Ubuntu 22.04 se podrá instalar en la Raspberry Pi 4 de 2GB

Ubuntu 22.04 en Raspberry Pi 4 de 2GB

Desde 20.10, Ubuntu se puede instalar en la Raspberry Pi 4 de manera oficial. Yo, que tengo una para probar cosas, y usarla de centro de entretenimiento, probé el sistema operativo en la placa de la frambuesa para comprobar que funciona, pero le cuesta mucho más que cuando le instalamos Raspberry Pi OS o Twister OS, por ejemplo. Puede que parte de la culpa la tenga el actual GNOME, que no funciona tan bien en equipos discretos, pero eso podría cambiar este abril, cuando se lance Ubuntu 22.04.

Ayer, Canonical publicó un artículo en el que nos hablan del plan de hacer compatible Ubuntu 22.04 con la Raspberry Pi 4 de 2GB. Pero, ¿qué significa esto? ¿Mejorará el rendimiento del sistema operativo en todos los escenarios? Sí se espera que Ubuntu 22.04, con GNOME 42, mejora su rendimiento, pero el tema que están tratando aquí es que usarán una función del kernel de Linux para conseguir una optimización que permitirá que el sistema de Canonical en su edición principal funcione en la RPI4 de 2GB.

Ubuntu 22.04 llegará en abril de 2022

Lo que usarán será zswap.

¿Qué es zswap?

Para responder a esto tenemos que hablar de los archivos de intercambio en general.

Si estás ejecutando cualquier tipo de sistema Linux, es muy probable (y recomendable) que tengas un archivo de intercambio asignado en tu disco duro o tarjeta SD. Los archivos de intercambio actúan como una especie de desbordamiento de tu memoria RAM, almacenando en caché las páginas que rara vez se utilizan para liberar memoria RAM para procesos más activos. Esto te permite seguir trabajando incluso cuando tu sistema está usando casi toda la RAM.  Sin embargo, el uso de la swap es menos eficaz que el de la RAM, ya que el acceso al disco duro (o a la tarjeta SD) es más lento.

Bien, ¿dónde entra zswap? Zswap es esencialmente una herramienta de compresión. Cuando un proceso está a punto de ser movido al archivo de intercambio, zswap lo comprime y comprueba si el nuevo tamaño, más pequeño, todavía necesita ser movido o si puede permanecer en su RAM. Es mucho más rápido descomprimir una página ‘zswapped’ que acceder al archivo de intercambio, por lo que es una gran manera de obtener más beneficios de los sistemas con menores cantidades de RAM.

En un principio, esto mejorará el rendimiento en la placa de 2GB, pero también en el resto, como la de 4GB y 8GB. No se activará por defecto en la versión para equipos de escritorio, pero sin lugar a dudas volveré a probar Ubuntu este abril en mi Raspberry Pi, a ver qué tal le sienta.

from Linux Adictos https://ift.tt/3tn6HSg
via IFTTT

QPrompt: un teleprompter para tu Linux

QPrompt

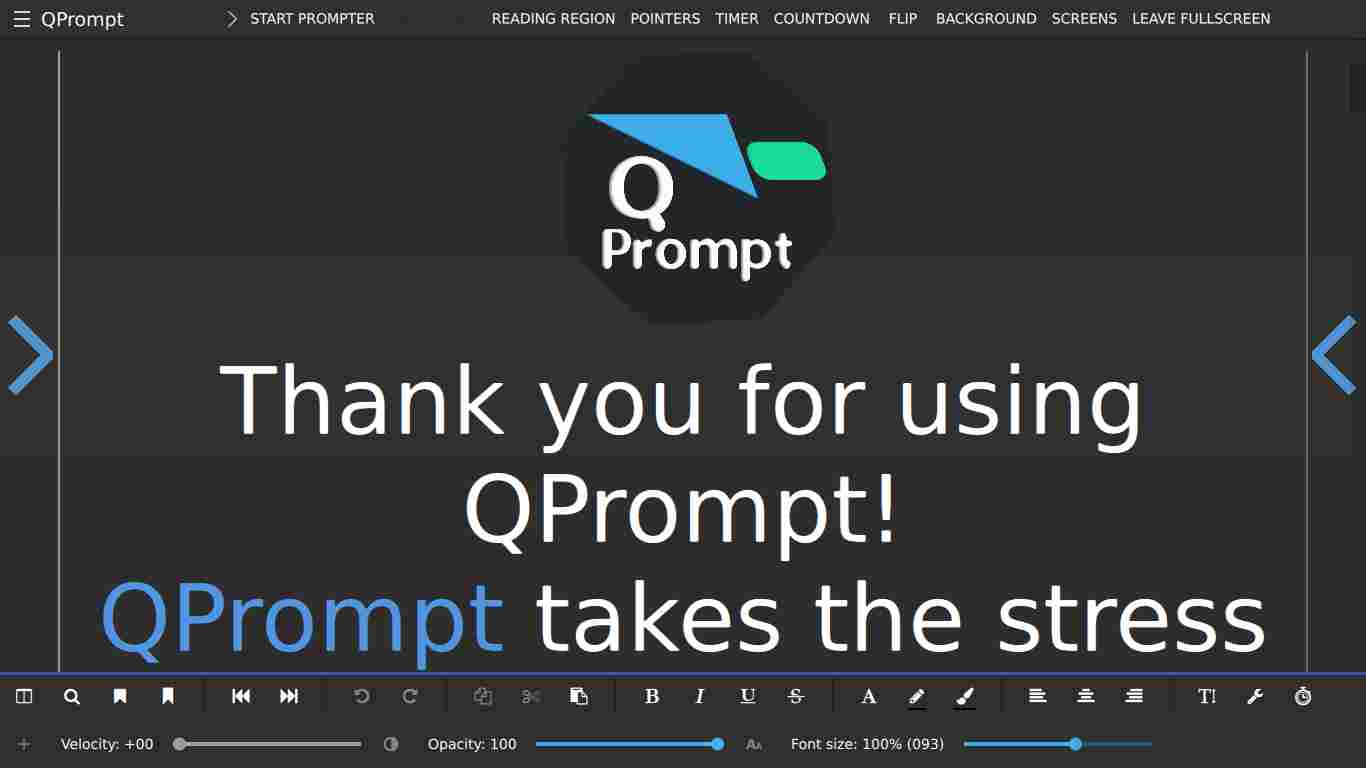
QPrompt no es uno de esos programas para GNU/Linux que todos conocen. Pero es bastante interesante y, con la pandemia, puede que tenga aún más utilidad. Se trata de un software para implementar un teleprompter en tu distro. Así podrás tener el texto o el guion que necesitas para tus presentaciones, para tus charlas, para las clases por videollamada, etc.

Es muy fácil de usar, y funciona de forma excelente. Además, tiene multitud de ajustes para que el texto vaya corriendo a la velocidad que desees, para la opacidad para que puedas verlo bien, cambio de colores, fuente, retroceder o avanzar, o agrandar el tamaño del texto de forma rápida. Todo desde su sencilla interfaz gráfica.

¿Qué es un teleprompter?

Un teleprompter es un dispositivo con una pantalla en la que se muestra o se proyecta texto, pistas, palabras clave, etc. La idea es ayudar al orador a encontrar el contenido que debe ir diciendo en su discurso, para no olvidarse de nada, y para tener las ideas más claras. Lo usan muchos presentadores de televisión en las noticias, políticos en sus discursos, etc.

En casa, con el teletrabajo y los estudios a distancia, también puede serte de gran ayuda. Con Qprompt podrás tener un teleprompter en tu distro (aunque también está disponible para varias plataformas, también Android), en el que poder tener un guion para tus discursos, presentaciones, etc.

Características de QPrompt

En cuanto a las características QPrompt, este software destaca por:

  • Es de código abierto.
  • Totalmente gratuito.
  • Multiplataforma (Windows, macOS, Linux, Android).
  • Implementa un práctico teleprompter.
  • Ofrece una experiencia fluida, sin retrasos.
  • Marcadores de transparencias.
  • Soporte para modo espejo.
  • Opción para usar y editar las fuentes del texto.
  • Soporta lenguajes RTL, es decir, que escriben de derecha a izquierda, como el árabe.
  • El paquete está disponible en 182 idiomas.
  • Tiene temporizador para el inicio.
  • Cuenta atrás.
  • Control de movimiento.
  • Soporte multipantalla.

Cómo instalar Qprompt en Linux

Instalar Qprompt en Linux es tarea fácil. Tan solo tienes que elegir el tipo de paquete adecuado en tu caso y descargarlo. Por ejemplo, para Linux tienes:

  • Snap
  • DEB
  • AppImage

Quizás la mejor opción y más genérica para todas las distros sea la última. Descarga el paquete AppImage, dale permiso de ejecución, y haz doble clic sobre él…

Descargar QPrompt – Sitio de GitHub

from Linux Adictos https://ift.tt/3tfuH9M
via IFTTT

DOOMED: Demons of the Nether: Convertir Minecraft en DOOM

DOOMED para Minecraft

DOOM es uno de esos videojuegos que no pasa de moda. Tiene una legión de fanáticos, desde las versiones más clásicas hasta los últimos títulos que han salido. Por otro lado tenemos Minecraft, una joya de la sueca Mojang Studios que ha traído aire fresco al mundo del gaming con un videojuego muy diferente al resto. Actualmente, este título también cuenta con millones de fieles en todo el mundo.

Pues bien, imagina que puedes fusionar DOOM y Minecraft. ¿Te gustaría? Si eres fanático de ambos contenidos, ahora los podrás tener gracias a DOOMED: Demons of the Nether. Gracias a este proyecto te podrás llevar lo mejor de DOOM dentro del popular videojuego de bloques. ¡La diversión está garantizada!

Te permite jugar en modo un solo jugador, en campaña, este MOD es totalmente gratuito, y está inspirado en las versiones modernas de DOOM. Una aventura terrorífica, acción y disparos, todo en un mapa de Minecraft. Es decir, no cambiará el juego, como otros paquetes de contenido.

Por supuesto, lo puedes tener también para la versión Minecraft: Java Edition para Linux. Y es extremadamente fácil de instalar, y funciona a las mil maravillas. Solo debes tener una instalación de Minecraft 1.16.13. Los pasos a seguir son:

Si tienes la última versión de Minecraft, recuerda que puedes instalar cualquier versión previa abriendo Minecraft > Instalaciones > Nueva instalación > Buscas en la lista de versiones la adecuada > pulsar Crear. Una vez instalado, en la pantalla principal podrás seleccionar con cuál versión arrancar.

  1. Descarga el paquete DOOMED: Demons of the Nether
  2. Extrae el contenido del paquete
  3. Y colócalo en ~/.minecraft/saves/

Eso es todo lo que necesitas. Ahora, inicia Minecraft, y ya podrás disfrutar del contenido. Una vez carga el videojuego, selecciona Singleplayer en el menú principal y desde allí te guiará para realizar los ajustes necesarios. ¡Y a disfrutar!

from Linux Adictos https://ift.tt/34Oa5LL
via IFTTT

Call of Saregnar: un videojuego RPG al estilo clásico

Call of Saregnar

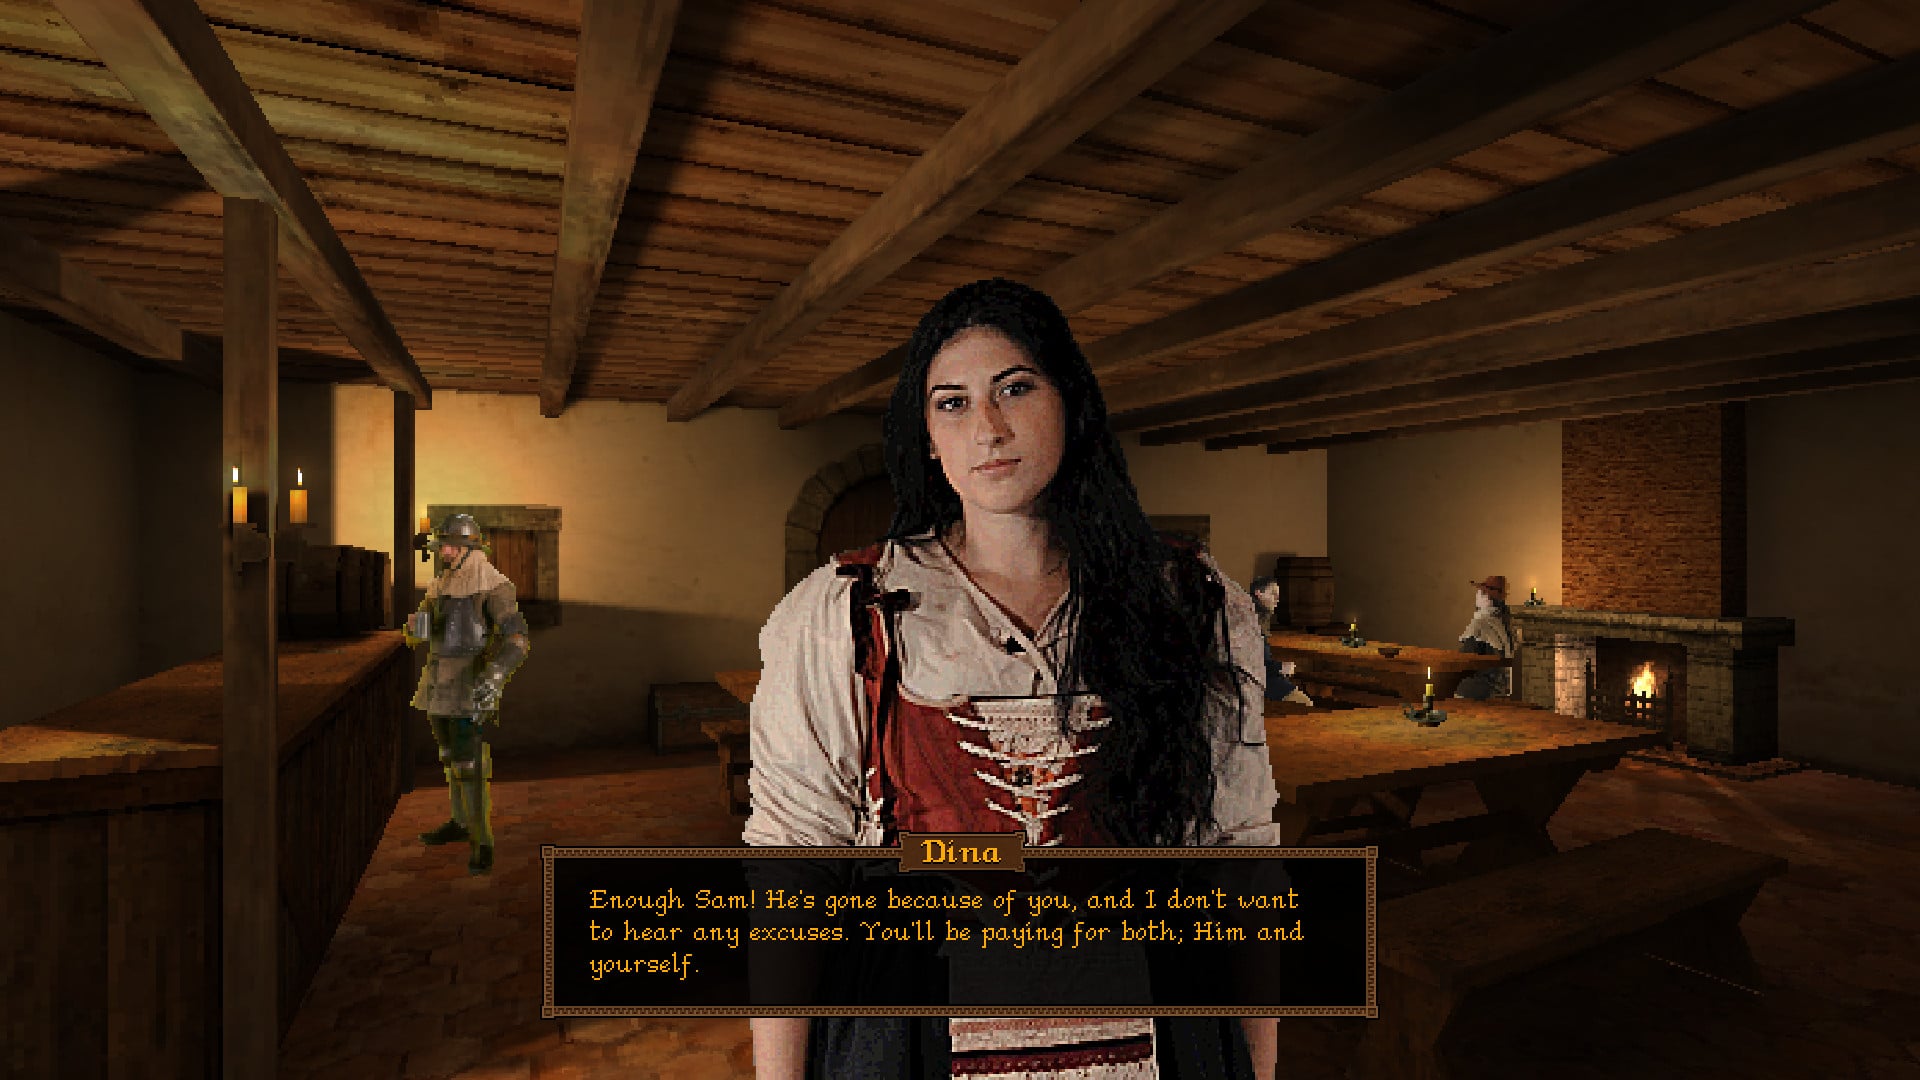
Call of Saregnar aún es solo una DEMO, pero ya puedes acceder a ella para probarlo si te gusta este título de videojuego. En esencia, este proyecto tiene un guiño a los juegos de rol clásicos de la década de los 90, para los más nostálgicos o amantes de lo retro. En esta aventura gráfica se combinan imágenes de baja resolución que le dan un toque bastante extraño pero atractivo.

Call of Saregnar es un claro guiño a la era de los juegos de rol, o RPG, de antaño, con gráficos de la vieja escuela. Pero ya hemos visto que esto no es sinónimo de fracaso, ya que muchos de los mejores juegos no destacan precisamente por sus gráficos (véase el ejemplo de Minecraft). Sin embargo, esa simplicidad gráfica la compensa con una historia intrigante, personajes interesantes, y todo en un mundo medieval único.

Todos los personajes son interactivos, para que puedas comunicarte con ellos, luchar, etc. En cuanto al sistema de combate, se realiza en un sistema de cuadrícula hexagonal basado en turnos y con muchas opciones tácticas a tu alcance. Call of Saregnar también tiene un sistema de fantasía basado en los dioses y lo divino bastante inmersivo y único.

Por lo general, este videojuego deja una buena sensación en el DEMO, con un ritmo plácido, pudiendo leer los diálogos tranquilamente mientras te diviertes. En cuanto al resto de puntos destacados de Call of Saregnar, aquí están los más relevantes:

  • Basado en el motor gráfico Unity 3D, por lo que funciona muy bien en Linux.
  • 10 capítulos de esta historia tan realista.
  • Actores digitalizados, con pixelación a mano y una baja calidad gráfica para ese punto retro.
  • Escenarios hechos 100% a mano.
  • Un mundo abierto para explorar, lleno de lugares de interés, misiones, etc.
  • Combate estratégico por turnos.
  • Sistema mágico único basado en el favor divino.
  • Desarrollo de los personajes basado en habilidades.

Descargar la DEMO de Call Of Saregnar – Tienda de Steam

from Linux Adictos https://ift.tt/3K4vpfV
via IFTTT

Jen Easterly, directora de CISA dice que Log4j es la peor que ha visto y que se extenderán durante años

log4j

La directora de CISA, Jen Easterly, dice que la falla de seguridad de Log4j es la peor que ha visto en su carrera y los profesionales de la seguridad enfrentarán las consecuencias del error durante mucho tiempo.

Si se deja sin parchear la principal falla de seguridad descubierta hace un mes en la biblioteca de registro de Java Apache Log4j plantea riesgos para grandes sectores de Internet, con lo cual los hackers podrían explotar la vulnerabilidad del software ampliamente utilizado para apoderarse de los servidores de las computadoras, lo que podría poner todo, desde la electrónica de consumo hasta los sistemas gubernamentales y corporativos, en riesgo de un ataque cibernético.

El 9 de diciembre, se descubrió una vulnerabilidad en la biblioteca de registro Apache log4j. Esta biblioteca es ampliamente utilizada en proyectos de desarrollo de aplicaciones Java/J2EE, así como también por proveedores de soluciones de software estándar basadas en Java/J2EE.

Log4j incluye un mecanismo de búsqueda que podría usarse para realizar consultas a través de una sintaxis especial en una cadena de formato. De forma predeterminada, todas las solicitudes se realizan con el prefijo java:comp/env/*; sin embargo, los autores implementaron la opción de usar un prefijo personalizado usando un símbolo de dos puntos en la clave. Aquí es donde radica la vulnerabilidad: si se usa jndi:ldap:// como clave, la solicitud va al servidor LDAP especificado. También se pueden utilizar otros protocolos de comunicación, como LDAPS, DNS y RMI.

Por lo tanto, un servidor remoto controlado por un atacante podría devolver un objeto a un servidor vulnerable, lo que podría provocar la ejecución de código arbitrario en el sistema o la fuga de datos confidenciales. Todo lo que tiene que hacer un atacante es enviar una cadena especial a través del mecanismo que escribe esta cadena en un archivo de registro y, por lo tanto, es administrada por la biblioteca Log4j.

Esto se puede hacer con solicitudes HTTP simples, por ejemplo, aquellas enviadas a través de formularios web, campos de datos, etc., o con cualquier otro tipo de interacciones usando el registro del lado del servidor.

  • La versión 2.15.0 no resolvió otro problema, CVE-2021-45046, que permitía a un atacante remoto controlar el Thread Context Map (MDC) para preparar una entrada maliciosa utilizando un patrón de búsqueda JNDI. El resultado podría ser la ejecución remota de código, por suerte no en todos los entornos.
  • La versión 2.16.0 solucionó este problema. Pero no arregló CVE-2021-45105, que Apache Software Foundation describe de la siguiente manera:

“Las versiones 2.0-alpha1 a 2.16.0 de Apache Log4j2 no protegían contra la repetición incontrolada de búsquedas autorreferenciales. Cuando la configuración de registro utiliza un diseño de plantilla diferente al predeterminado con una búsqueda de contexto (por ejemplo, $$ {ctx: loginId}), los atacantes que controlan los datos de entrada de Thread Context Map (MDC) pueden crear datos de entrada maliciosos que contienen una búsqueda recursiva. , lo que genera un StackOverflowError que finalizará el proceso. Esto también se conoce como ataque de denegación de servicio (DOS).

El programa de recompensas por errores independiente del proveedor, Zero Day Initiative, describió la falla de la siguiente manera:

“Cuando una variable anidada se reemplaza por la clase StrSubstitutor, recursivamente llama a la clase de sustitución (). Sin embargo, cuando la variable anidada hace referencia a la variable que se va a reemplazar, se llama a la recursividad con la misma cadena. Esto lleva a una recursividad infinita y una condición DoS en el servidor”.

Otro error crítico de ejecución de código remoto que ahora se rastrea como CVE-2021-44832 se descubrió en la misma biblioteca de registro de Apache Log4j. Esta es la cuarta vulnerabilidad de la biblioteca Log4j.

Calificada como «moderada» en gravedad con una puntuación de 6,6 en la escala CVSS, la vulnerabilidad se deriva de la falta de controles adicionales sobre el acceso JDNI en log4j.

El equipo de seguridad de Apache lanzó otra versión de Apache Log4J (versión 2.17.1) que corrige el error de ejecución de código remoto recientemente descubierto CVE-2021-44832. Esta es otra mala situación para la mayoría de los usuarios pero, nuevamente, se recomienda encarecidamente actualizar su sistema para solucionar este problema crítico.

Ninguna agencia federal de EE. UU. se ha visto comprometida debido a la vulnerabilidad, dijo Jen Easterly, a los periodistas en una llamada. Además, no se han informado ciberataques importantes relacionados con el error en los Estados Unidos, aunque muchos ataques no se informan, dijo.

Easterly dijo que el alcance de la vulnerabilidad, que afecta a decenas de millones de dispositivos conectados a Internet, la convierte en la peor que ha visto en su carrera. Es posible, dijo, que los atacantes esperen su momento, esperando que las empresas y otros bajen sus defensas antes de atacar.

“Esperamos que Log4Shell se utilice en intrusiones en el futuro”, dijo Easterly. Señaló que la violación de datos de Equifax en 2017, que comprometió la información personal de casi 150 millones de estadounidenses, se debió a una vulnerabilidad en el software de código abierto.

Hasta ahora, la mayoría de los intentos de explotar el error se han centrado en la minería de criptomonedas de bajo nivel o en intentos de atraer dispositivos a redes de bots, dijo.

Fuente: https://www.cnet.com

from Linux Adictos https://ift.tt/3FdcBYk
via IFTTT