Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

La era de la IA agéntica exige reorganizar el trabajo, no solo la tecnología


Durante décadas, las empresas han estructurado sus equipos en torno al software. En la experiencia del cliente (CX), por ejemplo, las plataformas de CRM, gestión de tickets, control de calidad y bases de conocimiento han dado lugar a funciones especializadas en tecnología y operaciones.

Las personas han sido esenciales para mantener esos sistemas: configuran flujos de trabajo, administran permisos, conectan aplicaciones y supervisan los datos. Al mismo tiempo, los equipos operativos se han organizado en torno a las distintas etapas del recorrido del cliente.

Ese modelo se diseñó para un mundo en el que las personas realizaban el trabajo y el software las ayudaba. La IA agéntica plantea un cambio de fondo: las empresas podrían dejar de organizar a sus equipos en torno a aplicaciones concretas y empezar a hacerlo en torno a los resultados que necesitan alcanzar.

Esto no significa que las personas dejen de ser centrales. Su papel cambia. Los agentes de IA pueden ejecutar procesos y generar información, mientras que las personas se encargan de la supervisión, el criterio y la gobernanza, y verifican que la tecnología produzca los resultados adecuados. En vez de gestionar cada flujo de trabajo manualmente, los equipos pueden dedicar más tiempo a orientar y mejorar el sistema en su conjunto.

## La evolución de la IA en el software de CX

En el mercado se observan tres enfoques principales para incorporar IA al software. El primero consiste en añadir herramientas independientes a las plataformas existentes. Esta opción puede acelerar algunas tareas, pero también hereda las limitaciones de los sistemas fragmentados a los que se conecta. El resultado puede ser una versión más rápida de los mismos procesos, sin resolver sus problemas de fondo.

El segundo enfoque integra modelos de IA en un producto. Esto puede simplificar la administración y automatizar parte de la configuración. Por ejemplo, un modelo de lenguaje puede ayudar a modificar flujos de trabajo que antes requerían intervención manual. Sin embargo, el sistema aún depende de la arquitectura y las herramientas existentes.

El tercer enfoque es la IA agéntica nativa. En este modelo, distintos agentes coordinan tareas, aprenden de las interacciones y ayudan a mejorar los procesos de manera continua. La automatización puede parecer completa desde fuera, pero las personas siguen siendo necesarias para resolver excepciones, atender situaciones delicadas y corregir aquello que la tecnología todavía no puede gestionar.

La IA agéntica no elimina la intervención humana: cambia dónde se necesita y qué tipo de trabajo implica.

## La inteligencia se desplaza del software a la IA

La evolución de estos enfoques refleja un cambio más amplio. Parte del valor que antes residía en las funciones y reglas del software está pasando a la capa de IA. Las aplicaciones siguen siendo importantes, pero cada vez más actúan como infraestructura sobre la que la inteligencia artificial interpreta información y coordina acciones.

Por eso, incorporar IA a una plataforma existente puede ser útil, pero no siempre basta para transformar la manera de trabajar. Si las personas aún deben administrar cada herramienta por separado, se mantiene buena parte de la complejidad del modelo anterior. La adopción de sistemas agénticos puede permitir un cambio mayor, aunque también exige revisar las estructuras y responsabilidades de la organización.

## Organizarse en torno a resultados

Para obtener el máximo valor de la IA agéntica, las empresas tendrán que enseñar a sus equipos a trabajar de otra manera: menos centrados en ejecutar y administrar tareas específicas, y más enfocados en supervisar, orientar y gobernar procesos integrales.

A medida que los agentes asuman parte de la configuración y coordinación de las herramientas, podría disminuir la necesidad de especialistas dedicados exclusivamente a cada aplicación. En su lugar, ganarán importancia los perfiles capaces de comprender cómo se conectan los distintos componentes, detectar problemas y evaluar los resultados de forma transversal.

Este cambio también puede ayudar a reducir los silos. Cuando cada departamento optimiza únicamente su propia área, aparecen prioridades enfrentadas y la colaboración se resiente. Los agentes de IA pueden coordinar tareas entre equipos y aplicaciones, y contribuir a que las decisiones se valoren en función del resultado global, no solo del rendimiento de una función aislada.

En CX, por ejemplo, el foco podría pasar de mejorar una herramienta de tickets por separado a supervisar un sistema que aprende de las conversaciones y busca mejorar la experiencia completa del cliente. Las personas seguirán tomando decisiones y abordando los casos complejos, pero su perspectiva podrá abarcar más que una sola aplicación o etapa del proceso.

## Quién estará mejor preparado para el futuro de CX

Las empresas que más se beneficien de la IA agéntica no serán necesariamente las que adopten la tecnología más avanzada. También serán aquellas dispuestas a replantear cómo se distribuye el trabajo, qué responsabilidades tienen sus equipos y cómo se mide el éxito.

La transición puede generar incertidumbre si se introducen agentes de IA mientras se conservan, sin cambios, las estructuras creadas para el software tradicional. Las responsabilidades pueden solaparse y surgir confusiones sobre quién supervisa cada proceso. Por eso, la transformación tecnológica debe ir acompañada de una evolución organizativa: nuevos roles, formación y reglas claras de gobernanza.

En los próximos años, las organizaciones que adapten sus equipos para trabajar junto con sistemas agénticos podrían obtener una ventaja competitiva. La cuestión ya no es únicamente qué herramientas implementar, sino cómo diseñar una organización capaz de aprovecharlas y mantener a las personas en el centro de las decisiones.

from Latest from TechRadar https://ift.tt/f5OgKe2
via IFTTT IA
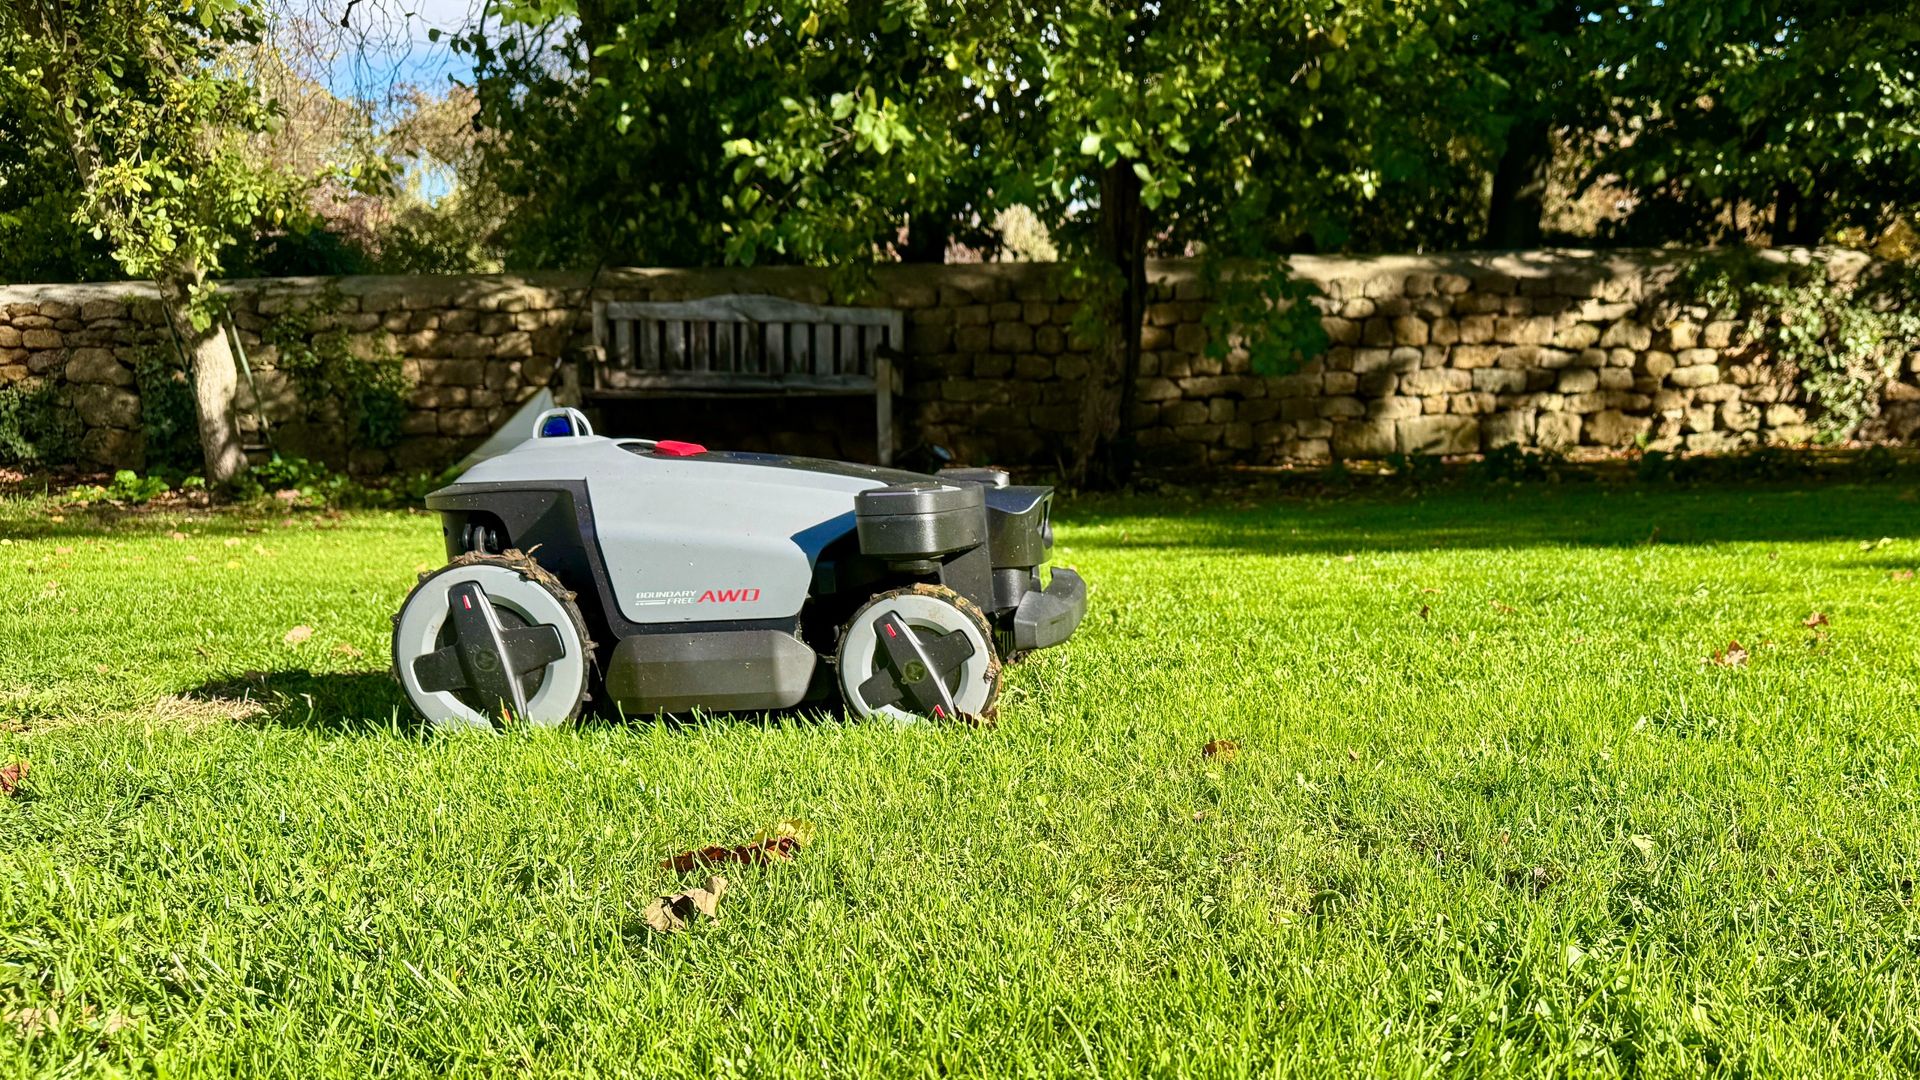
Roborock RockMow Z120 LiDAR: un cortacésped robótico premium para jardines exigentes


El Roborock RockMow Z120 LiDAR combina navegación avanzada, tracción en las cuatro ruedas y un sistema de dirección poco habitual para afrontar terrenos complejos. Tras probarlo, destaca por su precisión, su capacidad para subir pendientes y sus giros cuidadosos con el césped. Su precio elevado, sin embargo, hace que sea una opción pensada sobre todo para jardines grandes y difíciles.

## Veredicto en breve

El Z120 LiDAR es una entrada muy sólida de Roborock en el mercado de los cortacéspedes robóticos. Su navegación LiDAR y V-SLAM funcionó con fiabilidad en zonas arboladas, mientras que las ruedas delanteras articuladas le permitieron girar con agilidad sin levantar ni desgarrar el césped. La suspensión, la plataforma de corte flotante y la tracción integral completan un diseño preparado para jardines irregulares y pendientes pronunciadas.

También ofrece un corte ordenado, buenas líneas paralelas y una evitación de obstáculos competente. El módulo opcional PreciEdge ayuda a acercarse a los bordes, aunque no elimina por completo la necesidad de usar una desbrozadora. A un precio de gama alta, resulta difícil recomendarlo para jardines pequeños o sencillos, pero puede ser una inversión atractiva para quienes tengan una parcela amplia y accidentada.

## Precio y disponibilidad

El Roborock RockMow Z120 LiDAR se lanzó en el Reino Unido en mayo de 2026 y está disponible en el Reino Unido y Europa. Su precio oficial británico es de £2.299, aunque durante la prueba podía encontrarse por menos en algunos comercios. En Europa se comercializa como RockMow Z1, con un precio aproximado de €2.799. El módulo de corte lateral PreciEdge se vende por separado y cuesta alrededor de €150.

En Estados Unidos, el modelo equivalente se vende como RockMow X1 LiDAR, con un precio recomendado de $3.199. Son cifras considerables, aunque la navegación sin antena RTK, la tracción integral y el sistema de dirección articulada ayudan a explicar parte de su coste. Entre sus alternativas se encuentran el Mammotion LUBA 3 AWD, con una plataforma de corte más ancha, y el Segway Navimow i210E LiDAR Pro.

**Valoración de relación calidad-precio: 3/5**

## Diseño y sistema de conducción

Con su carrocería angular, ruedas con tacos profundos y resortes de suspensión visibles, el Z120 tiene el aspecto robusto de un pequeño vehículo todoterreno. Pesa 21,7 kg y está diseñado para cubrir superficies de hasta 2.000 m², aproximadamente medio acre.

Su rasgo más distintivo es el sistema de dirección de las ruedas delanteras. Cada una puede girar de forma independiente casi 90 grados, lo que permite realizar maniobras cerradas sin arrastrar las ruedas sobre el césped. Esta solución reduce el riesgo de dañar la hierba, especialmente en zonas sombrías, alrededor de parterres y en pendientes.

La tracción en las cuatro ruedas, junto con la suspensión independiente, mantiene el contacto con superficies irregulares. Roborock afirma que el aparato puede superar pendientes de hasta el 80% —alrededor de 39 grados— y obstáculos de hasta 8 cm. En las pruebas, subió con seguridad una pendiente húmeda cubierta de hojas, sin patinar ni retroceder.

La batería de 21,6 V y 6 Ah ofrece hasta 110 minutos de trabajo por carga. Cuando necesita recargarse, el cortacésped regresa automáticamente a su base; una carga completa tarda aproximadamente 50 minutos.

**Valoración del sistema de conducción: 5/5**

## Sistema de corte

El Z120 utiliza un disco central de 24 cm con seis cuchillas giratorias. Su anchura no iguala la de algunos modelos con plataformas dobles, pero supera la de muchos cortacéspedes robóticos de un solo disco. Una cubierta de aluminio ayuda a reducir la acumulación de hierba en los elementos de fijación de las cuchillas.

La altura de corte se regula eléctricamente desde la aplicación, entre 20 y 70 mm, en incrementos de 5 mm. Además, la plataforma flotante se adapta a los cambios del terreno para mantener un corte uniforme en superficies desniveladas.

El módulo opcional PreciEdge incorpora un disco lateral independiente y puede acercarse a unos 3–5 cm de ciertos bordes. Su eficacia depende de la forma del límite y de la vegetación que sobresalga. No siempre alcanza hasta el último centímetro, por lo que conviene conservar una herramienta para rematar los bordes. El módulo tiene una altura de corte fija de 40 mm, un detalle que puede notarse si el resto del césped se mantiene más bajo.

**Valoración del sistema de corte: 4,5/5**

## Navegación y detección de obstáculos

La navegación Sentisphere combina un escáner LiDAR 3D de 360 grados, tecnología V-SLAM y dos cámaras. El sistema construye un mapa del entorno y ayuda al cortacésped a determinar su posición, incluso en jardines con árboles y zonas donde la señal satelital puede ser poco fiable. A diferencia de los modelos que dependen de una antena RTK, esta versión no necesita instalar una antena adicional en el jardín.

Una vez trazado el mapa, el Z120 corta siguiendo rutas paralelas y ordenadas, en lugar de desplazarse al azar. El resultado son pasadas consistentes y franjas visibles. La aplicación permite crear zonas, programar horarios y establecer áreas restringidas; también es posible conectar distintas partes del jardín mediante rutas virtuales.

La combinación de LiDAR y V-SLAM ayuda a identificar objetos y modificar la trayectoria. Durante las pruebas, el cortacésped evitó con solvencia varios objetos pequeños y juguetes, y su parachoques sensible a los impactos añade una capa adicional de protección. La aplicación permite priorizar la cobertura o la evitación de obstáculos, así como activar una pausa por proximidad. También incluye un modo respetuoso con la fauna que permite restringir el funcionamiento a ciertas horas.

**Valoración de navegación: 5/5**
**Valoración de evitación de obstáculos: 4,5/5**

## Instalación y uso diario

La instalación es sencilla porque no requiere una antena RTK. Basta con colocar la estación de carga, conectarla a una toma de corriente y seguir las instrucciones de la aplicación. El cortacésped incluye unos 10 metros de cable para la conexión eléctrica. Por su peso, quizá se necesiten dos personas para sacarlo de la caja y trasladarlo hasta su ubicación definitiva.

El jardín se puede mapear automáticamente o controlar el cortacésped manualmente desde la aplicación. El mapeo automático puede ser práctico en jardines sencillos; el manual permite seguir con mayor precisión los límites y pasar bajo vegetación colgante. Para facilitar esa tarea, conviene cambiar el control predeterminado de una palanca virtual a dos joysticks.

Antes del primer corte, es recomendable ajustar la altura según el estado de la hierba. Si está muy larga, empezar con una altura mayor ayuda a evitar que queden restos visibles; después se puede reducir gradualmente hasta alcanzar la altura deseada.

En uso, el Z120 mantuvo líneas rectas, cubrió el césped con seguridad y realizó giros sin dejar señales evidentes de desgaste en la hierba. La aplicación de Roborock es clara y ofrece controles para mapas, zonas, horarios, altura de corte y seguridad. Como mejoras, sería útil poder ajustar la velocidad de trabajo y disponer de más opciones para las notificaciones de voz.

## Seguridad

El equipo incluye bloqueo mediante PIN, alarma y conectividad 4G para consultar su ubicación desde la aplicación. La alarma puede activarse si el cortacésped se levanta o sale de un límite establecido. En la unidad probada, la distancia mínima disponible para esa alerta era de 100 metros, demasiado amplia para algunos jardines.

También hay un compartimento oculto bajo la carcasa superior para instalar un dispositivo de rastreo de terceros. Esta opción puede servir como medida adicional si el cortacésped deja de estar conectado o se apaga.

**Valoración del diseño y la seguridad: 4,5/5**

## ¿Deberías comprar el Roborock RockMow Z120 LiDAR?

**Cómpralo si:**

– Tienes un jardín amplio, irregular o con pendientes pronunciadas.
– Quieres evitar que los giros cerrados dañen el césped.
– Buscas navegación fiable en zonas arboladas y una buena detección de obstáculos.
– Te interesa controlar el mantenimiento del jardín desde una aplicación.

**No lo compres si:**

– Tu césped es pequeño o tiene un trazado sencillo: sus prestaciones pueden ser excesivas.
– Buscas un acabado perfecto en los bordes sin retoques manuales.
– Tienes un presupuesto ajustado.

El RockMow Z120 LiDAR es un cortacésped muy competente, especialmente en terrenos complicados. Su navegación precisa, la tracción integral y las ruedas delanteras articuladas lo distinguen de muchas alternativas. El principal freno es el precio: para aprovecharlo de verdad, conviene tener una parcela grande y exigente. Si ese es tu caso y el presupuesto no es un problema, ofrece una combinación convincente de rendimiento y comodidad.

from Latest from TechRadar https://ift.tt/mVMoCTf
via IFTTT IA

El fin del soporte de vSphere 8 exige un plan, no una transformación apresurada


El soporte general de VMware vSphere 8 finalizará el 11 de octubre de 2027. Para las organizaciones con entornos empresariales complejos, esa fecha puede estar más cerca de lo que parece: evaluar dependencias, justificar una inversión, probar compatibilidades y ejecutar una actualización o migración segura puede llevar meses, o incluso años.

La fecha límite plantea dos decisiones relacionadas, pero distintas. La primera es cómo mantener el soporte de vSphere 8 después de octubre de 2027. La segunda es cuál debería ser el destino a largo plazo de las cargas de trabajo: actualizar a una versión más reciente, migrar a otra plataforma o conservar parte del entorno actual.

Resolver ambas cuestiones con el mismo calendario puede llevar a cambios antes de que exista un caso de negocio sólido o de que el plan técnico esté suficientemente desarrollado.

## La decisión de arquitectura necesita su propio calendario

Una actualización de infraestructura empresarial rara vez consiste únicamente en instalar una nueva versión de software. En un entorno VMware consolidado, las aplicaciones, las integraciones, las herramientas de copia de seguridad y recuperación, los procesos operativos y los conocimientos de los equipos se han configurado alrededor de la plataforma existente.

Cambiar la capa de virtualización puede revelar incompatibilidades o dependencias que no eran evidentes. Por eso, antes de modificar un entorno de producción, es fundamental entender qué sistemas se verán afectados, en qué orden conviene intervenir y qué nivel de riesgo puede asumir la organización.

Eso no significa que haya que conservar el entorno indefinidamente. Una actualización o migración puede estar justificada si la plataforma actual resulta más difícil de mantener o proteger, si otra opción ofrece una mejor relación entre coste y valor, o si las necesidades de infraestructura han cambiado. También puede ser relevante revisar la dependencia de un proveedor y determinar si las alternativas de código abierto u otras tecnologías encajan mejor con la estrategia de virtualización a largo plazo.

La decisión debe responder a las necesidades del negocio y al estado real del entorno. Una fecha de fin de soporte obliga a revisar el modelo de soporte, pero por sí sola no demuestra que sea conveniente transformar toda la infraestructura.

## Cómo mantener vSphere 8 después de la fecha límite

Para las organizaciones que prevén seguir utilizando vSphere 8 después de octubre de 2027, las opciones no se reducen a actualizar de inmediato o continuar sin soporte. El soporte independiente de terceros puede ofrecer una alternativa para mantener el entorno existente mientras se evalúa y ejecuta una decisión de plataforma a más largo plazo.

Este enfoque puede ser útil para organizaciones que ya han decidido migrar, pero necesitan tiempo para hacerlo sin añadir riesgos operativos innecesarios. También puede servir a quienes todavía comparan las opciones de VMware con otras plataformas, o a entornos en los que distintos grupos de cargas de trabajo deben cambiar en momentos diferentes.

Recurrir a soporte de terceros no elimina la importancia del ciclo de vida del producto ni hace desaparecer los riesgos asociados a operar fuera del soporte del fabricante. Si ya no se dispone del flujo de parches del proveedor, la organización debe evaluar las vulnerabilidades en el contexto de su propia infraestructura: su configuración, su nivel de exposición y los controles existentes.

Una estrategia de defensa en profundidad puede incluir el refuerzo de la configuración, la segmentación de redes, controles de acceso y medidas compensatorias cuando sean apropiadas. El objetivo no es restar importancia a los parches, sino evitar que sean el único mecanismo considerado para gestionar el riesgo de seguridad.

En esencia, un modelo de soporte alternativo puede dar a la organización más control sobre el calendario de su transición. Ese margen debe ir acompañado de una evaluación de riesgos y de controles adecuados.

## Aprovechar la fecha límite para tomar una decisión informada

La fecha de octubre de 2027 debería impulsar una revisión detallada del entorno VMware. Las organizaciones necesitan saber cuánto tiempo esperan mantener sus cargas de trabajo en vSphere 8, qué recursos requerirá esa continuidad y en qué áreas existe una justificación concreta para cambiar.

Para algunas, el análisis respaldará una actualización o migración antes de que finalice el soporte general. Otras tendrán claro cuál es el destino deseado, pero concluirán que no es prudente alcanzarlo dentro del plazo disponible. También habrá entornos en los que la plataforma actual siga respondiendo a las necesidades del negocio y cambiarla no sea todavía una prioridad.

Cada escenario requiere un plan de soporte. Sin embargo, el calendario de ese plan no tiene por qué coincidir con el de una transformación de arquitectura. Separar las decisiones permite que la elección de plataforma se base en los requisitos técnicos, los riesgos operativos y la economía de las opciones disponibles, en lugar de quedar determinada únicamente por una fecha.

El fin del soporte de vSphere 8 requiere planificación. No tiene por qué decidir, por sí solo, el futuro de toda la infraestructura VMware.

from Latest from TechRadar https://ift.tt/VeTAu5d
via IFTTT IA

Soberanía digital: una alternativa preparada ante los riesgos tecnológicos


Una encuesta de Netcompany revela que muchos británicos quieren que el país cuente con alternativas para mantener sus servicios digitales si un proveedor extranjero deja de ser fiable o se convierte en un riesgo para la seguridad. El mensaje no es que el Reino Unido deba aislarse del mercado tecnológico global, sino que necesita opciones y planes de contingencia antes de que surja una crisis.

El 67 % de las personas encuestadas considera que debería existir una alternativa de inteligencia artificial disponible en caso de que una plataforma extranjera plantee riesgos de seguridad. Además, el 69 % cree que la soberanía digital debería tratarse como una cuestión de seguridad nacional, y el 72 % quiere que el Gobierno proteja al país frente a interrupciones en el acceso a datos y servicios procedentes del extranjero.

## Elección, no aislamiento

La preocupación por la dependencia tecnológica está relacionada, en parte, con el control que gobiernos extranjeros —como los de Estados Unidos o China— podrían ejercer sobre los datos y los servicios utilizados en el Reino Unido. El 73 % de los participantes manifestó inquietud ante la posibilidad de que las tensiones políticas restrinjan el acceso a tecnologías esenciales.

Sin embargo, la mayoría no considera que la solución sea producir toda la tecnología dentro del país. Solo el 10 % cree que el Reino Unido debería ser tecnológicamente autosuficiente. En cambio, los resultados apuntan a una preferencia por la flexibilidad: poder cambiar de proveedor cuando sea necesario y disponer de una alternativa antes de que aparezca un problema.

Richard Davies, socio director de Netcompany en el Reino Unido, resumió esta idea como “elección, no muros”. Según señaló, el país no necesita retirarse del mercado tecnológico global ni construirlo todo por sí mismo. Necesita transparencia y capacidad para evitar una dependencia excesiva de una sola empresa, proveedor o nación.

## Planificar antes de que surja una crisis

La encuesta también refleja expectativas concretas sobre la contratación pública. El 73 % de las personas encuestadas considera que el Gobierno debería saber cómo sustituir a un proveedor crítico antes de firmar un contrato importante. Asimismo, el 72 % reclama una estrategia a largo plazo para gestionar la dependencia digital.

Esta planificación es especialmente relevante para los servicios públicos esenciales. Davies indicó que la resiliencia digital requiere conocer quién suministra los sistemas, fomentar la competencia y mantener una base diversa de proveedores. También implica diseñar servicios que puedan cambiar de manos sin interrumpir su funcionamiento.

Julian David, director ejecutivo de techUK, afirmó que la apertura a la tecnología y al talento internacionales sigue siendo una fortaleza del sector británico. A su juicio, lo que pide la ciudadanía es confianza: saber quién está detrás de los sistemas que sostienen los servicios públicos, contar con la posibilidad de cambiar de rumbo y tener un plan claro para responder cuando algo falla.

## La resiliencia como prioridad

Los resultados señalan una expectativa creciente de que tanto el Gobierno como las empresas proveedoras se tomen en serio la seguridad y la continuidad de los servicios digitales. La soberanía digital, según esta perspectiva, no depende únicamente del lugar donde tenga su sede un proveedor. También depende de la transparencia, la competencia y la capacidad real de mantener los servicios en funcionamiento ante cambios o interrupciones.

Convertir estas expectativas en políticas y prácticas concretas será una tarea compartida. Para el Reino Unido, el desafío consiste en seguir aprovechando la tecnología global y, al mismo tiempo, asegurar que existen alternativas viables cuando una relación de dependencia deja de ser sostenible.

from Latest from TechRadar https://ift.tt/h2ePtd5
via IFTTT IA

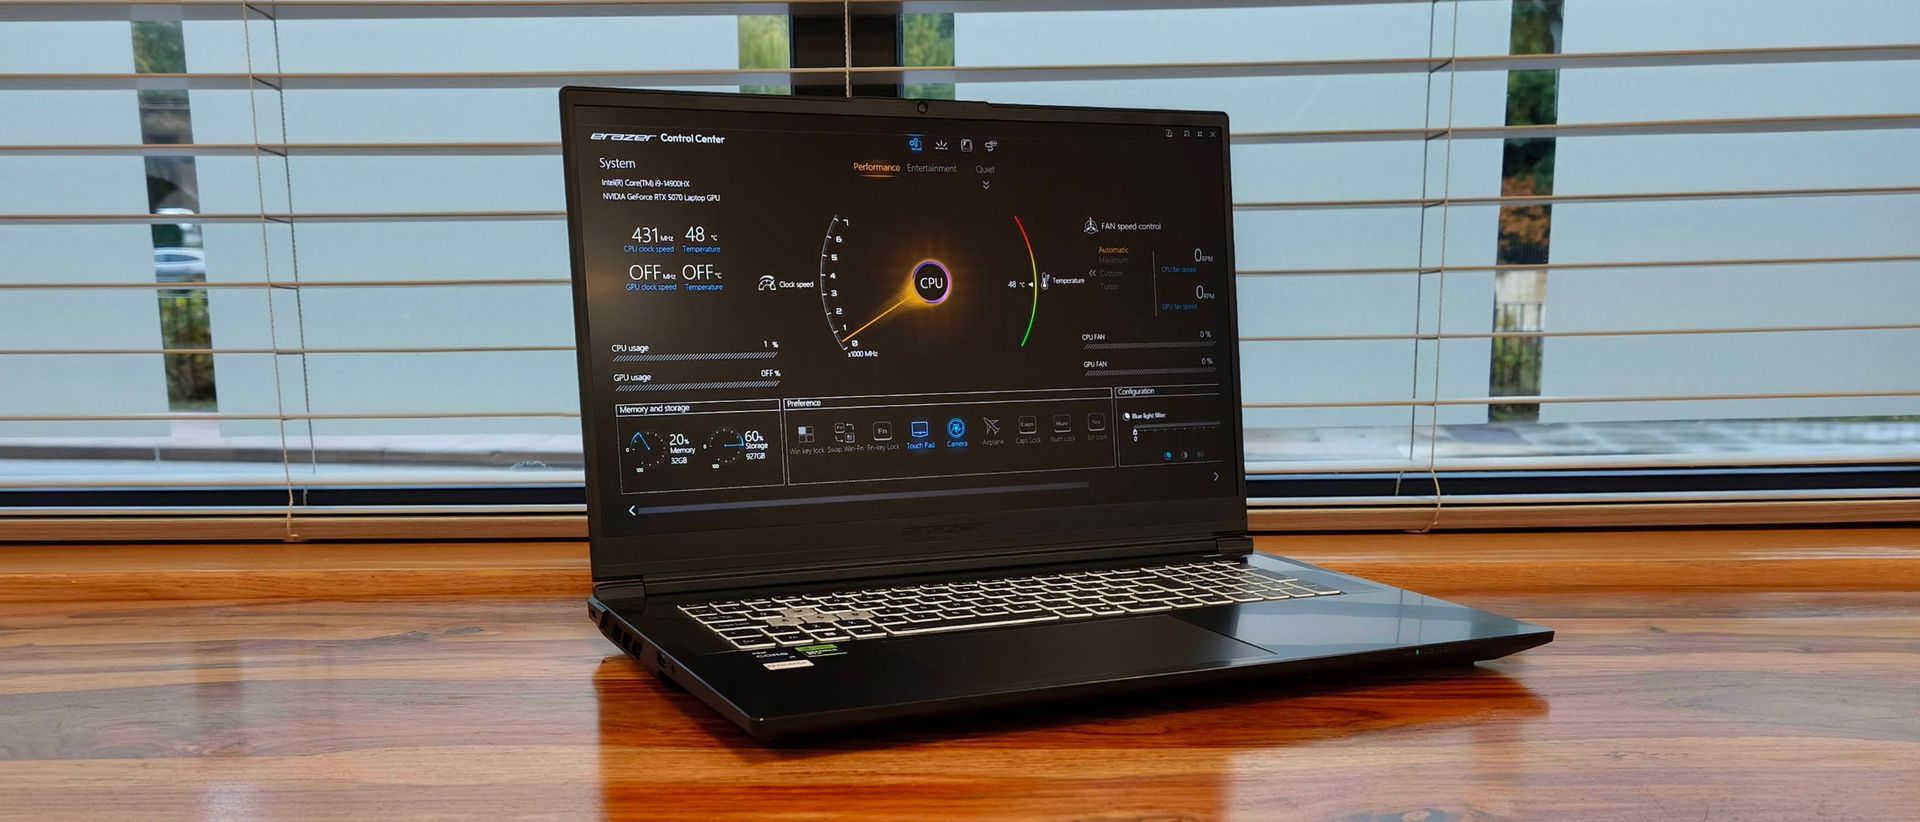
Medion Erazer Defender 17 P10: potencia gaming de 17 pulgadas a un precio razonable


## Análisis del Medion Erazer Defender 17 P10

El Medion Erazer Defender 17 P10 es un portátil gaming de gran formato que apuesta por el rendimiento y una configuración competitiva, en lugar de por un diseño llamativo o una gran autonomía. Su precio resulta razonable frente a otros equipos de tamaño y prestaciones similares, aunque conviene tener presentes sus concesiones: batería limitada, ventiladores audibles y una pantalla Full HD que cumple, pero no destaca por su resolución.

### Precio y configuraciones

El modelo básico cuesta 1.649,99 £ (aproximadamente 2.200 $ o 3.150 AU$) y se vende actualmente en el Reino Unido. Incluye un procesador Intel Core i9-14900HX, una GPU Nvidia GeForce RTX 5060, 16 GB de RAM y un SSD de 1 TB.

Por 1.899,97 £ (unos 2.500 $ o 3.600 AU$), la configuración superior incorpora una RTX 5070 y 32 GB de memoria. Ambas versiones comparten la pantalla IPS de 17,3 pulgadas, resolución de 1920 × 1080 y frecuencia de actualización de 144 Hz.

En relación con su tamaño y potencia, el precio es competitivo. Quienes busquen una alternativa más económica pueden considerar el Asus V16, aunque ofrece una gráfica menos potente y una pantalla más pequeña. El Medion Erazer Major 16 X1 cuesta más que la configuración superior del P10, pero mejora varios componentes e incluye un panel de mayor resolución, de 1600p.

### Diseño y conexiones

El Defender 17 P10 tiene un aspecto discreto y funcional. La iluminación RGB del teclado y algunos detalles angulosos en las rejillas son sus principales guiños al público gaming. Los materiales no transmiten una sensación especialmente prémium, pero el chasis se siente sólido en general. La excepción es el teclado, que cede al presionarlo con fuerza.

Con 2,7 kg, no es un portátil pensado para llevar de un lado a otro a diario, aunque su peso y grosor son razonables para un equipo de 17 pulgadas. Su tamaño sí permite incluir una buena variedad de conexiones. En la parte trasera están el conector de alimentación, HDMI, Ethernet y un USB-C compatible con DisplayPort 1.4. El lateral derecho añade otro USB-C con DisplayPort y suministro de energía, además de un USB-A. En el izquierdo hay otro USB-A y una toma combinada para auriculares.

Algunos puertos laterales quedan relativamente adelantados, por lo que los cables pueden estorbar según la disposición del escritorio. Aun así, la selección es completa para conectar periféricos, pantallas y una red por cable.

### Rendimiento y experiencia de uso

El P10 ofrece un rendimiento sólido en juegos exigentes. En *Cyberpunk 2077*, por ejemplo, alcanzó entre 60 y 70 fotogramas por segundo con el trazado de rayos en el ajuste Bajo. Al elevarlo a Ultra, rondó los 40 fps, aunque las escenas más intensas podían provocar caídas por debajo de esa cifra.

El sistema de refrigeración mantiene las temperaturas bajo control, pero los ventiladores se activan con facilidad en el modo Rendimiento y generan un ruido constante. Su sonido no resulta especialmente áspero, aunque será perceptible durante las sesiones de juego. Las amplias rejillas y el tamaño del equipo ayudan a disipar el calor.

La pantalla no ofrece resolución 1600p ni tecnología OLED, pero resulta más agradable de lo que cabría esperar de un panel Full HD de este tamaño. Los colores son vivos, el contraste es aceptable y el brillo permite ver el contenido con claridad en la mayoría de situaciones. La imagen tiene suficiente definición para jugar y ver vídeos, aunque se aprecia cierta falta de nitidez frente a pantallas de mayor resolución. También puede reflejar la luz, sobre todo en escenas oscuras.

El teclado es cómodo tanto para jugar como para escribir. Sus teclas tienen poco recorrido, responden con rapidez y ofrecen una sensación táctil satisfactoria. La flexión del teclado puede resultar extraña al principio, pero también aporta cierta amortiguación al presionar. El diseño de tamaño completo es una ventaja en un equipo de estas dimensiones. El software Control Center permite reasignar teclas y crear macros, aunque sus opciones son básicas.

El panel táctil es amplio y suave, y responde bien en general. En ocasiones puede no registrar algún toque y, al escribir, el contacto inicial de la palma puede activarlo accidentalmente.

### Autonomía

La batería de 53 Wh duró alrededor de cinco horas y media en una prueba de reproducción continua de vídeo. Es un resultado habitual para un portátil gaming de este tamaño, pero limita su uso lejos de un enchufe. El Asus V16, por ejemplo, superó ampliamente esa cifra en la misma clase de prueba. Al menos, el P10 puede recargarse por completo en aproximadamente una hora o una hora y media.

### Veredicto

El Medion Erazer Defender 17 P10 ofrece una combinación atractiva de potencia, pantalla grande y precio competitivo. Su rendimiento permite disfrutar de juegos exigentes con tasas de fotogramas elevadas, mientras que la refrigeración funciona bien y el teclado resulta cómodo. También cuenta con una conectividad generosa.

Sus puntos débiles son claros: el diseño es poco distintivo, la batería dura poco y los ventiladores se oyen durante el juego. La pantalla Full HD es competente, aunque no ofrece la nitidez de algunas alternativas de mayor resolución. Si se priorizan el rendimiento y el valor por encima de la portabilidad, la autonomía y los acabados prémium, el Defender 17 P10 es una opción recomendable entre los portátiles gaming grandes.

**Puntuación general: 4/5**

**Te conviene si:** buscas un portátil gaming de 17 pulgadas potente y con una buena relación entre precio y prestaciones.

**No es para ti si:** necesitas un equipo ligero, una autonomía prolongada o un diseño y unos materiales de gama alta.

from Latest from TechRadar https://ift.tt/2KHq6Qm
via IFTTT IA

¡Fernando Alonso vuelve al Dakar con Aston Martin en 2027!


La aventura más exigente del rally raid se prepara para recibir a una alineación de lujo. Fernando Alonso encabezará la entrada oficial de Aston Martin en el Dakar 2027, donde compartirá equipo con dos grandes nombres de la disciplina: Sébastien Loeb y Lucas Moraes.

El bicampeón de Fórmula 1 pilotará un Aston Martin Dreadnought construido por Prodrive en la 49.ª edición de la prueba. El recorrido se disputará en Portugal y Marruecos del 9 al 23 de enero de 2027, en una combinación de terrenos que promete poner a prueba la velocidad, la resistencia y la capacidad de adaptación de pilotos y equipos.

Para Alonso, será una emocionante vuelta al Dakar y una nueva oportunidad de medirse con uno de los desafíos más duros del automovilismo. Su experiencia y versatilidad se suman a la de Loeb, nueve veces campeón del mundo de rally, y Moraes, una de las figuras destacadas del rally raid.

Con Aston Martin dando el salto a la competición con una estructura oficial y un trío tan potente al volante, la edición de 2027 ya apunta a ser imperdible. ¡La cuenta atrás para el Dakar ha comenzado!
from Motorsport.com – Dakar – Stories https://ift.tt/h8F5twb
via IFTTT IA

El coste de la IA aumenta la presión sobre los presupuestos empresariales


La reducción del precio de los tokens de los modelos de IA más populares no ha impedido que muchas empresas afronten un gasto superior al previsto. Según una investigación de Capgemini, los costes asociados a la inteligencia artificial —desde la formación y la gobernanza hasta la supervisión humana y el trabajo repetido— están convirtiéndose en una preocupación para los equipos directivos.

Más de la mitad de los ejecutivos encuestados (53 %) afirma estar preocupada por los costes de la IA. Además, el 59 % señala que el gasto relacionado con esta tecnología superó sus expectativas, y una de cada cinco organizaciones rebasó su presupuesto en más de un 30 %. Ante este escenario, los directores financieros participan cada vez más en las decisiones sobre inversión en IA.

## Medir el rendimiento de la inversión en IA

El informe recoge las respuestas de 500 altos directivos de grandes organizaciones, encuestados en septiembre de 2026. Sus conclusiones apuntan a que controlar el gasto requiere una visión más amplia que la del coste por token: también es necesario considerar la capacitación, la gobernanza, la revisión humana y las tareas que deben repetirse para obtener resultados fiables.

Una de las respuestas a este desafío es adoptar una estrategia multimodelo. En lugar de depender de una única solución, las empresas pueden asignar distintos modelos a diferentes tareas, teniendo en cuenta su coste, capacidad, latencia y nivel de riesgo. Tres de cada cinco ejecutivos esperan que sus organizaciones adopten este enfoque durante los próximos 12 meses.

Volker Darius, CEO de Capgemini Invent, sostiene que la disciplina de costes, por sí sola, no basta para lograr una cartera de IA rentable, del mismo modo que crear valor sin controlar el gasto no es sostenible. Según Darius, las empresas deben evaluar conjuntamente el coste, la calidad y el valor empresarial, además de contabilizar la supervisión humana necesaria para obtener resultados seguros.

Capgemini denomina «rendimiento de la IA» (AI Yield) a la medición del valor generado por un resultado atribuible al uso de esta tecnología. Registrar ese valor puede ayudar a las organizaciones a tomar decisiones de inversión más fundamentadas y a justificar recursos adicionales, incluido un mayor gasto en tokens.

## Del presupuesto a los resultados empresariales

En la actualidad, el 60 % de las organizaciones mide el gasto total en IA frente al presupuesto. Sin embargo, Capgemini prevé que esa proporción baje al 44 % en los próximos seis a doce meses, a medida que las empresas den prioridad a indicadores que reflejen los resultados empresariales obtenidos.

El cambio responde a una dificultad central: muchas organizaciones todavía no consiguen vincular de forma clara el uso de la IA con resultados concretos. Sin esa conexión, justificar el aumento de la inversión resulta más complicado, especialmente cuando los gastos superan las previsiones.

A medida que la IA se integra en los procesos de negocio, su coste deja de ser únicamente una cuestión tecnológica o de compras. Gestionarla como una cartera de resultados económicos —con mediciones continuas de costes, calidad y valor— puede ayudar a las empresas a decidir dónde invertir y cómo ampliar su uso de manera sostenible.

from Latest from TechRadar https://ift.tt/jKLSZbW
via IFTTT IA

Rocky Linux 10.3 corrige cinco vulnerabilidades: qué deben hacer los administradores

Rocky Linux 10.3 ya está disponible con mejoras en el kernel, el instalador y otros componentes de la distribución. Sin embargo, uno de los aspectos más destacados de esta versión es la corrección de cinco vulnerabilidades recogidas en tres avisos de seguridad. La más grave puede explotarse a través de la red y no requiere autenticación previa.

Tres avisos de seguridad y cinco CVE

Los tres boletines afectan a Rocky Linux 10.3 y comparten fecha de publicación de los parches: el 13 de noviembre. Su gravedad y características varían:

  • CVE-2026-121629: tiene una puntuación de 7,5 sobre 10 en CVSS v3 y de 7,8 en CVSS v2. Puede explotarse por red, sin privilegios ni interacción de la víctima, y su impacto se centra en la confidencialidad de los datos. Se dio a conocer el 7 de noviembre.
  • CVE-2026-103658: alcanza 5,9 en CVSS v3 y 4,6 en CVSS v2. Es un fallo de tipo local, por lo que requiere acceso al equipo, aunque no exige privilegios. Se publicó el 12 de octubre.
  • CVE-2026-59997, CVE-2026-59998 y CVE-2026-60000: están agrupadas en un tercer aviso, con una puntuación de 6,5 en CVSS v3 y 6,4 en CVSS v2. Pueden afectar parcialmente a la confidencialidad, la integridad y la disponibilidad. Se conocieron el 8 de julio.

Cómo se detectan las vulnerabilidades

La detección descrita en los tres avisos se realiza mediante comprobaciones locales. El análisis necesita información del propio sistema, incluida la versión de Rocky Linux y la lista de paquetes RPM instalados. También es necesario que estén habilitadas las comprobaciones locales en el equipo y que este informe datos sobre la CPU y los componentes de terceros.

Por tanto, no basta con analizar el servidor desde una máquina externa: la comprobación debe ejecutarse en el host, por ejemplo mediante un agente o una herramienta de evaluación compatible. Entre las opciones citadas en la información técnica figuran el agente Nessus, la evaluación continua y los entornos en la nube de Tenable.

¿Se conocen exploits?

Los avisos indican que no hay exploits conocidos disponibles para estos fallos. Esto reduce la preocupación inmediata, pero no elimina la necesidad de instalar las actualizaciones. En particular, el primer CVE merece atención porque su vector remoto no requiere credenciales, una combinación relevante para quienes administran servidores accesibles desde internet.

La puntuación CVSS expresa la gravedad potencial de una vulnerabilidad; otras métricas pueden ofrecer una valoración distinta del riesgo inmediato. En este caso, el aviso más grave tiene un percentil VPR de 92,79, mientras que el tercer boletín registra un percentil de 23,73.

Qué deben hacer los administradores

Los parches están disponibles desde el 13 de noviembre. Los plugins de detección se publicaron el 14 de noviembre y uno de ellos recibió una actualización el día 16. Para reducir la exposición, conviene:

  • Identificar los equipos que ejecutan Rocky Linux 10.3.
  • Aplicar las actualizaciones correspondientes a los paquetes afectados, priorizando los servidores expuestos a internet.
  • Ejecutar una comprobación local con las verificaciones del host habilitadas.
  • Repetir el análisis después de actualizar y confirmar que las vulnerabilidades ya no aparecen.

En total, los tres boletines reúnen cinco CVE: uno de gravedad alta, otro moderado y un aviso con tres vulnerabilidades de impacto parcial. Aunque no se hayan comunicado exploits conocidos, instalar los parches publicados y verificar el resultado mediante un análisis local sigue siendo la medida recomendada para los sistemas con Rocky Linux 10.3.

from Linux Adictos https://ift.tt/Avh5BDY
via IFTTT

AlmaLinux OS 10.3 ya está disponible: novedades y cambios en Podman 6


La Fundación AlmaLinux ha anunciado la disponibilidad general de AlmaLinux OS 10.3, una nueva versión de su distribución empresarial de código abierto, identificada con el nombre en clave «Mauve Lion». Basada en Red Hat Enterprise Linux 10.3, esta entrega incorpora Podman 6 y cambios en la organización de la configuración de contenedores que conviene tener en cuenta antes de actualizar.

## AlmaLinux OS 10.3: una nueva actualización basada en RHEL 10.3

AlmaLinux OS 10.3 forma parte de la rama 10 de la distribución y ya está disponible para su instalación y uso. Su base en RHEL 10.3 ofrece una plataforma actualizada para servidores y otros entornos empresariales, mientras que la inclusión de Podman 6 constituye una de las novedades más relevantes para quienes trabajan con contenedores.

La actualización puede interesar especialmente a organizaciones que mantienen sistemas AlmaLinux y buscan una base renovada para sus cargas de trabajo. Sin embargo, el cambio de versión de Podman también trae ajustes en las rutas y la organización de sus archivos de configuración.

## Podman 6 cambia la ubicación de algunos ajustes

Con esta versión, la configuración predeterminada del proveedor de contenedores se traslada de **/etc/containers** a **/usr/share/containers**. La ruta anterior puede seguir albergando configuraciones locales, por lo que es importante comprobar qué archivos se utilizan y cómo se combinan con los nuevos valores predeterminados.

También se separan en directorios drop-in distintos los ajustes de almacenamiento para contenedores **rootful** —ejecutados con privilegios de root— y **rootless**, que funcionan sin esos privilegios. Esta separación ayuda a mantener independientes ambos tipos de configuración, pero puede requerir revisar las personalizaciones existentes.

## ¿Quién debería prestar atención a estos cambios?

Los principales afectados son los administradores que utilizan AlmaLinux 10 en servidores y ejecutan contenedores con Podman. También deberían revisar la actualización los equipos que mantienen imágenes, plantillas o despliegues automatizados: una configuración que dependa de una ruta anterior podría no comportarse como se esperaba después del cambio.

Para quienes usan el sistema sin gestionar contenedores ni modificar sus ajustes, estas novedades probablemente tendrán menos impacto. Aun así, probar la actualización antes de aplicarla a sistemas críticos es una buena práctica.

## Qué revisar antes de actualizar

Antes de instalar AlmaLinux OS 10.3 en producción, conviene comprobar los archivos de configuración de Podman y validar que los contenedores se ejecutan con los valores esperados. En particular, es recomendable:

– Revisar si hay configuraciones propias en **/etc/containers** que dependan de la ubicación anterior.
– Comprobar los ajustes de almacenamiento rootful y rootless en sus respectivos directorios drop-in.
– Probar el arranque y el funcionamiento de los contenedores con Podman 6 en un entorno no crítico.
– Consultar las notas oficiales de la versión para identificar otros cambios relevantes para cada sistema.

AlmaLinux OS 10.3 ya está disponible de forma general. Para los administradores, la clave será acompañar la actualización de una revisión de las rutas y preferencias de Podman 6. Una prueba previa puede ayudar a detectar incompatibilidades y evitar interrupciones en los servicios.

from Linux Adictos https://ift.tt/SV2FKUJ
via IFTTT

Fwupd 2.1.10 refuerza la seguridad y amplía la compatibilidad con dispositivos

Fwupd 2.1.10 ya está disponible. La nueva versión de esta herramienta para actualizar firmware en Linux añade compatibilidad con un panel táctil Synaptics y reúne correcciones orientadas a mejorar la seguridad, la estabilidad y la fiabilidad del proceso de actualización.

Entre los cambios más destacados se encuentra una mejora en la validación de los metadatos XML, además de soluciones para problemas de memoria, bloqueos y comunicación con distintos dispositivos. Aunque no modifica de forma sustancial el funcionamiento general de fwupd, esta versión fortalece componentes importantes de la herramienta.

Compatibilidad con el panel táctil Synaptics 96F1

La principal novedad de hardware es el soporte para el Synaptics 96F1, un panel táctil capacitivo presente en determinados portátiles. La compatibilidad se incorpora mediante el controlador Synaptics RMI, que permite comunicarse con el dispositivo a través de la interfaz HID-RMI4.

La identificación añadida corresponde al hardware Synaptics TM-03864-001, también conocido como S9A31. Con este cambio, fwupd puede reconocer el dispositivo y gestionar sus actualizaciones de firmware mediante la infraestructura habitual del proyecto.

El soporte no implica necesariamente que haya una actualización disponible para todos los equipos compatibles. La disponibilidad depende también de que el fabricante publique el firmware correspondiente por un canal compatible.

Mayor protección para los metadatos XML

Fwupd 2.1.10 corrige un problema relacionado con la confianza en los metadatos XML. La nueva versión impide que archivos modificados puedan suplantar la confianza asociada a los metadatos legítimos.

Fwupd utiliza información distribuida a través de LVFS (Linux Vendor Firmware Service) para identificar dispositivos y determinar qué actualizaciones corresponden a cada equipo. La autenticidad e integridad de esos datos son esenciales para que el sistema pueda verificar correctamente los paquetes de firmware. Esta mejora refuerza una parte importante de la cadena de confianza, aunque no introduce una función visible para el usuario.

Validaciones y correcciones de memoria

La actualización incorpora varias mejoras en la lectura y validación de datos. Entre ellas, limita la lectura de cadenas procedentes de netlink a la longitud indicada por sus atributos, con el objetivo de evitar accesos fuera de los límites previstos.

También se corrige la comprobación del contenido del archivo INFO_UF2.TXT, utilizado por determinados dispositivos y mecanismos de actualización basados en UF2. Además, se solucionan fugas de memoria que podían producirse al procesar firmware SREC y al trabajar con dispositivos Aver HID CX3.

Otro error afectaba al cliente cuando el servidor devolvía una respuesta HTTP vacía y podía provocar un cierre inesperado. Fwupd 2.1.10 gestiona ahora correctamente ese caso. Asimismo, se valida el código de operación de los accesorios Lenovo antes de procesar sus informes HID.

Ajustes para Intel, TPM, Redfish y otros dispositivos

La nueva versión incorpora correcciones específicas para distintos fabricantes y tecnologías. En equipos con Intel Graphics System Controller (GSC), fwupd restaura la política de energía PCI después de completar una actualización de firmware.

También se corrige el tamaño de los bloques de datos enviados durante las actualizaciones del TPM. En Redfish, se mejora el formato de las direcciones IPv6 agrupando correctamente sus valores en bloques de 16 bits. Por otra parte, fwupd interpreta en formato little-endian la revisión OEM de las tablas ACPI.

Otros cambios afectan a dispositivos Jabra y Huddly, a la lectura de versiones de firmware de Texas Instruments TPS6598x y a la identificación de versiones NVMe. También se ajusta la interpretación de determinadas estructuras de estado de Intel CVS.

Otros cambios de funcionamiento

Fwupd deja de iniciar automáticamente BlueZ al configurar el backend, por lo que el servicio Bluetooth no se activa cuando no es necesario para esa operación. La herramienta también aplica la restricción relacionada con UEFI BootOrder únicamente cuando necesita utilizar fwupd-efi.

El mensaje informativo MOTD muestra ahora solo las entradas compatibles con el sistema. Además, se elimina un mecanismo de activación retardada durante el apagado que ya no era necesario.

Disponibilidad de fwupd 2.1.10

Fwupd 2.1.10 ya está disponible como nueva versión estable y continúa la evolución de la rama 2.1, aproximadamente tres semanas después de la versión 2.1.9. Los usuarios de distribuciones que incluyan fwupd podrán recibir la actualización mediante sus repositorios habituales, según el calendario de cada proyecto.

Para consultar la versión instalada y los dispositivos detectados, se pueden utilizar estos comandos:

fwupdmgr --version
fwupdmgr get-devices

En conjunto, fwupd 2.1.10 es una actualización de mantenimiento centrada en reforzar la confianza en los metadatos y corregir errores internos. La compatibilidad con el Synaptics 96F1 amplía, además, el hardware que puede gestionarse desde Linux.

from Linux Adictos https://ift.tt/gkFiDNV
via IFTTT