Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Amazon mejora uno de sus dispositivos más populares sin cambiar lo esencial


Amazon ha refinado uno de sus dispositivos más populares con una actualización que pone el foco en la experiencia cotidiana. En lugar de reinventar una fórmula que ya funciona, la compañía apuesta por ajustes pensados para que el uso diario resulte más cómodo, fluido y consistente.

La estrategia refleja una idea sencilla: no siempre es necesario transformar por completo un producto para hacerlo mejor. A veces, una respuesta más rápida, una interacción más intuitiva o una integración más sencilla con otros servicios pueden marcar una diferencia apreciable con el paso del tiempo.

Este tipo de actualización también busca conservar aquello que ya valoran sus usuarios. Mantener la familiaridad del dispositivo reduce la curva de aprendizaje y permite que las mejoras se incorporen sin alterar los hábitos. Así, tanto quienes ya conocen el producto como quienes se acercan a él por primera vez pueden encontrar una experiencia accesible.

El reto para Amazon consiste en equilibrar innovación y continuidad. Las novedades deben aportar valor real, no limitarse a modificar el diseño o añadir funciones que pocas personas utilizarán. El resultado de ese equilibrio se apreciará en aspectos concretos del día a día: cuánto tarda el dispositivo en responder, lo fácil que es configurarlo y la naturalidad con la que se integra en la rutina.

Sin cambiar su esencia, esta puesta al día muestra cómo una evolución gradual puede mantener vigente un producto consolidado. En un mercado donde las novedades suelen presentarse como grandes revoluciones, mejorar lo que ya funciona puede ser una apuesta más discreta, pero también más útil para quienes lo usan todos los días.
from Wired en Español https://ift.tt/pHA1iks
via IFTTT IA

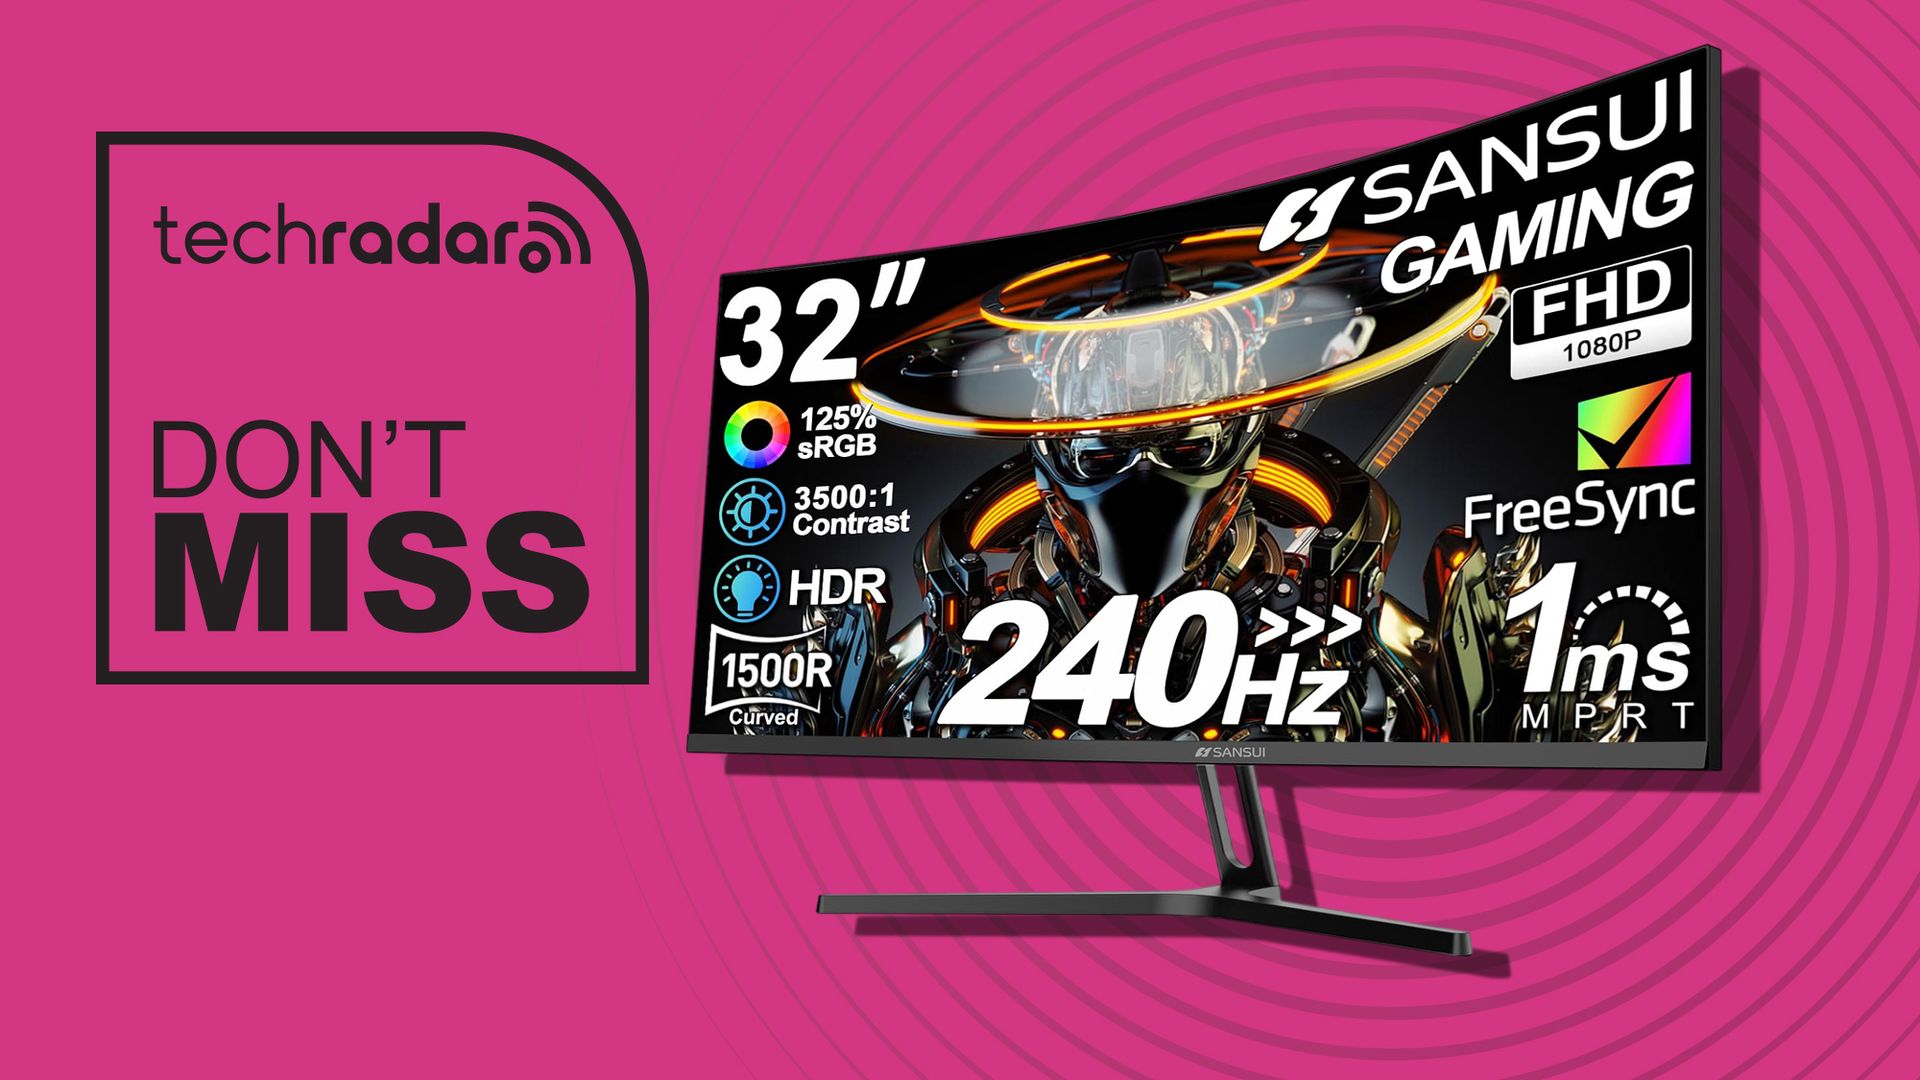
Monitor curvo Sansui de 32 pulgadas y 240 Hz: una pantalla grande y fluida por $169,99


Si buscas una pantalla amplia y una imagen fluida sin pagar el precio de un monitor de mayor resolución, el Sansui curvo de 32 pulgadas puede ser una opción atractiva. Combina una curvatura 1500R con una frecuencia de actualización de 240 Hz y ahora cuesta $169,99 en Amazon, frente a su precio habitual de $259,99.

Es una propuesta especialmente interesante para quienes priorizan el movimiento suave y una experiencia envolvente en juegos o tareas creativas. Sin embargo, su resolución Full HD tiene una limitación importante en una pantalla de este tamaño: no ofrece la nitidez de un monitor más pequeño de 1080p o de uno de 1440p.

## La oferta de hoy

**Monitor curvo Sansui de 32 pulgadas y 240 Hz: $169,99** (antes, $259,99). [Consultar la oferta en Amazon](https://ift.tt/YXUzvkr).

Este monitor ofrece resolución de 1920 × 1080, curvatura 1500R, frecuencia de actualización de hasta 240 Hz, tiempo de respuesta MPRT de 1 ms, compatibilidad con FreeSync y HDR, brillo de 300 nits y una relación de contraste de 3500:1. Incluye HDMI, DisplayPort 1.4, conector para auriculares, ajuste de inclinación y soporte VESA de 100 × 100 mm. También se incluye un cable DisplayPort.

## Por qué vale la pena considerarlo

La combinación de una pantalla curva de 32 pulgadas y 240 Hz ofrece una experiencia amplia y fluida. Frente a un monitor convencional de 60 Hz, una frecuencia de actualización alta puede hacer que el movimiento se vea más suave, siempre que el ordenador conectado sea capaz de generar suficientes fotogramas por segundo.

La compatibilidad con AMD FreeSync ayuda a reducir el desgarro de imagen, mientras que el tiempo de respuesta de 1 ms MPRT puede disminuir el desenfoque percibido durante el movimiento. Conviene tener presente que MPRT no equivale al tiempo de respuesta gris a gris y, por sí solo, no garantiza que no aparezcan estelas o imágenes fantasma.

La curvatura 1500R envuelve ligeramente el campo de visión. Sansui también indica una cobertura del 125 % del espacio de color sRGB, brillo de 300 nits y compatibilidad con HDR. Estas características pueden resultar atractivas para juegos y creación de contenido, aunque la resolución Full HD limita el nivel de detalle que se obtiene en una pantalla de 32 pulgadas.

## Precio y valor

Por $169,99, el Sansui ofrece un panel grande, curvo y con una frecuencia de actualización poco habitual en este rango de precio. Según la información de la oferta, es el precio más bajo que ha alcanzado hasta ahora. Es una compra recomendable si la prioridad es disfrutar de una pantalla amplia y una imagen fluida, no alcanzar la máxima definición.

## ¿Deberías comprarlo?

**Cómpralo si** quieres una pantalla curva grande para juegos de ritmo rápido o tareas creativas, tienes un PC capaz de alcanzar altas tasas de fotogramas a 1080p y valoras la fluidez por encima de la nitidez máxima.

**Pásalo por alto si** necesitas texto muy nítido, gráficos detallados o un monitor principalmente para productividad. Al distribuir 1920 × 1080 píxeles en 32 pulgadas, la densidad de píxeles es menor que en una pantalla Full HD más pequeña o en una alternativa de 1440p.

## Otras opciones que puedes considerar

– **Monitor curvo Sansui de 27 pulgadas y 160 Hz: $99,26** (antes, $159,99). Cuenta con resolución Full HD, curvatura 1500R, FreeSync, HDR, respuesta MPRT de 1 ms y cobertura del 110 % de sRGB. [Ver en Amazon](https://ift.tt/K3eYJWH).
– **Monitor Sansui 4K de 27 pulgadas: $299,99.** Su panel IPS UHD 4K ofrece una alternativa con mayor resolución para quienes priorizan el detalle. Incluye altavoces integrados, HDMI 2.0 y marcos delgados. [Ver en Amazon](https://ift.tt/LcIbsuX).

Los precios y la disponibilidad pueden cambiar.

from Latest from TechRadar https://ift.tt/aLAcfFO
via IFTTT IA

Lenovo ThinkPad T14 Gen 7: potencia profesional con un descuento de $600


Para quienes buscan un portátil fiable para el trabajo, la gama ThinkPad T de Lenovo suele ser una apuesta segura. El ThinkPad T14 Gen 7 reúne un diseño compacto de 14 pulgadas, prestaciones actuales y funciones pensadas para el entorno empresarial. Ahora se puede comprar por $1,419 en Lenovo, frente a su precio habitual de $2,019: un ahorro de $600.

## La oferta del Lenovo ThinkPad T14 Gen 7

**Lenovo ThinkPad T14 Gen 7: antes $2,019, ahora $1,419**

Este equipo incorpora un procesador AMD Ryzen AI 7 PRO 450, 16 GB de memoria DDR5 y una unidad SSD de 512 GB. También incluye Windows 11 Pro, una configuración adecuada para tareas de oficina, videollamadas y multitarea diaria. Lenovo anuncia capacidades de IA integradas en el procesador, además de compatibilidad con funciones de Windows diseñadas para aprovecharlas.

Su conectividad es amplia para un portátil de este tamaño: Wi-Fi 7, Bluetooth 5.4, dos puertos USB-C, dos USB-A, HDMI 2.1, Ethernet y conexión de audio. Una selección práctica tanto para trabajar en movilidad como para conectar periféricos en la oficina.

## Por qué recomendamos el ThinkPad T14 Gen 7

La familia ThinkPad es conocida por su enfoque profesional, y el T14 mantiene varios de sus rasgos más apreciados. Su pantalla de 14 pulgadas tiene una resolución de 1920 × 1200, mientras que el teclado ThinkPad está pensado para ofrecer comodidad durante largas sesiones de escritura.

No hemos probado esta generación, por lo que conviene tenerlo en cuenta al valorar su rendimiento. Sin embargo, la generación anterior ofreció el tipo de experiencia que cabe esperar de un portátil empresarial de esta gama. El nuevo procesador aporta una plataforma más reciente y capacidad para ejecutar las funciones de IA compatibles con Windows.

La facilidad de reparación también destaca. Lenovo afirma que la gama T14 Gen 7 obtiene una puntuación de 10 sobre 10 en reparabilidad de iFixit, y que componentes como la batería, el SSD, la memoria, el teclado y el sistema de refrigeración son relativamente accesibles para su sustitución.

El fabricante también señala que el equipo cuenta con una construcción robusta, sometida a pruebas MIL-STD-810H, y con características orientadas a la sostenibilidad.

## ¿Deberías comprarlo?

**Compra el ThinkPad T14 Gen 7 si** buscas un portátil profesional con buen teclado, conectividad completa y componentes reemplazables, y quieres aprovechar el descuento actual de $600.

**Considera otras opciones si** necesitas gráficos dedicados para videojuegos o trabajos creativos exigentes, o si prefieres una pantalla con una frecuencia de actualización elevada.

El precio indicado es de $1,419 en Lenovo y puede cambiar. Consulta la disponibilidad y las condiciones de la oferta antes de comprar.

from Latest from TechRadar https://ift.tt/xeQPGYZ
via IFTTT IA

F5 corrige fallos críticos en NGINX: urge actualizar, especialmente si HTTP/2 está habilitado


F5 publicó una actualización de seguridad extraordinaria para corregir diez vulnerabilidades en NGINX. Dos de ellas son críticas y podrían permitir que un atacante sin autenticación ejecute código de forma remota en servidores vulnerables. Dado que NGINX es una pieza clave de la infraestructura web, las organizaciones deberían revisar sus instalaciones y aplicar las correcciones cuanto antes.

## Por qué importa NGINX

NGINX es un servidor web de código abierto propiedad de F5. Además de entregar sitios y aplicaciones a los usuarios, puede funcionar como proxy inverso, balanceador de carga y caché HTTP. Por eso suele estar instalado entre los navegadores y los servicios que alojan una web, en servidores y entornos de nube.

Su presencia en Internet es considerable. Las estimaciones varían: WebAtla calcula que NGINX se utiliza en unos 73 millones de sitios, mientras que Netcraft sitúa la cifra en 225 millones. Aunque los métodos de medición difieren, ambas cifras reflejan la relevancia de este software para la infraestructura digital.

## Dos vulnerabilidades críticas relacionadas con HTTP/2

De las diez vulnerabilidades corregidas, dos requieren especial atención: CVE-2026-123633 y CVE-2026-123007. Ambas tienen una puntuación de gravedad de 9,2 sobre 10 y afectan a la gestión del tráfico HTTP/2. La segunda vulnerabilidad alcanza versiones de NGINX tan antiguas como la 1.9.5.

Según el investigador Tomer Schwartz, de Wiz, CVE-2026-123633 es un error de uso después de liberar memoria: se libera la memoria de una conexión mientras una solicitud todavía depende de ella. En CVE-2026-123007, un cálculo incorrecto del control de flujo puede provocar una copia de memoria inválida. En determinadas circunstancias, estos fallos podrían facilitar la ejecución remota de código sin autenticación.

Ambas vulnerabilidades requieren que HTTP/2 esté habilitado en el servidor afectado. Sin embargo, las organizaciones no deberían asumir que están protegidas sin verificar la configuración y la versión de sus sistemas.

## Sin explotación confirmada, pero con un PoC disponible

F5 indicó que, hasta el momento de su aviso, no había encontrado pruebas de explotación activa de estas vulnerabilidades. La compañía afirmó que continúa supervisando la situación y publicará novedades a través de sus canales de seguridad.

Aun así, Rapid7 publicó código de prueba de concepto (PoC) que demuestra cómo CVE-2026-123007 puede utilizarse para lograr ejecución remota de código sin autenticación en una imagen vulnerable de Docker para Linux/amd64 con NGINX 1.31.8. La disponibilidad de un PoC refuerza la necesidad de actuar con rapidez, aunque no confirme por sí sola que haya ataques en curso.

## Qué deberían hacer las organizaciones

F5 recomienda actualizar NGINX a la versión 1.31.9. Los equipos de seguridad y operaciones deberían identificar todas las instancias expuestas, comprobar si HTTP/2 está habilitado y aplicar la actualización sin demora. También conviene confirmar que la corrección se haya implementado correctamente y mantener la vigilancia ante posibles alertas o indicios de actividad sospechosa.

La investigación de vulnerabilidades asistida por inteligencia artificial puede ayudar a descubrir fallos en componentes fundamentales con mayor rapidez. Pero, mientras las organizaciones se adaptan a ese ritmo, la prioridad inmediata es reducir la exposición: actualizar NGINX y verificar que los sistemas críticos estén protegidos.

from Latest from TechRadar https://ift.tt/fRQ5mIW
via IFTTT IA

GTA 6 permitirá repetir robos y asaltos después de completar las misiones


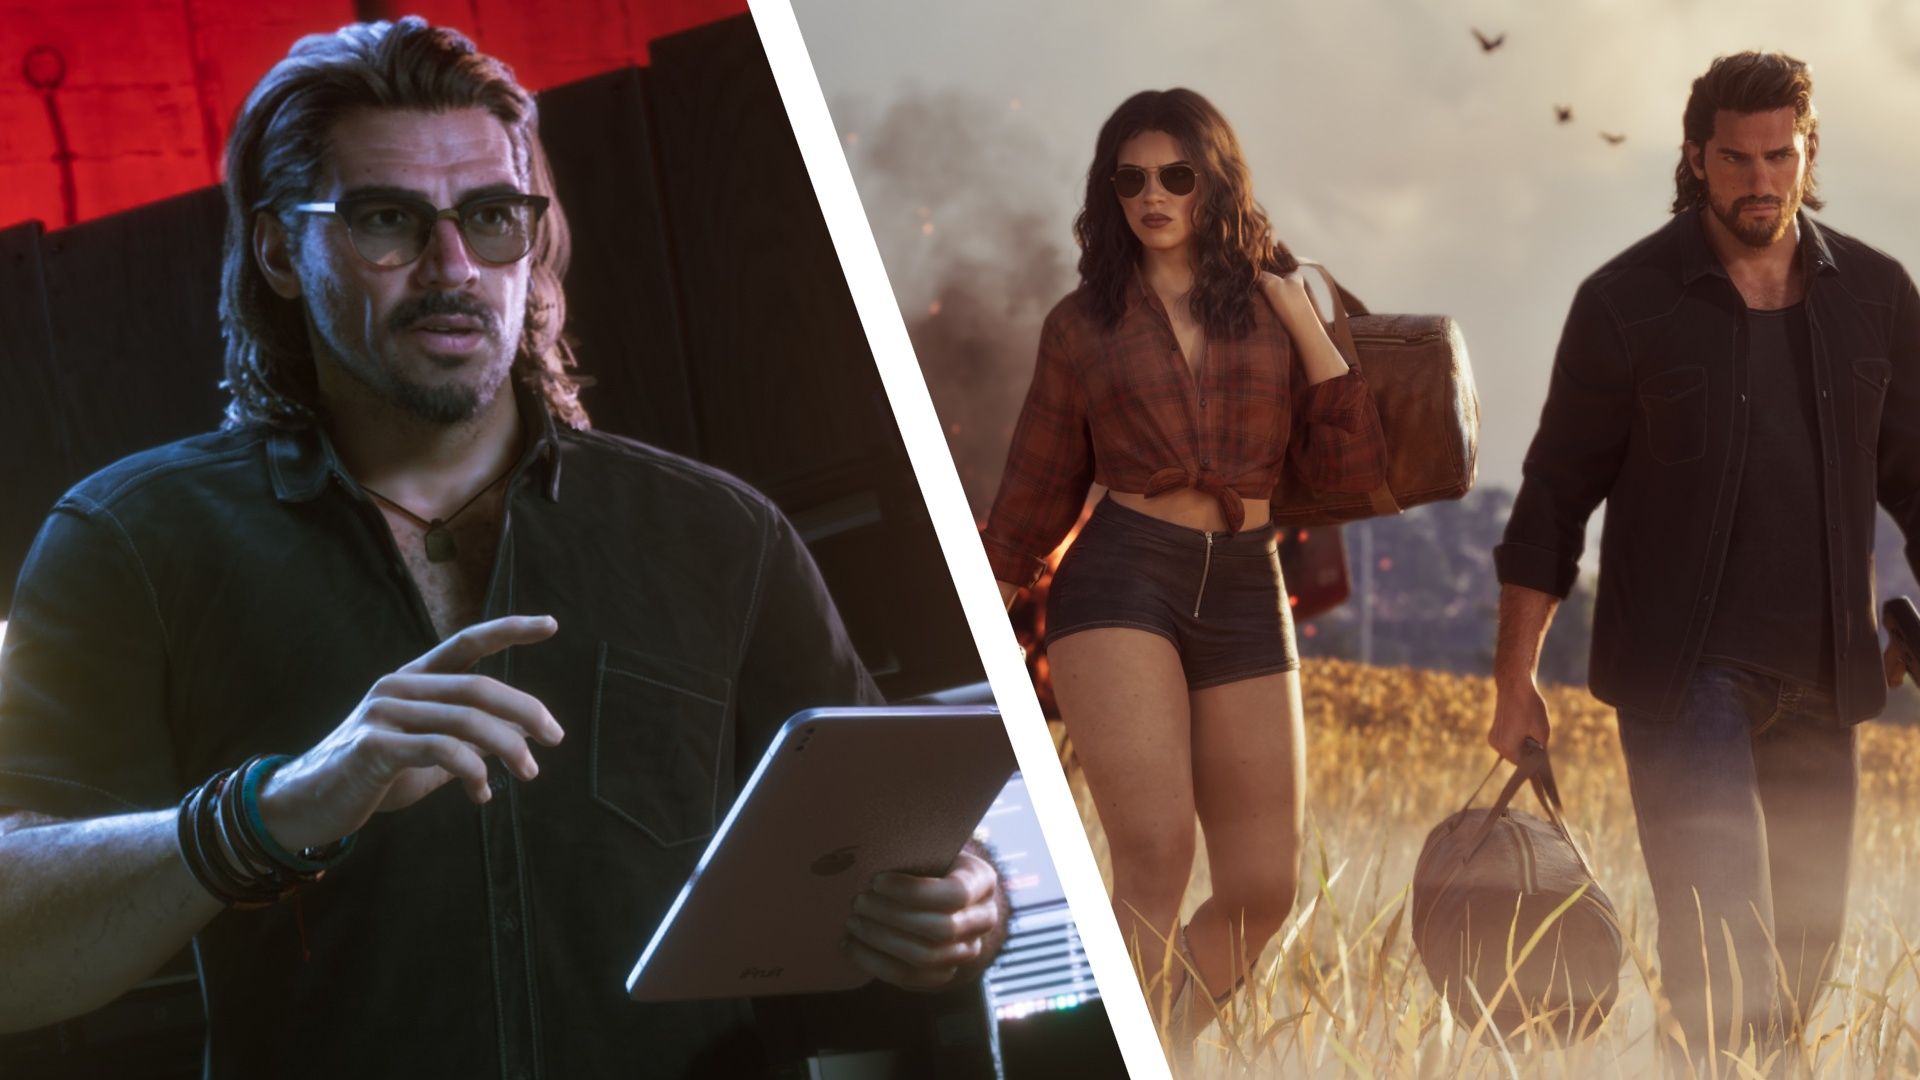
Rockstar Games ha confirmado que los jugadores de *Grand Theft Auto 6* podrán volver a asaltar determinadas ubicaciones incluso después de haber completado las misiones relacionadas con ellas. La posibilidad de regresar y abordar cada lugar de distintas maneras busca dar continuidad a las actividades criminales en el mundo abierto.

En declaraciones a TechRadar Gaming, Scott Butchard, director sénior de diseño de contenido y flujo, explicó que las misiones vinculadas a los peristas introducen mecánicas de robo que los jugadores podrán seguir utilizando durante el juego. Estos personajes permiten vender vehículos y objetos robados, además de orientar a los protagonistas hacia nuevas oportunidades.

«Los peristas te presentan estas diferentes mecánicas de robo en el mundo abierto, inicialmente para avanzar en sus tramas y construir una relación con ellos», señaló Butchard. «Sin embargo, cuando esas tramas llegan a su fin, el jugador conserva las herramientas para seguir realizando estos trabajos por su cuenta».

El diseñador puso como ejemplo las pistas sobre automóviles que Randy proporciona para su lista: con el tiempo, el jugador aprende dónde encontrar los mejores vehículos para vendérselos. Yasmani, por su parte, señala distintos lugares susceptibles de ser robados y amplía el conocimiento del jugador sobre esas zonas a medida que avanza su relación con él.

La opción de volver a estos lugares no se limita a las misiones pendientes. Según Butchard, incluso cuando un trabajo aparece como completado en el mapa, sus ubicaciones pueden visitarse de nuevo y asaltarse repetidamente.

«Incluso en los casos en los que mostramos un nivel de finalización, se puede volver a atacar esos lugares una y otra vez, abordándolos de diferentes maneras», explicó.

Así, completar una misión no necesariamente cierra la puerta a sus actividades. Las mecánicas aprendidas durante las tramas de los peristas podrán servir para que los jugadores planifiquen nuevos robos y exploren distintas estrategias en el mundo abierto de *GTA 6*.

from Latest from TechRadar https://ift.tt/PRqb7xz
via IFTTT IA

Seguridad en IA y resistencia a los centros de datos: los nuevos desafíos para el crecimiento


Los inversionistas que han destinado 107.000 millones de dólares a la compañía se enfrentan a una pregunta clave: ¿podrán sus planes de expansión sostenerse ante un mayor escrutinio sobre la seguridad de la inteligencia artificial y una creciente oposición a los centros de datos?

La apuesta por la IA ha impulsado inversiones de enorme magnitud. Sin embargo, el crecimiento de una empresa tecnológica no depende únicamente de desarrollar modelos más potentes o atraer nuevos clientes. También exige demostrar que sus sistemas pueden desplegarse de forma responsable y que la infraestructura necesaria para operar a gran escala es viable.

En materia de seguridad, la compañía tendrá que responder a las inquietudes sobre cómo prueba sus modelos, qué medidas adopta para reducir riesgos y de qué manera supervisa sus aplicaciones una vez que llegan al mercado. Una estrategia clara y verificable podría fortalecer la confianza de clientes, reguladores e inversionistas. En cambio, los incidentes o la percepción de que las salvaguardas no avanzan al ritmo de la tecnología podrían aumentar los costos y limitar ciertos usos.

La infraestructura plantea otro reto. Los centros de datos requieren grandes cantidades de electricidad, agua y suelo, y su construcción puede generar tensiones con las comunidades locales. A medida que se anuncian nuevos proyectos, las objeciones relacionadas con el impacto ambiental, los recursos públicos y la planificación territorial pueden retrasar permisos o elevar los costos de expansión.

Estos factores no necesariamente detendrán el crecimiento, pero sí podrían modificar su ritmo y su rentabilidad. La empresa podría verse obligada a invertir más en seguridad, eficiencia energética y diálogo comunitario, además de adaptar la ubicación y el diseño de sus instalaciones. Para los inversionistas, el desafío será distinguir entre gastos que frenan los resultados a corto plazo y medidas que protegen la capacidad de crecer a largo plazo.

La próxima etapa de expansión dependerá, en buena medida, de que la compañía convierta estas presiones en parte de su estrategia, en lugar de tratarlas como obstáculos secundarios. La confianza en la seguridad de la IA y la aceptación de la infraestructura que la sostiene serán factores decisivos para determinar si la enorme apuesta de capital puede traducirse en un crecimiento duradero.
from Wired en Español https://ift.tt/ryOvPLI
via IFTTT IA

GTA VI llega a consolas: seis consejos para evitar las estafas de lanzamiento


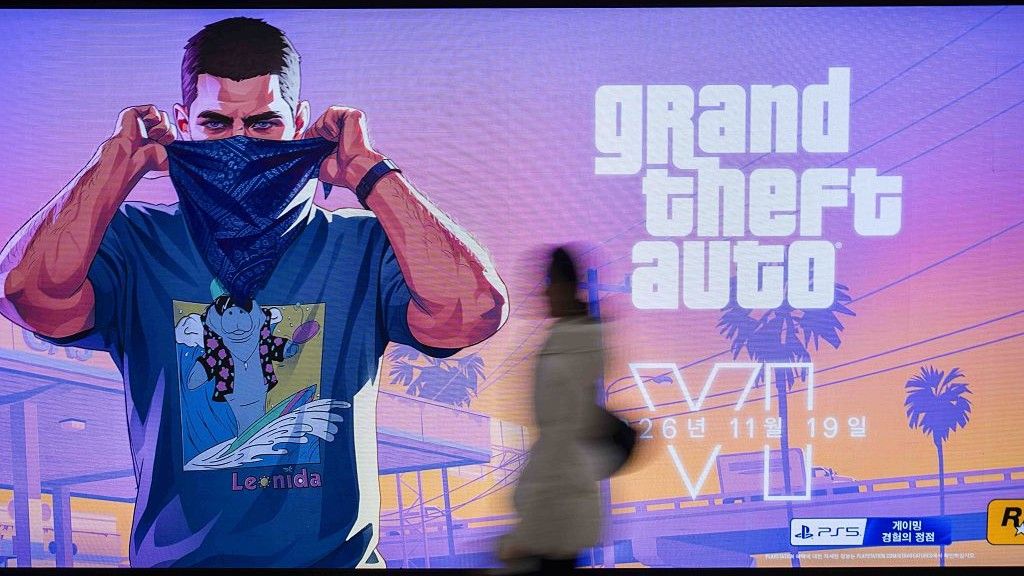
Grand Theft Auto VI se estrena hoy, 19 de noviembre, exclusivamente en consolas, tras casi una década de espera. Pero mientras los fans se preparan para jugar, los ciberdelincuentes aprovechan la expectación para intentar robar contraseñas y datos de pago.

La Oficina del Comisionado de Información del Reino Unido (ICO) advirtió el 16 de noviembre que los jugadores deben utilizar contraseñas únicas, activar la verificación en dos pasos y desconfiar de los enlaces sospechosos. Una VPN puede ayudar a bloquear algunos dominios maliciosos conocidos, pero no impedirá que alguien introduzca sus credenciales en una tienda falsa convincente.

El doctor Pete Membrey, director de investigación de ExpressVPN, respalda la advertencia y señala que las cuentas de videojuegos pueden ser solo el primer objetivo. «Una cuenta de juego rara vez es el verdadero premio. Los delincuentes buscan la dirección de correo y la contraseña asociadas, porque a menudo la misma combinación también sirve para acceder a cuentas bancarias, tiendas en línea y redes sociales», afirmó.

## Las estafas de GTA VI que ya circulan

Las advertencias llegan después de un fuerte aumento de los fraudes relacionados con GTA. Según una investigación citada por TechRadar Pro, los correos electrónicos de phishing dirigidos a jugadores aumentaron un 1.300 % antes del lanzamiento. Los intentos de suplantación relacionados con GTA representaron el 42,4 % de los mensajes de phishing analizados por KnowBe4 durante el fin de semana del 31 de octubre y el 1 de noviembre de 2026.

Los jugadores de PC, que tendrán que esperar más para jugar, también están en el punto de mira. Investigadores de NordVPN detectaron un kit de estafa vendido en la dark web por 200 dólares que utiliza instaladores falsos para distribuir software capaz de robar cookies, vaciar carteras de criptomonedas y ejecutar minería oculta.

Por su parte, Surfshark identificó 212 dominios relacionados con GTA; aproximadamente uno de cada cuatro parecía estar diseñado para defraudar a los jugadores. La empresa estimó que más de 750 dominios maliciosos u oportunistas podrían estar activos para el día del lanzamiento. También son falsas las promesas de que una VPN permitirá desbloquear el juego antes: las tiendas de consola vinculan las cuentas a su región original.

Ninguna aplicación de seguridad puede detener todos los fraudes si una persona ejecuta un archivo no verificado o escanea un código malicioso. Por eso, la precaución sigue siendo fundamental.

## Seis consejos para jugar con más seguridad

Membrey advierte que «la semana del lanzamiento es un momento en que la gente está emocionada, distraída y tiene prisa, y los estafadores cuentan con ello». Estas son seis medidas para reducir el riesgo:

1. **Compra y descarga el juego desde las tiendas oficiales.** Utiliza PlayStation Store o Xbox Store y evita los enlaces de compra recibidos por correo o mensaje.

2. **Desconfía de las claves gratuitas, los sorteos y el acceso anticipado.** Trata con especial cautela cualquier oferta limitada que te pida iniciar sesión o facilitar datos de pago.

3. **No inicies sesión desde un enlace recibido.** Abre por tu cuenta la aplicación o el sitio oficial de la plataforma o del editor y comprueba allí si la oferta es auténtica.

4. **Ten cuidado con los códigos QR inesperados.** Pueden conducir a páginas de inicio de sesión falsas. Membrey señala que algunos atacantes incluso crean códigos QR con caracteres de texto para eludir filtros automáticos de correo. Escanearlos con el teléfono personal puede ser especialmente arriesgado, ya que el dispositivo suele carecer de las protecciones de una red de trabajo.

5. **Utiliza una contraseña distinta para cada cuenta.** Un gestor de contraseñas puede ayudarte a crear y guardar credenciales únicas, de modo que una filtración no ponga en riesgo otros servicios.

6. **Elige métodos de autenticación más seguros que los códigos SMS.** Siempre que estén disponibles, prioriza las passkeys; como alternativa, utiliza una aplicación de autenticación.

En resumen, desconfía de cualquier mensaje que te presione para actuar deprisa, iniciar sesión, pagar o escanear un código. Si recibes una oferta, compruébala directamente en la tienda o el sitio oficial. Como aconseja Membrey: «Una oferta legítima seguirá ahí un minuto después. Una estafa normalmente no resistirá que la compruebes».

from Latest from TechRadar https://ift.tt/SRAiNn0
via IFTTT IA

Cuando la tecnología se vuelve feral: cómo pensar los futuros inciertos de la inteligencia artificial


Las noticias recientes sobre agentes de inteligencia artificial que coordinan acciones de formas inesperadas han reavivado los temores a que estas tecnologías escapen al control humano. Algunos titulares anuncian escenarios apocalípticos; otros expertos sostienen que el riesgo de una catástrofe provocada por la IA se exagera. Entre la alarma y la tranquilidad absoluta, sin embargo, hay una pregunta más útil: ¿cómo podemos entender y gestionar una tecnología cuyos efectos son difíciles de anticipar?

La incertidumbre no se limita al comportamiento de un modelo. También abarca las decisiones de las empresas, la competencia entre países, las infraestructuras que sostienen estos sistemas y las respuestas de la sociedad. Para abordar esa complejidad, conviene ampliar nuestro vocabulario y nuestras herramientas de análisis. Una metáfora especialmente sugerente es la de lo feral: algo que comenzó bajo control, pero que después se salió de su entorno previsto y adquirió una dinámica propia.

La idea tiene raíces antiguas. Las cabras introducidas en algunas islas, por ejemplo, llegaron a multiplicarse y a destruir la vegetación de la que dependían otros ecosistemas. Aplicada a la tecnología, la metáfora no significa que el desastre sea inevitable. Describe una situación en la que un sistema se vuelve difícil de comprender y gobernar, y en la que las intervenciones convencionales pueden incluso agravar los problemas. Detectar pronto esa trayectoria todavía puede permitir corregirla, limitar sus daños o transformarla, aunque la estabilización no está garantizada.

Lecciones de otras tecnologías

La historia de la imprenta ofrece un ejemplo revelador. Johannes Gutenberg desarrolló una prensa de tipos móviles capaz de producir libros con una eficacia inédita. Décadas después, la combinación de esa tecnología con formas populares de impresión permitió fabricar panfletos y hojas a bajo coste. Reformadores como Martín Lutero aprovecharon ese alcance para difundir sus ideas, mientras que las traducciones de la Biblia a lenguas vernáculas ampliaron el acceso a los textos religiosos.

La imprenta no se limitó a cumplir el propósito de quienes la habían creado. Contribuyó a impulsar transformaciones religiosas y políticas que sus primeros usuarios difícilmente podían controlar. Más adelante, las autoridades e instituciones religiosas intentaron encauzar algunos de sus efectos. La traducción de la Biblia al inglés encargada durante el reinado de Jacobo I, por ejemplo, ayudó a establecer un texto común para la Iglesia de Inglaterra. La historia muestra una dinámica recurrente: expansión, desestabilización y, en ocasiones, estabilización temporal.

El telégrafo también alteró los sistemas en los que se insertó. Su despliegue junto a las líneas ferroviarias facilitó la transmisión rápida de información y, en pocas décadas, los cables cruzaban el Atlántico. La velocidad de las comunicaciones favoreció el comercio y las finanzas internacionales, pero también intensificó ciclos de especulación y crisis. Una tecnología puede ser útil y, al mismo tiempo, cambiar las condiciones de funcionamiento de la sociedad que la adopta.

¿Puede volverse feral la inteligencia artificial?

La IA se desarrolla en un contexto de enormes inversiones y competencia económica y geopolítica. Las propuestas para frenar o ralentizar el avance de los modelos más capaces suelen enfrentarse al argumento de que hacerlo permitiría a otros países tomar la delantera. Esa lógica de carrera puede dificultar la cooperación y reducir el espacio para una regulación prudente.

También existe una tensión en la forma en que algunas empresas hablan de los riesgos. Las advertencias sobre futuros extremos pueden contribuir a que el público y los responsables políticos tomen en serio los peligros. Pero, cuando se repiten sin suficiente precisión, también pueden alimentar la publicidad y la valoración comercial de la propia tecnología. Algunos críticos han descrito esta dinámica como una forma de explotar el temor público.

El riesgo de exagerar las amenazas no las vuelve irreales. Al contrario, una sucesión de advertencias grandilocuentes puede hacer más difícil distinguir una señal genuina de peligro del ruido promocional. El reto consiste en no descartar las preocupaciones como simple exageración ni aceptar sin examen una narrativa apocalíptica. Necesitamos instituciones capaces de diferenciar entre el alarmismo rentable y una pérdida real de control.

Además, el futuro de la IA no avanzará necesariamente en línea recta. Los modelos más avanzados podrían no resultar rentables; la oposición social a los centros de datos podría frenar nuevos proyectos; y las restricciones a la recopilación de datos podrían afectar a la calidad de los sistemas. Asimismo, los distintos países pueden adoptar trayectorias tecnológicas diferentes, determinadas por sus condiciones económicas, demográficas y políticas. Un análisis de riesgos basado únicamente en escenarios conocidos puede pasar por alto estas combinaciones.

Prepararse para futuros ferales

El análisis de escenarios ofrece una manera de trabajar con la complejidad y la incertidumbre profunda. En lugar de limitarse a calcular probabilidades a partir de datos pasados, permite explorar cómo podrían interactuar distintas tendencias y decisiones. Entre las prácticas útiles se encuentran tratar las señales débiles como posibles indicios, incorporar a las personas críticas en la evaluación, ensayar escenarios que quedan fuera de los modelos habituales y diseñar intervenciones que puedan supervisarse y revertirse.

Esto no implica abandonar las pruebas, las evaluaciones de seguridad ni los controles existentes. Significa reconocer sus límites. Si cada conducta anómala se interpreta como un problema conocido, la respuesta puede consistir simplemente en añadir más pruebas o medidas de control. Sin embargo, ese enfoque podría pasar por alto las interacciones entre agentes autónomos, mercados, infraestructuras e instituciones. Una corrección rápida también podría desplazar el comportamiento problemático a entornos menos visibles.

Por eso, el primer paso es advertir cuándo un riesgo familiar se ha convertido en una incertidumbre más profunda. Las respuestas deberían ser observables, discutibles y reversibles siempre que sea posible. También conviene escuchar a quienes detectan patrones incómodos o señales que todavía no pueden expresarse mediante indicadores fiables.

Dos ideas pueden ayudar en este trabajo. La primera, inspirada en el zen, invita a los responsables de tomar decisiones a cuestionar su apego a las categorías, los modelos y las identidades profesionales que hacen que un sistema parezca controlable. La segunda, una atención estética, propone observar formas, anomalías y cambios emergentes antes de que puedan traducirse en métricas consolidadas. En la práctica, ambas favorecen la apertura a perspectivas discrepantes y la exploración de futuros difíciles de aceptar.

Más allá de las falsas dicotomías

La pregunta no es si la inteligencia artificial conducirá inevitablemente a una catástrofe o si sus riesgos carecen de importancia. Ambas posiciones simplifican en exceso un futuro con múltiples trayectorias posibles. Pensar en términos de tecnología feral permite concentrarse en algo más concreto: reconocer cuándo los sistemas empiezan a superar las expectativas y capacidades de quienes los gobiernan, y actuar antes de que esa distancia se vuelva irreversible.

Las herramientas tradicionales de gestión del riesgo siguen siendo valiosas, pero no bastan cuando cambian las condiciones para las que fueron diseñadas. Combinar su rigor con escenarios flexibles, atención a las señales débiles y medidas reversibles puede ayudar a responder mejor. El objetivo no es predecir cada giro de la IA, sino construir instituciones capaces de aprender, adaptarse y corregir el rumbo mientras todavía hay margen para hacerlo.

from Latest from TechRadar https://ift.tt/nxWrleJ
via IFTTT IA

COLD RELIC: cómo los datos robados alimentan nuevos ataques de phishing


Google ha alertado sobre la actividad de COLD RELIC, un grupo de espionaje vinculado a Rusia que utiliza cuentas comprometidas y datos internos para preparar ataques posteriores más convincentes. La campaña muestra cómo una intrusión puede convertirse en el punto de partida para llegar a otras organizaciones relacionadas con la víctima inicial.

Según el Grupo de Inteligencia de Amenazas de Google (GTIG), el grupo —también conocido como COLDRIVER, UNC4057, Star Blizzard, Callisto y Gossamer Bear— lleva más de una década activo. Sus objetivos suelen incluir personas y entidades con información de interés estratégico o político para el Gobierno ruso, entre ellas funcionarios, empresas de defensa y organizaciones no gubernamentales occidentales.

## Una cuenta comprometida, muchos objetivos potenciales

En uno de los incidentes investigados por Mandiant, COLD RELIC obtuvo las credenciales de una cuenta con privilegios de superadministrador en una organización estadounidense. Aunque la cuenta tenía autenticación multifactor (MFA), los atacantes enviaron cientos de solicitudes de aprobación hasta que el usuario aceptó una, aparentemente para detener las notificaciones.

Una vez dentro del entorno de productividad en la nube, descargaron archivos, exportaron listas de empleados y realizaron una extracción de datos a escala de dominio. También eliminaron registros de auditoría de correo e investigaciones de seguridad para dificultar la detección de sus acciones.

El valor de la información sustraída no se limitó a esa primera organización. De acuerdo con Google, aproximadamente un año después los atacantes utilizaron los datos para hacerse pasar por un empleado de la empresa comprometida y contactar con otra entidad. Los enlaces enviados buscaban robar credenciales y tokens de autenticación de Microsoft Entra ID. La estrategia se basa en aprovechar relaciones y detalles reales para que los mensajes parezcan legítimos.

## La información interna hace más creíble el phishing

COLD RELIC recopila correos, listas de contactos, organigramas, currículos y calendarios de eventos, entre otros datos. Con ellos puede construir pretextos personalizados, imitar a contactos conocidos y dirigirse a nuevos objetivos con mayor credibilidad. Google afirma que el grupo sigue activo y que observó indicios de nuevas campañas de phishing recientemente.

Este método convierte la protección de las cuentas en una prioridad, pero también subraya la importancia de limitar el acceso y supervisar el uso de los datos almacenados en la nube. Una cuenta comprometida puede exponer información que facilite ataques contra clientes, proveedores, colaboradores y otras organizaciones asociadas.

## Medidas para reducir el riesgo

Google recomienda adoptar autenticación multifactor resistente al phishing, como llaves de seguridad, FIDO2/WebAuthn y claves de acceso (passkeys). La MFA convencional puede no ser suficiente si los usuarios son bombardeados con solicitudes fraudulentas; conviene formar al personal para que nunca apruebe una notificación que no haya iniciado.

Las organizaciones también deberían vigilar los registros de dispositivos y claves de acceso, revisar actividades inusuales en las cuentas y, ante una posible intrusión, revocar las sesiones activas y los permisos OAuth que puedan haberse concedido. La supervisión de inicios de sesión procedentes de redes proxy residenciales puede aportar otra señal de alerta, ya que Google la vincula con la actividad del grupo.

La campaña de COLD RELIC demuestra que el impacto de una brecha puede extenderse mucho más allá de la organización afectada. Proteger las cuentas privilegiadas, detectar rápidamente el acceso anómalo y restringir los permisos en los servicios en la nube puede ayudar a interrumpir esa cadena de ataques.

from Latest from TechRadar https://ift.tt/yirSUQs
via IFTTT IA

La silla Boulies EP600 baja de precio por el Black Friday y se convierte en una opción más atractiva


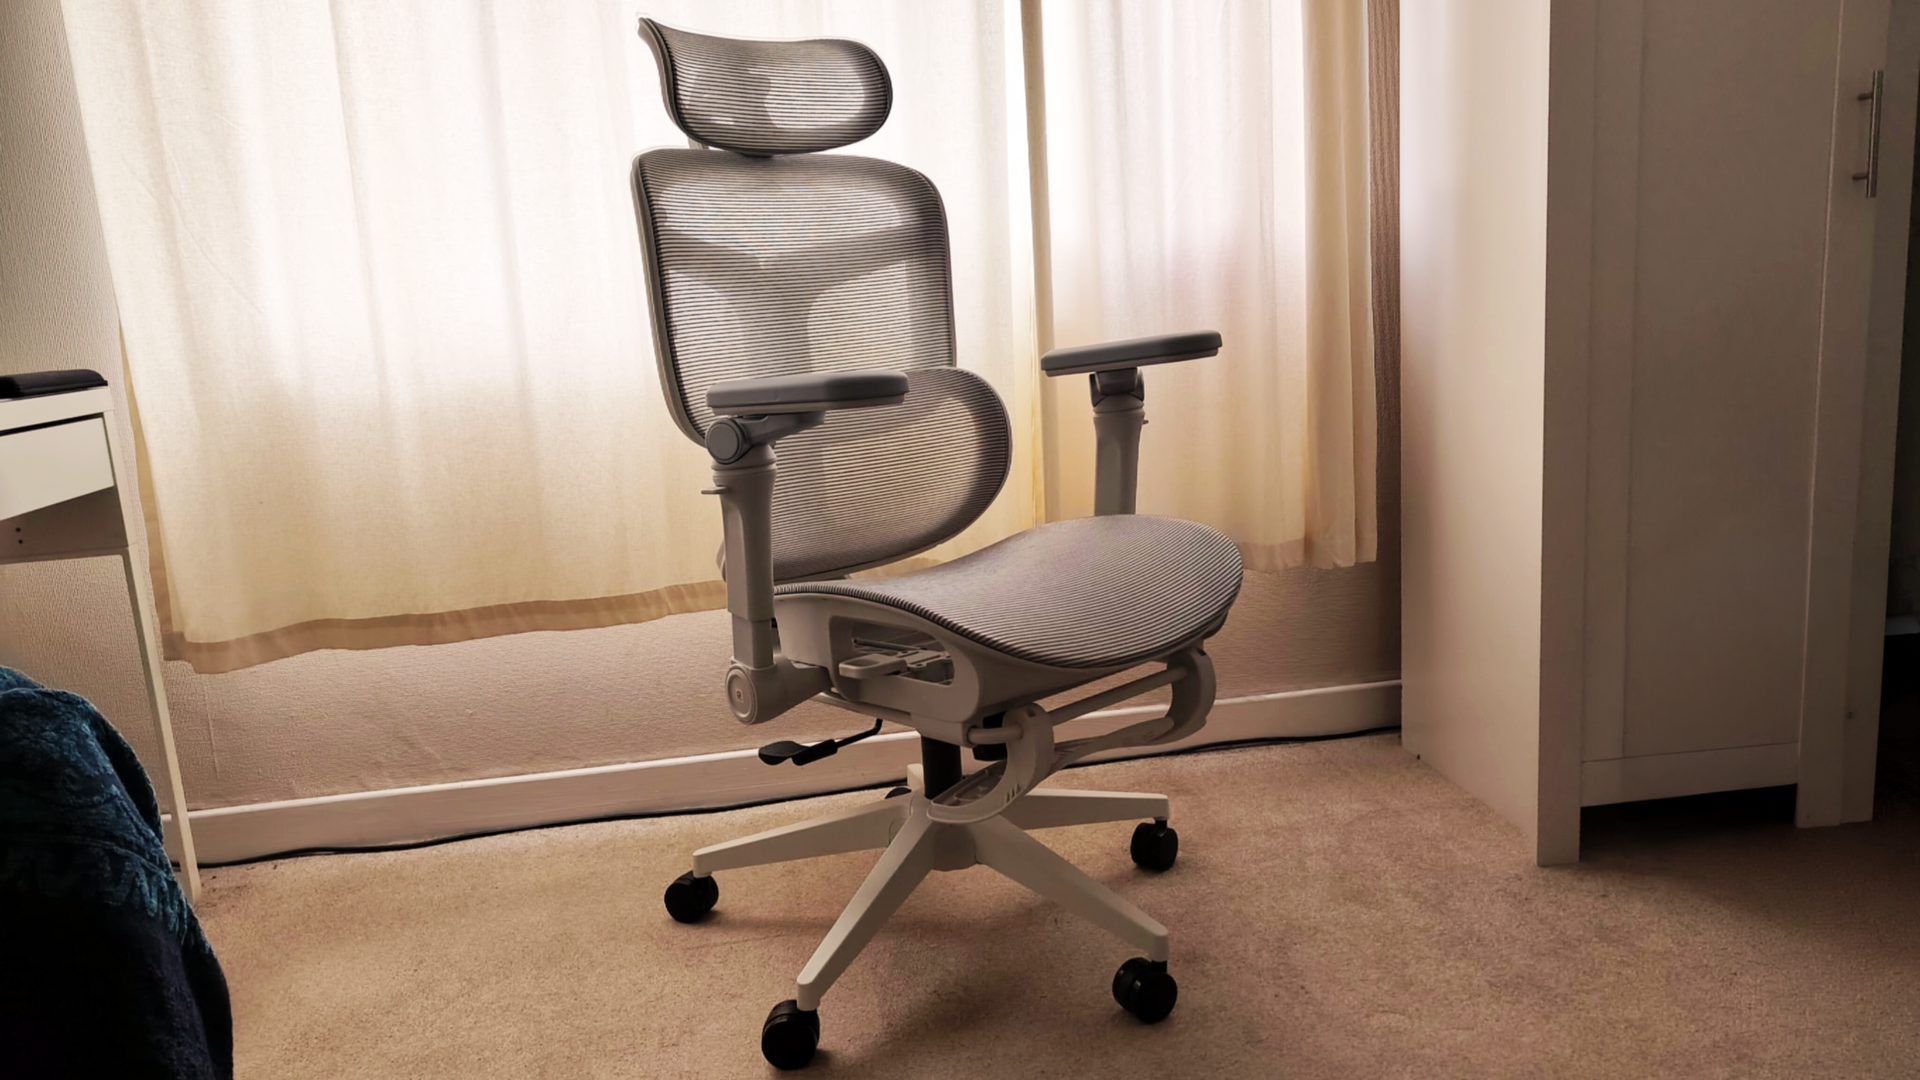
La Boulies EP600 es una de nuestras sillas de oficina favoritas de gama media. Nuestro editor de mobiliario de oficina lleva alrededor de un mes utilizándola y sigue considerándola una de las mejores opciones de su categoría. Su soporte lumbar adaptable, el ajuste de profundidad y altura del asiento y los reposabrazos 6D ofrecen buena parte de lo que se busca en una silla cómoda para jornadas largas.

Con motivo de las rebajas de Black Friday, la Boulies EP600 cuesta ahora 410 dólares, frente a los 490 dólares habituales. En el Reino Unido, el mismo modelo está rebajado a 340 libras, en lugar de 430. Nos parecía que su precio original era algo elevado; este descuento hace que la oferta resulte mucho más interesante.

Diseñada para ofrecer comodidad durante sesiones de trabajo prolongadas, la silla combina soporte lumbar adaptable, reposabrazos muy ajustables, tapizado híbrido de malla transpirable y reposapiés integrado. Según nuestras pruebas, es una recomendación sencilla para quienes trabajan desde casa.

La mejor oferta de sillas de oficina de hoy

La Boulies EP600 reúne muchas de las características que buscan los profesionales en una silla de oficina. En nuestras pruebas, destacó por su capacidad de ajuste y por el soporte lumbar adaptativo 4D, que acompaña los cambios de postura. Está disponible en negro y gris claro.

Precio en el Reino Unido: 340 £ (antes 430 £). Ver oferta

Por qué recomendamos la Boulies EP600

Nuestro editor de mobiliario de oficina, Steve, le otorgó cuatro estrellas en su análisis en profundidad. La describió como «una de esas sillas de oficina que ofrece todo lo que la mayoría necesita, además de algunas prestaciones que quizá no sabía que quería».

Steve la utilizó a diario durante dos semanas, en jornadas de entre 10 y 12 horas. La encontró cómoda y destacó especialmente el soporte lumbar y el tejido transpirable. La experiencia fue lo bastante positiva como para que siga utilizándola un mes después de empezar las pruebas.

El soporte lumbar adaptativo 4D está diseñado para responder a los cambios de postura, mientras que los reposabrazos 6D ofrecen numerosas opciones de ajuste. Además, la profundidad del asiento puede regularse para adaptarse a distintos tipos de cuerpo.

Precio y relación calidad-precio

La EP600 ocupa una posición interesante en el mercado. A su precio habitual de unos 490 dólares, puede resultar difícil de comparar con algunos modelos consolidados.

Sin embargo, la combinación de soporte lumbar adaptable, reposabrazos con amplias posibilidades de ajuste y un descuento de 80 dólares por Black Friday la convierte en una propuesta más atractiva.

Su versatilidad puede ser especialmente útil si alternas distintas posturas a lo largo del día o buscas una silla que sirva tanto para trabajar como para relajarte. Eso sí, su principal ventaja es la capacidad de ajuste, así que conviene valorar si realmente aprovecharás todas esas funciones antes de comprarla.

¿Deberías comprarla?

✅ Compra la Boulies EP600 si… buscas una silla muy ajustable, con soporte lumbar adaptable, tapizado transpirable y reposapiés retráctil. Puede ser una buena opción si quieres un modelo capaz de acompañarte tanto durante el trabajo como en tus momentos de descanso.

❌ Evita la Boulies EP600 si… tienes un presupuesto ajustado o no necesitas tantas opciones de ajuste. Hay sillas ergonómicas más económicas y quizá no te hagan falta todas las prestaciones adicionales de este modelo.

from Latest from TechRadar https://ift.tt/o5yJASP
via IFTTT IA