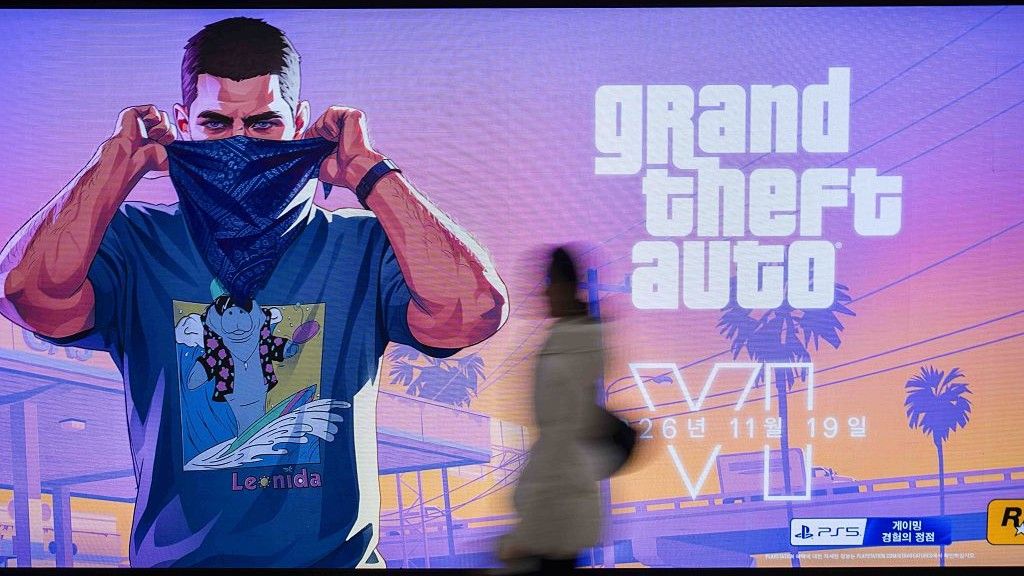
Grand Theft Auto VI se estrena hoy, 19 de noviembre, exclusivamente en consolas, tras casi una década de espera. Pero mientras los fans se preparan para jugar, los ciberdelincuentes aprovechan la expectación para intentar robar contraseñas y datos de pago.
La Oficina del Comisionado de Información del Reino Unido (ICO) advirtió el 16 de noviembre que los jugadores deben utilizar contraseñas únicas, activar la verificación en dos pasos y desconfiar de los enlaces sospechosos. Una VPN puede ayudar a bloquear algunos dominios maliciosos conocidos, pero no impedirá que alguien introduzca sus credenciales en una tienda falsa convincente.
El doctor Pete Membrey, director de investigación de ExpressVPN, respalda la advertencia y señala que las cuentas de videojuegos pueden ser solo el primer objetivo. «Una cuenta de juego rara vez es el verdadero premio. Los delincuentes buscan la dirección de correo y la contraseña asociadas, porque a menudo la misma combinación también sirve para acceder a cuentas bancarias, tiendas en línea y redes sociales», afirmó.
## Las estafas de GTA VI que ya circulan
Las advertencias llegan después de un fuerte aumento de los fraudes relacionados con GTA. Según una investigación citada por TechRadar Pro, los correos electrónicos de phishing dirigidos a jugadores aumentaron un 1.300 % antes del lanzamiento. Los intentos de suplantación relacionados con GTA representaron el 42,4 % de los mensajes de phishing analizados por KnowBe4 durante el fin de semana del 31 de octubre y el 1 de noviembre de 2026.
Los jugadores de PC, que tendrán que esperar más para jugar, también están en el punto de mira. Investigadores de NordVPN detectaron un kit de estafa vendido en la dark web por 200 dólares que utiliza instaladores falsos para distribuir software capaz de robar cookies, vaciar carteras de criptomonedas y ejecutar minería oculta.
Por su parte, Surfshark identificó 212 dominios relacionados con GTA; aproximadamente uno de cada cuatro parecía estar diseñado para defraudar a los jugadores. La empresa estimó que más de 750 dominios maliciosos u oportunistas podrían estar activos para el día del lanzamiento. También son falsas las promesas de que una VPN permitirá desbloquear el juego antes: las tiendas de consola vinculan las cuentas a su región original.
Ninguna aplicación de seguridad puede detener todos los fraudes si una persona ejecuta un archivo no verificado o escanea un código malicioso. Por eso, la precaución sigue siendo fundamental.
## Seis consejos para jugar con más seguridad
Membrey advierte que «la semana del lanzamiento es un momento en que la gente está emocionada, distraída y tiene prisa, y los estafadores cuentan con ello». Estas son seis medidas para reducir el riesgo:
1. **Compra y descarga el juego desde las tiendas oficiales.** Utiliza PlayStation Store o Xbox Store y evita los enlaces de compra recibidos por correo o mensaje.
2. **Desconfía de las claves gratuitas, los sorteos y el acceso anticipado.** Trata con especial cautela cualquier oferta limitada que te pida iniciar sesión o facilitar datos de pago.
3. **No inicies sesión desde un enlace recibido.** Abre por tu cuenta la aplicación o el sitio oficial de la plataforma o del editor y comprueba allí si la oferta es auténtica.
4. **Ten cuidado con los códigos QR inesperados.** Pueden conducir a páginas de inicio de sesión falsas. Membrey señala que algunos atacantes incluso crean códigos QR con caracteres de texto para eludir filtros automáticos de correo. Escanearlos con el teléfono personal puede ser especialmente arriesgado, ya que el dispositivo suele carecer de las protecciones de una red de trabajo.
5. **Utiliza una contraseña distinta para cada cuenta.** Un gestor de contraseñas puede ayudarte a crear y guardar credenciales únicas, de modo que una filtración no ponga en riesgo otros servicios.
6. **Elige métodos de autenticación más seguros que los códigos SMS.** Siempre que estén disponibles, prioriza las passkeys; como alternativa, utiliza una aplicación de autenticación.
En resumen, desconfía de cualquier mensaje que te presione para actuar deprisa, iniciar sesión, pagar o escanear un código. Si recibes una oferta, compruébala directamente en la tienda o el sitio oficial. Como aconseja Membrey: «Una oferta legítima seguirá ahí un minuto después. Una estafa normalmente no resistirá que la compruebes».
from Latest from TechRadar https://ift.tt/SRAiNn0
via IFTTT IA

