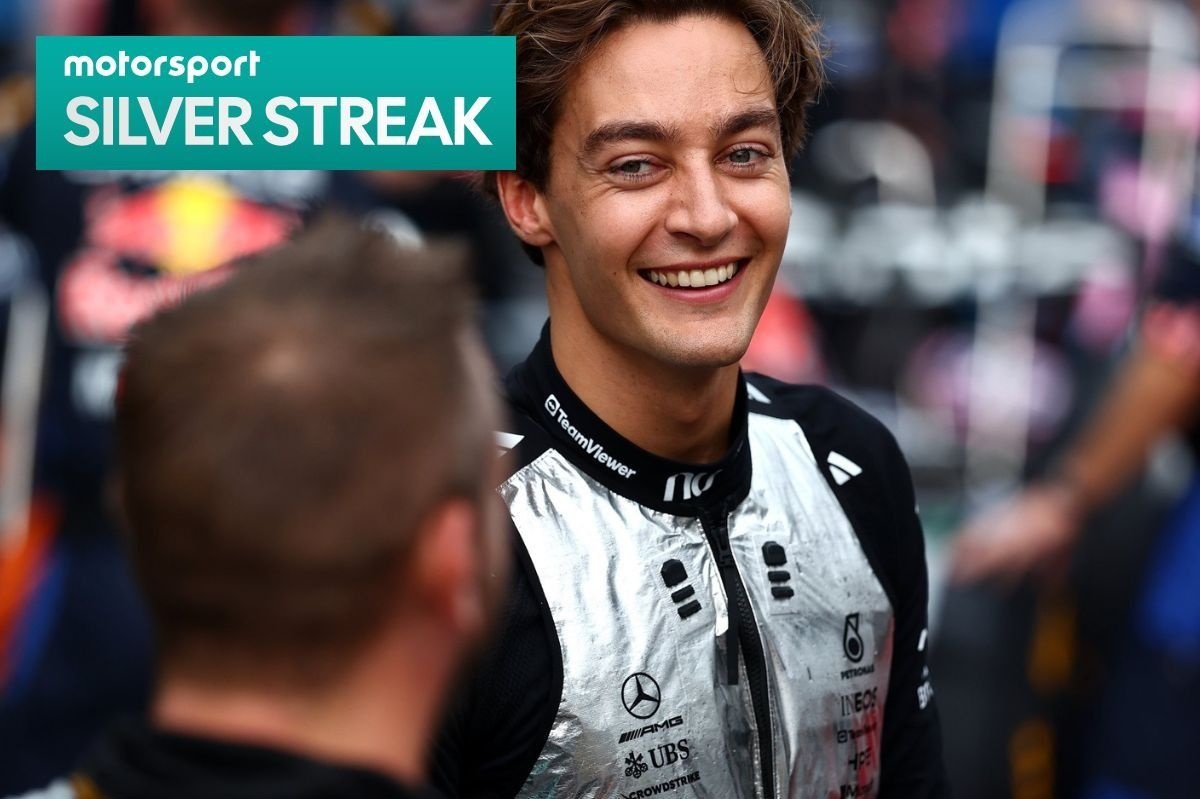
La noticia llegó como un trueno en la sala de prensa: Mercedes había decidido dividir su paquete aerodinámico para el Gran Premio de Singapur. En el paddock, las voces se alzaron de inmediato, y la teoría dominante fue simple y contundente: estamos ante un movimiento desesperado, una maniobra de respuesta pura para mantener a flote su lucha por el campeonato. ¿Qué hay detrás de este cambio radical? Todo parecía señalar una fábrica al borde del pánico.
Andrew Kimi Antonelli, con su habitual temple y su apetito por lo controversial, continuó empujando la implementación de las nuevas actualizaciones, llevándolas al límite de lo permitido por la ingeniería y la estrategia. Mientras tanto, George Russell decidió volver a una especificación anterior, una jugada aparentemente conservadora que muchos interpretaron como un intento de estabilizar el coche en condiciones quizá impredecibles en la húmeda ciudad-estado.
La escena en Singapur se convirtió en un tablero de ajedrez donde cada movimiento tenía un doble filo: por un lado, la posibilidad de desbloquear una ventaja competitiva cursiva; por otro, el riesgo de alienar a un equipo que sabe que cada fracción de segundo cuenta. Y es que las decisiones de Mercedes, lejos de ser un simple ajuste, parecían un experimento de alto voltaje, una prueba para ver si la adición de una variable aero más agresiva puede sostener el rendimiento frente a rivales que no ceden ni un centímetro.
Pero… Keep reading para entender el porqué de este giro. El titular podría sugerir pánico, pero el pulso del equipo late con una mezcla de audacia y cálculo frío. ¿Es este el preludio de una reinvención total de su filosofía de diseño, o solo un parche estratégico para un objetivo inmediato? El tiempo y la pista de Marina Bay tendrán la última palabra, pero lo que ya está claro es que Mercedes está jugando para ganar, incluso cuando las reglas del juego parecen cambiar a cada curva.
Lee más para sumergirte en los detalles de por qué este enfoque dividido podría ser la clave para reconfigurar la narrativa de la temporada y desafiar a quien esté en la cima.
from Motorsport.com – Formula 1 – Stories https://ift.tt/m7E4svV
via IFTTT IA
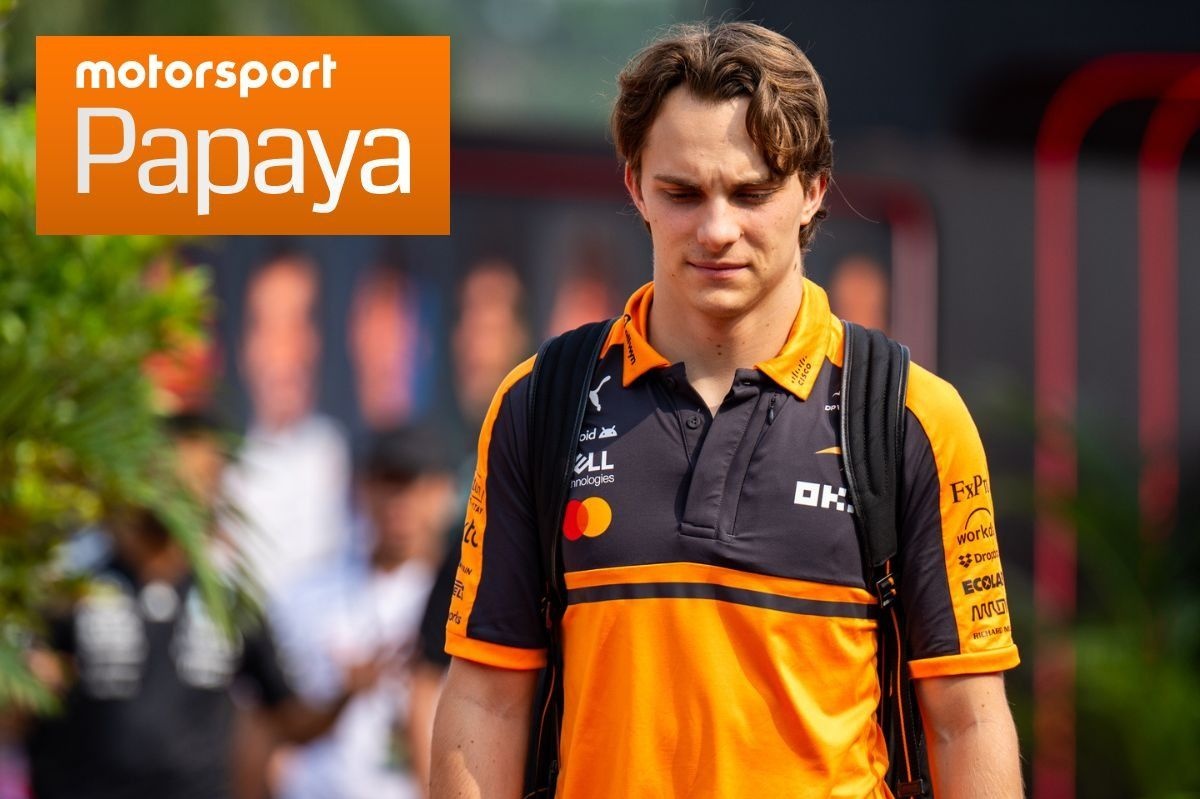
El Bahrain Grand Prix prometía un choque épico: McLaren intentando tomar la delantera, desafiando a Mercedes y a Scuderia Ferrari desde la pole. Las expectativas estaban altas, el ambiente iba en crescendo, y cada periodista parecía dibujar un escenario en el que el equipo británico pisara fuerte desde el inicio. Pero la realidad golpeó con fuerza. En Sepang, la estrategia de neumáticos del inicio de carrera se convirtió en un desastre de lectura y cálculo: un fallo claro que dejó al equipo en una posición comprometida desde la primera curva.
Más allá de la táctica, la sensación de derrota no se hizo esperar. La falta de ritmo en toda la vuelta y la ausencia de rendimiento consistente mostraron que, en este momento, McLaren había perdido terreno frente a la competencia. Oscar Piastri hizo lo que pudo con un coche que no respondía como se esperaba, logrando rescatar un sexto lugar que, en circunstancias normales, podría haber sido mucho más ambicioso.
Este giro rápido de eventos ha puesto sobre la mesa una cuestión crucial: ¿qué necesita McLaren para volver a la élite? La respuesta parece clara en el análisis de expertos y observadores: una revisión profunda de las estrategias, un desarrollo más agresivo en la aerodinámica y, sobre todo, una mayor consistencia en las cargas de rendimiento a lo largo de las vueltas.
Mientras McLaren evalúa su camino hacia adelante, la pregunta persiste para los aficionados y la industria: ¿podrá el equipo revertir el rumbo con rapidez o necesitará un cambio de enfoque más profundo? El diálogo está servido, y las próximas carreras serán el escenario perfecto para ver si la esperanza de resurgir puede convertirse en realidad tangible.
¡La emoción está al rojo vivo en el mundo de la F1! Racing Bulls se encuentra en una encrucijada decisiva para 2027, con una elección que podría redefinir el equipo y elevar aún más el rendimiento en la pista. Alan Permane, la mente maestra detrás del equipo, ha dejado claro que la decisión sobre la alineación de pilotos para la próxima temporada llegará en “un par de semanas”, y la conversación gira en torno a dos nombres que han encendido la carrera: Liam Lawson y Nikola Tsolov, dos jóvenes promesas que han mostrado méritos y hambre de gloria mientras compiten por el asiento final de la VCARB. ¿Quién logrará encender la chispa exacta que el equipo necesita para continuar su ascenso formidables?
Además, la historia se expande cuando Red Bull encara su propio enigma: ¿quién será el compañero de Arvid Lindblad en 2027? Lindblad ha dejado huella con una campaña de novato sólida y consistente, demostrando que tiene el carácter, la velocidad y la madurez para competir al máximo nivel. Con su rendimiento en ascenso, el equipo se ve tentado a apostar por un dúo que combine juventud y experiencia, manteniendo el impulso que ha caracterizado a la escudería en los últimos tiempos.
El reloj también está marcando la necesidad de un análisis estratégico: la decisión no es solo sobre talento puro, sino sobre sinergia, desarrollo a largo plazo y el compromiso con un proyecto que aspira a triunfos sostenidos. Las voces cercanas al equipo señalan que la elección podría basarse en la capacidad de cada piloto para adaptarse a un coche que demanda precisión quirúrgica, consistencia en las vueltas rápidas y un progreso constante a lo largo de la temporada.
Mientras tanto, el entusiasmo de los aficionados se mantiene en su punto máximo, con la curiosidad de ver cómo se desenvuelven estas historias paralelas: el futuro de Racing Bulls y la configuración exacta del bloque de pilotos que acompañará a Lindblad en una era posiblemente dorada para la marca. Mantente atento a las próximas noticias, ya que en cuestión de días podríamos ver cómo se cristalizan los planes y cómo estas decisiones impactarán el rumbo de la competición. Para seguir la historia completa, no dejes de leer las actualizaciones y las entrevistas exclusivas que están por venir.
from Motorsport.com – Formula 1 – Stories https://ift.tt/WfBDrS2
via IFTTT IA
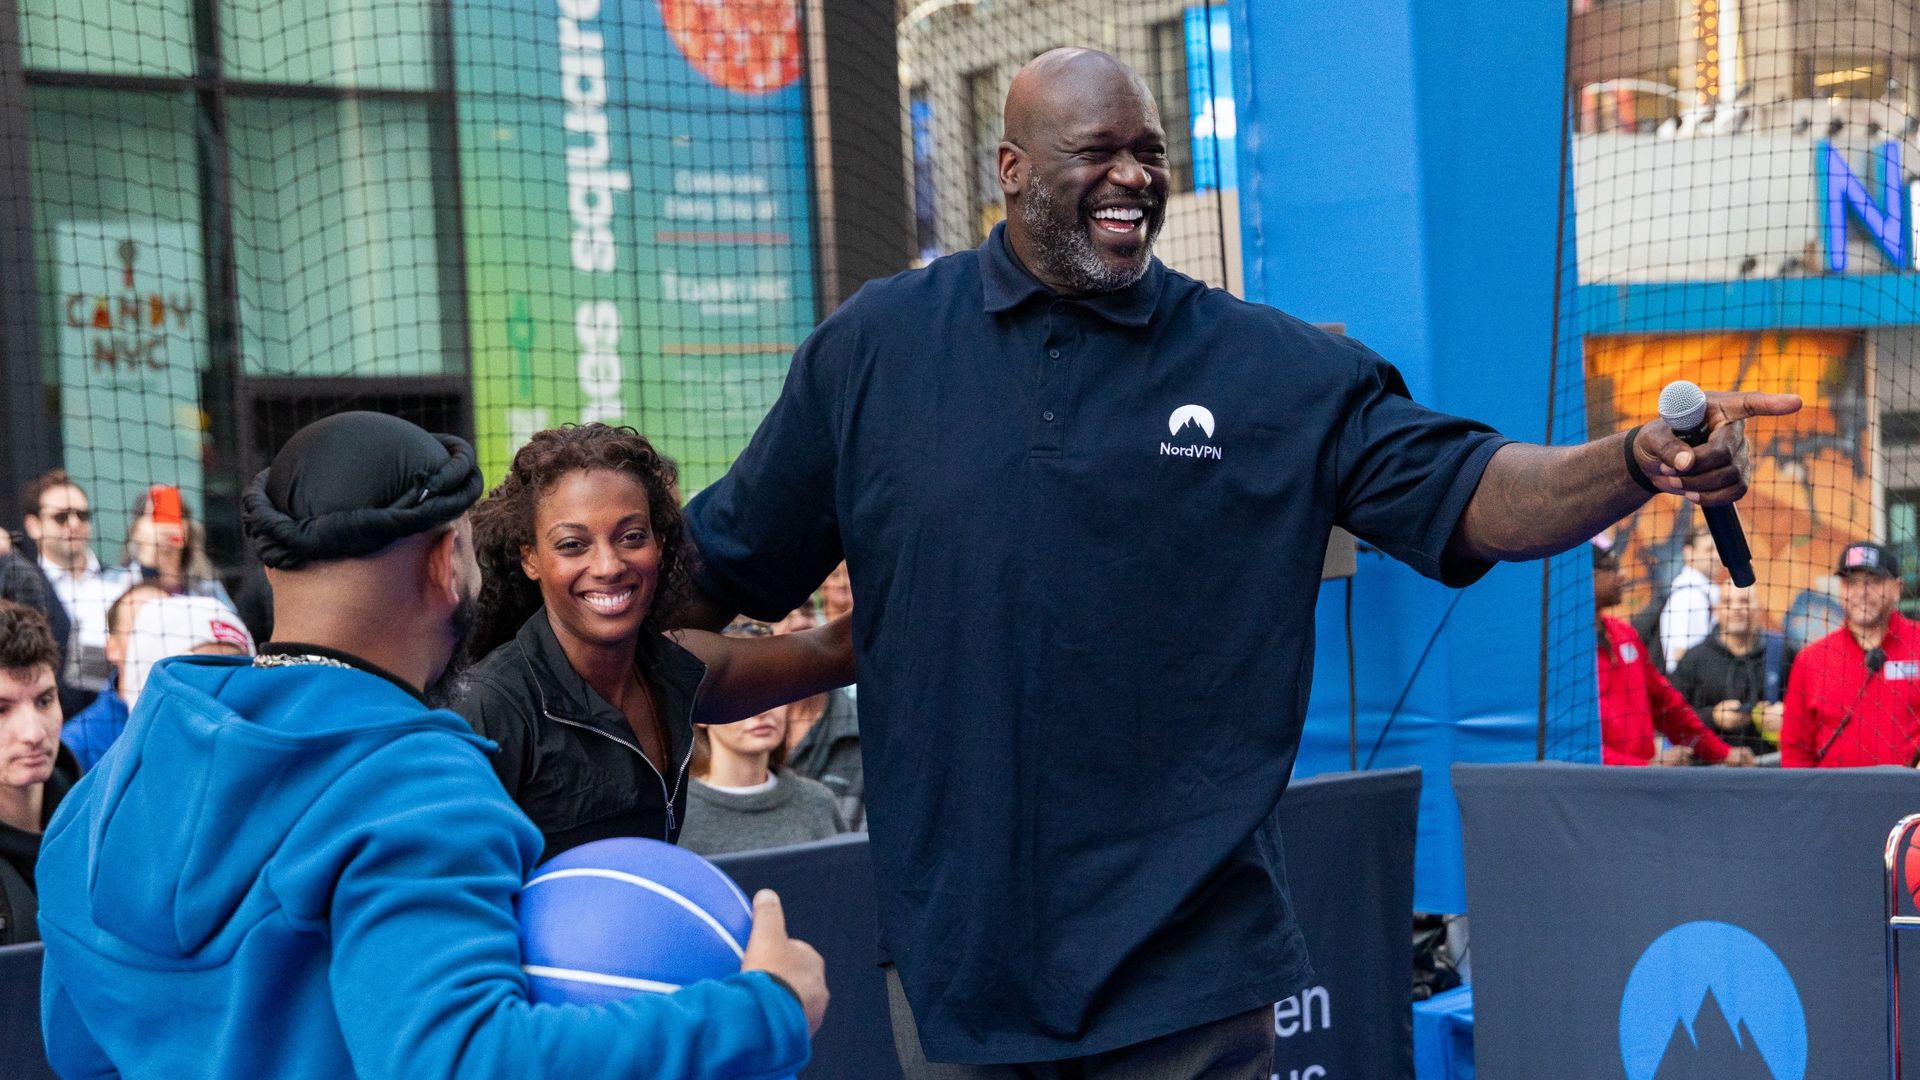
Es poco común encontrarse en un evento de ciberseguridad jugando un partido de baloncesto en Times Square. Añádele al anfitrión a la leyenda de la NBA Shaquille O’Neal y tendrás una experiencia que parece sacada de un sueño. Eso fue exactamente lo que vivió una audiencia afortunada en el último evento de NordVPN.
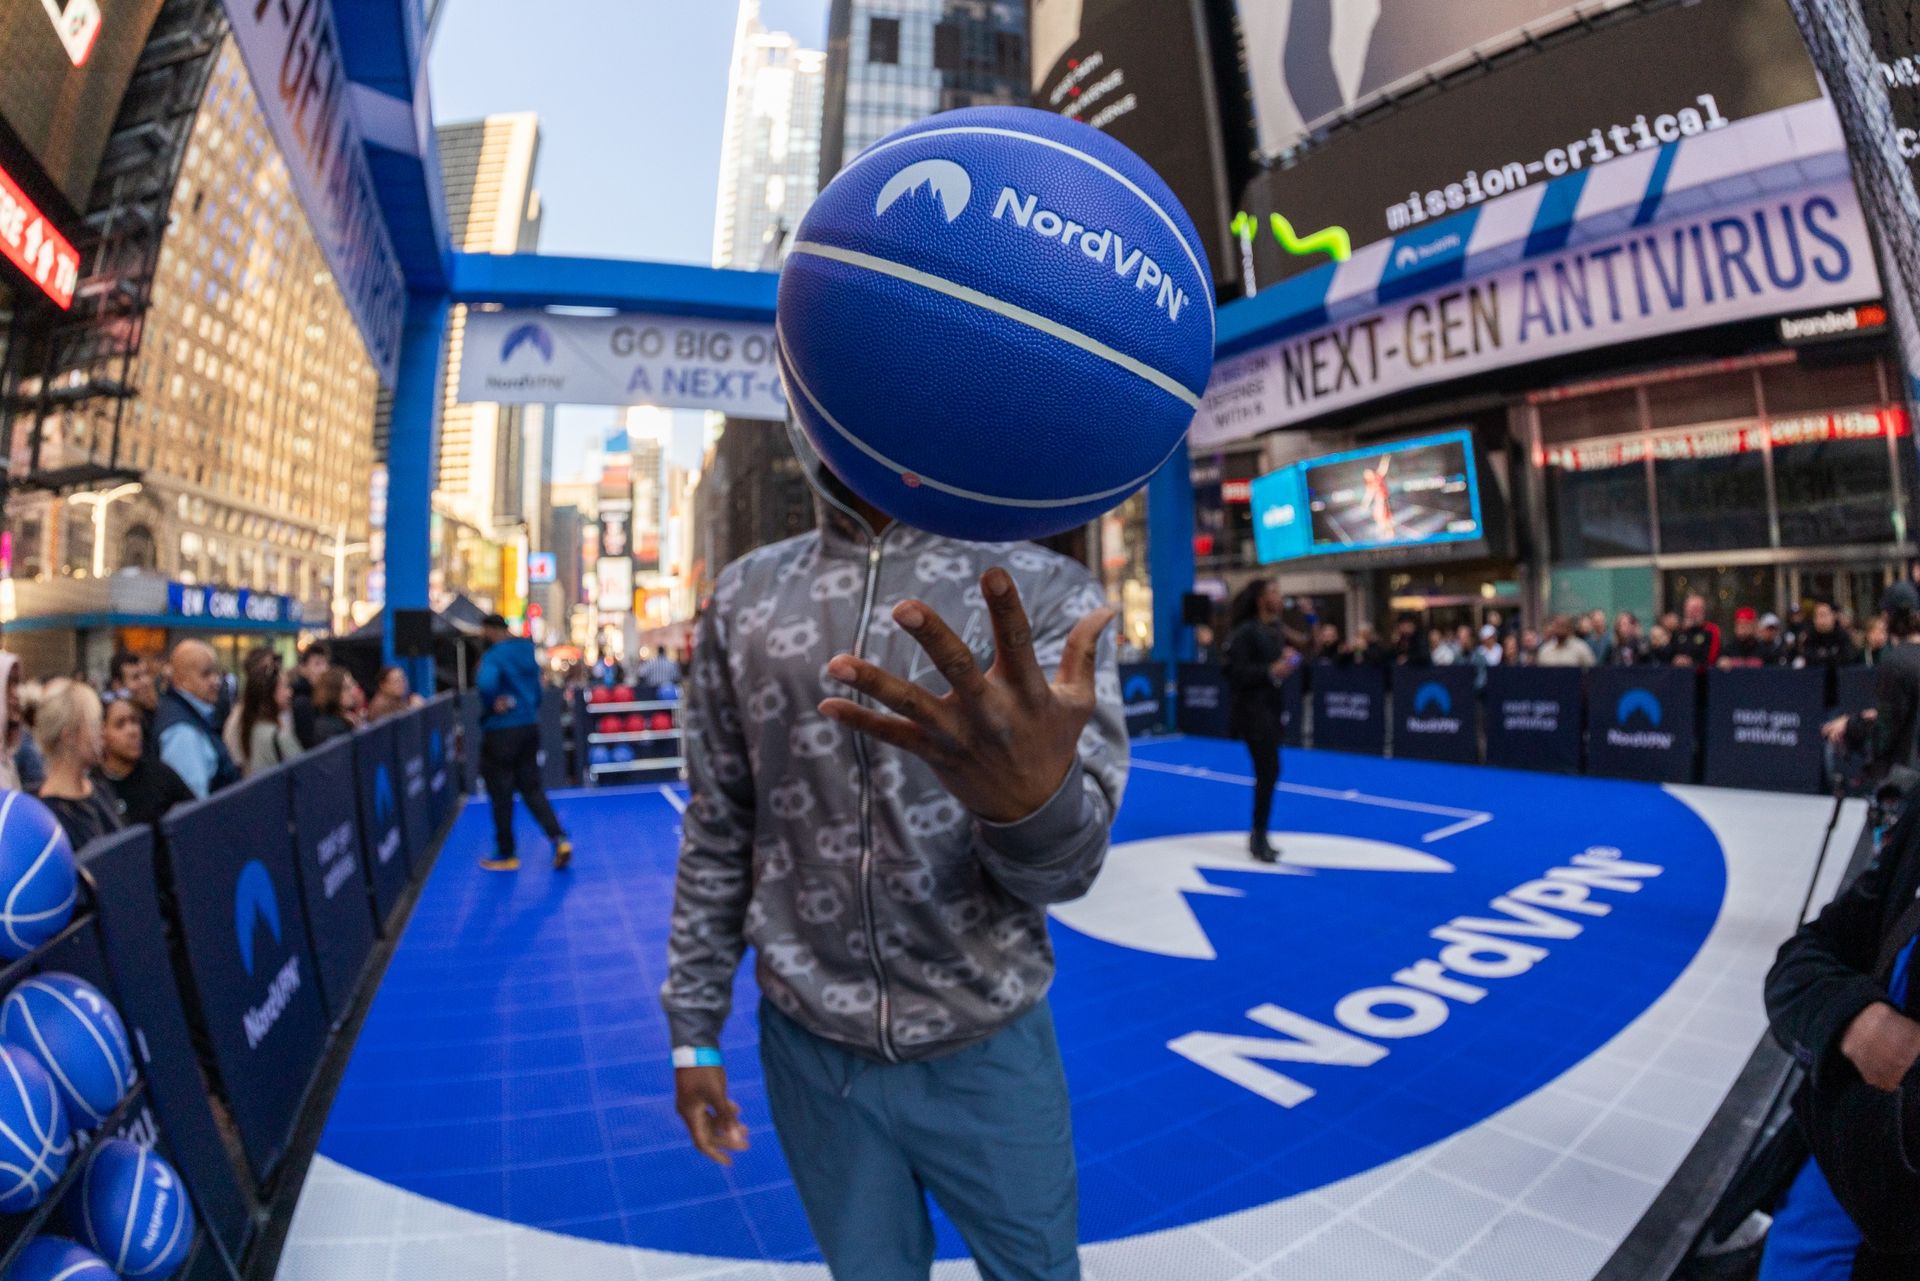
La empresa dio un golpe en defensa en línea con su embajador presente para concienciar a los estadounidenses sobre las amenazas digitales. En el encuentro, jugadores profesionales desafiaron al público a hacer mates, un paralelismo con la forma en que el antivirus de próxima generación de NordVPN intercepta y bloquea malware y phishing antes de que lleguen a los dispositivos de los usuarios.
(Image credit: NordVPN)
Más que simples tiros bloqueados
La leyenda de la NBA, emprendedor y filántropo ha sido embajador oficial de NordVPN desde septiembre. La colaboración se centra en concienciar sobre las amenazas digitales y, al mismo tiempo, impulsar las estrategias de marketing de la empresa, que evoluciona de un VPN tradicional a una suite de seguridad integral.
Una parte clave de esta evolución es el “Next Gen Antivirus” de NordVPN, que revisa 12 millones de URL únicas al día y bloquea un promedio de 130,000 páginas maliciosas. NordVPN afirma que bloqueó casi 5 millones de intentos de malware en Estados Unidos durante los primeros meses de 2026.
Durante el evento, la marca utilizó paralelismos con el deporte y la seguridad digital, mostrando a jugadores de baloncesto profesional como símbolos de defensa real en acción y presentando la actividad maliciosa como mates en una cancha. El público tuvo la oportunidad de intentar anotar frente a jugadores experimentados, solo para ver cómo estos profesionales, con años de experiencia, bloqueaban los intentos, tal como NordVPN defiende contra los riesgos digitales.
Pero, ¿por qué?
Los paralelismos poéticos no podrían ser más oportunos, ya que NordVPN ha advertido recientemente sobre una desconexión entre el conocimiento de ciberseguridad y la realidad de los usuarios en Estados Unidos. En palabras de la compañía, hay una brecha entre la percepción y la realidad de las amenazas online.
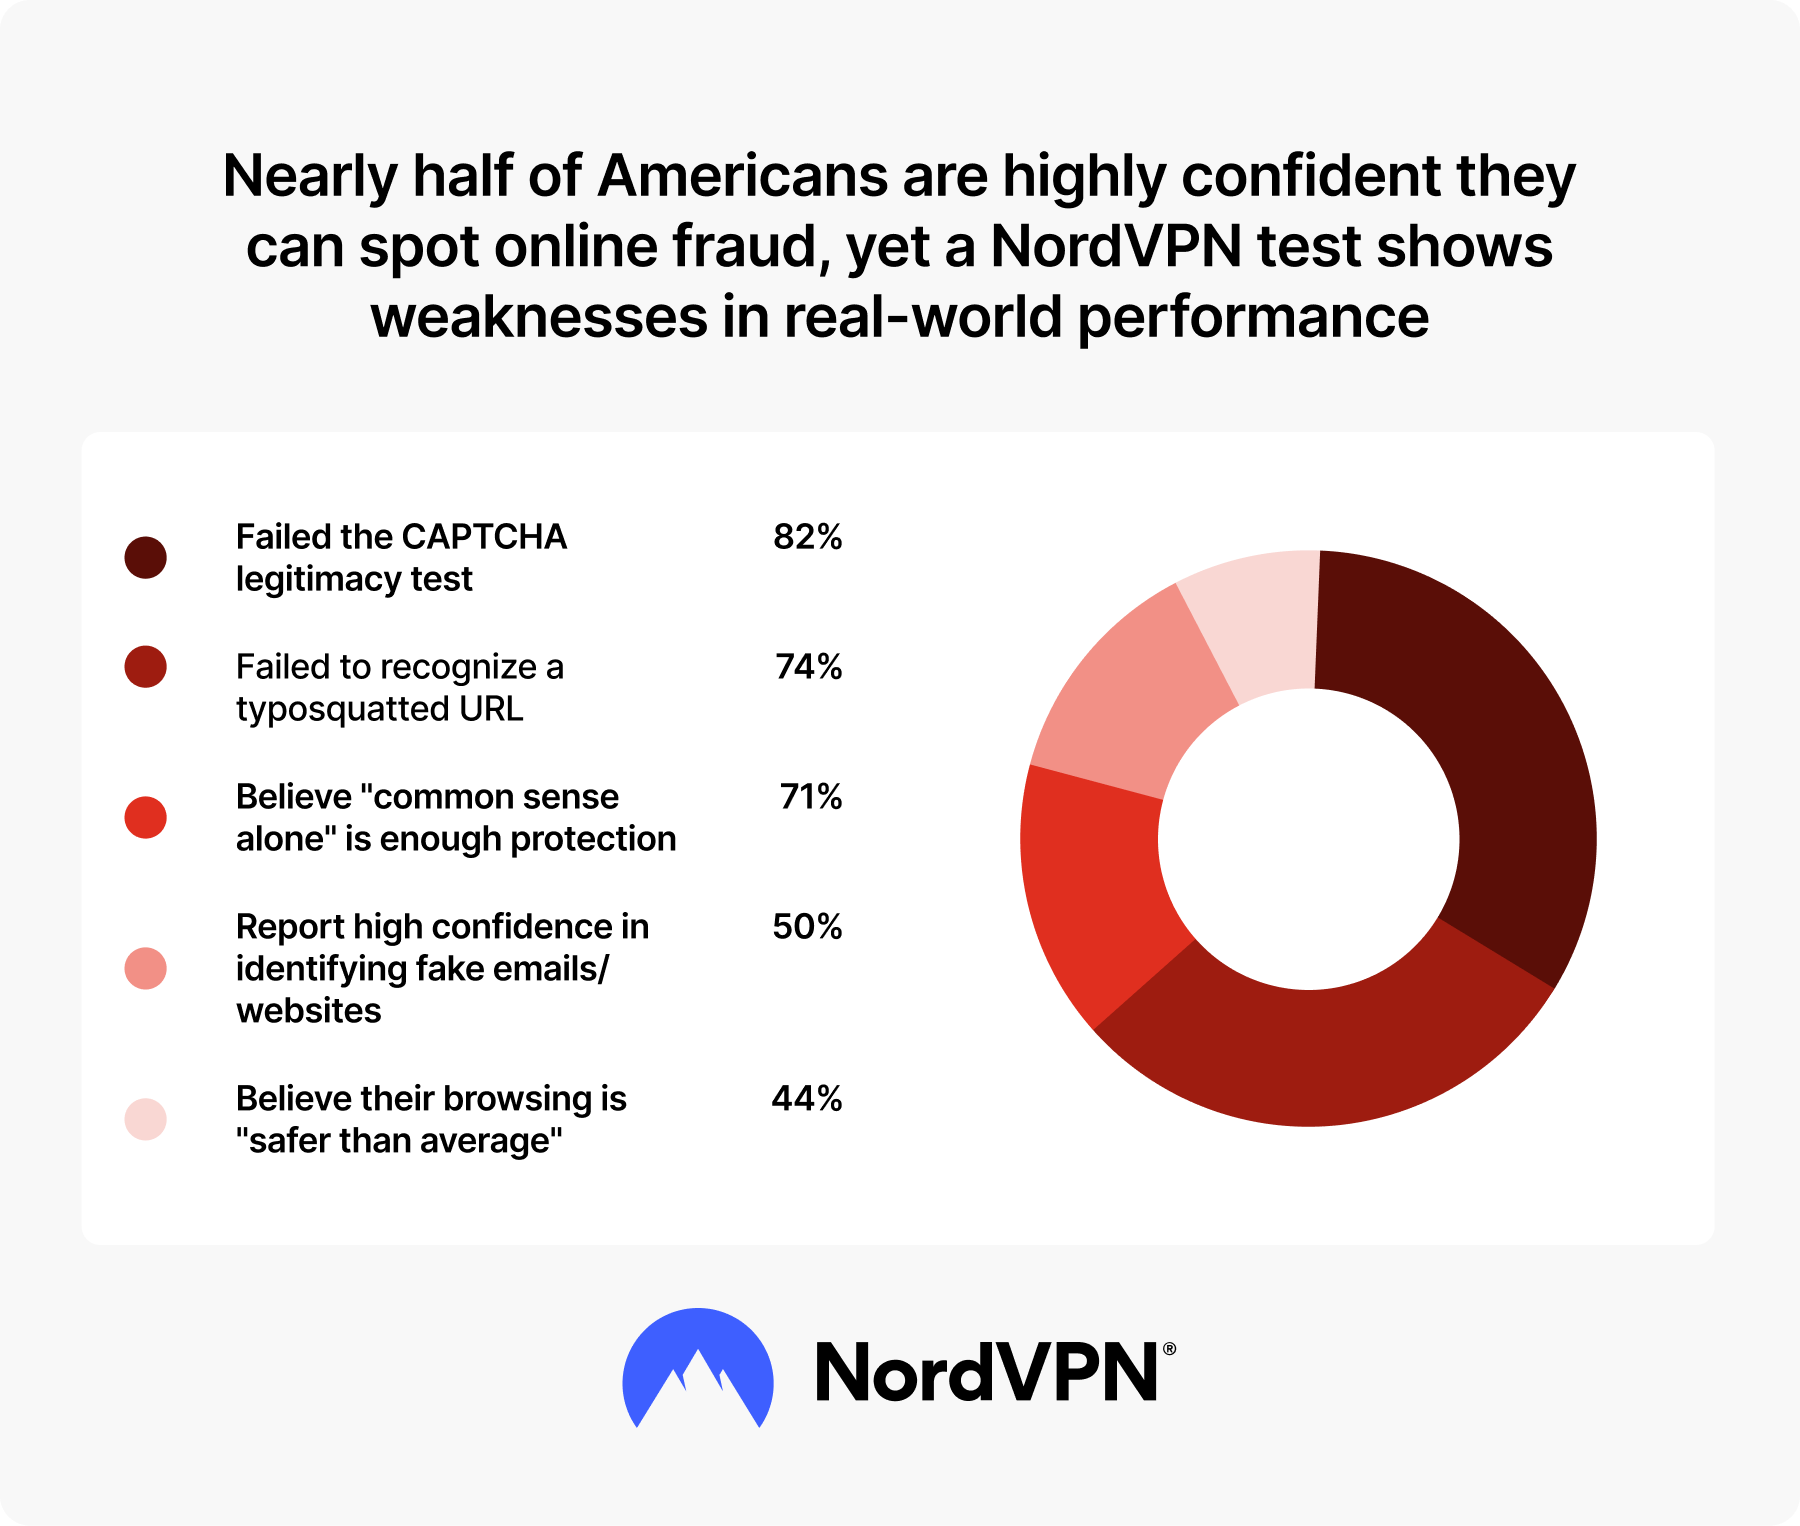
Con datos reveladores, la investigación de NordVPN muestra que el 71% de los encuestados cree que el sentido común es suficiente para navegar por amenazas digitales. Además, casi tres cuartos de los encuestados creen que son capaces de identificar estafas en línea, a pesar de la evidencia en contrario. Entre otros hallazgos, el 74% no pudo identificar una URL falsa y el 82% no reconoció un CAPTCHA falso, mientras que menos de la mitad identificó correctamente un correo de phishing disfrazado de una oferta de empleo.
(Image credit: NordVPN)
Más de la mitad (51%) reutiliza la misma contraseña o contraseñas similares en distintas cuentas. No es sorprendente que sean los propios usuarios los que muestran mayor confianza para realizar estas prácticas, según NordVPN.
Resulta aún más revelador que el 73% de los estadounidenses haya caído víctima de una estafa recientemente, y casi una cuarta parte haya sufrido o esté en riesgo de sufrir una pérdida financiera.
La opinión de Shaq capta el mensaje de forma contundente: “Estos estafadores se vuelven más astutos, y a veces basta con un solo clic o compartir una pieza de información. No hace falta ser un experto en ciberseguridad. Solo hay que estar alerta, tomar decisiones inteligentes y usar las herramientas adecuadas para protegerse”.
En múltiples ocasiones he tenido ideas de videojuegos que parecen imposibles de materializar para alguien que no sabe programar. Puedo inventar personajes, tramas y mecánicas, pero convertir esas ideas en un juego real se vuelve un obstáculo enorme. La experiencia de Google Playground ofrece, para personas como yo, un atajo notable.
Playground permite describir el juego deseado en lenguaje natural y hacer que una IA generativa convierta esas instrucciones en algo jugable. En lugar de aprender un motor, escribir código, crear arte y componer música, puedes explicar tu idea y dejar que la IA se ocupe de gran parte de la construcción. Luego puedes seguir pidiendo cambios, llevando el desarrollo hacia una conversación continua.
Se puede empezar un proyecto desde cero, modificar un ejemplo existente o usar guías de prompts para delinear una idea. Se elige entre juegos en 2D o 3D, se especifica si la experiencia será para un solo jugador o multijugador, y se describe todo, desde el escenario y los personajes hasta los controles y objetivos.
La plataforma genera un juego basado en navegador, que puede probarse y ajustarse mediante instrucciones adicionales. Si algo no funciona como imaginabas, puedes pedirle a la IA que lo intente de nuevo.
Es un logro técnico impresionante, y mis dos pruebas dejan clara su promesa; sin embargo, ninguna de ellas me convenció de que la IA generativa empiece a crear exactamente los juegos en los que invertiría decenas de horas de mi vida.
Vuelo de dragón sin código
(Image credit: Google Playground)
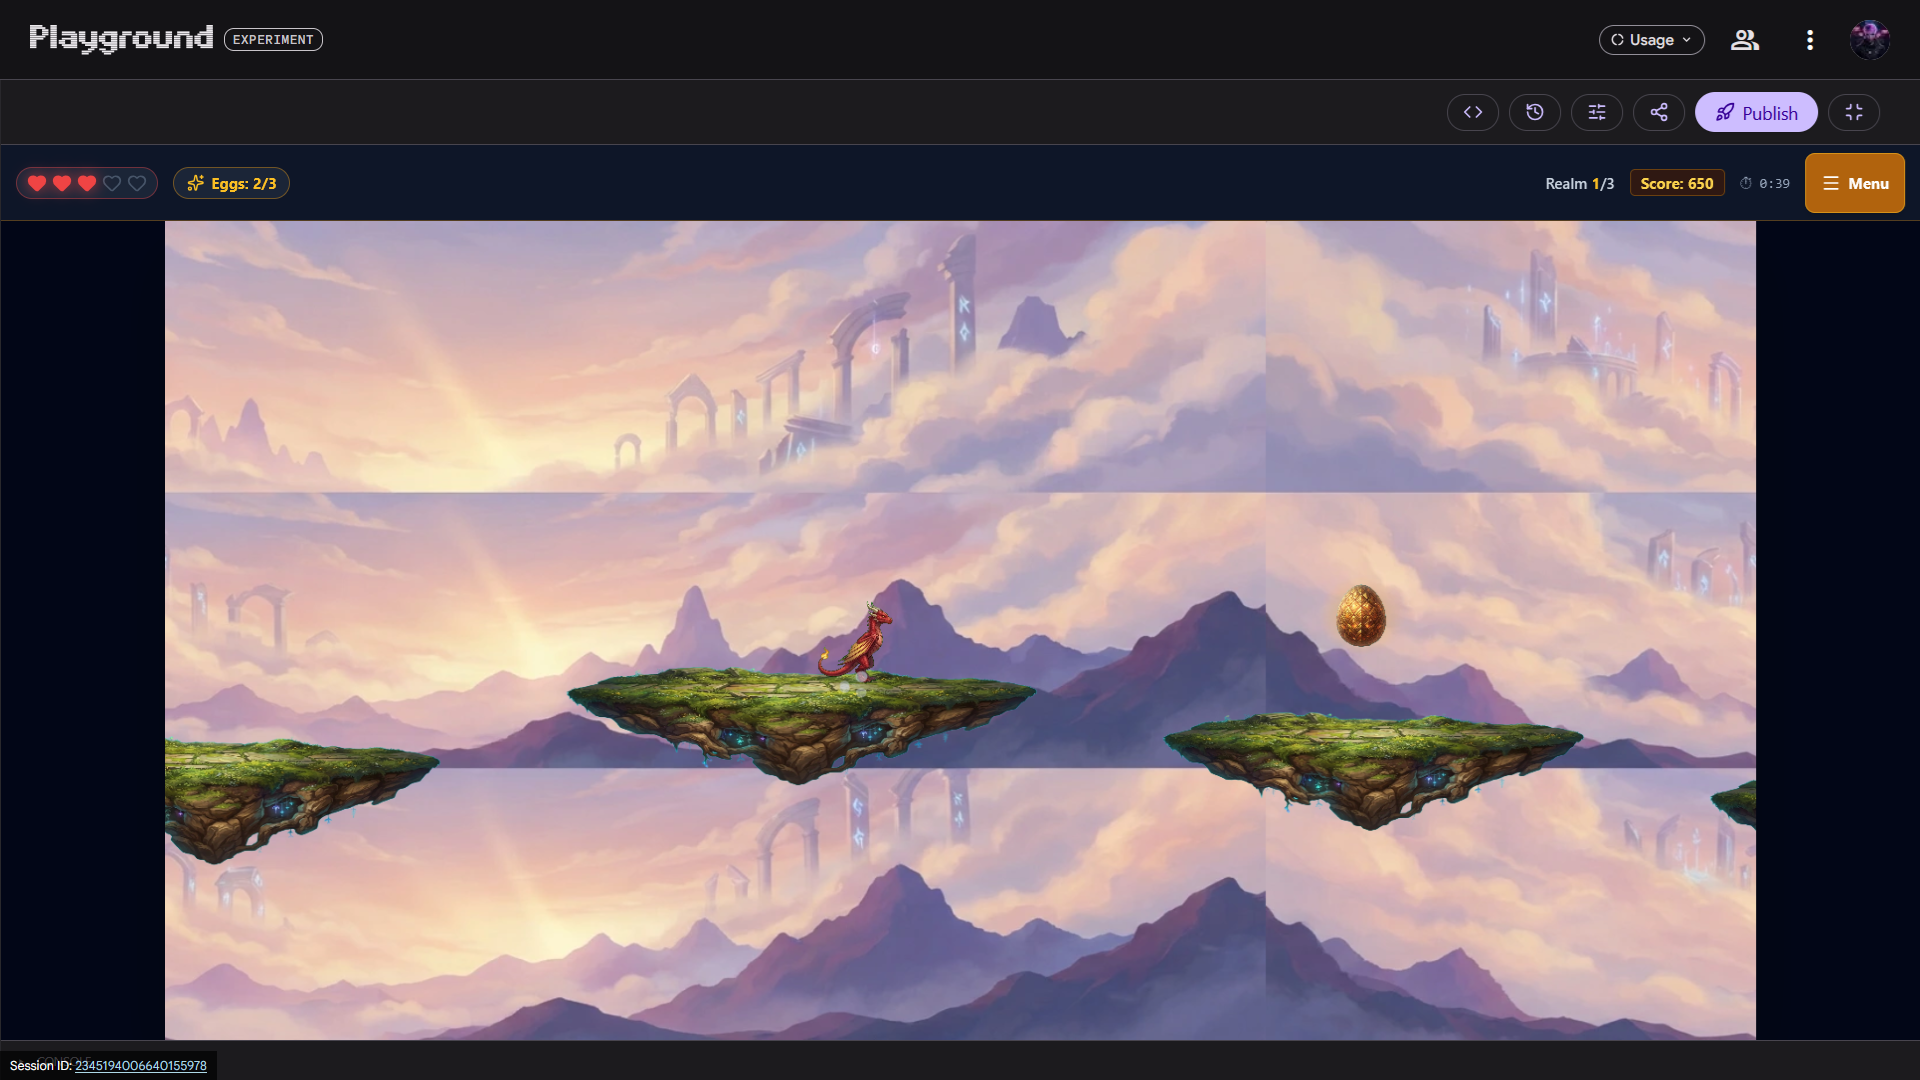
Comencé con un concepto sencillo: un plataformas protagonizado por un dragón que puede escupir fuego. En cuestión de minutos, Playground produjo Mystic Dragon Glide. A los pocos minutos tenía un dragón rojo controlable que viajaba entre islas flotantes, recogía huevos sagrados y usaba el aliento de fuego para enfrentar enemigos y obstáculos ambientales.
El resultado fue más bonito de lo que esperé. El dragón descansaba en una isla verde flotando sobre un paisaje pastel de montañas y nubes, con ruinas antiguas suspendidas a lo lejos. Un huevo dorado flotaba sobre otra plataforma, mientras una isla cubierta de cristales de hielo azul sugería que esperaban más obstáculos en el próximo tramo.
Más importante aún, Playground entendió qué significaban esas ideas en términos de gameplay. Podía mover al dragón, saltar entre plataformas, mantener el salto para planear y respirar fuego. La pantalla de título explicaba que debía quemar caballeros, derretir peligros de hielo y recoger huevos para desbloquear portales antiguos, dándome objetivos en lugar de simplemente dejarme en una escena de fantasía generada.
Incluso la banda sonora completaba el efecto. Playground proporcionó una música de fantasía agradable y genérica, con una melodía aventurera adecuada para volar entre islas encantadas. Nada objetable, pero tampoco algo que me hiciera buscar la banda sonora de inmediato. La IA parecía muy buena para captar el promedio de lo que debería ser un plataformas de fantasía.
Esa capacidad tiene un valor real. Alguien que nunca podría hacer un plataformas ahora puede describir uno y comenzar a jugar algo que se asemeja a su idea de forma notablemente rápida. Como juguete creativo o sistema de prototipado, eso es casi mágico.
Como juego, sin embargo, Mystic Dragon Glide me recordó cuánto de la creación de juegos vive en los detalles que son difíciles de capturar en una descripción. Los grandes plataformas dependen de movimientos ajustados con obsesión y sorpresas cuidadosamente colocadas por diseñadores. Mi dragón AI podía volar, pero haría falta mucho trabajo para que el juego realmente despegue.
Burocracia fantástica
(Image credit: Google Playground)
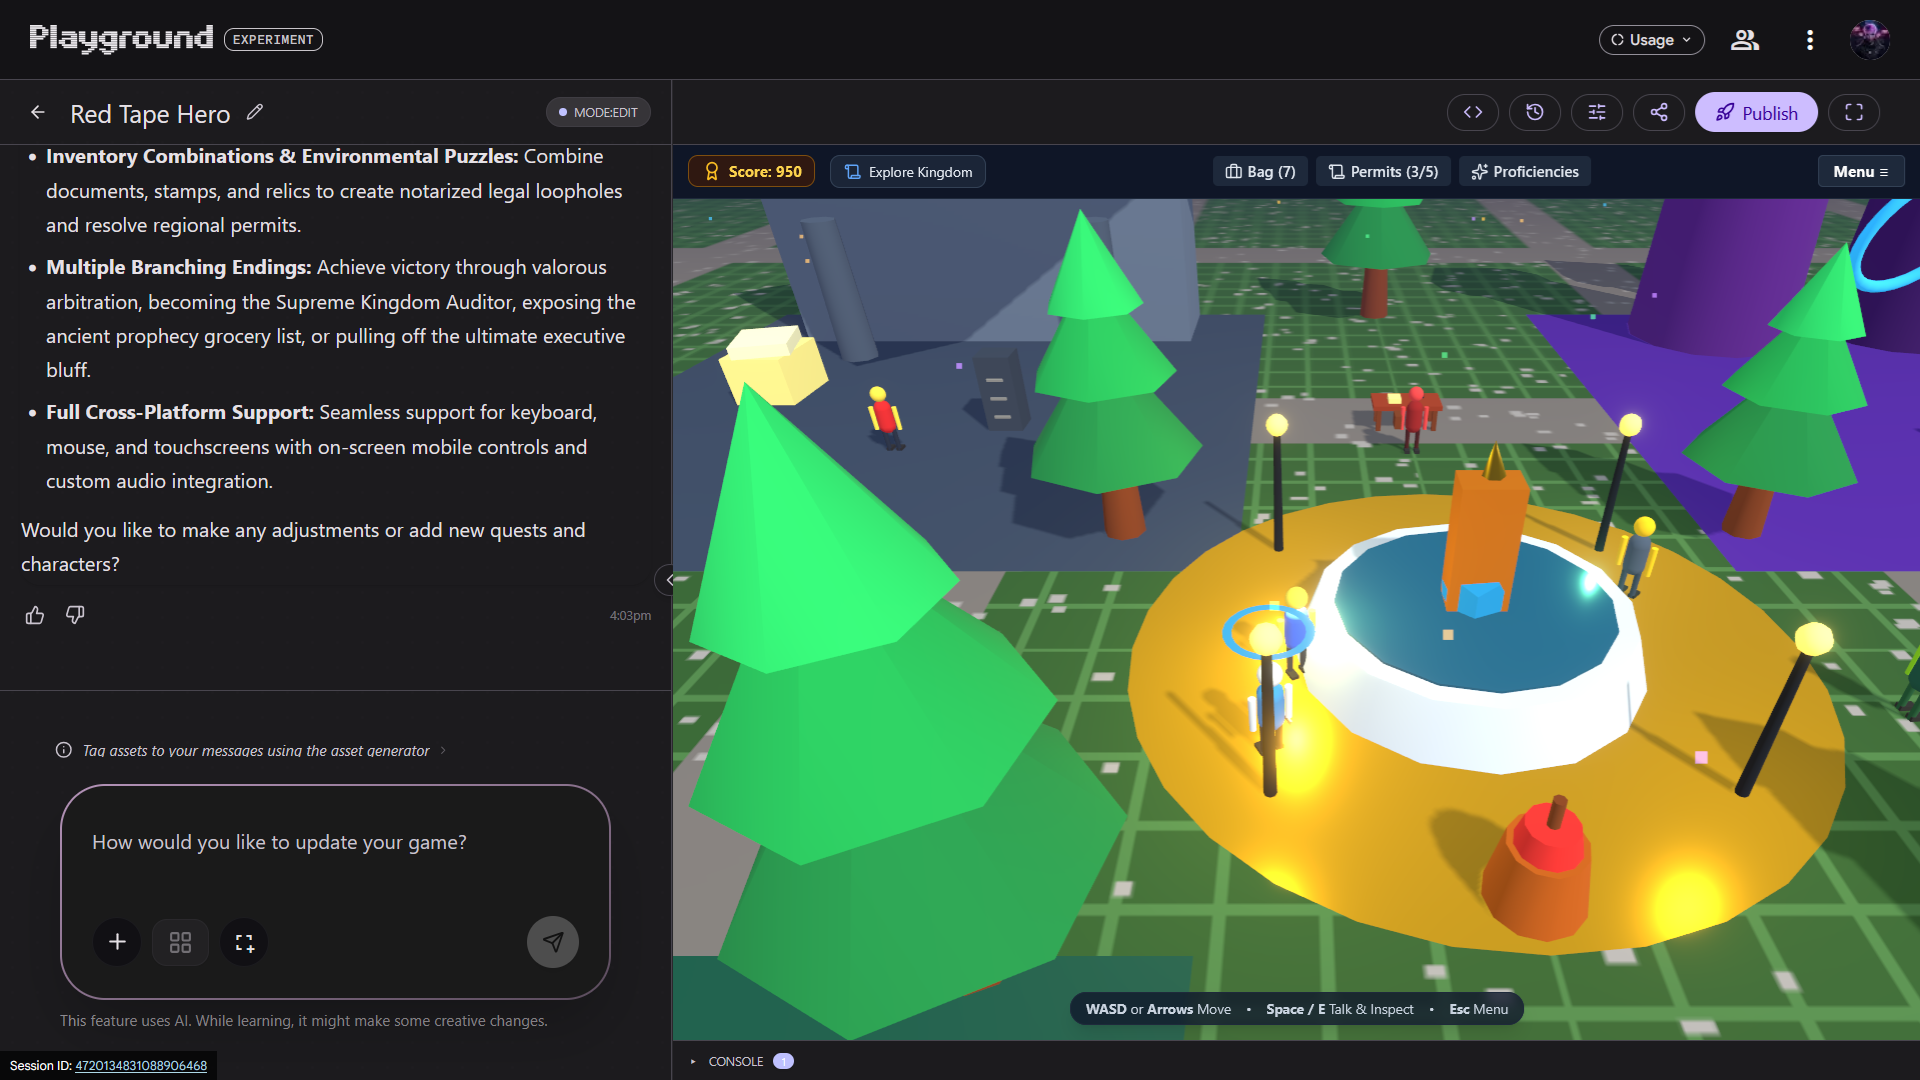
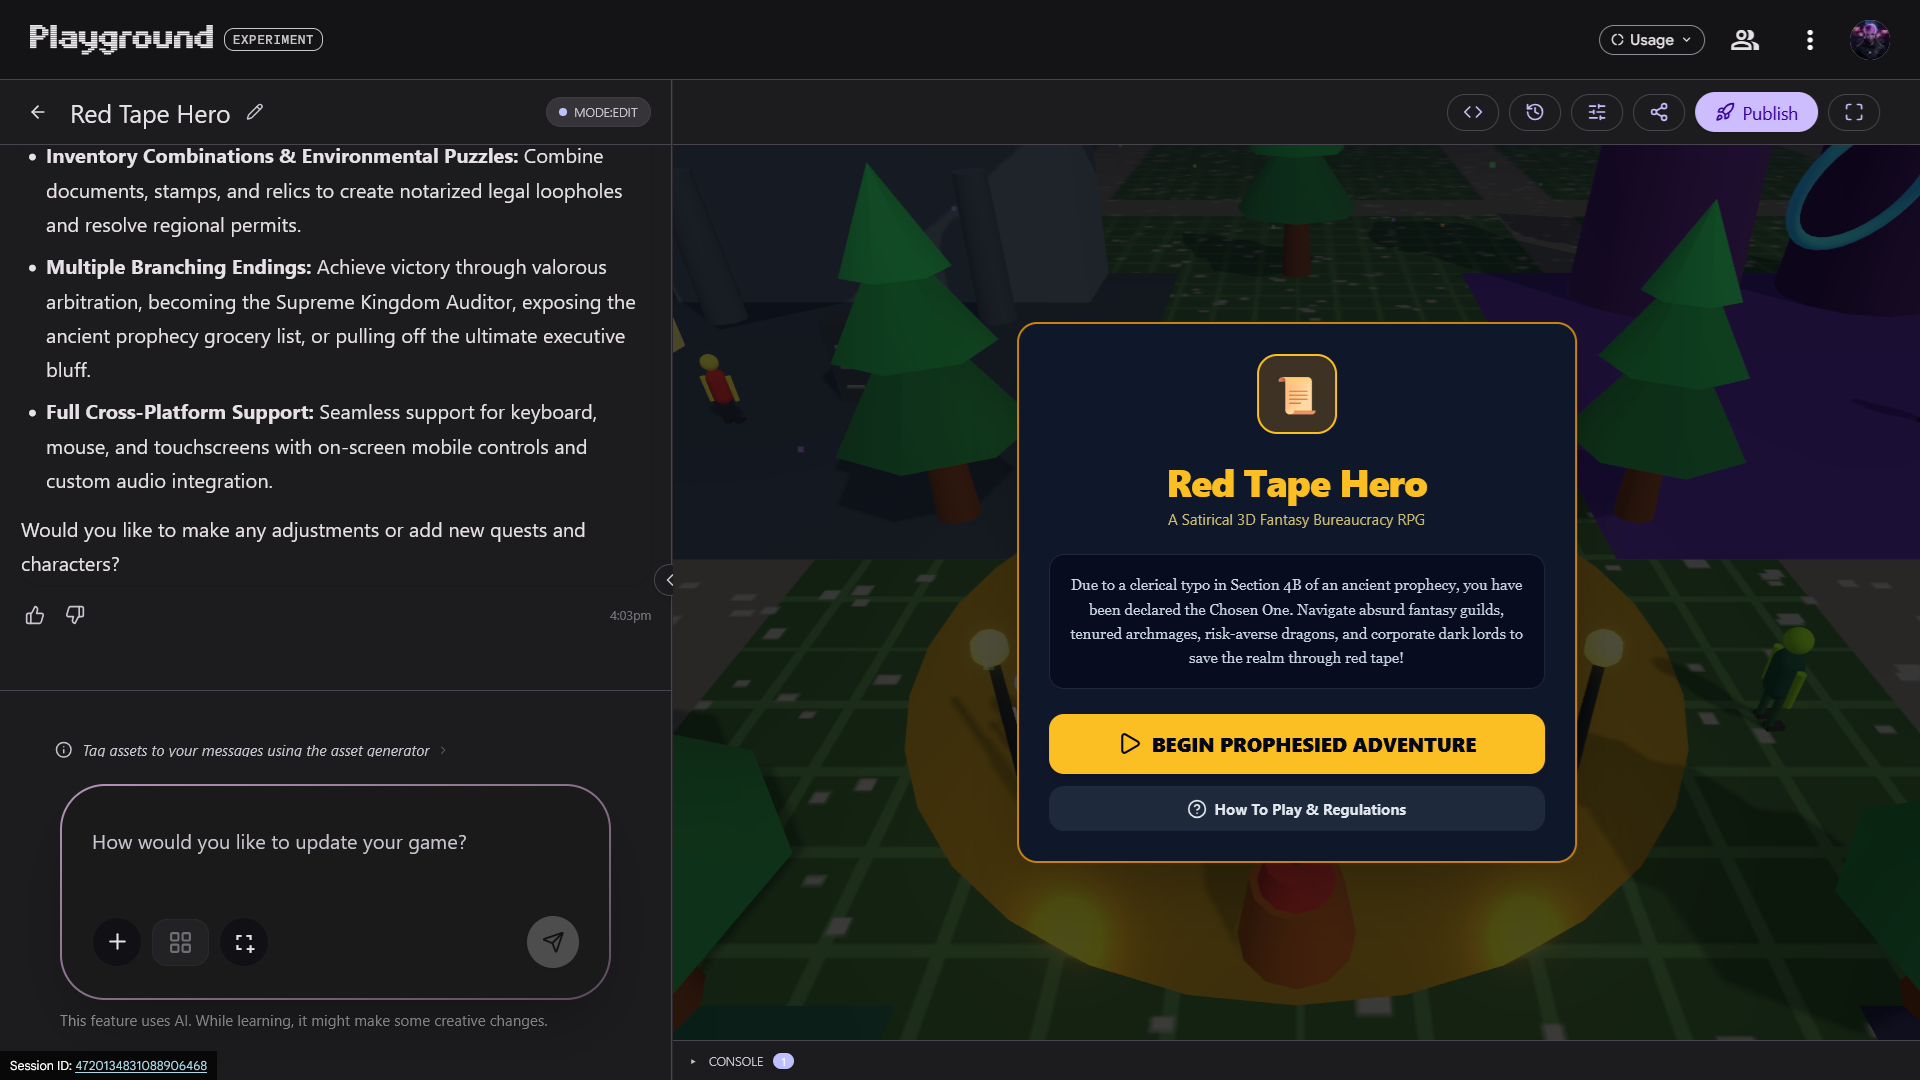
Red Tape Hero nació a partir de un prompt más complejo. Escribí una página de detalles y la envié a Playground para crear un RPG de rompecabezas satírico en el que el jugador era declarado “El Elegido” por un error administrativo y tenía que navegar un reino donde la aventura estaba burocratizada y el papeleo era mejor que cualquier espada mágica. También tracé un esquema breve de la conversación que tenía en mente.
Playground no tardó en generar un mundo 3D de bajo polígono, lleno de árboles geométricos y diminutas figuras caminando por los caminos. Todo tenía la apariencia de un RPG extraño de los primeros días en 3D, y, aun así, resultó bastante impresionante considerando el esfuerzo de mi parte.
En esta ocasión, la música era un ritmo lo‑fi melancólico en lugar de una banda orquestal de fantasía. Fue una elección extraña para una aventura heroica, pero encajó muy bien con la broma absurda y relajada.
Las conversaciones fueron donde Playground realmente impresionó. El Maestro Guild Rickert de la Guild de Aventureros me dio la bienvenida a mi “revisión de desempeño trimestral” y me informó que el algoritmo de despacho de misiones me había designado como El Elegido bajo la Sección 9, Subsección C. Su preocupación inmediata era si había completado el Formulario GT-902 para el rescate de la cabra.
Mis posibles respuestas reflejaban el sistema de RPG descrito en la consigna. Con suficiente Burocracia, podría invocar la Ley del Reino 12 y argumentar que completar más de 10 rescates de cabras me daba derecho a un pago por riesgos. Una opción de Confianza me permitía afirmar que ya había auditado la cabra y había sido aprobada.
Otro personaje, Sir Galahad, portaba una espada parlante llamada Ex Cali-Bot que ofrecía consejos motivacionales no solicitados. Anunciaba orgullosamente que “el 100% de los dragones que no maten son oportunidades perdidas” y declaraba que “la sinergia es el verdadero santo grial”. Galahad se disculpaba porque la espada no paraba de dar charlas TED, mientras una de mis respuestas disponibles consistía en presentarme como consultor senior de agilidad para optimizar su pipeline caballeresco.
Esto estuvo mucho más cerca de ver mi idea particular reflejada. Playground había entendido que el jargon corporativo debía chocar con las convenciones de fantasía, y conectó el chiste con habilidades de RPG como Heroísmo, Confianza y Burocracia. A pesar de su aspecto mucho menos pulido, terminé impresionado con Red Tape Hero, incluso más que con Mystic Dragon Glide.
También dejó en claro cuál es, a mi juicio, el problema mayor de las ideas de juegos completamente generados por IA: unas cuantas líneas divertidas pueden establecer una premisa cómica, pero un RPG realmente gracioso necesita docenas de personajes con voces distintas, chistes que se desarrollen con el tiempo, un ritmo cuidadoso y guionistas que comprendan cuándo dejar de hacer chistes. Un gran RPG también necesita misiones que se entrelacen de formas inesperadas y decisiones cuyas consecuencias hayan sido deliberadamente consideradas. Quizá podría hacer todo eso por mi cuenta, pero integrarlo con software de juego real parece más difícil con IA que colaborando con humanos talentosos.
Spark reduce el tedio de una solicitud de tarjeta de biblioteca.
Por qué los desarrolladores no deben preocuparse aún
Los mejores juegos están llenos de decisiones tomadas con una razón. Una sala extra vacía puede provocar tensión antes de un enfrentamiento; una sección frustrante puede hacer que la próxima habilidad se sienta liberadora; un tema musical al inicio puede volver 30 horas después por lo que ese recuerdo significará para el jugador.
Esas elecciones provienen de diseñadores que piensan en una experiencia que evoluciona con el tiempo. La IA generativa puede producir variaciones basadas en patrones aprendidos, pero generar más contenido no equivale a decir algo particular con ese contenido. Playground redujo drásticamente la barrera técnica entre mi imaginación y algo jugable, lo cual es realmente emocionante. Me dio una forma de experimentar con ideas de juego que de otro modo habría podido hacer solo escribiéndolas.
Imagino fácilmente usar herramientas como estas para prototipar mecanismos o para integrarme en un flujo real de desarrollo de juegos. No puedo creer que la mayoría vaya a elegir un juego totalmente generado por IA sobre el próximo título cuidadosamente elaborado por desarrolladores y diseñadores que trabajan para crear un único gran videojuego. Cuanto más avanzan estos sistemas, más convincentes serán sus imitaciones, pero la sofisticación técnica no garantiza un gusto fino ni sorpresas creativas.
Mis juegos fueron impresionantes precisamente porque sabía lo poco que costaba crearlos. Y estaban plagados de problemas, desde confusión mecánica hasta inconsistencias argumentales, que requeriría un considerable esfuerzo de prompts para hacerlos realmente jugables durante más de unos minutos. Resultaba revelador que quienes dejaron probar los juegos, sin ver mis prompts iniciales, destacaran que los elementos más interesantes para ellos eran las partes que había escrito en la consigna desde el principio. Por eso seguiré recurriendo a juegos profesionalmente hechos cuando busque algo que realmente me entretenga.
Los últimos años han visto una creciente ola de divulgaciones de vulnerabilidades dirigidas a la industria de la ciberseguridad, y las personas que trabajan para corregir estas fallas a menudo luchan por mantenerse al día. Si bien la IA es un factor clave que agrava el problema, también constituye una parte esencial de la solución.
En el reciente Linux Foundation Open Source Summit, Jamie Thomas, Chief Client Innovation Officer for Enterprise Security de IBM, alertó sobre “un tsunami de divulgaciones de vulnerabilidades”, con aproximadamente 66.000 entradas únicas que se esperan para 2026.
En la keynote, titulada The Future of Open Source Security in the Age of AI, Thomas subrayó que esto representa un incremento de cuatro veces en comparación con siete años atrás.
Entonces, ¿cómo puede la industria de la ciberseguridad mantenerse al ritmo, cuando las expectativas sobre los desarrolladores y profesionales de seguridad crecen?
La respuesta parece ser la misma que en todo hoy en día: la IA.
Los atacantes se mueven más rápido que nunca
El volumen de ataques es sin duda un problema, pero no es el único. Los ciberdelincuentes también son mucho más rápidos al explotar vulnerabilidades, reduciendo la ventana de tiempo para que los defensores identifiquen y solucionen diferentes problemas de seguridad.
Citando datos de dominio público, Thomas indicó que el tiempo necesario para explotar una vulnerabilidad se redujo de días a tan solo 29 minutos.
“Y de hecho, estamos viendo un aumento rápido tanto en ciberataques como en ataques de malware”, declaró.
Para las empresas que dependen en gran medida del código abierto, esto es motivo de preocupación seria. Una vulnerabilidad en un componente ampliamente utilizado puede afectar potencialmente a cientos, si no miles, de aplicaciones y negocios. Para empeorar la situación, los ciberdelincuentes no esperan a que la comunidad de ciberseguridad divulgue públicamente una vulnerabilidad para explotarla.
“Estamos viendo que el tiempo para explotar es en realidad negativo”, afirmó. “Muchas veces recibimos una divulgación y aún no tenemos un parche”.
Esa es la posición en la que se encuentran los defensores en este momento. Se espera que respondan a un número cada vez mayor de problemas de seguridad en un plazo cada vez más corto, mientras los atacantes aprovechan la automatización para acelerar sus operaciones.
La IA está dificultando la vida a los mantenedores de código abierto
Y luego llega la IA para dar el golpe final.
Es cierto que las herramientas potenciadas por IA son capaces de identificar vulnerabilidades y mejorar la seguridad del software, pero también pueden, con frecuencia, generar un cúmulo de informes de vulnerabilidades inexactos, duplicados e, en general, inoperables.
¿Y qué pasa con los mantenedores de código abierto? Las grandes compañías suelen contar con equipos de seguridad dedicados, e incluso ellos luchan con un influx de reportes de baja calidad, como se verá a continuación. Muchos proyectos de código abierto son mantenidos por pequeños grupos de desarrolladores, a veces por un solo individuo.
A principios de este año, los desarrolladores de curl, la popular herramienta de línea de comandos y biblioteca de software de código abierto, terminaron su programa de Bug Bounty, argumentando que los incentivos financieros llevaban a que se enviasen informes poco investigados y, a veces, falsos. La avalancha, que incluía envíos generados por IA, resultó simplemente inmanejable para el equipo de seguridad del proyecto.
Incluso Google cedió ante la presión, recientemente obligada a suspender temporalmente su programa de recompensas por vulnerabilidades de software de código abierto tras un incremento significativo en informes inválidos e irrelevantes (muchos de los cuales parecían generados por IA). A fecha 1 de octubre de 2026, la compañía ya no acepta nuevas presentaciones y revaluará el programa a principios de 2027.
Incluso Linus Torvalds, creador de Linux, se quejó del problema, diciendo recientemente que los cazadores de errores potenciados por IA han hecho que la lista de correo de seguridad de Linux sea “casi totalmente incontrolable.” Criticó la enorme duplicación de informes, argumentando que diferentes investigadores usaban las mismas herramientas de IA para identificar vulnerabilidades que ya estaban solucionadas o, al menos, reportadas.
IBM quiere que la IA forme parte de la solución
¿Cuál es la solución entonces? Según Thomas, la comunidad de seguridad no debe abandonar la búsqueda de vulnerabilidades potenciada por IA, sino usar la misma tecnología para ayudar a los mantenedores a gestionar la creciente carga de trabajo.
Aquí es donde la Open Source Security Foundation (OpenSSF) de la Linux Foundation podría desempeñar un papel. Una colaboración entre empresas tecnológicas, desarrolladores y la comunidad de código abierto podría permitir a OpenSSF fortalecer la seguridad de la cadena de suministro, y para IBM, la prioridad es reducir la carga sobre los mantenedores. Esto se puede lograr haciendo que la gestión de vulnerabilidades sea más eficiente, y eso, a su vez, se puede hacer con herramientas potenciadas por IA que filtren duplicados y reportes falsos, evalúen la severidad de los distintos fallos e identifiquen problemas que requieren atención urgente.
La IA también puede ayudar a remediar problemas, ayudar a los desarrolladores a entender código vulnerable, sugerir soluciones y evaluar si los parches introducen problemas adicionales. Esto es un aviso importante, ya que algunos reportes anteriores mostraron que la mayoría de las soluciones de remediación generadas por IA causaron más problemas de los que resolvieron.
La verificación de identidad suele ser vista como un punto de control único: presentar una identificación, tomar una selfie, o pasar una comprobación de vivacidad. En muchos entornos empresariales, eso basta para avanzar, y se asume que la persona verificada continúa al mando de la sesión. Pero esa premisa ya no sostiene ante la sofisticación de las amenazas actuales. La verificación no ha dejado de funcionar; simplemente, los fraudadores han aprendido a moverse después del control.
El fraude ha evolucionado más allá de derrotar la verificación inicial. El malware de secuestro de sesiones puede tomar el control tras un inicio de sesión legítimo. Las herramientas de acceso remoto pueden convertir el dispositivo de un cliente verificado en la terminal de un atacante. Operaciones de fraude pueden incluso reclutar a personas reales para completar el onboarding y, luego, transferir la sesión autenticada a otros actores o a sistemas automatizados. En el momento de la verificación, el documento, la cara y la persona pueden ser reales. El punto de control no fue derrotado necesariamente; se volvió irrelevante porque no estableció que la misma persona siguiera al mando minutos después. A esto lo llamo el “mentalidad de peaje”. La creencia de que aprobar la verificación al inicio garantiza confiar en lo que sucede después.
La identidad debe verse como una señal continua, un latido vivo que permanezca reconocible y coherente a lo largo de toda la sesión. El material ya está disponible: ritmo de escritura, patrones de navegación, telemetría del dispositivo y la manera en que alguien interactúa con un equipo pueden ayudar a establecer una línea base conductual en la onboarding. Esos signos pueden compararse con la actividad durante toda la sesión. Si alguien escribe a una velocidad normal pero de pronto genera miles de pulsaciones por minuto, algo ha cambiado. Si el movimiento natural de un dispositivo se vuelve estático, como si fuera un emulador, eso debe afectar el nivel de confianza asignado a la sesión.
La pregunta debe pasar de “¿verificamos a esta persona?” a “¿lo que estamos viendo ahora sigue siendo consistente con la persona y el dispositivo que confiamos originalmente?”. Cuando ese latido cambia de forma sustancial, el sistema puede aumentar la puntuación de riesgo, solicitar verificación adicional o, en un caso de alta confianza, terminar la sesión.
Las industrias que más avanzan son, no sorprendentemente, aquellas en las que el fraude puede traducirse de inmediato en pérdida financiera. Las fintech, intercambios de criptomonedas y neobancos tienen incentivos fuertes para adoptar una monitorización continua y basada en el riesgo. También se ha aprendido que añadir fricción en la puerta de entrada penaliza a los clientes legítimos sin crear un obstáculo equivalente para atacantes automatizados. Una persona tiene paciencia limitada para otra contraseña, código de un solo uso o desafío de identidad. Los sistemas automatizados no se frustran: pueden repetir procesos a escala. Por ello, las empresas no pueden simplemente “friccionar” más a los humanos que a las máquinas.
Los sectores aún aferrados a comprobaciones únicas (especialmente donde la autenticación basada en conocimiento sigue formando parte del modelo de seguridad) enfrentan el reto de que, en un entorno con una gran cantidad de información personal comprometida, las preguntas estáticas y las credenciales ofrecen una seguridad decreciente.
Un marco de cuatro partes para la confianza continua
Al igual que el corazón tiene cuatro componentes principales, también lo tiene el marco para tratar la identidad como un latido, no como una marca de tiempo. Las experiencias de seguridad empresarial deben ser fuertes y fluidas, previniendo interrupciones para clientes de bajo riesgo mientras se activa una intervención proporcionada ante comportamientos anómalos. Para quienes buscan hacer la transición, el marco operativo se compone de cuatro partes:
1) Línea base en onboarding: la verificación de identidad en la puerta se convierte en el evento de calibración. Capture la línea base conductual y de dispositivo cuando la identidad está en su punto más alto.
2) Monitoreo pasivo: la continuidad no tiene por qué ser intrusiva. Evalúe señales conductuales y de dispositivos relevantes en segundo plano, sin interrumpir repetidamente al cliente para pedir más datos. Identifique las señales necesarias para evaluar si una sesión sigue siendo confiable.
3) Escalamiento proporcional: la experiencia del cliente no puede quedar en segundo plano ante la seguridad. Ajuste umbrales para anomalías pequeñas y termine la sesión ante anomalías importantes. De este modo, evitará molestar a clientes válidos pidiendo más pruebas de identidad.
4) Conservar la evidencia: un rastro evidencial de señales de riesgo e intervenciones puede apoyar investigaciones, auditorías y cumplimiento regulatorio. En última instancia, las organizaciones deben usar esa evidencia para demostrar no solo que un usuario pasó la verificación, sino que la confianza se mantuvo después.
A medida que el fraude se desplaza más allá de las capacidades de la autenticación tradicional, las organizaciones deben saber no solo quién ingresó, sino si el latido digital en el otro lado de la puerta sigue perteneciendo a esa persona.
Este enfoque centrado en la identidad como un latido, no como un instante, propone una experiencia de seguridad robusta y al mismo tiempo respetuosa con el usuario. ¿Está su entorno preparado para evolucionar hacia una seguridad que acompañe a la experiencia del usuario en cada momento, adaptándose al comportamiento real y al contexto de cada sesión?
Charles Leclerc es, para muchos, la definición de un qualifier nato: capaz de apretar el reloj y dejar a la competencia mirando desde atrás, minuto tras minuto, curva tras curva. Su talento natural para encontrar el ritmo perfecto en una sesión de clasificación lo ha convertido en uno de los pilotos más temidos y admirados de la era moderna de Formula 1. Pero la revolución de las reglas de 2026 ha puesto a prueba esa chispa innata que le convierte en un misil de velocidad al límite.
Hoy, Scuderia Ferrari se encuentra ocupando un cómodo segundo lugar en el campeonato de constructores, con una brecha considerable respecto a un Mercedes que lidera con autoridad. Esa distancia no es solo una cuestión de ritmo en carrera; es el reflejo de un dilema estratégico que la nueva normativa impone a cada equipo, y que golpea de lleno en el punto más sensible de Leclerc: su capacidad para explotar la qualy en un entorno donde cada milésima cuenta.
La promesa de las reglas 2026 era simplificar el enfrentamiento y aumentar la emoción para los aficionados, pero para Leclerc y su equipo, la realidad es otra. Los cambios inciden directamente en cómo se extrae rendimiento del auto en un intento de optimizar la eficiencia y la sostenibilidad, reduciendo al mismo tiempo la libertad de maniobra que antes parecía inagotable. En esas situaciones, el talento puro puede necesitar más apoyo estratégico, más ingeniería detrás de cada giro, y una lectura de carrera que se adapte a un nuevo idioma de velocidad.
A menudo, el motor de la historia en la Fórmula 1 no es solo la potencia bruta, sino la interacción entre reglas, tecnología y decisiones humanas que definen si un piloto puede mantener su identidad en el asfalto. Leclerc, con su instinto para las qualy, se enfrenta a esa tensión: ¿cómo canalizar su velocidad natural cuando el reglamento quiere que el coche sea más eficiente, más estable, menos dependiente de una única maniobra magistral?
Mientras Ferrari busca soluciones para cerrar la brecha con Mercedes, la pregunta central se mantiene en el aire: ¿será posible adaptar el arte de Leclerc a este nuevo paisaje regulatorio sin perder la chispa que lo ha hecho único? El desafío es mayúsculo, pero la historia de la F1 ha enseñado que la innovación y la ambición suelen caminar juntas.
Mantente atento, porque cada sesión de libres y cada clasificación podría revelar una nueva página de esta curiosa historia de velocidad, estrategia y sobrenatural habilidad que caracteriza a Leclerc. Y sí, hay más por venir: Keep reading.
from Motorsport.com – Formula 1 – Stories https://ift.tt/hgMsIN0
via IFTTT IA
Existe una corriente de pensamiento que señala una desolación en las propuestas visuales actuales y una creciente preocupación por la aceptación de una estética generada automáticamente. En conversación con Rob Biddulph, destacado ilustrador y autor de literatura infantil, se exploran las implicaciones de la inteligencia artificial en el mundo del diseño y la ilustración, y cómo esto afecta tanto la calidad expresiva como las oportunidades laborales de los creadores.
Durante la pandemia, el canal #DrawWithRob se convirtió en un refugio para familias que buscaban canalizar la creatividad, al tiempo que emergía una nueva preocupación: la proliferación de arte generado por IA en carteles y materiales impresos. Aunque Rob Biddulph fue reconocido como Illustrator of the Year 2025 en los British Book Awards, su foco hoy se dirige a un fenómeno que va más allá de la estética: el uso de IA para diseñar carteles de eventos y otros formatos que antes reflejaban la personalidad de un creador humano.
“La animadversión no reside solo en la falta de alma de ciertos diseños, sino en la posibilidad de que la IA despliegue una uniformidad que resta valor a la identidad individual que siempre ha sido inherente a la ilustración humana.”, afirma Biddulph. “La expresión personal, el toque único de cada autor o artista, se vuelven parte esencial de la narrativa visual de una comunidad.”
La IA hace más que llenar de carteles la calle
“Personalmente, prefiero ver un cartel imperfecto, realizado por una persona real, que otra obra de IA, por pulida que pare.”
Rob Biddulph
La preocupación no es solo estética. La IA está trasladando trabajo remunerado de diseñadores e ilustradores humanos a sistemas que, a su vez, se entrenaron con obras creadas por artistas, sin compensación ni permiso. Este fenómeno plantea preguntas sobre derechos de autor y la equidad en el reparto de oportunidades dentro de una industria ya de por sí precaria para muchos profesionales independientes y pequeños estudios.
“Los sistemas de IA no aparecieron de la nada”, explica Biddulph. “Se entrenaron con grandes volúmenes de trabajos existentes, realizados por artistas, fotógrafos y escritores que nunca otorgaron permiso ni recibieron pago. Y ahora compiten directamente con esas personas.”
Más allá del debate técnico, el autor destaca la necesidad de una visión realista sobre las industrias creativas. En su análisis, la distribución de riqueza y oportunidades no es uniforme; muchos creativos trabajan en condiciones precarias y dependen de cada oportunidad para sostener sus carreras. Un cartel local, por ejemplo, no solo comunica un evento; representa la interacción entre comunidad y creatividad humana.
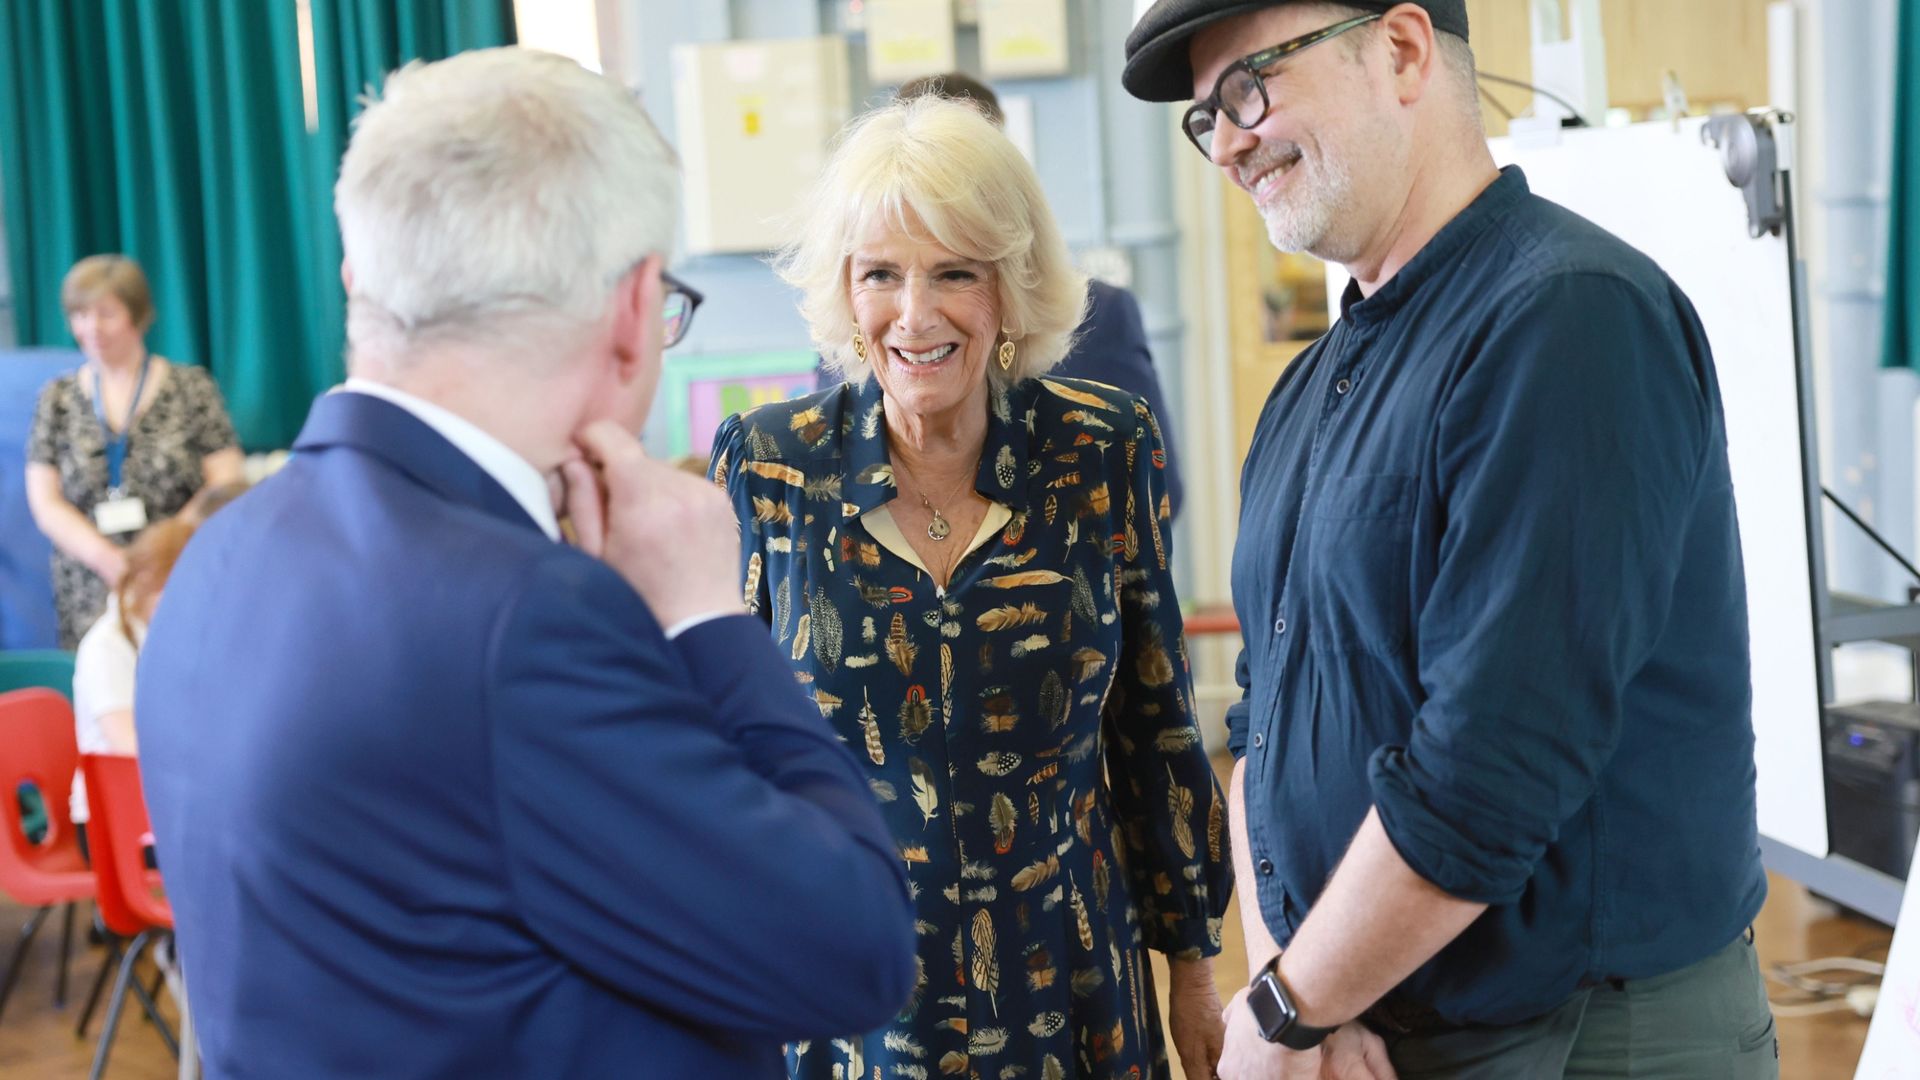
Rob Biddulph hablando con la Reina Camilla durante la iniciativa Coronation Libraries en 2023(Imagen: Getty Images / Chris Jackson Collection)
No han ganado
“Si vas a usar el trabajo creativo de alguien más para un producto comercial, deberías pedir permiso y pagar por ello.”
Rob Biddulph
Aunque el debate regulatorio ha perdido algo de tracción en los últimos años, la conversación continúa. ¿Han ganado las plataformas de IA, o aún queda margen para un marco más justo? Biddulph propone un sistema de opt-in, donde usar el trabajo de otros para fines comerciales requiere consentimiento y compensación adecuados. “No veo por qué los artistas deberían aceptarlo con un conjunto de reglas distinto solo por la novedad tecnológica. Lo lógico es un sistema de licencias con consentimiento explícito, antes que un opt-out.”
Una lucha que vale la pena
“No creo que los artistas puedan permitirse abandonar esta lucha, incluso cuando a veces parezca desesperanzadora.”
Rob Biddulph
Para Biddulph, la pregunta no es si la IA se quedará, sino cómo se integrará de forma ética en el ecosistema creativo. “La tecnología llegó para quedarse, pero eso no implica aceptar cualquier modelo de negocio. Esta es una batalla por el valor de la creatividad humana y por proteger lo que damos por sentado: la capacidad de crear desde nuestra propia experiencia.”
Quienes deseen seguir el trabajo de Rob Biddulph pueden encontrarse con él en YouTube, X, Instagram y Facebook, así como en su sitio web oficial.
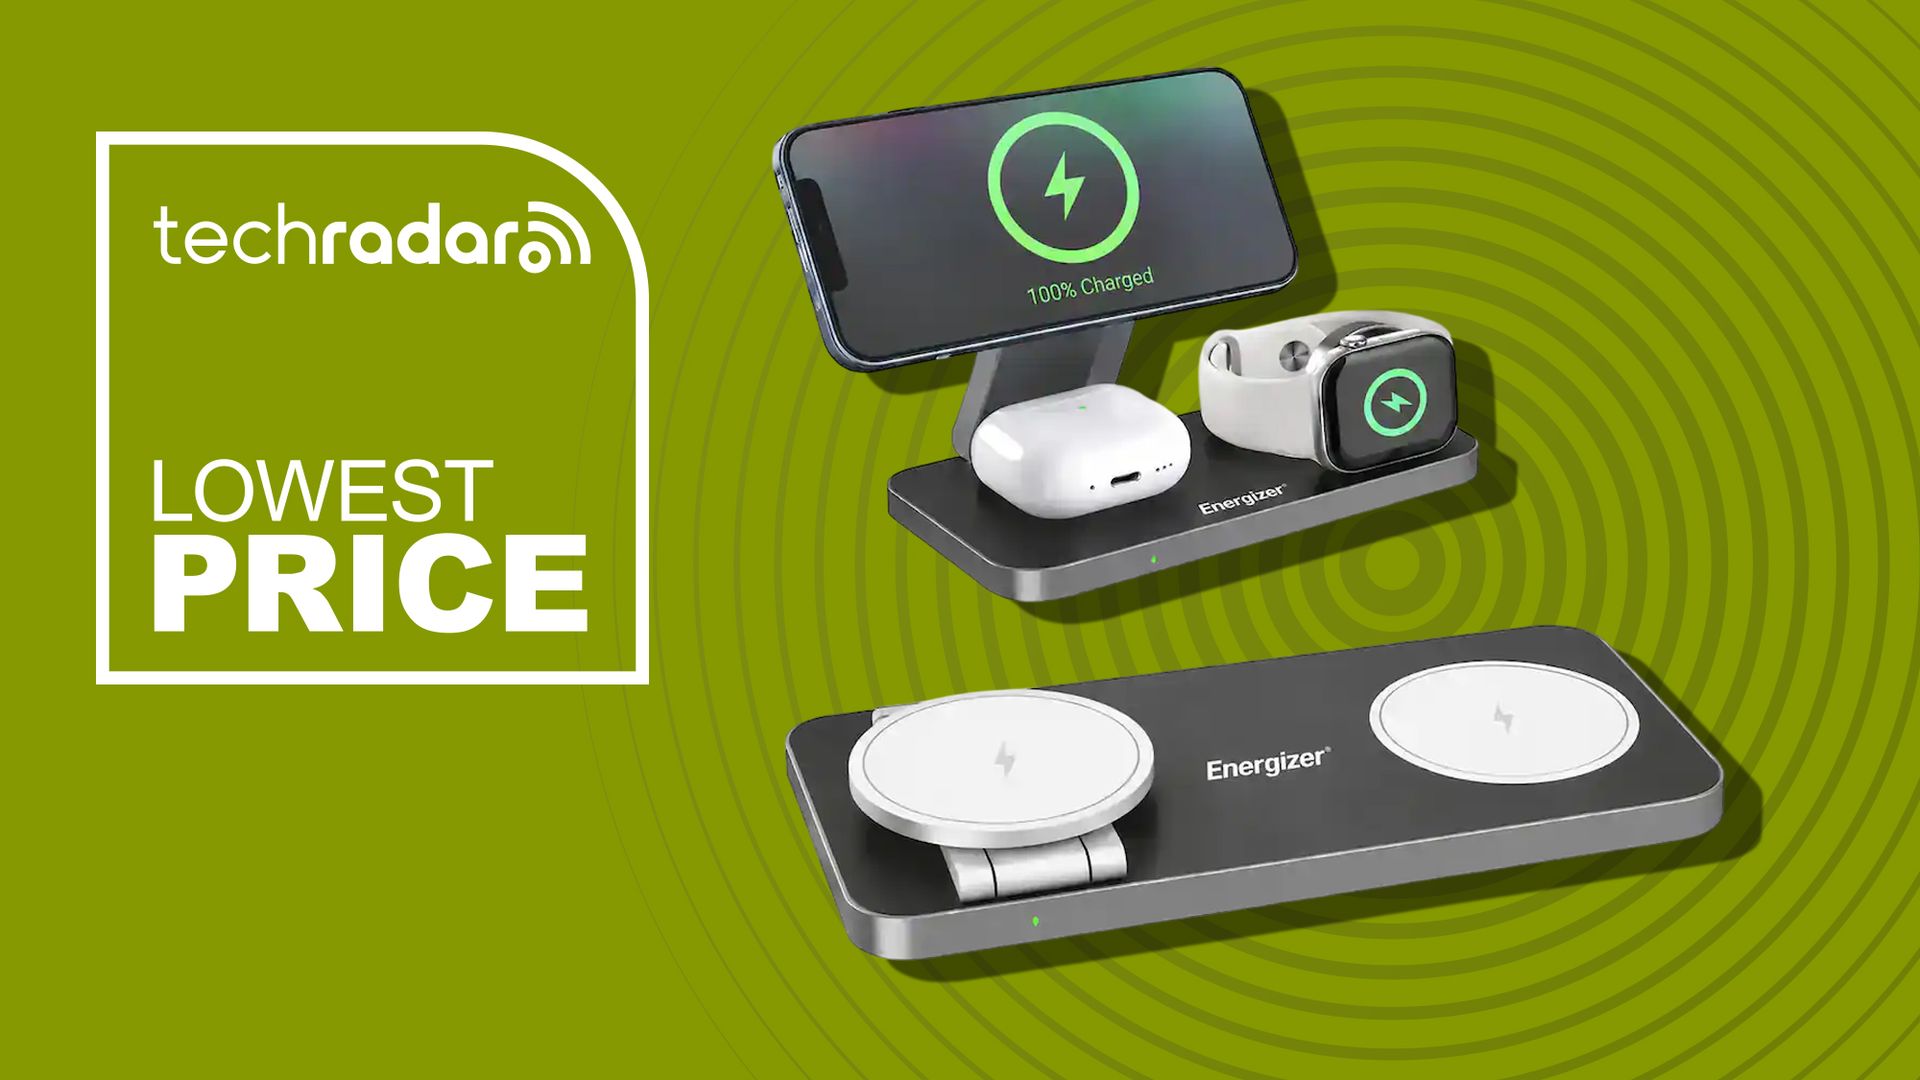
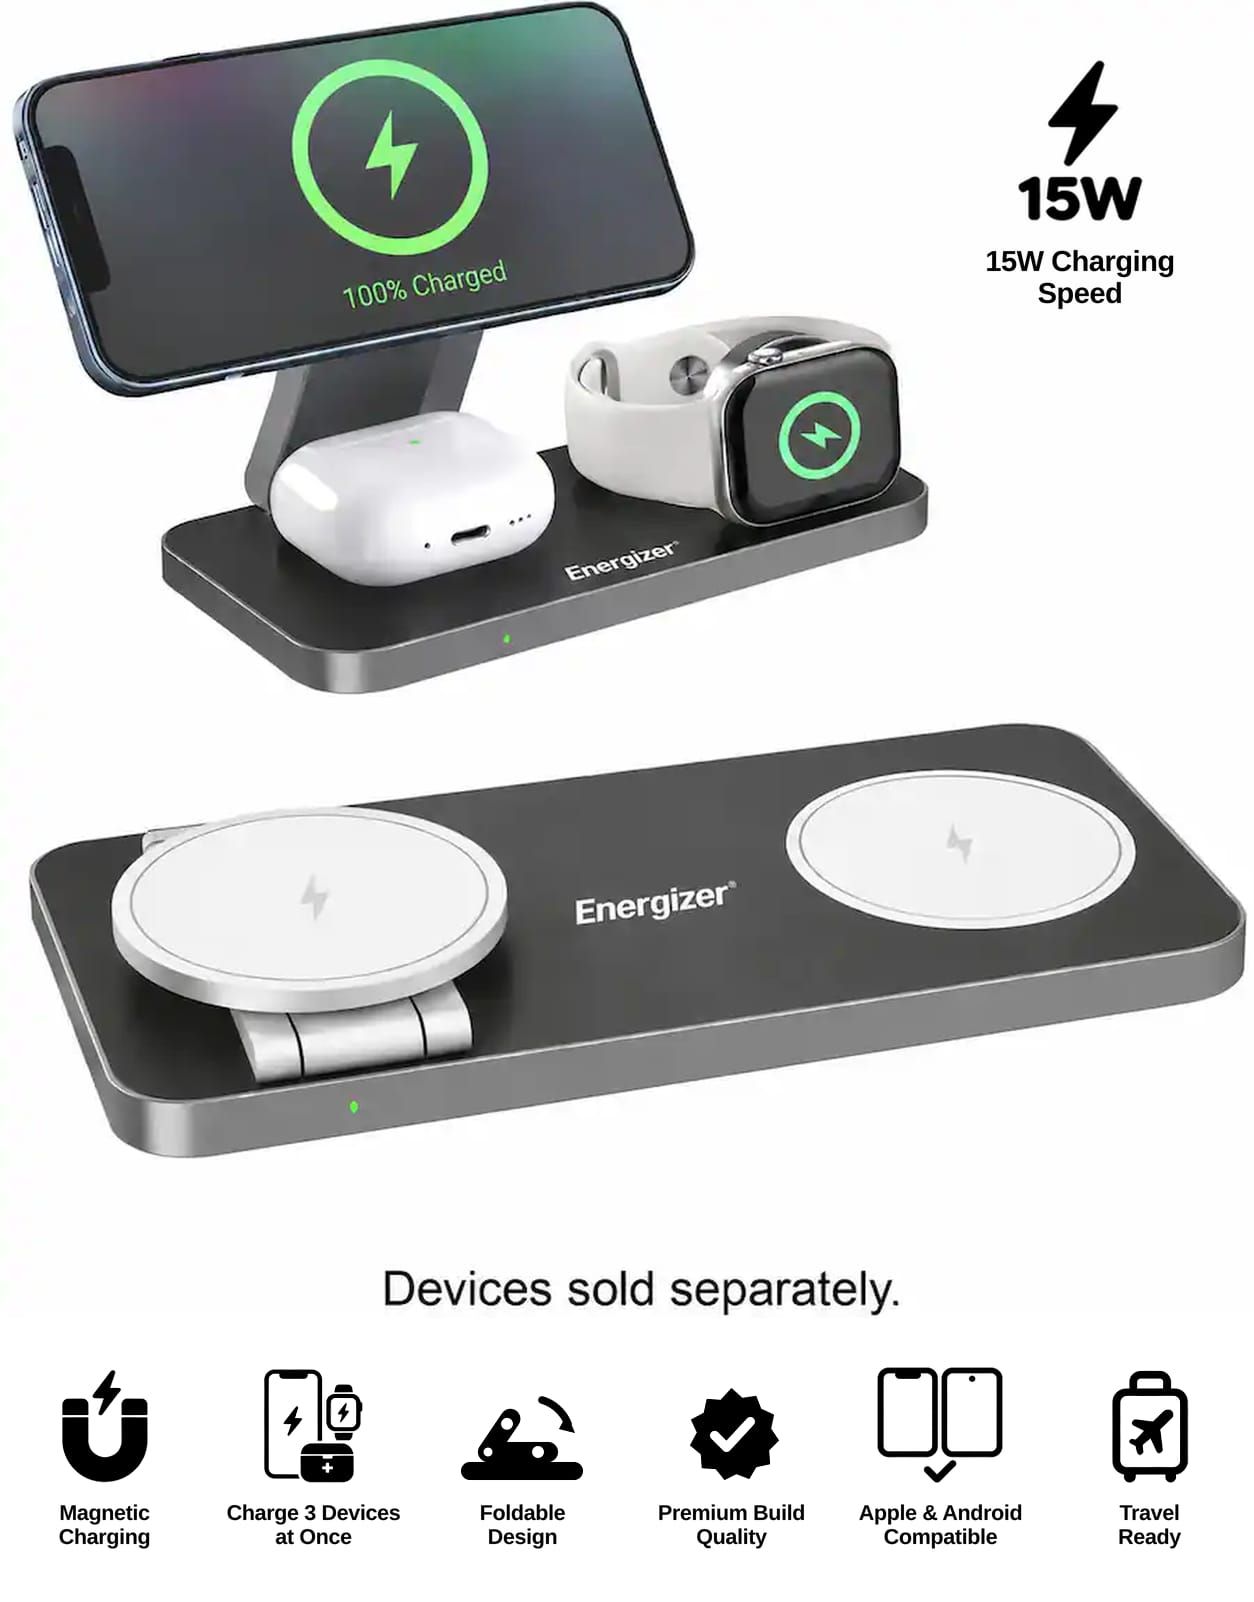
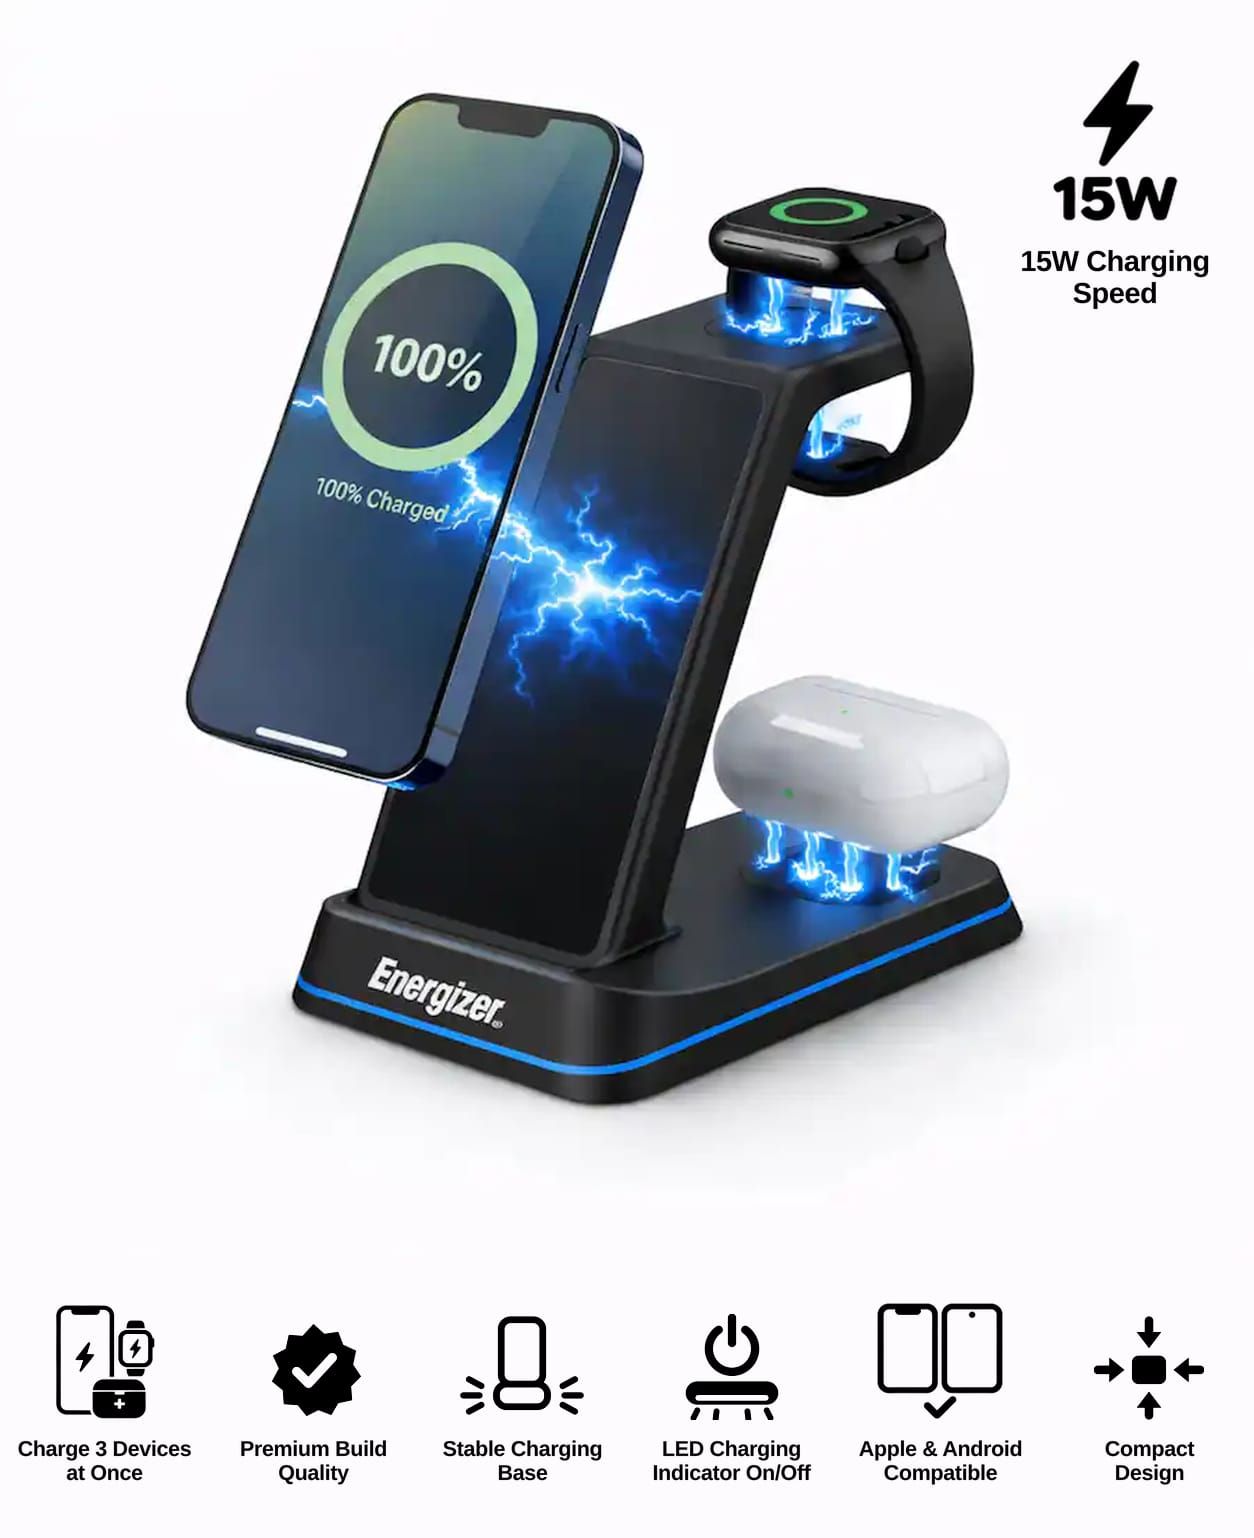
En un entorno de trabajo desde casa, la gestión de cables puede convertirse en un verdadero dolor de cabeza. La Energizer 3-in-1 Magnetic Foldable Wireless Charging Stand ofrece una solución limpia y eficiente: carga simultánea para iPhone, AirPods y Apple Watch sin enredos, gracias a un diseño magnético y plegable que ahorra espacio en el escritorio.
Ideal para: usuarios de Apple que buscan una forma económica y compacta de cargar tres dispositivos a la vez, sin sacrificar rendimiento ni organización.
La oferta: La estación de carga Energizer 3-in-1 está disponible a 17,49 USD (anteriormente 49,99 USD) en Best Buy, como parte de una promoción de descuento.
Por qué importa: A un precio tan bajo, esta solución de carga triple resulta más asequible que adquirir accesorios individuales. Además, su diseño plegable facilita la portabilidad, ideal para viajes o espacios de trabajo reducidos.
La Energizer 3-in-1 permite cargar un iPhone, auriculares inalámbricos y un Apple Watch al mismo tiempo, con velocidades de carga de 5W/7,5W/10W/15W para el teléfono, 3W para los auriculares y 2,5W para el reloj. Su diseño plegable facilita el transporte, y su compatibilidad se extiende a otros teléfonos, como Samsung, Motorola y Nokia, ampliando su utilidad en hogares con dispositivos mixtos.
Contexto de precio y valor histórico
La promoción de Best Buy sitúa la estación Energizer 3-in-1 en 17,49 USD, frente a un precio habitual de 49,99 USD, lo que representa un descuento destacado para quienes buscan simplificar su espacio de carga.
Además, la promoción puede incluir beneficios adicionales para nuevos o antiguos suscriptores de Apple Music o Apple TV, ampliando el valor global de la oferta para usuarios del ecosistema Apple.
Para opciones adicionales, vale la pena revisar recopilaciones de cargadores para teléfonos que hemos evaluado y recomendados en nuestro análisis de productos de carga.
¿Deberías comprarla?
✅ Comprar la Energizer 3-in-1 si…
Regularmente cargas un iPhone, AirPods y Apple Watch y quieres eliminar varios cables con una estación compacta. A 17,49 USD, es una oferta muy atractiva y conveniente. Las pruebas gratuitas de Apple Music y Apple TV pueden aumentar aún más su valor para usuarios del ecosistema.
❌ No comprarla si…
Solo necesitas cargar un dispositivo o quieres la opción de la carga más rápida posible mediante cable. En ese caso, una estación dedicada con carga por cable podría ser más práctica.
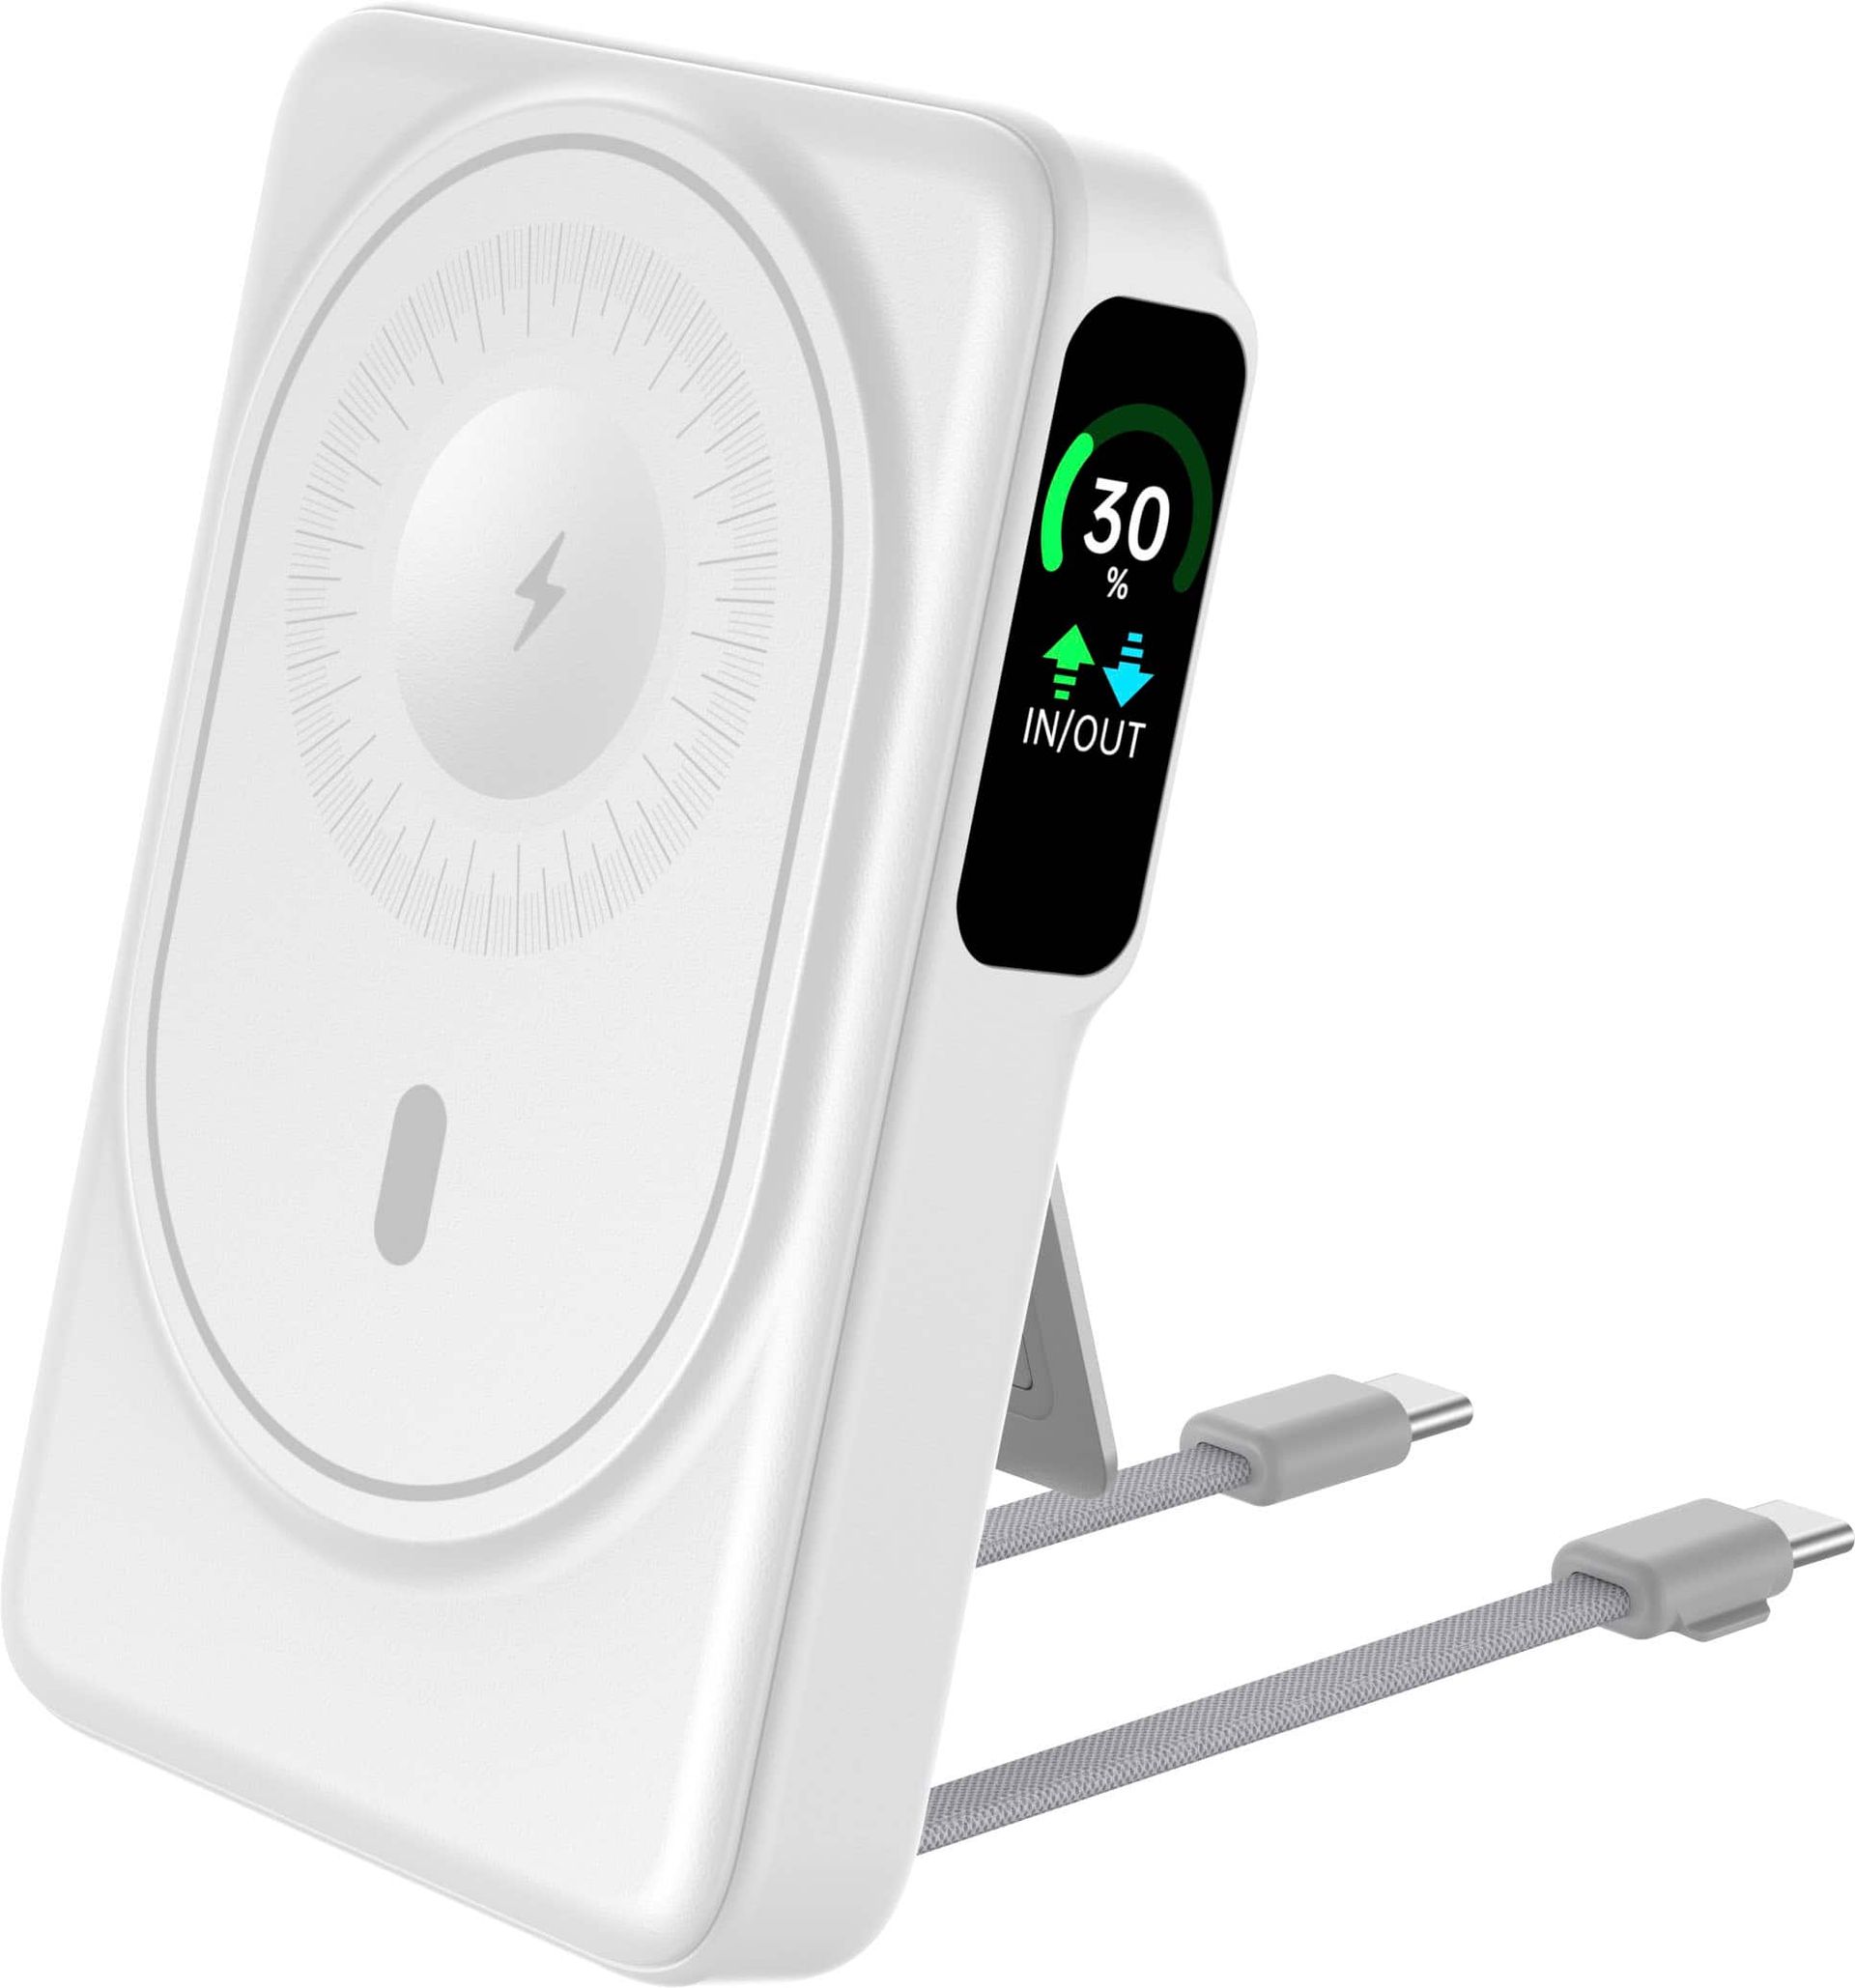
10,000mAh MagSafe PowerBank: fue 44,99 USD, ahora 29,99 USD Powerbank magnética de 10,000 mAh con 22,5W de carga, compatibilidad Qi2 y MagSafe, pantalla OLED y dos cables USB-C integrados para una recarga rápida y autónoma cuando estás fuera de casa.