Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Ninja Crispi Microwave: la combinación perfecta para cocinas pequeñas


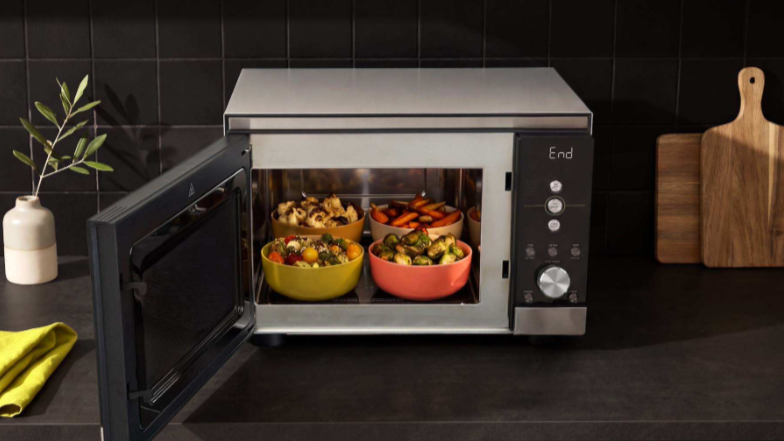
En el mercado actual de electrodomésticos, las soluciones todo en uno ganan protagonismo para cocinas con espacio limitado. El Ninja Crispi Microwave llega para cubrir esa necesidad con una propuesta que fusiona microondas de buzón plano y función de freír al aire, ofreciendo capacidad y versatilidad sin sacrificar el tamaño de la encimaria.

Precio y disponibilidad: hoy está disponible en el Reino Unido por £359.99, directo desde Ninja. Está disponible en cuatro colores: plata, negro, oro piedra y azul oscuro.

Diseño y capacidad: a diferencia de los microondas convencionales con plato giratorio, el Crispi Microwave presenta un diseño de placa plana que optimiza el espacio de cocina. Esta configuración permite combinar modos de cocción y realizar procesos secuenciales como descongelar, cocinar y crujir, todo en una misma sesión, lo que puede reducir la necesidad de un horno tradicional en cocinas pequeñas.

Funciones de cocción: conserva las cinco presets de freír al aire característicos de la línea Crispi (air fry, max crisp, air roast, air bake y air grill), además de ocho modos de microondas. Entre ellos se destacan opciones útiles como “soften butter” para ablandar la mantequilla en procesos de horneado y “beverage” para recalentar bebidas o preparar chocolate caliente, ideas especialmente atractivas a medida que llegan las noches más frías.

Accesorios y seguridad: como en otros modelos Crispi, incluye alimentos de vidrio no tóxicos para almacenar, cocinar y servir. Además, incorpora un diseño de tapa de vapor diseñada para cocinar de forma segura vegetales y dumplings. En cuanto a seguridad, la máquina ofrece un bloqueo para niños de dos pasos, pensado para evitar que los más pequeños abran la puerta durante la operación.

Rendimiento para familias: su gran capacidad la hace especialmente adecuada para familias que buscan una solución todo en uno sin tener que recurrir a un horno tradicional.

Recomendaciones de uso y pruebas: este equipo promete rivalizar con hornos de tamaño estándar en rendimiento y versatilidad. Se recomienda revisar las pruebas de la fabricante y comparativas independientes para confirmar si cumple con las expectativas en cuanto a tiempos de cocción, eficiencia energética y uniformidad al freír y hornear.

Conclusión: si tienes una cocina con espacio limitado y buscas simplificar tu arsenal de electrodomésticos sin renunciar a la variedad de cocción, el Ninja Crispi Microwave ofrece una propuesta atractiva. Su combinación de placa plana, múltiples modos de microondas y presets de air fry, junto con accesorios de vidrio no tóxicos, lo sitúa como una opción destacada frente a combinaciones tradicionales.

Para más detalles y especificaciones, consulta la página oficial de Ninja y las revisiones especializadas que evaluarán su rendimiento en condiciones reales de uso.

from Latest from TechRadar https://ift.tt/92XJj3S
via IFTTT IA

Lioness Temporada 3: Dos lineas temporales y el atractivo oscuro de una narración sin estructura clásica


La tercera temporada de Lioness propone un giro narrativo ambicioso: dos líneas temporales que corren en paralelo, una estructura que busca entrelazar el presente con un pasado inmediato para revelar motivaciones y consecuencias. Este enfoque, si bien ofrece una experiencia inmersiva y tensa, puede resultar desafiante para el espectador que espera una progresión más lineal y predecible. En los primeros episodios, la historia sigue a Joe tras su secuestro por operativos rusos desconocidos, y a los seis meses previos a ese hecho. Con tres entregas por delante, la pregunta recurrente es si la simultaneidad temporal aporta claridad o, por el contrario, genera una sensación de desorientación que dificulta la comprensión de giros y revelaciones.

Aunque la estructura doble puede parecer una complicación innecesaria, la serie mantiene una intensidad notable. El tono oscuro y la premisa de un thriller político se sostienen gracias a escenas de alto voltaje emocional y a la caracterización de personajes que se mantienen peligrosamente impredecibles. Esa combinación de oscuridad temática y entretenimiento sostenido es rara en un paisaje que cada vez demanda explicaciones más precisas a la hora de narrar complejidad temporal.

En cuanto al recibimiento de los episodios, el fenómeno de ver una historia que avanza a dos velocidades puede generar paradoxos: momentos de claridad absoluta seguidos de lagunas interpretativas. Sin embargo, la tensión generada por la incertidumbre y la expectativa de un desenlace claro mantienen el interés del público. Este equilibrio entre entretenimiento y complejidad narrativa puede considerarse una apuesta audaz que, al menos en sus primeras etapas, logra sostener la atención sin sacrificar el humor negro y la crudeza que caracterizan el material.

Cuando se pregunta por el momento en que se estrenan los nuevos episodios, el calendario de Lioness temporada 3 mantiene un ritmo semanal, con un total de ocho capítulos planeados. En Estados Unidos y Canadá, los lanzamientos suelen ocurrir a medianoche PT/3:00 a.m. ET, mientras que en otras regiones las diferencias horarias se traducen en matutinos o tarde del día según la zona. Este esquema de estreno constante facilita que la audiencia siga de cerca la evolución de las tramas paralelas sin perder el pulso de lo que sucede en cada línea temporal.

La cadena de acontecimientos que rodea a Joe—su captura, las operaciones de los antagonistas y las motivaciones que subyacen a cada decisión—sugiere un conflicto que trasciende lo meramente policial para adentrarse en dilemas morales y en el coste humano de cualquier operativo de alto riesgo. Aunque el formato puede dificultar la experiencia para quienes buscan un guion con una estructura clásica de revelaciones escalonadas, la propuesta ofrece un análisis profundo de personajes y de las consecuencias de sus acciones, algo que suele diferenciar a Lioness en un género dominado por ritmos más lineales.

En suma, Lioness temporada 3 se presenta como una experiencia de visionado que desafía las convenciones narrativas sin perder su poder de atracción. A medida que avanza la historia, la audiencia queda a la expectativa de si las dos líneas temporales convergerán de forma satisfactoria y si los fragmentos presentados lograrán encajar para revelar el significado completo de los eventos que rodean a Joe y a sus perseguidores. Si lo que se busca es un thriller intenso, con un tono sombrío y un compromiso con la complejidad, esta temporada ofrece precisamente eso, incluso cuando su estructura no convencional exige al espectador una atención más activa.

from Latest from TechRadar https://ift.tt/9aLH8qZ
via IFTTT IA

Zero Trust en la era de la seguridad distribuida: de fronteras a confianza basada en el rendimiento


Las empresas han pasado de depender de una seguridad centrada en el perímetro a adoptar un enfoque que gestiona la confianza de forma continua en un paisaje cada vez más distribuido. En el pasado, los sistemas empresariales funcionaban como juegos de un solo jugador: datos, servidores y la aplicación residían en un único dispositivo o dentro de una única frontera de red. Este modelo funcionaba cuando usuarios, cargas de trabajo y redes de confianza estaban ubicados en el mismo lugar.

Hoy, la seguridad empresarial se asemeja a un juego multijugador en línea: los jugadores se conectan desde cualquier lugar, los activos del juego están distribuidos en servidores de todo el mundo y la experiencia depende de un ecosistema interconectado y complejo.

De la misma forma, usuarios, dispositivos, aplicaciones y datos empresariales ya no se limitan a una red o ubicación: se extienden a nubes, bordes, sucursales, entornos de socios y fuerzas de trabajo móviles. La confianza ya no puede asumirse solo por la ubicación.

Por eso, los enfoques basados únicamente en el perímetro resultan inadecuados: las arquitecturas heredadas luchan con aplicaciones nativas de la nube, edge computing, modelos de trabajo híbrido y ecosistemas impulsados por APIs. El acceso liderado por VPN genera puntos ciegos en visibilidad, aplicabilidad de políticas inconsistentes y un control insuficiente a nivel de sesión.

Las empresas que crecen a través de sucursales, cargas de nube, ecosistemas de socios y usuarios remotos necesitan un enfoque más unificado centrado en la verificación continua, políticas consistentes y monitoreo en tiempo real.

Por ello, Zero Trust ha pasado de ser un marco teórico a convertirse en una prioridad operativa que aborda credenciales comprometidas, privilegios excesivos, uso indebido interno y aplicación inconsistente. Las organizaciones que adoptan Zero Trust reportan menor movimiento lateral y menor impacto ante brechas.

Las limitaciones de la seguridad centrada en el perímetro en un mundo dirigido por la nube

En el pasado, las organizaciones aseguraban un perímetro de red y asumían que todo lo que estaba dentro era confiable. A medida que las empresas se distribuían geográficamente, las aplicaciones y los usuarios, este límite se volvía borroso.

Esto es comparable a hackers que escanean juegos en línea en busca de exploits para robar activos virtuales: las empresas enfrentan escaneos continuos y automatizados para detectar cualquier debilidad.

En el modelo de Zero Trust, cada usuario, máquina y aplicación se verifica y autentica constantemente, independientemente de su ubicación. Esto convierte a Zero Trust en una estrategia de seguridad excelente para el paisaje digital sin fronteras de hoy.

Qué significa Zero Trust en términos prácticos para la empresa

Zero Trust no es un producto único; es una disciplina para gestionar y otorgar acceso. En términos prácticos, se traduce en:

  • Verificación de usuario y dispositivo antes de conceder acceso, utilizando identidad, postura del dispositivo y contexto
  • Aplicar el principio de menor privilegio para limitar el acceso solo a lo necesario, solo por el tiempo requerido
  • Aplicar políticas consistentes a través de dispositivos, redes, nubes y socios
  • Monitorear sesiones y telemetría de forma continua para detectar y contener amenazas en tiempo real

El resultado es una gestión de acceso basada en objetivos, reducción de la superficie de ataque, contención más rápida y trazabilidad de auditoría más clara.

Una arquitectura de Zero Trust integrada en la red ofrece resultados concretos: menor tiempo medio de detección, radio de explosión más estrecho, control de políticas unificado y cumplimiento simplificado.

Incorporar Zero Trust en la capa de red

Las amenazas de seguridad abarcan usuarios, dispositivos, sucursales y trayectos en la nube. La capa de red tiene una visión de alto nivel del tráfico, la telemetría y los patrones de conexión, lo que la convierte en un plano de control natural para Zero Trust.

Implementar Zero Trust ensamblando soluciones puntuales genera complejidad y visibilidad en silos. Zero Trust es más eficaz cuando las capacidades nativas están integradas en la pila de red, incluyendo:

  • Política basada en identidad en el borde de la red
  • Telemetría de extremo a extremo para puntuación de riesgo en tiempo real
  • Aplicación centralizada de políticas que viaja con la carga de trabajo

Las capacidades a nivel de red reducen la dependencia de complementos frágiles y permiten controles consistentes entre sucursales, nubes y enlaces de socios.

Componentes prácticos de red incluyen SD-WAN integrada, enlaces de Internet seguros dedicados, opciones de conectividad privada y servicios gestionados de seguridad que proporcionan una base estable para Zero Trust.

Zero Trust liderado por la red en la práctica

  1. Manufactura: Controles de acceso integrados pueden aislar el tráfico OT del IT empresarial, evitando impactos de la producción ante compromisos de IT.
  2. Logística: Certificados asociados a dispositivos en redes privadas evitan accesos no autorizados a sistemas de seguimiento y controles de activos.
  3. Minería y operaciones remotas: Redes privadas con segmentación mantienen la seguridad operativa mientras limitan la exposición a amenazas externas.
  4. Servicios financieros: Aplicación de políticas consistentes entre nubes y sucursales reduce la superficie de fraude y acelera la respuesta a incidentes.

En estos entornos, Zero Trust debe estar integrado en el diseño de la red y no aplicado como una idea posterior.

Reducción de la exposición y aseguramiento de la resiliencia

El resultado más importante de Zero Trust es la reducción del riesgo. En términos prácticos, esto significa:

  • Minimizar accesos y privilegios innecesarios
  • Restringir el movimiento lateral mediante segmentación
  • Acelerar la detección con telemetría de red enriquecida
  • Automatizar la contención para limitar el impacto

En modelos de trabajo híbridos y distribuidos, una credencial comprometida o un dispositivo inseguro pueden propagar rápidamente el riesgo. Un marco sólido de Zero Trust acorta las rutas de ataque y dificulta la escalada de amenazas.

Prioridades para las empresas que adoptan Zero Trust

Las organizaciones deben fortalecer la seguridad sin crear fricción operativa. Las prioridades clave son:

  • Comenzar con casos de alto valor: Proteger datos sensibles, aplicaciones críticas y redes operativas primero.
  • Implementación por fases: Desplegar Zero Trust en sprints iterativos, validando operaciones tras cada fase.
  • Alinear la política con los objetivos del negocio: Equilibrar rigor de seguridad con experiencia de usuario para evitar pérdidas de productividad.
  • Involucrar a las partes interesadas: Incluir a TI, seguridad, líderes de negocio y usuarios finales para asegurar controles prácticos y escalables.
  • Medir y mejorar: Rastrear métricas como tiempo de detección, tiempo de remediación y reducción de movimiento lateral.

Zero Trust: de la estrategia a la ejecución

  1. Mapear recursos críticos: Identificar datos, aplicaciones y segmentos de red que requieren prioridad.
  2. Inventariar usuarios y dispositivos: Establecer fuentes de identidad, comprobaciones de postura del dispositivo y reglas de acceso de terceros.
  3. Definir políticas de menor privilegio: Aplicar acceso justo a tiempo y justo lo necesario para cargas de trabajo sensibles.
  4. Construir canal de telemetría de red: Consolidar registros, datos de flujo y señales de riesgo en una plataforma central.
  5. Automatizar la aplicación de políticas: Usar controles basados en la red para aplicar políticas consistentes entre nubes y sucursales.
  6. Realizar ejercicios de mesa y pruebas rojas: Validar controles y medir la reducción del radio de explosión.

Construir confianza en la arquitectura, no alrededor de ella

A medida que las empresas adoptan SD-WAN, wireless privado, sucursales conectadas a la nube y operaciones digitales segmentadas, la pregunta ya no es si implementar Zero Trust, sino cuán profundamente integrarlo en la infraestructura.

Las organizaciones que escalarán con confianza serán aquellas que consideren Zero Trust no como una capa de seguridad, sino como un principio de diseño fundamental que está integrado en la arquitectura de la red, medido por resultados operativos y refinado continuamente mediante validación en el mundo real.

Zero Trust no es un destino, es una disciplina que evoluciona con los paisajes de amenaza, modelos de negocio y plataformas tecnológicas. Las empresas que empiezan hoy, iteran rápidamente e incorporan controles a nivel de red estarán mejor posicionadas para defender activos críticos, mantener la resiliencia operativa y adaptarse a los riesgos de mañana con rapidez y claridad.

Hemos destacado el mejor software de protección de endpoints.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mejores mentes de la industria tecnológica en la actualidad.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si le interesa contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/c27S0YZ
via IFTTT IA

Argentina sueña en grande: Milei impulsa el regreso de la Fórmula 1, ¿cuándo podría ocurrir?


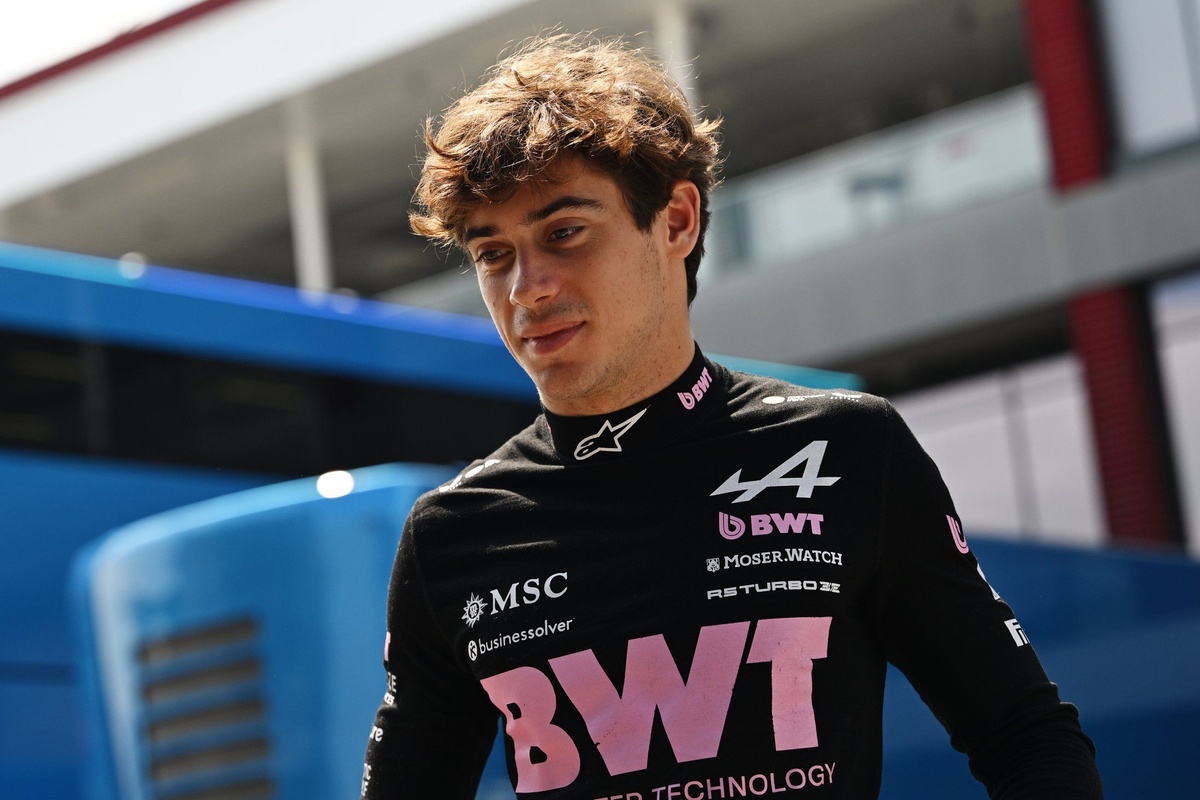
¡La emoción está en el aire! En un momento en que la velocidad y la pasión por el automovilismo se apoderan de Argentina, el gobierno se lanza a la cancha para reclamar un lugar en la Fórmula 1. El presidente Javier Milei ha dejado claro que quiere impulsar el regreso del Gran Premio al país, aprovechando el tirón mediático y la popularidad de figuras emergentes como el piloto argentino Franco Colapinto.

Desde hace casi 30 años, la Fórmula 1 ha estado fuera de Buenos Aires. La última vez que la ciudad recibió la élite del motor fue en 1998, en el Autódromo Oscar y Juan Gálvez, un recinto que muchos hinchas recuerdan con nostalgia y que, hoy por hoy, podría convertirse en el epicentro de un renacer si las condiciones son las adecuadas.

Las propuestas ya están sobre la mesa y las miradas se vuelven hacia el futuro. ¿Qué se necesita para volver a ver un gran premio en suelo argentino? Infraestructura de primer nivel, inversiones sostenidas, acuerdos con las entidades internacionales que regulan la Fórmula 1 y, por supuesto, un plan que demuestre a los equipos y patrocinadores que Argentina está lista para acoger un evento de esta magnitud.

El impulso político llega en un momento en que el talento local empieza a brillar con luz propia. Franco Colapinto, joven piloto que ha capturado la atención del público y de la prensa deportiva, se convierte en un símbolo de esperanza y de la capacidad de Argentina para competir en la élite. Su presencia genera un eco positivo que podría used como trampolín para convencer a inversionistas y a la industria de que esta región está lista para soñar en grande.

No obstante, los analistas advierten que, aunque el entusiasmo es contagioso, la logística y el presupuesto siguen siendo retos importantes. Volver a ubicar un calendario de Fórmula 1 en Buenos Aires exigiría un plan detallado que aborde desde la seguridad, el impacto urbano y el costo para los aficionados, hasta la viabilidad a largo plazo para las autoridades y los patrocinadores.

En resumen, el regreso de la Fórmula 1 a Argentina no es una promesa cumplida, sino un proyecto que genera conversación, expectativas y un nuevo impulso para el deporte motor en el país. Si Milei y su equipo logran convertir la ambición en un programa concreto y atractivo, podríamos estar ante el inicio de una nueva era para el automovilismo argentino. Mantente atento: el Keep reading de los medios especializados ya nos dejó pistas sobre hacia dónde podría dirigirse esta historia y qué podría cambiar para siempre el panorama deportivo nacional.
from Motorsport.com – Formula 1 – Stories https://ift.tt/DlH8uTA
via IFTTT IA

Oukitel WP70 Ultra: potencia de batería extrema, cámara de visión nocturna y resistencia para entornos difíciles


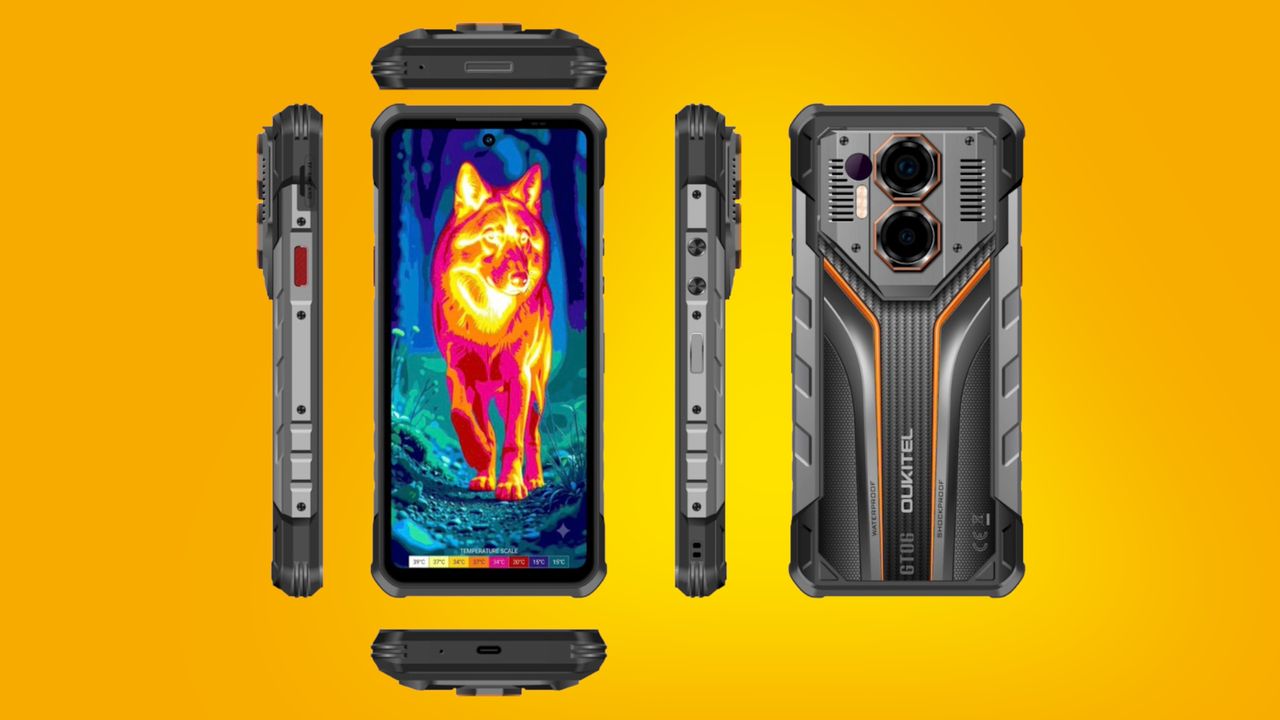
Oukitel presentó en IFA 2026 el WP70 Ultra, un teléfono rugged que se distingue por una batería de nada menos que 16.000 mAh. Este tamaño de batería lo posiciona como uno de los dispositivos más robustos en capacidad de energía, superando con amplitud a modelos como el 10.000 mAh de competidores conocidos. En comparación con un teléfono promedio, la capacidad de la WP70 Ultra resulta especialmente notable: incluso modelos de alta gama con baterías más pequeñas quedan desplazados frente a esta cifra extraordinaria. Aun así, la empresa señala que el diseño es relativamente delgado para un equipo con tal autonomía, y mantiene que la WP70 Ultra es el “smartphone rugged más delgado con 16.000 mAh”.

La autonomía de la WP70 Ultra no llega sola: se acompaña de una carga rápida de 66W, lo que facilita recargas razonablemente rápidas para un terminal de estas características. El diseño se apoya en una carcasa robusta y una batería de silicio-carbono para contener el grosor, que se sitúa en 16,4 mm. En la práctica, este grosor podría ser un compromiso aceptable para usuarios que requieren una batería suficiente para jornadas prolongadas y condiciones exigentes.

Construcción para entornos desafiantes

El WP70 Ultra está diseñado para soportar entornos difíciles y superar obstáculos que piden durabilidad y rendimiento sostenido. Entre su propuesta tecnológica destaca una capacidad de visionado térmico: el teléfono trae cámaras térmicas para identificar fuentes de calor y riesgos potenciales, incluso en condiciones de oscuridad total, humo o niebla. Esto se complementa con una cámara nocturna de 64 MP y una cámara principal de 108 MP, ampliando las capacidades fotográficas en condiciones variadas.

Especificaciones destacadas

– Pantalla: 6,78 pulgadas con tasa de refresco de 120 Hz y panel AMOLED
– Chipset: MediaTek Dimensity 7200 (nivel medio-alto, orientado a eficiencia y rendimiento equilibrado)
– Cámara principal: 108 MP
– Cámara de visión nocturna: 64 MP
– Cámara térmica para imágenes y detección de calor
– Batería: 16.000 mAh
– Carga: 66W
– Sistema operativo: Android 16

Notas sobre precio y disponibilidad

Aún sin confirmar precios ni fecha de lanzamiento, la WP70 Ultra se posiciona como un dispositivo de nicho, dirigido a profesionales o aficionados que trabajan o practican actividades en entornos exteriores extremos. Su propuesta de batería de gran capacidad, combinada con visión nocturna y imaging térmico, la convierte en una opción atractiva para usuarios que priorizan durabilidad y autonomía frente a los modelos convencionales.

Consideraciones finales

Si busca un teléfono capaz de durar días con una sola carga y acompañarse de herramientas de visión nocturna y térmica para identificar riesgos y fuentes de calor, la Oukitel WP70 Ultra podría convertirse en una de las mejores opciones en el segmento de rugged phones. Su combinación de batería masiva, resistencia física y funciones avanzadas de imaging la sitúan como una propuesta singular en el mercado.

from Latest from TechRadar https://ift.tt/cBPLaT2
via IFTTT IA

La realidad cambiante de la IA en el empleo: entre contratación, retraining y reequilibrio laboral


El debate sobre el impacto de la inteligencia artificial (IA) en el empleo ha pasado de la preocupación por despidos masivos a un panorama más matizado. Datos recientes de la New York Fed revelan que solo 4% de las empresas de servicios que ya utilizan IA reportaron despidos provocados por IA en los últimos seis meses, y ninguna empresa manufacturera reportó despidos relacionados con IA en todo 2025 y 2026. Este giro sugiere que la adopción de IA está impulsando cambios organizativos más graduales y, en muchos casos, la necesidad de fortalecer equipos para desplegar y aprovechar las nuevas tecnologías.

¿Las empresas están contratando finalmente por la IA?

Por el contrario, aproximadamente el 13% de las empresas de servicios indicaron que la IA las ha llevado a contratar a más personas. Estas contrataciones adicionales suelen ser necesarias para facilitar la implementación y el aprovechamiento de la IA, desde la integración de sistemas hasta la analítica avanzada y la gestión del cambio cultural dentro de las organizaciones.

Un hallazgo clave es que la transición no implica una disrupción laboral equivalente a despidos masivos. Más de una de cada tres empresas de servicios que utilizan IA están manteniendo a su personal, y más de una de cada cinco fabricantes hacen lo propio. El foco está en enseñar a los trabajadores a beneficiarse de los impactos de productividad de la IA a medida que evolucionan sus roles.

Los autores del informe destacan que “los trabajadores existentes tienen más probabilidad de ser capacitados que reemplazados por IA”. Esta perspectiva subraya la importancia de la retraining como eje central de la estrategia de talento ante la IA, priorizando la actualización de habilidades para maximizar el rendimiento y la resiliencia de la fuerza laboral.

Aún así, la evidencia también muestra un efecto ramificado en los procesos de contratación. Por ejemplo, el 15% de las empresas de servicios dijeron que la IA les llevó a contratar menos personas de lo que habrían hecho de otro modo, frente al 12% de 2025. Este matiz señala que la IA no solo crea necesidades de nuevos roles, sino que también puede influir en decisiones de expansión, consolidación o redefinición de puestos existentes.

En conjunto, estos hallazgos desafían la narrativa de despidos masivos por IA y apuntan a un reequilibrio laboral más complejo que combina contratación, despidos selectivos y retraining. Las empresas que capitalizan la IA con un enfoque integrado en habilidades, procesos y cultura organizacional tienden a generar mayor valor sin sacrificar la estabilidad de su plantilla.

Google logo en un fondo negro junto al texto 'Click to follow TechRadar'

from Latest from TechRadar https://ift.tt/RK1lp2F
via IFTTT IA

Renovando la estrategia de infraestructura: VMware, Broadcom y el renovar consciente en un mercado en evolución


Tres años después de que Broadcom completara la adquisición de VMware, las consecuencias de uno de los mayores movimientos estructurales en el software empresarial apenas comienzan a hacerse evidentes. Cuando se anunció la operación en 2023, gran parte de la discusión se centró en lo que podría significar para los clientes, socios y el portafolio de productos de VMware.

Aunque hubo especulaciones generalizadas sobre cambios en licencias y precios, muchas organizaciones quedaron protegidas por acuerdos plurianuales, lo que significó que el impacto inmediato fue relativamente limitado.

Hoy, esa situación ha cambiado. Miles de organizaciones están llegando al final de esos contratos heredados y entrando en discusiones de renovación por primera vez. Para muchas, esas conversaciones han traído aumentos significativos en los costos de licencias, a medida que la transición de Broadcom hacia licencias por suscripción, el empaquetado de productos y un portafolio más ágil toman efecto.

La tecnología en sí continúa siendo altamente capaz. VMware sigue siendo una de las plataformas de virtualización más maduras y ampliamente desplegadas. Sin embargo, las empresas preguntan cada vez más si esos costos adicionales están entregando valor adicional, o si simplemente están pagando más porque sienten que no tienen otra opción.

Esta pregunta está obligando a muchas organizaciones a reevaluar las decisiones de infraestructura que, hasta hace poco, habían pasado prácticamente sin cuestionamientos.

El fin de la virtualización de “configurar y olvidar”

Durante muchos años, VMware fue la elección predeterminada para la virtualización empresarial. Ganó esa posición por su capacidad técnica, fiabilidad y adopción amplia, lo que permitió a las organizaciones construir estrategias de infraestructura a largo plazo con confianza. Como resultado, muchos negocios dejaron de revisar el mercado de forma periódica porque parecía no haber razones para hacerlo.

Los cambios comerciales de Broadcom han alterado ese equilibrio de manera fundamental. Aunque la tecnología subyacente sigue siendo familiar, la economía de mantenerla ha cambiado considerablemente. Las decisiones de infraestructura que antes parecían permanentes vuelven a estar bajo escrutinio, no porque VMware haya dejado de ser una plataforma sólida, sino porque las organizaciones están reevaluando si el modelo comercial sigue alineado con sus objetivos a largo plazo.

En muchos aspectos, esto representa un cambio saludable. Las estrategias tecnológicas no deben verse como permanentes. Los mercados evolucionan, surgen nuevas soluciones y las prioridades empresariales cambian. Revisar periódicamente la infraestructura central es simplemente una buena gobernanza, especialmente cuando las circunstancias comerciales han cambiado tan significativamente.

Por qué esto es ahora tema de junta directiva

La conversación sobre renovaciones de VMware se ha trasladado rápidamente desde el departamento de TI hacia la alta dirección, porque los crecientes costos de infraestructura tienen implicaciones en toda la organización. Aumentos inesperados en el gasto de licencias pueden afectar presupuestos operativos, asignación de capital y la capacidad de invertir en iniciativas de transformación digital más amplias.

Para los responsables de finanzas, esto genera mayor incertidumbre en la planificación a largo plazo. Para los equipos ejecutivos, plantea preguntas más amplias sobre dónde la inversión en tecnología ofrece el mayor retorno. Cada libra gastada en costos de licencias incrementales es dinero que no puede destinarse a ciberseguridad, modernización en la nube, iniciativas de IA o innovación orientada al cliente.

La resiliencia empresarial también forma parte de esta conversación. La resiliencia no solo se trata de mantener los sistemas operativos, sino de mantener la flexibilidad financiera para invertir en personas, tecnologías y capacidades que permiten a las organizaciones adaptarse a desafíos futuros. Cuando los costos de infraestructura se vuelven difíciles de predecir, esa flexibilidad se ve presionada.

El encierro con el proveedor tiene un precio

Quizás la lección más evidente de los últimos tres años no es que VMware se haya vuelto más caro, sino que muchas organizaciones han descubierto lo difícil que puede ser apartarse de una plataforma una vez que se ha integrado profundamente en sus operaciones.

El encierro de proveedores rara vez recibe atención cuando el precio se mantiene estable y la tecnología cumple expectativas. Se vuelve mucho más visible cuando cambian los términos comerciales y las organizaciones se dan cuenta de que cambiar de proveedor parece costoso, complejo o arriesgado. En ese momento, la influencia de negociación se reduce significativamente.

En lugar de ver la renovación como un simple ejercicio administrativo, las organizaciones deberían verlo como una oportunidad para medir el mercado y evaluar objetivamente si su plataforma actual sigue ofreciendo el equilibrio correcto entre capacidad, flexibilidad y valor comercial.

El mercado ha evolucionado

Cuando VMware se estableció como la plataforma dominante de virtualización empresarial, el número de alternativas creíbles era relativamente limitado. Eso ya no es así. El mercado actual ofrece una gama de soluciones maduras para virtualización empresarial, incluidas plataformas de código abierto respaldadas por soporte comercial y ecosistemas de socios bien desarrollados.

Estas alternativas son cada vez más capaces de soportar cargas de trabajo empresariales, a la vez que ofrecen costos de licencias más bajos, mayor flexibilidad de despliegue y menor dependencia de un solo proveedor. Para muchas organizaciones, eso crea una verdadera opción estratégica donde antes había muy poco.

Esto no significa que VMware ya no sea la solución adecuada. Para muchas empresas, quedarse con VMware seguirá teniendo sentido comercial y técnico. Sin embargo, esa decisión debe basarse en una evaluación informada del mercado actual y no en suposiciones formadas hace varios años cuando el panorama competitivo era muy diferente.

La migración no tiene por qué ser disruptiva

Para las organizaciones que contemplan plataformas alternativas, la migración a menudo se percibe como el mayor obstáculo. Las preocupaciones sobre la interrupción del negocio, el riesgo operativo y los recursos necesarios son totalmente comprensibles, especialmente cuando la virtualización da soporte a entornos de producción críticos.

En realidad, los programas de migración exitosos rara vez implican un único movimiento a gran escala. En su lugar, las organizaciones suelen empezar con evaluaciones de cargas, implementaciones de pruebas de concepto y estrategias de migración por fases que priorizan sistemas de menor riesgo antes de mover cargas de negocio críticas.

Los modelos de coexistencia también permiten que las plataformas operen juntas durante la transición, ayudando a reducir el riesgo operativo y dando a los equipos de TI una mayor confianza a lo largo del proceso.

Con una planificación cuidadosa y la experiencia adecuada, la migración se vuelve mucho más manejable de lo que muchas organizaciones esperan inicialmente. Más importante aún, ofrece la oportunidad de construir una estrategia de infraestructura que refleje mejor las prioridades de negocio futuras en lugar de decisiones de compra históricas.

No dejes que la renovación dicte tu estrategia

Cada renovación tecnológica crea una elección. La opción más simple suele ser renovar un acuerdo existente y continuar como antes. En algunos casos, esa seguirá siendo la decisión correcta. Sin embargo, debe ser una decisión estratégica consciente, y no la respuesta por defecto.

Tres años después de la adquisición de VMware por Broadcom, las organizaciones tienen la oportunidad de reevaluar si su estrategia de infraestructura sigue entregando el equilibrio correcto entre capacidad técnica, valor comercial y flexibilidad a largo plazo. Preguntas sobre el encierro del proveedor, la previsibilidad de costos y la resiliencia futura merecen la misma atención que el rendimiento técnico.

Antes de firmar otro acuerdo plurianual, las organizaciones deberían preguntarse si su plataforma actual sigue entregando valor, si están pagando por capacidades que realmente necesitan y si existen soluciones alternativas que merecen una consideración adecuada. Las estrategias de infraestructura más exitosas son aquellas que evolucionan junto con las necesidades del negocio, en lugar de simplemente seguir el próximo ciclo de renovación.

We've featured the best business intelligence platform.

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son de quien escribe y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/hJAcS61
via IFTTT IA

Lloyds Tour of Britain 2026: una mirada profesional al recorrido, las claves y cómo seguir la carrera en vivo


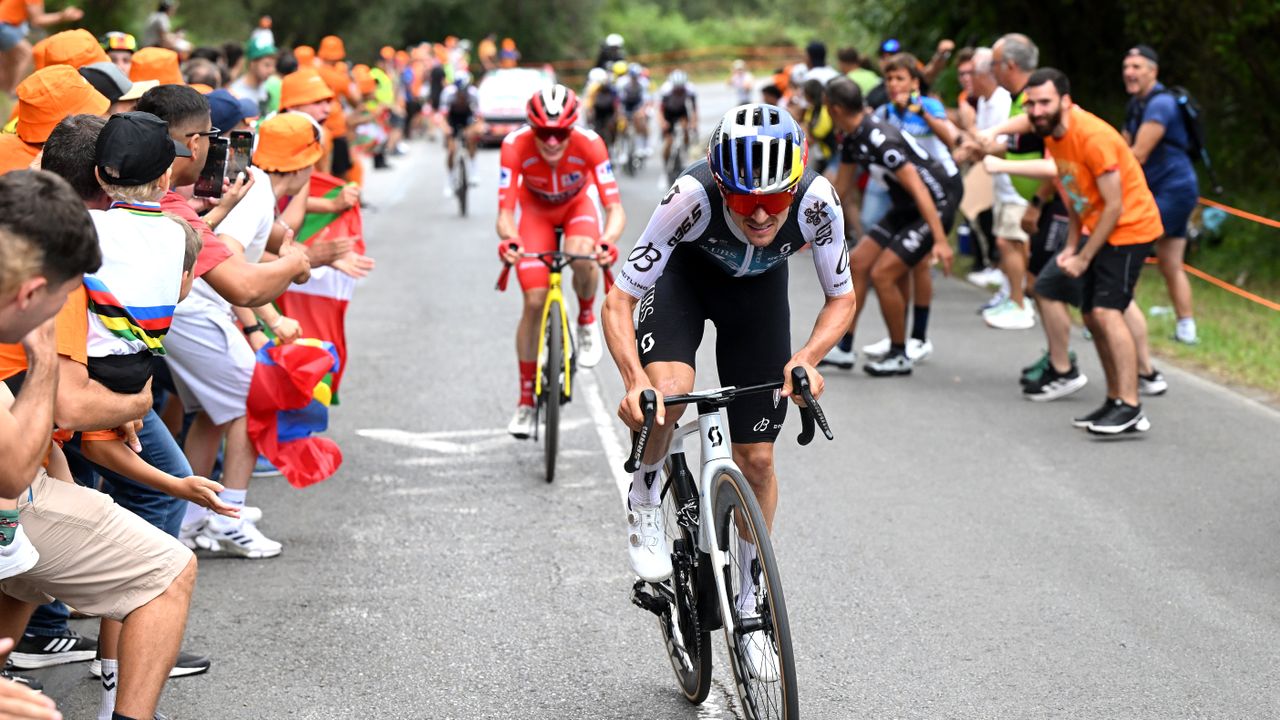
La Lloyds Tour of Britain 2026 llega con un formato reducido para equilibrar la acción con la exigencia de la categoría femenina, comprimida en cinco etapas que conectan Lincoln con los límites de la Scottish Borders. Este año, el pelotón enfrenta un recorrido diseñado para alternar entre rápidos sprints y ascensos decisivos, con un clímax en la Queen Stage a través de las Yorkshire Dales antes de decidirse en las últimas jornadas del territorio escocés around Earlston. A continuación, un resumen práctico para entender la prueba, sus protagonistas y las opciones para seguirla en directo desde cualquier lugar.\n\nEstructura y etapas clave\n- Etapa 1: Lincoln – Lincoln, 187.6 km. El inicio se reparte entre llanuras y un circuito urbano que culmina con cinco ascensos del cobrado Michaelgate, una subida icónica que suele marcar las diferencias en la primera jornada.\n- Etapas 2 y 3: Boston a Skegness y Hull a Beverley, 185.2 km y 200.6 km respectivamente. Estas jornadas están pensadas para los sprinters, con trazados que permiten llegadas al sprint masivo si no se producen ataques decisivos previos.\n- Etapa 4 (Queen Stage): Helmsley – Leyburn, 170.5 km. El punto neurálgico de la carrera, con varias pendientes emblemáticas como Greenhow Bank, Kidstones y Grinton Moor. Quien llegue a Leyburn con opciones de victoria general habrá mostrado ya una temporada de consistencia, ya que este día suele romper la carrera.\n- Etapa 5: Earlston – Earlston, 166.4 km. Un último intento por decidir la general en un entorno vallado de colinas suaves que podría favorecer a los corredores con reservas para el cierre.\n\nA quién vigilar entre los favoritos y velocistas\n- Posibles ganadores: Filippo Ganna, Tim Wellens y Lewis Askey figuran entre los contenders para la general, apoyados por una nómina de escaladores y corredores capaces de mantener el ritmo en las pendientes técnicas de Michaelgate y las pendientes de la Queen Stage.\n- Sprinters a considerar: Olav Kooij y Tim Merlier asoman como grandes nombres para las jornadas rápidas 2 y 3, donde la velocidad y la disciplina del equipo serán determinantes.\n\nCómo ver la carrera en directo y opciones para ver gratis\n- En el Reino Unido: la carrera es accesible sin coste a través de ITVX y del canal de YouTube oficial del Tour of Britain. También se puede seguir a través de TNT Sports en HBO Max, con varias opciones de planes de suscripción.\n- En Australia: SBS On Demand ofrece la cobertura sin coste para los espectadores australianos.\n- Fuera de casa y sin suscripción local: existe la posibilidad de usar una VPN fiable para conectarte a tu servicio habitual desde el extranjero. Recomendaciones como NordVPN permiten simular que te encuentras en tu país de residencia para acceder a las transmisiones.\n\nVPN y seguridad en el streaming\nEl uso de una VPN puede ayudarte a ver la Tour asumiendo las restricciones regionales de tu proveedor. Se recomienda elegir un servicio con buena velocidad y without log policy. NordVPN aparece como una opción destacada en este contexto, ofreciendo descuentos y meses adicionales en promociones actuales.\n\nConsejos para el seguimiento de la carrera\n- Marca las etapas en tu calendario para no perderte las llegadas clave, especialmente la Etapa 4 en las Yorkshire Dales y la conclusión en Earlston.\n- Si viajas, verifica la disponibilidad de ITVC o la app de YouTube para continuar el seguimiento en vivo.\n- Considera navegar con VPN solo cuando sea necesario y respetando los términos de servicio de cada plataforma, evitando usos indebidos.\n\nNotas sobre el contenido del artículo\n- Este análisis resume las etapas, perfiles y posibles estrategias sin comprometer la seguridad ni promover usos indebidos de servicios de streaming.\n- La cobertura de VPN incluida está orientada a usos recreativos y legales, destacando la necesidad de cumplir con las políticas de cada servicio y las leyes locales.\n\nConclusión\nLa Lloyds Tour of Britain 2026 promete una narrativa interesante: un inicio rápido en Lincoln, fases de sprint, la prueba decisiva en la Queen Stage y un cierre en las colinas escocesas. Con protagonistas como Ganna, Wellens, Askey, Merlier y Kooij en el radar, cualquier escenario es posible: ataques tempranos, cambios de ritmo en las subidas y un final reñido en Earlston.

from Latest from TechRadar https://ift.tt/UHhVet1
via IFTTT IA

Rendimiento de Steam Deck con SteamOS 3.8: análisis y posibles soluciones

SteamOS 3.8.10

Si has empezado a notar que tu Steam Deck rinde peor, no estás solo. No se ha hablado mucho en medios especializados sobre esto, pero sí hay información en Reddit e incluso GitHub. Aquí voy a contar un poco qué pasa, y en parte lo he averiguado porque yo mismo he notado el bajón de rendimiento desde que actualicé a SteamOS 3.8. No me di cuenta desde el principio, pero es una realidad.

Mi historia personal con este problema de SteamOS 3.8 empezó hace algo más de un mes. Como comentaba, no lo noté al principio, en parte porque hacía mucho tiempo que no jugaba al Cyberpunk 2077. Cuando lo jugué por primera vez, vi que tenía un perfil conservador para funcionar bien en la Steam Deck, limitado a 30fps y alguna que otra cosita más. Quitando el límite y con algún otro ajuste, la Deck puede mover el Cyberpunk a cerca de 50fps de media con algunas caídas.

El caso es que tiempo después de acabarlo, jugué a la expansión Phantom Liberty, y como rondaba los 30fps y se dice que hay mejoras gráficas, no hice mucho caso. Hasta que mi sobrino estuvo toqueteando y ya empecé a prestar atención.

El problema de rendimiento en SteamOS 3.8 es real

Todas las alarmas se encendieron la tercera vez que jugué a Horizon Zero Dawn, actualmente mi juego favorito. La primera vez que lo jugué, lo hice a 30fps la mayoría del tiempo y a 6tdp, sólo quitándole esos límites mientras cargaba la Deck o cuando jugaba en un punto realmente complicado. Sin esos límites, Horizon se podía mover a 60fps, pero esta vez yo sólo veía unos 45fps, 50 con suerte. ¿Y aquella configuración que usé en el pasado? Hacía que los fps cayeran hasta unos 20.

Fue entonces cuando empecé a buscar algo de información, porque no me parecía nada normal. Hice la búsqueda en Startpage, pero recordé que ChatGPT (entre otros) pueden ahorrarme tiempo y le pedí que buscara información relacionada. Hay muchos enlaces que hablan del problema, como este de Reddit o este de GitHub que habla del problema en Red Dead Redemption 2.

Soluciones: comentar en GitHub o bajar a 3.7

De momento no parece haber solución, a no ser que se baje a SteamOS 3.7. Hay usuarios que aseguran que llegan a recuperar 30fps dependiendo del título, lo que me parece demasiado, pero podría ser. Lo otro que se puede hacer es comentar en este hilo de GitHub, más que nada para que Valve tenga bien claro que hay un problema y que hay que solucionarlo cuanto antes.

Por lo que comentan, también se mejora si se sube a 3.9, pero de momento está en fase preliminar y es probable que se experimenten otros fallos.

La Steam Machine no parece estar afectada

Por lo que parece, la Steam Machine no está afectada por el problema. Es posible que lo esté, pero se calcula que la Machine es seis veces más potente que la Deck en la misma resolución y unas tres a 1080p aproximadamente. Si hay un bajón que no es tan grave, podríamos no notarlo. El caso es que no hay usuarios que se estén quejando de ello.

El problema es más grave en la Deck por su hardware limitado: es como un PC gamer de 2021-2022 que puede mover títulos de esos momentos, siempre y cuando no sean los más exigentes y a baja resolución. En muchos juegos, como los mencionados Cyberpunk 2077 y Horizon ZD, puede ir bien, pero no sin esfuerzo. Bajar unos 15fps en un título que se mueve de media a 40 nos da como resultado bajar a los 25, con lo que nos quedamos con una experiencia mermada.

Y esto os lo dice alguien no demasiado exigente y que podría jugar a esos 25fps, pero si fueran estables y sin caídas. Una caída ya te deja en 15-18 y eso ya sí es demasiado.

Así que si tu Steam Deck está rindiendo peor, o bajas a SteamOS 3.7 o tienes paciencia, que Valve se toma muy en serio estos problemas y seguro que lo arreglará. La cuestión es cuándo.

from Linux Adictos https://ift.tt/O87Jrx3
via IFTTT

Thunderbird 155: una renovación centrada en autenticación, extensiones y una nueva etapa de lanzamientos más rápidos

Thunderbird 155

Thunderbird 155 ya está disponible como la nueva versión del cliente de correo electrónico de Mozilla, incorporando importantes mejoras en la configuración de cuentas, autenticación OAuth y compatibilidad con servidores de correo personalizados. El lanzamiento llega además en un momento de cambio para el proyecto, que a partir de septiembre ha comenzado a adoptar un ciclo de desarrollo mucho más rápido, con nuevas versiones estables cada dos semanas.

La nueva versión mantiene la evolución de Thunderbird hacia un cliente de correo más flexible y preparado para servicios modernos. Entre sus novedades destaca especialmente el soporte de OAuth personalizado para servidores IMAP y SMTP, junto con nuevas posibilidades para que las extensiones puedan modificar los proveedores de autenticación utilizados por determinados dominios. También se incluyen numerosas correcciones de errores, mejoras de estabilidad y actualizaciones de seguridad.

Thunderbird 155 mejora la autenticación OAuth

La principal novedad de Thunderbird 155 está relacionada con la autenticación. La nueva versión incorpora soporte para configurar proveedores OAuth personalizados en servidores IMAP y SMTP, algo especialmente interesante para organizaciones y proveedores de correo que utilizan sistemas de autenticación propios.

Hasta ahora, la configuración de cuentas en Thunderbird dependía en mayor medida de los proveedores OAuth integrados en el propio cliente. Con la nueva versión, el sistema es más flexible y permite definir configuraciones específicas para servidores y dominios que no utilizan necesariamente los proveedores contemplados de forma predeterminada.

La mejora resulta especialmente relevante en entornos empresariales, educativos o administrados, donde el servidor de correo puede utilizar una infraestructura de autenticación diferente de la que emplean los grandes servicios comerciales.

Las extensiones pueden modificar los proveedores de autenticación

Thunderbird 155 también amplía las posibilidades de las extensiones relacionadas con OAuth. Los complementos pueden ahora sobrescribir las configuraciones integradas para determinados dominios y nombres de host.

Esto permite desarrollar extensiones capaces de proporcionar mecanismos de autenticación específicos sin tener que esperar necesariamente a que cada proveedor sea incorporado directamente al código principal de Thunderbird.

El cambio también mejora la capacidad de Thunderbird para adaptarse a servicios especializados. En lugar de tratar todos los servidores de correo de una misma forma, el cliente puede utilizar diferentes configuraciones dependiendo del dominio o servidor con el que esté trabajando.

La configuración manual de cuentas es más completa

Otra de las mejoras está relacionada con el proceso de configuración manual de cuentas. Thunderbird 155 simplifica este flujo y añade soporte para Exchange, Microsoft Graph y OAuth personalizado dentro de la misma experiencia.

Esto es especialmente importante porque Thunderbird está ampliando progresivamente su compatibilidad con Microsoft Exchange. El proyecto lleva meses trabajando en la integración de Microsoft Graph para sustituir progresivamente diferentes componentes de la antigua implementación basada en EWS.

Con Thunderbird 154 ya se había habilitado Microsoft Graph para Microsoft 365, mientras que la versión 155 continúa desarrollando la infraestructura necesaria para configurar y autenticar este tipo de cuentas de forma más sencilla.

OAuth incorpora PKCE y autenticación mediante navegador externo

Thunderbird 155 añade además campos específicos para configurar PKCE y el uso de un navegador externo dentro de los parámetros de OAuth personalizado.

PKCE, siglas de Proof Key for Code Exchange, añade una capa de protección al flujo de autorización y está especialmente orientado a clientes que no pueden mantener secretos de cliente de forma segura. Su utilización se ha convertido en una práctica habitual en aplicaciones modernas que emplean OAuth.

El soporte de navegador externo también encaja con la evolución que Thunderbird ya había iniciado en versiones anteriores. Desde Thunderbird 153, el inicio de sesión OAuth de las cuentas de correo puede abrirse en el navegador predeterminado del sistema, en lugar de realizar todo el proceso dentro de la propia aplicación.

Mejoras en S/MIME

La nueva versión incorpora también una mejora para los usuarios que utilizan S/MIME. El cuadro de información correspondiente muestra ahora detalles adicionales sobre las firmas y el cifrado de los mensajes.

Entre la información que puede consultarse aparecen el algoritmo utilizado para la firma, el algoritmo de resumen o digest, el algoritmo de cifrado y el tamaño de las claves.

Esta información permite comprobar con mayor precisión las características criptográficas de un mensaje firmado o cifrado y ofrece más transparencia a los usuarios que necesitan verificar cómo se ha protegido una comunicación.

Más correcciones para IMAP, Exchange y calendarios

Thunderbird 155 llega acompañado de una extensa lista de correcciones. Entre ellas se solucionan problemas relacionados con la sincronización de etiquetas IMAP, la búsqueda global de mensajes y los filtros de archivos adjuntos.

También se corrigen diferentes problemas relacionados con Exchange y CalDAV. Por ejemplo, eliminar una cuenta de Exchange podía dejar configurada la información correspondiente al servidor de salida, mientras que determinados calendarios CalDAV podían dejar de sincronizar completamente sus eventos cuando se utilizaba el modo offline.

El cliente también soluciona un problema que podía provocar la pérdida silenciosa de cambios realizados sobre archivos ICS almacenados en caché cuando Thunderbird volvía a conectarse.

Numerosos fallos de estabilidad también quedan corregidos en Thunderbird 155

La actualización incluye varias correcciones de errores que podían provocar cierres inesperados del programa. Entre los problemas solucionados aparecen diferentes fallos relacionados con la gestión de memoria de la base de datos y con la carga de carpetas de correo.

También se ha corregido un bloqueo que podía producirse durante el cierre de Thunderbird mientras el cliente esperaba la introducción de una contraseña OAuth2.

Estos cambios pueden ser menos visibles que las nuevas funciones, pero resultan especialmente importantes en un cliente de correo que permanece abierto durante largos periodos y que gestiona continuamente mensajes, carpetas, calendarios, contactos y bases de datos locales.

Con Thunderbird 155 comienza una nueva etapa con versiones más frecuentes

El lanzamiento de Thunderbird 155 tiene además una particularidad importante: forma parte del nuevo calendario de publicación acelerado adoptado por Mozilla y Thunderbird.

El proyecto ha decidido pasar de un ciclo de cuatro semanas a uno de aproximadamente dos semanas para las versiones de escritorio. Thunderbird 155 es una de las primeras versiones que se beneficia de este cambio, que busca permitir que las mejoras terminadas lleguen a los usuarios con mayor rapidez.

El equipo ha explicado que este modelo no pretende obligar a los desarrolladores a trabajar al doble de velocidad. Las características que no estén preparadas podrán continuar su desarrollo y esperar a una versión posterior, mientras que las mejoras que sí estén listas tendrán más oportunidades de llegar rápidamente a la rama estable.

Versiones más pequeñas y frecuentes

El nuevo calendario implica que Thunderbird tendrá que acostumbrarse a una sucesión de versiones con intervalos mucho más cortos. En lugar de concentrar un gran número de cambios en una actualización mensual, las mejoras podrán repartirse entre varias versiones más pequeñas.

La estrategia sigue el cambio anunciado previamente para Firefox, que también ha comenzado a experimentar con un ciclo de lanzamiento de dos semanas. Thunderbird mantiene además una numeración sincronizada con Firefox, de modo que Thunderbird 155 se basa en Firefox 155.

Para los usuarios, el funcionamiento habitual del actualizador no cambia. Las nuevas versiones continuarán llegando mediante los mecanismos de actualización de Thunderbird o a través de los repositorios de las diferentes distribuciones Linux.

Thunderbird 155 refuerza su apuesta por Exchange

La evolución del soporte de Exchange sigue siendo uno de los proyectos técnicos más importantes de Thunderbird. El equipo lleva meses trabajando para ampliar la compatibilidad con Microsoft Graph y acercarla a las capacidades que anteriormente proporcionaba EWS.

Thunderbird 155 se beneficia de ese trabajo al integrar Exchange y Graph dentro del flujo de configuración manual de cuentas. La combinación de este soporte con OAuth personalizado permite que el cliente pueda adaptarse a un número mayor de configuraciones empresariales.

El proyecto también ha confirmado que el trabajo sobre Graph no termina con el correo electrónico. Una vez consolidada la compatibilidad con el correo, Thunderbird continuará desarrollando otras partes de la integración con Exchange, incluyendo futuras mejoras relacionadas con calendarios.

Una actualización importante para el cliente de correo de Mozilla

Thunderbird 155 representa una actualización especialmente centrada en autenticación, configuración de cuentas y compatibilidad con diferentes infraestructuras de correo. El soporte de OAuth personalizado para IMAP y SMTP es probablemente su incorporación más relevante, mientras que PKCE, el navegador externo y las mejoras para extensiones completan una renovación importante de esta parte del programa.

La versión también incorpora mejoras de S/MIME, nuevas políticas para administradores y numerosas correcciones relacionadas con IMAP, Exchange, CalDAV, búsquedas, filtros y estabilidad. Todo ello llega mientras Thunderbird comienza una nueva etapa de lanzamientos más frecuentes.

Con el paso a un ciclo de aproximadamente dos semanas, el proyecto pretende reducir el tiempo que transcurre entre la finalización de una mejora y su llegada a los usuarios. Thunderbird 155 es, por tanto, algo más que una actualización de mantenimiento: es también una muestra de la nueva estrategia de desarrollo con la que el cliente de correo de Mozilla afronta los próximos meses.

from Linux Adictos https://ift.tt/igXPEJ4
via IFTTT