Promesas de actualizaciones de Android: un análisis crítico sobre los compromisos de fabricantes


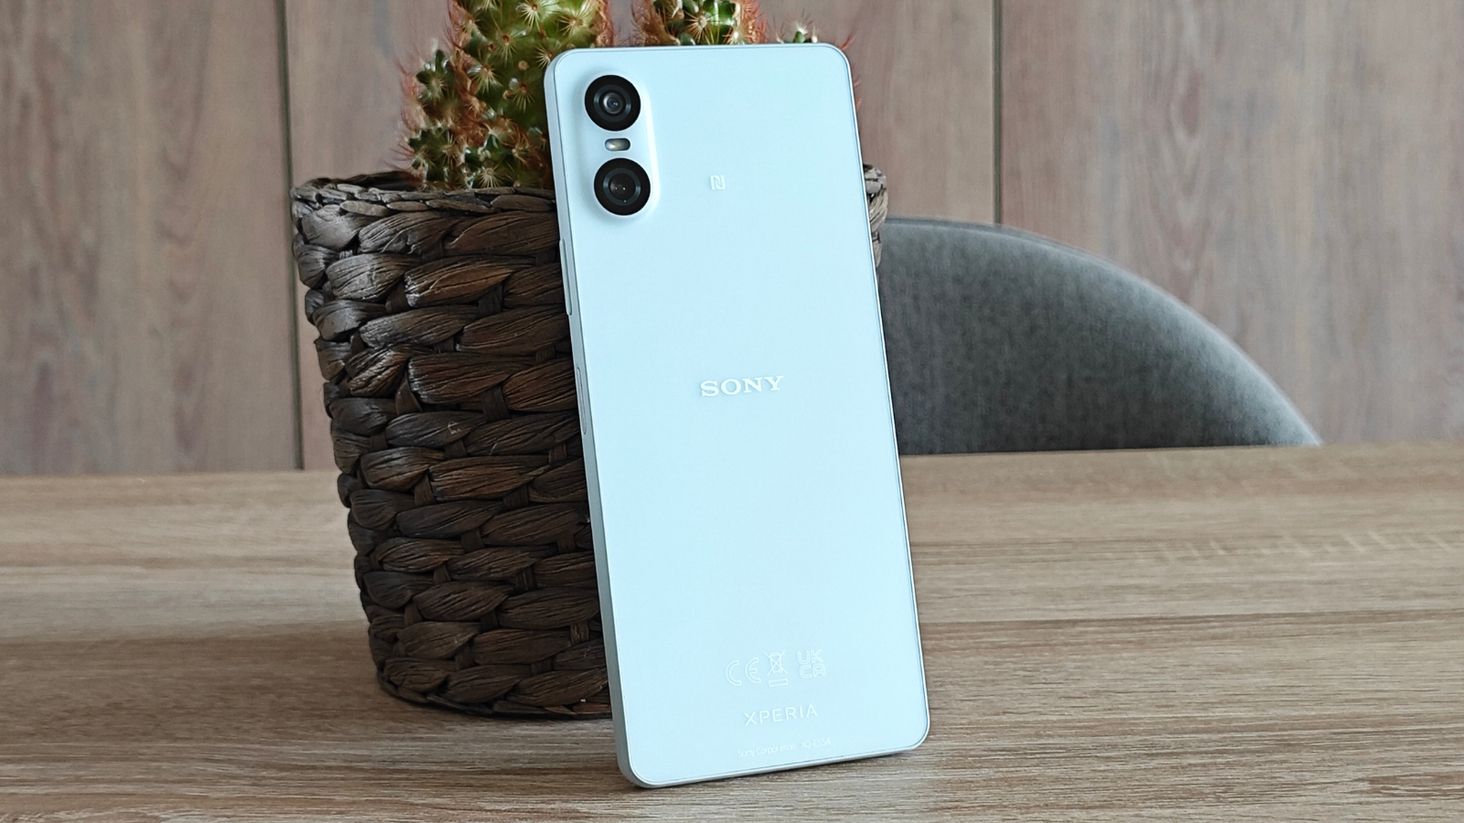
En la conversación actual sobre actualizaciones de Android, los consumidores esperan que sus dispositivos reciban un número fijo de versiones del sistema operativo. Marcas de primera línea como Samsung y Google han mostrado, en distintos modelos, promesas de varias actualizaciones, a veces hasta siete, lo que genera confianza entre quienes planean mantener sus teléfonos durante años. Sin embargo, recientes anuncios de Sony sobre el Xperia 10 VI revelan que estas promesas pueden no ser tan irrevocables como parecen.

Según un comunicado de soporte de Sony, inicialmente se prometió que el Xperia 10 VI recibiría tres actualizaciones de Android. La realidad, sin embargo, es que solo recibirá dos. La razón, según la compañía, está relacionada con limitaciones en la configuración de almacenamiento del dispositivo, motivo por el cual no consideran adecuado ofrecer una experiencia de actualización a Android 17. Aun así, el teléfono continuará recibiendo cuatro años de actualizaciones de seguridad, y Sony asegura que esta situación no afecta a otros modelos. Este detalle es un recordatorio claro de que las promesas de soporte, por legítimas que parezcan, no deben ser interpretadas como garantías absolutas.

Este puede ser el primer giro en una tendencia más amplia. ¿Qué pasa si otros fabricantes, incluso de gama alta, ajustan sus compromisos? Muchos flagship prometen varios años de actualizaciones, a veces hasta siete. En un mercado donde la tecnología envejece a gran velocidad, siete años es un lapso largo: ¿seguirá funcionando Android 24 de manera óptima en un teléfono que llegó al mercado este año? Aunque la experiencia de usuario pueda sostenerse con actualizaciones, la realidad técnica podría imponer límites.

Desde la experiencia del usuario, es razonable preguntarse si estas decisiones deben tomarse como una guía de mejora continua o como una promesa con fecha de caducidad. Si bien la justificación técnica es comprensible y, en algunos casos, necesaria para garantizar un rendimiento estable y seguro, también es válido señalar que estas situaciones subrayan la importancia de evaluar, antes de la compra, la política de actualizaciones de cada fabricante y su historial con modelos similares.

En resumen, para quienes evalúan la compra de un teléfono hoy, podría ser prudente considerar las promesas de actualizaciones como metas orientativas: útiles para planificar, pero no garantías definitivas. Esta mentalidad ayuda a gestionar expectativas y a tomar decisiones más informadas sobre qué dispositivo comprar y cuánto invertir en un modelo específico a largo plazo. Con esto en mente, la conversación sobre actualizaciones debería ir más allá de una cifra verbal y centrarse en la compatibilidad entre hardware, almacenamiento y sostenibilidad del software a lo largo del ciclo de vida del dispositivo.

from Latest from TechRadar https://ift.tt/pL5uFiJ
via IFTTT IA

Cómo decorar una oficina en casa para Halloween: ideas elegantes y espeluznantes


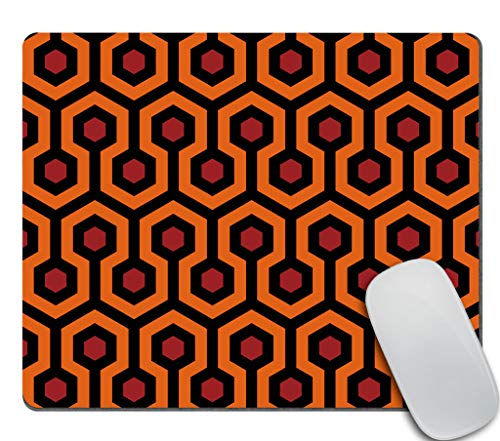
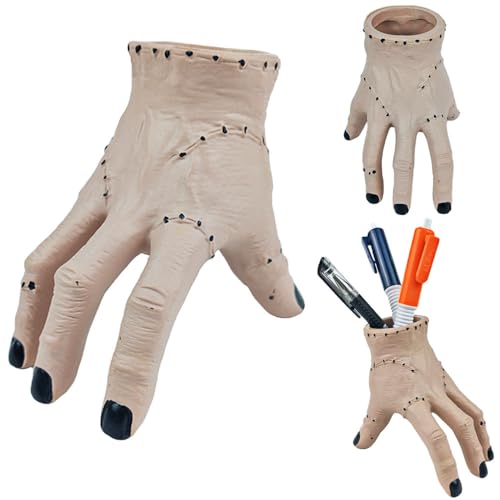
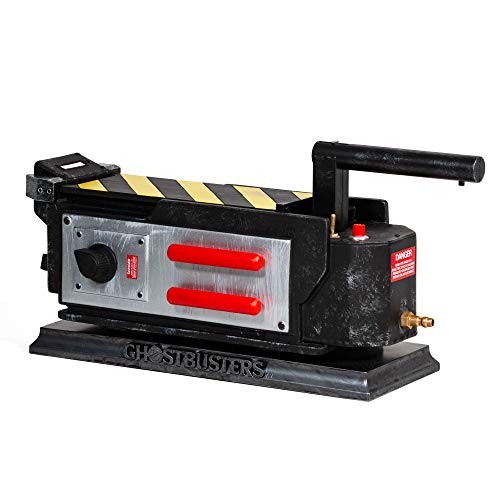
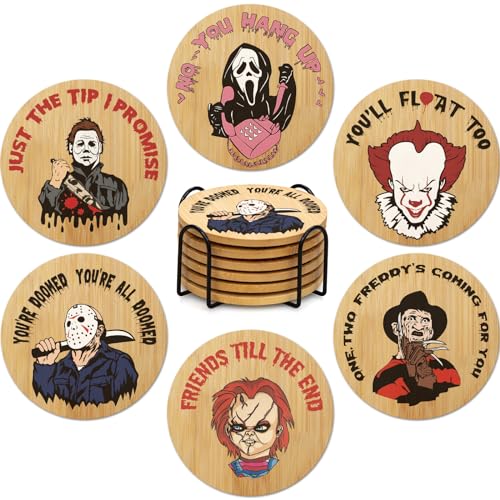
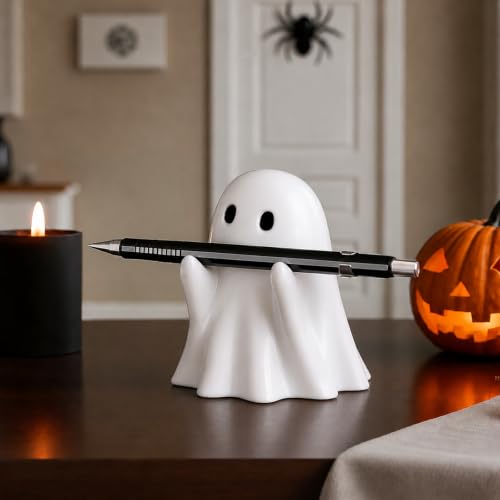
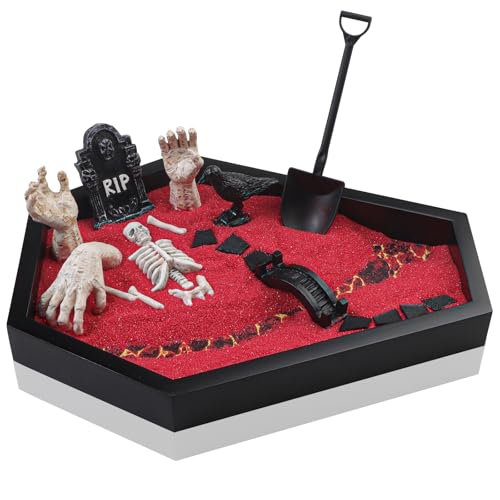
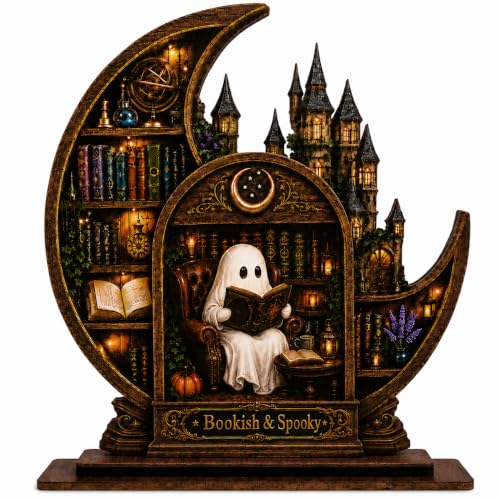
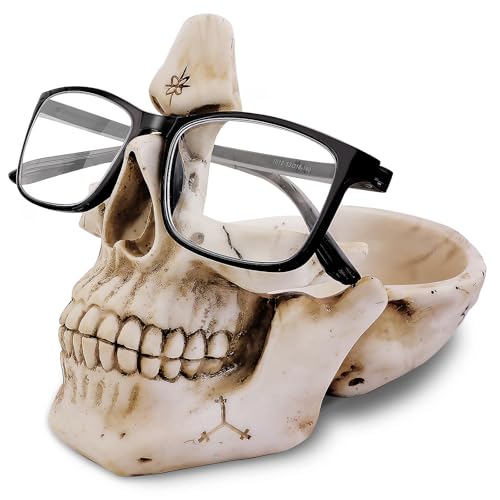
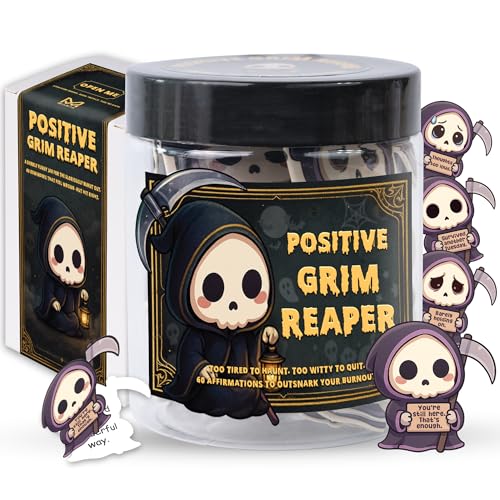
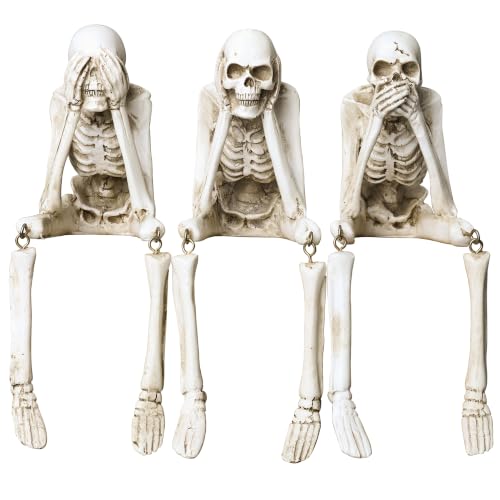
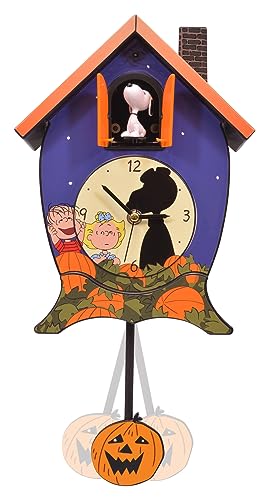
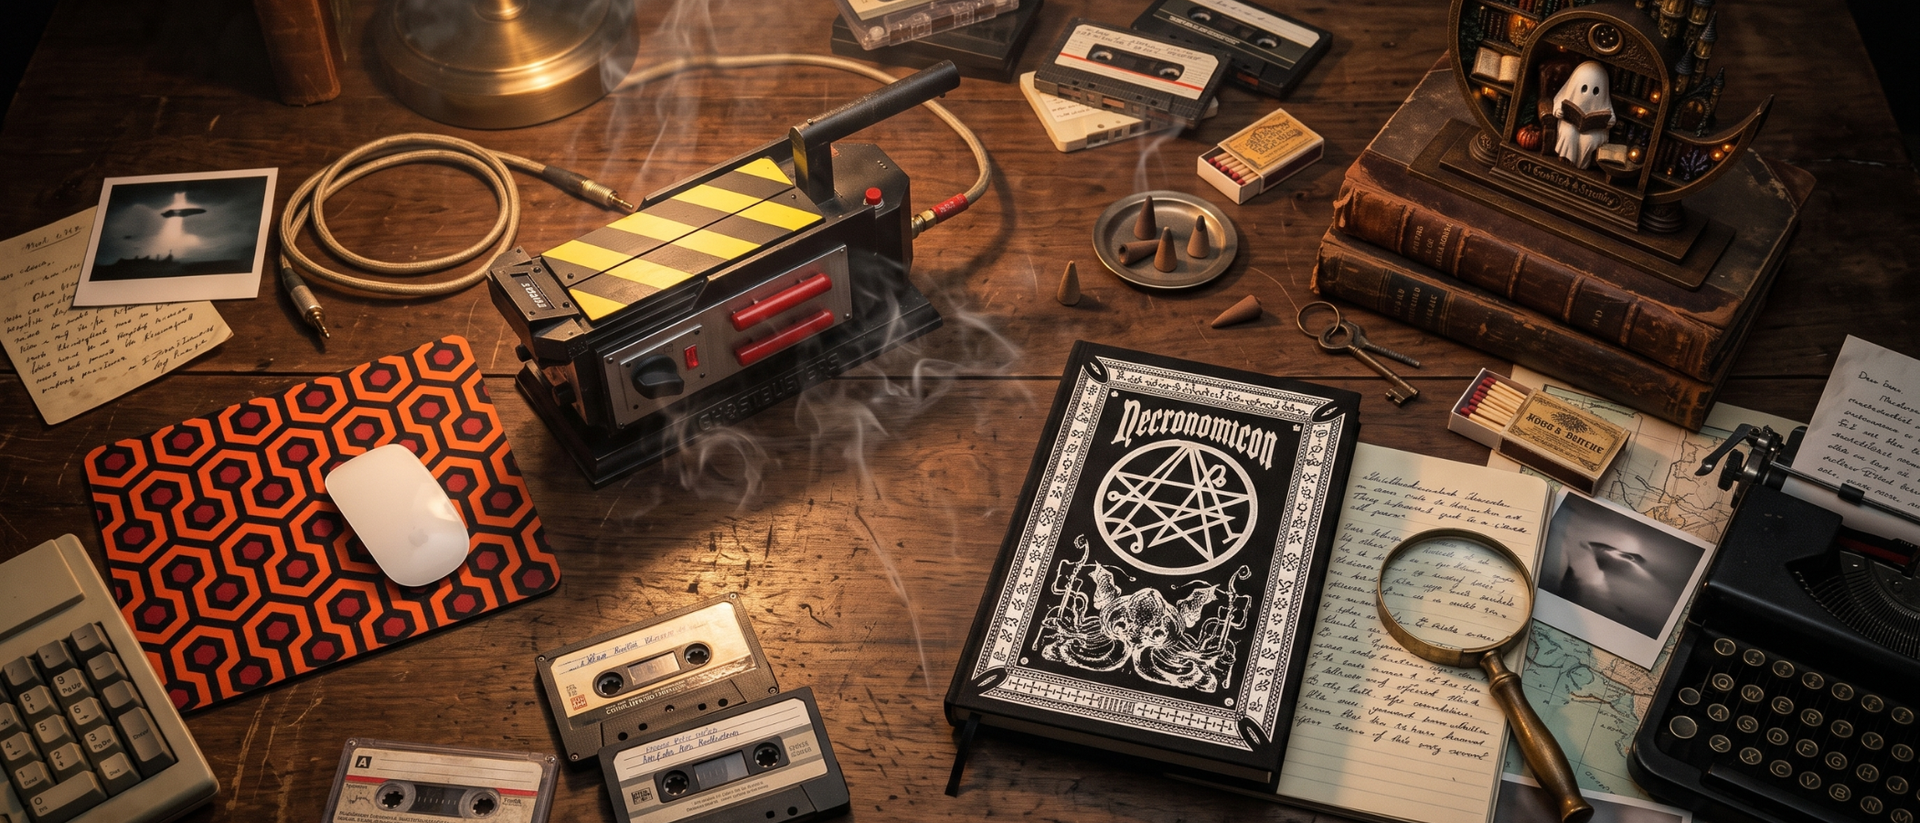
La hora embrujada está casi aquí, y como aficionado a todo lo spooky, he reunido una selección de mis artículos favoritos para adornar la mesa de trabajo con temática de Halloween. No necesito una excusa para sumergirme en el espíritu de la temporada, y aquí encontrarás desde toques acogedores hasta elementos góticos, con guiños a algunas de mis películas de horror predilectas. Entre todas las opciones, mi elección principal es, sin duda, un accesorio que transforma el escritorio: un tapete/alfombrilla de ratón inspirado en la alfombra del Overlook Hotel de The Shining. Nada dice “trabajo y juego” como un detalle icónico que despierta la nostalgia del cine de terror.

En este artículo te presento mis accesorios imprescindibles para una oficina en casa con ambiente de Halloween. Cada elemento está seleccionado para evocar la temporada sin perder la profesionalidad, así podrás mantener un espacio productivo y con carácter temático.

Mis accesorios favoritos para una oficina de Halloween en casa

from Latest from TechRadar https://ift.tt/7D3Ylgy
via IFTTT IA

Toto Wolff y sus dos relojes: una maniobra de tiempo que sorprendió en Singapur


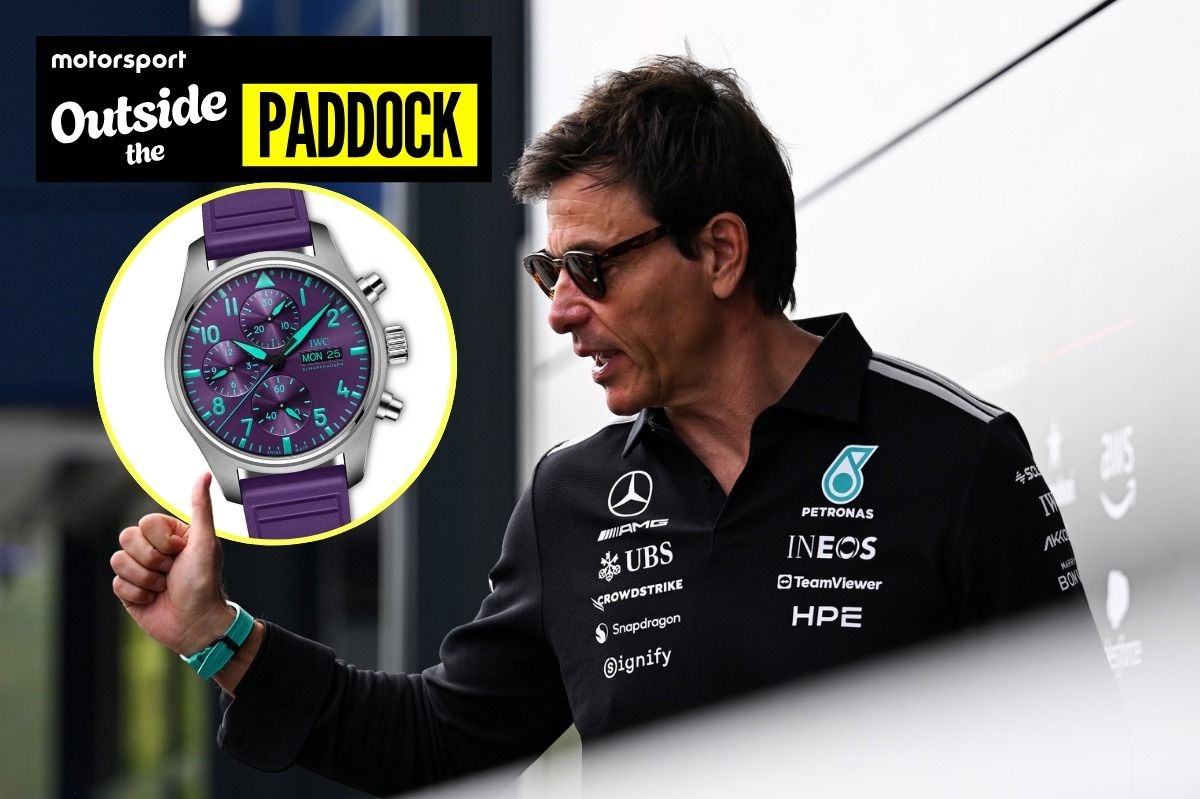
¡Qué fin de semana tan cargado de estilo y estrategia! Toto Wolff llegó al Gran Premio de Singapur con una extravagancia que dejó a todos hablando: no uno, sino dos relojes sujetados a su muñeca izquierda. Y sí, esto no es la primera vez que lo hace; gracias al patrocinio de IWC Schaffhausen, es una tendencia que promete no desaparecer pronto. \n\nLa razón detrás de esta doble atención al tiempo es simple y audaz: llevar dos husos horarios a la vista. Uno de los relojes estaba ajustado a la hora de Singapur y el otro a la hora europea. Con este detalle, Wolff puede mantener un pulso constante entre el presente en la ciudad-estado y la realidad de su base en Europa, sin perder jamás la sincronía con su equipo y sus decisiones estratégicas. Es una pequeña maniobra que refleja un enfoque meticuloso y una mentalidad internacional, valores que han definido su liderazgo en Mercedes-AMG Petronas.\n\nEste gesto, además, transmite una historia de colaboración entre Wolff y su duradero patrocinador suizo IWC Schaffhausen, una asociación que no solo aporta relojes de lujo, sino también precisión y fiabilidad —dos atributos que el equipo de Fórmula 1 valora por encima de todo. En un deporte donde cada milésima de segundo cuenta, cada detalle cuenta, y un par de relojes puede convertirse en una herramienta de gestión del tiempo y de la presión competitiva.\n\nSi te quedaste con ganas de saber más sobre la razón exacta de este juego de relojes en Singapur, te invito a seguir leyendo. Este movimiento, aparentemente simple, encapsula una filosofía de liderazgo y un compromiso con la excelencia que trasciende el circuito. Mantén la vista en el tiempo —porque, en la F1, cada segundo cuenta, y cada detalle puede marcar la diferencia.\n\nKeep reading: https://ift.tt/4keStZi
from Motorsport.com – Formula 1 – Stories https://ift.tt/4keStZi
via IFTTT IA

Elige al Ganador: Los 6 Finalistas de la Heineken x F1 Season Ticket Listos para la Votación del Año


¡La emoción está al máximo! Después de cientos de candidaturas para el premio definitivo en el grand prix, la Heineken x F1 Season Ticket ya tiene a sus seis finalistas y, ahora, tú, fan de la Fórmula 1, puedes votar para decidir quién se lleva la gloria. Cada candidato aporta una historia única y una visión audaz de lo que significaría vivir la aventura de una temporada completa de la mano de la élite del automovilismo. Procedentes de Reino Unido, Nueva Zelanda, Singapur, Chequia y Estados Unidos, estos aspirantes han puesto su pitch sobre la mesa y están listos para conquistar a la afición con planes de viaje, alojamiento y experiencias que solo la pista puede ofrecer. ¿Qué significa ser parte de este viaje? Imagina vuelos sin coste, estancias en lugares emblemáticos, y la posibilidad de vivir cada gran premio como si fueras el propio equipo oficial — todo ello con la adrenalina, el glamour y la precisión que caracteriza a la F1. Si siempre soñaste con sentir las curvas a alta velocidad, vibrar con cada pit stop y compartir la pasión con una comunidad global de fans, este es tu momento. Ya sea que te enamore la historia de un candidato que viene desde el otro lado del mundo, o la trayectoria de alguien que ha convertido la dedicación en su motor, esta votación promete ser todo un evento. Mantente atento a las actualizaciones, porque la decisión final está en tus manos. ¿Quién dominará esta temporada y se llevará el paquete de viaje, alojamiento y experiencia completa? ¡Vota, comparte y acompaña a tu favorito hacia la victoria! Para leer más sobre los perfiles de los finalistas y sus propuestas, sigue el enlace: Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/8IDTY6l
via IFTTT IA

Fortalecer la seguridad educativa: gestionando identidades humanas y no humanas en la era de la IA


Al inicio de cada año escolar, escuelas, colegios y universidades en el Reino Unido se apresuran a incorporar a miles de nuevos estudiantes, docentes y personal, provisionando cuentas, emitiendo credenciales y conectando una oleada de dispositivos a las redes institucionales.

Esta presión operativa genera oportunidades para los atacantes, y este año, la IA está ampliando la amenaza como nunca. No solo las campañas de phishing son más convincentes, sino que una capa oculta de identidades no humanas está expandiendo la superficie de ataque.

Los atacantes son persistentes y el sector educativo sigue siendo un objetivo principal, con muchos enfrentando ciberataques semanalmente. La encuesta de ciberseguridad gubernamental del Reino Unido reveló que el 27% de las instituciones de educación superior y continua experimentaron una brecha o ataque al menos semanal, en comparación con el 14% de las escuelas primarias y el 20% de las secundarias.

Navegar la ventana de amenaza ampliada

El sector educativo es uno de los más atacados por ransomware, robo de credenciales y filtración de datos. Para los hackers, las escuelas y universidades representan una combinación atractiva de datos de alto valor, como expedientes estudiantiles, información financiera e investigación, junto a departamentos de IT infrafinanciados y una base de usuarios enorme y en constante rotación.

La temporada de regreso a clases intensifica esta presión. La creación masiva de cuentas, la inscripción masiva de dispositivos y la onboarding de aplicaciones de terceros ocurren simultáneamente, generando un mayor riesgo de configuraciones erróneas y de permisos de acceso excesivos. El gobierno del Reino Unido encontró que ninguna área del sector educativo tenía la mayoría de instituciones cumpliendo con todas las 10 medidas de Seguridad Cibernética del gobierno.

Solo el 14% de las escuelas primarias, el 23% de las secundarias, el 33% de los institutos de educación superior y el 45% de las instituciones de educación superior completaron las 10 medidas. A medida que entran al entorno ya inseguro miles de identidades y dispositivos nuevos, las brechas en los controles de seguridad pueden volverse más difíciles de identificar y gestionar.

La IA ha hecho que las amenazas de ciberseguridad sean significativamente más peligrosas. La misma encuesta gubernamental encontró que el phishing era la principal amenaza identificada por las instituciones que habían sufrido una brecha, y esos correos pueden ahora imitar con precisión comunicaciones de oficinas de becas, helpdesks de TI o autoridades universitarias, sin las señales de alerta tradicionales que antes facilitaban detectarlos.

La investigación de Keeper Security sobre IA y ciberseguridad en educación encontró que el 41% de las escuelas han experimentado incidentes cibernéticos relacionados con IA, incluyendo phishing y desinformación, mientras que el 90% de los líderes educativos expresaron preocupación por las amenazas cibernéticas relacionadas con IA. Sin embargo, solo una de cada cuatro respuestas se sentía muy confiada para reconocer amenazas habilitadas por IA, como deepfakes o phishing potenciado por IA.

A medida que la IA hace que los ataques de ingeniería social sean más convincentes, las instituciones educativas deben reforzar la concienciación humana con controles de identidad y acceso más sólidos que no dependan de que los usuarios identifiquen cada mensaje malicioso.

La superficie de ataque oculta: identidades no humanas en EdTech

Al comenzar el nuevo año académico, los equipos de TI deben enfocarse adecuadamente en asegurar las cuentas humanas, pero existe otra población mucho más grande de identidades digitales que puede escapar a la atención: las Identidades No Humanas (NHIs, por sus siglas en inglés).

Las NHIs están ahora integradas en entornos educativos modernos, desde cuentas de servicio que sincronizan expedientes estudiantiles con plataformas de aprendizaje hasta llaves API que conectan aplicaciones de terceros, libros digitales y sistemas de pago.

Las identidades de máquinas y certificados autentican todo, desde el Wi‑Fi del campus y pizarras inteligentes hasta equipos de laboratorio y cámaras de seguridad, mientras las cargas de trabajo en la nube automaticen copias de seguridad, canalización de investigación y procesos administrativos. Del mismo modo, agentes de IA que impulsan chatbots de admisiones, helpdesks y herramientas de evaluación añaden otra capa de identidades y privilegios de acceso que las instituciones deben gestionar.

Estas identidades son esenciales para mantener en funcionamiento a las escuelas y universidades, pero también pueden crear brechas de seguridad significativas cuando las credenciales rara vez se rotan, quedan tokens de integración antiguos activos o se otorga a cuentas automatizadas más acceso del necesario.

A diferencia de empleados y estudiantes, las NHIs no quedan cubiertas naturalmente por procesos de onboarding y offboarding. Sin un inventario completo, las organizaciones pueden batallar para saber qué identidades existen, quién las posee y a qué pueden acceder.

La conversación de ciberseguridad en la educación históricamente se ha centrado en proteger a estudiantes, docentes y administradores, pero las identidades de máquinas que impulsan EdTech moderno merecen el mismo escrutinio, porque, independientemente de si una brecha proviene de una persona o de una máquina, el impacto es el mismo.

La vuelta a clases es una ocasión útil para revisar el inventario completo de identidades, tanto humanas como no humanas, eliminar identidades que ya no son necesarias y endurecer el acceso para las que permanecen.

Cómo pueden las áreas de TI de educación reducir su riesgo

Para la mayoría de las instituciones, los fundamentos de gestionar a las personas son manejables. La brecha crítica es la visibilidad y gobernanza sobre las NHIs que dan soporte a EdTech moderno, como cuentas de servicio, llaves API, certificados de máquina y agentes de IA que se multiplican con cada nueva integración. Los equipos de seguridad deben seguir estos pasos para ayudar a asegurar NHIs y humanos por igual.

Habilitar la autenticación multifactor (MFA)

A medida que comienza el nuevo semestre, las organizaciones deben garantizar que MFA se aplique a todas las cuentas de docentes, personal y estudiantes, con nuevos usuarios incorporados por defecto desde el momento de la provisionamiento. MFA sigue siendo una defensa fundamental contra ataques basados en credenciales.

Auditar el acceso privilegiado

Muchas cuentas otorgan a los usuarios un acceso privilegiado más allá de lo necesario para su rol. Los privilegios deben auditarse tanto para humanos como para no humanos. Esto incluye retirar acceso a empleados y estudiantes que ya no están, dar de baja cuentas de servicio caducadas y eliminar privilegios administrativos innecesarios.

Desplegar administradores de contraseñas empresariales

La seguridad de contraseñas sigue siendo uno de los problemas más difíciles para los equipos de seguridad. La concienciación y la formación pueden proporcionar a estudiantes, docentes y personal el conocimiento para crear contraseñas robustas, pero convertir ese conocimiento en práctica es difícil debido a la reutilización de contraseñas, contraseñas escritas y almacenamiento en navegadores. Los administradores de contraseñas empresariales eliminan ese hueco, permitiendo a los usuarios crear y almacenar credenciales fuertes y únicas.

Construir un inventario de identidades no humanas

No puedes asegurar lo que no ves. Las escuelas deben catalogar cada cuenta de servicio, cada clave API, cada certificado de máquina, cada identidad en la nube y cada agente de IA. Establecer propiedad y registrar a qué puede acceder cada identidad.

Establecer políticas de rotación de credenciales

Es importante establecer políticas de rotación de credenciales para identidades de máquina, prestando especial atención a los agentes de IA y las integraciones de EdTech de terceros añadidas para el nuevo año escolar. El fallo de Canvas, reportado en abril de 2026, afectó a casi 9,000 instituciones educativas en todo el mundo, recordándonos que las credenciales de terceros requieren la misma disciplina de rotación que las cuentas internas.

El acceso de terceros debe revisarse regularmente y los equipos de seguridad deben escrutinar la seguridad de todos los socios y proveedores actuales y potenciales.

Actualización de la formación

La formación en seguridad debe adaptarse al panorama de amenazas, especialmente en phishing, donde los mensajes generados por IA pueden ser indistinguibles de comunicaciones institucionales legítimas. El personal debe verificar de forma independiente solicitudes inusuales en lugar de fiarse solo de las señales visuales.

Anticiparse a la vorágine

La vuelta a clases siempre ejercerá presión sobre los equipos de TI educativos, pero no tiene por qué convertirse en una ventana abierta para los atacantes. Al iniciar el nuevo año académico, la seguridad debe ir más allá de la incorporación de estudiantes y personal para entender cada identidad con acceso a sistemas y datos críticos.

Fortaleciendo una autenticación robusta, limitando el acceso privilegiado, mejorando la higiene de credenciales y obteniendo visibilidad sobre la creciente población de identidades no humanas, los equipos de TI pueden reducir significativamente su exposición.

La seguridad debe tratarse como una disciplina continua, no como una lista de verificación de inicio de curso. Es crucial que cada identidad humana y de máquina tenga el acceso correcto, para el propósito correcto y solo por el tiempo necesario.

Hemos destacado el mejor software antivirus.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mejores mentes de la industria tecnológica en la actualidad.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/Ymv9FaJ
via IFTTT IA

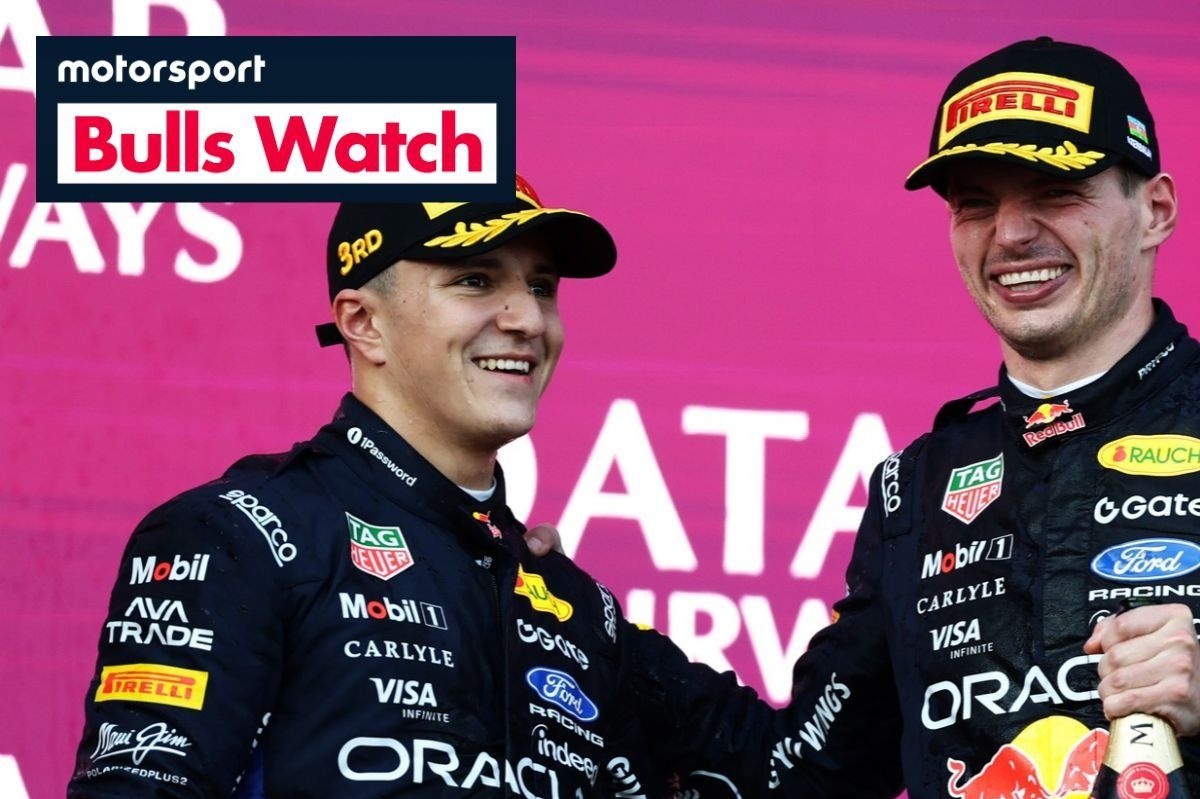
Isack Hadjar: muy afortunado de compartir pista con el ‘primo de la prima’ de Max Verstappen


¡Qué historia tan vibrante la que nos trae Isack Hadjar! El joven piloto de Red Bull F1 no esconde su emoción al saber que comparte equipo con Max Verstappen, un piloto que él describe como “en la cima de la cima” de su carrera. Hadjar, recientemente renovando contrato con la estructura de Milton Keynes hasta 2027, se enfrenta al desafío más picante y estimulante de su vida deportiva: pilotar junto a un cuatro veces campeón que está en pleno rendimiento.

La confianza de Hadjar es contagiosa. Afirma sentirse “muy, muy afortunado” por la oportunidad de competir codo a codo con Verstappen, enfrentando la presión y el prestigio que implica subirse al coche que ha marcado una era en la Fórmula 1. Hablar de la prime del prime no es casualidad para el joven piloto: es una verdad que cualquier aficionado reconoce al ver al holandés en su mejor versión, alimentando un dueto de titanes que promete batallas memorables en cada fin de semana de carrera.

Con el contrato asegurado hasta 2027, Hadjar no solo aspira a aprender del maestro de la pista, sino a dejar su propia marca en el desarrollo del equipo y en su propio crecimiento como piloto. La mezcla de juventud, talento y la oportunidad de competir al más alto nivel crea un cóctel perfecto para historias apasionantes que capturarán la imaginación de los aficionados y de quienes siguen de cerca el progreso de Red Bull.

Mantente atento para más detalles y análisis sobre cómo Hadjar está saltando a la palestra, qué tácticas y enfoques está adoptando para enfrentarse a Verstappen y qué significan estas dinámicas para el futuro de la escudería y la Fórmula 1 en general. Para seguir leyendo y entrar en el meollo de la conversación, continúa explorando la cobertura completa.
from Motorsport.com – Formula 1 – Stories https://ift.tt/fnOkUpu
via IFTTT IA

Ferrari impulsa a Dino Beganovic: reserva de F1 para 2027 y el futuro brillará en la Scuderia


¡Qué noticia bomba para la Fórmula 1 y para la academia roja! Ferrari ha decidido subir el pulso de su programa de jóvenes talentos y colocar a Dino Beganovic en la increíble posición de reserva de F1 para la temporada 2027. Tras siete años dentro de la Ferrari Driver Academy, Beganovic ha recorrido un camino de crecimiento imparable, impulsado por victorias en karting italiano y sueco, y un valioso segundo puesto en la WSK Euro Series.

Este joven piloto llega cargado de experiencia adquirida a lo largo de su paso por la academia, donde ha mostrado constancia, velocidad y una mentalidad ganadora. Su trayectoria ha destacado desde los primeros años, con triunfos que destacaron en el karting y un rendimiento sólido que lo ha llevado a escalar categorías con una proyección clara hacia la élite.

Al convertirse en reserva de F1 para 2027, Beganovic no solo recibe una distinción, sino una plataforma estratégica para seguir creciendo dentro de la familia Ferrari. La oportunidad le permitirá estar muy cerca del equipo de fábrica, participar en simuladores de alto nivel y absorber lecciones de cada fin de semana de carrera, preparándose para una posible consolidación en la parrilla de la Fórmula 1 en el futuro cercano.

La historia de Beganovic es, en sí misma, un testimonio del programa de desarrollo de Ferrari: un camino que nace en karting, se afianza en las categorías junior y encuentra un escalón decisivo en la Ferrari Driver Academy. Su progreso ha sido seguido de cerca por aficionados y profesionales, que ven en él a uno de los posibles encargados de llevar la tradición de la Scuderia hacia nuevas generaciones de campeones.

Con este movimiento, Ferrari mantiene su apuesta de largo plazo por el talento joven, asegurando que la transición a la F1 esté guiada por pilotos formados en el propio club de desarrollo. Si Beganovic continúa demostrando la consistencia y el ritmo que ha mostrado hasta ahora, el 2027 podría ser solo el inicio de una impactante etapa en la historia de Ferrari en la Fórmula 1.

Mantente atento para más actualizaciones sobre su progreso, las oportunidades que se abren y cómo este nuevo rol de reserva podría influir en la dinámica futura de Ferrari en la pista.
from Motorsport.com – Formula 1 – Stories https://ift.tt/rZYbsKp
via IFTTT IA

La criptografía en la era cuántica: hacia la agilidad criptográfica y la resiliencia organizacional


Durante años, la computación cuántica habitó un lugar extraño en la conversación de ciberseguridad: lo suficientemente importante como para preocuparse, pero suficientemente distante como para dejarlo para otro día. Al preguntar a un CISO qué es lo que les mantiene despiertos por la noche, la computación cuántica rara vez figuraba en el top cinco. Todavía se siente distante, teórica, un problema de otro siglo para 2030 y pico.

Esa estimación empieza a parecer incorrecta.

Gartner predice que para 2030 los avances en computación cuántica harán inseguro el uso de la criptografía asimétrica convencional. Cuatro años de margen suenan a alivio, pero no lo es. Reemplazar la criptografía incrustada en una infraestructura tecnológica moderna no es un ciclo de parcheo. Es una transformación multianual que afecta aplicaciones, infraestructura, sistemas de identidad, proveedores y desarrolladores, todas a la vez.

El reloj ya está corriendo. La mayoría de las organizaciones simplemente no se ha dado cuenta de que ya empezó o no aprecia cuánta tiempo les queda realmente.

Esto nunca fue realmente una pregunta tecnológica

La innovación cuántica avanza a ritmo sostenido: IBM, Amazon y Google publicando hojas de ruta o avances en corrección de errores y estabilidad de qubits. Tomados en conjunto, cuentan una historia consistente: el plazo para un ordenador cuántico criptográficamente relevante se está estrechando, no ampliándose.

Pero para la empresa promedio, ese no es el pregunta más útil ahora mismo. La pregunta más incómoda es: ¿cuánta criptografía realmente poseemos, sabemos dónde vive y podríamos cambiarla si fuera necesario?

La criptografía no es una categoría de producto a la que se pueda señalar. Está integrada en todo, incrustada en software de proveedores, en el protocolo TLS de los handshakes, trabajando discretamente dentro de sistemas de identidad y acceso que nadie tiene presente. La investigación de Gartner cuantifica el punto ciego: el 61% de las organizaciones carece de visibilidad total sobre sus propios sistemas criptográficos.

Los CIOs y líderes de IT no pueden migrar de un riesgo que no pueden ver. Esa estadística, más que el propio avance cuántico, es la verdadera preocupación.

El ataque ya ha comenzado

Aquí está lo inquietante. No necesitas una computadora cuántica funcionando hoy para que la amenaza esté vigente hoy. Los adversarios, especialmente actores estatales bien financiados, ya están en lo que la industria llama “recoger ahora, descifrar después”: recolectan datos cifrados, los guardan y esperan el día en que la descifrado se vuelva trivial.

Para cualquier cosa con una vida útil larga, como registros gubernamentales, expedientes médicos, propiedad intelectual o contratos legales, un avance a cinco años vista ya es un problema de hoy, porque la sustracción ocurre ya.

Criptografiado de forma segura hoy no significa seguro durante toda la vida útil de los datos. Esa es la frase que cada líder de seguridad debe poner a prueba con su estrategia actual.

La agilidad criptográfica es la verdadera riqueza

Existe la tentación para CIOs y líderes de IT de tratar la criptografía poscuántica como un cambio: quitar un algoritmo antiguo, insertar uno resistente cuánticamente, listo. No funciona así. Los nuevos algoritmos no son reemplazos directos.

Los tamaños de clave mayores consumen memoria en sistemas antiguos, las operaciones de firma corren a velocidades diferentes, y las suposiciones de rendimiento incrustadas en aplicaciones heredadas se rompen silenciosamente. Además, aún se están desarrollando estándares, lo que significa que la sustitución de hoy podría convertirse en deuda criptográfica mañana.

Por eso, la capacidad que realmente importa no es un algoritmo específico. Es la agilidad criptográfica: la capacidad de cambiar algoritmos criptográficos, claves y protocolos rápidamente, sin reingenierizar el negocio que los rodea. Y las organizaciones ya empiezan a enfocarse en construirla, junto con prototipos o evaluaciones de algoritmos poscuánticos.

Construye la agilidad criptográfica de forma adecuada y no solo te preparas para la cuántica. Estás solucionando algo más antiguo: la deuda técnica criptográfica que habría causado dolor en la próxima debilidad algorítmica, independientemente de qué la desencadenara. La cuántica es la fecha límite. La deuda técnica es la enfermedad.

Además, la criptografía híbrida, que combina mecanismos clásicos y poscuánticos durante la transición, ofrece algo de respiro. Trátala como andamio, no como destino final. Los métodos clásicos tienen una vida útil en años impares.

Por qué ahora, cuando nadie puede predecir la fecha exacta

Existe una tendencia natural a esperar la certeza, a ver exactamente cuándo llega una computadora cuántica criptográficamente relevante antes de asignar presupuesto. Esa tendencia es una mala estrategia para una transformación medida en años, no en sprints.

Las organizaciones no necesitan conocer la fecha. Necesitan empezar a construir visibilidad y flexibilidad ahora, para poder actuar cuando sea necesario. El primer paso poco glamoroso: crear un inventario. Escanear el estate, catalogar cada componente criptográfico, alimentar los hallazgos en el panel de deuda técnica que tenga la atención ejecutiva. Esto saca a la luz algoritmos caducados, versiones TLS obsoletas y dependencias de proveedores, y da a la migración una base fáctica en lugar de una conjetura.

Luego, prioriza. Una base de datos de marketing que esté obsoleta en dieciocho meses tiene un perfil de riesgo muy diferente a un contrato gubernamental de diez años o a una credencial de identidad destinada a durar toda una generación. Pregunta qué información aún necesita protección después de 2030. Esa lista pasa al top. Luego pregunta qué casos de uso podrían deshabilitar el negocio y aborda esos primero.

Esto no puede transferirse al equipo de seguridad

Un error es tratar la migración poscuántica como un proyecto de seguridad con un responsable de seguridad. No lo es. Los desarrolladores deben entender cómo los cambios de algoritmo impactan el rendimiento de las aplicaciones. Los equipos de nube y de red heredan cambios de protocolo. Los equipos de identidad son responsables de las dependencias de autenticación.

La adquisición debe interrogar a los proveedores sobre sus propios plazos, porque una gran parte de la criptografía empresarial llega empacada dentro de software de terceros que nadie controla directamente.

Igualmente, empujar esto a los propietarios de sistemas individuales sin una coordinación central es una vía segura hacia el fracaso, llevando a decisiones inconsistentes, a una visión de progreso fragmentada y a brechas justo donde los atacantes miran primero.

Un Centro de Excelencia Criptográfica, que reúna IT, desarrollo y seguridad de datos bajo un mismo techo, no es una teatralidad de gobernanza. Es lo que evita que la respuesta se deshaga en un parche suelto.

La pregunta real no es cuántico, sino cuán resiliente es la arquitectura

Descifra las siglas y verás que la historia deja de ser sobre qubits. Se convierte en una prueba de cuán resistente es la arquitectura de una organización, si sabe dónde está su criptografía, comprende qué datos requieren protección a largo plazo y puede cambiar mecanismos criptográficos sin reconstruir desde cero.

Las organizaciones más expuestas no serán aquellas con los algoritmos más débiles. Serán las que siguen viendo la cuántica como una historia tecnológica distante en lugar de un problema de resiliencia que ya está en los libros de hoy. Cuando la amenaza sea evidente para todos, la parte difícil—desentrañar años de dependencias criptográficas—ya habrá quedado fuera de plazo.

La era cuántica se acerca. El esfuerzo de migración no.

Hemos presentado el mejor software de protección de endpoints.

Este artículo se elaboró como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/G2bxMmW
via IFTTT IA

Privacidad en el pasillo: reflexiones sobre la videovigilancia facial en supermercado


Esta semana exploré la posibilidad de optar por no participar en el sistema de reconocimiento facial en mi supermercado Sainsbury’s local. La única solución apparentemente viable fue hacer las compras en otro lugar.

La expresión del guardia de seguridad al preguntar si podía evitar que sus datos biométricos fueran procesados indicaba una solicitud inusual, sorprendente si se considera que un cliente inocente fue marcado y expulsado del mismo establecimiento hace apenas unos meses.

Sainsbury’s no está solo en el uso de la tecnología de reconocimiento facial en tiempo real. Facewatch, la empresa detrás de la tecnología, lista a Sports Direct, Budgens, Costcutter y B&M como clientes en su sitio web. Paralelamente, un número creciente de fuerzas policiales en el Reino Unido están adoptando la tecnología, a pesar de desafíos legales persistentes.

Con la reconocimiento facial convirtiéndose rápidamente en un elemento habitual de la vida urbana británica, ¿qué riesgos implica para nuestra privacidad y vale la pena la mayor seguridad en el supermercado?

Vigilancia en el supermercado: escaneos antes de comprar

Uno de los principios más importantes de las leyes modernas de privacidad de datos —incluido el UK GDPR— es el derecho a ser informado cuando una organización recopila y procesa datos personales. Por eso vemos banners de cookies y políticas de privacidad en las apps, aunque a diferencia de estas, en la entrada del supermercado la notificación no solicita permiso; informa que el escaneo está en curso. Los minoristas argumentan que rastrear el delito es un “interés legítimo”, por lo que evitan la necesidad de consentimiento.

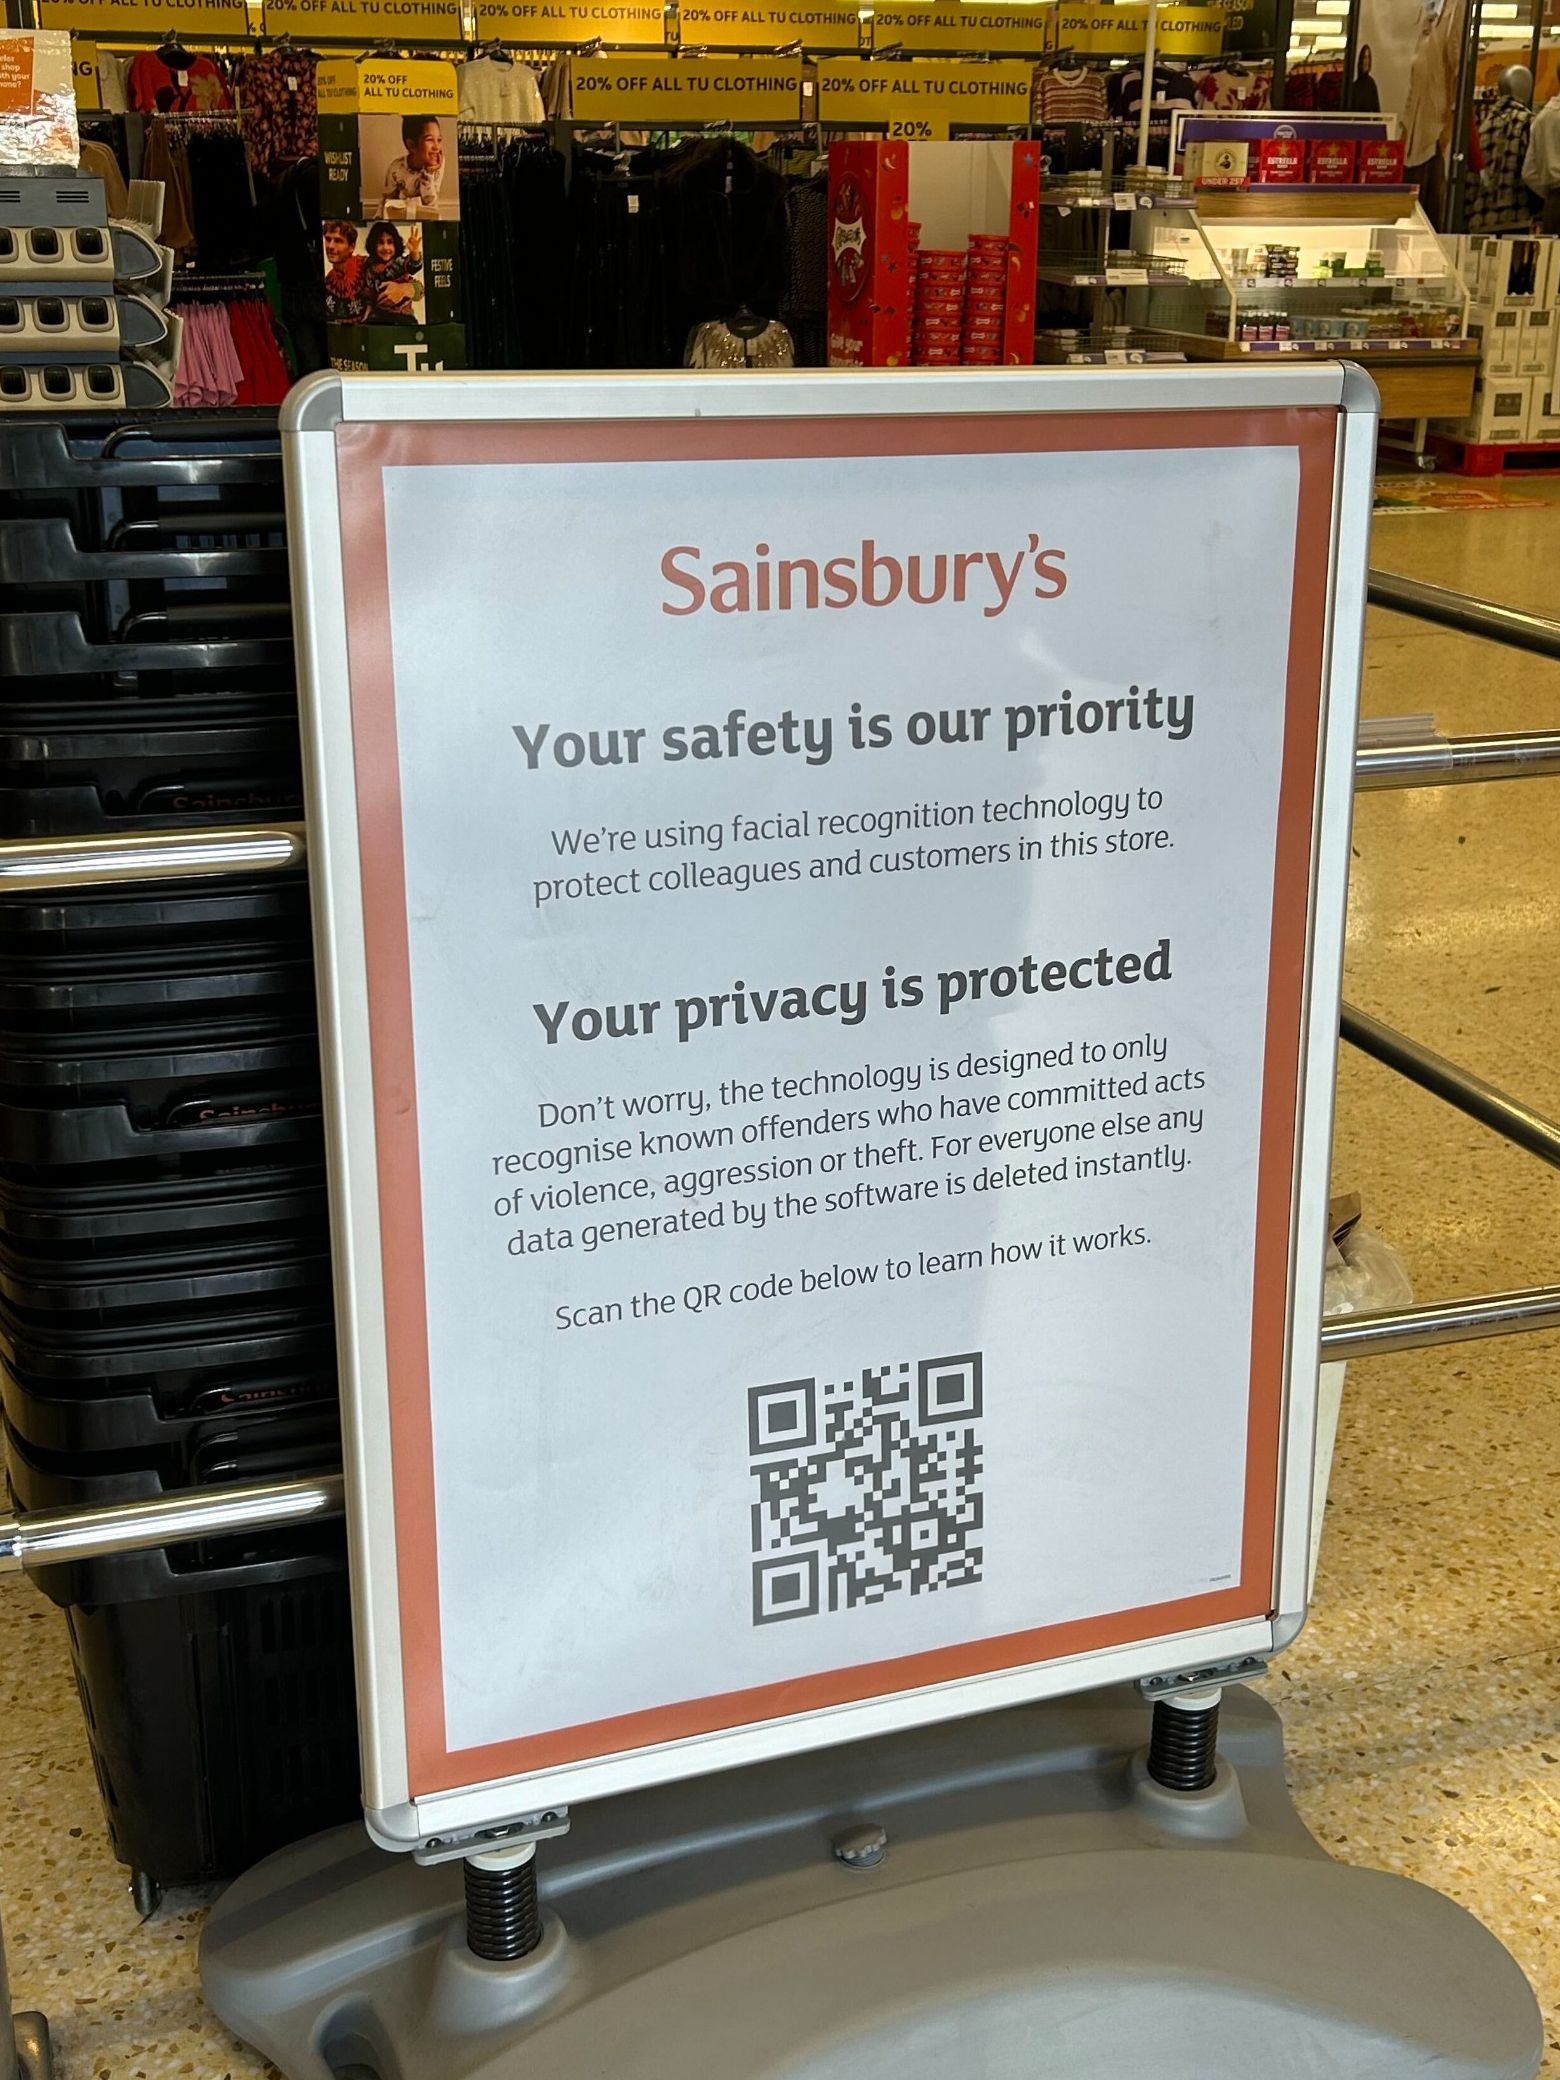
Durante mi visita a la tienda East Dulwich de Sainsbury’s, había un cartel pequeño junto a las puertas corredizas que casi paso por alto y otro más grande dentro de la tienda. Aunque los avisos aseguran que “su privacidad está protegida”, ofrecen pocos detalles sustantivos.

Un cartel de Sainsbury's explicando la tecnología de reconocimiento facial y términos de privacidad en la tienda.

(Imagen: Future)

Para acceder a la información completa, tuve que escanear un código QR que llevada a la política de privacidad de Facewatch, algo que solo fue posible porque contaba con un teléfono móvil con datos en ese momento. No todos los clientes tienen esa posibilidad.

Para, al menos, reconocer su mérito, el guardia comentó que podría buscar al gerente para responder preguntas adicionales. Pero ya era demasiado tarde: al mirar las cámaras vigilando la entrada, tuve la certeza de que mi rostro ya había sido escaneado, analizado y comparado con una base de datos.

Quizá moverse a otro comercio sea sencillo en una gran ciudad, pero los supermercados constituyen una infraestructura nacional esencial. En zonas rurales o lugares donde no hay alternativas, decir a los clientes que elijan otra tienda no resulta una opción realista.

El costo de una coincidencia errónea

Las consecuencias de la identificación errónea no son meras teorías. Este verano, Matt Arnold fue acusado injustamente de robo y expulsado de la tienda East Dulwich. En una entrevista con la BBC, Arnold dijo: “Lo que me dolió fue pensar que esto es el futuro: la gente escucha lo que la máquina les dice sin analizar las posibles consecuencias”. Tras el incidente, el sistema fue pausado.

Aunque Sainsbury’s declinó comentar públicamente y remitió las consultas de privacidad de datos a Facewatch, la empresa confirmó a TechRadar que la pausa terminó y que las alertas en vivo se reanudaron. Con las cámaras nuevamente en funcionamiento, las preocupaciones sobre libertades civiles se reavivan.

¿Cómo funciona el reconocimiento facial de Facewatch?

Al entrar, las cámaras mapean rasgos faciales en medidas biométricas y las comparan con una lista de sospechosos. Facewatch afirma no vender datos de clientes y, si no hay coincidencia, ese cálculo biométrico se elimina en milisegundos, aunque los recortes fotográficos de las caras detectadas se conservan hasta siete días para revisión retroactiva de incidentes.

Un grupo de derechos civiles británico, Big Brother Watch, interviene con regularidad para ayudar a que los compradores inocentes eliminen sus datos de la base de Facewatch tras ser señalados erróneamente, a veces sin suerte suficiente para volver a la normalidad en su área local.

Incluso con precisión total, persisten cuestionamientos sobre proporcionalidad y equidad.

Jasleen Chaggar, Oficial Legal y de Políticas en Big Brother Watch, advirtió que “los compradores están siendo sometidos a una seguridad de aeropuerto para comprar una pinta de leche”, señalando que el sistema es “indiscriminatorio por diseño, lo que significa que a todos se les trata con sospecha”.

¿A quién protege realmente la vigilancia en el supermercado?

No se puede negar que el hurto afecta las ganancias de los supermercados. Indicadores de la industria citados por Facewatch estiman pérdidas anuales por hurto de 2.2 mil millones de libras.

En un correo a TechRadar, un portavoz de Facewatch defendió la tecnología como una salvaguarda esencial, afirmando que “mientras los grupos de campaña destacan los derechos de los consumidores, están pasando por alto el derecho de los trabajadores a sentirse seguros en el trabajo”.

“Proporcionar a un trabajador una advertencia previa de que alguien con antecedentes de violencia ha entrado en la tienda puede darle confianza y tiempo para considerar una respuesta segura, desescalar una situación potencialmente peligrosa o buscar apoyo antes de que ocurra un incidente.”

Respecto a la accesibilidad y la notificación, la empresa afirmó que las cámaras de la tienda están posicionadas a una “distancia adecuada entre la entrada y el área de captura de imágenes” y que los carteles de entrada ofrecen un número de teléfono fijo y una dirección postal para quien no pueda escanear el código QR. En términos prácticos, eso significa que alguien sin teléfono inteligente debe salir, hacer una llamada o enviar una carta antes de hacer su compra semanal.

Los defensores de la privacidad digital siguen sin convencerse de que la protección del trabajador justifique el rastreo biométrico generalizado. Sarah Lasoye, gerente de programa en Open Rights Group, afirmó a TechRadar que la tecnología representa una “infracción peligrosa de nuestros datos, privacidad y derechos humanos”.

También cuestionó si la vigilancia aborda el verdadero problema, señalando que estas tecnologías caras solo benefician a las empresas tecnológicas privadas y no abordan las causas fundamentales de los delitos asociados a la pobreza, como necesidades sociales y económicas no satisfechas.

¿Cuál es el futuro del reconocimiento facial en el supermercado?

Sainsbury’s comenzó a probar el reconocimiento facial en septiembre de 2025 en solo dos tiendas. Tras una primera fase que supuestamente redujo casi a la mitad el hurto, el abuso verbal y el comportamiento antisocial, la cadena está en proceso de ampliar la tecnología a 200 tiendas para 2026.

Con líderes del mercado como Sainsbury’s respaldando públicamente la tecnología, otras cadenas seguirán de cerca su implementación.

Sin embargo, la expansión acelerada de esta vigilancia automatizada encuentra una resistencia creciente. Big Brother Watch ha lanzado una campaña para que los compradores se opongan, mientras una petición para pedir al Gobierno que detenga el reconocimiento facial ha superado las 41,000 firmas.

Curiosamente, Facewatch también se muestra a favor de la intervención. Un portavoz de la empresa indicó a TechRadar que Facewatch “apoya activamente regulaciones más estrictas sobre el desarrollo y uso de la tecnología, señalando que ha entablado conversaciones con el Home Office y espera que el Gobierno considere un estándar elevado de regulación para su uso por empresas privadas”.

Mientras los defensores de libertades civiles y las empresas de vigilancia esperan a que la legislación se ajuste, la responsabilidad de proteger la privacidad personal se mantiene en el individuo. Y hasta que existan mecanismos genuinos de opt-out, esa responsabilidad viene con una única opción. Como dejó claro el guardia de seguridad de Sainsbury’s: compras en otro lugar.

from Latest from TechRadar https://ift.tt/skx6tE8
via IFTTT IA

XGIMI Horizon 30 Series: Proyectores láser 4K a 120 Hz con sonido Harman Kardon y mejoras de juego


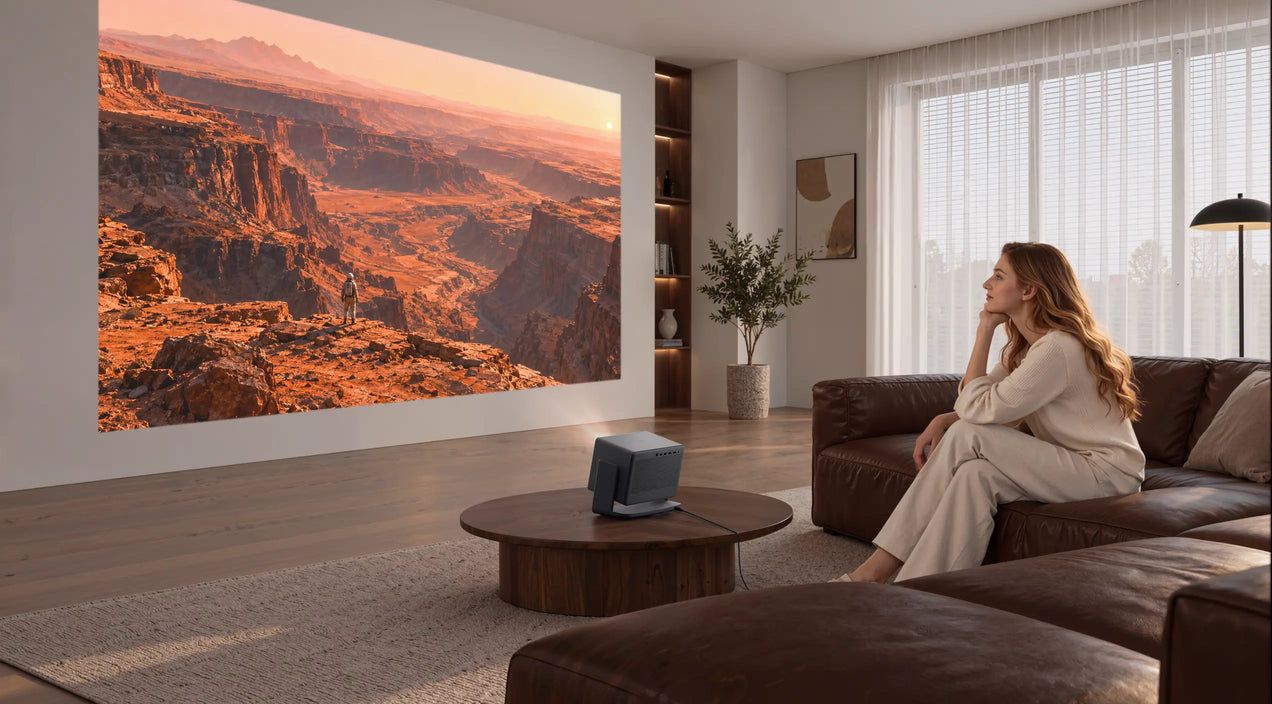
XGIMI ha presentado la serie Horizon 30, un trío de proyectores láser triples que prometen llevar la experiencia de cine en casa a un nuevo nivel. Con resolución 4K a 120 Hz, una tasa de refresco variable y modo de baja latencia automático, estos modelos buscan un equilibrio entre calidad de imagen y rendimiento en juego. Además, incorporan altavoces estéreo Harman Kardon de 12 W por canal y soporte para DTS Virtual:X, ofreciendo una experiencia de sonido integrada que evita la necesidad de sistemas externos para muchos usuarios.

Los tres modelos —Horizon 30 Pro, Horizon 30 Max y Horizon 30 Ultra Max— comparten características clave como un motor de luz RGB triple láser con un sistema de iris dual inteligente que optimiza la luminosidad para cada escena, y compatibilidad con Dolby Vision y HDR10+. También cuentan con soporte para Google TV, lo que facilita el acceso a un amplio ecosistema de aplicaciones y contenidos. Cada unidad incluye un soporte integrado con capacidad de inclinación y rotación, así como zoom óptico y desplazamiento de lente para mayor flexibilidad. La función Lens Memory puede almacenar hasta cinco configuraciones distintas, permitiendo cambiar rápidamente entre ajustes optimizados para series, juegos o películas en ultra gran angular.

En cuanto a diferencias, la principal radica en brillo y contraste nativo. El Horizon 30 Pro es el más asequible, con hasta 4.800 ISO lumens y un contraste nativo de 8.000:1. El Horizon 30 Max eleva la luminosidad a 5.300 ISO lumens y un contraste nativo de 9.000:1. En la cúspide está el Horizon 30 Ultra Max, que alcanza 10.000 ISO lumens y un contraste nativo de 10.000:1, orientado a entornos con más luz o proyecciones más impactantes.

Precios de lanzamiento y calendario de ventas:
– Horizon 30 Pro: 1.899 USD (aprox. 1.439 GBP / 2.724 AUD)
– Horizon 30 Max: 2.499 USD (aprox. 1.894 GBP / 3.585 AUD)
– Horizon 30 Ultra Max: 2.999 USD (aprox. 2.272 GBP / 4.302 AUD)

Estas tarifas son válidas para preventa del 12 al 31 de octubre de 2026 en xgimi.com. Las ventas abiertas comienzan el 1 de noviembre, y a partir de esa fecha los precios ascienden a 2.499 USD, 2.999 USD y 3.499 USD, respectivamente (aprox. 1.894 GBP / 2.272 GBP / 2.651 GBP y 3.585 AUD / 4.302 AUD / 5.020 AUD).

Si buscas una experiencia de cine en casa con alta fluidez para juegos, imágenes 4K nítidas a 120 Hz y un sistema de sonido integrado que evita complicaciones, la Horizon 30 Series parece posicionarse como una opción a considerar. Sin embargo, como siempre, conviene evaluar el rendimiento en tu sala concreta (luminosidad ambiental, tamaño de pantalla y distancia de proyección) y comparar con alternativas que mejor se ajusten a tus necesidades específicas.

from Latest from TechRadar https://ift.tt/oamGCJI
via IFTTT IA