La UE estudia nuevas órdenes antipiratería que podrían cambiar el funcionamiento de las VPN


La próxima gran reforma europea de derechos de autor podría afectar al funcionamiento de las VPN, incluso para quienes nunca acceden a retransmisiones pirata.

La Comisión Europea está considerando un sistema de órdenes antipiratería aplicable en toda la UE que obligaría a proveedores a bloquear el acceso a sitios web y servidores con contenido que infrinja derechos de autor. La iniciativa podría formar parte del Paquete de Derechos de Autor, cuya publicación se espera para el segundo trimestre de 2027.

Según Disruptive Competition Project (DisCo), un blog de la asociación tecnológica CCIA, el alcance de estas órdenes podría incluir a proveedores de VPN. El grupo advierte que esto convertiría herramientas diseñadas para proteger la privacidad en filtros del tráfico de internet. Por ahora, no hay una propuesta definitiva.

De herramienta de privacidad a filtro de tráfico

Las VPN suelen actuar como intermediarias neutrales: cifran y enrutan el tráfico de sus usuarios, pero no alojan el contenido al que estos acceden ni, por lo general, supervisan su actividad.

DisCo señala que las órdenes de bloqueo no necesariamente romperían el cifrado de una VPN. Sin embargo, hacerlas cumplir podría exigir que los proveedores cotejaran el tráfico con listas de bloqueo, por ejemplo, mediante direcciones IP de destino o solicitudes DNS.

Eso supondría pasar de transmitir el tráfico a intervenir activamente en él. Además, como el contenido seguiría disponible en otros lugares, los operadores de sitios pirata podrían cambiar de dominio o utilizar rutas distintas para eludir los bloqueos.

Europa ya ha probado los bloqueos a VPN

Algunos países europeos ya han tomado medidas en esta dirección. En 2025, un tribunal de París ordenó a cinco grandes proveedores de VPN bloquear más de 200 sitios de retransmisiones deportivas ilegales. Italia, por su parte, avanzó en la ampliación de su sistema Piracy Shield para incluir a proveedores de VPN y DNS.

En febrero, un tribunal de Córdoba ordenó a NordVPN y Proton VPN bloquear direcciones IP vinculadas a retransmisiones ilegales de partidos de LaLiga. Más adelante, el mismo tribunal rechazó imponer una multa a NordVPN por no cumplir la orden. LaLiga también ha pedido a la Comisión Europea que incluya a NordVPN, Proton VPN, ExpressVPN y Surfshark en su lista de vigilancia antipiratería.

DisCo destaca una contradicción: el Instituto Nacional de Ciberseguridad de España (INCIBE) recomienda el uso de VPN para proteger los datos personales, mientras que algunas iniciativas plantean imponer obligaciones de bloqueo a estos servicios.

Qué podría significar para los usuarios

En julio, el máximo tribunal de la UE dictaminó que las VPN son herramientas técnicas legítimas y que sus proveedores no son responsables cuando los usuarios las emplean para eludir restricciones geográficas. Sin embargo, esa decisión abordó la responsabilidad de los proveedores, no las órdenes de bloqueo, por lo que no descarta que una futura normativa europea pueda incluirlos.

Si se adoptaran medidas de este tipo, algunos sitios podrían dejar de estar disponibles al conectarse mediante una VPN. También preocupa el riesgo de bloqueos excesivos: las restricciones basadas en direcciones IP son poco precisas y pueden afectar a servicios y dominios legítimos. En España, la campaña de LaLiga ya ha provocado interrupciones que, según las críticas, han alcanzado a cientos de miles de dominios legítimos.

La privacidad es otra cuestión central. Las obligaciones de inspeccionar, filtrar o conservar datos de tráfico podrían debilitar algunas de las protecciones que ofrecen las VPN, especialmente las que afirman no guardar registros de actividad.

Por ahora, no hay nada decidido. La Comisión Europea aún no ha publicado su propuesta, y el contenido del Paquete de Derechos de Autor será clave para determinar si las VPN tendrán que asumir nuevas obligaciones y qué salvaguardias se establecerán para proteger la privacidad y evitar bloqueos injustificados.

from Latest from TechRadar https://ift.tt/3EjmnAS
via IFTTT IA
iPhone Duo: grietas, ingeniería y por qué aún no hablaría de «crackgate»


Las quejas de algunos propietarios del iPhone Duo por grietas en la pantalla interior merecen atención. Pero, con la información disponible, no bastan para concluir que exista un defecto generalizado. Apple ha reconocido que un pequeño número de unidades se ha visto afectado y recomienda contactar con AppleCare para solicitar un reemplazo. Es una respuesta poco habitual en la compañía, aunque no equivale a admitir un fallo de diseño extendido.

El término «crackgate» empezó a circular casi de inmediato. Apple ya ha afrontado controversias bautizadas con el sufijo «gate», desde el «bendgate» del iPhone 6 Plus hasta el «antennagate» del iPhone 4. Sin embargo, ese rótulo puede convertir una incidencia aún poco clara en una conclusión anticipada. Por ahora, no sabemos con certeza qué ocurrió en los casos denunciados.

Algunos usuarios aseguran que la pantalla se agrietó al desplegar el teléfono y poco después de comprarlo. Sus testimonios deben tomarse en serio, pero sin examinar los dispositivos resulta difícil determinar la causa. Pudo tratarse de una unidad defectuosa, de un problema durante la fabricación o de un daño relacionado con la forma de abrir el teléfono. No hay pruebas suficientes para confirmar ninguna de esas hipótesis.

## Qué sabemos de la pantalla del iPhone Duo

Apple ha compartido detalles sobre el diseño de la pantalla y la bisagra. Según la explicación de la compañía, el conjunto incluye diez capas, entre ellas un panel posterior de titanio que ayuda a mantener la pantalla rígida cuando está abierta y dos finas capas de vidrio flexible situadas alrededor del panel OLED. Un adhesivo elástico permite que las capas se deslicen entre sí a medida que el teléfono se pliega y despliega. La bisagra, por su parte, está formada por cerca de cien componentes y se apoya en placas de fibra de carbono.

Apple también destaca una superficie de nano-textura diseñada para reducir los reflejos y disimular la marca del pliegue. No hay motivos claros para atribuirle las grietas denunciadas: según la información disponible, el problema podría estar relacionado con una de las capas de vidrio o con otro elemento del conjunto.

La tecnología de pantallas plegables se ha desarrollado durante años. Samsung, Motorola y Google han contribuido a perfeccionar sus diseños, y Apple ha podido beneficiarse de esa experiencia. Aun así, el iPhone Duo es el primer iPhone con una bisagra y una pantalla flexible de este tipo. Integrar un mecanismo móvil complejo y una pantalla que debe soportar miles de pliegues plantea retos importantes de diseño, fabricación y control de calidad.

## Qué falta por aclarar

Entre las posibles explicaciones están una imperfección de fabricación, una capa de vidrio dañada, una pieza suelta que haya quedado atrapada al cerrar el dispositivo o una desalineación de la bisagra. Son hipótesis, no conclusiones. Apple tendrá que examinar las unidades afectadas para determinar qué sucedió y si existe un patrón común.

Por ahora, la incidencia parece limitada a un pequeño número de teléfonos, según la propia compañía. Eso no resta importancia a quienes han recibido un dispositivo dañado: deben poder obtener una evaluación y una solución adecuadas. Pero tampoco permite afirmar que el iPhone Duo tenga un defecto generalizado.

Apple parece haber invertido un esfuerzo considerable en el diseño del dispositivo, aunque ningún lanzamiento complejo está libre de riesgos. La respuesta más sensata es seguir de cerca la investigación, atender a los casos confirmados y evitar que una etiqueta llamativa sustituya a la evidencia. De momento, no hay razones suficientes para hablar de «crackgate».

from Latest from TechRadar https://ift.tt/9rAlVea
via IFTTT IA

Una vulnerabilidad crítica de UEFI pone en riesgo a servidores de todo el mundo


Investigadores de Anthropic y Google han descubierto una vulnerabilidad crítica en EDK II, un conjunto de herramientas de código abierto utilizado como base para desarrollar firmware UEFI. El fallo, identificado como CVE-2026-97631, recibió una puntuación de gravedad de 9,5 sobre 10 y, si se explota con éxito, podría permitir la ejecución remota de código.

UEFI es el firmware integrado en la placa base que inicia los equipos y carga el sistema operativo. También incorpora funciones de seguridad como Secure Boot. Dado que numerosos fabricantes utilizan EDK II para crear el firmware de sus productos, la vulnerabilidad podría afectar a una amplia variedad de servidores y otros dispositivos.

El problema se describe como un desbordamiento de búfer que puede provocar escrituras fuera de los límites de memoria. Los ataques contra el firmware son especialmente preocupantes porque se ejecutan en una etapa anterior al sistema operativo y a muchas herramientas de seguridad. Por eso, reinstalar el sistema operativo o sustituir el disco duro no necesariamente eliminaría una infección que persista en el firmware.

Por ahora, no hay indicios de que el fallo se haya explotado activamente. Sin embargo, la publicación del código de la vulnerabilidad y de su corrección podría acelerar el desarrollo de exploits. Según la información difundida, la divulgación coordinada estaba prevista para enero de 2027, pero una solicitud pública de cambios de un fabricante incluyó detalles del fallo y una solución antes de esa fecha. Posteriormente, el proyecto TianoCore también publicó un aviso de seguridad.

### La disponibilidad del parche no garantiza una protección inmediata

Corregir el código común de EDK II es solo el primer paso. Cada fabricante debe adaptar la solución a sus propios productos, probarla y distribuir una actualización de firmware. Después, las organizaciones deben instalarla en sus equipos. La diversidad de fabricantes y modelos puede alargar este proceso durante semanas o meses, dejando sistemas expuestos aunque la corrección ya exista.

La explotación tampoco sería sencilla: los atacantes necesitarían cierto grado de acceso previo al dispositivo. Aun así, el impacto potencial hace que el riesgo sea relevante, en particular para infraestructuras de alto valor que podrían ser objetivo de grupos avanzados o patrocinados por Estados.

Las organizaciones deberían identificar qué servidores utilizan firmware basado en EDK II, consultar los avisos de sus proveedores y aplicar las actualizaciones tan pronto como estén disponibles. También conviene revisar los controles de acceso a la administración de servidores y vigilar cualquier actividad inusual relacionada con el firmware. En este caso, la rapidez y la coordinación entre fabricantes y usuarios serán esenciales para reducir la ventana de exposición.

from Latest from TechRadar https://ift.tt/tnO4PUH
via IFTTT IA

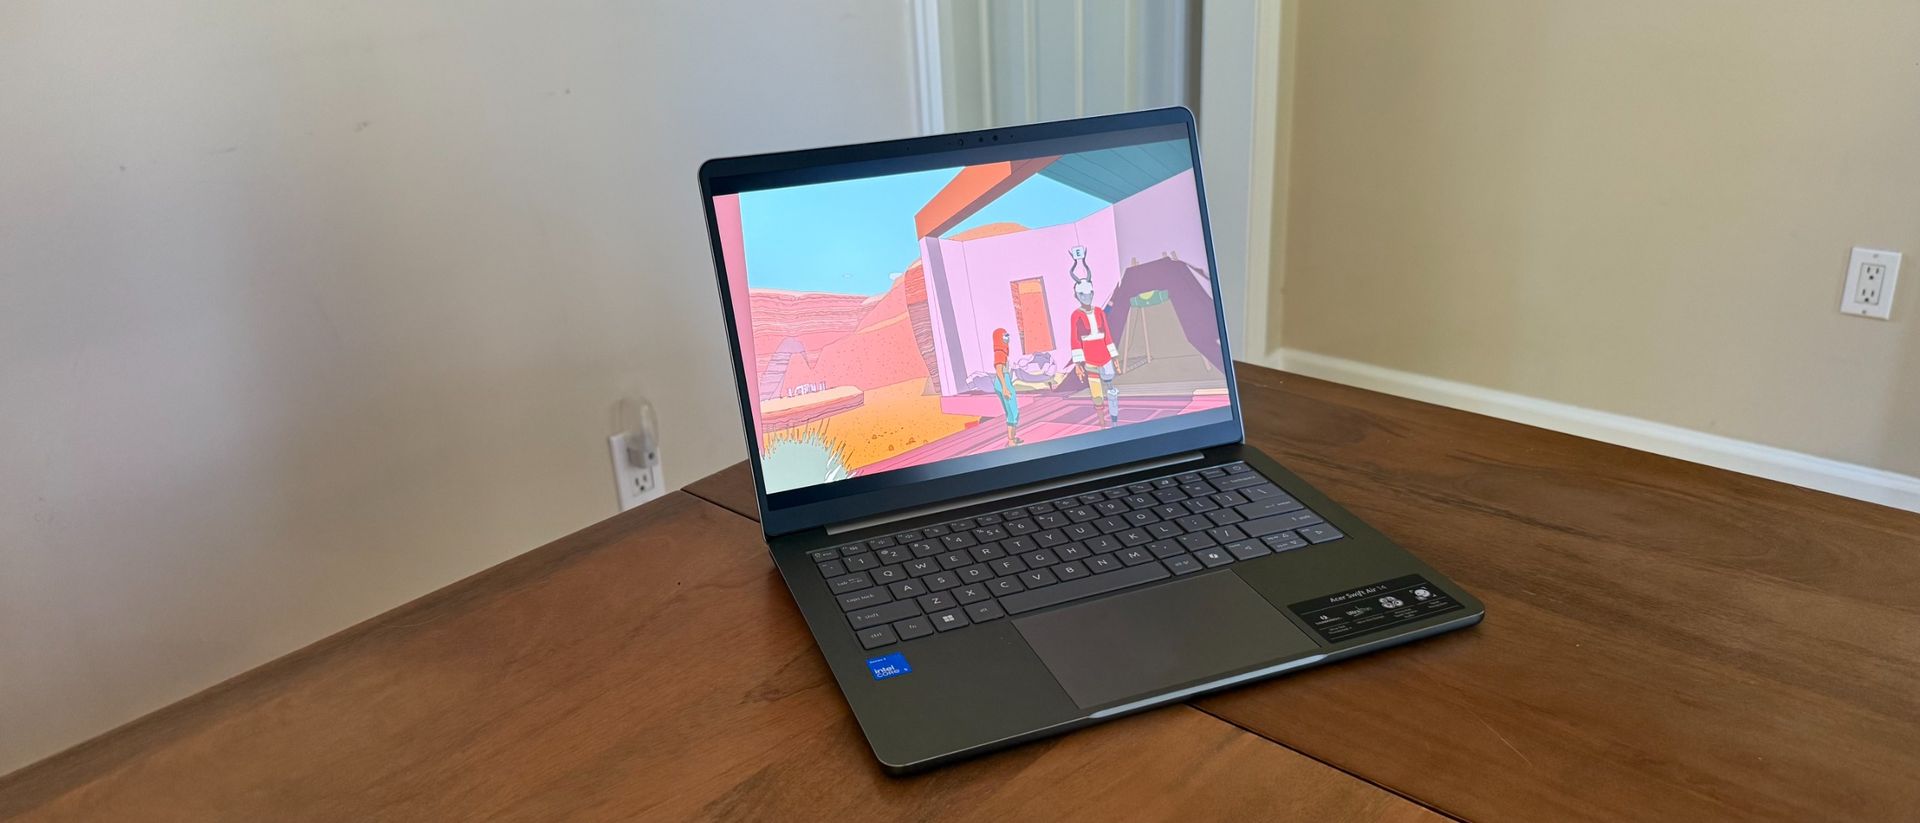
Acer Swift Air 14: un portátil ligero, asequible y con una batería sobresaliente


El Acer Swift Air 14 apuesta por una fórmula sencilla: ofrecer un portátil atractivo y fácil de transportar, con autonomía para todo el día y un precio más accesible que el de muchos ultrabooks. No pretende competir con equipos de alto rendimiento, pero sí responder con solvencia a las tareas cotidianas.

## Precio y configuraciones

El Swift Air 14 está disponible en Estados Unidos y el Reino Unido desde 699,99 dólares o 749,99 libras. La configuración básica incluye un procesador Intel Core 5 320, 8 GB de memoria RAM y un SSD de 512 GB. También existe una versión con Intel Core 7 350 y 12 GB de RAM, aunque conserva el mismo almacenamiento y pantalla.

Su precio resulta especialmente atractivo para quienes buscan un equipo ligero para estudiar, trabajar con documentos, navegar por internet y ver contenido en streaming. No obstante, la memoria limitada de la versión básica puede convertirse en un obstáculo al abrir muchas pestañas o ejecutar varias aplicaciones exigentes a la vez.

## Diseño portátil y pantalla práctica

Con un peso de aproximadamente 1,19 kg y un perfil delgado, el Swift Air 14 es fácil de llevar en una mochila. Su chasis de aluminio, los acabados de colores y el diseño minimalista le dan una apariencia más refinada de lo que cabría esperar en este rango de precio.

La pantalla de 14 pulgadas tiene formato 16:10, resolución de 1920 × 1200 y una frecuencia de actualización de hasta 120 Hz. Su brillo máximo de 300 nits es suficiente para la mayoría de los espacios interiores, aunque no destaca frente a pantallas más luminosas. No es táctil, pero la bisagra de 180 grados permite abrir el equipo por completo y compartir la pantalla con otras personas.

El teclado es cómodo para escribir durante periodos prolongados, aunque su recorrido es algo corto. El panel táctil responde bien en general, pero puede resultar sensible si se apoya el pulgar cerca de sus bordes.

La selección de conexiones incluye dos puertos USB-C, un USB-A y una toma de auriculares. El principal inconveniente es que ambos USB-C están en el mismo lado, lo que reduce la flexibilidad al conectar el cargador.

## Rendimiento para el día a día

El Swift Air 14 está pensado para tareas habituales, no para cargas de trabajo intensivas. Puede manejar correo electrónico, documentos, videollamadas, navegación y reproducción de vídeo sin mayores problemas. También ofrece funciones de IA de Acer para mejorar la imagen y la voz en las llamadas, además de compatibilidad con Copilot+.

Sin embargo, los 8 GB de RAM de la configuración básica pueden provocar ralentizaciones si se combinan muchas pestañas o aplicaciones que consumen memoria. Tampoco es una buena opción para edición de vídeo exigente o videojuegos modernos: su rendimiento gráfico se limita a juegos ligeros y tareas poco demandantes.

El sonido cumple para escuchar música de fondo o ver vídeos, pero los altavoces carecen de graves y no ofrecen una experiencia especialmente envolvente. Es una limitación habitual en portátiles delgados y compactos.

## Una autonomía excepcional

La batería es uno de los puntos más destacados del equipo. En las pruebas alcanzó casi 17 horas de uso, y durante el uso cotidiano mantuvo una carga holgada. Puede ser una opción excelente para jornadas de trabajo, clases o viajes en los que no siempre hay un enchufe a mano.

La carga también resulta razonablemente rápida: en el modo equilibrado, el nivel de batería aumentó aproximadamente un 1 % por minuto. El equipo conserva bien la carga cuando permanece cerrado, otra ventaja para quienes lo transportan con frecuencia.

## ¿Conviene comprarlo?

El Acer Swift Air 14 ofrece una combinación convincente de precio, portabilidad, diseño y autonomía. Es una buena elección para estudiantes y profesionales que priorizan un equipo ligero para tareas cotidianas, siempre que no necesiten potencia para edición, juegos exigentes o multitarea intensiva.

Quienes busquen más rendimiento y funciones convertibles pueden considerar el Acer Swift Spin 14 AI. Cuesta más, pero incorpora una bisagra de 360 grados, pantalla táctil y lápiz óptico, además de un procesador Qualcomm con más núcleos y mayor capacidad de procesamiento de IA que la configuración básica del Swift Air 14.

En definitiva, el Swift Air 14 destaca por ofrecer mucho por su precio. Sus principales concesiones son el rendimiento limitado, el sonido discreto y la ubicación de los dos puertos USB-C en un mismo lateral. Para el uso diario y los desplazamientos, sus virtudes —en especial la autonomía— pesan más que esas limitaciones.

from Latest from TechRadar https://ift.tt/FvRw4zG
via IFTTT IA

Verstappen cede su asiento en México: Red Bull completa sus sesiones para novatos


¡La primera práctica del Gran Premio de Ciudad de México tendrá un cambio llamativo! Max Verstappen se apartará de la sesión de FP1 mientras Red Bull continúa cumpliendo con el cupo de participaciones para pilotos novatos durante la temporada.

La normativa exige que cada equipo brinde al menos cuatro oportunidades en sesiones de práctica a pilotos considerados novatos, es decir, aquellos que han disputado dos carreras o menos. Red Bull aprovechará la cita mexicana para avanzar en ese compromiso.

La ausencia de Verstappen en esta práctica responde a ese requisito reglamentario: el neerlandés cederá su lugar para que un piloto novato pueda salir a pista. Será una ocasión emocionante para sumar experiencia en un circuito tan exigente como el Autódromo Hermanos Rodríguez, mientras el equipo sigue equilibrando sus obligaciones deportivas y reglamentarias.

Con la acción de la FP1 a punto de comenzar, todas las miradas estarán puestas en cómo aprovecha el novato esta oportunidad y en el trabajo que Red Bull podrá completar durante la sesión.
from Motorsport.com – Formula 1 – Stories https://ift.tt/GgNmHb6
via IFTTT IA

Australia propone limitar los chatbots que fomentan la intimidad emocional


Australia avanza hacia una regulación más amplia de la seguridad en internet. El proyecto de Ley del Deber Digital de Cuidado, aprobado por la Cámara de Representantes el 28 de octubre, busca establecer nuevas obligaciones para redes sociales, videojuegos, aplicaciones y chatbots. Entre sus medidas figura impedir que los chatbots de inteligencia artificial (IA) busquen generar «intimidad emocional» con sus usuarios.

La iniciativa, impulsada por el Gobierno laborista del primer ministro Anthony Albanese, todavía debe debatirse en el Senado. El Gobierno espera que pueda aprobarse antes de que termine el año, aunque su futuro legislativo no está asegurado: los Verdes respaldan la propuesta, mientras que la Coalición y One Nation han expresado su rechazo y la han calificado de censura.

El proyecto no se limita a los chatbots. También pretende reemplazar las normas generales vigentes sobre seguridad en línea y reforzar la protección frente a contenidos relacionados con la misoginia, el terrorismo, el suicidio, las autolesiones y los trastornos alimentarios. Además, exigiría a las plataformas de redes sociales ofrecer una opción de fácil acceso para desactivar las recomendaciones de contenido basadas en algoritmos.

El debate se produce en un contexto de creciente preocupación por el vínculo que algunas personas establecen con los asistentes de IA. Según una encuesta de la Asociación Estadounidense de Psicología (APA), el 49 % de los adultos que usan IA afirma conversar con ella como si fuera una amistad. Otro 47 % dice haber recurrido a estas herramientas como si fueran profesionales de la salud mental, por ejemplo, para obtener una segunda opinión sobre recomendaciones terapéuticas o realizar ejercicios de apoyo psicológico.

Los resultados también apuntan a factores que pueden aumentar la demanda de apoyo emocional: entre los 3.132 participantes de la encuesta, el 77 % señaló el costo de vida como una de sus principales fuentes de estrés y el 74 % mencionó su preocupación por el futuro del país.

### Un debate sobre seguridad y autonomía digital

Albanese ha instado a los legisladores a tomar en serio los casos de personas que consideran a un chatbot su mejor amigo. El Gobierno sostiene que la regulación puede ayudar a prevenir la dependencia emocional, especialmente entre los jóvenes. Australia ya había adoptado medidas restrictivas en este ámbito: en 2025 se convirtió en el primer país en prohibir el acceso a las redes sociales a menores de 16 años.

La propuesta australiana también se inscribe en una tendencia internacional. China introdujo normas para restringir los compañeros románticos generados por IA, incluidos los servicios que interactúan con menores. Las reglas buscan frenar sistemas que fomenten la dependencia o interfieran con las relaciones interpersonales, y algunas aplicaciones tuvieron que someterse a evaluaciones antes de volver a estar disponibles.

Aun así, el proyecto australiano enfrenta críticas sobre el alcance de la regulación y la posibilidad de que limite contenidos de forma excesiva. El Gobierno se ha mostrado dispuesto a considerar modificaciones para conseguir apoyo parlamentario. Por otro lado, durante el debate en la Cámara de Representantes fue rechazada una enmienda que habría asignado al defensor del pueblo de telecomunicaciones funciones de supervisión de redes sociales y servicios de IA. Sus defensores argumentan que un organismo de ese tipo podría recibir quejas, investigar problemas y exigir responsabilidades a las grandes empresas tecnológicas.

### Los límites de la IA como apoyo emocional

Los chatbots pueden ofrecer respuestas inmediatas, pero no sustituyen la atención profesional. Pueden proporcionar información inexacta, pasar por alto detalles importantes o responder de forma inadecuada ante una situación de crisis. Además, los usuarios podrían compartir datos personales sensibles sin conocer plenamente cómo se almacenan o utilizan sus conversaciones.

Por eso, las respuestas de un chatbot deberían considerarse orientación general, no un diagnóstico ni un plan de tratamiento. Si los síntomas persisten, empeoran o afectan la vida cotidiana, es importante acudir a un profesional cualificado y no depender únicamente de una herramienta de IA.

La iniciativa australiana plantea una cuestión que otros países también deberán abordar: cómo reducir los riesgos de los servicios digitales sin perder de vista su utilidad ni restringir de manera desproporcionada la libertad de los usuarios. La respuesta dependerá, en parte, de las modificaciones que se incorporen al proyecto y del resultado de su debate en el Senado.

from Latest from TechRadar https://ift.tt/3Sjx2cY
via IFTTT IA

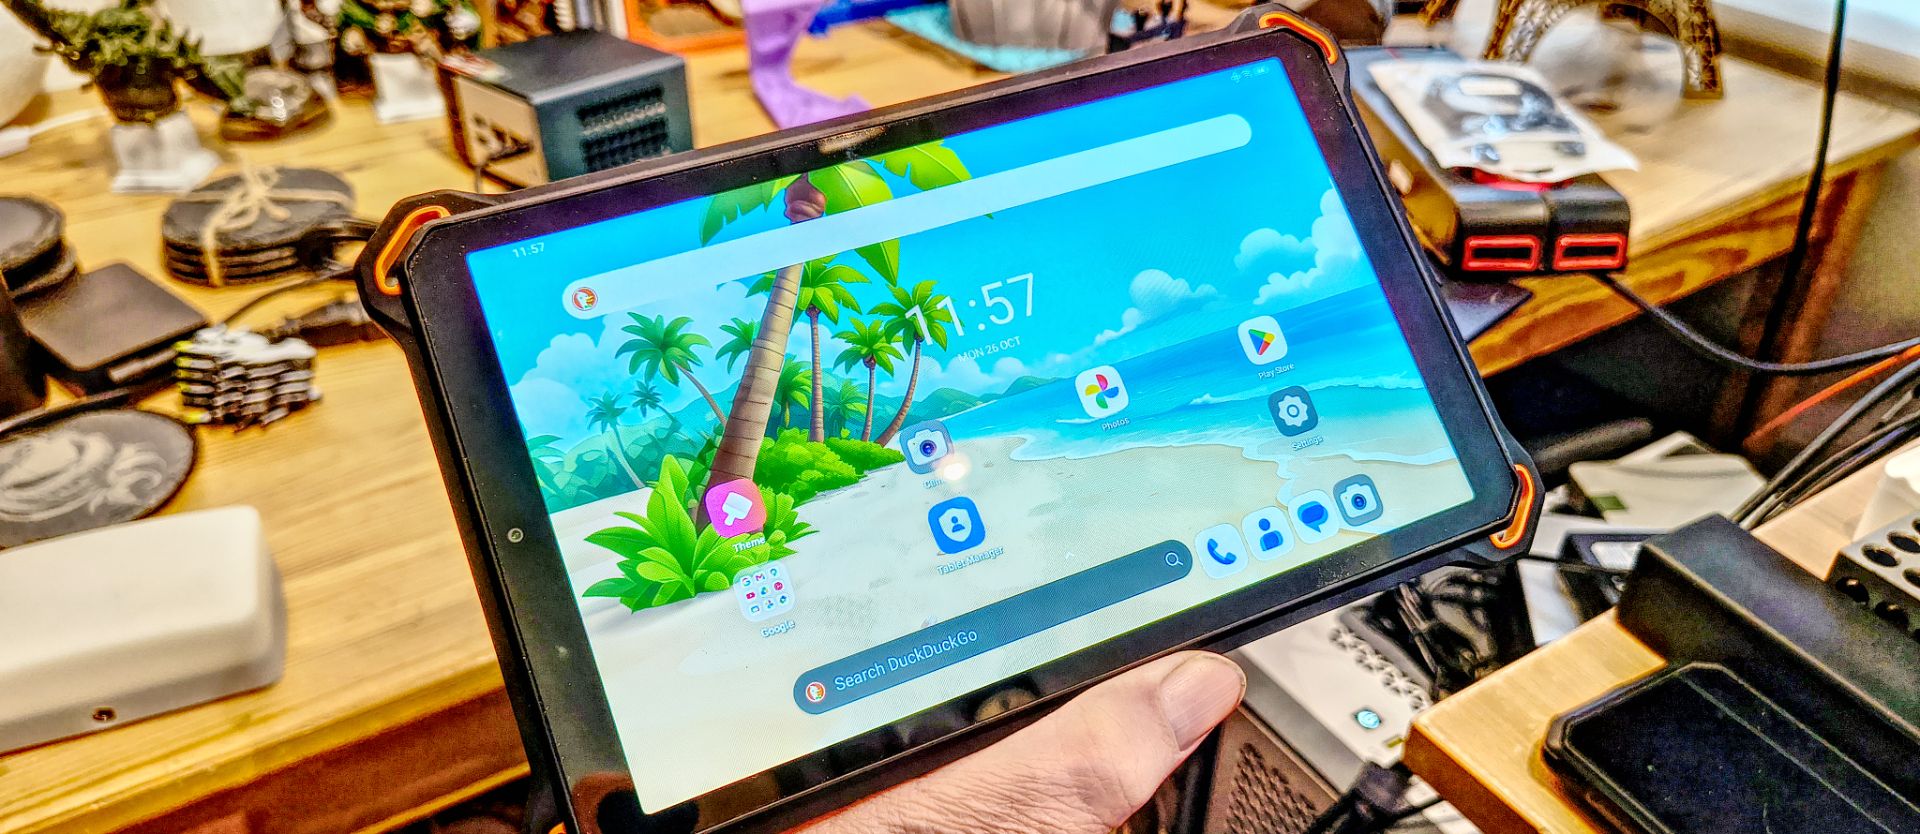
AGM Pad P3: una tablet resistente, compacta y asequible para el trabajo en campo


La mayoría de las tablets resistentes priorizan la protección por encima de la portabilidad. La AGM Pad P3 intenta equilibrar ambas cosas: ofrece certificaciones IP68 e IP69K en un diseño compacto de 8,68 pulgadas, con un grosor de 14,5 mm y un peso aproximado de 535 g. Es una propuesta pensada para quienes necesitan consultar mapas, documentos o registros en entornos exigentes sin cargar con un dispositivo voluminoso.

## Diseño compacto y protección robusta

La Pad P3 mide 232 × 146 × 14,5 mm. Su tamaño facilita sujetarla con una mano y llevarla durante una jornada de trabajo. Incluye una correa ajustable que permite transportarla con más comodidad, mientras que el soporte metálico giratorio se vende como accesorio opcional en algunas configuraciones.

Las certificaciones IP68 e IP69K indican resistencia al polvo, a la inmersión en agua y a chorros de agua a alta presión y temperatura, de acuerdo con las condiciones correspondientes a cada certificación. AGM también menciona pruebas MIL-STD-810H, aunque conviene consultar los detalles de las pruebas antes de dar por sentada la resistencia frente a cualquier tipo de caída o impacto.

El diseño tiene algunos puntos menos logrados. La tapa de goma que protege la bandeja de SIM y microSD puede resultar difícil de abrir, y para extraer la bandeja hace falta la herramienta incluida. El soporte opcional también se fija con tornillos pequeños, que conviene guardar con cuidado si se retira.

## Rendimiento suficiente para tareas cotidianas

En su interior trabaja un MediaTek Helio G99 de ocho núcleos, acompañado por 6 GB de RAM y 128 GB de almacenamiento. La capacidad puede ampliarse mediante una tarjeta microSD de hasta 1 TB. El chip no está pensado para juegos exigentes ni para competir con tablets de gama alta, pero ofrece un rendimiento adecuado para mapas, aplicaciones de trabajo, documentos, navegación y reproducción de vídeo.

Uno de sus puntos destacables es Android 16, una versión más reciente que la que incluyen muchos modelos económicos de la competencia. Sin embargo, AGM no ha convertido la duración del soporte de software en un argumento central, por lo que quienes necesiten garantías de actualizaciones a largo plazo deberían comprobar la política de la marca antes de comprar.

La pantalla IPS de 8,68 pulgadas ofrece una frecuencia de actualización de 120 Hz y un brillo máximo anunciado de 600 nits. El desplazamiento por menús resulta fluido, pero la resolución de 800 × 1340 píxeles —aproximadamente 180 ppp— es modesta. El texto y los detalles de las imágenes no se ven tan nítidos como en una pantalla de mayor resolución. Además, aunque la certificación Widevine L1 permite reproducir contenido en HD en servicios compatibles, el panel limita la reproducción a una resolución cercana a 720p.

## Conectividad, batería y cámaras

La Pad P3 ofrece conexión 4G con dos SIM, compatibilidad con eSIM, Wi-Fi, NFC y GPS. No incluye 5G, una ausencia que no será decisiva para todos los usuarios, pero sí para quienes necesiten la red móvil más rápida o quieran conservar la tablet durante muchos años.

La batería tiene una capacidad de 7.200 mAh. En pruebas de autonomía puede ofrecer una jornada extensa, aunque el resultado dependerá del brillo, la conectividad y las aplicaciones utilizadas. La carga por cable está limitada a 18 W, por lo que recuperar toda la batería puede llevar alrededor de dos horas y media o más. No es la opción ideal para quienes necesitan recargar rápidamente entre turnos.

En la parte trasera hay una cámara principal de 50 MP y, en el frente, una cámara de 8 MP. Ninguna está pensada para sustituir a la cámara de un buen teléfono: con poca luz, las imágenes pueden perder calidad. Aun así, la cámara trasera cumple su función para documentar inspecciones, daños o inventario, mientras que la frontal sirve para videollamadas.

## Precio y alternativas

La AGM Pad P3 está disponible directamente a través de AGM y en tiendas seleccionadas. El precio indicado varía según el mercado y los accesorios: ronda los 236 dólares en Estados Unidos, 250 libras en el Reino Unido y entre 299 y 329 euros en la tienda europea, donde puede ofrecerse con o sin soporte. La disponibilidad de promociones, como un lápiz óptico gratuito, también puede cambiar.

Frente a alternativas como la Ulefone Armor Pad Pro y la Oukitel RT3 Pro, la Pad P3 destaca por su Helio G99, Android 16 y pantalla de 120 Hz. Algunos rivales ofrecen más memoria o mejores cámaras, pero pueden recurrir a procesadores menos potentes o a versiones anteriores de Android. En cambio, una opción de consumo como la Samsung Galaxy Tab A9 puede costar menos, aunque no ofrece el mismo nivel de protección frente al agua, el polvo y los golpes.

## Veredicto

La AGM Pad P3 es una tablet resistente compacta y relativamente asequible, especialmente adecuada para profesionales que trabajan en exteriores, personal de reparto y usuarios que necesitan consultar información mientras se desplazan. Su tamaño manejable, la protección IP68 e IP69K, el almacenamiento ampliable y Android 16 forman una combinación atractiva por su precio.

Sus concesiones también son claras: la pantalla tiene una resolución baja, el Helio G99 ofrece un rendimiento de gama económica, la carga de 18 W es lenta y no hay conectividad 5G. Si la prioridad es una pantalla nítida, la fotografía o la potencia, conviene buscar otra opción. Pero para quienes valoran la portabilidad y la resistencia por encima de esas características, la Pad P3 ofrece una relación calidad-precio convincente.

from Latest from TechRadar https://ift.tt/udkDnfw
via IFTTT IA

Centros de datos y agua: por qué necesitamos mejores cifras


A medida que Europa sale de un verano de temperaturas récord y Estados Unidos se prepara para las elecciones de mitad de mandato, los centros de datos se han convertido en objeto de debate a ambos lados del Atlántico. En el Reino Unido, las empresas de agua estiman que estas instalaciones utilizan 6,6 millones de litros de suministro público al día. En Estados Unidos, algunos ciudadanos atribuyen el aumento de sus facturas eléctricas a la expansión de los centros de datos. Bloomberg ha llegado a describir la reacción contra ellos como un asunto decisivo para las elecciones.

La preocupación es comprensible: se ha extendido la idea de que se construyen demasiados centros de datos, demasiado deprisa y, en ocasiones, en lugares donde escasea el agua. Algunas comunidades temen que sus necesidades queden relegadas frente a la expansión de la infraestructura que sostiene la inteligencia artificial.

En ciertos casos, hay motivos legítimos para el descontento. En etapas anteriores, la eficiencia hídrica no siempre fue una prioridad de diseño. Sin embargo, el debate actual también se alimenta de cifras que van de desactualizadas a incorrectas. Algunas exageran el problema de forma considerable; otras, incluidas algunas que repite la propia industria, lo minimizan.

Acertar con los datos es esencial, sobre todo para las comunidades que acogen estas instalaciones. Las cifras equivocadas pueden conducir a malas decisiones sobre su ubicación, desviar la atención y erosionar la confianza.

## El principal mito sobre el consumo de agua

«Cada conversación con ChatGPT consume una botella de agua» es una de las afirmaciones más conocidas sobre la infraestructura de la inteligencia artificial. Pero no se basa en mediciones directas de un centro de datos. La cifra procede de un estudio académico, *Making AI Less “Thirsty”*, elaborado por investigadores de la Universidad de California en Riverside. Era una estimación calculada a partir de datos públicos, no una lectura de contador en una instalación real.

Un análisis de *The Washington Post* publicado en 2024 contribuyó a popularizarla. Desde entonces, uno de los autores del estudio ha señalado que la estimación para GPT-4 probablemente era demasiado alta y que el valor real podría acercarse a 15 mililitros por consulta en total, de los cuales unos 5 mililitros corresponderían al agua utilizada para la refrigeración en el centro de datos. En agosto de 2025, Google estimó que una consulta de texto mediana en Gemini consumía 0,26 mililitros de agua en las instalaciones: aproximadamente cinco gotas.

Las estimaciones fiables siguen variando en más de mil veces, según el modelo, la ubicación, la estación y, sobre todo, qué se contabiliza. La respuesta honesta a «¿cuánta agua consume una consulta?» no es una cifra única, sino un intervalo amplio. La falta de criterios uniformes de divulgación dificulta estrecharlo.

## No todos los centros de datos son iguales

No todas las instalaciones utilizan la misma tecnología de refrigeración ni tienen el mismo impacto hídrico. En 2024, Google informó de que uno de sus centros de datos en Texas consumió unos 10.000 galones de agua en un año, mientras que su mayor consumidor, en Iowa, utilizó alrededor de mil millones. La diferencia entre ambas instalaciones fue de cinco órdenes de magnitud y se debió principalmente a la arquitectura de refrigeración y al clima.

También es engañoso afirmar que toda el agua utilizada por un centro de datos desaparece para siempre. Una instalación puede tomar agua de un río, usarla en intercambiadores de calor y devolverla al cauce a una temperatura algo mayor. Otra puede extraer agua de un acuífero y evaporar un volumen equivalente. Son impactos distintos.

Por eso es fundamental diferenciar entre extracción y consumo. La extracción mide cuánta agua se obtiene de una fuente; el consumo, cuánta no se devuelve a esa fuente. Sin ambas cifras —y sin información sobre las descargas— es difícil comprender el efecto real de una instalación.

## El impacto local importa más que el promedio nacional

En muchos países, el consumo de agua de los centros de datos representa una fracción pequeña del total. En Estados Unidos, por ejemplo, su consumo directo anual equivale aproximadamente al 0,3 % del suministro público. Los campos de golf consumen cerca de treinta veces más agua que todos los centros de datos estadounidenses juntos. A escala mundial, la agricultura es mucho más importante: representa alrededor del 70 % de las extracciones de agua dulce, según el Informe Mundial de las Naciones Unidas sobre el Desarrollo de los Recursos Hídricos.

Pero los promedios nacionales pueden ocultar efectos locales. Una instalación que llega de pronto a un municipio pequeño y necesita millones de galones al día puede ejercer una presión significativa, aunque el sector tenga un peso reducido en las estadísticas nacionales. La atención de las comunidades no responde únicamente al volumen total, sino también a la concentración y la visibilidad del uso.

## Más inteligencia artificial no implica necesariamente más consumo de agua

El crecimiento de la inteligencia artificial no tiene por qué traducirse automáticamente en un mayor consumo de agua. Los centros de datos más recientes incorporan diseños de circuito cerrado, refrigeración por inmersión y acuerdos para utilizar agua reciclada. Estas soluciones cobran importancia a medida que las cargas de trabajo de IA exigen sistemas capaces de gestionar más calor.

Microsoft, Google y Amazon se han comprometido a ser «positivas en agua» para 2030, es decir, a reponer más agua de la que consumen. La regulación también puede contribuir: la Unión Europea exige informes anuales sobre el uso de agua a los centros de datos con una capacidad superior a 500 kW.

Los compromisos corporativos y las nuevas tecnologías son un avance, pero no sustituyen a la transparencia. Para evaluar los resultados hacen falta datos comparables y verificables.

## La necesidad de rendir cuentas con claridad

La evidencia disponible indica que los centros de datos de IA son un usuario minoritario de agua a escala nacional, aunque su huella es real y puede resultar importante en determinadas localidades. La ingeniería, una planificación cuidadosa y una regulación eficaz pueden ayudar a reducirla. Lo que aún falta es un sistema claro y coherente para contabilizar el uso.

La divulgación estandarizada, verificable de forma independiente y desglosada por instalación debería incluir las extracciones, las descargas y el consumo. Para la industria, el coste de informar con rigor sería relativamente bajo; para las comunidades, el valor de esa información podría ser considerable.

Las cifras erróneas alimentan una vigilancia mal enfocada y una confianza inmerecida. Si el debate público y las políticas quieren seguir el ritmo del crecimiento de la inteligencia artificial, necesitan datos completos, comparables y honestos.

from Latest from TechRadar https://ift.tt/PJZMV4g
via IFTTT IA

El ataque a Anthropic pone el foco en los riesgos de seguridad de terceros


Una brecha vinculada a una empresa emergente de ciberseguridad ha puesto de relieve una vulnerabilidad que afecta incluso a las organizaciones tecnológicas más avanzadas: la seguridad de sus proveedores de software.

Cathedral, una startup que desarrolla herramientas de inteligencia artificial para operaciones de ciberseguridad, habría utilizado agentes autónomos para acceder a sistemas de Anthropic. Según los informes disponibles, sus investigadores pasaron varios días intentando encontrar una vía de entrada manualmente. Después recurrieron a agentes de IA, que habrían identificado en menos de 12 horas fallos en software empresarial de terceros.

Cathedral comunicó sus hallazgos a Anthropic mediante el programa de recompensas por vulnerabilidades de la compañía. Anthropic mantiene dos iniciativas de este tipo: una centrada en fallos técnicos de sus sistemas y otra, de acceso restringido, que busca identificar formas de eludir las protecciones de Claude.

## Qué información quedó expuesta

Una vez dentro de la red, los agentes accedieron a información de sistemas de recursos humanos, ventas y tecnología de la información. Los datos consultados habrían incluido transcripciones de reuniones, información sobre salarios y ofertas de empleo, y mensajes de Slack. Según la información publicada, las conversaciones de los empleados con Claude no se vieron comprometidas.

Anthropic confirmó que se accedió a un conjunto limitado de sistemas y que quedaron expuestos datos de contacto e información básica de cuentas de algunos clientes y socios. La compañía afirmó que no se accedió al código fuente ni a los pesos de sus modelos de IA.

En una declaración difundida por *The Washington Post*, Anthropic señaló que sus sistemas de monitorización detectaron parte de la actividad antes de que Cathedral la comunicara. La empresa indicó que desactivó el acceso ese mismo día.

Sin embargo, según *Gizmodo*, Anthropic acusó a Cathedral de incumplir las normas del programa al no informar de inmediato sobre el alcance completo de sus acciones. No está claro si esta disputa afectará al pago de una posible recompensa.

## El eslabón débil puede estar fuera de la empresa

El caso ilustra cómo una organización puede mantener controles internos sólidos y, aun así, quedar expuesta a través de herramientas y proveedores externos. Cathedral sostuvo en su informe que las debilidades del software empresarial habitual pueden poner en riesgo incluso a las organizaciones más sofisticadas.

Jacob Krell, director sénior de soluciones de IA segura y ciberseguridad en Suzu Labs, apuntó a ese problema: cuando los proveedores externos representan un riesgo generalizado, también pueden serlo para Anthropic. La seguridad de una organización, argumentó, está limitada por la solidez de los servicios que integra.

Darin Fredde, director sénior de ingeniería de marketing técnico en Ridge Security, reconoció la importancia de que Anthropic detectara parte de la actividad y contuviera el acceso. No obstante, advirtió que una corrección solo demuestra su eficacia cuando se verifica de manera independiente que las vías de ataque han quedado cerradas.

El episodio también reavivó las preocupaciones sobre la velocidad con la que la IA puede ayudar a identificar y explotar fallos. Un alto funcionario de la Administración Trump, citado por *The Independent*, expresó inquietud ante la posibilidad de que actores estatales puedan utilizar capacidades similares. Esa preocupación debe entenderse en el contexto de los hechos confirmados y de la información aún pendiente de aclaración.

Cathedral fue fundada por antiguos integrantes del Departamento de Eficiencia Gubernamental de Estados Unidos (DOGE) y cuenta con experiencia en ámbitos tecnológicos y gubernamentales. Por tanto, describir a sus responsables simplemente como un grupo de principiantes no refleja el perfil de la empresa.

Para las compañías que dependen de ecosistemas complejos de software, la lección es concreta: revisar a los proveedores, limitar los permisos, vigilar las integraciones y comprobar de forma independiente que las vulnerabilidades se han remediado. La respuesta a una intrusión no termina al cortar el acceso; también exige determinar qué información estuvo expuesta y evitar que la misma ruta vuelva a utilizarse.

from Latest from TechRadar https://ift.tt/j2Zo6Ae
via IFTTT IA

Herencias de criptomonedas: cómo evitar que el patrimonio digital se convierta en un tesoro perdido


Reclamar una herencia de Bitcoin u otra criptomoneda puede parecerse a buscar un tesoro enterrado. El valor podría estar ahí, pero sin saber dónde se encuentra o cómo acceder a él, recuperarlo puede resultar difícil. La buena noticia es que una búsqueda ordenada —y una planificación adecuada— puede facilitar mucho el proceso.

## El primer reto: descubrir qué activos existen

Las criptomonedas no siempre aparecen en los registros financieros tradicionales. Una persona pudo haberlas guardado en una plataforma de intercambio, en una cartera digital o en un dispositivo físico, como una cartera de hardware. También puede haber dejado información en correos electrónicos, aplicaciones de gestión de contraseñas, documentos o archivos de respaldo.

Conviene revisar con cuidado la documentación y los dispositivos digitales de la persona fallecida, respetando la normativa aplicable y la privacidad de terceros. Los extractos bancarios, los correos de confirmación y los registros de transferencias pueden ofrecer pistas sobre la existencia de cuentas o compras de criptomonedas.

## Encontrar los activos no siempre significa poder acceder a ellos

Para controlar una cartera suele ser necesario contar con claves privadas, frases de recuperación o credenciales de una plataforma. Sin esos datos, los activos podrían ser muy difíciles —o imposibles— de recuperar. En cambio, si las criptomonedas están custodiadas por una empresa, esta puede tener un procedimiento para gestionar solicitudes de herederos, aunque probablemente exigirá documentación que acredite el fallecimiento y el derecho a la herencia.

No conviene compartir claves o frases de recuperación con personas que no sean de confianza. Tampoco es recomendable introducirlas en páginas web o aplicaciones no verificadas. Las estafas dirigidas a quienes buscan recuperar fondos son frecuentes y pueden provocar la pérdida irreversible de los activos.

## Ordenar el proceso antes de mover los fondos

Antes de realizar transferencias, es útil preparar un inventario de los activos identificados, las plataformas implicadas, la documentación disponible y los pasos pendientes. También es prudente conservar registros de las operaciones y evitar cambios precipitados: una transferencia equivocada o la pérdida de una clave puede tener consecuencias permanentes.

La tramitación de una herencia depende de las leyes del lugar correspondiente, y las criptomonedas pueden plantear cuestiones sucesorias, fiscales y de valoración. Por eso, puede ser conveniente consultar a profesionales con experiencia en sucesiones y activos digitales. Si el patrimonio es significativo o el acceso resulta complejo, un especialista en seguridad digital también puede ayudar a evaluar opciones sin exponer las claves.

## La planificación puede evitar futuras búsquedas

Quienes poseen criptomonedas pueden reducir las dificultades para sus herederos dejando instrucciones claras sobre la existencia y ubicación de los activos, sin incluir claves de acceso en documentos inseguros. Un plan de sucesión digital puede indicar dónde encontrar la información necesaria y cómo contactar a las entidades pertinentes, manteniendo las credenciales protegidas mediante métodos seguros.

Reclamar una herencia de criptomonedas no tiene por qué convertirse en una expedición a ciegas. Con una búsqueda metódica, medidas de seguridad y asesoramiento adecuado, es posible transformar un posible tesoro perdido en un patrimonio digital gestionado de forma responsable.
from Wired en Español https://ift.tt/dAUQeNS
via IFTTT IA