KDE Plasma 5.14.2 ya esta aquí con muchas mejoras interesantes

El proyecto KDE anuncio la inmediata disponibilidad de la segunda actualización de mantenimiento para KDE Plasma 5.14, versión KDE Plasma 5.14.2.

Llegando tan solo una semana después de la primera actualización de mantenimiento, KDE Plasma 5.14.2 está aquí con una nueva capa de mejoras y arreglos para mejorar la estabilidad de la serie.

Entre las novedades de esta actualización se incluye una mejora en las actualizaciones de firmware y un mejor soporte para Snaps en el administrador de software Plasma Discover.

KDE Plasma 5.14.2 añade información de accesibilidad para los iconos de escritorio, arregla un tipo en un estilo del tema GTK Breeze, disminuye la versión de la dependencia Qt en Plasma Browser, mejora el manejo de enfoque en Plasma Desktop y actualiza el Plasma Networkmanager para mostrar la velocidad de subida y bajada correctamente.

Entre otros cambios interesantes que se incluyen en KDE Plasma 5.14.2, podemos mencionar el arreglo de un bug descubierto en Plasma Workspace, que hacía que Plasmashell se congelara cuando se esperaba obtener información sobre el espacio disponible en sistemas de archivos remotos después de perder conexión, mejor compatibilidad con Firefox 58 para los marcadores.

Hay un total de 44 cambios en este segundo lanzamiento de la serie KDE Plasma 5.14, por lo que los desarrolladores recomiendan encarecidamente actualizar tan pronto como los paquetes arriben a los repositorios estables de tus distribuciones favoritas.

Se espera que la siguiente actualización, KDE Plasma 5.14.3, llegue el próximo mes, específicamente el 6 de noviembre de 2018.

El artículo KDE Plasma 5.14.2 ya esta aquí con muchas mejoras interesantes ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Aq2p0o
via IFTTT

Yosys: un marco open source para herramientas de síntesis Verilog

La semana pasada se realizó un anuncio por parte de W. Clifford quien dio a conocer la nueva versión 0.8 de Yosys.

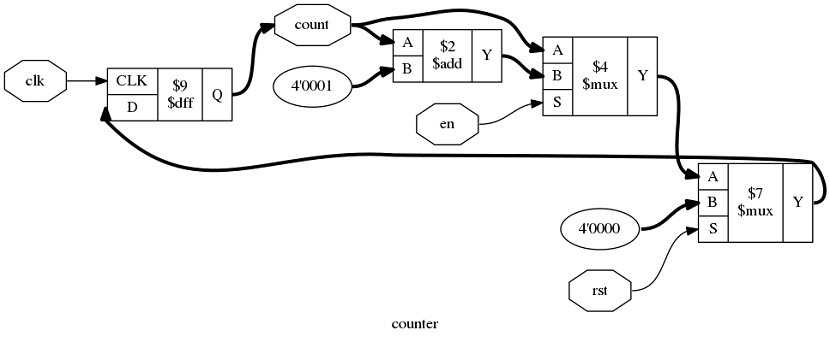
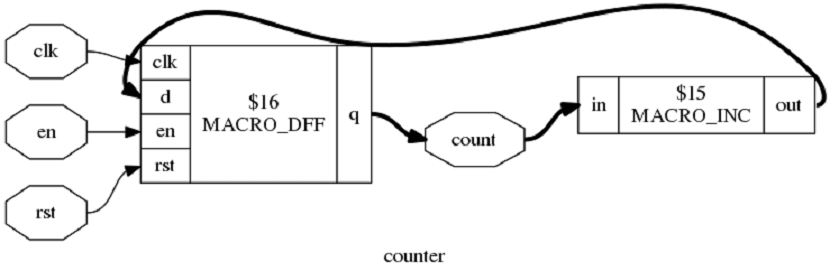
Para quienes no han escuchado hablar sobre Yosys les puedo decir que este es un marco para herramientas de síntesis RTL. Actualmente cuenta con una amplia compatibilidad con Verilog y proporciona un conjunto básico de algoritmos de síntesis para varios dominios de aplicación.

En este nuevo lanzamiento se han agregado muchas cosas, pero la información principal que se puede ver en la nota de lanzamiento es que el desarrollo de Yosys es muy activo.

El objetivo de Yosys de convertirse en la “navaja suiza gratuita” de FPGA se puede considerar casi indispensable al día hoy.

Sobre Yosys Open SYnthesis Suite

Yosys se puede adaptar para realizar cualquier trabajo de síntesis combinando los pases existentes (algoritmos) usando scripts de síntesis y agregando pases adicionales según sea necesario al extender la base de códigos C ++ de Yosys.

Yosys es un software gratuito con licencia bajo la licencia ISC (una licencia compatible con GPL que es similar en términos a la licencia MIT o la licencia BSD de 2 cláusulas).

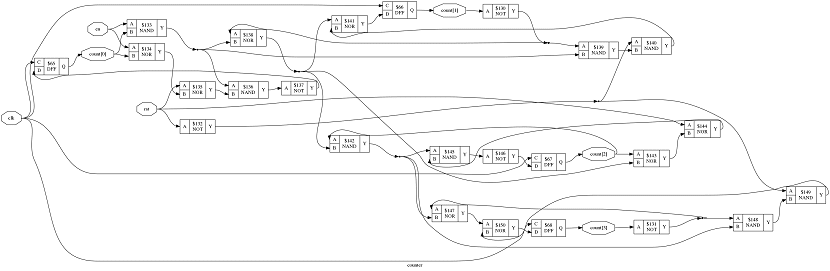
En el proceso de desarrollo de FPGA / ASIC, la síntesis es el paso de conversión del modelo de hardware simulado a “netlist RTL” del cual se puede derivar el circuito real.

Sobre Verilog

Verilog es un lenguaje de modelado de hardware (HDL de lenguaje de descripción de hardware) para describir una simulación de circuitos digitales.

Este modelo Verilog sirve como especificación para una realización “física” del componente modelado.

La síntesis HDL se puede ver como una conversión del código HDL en un “esquema electrónico” que consiste en componentes digitales conectados entre sí. Esto se denomina “lista de red RTL” (Nivel de transferencia de registro ).

Yosys no es el único software gratuito para la síntesis de Verilog (también podemos pensar en el uso de ODIN II en la suite de software VTR ).

Pero, sin lugar a dudas, el software libre es el que más se ha hablado de él recientemente y cuyo desarrollo es el más activo.

De hecho, Yosys ahora apunta a muchos FPGA baratos como CoolRunner-II, ECP5, MAX10, Cyclone IV y especialmente el ICE40.

El ICE40 es un poco especial en la lista, ya que para este FPGA se ha lanzado toda la cadena de desarrollo.

Por supuesto, podemos hacer la síntesis de Verilog ya que el FPGA es compatible con Yosys, pero también la ubicación de enrutamiento con arachnepnr, así como la generación del archivo de configuración (flujo de bits) con icepack / iceprog .

También es posible verificar los tiempos con icetime.

Sobre la nueva versión de Yosys

  • En este nuevo lanzamiento de Yosys se han dado a conocer las nuevas funcionalidades de las cuales se pueden destacar:
  • El lenguaje FIRRTL utilizado por Chisel3 es un posible “backend” para generar el netlist;
  • El soporte del motor de verificación formal de yosys-smtb casi se puede considerar estable.
  • La lista de FPGA soportados (y otros ASIC) se alarga irremediablemente;
  • Así como los formatos de “netlist” que permiten volver a integrarse en el software propietario de los fundadores: BLIF, EDIF, BTOR, SMT-LIB, RTL Verilog, FIRRTL

¿Cómo instalar Yosys en Linux?

Para quienes estén interesados en poder probar esta herramienta, pueden realizar la instalación en sus sistemas. Para ello deben de seguir las instrucciones que compartimos a continuación.

Para los que son usuarios de Ubuntu y derivados de este pueden gozar de una sencilla instalación. Esto lo pueden hacer añadiendo el siguiente repositorio a su sistema.

Primero debemos de abrir una terminal con Ctrl + ALT + T y en ella ejecutar el siguiente comando:

sudo add-apt-repository ppa:saltmakrell/ppa

Hecho esto ahora debemos de actualizar nuestro listado de paquetes y repositorios con:

sudo apt-get update 

Y finalmente instalamos la aplicación con:

sudo apt-get install yosys

Para el resto de las distribuciones de Linux debemos de compilar la herramienta. Para ello debemos de clonar el código fuente del repositorio GIT:

git clone https://github.com/cliffordwolf/yosys.git

Configurar las configuraciones de compilación con:

make config-clang

vi Makefile

vi Makefile.conf

Finalmente construir, probar e instalar:

make

make test

sudo make install

Para poder obtener más información al respecto, así como poder encontrar documentación sobre el uso de Yosys pueden visitar el siguiente enlace.

El artículo Yosys: un marco open source para herramientas de síntesis Verilog ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2R9QCZC
via IFTTT

Fedora ToolBox: una caja de herramientas de prueba para Fedora Silverblue

Fedora Silverblue (anteriormente conocido como Fedora Atomic Workstation) es un sistema operativo moderno y gráfico dirigido a computadoras portátiles, tabletas y computadoras de escritorio que tiene como principal enfoque el ofrecer un sistema con base de aplicaciones Flatpak.

Es la estación de trabajo Fedora de próxima generación que promete actualizaciones sin problemas, una separación clara entre el sistema operativo y las aplicaciones, y aplicaciones seguras y multiplataforma.

El sistema operativo básico es una imagen inmutable de OSTree , y todas las aplicaciones son Flatpaks. Hace poco los desarrolladores de a cargo del proyecto de Fedora han anunciado el inicio de las pruebas de Fedora Toolbox.

Sobre Fedora Toolbox

Esta esta es una herramienta diseñada para facilitarle la vida a los desarrolladores que a menudo necesitan instalar varias bibliotecas y aplicaciones adicionales en términos de usar las versiones de Fedora Silverblue, que en un futuro próximo podrán reemplazar la estación de trabajo clásica de Fedora (suministrada por Fedora Silverblue como un conjunto prioritario para escritorios ya se considera en Fedora 30).

Con Fedora ToolBox pueden desbloquear la imagen del sistema operativo inmutable para instalar RPM a través de rpm-ostree y renunciar al beneficio de las actualizaciones o el poder crear un contenedor Docker para obtener una caja de herramientas basada en RPM.

Recuerden que los editores de Fedora Silverblue difieren de Fedora Workstation en la entrega monolítica, sin dividir el sistema base en paquetes separados, utilizando un mecanismo de actualización.

Todas las aplicaciones adicionales se instalan en forma de paquetes flatpak que se ejecutan en contenedores aislados.


La imagen del sistema es indivisible y se forma con la tecnología OSTree (los paquetes individuales no se pueden instalar en un entorno de este tipo, solo se puede reconstruir la imagen completa del sistema al expandirla con paquetes nuevos utilizando el kit de herramientas rpm-ostree).

En condiciones en las que se requiere constantemente instalar varias bibliotecas y utilidades pequeñas, este enfoque es inconveniente y Fedora Toolbox se ofreció como salida.

Características de Fedora ToolBox

Fedora Toolbox le permite ejecutar un entorno aislado adicional que puede equiparse arbitrariamente con la ayuda del administrador de paquetes DNF habitual.

Basta con que el desarrollador ejecute el comando “fedora-toolbox create”, después de lo cual, en cualquier momento, puede ingresar al entorno creado con el comando “fedora-toolbox enter” e instalar cualquier paquete utilizando la utilidad dnf.

Fedora Toolbox es una herramienta que ofrece un entorno familiar basado en RPM para desarrollar y depurar software en sistemas Fedora basados ​​en OSTree bloqueados como Silverblue.

Dichos sistemas operativos se envían como imágenes OSTree inmutables, donde es difícil configurar un entorno de desarrollo con sus herramientas, editores y SDK favoritos.

Un contenedor de la caja de herramientas resuelve ese problema al proporcionar un contenedor mutable basado en RPM.

Puede ser ajustado al contenido y usar DNF para instalar sus paquetes favoritos, todo sin preocuparse por romper su sistema operativo.

El entorno de la caja de herramientas se basa en la fedora-toolboximagen. Esta imagen se personaliza para que el usuario actual pueda crear un contenedor de herramientas que se integre perfectamente con el resto del sistema operativo.

¿Cómo usar Fedora ToolBox?

Si lo van a probar deben de asegúrese de tener el paquete runc-1.0.0-56.dev.git78ef28e en su imagen de Silverblue.

Tal y como lo comenta el desarrollador:

También hay una revisión en curso para agregar Fedora Toolbox a Fedora.

Si no te sientes cómodo con rpm-ostree en la línea de comandos, entonces no temas.

Muy pronto, todas las piezas necesarias formarán parte de la imagen del sistema operativo, por lo que será mucho más fácil comenzar a piratear tu Silverblue.

Para poder usar esta herramienta de Fedora deben de ejecutar todos los comandos como root. Para accesar a este basta con ejecutar:

sudo su

Hecho esto ahora pueden crear un contenedor de Fedora Toolbox:

./fedora-toolbox create

Esto creará un contenedor, y una imagen, llamada fedora-toolbox-<your-username>:<version-id>personalizada para su usuario host.

Finalmente, para ingresar a la caja de herramientas basta con teclear:

./fedora-toolbox enter

El artículo Fedora ToolBox: una caja de herramientas de prueba para Fedora Silverblue ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Je70Wm
via IFTTT

¿Cómo instalar Android Studio en Linux con ayuda de Flatpak?

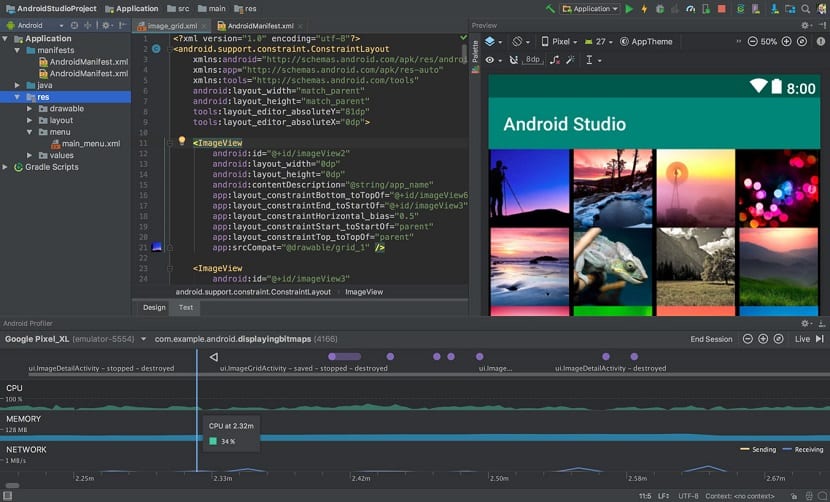
Android Studio es el entorno de desarrollo integrado oficial para la plataforma Android. Esta aplicación ofrece una herramienta completa para el desarrollo y la depuración de aplicaciones para el sistema operativo de Google para dispositivos móviles.

Como funciones de edición de código de nivel global, depuración, herramientas de rendimiento, sistema flexible de compilación y creación e implementación instantánea, le permite centrarse en la creación de aplicaciones.

Está basado en el software IntelliJ IDEA de JetBrains y ha sido publicado de forma gratuita a través de la Licencia Apache 2.0. Está disponible para las plataformas Microsoft Windows, macOS y GNU/Linux.

Actualmente Android Studio está disponible para Windows 2003, Vista, 7, 8, y 10, tanto plataformas de 32 como de 64 bits, así como para sistemas operativos GNU/Linux, Linux con GNOME o KDE y macOS, desde 10.8.5 en adelante.

La instalación de Android Studio así como su uso require de recursos del hardware del equipo a considerarse ya que para poder ejecutar este software de manera regular debemos de contar con al menos:

  • 3 GB RAM como mínimo ya que se requiere de al menos 2 GB de RAM para la ejecución de Android Studio más 1GB adicional para el emulador de Android. Y de manera recomendada se piden 16 GB RAM.
  • Para el espacio en disco                se requiere de 2 GB de espacio en disco para Android Studio mientras que 4GB son los recomendados (500MB para la IDE y al menos 1.5 GB para Android SDK, imágenes de sistema de emulador y cachés).
  • Contar con al menos la versión de Java Development Kit (JDK) 8 y una resolución de pantalla 1280×800 mínimo, mientras que la recomendada es de 1440×900.

Características de Android Studio

Se espera que se desarrollen nuevas funciones con cada versión de Android Studio. Las siguientes características se proporcionan en la versión estable actual:

  • Integración de ProGuard y funciones de firma de aplicaciones.
  • Renderizado en tiempo real
  • Consola de desarrollador: consejos de optimización, ayuda para la traducción, estadísticas de uso.
  • Soporte para construcción basada en Gradle.
  • Refactorización específica de Android y arreglos rápidos.
  • Un editor de diseño enriquecido que permite a los usuarios arrastrar y soltar componentes de la interfaz de usuario.
  • Herramientas Lint para detectar problemas de rendimiento, usabilidad, compatibilidad de versiones y otros problemas.
  • Plantillas para crear diseños comunes de Android y otros componentes.
  • Soporte para programar aplicaciones para Android Wear.
  • Soporte integrado para Google Cloud Platform, que permite la integración con Google Cloud Messaging y App Engine.
  • Un dispositivo virtual de Android que se utiliza para ejecutar y probar aplicaciones.

Se recomienda utilizar Android Studio con la última versión de Java de Oracle, por lo que deben de contar con este instalado.

¿Cómo instalar Android Studio en Linux?

Android Studio puede ser instalado con ayuda de su instalador el cual es ofrecido directamente desde su sitio web oficial.

Aunque en Linux contamos con una forma más sencilla de poder obtener este paquete. Para instalar Android Studio en Linux lo podemos hacer a través de los paquetes de Flatpak por lo que es necesario que tengan el soporte para esta tecnología instalada en su sistema.

En caso de no contar con él pueden revisar el siguiente artículo en el cual les explico cómo añadir el soporte de Flatpak para la mayoría de las distribuciones de Linux actuales. El enlace es este.

Ahora ya estando seguros de que podemos instalar aplicaciones Flatpak en nuestro sistema, vamos a abrir una terminal y en ella vamos a ejecutar el siguiente comando:

flatpak install --from https://flathub.org/repo/appstream/com.google.AndroidStudio.flatpakref

Solo tendrán que esperar a que el paquete sea descargado e instalado, este proceso puede demorar algunos minutos.

Hecha la instalación pueden buscar el lanzador de la aplicación dentro de su menú de aplicaciones, en caso de no encontrarlo basta con teclear en la terminal el siguiente comando para lanzar la aplicación.

flatpak run com.google.AndroidStudio

O en caso de ya tener instalada aplicación por este medio, pueden verificar si existe una actualización disponible con el siguiente comando:

flatpak --user update com.google.AndroidStudio

El artículo ¿Cómo instalar Android Studio en Linux con ayuda de Flatpak? ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Ao0xW3
via IFTTT

Stallman da recomendaciones para liderar discusiones en la comunidad GNU

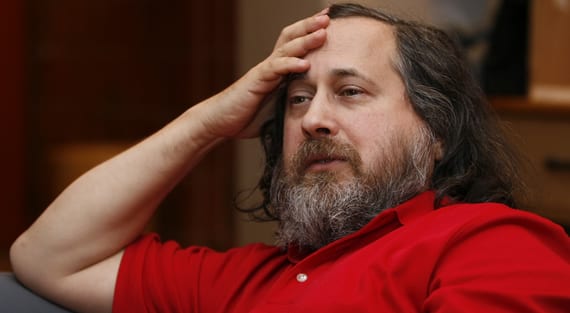
Richard Stallman preparó recomendaciones para una comunicación benevolente en el proyecto GNU, las Pautas de Comunicaciones de GNU.

Los códigos de comportamiento que son populares en varias comunidades son en forma de reglas cuya violación implica un castigo.

A Richard Stallman no le gustaría imponer algún tipo de marco, por lo que, en lugar de dar una indicación clara de lo que es posible y lo que no, desarrolló recomendaciones generales que muestran que la comunidad prefiere un estilo de comunicación amigable.

Con la ayuda de estas recomendaciones, puede dejar inmediatamente claro en qué sentido debe ser el comportamiento y ayudar al participante a hacer que su comunicación sea más amigable, sin esperar a que aparezcan disputas o insultos graves sobre la base de los cuales se puede acusar al participante de infringir las reglas.

Richard Stallman espera que las recomendaciones, en lugar de los estrictos requisitos y restricciones, ayuden a que las discusiones sean más tranquilas y más atractivas para todos los participantes.

Al incluir a Stallman, las recomendaciones atraerán más mujeres a la comunidad, mientras que él está en contra de imponer ideas para lograr la “justicia social” en la comunidad.

Richard Stallman quiere llevar las cosas con calma

Las recomendaciones en sí mismas determinan la apertura del proyecto GNU a la participación de cualquier persona interesada en el desarrollo del proyecto, independientemente de su género, raza, religión, nivel cultural, puntos de vista políticos o cualquier otra característica demográfica.

El proyecto no da la bienvenida a una forma de comunicación hostil y grosera, pide tratar a los demás participantes con respeto, no criticar por nada, tolerar errores, no responder a ataques con agresión verbal y no plantear discusiones políticas.
Desencadenado por las discusiones sobre el Código de conducta en Linux y otros proyectos, el Proyecto GNU ahora recibe pautas para la comunicación.

Las regulaciones estrictas no deben hacerse explícitamente, decidió el fundador del proyecto Richard Stallman.

El proyecto GNU tendrá pautas para una comunicación amigable en el futuro.

Esto anuncia al líder del proyecto y fundador del movimiento de Software Libre Richard Stallman en la lista de correo del proyecto.

“En nombre del Proyecto GNU, pido a todos los contribuyentes de GNU que hagan todo lo posible para seguir estas pautas en las discusiones del Proyecto GNU”, escribe Stallman.

Las nuevas directrices podrán contener una respuesta directa a las discusiones en torno a la introducción del Código de Conducta, en el núcleo de Linux, incluso si Stallman se refiere sólo de manera indirecta.

De acuerdo con Stallman, esto también ha dado lugar a una discusión entre los mantenedores de GNU, en el que algunos llamaron para la adopción de un código de conducta-, otros amenazaron con renunciar, un código de conducta debe ser introducido en el proyecto GNU.

El proyecto GNU recibe pautas para una buena comunicación

Después de consultar con muchos participantes se crearon las nuevas pautas, que enumeraron bastante ampliamente, qué comportamiento era apropiado para la discusión en las listas de correo y qué partes deberían prestar atención a los mejores.

La diferencia con un código de conducta es el enfoque básico para crear un entorno en el que todos los participantes se sientan cómodos y quieran contribuir a un proyecto.

Por ejemplo, un Código de conducta contiene reglas claras con las penas correspondientes por infracciones y, por lo tanto, es una forma bastante torpe de enseñar a las personas a comportarse de manera diferente.

Además, estos tipos de reglas no conducen a un comportamiento positivo, que va más allá de las reglas establecidas. Sin embargo, las directrices de comunicación del proyecto GNU deberían poder lograr exactamente lo último, es decir, hacer que las personas se relacionen entre sí de manera más amigable.

Esto se lograría a través de un tipo de proceso de aprendizaje en el que los participantes se guiaran por las nuevas pautas.

Stallman escribe que espera que las pautas conduzcan a discusiones más tranquilas en el proyecto, que los nuevos contribuyentes se sientan más bienvenidos y que las discusiones sean más efectivas.

El artículo Stallman da recomendaciones para liderar discusiones en la comunidad GNU ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2CzvJTu
via IFTTT
Titan el chip de Google para la seguridad de sus sistemas

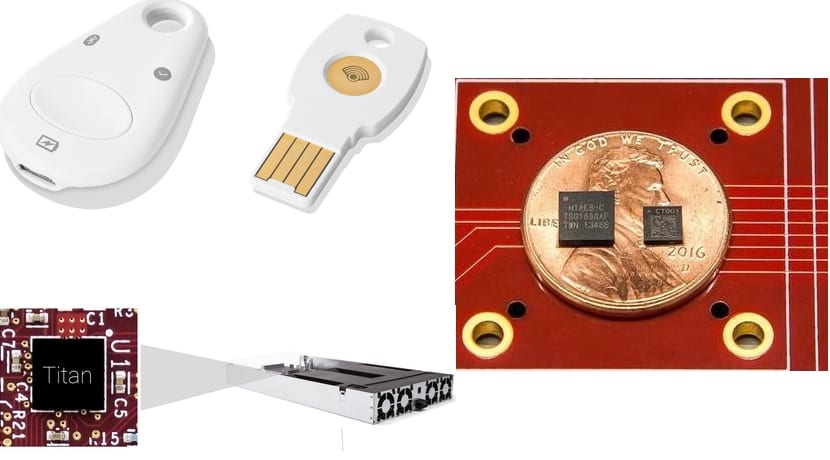
En la imagen anterior vemos a la derecha la imagen y el tamaño de los dos chips de seguridad Titan de Google. Uno de ellos es Titan, un chip empleado para los servidores y la llave USB de Google Titan Security Key, mientras que el otro es Titan M, una versión reducida para dispositivos móviles como lo son los smartphones Pixel 3 y Pixel 3 XL que lanzará próximamente al mercado. Con ellos, Google asegura que serán los dispositivos móviles con Android más seguros del mundo, ya que lleva esta tecnología de seguridad de los servidores a nuestros teĺefonos…

¿Pero qué es este chip Titan? Pues de eso voy a tratar en este artículo. Como he insinuado en el primer párrafo, este tipo de chips los implementan varios productos de Google. El principal son los servidores, como se aprecia en la imagen de abajo a la izquierda en la imagen principal. Y el otro es la Key que se muestra en la imagen superior izquierda… Con esta llave USB de seguridad se puede tener dispositivos más resistentes a phishing por las tecnologías de autenticación que implementa, mayor seguridad para usuarios y empresas. Si estás interesado puedes comprarla en Google Store, al igual que ya puedes reservar los Pixel 3 desde ese mismo lugar… Ahora bien, lo que hace al smartphone, servidores y Key un producto tan seguro es el chip que guardan en su interior, el Titan, ya sea en su versión Titan o Titan M:

  • –Titan M: con el chip se puede controlar el proceso de arranque seguro de Android, además de guardar la última versión conocida del sistema de manera segura para evitar ataques que se basen en versiones manipuladas de firmware. También bloquea los intentos de desbloquer el cargador de arranque para ejecutar cualquier otro firmware, a menos que se ingrese el código de acceso y sea consentido. El hardware también se encargará de verificar el código de acceso a la pantalla de bloqueo, gestionar las huellas de seguridad del sensor, limitar el número de intentos de acceso a la sesión para evitar ataques de fuerza bruta, y todo con total independencia, y desde una memoria flash protegida. En definitiva protegerá las operaciones más críticas para evitar problemas de seguridad. La única desventaja que le veo es que limitaría el uso de ROMs modificadas por los entusiastas que se puedan instalar en el dispositivo móvil…
  • –Titan: es el chip que se emplea en los servidores de Google Cloud y datacenters, para ofrecer una seguridad sin precedentes. Al igual que el anterior, Titan también se encarga de establecer protocolos de arranaque seguro para estos servidores. Todo gestionado por este chip de bajo consumo Eso se realiza gracias a un motor interno de criptografía, este chip también podrá verificar y encargarse de gestionar los sistemas de autenticación (inicios de sesión, contraseñas, firmas,…) para que sean más robustos.

Es decir, con estos chips, tanto los dispositivos Android, en este caso solo los Google Pixel 3 en adelante, y los servidores de Google y los que dispongan de una Titan Security Key, podrán tener estas medidas de seguridad en sus equipos, algo similar a lo que se implementa en Apple con los chips Apple T-Series como el T1 y T2, también basados en ARM y destinados a la protección…

El artículo Titan el chip de Google para la seguridad de sus sistemas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2D0eM5H
via IFTTT

Los Snaps son usados alrededor del mundo, más de 3 millones de instalaciones mensuales

Para celebrar el lanzamiento de Ubuntu 18.10 Cosmic Cuttlefish, Canonical publico una nueva infografía que muestra como les ha ido a los paquetes Snaps alrededor del mundo.

Titulado “Snaps en números”, esta infografía se enfoca en los números de los Snaps, el formato universal de Canonical que permite publicar aplicaciones a través de las distintas distribuciones de Linux de una forma muy simple. Esta tecnología, llamada Snappy en su lanzamiento, permite lanzar actualizaciones seguras y fáciles para tus aplicaciones favoritas.

Snaps en números

De acuerdo a la infografía, hay poco más de 4100 paquetes Snap disponibles para descargas en la tienda de Canonical, disponible por defecto en todos los sistemas operativos Ubuntu, además de tener soporte para más de 41 distribuciones distintas en el ecosistema Linux.

La infografía también muestra que los Snaps son usados por personas en todo el globo y hay más de 100,000 Snaps instalados diariamente en la nube, servidores, contendedores, escritorio e IoT (Internet of Things), esto lleva a un total de 3 millones de instalaciones mensuales.

Los Snaps más populares en el escritorio incluyen Firefox, VLC, Media Player, Slack, Spotify, Skype y Plex Media Server. En la nube y servidores, los Snaps más populares son AWS, Microsoft Azure, Google Cloud, Kubernetes y Heroku. OpenHub, Kura, Node-RED y Home Bridge son los más populares para IoT.

Si no has probado instalar aplicaciones a través de Snaps, la infografía te dice porque hacerlo. Son muy rápidas, actualizaciones automáticas y son muy seguras. Puedes revisar si tus aplicaciones favoritas están disponibles en el sitio web oficial.

El artículo Los Snaps son usados alrededor del mundo, más de 3 millones de instalaciones mensuales ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2PmtlpY
via IFTTT

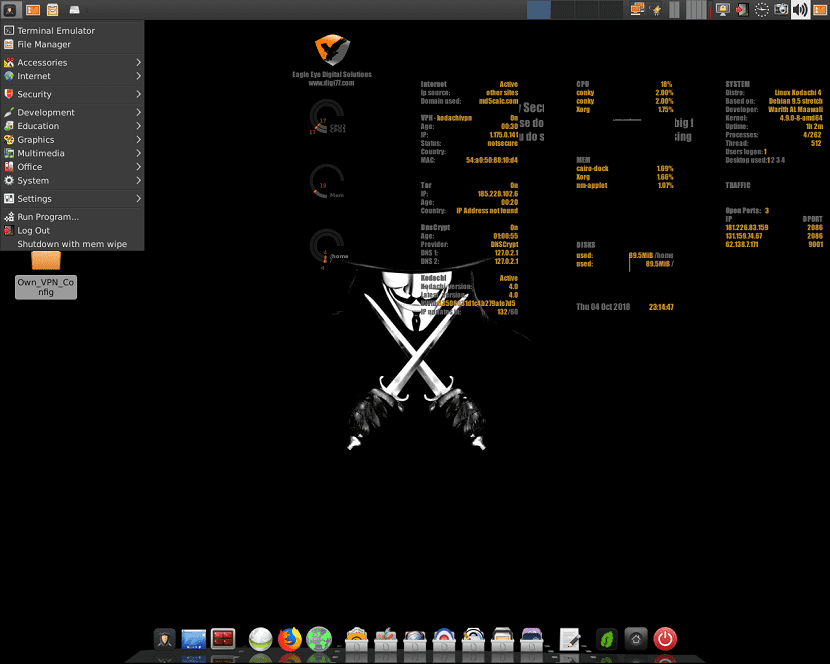
Kodachi Linux una distro anti forense de código abierto

Kodachi es una distribución de Linux basada en Debian que viene con Tor, una VPN y DNSCrypt. El entorno de escritorio es integrado con secuencias de comandos personalizadas que les permiten administrar todo utilizando una interfaz gráfica de buen aspecto.

Con la utilidad Conky puede ver información en tiempo real sobre su conexión a Internet. La IP de la VPN asignada, el nodo de salida de país Tor, los puertos abiertos, los picos de CPU y RAM, así como el consumo de ancho de banda se muestran en segundo plano mientras navega por Internet.

Los proveedores de nube segura están integrados con la distribución, puede acceder a Dropbox, SpiderOak o Wuala para cargar archivos en la nube.

Esto resulta muy útil cuando se ejecuta un sistema operativo en vivo y necesita guardar datos sin dejar pistas atrás.

Será difícil encontrar algo que falte en las necesidades de un usuario doméstico y no esté allí.

Caracteristicas de Kodachi

Kodachi tiene un instalador de disco duro, pero no se recomienda que lo convierta en un sistema operativo de escritorio, ya que la distribución perdería la eficacia de la práctica forense al no ejecutar las aplicaciones en la memoria RAM y al tocar el disco duro. Historial del navegador de Internet y caché.

Kodachi es muy fácil de usar, todo lo que tienen que hacer es iniciarlo en su PC a través de una unidad USB, entonces debe tener un sistema operativo en pleno funcionamiento con conexión VPN establecida mas conexión Tor establecida y el servicio DNScrypt en ejecución.

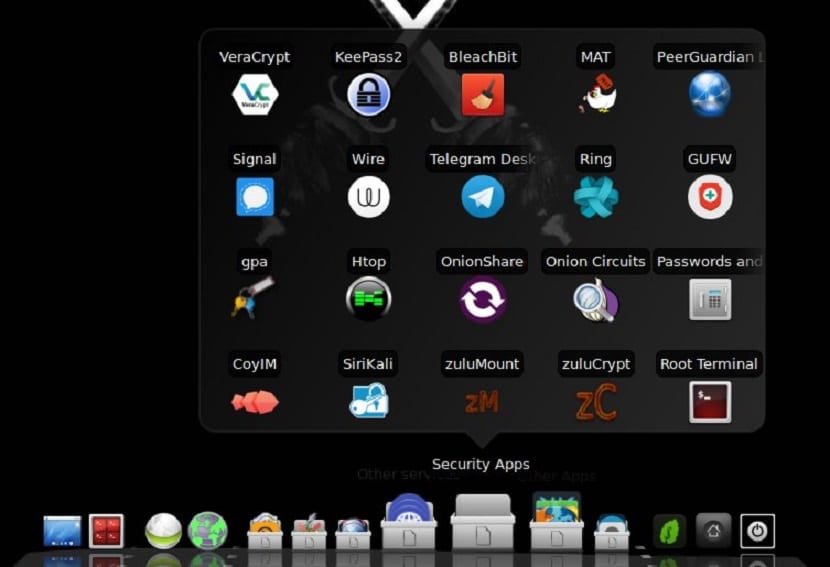
Otro software útil que se encuentra en Kodachi es el cliente FTP FileZilla, VoIP Skype, TeamViewer de escritorio remoto, el cliente SSH PuTTY, Jitsi de mensajería instantánea seguro, el lector de PDF FoxIt, el reproductor multimedia VLC, el editor de gráficos The Gimp y la suite de oficina Libreoffice.

No se requiere configuración o conocimiento de Linux por su parte, lo hacemos todo por usted. Todo el sistema operativo es funcional desde la memoria RAM temporal, por lo que, una vez que lo apague, no quedará ningún rastro y todas sus actividades desaparecerán.

Nueva versión de Kodachi Linux 4.3

Recientemente el creador del proyecto lanzó una versión de Kodachi Linux la cual llega a su nueva versión 4.3 basada en Debian 9.5 con ello se añaden todas las características y beneficios que se pueden encontrar en esta versión de Debian al sistema.

Esta nueva versión de Kodachi Linux llega con el entorno de escritorio XFCE de forma predeterminada y el Kernel es la versión 4.18.15.

Además de esto llega con varias actualizaciones de los paquetes que conforman este sistema sin olvidar las correcciones de errores entorno a su versión pasada.

Algunos cambios significativos en esta versión son los siguientes:

  • Nuevo Kernel, el último estable!
  • Se añadió la aplicación Telegram al sistema
  • VLC ha sido incluido dentro del software por defecto de la distribución
  • Se agregaron diapositivas de instalación personalizadas.
  • Fueron añadidos más nodos de salida fijos de Tor.
  • Fue incluido en esta nueva versión un instalador más rápido
  • Se quitó la caja virtual que no es compatible con el kernel 4.18.15
  • Monitor de portapapeles Cairo deshabilitado (para una mejor privacidad)
  • El instalador de errores corregidos se bloquea si la PC está conectada a Internet.
  • Un par de scripts arreglados y mejorados Distro toma menos recursos y es mucho más rápido.
  • Panel XFCE movido hacia el lado izquierdo.
  • Se reorganizaron los iconos del panel inferior.

Descargar Kodachi 4.3

Si quieren probar esta distro de Linux enfocada en el anonimato del usuario, pueden obtener una imagen de esta nueva versión lanzada desde su página web oficial del proyecto.

Para ello basta con que se dirijan a la web oficial y en su sección de descargas podrán descargar la ISO del sistema.

He de destacar que este sistema únicamente está disponible en versión de 64 bits. En resumen, es bastante completo (un poco más que Tails) y bastante estable.

El enlace de descarga es este.

La imagen del sistema la pueden grabar con ayuda de Etcher.

El artículo Kodachi Linux una distro anti forense de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Jd2bfR
via IFTTT

Llega el nuevo Kernel de Linux 4.19 con soporte para Wi-Fi 6 y mas

El Kernel de Linux es el corazón de las diferentes distribuciones de Linux. La familia de sistemas operativos Linux se basa en este núcleo y se implementa tanto en sistemas informáticos tradicionales como en ordenadores personales y servidores.

Aunque generalmente en forma de distribuciones, y en varios dispositivos integrados como enrutadores, puntos de acceso inalámbricos, PBX, decodificadores, receptores FTA, televisores inteligentes, PVR y dispositivos NAS.

Si bien la adopción en computadoras de escritorio es baja, los sistemas operativos basados en Linux dominan casi todos los demás segmentos de la computación, desde dispositivos móviles hasta mainframes.

Linux atrajo rápidamente a los desarrolladores y usuarios que lo adoptaron como núcleo para otros proyectos de software libre, en particular el sistema operativo GNU.

El Kernel de Linux ha recibido contribuciones de cerca de 12,000 programadores de más de 1,200 compañías, incluyendo algunos de los proveedores de software y hardware más grandes.

Sobre la nueva versión del Kernel de Linux 4.19

Fue el mes pasado cuando Linus Torvalds tomó un descanso del desarrollo del Kernel. Durante su descanso, había asignado a Greg Kroah-Hartman como el líder temporal de Linux, quien siguió adelante y lanzó Linux 4.19 después de ocho candidatos de lanzamiento.

El anuncio de la versión 4.19 es un poco más largo de lo que estamos acostumbrados.

Además de la descripción habitual de los principales cambios, Greg también escribió sobre el compromiso de dar la bienvenida a las nuevas personas y ayudarlas a aprender cosas.

La nueva versión incluye características como la nueva interfaz de sondeo basada en AIO, las mitigaciones de vulnerabilidad de L1TF, el controlador de latencia de E/S de bloque, la transmisión de paquetes basada en tiempo y la puesta en cola CAKE, entre otros cambios menores.

Transmisión de paquetes basada en el tiempo

La transmisión de paquetes basada en el tiempo viene con una nueva opción de socket y una nueva qdisc, que está diseñada para que pueda almacenar en búfer los paquetes hasta un tiempo configurable antes de su fecha límite (tx veces).

Los paquetes destinados a la transmisión temporizada deben enviarse con sendmsg (), con un encabezado de mensaje de control (de tipo SCM_TXTIME ) que indica la fecha límite de transmisión como un valor de nanosegundos de 64 bits.

Mitigaciones de vulnerabilidad de falla de terminal L1

La vulnerabilidad de la CPU Meltdown se reveló por primera vez a principios de este año y permitió a los atacantes sin privilegios leer fácilmente la memoria arbitraria en los sistemas.

Luego, se reveló la vulnerabilidad de “Fallo en la terminal L1” (L1TF) (también llamada Foreshadow) que trajo ambas amenazas, es decir, ataques fáciles contra la memoria del host desde un huésped.

Las mitigaciones están disponibles en el Kernel de Linux 4.19 y se han fusionado en el núcleo de la línea principal. Sin embargo, pueden ser costosos para algunos usuarios.

Soporte para Wi-fi 6

La nueva versión del Kernel de Linux que es la versión 4.19 ha llegado con nuevas y muchas mejoras. Una de las principales novedades que destacan este nuevo lanzamiento del Kernel es que se agregó el soporte inicial para Wi-Fi 6 (802.11ax).

Wi-Fi 6 proporciona la base para una gran cantidad de usos existentes y emergentes, desde la transmisión de películas de ultra alta definición en el hogar o en el camino.

Wi-Fi 6 está basado en el estándar IEEE 802.11ax, el cual permite la conectividad Wi-Fi de próxima generación.

Este nuevo modelo de Wi-Fi 6 proporcionará la capacidad, cobertura y rendimiento requeridos por los usuarios, incluso en entornos densos como estadios y otros lugares públicos.

Wi-Fi 6 funcionará de manera más eficiente en las bandas de frecuencia de 2,4 GHz y 5 GHz ya utilizadas por Wi-Fi 5, anteriormente 802.11ac, promete alcanzar velocidades de hasta 11 Gbps. De hecho, la misión principal de 802.11ax será optimizar la calidad de las conexiones en entornos muy densos.

Además de ello se añadió el sistema de archivos experimental EROFS, Pseudobloqueo Intel Cache y otras mejoras añadidas así como actualizaciones en sistemas de archivos, hardware, seguridad y controladores.

El artículo Llega el nuevo Kernel de Linux 4.19 con soporte para Wi-Fi 6 y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2OEZfyt
via IFTTT

Linus Torvalds Return: cargado de energía y renovado

Linus Torvalds decidió apartarse por un tiempo del desarrollo del kernel Linux, como bien informamos aquí. El motivo no era que estaba descontento con su proyecto, ni que necesitaba unas vacaciones, el motivo de su retirada fue algo mucho más profundo. Tras el lanzamiento del último RC que se encargó él mismo de anunciar en las LKML, pidió disculpas en el mismo correo e indicó que se retiraba por un momento para recibir ayuda e intentar lidiar con su vocabulario usado por él mismo hacia los desarrolladores del kernel cuando algo no marcha bien. De todos es sabido la dureza de algunas de las frases del creador…

Pues bien, tras un mes y pico apartado del liderato del kernel, que ha estado en manos durante este tiempo de la mano derecha de Linus, el alemán Greg, ahora ya ha regresado. Y espero que lo haya hecho cargado de energía, nuevas ideas y con ese problema corregido para evitar hacer sentir mal a los desarrolladores. Eso podría ser nutritivo para el proyecto del kernel, ya que atraería a más desarrolladores que no se atreven ahora a aportar código por miedo a la dureza de las palabras del creador si algo no marcha bien o no es un código apropiado.

Uno de los primeros pasos que tomará Torvals una vez ha vuelto de su letargo será reunirse con unos 30 o 40 de los desarrolladores principales del kernel Linux como viene siendo frecuente todos los años, una reunión a puerta cerrada para discutir más que las cosas sobre el mantenimiento del kernel, sino también cuestiones personales. Como sabemos esa reunión fue aplazada y los desarrolladores se negaron a mantenerla sin él. Ahora parece que todo vuelve más o menos a la normalidad, pero falta ver cómo será ese renovado Linus Torvalds.

La reunión será en el Open Source Summit de Europa que tendrá lugar en Edimburgo, el 22-24 de octubre de 2018. Linus Torvalds no tiene planeada ninguna aparición pública en dicho evento, pero será un buen momento para hacer una reunión de pastores y discutir todo lo que se tenga que discutir. Ahora con el nuevo Código de Conducta implantado, que no ha gustado a todos y que es objeto de polémica como ya comentamos, y el regreso de Torvalds, veremos cómo discurre todo en los próximos dias. Greg Kroah-Hartman ya ha anunciado el lanzamiento de 4.19 y ha dicho en el mail que deja el mando nuevamente a Linus…

El artículo Linus Torvalds Return: cargado de energía y renovado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NXuO1i
via IFTTT