Ya fue liberada al público la nueva versión de Fedora 29

Y bien después de varios meses de arduo trabajo por parte del equipo de desarrollo de Fedora, por fin fue puesta en libertad la nueva versión de su sistema operativo llegando este a su nueva versión Fedora 29.

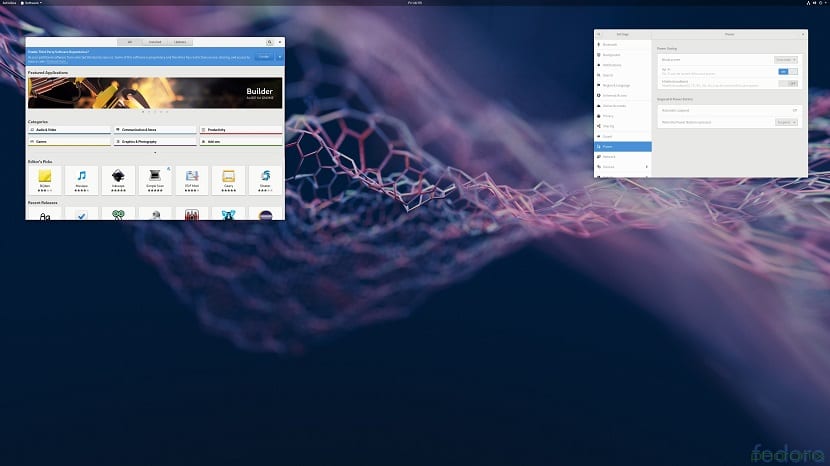
Esta nueva versión llega con nuevas características incluidas y sobre todo con la más renovada versión del entorno de escritorio Gnome 3.30 del cual se habló durante varios meses a atrás.

Por otro lado, los famosos Spins de Fedora 29 también recibieron las actualizaciones de los diferentes entornos de escritorio que utilizan estos de los cuales podemos encontrar a Fedora 29 Workstation, Fedora 29 Server y Fedora 29 Atomic.

Así como KDE Plasma 5, Xfce, MATE, Cinnamon, LXDE y LXQt. Las nuevas imágenes del sistema están preparadas para arquitecturas x86, x86_64, Power64, ARM64 (AArch64) y varios dispositivos con procesadores ARM de 32 bits.

Las mejoras más notables en Fedora 29

El repositorio de paquetes modulares, que se propuso en Fedora 28 para usuarios de Fedora Server, ahora está habilitado de forma predeterminada para todas las ediciones de Fedora.

La organización modular le permite al usuario cambiar a nuevas versiones importantes de la aplicación sin esperar la nueva versión del paquete de distribución y permanecer en las versiones antiguas, pero aún compatibles, después de actualizar el paquete de distribución.

Los módulos incluyen la aplicación base y las bibliotecas necesarias para su trabajo (otros módulos pueden usarse como una dependencia).

Escritorio actualizado a GNOME 3.30

La composición incluye una nueva aplicación para escuchar podcasts. El administrador de aplicaciones (Software GNOME) ha agregado soporte para actualizar paquetes automáticamente en el formato Flatpak.

Fedora 29 Spins
Los componentes del escritorio Xfce se han actualizado a la rama experimental 4.13, en la que se forma la futura versión estable 4.14, que destaca por la transición a GTK3 +.

Para los sistemas ARMv7 y aarch64, se ha agregado la capacidad de comprimir el archivo de paginación utilizando la tecnología ZRAM.

La compatibilidad con TLS 1.3 está habilitada de forma predeterminada en GnuTLS.

Además, se han preparado la edición RFRemix 29 .(Fedora 29 Remix rusa), adaptada para usuarios domésticos y que contiene de inmediato un conjunto completo de códecs multimedia y controladores propietarios.

La distribución incluye códecs multimedia, Adobe Flash, controladores propietarios para tarjetas de video NVIDIA, versión Freetype con soporte para subpíxeles y sugerencias, versión Fontconfig con parches para mejorar la calidad de visualización en monitores LCD, versión Taglib con etiquetas codificadas en CP1251, Chromium con GTK3 y codecs .

Se agregaron repositorios (inactivos de forma predeterminada) con Google Chrome, Yandex Browser, MEGAsync, Skype, Slack, VirtualBox, Cloud Mail.ru, VK messenger y Yandex Disk a la configuración.

La compilación incluye el Kernel 4.18, GNOME 3.30, KDE Plasma 5.13, XFCE 4.13, MATE 1.20, Cinnamon 3.8, LXQt 0.13, LibreOffice 6.1, Firefox 63, Chromium 69.

Fedora Silverblue

La edición de Fedora 29 Silverblue se diferencia de Fedora Workstation en la entrega monolítica, sin dividir el sistema base en paquetes separados, utilizando el mecanismo de actualización atómica e instalando todas las aplicaciones adicionales en forma de paquetes flatpak que se ejecutan en contenedores aislados.

La imagen del sistema es indivisible y se forma con la tecnología OSTree (los paquetes individuales no se pueden instalar en un entorno de este tipo, solo se puede reconstruir la imagen completa del sistema al expandirla con paquetes nuevos utilizando el kit de herramientas rpm-ostree).

Las compilaciones de prueba de Fedora Silverblue están preparadas para la arquitectura x86_64.

Se incluye la primera versión estable del kit de herramientas Stratis 1.0, que proporciona los medios para unificar y simplificar la configuración y la administración de un grupo de una o más unidades locales.

Stratis se implementa como una capa (stratisd) construida sobre el subsistema devicemapper y XFS, y le permite usar características como la asignación dinámica de espacio de almacenamiento, instantáneas, garantizar la integridad y crear capas para el almacenamiento en caché, sin un experto en administración de almacenamiento.

Descargar y probar Fedora 29

Para poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Puedes grabar la imagen con ayuda de Etcher en un USB.

El artículo Ya fue liberada al público la nueva versión de Fedora 29 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RoEAvt
via IFTTT
Ultimate Plumber: trabaja con las tuberías como un auténtico fontanero

Las pipes o tuberías | son un maravilloso recurso que Linux ha heredado de Unix, con el que podemos combinar varios comandos en el terminal para hacer tareas de una vez que no podríamos realizar sin esta funcionalidad. Sinceramente son una gran aportación al mundo de estos sistemas operativos y que seguro que has usado mil veces para trabajar en la consola. Pues bien, tenemos buenas noticias, ya que si no conocías Ultimate Plumber, ahora te contaremos lo maravilloso y productivo que puede llegar a ser…

Con Ultimate Plumber o up podrás tener una vista previa de los resultados de las tuberías con las que estás trabajando en Linux, de forma instantánea mientras las escribes. Una ayuda muy interesante, especialmente cuando trabajamos con tuberías complejas en las que encadenamos muchos comandos. No obstante, si trabajas en producción o desarrollo, no te aconsejo usar up, ya que podría ser peligrosa cuando usamos comandos como rm o dd, o eliminar algún dato importante.

Con ella podrás usar su prompt para escribir las tuberías o comandos que quieras y te mostrará el resultado antes de que los ejecutes de forma real, así si existiese algún problema con la tubería o cadena que has creado, podrías detectarlo y reformarlo antes de ejecutarlo realmente. Si quieres obtener más información al respecto, puedes acceder a la web del proyecto en GitHub, y desde allí podrás también conseguir los pasos para su instalación de una forma sencilla…

Como bien informan sus desarrolladores, es una herramienta de texto con una UI basada en texto con la que podrás ver los resultados de las pipes de forma interactiva. Espero que te sirva de utilidad up y a partir de ahora tengas menos miedo a trabajar con largas líneas de comandos encadenadas con estas tuberías para llevar las salidas de unos a las entradas de otros.

El artículo Ultimate Plumber: trabaja con las tuberías como un auténtico fontanero ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Q1Ga69
via IFTTT

Onlyoffice y Owncloud se unen para dar una solución definitiva

Recientemente mediante un comunicado especial en el blog de Onlyoffice dieron a conocer un anunció en el que ahora los equipos de desarrollo de ownCloud y ONLYOFFICE comenzaran a trabajar juntos.

Los equipos de desarrollo llegaron a un acuerdo y han unido fuerzas para que puedan integrar las dos herramientas y así ofrecer una solución más completa de oficina.

Sobre OnlyOffice y Owncloud

Para aquellos que aún desconocen de alguna de estas suites de ofimática les puedo comentar lo siguiente.

OnlyOffice es una alternativa a LibreOffice, Office 365 y Google Docs, Onlyoffice ofrece diferentes tipos de servicio orientado a todas las necesidades.

Dentro de las versiones con las que cuenta Onlyoffice encontramos la desktop edition la cual es una versión que cuenta con su con procesador de texto, hojas de cálculo y presentaciones, una versión bastante reducida para más que suficiente para estudiantes de nivel primario.

Y la versión Enterprise edition con la cual cuenta con características adicionales una de ellas es que podemos editar documentos en línea.

ownCloud es una aplicación de software libre del tipo Servicio de alojamiento de archivos, que permite el almacenamiento en línea y aplicaciones en línea

Onlyoffice y Owncloud se asocian

Con el reciente anuncio de la asociación de los desarrolladores de ambos bandos también se mostraron algunos puntos sobre esta asociación, y 4 son importantes destacar:

1 – Con las nuevas herramientas instaladas por Univention el cual es un sistema de servidor Debian derivada con un enfoque en la gestión integrada para servidores del gobierno central y de múltiples plataformas, servicios, clientes, equipos de sobremesa y los usuarios, así como ordenadores virtualizados operados en UCS.), la instalación de ONLYOFFICE Document Server con sincronismo facilitado con el ownCloud.

2 – Otra novedad fue la liberación del ownCloud connector 2.0.3, permitiendo así que los usuarios puedan abrir archivos en los formatos ODT, ODS y ODP para edición estándar.

3 – Con la nueva versión de ONLYOFFICE se pretende que el usuario tenga la capacidad de elegir en qué servicio de almacenamiento en nube guardar los documentos.

En el momento las soluciones son las plataformas en nube de la propia ONLYOFFICE o de la ownCloud (otras opciones estarán disponibles en breve). Por hora usted puede guardar sus documentos en la nube de ONLYOFFICE.

4 – El cuarto y último punto que llamó la atención, fue el anuncio de que pronto será posible guardar directamente en la nube del ownCloud.

En el método actual, ustedes tienen que descargar el archivo a su computadora, hacer el cambio en él y luego subirlo a la nube.

Pero en la próxima versión de ONLYOFFICE (v.10.0) este proceso será simplificado, esa “demora” se debe a la adecuación de las interfaces, tanto de OnlyOffice y de ownCloud.

Estos son los principales puntos que destacamos esta asociación.


Colaboración sin problemas y segura en documentos

A través de esta asociación, las industrias que necesitan tratar datos confidenciales obtienen acceso a las aplicaciones de oficina en línea más innovadoras que les permiten trabajar juntas en tiempo real desde el complejo y seguro entorno de OwnCloud.

Proporcionando la compatibilidad perfecta con los formatos de Microsoft Office, ONLYOFFICE permite a los usuarios de ownCloud trabajar con todos los formatos de archivo comunes (DOCX, XLSX, PPTX, TXT, ODT, ODS, ODP, DOC, XLS, PPT, PPS, EPUB, RTF, HTML, HTM , PDF).

Con ello se puede hacer uso de la gran mayoría de las opciones de formato: agregar enlaces, tablas y gráficos, insertar diagramas, formas automáticas, fórmulas matemáticas, editar encabezados y pies de página, crear hojas de estilo, realizar cambios de diseño en todo el documento con dos clics del mouse, y mucho más

Podemos ver una evolución en la plataforma de suite office de ONLYOFFICE con la agregación del servicio del ownCloud y así trayendo esa posibilidad de guardar sus archivos creados en la suite en una nube.

Pudiendo ser tanto privado (creados por ustedes) como en las nubes de ONLYOFFICE y que es muy bueno porque si tienes algún imprevisto que necesitas mandar tu PC para mantenimiento, podrás acceder a los archivos y comenzar a trabajar como ocurre con Google Docs y el OneDrive de Microsoft

El artículo Onlyoffice y Owncloud se unen para dar una solución definitiva ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2EZImdI
via IFTTT

Llega la nueva versión de Rust 1.30.0 con sistema de módulos mejorado y mas

Rust o rust-lang es un lenguaje de programación bastante moderno y de código abierto, además de ser multiplataforma, rápido y deseñado para reemplazar a C y C++.

Fue creado por Mozilla y tiene abstracción de alto nivel para complacer también a los que vienen de C# y Java.

Y esto no es todo, podemos ver muchas características interesantes que no aparecen en otros lenguajes de programación, como abastracciones de coste cero, semática de movimiento, seguridad de memoria garantizada, tiempo de ejecución reducido, etc.

Sobre la nueva versión de Rust 1.30.0

Los desarrolladores de Rust han anunciado una nueva versión 1.30.0 de su lenguaje de programación.

Esta nueva versión del lenguaje, agrega nuevos tipos de macros de procedimiento, define su validez como “uso” y mejora el sistema de módulos.

Los atributos y las macros de procedimientos similares a funciones son las nuevas incorporaciones a Rust 1.30.0.

Las primeras son similares a las macros Derive personalizadas, pero le permiten definir atributos personalizados y nuevos adicionales en lugar del atributo “# [derive]”, lo que permiten crear sus propios atributos personalizados nuevos.

Además, no solo funcionan para estructuras y enumeraciones, sino también para funciones.

Otros cambios e innovaciones explican el anuncio oficial de la versión actual, así como las escasas notas de lanzamiento detalladas sobre Github.

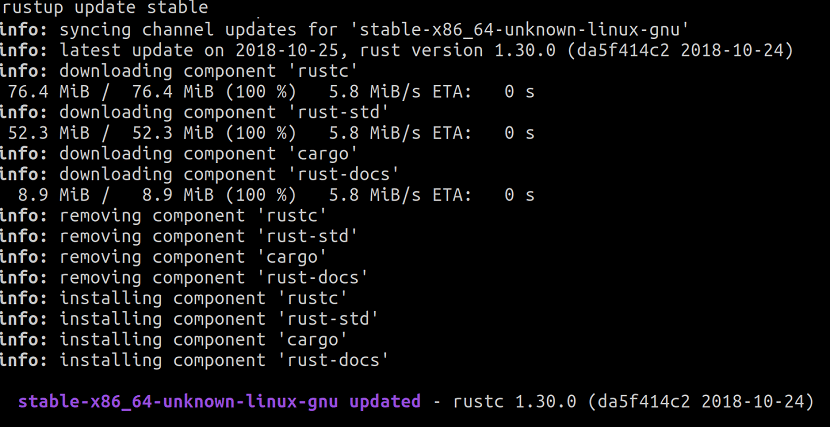
Acerca de “rustup update stable” puede ser la nueva versión Rust.

Rust 1.30 amplía esto al agregar la capacidad de definir otros dos tipos de macros avanzadas, “macros de procedimiento similares a atributos” y “macros de procedimiento similares a funciones”.

También son más flexibles: derivar solo funciona para estructuras y enumeraciones, pero los atributos pueden ir a otros lugares, como funciones.

Como ejemplo de uso de una macro similar a un atributo, es posible que tenga algo como esto al usar un marco de aplicación web.

Las macros de procedimiento similares a funciones definen macros que parecen llamadas a funciones. En el caso de SQL, esto podría ser algo como esto:

let sql = sql! (SELECT * FROM posts WHERE id = 1); 

La macro, reconocible por el signo de exclamación, analizaría la declaración de SQL incrustada y verificaría su corrección sintáctica, de acuerdo con el anuncio de la nueva versión . Se puede definir a través de:

# [Proc_macro]

pub fn sql (input: TokenStream) -> TokenStream {...} 

Aquí, la macro similar a una función sigue a la macro Derivar al evaluar el código entre paréntesis y devolver el código que se va a generar.

Al mismo tiempo, la notación anterior “# [macro_use]” se usa para usar macros de cajas externas. Reemplaza el uso de “uso”.

Sistema de módulos mejorado.

No menos importante, los desarrolladores han mejorado el sistema de módulos o han cambiado algunas reglas de sintaxis engorrosas e inusuales.

Hasta ahora, han surgido problemas cuando los desarrolladores mueven una función a un submódulo sin un prefijo explícito de “uso”.

Rust recientemente verifica la ruta para detectar automáticamente si se trata de una caja externa. Si es así, se utilizará independientemente de la posición actual en la jerarquía de módulos.

Rust también se adapta al uso de la palabra clave “crate”. Por ejemplo, “use crate :: foo :: bar;” indica que la ruta a la función “bar” comienza desde el módulo foo en el directorio raíz de la caja, no desde el directorio actual.

Esto permite, por ejemplo, llamar a la función del módulo número 1 fuera de la función del módulo número 2 sin tener que usar “uso”.

¿Cómo instalar Rust 1.30.0 en Linux?

Para quienes estén interesados en instalar Rust en sus sistemas deberán de descargar el paquete necesario en nuestra distro, para ello vamos a hacer uso de curl:

curl https://sh.rustup.rs -sSf | sh 

Con esto accedemos al sitio y ejecutaremos el script.

Se nos abrirá una serie de opciones en nuestro terminal y debemos contestar de forma adecuada. Debes pulsar 1 para continuar con la instalación con los valores predeterminados, que es lo aconsejable para la mayoría.

Una vez finalice podremos configurar nuestro shell actual para comenzar a trabajar:

source $HOME/.cargo/env 

Y ya podremos comenzar a utilizarlo. Por ejemplo, si quieres ver la versión que acabas de instalar y comprobar que todo está OK:

rustc --version 

Si tienen Rust instalado y desea actualizar a la nueva versión solo deben de teclear:

rustup update stable 

El artículo Llega la nueva versión de Rust 1.30.0 con sistema de módulos mejorado y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2ELjiXw
via IFTTT

Una nueva falla de seguridad afecta a los sistemas Linux y BSD

Hace algunos días se realizó la publicación de un error encontrado con el X.Org Server ponía en riesgo la seguridad de los sistemas Linux y BSD.

El personal de ZDNet fue quien realizo la advertencia de un nuevo fallo de seguridad en el X.Org que permitía que un atacante pudiera conseguir un acceso limitado al sistema.

Sobre el fallo encontrado

El fallo encontrado es en el X.Org Server permitía que el invasor consiguiera acceso limitado al sistema que podría ser vía terminal localmente o en una sesión SSH remotamente, así consiguiendo cambiar los permisos y consiguiendo el modo Root .

La vulnerabilidad encontrada no esta en la categoría de fallas del tipo “peligrosas” y tampoco es una falla que pueda preocupar a las computadoras con seguridad alta y bien planificada.

Pero este pequeño fallo bien aprovechado por un atacante que tenga los conocimientos suficientes puede transformar rápidamente algo que no tiene preocupante una invasión terrible, comenta Catalin Cimpanu.

No se puede usar para penetrar en computadoras seguras, pero sigue siendo útil para los atacantes porque puede convertir rápidamente intrusiones simples en piruetas erróneas.

Si bien la vulnerabilidad no pudo ser ignorada por las comunidades de Linux e infosec, que una vez que su existencia de este fallo de seguridad se hizo público el jueves pasado, comenzaron a trabajar en la solución.

El fallo ya había sido detectado años atrás

Un consultor de seguridad escuchado por ZDNet, Narendra Shinde, advirtió que dicho fallo se señaló en su informe de mayo de 2016 y que el paquete X.Org Server contiene esta vulnerabilidad que podría dar a los atacantes privilegios de root y puede cambiar cualquier archivo, hasta los más cruciales para el sistema operativo.

Esta vulnerabilidad se identificó como CVE-2018-14665 y en ella se observó lo que podría haber causado tal error.

El manejo incorrecto de dos líneas de código, siendo las lineas “-logfile” y “-modulepath”, habría permitido a los invasores insertar sus códigos maliciosos.

Este error se explora cuando X.Org Server se ejecuta con privilegios de Root y esto es común en muchas distros.

Distribuciones afectadas

Los desarrolladores de la Fundación X.Org ya están planificando una nueva solución para la versión del X.Org 1.20.3 y así solucionar estos problemas causados por estas dos líneas.

Distribuciones como Red Hat Enterprise Linux, Fedora, CentOS, Debian, Ubuntu, y OpenBSD ya han sido confirmados como afectados, aunque también se ven afectados otros proyectos más pequeños.

Las actualizaciones de seguridad que contiene el paquete pretenden corregir la vulnerabilidad de X.Org Server la cual se deben implementar en las próximas horas o días.

https://platform.twitter.com/widgets.js

Por otro lado, en Linux Mint y Ubuntu la corrección ya ha sido puesto en libertad y confirmada, sólo se tiene que actualizar el sistema, mientras que de las demás distribuciones aun no se sabe si pretenden ellos lanzar el parche o esperar el que lanzó el grupo de desarrollo de X.Org.

“Un atacante puede, literalmente, hacerse cargo de los sistemas afectados con 3 comandos o menos”, dijo Hickey en Twitter. “Hay muchas otras formas de explotar, por ejemplo, crontab. Es gracioso sobre lo trivial que es”.

Esto demuestra que Linux y BSD no son sistemas totalmente seguros, sin embargo, son alternativas sólidas y seguras en comparación con los sistemas Windows.

Finalmente es por ello que problemas como éste en X.org y otros que se han dado a conocer tiempo atrás demuestran una vez más la importancia del desarrollo activo de alternativas como Wayland.

Dado que X.org es un protocolo bastante viejo y que necesita ser remplazado ya, aun que lamentablemente aun que tengamos alternativas como Wayland o Mir estas no sean lo suficientemente solidas para brindar una usabilidad a todos.

Estas alternativas ya se encuentran en algunas distribuciones de Linux y han sido probadas, aun que en algunas no ha funcionado como se espera, (tal es el caso de Ubuntu con Wayland). Estas alternativas al X.org aun les falta mucho para que alguna de estas se pueda convertir en un estándar dentro de Linux.

El artículo Una nueva falla de seguridad afecta a los sistemas Linux y BSD ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2qf1SIC
via IFTTT

IBM realiza la mayor compra de su historia tras adquirir Red Hat

IBM, el gigante azul de la computación siempre ha estado muy involucrada en el mundo Linux, de hecho han sido desarrolladores activos del kernel y siguen aportando desarrollo y dinero al proyecto. Pues ahora lo será aún más tras cerrar lo que será la mayor compra de la historia de IBM tras adquirir la empresa Red Hat. Aunque realmente el acuerdo no será 100% efectivo hasta la segunda mitad del año próximo, es decir, hasta los últimos meses de 2019.

IBM lo ha confirmado hoy mismo, ha llegado a este acuerdo para comprar al gigante americano del sombrero rojo por nada menos que 34.000 millones de dólares, una cifra que incluye también la deuda. Eso convertirá a IBM en una empresa más flexible, adquiriendo todos los desarrollos y productos de Red Hat que ahora formarán parte de la oferta de IBM para expandirse hacia nuevos horizontes como la nube, etc. Veremos qué ocurre con la distro RHEL tras esta compra, aunque no debería afectar… Según han confirmado desde los comunicados que hemos podido ver: “IBM se convertirá en el proveedor híbrido de tecnología cloud número 1 del mundo, ofreciendo a las compañías la única solución de nube abierta que permitirá desbloquear todo el valor de esta tecnología para sus negocios.“. Eso significa que las compañías clientes de las soluciones de IBM podrán trasladar todas sus aplicaciones de negocio a la nube de forma segura. IBM y Red Hat estarán sólidamente posicionados para solucionar esto y acelerar la adopción de multitud de nubes híbridas.

En principio, tras leer esto no afectará a la marca Red Hat como la conocemos ahora, y tanto IBM como Red Hat seguirán igualmente comprometidas con el código abierto como lo han hecho hasta el momento. Ambas compañías han trabajado juntas durante los 20 últimos años, pero ahora esa colaboración será más estrecha. Solo que ahora se posicionarán mejor para ofrecer servicios y rivalizar con Microsoft Azure y AWS (Amazon Web Services).

El artículo IBM realiza la mayor compra de su historia tras adquirir Red Hat ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2yCIdae
via IFTTT

Ya es oficial la adquisición por parte de Microsoft de GitHub

En meses atrás dimos a conocer aquí en el blog las intenciones de Microsoft por realizar una posible compra de GitHub, días después de dio a conocer que esa noticia era oficial y así fue.

Aunque todo esto lleva un proceso dado que no todo es tan fácil como parece ya que Microsoft tenía que obtener ciertas aprobaciones y asi fue como sucedió.

Después de la obtención de  la aprobación de la Unión Europea hace una semana, Microsoft ha confirmado la adquisición de GitHub , el servicio de colaboración y el intercambio basado en el código de Git.

Son 31 millones de desarrolladores que actualmente hacen uso de esta plataforma para poder alojar, compartir y/o encontrar proyectos con otras personas.

El anuncio oficial de la adquisición ya es oficial y el gigante del software de Redmond ya es el nuevo dueño.

Microsoft ha asegurado que después de la adquisición se cerrará, seguiría administrando GitHub como una plataforma y negocios independientes. Por lo tanto, Microsoft oficializa la adquisición de GitHub.

Apoyo a los desarrolladores

La adquisición es otra señal de cómo Microsoft se ha comprometido a tratar de atraer a los desarrolladores y presentarse como un socio neutral para ayudar en proyectos.

Esto es porque, a pesar de que su propio negocio de software propietario es rentable, Microsoft también tiene varias otras empresas, por ejemplo, Azure, que compite con AWS y Google Cloud.

Todas dependen mucho de la imparcialidad en relación a una plataforma u otra. Y con la adquisición de GitHub, Microsoft espera a dar otra señal en esta dirección.

GitHub conservará su primer espíritu de desarrollador y operará de manera independiente para proporcionar una plataforma abierta para todos los desarrolladores en todas las industrias.

Los desarrolladores seguirán pudiendo usar los lenguajes de programación, las herramientas y los sistemas operativos de su elección para sus proyectos, y seguirán pudiendo implementar su código en cualquier sistema operativo, cualquier nube y cualquier dispositivo.

Equipo mantenido

Como se anunció anteriormente, Nat Friedman, que había sido director general de Xamarin (otra compañía de software centrada en el desarrollador que fue adquirida por Microsoft en 2016), será CEO de la compañía.

El fundador y ex CEO de GitHub, Chris Wanstrath, se convertirá en un técnico de Microsoft y trabajarán en el software, estrategias e iniciativas. (Wanstrath regresó como director general después de su co-fundador Tom Preston-Werner, renunció después de una investigación de acoso en 2014.)

Friedman, en una breve nota, dijo que asumirá el cargo el lunes.

También repitió lo que dijo Microsoft en el momento del acuerdo: el GitHub se administrará como una plataforma y las empresas independientes.

Este es un punto clave, ya que no habrá mucho espacio para los desarrolladores acerca de la empresa.

Muchos se preguntaban si GitHub a va hacer parcial o más centrado en proyectos o productos basados en Microsoft.

Siempre apoyamos a los desarrolladores en la elección de cualquier idioma, licencia, herramienta, plataforma o nube “, escribe, observando que habrá más herramientas por venir. “Continuaremos construyendo herramientas de buen gusto, rápidas y pulidas que los desarrolladores adoran”, agregó.

Nuevo foro

Asimismo, destacó el desarrollo y la inversión en Paper Cuts.  Este es un proyecto lanzado en agosto.

Él espera a abordar algunas de las quejas que los desarrolladores puedan tener con GitHub.

La idea es ayudar a manejar las actualizaciones de productos más grandes. Así, GitHub puede encontrar soluciones alternativas. Además, se debe proporcionar un foro de retroalimentación para ayudar a descubrir lo que se debe actualizar.

Impedir la migración

Microsoft esta buscando ideas o oportunidades para evitar la migración de los desarrolladores, por lo tanto, la necesidad de permanecer neutro no es sólo mantener a sus 31 millones de desarrolladores.

Ha habido un aumento de 3 millones desde que se anunció el acuerdo. El objetivo principal es para evitar la migración masiva a los competidores de GitHub, incluyendo gitlab y bitbucket.

De momento Microsoft tiene mucho por trabajar, dado que aun que sus intenciones sean neutrales muchas personas decidieron realizar el abandono de Git Hub.

El artículo Ya es oficial la adquisición por parte de Microsoft de GitHub ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2z8hJwC
via IFTTT

PinePhone: un teléfono inteligente con Linux ejecutando KDE Plasma

Pine64, el equipo detrás del Pinebook anunció que comenzará a trabajar en un teléfono inteligente barato basado en Linux.

Apodado el PinePhone, el teléfono se construirá alrededor de una de sus creaciones de Pine64, pues tomaran la base de la computadora de una sola placa Pine A64 para iniciar con el proceso de diseño,fabricación y construcción del PinePhone.

Seguramente algunos de ustedes recuerden Pine64, pues este es el fabricante y minorista detrás de Pinebook , una computadora portátil basada en Linux de bajo costo.

La compañía planea expandir sus mercados hacia el mundo de los dispositivos móviles con Linux de bajo costo, trabajando en un teléfono inteligente, denominado PinePhone.

Al igual que las computadoras portátiles baratas que vende Pine, el PinePhone probablemente no sea un monstruo de especificaciones.

De acuerdo con el equipo de Pine, planean basar el PinePhone alrededor de su modeo de computadora Pine A64.

Los diseños no se han finalizado, pero Pine64 ha planeado lanzar algunos kits de desarrollo se lanzarán el 1 de noviembre con una fecha de lanzamiento proyectada del dispositivo de mediados de 2019.

Ha comenzado el mercado de los Smarphones con Linux

Luego del abandono de Ubuntu Phone, Purism Librem 5 parece que será de momento el próximo candidato de los teléfonos inteligentes con Linux.

Purism ya se ha asociado con grandes nombres como GNOME y KDE, y podemos esperar que el dispositivo comience a enviarse en abril de 2019 .

Pero como se mencionó al inicio del articulo ha aparecido que otro proveedor de hardware que está buscando desarrollar su propio teléfono inteligente Linux y entrar en este marcado.

El creador de KDE Neon, Jonathan Riddell, reveló esto en Open Source Summit, Edición Europa.

Al contactar al fundador de Pine64, TL Lim, se encontró que los dispositivos se llaman PinePhone y PineTab.

A partir del 1 de noviembre, Pine64 comenzará a enviar los primeros kits de desarrollo de PinePhone a los desarrolladores seleccionados de forma gratuita.

¿De que consta el Kit?

El primer PinePhone se entregará a los desarrolladores seleccionados de forma gratuita el 1 de noviembre.

Este es un kit combinado de zócalo PINE A64 + módulo SOPine + Pantalla táctil de 7 ″ + Cámara + Wifi / BT + Caja de Playbox + Estuche de batería de Ion de litio + LTE cat 4 dongle USB.

Estos kits combinados permitirán a los desarrolladores saltar y comenzar el desarrollo de PinePhone.

La plataforma PINE A64 ya tiene una versión principal del sistema operativo Linux gracias aPINE64 Comunidad y soporte KDE neon.

La placa de desarrolladores de PinePhone todo-en-uno con panel de 1440 × 720 de 5,45 ″ se lanzará antes de FOSDEM y los objetivos para la demostración en FOSDEM.

Obviamente, va a ser un poco más difícil de manejar que un teléfono inteligente, pero debería permitir a los desarrolladores comenzar a manipular la plataforma para preparar las aplicaciones para el PinePhone, siempre y cuando se envíe.

Este difícilmente sería el primer intento de construir un teléfono con Linux.

De hecho, Android actualmente usa el kernel de Linux, por lo que hay miles de millones de teléfonos con Linux en este momento.

Pero los teléfonos que usan el mismo tipo de tecnologías que Linux de escritorio son mucho más raros.

¿Cuándo se podrá adquirir PinePhone?

El diseño real del teléfono ya comenzó, pero no se finalizará hasta el segundo trimestre de 2019 después de recibir aportes de la placa de desarrolladores y también estará pendiente del progreso del software abierto.

Lim dijo que están utilizando este enfoque de tres pasos para evitar otros fallos en fallas en el teléfono Linux. El PinePhone separa el módulo SoC y LTE debido a las líneas binarias principales y la preocupación de la GPL.

El precio objetivo debe estar en el rango de $ 100 + para la configuración de almacenamiento de 2GB de RAM y 16GB.

De acuerdo con el programa actual, el diseño real de PinePhone con tecnología Plasma Mobile no se finalizará hasta 2019 Q2.

Como Pine64 es conocido por sus computadoras portátiles de bajo costo, PinePhone no romperá su columna vertebral cuando se trata de precios.

El artículo PinePhone: un teléfono inteligente con Linux ejecutando KDE Plasma ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2CFuKRL
via IFTTT

ESET: entrevista exclusiva para LinuxAdictos

Todos conoceréis a la compañía de seguridad informática ESET, ya que es una de las más conocidas y líder en el sector de la ciberseguridad. Tiene sede en Bratislava, Eslovaquia, pero en la actualidad cuenta con oficinas en numerosos países. Fue fundada en 1992 y, como bien sabéis todos, uno de sus prodúctos más conocidos y destacados es el famoso software antivirus NOD32. Actualmente su antivirus se encuentra disponible para diversas plataformas, entre ellas GNU/Linux, es por ello que nos ha parecido interesante realizar esta entrevista para conocer un poco más de cerca a ESET…

Concretamente nos ha atendido amablemente Josep Albors, el responsable de investigación y concienciación de ESET España. Con él seguimos con nuestra serie de entrevistas a personajes VIPs y empresas del sector tecnológico que iniciamos hace un tiempo. Espero que os estén gustando estas entrevistas y que juntos aprendamos un poco más sobre ellas y sobre los temas que se tratan. Así que sin más esperas, aquí te dejo el contenido:

LinuxAdictos: ¿Recomendarías a los usuarios de sistemas UNIX/Linux instalar un antivirus?

Josep Albors: Como usuario de GNU/Linux, macOS y Windows, no veo impedimentos a la hora de instalar una solución de seguridad puesto que apenas afecta al rendimiento del sistema y no solo permite detectar amenazas dirigidas a nuestro sistema. De esta forma, en un ecosistema multiplataforma, seremos capaces de detectar y eliminar amenazas dirigidas a otros sistemas operativos más propensos a sufrirlas y evitarles pasar un mal trago.

LxA: ¿Veis mejor el panorama de la seguridad en sistemas como GNU/Linux, Solaris, FreeBSD, macOS, etc., que en el caso de Microsoft Windows?

JA: En este punto tendríamos que acotar muy bien a qué nos referimos cuando mencionamos cada uno de estos sistemas. No es lo mismo un GNU/Linux actualizado y bien administrado que un GNU/Linux obsoleto y con múltiples agujeros de seguridad instalado en un dispositivo IoT que difícilmente recibirá una actualización de seguridad. De la misma forma, no es lo mismo un Windows 10 a nivel usuario que un Windows Server 2016 gestionado por un sysadmin con experiencia.

La situación cambia mucho de un escenario a otro y, si bien Windows ha mejorado bastante su seguridad en los últimos años, a nivel de escritorio sigue siendo el objetivo favorito de los delincuentes (aunque su base de instalaciones también tiene bastante que ver). Por su parte, si bien GNU/Linux apenas tiene amenazas en forma de malware en sistemas de escritorio, en otros entornos donde el sistema viene embebido en dispositivos con capacidades de gestión y seguridad limitadas y que se distribuyen por millones la situación es bastante preocupante.

En lo que respecta a macOS, hemos visto cómo las amenazas dirigidas a esta plataforma han ido creciendo lenta pero imparablemente en los últimos años, por lo que los usuarios de esta plataforma harían bien en considerar la seguridad de sus sistemas como algo esencial.

LxA: …¿y en el caso de Android e iOS?

JA: A pesar de que estos dos sistemas operativos tienen a UNIX como ancestro en común, la dominancia de Android sobre iOS también ha hecho que los delincuentes se centren en la plataforma de Google. En este punto también afectan las políticas de aprobación y revisión de aplicaciones en las tiendas de aplicaciones oficiales de cada empresa, siendo las de Apple mucho más restrictivas y limitando por tanto el número de aplicaciones maliciosas encontradas con respecto a las que se detectan en Android.

LxA: ¿Cómo pensáis aportar mayor seguridad para el IoT?

JA: Desde hace un par de versiones las soluciones de ESET cuentan con una herramienta de monitorización de la red doméstica. Esta opción permite analizar el router y otros dispositivos inteligentes en busca de vulnerabilidades conocidas, ofreciendo sugerencias para solucionarlos. Además contamos con una solución gratuita específica para Smart TV y otros dispositivos con Android TV que protegen frente amenazas orientadas a esta plataforma.

Sabemos que la seguridad del Internet de las Cosas es un tema que hay que tener muy en cuenta y estas características incluidas en nuestros productos son solo el principio. Seguimos investigando y desarrollando soluciones que se adapten a las necesidades de este peculiar ecosistema y esperamos contribuir a hacer del IoT un lugar más seguro.

LxA: ¿Puede una empresa antivirus hacer algo en cuanto a la privacidad? No me refiero solo evitar ataques en un sistema, sino, por ejemplo, evitar que ciertas app recopilen información del usuario, o evitar eso que algunos desarrolladores y empresas están denominando “telemetría bidireccional”…

JA: No es solo que pueda si no que debe ayudar a proteger la privacidad de sus usuarios. En el caso de ESET detectamos las aplicaciones que son claramente maliciosas y, en el caso de ser una aplicación legítima pero que afecta a nuestra privacidad de alguna forma negativa de la que tengamos constancia, avisamos al usuario de que está intentando descargar o instalar una aplicación potencialmente indeseable.

LxA: ¿A qué otros retos o desafíos os estáis enfrentando últimamente en cuanto a ciberseguridad?

JA: A pesar de que muchos delincuentes son bastante vagos y apenas innovan en la creación de malware, existen unos pocos a los que les gusta ponernos las cosas difíciles. Amenazas como las que no utilizan ningún archivo malicioso y utilizan herramientas del sistema como PowerShell o aquellas que utilizan terceros de confianza para propagarse y además cuentan con certificados legítimos son una peligrosa amenaza porque hacen que los usuarios bajen la guardia y permiten saltarse algunas medidas de seguridad.

LxA: ¿Cómo pueden contribuir los usuarios a denunciar o reportar código malicioso?

JA: Se puede contribuir de varias formas, tanto enviando esas muestras a servicios de análisis como Virustotal (que luego las comparte entre las diferentes casas antivirus asociadas) hasta enviárnoslas directamente a nuestros laboratorios por correo electrónico a samples@eset.com.

LxA: ¿Por qué algunos antivirus se han puesto bajo sospecha y se han descartado para ser instalados en ciertos sistemas gubernamentales? Todos conocemos el caso de una conocida firma de antivirus que ha sido rechazada por Europa. Sé que es porque a los antivirus se les da permisos totales, y eso puede ser un arma de doble filo, pero me gustaría conocer vuestra opinión…

JA: No especulamos sobre lo que hacen otros fabricantes pero ESET, como empresa ubicada en la Unión Europea, cumple con todas las regulaciones vigentes y está totalmente comprometida con la seguridad de sus usuarios. De la misma forma, estamos en contra de la utilización de amenazas aun con supuestas finalidades legales y, por ende, las detectaremos como ya hemos hecho con anterioridad tanto si las desarrollan un grupo de criminales como un gobierno u organismo oficial.

LxA: ¿Los antivirus para Linux son un simple port de los antivirus para Windows? Es decir, ¿se trata del mismo software portado para poder ser ejecutado en sistemas GNU/Linux?

JA: Las versiones de nuestras soluciones de seguridad para GNU/Linux comparten algunas características con las de Windows y macOS pero han sido desarrolladas desde cero para esta plataforma en concreto. De hecho, las soluciones para servidores GNU/Linux permiten una configuración muy amplia para que los administradores de sistemas los configuren a su gusto.

LxA: ¿El motor de búsqueda de malware en el caso de la versión para Linux detecta virus para Windows, rootkits, y los llamados multiplataforma (Flash, Java,…)? ¿O algo más?

JA: Efectivamente, el motor de análisis es el mismo tanto para GNU/Linux como para macOS y Windows y, por tanto, permite la detección de malware multiplataforma, incluyendo amenazas para sistemas operativos móviles como Android e iOS.

LxA: ¿Qué aporta su software antivirus para Linux que no aporta la competencia?

JA: Nuestras soluciones de seguridad cuentan con más de 30 años de experiencia y eso se nota en varios puntos clave. Uno de ellos es la capacidad de detección de amenazas y siendo ESET una empresa líder en el sector permite que nuestros usuarios cuenten con una protección eficaz. Además nuestro motor de análisis es de los más rápidos y de los que menos recursos consume por lo que el impacto en el sistema es mínimo.

LxA: ¿Crees que en un futuro próximo los antivirus serán sustituidos por otras herramientas de seguridad?

JA: Como empresa que lleva más de 30 años en este sector hemos oído esa pregunta unas cuantas veces. Sinceramente, creemos que los antivirus como tal hace tiempo que evolucionaron a soluciones de seguridad más complejas y preparadas para lidiar con las amenazas más avanzadas. Cómo evolucione cada fabricante es cosa suya pero por parte de ESET seguiremos apostando por una solución multicapa que les siga poniendo las cosas difíciles a los creadores de malware, siempre teniendo en cuenta la mejor tecnología disponible en cada momento.

No olvides dejar tus comentarios sobre la entrevista… Espero que te haya gustado y que estés atento a nuestras publicaciones de LxA, porque vendrán más de estas entrevistas… ¡Aún no hemos terminado la serie!

El artículo ESET: entrevista exclusiva para LinuxAdictos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2yymj8i
via IFTTT

Lakka: convierte tu Raspberry pi en una consola de juegos retro

Ya en más de una ocasión aquí en el blog he hecho mención de algunos de los sistemas operativos que podemos usar en nuestra querida Raspberry Pi.

Y sobre todo ya he hecho mención sobre Lakka, el cual es el sistema del cual vamos hablar el día de hoy. Lakka es un sistema operativo de código abierto, ligero y que convierte una pequeña PC en una consola de juego completo.

Es por ello que, si te gustan los juegos retro y quieres convertir tu antiguo PC en una consola de retrogaming o quieres hacer uso de tu Raspberry Pi para esto les recomiendo sumamente Lakka.

Sobre Lakka

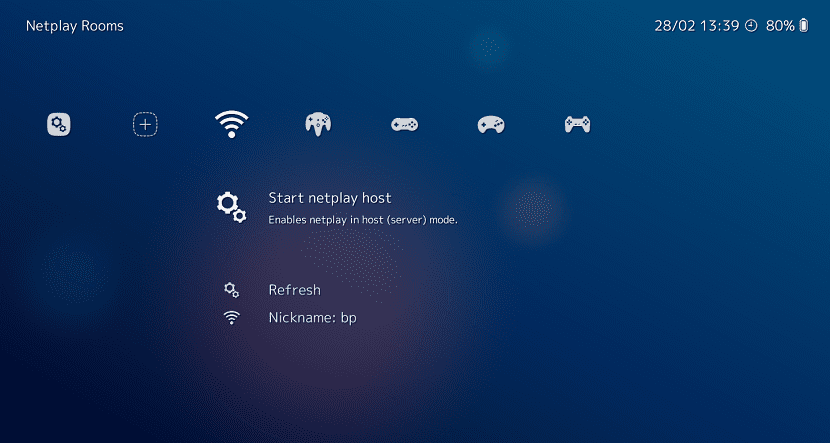
Lakka se basa en OpenELEC / LibreELEC y ejecuta el emulador de consolas de RetroArch. Esta distro tiene una interfaz de usuario bonita y fácil de usar, con una experiencia del usuario similar a la del PS4.

Construido sobre el famoso emulador RetroArch, Lakka es capaz de emular una amplia variedad de sistemas y tiene algunas características útiles como el reconocimiento automático de joypad, rebobinado, juego de redes y sombreadores.

Desde el sitio web oficial de Lakka se puede obtener la imagen para poder instalarlo en su tarjeta SD y fácilmente configurarlo o ejecutarlo en modo live.

O para aquellos que hacen uso de NOOBS o PINN pueden encontrar a Lakka dentro de la lista de sistemas que pueden instalar en su Raspberry pi directamente desde estos.

Esta clara separación garantiza modularidad y configuración centralizada. Es decir, esto garantiza que los usuarios puedan hacer su configuración una vez y realizar sus cambios en todos los sistemas de juego.

Lakka ofrece la mejor experiencia inmediata con su primer arranque y pulido, se puede ejecutar sin establecer consolas de juego.

El sistema es rápido, libre de bloatware. Así que si te gusta jugar a los juegos retro Lakka es perfecto para ustedes.

Emuladores de Lakka

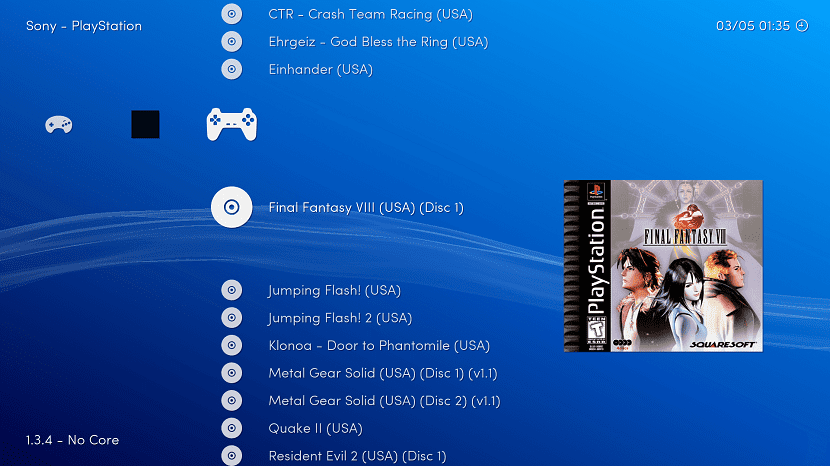
En lugar de EmulationStation, Lakka utiliza RetroArch y la interfaz de Libretro con una interfaz que imita la PlayStation 3 XrossMediaBar (XMB). Es la opción más robusta que encontrarás, con una gran cantidad de opciones para sombreadores, ajustes de audio y video. A veces, es casi demasiado.

Lista de emuladores de Lakka

  • 3DO
  • PlayStation
  • SNES/Super Famicom
  • Nintendo DS
  • Arcade
  • Game Boy/Game Boy Color
  • Sega Master System/Game Gear/Mega Drive/CD
  • Lynx
  • Neo Geo Pocket/Color
  • PC Engine/TurboGrafx 16
  • PC-FX
  • Virtual Boy
  • WonderSwan/Color
  • Nintendo 64
  • NES/Famicom
  • PSP
  • Atari 7800
  • Atari 2600
  • Game Boy Advance
  • Atari Jaguar

Recuerden que Lakka todavía está pasando por un gran desarrollo. Entonces, ustedes pueden encontrar algunos errores o recursos ausentes.

Además de ello cuenta con una amplia gama de soporte controles de videojuegos lo que permite utilizar los de los juegos de PlayStation, XBox y otros.

Si ustedes no tienen un PC para utilizar Lakka, este cuenta con soporte para varios ordenadores de bolsillo que basan su hardware en procesadores ARM de los cuales podemos mencionar a continuación: Raspberry Pi, Raspberry 2, HummingBoard, Banana Po, Odroid, CuBox-i, Cubietruck y Cubieboard 2.

Lakka es la distribución Linux oficial del RetroArch y del ecosistema libretro. Cada sistema de juego es implementado como un núcleo libretro, mientras que el frontend RetroArch cuida la apariencia y funcionalidad de este.

Descargar y probar Lakka

Lakka es fácil de instalar y usar. Una vez instalado en su tarjeta SD o unidad flash USB, solo tiene que copiar sus ROMs en el dispositivo, encender la plataforma y conectar su joypad y disfrutar de sus juegos favoritos.

Para poder descargar esta distribución orientada a los videojuegos pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema acorde al dispositivo en el cual lo desean probar. El enlace es este.

En el caso especial de los que son usuarios de Raspberry Pi como mencione anteriormente si están utilizando PINN o NOOBS estos les pueden facilitar la descarga e instalación de este en su tarjeta SD.

Pero en caso de que no sea así al descargar la imagen esta la pueden grabar en su tarjeta SD (ya formateada) con ayuda de Etcher.

El artículo Lakka: convierte tu Raspberry pi en una consola de juegos retro ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2O1U7iP
via IFTTT