Linux se está transformando en el sistema estándar de los coches

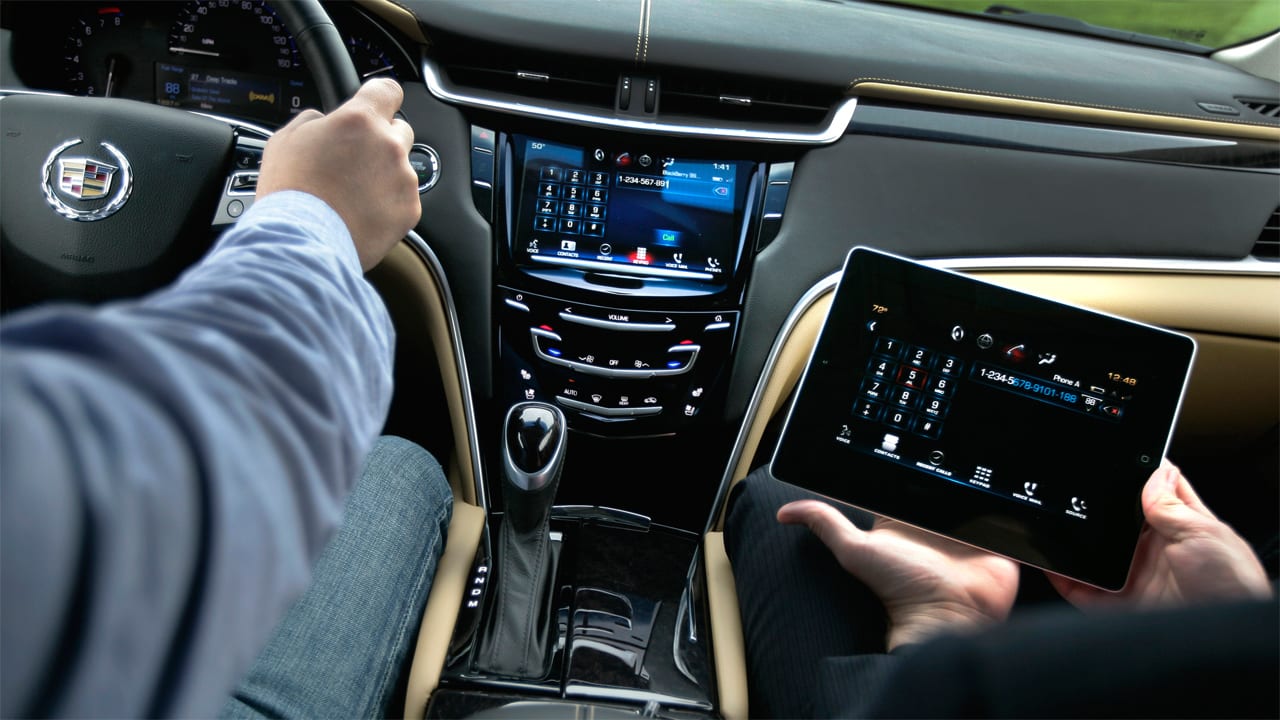
Solo algunas marcas como Cadillac y Tesla Motors usaban Linux para ciertos sistemas en sus coches, pero cada vez son más marcas las que apuestan por el kernel Linux para sus vehículos. De hecho, la Linux Foundation ha apostado muy fuerte por este nuevo sector de los coches conectados creando bajo su paragüas el AGL (Automotive Grade Linux), un proyecto de código abierto para implementar un sistema operativo y framework abierto para los automóviles de todo tipo.

Esto comenzó en 2012 y desde entonces ha progresado mucho, con miembros de la talla de Toyota (y Lexus evidentemente), que es el mayor fabricante de coches a nivel mundial, y otros como Fujitsu, HARMAN, NVIDIA, Renesas, Samsung, Texas Instruments, Nissan, Jaguar Land Rover, DENSO, Mazda, Panasonic, Suzuki, Honda, Amazon, NTT Data, Mercedes Benz, Pioneer, Qualcomm, Mitsubishi Electric, Adobe, ARM, Collabora, Eureka, Hitachi, Hyundai, Intel, LG, NEC, Microchip, Mediatek, SiFive, NXP, Oracle, Sony, Subaru, Toshiba, Synopsys, Qt, Trend Micro, y un larguísimo etc. ¡Ojo! Y que una marca no esté aquí no significa que no colabore o que no lo use, solo que su implicación no es tan grande.

Como sabéis, Linux no ha conquistado el único sector que le queda por dominar, ya que el resto están totalmente dominados por él. Es paradógico que se crease precisamente para el sector que no domina, el escritorio. En cambio, ha arrasado en los servidores, supercomputadoras, embebidos, dispositivos móviles, los nuevos dispositivos del IoT, industria,  y otros campos como el que hoy tratamos, el de los vehículos conectados.

Electrodomésticos, televisiones, armas, coches, wearables… lo cierto es que Linux está en todos lados., menos en los ordenadores de sobremesa y portátiles de los usuarios que es donde debería estar. En cambio, en este sentido, solo se obtienen unas cuotas que en función de la estadística que mires oscila entre un 2 y un 4% en los casos más optimistas, y agregando a ChromeOS como tal. Por otro lado, sus competidores como MacOS y Windows, obtienen unas cifras cercanas al 10% y más de un 80% para el de Microsoft.

La cuestión que surge es: ¿realmente es tan vital que Linux domine el PC teniendo todo el poder con el que cuenta Linux? Bueno, dejo esta pregunta para que reflexionéis…
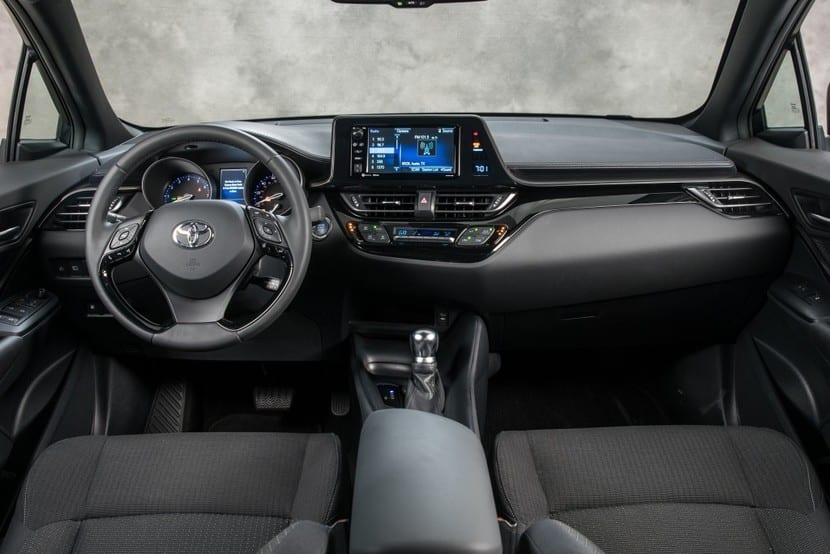
Como he dicho, no solo AGL se está transformando en el sistema de facto en la industria del automóvil, para usarse para los sistemas u ordenadores de abordo, sino que también está presente en los motores y otras partes del coche, ya que los actuales coches usan sistemas de ayudas electrónicas que necesitan de un ordenador que por lo general suele ser un sistema embebido con un microprocesador como el PowerPC para controlar el sistema de control de tracción, sistema de estabilidad, etc.

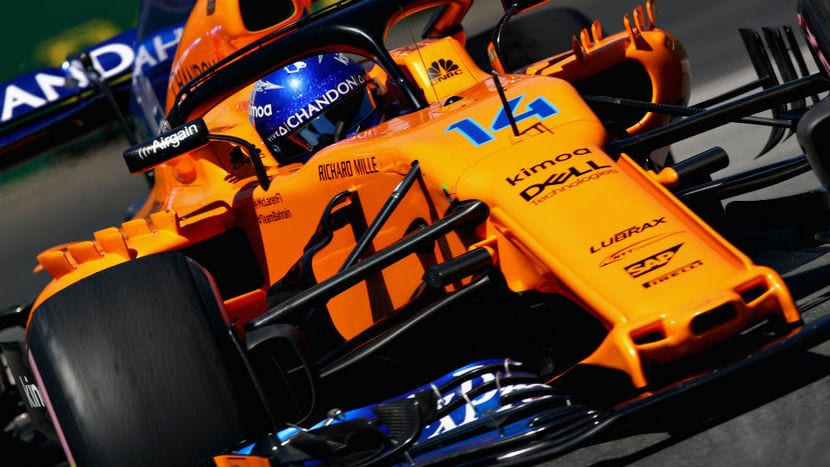
La extensión de Linux es tal, que tal vez no tengas que preguntarte si tu coche usa Linux o no, sino más bien ¿Cuántos sistemas con Linux tiene mi coche? Uno, dos, tres,… Incluso en los equipos de competición de las categorías más altas del motorsport como es la Fórmula 1 usan Linux. Las centralitas electrónicas (ECU) de los F1 tienen un PowerPC QuadCore, un sitema empotrado con Linux para el control de todos los sensores, volante y telemetría del monoplaza. Esta ECU está fabricada por McLaren Electronics y se ha estandarizado, por lo que la usan todos los equipos.
Esos más de 140 miembros que hemos citado al principio en parte, están ahí para colaborar entre todos y crear un gran AGL en vez de desarrollar por su cuenta cada uno un sistema independiente, lo que resultaría más caro y con un resultado mucho peor. Así, toman la filosofía de la comunidad de código abierto y todos aportan su granito de arena para crear una gran montaña que podremos disfrutar todos en los vehículos del hoy y el mañana.

El resultado de este proyecto, todo ese trabajo conjunto es el UCB (Unified Code Base) representando el 70% del SO completo, es decir, unas fuentes de código abierto unificadas que luego las usarán cada uno de los miembros que lo necesite, realizando las modificaciones oportunas, como agregando ciertas funcionalidades sobre esa base, interfaces diferentes, etc., en función de las necesidades de cada uno.
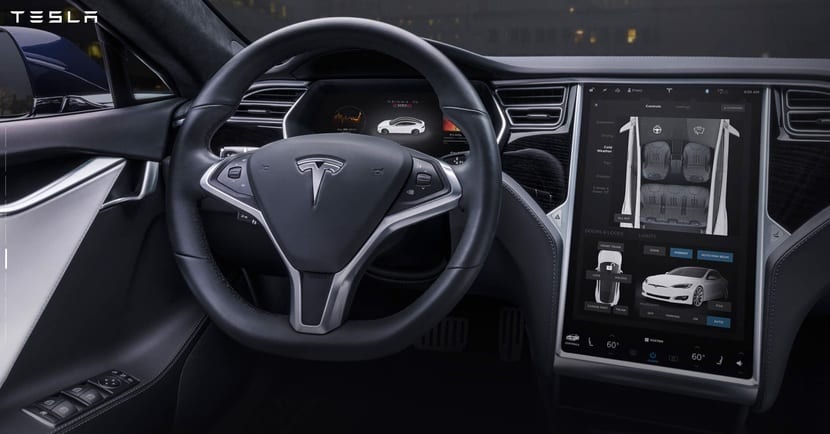
Aunque la experiencia del usuario final pueda ser diferente en cada uno de los modelos y marcas de vehículos, las bases son las mismas, aportando robustez, seguridad, y rendimiento sin igual. Esto es algo similar a lo que sucede con Android de Google, ellos ponen a disposición de los fabricantes la base, pero cada fabricante como Samsung, Xiaomi, etc., crean una GUI modificada para sus terminales, en cambio, otros como los propios terminales de Google, o los BQ, etc., prefieren usar la interfaz por defecto.

Además, en los ordenadores con AGL de abordo de los coches, también encontraremos una serie de apliacaciones diferentes instaladas según cada fabricante considere. Al ser coches conectados, los nuevos coches que se están vendiendo también ofrecen otros servicios propios o ventajas que tendrán que ser implementadas e integradas con AGL para que tengan soporte en los modelos de coche.

Por ejemplo, la marca sueca Volvo, usa para sus coches el llamado Sensus Connect y Care by Volvo. El primero está basado en Linux, por supuesto, y ofrece un ordenador de abordo inteligente con multitud de opciones tanto para la conducción como para el entretenimiento, como por ejemplo escuchar tu música favorita con la app Spotify que también nació en Suecia, una conexión total con nuestros dispositivos móviles que llevemos, etc.
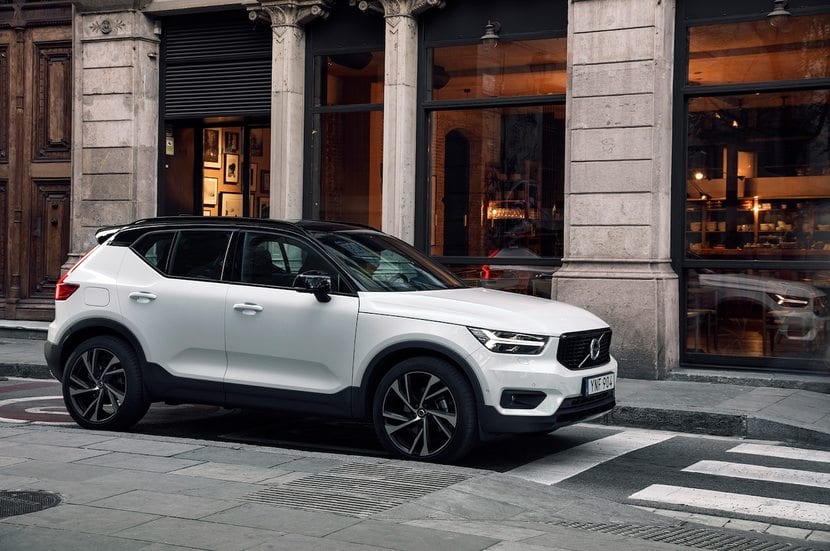
Además, mediante un SoC basado en x86 (Intel Atom), los modelos Volvo XC40 han conseguido dar un paso más y ser los primeros coches de nueva generación en salir a la venta con un sistema llamado IVI (In-Vehicle-Infotainment) que resulta de la alianza de la firma nórdica con Google, siendo pionero en el mercado en este sentido y mostrando el potencial que Linux puede aportar en el sector de la automoción.

Este tipo de sistemas supone tener en el coche asistentes con IA con los que el conductor puede interactuar usando recnocimiento de voz, conexión con la nube, apps para el entretenimiento, conectividad como si estuviésemos con nuestro smartphone, tablet o PC, GPS con los mapas nativos de Google, sistemas ADAS (Advanced Driver Assistance System) para ayudar a prevenir accidentes, información relevante para los pasajeros, y mucho más que está por llegar… ¡Toda una enorme infrastructura que funciona gracias a Linux!

El artículo Linux se está transformando en el sistema estándar de los coches ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2VKZGYe
via IFTTT

Se identificaron tres vulnerabilidades en systemd-journald

Se han identificado tres vulnerabilidades que permiten a un atacante sin privilegios elevar sus privilegios en el sistema y ejecutar el código como root en systemd-journald el cual es el responsable del inicio de sesión en systemd.

Las vulnerabilidades se manifiestan en todas las distribuciones que usan systemd, con la excepción de SUSE Linux Enterprise 15, openSUSE Leap 15.0 y Fedora 28/29, en las cuales los componentes de systemd se ensamblan con la inclusión de “-fstack-clash-protection”.

¿En qué consisten las vulnerabilidades?

Las vulnerabilidades ya registradas en CVE-2018-16864 y CVE-2018-16865 permiten crear condiciones para escribir datos fuera de los límites del bloque de memoria asignado, mientras que la vulnerabilidad CVE-2018-16866 permite leer el contenido de las áreas de memoria externa.

Los investigadores han preparado un prototipo funcional del exploit que, utilizando las vulnerabilidades CVE-2018-16865 y CVE-2018-16866.

A lo que se detalla sobre estas vulnerabilidades los investigadores nos dicen que esto permite obtener privilegios de root después de aproximadamente 10 minutos de ataque a sistemas con arquitectura i386 y 70 minutos en sistemas amd64.

Este exploit ha sido probado en Debian 9.5.

Así mismo nos explican que:

Cuando se escribe un exploit, se utiliza la técnica Stack Сlash, cuya esencia está en crear condiciones cuando el contenido del montón desbordado está en el área de pila o, a la inversa, la pila puede volver a escribir el área de montón.

Que se manifiesta en situaciones donde la pila y el montón se colocan adyacentes entre sí (el área de pila sigue inmediatamente la memoria asignada para el montón).

El exploit propuesto confirma el supuesto de que la protección contra ataques de la clase Stack Сlash en el nivel del Kernel de Linux no es suficiente.

Al mismo tiempo, el ataque se bloquea con éxito al reconstruir a GCC con la opción “-fstack-clash-protection” habilitada.

Sobre las vulnerabilidades

La vulnerabilidad CVE-2018-16864 se descubrió después de analizar la situación en la que la transferencia de aplicaciones que guardan datos en el registro a través de una llamada a syslog (), un gran número de argumentos de línea de comando (varios megabytes) lleva al colapso del proceso systemd-journald.

El análisis mostró que, al manipular una cadena con argumentos de línea de comando, se puede colocar una cola de pila controlada al comienzo de la pila.

Pero para un ataque exitoso, es necesario pasar por alto la técnica de protección de la página de protección de pila utilizada en el núcleo, cuya esencia está en la sustitución de las páginas de memoria de límites. para generar una excepción (error de página).

Para eludir esta protección en paralelo systemd-journald se inicia en “race condition”, dando tiempo para capturar proceso de control de colapsar debido a la entrada en la memoria de páginas, de sólo lectura.

En el proceso de estudio de la primera vulnerabilidad surgieron dos problemas más.

La segunda vulnerabilidad CVE-2018-16865 le permite crear condiciones de superposición de Stack Сlash similares escribiendo un mensaje muy grande en el archivo run/systemd/journal/socket.

La tercera vulnerabilidad CVE-2018-16866 se manifiesta si envía un mensaje de syslog con el último carácter “:”.

Debido a un error en el análisis de la cadena, la cadena de terminación ‘\ 0’ después de que se descartará y el registro contendrá una porción de búfer fuera de ‘\ 0’, lo que le permitirá averiguar las direcciones de la pila y el mmap.

  • La vulnerabilidad CVE-2018-16864 se manifiesta desde abril de 2013 (apareció en systemd 203), pero es adecuada para la operación solo después del cambio realizado a systemd 230 en febrero de 2016.
  • La vulnerabilidad CVE-2018-16865 es evidente desde diciembre de 2011 (systemd 38) y está disponible para su funcionamiento a partir de abril de 2013 (systemd 201).
  • Los problemas CVE-2018-16864 y CVE-2018-16865 se solucionaron hace unas horas en la rama maestra de systemd.

La vulnerabilidad CVE-2018-16866 apareció en junio de 2015 (systemd 221) y se corrigió en agosto de 2018 (no se muestra en systemd 240).

La publicación de un exploit de trabajo se pospuso hasta el lanzamiento de parches por distribuciones.

Actualmente, las distribuciones de vulnerabilidades aún no están parchadas son de las más populares tales como Debian, Ubuntu, RHEL, Fedora, SUSE, así como sus derivados.

El artículo Se identificaron tres vulnerabilidades en systemd-journald ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Rk9ytd
via IFTTT

Arch Linux inicia el año con la primera compilación con Linux Kernel 4.20

La comunidad de Arch Linux ha comenzado este año lanzando una nueva ISO que usa el Linux Kernel estable más reciente, Linux Kernel 4.20.

Arch Linux 2019.01.01 está disponible y es la primera compilación de esta popular distribución en el 2019, esta potenciada por un nuevo Linux Kernel y trae todas las actualizaciones de paquetes lanzados durante diciembre de 2018. El pasado mes se lanzó Arch Linux 2018.12.01 con Linux Kernel 4.19.4.

Considerando que Linux Kernel 4.20 se lanzó apenas hace dos semanas, cerca de las fiestas de navidad, este lanzamiento supone un record para los desarrolladores de Arch Linux porque en tan poco tiempo han hecho las pruebas necesarias para incluirlo en esta nueva ISO.

Con esto en mente, todos los que quieran instalar Arch Linux en computadoras nuevas pueden descargar la imagen ISO de Arch Linux 2019.01.01 desde este enlace y usar una USB para proceder a la instalación.

Recordamos que los usuarios de Arch Linux no tienen que descargar la nueva ISO para tener esta actualización. Si ya tienes el sistema y quieres actualizar a este nueva versión con Linux Kernel 4.20 solo hace falta ejecutar el comando “sudo pacman –Syu” en un emulador de terminal.

Los nuevos ISO de Arch Linux están pensados para nuevas instalaciones porque su modelo de actualización rolling reléase permite que instales una vez y actualices para siempre. El próximo ISO de Arch Linux, Arch Linux 2019.02.01 tiene como fecha de lanzamiento el 1 de febrero de este año.

El artículo Arch Linux inicia el año con la primera compilación con Linux Kernel 4.20 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2TCTJuj
via IFTTT

Investigadores que detectaron Meltdown y Specter, desarrollan un nuevo ataque

Un grupo de investigadores de seguridad, varios de los cuales participaron en la detección de las primeras vulnerabilidades Meltdown y Specter, desarrollaron un nuevo tipo de ataque en canales de terceros.

Este ataque se realiza basado en el análisis de contenido del caché de la página, que contiene información obtenida como resultado del acceso del sistema operativo a los discos, unidades SSD y otros dispositivos de bloqueo.

A diferencia de los ataques Specter, la nueva vulnerabilidad no está causada por problemas de hardware, sino que solo concierne a las implementaciones de software del caché de página y se manifiesta en Linux (CVE-2019-5489), Windows y probablemente, en muchos otros sistemas operativos.

Al manipular las llamadas del sistema mincore (Linux) y QueryWorkingSetEx (Windows) para determinar la presencia de una página de memoria en el caché de la página del sistema, un atacante local sin privilegios puede rastrear algunos accesos de memoria de otros procesos.

El ataque le permite rastrear el acceso a nivel de bloques de 4 kilobytes con una resolución de tiempo de 2 microsegundos en Linux (6.7 medidas por segundo) y 446 nanosegundos en Windows (223 medidas por segundo).

La memoria caché de la página acumula datos bastante diversos, incluidos extractos de archivos ejecutables, bibliotecas compartidas, datos cargados en el disco, archivos reflejados en la memoria y otra información que generalmente se almacena en el disco y es utilizada por el sistema operativo y las aplicaciones.

¿En qué consiste este ataque?

El ataque se basa en el hecho de que todos los procesos utilizan un caché de página de sistema común y la presencia o ausencia de información en este caché se puede determinar cambiando el retraso en la lectura de datos del disco o refiriéndose a las llamadas al sistema antes mencionadas.

Las páginas en la memoria caché pueden reflejarse en un área de memoria virtual utilizada por varios procesos (por ejemplo, solo una copia de una biblioteca compartida puede estar presente en la memoria física, que se refleja en la memoria virtual de diferentes aplicaciones).

En el proceso de desplazar la información de la memoria caché de la página y rellenarla cuando se cargan datos típicos de un disco, puede analizar el estado de páginas similares en la memoria virtual de otras aplicaciones.

Las llamadas del sistema mincore y QueryWorkingSetEx simplifican en gran medida un ataque, ya que le permiten determinar de inmediato qué páginas de memoria de un rango de direcciones determinado están presentes en la memoria caché de la página.

Dado que el tamaño del bloque supervisado (4 Kb) es demasiado grande para determinar el contenido por iteración, el ataque solo se puede usar para la transmisión de datos encubiertos.

Reduciendo la fuerza de las operaciones criptográficas al rastrear el comportamiento del algoritmo, evaluando los patrones típicos de acceso a la memoria de procesos conocidos o monitoreando el progreso de otro proceso.

El diseño de los datos en la memoria por los que se conoce al atacante (por ejemplo, si los contenidos básicos del búfer se conocen inicialmente en el momento de la salida del cuadro de diálogo de autenticación, puede determinar Arola sobre la base del símbolo de extorsión durante su intervención del usuario).

¿Existe alguna solución contra esto?

Si, si existe ya una solución por parte de Linux y es que este tipo de investigaciones ayudan a detectar problemas antes de que otros con intenciones perjudiciales saquen provecho de ellas.

Para el kernel de Linux, la solución ya está disponible como un parche, el cual ya se encuentra descrito y documentado aqui.

En el caso de Windows 10, el problema se solucionó en una compilación de pruebas (Insider Preview Build) 18305.

Las aplicaciones prácticas del ataque al sistema local demostrado por los investigadores incluyen la creación de un canal de transmisión de datos desde entornos aislados aislados, la recreación de elementos de interfaz en pantalla (por ejemplo, diálogos de autenticación), la definición de pulsaciones de teclas y la recuperación de contraseñas temporales generadas automáticamente).

El artículo Investigadores que detectaron Meltdown y Specter, desarrollan un nuevo ataque ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2sl1auK
via IFTTT

Los eventos más importantes que el 2018 le dejo al open source

Este año que acaba de terminar hace algunos cuantos días, dio mucho de qué hablar y es que en el mundo del opensource se realizaron muchos movimientos durante el transcurso del 2018 los cuales marcaron nuevos lineamientos y sobre todo generaron cambios importantes.

Y es que no es por nada, pero este 2018 Microsoft tuvo un cambio de su visión hacia el opensource de una forma muy drástica, pues fue uno de los grandes que realizo muchos cambios importantes.

Los principales movimientos en el 2018

De los cuales uno de los más importantes fue la adquisición del año, pues Microsoft compro GitHub por $ 7,5 mil millones.

Otro cambio importante fue la decisión de transferir el navegador Edge al motor Chromium. Así como la apertura de los códigos WPF, Windows Forms y WinUI.

La publicación de Mu, una plataforma abierta para el firmware UEFI. La apertura del código del juego Minecraft: Java Edition.

La creación de la plataforma IoT de Azure Sphere basada en el Kernel de Linux, la publicación código para adaptar las distribuciones de Linux para que se ejecuten en WSL.

Y sobre todo lo que impresiono a muchos fue que Microsoft se unió a la iniciativa para proteger a Linux de reclamaciones de patentes e ingresó LOT Network, que protege contra trolls de patentes.

Por otro lado, hablando de los grandes también destaco bastante que IBM comprara a Red Hat por $ 34 mil millones y que EQT compra SUSE por $ 2,5 mil millones.

La comunidad Handshake y la Fundación Pineapple han otorgado subvenciones importantes para el desarrollo de proyectos gratuitos, incluidos $2 millones recibidos por la Fundación ACT, $500 mil KDE, $ 400 mil GNOME, $1 millón – Electronic Frontier Foundation, $1 millón – Apache Software Foundation, $50 mil OpenBSD Foundation, y t .p.

Así como la reanudación del caso judicial relacionado con un cargo de VMware por violar la licencia GPL y  de las sanciones financieras mercenarias de compañías que utilizan el Kernel de Linux .

Aperturas a la tecnología

De las empresas que realizaron movimientos abriendo proyectos o tecnología al público podemos recordar el nuevo desarrollo abierto en aprendizaje automático por parte de Intel “nGraph“ y el sistema NLP Architect para procesar información en lenguaje natural.

Otro importante es el de Facebook “Detectron” (reconocimiento de objetos en fotos), Horizon (plataforma de aprendizaje de refuerzo) y bibliotecas de códigos para acelerar las aplicaciones de aprendizaje automático.

Por parte de Google tenemos a “BERT” para el procesamiento de información en lenguaje natural y gVisor (un híbrido de virtualización y contenedores) asi como Cilium (un sistema de red para contenedores basados en Linux basados en BPF).

Aun que uno de los que destaco bastante fue el de NVIDIA que libero el código para el motor de simulación de física PhysX y el de Valve que fundó el proyecto Proton para ejecutar juegos de Windows en Linux.

Por otro lado Intel está desarrollando un firmware de código abierto para chips de sonido, ha publicado un firmware abierto para la inicialización de hardware y la carga del sistema operativo, está desarrollando un nuevo controlador para sus tarjetas gráficas y ha comenzado a trabajar en la creación de una distribución de Linux altamente confiable.

Los principales problemas que se generaron en el 2018

Y en cuanto a los problemas que nos dejó el año pasado, dejando de lado el conflicto entre Richard Stallman y el equipo de desarrollo de Glibc. Uno de los principales desarrolladores de LLVM dejó el proyecto en desacuerdo con el nuevo código de conducta.

En este año se dieron a conocer una nueva clase de vulnerabilidades de hardware debidas al uso de caché compartida al realizar instrucciones especulativas en las CPU modernas: Meltdown, Spectre v2, Specter v3a y v4, LazyFP, Spectre v1.1 y v1.2, SpectreRSB, NetSpectre, MeltdownPrime, SpectrePrime, SgxPectre, BranchScope, Specter-NG, Meltdown-PK, Meltdown-BR, Specter-BTB, Specter-PHT, Foreshadow (L1TF) y  PortSmash .

Finalmente, también destaca la detección de software malicioso en el catálogo de Ubuntu Snap tienda.

Así como la detección de contenedores con código minero y puertas traseras en Docker Hub. Paquetes maliciosos en el repositorio AUR de Arch Linux.

Y la intrusión a los repositorios adiciones al centro de medios Kodi.

El artículo Los eventos más importantes que el 2018 le dejo al open source ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2TIlimd
via IFTTT

La ley ha sido una gran aliada del software libre

La ley ha sido una gran aliada del software libre y el código abierto, aunque parezca lo contrario. Todos podemos pensar que la justicia es la que defiende las licencias privativas o de software propietario, sí, es así. Pero eso puede tener un doble efecto y favorecer mucho al mundo de los proyectos abiertos. De hecho, este año se han sucedido muchas sentencias por vulnerar las condiciones de licencias de software propietario en ciertos centros de enseñanza, sectores públicos, etc.

Evidentemente la piratería del software propietario está a la orden del día, ya que ahorrar en esas licencias resutla vital para muchos centros que tienen que luchar con las subvenciones o pagos que reciben del estado para hacer su trabajo. Muchas veces ese aporte económico es muy escaso, y los docentes y gestores tienen que hacer malavares para poder tener los recursos adecuados para la enseñanza. Igual ocurre en otras administraciones públicas y organizaciones… por lo que a veces incita a piratear para reducir costes en licencias y destinarlos a otras cosas más importantes.

Pero con el endurecimiento de la ley, estos actos de piratería cada vez están más perseguidos y penados. De hecho, hemos visto como en los últimos tiempos se han aprobado una serie de leyes para poder cerrar las webs piratas incluso sin orden judicial, y también se han puesto otras medidas para perseguir la piratería. Eso ha hecho que tengamos muchos casos de multas en los últimos tiempos, lo que lleva a los usuarios a tomar dos soluciones:

  1. Por miedo a multas se ven obligados a adquirir las licencias de software propietario y gastar grandes cantidades de dinero, especialmente si son centros con muchos ordenadores a los que tienen que instalar no solo sistemas operativos, también software ofimático, de diseño, etc., lo que deja facturas bastante elevadas. Pero eso significa recortar en otros campos e incluso podría ser imposible de realizar para ciertos centros, empresas u organizaciones que cuentan con recursos muy limitados.
  2. Para evitar las sanciones de la justicia y también evitar el pago de licencias, la adopción del software libre es la mejor alternativa. Así se tienen multitud de proyectos totalmente gratuitos, funcionales y que cumplen las espectativas de los usuarios. Además, se pueden copiar y distribuir libremente sin miedo a multas.

Esa segunda posibilidad ha llevad al software de código abierto y libre a crecer bastante en el último año, especialmente en el sector de la educación. Eso tiene un tercer efecto colateral, y es que si los alumnos se acostumbran a usar software libre desde pequeños, no les será impuesto el software propietario en los centros educativos y por tanto más posibilidades de que tras licenciarse continúen usando el software en el que han estado acostumbrados a trabajar…

El artículo La ley ha sido una gran aliada del software libre ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Caz9KF
via IFTTT

Llega la segunda beta de Lutris 0.5 con integración GOG y mas

Recientemente los desarrolladores a cargo del proyecto de Lutris lanzaron la segunda beta de este excelente proyecto con lo cual trae nuevas mejoras, actualizaciones de paquetes e integraciones con algunas tiendas de juegos.

Para aquellos que todavía no conocen el proyecto Lutris, de una manera resumida les podemos decir que Lutris es un administrador de juegos gratuito y de código abierto para Linux, este administrador cuenta con soporte directo para Steam y además para más de 20 emuladores de juegos entre los cuales podemos estacar DOSbox , ScummVM , Atari 800 , Snes9x , Dolphin , PCSX2 y PPSSPP.

Sobre Lutris

Este estupendo software nos permite poder reunir en una sola aplicación miles de juegos de diferentes plataformas, con lo cual podríamos decir que es el Kodi de los juegos. Por lo cual es una excelente opción para todo gamer.

Estos instaladores son aportados por su gran comunidad facilitando la instalación de algunos juegos que son necesarios ejecutar bajo Wine.

Además, Lutris cuenta con el soporte para Steam por lo que los títulos que tengamos en nuestra cuenta los podemos sincronizar con Lutris y ademas ejecutar aquellos que sean nativos para Linux o de otra manera también podemos ejecutar Steam bajo Wine y el instalador se encargara de todo.

Los instaladores los encontramos desde su web oficial, el enlace es este. Aquí podremos ver la gran cantidad de juegos que soporta, así como los que la comunidad mantiene haciendo sus aportes.

Sobre la segunda beta de Lutris

Tras el lanzamiento de proton en Steam por parte de Valve y sus mejoras terminaron viniendo en otros proyectos wine, ahora la gente Lutris también comenzaron a rediseñar su aplicación, lo que mejora la integración con la herramienta creada por Valve y que ahora está disponible con la nueva versión de Lutris asi como la integración con las últimas versiones de Proton.

Una de las grandes novedades de la versión .05 Beta de Lutris es la posibilidad de conectar su cuenta de GOG y gestionar sus juegos desde allí por la aplicación, ya que GOG Galaxy (el gestor de GOG) no tiene una versión nativa para Linux, pero los desarrolladores han realizado un gran trabajo con Wine.

Otra novedad también es que puedes ver cuánto tiempo pasa dentro de algún juego o plataforma, es prácticamente una forma de ver lo adicto eres o el tiempo que le dedicas a tu diversión.

¿Cómo obtener la segunda Beta de Lutris?

Como sabrán Lutris, se encuentra dentro de los repositorios de la mayoría de las aplicaciones, pues este proyecto ha ganado muchos adeptos y popularidad durante el último año.

Pero para el caso de esta versión Beta, los que estén interesados en poder probar sus nuevas mejoras o contribuir con la detección de errores para refinar lo que vendrá a ser la nueva versión estable, pueden obtener la beta de esta forma.

Para los que son usuarios de Debian, Ubuntu y cualquier sistema derivado de estas, deben abrir una terminal en su sistema y teclear el siguiente comando:

wget https://github.com/lutris/lutris/releases/download/v0.5.0-beta2/lutris_0.5.0-beta2_amd64.deb

Hecha la descarga podrán instalar el paquete deb con su gestor de paquetes favorito o desde la terminal con:

sudo dpkg -i lutris_0.5.0-beta2_amd64.deb

Y listo con ello ya podrán probar esta nueva beta.

Si llegas a tener problemas con la ejecución puedes resolver las dependencias con el siguiente comando:

sudo apt-get -f install

Para el resto de las distribuciones de Linux, tendrán que descargar el siguiente paquete. Es importante saber que deben contar con Python instalado en el sistema para poder instalar y ejecutar esta versión beta de la aplicación en sus sistemas.

wget https://github.com/lutris/lutris/archive/v0.5.0-beta2.zip

Después descomprimen con:

unzip v0.5.0-beta2.zip

Acceden al directorio con:

cd v0.5.0-beta2

Y ejecutan el instalador con:

python3 setup.py

Y listo con ello ya podrán comenzar a probar sus juegos y configuraciones además de poder aportar con la detección de errores.

Con estos refinamientos y mejoras que han sido implementadas en 2018 y este año nuevo, podemos esperar muchas cosas buenas por parte del proyecto.

El artículo Llega la segunda beta de Lutris 0.5 con integración GOG y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2CbsL5U
via IFTTT

KDE Plasma 5.14 se actualiza y llega al final de su ciclo

El Proyecto KDE ha anunciado hoy la inmediata disponibilidad de la quinta y última actualización de la serie KDE Plasma 5.14, KDE Plasma 5.14.5.

Inicialmente planeada para el 1 de enero de 2019, KDE Plasma 5.14.5 está aquí para brindar una última ronda de actualizaciones a la serie. En total contiene 61 cambios alrededor de varios componentes como Plasma Workspace, Plasma NetworkManager, Breeze GTK, Plasma Discover y Plasma Desktop.

Las novedades más interesantes de esta actualización incluyen un nuevo tema de cursor para los temas de cursor de Breeze, mejoras de estabilidad para Plasma Discover, mejor soporte para el widget KDE Plasma Comic, un tamaño más grande para Info Center, así como un widget del tiempo mejorado.

“Hoy KDE lanza una actualización de mantenimiento para KDE Plasma 5, numero 5.14.5. Plasma 5.14 fue lanzado en octubre con muchas mejoras y nuevos módulos para completar la experiencia  de escritorio. Este lanzamiento añade un mes de trabajo que incluye traducciones y arreglos de los contribuidores de KDE. Los arreglos son pequeños pero importantes,” se menciona en el anuncio.

KDE Plasma 5.15 llegará el 12 de febrero

KDE Plasma 5.14 no es un lanzamiento con soporte a largo termino (LTS), por lo tanto, esta quinta actualización marca el final del ciclo de vida, por lo que no habrán más actualizaciones. La siguiente serie mayor de este popular entorno gráfico, KDE Plasma 5.15, tiene como fecha de lanzamiento el 12 de febrero y la versión beta estará disponible el 17 de enero.

Hasta ese momento, si estas usando KDE Plasma 5.14 en cualquier distribución compatible, es recomendable actualizar a Plasma 5.14.5 tan pronto como el paquete llegue a los repositorios estables. El Proyecto KDE también lanzo KDE Frameworks 5.53.0 y KDE Applications 18.12, asegúrate de actualizarlos también.

El artículo KDE Plasma 5.14 se actualiza y llega al final de su ciclo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ABHtmO
via IFTTT

¿Cómo instalar nuevos temas de iconos de LibreOffice?

En general, la interfaz de LibreOffice no ha cambiado mucho a lo largo de su historia. Pero hay un elemento visual notable que ha cambiado en la versión reciente de la suite y es el uso de nuevos íconos de interfaz de usuario.

No solo eso, dado que en realidad el usuario cuenta con la capacidad de cambiarlos entre Sifr, Oxygen, los iconos clásicos, los nuevos iconos, Tango, entre otros.

Pero entonces, ¿qué sucede si desean utilizar otro conjunto de iconos que no se encuentra entre las opciones? ¿Es eso posible?

Aunque no es muy usual cambiar el set de iconos de LibreOffice, debes saber que existen paquetes de estos por la red.

¿Como cambiar los iconos de  LibreOffice?

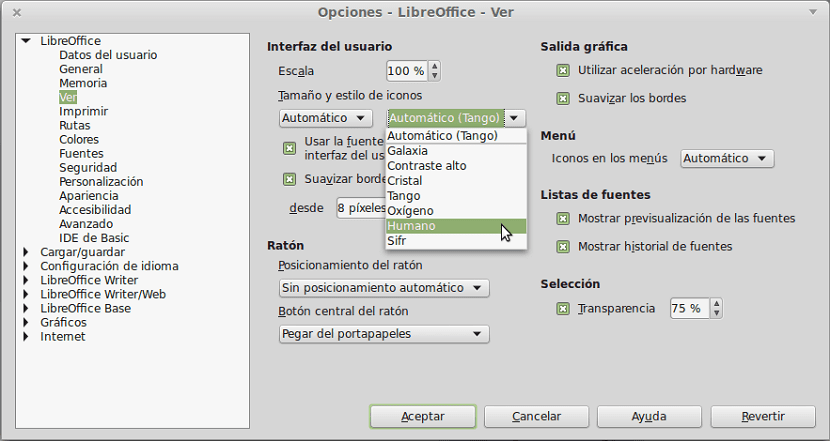
Primero, deben saber que estos cambios de iconos en la suite, se pueden realizar desde la siguiente ruta “Herramientas > Opciones > Ver”.

Aquí, se puede seleccionar un tema de iconos de una lista desplegable, así como poder cambiar el tamaño del icono y algunos otros ajustes visuales.

Los cambios no requieren un reinicio del programa. Dado que aquí hay algunas opciones muy interesantes, incluidos los iconos monocromos.

Algunos de estos estarán disponibles por defecto, y otros a través de los repositorios de la mayoría de las distribuciones de Linux.

Si desean utilizar iconos completamente personalizados y aleatorios, primero deben realizar un poco de búsqueda por la red, para encontrar los de su agrado.

Aunque no hay muchas opciones, ni opciones compatibles con las versiones más recientes de LibreOffice.

Uno de los paquetes que podremos encontrar en la red es Sif, que está disponible también a través de los repositorios.

Otro paquete bastante popular es Papirus, el cual igualmente lo podrás encontrar dentro de los repositorios de tu distribución de Linux.

¿Cómo obtener nuevos temas?

Es importante mencionar que los temas de los íconos que puedan encontrar en la red vienen en archivos ZIP y extensiones reales de LibreOffice (archivos oxt). Por lo que en general los más fáciles de instalar son los que vienen en archivo zip.

Dado que las extensiones algunas veces suelen tener conflictos con la versión de LibreOffice.

Extensiones

Si encuentras un tema en oxt, puedes realizar su instalación a través de la interfaz de LibreOffice. Por lo que basta en dar clic en agregar, seleccionar la extensión descargada.

Despues de ello debemos reiniciar el programa. Hecho esto nos vamos a dirigir a “Herramientas > Opciones y luego en Ver” y aquí vamos a cambiar al tema recién descargado.

En formato ZIP

Como les comenté recientemente, aquellos paquetes de iconos que encuentran en un formato de archivo ZIP, realizaremos su instalación manualmente. Por lo que lo primero que se debe hacer es descomprimir el paquete.

Y después de ello simplemente necesitan copiar los archivos a:

/usr/share/libreoffice/share/config/

Su instalación de LibreOffice también puede estar ubicada en una ruta no estándar y / o usar directorios adicionales para cargar su configuración, en cuyo caso, deberá copiar los archivos allí o, para mantener las cosas ordenadas, crear enlaces simbólicos.

Esto es lo que hace el script del tema del icono de Papirus, tomando como ejemplo, cuenta con una ubicación adicional para los temas:

/usr/lib64/libreoffice/share/config/

Despues de ello vuelven a la ruta en el menú de opciones de LibreOffice para realizar el cambio de iconos.

Los íconos de LibreOffice no son algo en lo que pases mucho tiempo pensando o enfocándote, pero en Linux, donde tienes mucha libertad para elegir los íconos de iconos para el escritorio, tener un buen conjunto común para ambas aplicaciones siempre es satisfactorio.

LibreOffice sí tiene una variedad decente, pero puede ser ampliarlo con temas de íconos de terceros.

Pero aún es bueno ver que LibreOffice tiene una naturaleza modular, y eso significa que hay mucho potencial oculto en su interfaz aparentemente estática y algo arcaica. De todos modos, espero que les guste esto.

En cuanto a las webs donde podrás encontrar temas de iconos son varias, dado que en caso de terceros encuentras en GitHub, DeviantArt y muchos otros. Pero un lugar central es la página de extensiones de LibreOffice.

El artículo ¿Cómo instalar nuevos temas de iconos de LibreOffice? ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ADbFOj
via IFTTT