Canonical se disculpa por el error de inicio de Ubuntu 18.10 y Ubuntu 18.04 y lanza una actualización

Después de que se retrasara la segunda actualización de Ubuntu 18.04, Canonical ha parchado el error que afectaba los paquetes de Linux Kernel 4.18 para Ubuntu 18.10 y Ubuntu 18.04 LTS.

La actualización de Kernel que Canonical publico el 4 de febrero estuvo disponible para Ubuntu 18.10, Ubuntu 18.04 LTS y Ubuntu 14.04 LTS, pero solo los usuarios de Ubuntu 18.10 fueron afectados por el error que evitaba que algunas computadoras con chips gráficos específicos iniciaran correctamente.

“USN-3878-1 arreglo vulnerabilidad en el Linux Kernel. Desafortunadamente, la actualización introdujo una regresión que prevenía que algunos sistemas con ciertos chips gráficos iniciaran correctamente. Esta actualización arregla los problemas. Nos disculpamos por los inconvenientes. Menciona Canonical en un aviso de seguridad.

Se recomienda que los usuarios actualicen sus sistemas automáticamente

El problema afecta únicamente a Ubuntu 18.10 pero también a computadoras con Ubuntu 18.04 LTS Bionic Beaver corriendo con Linux Kernel 4.18 de Ubuntu 18.10, que estará incluido en el siguiente lanzamiento Ubuntu 18.04.2 LTS, retrasado para el 14 de febrero.

Si tienes Ubuntu 18.10 o Ubuntu 18.04 LTS con Linux Kernel 4.18 es importante que actualices ya mismo a linux-image 4.18.0-15.16 en Ubuntu 18.10 o linux-image 4.18.0-15.16~18.04.1 en Ubuntu 18.04 LTS. Sigue las instrucciones de actualización en este enlace.

El artículo Canonical se disculpa por el error de inicio de Ubuntu 18.10 y Ubuntu 18.04 y lanza una actualización ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WXPsnB
via IFTTT

Linux 5.0 rc6 camino de un lanzamiento normal…

Linus Torvalds ha anunciado este nuevo Release Candidate 6 del nuevo kernel Linux 5.0. El proyecto se encamina hacia un lanzamiento normal como bien ha expresado Linus en el comunicado. Según ha comentado, no están teniendo demasiados problemas ni hay nada especialmente raro, por lo que están cumpliendo las expectativas por el momento. Además, Linus ha dejado claro que Linux 5.0 rc6 es un poco más grande de lo que le hubiera gustado y es a consecuencia de los cambios que han realizado en las partes.

Las novedades o desarrollo que se ha hecho en este kernel, pues creo que como siempre. En todos es más o menos lo mismo, corrección de algunos bugs, mejoras en los controladores, etc. En esta ocasión, lo que más se ha trabajado es la red, tanto los controladores como el núcleo, representando aproximadamente una cuarta parte de los cambios totales del RC6. Pero no es lo único que se ha hecho…

También se ha trabajado en otros aspectos como los controladores de GPU, DMA, IIO, sonido, USB, MISC, y un largo etc. Igualmente ha habido cambios en otra parte que es vital, las arquitecturas como es habitual. El código referente a las arquitecturas es el que determina el comportamiento y optimización de los microprocesadores trabajando bajo Linux, por lo que es especialmente importante que se ponga mimo en ello.

Entre las arquitecturas que se han retocado están ARM, MIPS, x86, y PowerPC. Así mismo, el aspecto de los FS también han sido trabajados para mejorar todo lo referente a los sistemas de archivos para nuestros medios de almacenamiento. Y el núcleo en sí es otro de los protagonistas en cuanto a trabajo de los kernel developers. Como bien ha dicho Linus en la LKML, “[..] nada de eso se ve tan extraño o aterrador. Creo que todavía estamos bien encaminados para un lanzamiento normal“…

El artículo Linux 5.0 rc6 camino de un lanzamiento normal… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2BsN5jS
via IFTTT

Añadir una impresora en red en GNU/Linux

En este pequeño tutorial, vamos a explicar paso a paso a agregar una nueva impresora en red a nuestra distribución GNU/Linux. La configuración de este tipo de impresoras puede parecer algo complicada para algunos, pero como veréis, no es tan complicado en la mayoría de los casos, especialmente si son impresoras de marcas y modelos populares, con controladores oficiales para Linux, etc.

Pues bien, si estás pensando en agregar una nueva impresora que tengas en tu hogar o en tu oficina y que ésta sea compartida como un recurso de red más, solo tendrás que seguir los siguientes pasos para dejarla totalmente funcional y configurada para comenzar a usarla. Para la descripción, vamos a usar dos métodos diferentes basándonos en una distribución Ubuntu, aunque en otras puede ser un procedimiento similar…

Método 1 (Herramienta de configuración de Ubuntu):

Si usas la propia herramienta de configuración de impresoras del panel de control de Ubuntu, solo tienes que seguir los pasos:

  1. Lanzar la herramienta de impresoras desde panel de configuración de Ubuntu.
  2. Haz clic en el botón “Add” o añadir.
  3. Clic en “Network printers” o impresoras en red del panel de dispositivos.
  4. Luego, “Find Network Printer” o buscar impresora en red.
  5. Si ya está conectada la imprerosa y conectada a tu red, teclea la URL de tu impresora en red en la caja de texto “Host” y haz clic en siguiente. Normalmente la URL es la IP de tu impresora en tu red. Por ejemplo, si la IP de la impresora es 192.168.1.11, entonces la URL será http://192.168.1.11
  6. Luego selecciona el fabricante de tu impresora de los que tienes disponibles y haz clic en siguiente.
  7. Siguiente paso del asistente será añadir el modelo de tu impresora y continuamos…
  8. Ahora vamos a introducir el nombre que queremos ponerle a la impresora en red, localización y descipción cuando nos lo pida.
  9. Seguimos y al aplicar los datos, todo debería estar OK. Puedes imprimir una página de prueba como te indica en el asistente haciendo clic en el botón para ello. Si fue el proceso bien, debería estar imprimiento la página de prueba…

Pero este procedimiento no será igual en todas las distros…

Método 2 (CUPS):

Si buscas algo más genérico para otras distros, te vamos a poner los pasos del procedimiento de configuración usando CUPS:

  1. Antes de nada, asegurate que tu impresora está conectada y bien configurada en la red donde la usarás. Puede que te interese instalar paquetes como Samba para compartir recursos en redes heterogéneas si cuentas con equipos Windows también. Si no es así, pasa al siguiente paso…
  2. Ahora abre el navegador que uses frecuentemente, no importa cual.
  3. En la barra de direcciones, escribe: “localhost:631” sin comillas y pulsa INTRO para ir a dicha dirección, que será tu propia IP por el puerto 631.
  4. Ahora te aparecerá una interfaz web de configuración de CUPS y haz clic en la pestaña Administración.
  5. Luego ve a Add Printer para añadir la nueva impresora.
  6. Ahora deberás introducir tu nombre de usuario y contraseña de admnistrador y pulsar INTRO.
  7. Seleccionamos si quieres que la impresora en la sección Discovered Network Printers o selecciona Internet Printing Protocol y dale a continuar.
  8. Ahora será el momento de introducir la dirección de la impresora en red en la caja de texto que se nos muestra para ello. La URL como he explicado antes será la IP de la impresora tipo “http://192.168.1.11” y pulsa Connection y Continue.
  9. Ahora pon el nombre de la impresora adecuado, la descripción y localización en las cajas correspondientes. Finalmente “Add Printer” y “Continue”.
  10. Es el momento de elegir el fabricante de la impresora en Makes y Continue.
  11. Luego el modelo de nuestra impresora para seleccionar los drivers de la lista y  “Add Printer”.

Tras esto, habrá finalizado… Prueba a imprimir una página de prueba.

El artículo Añadir una impresora en red en GNU/Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2TE0lJb
via IFTTT

Ya está disponible para probar la nueva beta de OpenMandriva Lx 4

OpenMandriva Lx es una distribución de Linux creada y orientada para todo tipo de usuarios. El proyecto está siendo desarrollado por las fuerzas de la comunidad después de que Mandriva SA transfirió la administración del proyecto a la organización sin fines de lucro OpenMandriva Association.

Para aquellas personas que no les suene el nombre de Mandriva Linux les puedo comentar lo siguiente sobre esta distribución de Linux que finalizo su desarrollo hace ya varios años.

Mandriva Linux fue una distribución de Linux publicada por la compañía francesa Mandriva destinada tanto para principiantes como para usuarios experimentados.

Paso el tiempo y llego el momento en el que no era costeable mantener el desarrollo de la distribución por lo que el fin de ella llego.

Ante esto surgió OpenMandriva Lx retomando el proyecto, pero sobre sus propias riendas y así fue como inicio el desarrollo de esta distribución.

Con el paso de los años el desarrollo de OpenMandriva Lx ha sido lento por así decirlo, pero esto no deja de lado el gran esfuerzo por continuarlo.

Aunque OpenMandriva Lx no es muy popular cuenta con una gran comunidad de usuarios y desarrolladores que mantienen le proyecto.

Sobre la nueva beta de OpenMandriva Lx 4

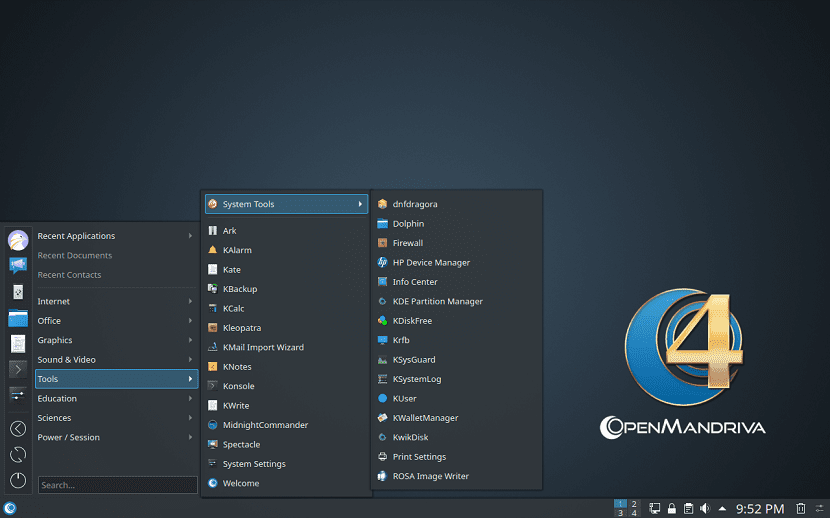
La rama OpenMandriva Lx 4 es notable por el cambio al administrador de paquetes RPMv4, el kit de herramientas de la consola DNF y la interfaz gráfica para administrar los paquetes Dnfdragora.

Anteriormente, el proyecto utilizaba una rama RPMv5 desarrollada por separado, el kit de herramientas urpmi y la interfaz gráfica de usuario rpmdrake.

RPMv4 es compatible con Red Hat y se usa en distribuciones como Fedora, RHEL, openSUSE y SUSE.

La rama RPMv5 ha sido desarrollada por entusiastas externos y ha estado estancada durante muchos años, la última versión estable de RPMv5.
Se formó en 2010, tras lo cual se detuvo el desarrollo. A diferencia de RPMv5, el proyecto RPMv4 se desarrolla y mantiene activamente, y también proporciona un conjunto más completo de herramientas para administrar paquetes y repositorios.

Cambiar a RPMv4 también eliminará los hacks sucios y las secuencias de comandos Perl auxiliares que se utilizan actualmente en OpenMandriva.

Principales novedades de OpenMandriva Lx 4

En esta nueva compilación de OpenMandriva Lx 4 podemos ver que el compilador Clang utilizado para compilar paquetes se ha actualizado a la rama LLVM 7.0. Se actualizaron las versiones del kernel de Linux 4.20.4 y Systemd 240.

La pila gráfica y las aplicaciones de usuario se han actualizado: KDE Plasma 5.14.90, KDE Frameworks 5.54.0, Aplicaciones KDE: 12/18/1, Qt 5.12, Xorg 1.20.3, Mesa 18.3.3, LibreOffice 6.2, Firefox 65.0, Krita 4.1.7.101, DigiKam 6.0.

Para la administración de usuarios, en lugar de userdrake, se usa la interfaz de Kuser, y para crear copias de respaldo, en lugar de draksnapshot, se propone KBackup.

Para informar al usuario sobre la disponibilidad de actualizaciones de paquetes, se incluye el applet “Actualizaciones de software de plasma”

En el menú de arranque de Live-environment, se agregaron elementos para la selección de idioma y la distribución del teclado.

La composición básica de la imagen en vivo incluye un juego de cartas KPatience.

Por otro lado, podemos ver que el instalador calamares ha sido actualizado en esta nueva versión.

Con ello se añade una opción para configurar la partición de intercambio. Se implementa el guardado del registro del proceso de instalación en un sistema instalado con éxito.

Una vez completada la instalación, se eliminarán todos los paquetes de idioma innecesarios que no coincidan con los idiomas seleccionados.

La comprobación adicional de la instalación en el entorno VirtualBox: si se utiliza hardware real, se proporciona la eliminación de los paquetes de soporte para VirtualBox.

También es importante mencionar que se empezaron a preparar versiones para las arquitecturas aarch64 (Raspberry Pi 3 y DragonBoard 410c) y armv7hnl.

Descargar y probar OpenMandriva Lx 4

Si estas interesado en probar esta nueva versión beta podrán obtener la nueva imagen de la versión beta de OpenMandriva Lx 4.

Solo tendrás que dirigirte a su página web oficial en donde encontraras la compilación en vivo de 2.1 GB (x86_64) está disponible para descargar.

El artículo Ya está disponible para probar la nueva beta de OpenMandriva Lx 4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Dr4ZDC
via IFTTT

Mozilla se está preparando para implementar el aislamiento de sitio

En general, los sitios web no pueden acceder a los datos de otros sitios web en el navegador a través de la misma política de origen.

Sin embargo, los sitios maliciosos pueden intentar eludir esta política para atacar a otros sitios web y ocasionalmente, se encuentran errores de seguridad en el código del navegador que aplica la misma política de origen.

El equipo de Chrome tiene como objetivo corregir estos errores lo más rápido posible.

Como funciona Site isolation

Debe recordarse que Chrome siempre ha tenido una arquitectura de múltiples procesos en la que diferentes pestañas podrían usar diferentes procesos de renderización.

Una pestaña determinada puede incluso cambiar los procesos cuando navega a un sitio nuevo en algunos casos. Sin embargo, todavía era posible que la página de un atacante compartiera un proceso con la página de una víctima.

Por ejemplo, los iframes de sitios cruzados y las ventanas emergentes de sitios suelen permanecer en el mismo proceso que la página que los creó.

Esto permitiría un ataque exitoso de Spectrum para leer datos (por ejemplo, cookies, contraseñas, etc.) que pertenecen a otros marcos o ventanas emergentes en su proceso.

El aislamiento del sitio(Site isolation) es una característica de seguridad de Chrome que proporciona una línea de defensa adicional para que estos ataques tengan menos probabilidades de éxito.

Asegura que las páginas de los diferentes sitios web siempre se coloquen en procesos diferentes, cada uno de los cuales se ejecuta en un entorno limitado que limita lo que el proceso puede hacer.

También evita que el proceso reciba ciertos tipos de datos confidenciales de otros sitios.

Por lo tanto, con el aislamiento del sitio, es mucho más difícil que un sitio web malintencionado utilice ataques de canal lateral especulativos como Specter para robar datos de otros sitios.

Cuando el aislamiento del sitio está habilitado, cada proceso de representación contiene documentos de no más de un sitio.

Esto significa que todas las navegaciones a documentos entre sitios provocan un cambio de pestaña en los procesos. También significa que todos los iframes de sitios cruzados se colocan en un proceso diferente de su marco principal, utilizando iframes fuera de proceso.

Firefox entrará oficialmente en aislamiento a su vez.

Después de un año de preparaciones secretas, Mozilla ha anunciado su intención de implementar una función de aislamiento del sitio.

La función de aislamiento del sitio de Chrome se diseñó como un mecanismo de seguridad para el navegador Chrome años antes de su lanzamiento, pero su implementación coincidió con la divulgación pública de los fallos de los procesadores Meltdown y Specter, que el aislamiento del sitio mitigó por completo.

Mozilla, que también proporcionó los parches Meltdown y Spectre para reducir la precisión de varias funciones de JavaScript en Firefox, encontró que el enfoque de Google para los defectos del procesador era superior porque también permitía evita futuras hazañas similares y muchos otros problemas de seguridad.

Nika Layzell, un desarrollador de Mozilla, dijo que la fundación había comenzado a trabajar en un mecanismo de aislamiento de sitio similar el año pasado como parte de un proyecto con el nombre en clave interno Project Fission.

Durante el año pasado, hemos estado trabajando para desarrollar la base de Fisión mediante el diseño de nuevas infraestructuras. En las próximas semanas y meses, necesitaremos la ayuda de todos los equipos de Firefox para adaptar nuestro código a una arquitectura de navegador posterior a la Fisión.

La arquitectura del navegador posterior a Fission a la que se refiere Layzell es similar a la operación actual de Chrome. Los desarrolladores de Mozilla también planean aislar cada sitio web al que el usuario accede en un proceso separado.

Actualmente, Firefox viene con un proceso para la interfaz de usuario del navegador y algunos procesos (de dos a diez) para el código de Firefox para la representación de sitios web.

Con Project Fission, estos últimos procesos se modificarán y se creará un proceso separado para cada sitio web al que acceda el usuario.

El artículo Mozilla se está preparando para implementar el aislamiento de sitio ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2SrI0CZ
via IFTTT

FreedomEV, un proyecto de código abierto que añade características a los autos Tesla

Jasper Nuyens, junto con un grupo de hackers que se hacen llamar “Tesla Pirates”, aprovecho el evento FOSDEM de este año para presentar su plan de lanzamiento, dit-il, toda la potencia de los autos Tesla.

FOSDEM es un evento gratuito que permite a los desarrolladores de software reunirse, intercambiar ideas y colaborar. Reúne cada año en Bruselas a miles de desarrolladores de software de código abierto y gratuito de todo el mundo.

¿Cómo surgió esta idea?

Jasper Nuyens es el Director General de Linux Belgium, una compañía que brinda servicios de consultoría, capacitación y soporte de Linux a otras compañías basadas en Linux de manera profesional en el contexto de servidores y Linux incorporado.

Después de adquirir un Tesla X el año pasado, la persona lo hackeó para reajustar algunos componentes del automóvil y agregar otras características.

Había construido una Raspberry Pi en el auto, con su propio enlace de Internet. El experto en Linux también había creado una serie de fallas adicionales en el software del sistema, por lo que fue fácilmente excluido si Tesla tomaba ciertas contramedidas.

Así, que gracias a estos ajustes, Nuyens tenía nuevas posibilidades para que su automóvil eléctrico agregara otras características.

Después de esto, el hacker ideó un programa para lanzar el software del vehículo eléctrico.

FreedomEV, un proyecto con bastantes ambiciones

El proyecto FreedomEV tiene como objetivo darle un control total sobre su propio vehículo. Sobre su seguridad y funciones y capacidades completas.

Las posibilidades futuras son infinitas. Exploramos cómo estamos haciendo esto, por qué y qué es posible.

Actualmente, solo es compatible con Tesla Model S y X con ARM MCU, pero ¿busca ampliar el soporte para vehículos para incluir MCU basados ​​en Intel y Tesla Model 3 y posiblemente otros fabricantes también?

“Los automóviles son una de las últimas herramientas utilizadas que siguen siendo esencialmente analógicas.

Esto está cambiando, los coches están entrando en nuestro mundo digital, el que controlamos. Están constantemente en línea, controlados por computadoras.

Para muchas personas, los coches son un símbolo de libertad. Aún así, no hay garantía de que el futuro de nuestros autos eléctricos sea gratis. “

La oportunidad de garantizar que nuestros futuros automóviles sean y permanezcan libres es ahora”, dijo a los micrófonos de FOSDEM.

Su proyecto FreedomEV hace todo desde una clave, por ahora, asegura.

El hacker tiene muchas características en su proyecto FreedomEV, incluido uno llamado “Modo romántico” y el otro “Modo de privacidad”.

Sobre los dos modos de FreedomEV

Él diseñó el primer modo, es decir, el modo romántico para mostrar los mensajes en la consola central y repetirá estos mismos mensajes a través de los altavoces del auto.

El otro modo, el modo de confidencialidad, es particularmente apreciado por algunos cibernautas que poseen Tesla, que lo considera muy interesante.

El defensor del mundo informático gratuito, presenta este segundo modo como un modo especial de conducción en el que su automóvil no podrá registrar su posición, ni divulgar su información de ubicación a través de Wi-Fi o 4G, ni ningún otro medio.

Para él, este modo es una característica que preserva la privacidad del propietario de un automóvil Tesla.

“Un elemento fundamental de la libertad en FreedomEV parece ser que deberías poder conducir en algún lugar sin perder demasiado de tu privacidad” argumenta para justificar la creación de este modo.

Las otras características de las que habló están disponibles en el vídeo de su traslado a la conferencia FOSDEM.

¿Qué es lo que opina Tesla sobre la modificación de sus productos?

Lo que sí sabe es que la casa del automóvil de Tesla lo acompaña en su iniciativa. Piensa que juntos, los hackers de Tesla y Tesla harán que los autos de esta marca sean aún mejores.

¿Tesla aceptará trabajar con Jasper Nuyens para mejorar sus autos eléctricos?

Según él, estas características mencionadas anteriormente deben integrarse con los automóviles, así como con otras para permitir que los propietarios de automóviles de Tesla disfruten de una experiencia fuera de lo común.

El artículo FreedomEV, un proyecto de código abierto que añade características a los autos Tesla ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2UOY7qH
via IFTTT

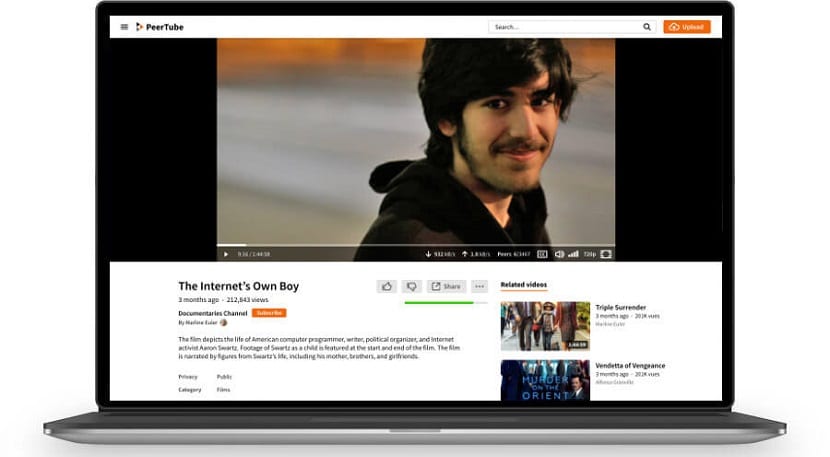
Llega la nueva versión de la plataforma descentralizada PeerTube 1.2

PeerTube es una plataforma descentralizada cuyo objetivo es la organización del alojamiento de vídeo y la transmisión de vídeo.

PeerTube ofrece una alternativa independiente de las populares plataformas YouTube, Dailymotion y Vimeo, utilizando una red de distribución de contenido basada en P2P y vinculando los navegadores de visitantes. Los desarrollos del proyecto se distribuyen bajo la licencia AGPLv3.

¿Como funciona PeerTube?

PeerTube se basa en el uso del Cliente de BitTorrent “WebTorrent”, el cual se ejecuta en el navegador y que utiliza la tecnología WebRTC.

Esta sirve para establecer un canal P2P-comunicación directa entre el navegador y el protocolo ActivityPub, lo que permite unir servidores dispares con el vídeo en la red federada general en el que los visitantes están involucrados en la entrega de contenido y tener la oportunidad de suscribirse a canales y recibir notificaciones sobre nuevos vídeos.

La interfaz web proporcionada por el proyecto se construye utilizando el marco angular.

La red federada de PeerTube se forma como una comunidad de pequeños servidores de alojamiento de vídeo interconectados, cada uno de los cuales tiene su propio administrador y se pueden adoptar sus propias reglas.

Cada servidor con el vídeo desempeña la función de un rastreador de BitTorrent que hospeda las cuentas de usuario de este servidor y su vídeo.

El ID de usuario se forma en la forma “@nombre_usuario @dominio_servidor”. La transferencia de datos durante la visualización se lleva a cabo directamente desde los navegadores de otros visitantes que ven contenido.

Si nadie está viendo el vídeo, la devolución está organizada por el servidor en el que se cargó originalmente el vídeo (se utiliza el protocolo WebSeed).

Además de distribuir el tráfico entre los usuarios que ven vídeos, PeerTube también permite que los autores ejecuten los nodos para la distribución primaria de vídeos para almacenar en caché los vídeos de otros autores, formando así no solo una red distribuida no solo de clientes, sino también de servidores y también brindando tolerancia a fallas.

Para comenzar a transmitir a través de PeerTube, un usuario solo necesita cargar un vídeo, una descripción y un conjunto de etiquetas (similar a lo que se hace en cualquier otra plataforma similar) en uno de los servidores.

Después de eso, el video estará disponible en toda la red federada y no solo desde el servidor de descarga principal.

¿Como puede un usuario colaborar o acceder a PeerTube?

Para trabajar con PeerTube y participar en la distribución de contenido, un navegador web regular es suficiente y no se requiere software adicional.

Los usuarios pueden realizar un seguimiento de la actividad en canales de vídeo seleccionados suscribiéndose a canales de interés en redes sociales federadas (por ejemplo, en Mastodon y Pleroma) o por RSS.

Para distribuir vídeo usando comunicaciones P2P, el usuario también puede agregar un widget especial con un reproductor web incorporado a su sitio.

Si un usuario no está satisfecho con las reglas para colocar vídeos en un servidor específico de PeerTube, puede conectarse a otro servidor o ejecutar su propio servidor.

Para la implementación rápida del servidor, se proporciona una imagen de Docker preconfigurada. Actualmente, se han lanzado 328 servidores compatibles con varios voluntarios y organizaciones para alojar el contenido de esta plataforma.

Principales innovaciones de lanzamiento 1.2

Hace poco se realizó el anuncio de la publicación del lanzamiento de PeerTube 1.2 en la cual se ha implementado un sistema de notificaciones.

Esto con la finalidad de informar a los usuarios sobre nuevos comentarios, nuevos vídeos en suscripciones, acciones de moderadores, vídeos de listas negras, cómo completar importaciones de vídeos, nuevos suscriptores, mencionar comentarios a otras personas, registrar nuevos usuarios (para moderadores).

Las notificaciones pueden mostrarse en la interfaz web o enviarse por correo electrónico.

Ahora en esta versión los moderadores tienen la oportunidad de administrar usuarios (agregar, eliminar, modificar o bloquear).

También se agregó la capacidad de eliminar videos locales de una red federada a través de listas negras.

Se agregó la capacidad de ver el historial de videos abiertos, así como desactivar su memorización y limpieza.

El artículo Llega la nueva versión de la plataforma descentralizada PeerTube 1.2 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2BteGRE
via IFTTT

En SUSE quieren deshabilitar los sistemas de archivos poco usuales

Los desarrolladores de SUSE han anunciado planes para deshabilitar los sistemas de archivos obsoletos o poco utilizados que son compatibles con el kernel de Linux de forma predeterminada. Está previsto que el cambio se incluya en futuras versiones de SLE 15-SP1 y OpenSUSE Leap 15.1.

El motivo es el deseo de proteger el sistema de posibles ataques llevados a cabo mediante la conexión de medios con sistemas de archivos especialmente modificados que explotan vulnerabilidades en sus implementaciones.

Tal y como se dijo en el comunicado:

SUSE pondrá en la lista negra un número de sistemas de archivos heredados y / o menos utilizados de forma predeterminada en SLES por razones de seguridad.

La lista propuesta se puede ver aquí.

La pregunta ahora es si debemos hacer lo mismo para openSUSE.

Supongo que, si bien la lista anterior probablemente no sea controvertida para los clientes empresariales, los usuarios de openSUSE pueden tener objeciones a algunos elementos de la lista.

Sistemas de ficheros menos usados pasaran a una lista negra

Los módulos con la implementación de 21 sistemas de ficheros están en la lista negra y no se cargarán de forma predeterminada cuando se conecta una unidad con datos del sistema de ficheros.

El cambio solo afecta a la carga automática de módulos cuando se monta con detección automática de algún sistema de ficheros.

En cualquier caso, los usuarios deben de tener en cuenta que incluso si hacemos esto, puede volver a habilitar los sistemas de archivos que necesita simplemente comentando las líneas en el archivo de lista negra.

El usuario aún puede montar manualmente el sistema de ficheros usando el comando mount, especificando explícitamente el tipo de sistema de ficheros (por ejemplo, “mount -t jfs”), o cargando el módulo requerido (por ejemplo, “modprobe jfs “).

Se hace notar que para muchos sistemas de ficheros en apoyo de una lista negra durante mucho tiempo se reduce sólo a mantener la compatibilidad con la API del núcleo y nunca será auditado el código y pueden contener vulnerabilidades que pueden ser explotadas mediante la conexión de la unidad externa malicioso.

El sistema de archivos F2FS, utilizado en unidades flash de dispositivos móviles, se incluyó activamente en la lista de FS bloqueados por defecto, incluido el sistema de archivos Samsung F2FS.

El motivo para colocar F2FS en la lista negra es la falta de un mecanismo para determinar la versión del sistema de archivos en este sistema de archivos, lo que no garantiza la preservación de la compatibilidad durante las correcciones de seguridad de backporting.

Actualmente la composición de la lista negra es la siguiente:

  • adfs
  • afs
  • bfs
  • antes de
  • calambres
  • efs
  • erofs
  • exofs
  • freevxfs
  • f2fs
  • hfs (hfsplus module autunun guardado)
  • hpfs (OS / 2)
  • jffs2
  • jfs
  • minix
  • nilfs2
  • qnx4
  • qnx6
  • sysv
  • ubifs
  • ufs

También están en la mira otros sistemas de ficheros

Además de estos también se tienen planes de agregar los sistemas de ficheros omfs y ntfs a la lista (ntfs no se ha desarrollado durante mucho tiempo, por lo que actualmente se debe usar ntfs-3g)

No es que NTFS no sea ampliamente utilizado; Solo que la única atención que
se ha visto el módulo del kernel de ntfs desde 2007.

Aun que la idea desde un punto de vista rápido y practico no es mala, la realidad es que se ha comenzado a generar una discusión dado que no parecer una gran idea después de todo.

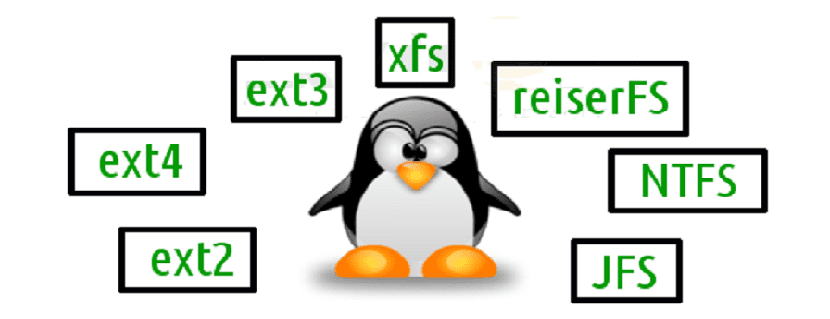
Y es como se comenta, en términos de sistemas de archivos locales, la gran mayoría de los usuarios utilizan:

ext2 / 3/4, xfs, btrfs y reiserfs. Mientras que OCFS2 y GFS2 son lo suficientemente comunes como para no querer incluirlos en una lista negra.

El resto son para compatibilidad con sistemas operativos antiguos o poco comunes, para medios flash puros (es decir, sin FTL) o tienen otros problemas de mantenimiento (f2fs). ¿Hay usuarios por ahí para alguno de estos?

Estoy seguro de que hay un puñado. Simplemente no creo que valga la pena dejar la que la gran mayoría de usuarios puedan acomodar a unos pocos.

El artículo En SUSE quieren deshabilitar los sistemas de archivos poco usuales ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2DnbSpp
via IFTTT

GreenWithEnvy: programa para overclocking en GPUs NVIDIA

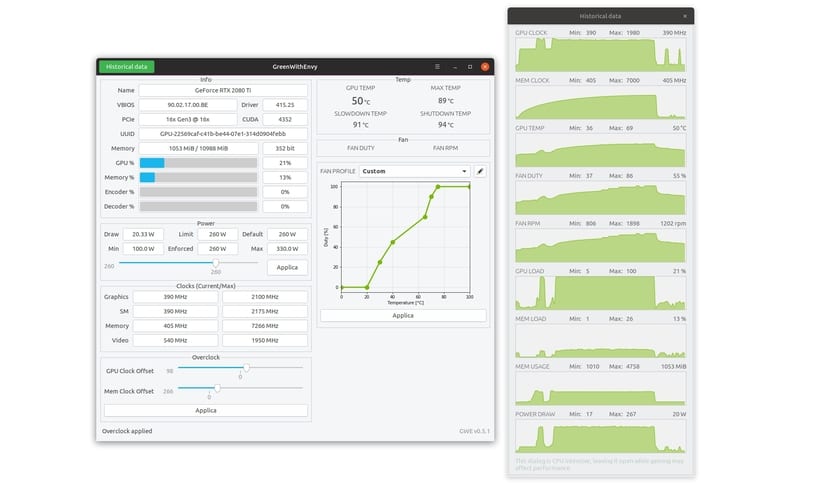
Ya hemos hablado algunas veces de programas o herramientas para hacer overclocking desde las distribuciones GNU/Linux en alguno de nuestros blogs. Hoy  nuevamente volvemos a este tema que interesa a tantos ozeros que desean sencillez y control para realizar overclocking en sus chips, ya sea CPUs o GPUs. En este caso, venimos a presentar un programa para los que posean una tarjeta gráfica GeForce de la firma NVIDIA.

GreenWIthEnvy es ese programa, de código abierto, libre, gratuito y creado por la comunidad. Esa comunidad que está ahí para responder cuando las compañías no desarrollan software oficial para estas prácticas y más para nuestra plataforma, que a veces está tan olvidada por los grandes desarrolladores. Con este programa, podrás controlar las temperaturas, velocidad de los ventiladores, frecuencia de reloj, hacer pequeños overclocking y más.

Todo centralizado en la misma herramienta y basada en una GUI bastante simple e intuitiva. Recuerda habilitar “Coolbits” para poder permitir usar algunas habilidades no soportadas con GPUs NVIDIA en Linux. No obstante, si quieres más información sobre este paquete, tienes todo lo que necesitas en su página oficial. Allí encontrarás paquetes universales para poderlos instalar de forma simple en cualquier distribución, ya que son Flatpak. ¡Vamos, que más sencillez es casi imposible! Y todo ello en Linux, ya que los usuarios de Windows posiblemente estén acostumbrados a este tipo de facilidades, pero en Linux hay que trabajárselo todo más…

Eso sí, si realizas estas prácticas, recuerda hacerlas con cuidado, sabiendo lo que haces y bajo tu responsabilidad, ya que podrías dañar tu equipo. Si se hace bien no tiene por qué porducir problemas, pero cuidado con los problemas de exceso de frecuencia que podrían causar reinicios por inestabilidad, un incremento notable de la temperatura (necesitarás mejorar el sistema de refrigeración), y en algunos casos, dejar inservible el chip…

El artículo GreenWithEnvy: programa para overclocking en GPUs NVIDIA ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2E1zm5e
via IFTTT