David Mayoral, Forbes y Alias Robotics: tres entes y un solo destino…

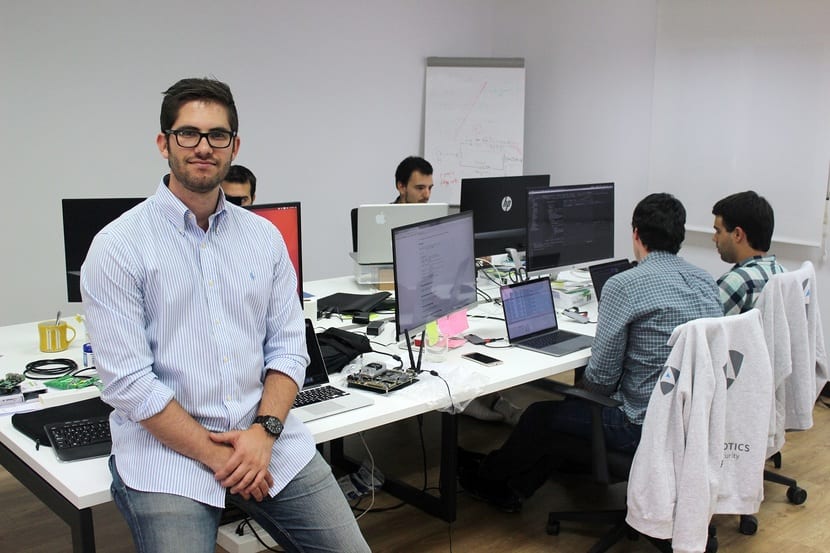
Si nos lees de forma frecuente sabrás que en LxA hicimos una fantástica entrevista con Victor Mayoral, co-fundador de Erle Robotics. ¿Y qué tiene eso que ver? Puedes estar pensando… Pues bien, Victor es hermano de David, el protagonista de nuestro artículo. Y es que nos emociona anunciar que David Mayoral ha sido elegido entre la famosa lista de Forbes 30 Under 30 2019 en Europa, una lista con los jóvenes empresarios más importantes, en este caso en el ámbito de la tecnología…

¿Por qué lo ha recibido? Pues por un gran trabajo y trayectoria para su corta edad, ya que ha fundado Erle Robotics, una startup española de la que hemos hablado aquí en multitud de ocasiones por ser protagnistas de numerosas innovaciones en el campo de la robótica. Pero no es lo único, ahora también es CEO y ha fundado otra startup muy interesante llamada Alias Robotics y centrada en la ciberseguridad para robots.

Erle Robotics, fue vendida a una multinacional suiza, por tanto, ahora es propiedad de Acutronic Robotics. Y al igual que Erle Robotics nos dió tantas alegrías, estoy seguro de que Alias Robotics también lo hará, porque si David está tras ella, solo esperamos y le deseamos un solo destino (como he indicado en el título de este artículo): el exito.

Los robots son el presente y el futuro, y quién sabe si los que nos van a pagar las pensiones próximamente… Cada vez hay más robots actuando en diversos campos, y mantener la seguridad de estos sistemas es algo prioritario. Por eso Alias Robotics se han focalizado en esto, usando la experiencia de construcción de robots que adquirieron con Erle, y con un gran equipo involucrado desde distintos frentes (multidisciplinar) para garantizar la securitdad y privacidad en el mundo de la robótica.

¡Felicidades David, y prospera vida para Alias Robotics!

El artículo David Mayoral, Forbes y Alias Robotics: tres entes y un solo destino… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2ttPo1z
via IFTTT

Linspire Cloud Edition 8.0 ya está aquí con novedades…

Lindows, Freespire, Linspire,… recuerdas esos nombres, esos proyectos de distros que pretendían revolucionar el mundo de las distribuciones Linux con una interfaz muy similar a la del sistema operativo Microsoft Windows y con esa tecnología CNR (Click & Run) que pretendía revolucionar el mundo de Linux con instalaciones muy sencillas con un solo clic sin emplear comandos. Pues bien, ahora este proyecto ha resurguido como sabréis si nos seguís leyendo.

Además, hoy te vamos a presentar una edición de esta distro muy peculiar basada en la nube, se trata de la nueva versión de Linspire Cloud Edition 8.0 que llega con muchas novedades. No obstante, muchos son los enemigos de esta distro como hemos contado a veces, por esa estrecha relación con Microsoft, pero hay que decir, que para todos aquellos que no estéis encontra, os contaré algunas cosas sobre ella.

Ahora, Linspire CE 8.0 llega con Office 365 integrado, una buena cualidad para muchos que echan de menos la suite ofimática de Microsoft cuando recalan en Linux, puesto que denotan algunas carencias en el proyecto LibreOffice, Calligra, OpenOffice, etc. Defiendo estos proyectos, pero entiendo que algunas empresas o usuarios prefieran el producto de Microsoft… Así que si no quieres renunciar a Office ni a Linux, es probable que Linspire sea una buena opción para ti.

También podrás disfrutar de un entorno de escritorio KDE Plasma, y muchas otras aplicaciones populares preinstaladas en la distro, como el navegador web Google Chrome, el reproductor multimedia VLC, Skype para conferencias VoIP, el lanzador de Office 365 online que ya he dicho, Microsoft Powershell, etc. Si quieres este producto, debes saber que no es gratuito, ya que debes pagar 49,99$ por usuario para su licencia, o adquirir una licencia ilimitada corporativa por 1.500,99$. Un precio bastante elevado, pero que quizás a ciertos centros educativos o empresas no les suponga demasiado alto…

Más información – Web ofical del proyecto

El artículo Linspire Cloud Edition 8.0 ya está aquí con novedades… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2T8mnXC
via IFTTT

La plataforma de mapeo Mapzen se une a la fundación Linux

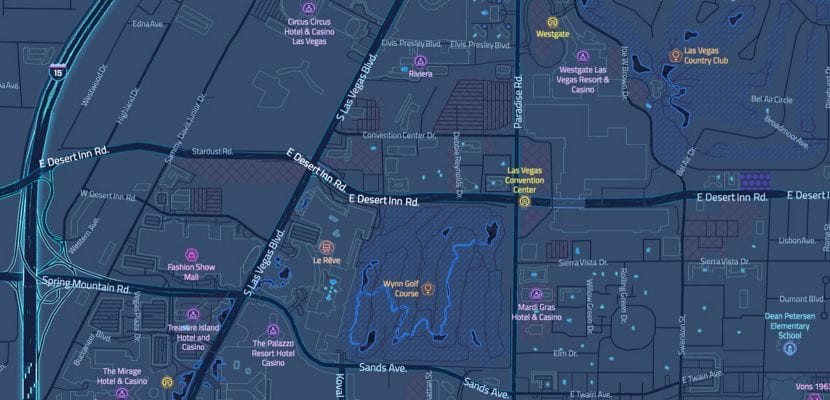
Hace pocos días, la Fundación Linux anunció que Mapzen (una plataforma de mapeo de código abierto) ahora es parte del proyecto de la Fundación Linux. Mapzen se centra en los componentes principales de la visualización del mapa, como la búsqueda y la navegación.

Proporciona a los desarrolladores un software abierto y conjuntos de datos de fácil acceso. Fue lanzado en 2013 por los veteranos de la industria de la cartografía en combinación con planificadores urbanos, arquitectos, creadores de películas y desarrolladores de videojuegos.

Randy Meech, ex CEO de Mapzen y actual CEO de StreetCred Labs, dijo: “Mapzen se complace en unirse a la Fundación Linux y continuar con nuestro enfoque abierto y colaborativo para el software y los datos de mapeo.

La tecnología compartida puede ser increíblemente poderosa, pero también compleja y desafiante. La Fundación Linux sabe cómo habilitar la colaboración entre organizaciones y tiene una gran reputación por albergar proyectos de datos y software activos y prósperos “.

Mapzen resucita de las cenizas

Varios veteranos de la industria de la cartografía lanzaron Mapzen en 2013, y entraron en funcionamiento en 2015, operaban como una empresa viable con empleados hasta enero de 2018, pero sus tecnologías de cartografía ya habían demostrado ser sólidas y populares.

Incluso cuando se estaba cerrando, la compañía anunció formas para que los usuarios obtengan soporte a largo plazo después de su desaparición, lo que indica que es posible que todavía no esté realmente muerto.

Ahora esas preocupaciones son menos ya que la Fundación Linux toma el control de las tecnologías de Mapzen para mantener la plataforma de mapeo en desarrollo y uso por parte de la comunidad de código abierto y los usuarios de todo el mundo.

Los recursos y proyectos abiertos de Mapzen se utilizan para crear aplicaciones o integrarlos en otros productos y plataformas.

Como los recursos de Mapzen son de código abierto, los desarrolladores pueden crear plataformas fácilmente sin las restricciones de los conjuntos de datos de otros proveedores comerciales.

Mapzen es utilizado por organizaciones como Snapchat, Foursquare, Mapbox, Eventbrite, El Banco Mundial, HERE Technologies y Mapillary.

Con Mapzen, es posible tomar datos abiertos y construir mapas con servicios de búsqueda y enrutamiento, actualizar sus propias bibliotecas y procesar datos en tiempo real. Esto no es posible con los servicios de mapeo convencional o geotracking.

Ofrece un enfoque geográfico único que nos permite innovar ampliamente sobre cómo piensa nuestra plataforma los eventos y sus ubicaciones. Mapzen es un proyecto increíble y estamos encantados de verlo unirse a The Linux Foundation “.

Todo sea por un bien común

Si Mapzen no se hubiera mudado a la Fundación Linux, Samsung habría mantenido los derechos de autor del software abierto que está desarrollado activamente y que es muy utilizado por muchas otras compañías aparte de ella.

Las licencias abiertas se habrían aplicado (a menos que hayan sido modificadas por el titular de los derechos de autor), pero todos estuvieron de acuerdo en que un hogar claro y permanente para todos los IP de Mapzen después del cierre sería mucho mejor, y mucho más en el espíritu del proyecto Mapzen de el principio.
Ahora, cualquier empresa o individuo puede continuar trabajando en el software con confianza.

En este punto, ningún empleado de Mapzen trabajará para la Fundación Linux. Este movimiento es solo para establecer derechos de autor y claridad de licencia en software y datos de uso comercial intenso en muchas empresas y organizaciones.

Mapzen es operado en la nube y en las instalaciones por una amplia gama de organizaciones, incluyendo Tangram, Valhalla y Pelias.

Jim Zemlin, director ejecutivo de la Fundación Linux, dijo: “El enfoque abierto de Mapzen para el software y los datos ha permitido a los desarrolladores y empresas crear aplicaciones innovadoras basadas en la ubicación que han cambiado nuestras vidas.

Esperamos extender el impacto de Mapzen aún más lejos en todo el mundo en áreas como transporte y gestión de tráfico, entretenimiento, fotografía y más para crear un nuevo valor para las empresas y los consumidores “.

Según el comunicado de prensa oficial , la Fundación Linux alineará los recursos para avanzar en la misión de Mapzen y hará que su ecosistema de usuarios y desarrolladores crezca aún más.

El artículo La plataforma de mapeo Mapzen se une a la fundación Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2IqL1hZ
via IFTTT

Debian GNU/Linux 9.8 lanzada con muchas mejoras de seguridad

Debian Project es ese enorme proyecto y viejo que no descansa para parecer cada día más joven, y todos los que utilizamos directa o indirectamente distros basadas en este proyecto, le tenemos que agradecer a la comunidad de desarrolladores estos avances constantes. Ahora se ha lanzado la nueva versión de Stretch, Debian GNU/Linux 9.8, la octaba gran actualización que llega tras el lanzamiento de la 9.7 para tapar algunos agujeros de seguridad.

Si lo recuerdas, ya hablamos de la importante vulnerabilidad detectada en APT, y el parche para ésta que se lanzó. Pues bien, ahora con Debian 9.8 estaremos mucho más seguros de lo que estábamos antes, ya que incluye casi un centenar de actualizaciones relativas a la seguridad. Eso supone una gran mejora en este sentido, pero no es lo único, también se han mejorado algunas otras cosas importantes que estaban mal en el lanzamiento previo.

Ahora, si actualizas tu distro Debian a esta nueva versión, podrás contar con toda esa ingente cantidad de mejoras con tan solo ejecutar un simple comando en el shell. Si aún no la tienes, ya sabes que puedes obtener la imagen ISO para instalarla desde la web oficial del proyecto. Allí encontrarás más detalles sobre el proyecto en general, y también los cambios de esta nueva versión, además de diferentes recursos. Ya sabes, para actualizar:

sudo apt-get update && sudo apt-get full-upgrade

Volviendo a las mejoras de Debian GNU/Linux 9.8, hemos notado esas 90 actualizaciones que añaden importantes correcciones de bugs para varios paquetes importantes que vienen preinstalados con la distro, también esas 96 actualizaciones que tapan agujeros de seguridad o vulnerabilidades, lo que suma un total de 186 mejoras. Una cantidad nada despreciable de trabajo. Así mismo, se han eliminado 23 redundancias de paquetes, lo que también se agradece para mantenerla límpia y ágil…

El artículo Debian GNU/Linux 9.8 lanzada con muchas mejoras de seguridad ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2tsvzaK
via IFTTT

Syswall un firewall dinámico para las llamadas al sistema

Syswall es un nuevo desarrollo destinado a crear una similitud de un firewall dinámico para filtrar el acceso de las aplicaciones a las llamadas al sistema. El código del proyecto está escrito en el lenguaje Rust, la licencia no está especificada.

Este nuevo desarrollo se parece a la versión interactiva de la utilidad strace y le permite realizar un seguimiento de cada llamada al sistema ejecutada por el programa. La diferencia clave es que, además de mostrar información sobre las llamadas del sistema y los resultados de su ejecución.

Sobre Syswall

Syswall admite el modo interactivo en el que el proceso supervisado se detiene antes de realizar una llamada al sistema y se le solicita al usuario que continúe o ignore la operación (por ejemplo, puede monitorear los intentos de abrir cada archivo o proceso de conexión a la red).

Syswall también puede recopilar estadísticas sobre las llamadas del sistema realizadas y generar un informe basado en él.

Los objetivos de syswall son los siguientes:

Para proporcionar una versión mejorada de strace la cual es más fácil determinar qué software está haciendo realmente.
Proporcionar un entorno para probar y experimentar con el software al permitir un enfoque detallado e interactivo para permitir y rechazar las llamadas al sistema.

Cada proceso puede tener un archivo de configuración

Para cada proceso, se puede conectar un archivo de configuración con una lista de llamadas del sistema explícitamente permitidas o bloqueadas.

Para las llamadas compatibles, syswall permite al usuario realizar las siguientes acciones:

  • Permitir el syscall una vez
  • Siempre permite ese syscall particular
  • Bloquea el syscall una vez (hard or soft)
  • Siempre bloquea ese syscall en particular (hard or soft)
  • Al bloquear, el programa puede realizar un bloque (hard or soft).

Durante la sesión interactiva, es posible permitir o bloquear las llamadas específicas del sistema en el momento de la ejecución y cualquier llamada a esta llamada del sistema, independientemente de dónde se acceda al programa.
El bloqueo se admite en los modos “hard” y “soft”.

Tipos de bloqueos

En el primer caso, la llamada del sistema no se ejecuta y el código de error de acceso se envía al proceso. En el segundo caso, la llamada del sistema tampoco se ejecuta, pero el proceso recibe un código de retorno exitoso ficticio, que simula la ejecución exitosa de la llamada del sistema.

Por ejemplo, por el momento, solo se admite el análisis de llamadas a llamadas del sistema relacionadas con operaciones de archivos.

Un bloque hard impide que el syscall se ejecute y devuelve un error de permiso denegado al proceso hijo. Por otro lado, un bloqueo soft impide el syscall, pero intenta devolver una respuesta adecuada al proceso hijo para fingir que el syscall se ejecutó realmente.

En este caso, las solicitudes de confirmación se mostrarán solo cuando se refieran a llamadas del sistema especialmente marcadas o no encontradas anteriormente.

Guardar y cargar una configuración de proceso.

Las elecciones realizadas durante la ejecución se pueden guardar en un archivo JSON. Este archivo se puede cargar durante otra ejecución para que se utilicen las opciones anteriores.

Este es un trabajo en progreso: solo siempre se guardarán las respuestas permitidas / bloqueadas.

Informes

Cuando el proceso secundario finaliza, syswall emitirá un breve informe sobre las llamadas de sistema del proceso secundario. Actualmente, consta de todos los archivos abiertos o bloqueados, pero se ampliará en futuras versiones.

El proyecto se encuentra todavía en la etapa de un prototipo funcional y no se realizan todas las posibilidades concebidas.

Aun queda por desarrollar mas

Hay una gran lista de tareas pendientes para el proyecto, en el futuro, se planea agregar soporte para clases adicionales de llamadas al sistema, la capacidad de verificar teniendo en cuenta los argumentos pasados a la llamada al sistema, medios para guardar el estado del proceso en un archivo para una comparación posterior de la actividad durante diferentes lanzamientos de programas (por ejemplo, para comparar listas de archivos y conexiones de red), opción para ignorar cargue bibliotecas dinámicas y admita el conjunto típico de configuraciones (por ejemplo, bloquee todos los sockets, pero permita el acceso a archivos).


El artículo Syswall un firewall dinámico para las llamadas al sistema ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2SIylYF
via IFTTT

Llega la nueva versión de Cygwin 3.0, un entorno GNU para Windows

Cygwin es una colección de herramientas desarrollada por Red Hat para proporcionar un comportamiento similar a los sistemas Unix en Microsoft Windows. Su objetivo es portar software que ejecuta en sistemas POSIX a Windows con una recompilación a partir de sus fuentes.

Aunque los programas portados funcionan en todas las versiones de Windows, su comportamiento es mejor en Windows NT, Windows XP y Windows Server 2003.

Sobre Cygwin

En la actualidad, el paquete está mantenido principalmente por trabajadores de Red Hat. Se distribuye habitualmente bajo los términos de la GPL con la excepción de que permite ser enlazada con cualquier tipo de software libre cuya licencia esté de acuerdo con la definición de software libre.

También es posible adquirir una licencia con costo para distribuirla bajo otros tipos de licencia.
El sistema Cygwin tiene varias partes diferenciadas:

• Biblioteca de enlace dinámico («cygwin1.dll») que implementa la interfaz de programación de aplicaciones POSIX usando para ello llamadas a la API nativa de Windows.
• Cadena de desarrollo GNU (que incluye entre otras utilidades GCC y GDB) para facilitar las tareas básicas de desarrollo.
• Aplicaciones equivalentes a los programas más comunes de los sistemas UNIX. Incluso, cuenta con un sistema X (Cygwin/X) desde 2001.

Además, se incluye una biblioteca denominada MinGW que funciona de forma análoga a la biblioteca nativa MSVCRT (que implementa la API de Windows). Esta biblioteca tiene una menor carga de memoria y tiene una licencia muy permisiva pero no implementa la API POSIX de forma tan completa como Cygwin.

Después de dos años de desarrollo, Red Hat ha publicado una nueva y significativa versión de Cygwin 3.0.0, que incluye una DLL para emular la API básica de Linux en Windows, que le permite crear programas de Linux con cambios mínimos.

El paquete también incluye utilidades estándar de Unix, aplicaciones de servidor, compiladores, bibliotecas y archivos de encabezado compilados directamente para su ejecución en Windows.

Principales novedades de Cygwin 3.0.0

Con este nuevo lanzamiento se ha abierto la posibilidad de procesar directorios en el entorno de Windows, teniendo en cuenta el caso de los caracteres.

La llamada mkdir ahora crea automáticamente directorios que distinguen entre mayúsculas y minúsculas dentro del árbol de directorios en el que está instalado Cygwin.

La función solo está disponible a partir del lanzamiento de Windows 10 1803 con el subsistema WSL (Subsistema de Windows para Linux).

Se agregó el nuevo archivo ioctl llamado FS_IOC_GETFLAGS y FS_IOC_SETFLAGS, con el cual puede configurar y restablecer los atributos de los archivos, manipular los archivos dispersos con vacíos en el interior, proporcionar cifrado y compresión a nivel del sistema de archivos, simular mediante programación la diferencia del registro de caracteres en los nombres de los directorios.

En el entorno de Windows 10 1709+ para NTFS, se trata de una nueva semántica para las llamadas POSIX: desvinculación y cambio de nombre: el archivo ahora se elimina o reemplaza por otro, y no se coloca en la papelera de reciclaje.

Cuando se llama a open (O_TMPFILE), el archivo ahora se mueve inmediatamente a la papelera para hacer espacio en el directorio principal.

Los PID de Cygwin y los PID de Windows ahora están divididos: los PID de Cygwin se generan según lo prescrito por POSIX, incrementándose de 2 a 65535.

Al ejecutar procesos nativos de Windows, sus PID se reflejan en un rango de valores superior a 65535.

La implementación de fork () ahora puede manejar correctamente la situación con la eliminación / reemplazo de un archivo ejecutable o DLL durante su trabajo (Windows no permite la eliminación de archivos ejecutables usados.

Pero fork () se implementa a través de un truco en el modo de no copiar en la escritura, ya que no se puede implementar sobre la API de Win32).

Además de ello se agregaron las nuevas utilidades chattr y lsattr para configurar y ver los atributos de los archivos, manipulando el ioctl anterior en la línea de comandos y soporte para el indicador O_PATH específico de Linux en la función open ().

¿Como la nueva versión de Cygwin 3.0?

Para obtener esta nueva versión solo debes dirigirte a su sitio web oficial y en su sección de descargas podrás encontrar el enlace de descarga. El enlace es este.

El artículo Llega la nueva versión de Cygwin 3.0, un entorno GNU para Windows ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2X6LCJ4
via IFTTT
LKML: nueva noticia caliente, Linux 5.0 rc7 está listo

Las LKML se han vuelto a agitar, esta vez para anunciar la llegada del nuevo lanzamiento, la nueva versión del kernel. Ahora ya podemos descargar y probar el Linux 5.0 rc7, es decir, el séptimo Release Candidate de la serie 5.0 que ha dado comienzo este 2019. En esta ocasión no ha habido sobresaltos o cosas negativas, simplemente se ha continuado con el desarrollo como se tenía previsto, y a diferencia del anterior lanzamiento, no ha sido algo demasiado grande y pesado.

Linus Torvalds ha sido el encargado, como es habitual, de anunciar el lanzamiento de esta nueva versión por las LKML. Si quieres descargar esta nueva versión del kernel libre, puedes hacerlo desde ya en la kernel.org. Ya sabes que si haces de betatester, podrás reportar problemas y ayudar a pulir la versión 5.0 para prepararla para su lanzamiento final que no llegará demasiado tarde. Y si quieres saber qué hay de nuevo, sigue leyendo…

Es un lanzamiento bastante tranquilo, de hecho, el anuncio de Torvalds también ha sido simple y conciso. Él mismo se ha encargado de decir que se trata de una semana estupenda y con mucha calma como le gusta (en cuanto a desarrollo), y que todo parecía como se esperaba. Se han agregado algunas novedades en cuanto a los drivers o controladores, como los referentes a la GPU, redes, Input, md, block, sonido, etc.

El resto de optimizaciones y corrección de errores o bugs han sobrecaído sobre las arquitecturas, como ARM64, ARM, x86 y virtualización con KVM. También hubo algún trabajo de corrección para la red y varios más (filesystem, etc). El nuevo kernel es pequeño (“pretty small“) como ha comunicado Linus, y como le gusta. Si quieres ver la lista completa de cambios, puedes echar un ojo al mail de las Linux Kernel Mailing Lists en este enlace que te dejo. ¡Estamos entusiasmados esperando la versión final!

El artículo LKML: nueva noticia caliente, Linux 5.0 rc7 está listo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2V45LO3
via IFTTT

Hangover un proyecto para lanzar aplicaciones de Windows en ARM64

Los desarrolladores del proyecto Wine Stefan Dösinger y André Hentschel han realizado el anuncio de la primera versión pública del emulador Hangover, que permite ejecutar aplicaciones de Windows de 32 y 64 bits diseñadas para arquitecturas x86 y x86_64 en entornos Linux y Android basados en la arquitectura ARM64 (Aarch64).

A diferencia de ejecutar Wine con un entorno de sistema mínimo usando QEMU en modo de emulación en el nivel de llamada del sistema (usando el mismo núcleo que el sistema principal).

Sobre el emulador Hangover

El proyecto Hangover permite al usuario poder tener un rendimiento significativamente mayor. La aceleración de este proyecto se logra a partir de transferir la capa de emulación al nivel de la API de Win32 / Win64, en lugar de emular las llamadas regulares del sistema con la emulación posterior de la API de Win32 / Win64 basada en ellas.
Actualmente, el proyecto le permite al usuario el poder ejecutar solo aplicaciones y juegos simples que utilizan las API de Win64 y Win32.

Para Linux, se ha implementado el soporte para Direct3D, que aún no está disponible para Android debido al soporte incompleto para OpenGL ES en Wine.

El soporte del depurador es inexistente y el manejo de excepciones tiene errores conocidos. Debido a estas razones, es probable que los sistemas de protección contra copia y anti-trampas estén en peor forma que en las versiones regulares de Wine.

En general, se puede esperar que las aplicaciones de 64 bits estén en mejor forma que las aplicaciones de 32 bits porque no es necesario realizar ningún tipo de estructura de datos.
Para garantizar el trabajo, se utiliza una instalación regular de Wine, complementada con varias bibliotecas y capas de DLL.
En un entorno Linux, las aplicaciones de Windows se ejecutan automáticamente cuando QEMU está en el directorio de Wine (“C:\ x86\ qemu-x86_64.exe.so”).

Mientras que, en Android, se propone utilizar la utilidad cmd para realizar la ejecución.
El espacio de direcciones está limitado a 4 GB al reservar cada dirección por debajo de 4 GB.

La mayoría de las bibliotecas principales de Wine se cargan anteriormente por encima de 4 GB para mantener el espacio anterior por debajo de 4 GB lo más libre posible. El inconveniente de esto es que iniciar un nuevo proceso lleva aproximadamente 2 segundos.

Hangover un Wine para ARM64

Wine ve cada proceso como un proceso de 64 bits, por lo que su capa WoW64 no está activa. Esto funcionará bien para aplicaciones de 32 bits puros o de 64 bits puros, pero causará problemas para aplicaciones mixtas que esperan una distinción entre, por ejemplo, C:\windows\system32 y C: \windows\syswow64.

Con respecto al lanzamiento de las aplicaciones de Windows de 32 bits (x86), se procesan al nivel de traducción de las estructuras transmitidas entre la aplicación y Wine (el modelo LLP64 en Windows preserva la compatibilidad básica de las estructuras entre WinAPI de 32 y 64 bits).

Para ejecutar aplicaciones de Windows de 32 bits, se utilizan ensamblajes de Wine de 64 bits y cada proceso se trata antes como de 64 bits.

En el lado del host, solo se soportan las arquitecturas ARM64 y x86_64, pero el código está unificado, lo que permite trasladar el proyecto a otras arquitecturas en orden de bytes del más joven al más antiguo (little-endian) sin mucho esfuerzo.

Aun queda mucho por pulir

El rendimiento de Hangover de momento deja mucho que desear. Ya que el principal cuello de botella es el rendimiento del código que genera QEMU.

Sin embargo, cuando se ejecuta en un dispositivo de TV con Android Nvidia Shield. El rendimiento es suficiente para ejecutar juegos a partir de la década de 2000.

Las aplicaciones probadas en Hangover incluyen Notepad ++, ANNO 1602, Age of Wonders, Warhammer 40k: Dawn of War, The Settlers II 10th Anniversary, Prince of Persia 3D, Worms 2 y Worms Armageddon. Los ejemplos del DirectX 9 SDK también se ejecutan a velocidades aceptables.

El lanzamiento se basa en el código base Wine 4.0, que se refleja en el número de versión de Hangover 0.4.0 . La capa de emulación se basa en el proyecto QEMU.

El artículo Hangover un proyecto para lanzar aplicaciones de Windows en ARM64 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2tstwnp
via IFTTT

Red Hat Satellite cambiara a MongoDB por PostgreSQL

Red Hat ha realizado el anunció que la compañía descontinuará MongoDB en los próximos meses para normalizar el backend de PostgreSQL. En su intención de cambiar a una sola base de datos, el equipo de desarrollo de Red Hat Satellite ha elegido PostgreSQL.  

La razón dada por Red Hat para esta eliminación de MongoDB es que PostgreSQL sería una mejor solución para los tipos de datos y usos requeridos por Satellite. Por lo cual el equipo de Red Hat Satellite está invitando a la comunidad a prepararse para este cambio.

Red Hat Satellite, es una solución de administración de sistemas que simplifica la implementación y administración de la infraestructura de Red Hat en entornos físicos, virtuales y en la nube.

Esta herramienta de administración ayuda a los usuarios a aprovisionar, configurar y actualizar sistemas para mantenerlos eficientes, seguros y compatibles con varios estándares.

Según Red Hat, al automatizar la mayoría de las tareas de mantenimiento del sistema, Red Hat Satellite ayuda a las organizaciones a ser más eficientes, reducir los costos operativos y permitir que la TI satisfaga mejor las necesidades estratégicas de la organización. compañía.

¿Por qué eliminar MongoDB Community Edition?

La compañía dijo que, hasta ahora, Red Hat Satellite usaba dos bases de datos subyacentes: MongoDB y PostgreSQL.  

Pero desde 2016, el equipo habría encontrado una ventaja en el uso de una base de datos relacional con deshacer y transacciones para las funciones necesarias en Pulp y finalmente en Satellite. PostgreSQL, que ya estaba presente, por lo tanto, reunió sus ventajas.

Pulp es una plataforma para administrar los repositorios de paquetes de software y ponerlos a disposición de un gran número de consumidores.

Pulp puede reflejar todo o parte de un repositorio localmente, alojar sus propios paquetes de software en repositorios y administrar muchos tipos de contenido desde múltiples fuentes en un solo lugar.

“Las razones de esta orientación son que creemos que PostgreSQL es una mejor solución para los tipos de datos y el uso que requiere Satellite.

Además, la unificación en un solo sistema de base de datos simplifica la arquitectura global de Satellite y puede facilitar la recuperación, el respaldo y la recuperación después de una falla “, dijo el equipo.

Sin embargo, algunos usuarios de Internet ven la cosa de manera diferente. Ya que como habíamos mencionado en el mes de octubre pasado, Eliot Horowitz, director técnico y cofundador de MongoDB hizo un anuncio que creó tumultos en la comunidad de código abierto: la creación de una nueva licencia de código abierto, la Licencia Pública del Lado del Servidor (SSPL) para los famosos Sistema de gestión de bases de datos orientado a documentos.

Esto significa que las versiones de MongoDB bajo esta licencia no son de código abierto.

¿Qué impacto tendrá este cambio en las características o el rendimiento reconocido por Red Hat Satellite?

Para esto, el equipo aseguró que no previó ningún impacto significativo en el rendimiento de Red Hat Satellite con la eliminación de MongoDB.

Se ha implementado un esfuerzo considerable, dice el equipo, para evitar cualquier daño a la funcionalidad del software con la eliminación de MongoDB para que sus usuarios siempre disfruten de lo mejor de la solución.
Otra pregunta que queda es: ¿qué pasará con las versiones actuales de Red Hat Satellite que son compatibles con MongoDB Community Edition?

Para esto, el equipo indicó que las versiones actuales de Red Hat Satellite que incorporan MongoDB continuarán siendo compatibles y se beneficiarán de las correcciones de errores si es necesario.”

La versión integrada de MongoDB continuará siendo compatible con las versiones de Red Hat Satellite en las que ya se ha lanzado.

MongoDB se incorpora a las versiones actualmente compatibles de Red Hat Satellite 6. Si se necesita una solución, en lugar de cambiar a una nueva versión de MongoDB, el equipo creará una solución para el problema.
Por lo tanto, el equipo de Satellite corregirá MongoDB según sea necesario hasta que se elimine gradualmente “.

El artículo Red Hat Satellite cambiara a MongoDB por PostgreSQL ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2SY5Khq
via IFTTT

Windows 10 te permitirá acceder a tus archivos de Linux desde el explorador

Microsoft sigue dando soporte a Linux en la próxima actualización de Windows 10 que llegará en abril de 2019, versión con número 1903, y la compañía ha detallado algunos cambios que vendrán.

Una de las mejoras más importantes en la siguiente actualización es posibilidad de acceder a los archivos de Linux directamente del Explorador, el administrador por defecto de Windows 10.

Ahora mismo, esta opción es parte de la compilación 18836, que es una compilación previa para la actualización de abril de 2020 de Windows 10, pero Microsoft menciona que estará disponible en la versión 1903 este verano.

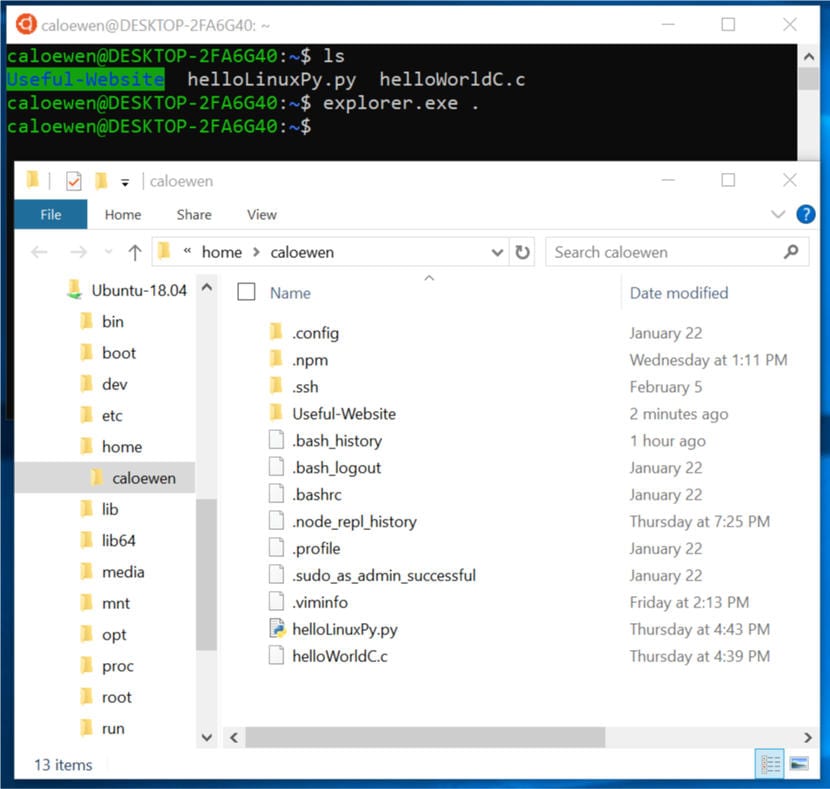
Microsoft explica que esta implementación es tan simple como podría ser. Solo hace falta escribir explorer.exe en cualquier distribución de Linux en Windows 10 instalada con WSL y el comando debería abrir el explorador de archivos con los archivos de Linux disponibles como parte del almacenamiento dedicado.

Mas mejoras pronto para Windows 10 y Linux

Los usuarios pueden hacer con sus archivos de Linux lo mismo que pueden hacer con los de Windows 10. Microsoft menciona que esta característica está en etapa temprana y muchas mejoras llegarán en el camino, por lo que la experiencia estaría refinada cuando Windows 10 compilación 1903 esté disponible en abril.

Windows 10 actualización de abril, o compilación 1903, se finalizará el próximo mes, siendo los miembros del programa Insider los primeros en recibirlo en la compilación RTM. La actualización publica llegará en abril de forma nivelada a todas las computadoras del mundo.

El artículo Windows 10 te permitirá acceder a tus archivos de Linux desde el explorador ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2SYSfxQ
via IFTTT