Los mejores cambios que le puedes hacer al dock de Ubuntu

Dock de Ubuntu transparente y centradoDesde hace ya 13 años, he usado Ubuntu en muchos de sus sabores oficiales y distros no oficiales. También soy usuario de macOS y probablemente Apple tenga la culpa de que me guste tener un dock de una forma determinada. En Ubuntu MATE le instalaba un dock, en Kubuntu he querido acostumbrarme a lo que trae, pero nunca me ha gustado el dock/dash de Ubuntu desde que cambiaron a Unity… hasta que le he hecho algunos cambios.

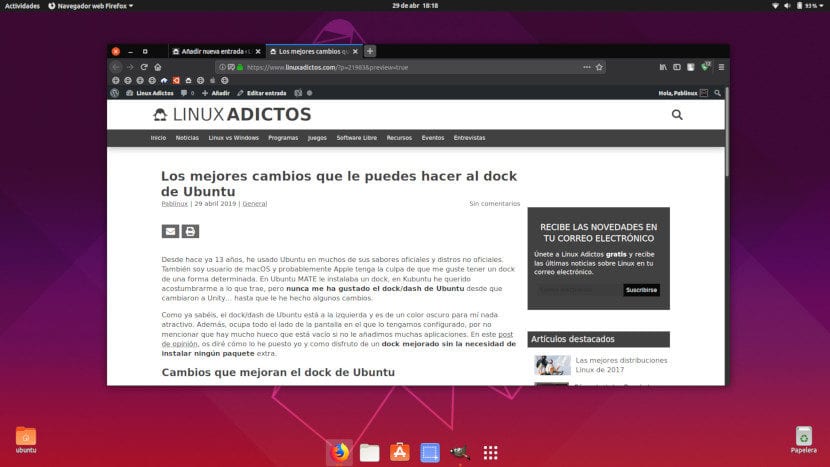
Como ya sabéis, el dock/dash de Ubuntu está a la izquierda y es de un color oscuro para mí nada atractivo. Además, ocupa todo el lado de la pantalla en el que lo tengamos configurado, por no mencionar que hay mucho hueco que está vacío si no le añadimos muchas aplicaciones. En este post de opinión os diré cómo lo he puesto yo y como disfruto de un dock mejorado sin la necesidad de instalar ningún paquete extra.

Cambios que mejoran el dock de Ubuntu

Ponerlo en la parte inferior y que se oculte automáticamente

Como ya he mencionado anteriormente, esto es un artículo de opinión, y en mi opinión un dock tiene que estar en la parte inferior. El cambio se puede hacer de manera nativa, es decir, desde la app Configuración yendo a Dock/Posición en pantalla, desplegando el menú y eligiendo “Inferior”. Desde el mismo apartado podemos hacer que se oculte automáticamente. De esta manera, cualquier ventana que tengamos abierta mostrará más contenido, algo especialmente importante en portátiles.

Desde las preferencias del dock también podemos cambiar el tamaño de los iconos, pero yo suelo dejarlo por defecto.

Cambiar la opacidad del dock

Por defecto, el dock de Ubuntu tiene un color oscuro y opaco, algo que no me gusta. Yo lo prefiero más transparente y con estos dos comandos le activaremos y configuraremos una transparencia diferente. El primero activa la opción:

gsettings set org.gnome.shell.extensions.dash-to-dock transparency-mode 'FIXED'

Con el segundo, le cambiamos la opacidad:

gsettings set org.gnome.shell.extensions.dash-to-dock background-opacity 0.0

En el comando anterior, el “0.0” significa que será totalmente transparente. Si le ponemos “1.0” sin las comillas, será totalmente opaco.

Centrarlo y que el tamaño varíe

Con los dos cambios anteriores, lo que tendremos será un dock en la parte inferior transparente que hará que los iconos de las apps “floten”, pero estarán desplazados a la izquierda. Creo que la mejor opción es tenerlo centrado y esto lo conseguiremos con otro comando, que es el siguiente:

gsettings set org.gnome.shell.extensions.dash-to-dock extend-height false

Con este comando, lo que le estamos diciendo es que la anchura de parte a parte se desactive. Al no definirle ninguna anchura, esta dependerá de las aplicaciones que tengamos abiertas. El tamaño “original” será el necesario para alojar las aplicaciones que tengamos puestas como favoritas, pero irá creciendo cada vez que abramos una app nueva.

¿Le ponemos el fondo típico de Unity?

Este cambio lo añado, pero estoy indeciso. Estoy probando con él y quitándolo y no sé si lo prefiero totalmente transparente o con el fondo típico de Unity. Lo dejo a vuestra elección. Para conseguirlo, lo que haremos será abrir un terminal y escribir este comando:

gsettings set org.gnome.shell.extensions.dash-to-dock unity-backlit-items true

Si no nos gusta el cambio, podemos desactivarlo cambiando “true” por “false”, siempre sin las comillas. El resultado sería como veis en la siguiente captura:
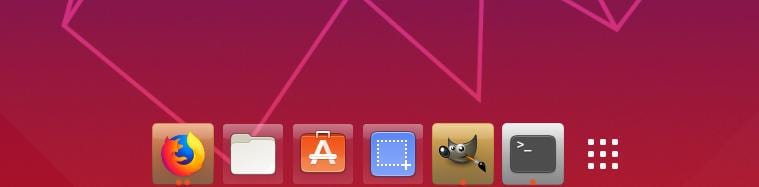
Dock con el fondo de Unity

El color del fondo dependerá tanto de los colores del icono como de si está abierta o cerrada. Como veis, Nautilus y el Centro de Software ofrecen un sombreado blanquecino, pero ese color cambia cuando abrimos las aplicaciones. Mientras escribo, siguen mis dudas…

Activar la opción de minimizar al hacer clic

Otro cambio que le hago yo al dock de Ubuntu es activar una opción que minimizará una aplicación al hacer clic sobre su icono. Pero hay una cosa que me gustaría decir: si lo activamos y tenemos dos ventanas de una aplicación a pantalla maximizada, solo veremos una, lo que puede ser un poco confuso. En cualquier caso, creo que el cambio merece la pena. Podemos conseguir esto abriendo el terminal y escribiendo lo siguiente:

gsettings set org.gnome.shell.extensions.dash-to-dock click-action 'minimize'

¿Cómo es el dock perfecto de Ubuntu según tu punto de vista?
Artículo relacionado:
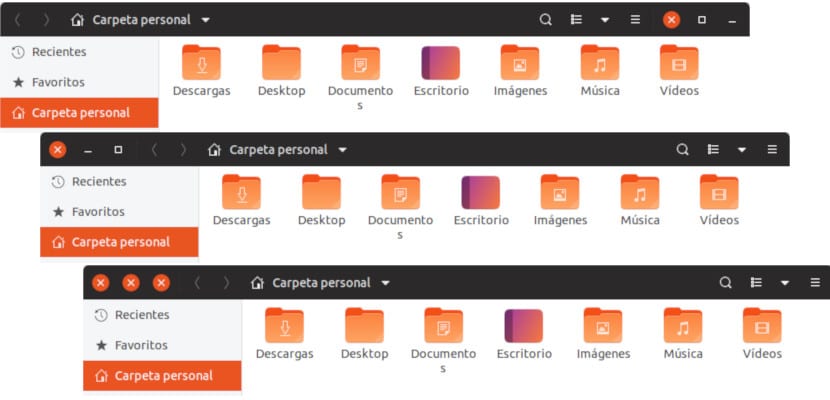
Cómo mover los botones cerrar, maximizar y minimizar a la izquierda en Ubuntu 19.04

El artículo Los mejores cambios que le puedes hacer al dock de Ubuntu ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ZN9L95
via IFTTT
apt-clone: no más instalaciones desde cero

Clones de Tux

Cuando hemos “domesticado” un sistema operativo, hemos instalado todas las apps que necesitamos en nuestro día a día y lo tenemos todo listo para trabajar, pero nos encontramos con que, por cualquier motivo, tenemos que hacer un formateo o una nueva instalación de nuestro sistema operativo e instalar todas las apps desde cero, eso es algo bastante tedioso y que consume gran cantidad de tiempo que podríamos aprovechar para otros fines más productivos.

Pues bien, hoy te vamos a presentar apt-clone, una herramienta que nos permite clonar las apps que tenemos instaladas para crear un backup y luego poder restaurarlo en una instalación limpia de Debian/Ubuntu/Derivados. Así, en sistemas operativos basados en paquetería DEB, cada vez se está volviendo más sencillo hacer instalaciones, con programas como apt-clone, Aptik, etc. De hecho, son buenos complementos, ya que con Aptik puedes hacer un backup y restaurarlo en un sistema operativo limpio, pero en este caso de configuraciones y datos.

Si quieres probarlo, puedes comenzar desde ya. Para instalar apt-clone, basta con ejecutar:


sudo apt-get install apt-clone

Una vez instalado, comienza a realizar la copia de seguridad con:


sudo apt-clone clone /Directorio/done/quieras/guardar/copia_seguridad

Y si vamos al directorio donde hemos indicado que almacene la copia de seguridad, podremos ver un .tar.gz con dicho backup. En ella tendás todos los cientos o miles de paquetes instalados en tu distro listos para poder restaurar con:

</div>
sudo apt-clone restore /opt/nombre_tarball.tar.gz
<div>
Evidentemente, el .tar.gz desde donde queremos restaurar las apps lo tendremos que tener en local desde el sistema operativo en el que queremos que se instalen todas esas apps… Así que deberás pasarlo previamente mediante un pendrive, remotamente usando rcp, o del modo que quieras. Por cierto, la restauración puede sobreescribir /etc/apt/sources.list y podría instalar o eliminar paquetes que ya tengas en tu nuevos SO, por tanto, debes tener cuidado con esto.

El artículo apt-clone: no más instalaciones desde cero ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ZInRbr
via IFTTT

Ya fue liberada la nueva versión de Deepin OS 15.10 con nuevas funciones

Después de varias semanas de desarrollo se ha lanzado la nueva versión de la popular distribución de Linux Deepin OS llegando a su mas renovada versión Deepin 15.10, con la cual se añaden nuevas funciones al sistema así como actualizaciones y correcciones entorno a la versión anterior.

Para quienes aun desconozcan de Deepin OS, deben saber que este es un sistema operativo GNU / Linux de código abierto, basado en el kernel de Linux y principalmente en aplicaciones de escritorio.

Deepin cuenta con su propio entorno de escritorio “Deepin Desktop Environment” (DDE) y casi 30 aplicaciones nativas de deepin, así como varias aplicaciones de la comunidad de código abierto para satisfacer las necesidades diarias de aprendizaje y trabajo de los usuarios.

Deepin OS es una de las distribuciones de Linux que se recomiendan para aquellos usuarios que vienen migrando de Windows y Mac OS ya que en su entorno de escritorio se podrán familiarizar rápidamente.

Además de que cuenta con Crossover una herramienta que ayuda a instalar las aplicaciones de los usuarios de Windows en Linux sin que este tenga que entrar en “configuraciones”.

Principales novedades de Deepin OS 15.10

En el anuncio oficial de liberación de Deepin OS 15.10 se menciona que en comparación con la versión anterior de “Deepin 15.9”

Esta nueva versión “Deepin 15.10” introduce nuevas funciones, tales como archivos en la combinación automática del escritorio, presentación de diapositivas de fondo de pantalla, interruptores separados para los efectos de sonido del sistema y admite el arrastre del icono de la bandeja en el modo de moda. Además, muchos errores son corregidos y las funciones existentes están optimizadas.

Además de eso, Deepin 15.10 se ha creado y lanzado recientemente utilizando el repositorio estable de Debian, de esta manera, la estabilidad y la seguridad del sistema mejoran enormemente, brindando a los usuarios experiencias más estables y eficientes.

El repositorio inestable se mantendrá durante los próximos tres meses.

Deepin

En cuanto a los cambios más notables de este nuevo lanzamiento de Deepin OS 15.10 el entorno de escritorio de la distribución recibió mejoras entre las que podemos destacar la adición de diferentes efectos de sonido.

Así como la mejora en el complemento de red cuando muestra la lista de las redes inalámbricas, la verificación de validez para la máscara de red en la red IPv4.

También el entorno recibió soluciones de errores en cuanto a los problemas en la rotación de la pantalla en HiDPI así como también soluciones a los problemas de escala de pantalla en un entorno de múltiples pantallas y proyección de pantallas fijas.

Ademas se solucionó el problema que los usuarios no pueden iniciar sesión en la pantalla de bloqueo si se habilita “Iniciar sesión sin contraseña”.

Instalador

El asistente de instalación de la distribución también recibió correcciones pues anteriormente se tenían algunos problemas con la creación de particiones así como con la asignación de la contraseña del usuario ( problema de seguridad de contraseña).

Entre lo demás cambios mencionados en esta nueva versión son correcciones menores a la mayoría de la paquetería de aplicaciones de la distribución. Pueden consultar los cambios en este enlace.

Descargar y probar Deepin OS 15.10

Para poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Por otro lado, si ya cuentas con una versión de Deepin OS anterior o de la rama 15.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.

Esta nueva versión de Deepin 15.10 se lanza en versiones estables e inestables. Los usuarios de la versión estable pueden actualizar desde la versión Beta 15.9.2 a la versión 15.10 o instalar la ISO 15.10 directamente

Los desarrolladores de Deepin recomiendan que todos los usuarios instalen deepin 15.10 ISO en una versión estable, ya que el soporte técnico para la versión inestable se detendrá en julio de 2019.

Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:

sudo apt update
sudo apt dist-upgrade


El artículo Ya fue liberada la nueva versión de Deepin OS 15.10 con nuevas funciones ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2UJOmtC
via IFTTT

Docker Hub fue hackeado y 190,000 cuentas fueron expuestas, tokens, accesos y mas

Hackean

Hace poco el equipo de Docker emitió un aviso de seguridad para anunciar el acceso no autorizado a una base de datos de Docker Hub por parte de una persona no identificada. El equipo de Docker se dio cuenta de la intrusión que duró solo un breve período el 25 de abril de 2019.

La base de datos de Docker Hub expuso información confidencial para aproximadamente 190,000 usuarios, incluidos los nombres de usuario y Contraseñas de hash, así como tokens para los repositorios GitHub y Bitbucket cuyo uso no recomendado por un tercero podría poner en peligro la integridad de los repositorios de código.

De acuerdo con la opinión de Docker, la información en la base de datos incluía tokens de acceso para los repositorios GitHub y Bitbucket que se usan para la compilación automática de código en Docker Hub, así como los nombres de usuario y las contraseñas un pequeño porcentaje de usuarios: 190,000 cuentas de usuarios que representan menos del 5% de los usuarios de Docker Hub.

De hecho, las claves de acceso GitHub y Bitbucket almacenadas en Docker Hub permiten a los desarrolladores modificar el código de su proyecto y compilar automáticamente la imagen en Docker Hub.

Las aplicaciones de los afectados podrían ser modificadas

El riesgo potencial para los 190,000 usuarios cuyas cuentas estaban expuestas es que si un atacante obtiene acceso a sus tokens de acceso, podría obtener acceso a su repositorio de código privado que podrían modificar en función de permisos almacenados en el token.

Si bien, si el código se cambia por motivos incorrectos y se han implementado imágenes comprometidas, esto podría provocar graves ataques en la cadena de suministro, ya que las imágenes de Docker Hub se usan comúnmente en las configuraciones y aplicaciones del servidor.

En su aviso de seguridad publicado la noche del viernes, Docker dijo que ya había revocado todos los tokens y las teclas de acceso en pantalla.

Docker también dijo que mejora sus procesos generales de seguridad y revisa sus políticas. También anunció que las nuevas herramientas de monitoreo están ahora en su lugar.

Docker-Hub-Hacked1

Sin embargo, es importante que los desarrolladores, que han utilizado la construcción automática de Docker Hub, comprueben sus repositorios de proyectos en busca de acceso no autorizado.

A continuación, el aviso de seguridad publicado por Docker el viernes por la noche:

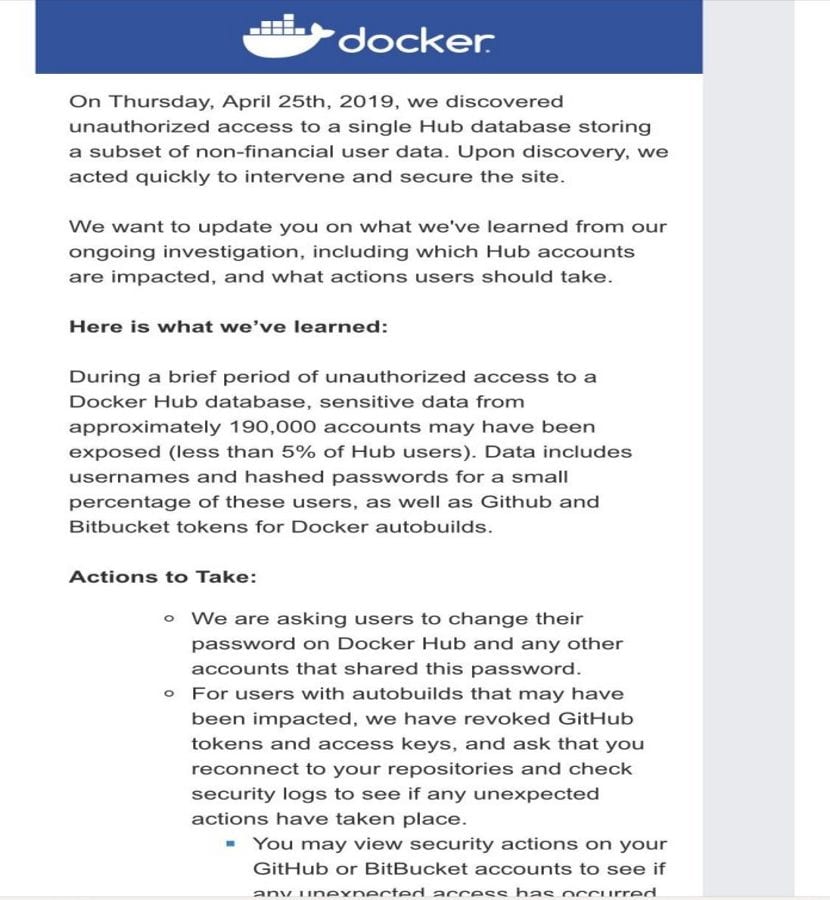
El jueves 25 de abril de 2019, descubrimos un acceso no autorizado a una única base de datos de Hub que almacena un subconjunto de datos de no usuarios. financiera. Tras el descubrimiento, actuamos rápidamente para intervenir y asegurar el sitio.

Queremos informarle sobre lo que hemos aprendido de nuestra investigación en curso, incluida qué cuentas de Docker Hub se ven afectadas y qué medidas deben tomar los usuarios.

Esto es lo que hemos aprendido:

Durante un breve período de acceso no autorizado a una base de datos de Docker Hub, es posible que se hayan expuesto datos confidenciales de aproximadamente 190,000 cuentas (menos del 5% de los usuarios de Hub) .

Los datos incluyen los nombres de usuario y las contraseñas de hash de un pequeño porcentaje de estos usuarios, así como los tokens de Github y Bitbucket para las construcciones automáticas de Docker.

Acción a tomar:

Pedimos a los usuarios que cambien su contraseña en Docker Hub y cualquier otra cuenta que comparta esta contraseña.

Para los usuarios con servidores de compilación automática que pueden haber sido afectados, hemos revocado las claves de acceso y los tokens de GitHub y se le solicita que vuelva a conectarse a sus repositorios y verifique los registros de seguridad para ver si hay alguna acción. Se produjeron acontecimientos imprevistos.

Puede verificar las acciones de seguridad en sus cuentas de GitHub o BitBucket para ver si se ha producido algún acceso inesperado en las últimas 24 horas.

Esto puede afectar sus compilaciones actuales de nuestro servicio de compilación automatizado. Es posible que deba desconectar y volver a conectar su proveedor de fuentes Github y Bitbucket como se describe en el siguiente enlace.

El artículo Docker Hub fue hackeado y 190,000 cuentas fueron expuestas, tokens, accesos y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2GECPqv
via IFTTT

Richard Stallman: Facebook es un monstruo de vigilancia que se alimenta de nuestros datos

Richard Stallman - RT

En una entrevista en el canal de noticias RT con Richard Stallman, programador, activista de software libre e instigador del proyecto GNU en 1983, sugirió que “Facebook es un monstruo de vigilancia” que se alimenta nuestros datos personales.

Según Richard Stallman, no hay duda al respecto. Facebook es un gran “motor de monitoreo” al que temer, porque la compañía tiene una gran cantidad de datos sobre cada persona que interactúa con sus plataformas, incluso si solo fue una vez.

La recopilación de datos personales es hoy en día la principal actividad de las redes sociales, ya que les permite categorizar a sus usuarios y ofrecerles los servicios que puedan necesitar.

Facebook solo debe servir para conectar a las personas una sola vez

En los últimos años, se han expresado preocupaciones sobre la seguridad de estos datos y la privacidad de los usuarios cuando la cantidad de escándalos a los que están vinculados los nombres de estas empresas ha aumentado significativamente, incluido Facebook. .

Para Stallman, la cosa está muy clara, una plataforma como Facebook no debería existir, porque no es muy útil para el mundo, sino que se convierte en una amenaza diaria para la seguridad de aquellos que usarlo.

Richard Stallman ha analizado los servicios ofrecidos por Facebook y dijo en la entrevista que lo único que él cree puede ser un poco útil en la plataforma es que puede ponerse en contacto con muchas personas, aparte de eso, el resto no importa, dice.

Desde el punto de vista de Richard, este tipo de plataformas deberían, en tiempos normales, simplemente servir para conectarse con las personas que lo deseen y una vez hecho esto “no debe seguir usándolas para comunicarse con su destinatario”.

Ya que esto lo puede hacer a través de otro sistema de comunicación de su elección, en este caso más seguro.

Habló sobre el hecho de que cuanto más tiempo permaneces en Facebook, más se te alienta a proporcionar más y más datos sobre ti mismo y más acabas siendo la mercancía que Facebook y su gente venden.

“Usted ve, el modelo de negocio de Facebook es presionar a las personas para que continúen comunicándose a través de Facebook y le den información personal a Facebook.

Eso es lo que hace de Facebook un monstruo de vigilancia. Facebook no tiene usuarios, pero de hecho, Facebook usa personas.

Yo no soy uno de ellos. Nunca he tenido una cuenta de Facebook y nunca lo haré. Facebook incluso está espiando a personas que no tienen una cuenta “, dijo.

La recopilación y venta de datos ya esta fuera de control

¿Por qué debería preocuparse la gente por los datos que las redes sociales recopilan sobre ellos?

Cuando RT le hizo esta pregunta, Stallman respondió que:

“Facebook personaliza a las personas y esta información se utiliza para manipularlos y para saber exactamente lo que quieren saber o no”.

Stallman fue un paso más allá al afirmar que gracias a este dominio sobre los datos, Facebook se utiliza para cometer discriminación racial en las ofertas de empleo y vivienda, y por lo tanto puede dañar a la población de muchas maneras.

Además, continúa, el gobierno de los EE. UU, a su discreción, puede decidir recopilar todos estos datos en cualquier momento y aprender mucho más sobre las personas.

Lo que él ha tratado de explicar es que ahora hay “intermediarios de datos”, ya que existen corredores de bolsa en Wall Street para animar las operaciones del mercado de valores.

Por ejemplo, las grandes compañías de datos como Google y Facebook, cada una con una gran cantidad de datos sobre personas, las venden a través de intermediarios de datos. Este proceso permite a los corredores estudiar los datos que poseen para conocer las identidades reales de las personas.

Cuando estas entidades toman posesión de estos datos, dice, están al tanto de sus actividades en Facebook, en Google y en Twitter, su registro de viaje de Uber, etc.

Y finalmente, juntan todo para sacar conclusiones.

Para Stallman, la situación ha llegado a un punto crítico y es probable que las cosas no mejoren, porque se supone que los que compran estos datos no conocen esa información sobre las personas.

Fuente y entrevista completa: https://www.rt.com

El artículo Richard Stallman: Facebook es un monstruo de vigilancia que se alimenta de nuestros datos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2UO74jT
via IFTTT

Parrot 4.6, nueva versión de esta herramienta de hacking ético

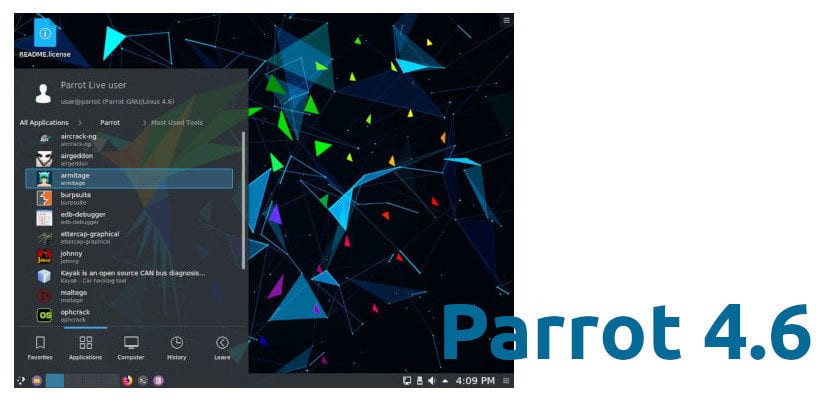
Parrot 4.9Ha estado en desarrollo durante más de tres meses, pero Parrot Security ha tenido el placer de anunciar el lanzamiento de Parrot 4.6, una nueva versión de su sistema operativo basado en Linux que sirve para poner a prueba la seguridad. Supuestamente, la herramienta es de hacking ético, lo que significa que su razón de ser es probar la seguridad de cierto software para saber si es vulnerable a ataques de usuarios malintencionados.
Una de las novedades más importantes es que ahora también está disponible con entorno gráfico KDE, un entorno que, por lo que leo a diario, creo que está ganando popularidad con el paso del tiempo. Eso mismo piensa el equipo de Parrot, quien dice que “nos encanta MATE, pero hemos oído grandes cosas de KDE y hemos decidido que podríamos probar y soportar dos entornos gráficos. Os escuchamos y finalmente está aquí. Una edición de seguridad que cuenta con el entorno gráfico KDE Plasma“.

Parrot 4.6 está en entornos MATE y KDE Plasma

Entre el resto de novedades que llegan junto a Parrot 4.6 tenemos:

  • Soporte para descargas de https-a-http para el gestor de paquetes APT, que ahora está configurado para servir archivos de índice firmados a través del protocolo seguro HTTPS de forma predeterminada.
  • Soporte para OpenNIC en Anonsurf para permitir a los usuarios cambiar de los servidores DNS del sistema a los resolutores DNS de OpenNIC.
  • Mejorado el soporte de OpenVPN.
  • Se ha mejorado el soporte para los paquetes Snap.
  • Se han actualizado los perfiles AppArmor y FireJail.
  • Mejorado el soporte para los drivers de las GPU Nvidia, sobre todo en las series Quadro.
  • Como era de esperar, esta versión también incluye corrección de errores y refinamiento para que todo funcione mejor.

Los usuarios que estén en una versión anterior pueden actualizar con el comando:

sudo parrot-upgrade

Las página de descargas de Parrot está aquí. ¿Eres uno de los que le interesa esta herramienta de hacking ético?

Artículo relacionado:
Llega la nueva versión de actualización de Parrot OS 4.3

El artículo Parrot 4.6, nueva versión de esta herramienta de hacking ético ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2W6Y4I0
via IFTTT

Debian 9.9 lanzado, principalmente con correcciones de errores

Debian 9.9Es una de las versiones más populares, pero podría serlo más si fuera más fácil de instalar. Esa es la queja del mismísimo Linus Torvalds sobre el sistema en el que se basa Ubuntu, una distribución que acaba de anunciar una nueva actualización. Se trata de Debian 9.9, la novena actualización de la novena versión de Debian. Esta versión llega con el nombre en clave de “stretch” y es una actualización menor, siempre y cuando entendamos como “menor” una versión que no incluye novedades destacadas dignas de mención.
Debian Project dice que esta nueva actualización “de punto” añade sobre todo correcciones que solucionan problemas de seguridad, así como refinamiento a problemas serios. También dicen que esta actualización no es una nueva versión de Debían, sino que solo actualiza algunos paquetes que incluye el sistema operativo. Teniendo esto en cuenta, no es necesario realizar una instalación de cero, algo que muchos usuarios hacemos al cambiar a una nueva versión. Una vez instalado, el resto de paquetes se pueden actualizar a las últimas versiones disponibles.

Debian 9.9 solo actualiza algunos paquetes importantes

Debian Project también dice que todos aquellos usuarios que instalen actualizaciones desde security.debian.org no tendrán que actualizar muchos paquetes, pero que la mayoría de esas actualizaciones están incluidas en Debian 9.9. Esto significa que, por lo menos para estos usuarios, la instalación de la nueva versión no es muy importante, pero se recomienda la instalación de la última versión a los que quieran realizar una nueva instalación del sistema operativo.

Terminan su nota informativa diciendo que los que quieran actualizar desde Debian 9.8 y quieran usar el comando “apt-get” deben asegurarse de actualizarlo todo usando también “dist-upgrade”, lo que también hará que se actualice a la última versión del kernel.

Los enlaces para descargar la última versión de Debian están disponibles aquí.

Artículo relacionado:
Debian GNU/Linux 9.8 lanzada con muchas mejoras de seguridad

El artículo Debian 9.9 lanzado, principalmente con correcciones de errores ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ZGFaJZ
via IFTTT

UNIGINE recientemente actualizado con soporte para VR en Linux y Vulkan

Unigine logo

UNIGINE ha anunciado recientemente una actualización para la herramienta de benchmark Superposition que está potenciada por el motor UNIGINE 2. Esta actualización fue anunciada para el 12 de abril, y ahora ya tenemos resultados e interesante información sobre los cambios introducidos por los desarrolladores en esta herramienta. Superposition benchmark 1.1 ahora incluye un modo interactivo para VR (realidad virtual) gratuito, algo muy llamativo teniendo en cuenta que en las versiones previas debías pagar por ello.

Esta también tiene soporte para múltiples HMDs, incluido Steam VR de Valve, del que ya hemos hablado en LxA. Y lo más importante de cara a este blog, que ahora en la nueva versión se incluye soporte para usuarios Linux que quieran disfrutar de estas características de realidad virtual. Pero esto no es lo único importante que se puede apreciar en las notas sobre el nuevo lanzamiento de esta versión, hay más que vamos a contar a continuación …

Adicionalmente, se incluye una importante mejora para la detección de algoritmos por hardware y soporte para algunas resoluciones muy elevadas de pantalla, como 16384×16384 px, una auténtica brutalidad. Esto es impresionante y ciertamente una buena manera de mostrar las tremendas capacidades por parte del equipo de UNIGINE. Por supuesto, como he comentado en el título, también incluye soporte para la API gráfica más extraordinaria, y de la que también hemos escrito bastante aquí: Vulkan.

Por cierto, a parte de la herramienta Superposition, para determinar el rendimiento del hardware de un PC, tengo que decir, para aquellos que aún no lo conozcan aún, que UNIGINE 2 es un potente motor gráfico para aplicaciones de realidad virtual y videojuegos que es capaz de trabajar en 3D en tiempo real en plataformas Windows y GNU/Linux. Podéis ver mucha más información y resultados de sus capacidades en la web oficial de este proyecto ruso UNIGINE Lab.

El artículo UNIGINE recientemente actualizado con soporte para VR en Linux y Vulkan ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2GOJijN
via IFTTT

Mkchromecast, envia contenido a tu Chromecast desde tu PC de forma sencilla

Si eres usuario de un dispositivo Chromecast y aun guardas y reproduces tus archivos multimedia desde tu ordenador a tu Chromecast puede que este articulo te interese.

Y más aún si desde las ultimas versiones de VLC este ya no reconoce tu dispositivo en tu red. Es por ello que el día de hoy hablaremos sobre una excelente alternativa llamada Mkchromecast.

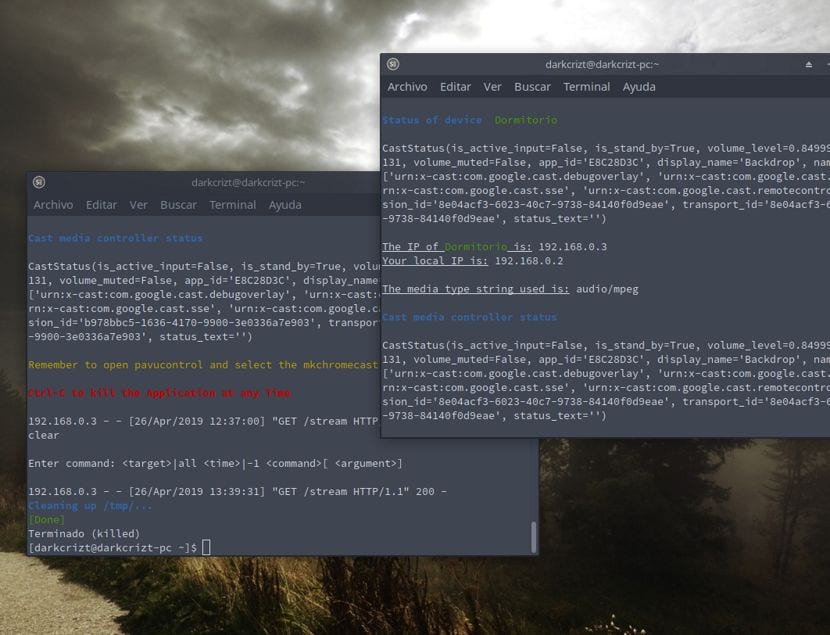
Antes que nada les daremos una pequeña presentación de Mkchromecast que en la pagina web su desarrollador nos dice que está escrito en Python3 y se puede transmitir a través de node.js, parec( Linux ) ffmpeg o avconv.

Mkchromecast es capaz de usar formatos de audio con y sin pérdida siempre que ffmpeg, avconv( Linux ) o parec (Linux) estén instalados.

También es compatible con la reproducción en grupo de varias habitaciones y con una resolución de audio de 24 bits / 96 kHz.

Además, un menú de la bandeja del sistema está disponible.

De forma predeterminada, Mkchromecast transmite con node.js(o parecen Linux ) junto con mp3el formato de codificación de audio a una frecuencia de muestreo 44100Hzy una tasa de bits promedio de 192k.

Ya entendiendo un poco sobre Mkchromecast, les debo decir que esta herramienta es CLI por lo que no cuenta con una interfaz grafica y que todo su uso se realiza desde la linea de comandos.

La verdad es que su uso es sencillo y realmente no hace falta una GUI (aun que habra quienes prefieran una).

Una de las cosas interesantes de Mkchromecast es el poder enviar tu contenido a tu dispositivo que este conectado a la misma red de forma casi inmediata, que a diferencia de otros servicios con el mismo propósito la mayoría de ellos requieren de una recodificacion del contenido compatible para la reproducción en Chromecast.

Ya que por ejemplo en mi caso desde las ultimas versiones de VLC, este ya no detecta mi Chromecast por lo que tuve que recurrir a otras herramientas de las cuales algunos son media centers o terminaban por perdirme la recodificacion del archivo.

Hasta que recordé a Mkchromecast y soluciono mis problemas.

Instalación de Mkchromecast

Para realizar la instalación de esta aplicación basta con tener python y pip instalado en nuestro sistema o para los usuarios de Ubuntu, Debian y derivados de estos, solo tienen que instalar la aplicación desde sus repositorios.

La instalación en estos la pueden hacer abriendo una terminal (Ctrl + Alt + T) y ejecutar en ella el siguiente comando:

sudo apt install mkchromecast

En caso de que el paquete no se encuentre, tendrán que descargar el paquete deb para su instalación local

wget https://github.com/muammar/mkchromecast/releases/download/0.3.8.1/mkchromecast_0.3.8.1-1_all.deb

Y este lo podremos instalar ejecutando el siguiente comando:

sudo apt -f install ./mkchromecast_0.3.8.1-1_all.deb

Para el caso de los usuarios de Arch Linux, Manjaro, Antergos o cualquier otra distribución basada en Arch Linux podremos realizar la instalación desde los repositorios de AUR.

Solo debes contar con el repositorio activado y un asistente de AUR instalado. Si no cuentas con ello puedes consultar la siguiente publicación.

En una terminal solo tendremos que ejecutar el siguiente comando:

yay -S mkchromecast

Finalmente para el resto de las distribuciones de Linux que cuenten con Python y pip instalado. Para relalizar la instalacion de este.

En una terminal tecleamos:

git clone https://github.com/muammar/mkchromecast.git

Nos dirigimos a la carpeta y procedemos a ejecutar pip install con el archivo requirements.txt que contiene todas las dependencias necesarias para que la herramienta funcione adecuadamente:

cd mkchromecast

pip install -r requirements.txt

O en caso de tener problemas, optamos por ejecutar con sudo:

sudo pip install -r requirements.txt

Y listo con ello ya tenemos instalada esta herramienta.

Uso básico

Ahora para comenzar a utilizar mkchromecast, desde la terminal vamos a enviar nuestro contenido a nuestro dispositivo que como mencione antes debe estar conectado a la misma red (de preferencia).

Para transmitir contenido a nuestro chromecast, basta con llamar la herramienta e indicar el tipo de contenido a reproducir, ya sea un vídeo, música o algún video de youtube (require de youtube-dl para ello).

En el caso de la transmision de vídeo, basta con ejecutar el comando:

mkchromecast --video -i "ruta-al-archivo"

Si desean conocer más al respecto pueden consultar el siguiente enlace.

El artículo Mkchromecast, envia contenido a tu Chromecast desde tu PC de forma sencilla ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2L6FfDL
via IFTTT

ProtonMail añade la criptografía de curva elíptica a su servicio

Curve-Cryptography-1-A

El equipo de ProtonMail anunció en una publicación de blog que su servicio de correo electrónico seguro ahora admite la criptografía de curva elíptica (ECC) para aumentar la seguridad y la velocidad.

Según la publicación del blog, la compañía ha estado trabajando durante varios meses para configurar el soporte para nuevos métodos criptográficos que ofrezcan una experiencia más rápida con igual o mayor seguridad.

ECC llega a ProtonMail

La criptografía de curva elíptica es el sistema criptográfico más avanzado disponible y el equipo de ProtonMail ahora pone esta tecnología a disposición de todos los usuarios en todas las aplicaciones web, móviles y de escritorio del servicio de correo electrónico.

ProtonMail ha construido una reputación de seguridad de correo electrónico, privacidad y facilidad de uso.

La compañía tomó la decisión de incluir la criptografía de curva elíptica además del cifrado RSA. Sin embargo, ahora el ECC se convertirá en el estándar predeterminado para todas las nuevas direcciones en ProtonMail y el equipo de ProtonMail brinda a los usuarios existentes, al publicar su publicación en el blog, la oportunidad de actualizar sus direcciones RSA.

ECC es uno de los tipos de criptografía más poderosos.

Es la siguiente generación de criptografía de clave pública, y se basa en las matemáticas. Proporciona una base mucho más segura que los sistemas de criptografía de clave pública de primera generación como RSA.

ECC podría ser un estándar a futuro

Cada vez más sitios web utilizan ECC para proteger todo, desde las conexiones HTTPS de los clientes hasta la forma en que transmiten los datos entre los centros de datos.

De acuerdo con el equipo de ProtonMail, si al usuario le preocupa garantizar el más alto nivel de seguridad mientras mantiene el rendimiento, el ECC es una opción inteligente.

Según la publicación del blog, es posible que los usuarios ya estén utilizando esta criptografía en otros servicios, como WhatsApp, Chrome, Firefox, Opera y Tor.

El sistema de criptografía de clave pública basado en RSA, también basado en las matemáticas, ha sido el estándar en el campo durante décadas.

La criptografía de curva elíptica (ECC) es más seguro

De acuerdo con el equipo de PrtonMail, los criptosistemas de clave pública, ya sean curvas RSA de alto bit o curvas elípticas, son extremadamente seguros.

Sin embargo, los atacantes para lograr piratear cualquier sistema cifrado, la única forma práctica es explotar las debilidades de su implementación, escribió el equipo.

“Con ECC, solo hay dos ataques conocidos, uno que aprovecha los generadores de números aleatorios y el otro que explota cosas como el consumo de energía de los dispositivos para recopilar índices en las claves. Estos dos elementos se comprenden bien y se han mitigado hace años “, escribió el equipo.

“Elegimos un sistema de curva elíptica particular llamado X25519, que es rápido, seguro y particularmente resistente a los ataques de sincronización. “Es fácil de implementar y, por lo que vale, no es el tema de ninguna reclamación de patente”, agregó el equipo.

En espera de la llegada de computadoras cuánticas, la compañía ha adoptado las claves ECC que se convertirán en las claves predeterminadas para todas las nuevas direcciones en ProtonMail. La compañía invita a los usuarios que ya tienen una cuenta ProtonMail a actualizar sus claves RSA para cada dirección de correo electrónico.

Las cuentas antiguas también podrán gozar de ECC

Para actualizar su cuenta, solo deben seguir las siguientes instrucciones:

  1. Conectarse a su cuenta ProtonMail existente
  2. En ella deben dirigirse a Ajustes
  3. acceder al menú de teclas
  4. hagan clic en el botón “Agregar nueva clave” y seleccione la dirección a la que desea agregar claves ECC y haga clic en siguiente
  5. Luego seleccionen “X25519 (Moderno, Rápido, Seguro)” y luego hagan clic en generar claves . Se les pedirá que ingresen la contraseña de su cuenta.
  6. En la fila de la clave ECC, haga clic en el menú desplegable y seleccionen “Hacer principal”.

Esto hará que ECC sea la clave predeterminada para esta dirección de correo electrónico.

La compañía recomienda que no borre las claves RSA antiguas, ya que al hacerlo perderá la capacidad de descifrar todos sus correos electrónicos existentes.

El artículo ProtonMail añade la criptografía de curva elíptica a su servicio ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Wc2q0o
via IFTTT