Linux 5.1 llega de manera oficial con estas novedades

Linux 5.1En el momento de escribir estas líneas aún no aparece en The Linux Kernel Archives, o no en su página principal, pero el lanzamiento se ha producido. De hecho, fue ayer cuando Linus Torvalds lo hizo público informando en su rotativa semanal, en donde explica que las últimas semanas han sido muy tranquilas. De no haber sido así, Linux 5.1 podría haber necesitado una Release Candidate más y el lanzamiento se habría producido el 12 de mayo.

Si eres un usuario al que le gusta usar versiones soportadas a largo plazo, Linux 5.1 no es para ti, puesto que no se trata de una versión LTS. La versión LTS más actualizada es la Linux 4.19.40. Esta versión está recomendada a usuarios que quieran disfrutar de las últimas novedades más pronto o a todos aquellos que estén experimentando problemas de hardware que la nueva versión podría solucionar.

Linux 5.1 llega con estas novedades

  • Capacidad de usar memoria persistente como RAM además de la RAM física.
  • Capacidad de iniciar el sistema en un dispositivo device-mapper sin usar initramfs.
  • Soporte para parches acumulativos para la nueva función Live Patching.
  • Ahora se pueden configurar niveles de compresión Zstd.
  • El sistema de monitorización basado en fanotify se ha mejorado añadiendo lo que llaman “super block root watch” a la interfaz de fanotify.
  • Se ha introducido una interfaz de alto rendimiento llamada io_uring, que hace que la I/O asíncrona sea rápida y escalable.
  • Nuevo método que permite la entrega de señal segura en la presencia de la reutilización PID.
  • Nueva gobernadora cpuidle llamada TEO (Time Events Oriented) que promete mejorar la gestión de energía sin afectar su consumo.
  • Se ha añadido soporte a nuevo hardware.

Linux 5.1 está disponible en este enlace. Si descargamos lo anterior deberemos realizar la instalación manual. Otra opción es usar la herramienta Ukuu, lo más recomendado para usuarios que prefieran realizar los cambios desde una interfaz de usuario. ¿Vas a instalar la nueva versión?

El artículo Linux 5.1 llega de manera oficial con estas novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2VNP0L4
via IFTTT

Void Linux: si amas Linux y amas BSD, es tu distro

Void Linux captura

Void Linux es una distribución Rolling Release muy peculiar, no es una de esas distros raras, pero sí que tiene algunos detalles que llaman bastante la atención. De hecho, mezcla algunas cosas del mundo Linux, puesto que es una distro con kernel Linux, y además algunas otras del mundo BSD. No es nada raro teniendo en cuenta que su desarrollador es alguien que proviene del mundo BSD. Eso puede ser interesante para aquellos que provienen de sistemas *BSD como FreeBSD, NetBSD, OpenBSD, etc., y que aterrizan por primera vez en Linux.

De esta forma, se suaviza un poco la transición para adaptarse al nuevo entorno, aunque por lo general no van a tener ningún problema al ser todo muy parecido, ya que ambos son tipo UNIX. Además, no está basada en ninguna otra, no se trata de un Ubuntu-based, Debian-based, openSUSE-based, Arch-based, etc., sino de una distro hecha desde cero. Si estás interesado en esta distribución, puedes descargarla u obtener más detalles desde la página oficial del proyecto Void Linux.

Algunas de las peculiaridades que vas a encontrar en esta distribución Void Linux son:

  • runit: no vas a encontrar el sistema systemd como en la mayoría de las distribuciones GNU/Linux actuales, sino que ha sido sustituido por runit. Se trata de un sistema mucho más simple que systemd y que funciona en varias plataformas UNIX.
  • LibreSSL: no emplea el conocido paquete OpenSSL, como en la mayor parte de las distros Linux, sino que éste ha sido sustituido por LibreSSL, un proyecto desarrollado por The OpenBSD Project, aunque es un fork de OpenSSL.
  • MUSL C: la biblioteca C a la que estamos acostumbrados en Linux también ha sido sustituida por esta otra, aunque cuando descargas la ISO desde la web te permite elegir entre glib y musl… Por si no quieres esa otra biblioteca.
  • xbps y xbps-src: la gestión de paquetes es otra de las rarezas, ya que usa X Binary Package System y construye los paquetes a partir de las fuentes de éste. Se trata de un sistema creado desde cero y nuevo para esta distro que se aleja un poco de los gestores de paquetes más comunes a los que estamos acostumbrados.
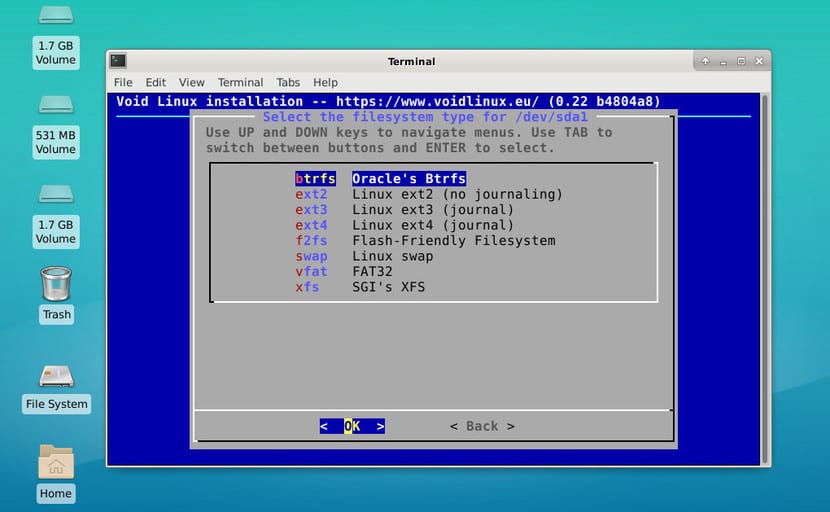
  • Instalador: aunque se puede parecer a la instalación de distros como Slackware y derivados, se parece mucho más a la instalación de FreeBSD que a la de cualquier otro sistema Linux. Básicamente arrancas un Live de la distro y desde el entorno de escritoro accedes al terminal, ejecutas el comando sudo void-installer y pones la contraseña por defecto voidlinux. Después, entras en el instalador basado en texto como el que ves en la imagen principal de este artículo…

Por otro lado, el resto de paquetes preinstalados es bastante similar a la de cualquier distro GNU/Linux de las más populares, aunque no vas a encontrar tanta cantidad de aplicaciones con xbps… Por cierto, está disponible tanto para AMD64 como para ARM.

El artículo Void Linux: si amas Linux y amas BSD, es tu distro ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2H4dMP2
via IFTTT

Ya fue liberada la nueva versión de Guix 1.0 y de la distribución GuixSD

Guix 1.0

Hace poco se anuncio el lanzamiento del gestor de paquetes GNU Guix 1.0 y la distribución GuixSD (Guix System Distribution), construido sobre su base.

En este nuevo lanzamiento un cambio significativo en el número de versión se debe a la finalización de todos los objetivos establecidos para la formación de un lanzamiento estable. El problema resumió los siete años de trabajo en el proyecto y está reconocido como listo para el uso diario.

El paquete de distribución permite la instalación como un sistema operativo independiente en sistemas de virtualización, en contenedores y en equipos convencionales, además de ejecutarse en distribuciones GNU / Linux ya instaladas, actuando como una plataforma para implementar aplicaciones.

Guix se basa en la carga de trabajo del proyecto Nix, además de las funciones típicas de administración de paquetes, admite características como realizar actualizaciones transaccionales, la capacidad de revertir actualizaciones, trabajar sin obtener privilegios de superusuario, soportar perfiles específicos de usuario programas, recolección de basura (identificación y eliminación de versiones no utilizadas de paquetes).

Admite la capacidad de usar paquetes preparados para el administrador de paquetes de Nix y ubicados en el repositorio de Nixpkgs.

Además de las operaciones de paquetes, es posible crear scripts para administrar configuraciones de aplicaciones. Al crear un paquete, todas las dependencias relacionadas se descargan y compilan automáticamente.

Es posible descargar paquetes binarios ya hechos desde el repositorio y compilar desde la fuente con todas las dependencias. Se implementaron herramientas para mantener actualizadas las versiones de los programas instalados mediante la organización de la instalación de actualizaciones desde un repositorio externo.

Principales novedades
GuixSD

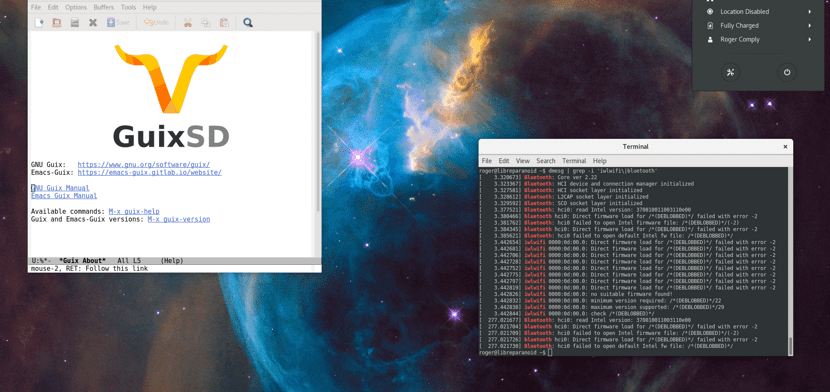
Con el lanzamiento de esta primera versión estable se destaca que se agregó un nuevo instalador interactivo que funciona en modo de texto.

Otra novedad de esta versión es que se ha preparado una nueva imagen para máquinas virtuales, adecuada tanto para conocer el kit de distribución como para crear entornos de trabajo para el desarrollo.

Con lo cual se agregaron nuevos servicios de sistema cups-pk-helper, imap4d, inputattach, localed, nslcd, zabbix-agent y zabbix-server.

Así mismo las versiones de las aplicaciones fueron actualizadas en 2104 paquetes, también fueron agregados 1102 paquetes nuevos.

Incluyendo las versiones actualizadas de clojure 1.10.0, cups 2.2.11, emacs 26.2, gcc 8.3.0, gdb 8.2.1, ghc 8.4.3, gimp 2.10.10, glibc 2.28, gnome 3.28.2, gnupg 2.2.15, go 1.12.1, guile 2.2.4, icecat 60.6.1-guix1, icedtea 3.7.0, inkscape 0.92.4, libreoffice 6.1.5.2, linux-libre 5.0.10, mate 1.22.0, ocaml 4.07.1, octave 5.1.0, openjdk 11.28, python 3.7.0, rust 1.34.0, r 3.6.0, sbcl 1.5.1, shepherd 0.6.0, xfce 4.12.1 y xorg-server 1.20.4.

El administrador de servicios de Shepherd de GNU se ha actualizado a la versión 0.6, que implementa el modo de servicio de un solo disparo, en el que el servicio se marca inmediatamente después de un lanzamiento exitoso, que puede ser necesario para comenzar a trabajar una sola vez antes de otros servicios, por ejemplo, para realizar la limpieza o la inicialización.

Novedades en Guix 1.0

En cuanto a las novedades para el gestor de paquetes, se ha agregado un indicador del progreso de las operaciones y el resaltado de los mensajes de diagnóstico con colores. De forma predeterminada, la mayoría de los comandos ahora se ejecutan sin resultados detallados en la pantalla, que se habilita mediante una opción separada “-v” (–verbosity).

Por otra parte se recibió un nuevo comando “guix system delete-generation” y las opciones “guix pack – save-provenance”, “guix pull – news”, “guix environment – preserve”, “guix gc – list-roots “,” guix gc –delete-generation “,” guix weather –coverage “.

Se agregaron nuevas opciones de conversión de paquetes “–with-git-url” y “–with-branch”.

También se ha agregado campos de configuración de distribución de teclado para definir una distribución de teclado, configuración xorg para configurar el servidor X, etiqueta para una etiqueta de sección y servicios esenciales para definir servicios básicos.

De los demás cambios en Guix 1.0, se destacan:

  • Se agregó el comando “guix pack -RR” para crear archivos tar con archivos ejecutables reubicables que se pueden ejecutar tanto en relación con las rutas en el espacio de nombres del usuario como en relación con Proot.
  • En “guix pull”, se proporciona la formación de un caché de paquete para acelerar las operaciones de búsqueda por nombre y se proporciona la incorporación del paquete “glibc-utf8-locales”.
  • Como administrador de entrada, se usa GDM en lugar de SliM.

Descarga. 

El artículo Ya fue liberada la nueva versión de Guix 1.0 y de la distribución GuixSD ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WwC2Pb
via IFTTT
Station, una app para controlarlas a todas… las web-apps

StationLas opciones nunca están de más. Cuantas más opciones, más probabilidades de dar con algo que se ajuste perfectamente a nuestras necesidades. Por esa razón es bueno que haya tantos programas diferentes para escuchar música: cada uno es perfecto para un tipo de usuario. Donde también empieza a haber muchas opciones es en aplicaciones que diré “tipo Franz”, es decir, programas para tener en una misma aplicación muchos servicios web diferentes. La que os traemos hoy se llama Station, y la promueven como “una app para controlarlas a todas”, como en El Señor de los Anillos.
Como Rambox o Wave, Station tiene su propio editor para añadir más servicios, si eso fuera necesario. Y, bueno, creo que lo es. Y es que, ahora mismo, un usuario como yo al que le gusta Twitter Lite no puede acostumbrarse a la versión web completa, aunque es cierto que están probando con una nueva versión que es exactamente igual que la versión Lite o Mobile. Esto es solo un ejemplo de por qué es bueno que tengamos la opción de crear nuevos servicios, aunque esto no es algo instantáneo como sí lo es en Rambox, Wave o Franz, este último con su propio truco.

Station es un navegador web modificado para ejecutar web-apps

Lo que diferencia Station de otras apps es que se trata de un navegador casi completo. Tiene flechas de navegación que nos permitirán ir adelante o atrás. Por otra parte, cada servicio nos permite añadir más páginas, lo que en el ejemplo de Twitter nos permitirá tener la pantalla principal y la de notificaciones en páginas diferentes, por ejemplo. Pero lo que por una parte es bueno, por otra también es malo, puesto que esto es lo que parece que retrasa la creación de apps propias: cuando las estamos editando, lo que estamos haciendo en realidad es una petición para que nos envíen la app por correo. Una vez recibida, podremos instalarla siguiendo las instrucciones del mail que acabamos de recibir.

Station es compatible con las notificaciones nativas de nuestro sistema operativo. Hablando de notificaciones, también tiene un modo no molestar, algo que a veces se echa de menos en otras apps como la mencionada Franz. Y todo lo que ofrece, lo ofrece gratis. Hay una opción de pago, pero solo para empresas.

Station está disponible desde este enlace. Lo que descargamos en Linux es una AppImage, por lo que solo será necesario hacer clic derecho sobre ella, darle permisos y luego hacer doble clic sobre su icono. Cuando nos pregunte si la queremos integrada, le decimos que sí si queremos que aparezca en el menú. En caso contrario, siempre podremos abrir el programa haciendo doble clic sobre su AppImage.

Personalmente, he de decir que Station me está gustando mucho. Solo no me gusta que Twitter esté en su versión completa, pero eso se arregla pidiendo nuestra propia versión (añadiendo http://bit.ly/nIK70O) o esperando a que el cambio de interfaz se añada de manera definitiva. ¿La has probado? ¿Qué te parece Station?

El artículo Station, una app para controlarlas a todas… las web-apps ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2H3pEiL
via IFTTT

Las extensiones de Firefox ya no se pueden usar debido a un certificado que ya no es válido

Firefox-no-extension

A partir de las 0 horas (UTC) del 4 de mayo Mozilla entro en una gran problemática y es que a partir de ese minuto en el que cambio el reloj, los complementos de Mozilla fueron deshabilitados de manera automática y de manera general para todos los usuarios del navegador.

Esto fue un gran problema que la gente de Mozilla no se esperaba, dado que en esta fecha a esa hora se tenia que generar una renovación automática del certificado que es utilizado para generar las firmas digitales en los complementos del navegador.

Esta simple labor de rutina que “se tendría que haber generado de manera automática” causo una gran sorpresa para los usuarios del navegador Firefox que comenzaron a notar que las extensiones (o complementos) ya no se pueden usar porque se consideran obsoletas “en la causa, un problema de certificado”

Este problema de certificado no válido afectó la ejecución de extensiones nuevas o existentes, así como la instalación de extensiones.

Con esto sobre la marcha, no tardaron en que los informes inundaran la web, evocando un problema que ha inhabilitado espontáneamente todas las extensiones de Firefox.

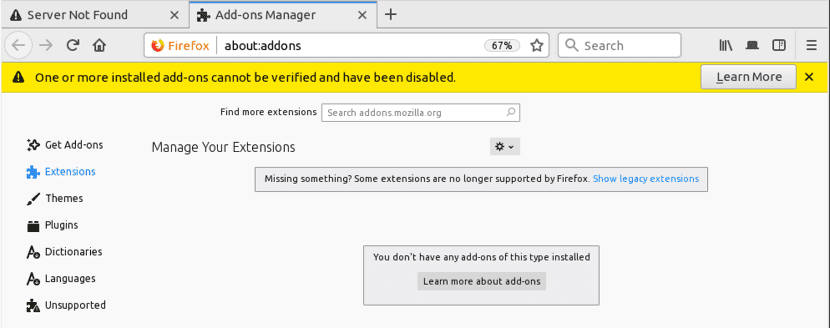
Cada extensión ahora aparece como una extensión con una advertencia de que “no se pudo verificar su uso en Firefox y se ha deshabilitado”.

Mozilla confirmó el problema

Ante las grandes quejas por parte de los usuarios Mozilla verifico el problema y se dio cuenta de ello y mediante un mensaje en Twitter se disculpó:

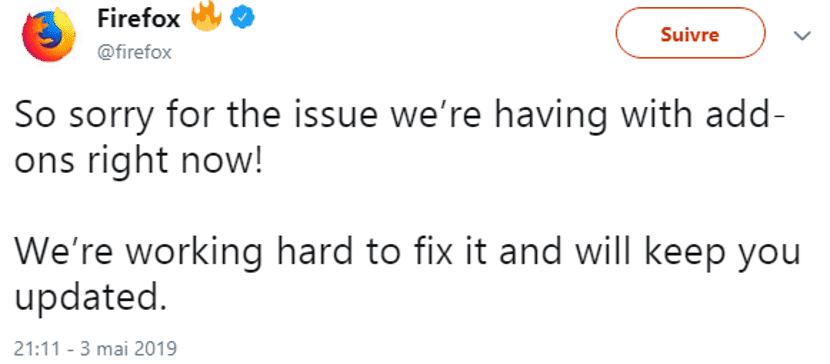
“¡Lo siento por el problema que tenemos con los complementos ahora mismo! Estamos trabajando duro para solucionarlo y mantenerlos informados”.

Firefox-tweet

Caitlin Neiman, escribió una publicación al respecto en el blog de la fundación:

“Alrededor de las 6: 10 am PST, recibimos un informe que indica que hay un problema en el certificadopara Firefox, lo que causo el cierre de los complementos…

Nuestro equipo está trabajando activamente en una solución. Lo actualizaremos en cuanto tengamos más información.

Según un informe de error de bugzilla:

un certificado de firmas intermedio utilizado para firmar los complementos de Mozilla expiró el 05/04/19 a la medianoche UTC.

Dado que los complementos de Mozilla deben firmarse antes de poder usarse en Firefox, una vez que el dispositivo en el que se este ejecutando el navegador ha llegado a esta hora, el navegador los ha desactivado automáticamente.

Claramente, dado que el problema proviene de un certificado subyacente, la reinstalación de extensiones no funcionará.

Si lo intentas, probablemente obtendrás un mensaje de error diferente. Cabe señalar que es posible que pueda instalar complementos, pero no otros. Esto puede deberse a que los complementos han sido firmados por otro certificado que no ha caducado.

Uno de los mensajes en este informe de error proviene de Kevin Brosnan, ingeniero sénior de control de calidad en Mozilla, quien dijo que lo sabía y lo estaba revisando.

Y otro mensaje, esta vez de Kris Maglione, explica que el alcance de este error es conocido:

“Todos los usuarios con complementos y relojes del sistema remoto se ven afectados, con la posible excepción de los usuarios. Ediciones nocturnas / dev con firma desactivada »

¿Cómo hacer que tus complementos funcionen de nuevo?

Si los complementos no son tan importantes, pueden esperar a que Mozilla resuelva el problema y sus complementos comenzarán a funcionar nuevamente.

Para aquellos que no desean esperar y desean activar sus extensiones instaladas de inmediato, tiene algunas opciones:

Método 1: atrasar su reloj unos días

La manera más fácil es retrasar el reloj unos días atrás para que el certificado pueda no caducar.

Funcionará, pero también significará que cualquier sitio al que acceda con un certificado caducado hoy también funcionará.

Sus correos electrónicos de un cliente de correo electrónico local tendrán una fecha incorrecta y algunos sitios con https pueden indicar errores con sus certificados.

Método 2: Instalar Firefox Nightly o versiones de desarrollador

Otra opción es instalar la versión Developer o Nightly de Firefox, que deshabilita la firma requerida para las extensiones.

Para hacer esto desde las versiones Developer o Nightly, pueden ir sobre: config y busquen xpinstall.signatures.required. Una vez que haya establecido el parámetro, debe cambiar la configuración a False haciendo doble clic en él.

El artículo Las extensiones de Firefox ya no se pueden usar debido a un certificado que ya no es válido ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2DOgllY
via IFTTT

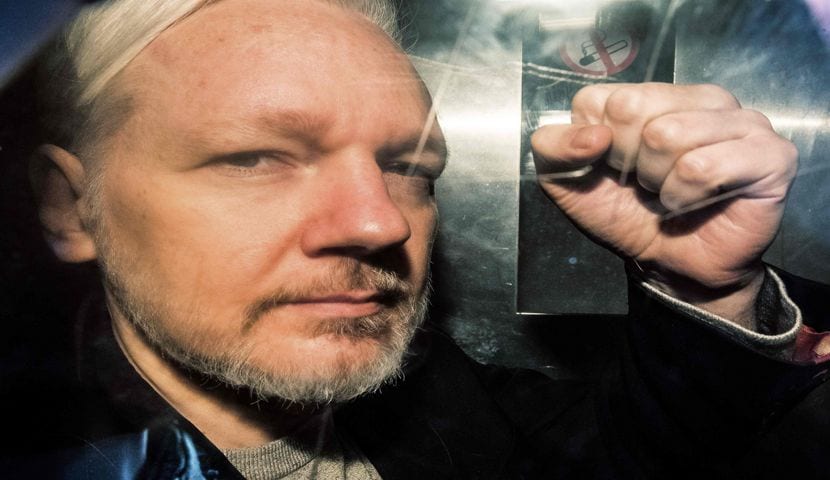
Julian Assange entra en la lucha encontrá de ser extraditado a los Estados Unidos

Julian Assange encontrá de ser extraditado

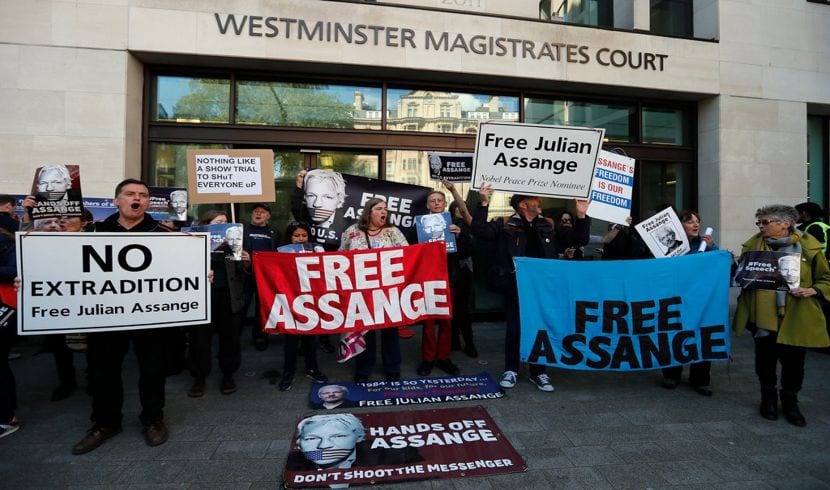
En una audiencia celebrada ayer en Londres, el juez Michael Snow le dijo a Julian Assange que podía dar su consentimiento para realizar su extradición a los Estados Unidos, mientras sus partidarios se reunían dentro y fuera de los Estados Unidos. Sala de audiencias, cantando y sosteniendo pancartas exigiendo su libertad.

Julian Assange prometió luchar y no rendirse contra la extradición a los Estados Unidos y que esto podría causar un choque en lo que podría convertirse en una larga y complicada batalla legal.

“No quiero ser extraditado por hacer periodismo que ha ganado muchos premios y protegido a muchas personas“, dijo Julian Assange a la corte a través de un vídeo en vivo desde la celda de la prisión donde se encuentra, según Medios de comunicación.

Tal y como se ha llevado nota aquí en el blog, el fundador de WikiLeaks “Julian Assange” fue arrestado en abril y la Policía Metropolitana de Londres se hizo cargo de su arresto en la embajada y de su transporte a su actual lugar de detención.

Así abrió una nueva era de batallas legales para el controvertido personaje.

Estados unidos hará todo lo posible por la extradición

Como seguimiento, el gobierno de los Estados Unidos emitió una acusación contra el fundador de WikiLeaks. En lo que el Departamento de Justicia de los EE. UU. llamó recientemente “uno de los mayores compromisos de información clasificada en la historia de los EE. UU.

Julian Assange está acusado de ayudar al antiguo analista de la inteligencia de los Estados Unidos, Chelsea Manning, quien le brindo acceso a miles de documentos y comunicaciones sobre las guerras en Irak y Afganistán, así como a informacion diplomática sobre los detenidos en la Bahía de Guantánamo.

Según Ben Brandon, el representante de Estados Unidos durante las conversaciones, Julian Assange logró descargar:

“90,000 informes de guerra sobre Afganistán, 400,000 de la guerra de Irak, 800 evaluaciones de detenidos de la Bahía de Guantánamo, entre otra tanta información clasificada”

La audiencia de extradición del jueves siguió a una comparecencia ante el tribunal el miércoles, en la que el tribunal de Southwark condenó a Assange a 11 meses de prisión por romper los términos de su fianza.

El período de detención desde el 11 de abril se tomará en cuenta y Assange puede solicitar su liberación provisional después de haber pasado la mitad de su condena. Todos los cálculos realizados, debe permanecer solo 22 semanas, o casi 6 meses.

Ben Brandon, el abogado del gobierno de los Estados Unidos, dijo a la corte el jueves “que Assange podría enfrentar hasta cinco años de cárcel si los tribunales estadounidenses lo encuentran culpable”

El cálculo de esta oración se basaría principalmente en la evidencia de las comunicaciones entre Assange y Chelsea Manning.

Con lo que se han programado dos audiencias más para el 30 de mayo y el 12 de junio, luego de que los abogados de Assange hayan obtenido el contenido completo de la solicitud de su extradición a los EE. UU.

Opiniones de expertos legales sobre las condiciones que deben cumplirse

Según Anna Bradshaw, experta en derecho penal europeo:

La extradición de Assange a los Estados Unidos está condicionada a la finalización con éxito de una serie de pruebas que las autoridades británicas realizarán.

“Son relativamente simples. La ofensa que se le acusa de cometer debe tener una correspondencia bajo la ley británica “, dijo.

Sin embargo, es probable que Camp Assange use una serie de palancas, en particular, la de los derechos humanos.

De hecho, persisten los temores sobre el tratamiento que Assange podría sufrir si fuera extraditado a los Estados Unidos. Este mapa en la manga del campamento de Assange está en línea con el hecho de que el Reino Unido es signatario de una convención europea sobre derechos humanos.

Daniela Nadj, profesora de derecho en la Universidad Queen Mary de Londres, acorta:

“Existen importantes obstáculos legales para la solicitud de extradición de los Estados Unidos. Muchos expertos están de acuerdo con esto: es parte de muchos meses (ver años) de batallas legales.


Fuente: https://www.nytimes.com

El artículo Julian Assange entra en la lucha encontrá de ser extraditado a los Estados Unidos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2VbAn4J
via IFTTT

Mozilla ahora prohibirá las exenciones con código oculto o ofuscado

Firefox y la privacidad

Mozilla ha advertido sobre el endurecimiento de las reglas del catálogo de complementos para Firefox ( Mozilla AMO) para contrarrestar la colocación de complementos maliciosos.

Pues a partir del 10 de junio del 2019 (año en curso), estará prohibido colocar en el catálogo complementos que utilicen métodos de ofuscación, es decir complementos que utilicen métodos tales como empaquetar el código en bloques Base64 u otros métodos.

Al mismo tiempo, las técnicas de minimización de código (abreviatura de los nombres de variables y funciones, combinación de archivos JavaScript, eliminación de espacios adicionales, comentarios, saltos de línea y separadores) siguen estando permitidas, pero si, además de la versión minimizada, se adjunta el código fuente completo al complemento.

Firefox recomienda a los desarrolladores que utilicen técnicas de ofuscación o minimización de código que publiquen una nueva versión antes del 10 de junio que cumpla con las reglas actualizadas de AMO e incluya el código fuente completo de todos los componentes.

Después del 10 de junio, los complementos problemáticos se bloquearán en el directorio y las instancias ya instaladas se desactivarán en los sistemas de los usuarios mediante la distribución de la lista negra.

Además, se continuará con la práctica de bloquear los sistemas instalados en los sistemas de los usuarios con complementos instalados que contienen vulnerabilidades críticas, violar la confidencialidad y realizar acciones sin el consentimiento o control del usuario.

Mozilla tomara acciones contra los que no cumplan las reglas

En general, los desarrolladores son libres de mantener sus complementos en la forma que elijan.

Sin embargo, para mantener la seguridad de datos adecuada y revisar efectivamente el código, Mozilla solicita ciertos requisitos técnicos que todos los complementos deben cumplir.

  • Los complementos solo deben solicitar los permisos necesarios para la función
  • Los complementos deben ser autónomos y no cargar código remoto para su ejecución
  • Los complementos deben utilizar canales cifrados para enviar datos confidenciales del usuario
  • Los complementos deben evitar incluir archivos duplicados o innecesarios
  • El código adicional debe escribirse de manera que sea revisable y comprensible. Los revisores pueden pedirle que refactorice partes del código si no es revisable.
  • Los complementos no deben afectar negativamente el rendimiento o la estabilidad de Firefox.
  • Solo las versiones de lanzamiento de bibliotecas y / o marcos de terceros pueden incluirse con un complemento. No se permiten modificaciones a estas bibliotecas / marcos.

Dependiendo de la naturaleza de la violación de la política, Mozilla utilizará diferentes tipos de bloqueos.

Con un “hard block”, el complemento está deshabilitado en Firefox y los usuarios no pueden anular el bloqueo. Esta acción está reservada para complementos con las siguientes características:

  • Parece que están violando intencionalmente
  • Contienen vulnerabilidades críticas de seguridad.
  • Comprometen la privacidad de los usuarios.
  • Eluden severamente el consentimiento o control del usuario.

Un Soft Software Lock deshabilitará un complemento predeterminado, pero permitirá al usuario reemplazarlo y continuar usándolo. Dicho bloqueo se utiliza para complementos con las siguientes características:

  • Causan serios problemas de estabilidad y rendimiento en Firefox.
  • Contienen violaciones de política no críticas.

Los complementos que parecen ser clones, repeticiones o copias cercanas a complementos ya bloqueados también se eliminarán.

Si un problema afecta solo a un subconjunto de versiones, el bloqueo puede aplicarse específicamente a las versiones afectadas. Los complementos que contienen código oculto o ilegible también se bloquearán.

“Cuando decidimos bloquear un complemento, podemos contactar al desarrollador si creemos que el problema se puede resolver.

Como la seguridad del usuario puede estar en juego, pedimos a los desarrolladores que respondan dentro de tres días. Si no se recibe una respuesta dentro de este plazo o si el desarrollador no puede resolver el problema, podemos continuar con el bloqueo.

“Más generalmente, no contactaremos a los desarrolladores antes de bloquear si resulta que el complemento infringe intencionalmente nuestras políticas o si la infracción es lo suficientemente grave”.

Mozilla dijo que la estrategia fue diseñada para ayudarlo a manejar mejor las extensiones maliciosas:

“Cuando decidimos bloquear un complemento en Firefox, nos preguntamos si el riesgo es tal que exceda la elección de El usuario debe instalar el software, la utilidad que proporciona, así como la libertad del desarrollador para distribuir y controlar su software. “Si nos encontramos en una situación en la que no podemos tomar una decisión clara, buscaremos la seguridad para proteger al usuario”.

Fuente: https://developer.mozilla.org

El artículo Mozilla ahora prohibirá las exenciones con código oculto o ofuscado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Je1XHp
via IFTTT

Llega Chrome OS 74 con un asistente de búsqueda unificado y mas

Logotipo de Chrome junto con ChromeBook

Hace unas cuantas pocas horas Google ha realizado el anuncio oficial de la liberación de la nueva versión Chrome OS 74, la cual esta nueva versión se destaca por la llega del soporte para la salida de audio en aplicaciones Linux así como el soporte de cámara USB para la aplicación de cámara Android y muchas cosas mas.

Para quienes aun desconocen de Chrome OS, les podemos decir que este es un sistema que cuenta con entorno de usuario que está limitado a un navegador web y en lugar de programas estándar, este sistema hace uso de las aplicaciones web (webapps), sin embargo, Chrome OS incluye una interfaz de múltiples ventanas con todas las funciones, un escritorio y una barra de tareas.

Chrome OS se basa en el proyecto de código abierto Chromium OS, que, a diferencia de Chrome OS, se puede compilar a partir del código fuente descargado.

Principales novedades en Chrome OS 74

Una de las principales novedades de esta nueva liberación de Chrome OS 74 es el “Asistente de Google” de un servicio separado se convierte en una función integrada con la búsqueda.

Las solicitudes comunes relacionadas con la búsqueda de información ahora se muestran directamente en la ventana del navegador y los mensajes especializados, tales como las previsiones meteorológicas y las solicitudes de ayuda del sistema que se muestran en la interfaz principal de Chrome OS en una ventana separada.

También dentro de otro de los cambios más importantes, especialmente si usa aplicaciones de Linux en Chrome OS, es que ahora en esta nueva versión de Chrome OS 74 se pueden emitir audio.

Lo cual es una parte muy importante del uso de muchas aplicaciones. Los usuarios de aplicaciones de Android también estarán felices de saber que la cámara del sistema operativo del teléfono inteligente de Google ahora es compatible con cámaras USB, sistemas de escaneo de documentos y microscopios electrónicos.

chrome-os-74-pdf-annotation

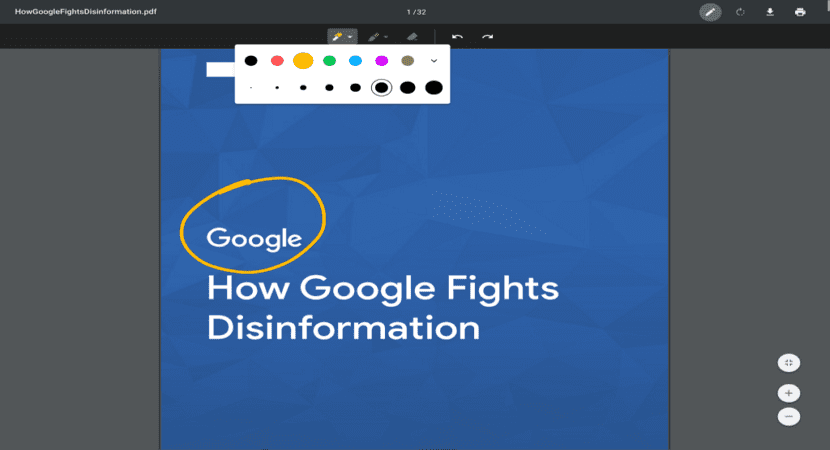
Otro de los complementos importantes de esta liberación es la adición de la compatibilidad con las anotaciones en PDF en el visor de PDF que forma parte del navegador Chrome, además de que las herramientas propuestas que permiten diferentes colores para resaltar áreas en el texto.

Por otro lado también encontramos la navegación simplificada a través del historial de búsqueda. El usuario ahora puede acceder a consultas pasadas y aplicaciones utilizadas recientemente sin iniciar la entrada en la barra de direcciones, pero simplemente moviendo el cursor o haciendo clic en la barra de búsqueda.

De los demás cambios que se destacan de esta nueva versión de Chrome OS 74 encontramos:

  • La capacidad de colocar cualquier archivo y directorio en la sección raíz de “Mis archivos” se ha agregado al administrador de archivos, no limitado al directorio “Descargas”.
  • Para los desarrolladores, puede ver los registros en el lector de pantalla ChromeVox.
  • Se agregó la capacidad de enviar información sobre el rendimiento del sistema como parte de los informes con telemetría.
  • Se eliminó el soporte para usuarios monitoreados (la función estaba en desuso previamente).
  • Habilitado en el kernel de Linux e involucrado en el módulo SafeSetID de LSM , que permite a los servicios del sistema administrar de manera segura a los usuarios sin elevar los privilegios (CAP_SETUID) y sin obtener privilegios de raíz.
  • Los privilegios se asignan mediante la definición de reglas en securityfs basadas en una lista blanca de enlaces válidos (en la forma de “UID: UID”).
  • SafeSetID LSM ha sido añadido a Chrome OS y el núcleo de Linux. Permite a los servicios del sistema administrar de manera segura a los usuarios bajo los cuales se ejecutan sus programas sin requerir poderosos privilegios del sistema. Esto mejora la seguridad en caso de que exista una vulnerabilidad en el servicio del sistema que pueda ser explotada.

¿Cómo obtener esta nueva versión de Chrome OS 74?

Esta nueva Build de Chrome OS 74 comenzara a partir de hoy a estar disponible para la mayoría de los Chromebook actuales.

Aunque algunos desarrolladores han formado versiones informales para computadoras ordinarias con procesadores x86, x86_64 y ARM.

El artículo Llega Chrome OS 74 con un asistente de búsqueda unificado y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ZOdXoN
via IFTTT

Julian Assange, fue condenado a 11 meses de prisión por los británicos

 Julian Assange

Tal y como se ha estado dado el seguimiento sobre el arresto de Julian Assange aquí en el blog (puedes consultar los artículos en este enlace y este). Este miércoles, Julian Assange compareció ante un tribunal de Londres por su expulsión de la justicia luego de obtener asilo en 2012 en la Embajada de Ecuador en Londres. El tribunal de Southwark lo acaba de sentenciar a 50 semanas de prisión por romper los términos de su fianza.

11 meses de prisión es 1 mes menos que la sentencia máxima que el fundador de WikiLeaks puso en riesgo por la justicia británica en su contra. El período de detención desde el 11 de abril se tomará en cuenta y Assange puede solicitar su liberación provisional después de haber pasado la mitad de su condena.

Con lo que a todos los cálculos realizados, tan solo debe permanecer solo 22 semanas, o casi 6 meses.

“La sentencia de Julian Assange, por haber pedido y recibido el asilo, es el doble de pesada que la prevista por las directrices en el asunto”, comenta WikiLeaks.

Julian Assange, quien está recluido en la prisión de Belmarsh en Londres, argumentó que no debería ser encarcelado por este delito porque en realidad “estaba Encarcelado en la embajada”.

El miércoles 1 de mayo, en Southwark Crown Court en Londres, la juez Deborah Taylor rechazó este argumento.

“Es difícil pensar en un ejemplo más serio de este crimen. Al esconderse en la embajada, deliberadamente quedó fuera de su alcance mientras permanecía en el Reino Unido “, informa el juez a Julian Assange en los medios de comunicación.

Antes de su condena, el tribunal leyó una carta de disculpa de Julian Assange en la que afirmó que se enfrentaba a circunstancias difíciles.

“Hice lo que pensé en ese momento para ser el mejor o quizás lo único que podría haber hecho. Lamento el actual giro de los eventos “, informan los medios de comunicación en inglés que citan a Julian Assange en la audiencia.

Este argumento fue reiterado por su abogado durante los intercambios en el tribunal británico. Según su consejo, Assange se refugió en la Embajada de Ecuador porque sabía que las autoridades estadounidenses lo buscaban.

Necesitaba un refugio donde no pudiera ser “secuestrado y devuelto a los Estados Unidos. Su abogado también explicó que Assange temía la extradición a los Estados Unidos, ya que las relaciones entre el país y Suecia podrían involucrar procesos de extradición.

En un documento, el equipo de Assange explica en detalle las razones por las cuales decidió refugiarse en la Embajada de Ecuador en Londres y las condiciones de su estadía.

“Pasó casi siete años en aislamiento, sin acceso a atención médica adecuada, espacio y luz natural, en la que su salud física y psicológica se deterioró considerablemente. Desde el momento en que se notificó la inclusión de este caso, no ha sido posible proporcionar evidencia médica actualizada. Estamos adjuntando información de la decisión del tribunal sobre evidencia médica previa del Dr. Michael Korzinski que describe las consecuencias psicológicas y el Dr. Tim Ladbrooke que describe las consecuencias físicas . Esperamos que el tribunal acepte de sus abogados que, desde su admisión en HMP Belmarsh.

“En junio de 2012, cuando la orden de extradición a Suecia se convirtió en definitiva, hacerlo inevitable ahora era inevitable. En el momento material, Suecia tenía un historial bien documentado de devolución directa a los estados donde corrían el riesgo de ser maltratados, incluida la tortura y la muerte “.

Según WikiLeaks, la defensa de Assange proporcionó evidencia extensa en la audiencia de sentencia sobre la sentencia de hoy, pero el juez no lo consideró.

La audiencia que se inicio marca el comienzo de una nueva cadena de problemas legales para Julian Assange.

Ya que el día de hoy (jueves 2 de mayo), se enfrentará nuevamente a la corte para intercambios en una solicitud de extradición a los Estados Unidos.

WikiLeaks se ha manifestado lo que podría ser el resultado del próximo juicio y expresa sus temores sobre esto de que la misa parece ser dicha.

“Estamos muy preocupados por si se beneficiará de un juicio de extradición justo en el Reino Unido”

El artículo Julian Assange, fue condenado a 11 meses de prisión por los británicos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IYR50K
via IFTTT

Quirinux: la distribución para animadores gráficos

quirinux: captura de pantalla

El cantautor, ingeniero, programador y realizador de cine animado argentino Charlie Martinez ha creado el proyecto Quirinux, una distribución GNU/Linux especialmente pensada para todos los artístas que quieran crear dibujos animados. La distro está basada en Debian 9 con un entorno de escritorio ligero XFCE, y sobre ella se ha desarrollado un completo sistema en el que se reunen todas las herramientas de animación gráfica necesarias para que no tengas que depender de software propietario.

Quirinux puede ser descargado de forma totalmente gratuita, aunque incluye una versión de pago que incluye manual impreso, garantía de 2 años y servicio de instalación a domicilio en Buenos Aires, Argentina. No obstante, su creador nos ha confirmado que en septiembre vendrá a España (Galicia) y que lo presentarán también aquí y ofrecerán dicho servicio de instalación durante el tiempo que estén aquí. Así que sería una buena oportunidad si queréis conocer más de cerca este fantástico proyecto, mientras tanto puedes descargarlo en el link que dejo al final de este artículo…

En su escritorio vas a encontrar un PDF con una completa guía, y entre su menú de software preinstalado tendrás todo el software que necesitas para trabajar en la animación gráfica. Entre las categorías o secciones del menú y los programas disponibles están:

  • Área de escaneo e imprenta:
    • XSane
    • Impresora
  • Pre-producción y ofimática:
    • LibreOffice
    • Calculadora
    • Mousepad
    • Scribus
    • CalCuTooN v1.0
    • Mozilla Firefox
    • Storyboarder, storyboard y animatic
    • Plantillas para guión y argumento (preformato)
  • Departamento de tinta y color:
    • GIMP
    • Inkscape
    • Krita
    • My Paint
    • Pikopixel
  • Laboratorio fotográfico:
    • Darktable
    • Entangle
    • PencilSheep
    • Shotwell Photo Manager
    • Webcamoid
  • Estudio de animación:
    • Animation Maker
    • Blender
    • DragonBones
    • OpenToonz Morevna
    • Pencil 2D
    • qStopMotion
    • Synfig Studio
    • TupiTube
  • Taller de sonido:
    • Ardour
    • Audacity
    • QJackCtl
    • Volumen
    • Musescore
  • Montaje y edición de vídeo:
    • Kdenlive
    • Natron
  • Grabación de medios ópticos:
    • Devede
    • Xfburn
    • Handbracke
  • Otros:
    • Kazam
    • Screenkey
    • Thunar
    • Catfish
    • Xarchiver
    • Systemback
    • Bleatchbit
    • etc

Como fan del manga, especialmente Bola de Dragon, me alegra saber que existen este tipo de proyectos, y le deseamos toda la suerte para que siga desarrollándose…

Descargar Quirinux

El artículo Quirinux: la distribución para animadores gráficos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2GRxE6u
via IFTTT