Google detecto un Backdoor preinstalado en dispositivos Android antes de salir de fabrica

Malware

Google el día de ayer (jueves 6 de junio) informo mediante una publicación de su blog de Google Security Blog, que ha detectado la presencia de un backdoor preinstalado en dispositivos Android antes de abandonar las fábricas.

Google ha estudiado la situación después de que fue revelada por especialistas en seguridad informática unos años antes. Estas son las aplicaciones maliciosas de la “familia Triada” diseñadas para enviar spam y publicitar en un dispositivo Android.

Sobre Triada

Según Google, Triada ha desarrollado un método para instalar malware en teléfonos Android prácticamente en la fábrica, incluso antes de que los clientes comenzaran o incluso instalaran una sola aplicación en sus dispositivos.

Fue en marzo de 2016 cuando Triada fue descrita por primera vez en una publicación de blog en el sitio web de la compañía de seguridad informática Kaspersky Lab. Otra publicación del blog fue dedicada por la compañía en junio de 2016.

En ese momento, era un troyano arraigado y desconocido por los analistas de la compañía de seguridad que intentaban explotar dispositivos Android después de recibir Privilegios elevados.

Según la explicación de Kaspersky Lab para 2016, una vez que Triada se instala en un dispositivo, su propósito principal era instalar aplicaciones que podrían usarse para enviar correo no deseado y mostrar anuncios.

Utilizó un impresionante conjunto de herramientas, incluidas las vulnerabilidades de rooting que evitan las protecciones de seguridad integradas de Android y las formas de modificar el proceso Zygote del sistema operativo Android.

Estas son las marcas afectadas

Estas aplicaciones maliciosas se encontraron en 2017 preinstaladas en varios dispositivos móviles Android, incluidos los teléfonos inteligentes de la marca Leagoo (modelos M5 plus y M8) y Nomu (modelos S10 y S20).

Los programas maliciosos en esta familia de aplicaciones atacan el proceso del sistema llamado Zygote (el iniciador de procesos de aplicaciones de terceros). Al inyectarse en Zygote, estos programas maliciosos pueden infiltrarse en cualquier otro proceso.

“Libandroid_runtime.so es utilizado por todas las aplicaciones de Android, por lo que el malware se inyecta en el área de memoria de todas las aplicaciones que se ejecutan ya que la función principal de este malware es descargar componentes maliciosos adicionales. “

Debido a que fue construido en una de las bibliotecas del sistema operativo y se encuentra en la sección Sistema, que no puede ser eliminado usando métodos estándar, según el informe. Los atacantes han podido usar silenciosamente la puerta trasera para descargar e instalar módulos subrepticios.

Según el informe en el Blog de seguridad de Google, la primera acción de Triada fue instalar un tipo de superusuario de archivos binarios (su).

Esta subrutina permitió que otras aplicaciones en el dispositivo usen permisos de root. Según Google, el binario utilizado por Triada requería una contraseña, lo que significa que era único en comparación con los archivos binarios comunes a otros sistemas Linux. Esto significaba que el malware podía falsificar directamente todas las aplicaciones instaladas.

Según Kaspersky Lab, explican por qué Triada es tan difícil de detectar. En primer lugar, modifica el proceso de Zygote. Zygote es el proceso básico del sistema operativo Android que se usa como plantilla para cada aplicación, lo que significa que una vez que el troyano ingresa al proceso, se convierte en parte de cada aplicación que se inicia en el dispositivo.

En segundo lugar, anula las funciones del sistema y oculta sus módulos de la lista de procesos en ejecución y aplicaciones instaladas. Por lo tanto, el sistema no ve ningún proceso extraño en ejecución y, por lo tanto, no lanza ninguna alerta.

Según el análisis de Google en su informe, otras razones han hecho que la familia de aplicaciones maliciosas Triada sea tan sofisticada.

Por un lado, usaba codificación XOR y archivos ZIP para cifrar las comunicaciones. Por otro lado, ella inyectó código en la aplicación de la interfaz de usuario del sistema que permitía mostrar anuncios. La puerta trasera también le inyectó un código que le permitió usar la aplicación Google Play para descargar e instalar aplicaciones de su elección.

El artículo Google detecto un Backdoor preinstalado en dispositivos Android antes de salir de fabrica ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2My6s2T
via IFTTT
Google Stadia se lanzará en noviembre y estos son sus precios

stadia

Después de que se diera a conocer el nuevo proyecto de Google hacia el mercado de los videojuegos “Google Stadia” finalmente se han dado a conocer más detalles sobre su servicio de transmisión de videojuegos.

Dentro de esta información que dio a conocer recientemente podemos saber que el lanzamiento del servicio se llevará a cabo en noviembre en catorce países.

Stadia estará disponible desde noviembre en España así como en otros 13 países: Alemania, Bélgica, Canadá, Dinamarca, Estados Unidos, Finlandia, Francia, Italia, Irlanda, Noruega, Países Bajos, Reino Unido y Suecia. Otros países se irán sumando a lo largo de 2020.

Características de Google Stadia

La pre-orden de Google Stadia se lanzara mediante un paquete llamado “Founder’s Edition de Stadia” la cual ya se podrá reservar desde hoy en Google Store.

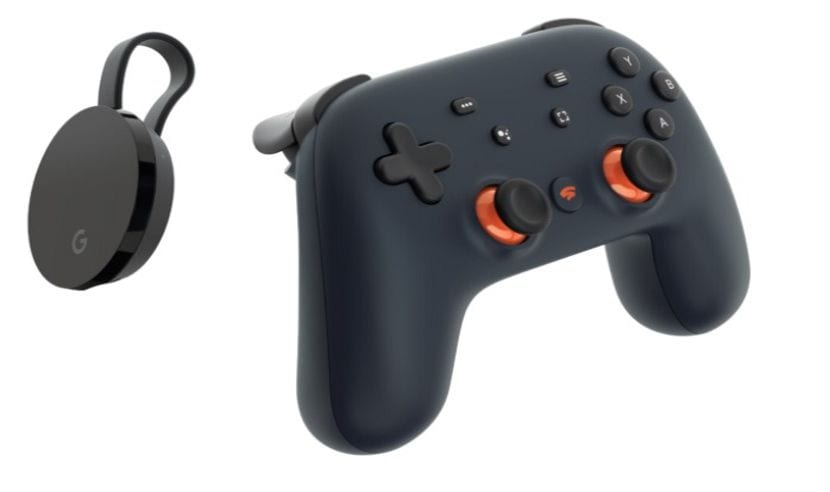
Es importante mencionar que habrá un número limitado de unidades de esta edición. El paquete Founder’s Edition, valorado en cerca de 300 euros, estará disponible por tan solo 129 euros e incluye:

  1. Un Chromecast Ultra
  2. Un mando Stadia en el exclusivo
  3. Tres meses de suscripción a Stadia Pro
  4. Un Buddy Pass, para invitar a un amigo a Stadia Pro durante tres meses
  5. La exclusividad de poder elegir tu “Stadia Name”

Una vez en los últimos tres meses, los usuarios de Stadia Pro continuarán pagando 9.99 euros al mes. Sin embargo, Google ha indicado que otro nivel de suscripción gratuita estará disponible en 2020. Sin embargo, en noviembre, se invertirá de forma imperativa en el paquete ‘Founder’ para la suscripción a Stadia Pro.

Las suscripciones al servicio de Stadia tendrán algunas diferencias entre estas suscripciones radica en los detalles técnicos.

Stadia Pro ofrece a los usuarios las mejores calidades de transmisión de Google, calidad 4K a 60 cuadros por segundo, sonido envolvente 5.1 y juegos gratis mensuales y promociones de juegos.

El nivel gratuito previsto para 2020 está limitado a 1080 p60 con sonido estéreo y requiere un ancho de banda de 10Mb / s para ser transmitido a 720p.

En Stadia, los juegos se pagan por separado. Aunque Google pretende expandir el catálogo de algunos títulos gratuitos incluidos en el paquete Pro (Destiny 2 al principio), los usuarios deberán comprar cada juego por separado al mismo precio que se encuentra en otras plataformas como Steam, Xbox Live y PlayStation Network.

Juegos que ofrecerá Stadia

Google ha anunciado algunos títulos que estarán disponibles al inicio.

  • Bandai Namco – Dragon Ball Xenoverse 2
  • Bethesda – DOOM Eternal, DOOM 2016, Rage 2, The Elder Scrolls Online, Wolfenstein: Youngblood
  • Bungie – Destiny 2
  • Capcom – TBD
  • Coatsink – Get Packed (Stadia exclusive)
  • Codemasters – GRID
  • Deep Silver – Metro Exodus
  • Drool – Thumper
  • Electronic Arts – TBD
  • Giants Software – Farming Simulator 19
  • Larian Studios – Baldur’s Gate 3 nWay Games – Power Rangers: Battle for the Grid
  • Rockstar Games – TBD
  • Sega – Football Manager
  • SNK – Samurai Shodown Square Enix – Final Fantasy XV, Tomb Raider Definitive Edition, Rise of the Tomb Raider, Shadow of the Tomb Raider
  • 2K Games – NBA 2K, Borderlands 3
  • Tequila Works – Gylt
  • Warner Bros. – Mortal Kombat 11
  • THQ – Darksiders Genesis Ubisoft – Assassin’s Creed Odyssey, Just Dance, Tom Clancy’s Ghost Recon Breakpoint, Tom Clancy’s The Division 2, Trials Rising, The Crew 2

Dado que Stadia es completamente nueva y aún no está probada, Google tendrá que convencer a más desarrolladores para unirse.

Google también reserva sus propios títulos exclusivos desarrollados internamente, pero aún no sabemos su fecha de disponibilidad.

Requisitos previos para ejecutar Stadia

Google pretende simplificar al máximo el uso de su servicio y ponerlo a disposición en cualquier pantalla.

El soporte móvil estará limitado a los teléfonos Pixel 3 y 3a en el lanzamiento. Google dice que el servicio “se expandirá a otros teléfonos con el tiempo”. ”

Los usuarios podrán transmitir juegos con el Chromecast ultra conectado a un televisor si usan el control de Google.

Los controles de Stadia adicionales, además del incluido en el paquete Founder, costarán $ 69 en los EE. UU.

Y estarán disponibles en tres colores: Just Black, Clear White y Wasabi. En otros medios, los usuarios pueden usar otros parches (incluidos Xbox y PlayStation) o un teclado y un mouse.

Google recomienda tener una conexión a Internet de 10 Mbps como mínimo para usar Stadia. Con este rendimiento, los usuarios pueden esperar ejecutar juegos a 720p y 60 cuadros por segundo.

Mientras que para los usuarios mas exigentes que desean una experiencia de transmisión de alta calidad deben tener una conexión de al menos 35 Mbps.

El artículo Google Stadia se lanzará en noviembre y estos son sus precios ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2MNXsH9
via IFTTT

Chrome ya permite guardar/salvar pestañas en grupos. Así puedes probarlo

Flags de Chrome

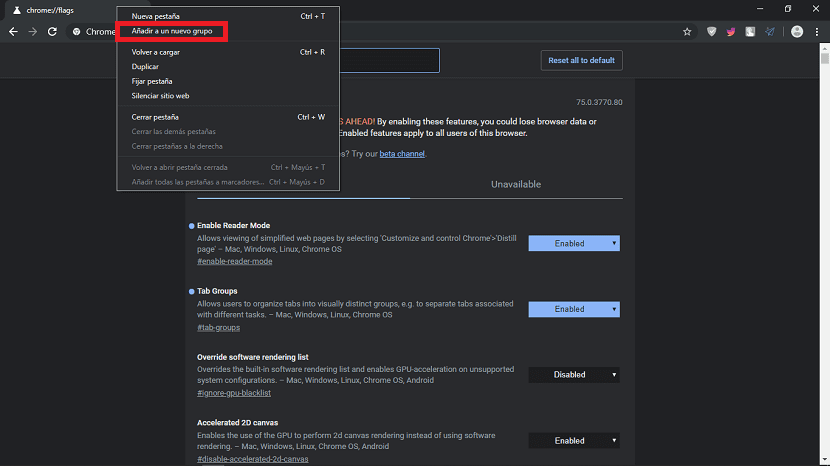
Una de las opciones más importantes que se echaban en falta en la función Grupos de Pestañas de Google Chrome era que estos grupos no se podían guardar y desaparecían al cerrar el navegador. Ahora, la última versión de Chrome Canary (una versión de pruebas) ya es capaz de restaurar dichos grupos, aunque no si intentamos hacerlo desde el sub-menú del historial al que podemos acceder desde el menú principal.

Lo que hace esta función es organizar las pestañas por grupos de distintos colores, lo que nos facilita localizarlas. En el momento de escribir este artículo aún no está activada por defecto, y no lo está porque sigue en fase experimental. Lo bueno es que, como el nuevo modo de lectura, podemos activarla buceando por las opciones que encontramos como “flags” y lo haremos siguiendo los pasos que detallamos a continuación.

Activa la función de grupos de pestañas de Chrome

  1. En la barra de direcciones (URL) escribimos lo siguiente y presionamos intro: chrome://flags
  2. Buscamos “tab groups” sin las comillas.
  3. En la opción que aparece, cambiamos “Default” y elegimos “Enabled”.
  4. Nos pedirá un reinicio. Reiniciamos.
  5. La opción ya estaría activada. Ahora sólo tenemos que seleccionar las pestañas que queramos y elegir la opción “Añadir a un nuevo grupo”, lo que nos creará el “Group 1”. Las siguientes pestañas las podremos “Añadir a un grupo existente”, en donde estaría “Group 1” o, si volvemos a elegir la opción de añadir a un nuevo grupo, nos crearía el “Group 2”.

Activar función de guardar pestañas en grupos

Hay que tener en cuenta que esta función está en fase de pruebas, por lo que aún le queda mucho para que sea lo que tiene que ser. Por ejemplo, ahora mismo no se pueden renombrar los grupos, quedándose con los nombres de “Group 1”, “Group 2”, etc. Por otra parte, como es mi caso, podemos encontrarnos con fallos más graves, como que se cierre nada más intentar crear un grupo nuevo.

La función llegará oficialmente en otoño, coincidiendo con el lanzamiento de Chrome 77. Mientras tanto, se recomienda no usarla en equipos de trabajo, puesto que se puede perder la información tras un cierre inesperado. ¿Qué te parece esta función nativa (sin extensiones) de Chrome?

El artículo Chrome ya permite guardar/salvar pestañas en grupos. Así puedes probarlo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2QU35Sh
via IFTTT

Ubuntu Studio 19.10 llegará con plugins LSP, entre otras novedades

Ubuntu Studio 19.10 Eoan Ermine

Antes del lanzamiento de Disco Dingo, hubo dudas sobre si Ubuntu Studio seguiría siendo sabor oficial del sistema operativo de Canonical. Yo, que lo usé un tiempo hace unos 10 años, creo que no es necesario que exista y que terminará desapareciendo, pero de momento sigue aguantando, en parte gracias a la comunidad de usuarios que discrepa conmigo. La próxima versión será Ubuntu Studio 19.10 Eoan Ermine, una versión en fase de desarrollo que ya incluye algunas novedades dignas de mención.

Ubuntu Studio 19.10 será lanzado oficialmente junto al resto de componentes de la familia Ubuntu el 17 de octubre. En Disco Dingo ya se han corregido algunos fallos, como que del puente MIDI ALSA-Jack que no sobrevivía a un reinicio. Aprovechando el lanzamiento de Eoan Ermine, la versión multimedia de Ubuntu incluirá nuevas funciones, llegando algunas de ellas a Ubuntu Studio Controls. Tenéis más de estas novedades tras el corte.

Novedades ya disponibles en Ubuntu Studio 19.10

  • Puentes múltiples de PulseAudio (para enrutamiento de aplicaciones individuales).
  • Indicador de Jack Status dentro de la ventana.
  • Medidor de uso DSP.
  • Enlaces rápidos a QASMixer, Carla y Pulse Audio Control.
  • Plugins LSP (Linux Studio Plugins). Se trata de una colección de 91 plugins Ladspa, LV2, VST compatibles con Carla, Ardour y otros DAWs. Estarán incluidos por defecto en Ubuntu 19.10 Eoan Ermine. Para versiones anteriores, están disponibles en su repositorio Backports.

La fase de desarrollo de Eoan Ermine empezó a principios de mayo, lo que significa que aún está dando sus primeros pasos. Aún faltan unos 4 meses para su lanzamiento oficial, por lo que se espera que aún anuncien muchas más novedades. El movimiento de añadir por defecto los plugins LSP puede ser un intento de ofrecer todas las opciones/funciones posibles para convencernos de que Ubuntu Studio sí tiene sentido, algo que personalmente no tengo muy claro. ¿Crees que Ubuntu Studio debe seguir existiendo o eres de los que prefiere instalar el software necesario por separado?

El artículo Ubuntu Studio 19.10 llegará con plugins LSP, entre otras novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Z6Vz9w
via IFTTT

McKinsey presenta Kedro, su primera herramienta de código abierto

Kedro es la primera herramienta de código abierto de la consultora McKinsey

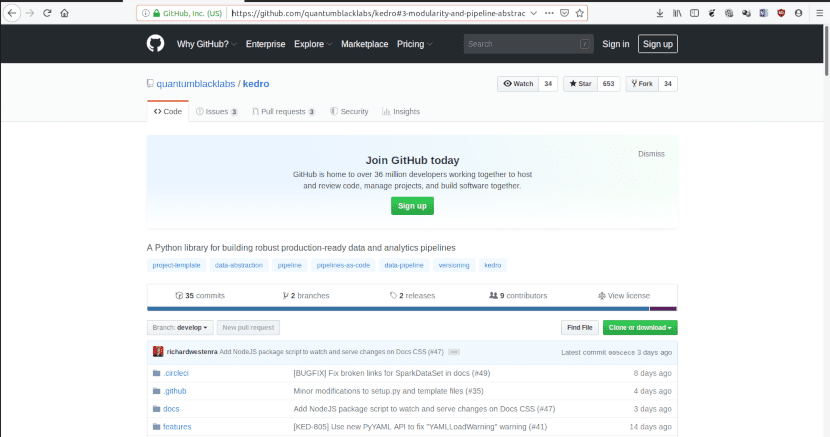
Página en GitHub del proyecto Kedro

Kedro es la primera herramienta de código abierto desarrollada por una división de la consultora McKinsey. Se creó para ser usada por científicos e ingenieros de datos. Es una librería de código que puede ser usada para crear datos y tuberías, los componentes básicos de un proyecto de aprendizaje automático.

McKinsey & Company es una empresa estadounidense de consultoría de gestión a nivel mundial. Realiza análisis cualitativos y cuantitativos para evaluar las decisiones de gestión en los sectores público y privado. Sus clientes incluyen al 80% de las corporaciones más grandes del mundo.

Primera herramienta de código abierto

La empresa nunca antes había publicado una de las herramientas desarrolladas internamente bajo una licencia de código abierto. De hecho, Kedro nació como software propietario. Sin embargo, cuando la relación con la empresa terminaba, los clientes ya no tenían acceso al programa.

El nombre Kedro deriva de la palabra griega para centro o núcleo. Se eligió porque esta herramienta de código abierto proporciona un código crucial para producir proyectos de análisis avanzados.

Kedro tiene dos ventajas principales:

  • Permite a los equipos colaborar más fácilmente estructurando el código analítico de forma uniforme.
  • Permite que todos los componentes fluyan sin problemas en todas las etapas de un proyecto.

Esto incluye

  • Consolidación de fuentes de datos,
  • Limpieza de datos
  • Creación de características
  • Alimentación de los datos en modelos de aprendizaje automático para análisis explicativos o predictivos.

Kedro también ayuda a entregar código listo para ser utilizado. Esto lo hace realmente útil para los científicos de datos que no suelen ser expertos en creación de software.

¿Por qué es útil Kedro?

Herramientas de código abierto como Kedro permiten reducir en semanas el tiempo necesario para transformar un prototipo en código de producción. Los analistas pueden dedicar menos tiempo al código y más tiempo a resolver los problemas de sus clientes.

Kedro ayuda a los equipos a crear canales de datos modulares, probados, reproducibles en cualquier entorno y versionados, lo que permite a los usuarios acceder a estados de datos anteriores. Ese mismo código puede pasar desde el ordenador portátil de un solo desarrollador a un proyecto de nivel empresarial que utilice el cloud computing. También puede utilizarse con todas las industrias, modelos y fuentes de datos.

McKinsey ya utilizó Kedro en más de 50 proyectos hasta la fecha. Según un ejecutivo, a los clientes les gusta especialmente la visualización de las tuberías. Ellos ven inmediatamente las diferentes etapas de transformación, los tipos de modelos implicados y pueden rastrear los resultados hasta la fuente de datos sin procesar.

McKinsey no es la primera empresa no directamente relacionada con la tecnología que publica herramientas de código abierto. Ya lo habían hecho Uber y Airbnb.

Características e instalación de Kendro

Kedro es una herramienta de desarrollo de flujos de trabajo para la creación de canales de datos robustos, escalables, desplegables, reproducibles y versionados.

¿Cuáles son las principales características de Kedro?

1. Plantilla de proyecto y estándares de codificación

  • Una plantilla de proyecto estándar y fácil de usar
  • Configuración para credenciales, registro, carga de datos y Jupyter Notebooks / Lab.
  • Desarrollo basado en pruebas utilizando pytest
  • Integración de Sphinx para producir un código bien documentado

2. Extracción y versionado de datos

  • Separación de la capa de computación de la capa de manejo de datos, incluyendo soporte para diferentes formatos de datos y opciones de almacenamiento.
  • Versiones para sus conjuntos de datos y modelos de aprendizaje de máquinas

3. Modularidad y abstracción de tuberías

  • Soporte para funciones Python puras, nodos, para dividir grandes trozos de código en pequeñas secciones independientes.
  • Resolución automática de dependencias entre nodos

4. Extensibilidad de las características

  • Un sistema de plugins que inyecta comandos en la interfaz de línea de comandos (CLI) de Kedro: Kedro-Airflow, lo que facilita la creación de prototipos de su canal de datos en Kedro antes de desplegarlo en Airflow, un programador de flujos de trabajo. Kedro-Docker, una herramienta para el embalaje y envío de proyectos Kedro en contenedores
  • Kedro puede desplegarse localmente, en las instalaciones y en la nube (AWS, Azure y GCP) o en clústeres (EMR, Azure HDinsight, GCP y Databricks).

Podemos instalar Kedro en nuestra distribución Linux prerefida haciendo:

sudo apt install python3-pip
pip install kedro

Para actualizar:
pip3 install kedro -U

Podemos ver la documentación con:
kedro docs
Encontramos más información en la página del proyecto

El artículo McKinsey presenta Kedro, su primera herramienta de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2I1pRET
via IFTTT

LibreOffice 6.3 entra en fase beta, sin soporte para 32 bits

LibreOffice The Document Foundation

The Document Foundation anuncio la disponibilidad de la beta publica de su próximo lanzamiento LibreOffice 6.3 para todas las plataformas con soporte.

La tercera actualización mayor de la serie LibreOffice 6, LibreOffice 6.3, llegará este verano con una nueva capa de mejoras de rendimiento, además de nuevas características. El desarrollo para LibreOffice 6.3 empezó el pasado noviembre y la versión beta ya está disponible para pruebas públicas.

“LibreOffice 6.3 será lanzado como versión final a mitad de agosto de 2019, siendo LibreOffice 6.3 Beta 1 el segundo pre-lanzamiento desde que inicio el desarrollo a mitad de noviembre de 2018, desde LibreOffice 6.3 Alfa 1, 683 cambios han sido enviados al repositorio y 141 errores han sido arreglados.” Se menciona en el anuncio.

LibreOffice 6.3 ya no tendrá soporte para 32 bits

Además de las mejoras y novedades, LibreOffice 6.3 viene con un cambio importante para todos los usuarios, se ha removido el soporte para distribuciones GNU/Linux de 32 bits, por lo que solo existirá descarga de 64 bits.

Aunque The Document Foundation aclaro que el soporte para 32 bits no se eliminará, si tienes LibreOffice instalado en tu distribución de 32 bits, todavía recibirás actualizaciones para esa versión, pero no podrás tener LibreOffice 6.3, que llegará en agosto de 2019.

Hasta ahora, el ciclo de desarrollo de LibreOffice 6.3 continuará con un segundo lanzamiento beta al final de junio, después tres candidatos a final (RC) en julio. LibreOffice 6.3 tendrá seis actualizaciones de mantenimiento hasta llegar al final de su vida el 29 de mayo de 2020.

El artículo LibreOffice 6.3 entra en fase beta, sin soporte para 32 bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IDj17Z
via IFTTT

HiddenWasp: un malware que afecta a los sistemas Linux

HiddenWasp

Hace algunos días investigadores de seguridad han descubrieron una nueva variedad de malware de Linux que parece haber sido creado por piratas informáticos chinos y se ha utilizado como un medio para controlar de forma remota los sistemas infectados.

Llamado HiddenWasp, este malware se compone de un rootkit en modo de usuario, un troyano y un script de implementación inicial.

A diferencia de otros programas maliciosos que se ejecutan en Linux, el código y la evidencia recopilada muestran que las computadoras infectadas ya han sido comprometidas por estos mismos hackers.

La ejecución de HiddenWasp sería, por lo tanto, una fase avanzada en la cadena de destrucción de esta amenaza.

Aunque el artículo dice que no sabemos cuántas computadoras se infectaron o cómo se realizaron los pasos anteriores, se debe tener en cuenta que la mayoría de los programas del tipo de “Backdoor” se instalan al hacer clic en un objeto. (enlace, imagen o archivo ejecutable), sin que el usuario se dé cuenta de que es una amenaza.

La ingeniería social, que es una forma de ataque utilizada por los troyanos para engañar a las víctimas para que instalen paquetes de software como HiddenWasp en sus computadoras o dispositivos móviles, podría ser la técnica adoptada por estos atacantes para alcanzar sus objetivos.

En su estrategia de escape y disuasión, el kit utiliza un script bash acompañado de un archivo binario. Según los investigadores de Intezer, los archivos descargados de Total Virus tienen una ruta que contiene el nombre de una sociedad forense con sede en China.

Sobre HiddenWasp

El malware HiddenWasp está compuesto por tres componentes peligrosos, como Rootkit, Trojan y un script malicioso.

Los siguientes sistemas están trabajando como parte de la amenaza.

  • Manipulación local del sistema de archivos: el motor se puede usar para cargar todo tipo de archivos a los hosts de la víctima o secuestrar cualquier información del usuario, incluida la información personal y del sistema. Esto es particularmente preocupante, ya que puede usarse para llevar a delitos como el robo financiero y el robo de identidad.
  • Ejecución de comandos: el motor principal puede iniciar automáticamente todo tipo de comandos, incluidos los que tienen permisos de raíz, si se incluye dicha omisión de seguridad.
  • Entrega de carga útil adicional: las infecciones creadas se pueden usar para instalar y lanzar otro malware, incluido el ransomware y los servidores de criptomoneda.
  • Operaciones de troyanos: el malware HiddenWasp Linux se puede usar para tomar el control de las computadoras afectadas.

Además, el malware se alojaría en servidores de una empresa de alojamiento de servidores físicos llamada Think Dream ubicada en Hong Kong.

“El malware de Linux aún desconocido para otras plataformas podría crear nuevos desafíos para la comunidad de seguridad”, escribió el investigador Intezer, Ignacio Sanmillan, en su artículo

“El hecho de que este programa malintencionado logre permanecer bajo el radar debe ser una alerta para que el sector de la seguridad dedique más esfuerzos o recursos para detectar estas amenazas”, dijo.

Otros expertos también comentaron al respecto, Tom Hegel, investigador de seguridad de AT&T Alien Labs:

“Hay muchas incógnitas, ya que las piezas de este kit de herramientas tienen algunos solapamientos de código / reutilización con varias herramientas de código abierto. Sin embargo, sobre la base de un gran patrón de superposición y diseño de infraestructura, además de su uso en objetivos, evaluamos con gran confianza la asociación a Winnti Umbrella “.

Tim Erlin , vicepresidente, gestión de productos y estrategia en Tripwire:

“HiddenWasp no es único en su tecnología, aparte de estar dirigido a Linux. Si está monitoreando sus sistemas Linux para detectar cambios en archivos críticos, o para que aparezcan nuevos archivos, o para otros cambios sospechosos, es probable que se identifique el malware como HiddenWasp”

¿Como saber mi sistema está comprometido?

Para verificar si su sistema está infectado, pueden buscar archivos “ld.so”. Si alguno de los archivos no contiene la cadena ‘/etc/ld.so.preload’, su sistema puede verse comprometido.

Esto se debe a que el implante de troyano intentará parchear instancias de ld.so para aplicar el mecanismo LD_PRELOAD desde ubicaciones arbitrarias.

Fuente: https://www.intezer.com/

El artículo HiddenWasp: un malware que afecta a los sistemas Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2K3IeLR
via IFTTT

Ya fue liberada la cuarta versión beta de Android Q y estos son sus cambios

Android Q Beta

El día de ayer fue liberada la 4 versión beta de lo que será la próxima versión principal de Android, versión que tiene como nombre clave “Android Q” con lo cual se han añadido algunas actualizaciones a esta nueva compilación del sistema y no añade funciones nuevas por lo que básicamente se trata de una versión de actualización.

Como es habitual, esta vista previa es principalmente para desarrolladores, en donde Android Q tiene como enfoque principal tres temas: innovación, seguridad y privacidad y bienestar digital.

Principales cambios en Android Q beta 4

Con la liberación de esta beta 4 de Android Q se destaca como principal novedad la llegada de las las nuevas APIs están estabilizadas.

Por lo que con ello se recomienda a los desarrolladores que prueben sus aplicaciones para Android Q recuperando el SDK para API 29.

La llegada de estas nuevas APIs abre la posibilidad de que las aplicaciones en Google Play puedan llegar a la nueva versión de Android.

Por otro lado en Android Q, se destaca que los desarrolladores pueden aprovechar nuevas características como un nuevo menú para compartir, mejor soporte para teléfonos plegables y un modo oscuro oficial.

“Con la finalización de las API de desarrollo y el lanzamiento de la próxima versión de candidatos, es esencial que todos los desarrolladores de Android prueben la compatibilidad de sus aplicaciones actuales con Android Q. Le recomendamos que comience lo antes posible”, escribió Google.

Ante esto la gente de Google recomienda actualizar la plataforma a la API 29 y que también los desarrolladores tomen en cuenta el realizar pruebas con los diferentes tipos de permisos tales como el almacenamiento, permisos de ubicación para análisis inalámbricos y permisos para intentos de pantalla completa.

También recomiendan probar los usos de interfaces restringidas que no son SDK y pasar a los SDK públicos o equivalentes de NDK en su lugar.

Características de las nuevas APIs

Las nuevas APIs para Android Q ofrecen nuevos nuevas funciones y capacidades para usuarios y desarrolladores, por lo cual se destacan algunas en esta nueva beta.

Tal es el caso del formato de profundidad dinámico al trabajar con la API para la cámara. Con ello los medios, puede usar AV1 para transmisión de video y HDR10 + para video de alto rango dinámico. Para la transmisión de voz y música, se puede utilizar la codificación Opus y mas.

Otra por ejemplo, puede brindar experiencias integrales en los dispositivos al optimizar los elementos plegables y admitir la navegación gestual.

Se puede conocer mas sobre las nuevas APIs en el siguiente enlace.

Ya se trabaja en un Face ID para Android

Aunque esta cuarta versión beta no ofrece una multitud de funciones para los usuarios y donde los informes se destaca la presencia de una opción de autenticación facial, lo que sugiere que Google está trabajando en una función similar a Face ID en Android.

Al igual que la tecnología de Apple, debería desbloquear dispositivos, autenticar aplicaciones y realizar pagos. Queda por verse si esta característica será tan robusta como la Face ID de Apple y no un simple sistema de reconocimiento de imágenes 2D capturado por la cámara frontal.

Esta cuarta versión beta también trae una nueva función llamada “Precaución con la pantalla” para evitar la reducción del brillo de la pantalla cuando el usuario está mirando la pantalla. Otras características nuevas incluyen cambios menores en el ícono del sistema en la barra de estado y en la pantalla de bloqueo.

Los usuarios de los dispositivos Google Pixel ahora pueden acceder a esta nueva versión beta de Android Q.

Mientras que para otros equipos de terceros tendrán que esperar unos días más para que los fabricantes prueben y adapten esta versión beta.

De momento solo 12 fabricantes de equipos están inscritos en la versión beta de Android Q este año. Por ahora, solo Essential publica Beta 4 el mismo día que Google.

Si bien se espera que la versión final de Android Q esté disponible para fines de este año, Google ha lanzado una cuarta versión beta de la próxima versión principal de Android.

El artículo Ya fue liberada la cuarta versión beta de Android Q y estos son sus cambios ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WtrrrW
via IFTTT

Zorin OS 15 ya disponible, basado en Ubuntu 18.04.2 LTS

Zorin OS 15Zorin OS 15 ha sido lanzado oficialmente esta tarde. Esta versión está basada en Ubuntu 18.04.2 LTS, la segunda actualización de la versión de Ubuntu que se lanzó en abril del año pasado. A diferencia de otras distribuciones como las de Arne Exton, los desarrolladores de Zorin OS prefieren basar su sistema en versiones LTS de Ubuntu, lo que les asegura, primero, un soporte más duradero y, segundo, que su sistema operativo tiene menos fallos que una versión que se ha lanzado recientemente como Disco Dingo.
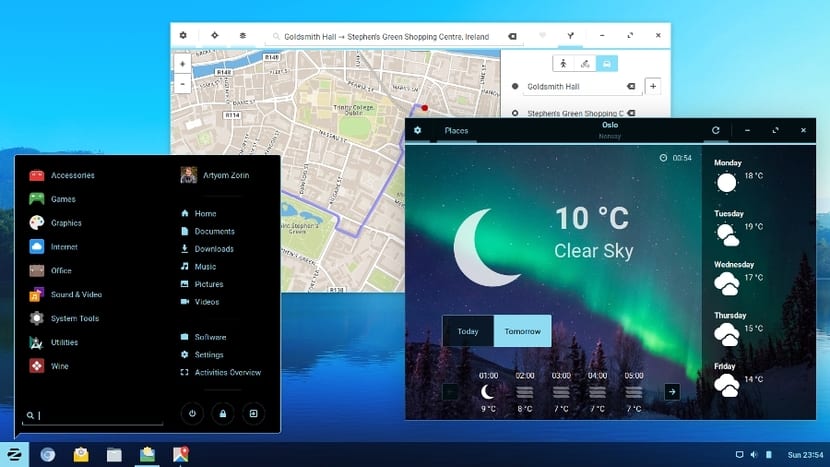
Zorin OS 15 usa los repositorios de Ubuntu 18.04.2 con el kernel HWE (Hardware Enablement) y los stacks gráficos de Ubuntu 18.10. Este lanzamiento coincide con el décimo aniversario del lanzamiento de la primera versión y añade todo tipo de mejoras a una distribución Linux cuya razón de ser es que les sea familiar a los switchers que llegan de Windows.

Novedades incluidas en Zorin OS 15

Podéis ver la lista de novedades completa y detallada de esta versión en la nota informativa de este lanzamiento, entre lo que destaca:

  • Zorin Connect, basado en GSConnect y KDE Connect.
  • Rendimiento más fluido.
  • Nuevo tema, mucho mas minimalista y sencillo, con nuevas animaciones. Está disponible en seis colores diferentes.
  • Zorin Auto Theme, una nueva función que cambia el tema a oscuro por la noche y vuelve al tema claro cuando se hace de día.
  • Capa táctil.
  • Aplicaciones rediseñadas.
  • Soporte para Flatpak, lo que se suma al de los Snap de Canonical.
  • Modo no molestar.
  • Nueva app To Do (tareas pendientes).
  • Soporte para emojis.
  • Firefox pasa a ser el navegador por defecto.
  • Drivers de NVIDIA incluidos en la ISO.

Si estáis pensando en instalar esta versión (un saludo a mi primo), podéis descargarla desde este enlace. ¿Eres uno de los ex-usuarios de Windows que ahora disfruta de Linux gracias a Zorin OS?

Artículo relacionado:
Zorin OS 12.2: la nueva versión de la conocida distro vuelve con novedades

El artículo Zorin OS 15 ya disponible, basado en Ubuntu 18.04.2 LTS ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Wobkfy
via IFTTT

Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia

zukerberg

Los accionistas de Facebook están furiosos acerca de cómo el CEO Mark Zuckerberg ha manejado una serie de escándalos de Facebook, incluida la interferencia en las elecciones de 2016 en los EE. UU.

Desde la red social y la violación de datos de la firma Cambridge Analytica que se reveló el año pasado. Esta insatisfacción con el fundador, el presidente de la Junta y el CEO ha alcanzado nuevos niveles.

En la Asamblea Anual de Accionistas del 30 de mayo, el 68% de los accionistas que no están en la administración ni en el consejo de Administración de la Corporación votaron a favor de separar los roles de Presidente del Consejo y Director Ejecutivo de la Corporación con lo cual el liderazgo de Zuckerberg y su destitución de su cargo como presidente es inminente.

La revuelta de los accionistas en Facebook acaba de pasar a otra fase, de acuerdo con los resultados de la votación de los inversores el lunes.

En su reunión anual de accionistas la semana pasada, votaron sobre una serie de propuestas y los resultados resaltan la ira entre los inversores externos. Estos inversionistas creen que la compañía se beneficiaría si un presidente independiente responsabilizara a Zuckerberg y su equipo de administración.

Según un análisis de resultados realizado por Open Mic, una organización que trabaja con accionistas activistas para mejorar el gobierno corporativo en compañías más grandes de los EE. UU. Los accionistas independientes apoyaron abrumadoramente dos propuestas para debilitar el poder de Mark Zuckerberg.

Accionistas están tomando medidas contra Mark Zuckerberg

En abril, se revelaron ocho propuestas de accionistas de Facebook contenidas en una presentación anterior de la compañía a la SEC, anunciando su reunión anual de accionistas del 30 de mayo.

Dos de estas propuestas demostraron la disposición de los inversores a realizar cambios en la dirección de Facebook.

En una propuesta, los inversores querían destituir a Zuckerberg como presidente de la junta directiva de Facebook a favor de contratar a un ejecutivo independiente. En la otra propuesta, los inversores querían introducir nuevos “mecanismos justos y apropiados para eliminar los derechos desproporcionados de los accionistas de Clase B”.

Facebook tiene una estructura de acciones de dos clases. Para los accionistas de “Clase A”, una acción equivale a un voto, pero para los accionistas de “Clase B”, una acción representa diez votos. En esta última clase, Zuckerberg y su séquito poseen alrededor del 18% del total de acciones, según la CNBC, lo que equivale a alrededor del 70% de los votos, y el propio Zuckerberg posee el 60%.

Mark Zuckerberg sigue teniendo el control de Facebook

Después de la votación del 30 de mayo, aproximadamente el 68% de los inversionistas externos expresaron que ya no quieren ver Zuckerberg como presidente y en su lugar quieren traer una personalidad independiente para presidir la junta de Facebook.

Tan pronto como se presentaron las propuestas en abril pasado, Facebook solicitó a sus accionistas que rechazaran la propuesta, como en reuniones anuales anteriores.

“Creemos que nuestra estructura de capital está en el mejor interés de nuestros accionistas y que nuestra estructura actual es sólida y efectiva”, dijo. Zuckerberg y sus colegas rechazaron nuevamente la propuesta del presidente independiente y los planes de acción de dos clases a pesar del levantamiento de los inversores externos.

En otras palabras, si Zuckerberg y sus aliados más cercanos no están de acuerdo con los accionistas, aún podrán imponerse mientras la estructura de administración actual de Facebook siga siendo la misma.

Otra propuesta estimada para los inversores externos fue aprobada por mayoría el 30 de mayo por este último.

De hecho, el 83.2% de estos inversionistas apoyaron la propuesta de eliminar la estructura de dos clases de acciones de Facebook.

Pero las reformas nunca fueron adoptadas, ya que los accionistas independientes no tienen suficientes votos para deshacerse de Zuckerberg como presidente, ya que controla la mayoría de las acciones.

Ante tales acciones, tal pareciera que Mark Zuckerberg seguira estando al mando de Facebook, pero las cosas no son de colo de rosa, ya que los accionistas lo quieren fuera y este no será el primer ni último intento por sacar a Mark Zuckerberg de su propia compañía.

El artículo Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Z9GCU6
via IFTTT