Enso OS: cuando unes elementary OS y Xfce en el mismo sistema operativo

Enso OSAlguna vez lo hemos comentado: una de las cosas buenas que tiene Linux es al mismo tiempo algo malo. Estoy hablando de las diferentes distribuciones/entornos que existen, lo que se traduce en muchas interfaces diferentes y en diferentes formatos/paquetes de instalación. Lo bueno de todo esto es que es SEGURO que existe un sistema basado en Linux que cumple con todo lo que necesitamos. elementary OS llegó hace aproximadamente 8 años enfocado principalmente a un público al que le gusta la imagen que ofrece Apple; Xfce nació mucho antes para crear un entorno ligero y personalizable. ¿Y si uniéramos ambos? El resultado sería Enso OS.

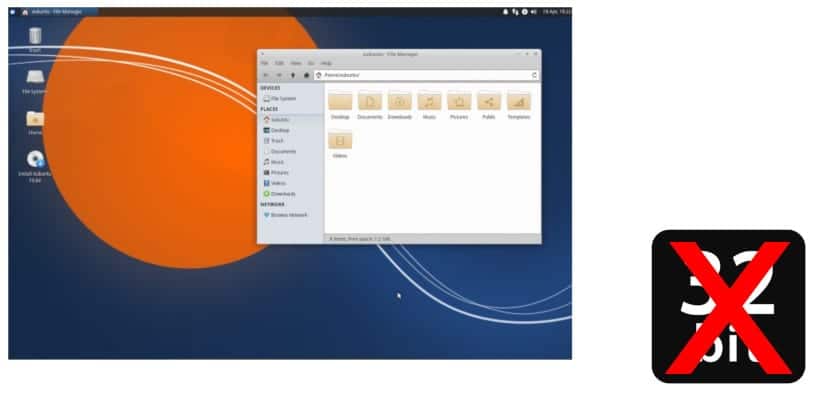
¿Qué es Enso OS? Se trata de un sistema relativamente nuevo. Hace un par de años que lanzó su primera versión, pero aún está en fase beta. La versión actual está basada en Ubuntu 18.04 LTS e incluye el escritorio Xfce (con base de Xubuntu) combinado con Gala, el gestor de ventanas/compositor basado en Mutter diseñado para su uso en elementary OS y su Pantheon.

Enso OS está basado en Ubuntu 18.04

El lanzador de aplicaciones que usa Enso es Panther y su dock Frank, es una versión modificada de Plank. Como elementary OS, esta nueva distro incluye un panel superior totalmente funcional. Cualquier persona que use Ubuntu sabrá a lo que me refiero: una barra superior que incluye la hora, la bandeja del sistema (tray) y algunos accesos rápidos accesibles desde la misma.

Gala no es nuevo. Fue lanzado junto a elementary OS en 2011. Lo que sí es nuevo es combinarlo con Xfce, lo que le hace tener un imagen más minimalista al mismo tiempo que moderna. Las animaciones son suaves, y Gala es el responsable de esta suavidad y fluidez. Creo que Enso OS es una opción que deben tener en cuenta algunos usuarios de Xfce, como los que actualmente están trabajando con Xubuntu.

Rápido y ligero

No son pocos los usuarios que se han quejado de que Xfce ya no es tan ligero como hace años. Esa es una de las razones de ser de este sistema operativo: recuperar en la medida de lo posible parte de estas sensaciones. Como otras versiones más antiguas de Xfce, Enso funciona bien en equipos de recursos limitados, lo que también puede permitirnos resucitar un viejo PC.

Otra cosa a tener en cuenta es que incluye soporte para paquetes Snap y APT de fábrica, lo que nos facilita la instalación de software a todos aquellos que estamos acostumbrados a usar X-buntu. Hablando de instalar software, la tienda de aplicaciones/centro de software de Enso es AppHive, una versión modificada del AppCenter de elementary. Si no recuerdo mal, elementary no nos facilita la instalación de software que no esté disponible en su AppCenter, por lo que creo que Enso está por encima en este sentido (facilidad de uso). Cierto es que esto es una opinión personal de alguien que por lo general usa sistemas operativos de la familia Ubuntu.

Lo mejor de Enso OS

Aunque aún está en fase beta, está más maduro que muchas versiones cuyo lanzamiento ya es estable. Sin duda, lo mejor es su interfaz de usuario y su fluidez. Durante todo el tiempo en el que estamos usando Enso, sentimos que estamos ante algo nuevo al mismo tiempo que conocido. Algunas veces sentimos que estamos ante una versión de escritorio de Android o un sistema operativo móvil portado al escritorio.

La versión más actualizada, la que podemos descargar desde su página web, es la v0.3.1. Fue lanzada el 7 de junio y, como ya hemos mencionado, está en fase beta. Personalmente, animo a que lo probéis, pero desde GNOME Cajas (GNOME Boxes), lo que nos permite ejecutar una ISO en perfectas condiciones sin tener que instalar ningún componente extra, como las Guest Additions de Virtualbox. También podéis crear un Live USB y ejecutarlo como otras muchas distribuciones en una Live Session.

¿Ya has probado Enso OS? ¿Crees que merece la pena instalarlo como sistema operativo principal?
Artículo relacionado:
Nuevo clavo en su tumba: Xubuntu 19.04 deja de ofrecer soporte a los 32bits

El artículo Enso OS: cuando unes elementary OS y Xfce en el mismo sistema operativo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2FlIjq2
via IFTTT
Red Hat descubrió tres vulnerabilidades en el Kernel de Linux

Tux crash!!! Cristal roto representando la vulnerabilidad de Linux

Red Hat, informó ayer que identificó tres vulnerabilidades importantes en el Kernel de Linux. Tres fallas relacionadas, CVE-2019-11477, CVE-2019-11478 y CVE-2019-11479, se han encontrado en la gestión de la red TCP por parte del Kernel de Linux.

La más grave de las tres vulnerabilidades podría permitir que un atacante remoto cause una falla en el Kernel en los sistemas que ejecutan un paquete afectado y por lo tanto, afecte la estabilidad del sistema.

Red Hat explicó ayer que se han detectado tres fallas relacionadas en el manejo del Kernel de Linux de paquetes SACK (reconocimiento selectivo TCP) con un tamaño de MSS bajo.

La magnitud del impacto se supone que se limita a la denegación de servicio por el momento. Actualmente no se sospecha ninguna elevación de privilegios o fuga de información para las tres vulnerabilidades.

Sobre las vulnerabilidades

La compañía citó tres vulnerabilidades, CVE-2019-11477, CVE-2019-11478 y CVE-2019-11479. CVE-2019-11477 que se consideran una severidad significativa, mientras que CVE-2019-11478 y CVE-2019-11479 se consideran severidad moderada.

Las dos primeras vulnerabilidades están relacionadas con los paquetes de reconocimiento selectivo (SACK) combinados con el tamaño máximo de segmento (MSS) y la tercera solo se relaciona con el tamaño máximo de segmento (MSS).

El reconocimiento selectivo TCP (SACK) es un mecanismo mediante el cual el destinatario de los datos puede informar al remitente de todos los segmentos aceptados.

Esto permite al remitente retransmitir los segmentos de la secuencia que están ausentes de su conjunto de “productos conocidos”. Cuando TCP SACK está deshabilitado, se requiere un conjunto mucho mayor de retransmisiones para retransmitir una secuencia completa.

El tamaño máximo del segmento (MSS) es un parámetro definido en el encabezado TCP de un paquete que especifica la cantidad total de datos contenidos en un segmento TCP reconstruido.

Debido a que los paquetes pueden fragmentarse durante la transmisión en diferentes rutas, un host debe especificar el MSS como igual al mayor tamaño de carga útil de datagramas IP que un host puede manejar.

Los tamaños muy grandes de MSS pueden significar que un flujo de paquetes termina siendo fragmentado a medida que se mueve hacia el destino, mientras que los paquetes más pequeños pueden garantizar una menor fragmentación, pero dan como resultado una sobrecarga no utilizada.

Los sistemas operativos y los tipos de transporte pueden usar los tamaños de MSS especificados de forma predeterminada.

Los atacantes con acceso privilegiado pueden crear paquetes sin formato con opciones MSS especialmente diseñadas para este ataque.

Cada segmento TCP tiene un número de secuencia (SEQ) y un número de recibo (ACK). Estos números de SEQ y ACK se utilizan para determinar qué segmentos ha sido recibido con éxito por el receptor. El número de ACK indica el siguiente segmento esperado por el destinatario. Red Hat proporcionó un ejemplo para entender esto.

Distribuciones afectadas

Red Hat tiene una larga lista de productos afectados por estas tres vulnerabilidades. La lista de los productos principalmente afectados es la siguiente:

  • Red Hat Enterprise Linux 8
  • Red Hat Enterprise Linux 7
  • Red Hat Enterprise Linux 6
  • Red Hat Enterprise Linux 5
  • Red Hat Atomic Host
  • Red Hat Enterprise MRG 2
  • Red Hat OpenShift Container Platform 4 (RHEL CoreOS)
  • Red Hat OpenShift en línea
  • Red Hat OpenShift Dedicado (y servicios dependientes)
  • OpenShift en Azure (ARO)
  • Red Hat OpenStack Platform (kernel de imágenes de envío)
  • Red Hat Virtualización (RHV-H)

Productos afectados de forma secundaria:

  • Red Hat Virtualization (RHV)
  • Plataforma OpenStack de Red Hat
  • Red Hat OpenShift Container Platform 3

Según la compañía, aunque las vulnerabilidades del kernel no afectan directamente a los contenedores de Red Hat Linux, su seguridad se basa en la integridad del entorno del kernel del host.

Red Hat recomienda que uses las últimas versiones de las imágenes de tus contenedores. El Índice de estado del contenedor, que forma parte del catálogo de contenedores de Red Hat, todavía se puede utilizar para determinar el estado de seguridad de los contenedores de Red Hat.

Para proteger la confidencialidad de los contenedores usados, debe asegurarse de que el host del contenedor (como Red Hat Enterprise Linux, CoreOS o Atomic host) se haya actualizado para estos ataques.

En el kernel de Linux, los problemas se corrigen en las versiones 4.4.182, 4.9.182, 4.14.127, 4.19.52 y 5.1.11

El artículo Red Hat descubrió tres vulnerabilidades en el Kernel de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KYhxYD
via IFTTT

Linux 5.2 rc5: el quinto Release Candidate ya está fuera

Linux Kernel

Puedes descargar desde ya el nuevo lanzamiento del kernel Linux desde el sitio oficial kernel.org. Este mismo sábado, Linus Torvalds fue el encargado de presentar en las LKML el quinto RC o Release Candidate, es decir, el que será candidato a convertirse en versión final del núcleo Linux. Concretamente para lo que va a ser Linux 5.2. Linux es el proyecto que no descansa, no cesa en su desarrollo, y desde el lanzamiento de la 5.0 de principios de este año, muchas novedades y trabajo se ha invertido en él.

Linus ha comentado que ya están llegando a los últimos lanzamientos de los candidatos antes de la inminente llegada de la versión final de Linux 5.2. Según ha comentado en el correo, las modificaciones que están llegando se están calmando, cada vez hay menos cosas que pulir de cara a dejar el núcleo terminado. El nuevo paquete rc5 es incluso más pequeño que rc4, como se buscaba. Pero también es cierto que aún hay algunas cosas pendientes.

Entre las novedades que se pueden encontrar en el nuevo código de Linux 5.2 rc5 están las actualizaciones para SPDX, así que diffstat parece ahora más bonito, pequeño y elegante. También hay cambios normales en los controladores o drivers incluidos, como los relativos al sonido, GPUs, redes, USB, dispositivos de bloques, HID, etc. A parte, se han solventado algunos bugs o problemas que había en el código referente a las arquitecturas, documentación, Misc.

Así que si quieres probarlo, ya puedes descargarlo en tu distro para configurarlo, compilarlo e instalarlo. De esa forma, también estarás contribuyendo si da algún tipo de fallo o error que pueda ser solventado, si lo reportas, previamente al lanzamiento final. Recuerda que la última versión estable del kernel es Linux 5.1.11 por el momento… pero dentro de poco se lanzará el nuevo RC del núcleo.

El artículo Linux 5.2 rc5: el quinto Release Candidate ya está fuera ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2x3d3ry
via IFTTT

Novedades Kymera Ventus y Apollo de… Slimbook … sí … otra vez

Kymera Ventus

Slimbook ya nos tiene cansados de tantas novedades. ¡Estamos hartos! No damos a basto en LxA de publicar buenas noticias de la empresa española. Es odioso ver la cantidad de sorpresas que lanzan… ¡Nah! Realmente nos encanta Slimbook y todos sus productos y novedades. Ahora nos ha presentado cosas muy interesantes que también podréis ver en los 2 mega stands (>70m2) que van a montar para la OpenEXPO 2019 que se celebrará en La Nave (Madrid) el día 20 de junio. ¡Eso está ahí ya! ¡No te lo pierdas!

Pero si no puedes ir o quieres un adelanto de lo que nos trae la compañía valenciana, decir que su Kymera Ventus, el PC de sobremesa de Slimbook, tendrá actualizaciones. Hay más procesadores Intel y GPUs NVIDIA, y llegará también la 3º Gen de AMD, con los Ryzen basados en la microarquitectura Zen 2 fabricada en 7 nm. Pero no es lo único, la caja ha dado el estirón. Ahora ha crecido 3 cm de altura, pasando de ser una Micro-ATX a una ATX. Su elegante diseño y calidad… iba a decir que no ha cambiado, pero sí lo ha hecho. ¡Ha mejorado! El aluminio de alta densidad continúa, pero el lateral transparente de metra-quilato ahora es de cristal templado.

Slimbook Apollo

Pero claro, no contentos con ello, Slimbook ha pensado en dar más noticias que eso. Y también han presentado Slimbook Apollo. En este caso es un elegante AIO (All In One) linuxero que será el alma de tu escritorio u oficina a partir de ahora. Una pantalla de 23,6″ LED IPS, procesadores Intel Core i5 e i7, posibilidad de montar dos discos duros, uno SSD M.2 y otro SATA3, de 8 a 32 GB RAM, y conectividad WiFi, Bluetooth, USB 3.0, USB 2.0, HDMI 1.4, Jack de audio, y RJ-45. Todo con materiales de calidad, fabricado en aleación de aluminio y vídrio.

Además, no hemos acabado aquí, también están trabajando en el Slimbook PRO X, del que hablamos aquí y del que ya se conocen algunas especificaciones. Por el momento, sabemos que sale el 19 y que están muy confiados en que sea el mejor portátil GNU/Linux para muchos.

El artículo Novedades Kymera Ventus y Apollo de… Slimbook … sí … otra vez ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KXIvzn
via IFTTT

Por fin llega la versión estable de OpenMandriva Lx 4

omlx4.0

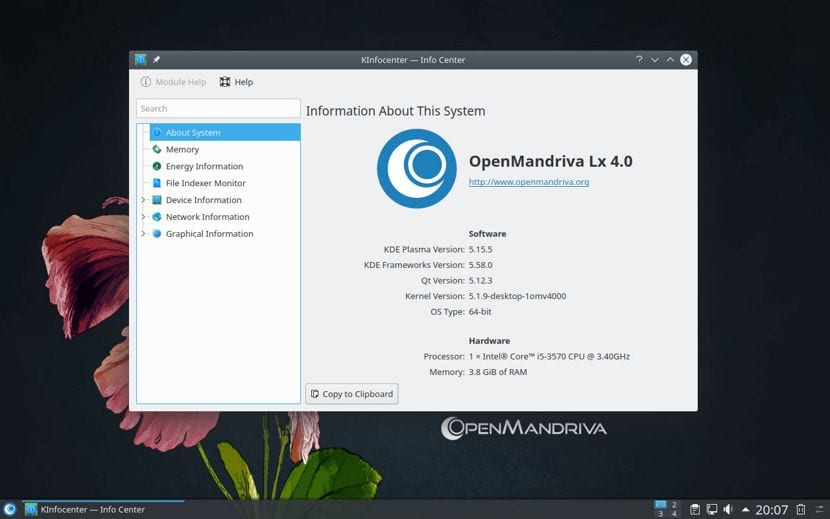
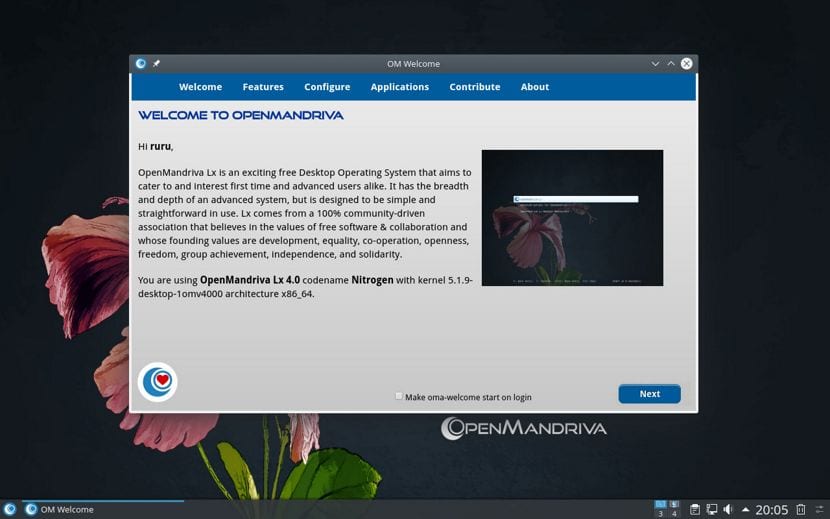
Casi tres años después de la formación de la última rama significativa y cuatro meses después de la liberación de la versión beta, por fin fue liberado el lanzamiento estable de la distribución de Linux OpenMandriva Lx 4.0.

El proyecto está siendo desarrollado por las fuerzas de la comunidad después de que Mandriva SA transfirió la administración del proyecto a la organización sin fines de lucro OpenMandriva Association.

Principales novedades de OpenMandriva Lx 4

Este nuevo lanzamiento de OpenMandriva Lx 4 es notable por el cambio al administrador de paquetes RPMv4, el kit de herramientas de la consola DNF y la GUI de administración de paquetes Dnfdragora.

Anteriormente, el proyecto usaba una rama RPMv5 desarrollada por separado, el kit de herramientas urpmi y la interfaz gráfica de usuario rpmdrake.

RPMv4 es compatible con Red Hat y se usa en distribuciones como Fedora, RHEL, openSUSE y SUSE. Mientras que la rama RPMv5 ha sido desarrollada por entusiastas externos y ha estado estancada por muchos años.

A diferencia de RPMv5, el proyecto RPMv4 se desarrolla y mantiene activamente, y también proporciona un conjunto más completo de herramientas para administrar paquetes y repositorios. El cambio a RPMv4 también le permitirá a la distribución deshacerse de los hacks sucios y los scripts de Perl auxiliares que se utilizan actualmente en OpenMandriva.

omlx4.0

Cambios en el sistema

Ahora en cuanto a los componentes internos del sistema, podremos encontrar que el compilador Clang utilizado para compilar paquetes se ha actualizado a la rama LLVM 8.0.1.

También llegan las versiones actualizadas de Linux kernel 5.1, Systemd 242, GCC 9.1, glibc 2.29, binutils 2.32, OpenJDK 12, Perl, 5.28, Python 3.7.3 (Python 2 está excluido de la distribución básica).

La pila gráfica y las aplicaciones de usuario se han actualizado: KDE Plasma 5.15.5, KDE Frameworks 5.58.0, KDE Applications 19.04.2, Qt 5.12.3, Xorg 1.20.4, Wayland 1.17, Mesa 19.0.3, Pulseaudio 12.2, LibreOffice 6.2.4 Calligra 3.1.0, Firefox 66.0.5, Falkon 3.1.0, Krita 4.2.1, Chromium 75, DigiKam 6.0.

Además de KDE, la estructura básica incluye el entorno gráfico LXQt 0.14.

Por otro lado el instalador actualizado de calamares, llega con una opción añadida para configurar la partición swap.

Otro cambio que vale mencionar es que una vez completada la instalación, es posible eliminar todos los paquetes de idioma innecesarios que no coincidan con los idiomas seleccionados.

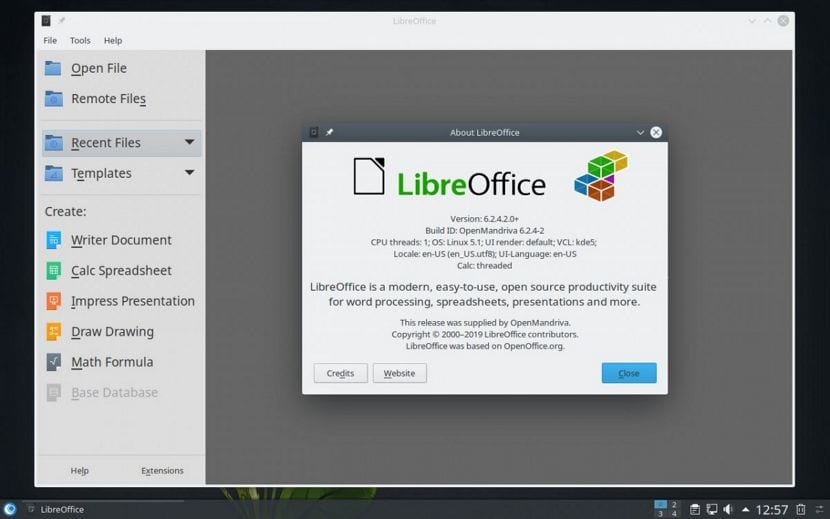
De forma predeterminada, LibreOffice usa el complemento VCL basado en Qt 5 y KDE Frameworks 5, lo que hizo posible llevar la interfaz LibreOffice al estilo general del escritorio KDE Plasma, y también hizo posible usar el diálogo de selección de archivos regular desde Plasma 5.

omlx4.0

Además de Firefox y Chromium, ahora un nuevo navegador se suma a la distribución y es el navegador Falkon, el cual se ofrece de forma predeterminada en esta nueva versión.

También podremos encontrar que en OpenMandriva Lx 4 se incluye el reproductor multimedia SMPlayer, que utiliza el backend MPV de forma predeterminada.

En relación con la expiración de las patentes para MP3, los decodificadores y codificadores de MP3 están incluidos en la estructura central.

Para la administración de usuarios, en lugar de userdrake, se utiliza la interfaz de Kuser, y para crear copias de respaldo, en lugar de draksnapshot, se propone KBackup;

Para informar al usuario sobre la disponibilidad de actualizaciones de paquetes, está involucrado el applet de actualizaciones del software Plasma.

De los demás cambios que podremos encontrar en esta nueva versión de OpenMandriva Lx 4 son:

  • En el menú de arranque de Live-environment, se agregaron elementos para la selección de idioma y la distribución del teclado.
  • El Configurador del Centro de Control de OpenMandriva ha reemplazado a DrakX
  • Se agregó la aplicación om-repo-picker con una interfaz para seleccionar repositorios
  • Se prepararon los puertos para las arquitecturas aarch64 (Raspberry Pi 3 y DragonBoard 410c) y armv7hnl.
  • Versiones creadas, especialmente optimizados para procesadores AMD (Ryzen, ThreadRipper, EPYC).

Descargar y obtener openSUSE Leap 15.1

Para quienes estén interesados en poder obtener esta nueva versión deben saber que se puede descargar la imagen ISO del tamaño de 2,6 GB (x86_64 y montaje “znver1”, optimizada para los procesadores AMD Ryzen, ThreadRipper y EPYC) desde el sitio web oficial de la distribución.

El enlace es este

El artículo Por fin llega la versión estable de OpenMandriva Lx 4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RjVPiH
via IFTTT

HydraPaper, una aplicación para establecer distintos fondos de pantalla en dual monitor

Hydrapaper

Si utilizas dos monitores y cuentas con Gnome, Mate o Budgie instalado en tu sistema, puedo recomendarte la aplicación de la que hablaremos el día de hoy.

Como sabrán, los diferentes entornos de escritorio de manera nativa establecen el mismo fondo de escritorio para todos los monitores conectados al equipo. Por lo que en este caso muchas veces el usuario gusta de tener un poco más de personalización en este aspecto.

En este sentido, aplicaciones de este tipo para Linux, son pocas en comparación con la gran cantidad de opciones que llegan a tener otras categorías, por ejemplo música, video, imagen etc.

Y esto aplica para los diferentes sistemas operativos (Windows, Mac y Linux).

En nuestro caso, existen algunas aplicaciones para este fin (el tener diferentes fondos de escritorio en cada monitor conectado).

Es por ello que en esta ocasiona hablaremos sobre HydraPaper.

Sobre HydraPaper

HydraPaper es una excelente aplicación orientada para los usuarios con monitores duales les encantará, ya que una vez instalada, permite a los usuarios configurar el fondo de pantalla de cada pantalla, en lugar de quedarse con un fondo de pantalla para ambas pantallas.

HydraPaper está construida con el conjunto de herramientas GTK, destinada a funcionar en Gnome, aun que la aplicación también es compatible con los escritorios MATE y Budgie.

La aplicación cuenta con el soporte para poder admitir monitores con diferentes resoluciones de pantalla, así mismo si estas están en diferente orientación.

En cuanto a características, HydraPaper es una aplicación sencilla, que solo tiene funcion en su objetivo principal.

HydraPaper te permite establecer las ubicaciones (carpetas) de donde buscara las imágenes, por lo que puedes establecer diferentes directorios del sistema.

¿Como instalar HydraPaper en Linux?

Para aquellos que estén interesados en poder instalar esta aplicación en sus sistemas, tendrán que seguir las instrucciones que compartimos a continuación.

Como nota, es importante recordar que HydraPaper solo funcionara en los entornos de escritorio Gnome, Mate y Budgie, por lo que aun que instalen la aplicación en otro entorno, esta se abrirá y te dará las opciones, pero no realizara el cambio de los wallpapers.

La instalación la realizaremos, con ayuda de los paquetes de Flatpak, por lo que debes de contar con el soporte para poder instalar aplicaciones de este tipo en tu sistema.

Si no cuentas con este soporte, puedes añadirlo siguiendo las instrucciones que compartimos en este articulo.

Para instalar la aplicación, solo tenemos que abrir una terminal y sobre ella vamos a teclear el siguiente comando:

flatpak remote-add --if-not-exists flathub https://flathub.org/repo/flathub.flatpakrepo

flatpak install flathub org.gabmus.hydrapaper

Para el caso de los que son usuarios de Arch Linux y derivados de este, tal como Manjaro, Arco Linux entre otros, podremos instalar la aplicación directamente desde los repositorios de AUR.

Por lo que debes de contar con este repositorio habilitado en tu pacman.conf y contar con un asistente de AUR instalado en tu sistema. Si no cuentas con ello puedes visitar el siguiente articulo donde te recomendamos uno.

La instalación la realizamos abriendo una terminal y en ella ejecutamos el siguiente comando:

yay -S hydrapaper-git

Y listo con ello ya podremos comenzar a hacer uso de esta aplicación en nuestro sistema.

Uso de Hydrapaper

Una vez instalada, la aplicación esta se puede encontrar en el menú de aplicaciones, en caso de no encontrarla (si instalaste desde Flatpak). Puedes lanzar la aplicación ejecutando desde una terminal el siguiente comando:

flatpak run org.gabmus.hydrapaper

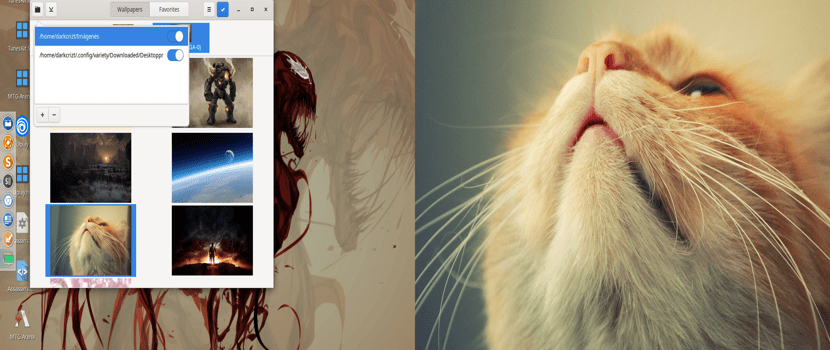
Cuando se abra la aplicación, se mostrarán las imágenes dentro de la carpeta Imágenes, que es la ubicación predeterminada. Si deseas cambiar esto, puedes hacerlo dando clic en el icono de carpeta en la parte superior izquierda.

Se mostraran las ubicaciones de donde toma las imágenes, solo damos clic en el icono de “+” y seleccionamos la ruta de la(s) carpeta(s) donde tomara las imágenes la aplicación. Sólo se seleccionarán aquellos dentro de la carpeta superior.

Luego, una vez que se cargan, es solo un caso de hacer clic en el fondo de pantalla que desea en el monitor respectivo. HydraPaper también identificará los monitores que están conectados y los distinguirá según su tipo de conexión. Como puede ver a continuación, es compatible con HDMI, DVI y otros.

El artículo HydraPaper, una aplicación para establecer distintos fondos de pantalla en dual monitor ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RhOSih
via IFTTT

Vocal, una excelente aplicación de podcast para Linux

Vocal_Podcast_App

Si eres de los que gusta de los podcast mientras realizas tus tareas diarias en tu ordenador, la aplicación de la que hablaremos el día de hoy probablemente sea de tu agrado.

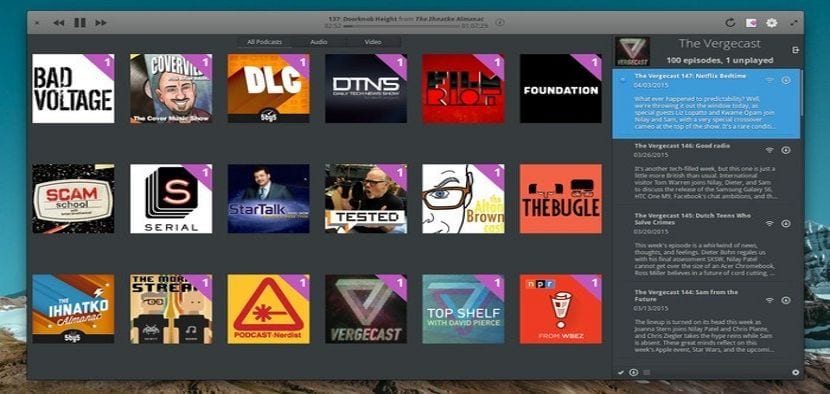
Y es que el hablar de aplicaciones de podcast en Linux, muchas de ellas cuentan con características bastante similares, pero hablando de la aplicación que presentamos el día de hoy “Vocal” se destaca sobre el resto, con su moderna interfaz de usuario, funciones de búsqueda útiles, búsqueda de podcast de iTunes y más.

Lo mejor de todo, ya que se distribuye como un Flatpak, la interfaz de usuario bien hecha se integrará en cualquier escritorio de Linux, aun que el desarrollador también ofrece la aplicación dentro de los repositorios oficiales de Fedora y openSUSE.

Sobre Vocal

Vocal es un cliente de podcast de código abierto gratuito para Linux, escrito en el lenguaje de programación Vala . Viene con una interfaz de usuario simple y características de gran alcance.

Usando el cliente de podcast “Vocal” se pueden encontrar nuevos podcasts y administrar sus bibliotecas.

Es compatible con la descarga y transmisión de episodios, integración de sistemas nativos, búsqueda en iTunes store.

Dentro de sus principales características podremos encontrar:

  • Soporte de audio y video podcast.
  • Navegación en la tienda de podcast iTunes incorporada y búsqueda con soporte para diferentes países
  • Episodio de streaming y descarga. Tenga cuidado al descargar todos los episodios, ya que, dependiendo de la cantidad de programas en la transmisión de un podcast, esto puede consumir grandes cantidades de espacio en el disco.
  • Intervalos de omisión personalizados: ofrece la capacidad de elegir la cantidad de segundos para saltar hacia adelante y hacia atrás.
  • Integración completa del sistema: brinda notificaciones de escritorio, clave de medios del sistema e integración de menú de sonido
  • Descargas automáticas de nuevos podcast para mantener la biblioteca actualizada
  • Gestión inteligente de bibliotecas: hay una opción para mantener su biblioteca libre de descargas antiguas.
  • Reproduce el último podcast donde lo dejaste
  • Biblioteca de importación y exportación. Los usuarios pueden exportar a los archivos Outline Processor Markup Language (OPML) y Extensible Markup Language (XML), e importar archivos OPML.
  • Algunas otras funciones son conteo de lanzadores y soporte de barra de progreso, soporte de teclas de medios del sistema e integración de menú de sonido.

Vocal

¿Como instalar el cliente de podcast Vocal en Linux?

Para quienes estén interesados en poder instalar esta aplicación en su sistema, podrán hacerlo siguiendo las instrucciones que compartimos con ustedes a continuación.

Tal y como mencionamos al inicio, Vocal es distribuida mediante un paquete Flatpak para que esta pueda ser instalada en la mayoría de las distribuciones de Linux actuales.

Aun que también la podremos encontrar dentro de los repositorios de Fedora y openSUSE. También vale mencionar que Arch Linux no es la excepción pues la aplicación esta dentro de sus repositorios ya que obtiene los archivos desde github.

El primer método de instalación, es con ayuda de Flatpak por lo que deben de contar con el soporte para poder instalar este tipo de paquetes.

En una terminal vamos a teclear el siguiente comando:

flatpak install --from https://flathub.org/repo/appstream/com.github.needleandthread.vocal.flatpakref

El segundo método es instalado la aplicación desde los repositorios de las distribuciones que mencione antes.

Ahora para poder instalar la aplicación en Fedora y sus derivados, solo tenemos que abrir una terminal y en ella vamos a teclear el siguiente comando:

sudo dnf install vocal

Mientras que para el caso de los que son usuarios de openSUSE en cualquiera de sus versiones, solo tenemos que teclear el siguiente comando en una terminal:

sudo zypper in vocal

Finalmente para poder instalar esta aplicación en Arch Linux y sus derivados, desde una terminal solo tendremos que ejecutar el siguiente comando:

sudo pacman -S vocal

Y listo con ello ya podrán comenzar a utilizar esta aplicación en su sistema. Es importante mencionar que esta aplicación necesita que se tenga el soporte de Vala en el sistema para poder funcionar.

El artículo Vocal, una excelente aplicación de podcast para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2x03JEA
via IFTTT

Game Builder, una de herramienta de Google para la creación de juegos 3D

Game Builder

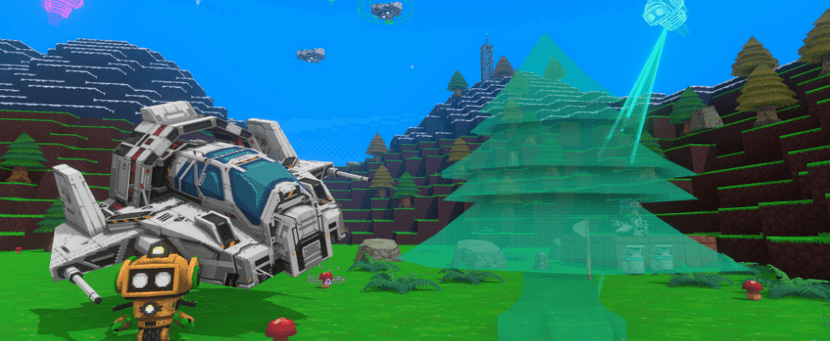
Si alguna vez has querido hacer un juego, pero no sabes cómo, Google tiene una herramienta para ti. Nacido en su taller para proyectos experimentales, Área 120, el nuevo prototipo del juego ‘Game Builder’ ofrece la posibilidad de crear tus propios juegos dentro de un entorno simple similar a Minecraft.

Google anunció hace unos días que su división del Área 120, que se encarga de la incubación de proyectos especiales de los empleados, lanzó Game Builder.

Game Builder, a diferencia de otras herramientas de creación de juegos, está diseñado para ser un juego en sí mismo.

Google dice que la plataforma es para aquellos que “tienen una idea para un videojuego” pero no tienen experiencia en codificación o arte en 3D.

Sobre Game Builder

Game Builder proporciona un mundo de arrastrar y soltar y un diseñador de juegos basado en bloques y cartas.

Los bloques forman el entorno en el que jugarás, mientras que los fragmentos de código basados en tarjetas controlarán el comportamiento de las cosas en el juego.

Los usuarios pueden hacer plataformas móviles, marcadores, pociones curativas, autos que se pueden conducir y más.

Además, los usuarios pueden encontrar e importar gráficos para los personajes y el medio ambiente desde la plataforma Poly de Google, que alberga una biblioteca abierta de activos de VR y AR gratuitos.

Además de todo esto, Game Builder permite a los usuarios colaborar en tiempo real con otros usuarios.

Esto puede parecer que varias personas construyen un nivel juntos, o que un usuario haga una prueba de juego mientras otros hacen el nivel.

Vale la pena señalar que Área 120 de Google lanzó Game Builder en Steam en noviembre de 2018, pero no ha dicho mucho hasta ahora con el lanzamiento de la versión 2.0.

El sistema recuerda a Minecraft, en el que tus acciones en Game Builder ayudan a dar forma a la creación de tu propio juego.

Múltiples usuarios pueden trabajar en un solo proyecto al mismo tiempo y si bien no necesita saber cómo codificar, el juego le permite arrastrar y soltar comandos específicos utilizando su propia interfaz similar a las tarjetas, también puede crear su propio comando tarjetas con Javascript.

Por supuesto, solo porque no sabes codificación, no significa que tengas que confiar para siempre en un sistema basado en tarjetas. El juego también apunta a permitir que los usuarios se vuelvan más y más avanzados si se interesan en saber cómo funcionan exactamente las cosas.

Aunque el juego ha existido desde el año pasado, incluso ahora, después de que se haya anunciado oficialmente, aún está catalogado como un prototipo.

Se desconoce cuándo o si Game Builder ganará el título de producto terminado pero, si genera más interés, Google está obligado a permitir que crezca.

“Digamos que tienes una idea para un videojuego”, escribió Logan Olson, líder del equipo de Game Builder, en una publicación de blog que anunciaba el lanzamiento del software.

“Podría ser un juego de acción en primera persona protagonizado por un caracol en la carrera (lenta) de la ley, o un juego multijugador con solo pugs.

“Solo hay un problema: nunca has creado un juego. No sabes cómo programar. No conoces a ningún artista en 3D. Y todas las herramientas que encuentres no te permitirán colaborar con amigos”. Según nuestro recuento, eso plantea cuatro problemas, pero imaginamos que Google entiende los números mejor que nosotros, por lo que volveremos a verificar que una calculadora esté segura.

“Game Builder tiene como objetivo hacer que la construcción de un juego sea como jugar un juego. Si has creado un fuerte o cavado una mina en un juego, ya sabes cómo construir un nivel 3D en Game Builder”.

La idea detrás de Game Builder es que puedes hacer el juego de tus sueños sin todas esas cosas complicadas como el código de aprendizaje o cómo animar y dibujar. En su lugar, trabajas en el entorno con amigos, como si fuera un juego de Minecraft , un juego que, en particular, fue creado por alguien que puede codificar.

Fuente: https://www.blog.google/

El artículo Game Builder, una de herramienta de Google para la creación de juegos 3D ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IJBxeS
via IFTTT

Una vulnerabilidad en Vim permitía la ejecución de código al abrir un TXT

Vim

Una nueva vulnerabilidad fue corregida en los editores de texto preinstalados en varias distribuciones de Linux fue encontrada en los editores de texto Vim y Neovim ( CVE-2019-12735 ).

El fallo encontrado en estos editores permite a los hackers controlar los equipos cuando los usuarios abren un archivo de texto malicioso. El problema se manifiesta con la actividad de la modeline habilitada de manera predeterminada (“: set modeline”), que permite definir las opciones de edición en el archivo que se está procesand.

Vim y su fork NeoVim contenían una falla que residía en los modeline. Esta función permite a los usuarios especificar las dimensiones de las ventanas y otras opciones personalizadas cerca del principio o final de un archivo de texto.

Esta función está habilitada de forma predeterminada en versiones anteriores a Vim 8.1.1365 Neovim 0.3.6 y se aplica a todos los tipos de archivos, incluidos los archivos .txt.

Sobre la vulnerabilidad en Vim

A través de Modeline, solo se permite un número limitado de opciones. Si una expresión se especifica como un valor de opción, se ejecuta en el modo de caja de arena, que permite utilizar solo las operaciones seguras más simples.

Al mismo tiempo, el comando “: source” es uno de los permitidos, en el que puede usar el modificador “!” para ejecutar comandos arbitrarios desde el archivo especificado.

Por lo tanto, para ejecutar el código, es suficiente indicar en la línea de modeline una construcción de la forma “set foldexpr = execute (‘\: source! Some_file’):”. En Neovim, la llamada de ejecución está prohibida, pero en su lugar se puede usar assert_fails.

Por otro lado en el sandbox, este está diseñado para prevenir efectos secundarios:

“Las opciones ‘foldexpr’, ‘formatexpr’, ‘includeexpr’, ‘indentexpr’, ‘statusline’ y ‘foldtext’ pueden evaluarse en un sandbox. Esto significa que está protegido contra estas expresiones con efectos secundarios desagradables. Esto proporciona cierta seguridad cuando estas opciones se definen a partir de un modelo”.

Mientras que los modelos limitan los comandos disponibles y los ejecutan en un entorno aislado del sistema operativo, el investigador Armin Razmjou notó que el comando : ¡font! eludió esta protección:

“Ella lee y ejecuta los comandos de un archivo dado como si se ingresaran manualmente, ejecutándolos una vez que se ha dejado el arenero”, escribió el investigador en un mensaje publicado a principios de este mes. -ci.

Por lo tanto, uno puede construir de forma trivial una línea de modelo que ejecute el código fuera de la sandbox.

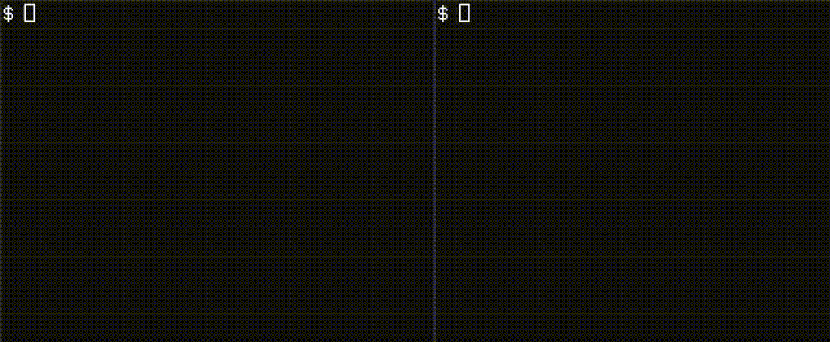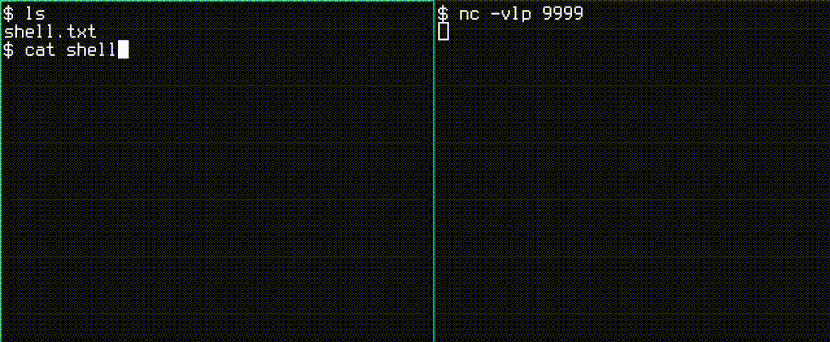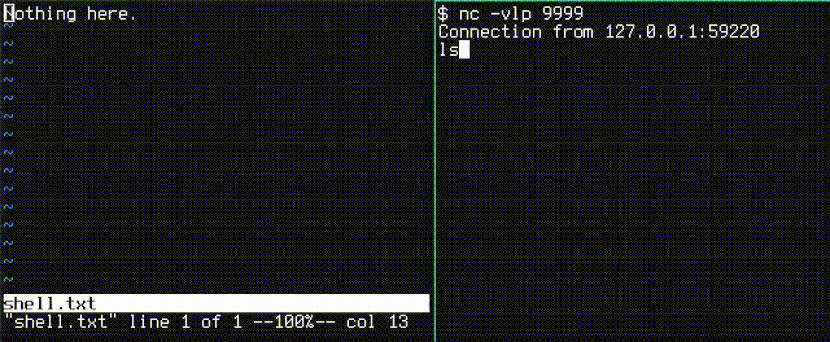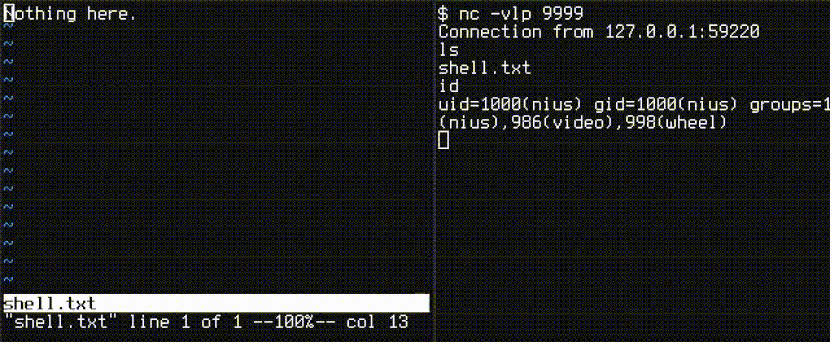
La publicación incluye dos archivos de texto de prueba de principio, uno de los cuales ilustra gráficamente la amenaza.

Uno de ellos abre una shell inversa en la computadora que ejecuta Vim o NeoVim. Desde allí, los atacantes podrían lanzar los comandos de su elección hacia la máquina requisada.

“Este PoC describe un enfoque de ataque real en el que se lanza un shell invertido cuando el usuario abre el archivo”, escribió Razmjou. “Para ocultar el ataque, el archivo se reescribirá inmediatamente cuando se abra. Además, PoC usa secuencias de escape de terminal para ocultar la línea de modelo cuando el contenido se imprime con cat. (cat -v revela el contenido real). “

La vulnerabilidad de ejecución del comando requiere la activación de la funcionalidad de modelado estándar, como en algunas distribuciones de Linux por defecto. El defecto se encuentra en Vim antes de la versión 8.1.1365 y en Neovim antes de la versión 0.3.6.

Este aviso de la Base de Datos de Vulnerabilidades Nacionales del Instituto Nacional de Normalización y Tecnología muestra que las distribuciones de Linux de Debian y Fedora han comenzado a lanzar versiones corregidas.

En distribuciones, el problema se soluciona en RHEL , SUSE / openSUSE , Fedora , FreeBSD , Ubuntu , Arch Linux y ALT .

La vulnerabilidad permanece sin corregir en Debian (en Debian modeline está deshabilitada de forma predeterminada, por lo que la vulnerabilidad no se manifiesta en el estado predeterminado).

La última versión de MacOS continúa utilizando una versión vulnerable, aunque los ataques solo funcionan cuando los usuarios han cambiado una configuración predeterminada que tiene activa la función modelines.

El artículo Una vulnerabilidad en Vim permitía la ejecución de código al abrir un TXT ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2XNGycH
via IFTTT

EPI: el proyecto de microprocesador de Europa

EPI

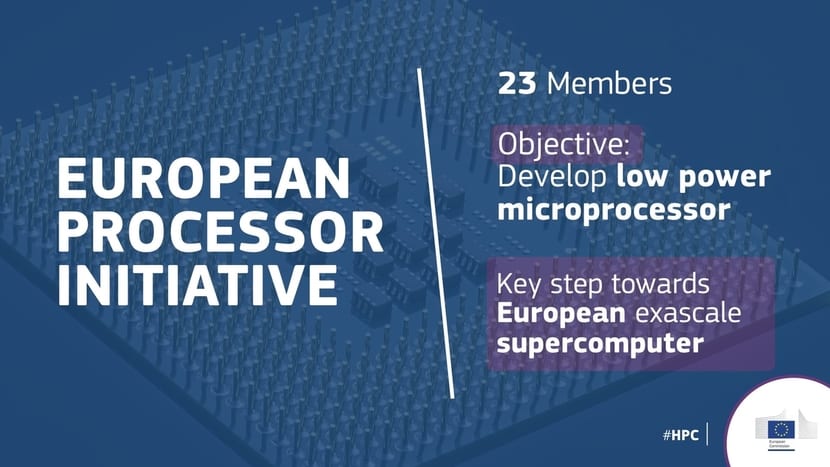
Europa está preparando un gran proyecto, se llama EPI (European Processor Initiative), para crear un microprocesador de alto rendimiento para evitar la dependencia tecnológica de Estados Unidos. Una idea extremadamente necesaria viendo cómo está el panorama actual y los bloqueos que ha impuesto Estados Unidos a China. Europa necesita de grandes proyectos colaborativos entre sus miembros como este.

Tenemos una alta dependencia de tecnología extranjera y ante ciertas artimañas de políticos o de geopolítica, no podemos quedarnos de brazos cruzados o arrodillados antes las potencias. Con EPI tendremos un futuro microprocesador con una gran cantidad de inversión para su desarrollo y con la participación de 10 países europeos, entre los que está España, Suecia, Alemania, Francia, Suiza, Italia, etc.

Concretamente, de España participan dos miembros importantes, una empresa especializada en diseños de dispositivos semiconductores y el centro de supercomputación situado en Barcelona. Es decir, el hogar del supercomputador Marenostrum del que ya hemos hablado en varias ocasiones. Todos juntos trabajaran para crear un chip de alto rendimiento y eficiente energéticamente hablando.

Con él podrán crear futuros supercomputadores de exaescala (EFLOPS), y además extenderlo a otras aplicaciones. Y para ello, y esto es lo que tiene que ver con este blog, se basarán en una ISA abierta, la RISC-V de la que también hemos hablado en otras ocasiones en LxA. De esa forma, no dependeremos de chips de Intel (Xeon), AMD (EPYC), Oracle (SPARC), IBM (POWER), etc., y quién sabe si en un futuro también para la informática de consumo. ¿Te imaginas un PC 100% Europeo? Ojalá se consiga algún día.

Resumiendo el proyecto EPI, tendría los siguientes puntos clave:

  • Crear un procesador de alto rendimiento y propósito general.
  • Podrá ser usado en supercomputación en 2023, pero también se trabaja para obtener procesadores para sistemas de consumo, dispositivos de bajo consumo, automóviles, etc.
  • Basado en un sistema económico sólido y prolongado en el tiempo.

Sin duda otra gran noticia que nos ha pillado casi por sorpresa tras los problemas de Huawei y el bloqueo tecnológico por esa guerra de Estados Unidos vs China. Cuando comience a dar más frutos y sepamos más noticias, las iremos contando.

El artículo EPI: el proyecto de microprocesador de Europa ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Klvznq
via IFTTT