Google Stadia: nuevos datos sobre el servicio de videojuegos

Mando de videojuegos

Ya hablamos sobre qué era Google Stadia en LxA, pero ahora conocemos más datos gracias a las preguntas y respuestas que se han ido recompilando sobre lo que será este servicio. Sabemos que la plataforma de videojuegos en streaming de Google se lanzará en noviembre de este mismo año. Pero aún faltan muchas piezas del puzle que no se conocen. Y esas son las piezas que hoy te traemos para que te hagas una idea más aproximada de lo que puedes o no esperar…

Recientemente hicieron un AM (Ask Me Anything) que hicieron en el portal Reddit. Allí los usuarios comenzaron a preguntar y se respondieron algunas interesantes cuestiones que dan más pistas sobre Google Stadia. Para resumirlas todas y que tengas una idea más clara, solo dejaré algunos de los puntos listados que te aclararán muchas cosas de este nuevo “Netflix de los videojuegos”:

  • Existen dos tipos de suscripciones, uno Base y otro Pro. El Pro es más parecido a Xbox Live Gold o PlayStation Plus. La base será más barata, pero no tendrá ciertos privilegios. En ambos puedes comprar videojuegos de la lista para jugar de forma inmediata.
  • Pro tendrá videojuegos gratuitos que se te ofrecerán. Si cancelas Pro para pasar a base se perderá el acceso a los juegos que te han ofrecido gratis, aunque conservarás los otros.
  • Si vuelves a actualizar tu cuenta Base a Pro, podrás conseguir de nuevo todos los videojuegos gratis que perdiste al pasar a Base, pero no podrás acceder a los videojuegos gratuitos que se hayan ido entregando durante el periodo en el que te diste de baja.
  • La interfaz de usuario de Google Stadia se presentará antes del lanzamiento de noviembre. Será sencilla y permitirá jugar en cualquier pantalla sin necesidad de esperar a descargas, parches, etc.
  • Podrás administrar tus compras y listas de amigos, redes sociales, etc. Los logros no se habilitarán con el lanzamiento, pero vendrán un poco más tarde.
  • Google Stadia admite gamepads HID estándar de todo tipo, por lo que también valen otros mandos como Xbox Controller, Steam Controller, el propio de Google, etc. Eso es gracias a que usan SDL como base.
  • Pero si deseas jugar en un televisor, entonces necesitarás obligatoriamente el Stadia Controller y un Chromecast Ultra.
  • Si Google Stadia cerrase porque no tenga éxito, por ejemplo, otra de las preocupaciones es si los usuarios conservan las pantallas guardadas, etc. Pues admitirán Takeout para que puedas descargar tus metadatos de los videojuegos si quieres y así no perderías nada. Lo que no han dicho es si conservarías el videojuego comprado…
  • Google Stadia, desgraciadamente, no admite MODs. Pero parece que les gustaría incluirlo en el futuro y los desarrolladores están tratando de encontrar la mejor manera de incluirlo para el futuro. Eso sería bueno para juegos de simulación de carreras que admiten MODs o para Farming Simulator, etc.
  • También trabajan para soportar el juego cruzado entre plataformas, y eso es una prioridad para su modo multijugador.
  • El soporte de Google Stadia será total en cualquier dispositivo o sistema operativo que admita un navegador Google Chrome completo. Una buena opción para los videojuegos que no funcionan online, que no funcionan aún en Steam Play (Proton) y que sus desarrolladores no piensan portarlos a Linux, pues con Stadia podrás jugar a ellos desde tu distro sin problema.
  • Ubisoft también va a colaborar y llevará su plataforma Uplay+, por tanto, eso agrega la biblioteca de videojuegos de esta compañía a los de Google Stadia.

En cuanto a los videojuegos que ofrecerá, pues supongo que la lista irá creciendo hasta tener miles y miles de ellos. Pero por el momento se han confirmado algunas decenas destacan:

  • Doom Eternal
  • DOOM 2016
  • Assassin’s Creed Odyssey
  • Trilogía Tomb Raider
  • Tom Clancy’s The Division 2
  • Baldur’s Gate III
  • Tom Clancy’s Ghost Recon Breakpoint
  • Gylt
  • Get Packed
  • Mortal Kombat 11
  • Dragon Ball Xenoverse 2
  • Rage 2
  • The Elder Scrolls Online
  • Wolfenstein: Youngblood
  • GRID
  • Metro Exodus
  • Thumper
  • Farming Simulator 19
  • Power Rangers: Battle for the Grid
  • Football Manager
  • Samurai Showdown
  • Final Fantasy XV
  • Rise of the Tomb Raider
  • Shadow of the Tomb Raider
  • Tomb Raider Definitive Edition
  • NBA 2K
  • Borderlands 3
  • Darksiders Genesis
  • Just Dance
  • Trials Rising
  • The Crew 2
  • Watch Dogs: Legion
  • Marvel’s Avengers
  • Borderlands 3

Si sumas los de Uplay+ la lista crece un poco más sumando:

  • Anno 1800 Deluxe Edition
  • Anno 2205 Ultimate Edition
  • Assassin’s Creed Director’s Cut
  • Assassin’s Creed Brotherhood Deluxe Edition
  • Assassin’s Creed Chronicles China
  • Assassin’s Creed Chronicles India
  • Assassin’s Creed Chronicles Russia
  • Assassin’s Creed Freedom Cry Standalone Edition
  • Assassin’s Creed II Deluxe Edition
  • Assassin’s Creed III Liberation Remastered
  • Assassin’s Creed IV Black Flag Gold Edition
  • Assassin’s Creed Odyssey Ultimate Edition
  • Assassin’s Creed Origins Gold Edition
  • Assassin’s Creed Origins Discovery Tour
  • Assassin’s Creed Revelations Standard Edition
  • Assassin’s Creed Rogue Deluxe Edition
  • Assassin’s Creed Syndicate Gold Edition
  • Assassin’s Creed Unity Standard Edition
  • Beyond Good and Evil
  • Brothers in Arms: Earned In Blood
  • Brothers in Arms: Hells Highway
  • Brothers in Arms: Road to Hill 30
  • Child of Light
  • Cold Fear
  • Far Cry 2 Fortune’s Edition
  • Far Cry 3 Blood Dragon (Standalone)
  • Far Cry 3 Deluxe Edition
  • Far Cry 4 Gold Edition
  • Far Cry 5 Gold Edition
  • Far Cry New Dawn Deluxe Edition
  • Far Cry Primal Digital Apex Edition
  • Flashback Origin
  • For Honor Marching Fire Edition
  • From Dust
  • Gods & Monsters (coming soon)
  • I Am Alive
  • Imperialism
  • Imperialism 2
  • Might and Magic IX
  • Might and Magic VII For Blood And Honor
  • Might and Magic VIII -Day of the Destroyer
  • Might and Magic X Legacy Deluxe Edition
  • Might and Magic: Heroes II Gold Edition
  • Might and Magic: Heroes III Complete Edition
  • Might and Magic: Heroes V Standard Edition
  • Might and Magic: Heroes VI Gold Edition
  • Might and Magic: Heroes VI Shades of Darkness
  • Might and Magic: Heroes VII Deluxe Edition
  • Might and Magic: Heroes VII Trial by Fire
  • Monopoly Plus
  • Ode
  • Panzer General 2
  • Panzer General 3D assault
  • POD Gold
  • Prince of Persia (2008)
  • Prince of Persia: The Forgotten Sands Deluxe Edition
  • Prince of Persia: The Sands of Time
  • Prince of Persia: The Two Thrones
  • Prince of Persia: Warrior Within
  • Rayman 2
  • Rayman 3
  • Rayman Forever
  • Rayman Legends
  • Rayman Origins
  • Rayman Raving Rabbids
  • Silent Hunter 2
  • Silent Hunter 3
  • Silent Hunter 4: Wolves of the Pacific Gold Edition
  • Silent Hunter 5: Battle of the Atlantic Gold Edition
  • South Park: The Fractured but Whole Gold Edition
  • South Park: The Stick of Truth Standard Edition
  • Speed Buster
  • Starlink Digital Deluxe Starter Kit
  • Steep X Games Gold Edition
  • The Crew Ultimate Edition
  • The Crew 2 Gold Edition
  • The Settlers 1 History Edition
  • The Settlers 2 History Edition
  • The Settlers 3 History Edition
  • The Settlers 4 History Edition
  • The Settlers 5: Heritage of the Kings History Edition
  • The Settlers 6: Rise of an Empire History Edition
  • The Settlers 7: Paths to a Kingdom History Edition
  • Tom Clancy’s EndWar
  • Tom Clancy’s Ghost Recon
  • Tom Clancy’s Ghost Recon Future Soldier Deluxe Edition
  • Tom Clancy’s Ghost Recon Wildlands – Ultimate Edition
  • Tom Clancy’s Ghost Recon Breakpoint Gold Edition (coming soon)
  • Tom Clancy’s Rainbow Six Standard Edition
  • Tom Clancy’s Rainbow Six 3 Gold Edition
  • Tom Clancy’s Rainbow Six: Lockdown
  • Tom Clancy’s Rainbow Six: Siege – Ultimate Year Four Edition
  • Tom Clancy’s Rainbow Six: Vegas
  • Tom Clancy’s Rainbow Six: Vegas II
  • Tom Clancy’s Rainbow Six: Quarantine (coming soon)
  • Tom Clancy’s Splinter Cell
  • Tom Clancy’s Splinter Cell Blacklist Deluxe Edition
  • Tom Clancy’s Splinter Cell Chaos Theory
  • Tom Clancy’s Splinter Cell Conviction Deluxe Edition
  • Tom Clancy’s Splinter Cell Double Agent
  • Tom Clancy’s The Division Gold Edition
  • Tom Clancy’s The Division 2 Ultimate Edition
  • Trackmania Turbo
  • Transference Uplay
  • Trials Evolution Gold Edition
  • Trials Fusion Standard Edition
  • Trials Rising Gold Edition
  • Uno
  • Valiant Hearts
  • Warlords Battlecry
  • Warlords Battlecry 2
  • Watch Dogs Complete Edition
  • Watch Dogs 2 Gold Edition
  • Watch Dogs Legion Ultimate Edition (coming soon)
  • World In Conflict Complete Edition
  • Zombi

Espero que con esto algunas de las dudas que tenías aún sobre Google Stadia se hayan aclarado. Ya sabes que ahora solo falta esperar a noviembre de 2019 para que llegue y puedas probarlo tú mismo, pero la cosa pinta muy bien…

El artículo Google Stadia: nuevos datos sobre el servicio de videojuegos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2y2gUWm
via IFTTT
¿Escuchaste hablar de DataSpii? Cuando las extensiones de tu navegador saben demasiado

¿Escuchaste hablar de DataSpii? es la recopilación de datos por parte de las extensiones

El sitio de información sobre tráfico web Nacho Analitycs recibe información recopilada por extensiones del navegador.

¿Escuchaste hablar de DataSpii ? En pocas palabaras, es la recopilación de tus hábitos de navegación, contraseñas y otros datos sensibles que hacen algunas extensiones de tu navegador Esa información termina, en muchos casos, en manos de empresas que comercializan los datos.

Lo peor de todo es que esta forma de violación de la privacidad es fruto de la desidia de los desarrolladores de navegadores y diseñadores de sitios web. Son los que permiten que quienes están detrás de las extensiones saquen unos euros extras vendiendo nuestra información.


¿Escuchaste hablar de DataSpii? Por qué deberíamos haberlo hecho

DataSpii es un verdadero agujero en la privacidad de los usuarios que se encuentra ampliamente comprobado. Sin embargo, no se han tomado las medidas suficientes como para proteger a los usuarios.

La mayoría de nosotros utilizamos el navegador web para tareas que requieren confidencialidad; realizar citas médicas, hacer operaciones en una entidad bancaria, interactuar con equpos de trabajo en proyectos delicados y, por qué no reconocerlo, ver películas que nuestra madre no aprobaría. Lo que al menos cuatro millones de usuarios de ciertas extensiones de Chrome y Firefox no sabían, es que algunas extensiones de su navegador recopilaban las URL, los títulos de las páginas web y, en algunos casos, los hipervínculos incrustados de todas las páginas que el usuario del navegador visitaba. Esa información era compartida con un sitio llamado Nacho Analytic, una empresa que brinda información sobre tráfico en Internet a cambio de un pago.

Entre la información recopilada se encontraban enlaces que en lugar de conducir a sitios protegidos por contraseñas usaban tokens (grupos de caracteres aleatorios y difíciles de predecir). Al conocer el enlace se puede acceder al sitio sin problemas.

Estos son algunos ejemplos de la información a la que se pudo acceder:

  • Videos de vigilancia de hogares y empresas alojados en la nube de empresas de seguridad.
  •  Declaraciones de impuestos, datos de facturación, documentos comerciales y diapositivas de presentación alojadas en Microsoft OneDrive, Intuit.com y otros servicios en línea. 
  • Números de identificación de automóviles comprados recientemente, junto con los nombres y direcciones de los compradores. 
  •  Los nombres de los pacientes y datos sobre los médicos que visitaron en plataformas de turnos online.
  • Itinerarios de viaje alojados en Priceline, Booking.com y sitios web de aerolíneas .
  •  Archivos adjuntos de Facebook Messenger y fotos de Facebook, incluso cuando las fotos estaban configuradas para ser privadas.

Aún en aquellos casos en que los enlaces no permitieran acceso sin contraseña, se encontraban muchos que incluían información sensible.

Asi se descubrió el problema

La persona en dar la alarma sobre lo que estaba pasando fue Sam Jadali, creador de un servicio de hosting. Jadali descubrió que Nacho Analitics, una empresa que brinda información sobre tráfico web, incluía en sus informes enlaces de uno de los clientes de su empresa de hosting. Esos enlaces llevaban a conversaciones privadas en foros. Esas conversaciones solo deberían ser accesibles solo para el remitente y el destinatario. Después de revisar más de 200 extensiones encontró varias que subían el hsitorial de navegación a servidores externos.

El término DataSpii surje de juntar las palabras data (datos) Spy (espía) personal, identificable e information.

Para determinar cuales eran las extensiones culpables de enviar los datos de sus clientes a Nacho Analitics, Jadali hizo las siguientes pruebas:

  • Configuró una nueva instalación de Windows y Chrome, y luego utilizó la herramienta de seguridad Burp Suite y la extensión FoxyProxy Chrome para observar cómo se comportaban las extensiones sospechosas.
  • En esa instalación también probó extensiones de navegador para Firefox e instaló máquinas virtuales que ejecutan macOS y Ubuntu.

De las pruebas que hizo surgió la lista de sospechosos:

  •  Fairshare Unlock: una extensión de Chrome y Firefox para acceder a contenido premium de ese sitio en  forma gratuita.
  • SpeakIt!: una extensión para Chrome que lee textos.
  • Hover Zoom: una extensión de Chrome para permitir ampliar imágenes.
  • PanelMeasurement: Una extensión de Chrome para encontrar estudios de mercado.
  • Super Zoom: Otra extensión para ampliar imágenes, disponible en este caso para Chrome o Firefox.
  • SaveFrom.net Helper: Extensión para Firefox que facilita la descarga de contenidos.
  • Branded Surveys: Esta extensión ofrece la posibilidad de recibir dinero en efectivo y otros premios a cambio de completar encuestas en línea. 
  • Panel Community Surveys: Otra aplicación que ofrece recompensas por responder encuestas en línea. 

¿Notaste el patrón? Muchas de estas extensiones o permiten el acceso gratuito a servicios de pago o prometen ganar dinero fácilmente.

Aunque tanto Firefox como Chrome eliminan las extensiones denunciadas, éstas pueden  descargarse muchas veces desde  el sitio web de los desarrolladores.Por otra parte, no se deshabilitan las extensiones ya instaladas.

Lo aconsejable es tener dos navegadores instalados. Uno para la información sensible, en lo posible sin extensiones, y otro con las extensiones que quieras y que jamás debes usar para transmitir y recibir información sensible

El artículo ¿Escuchaste hablar de DataSpii? Cuando las extensiones de tu navegador saben demasiado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xXBzuw
via IFTTT

RHEL8: todos sus secretos

rhel8 logo

Red Hat ha estado trabajando intensamente en su nuevo sistema operativo. Ya anunciamos algún adelanto sobre lo nuevo de RHEL8 (Red Hat Enterprise Linux). Cabe destacar, que ésta distro será la última de Red Hat antes de la nueva era dentro de la infraestructura empresarial de IBM. Además, para todos los que estéis inquietos o tengáis dudas sobre esta nueva etapa que comienza ahora tras la compra de la compañía del sobrero rojo, tengo que adelantar que tendremos en breve una entrevista en exclusiva con Red Hat para preguntarle algunos detalles…

No hace mucho también tuvimos el placer de hacerles unas preguntas a ellos, y a Julia Bernal, que fueron muy amables en contestar a nuestras preguntas. Ahora nos han activado una suscripción para poder probar RHEL8 y comprobar si todo eso que comentan sobre el nuevo “juguetito” de Red Hat es cierto. ¿Quieres comprobarlo? Vamos a ello…

La ISO de RHEL8:

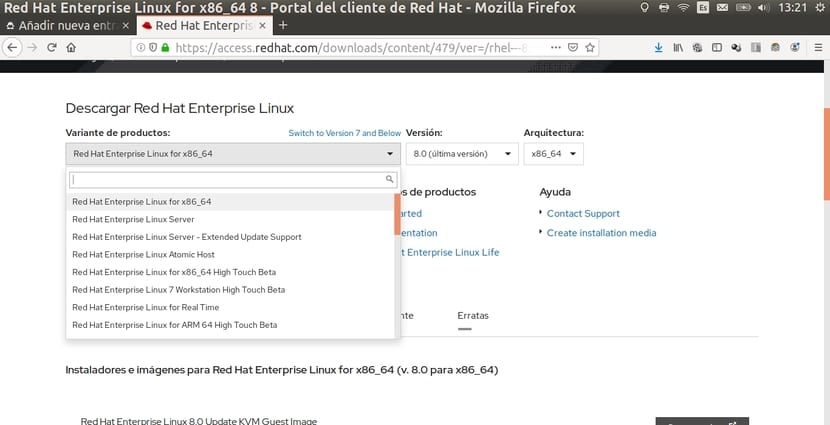
web RedHat

La imagen ISO se puede descargar desde la zona de descargas de RedHat. Está disponible la versión de prueba o si cuentas con una suscripción puedes entrar con tus credenciales de registro y acceder a la zona de clientes para seleccionar RHEL8 y descargarla para la arquitectura de tu máquina.

Me preguntaba si usando como base Fedora 28 han podido transformarlo para que sea esa maravilla para los entornos empresariales de los que tanto hablan.

Está disponible para varias arquitecturas, como x86-64, ARM, IBM POWER, e IBM Z. La imagen para la arquitectura x86-64 tiene un peso de unos 6.6 GB. Aunque también puedes descargar imágenes Guest para virtualizar sobre KVM, un suplemento e incluso una imagen más reducida de unos 500 MB (Boot).

Una vez seleccionada la versión, edición y arquitectura, así como el tipo de imagen que necesitas, se iniciará el proceso de descarga. Una vez la tengas en tu poder, podrás quemarla en un medio óptico o en un pendrive para su instalación, e incluso usar la ISO directamente desde la máquina virtual como he hecho yo. Así tendrás el medio de instalación del sistema preparado para dar el salto al siguiente paso.

Instalación y primer inicio:

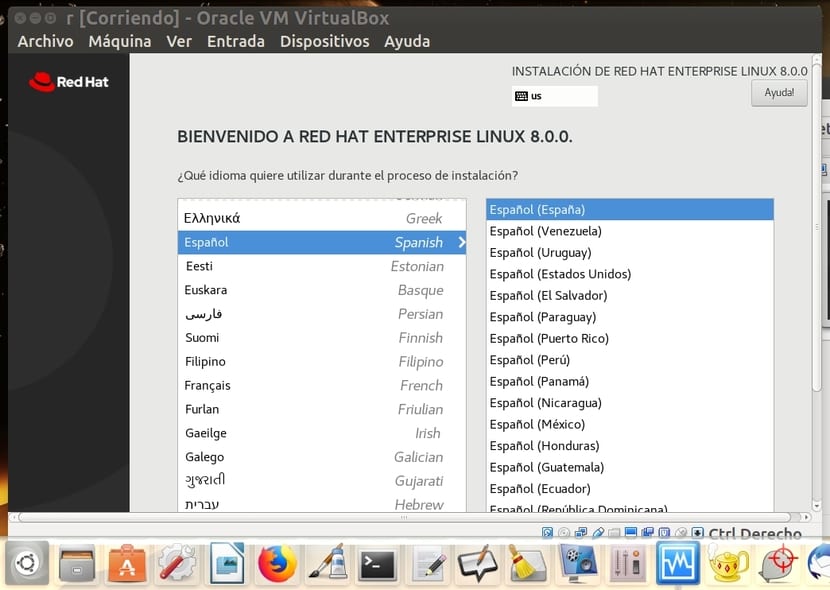
menu instalacion RHEL8

La instalación es muy sencilla. Al principio aparece una pantalla de selección basada en texto para elegir lo que quieres hacer, instalar RHEL8 o probar el medio. Si seleccionas la primera, se cargará el sistema de instalación gráfico. Si has instalado alguna vez Red Hat Enterprise Linux, estarás familiarizado con él. Tal vez si has usado Fedora o CentOS también te será muy familiar, puesto que es igual.

Lo primero que aparece es el menú para elegir los locales, es decir, tanto el país donde vives, idioma y el mapa de teclado que necesitas. Luego aparece otra pantalla donde podrás seleccionar algunas cosas algo más avanzadas, desde los paquetes que quieres que se instalen, hasta poner tu nombre de usuario, contraseña, e incluso acceder al particionador para gestionar las particiones y dónde quieres que se instale.

Recuerda respetar los requisitos mínimos de RHEL8. En la web oficial de Red Hat se especifica que por ejemplo para VirtualBox se ponga al menos 2 VCPUs, 2 GB RAM, y 20 GB de almacenamiento. Yo he probado con 4 GB RAM y 21 GB de almacenamiento, 4 CPUs y funciona muy bien.

En caso de ser una máquina virtual o una instalación desde cero en una máquina cualquiera, puedes dejar las opciones por defecto o hacer algún cambio. En el aso de ser junto a otro u otros sistemas operativos instalados, entonces deberás elegir la partición o particiones dedicadas a RHEL8 que tengas libres para que no pise a otros sistemas presentes y puedas iniciar en multiboot con todos ellos.

Recuerda, que en la sección de software puedes elegir los paquetes que quieres o no instalar, e incluso instalar un sistema mínimo, sin entorno de escritorio, etc. Una vez tengas claro lo que quieres, y hayas indicado toda la información necesaria (de lo contrario aparecerá un signo indicándote de que algo no está bien), podrá comenzar el proceso de instalación. No suele tardar demasiado, pero puedes ir a tomar un café o tomarte unos minutos de descanso… Además, en mi caso, con los paquetes seleccionados no ocupa demasiado en el disco duro, tan solo unos 4 GB.

Una vez termina, se reinicia por primera vez y carga muy rápido. Lo siguiente que verás será la pantalla para seleccionar el usuario e introducir la contraseña de inicio de sesión si elegiste que te la pida en cada arranque. Luego aparece el minimalista entorno de escritorio…

GNOME + Wayland:

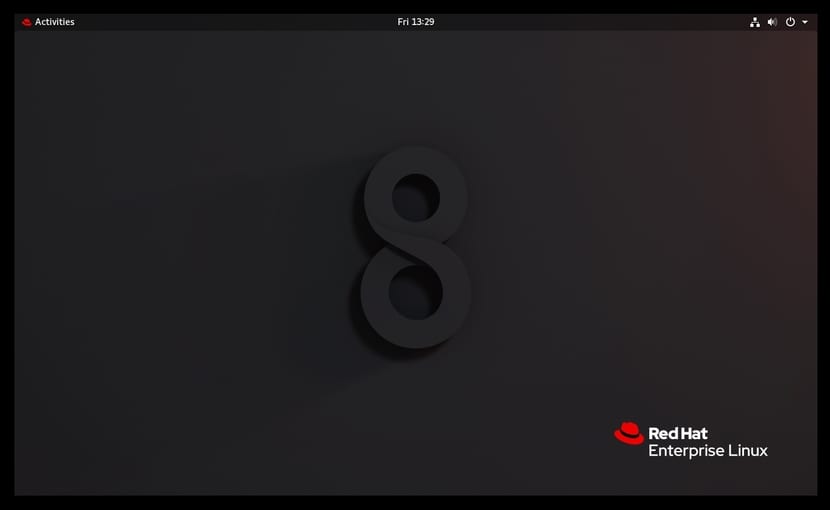
GNOME en RHEL8

Ese entorno de escritorio que se aprecia, si has instalado el entorno de escritorio y no estás usando el entorno basado en texto (quizás mejor para servidores), es GNOME. Como se aprecia simplemente puedes ver el fondo de escritorio con el logo de RHEL8 y la barra superior donde encontrarás la hora, opciones de Internet, las opciones para apagar o reiniciar la máquina, notificaciones, etc., es decir, lo típico.

El entorno no presenta ninguna capa o modificación como puede ocurrir con Ubuntu y Unity. Es GNOME tal cual. Puedes acceder al menú donde encontrarás todas las apps disponibles. En la instalación dejé las opciones por defecto, y trae suficiente software para comenzar, aunque puedes echar en falta muchos paquetes que puedes instalar desde el terminal o desde la tienda de apps. Por ejemplo, tal vez necesites LibreOffice, GParted, Docker, o lo que sea, que podrás instalar posteriormente.

La tienda de app permite desinstalar, actualizar o instalar el software de una forma muy sencilla con apenas un clic y de forma gráfica. También cabe destacar que tienes a tu disposición todo lo que trae el entorno GNOME consigo, como el gestor de archivos , el panel de configuración con gran cantidad de opciones que puedes modificar, y algunas apps interesantes, etc.

Y finalmente, me gustaría destacar algo que no puede pasar desapercibido, y es que tenemos GNOME sobre Wayland. Se ha modernizado en este sentido, consiguiendo adoptar todas las ventajas que permite este servidor gráfico mucho más ligero, seguro y moderno.

Uso:

menu de configuracion

Durante el tiempo que la he estado probando, es bastante rápida, no resulta pesada y se ha comportado muy bien en todo momento a pesar de ser una máquina virtual. Además, su simplicidad la hacen bastante usable, no es complicada para nada, e incluso para administrarla resulta más fácil de lo que puedas imaginar. Incluso acostumbrado a YAST2 de SUSE, cada vez los sistemas son más sencillos y se lo ponen fácil a los sysadmins, que somos los que nos tenemos que “pelear” a diario con ellos.

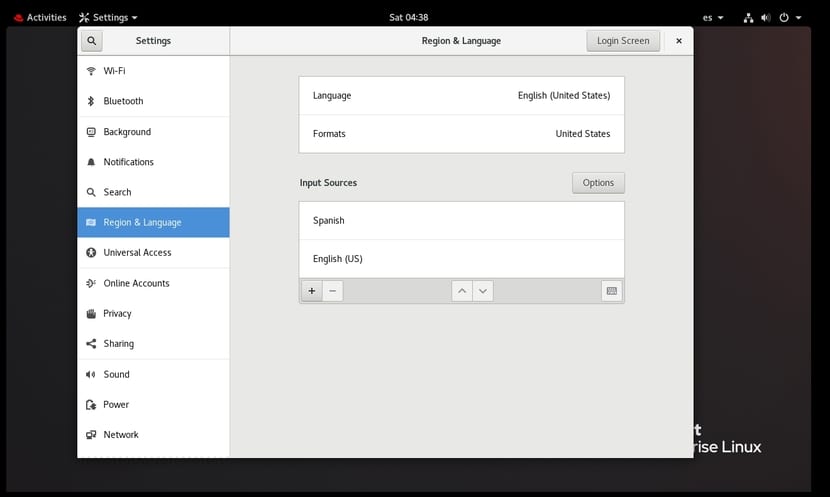
Las cosas más básicas se pueden configurar de forma gráfica desde el centro de configuración de GNOME como se aprecia en la imagen superior. Desde el idioma, mapa de teclado, sonido, opciones de red, e incluso gestionar algunas cuestiones sobre privacidad, para determinar qué quieres o qué no quieres que se reporte.

También es un entorno muy seguro, sólido, estable. No se le puede pedir mucho más. No he tenido ningún problema durante los días que la he probado, ni un solo mensaje de error o un mal comportamiento. Nada raro. Se nota que los desarrolladores han puesto especial atención en este aspecto. Si tengo que poner un pero o un defecto, aunque es algo personal, no me gusta SELinux por su complejidad, prefiero AppArmor, pero nada que no se pueda solucionar…

Paquetes y kernel:

kernel version
app store

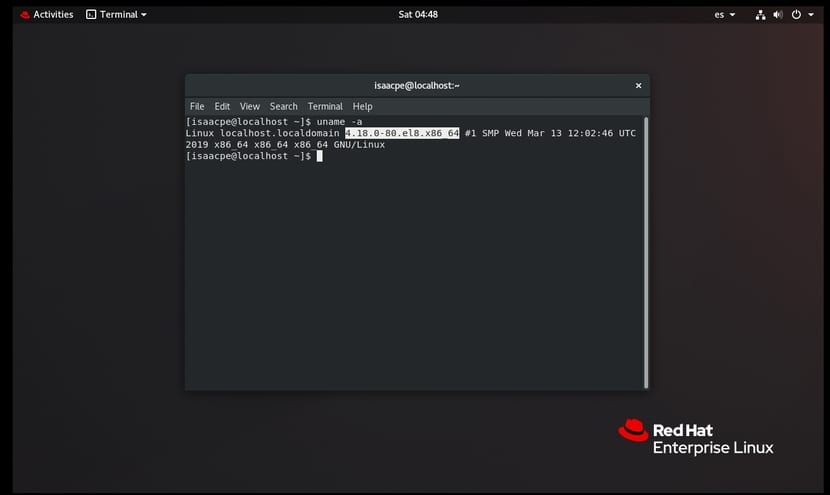
Los paquetes han sido actualizados a versiones más recientes, de esa forma dispones de todas las últimas funcionalidades del software, las últimas actualizaciones, los últimos parches para vulnerabilidades, etc. Por supuesto, el paquete más importante, también ha sido actualizado. Me estoy refiriendo al kernel, que viene en su versión 4.18 en RHEL8.

No obstante, ya sabes que eres libre de actualizar a versiones más modernas del kernel o tener varias versiones…

Me gustaría también comentar algo sobre DNF y yum, gestores de paquetes con el que tienes que lidiar para instalar los paquetes RPM de los repositorios de Red Hat. También viene en una versión actualizada frente a los anteriores lanzamientos de RHEL y con novedades. Recuerda que podrás trabajar con dos repos fundamentales: BaseOS y AppStream. Por cierto, AppStream resulta de lo más práctico e interesante, ya sabes que hablamos de ello en el pasado y que era una solución de Red Hat para atraer a desarrolladores y acabar con algunos problemas de un plumazo…

Para finalizar, algo que no he comentado al inicio cuando hablaba de las arquitecturas y de la ISO, es que en la web podrás encontrar también algunas soluciones empresariales interesantes integradas. Es el caso de SAP, del que también hemos hablado largo y tendido en LxA. Repito nuevamente que RHEL8 está muy orientado a la empresa, y por ello vas a encontrar multitud de potentes soluciones para virtualización, nube, contenedores, etc.

Espero que te guste la nueva RHEL8 y te animo a probarla o implantarla en tu empresa, seguro que no te vas a arrepentir.

El artículo RHEL8: todos sus secretos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/30JG20f
via IFTTT

50 aniversario de la llegada del hombre a la Luna…

Tux con traje de astronauta

Hoy sábado 20 de julio se cumplen 50 años de la llegada del hombre a la luna. En la misión Apollo 11 que consiguió aterrizar un nuestro satélite se usó un ordenador del tamaño de un maletín, muy primitivo y con una capacidad de procesamiento muy limitada frente a los actuales teléfonos móviles que podemos llevar en un bolsillo. Pero eso fue suficiente para que Neil Armstrong y Buzz Aldrin llegaran a la luna y pudieran regresar a la tierra.

Para esa misión se necesitó una gran cantidad de tecnología y un gran impulso innovador, igual que la que ahora se está poniendo para poder llegar al planeta rojo. Marte es la próxima frontera para conquistar. Ya se están preparando las misiones y probando la tecnología para llegar primero a Marte y comenzar a crear una colonia permanente. Ya sabes que han llegado algunas sondas y robots de exploración, pero aún no el ser humano…

¿Y qué tiene que ver esto con Linux y el software libre? Seguro que te estás preguntando eso. Pues bien, la misión a Marte y otras misiones espaciales actuales se están construyendo en base a los cimientos del código abierto y Linux. Debian es el sistema de la Estación Espacial Internacional, pero ahora el experto Yan Fisher asegura que la humanidad podría llegar al último rincón por explorar llevando misiones espaciales completamente basadas en tecnología de código abierto.

Para ello, según Fisher, hay que cambiar algo más allá del software, cambiando la forma en que se diseñan los ordenadores, el hardware. Eso supone un esfuerzo tecnológico como el que se hizo para Apollo 11, pero supondrá un gran paso para la humanidad. Deben ser también libres y abiertos, modulares y autodidácticos. Es decir, construir ordenadores modernos con hardware libre y volver un poco al pasado en cómo se documentaban los primitivos ordenadores en los manuales, dando todo tipo de detalles, como es el caso del Commodore 64 y otros microordenadores de los 80.

El artículo 50 aniversario de la llegada del hombre a la Luna… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YcwTQd
via IFTTT

Llega la nueva versión de Q4OS 3.8 basada en Debian 10 y más

q4os

q4os

Hace algunos días los desarrolladores que están detrás del proyecto de la distribución de Linux Q4OS, dieron a conocer la nueva versión de Q4OS 3.8, la cual una de sus principales novedades es que hace la transición hacia Debian 10 y además la actualización de sus entornos de escritorio.

Para quienes aun desconocen de Q4OS deben saber que esta es una distribución de Linux alemana basada en Debian de código abierto con una interfaz ligera y amigable con el usuario novato, ofreciendo un entorno de escritorio llamado Trinity, conocido también como TDE Trinity Desktop Environment, similar a la de Windows XP y Windows 7 directamente. Se enfoca en la estabilidad, seguridad, velocidad y confiabilidad a largo plazo.

Principales novedades de Q4OS 3.8

La nueva versión introdujo una transición a la base de datos del paquete Debian 10 “Buster” junto con todas sus mejoras ofrecidas de las cuales viene con un mejor soporte de interfaz de firmware extensible unificada (UEFI) .

También viene con seguridad mejorada. AppArmor, un marco de control de acceso obligatorio (MAC) para restringir las capacidades de los programas mediante la definición de perfiles por programa, ahora está habilitado por defecto.

Así como el nuevo y mejorado sistema de impresión CUPS. Con este nuevo modelo de impresión “sin controlador”, podrá imprimir en las impresoras más modernas sin la necesidad de controladores de impresora.

Escritorios de Q4OS actualizados

En cuanto al entorno de escritorio esta nueva versión de Q4OS 3.8 llega con el escritorio KDE Plasma 5.14.

En esta nueva versión de KDE Plasma se destacan las nuevas funciones incluyen un widget de configuración de pantalla para la gestión de pantalla durante las presentaciones, la función de prueba de altavoz incorporada en el widget de volumen de audio y la compatibilidad con túneles VPN SSH en el widget de red.

La forma en que los usuarios cambian entre su monitor principal y uno secundario ahora es más suave en KDE Plasma 5.14, que finalmente brinda soporte para importar archivos encriptados existentes desde una Bóveda de plasma.

Otras mejoras incluyen una mejor compatibilidad de LibreOffice para el Administrador de tareas, el cambio de usuario en la pantalla de bloqueo para una mejor seguridad y facilidad de uso, y un nuevo menú “Herramientas” en el Monitor de sistema con un montón de utilidades prácticas.

El paquete gráfico Plasma Discover finalmente recibió soporte junto con soporte para canales Snap y varias mejoras de la interfaz de usuario, el iniciador de la aplicación Kickoff se mejoró para cambiar las pestañas al instante, el tema del widget Breeze recibió varias mejoras ocultas, el Menú Global ahora admite aplicaciones GTK +, y Plasma ahora le avisa cuando otros usuarios inician sesión si intenta cerrar sesión.

Ademas de ello también agrega otra capa de mejoras al soporte de Wayland al solucionar varios problemas presentes en versiones anteriores, incluyendo conmutadores de tareas no centradas, restricciones de puntero, efectos KWin como el Inactivo débil efecto y efecto Glide, y también brinda soporte para integrar más aplicaciones con el escritorio a través de dos nuevas interfaces llamadas XdgShell y XdgOutput.

Trinity desktop 14.0.6

Aparte de Plasma, el entorno Trinity 14.0.6 está disponible opcionalmente, continuando con el desarrollo de la base de código KDE 3.5.xy Qt 3.

Una característica importante de la distribución Q4OS es la capacidad de los entornos KDE Plasma y Trinity para coexistir cuando se instalan simultáneamente.

El usuario puede cambiar en cualquier momento entre el escritorio de KDE Plasma actual y el entorno Trinity eficiente en el uso de recursos.

La estructura incluye varias aplicaciones propietarias, incluido el ‘Perfilador de escritorio’ para la instalación rápida de conjuntos de software temáticos, la ‘Utilidad de configuración’ para instalar aplicaciones de terceros, la ‘Pantalla de bienvenida’ para simplificar la configuración inicial, scripts para instalar entornos alternativos LXQT, Xfce y LXDE.

Descargar Q4OS 3.8

Si te ha interesado esta distribución puedes dirigirte a la página web oficial del proyecto y en su sección de descargas podrás obtener la imagen de sistema.

En enlace es este. 

Si quieres conocer mas al respecto sobre este lanzamiento puedes consultar el siguiente enlace. 

El artículo Llega la nueva versión de Q4OS 3.8 basada en Debian 10 y más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/32BmiNV
via IFTTT

La nueva Raspberry Pi 4 se calienta muy rápido y necesita un ventilador


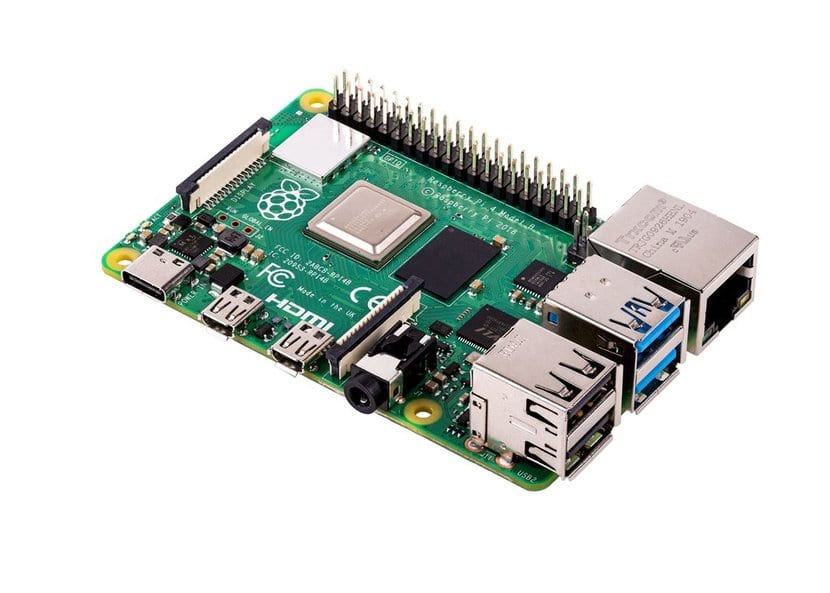
Raspberry Pi 4 Model BDurante el lapso de este mes la Fundacion Raspberry anuncio su nueva placa Raspberry 4 la cual llego con el mismo precio que su versión anterior pero añadiendo muchas mejoras (puedes consultar la publicación aquí).
Después de la noticia de su disposición al publico en general, se comenzaron a dar a conocer diferentes problemas relacionados con la Raspberry 4 y es que el primero de ellos fue con problemas relacionados con los cables USB tipo C, ya que no todos los reconocía como fuente de alimentación sino como un accesorio más (audio). Ahora se ha dado a conocer otro inconveniente con esta placa.

Y es que el usuario con el nombre de Jeff Geerling, señala que ahora la Raspberry 4 necesita de una fuente de enfriamiento (fan).

“He estado usando Pi para varios proyectos desde que se introdujo en 2012, y para muchos modelos, incluido el minúsculo Pi Zero y varias revisiones A +, ni siquiera necesitas un fan para evitar ralentizaciones del procesador.

Y las imágenes térmicas o las mediciones de puntos usando un termómetro infrarrojo generalmente mostraron que el SoC emitía la mayor cantidad de calor.

Sin embargo, la Raspberry Pi 4 es diferente ya que el procesador no solo se calienta notablemente, incluso bajo carga normal, sino que hay otros componentes en la placa que se calientan hasta el punto de no ser fáciles de tocar.

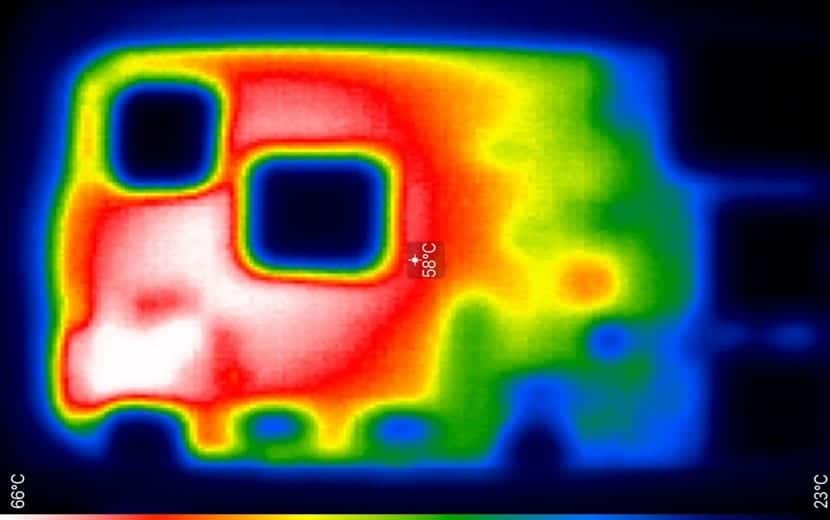
Aquí hay una imagen térmica tomada con su cámara termográfica, que resalta las partes de la Raspberry Pi 4 que generan más calor después de 5 minutos.

raspberry-pi-4-thermal

raspberry-pi-4-thermal

Muchos de ustedes podrían pensar que el calentamiento de la placa es normal y en condiciones normales si, pero para el caso de la Raspberry Pi 4 rebasa los limites de un calentamiento “normal” ya que no solo le impide obtener la velocidad máxima que el procesador puede ofrece, sino que además significa que sus actividades tomarán más tiempo, además de que de llegar a trabajos forzados la temperatura aumenta más y puede comprometer los componentes a largo plazo.

Esto indica que las partes dentro de la Raspberry Pi (generalmente solo el procesador, pero probablemente otras) se están calentando lo suficiente como para alcanzar sus propios límites de seguridad internos.

El procesador también estaba a unos 60 °C, aun que en parte la carcasa metálica ayuda a difundir este calor alrededor del perímetro y en la imagen IR, el calor que se irradia desde la parte superior de la CPU.

Las áreas blancas brillantes en la parte inferior izquierda Jeff asegura que esta parte de la tarjeta casi siempre libera una gran cantidad de calor y los componentes de esta área no se disipan tanto como el procesador.

Finalmente comenta que si se tiene alguna actividad en los puertos USB, esta parte también llega a los 60 y 70 ° C.

Aun que una actualización reciente del sistema (Raspbian) puede ayudar a mantener este chip un poco más fresco, pero aun así se calentará bajo carga.

“Entonces imagine que realmente utiliza el Pi 4 en lugar de una computadora de escritorio, con al menos un disco duro externo USB 3.0 conectado, WiFi conectado y transfiere grandes cantidades de datos, un teclado y mouse USB junto con el trabajo de varias ventanas del navegador, un editor de texto y un reproductor de música.

Esta cantidad de carga es suficiente para causar la aceleración del procesador en menos de 10 minutos.

Sin embargo, Jeff asegura que ver vídeos, desplazarse por sitios más complejos y cambiar frecuentemente de aplicaciones a menudo hace que el procesador alcance rápidamente una temperatura de hasta 80 grados Celsius, especialmente si está en el clásico Case de plástico totalmente cerrado y sin ventilación.

“Para mis pruebas más formales, comencé a ejecutar stress –cpu 4 para que el procesador hiciera mucho trabajo, continuamente. Después de unos minutos, usando vcgencmd measure_temp y”Vcgencmd get_throttled, pude ver que el procesador comenzó a desacelerarse tan pronto como llegó a 80 ° C (176 ° F)”

Finalmente Jeff compartió un vídeo de como se puede añadir un ventilador (fan) a la carcasa de la Raspberry Pi y con ello solucionar este problema.


Si quieres conocer más al respecto puedes consultar su publicación en el siguiente enlace.

Fuente: https://www.jeffgeerling.com

El artículo La nueva Raspberry Pi 4 se calienta muy rápido y necesita un ventilador ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2GiAr9r
via IFTTT

EvilGnome, nuevo y raro malware que afecta a Linux, por si pensabas que estabas a salvo

EvilGnome

Hace años, muchos, mi mentor en Linux me invitaba a pasarme al sistema del pingüino y entre lo que me decía había un “en Linux no hay virus”. Eso ni era ni es cierto; lo que sí es cierto es que, como es más seguro y lo usamos una inmensa minoría (en escritorio), no somos el principal objetivo de los delincuentes cibernéticos. Pero ni la fortaleza ni ser un objetivo “pequeño” nos garantiza estar 100% seguros, algo que ha vuelto a demostrarse tras el descubrimiento de EvilGnome.

Lo primero que hay que tener en cuenta es que la parte “Gnome” que aparece en el nombre con el que han bautizado este virus guarda relación con el famoso entorno gráfico para Linux, pero eso no significa que vaya a afectar a unos pocos sistemas operativos. Lo mejor de todo es que su descubridor, Intezer (aquí su artículo sobre el malware) descubrió el software malicioso cuando aún estaba en las primeras fases de su desarrollo, aunque ya incluía varios peligros en forma de herramientas para espiar a los usuarios.

EvilGnome, un virus para Linux poco común

EvilGnome no se parece a la mayoría de virus que se han descubierto para Linux. Ha sido difícil descubrirlo, pero una vez en el punto de mira se ha sabido que fue diseñado para capturar todo tipo de datos de nuestro equipo, como capturas de pantalla del escritorio, robar archivos, grabar audio o incluso cargar y ejecutar otros módulos maliciosos, todo sin que nos demos cuenta de qué está pasando.

Su nombre viene porque intenta hacerse pasar por una extensión de GNOME, el entorno gráfico. Se presenta como un script creado con makeself, un pequeño script shell que genera un archivo TAR comprimido y autoextraíble desde el escritorio. Se mantiene en el sistema operativo usando crontab y envía datos a un servidor remoto propiedad del atacante.

La persistencia se logra registrando gnome-shell-ext.sh para ejecutarla cada minuto en crontab. Finalmente, el script ejecuta gnome-shell-ext.sh, que a su vez lanza el ejecutable principal gnome-shell-ext.

Un malware con 5 partes

EvilGnome está compuesto por 5 módulos, todos ellos maliciosos:

  • ShooterSound usa PulseAudio para grabar audio del micrófono.
  • ShooterImage usa Cairo para realizar capturas de pantalla.
  • ShooterFile usa una lista de filtros para escanear archivos.
  • ShooterPing recibe nuevos comandos del servidor remoto.
  • ShooterKey es un keylogger.

Los cinco módulos anteriores enviarán/recibirán los datos al/del servidor del atacante.

Para comprobar si estamos afectados, tenemos que buscar el archivo ejecutable “gnome-shel-ext” en la ruta ~/.cache/gnome-software/gnome-shell-extensions. Como he mencionado anteriormente, que EvilGnome reciba su nombre de GNOME Desktop y se haga pasar por una extensión del entorno gráfico no significa que, por ejemplo, los usuarios de Plasma estemos seguros, sobre todo si tenemos que probar mucho software. Este malware podría instalarse por sí mismo en la ruta mencionada.

Por otra parte y como siempre, se recomienda mantener el software actualizado y descargar el software solo de fuentes oficiales.

Artículo relacionado:
HiddenWasp: un malware que afecta a los sistemas Linux

El artículo EvilGnome, nuevo y raro malware que afecta a Linux, por si pensabas que estabas a salvo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XRSnm0
via IFTTT

IBM anuncia tres nuevos proyectos de código abierto

Kabanero

IBM ha presentado un trio de proyectos basados en Kubernetes hoy, construidos a partir del proyecto Razee que se lanzó en mayo.

La compañía ha usado el evento OSCON (Convención de Código abierto de O’Reilly) 2019 para debutar tres proyectos, Kabanero, Appsody y Codewind, todas con el fin de “desarrollar y publicar aplicaciones para Kubernetes mas fácil y rápido.”

Si bien, Kabanero es el proyecto estrella de este trio, vale la pena hablar un poco de las otras dos.

Appsody está pensada para ayudar a los desarrolladores a crear microservicios para los estándares y requerimientos de sus organizaciones, usando stacks y plantillas para frameworks y runtimes de código abierto, brindando una base para crear aplicaciones para Kubernetes. Los stacks pueden ser configurados como se requiera y, por supuesto, ser usados en Kabanero, los stacks con soporte ahora mismo son Java MicroProfile, Java Spring, Node.js, Node.js Express y Swift.

Codewind, por su parte, es un proyecto para brindar extensiones a IDEs, empezando con VS Code, Eclipse y Eclipse Che, para permitir que sean usado en aplicaciones en contenedores. La propia IBM menciona que Codewind te permite desarrollar en contenedores, aunque no sepas desarrollar en contenedores. Kabanero y Appsody harán uso de Codewind.

Por último, Kabanero, un proyecto que trata de unir proyectos como Knative, Istio y Tekton, junto a Codewind, Appsody y Razee para “permitir que los usuarios creen, publiquen y mantengan aplicaciones en Kubernetes.” El proyecto incluye “Sistemas publicados prediseñados a Kubernetes y Knative para que los desarrolladores pasen más tiempo enfocados en la aplicación y menos entendiendo la infraestructura.”

Este trio debuta unos meses después de que IBM lanzara Razee, una herramienta de código abierto para manejar flujos de Kubernetes en multiples clusters.

Además, es importante notar que este lanzamiento llega apenas una semana después de que IBM finalizara la compra de Red Hat.

El artículo IBM anuncia tres nuevos proyectos de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JMOaX5
via IFTTT

Se han descubierto nuevas vulnerabilidades en receptores USB Logitech

USB Logitech

Un investigador de seguridad encontró diversas vulnerabilidades en los receptores USB utilizados por teclados, ratones y selectores de presentación de logitech.

Estas vulnerabilidades pueden permitir que una persona mal intencionada no solo que siga las pulsaciones del teclado, sino que también inyecte sus propias pulsaciones, lo que le permite aprovechar la computadora conectada al receptor USB. Si se implementa el cifrado para proteger la conexión entre los medios y su dispositivo emparejado, estas vulnerabilidades también permiten a los atacantes recuperar la clave de cifrado.

Además, si la clave USB utiliza una “lista negra de claves” para evitar que el dispositivo acoplado inyecte pulsaciones de teclado, las vulnerabilidades permiten la omisión de este sistema de protección de seguridad.

Estas son vulnerabilidades encontradas en los receptores USB de Logitech

Según un informe, todos los dispositivos de entrada inalámbricos de Logitech que utilizan la tecnología de radio Unifying se ven afectados por estas vulnerabilidades identificadas por CVE-2019-13052, CVE-2019-13053, CVE-2019-13054 y CVE-2019-13055.

Marcus Mengs, el investigador que descubrió estas vulnerabilidades, dijo que informó a Logitech de sus hallazgos y que el proveedor planeaba solucionar algunos de los problemas informados, pero no todos.

CVE-2019-13052

La vulnerabilidad CVE-2019-13052 puede permitir a un hacker que descifre la comunicación con la computadora host si han registrado la asociación entre el dispositivo de entrada y la computadora host.

“Con la clave robada, el atacante puede agregar pulsaciones de teclas arbitrarias, así como rastrear y descodificar entradas de teclado remotas en tiempo real”, dijo Mengs.

Además, en los casos en que los ciberdelincuentes hayan perdido la operación de asociación de teclas, un atacante con acceso físico al receptor “podría iniciar manualmente el reapareamiento de un dispositivo ya asociado con el receptor, con el fin de: ‘obtener la clave de cifrado del enlace simplemente desconectando y volviendo a conectar la clave’.

CVE-2019-13053

Según Mengs, al igual que la anterior, esta vulnerabilidad permite que un atacante agregue pulsaciones de tecla en el flujo de comunicación cifrada entre una llave USB y un dispositivo Logitech, incluso sin conocer la clave de encriptación.

El investigador dijo que el actor de amenazas necesitaría acceso físico a un dispositivo para llevar a cabo este ataque.

El concepto es presionar entre 12 y 20 teclas y registra el tráfico cifrado, que luego analiza y recupera la clave de codificación.

Como el acceso físico solo se necesita una vez, el atacante puede recopilar suficientes datos criptográficos en el tráfico de radio.

“Una vez que se han recopilado los datos, se pueden inyectar pulsaciones arbitrarias”, dijo Mengs.

CVE-2019-13054

Este se utiliza como el identificador de impacto de vulnerabilidad en los selectores de presentación Logitech R500 y Logitech SPOTLIGHT, mientras que el CVE -2019-13055 se usa para todos los demás dispositivos Logitech que usan una tecla Unifying.

La razón por la que los selectores de presentación de Logitech se han clasificado en categorías separadas es que el atacante también puede omitir las “listas de teclas negras” e inyectar combinaciones de teclas entre A y Z, que, técnicamente, no deberían ser Compatible con dispositivos selector de presentación.

Además de las cuatro vulnerabilidades que descubrió en los últimos meses, Mengs también advirtió que muchos dongles Logitech Unifying aún son vulnerables a las antiguas vulnerabilidades de MouseJack reveladas en 2016.

De las vulnerabilidades CVE-2019-13054 a CVE-2019-13055 técnicamente estas tienen la misma vulnerabilidad. Ya que las fallas requieren acceso físico por parte del atacante a una clave de unificación del dispositivo Logitech para poder ser explotadas exitosamente.

Según Mengs, las claves vienen con comandos no documentados y protecciones de datos inapropiadas que permiten a un atacante volcar las claves de cifrado almacenadas en los receptores.

El ataque completo tarda un segundo en ejecutarse y una vez que el hacker tiene las claves de cifrado, puede detectar las pulsaciones del usuario o inyectar las suyas para realizar operaciones malintencionadas y tomar el control de las computadoras.

Logitech informó a Mengs que se planea una solución para este problema en agosto de 2019.

El artículo Se han descubierto nuevas vulnerabilidades en receptores USB Logitech ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JDqm9e
via IFTTT

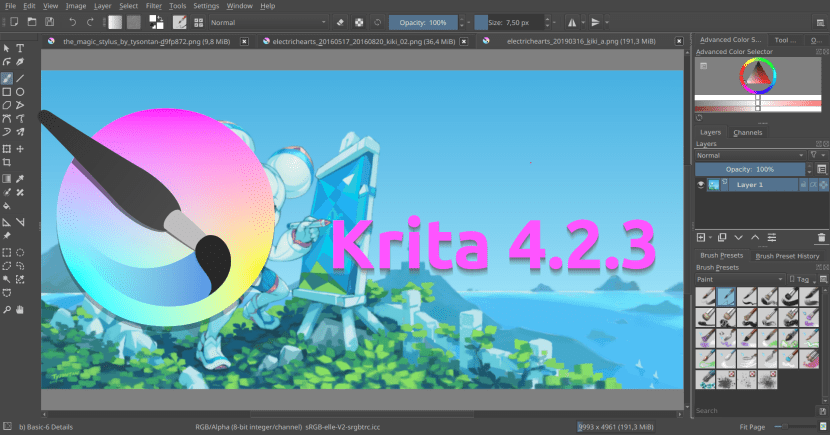
Krita 4.2.3 llega con nueva posibilidad de girar capas con un gesto en el panel táctil

Krita 4.2.3

Pocas veces un lanzamiento de mantenimiento llega también con una función nueva realmente interesante. Eso es lo que ha hecho (ya sabemos que no y explicaremos por qué esta confusión) KDE Community con Krita 4.2.3, un lanzamiento que llega con un buen cúmulo de corrección de errores y una nueva función: la posibilidad de girar capas con un gesto en el panel táctil. El gesto en cuestión es un toque con dos dedos (antes de informarnos creíamos que se podrían girar como en un smartphone), algo que fue implementado por Sharaf Zaman en el Google Summer de este año.

En cuanto a las correcciones, la más importante no afectará a la mayoría de lectores de Linux Adictos, puesto que corrige un problema en instalaciones de Windows con drivers gráficos rotos, desactualizados o insuficientes. El problema viene porque su plataforma de desarrollo, Qt, en su versión actual necesita una instalación de OpenGL o Direct3D funcional tan pronto en cuanto hay un solo componente en la aplicación que use QML, una tecnología para crear interfaces de usuario. El problema está presente especialmente en equipos que ejecutan Windows 7.

Krita 4.2.3 corrige un total de 29 fallos

Entre las novedades más destacadas que incluye esta versión, tenemos:

  •  Corregido el copiar/pegar de los frames de animación.
  • Añadido un botón para recargar el script al plulgin de scripts de Python.
  • Corregido un cierre inesperado en la vista general cuando no hay imagen abierta.
  • Corregido el arrastrar y soltar al rellenar capas entre archivos abiertos.
  • Desactivadas las optimizaciones AVG para algunos modos de mezcla de 32bits.
  • Corregido un cierre inesperado al presionar “Cancelar” al intentar crear una imagen RGB de gama linear 8bit/Canal.
  • Lista completa de cambios, aquí.

Krita 4.2.3 ya está disponible desde estos enlaces: AppImage, Flatpak y Snap. También podemos añadir el repositorio para Ubuntu con este comando: sudo add-apt-repository ppa:kritalime/ppa (también está disponible en los repositorios oficiales, pero tardará más en actualizarse). Las versiones de Windows y macOS están disponibles aquí.

¿Ya la has probado? ¿Qué te parece la nueva versión de Krita?

Artículo relacionado:
Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores.

El artículo Krita 4.2.3 llega con nueva posibilidad de girar capas con un gesto en el panel táctil ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LorXSf
via IFTTT