El inventor del password murió a los 93 años.

El inventor del password murió recientemente

El inventor del password es Fernando J Corbató. Como con tantos otros pioneros de la informática, nos enteramos de quiénes son cuando se da la noticia de su muerte, incluso su biografía en la Wikipedia es bastante escueta. El deceso se produjo el 12 de este mes debido a complicaciones de la diabetes que padecía.

Corbató desarrollo la idea del uso de contraseñas mientras trabajaba en métodos de tiempo compartido que permitirían a múltiples personas utilizar un solo ordenador de forma segura al mismo tiempo.

El destacado científico comenzó sus estudios en la Universidad de California en Los Angeles, pero después de un año tuvo que interrumpir sus estudios por la Segunda Guerra Mundial. Durante los tres años siguientes, trabajó en la depuración de sistemas informáticos para la Marina de los Estados Unidos.

Tras la guerra, Corbató se matriculó en un curso de Física en el Massachusetts Institute of Technology (MIT), donde se licenció en 1950 y se doctoró en 1956. Inmediatamente después de graduarse se unió al Centro de Computación del MIT, donde se convertiría en profesor en 1965. En esa institución intercalo las tareas docentes con la investigación hasta el momento de su retiro.

Corbató permaneció como profesor en el MIT hasta que se jubiló, donde trabajó en importantes investigaciones de TI por las que sería reconocido formalmente.

Además del ya citado trabajo en la producción de sistemas de tiempo compartido, a Corbató se lo considera el responsable del desarrollo del sistema operativo Multics. Multics fue pionero en una serie de conceptos que hoy se aplican en los sistemas operativos modernos y condujo al desarrollo del sistema operativo Unix, que sigue siendo ampliamente utilizado. Unix también es la fuente de inspiración de Linux, Mac OS X, Android, iOS y Chrome OS.

En 1990, Corbató recibió el premio Turing por su trabajo en el desarrollo de sistemas informáticos de uso general, a gran escala, de tiempo compartido y de recursos compartidos. Entre los resultados de esa notable investigación a principios de la década de 1960 surgió la idea del uso de contraseñas.

Sin embargo, no estaba enamorado de su invento. En 2014 Corbató destacó que las contraseñas se habían convertido en una especie de “pesadilla”. En ese momento afirmó que en el panorama actual el rudimentario método de seguridad se había vuelto en gran medida inmanejable.


from Linux Adictos https://ift.tt/2ZlnTFE
via IFTTT
Pixar libero OpenTimelineIO para que pase a manos de la Academy Software Foundation

OpenTimelineIO

La Academy Software Foundation (ASWF) es una organización destinada a promover el software de código abierto en la industria del cine. La cual está establecida bajo los auspicios de la Fundación Linux.

La ASWF se considera una plataforma neutral para coordinar la interacción entre diferentes proyectos, compartir recursos y acumular mejores prácticas en áreas relacionadas con la industria de los medios y la producción cinematográfica.

El día de hoy la (ASWF) presentó su primer proyecto conjunto, OpenTimelineIO (OTIO), creado originalmente por el estudio de animación Pixar y posteriormente desarrollado con la participación de Lucasfilm y Netflix.

El paquete se ha utilizado en la creación de películas como The Secret of Coco, The Incredibles 2 y Toy Story 4.

Con este movimiento OpenTimelineIO se une a OpenColorIO, OpenCue, OpenEXR y OpenVDB como proyectos en la etapa de incubación en la Academy Software Foundation

Las compañías que se unieron a la iniciativa tienen la intención de trabajar juntas para promover software de código abierto, resolver problemas de licencias abiertas, administrar proyectos conjuntos de código abierto y desarrollar tecnologías abiertas para crear imágenes, efectos visuales, animación y sonido.

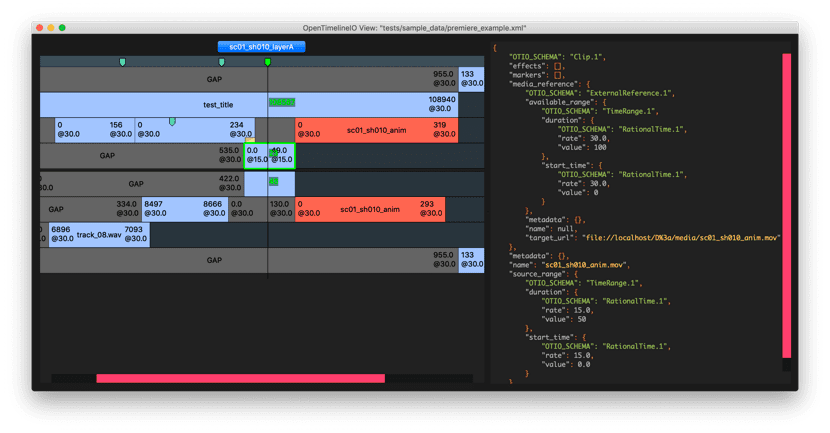
Inicialmente creado por Pixar Animation Studios, OpenTimelineIO (OTIO) es una API de código abierto y un formato de intercambio que facilita la colaboración y la comunicación de datos editoriales e información de la línea de tiempo entre los departamentos de Estudios, Editoriales y Producción de un estudio en todo el proceso de Postproducción.

Desde 2016, ha habido once lanzamientos de OTIO con contribuciones de muchos estudios y proveedores, incluidos Pixar, Lucasfilm y Netflix.

Sobre OpenTimelineIO

OpenTimelineIO incluye un formato de postproducción utilizado en esta etapa, para intercambiar datos relacionados con la edición de secuencias de vídeo entre diferentes departamentos de estudio responsables de la escritura, edición y producción.

El formato en sí no es un contenedor para vídeo, pero le permite transferir información sobre el orden y el tamaño de los extractos, refiriéndose a los medios externos de referencia.

El proyecto proporciona una API abierta que le permite manipular este formato e integrar su soporte en proyectos de terceros, así como un conjunto de complementos para la conversión de otros formatos de edición. Los complementos de importación / exportación están preparados para formatos como Final Cut Pro XML, AAF y CMX 3600 EDL.


otioview

“Los datos sin imagen producidos por los departamentos editoriales son muy útiles en todo el proceso. Desarrollamos OpenTimelineIO para proporcionar una alternativa de código abierto a los formatos patentados y permitir que nuestra comunidad intercambie de manera fácil y eficiente los plazos editoriales ”, dijo Guido Quaroni, Vicepresidente de Investigación y Desarrollo de Pixar.

Como proyecto de Academy Software Foundation, esperamos que OpenTimelineIO pueda ayudar a facilitar la creación de contenido dentro de la película y otras industrias similares”.

Erik Strauss, director de ingeniería de postproducción de Netflix, agregó que:

“Colaborar con una comunidad diversa de socios creativos y proveedores de servicios exige una forma precisa y uniforme de almacenar e intercambiar las relaciones entre los activos de los medios en una línea de tiempo.

Estamos encantados de poder contribuir a OTIO como una oportunidad para mejorar el intercambio de estos datos de producción esenciales y estandarizar su autoría para nuestra comunidad de cineastas.

“Como colaborador activo de OpenTimelineIO, estamos muy emocionados de ver que se convierta en un proyecto de la Fundación de software de la Academia, y como nuevo miembro de la Fundación, esperamos trabajar con el resto de la comunidad para hacer crecer el proyecto”.

Además del nuevo proyecto conjunto de la organización Fundación Linux también anunció acerca de unirse a la ASWF nuevos miembros, incluyendo Netflix, Rodeo FX y MovieLabs.

Las compañías que se unieron anteriormente incluyen Animal Logic, Autodesk, Blue Sky Studios, Cisco, DNEG, DreamWorks, Epic Games, Foundry, Google Cloud, Intel, SideFX, Walt Disney Studios y Weta Digital.

Si quieres conocer mas al respecto sobre la nota, puedes consultar el siguiente enlace.

Por otro lado si quieres conocer más al respecto sobre la documentación de OpenTimelineIO puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/311GyqA
via IFTTT

Formas seguras de probar Linux

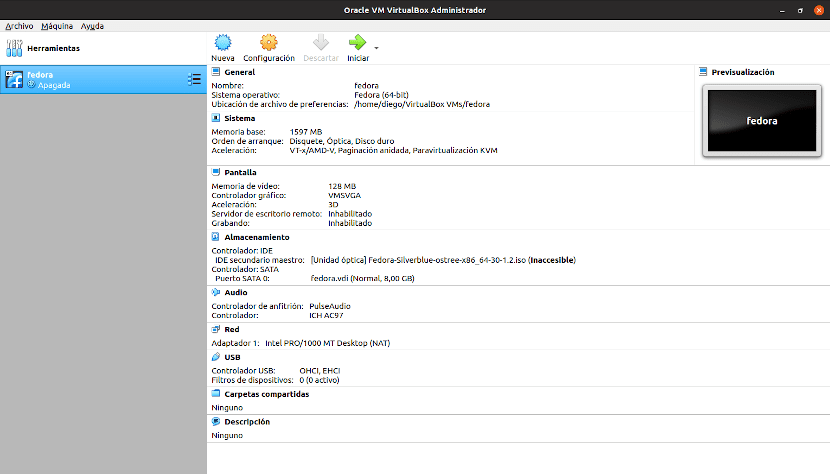
La máquina virtual es una de las formas seguras de probar Linux

Virtualbox puede correr todas las distribuciones Linux.

Cuando hablamos de formas seguras de probar Linux, no queremos decir que las otras formas sean inseguras. Nos referimos a las que permiten probar Linux sin hacer modificaciones permanentes en el disco rígido. Es decir, todo lo contrario, a lo que hice yo cuando empecé. Me puse a instalar una distribución Linux sin saber demasiado bien lo que hacía y sin tener un medio de reinstalación de Windows.  Por supuesto, que la instalación falló a la mitad.

Afortunadamente, la tecnología avanzó bastante. La instalación de Linux  se hace en la mayoría de los casos usando entornos gráficos. La mayor parte de las veces el rol del usuario se limita a completar sus datos y pulsar en Siguiente. Pero, en caso de que no te animes a instalarlo todavía en tu computadora principal, hay otras alternativas.

Formas seguras de probar Linux sin instalarlo en tu disco rígido

Hay que mencionar que ninguna de las formas mencionadas brinda una experiencia similar a la de la instalación en el disco rígido. Sin embargo, combinándolas, podemos tener una idea aproximada de lo que puede pasar.

Modo Live

¿Prestaste atención el día en que en el colegio te explicaron las preposiciones? Es porque necesito que entiendas la diferencia entre instalar Linux desde un pendrive o instalarlo en el pendrive. En el primer caso el pendrive es el medio de origen de la instalación, en el segundo caso es el destino de la instalación, es decir que cumple una función similar a la de un disco rígido.

Muchas distribuciones Linux disponen del llamado modo live. Con el modo live puedes tener una experiencia parecida a la del sistema operativo una vez instalado con algunas salvedades.

  • La velocidad de respuesta no va a ser la misma
  • Las modificaciones que hagas se perderán cuando apagues el ordenador.

En el modo live la memoria Ram hace las funciones de disco duro, de ahí las limitaciones de velocidad y espacio. Aunque en un equipo moderno puedes utilizarlo sin apreciables pérdidas de rendimiento.

Tengo que hacer una aclaración. Dije que en el modo live los datos se pierden al apagar el ordenador. En realidad, algunas distribuciones te permiten reservar un espacio en el pendrive para guardar las modificaciones. Esas modificaciones se cargan en la Ram al volver a inciar sesión. Pero todo depende de la capacidad de almacenamiento del medio de instalación.

Esta forma de probar Linux es ideal para familiarizarte con el escritorio y para probar la compatibilidad del hardware.

Almacenamiento en disco externo o pendrive

Aquí llegamos al motivo por el cual insistí tanto en la diferencia entre “instalar desde” e “instalar en”. Linux puede instalarse en un pendrive de 16gb o más o en un disco externo. La gran ventaja de esta propuesta es que puedes usar tu Linux en cualquier otro equipo. Las distribuciones principales encontrarán y descargarán los controladores necesarios.

Un disco duro externo tiene la misma capacidad que un disco duro normal, por lo que el único problema es que si lo mueves mucho terminarás inutilizándolo. En el caso de usar un pendrive tendrás una limitación de espacio importante.

Esta forma nos brinda la experiencia más parecida a tener Linux instalado en nuestra computadora.

Máquinas virtuales

Una máquina virtual es un programa que simula ser una computadora. La gran ventaja de este método es que no tienes que modificar nada en tu ordenador. El gran inconveniente es que no sabrás si hay alguna incompatibilidad con tu hardware.

Si usas Windows 10, este sistema operativo incluye Hyper-V, un software de máquina virtual que te permite descargar y probar la distribución Linux Ubuntu.

Otra buena alternativa, en este caso multiplataforma, es Virtualbox. Virtualbox te permite simular la experiencia de instalación de Linux desde un pendrive o desde un lector de cd/dvd. Además, trae las configuraciones programadas para las principales distribuciones. En lo que respecta a estas, tienes que descargarlas manualmente.

Vía Web

Esto es más una curiosidad que algo realmente funcional. Hay dos formas en la que podemos experimentar algo parecido a la experiencia Linux

  • JSLinux: Nos permite probar el sistema operativo usando una interfaz gráfica o en modo texto.
  • Ubuntu Tour:  En este sitio puedes probar la experiencia de usar el escritorio Gnome y abrir e instalar programas.


from Linux Adictos https://ift.tt/2LO9xuu
via IFTTT

Librem 5, el teléfono seguro basado en Linux, saldrá a la venta con estas especificaciones

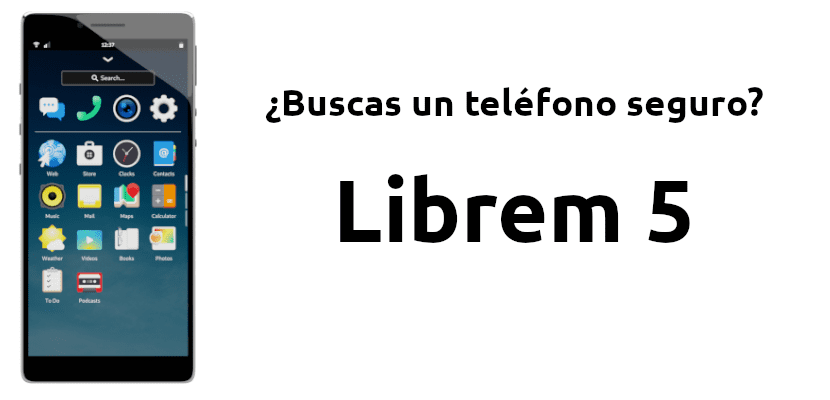
Librem 5Cualquier aficionado a los teléfonos móviles sabe que, en la actualidad, solo hay dos opciones reales: Android y iOS. Lo que también sabrá cualquier aficionado a los móviles es que hay muchas compañías que quieren hacerse un hueco en este mercado, siendo una de las más interesantes para los usuarios de Linux el Plasma Mobile que KDE Community está desarrollando. La mayoría de alternativas miran al futuro, a donde también mira el Librem 5, pero el teléfono de Purism llegará este mismo año.
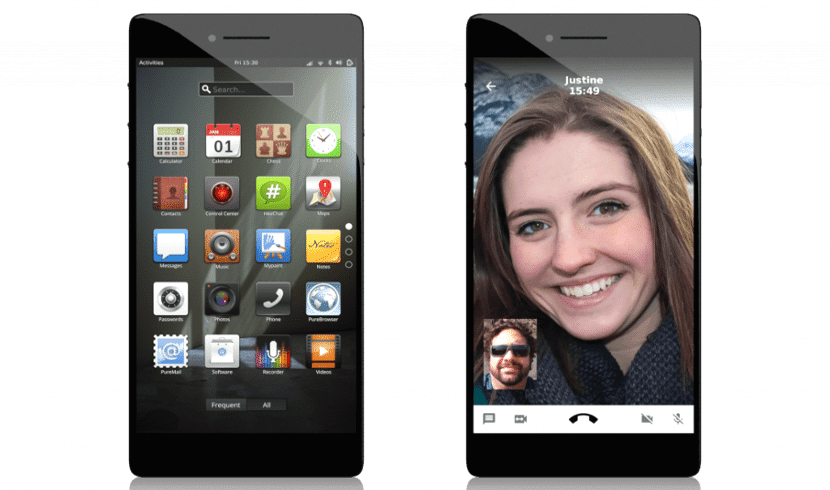
En los últimos meses, ha habido rumores sobre qué especificaciones tendría el Librem 5 de Purism. Hoy, la compañía ha puesto fin a las especulaciones publicando cómo será el teléfono que han desarrollado, en parte, gracias a un crowfunding que empezó en 2017. Los desarrolladores conocían algunos detalles del Librem 5, pero hoy se han dado a conocer el resto de detalles que tenéis a continuación.

Especificaciones técnicas del Librem 5

  • Procesador: IMX8M (quad-core).
  • Pantalla: 5.7″ IPS TFT 720×1440.
  • Memoria RAM: 3GB (aún no desvelado).
  • Gráficos: OpenGL/ES 3.1, OpenGL 3.0, Vulkan, OpenCL 1.2.
  • Almacenamiento: 32GB eMMC.
  • Cámara principal: 13MP con flash.
  • Cámara secundaria (frontal): 8MP.
  • USB Type C para cargar el dispositivo, pasar datos y salida de vídeo.
  • Batería: 3.500mAh, reemplazable.
  • Posibilidad de añadir memoria microSD (se desconoce el límite).
  • Puerto jack de 3.5mm.
  • Conectividad: modem Gemalto PLS9 3G/4G, 802.11abgn 2.4 Ghz / 5Ghz + Bluetooth 4.
  • Otros: GPS, un altavoz, acelerómetro.
  • Precio: 649$, 699$ a partir del 1 de agosto. Disponible para su reserva desde aquí.

Otras cosas a tener en cuenta y que ya se sabían, el Librem 5 usa el sistema operativo PuerOS, basado en Debian, y una versión móvil de GNOME. Teniendo en cuenta el procesador y los 3GB de RAM, podemos asegurar que tiene recursos suficientes para funcionar perfectamente. En cualquier caso, la razón de ser del Librem 5 de Purism es la seguridad. ¿Te interesa este teléfono Linux por un precio de aproximadamente 700€?

Artículo relacionado:
El Librem 5 de Purism vendrá con el entorno GNOME 3.32


from Linux Adictos https://ift.tt/2K9mjAo
via IFTTT

R.I.P. disquetera: el controlador es marcado como huérfano en Linux

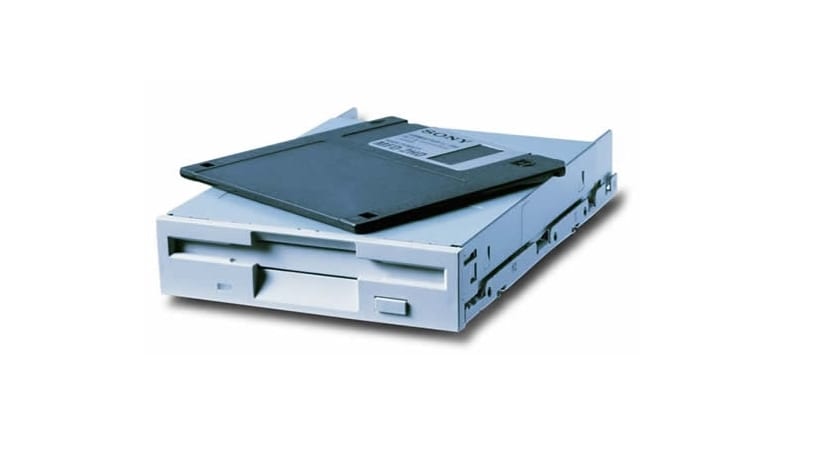
Disquetera y disquete

Aún existen algunos ordenadores que siguen empleando disquetera para almacenar en este tipo de almacenamiento primitivo. Algunos de esos ordenadores están en los lugares que jamás imaginarías o que pensarías que tienen tecnología moderna. Por ejemplo, en el ámbito militar de Estados Unidos aún siguen dependiendo de este disquete en algunos casos muy concretos. Pero lo cierto es que cada vez se usa menos y en cuanto a la informática empresarial y doméstica es ya inexistente.

De eso se han dado cuenta los desarrolladores del kernel Linux y en especial el encargado de seguir manteniendo el controlador para disqueteras. De hecho, ante la poca utilidad que tiene, el controlador ha sido marcado como huérfano. Eso significa que su código no se seguirá manteniendo ni mejorando. Además, muchas de las disqueteras que se siguen vendiendo actualmente se basan en un USB, por lo que no utilizan el controlador Legacy.

No obstante, el antiguo controlador para la disquetera seguirá presente en el kernel Linux. No va a desaparecer, a menos a corto plazo. Y eso es debido a esos equipos que aún siguen empleándolo por unos motivos u otros. Además, sigue siendo utilizado en muchos entornos virtuales para emular esta funcionalidad. Así que es necesario aún. Habrá que ver si con el tiempo desparece y qué ocurre con esas máquinas que aún dependen de él…

Me recuerda un poco a la cantidad de dinero que ha invertido McLaren para comprar antiguos ordenadores Compaq LTE 5280 de principios de los años 90 y con MS-DOS. El motivo es que su McLaren F1 sigue dependiendo de ellos, o más concretamente de la tarjeta CA…

Ahora Linus Torvalds ha citado en un comentario de GitHub que Will Deacon ha revisado el controlador y ha anotado algunas mejoras en él, pero han marcado como huérfano al fichero floppy.c de código fuente. Así que se queda sin manutención y podemos decir que está destinado a desaparecer con el tiempo. Las nuevas disqueteras basadas en el controlador USB parecen mucho más interesantes que seguir auditando una parte de código destinada a los antiguos floppy disk.

from Linux Adictos https://ift.tt/2OoBJpL
via IFTTT

Latte Dock, el mejor dock para Plasma es aún mejor tras la última actualización

Latte Dock

Desde que tengo ordenadores propios, podría decir que he usado Linux el 50% del tiempo, macOS el 45% y Windows el 5%. Pero lo cierto es que usé macOS en mi ordenador principal cuando me deshice de Windows, por lo que estoy acostumbrado a tener los botones (cerrar, minimizar y maximizar) a la izquierda y me siento cómodo con un dock en la parte inferior. Ahora estoy usando Kubuntu y ya me he acostumbrado a la barra que trae por defecto, pero estoy probando Latte Dock y ahora mismo tengo dudas sobre si usar Kubuntu de por defecto o volver a usar un dock.

Latte es un dock basado en los frameworks de Plasma, por lo que funcionará a la perfección en el entorno gráfico desarrollado por KDE Community. Latte no es un dock como muchos otros que solo alojan iconos de aplicaciones; se trata de un dock que puede sustituir por completo los paneles de Kubuntu y otros sistemas operativos que usen Plasma como entorno gráfico. Es tan configurable que nos permite añadir también el menú de aplicaciones y la bandeja del sistema.

Latte Dock 0.9 ya disponible

Latte Dock se ha actualizado hace unas horas. Después de un año de desarrollo, sus creadores han lanzado Latte Dock 0.9.0, una nueva versión estable que llega con muchas novedades interesantes, tal y como podéis ver en el vídeo anterior:

  • Colores inteligentes.
  • Modo de edición en vivo, lo que nos permite ver los cambios mientras los realizamos.
  • Experiencia de ventanas en vivo.
  • Nuevos colores.
  • Indicadores en línea.
  • Ajustes flexibles.
  • Mejoras en los globos.
  • Experiencia en múltiples capas.

Para instalar Latte Dock solo tenemos que abrir un terminal y escribir:

sudo apt install latte-dock

Para iniciarlo, bastará con abrir el menú de aplicaciones y ejecutar Latte o escribir “latte-dock” en el terminal. Tras la instalación, se añadirá automáticamente a las aplicaciones de inicio, por lo que iniciará automáticamente con el sistema operativo.

Creo que mientras escribía este artículo he terminado de decidirme a usar este dock. Que pueda añadir la bandeja del sistema me ha gustado. ¿Qué te parece este dock para Plasma?

Artículo relacionado:
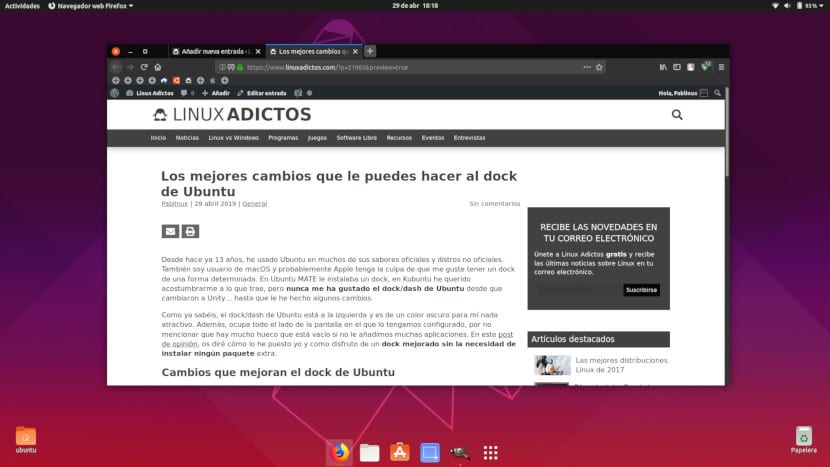
Los mejores cambios que le puedes hacer al dock de Ubuntu


from Linux Adictos https://ift.tt/2ZiFI8v
via IFTTT

Lenguajes de código abierto para programación front-end

De los lenguajes de código abierto para programacion front-end JavasCript es el más popular.

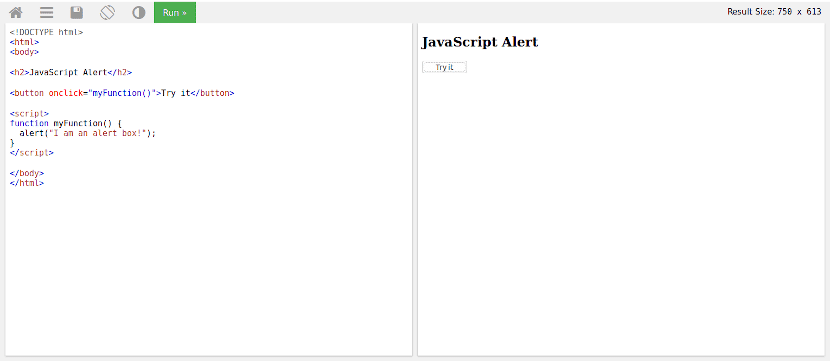
Código JavaScript para generar una ventana de alerta.

En realidad, había titulado este post como “alternativas de código abierto para programación front-end”  Pero, como dijo una vez un lector, resulta poco adecuado. Los lenguajes de código abierto constituyen la primera opción de la mayoría de los profesionales de creación de interfaces de usuario. En este caso las alternativas son las privativas.

Por supuesto que no se trató de un camino fácil. Tuvimos que sacarnos de encima a Internet Explorer 6 y a Adobe Flash. Pero, al menos por ahora, sabemos que hay un sector en el que no dependemos de los caprichos de una empresa

¿Qué es la programación front-end?

En el principio los sitios web consistían en texto e imágenes estáticas. A medida que la velocidad de las conexiones fue aumentando, los diseñadores empezaron a agregar contenido multimedia y animaciones. Los usuarios empezaron a interactuar en forma más activa con las páginas en lugar de limitarse a leer.

Durante años, la opción de facto para hacer sitios interactivos era ActionScript. Un lenguaje de programación propietario que servía para crear contenido para Flash. Flash es una tecnología desarrollada por Macromedia (ahora propiedad de Adobe). Con Flash podías reproducir videos, crear menús desplegables, botones animados, ventanas emergentes y mucho más.

El problema con Flash era que consumía muchos recursos del sistema y enlentecia la carga de las páginas. Por otra parte, los desarrolladores web lo usaban aun cuando no fuera necesario. Flash también tenía múltiples problemas de seguridad que aún hoy siguen apareciendo.

Flash comenzó su despedida cuando Steve Jobs, cansado de los problemas de rendimiento en sus productos, decidio boicotearlo y apostar a Html5, Css3 y Javascript. Microsoft, que había fracasado con su propia alternativa, también se sumó. Por nuestra parte, los usuarios de Linux, ninguneados por Adobe durante años, también pusimos nuestro granito de arena.

Gracias a la disponibilidad de herramientas de código abierto, y debido a la necesidad de que un sitio web se adapte a múltiples dispositivos, el diseño de sitios web se fue especializando. La programación Front-end se refiere a la parte del sitio web encargada de la interacción con el usuario. Básicamente la interfaz del sitio y las tareas que este desarrolla en el dispositivo desde el que se accede a la web.

Lenguajes de código abierto para programación Front-end

Repasemos entonces, algunas de las alternativas de las que disponemos:

JavaScript

Tal vez el más usado y sin dudas el más antiguo de los que figuran en nuestra lista. Fue creado para aumentar la funcionalidad del navegador Netscape. Dispone de múltiples librerías que aumentan su funcionalidad y reducen el tiempo de programación. Además, por ser de uso tan extendido, lo soportan todos los navegadores y la documentación es abundante. Si estás pensando dedicarte al diseño web como salida laboral, sin dudas es un buen lugar para empezar.

Dart

Dart es una alternativa a Javascript desarrollada por Google. Está pensado para corregir las quejas que los programadores tienen hacia ese lenguaje. Los programas creados en Dart pueden compilarse a Javascript para ser utilizados en sitios web. Por otra parte, si lo combinas con el kit de herramientas de interfaz de usuario Flutter de Google se puede utilizar para crear aplicaciones nativas para el escritorio, el móvil. Si estás familiarizado con C++ o Java, este lenguaje te resultará más familiar.

TypeScript

En este caso no hablamos de un lenguaje diferente sino de una versión corregida de Javascript creada por Microsoft. TypeScript añade varias características nuevas que mejoran y modernizan las limitaciones de JavaScript.  Mi recomendación es que aprendas primero JavaScript y sus limitaciones y después te pases a TypeScript.

ClojureScript

Clojure es una variante del lenguaje LIsp que se usa para propósitos generales. Tiene la gran ventaja que puede usarse tanto para programación back-end(ejecutado en una máquina virtual de Java) como front-end (compilado como código Javascript). Si quieres dedicarte a todos los aspectos del diseño web, puede que sea una buena opción.

Por el momento, JavaScript o alguno de los lenguajes que facilitan la creación de código JavasCript parece ser la mejor opcion para introducirse en la programación front-end. De todas formas,, la decisión de cuál lenguaje aprender dependerá de tus necesidades, tu  tiempo y tus conocimientos previos.

from Linux Adictos https://ift.tt/2YcbWpa
via IFTTT

GitHub comenzó a restringir el acceso a los usuarios de territorios sujetos a sanciones de los EE. UU

Github bloquea cuentas de desarrolladores

GitHub ha publicado una nueva edición de las reglas que rigen el cumplimiento de las regulaciones de exportación de los EE. UU. Las reglas regulan las restricciones sobre depósitos privados y cuentas corporativas de compañías que operan en los territorios sujetos a sanciones (Irán, Cuba, Siria, Sudán, Corea del Norte), pero hasta ahora no se han aplicado a desarrolladores individuales de proyectos no comerciales.

La nueva edición de las reglas contiene una explicación que indica la posibilidad de limitar el trabajo de los servicios públicos para usuarios individuales ubicados en los territorios de sanciones.

Para estos usuarios se recomienda usar la plataforma solo para comunicaciones personales.

Además de cambiar las reglas, GitHub también comenzó en la práctica a restringir el acceso a sus servicios a usuarios no comerciales de países sancionados.

Esto se dio a conocer ya que en uno de los informes de un usuario del servicio de alojamiento web y gestión de software de GameHub en Linux informo sobre ello.

La aplicación se utiliza para centralizar en una biblioteca todos los juegos de Steam, GoG, Humble Bundle, Humble Trove y juegos instalados localmente de forma independiente. Gracias a GameHub, puedes ver de un vistazo, descargar, instalar, desinstalar y lanzar juegos, pero también bonos o DLC de GoG.

“Mi cuenta ha sido bloqueada debido a las sanciones de Estados Unidos. Es posible que no pueda mantener GameHub en el futuro “, dice en un boleto abierto recientemente en la plataforma.

Este estado de cosas ha generado un gran interés en la comunidad de desarrolladores y ha empujado a algunos a migrar completamente a la plataforma. Esto es lo que confirma Ahmed Saeedi Fard, quien, como mantenedor de GameHub, ahora tiene algunos de sus repositorios privados bloqueados.

Con ello se dejó la posibilidad de crear repositorios públicos. Para eliminar las restricciones, se propuso proporcionar pruebas de que el usuario no vive en Crimea, pero Kashkin es ciudadano de la Federación de Rusia que reside y está registrado en Crimea, por lo que es imposible enviar una apelación.

“GitHub ha sido una plataforma gratuita para todos durante muchos años, pero ha decidido bloquear las cuentas iraníes. Creo que ser un país no es una opción, pero ser un desarrollador y contribuir a la comunidad de código abierto es una opción. GitHub prohíbe nuestra libertad de contribuir y ser parte del ecosistema de código abierto porque vivimos en Irán.

GitHub ha bloqueado nuestros depósitos privados sin previo aviso y ahora no tenemos acceso a los códigos. No debes juzgar a las personas según su país de origen. Puede restringir un gobierno, pero no debe prohibir a sus usuarios activos y leales sin previo aviso.

Creo que tener una página GitHub simple es un derecho fundamental para los usuarios. No nos ponga fuera de la comunidad de código abierto “, dijo.

Se aplicaron restricciones similares a muchos desarrolladores iraníes individuales, que también tenían bloqueados depósitos privados gratuitos y páginas cerradas en GitHub Pagés.

Los servicios se bloquearon sin previo aviso y sin brindar la oportunidad de realizar una copia de seguridad (incluido el servicio de soporte técnico se niega a proporcionar datos actuales de los servicios bloqueados). Al mismo tiempo, el acceso a los repositorios públicos se proporciona a todos sin ningún cambio.

Estas medidas pueden considerarse con razón como una extensión de las derivadas de la guerra comercial entre Estados Unidos y China.

De hecho, a mediados del mes de mayo, el presidente Donald Trump firmó un decreto que sienta las bases para evitar que las compañías de telecomunicaciones chinas como Huawei vendan equipos en los Estados Unidos.

El objetivo de la medida es neutralizar la capacidad de China para comprometer las redes inalámbricas de los EE. UU.

Y los sistemas informáticos de próxima generación. La orden prohíbe la compra o el uso de cualquier tecnología de comunicación producida por entidades controladas por un “oponente extranjero” que podría sabotear los sistemas de comunicaciones de los Estados Unidos o crear “efectos catastróficos” en la infraestructura de los Estados Unidos.

from Linux Adictos https://ift.tt/2OF1SRB
via IFTTT

Llega Proxmox VE 6.0, una plataforma máquinas virtuales KVM y contenedores LXC

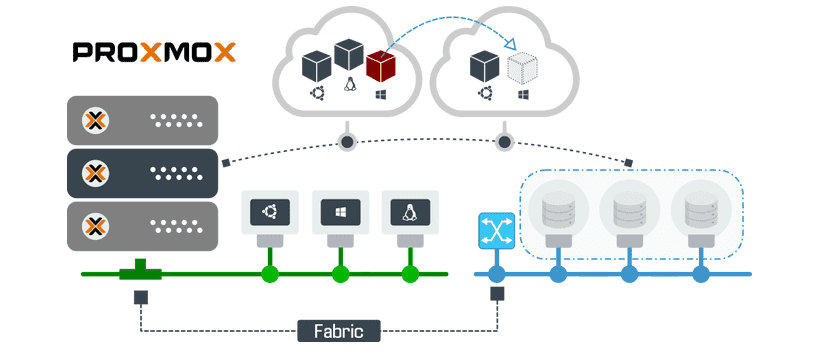
proxmox-intro

Hace algunos días Proxmox Server Solutions GmbH, desarrollador de la plataforma de virtualización gratuita Proxmox Virtual Environment (VE), lanzó la versión 6.0. La plataforma Proxmox VE 6.0 se basa en Debian 10.0 Buster y en un Kernel de Linux 5.0.15 (basado en Ubuntu 19.04 Disco Dingo). Los desarrolladores han actualizado QEMU 4.0.0, LXC 3.1.0, ZFS 0.8.1, Nautilus Ceph 14.2.1 y Corosync 3.0.2.

Para quienes desconocen de Proxmox, deben saber que esta es una plataforma de administración de virtualización gratuita (AGPLv3) para administrar máquinas virtuales KVM y contenedores LXC

.

Proxmox VE incluye una consola Web y herramientas de línea de comandos y proporciona una API REST para herramientas de terceros. Dos tipos de virtualización son compatibles: los contenedores basados con LXC (a partir de la versión 4.0 reemplaza OpenVZ, utilizado en la versión 3.4, incluido​), y la virtualización con KVM.

Características principales en la versión 6.0

En esta nueva versión de Promox VE 6.0 Ceph Nautilus pasa a la versión 14.2.1 y se ha mejorado el panel de Ceph. Proxmox VE permite a un administrador configurar muy rápidamente y muy rápidamente un clúster de servidores Proxmox VE con Ceph en hiperconvergencia.

La versión 6 incluye Ceph 14.2.1 y trae muchas características de administración nuevas a la interfaz web: una descripción general del clúster que se muestra en la vista “Centro de datos”; un nuevo gráfico “donut” que ilustra la actividad y el estado de los grupos de colocación (PG).

Corosync 3 y Kronosnet

Con Proxmox VE 6.0, la comunicación entre los nodos del clúster de servidores ahora utiliza Corosync 3 y Kronosnet, que ha cambiado el formato en el cable. Corosync usa unicast como el medio de transporte predeterminado.

Esto facilita el control de fallos porque las prioridades se pueden asignar a diferentes redes. En la interfaz web, hay un nuevo widget de selección disponible para la red, que facilita la selección correcta de la dirección del enlace y, por lo tanto, evita los errores de escritura.

ZFS 0.8.1, con cifrado nativo y TRIM para SSD

Esta nueva versión de ZFS en Proxmox VE 6.0 proporciona cifrado nativo del sistema de archivos ZFS, lo que mejora la seguridad.

El cifrado se integra directamente en la utilidad zfsy, por lo tanto, permite una gestión práctica de las claves.

Proxmox VE 6.0 también es compatible con trim. Con el comando zpool trim, el sistema operativo informa al SSD de la disponibilidad de bloques no utilizados. TRIM ayuda a mejorar la utilización de los recursos y a aumentar la longevidad del almacenamiento SSD. Además, se ha agregado la compatibilidad con los puntos de control en el nivel del grupo ZFS.

Además, ZFS ahora es compatible con UEFI y NVMe. Proxmox VE gestiona la raíz ZFS a través de UEFI. Por ejemplo, un espejo ZFS se puede iniciar en dispositivos de almacenamiento SSD en formato NVMe. Al usarlo systemd-bootcomo administrador de arranque en lugar de GRUB, todas las funciones en el nivel de grupo se pueden habilitar en el grupo raíz.

QEMU 4.0.0

Los usuarios pueden usar la interfaz web para migrar hosts activos al almacenamiento local. También es posible modificar el número de procesadores virtuales de las máquinas virtuales. También se ha agregado soporte para iluminaciones de Hyper-V, lo que mejora el rendimiento de Windows en una máquina virtual que ejecuta QEMU / KVM.

De los demás cambios que se destacan de esta nueva versión de Proxmox VE 6.0, se encuentran los siguientes:

  • Visualización del estado de los invitados en la vista de árbol de la interfaz web, los otros estados de los invitados (migración, copia de seguridad, instantánea, bloqueado) se muestran directamente en la vista de árbol
  • Mejor detección de hardware durante la instalación: se ha revisado la detección de hardware por el instalador y ahora se detectan varios dispositivos nuevos;
  • La clave de autenticación se cambia automáticamente cada 24 horas: la vida útil de la clave se limita a 24 horas para reducir el impacto de una pérdida de clave o una violación intencional de las reglas de seguridad por parte del usuario.

Descarga y soporte

Proxmox VE 6.0 ya está disponible para descargar en su página web oficial. El enlace es este. 

from Linux Adictos https://ift.tt/2OoQdWO
via IFTTT