sed: ejemplos del comando mágico para GNU/Linux

comando sed

En GNU/Linux hay multitud de herramientas que ya vienen preinstaladas con el sistema y que no todos usan. Algunas de ellas son ciertamente desconocidas, en cambio, podrían hacer muchas cosas para facilitar nuestro trabajo diario. Hoy te presento al comando sed, no es una utilidad rara, de hecho es bien conocida. Pero tal vez no conocías todo lo que puede realizar este editor de flujo (de ahí su nombre Stream EDitor). Un potente programa heredado de Unix.

sed puede aceptar como entrada un fichero, lo leerá y modificará línea a línea de acuerdo a la orden dada. El resultado será mostrado por la salida estándar, es decir, por la pantalla en este caso. Así permite manipular flujos de datos para buscar, cortar, insertar o reempleazar líneas de texto haciendo uso de expresiones regulares. Quizás algunas funcionalidades te recuerden a otras herramientas como ed o ex.

Pero para que lo entiendas mejor, aquí tienes algunos buenos ejemplos prácticos de uso de sed. Los he dejado comentados para que sepas para qué sirve cada uno y agruparlos todos dentro del mismo recuadro:


#Ver las líneas de un fichero de texto de la 15 a la 17
sed -n 15,17p nombre.txt

#Mostrar todo el contenido excepto las líneas 10 a 14
sed 10,14d nombre.txt

#Mostrar cada 3º línea comenzando desde la 2
sed -n '2,3p' nombre.txt

#Eliminar la línea 4
sed 4d nombre.txt

#Eliminar la última línea, sea cual sea
sed $ d nombre.txt

#Eliminar un rango de líneas
sed '20 -34d ' nombre.txt
#Eliminar solo las lineas mencionadas
sed '29 -34! d ' nombre.txt

#Agregar una línea en blanco tras cada línea de texto
sed G nombre.txt

#Localizar "hola" y sustituirlo por "hello"
sed 's / hola / hello /' nombre.txt

#Sustituir palabra de una línea concreta
sed '4 s / peligro / seguridad /' nombre.txt

#Sustituir una línea donde se encuentre la palabra "adios" por otra línea escrita
sed '/ adios / c "Esta será la nueva línea"' nombre.txt

Espero haberte ayudado con este minitutorial de sed...

from Linux Adictos https://ift.tt/2zDSAuv
via IFTTT

NVIDIA actualiza su driver para Linux con muchas mejoras y correcciones

NVIDIA y LinuxDurante las primeras semanas del desarrollo de Linux 5.3, Linus Torvalds y compañía avisaron: han hecho muchos cambios, muchas novedades están por llegar, pero había una novedad que no era una función o algo positivo con el driver NVIDIA en las arquitecturas Power. Era la compañía famosa por sus tarjetas gráficas quien tenía que solventar este problema. No ha habido noticias al respecto desde entonces, hasta hoy, pero no han dejado claro si esta actualización soluciona el problema de compatibilidad con Linux 5.3.

Lo que se lanzó ayer fue NVIDIA 435.21 y ya está disponible para Linux junto a BSD y Solaris. Tal y como leemos en el hilo de su web oficial, se trata de un lanzamiento de “vida corta”, lo que significa que no estará soportado durante mucho tiempo. Entre la lista de novedades, tenemos que se ha corregido un fallo que causaba que X Server se bloqueara al usar HardDPMS con una pantalla de GPU impulsada por NVIDIA.

Novedades del driver NVIDIA 4.35.21

  • Soporte inicial para la administración de energía de tiempo de ejecución D3 (RTD3) en las GPU de notebooks Turing, junto con toda la implementación necesaria para el script nvidia-bug-report.sh para recopilar información de administración de energía de tiempo de ejecución D3 (RTD3) y tablas ACPI (si la herramienta acpidump está disponible) para depurar.
  • Soporte para cambiar la función Digital Vibrance en la sección de controles de la pantalla en nvidia-settings en hardware Turing.
  • Se ha incluido soporte para las tecnologías gráficas Vulkan y OpenGL/GLX para la función PRIME Render Offload.
  • Se ha actualizado nvidia-installer para que sea compatible con las interfaces del kernel precompiladas.
  • Corregido un fallo que causaba un “kernel panic” al salir de un servidor X individual en una configuración SLI multi-server.
  • Corregido un fallo de segmentación en la librería libnvcuvid.so al usar las APis de Video Codec SDK.
  • El controlador NvEncodeAPI rechaza correctamente la codificación de secuencias con resoluciones más pequeñas que las admitidas por el codificador NVENC.
  • Corrige un error en el componente nvidia-drm que evita que marque correctamente los modos preferidos cuando el usuario desea informar la información de visualización a través de la API DRM-KMS.
  • Mejora la API cuvidParseVideoData en el controlador NVCUVID.
  • Corrige un error que causaba que el controlador NVIDIA X se bloqueara o no funcionara correctamente cuando un cliente consultaba la información de Xinerama en servidores X sin una pantalla NVIDIA X configurada como pantalla 0.
  • Mejora la configuración de NVIDIA en las opciones “Configuración de OpenGL> Configuración de imagen” para GPU Quadro.
  • Mejora el soporte para aplicaciones Vulkan.
  • Corrige el manejo del rango de color de la pantalla en GPU pre-Turing.

NVIDIA 435.21 ya está disponible junto al resto de drivers de la marca desde este enlace.

Artículo relacionado:
Nvidia 430.14 Linux Driver ya disponible con buenas noticias para jugones


from Linux Adictos https://ift.tt/2Ulmr4p
via IFTTT

Nushell una nueva shell de comandos multiplataforma

nushell

Recientemente fue publicada la primera versión del shell de comandos nushell, que combina las capacidades de Power Shell y el shell clásico de Unix.

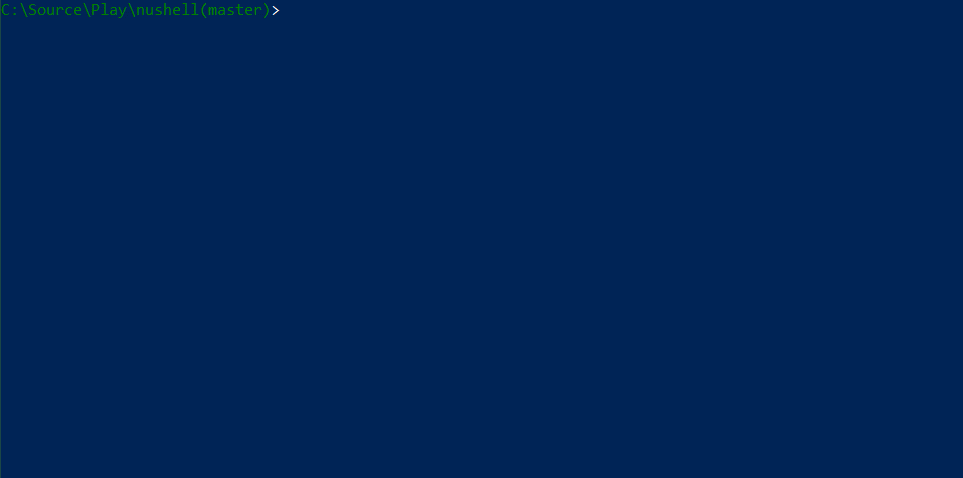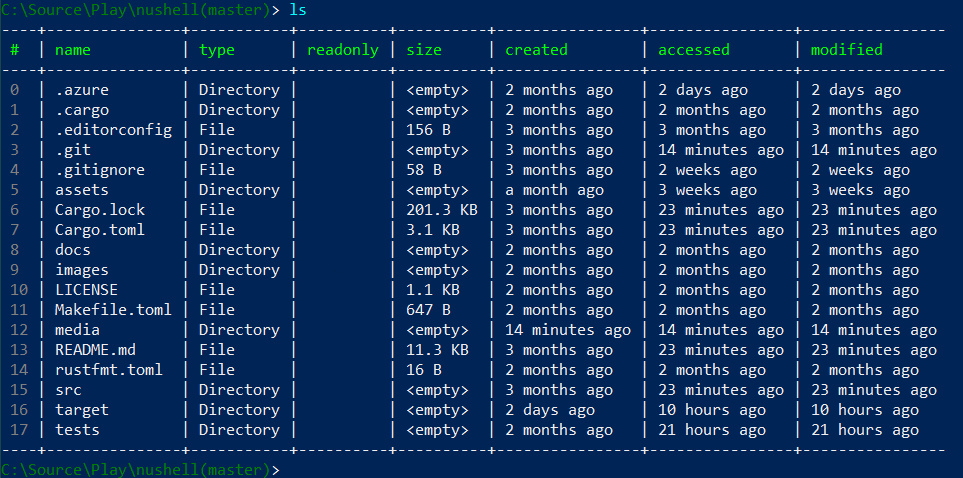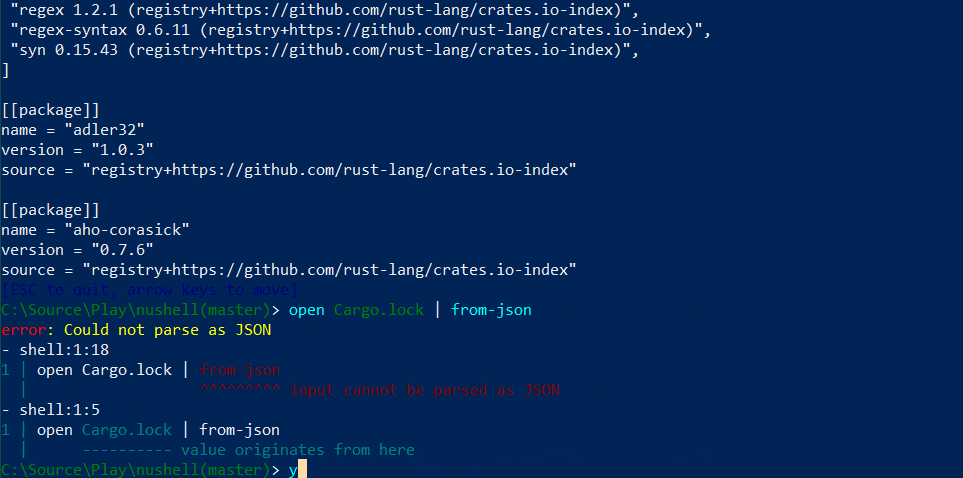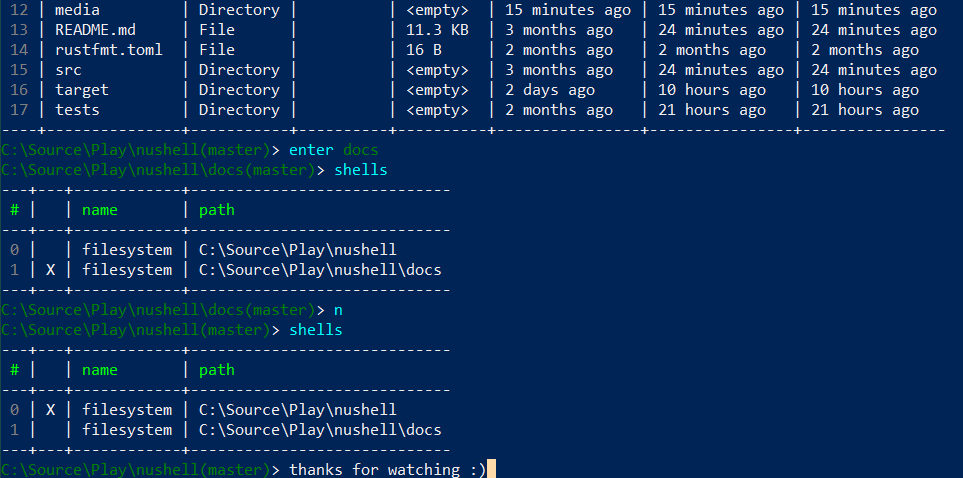
Nushell utiliza el sistema habitual de canalizaciones para usuarios de Unix en el formato “comando | filtros | controlador de salida”. De forma predeterminada, la salida se formatea con el comando de vista automática, que usa un formato de tabla, pero también es posible usar comandos para mostrar datos e información binarios en una vista de árbol.

Sobre Nushell

La fortaleza de nushell es la capacidad de manipular datos estructurados, ya que se proporciona un amplio conjunto de instrucciones para filtrar datos estructurados que le permiten filtrar filas, ordenar por columnas, resumir datos, realizar cálculos simples, usar contadores de valores y convertir la salida a formatos CSV, JSON, TOML y YAML.

Para datos no estructurados (texto), se proporcionan instrucciones para dividir en columnas y filas basadas en caracteres delimitadores.u se inspira en proyectos como PowerShell, lenguajes de programación funcionales y herramientas cli modernas.

El shell permite estructurar la salida de varios comandos y el contenido de los archivos y aplicar filtros arbitrarios, que se emiten utilizando una sintaxis unificada que no requiere estudiar las opciones de línea de comandos de cada comando específico.

Por ejemplo, nushell permite usar construcciones como “ls | where size> 10kb” y “ps | where cpu> 10“, que solo generará archivos de más de 10Kb y procesos que emplearon más de 10 segundos de recursos de la CPU.

En lugar de utilizar los archivos y servicios como flujos de texto sin procesar, nushell considera cada entrada como algo con estructura. Por ejemplo, cuando enumera el contenido de un directorio, lo que se obtiene es una lista de objetos, donde cada objeto representa un elemento en ese directorio. Estos valores se pueden canalizar a través de una serie de pasos, en una serie de comandos llamados ‘pipeline’.

Nushell utiliza varios complementos para estructurar los datos, que analizan la salida de comandos específicos y tipos de archivos. Se proponen complementos similares para los comandos cd, ls, ps, cp, mkdir, mv, date, rm (el prefijo “^” se puede usar para llamar a comandos nativos, por ejemplo, al llamar “^ ls” se iniciará la utilidad del sistema ls).

También hay comandos especializados, como “open”, para mostrar información sobre el archivo seleccionado en forma de tabla. Para los formatos JSON, TOML y YAML, se admite el análisis automático

El código está escrito en Rust y distribuido bajo la licencia MIT. El proyecto se desarrolló inicialmente como multiplataforma y admite el trabajo en Windows, macOS y Linux. Para expandir la funcionalidad, se pueden usar complementos, cuya interacción se lleva a cabo de acuerdo con el protocolo JSON-RPC.

¿Como instalar nushell en Linux?

Para quienes entes interesados en poder instalar nushell en su distribución de Linux, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

Para los que son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otra distribución de basada en Arch Linux pueden realizar la instalacion de nushell desde los repositorios de AUR.

Solamente deben contar con un asistente de AUR instalado y el repositorio habilitado. Si no cuentas con ello puedes visitar el siguiente articulo donde te recomendamos algunos asistentes.

En una terminal solo tienen que teclear el siguiente comando:

yay -S nushell

Ahora para el resto de las distribuciones de Linux tienen que realizar la instalación con ayuda del gestor de paquetes de Rust. Si no cuentas con ello en una terminal debes teclear lo siguiente.

curl https://sh.rustup.rs -sSf | sh 

Se nos abrirá una serie de opciones en nuestro terminal y debemos contestar de forma adecuada. Debes pulsar 1 para continuar con la instalación con los valores predeterminados, que es lo aconsejable para la mayoría.

Una vez finalice podremos configurar nuestro shell actual para comenzar a trabajar:

source $HOME/.cargo/env 

Para instalar nushell vía cargo, basta con teclear en la terminal el siguiente comando:

Y listo con ello ya podras hacer uso de esta shell en tu sistema.

from Linux Adictos https://ift.tt/2LbdPKJ
via IFTTT

Vmware compro dos compañías de seguridad en la nube

VMware anuncio la adquisición del proveedor de plataforma de software Pivotal Software Inc., un proveedor líder de plataforma en la nube. VMware y Pivotal anunciaron que las compañías habían celebrado un acuerdo definitivo en virtud del cual VMware compraría Pivotal a un precio ponderado de $ 11.71 por acción, en total, la consideración de la fusión representa un valor de negocio de $ 2.7 mil millones para Pivotal.

Por otro lado también VMware compro Carbon Black el cual tiene una plataforma de seguridad en la nube que utiliza big data y análisis de comportamiento para protegerse contra los ciberataques. Con ello después del cierre de las transacciones, VMware podrá proporcionar la cartera más completa basada en Kubernetes para empresas para aplicaciones modernas.

“Kubernetes se está convirtiendo en el estándar de facto para las aplicaciones modernas de múltiples nubes.

Estamos entusiasmados de combinar la plataforma, las herramientas y los servicios de desarrollo de Pivotal con las capacidades de infraestructura de VMware para proporcionar una cartera completa de Kubernetes para crear, ejecutar y administrar aplicaciones modernas

Es importante tener en cuenta que agregar Pivotal a nuestra plataforma acelera nuestra visión más amplia y fortalece nuestra posición de liderazgo en la infraestructura de TI multi-nube actual dijo Pat Gelsinger, CEO de VMware. “

Con ello VMware pretende ofrecer soluciones a las organizaciones para aprovechar y administrar una infraestructura consistente para soportar aplicaciones críticas.

“Es el momento adecuado para unir fuerzas con VMware, un líder de la industria que comparte nuestro compromiso de hacer contribuciones a la comunidad de código abierto y nuestro objetivo de agregar valor a los desarrolladores más allá de Kubernetes”,

Nuestras dos compañías ya han construido una base sólida sobre el éxito de nuestra colaboración VMware PKS. Esperamos continuar nuestro trabajo con VMware para proporcionar aún más valor a los clientes que crean aplicaciones modernas dijo Rob Mee. , CEO de Pivotal. ”

“La Junta Directiva de VMware está comprometida a crear valor para todos los accionistas”, dijo Karen Dykstra, Presidenta del Comité Especial de la Junta Directiva de VMware.

“Después de una evaluación exhaustiva e independiente de sus asesores y una estrecha colaboración con el equipo de gestión de VMware, el Comité Especial recomendó que la Junta apruebe esta transacción con Pivotal, dado su fuerte valor estratégico a largo plazo para la empresa. empresa y sus clientes “.

En cuanto a la compra de Carbon Black, un líder en protección en la nube, la compañía y VMware anunciaron la firma de un acuerdo definitivo por las dos compañías en virtud del cual VMware adquirirá Carbon Black en una transacción de $ 2.1 mil millones dólares.

Después de completar la transacción, VMware estará en posición de proporcionar seguridad basada en la nube que protegerá mejor las cargas de trabajo y los clientes empresariales a través de big data, análisis de comportamiento e inteligencia artificial.

“La industria de la seguridad está fallando e ineficiente con demasiadas soluciones fragmentadas y sin una arquitectura de plataforma consistente. Al integrar Carbon Black en la familia VMware, ahora estamos dando un gran salto en seguridad y brindando una plataforma corporativa para administrar y proteger las cargas de trabajo, las aplicaciones y las redes dijo Gelsinger. “

Con esta adquisición, VMware también tomará una posición de liderazgo en seguridad para la nueva era de aplicaciones modernas entregadas desde cualquier nube a cualquier dispositivo

“Hoy marca un hito para Carbon Black, VMware y toda la industria de la seguridad cibernética”, dijo Patrick Morley, CEO de Carbon Black.

Ahora tenemos la capacidad de integrar sin problemas la plataforma nativa de protección de endpoints con la nube Carbon Black en todos los puntos de control de VMware. Este tipo de enfoque audaz es exactamente lo que las industrias de la informática y la seguridad han estado buscando durante mucho tiempo.

Esperamos con interés trabajar con el equipo de VMware para continuar brindando una moderna plataforma de seguridad en la nube a clientes de todo el mundo “

La compañía espera que con la compra de estas dos compañías “Carbon Black y Pivotal” aumenten significativamente sus ingresos en durante el primer año después de cerrar los acuerdos de compra que sera hasta Enero del próximo año.

Fuente: https://www.silicon.es/

from Linux Adictos https://ift.tt/2HCCu8O
via IFTTT

Google cambia la sede de producción de sus productos a la antigua fabrica de Nokia

google fabrica

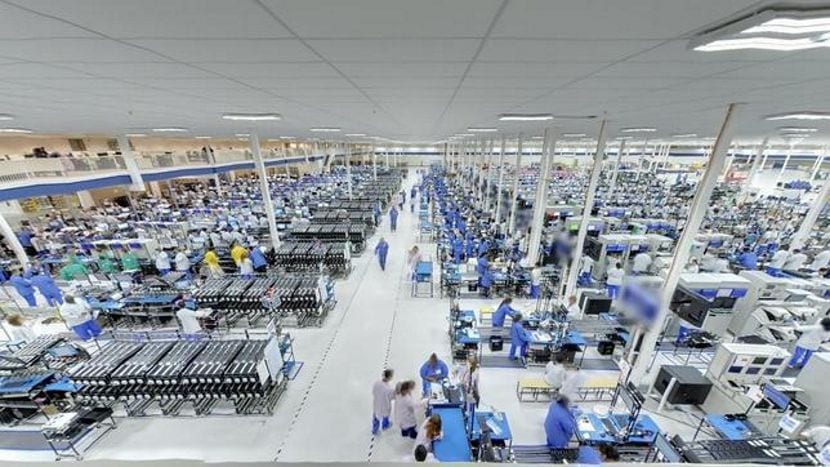
Durante el lapso de esta semana se dio a conocer la noticia que Google, el gigante estadounidense de Internet, planea trasladar la producción de la mayoría de sus equipos, incluidos los teléfonos Pixel y su altavoz inteligente Google Home, de China hacia la antigua fábrica de Nokia en ubicada en Vietnam.

Con ello Google da a conocer con este movimiento que esta sería una estrategia para establecer una cadena de suministro de bajo costo en el sudeste asiático, especialmente dadas las actuales tensiones comerciales en China, ya que como muchos sabrán en los Estados Unidos, los costos laborales están aumentando en China y los aranceles se están disparando debido a la guerra comercial que tienen actualmente estas dos naciones.

Según fuentes periodísticas, esta fábrica, a la que se transferirá la producción de teléfonos inteligentes Pixel, se encuentra en la provincia de Bac Ninh, en el norte de Vietnam.

Esta es la misma provincia donde Samsung desarrolló su cadena de suministro de teléfonos inteligentes hace 10 años, lo que significaría que Google tendrá acceso a una fuerza laboral experimentada.

También se informa que la compañía planea exportar entre 8 y 10 millones de teléfonos inteligentes este año, el doble el año pasado, haciendo de Vietnam una parte clave del crecimiento de Google en el mercado de teléfonos inteligentes.

Este nuevo impulso para desarrollar una base de producción vietnamita por parte de Google refleja las presiones que muchas compañías están sufriendo por los mayores costos laborales chinos y los aranceles en espiral resultantes de la guerra comercial entre Washington y Beijing.

Pues ante esto Google no le queda más opción que buscar alternativas de trasladar la producción de la mayoría de su hardware con destino a Estados Unidos fuera de China, pues un ejemplo que ya vivo fue el del caso Huawei en donde uno de sus mayores clientes esta aun en la cuerda floja de esta guerra comercial.

Con esta situación Google quiere evitar a toda costa ser otra victima más y prefirió buscar el traslado de la producción de sus productos incluidos los teléfonos Pixel y su popular altavoz inteligente, Google Home, según las fuentes.

Google parece estar rezagado en este impulso. HP y Dell también reubicaron la producción de sus servidores fuera de China para evitar las tarifas punitivas impuestas por Washington, mientras transferían parte de la producción de computadoras portátiles a Taiwán y otros países asiáticos del sureste como Vietnam, Tailandia y Filipinas.

En cuanto a Apple, la compañía también planea separarse de China, pero esto es muy difícil de lograr ya que más del 90% de sus equipos se fabrican en el país.

De momento se sabe que Google transferirá parte de la producción del teléfono Pixel 3A a Vietnam antes de finales de este año.

Es probable que parte de la producción de altavoces inteligentes se transfiera a Tailandia, pero el desarrollo de nuevos productos y la producción inicial de la gama de hardware de la compañía seguirá en China.

Este movimiento por parte de Google deja preocupados a muchos pues dejan pensando en la posibilidad de que la compañía con este traslado a Vietnam conduzca a una disminución en el control de calidad sobre los productos a fin de abaratar más los costos.

Al diversificar su producción en Vietnam, Google espera garantizar una producción sostenible de la gama Pixel.

Además de que se espera que la agresiva campaña de hardware de Google ejerza presión sobre los fabricantes de dispositivos móviles de segundo nivel como LG Electronics y Sony, que están luchando a medida que la industria enfrenta su tercer año consecutivo de declive.

Este no es el primer movimiento de Google fuera de China. Parece que la compañía estaba trabajando para mover Nest y la producción de hardware de servidor para dispositivos con sede en EE. UU. A Taiwán y Malasia a principios de este año, también para evitar aumentos de precios debido a la guerra comercial entre EE. UU y China.


from Linux Adictos https://ift.tt/2PrnnFR
via IFTTT

Endless dona 500 mil dólares al Coding Education Challenge de GNOME

Recientemente la fundación GNOME anunció el “Coding Education Challenge”, un evento de tres etapas para ofrecer a los estudiantes y profesores la oportunidad de compartir ideas y proyectos innovadores para enseñar a programar usando software de código abierto. 

Para el financiamiento (y el premio a los ganadores), Endless ha donado 500 mil dólares para darle un empujón a la competencia y hacerla más atractiva a los estudiantes y profesores alrededor del mundo. Medio millón de dólares es una cifra realmente atractiva para los equipos (o personas) que queden en los primeros lugares. 

Endless es una compañía muy presente en la comunidad tecnológica a nivel mundial. Su principal meta es ayudar a que los niños tengan acceso digital y puedan aprovecharlo. Entre otros proyectos cuentan con la distribución Endless OS y mini computadoras con Linux que comercian para ayudar a sus proyectos educativos. 

En un comunicado de prensa, Neil McGovern, director ejecutivo de la fundación GNOME mencionó estar contento de que Endless se haya unido: 

“Estamos emocionados por ver lo que podemos lograr cuando apoyamos la imaginación y creatividad de nuestra comunidad global. Esperamos lograr una unión fuerte para que nuestros estudiantes y profesores exploren las posibilidades de un ecosistema de software vasto y diverso. Llegar a las nuevas generaciones es vital para asegurar el futuro del software libre en los próximos años.” 

Hasta $100,000 para los ganadores 

Adicionalmente, al anuncio y donación, del cual no hay mucha información, se sabe que cualquiera – equipo o individuo – puede enviar su propuesta para ser parte de la competencia. 

Se ha decidido que en la primera etapa habrá 20 ganadores que recibirán $6,500 dólares por cada una de sus ideas.  

Para la segunda etapa, los ganadores tendrán que crear un prototipo funcional de su idea y solo cinco elegidos pasarán a tercera ronda, cada uno recibirá un premio de $25,000. 

En la etapa final se creará el producto prototipado en su versión completa y solo habrá dos vencedores finales. Los 3 finalistas recibirán $25,000 dólares, mientras que los 2 vencedores se quedarán con $100,000 cada uno. Si quieres conocer todos los detalles de esta competencia puedes entrar a este enlace. 

from Linux Adictos https://ift.tt/2MMxRNE
via IFTTT

ExTiX 19.8 se pasa a Deepin, abandonando a Debian/Ubuntu

ExTiX 19.8

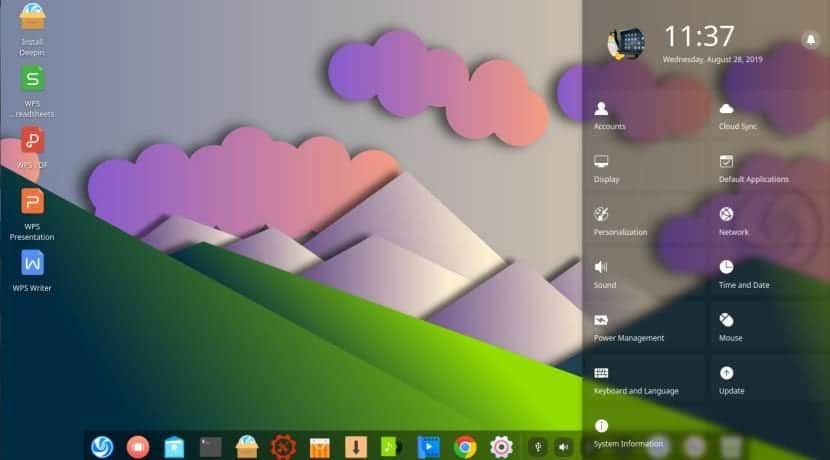
Técnicamente, ExTiX 19.8 sigue basándose en Debian/Ubuntu, pero ahora pasa a hacerlo de una manera indirecta. La nueva versión se llama ahora ExTiX Deepin 19.8 y pasa a basarse en Deepin 15.11, quien a su vez está basado y usa los repositorios “unstable” de Debian. Que a nadie le extrañe que ExTiX use un repositorio inestable, puesto que suele ir por delante del software en el que se basa y en ocasiones lanza sistemas operativos “estables” basados en sistemas operativos que aún están en fase beta. Si hay un adjetivo que le queda como un guante a Arne Exton, creo que ese adjetivo es “osado”.

Pero en esta ocasión no ha hecho como en lanzamientos pasados: Deepin 15.11 se lanzó en el mes de julio y llegó con mejoras interesantes como una que a mí me llamó especialmente la atención: una nueva función llamada Cloud Sync que podríamos usar para sincronizar las preferencias del sistema operativo, por lo que no tendríamos que empezar de cero tras realizar una instalación de cero. En otras ocasiones, Exton sí ha ido por delante, como fue el caso de un ExTiX 19.3 que en marzo ya estaba basado en Ubuntu 19.04 (salía en abril) y el kernel Linux 5.2.

ExTiX 19.8 usa el kernel Linux 5.3-rc6

En donde sí vuelve a ir por delante de un lanzamiento oficial es en el núcleo de su sistema operativo: ExTiX 19.8 usa Linux 5.3, un kernel que cuya versión más actualizada es la sexta Release Candidate del mismo. Personalmente, esto nunca me ha gustado, puesto que de esta manera es más probable que experimentemos fallos que si se esperara al lanzamiento de la versión estable que, claro está, la etiqueta “estable” tiene su significado.

Entre las novedades más destacadas de ExTiX 19.8 tenemos:

  • Posibilidad de elegir idioma antes de iniciar el sistema.
  • El nuevo instalador gráfico por defecto es Deepin Installer Reborn.
  • Soporte para ver Netflix en Google Chrome.
  • Clientes de Spotify y Skype instalados por defecto.
  • Posibilidad de ejecutar ExTiX directamente desde la RAM, con lo que podemos eliminar la unidad bootable.
  • Se ha incluido Refracta Snapshot.

Tenéis toda la información sobre este lanzamiento en su página web oficial y ExTiX 19.8 se puede descargar desde aquí.

from Linux Adictos https://ift.tt/2NMoFsB
via IFTTT

Drauger OS: nueva distro gaming que pretende ofrecer una experiencia de usuario de consola en Linux

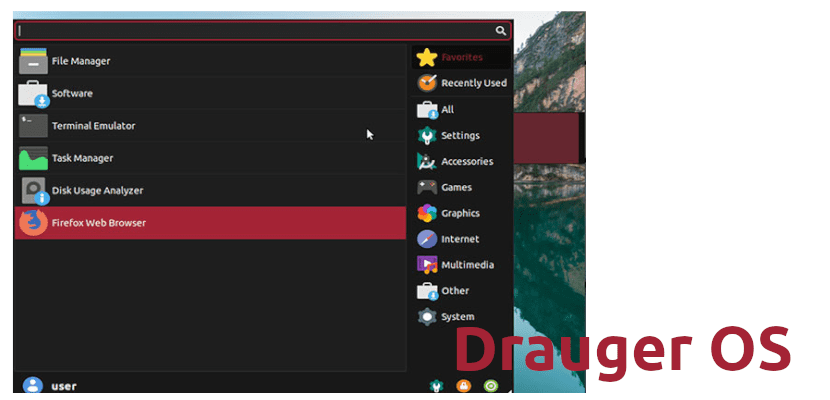
Drauger OSEntre los gamers, o yo lo veo así porque no lo soy, hay dos “equipos”: el que prefiere jugar en ordenadores y el que prefiere jugar en consolas. Lo poco que juego yo prefiero hacerlo en consolas, pero sé que hay muchos que prefieren hacerlo en PCs. En los ordenadores, el sistema operativo que tiene más juegos disponibles es Windows, pero en los últimos años han llegado más y más juegos a Linux, en parte gracias a plataformas como Steam. Una mezcla de las dos experiencias es lo que pretende ser Drauger OS, una distribución relativamente nueva.
Tal y como explican en la página web del proyecto, Drauger OS es un sistema operativo de escritorio “gaming” que intenta ofrecer las experiencias de juegos combinadas de PC y consolas en una plataforma unificada al mismo tiempo que ofrece altas velocidades y baja latencia. El escritorio que usa es un Xfce configurado para que la interfaz se parezca a la de una consola, algo que consigue al mostrar una barra horizontal en el medio de la pantalla.

Funciones que ofrece Drauger OS

  • Kernel de baja latencia.
  • Entorno gráfico Xfce.
  • Soporte para el controlador de la Xbox.
  • Wine, PlayOnLinux, Steam y Lutris instalados por defecto (hay que ejecutar Steam una vez para que termine de instalarse).
  • DXVK.
  • Basado en Xubuntu LTS (la última versión, Drauger 7.4.1 está basada en Xubuntu 18.04).
  • En estos momentos solo está disponible en inglés, chino e hindi, aunque se pueden descargar más idiomas.

Su desarrollador, Thomas Castleman, dice que creó Drauger OS para llenar el vacío que había en muchas opciones importantes en las distribuciones de videojuegos que habían sido abandonadas. Uno de los objetivos de Castleman fue reclutar a otros que estuvieran dispuestos a ayudar en su desarrollo. Otros objetivos incluyen hacer que la distribución sea intuitiva con una funcionalidad confiable. Hacer crecer una comunidad vibrante ayudará a que Drauger OS prospere. Así será más fácil para los usuarios obtener soporte.

Qué es y qué no es

Drauger OS es un sistema operativo basado en Linux. Lo que lo diferencia de la mayoría es lo que tiene instalado por defecto, que facilita mucho encontrar, instalar y disfrutar los videojuegos con un gran rendimiento. Dicho de otro modo y rendimiento e interfaz aparte, lo que nos ofrece esta distribución es lo mismo que obtendríamos si instalamos todo lo necesario en cualquier otra distribución Linux.

Lo que no es es una distribución para uso diario. Esta es una de las razones por las que su equipo de desarrolladores no ha incluido aplicaciones básicas que no son necesarias para jugar, como software de edición de vídeo y audio o una suite de ofimática. Sí incluye aplicaciones como:

  • Configuración.
  • Gestor de archivos.
  • Clementine.
  • Gestor de archivadores Engranpa.
  • Terminal.
  • Calculadora.
  • Firefox.
  • Editor de textos.
  • Reproductor de vídeo.
  • Centro de software, desde donde podremos instalar otros paquetes como VLC o GIMP.

El futuro de Drauger OS

Lo que esperan conseguir/hacer en un futuro es:

  • Seguir adelante. Sus desarrolladores están constantemente buscando gente que quiera colaborar con el desarrollo. De esta manera, si alguien decide abandonar el proyecto, otro puede ocupar su lugar.
  • Que sea fácil de usar. Uno de los objetivos de Drauger OS es que sea fácil de usar, intuitivo, pero también que tanto software como hardware “funcionen”.
  • Que la comunidad crezca.
  • Que sea fácil contactar para recibir soporte o para contribuir en su desarrollo. Para ello, en la actualidad tienen abierto un grupo de Telegram, un Servidor de Discord, se les puede enviar emails o incluso contactarles por Twitter y Mastodon.

Con todo lo explicado aquí, el “target” de Drauger OS son usuarios que quieran jugar en Linux, con sus puntos fuertes y flacos, y busquen la mejor experiencia de usuario posible, tanto en rendimiento como en interfaz de usuario. En mi opinión, la mejor manera de usar esta distribución es en dualboot, lo que nos permitiría usar un ordenador con todas sus funciones cuando lo necesitemos o movernos por una distribución con mejor rendimiento para los videojuegos cuando queramos divertirnos un rato.

Más información y descarga aquí.

Artículo relacionado:
Steam propone cambios en el kernel de Linux para mejorar el rendimiento de los videojuegos


from Linux Adictos https://ift.tt/2zypQ6C
via IFTTT

Lanzada la cuarta versión preview de Windows Terminal

terminal0.4

Durante la edición de 2019 de su Developers Build Conference, Microsoft aprovecho para presentar la nueva interfaz de la línea de comandos de Windows llamada Windows Terminal. Luego, Microsoft explicó que está diseñado para ser la ubicación central para el acceso a entornos como PowerShell, Cmd y Windows Subsystem for Linux (WSL). Los desarrolladores pueden personalizarlo de varias maneras y agregarle temas y extensiones.

La primera vista previa de la nueva Terminal de Windows apareció en junio pasado. Fue seguido por una segunda vista previa en julio. Mientras que durante este mes de agosto, Microsoft ha publicado no una, sino dos previews de Windows Terminal: la tercera vista previa a principios de mes y más recientemente Windows Terminal Preview v0.4, la cuarta versión disponible recientemente en Microsoft Store y GitHub.

Microsoft tiene la intención de lanzar la versión final 1.0 de su nueva utilidad este invierno y, mientras tanto, las previsiones deberían seguir rápidamente.

Esta nueva vista previa de Windows Terminal Microsofr destaca que tiene nuevas características añadidas, tales como el soporte para múltiples pestañas, poder colocar imágenes de fondo, así como poder controlar la opacidad de los esquemas de fondo y color, y más.

La configuración se almacena en archivos JSON. Tambien se incluyen las definiciones de los métodos abreviados de teclado, el número inicial de filas y columnas, la configuración de la fuente y el comando que se ejecutará al abrir una nueva pestaña.

La cuarta vista previa de Windows Terminal también presenta nuevas características y una de las más importantes es probablemente la colocar el texto en HTML.

Ahora, cuando se selecciona un rango de texto y se copia en el portapapeles, el Terminal escribe el texto seleccionado en el portapapeles en formato HTML.

Esto le permitirá al usuario poder pegar contenido de este tipo hacia otras aplicaciones como por ejemplo Microsoft Outlook o Word. El portapapeles siempre copiará los datos HTML con el texto normal.

bounding-rectangles

También Microsoft recalca que se debe tener en cuenta que el archivo profiles.json se ha movido de la carpeta RoamingState a la carpeta LocalState para evitar que la configuración se migre automáticamente a sus otros dispositivos y resuelva algunos problemas que provocan el bloqueo del dispositivo.

Además, si hay un problema con su archivo profiles.json, el dispositivo mostrará un mensaje de error que describe lo que está mal. Si su archivo profiles.json no se puede leer correctamente, el dispositivo usará su configuración predeterminada. Sin embargo, no reemplazará su archivo de configuración existente.

En la versión v0.3, Microsoft introdujo el parámetro “tabTitle” que permitía a los usuarios establecer el título de la pestaña para cada perfil en la configuración.

La aplicación de esta configuración anula el título de la pestaña que proporciona el Shell del perfil. Microsoft ha cambiado esta característica en la versión 0.4.

De ahora en adelante, el título de la pestaña se definirá de manera predeterminada en el nombre del perfil en lugar de en la ruta del ejecutable. Si el usuario desea cambiar lo que se usa como título predeterminado, basta con que use tabTitle para reemplazar el nombre del perfil en la pestaña.

Para aclarar, el título del shell es el título proporcionado por la aplicación de línea de comando que se utiliza dentro de la instancia del perfil. Esto significa que la aplicación de línea de comandos aún podrá sobrescribir el título de la pestaña.

Otro de los cambios que se destacan es que ahora en esta nueva versión se puede usar las combinaciones de teclas que incluyen “AltGr, Ctrl y Alt”.

Pues ahora en esta nueva preview 4 ahora se detecta la tecla AltGr antes de la funcionalidad de vinculación de teclas, por lo que está disponible para los usuarios.

La combinación de teclas predeterminada que se proporciona con esta versión para abrir la lista desplegable es “Ctrl + Shift + Space”.

Finalmente si quieres saber más al respecto sobre el lanzamiento de esta nueva vista previa de la Windows Terminal puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/2Zsjh4I
via IFTTT

Identificadas varias vulnerabilidades en el Kernel de Linux en controladores USB y Wifi Marvell

Tux crash!!! Cristal roto representando la vulnerabilidad de Linux

Uno de los mitos más conocidos por la red acerca de Linux es el clasico “Linux es seguro y no tiene vulnerabilidades”, pero la cosa es que esto es totalmente falso ya que los errores tanto críticos como menores sobre Linux se dan a conocer (no al momento sino después de haber sido solucionados).

Y tal el caso de que recientemente se dio a conocer la noticia de que fueron identificadas tres vulnerabilidades en el controlador para dispositivos inalámbricos basados en chips Marvell ( CVE-2019-14814 , CVE-2019-14815, CVE-2019-14816) que podrían conducir a la escritura de datos fuera del búfer asignado al procesar paquetes especialmente formateados enviados a través de la interfaz netlink .

Sobre las vulnerabilidades de Marvell

Para el caso de CVE-2019-14814 se trata de un desbordamiento en la función mwifiex_set_uap_rates () del controlador Marvell Wifi en el kernel de Linux

El problema está dentro de mwifiex_set_uap_rates () en drivers /net/wireless/marvell/mwifiex/uap_cmd.c.

Hay dos llamadas de memcpy en esta función para copiar el elemento WLAN_EID_SUPP_RATES y WLAN_EID_EXT_SUPP_RATES sin verificar la longitud. El búfer dst bss_cfg-> rates es una matriz de longitud MWIFIEX_SUPPORTED_RATES.

Los dos elementos en cfg80211_ap_settings son del espacio del usuario.

Mientras que para el caso de CVE-2019-14815 este es un desbordamiento en la función mwifiex_set_wmm_params () en el kernel de Linux

El problema está dentro de mwifiex_set_wmm_params () en drivers /net/wireless/marvell/mwifiex/ uap_cmd.c.

mwifiex_set_wmm_params () llama a memcpy para copiar el elemento WLAN_OUI_MICROSOFT en

bss_cfg-> wmm_info sin verificar la longitud.

bss_cfg-> wmm_info es el tipo struct mwifiex_types_wmm_info.

CVE-2019-14816 de igual forma que los anteriores es un desbordamiento de mwifiex_update_vs_ie () en el kernel de Linux

El problema está dentro de mwifiex_update_vs_ie () en drivers /net/wireless/marvell/mwifiex/ie.c.

mwifiex_set_mgmt_beacon_data_ies () analiza los IEs de baliza, los IEs de respuesta de sonda,

IE de respuesta de asociación de cfg80211_ap_settings-> beacon, llamará a mwifiex_update_vs_ie () dos veces por cada IEs si existen IEs.

Para beacon_ies como ejemplo, en la primera llamada, mwifiex_update_vs_ie () alloc y luego copia el elemento WLAN_OUI_MICROSOFT a ie-> ie_buffer,

ie-> ie_buffer esta una matriz de longitud IEEE_MAX_IE_SIZE (256); sobre la egunda llamada, mwifiex_update_vs_ie () copia el elemento WLAN_OUI_WFA que se ha asignado previamente. Si la suma de la longitud de los dos elementos es mayor que IEEE_MAX_IE_SIZE, provocará un desbordamiento del búfer.

Los problemas pueden ser explotados por un usuario local para causar un bloqueo del núcleo en los sistemas que usan tarjetas inalámbricas Marvell.

Tampoco se descarta la posibilidad de que una persona mal intencionada pueda explotar estas vulnerabilidades para aumentar sus privilegios en el sistema.

De momento estos problemas siguen sin corregirse (aun que ya fueron dados a conocer ya hace varios dias) en las distribuciones (Debian, Ubuntu, Fedora, RHEL, SUSE).

Aun que ya se ha propuesto un parche para su inclusión en el Kernel de Linux para las próximasTux crash!!! Cristal roto representando la vulnerabilidad de Linux versiones.

Vulnerabilidades en los controladores USB

Andrey Konovalov de Google descubrió 15 vulnerabilidades en los controladores USB ofrecidos en el kernel de Linux.

Esta es la segunda parte de los problemas encontrados durante las pruebas fuzzing: en 2017, este investigador encontró 14 vulnerabilidades más en la pila USB.

Los problemas pueden explotarse potencialmente cuando se conectan dispositivos USB especialmente preparados en una computadora.

Un ataque es posible si hay acceso físico al equipo y puede provocar al menos un bloqueo del Kernel, pero no se excluyen otras manifestaciones (por ejemplo, para una vulnerabilidad similar identificada en 2016, el controlador USB snd-usbmidi logró preparar un exploit para ejecutar código a nivel del kernel).

De los 15 problemas, 13 ya se han solucionado en las actualizaciones actuales del Kernel de Linux, pero dos vulnerabilidades (CVE-2019-15290, CVE-2019-15291) permanecen sin corregir en la última versión 5.2.9.

Las vulnerabilidades sin parches podrían conducir a la desreferenciación del puntero NULL en los controladores ath6kl y b2c2 al recibir datos incorrectos del dispositivo.

Otras vulnerabilidades incluyen:

  • Acceso a áreas de memoria ya liberadas (use-after-free) en los controladores v4l2-dev / radio-raremono, dvb-usb, sound / core, cpia2 y p54usb;
  • Memoria doble libre (doble libre) en el controlador rio500;
  • Desreferencia de puntero NULL en controladores yurex, zr364xx, siano / smsusb, sisusbvga, line6 / pcm, motu_microbookii y line6.

from Linux Adictos https://ift.tt/2NGFyEM
via IFTTT