Wine 4.17, D9VK 0.22 y DXVK 1.4.1: fuera con novedades para el gaming

Wine logo

Wine 4.17 ya está fuera, la capa de compatibilidad para instalar software nativo de Microsoft Windows tiene nueva versión con mejoras. Entre las novedades se puede destacar el nuevo Mono, y soporte para compresión de texturas DXTn. Mejoras que vienen impulsadas por Valve y CodeWeavers para mejorar Proton para que sus clientes puedan jugar a videojuegos Windows desde Steam. Además de esas mejoras, también se han corregido algunos bugs, mejoras en el soporte ARM64, soporte para generación de claves RSA, soporte para dispositivos de cambio de notificaciones XRandR, y biblioteca Windows Script runtine.

A esa noticia hay que agregarle otras dos interesantes noticias. Una sobre la versión DXVK 1.4.1 y otra sobre la versión D9VK 0.22 que tienen mucho que ver con el mundo gaming. El primero es para traducir las instrucciones de la API gráfica DirectX a Vulkan, para todos aquellos videojuegos basados en ella. Con esta nueva versión de DXVK tienes algunos bugs de D3D10 reparados que causaban bloqueos.

También tiene una reparación para el manejo inadecuado de la primitiva de la topología UNDEFINED, se han solventado bugs que causaban bloqueos con títulos de videojuegos como Batman: Arkham City, Hitman 2, Ni no Kuni Remastered, etc. Eso supondrá una mejora en la experiencia de usuario que no se topará con tantas molestias. Un nuevo paso adelante en el desarrollo que junto con los otros proyectos están contribuyendo mucho a los gamers.

Por último, D9VK 0.22 también tiene mejoras, un proyecto que recuerda que es para usar DirectX 3D 9 sobre la API gráfica abierta Vulkan. Entre las novedades están algunos bugs corregidos, como suele ser habitual, y también mejoras en el soporte. Pero quizás, una de las mejoras más destacadas tiene que ver con el videojuego The Sims 2 y otros títulos que se “quejan” del uso de controladores más viejos.

Tres noticias que espero que te gusten…


from Linux Adictos https://ift.tt/2n5rObS
via IFTTT

Salón de la fama de Internet. Estos son los nuevos integrantes

Salón de la Fama de Internet

Ceremonia de nominación de los nuevos integrantes del Salón de la Fama de Internet.

El Salón de la Fama de Internet® es un programa de reconocimiento y museo virtual que celebra la historia viva de Internet y de las personas cuyas extraordinarias contribuciones han hecho posible Internet, su disponibilidad y uso en todo el mundo y su naturaleza transformadora.
Fue fundado en 2012 por la Internet Society. Los primeros integrantes se anunciaron el 23 de abril de 2012 en la conferencia Global INET de la entidad. La conferencia se celebró en Ginebra, Suiza.

¿Qué es el Salón de la Fama de Internet?

Andrew Sullivan, director ejecutivo de Internet Society, expica los objetivos del Salón de la Fama de Internet:

La evolución de Internet es una historia de muchas, muchas contribuciones. Cada uno de los individuos en el Salón de la Fama de Internet hizo una importante contribución a esa historia. La Internet Society quiere asegurarse de contar y preservar esas historias.

El proceso de nominación

La entidad invita a los entusiastas de Internet de todo el mundo a proponer a sus candidatos . Las solicitudes de nominación son revisadas y examinadas para asegurar que cumplan con los criterios de nominación y elegibilidad. La Junta Asesora del Salón de la Fama de Internet, compuesta por un grupo selecto de ex participantes, es responsable de la selección final de los participantes.

Los nominados de la edición 2019

Este año ingresaron al Salón de la Fama de Internet once personas procedentes de seis países de todo el mundo, entre ellos Perú, Japón, Brasil, Países Bajos, Togo y Estados Unidos. Todos son reconocidos por sus contribuciones pioneras y visionarias al crecimiento global, el acceso y la seguridad de Internet. Además, se destaca que han ampliado el alcance de Internet a nuevas regiones y comunidades, han ayudado a fomentar una mayor comprensión de la forma en que funciona Internet, y han mejorado la seguridad para aumentar la confianza de los usuarios en la red.

¿Se acuerdan de Andrew Sullivan? En la ceremonia de ingreso, celebrada en San José de Costa Rica, el director ejecutivo de la Internet Society dijo:

“El diseño de Internet siempre ha permitido que la gente vea un problema y se ponga a trabajar para resolverlo.

Los nominados de este año nos han dado a todos el gran regalo de sus enfoques creativos de los temas sobre los que se ocuparon acerca de Internet. Podemos inspirarnos en ellos para afrontar la próxima ronda de desafíos”.

Estos son los nuevos miembros:

Adiel Akplogan (África): Hizo avanzar Internet en África y se desempeñó como Director Ejecutivo fundador del Registro Regional de Internet para África.

Kimberly Claffy (Estados Unidos): Fue pionera en el campo de la recopilación, medición y análisis de datos en Internet.

Douglas Comer (Estados Unidos): Escribió la primera serie de libros de texto de calidad que explican los principios científicos del diseño de Internet y los protocolos de comunicación.

Elise Gerich (Estados Unidos): Desempeñó un papel decisivo en la transición de la NSFNET a la Internet de hoy en día y en la transición de las funciones de la Autoridad de Asignación de Números de Internet de la administración del gobierno de Estados Unidos a una comunidad de múltiples partes interesadas.

Larry Irving (Estados Unidos): Fue uno de los impulsores de la identificación de la Brecha Digital en los Estados Unidos, motivando el interés global en el tema.

Dan Lynch (Estados Unidos): Abogó por la adopción de los protocolos TCP/IP y desempeñó un papel clave en el impulso de Internet hacia una red comercial.

Jean Armour Polly (Estados Unidos): Fue pionera en el acceso gratuito a Internet en las bibliotecas públicas.

José Soriano (Perú): Fue uno de los líderes en llevar Internet al Perú y diseñó un modelo de “Internet público” replicable.

Michael Stanton (Brasil): Fue fundamental para llevar Internet a Brasil, y continúa participando en el diseño y despliegue de redes ópticas escalables en Sudamérica y en todo el mundo.

Klaas Wierenga (Países Bajos): Inventó eduroam, un servicio internacional de itinerancia Wi-Fi para comunidades académicas y de investigación en más de 100 países.

Suguru Yamaguchi (Japón):  fue pionero en la investigación sobre ciberseguridad y líder mundial en su despliegue; y fundó el proyecto de investigación sobre Internet de banda ancha en Asia y el Pacífico y el proyecto de red educativa vía satélite.

Este año es la primera vez que la ceremonia se celebra en América Latina. La elección de Costa Rica como sede del evento porque los organizadores la consideran un buen ejemplo de cómo emplear un enfoque de colaboración en la gobernanza de Internet y de la toma de medidas sistemáticas para cerrar la brecha digital en el país.

from Linux Adictos https://ift.tt/2mRSFb8
via IFTTT

Salón de la fama de Internet. Estos son los nuevos integrantes

Salón de la Fama de Internet

Ceremonia de nominación de los nuevos integrantes del Salón de la Fama de Internet.

El Salón de la Fama de Internet® es un programa de reconocimiento y museo virtual que celebra la historia viva de Internet y de las personas cuyas extraordinarias contribuciones han hecho posible Internet, su disponibilidad y uso en todo el mundo y su naturaleza transformadora.
Fue fundado en 2012 por la Internet Society. Los primeros integrantes se anunciaron el 23 de abril de 2012 en la conferencia Global INET de la entidad. La conferencia se celebró en Ginebra, Suiza.

¿Qué es el Salón de la Fama de Internet?

Andrew Sullivan, director ejecutivo de Internet Society, expica los objetivos del Salón de la Fama de Internet:

La evolución de Internet es una historia de muchas, muchas contribuciones. Cada uno de los individuos en el Salón de la Fama de Internet hizo una importante contribución a esa historia. La Internet Society quiere asegurarse de contar y preservar esas historias.

El proceso de nominación

La entidad invita a los entusiastas de Internet de todo el mundo a proponer a sus candidatos . Las solicitudes de nominación son revisadas y examinadas para asegurar que cumplan con los criterios de nominación y elegibilidad. La Junta Asesora del Salón de la Fama de Internet, compuesta por un grupo selecto de ex participantes, es responsable de la selección final de los participantes.

Los nominados de la edición 2019

Este año ingresaron al Salón de la Fama de Internet once personas procedentes de seis países de todo el mundo, entre ellos Perú, Japón, Brasil, Países Bajos, Togo y Estados Unidos. Todos son reconocidos por sus contribuciones pioneras y visionarias al crecimiento global, el acceso y la seguridad de Internet. Además, se destaca que han ampliado el alcance de Internet a nuevas regiones y comunidades, han ayudado a fomentar una mayor comprensión de la forma en que funciona Internet, y han mejorado la seguridad para aumentar la confianza de los usuarios en la red.

¿Se acuerdan de Andrew Sullivan? En la ceremonia de ingreso, celebrada en San José de Costa Rica, el director ejecutivo de la Internet Society dijo:

“El diseño de Internet siempre ha permitido que la gente vea un problema y se ponga a trabajar para resolverlo.

Los nominados de este año nos han dado a todos el gran regalo de sus enfoques creativos de los temas sobre los que se ocuparon acerca de Internet. Podemos inspirarnos en ellos para afrontar la próxima ronda de desafíos”.

Estos son los nuevos miembros:

Adiel Akplogan (África): Hizo avanzar Internet en África y se desempeñó como Director Ejecutivo fundador del Registro Regional de Internet para África.

Kimberly Claffy (Estados Unidos): Fue pionera en el campo de la recopilación, medición y análisis de datos en Internet.

Douglas Comer (Estados Unidos): Escribió la primera serie de libros de texto de calidad que explican los principios científicos del diseño de Internet y los protocolos de comunicación.

Elise Gerich (Estados Unidos): Desempeñó un papel decisivo en la transición de la NSFNET a la Internet de hoy en día y en la transición de las funciones de la Autoridad de Asignación de Números de Internet de la administración del gobierno de Estados Unidos a una comunidad de múltiples partes interesadas.

Larry Irving (Estados Unidos): Fue uno de los impulsores de la identificación de la Brecha Digital en los Estados Unidos, motivando el interés global en el tema.

Dan Lynch (Estados Unidos): Abogó por la adopción de los protocolos TCP/IP y desempeñó un papel clave en el impulso de Internet hacia una red comercial.

Jean Armour Polly (Estados Unidos): Fue pionera en el acceso gratuito a Internet en las bibliotecas públicas.

José Soriano (Perú): Fue uno de los líderes en llevar Internet al Perú y diseñó un modelo de “Internet público” replicable.

Michael Stanton (Brasil): Fue fundamental para llevar Internet a Brasil, y continúa participando en el diseño y despliegue de redes ópticas escalables en Sudamérica y en todo el mundo.

Klaas Wierenga (Países Bajos): Inventó eduroam, un servicio internacional de itinerancia Wi-Fi para comunidades académicas y de investigación en más de 100 países.

Suguru Yamaguchi (Japón):  fue pionero en la investigación sobre ciberseguridad y líder mundial en su despliegue; y fundó el proyecto de investigación sobre Internet de banda ancha en Asia y el Pacífico y el proyecto de red educativa vía satélite.

Este año es la primera vez que la ceremonia se celebra en América Latina. La elección de Costa Rica como sede del evento porque los organizadores la consideran un buen ejemplo de cómo emplear un enfoque de colaboración en la gobernanza de Internet y de la toma de medidas sistemáticas para cerrar la brecha digital en el país.

from Linux Adictos https://ift.tt/2mRSFb8
via IFTTT

Tesla violó leyes laborales. Así lo afirma un tribunal de California

Tesla violó leyes laborales

Elon Musk enfrenta varias demandas judiciales de sindicatos y accionistas.

Tesla violó leyes laborales. Según dictaminó una jueza del fuero administrativo de California, lo hizo al amenazar a los empleados cuando intentaron sindicalizarse.

De acuerdo al fallo, conocido en las últimas horas del 27 de setiembre, Tesla cometió multiples violaciones a la Ley Nacional de Relaciones Laborales entre 2017 y 2018.

Formas en que Tesla violó leyes laborales

La empresa debe celebrar ahora una reunión para informar a los trabajadores de sus derechos, y el director ejecutivo, Elon Musk, está obligado a asistir.

En el dictamen de la Jueza de Derecho Laboral Amita Baman Tracy se cita un tweet de Elon Musk del 2018 En ese tweet se decía que:

“Nada impide que el equipo de Tesla de nuestra fábrica de automóviles vote por el sindicato. Podrían hacerlo si quisieran. Pero, ¿por qué pagar cuotas sindicales y renunciar a las opciones de compra de acciones por nada?”

Según el criterio de la magistrada, el tweet puede equipararse a “amenazar a los empleados” con perder sus opciones de compra de acciones si votan a favor de la sindicalización.

Baman Tracy opina que:

“El tweet de Musk sólo puede ser interpretado por un empleado razonable como una indicación de que si los empleados votan a favor de sindicalizarse, renunciarán a las opciones de compra de acciones”

Y por si no quedó claro, también escribe:

“Musk amenazó con quitarle un beneficio a los empleados por votar a favor del sindicato.”

Pero las acciones antisindicales del amigo Musk no se limitaron a las redes sociales

El fallo también determinó que Tesla violó las leyes laborales al prohibir que los empleados distribuyeran folletos en sus horas libres en el estacionamiento de empleados en Fremont, California; al decir a los empleados que era inútil votar por el sindicato; y al interrogar a los empleados sobre sus actividades sindicales.

La resolución de la jueza

En la parte resolutiva de la sentencia, la jueza ordena que Tesla debe “cesar y desistir” de ese comportamiento y reintegrar a su trabajo e indemnizar completamente a un empleado que había sido despedido ilegalmente por estar involucrado en actividades sindicales. El fabricante de automóviles también está obligado a informar a los trabajadores en una reunión que Tesla violó la Ley Nacional de Relaciones Laborales varias veces.

El fallo se emitió en respuesta a las denuncias de prácticas laborales injustas presentadas por el sindicato United Auto Workers, incluyendo una en 2017 que acusaba a la compañía de despedir a simpatizantes del sindicato.

Aunque el sindicato no hizo comentarios todavía sobre el fallo, si se sabe que los trabajadores de Tesla todavía no acordaron celebrar una votación sobre la sindicalización.

Tesla tampoco hizo comentarios sobre su revés judicial, pero si conocemos sus respuetas cuando se produjeron los acontecimientos que le dieron origen.

En 2017, Tesla dijo que ningún empleado había sido castigado por apoyar a un sindicato, en respuesta a una queja de UAW.

Consultada en su momento por el tweet de la discordia, dijo lo siguiente:

“El tweet de Elon fue simplemente un reconocimiento del hecho de que, a diferencia de Tesla, no tenemos conocimiento de un solo fabricante de automóviles representado por UAW que ofrezca opciones de compra de acciones o unidades de acciones restringidas a sus empleados de producción, y los organizadores de UAW han desestimado sistemáticamente el valor del capital de Tesla como parte de nuestro paquete de compensación”,

Esta última afirmación fue desmentida por la UAW el sábado. El sindicato afirmó que sus contratos con General Motors, Ford y Chrysler tenían planes de participación en los beneficios.

Elon Musk sigue ganando amigos

Pero no solo los sindicatos llevaron a Musk a los tribunales.

Algunos accionistas de Tesla han presentado demandas contra Musk, la empresa y el resto de su consejo de administración. En una de ellas se cuestionan los términos de un paquete de compensación que podría terminar pagándole acciones por valor de más de 50.000 millones de dólares en diez años. Eso podría llevarlo a convertirse en el hombre más rico del mundo. Otra de las demandas se centra en haber hecho que Tesla comprara SolarCity. Solar City era otra compañía en la que Musk era el mayor accionista. Según los denunciantes, Musk tomó la decisiónpara sacarse de encima esa problemática empresa de producción de paneles solares.

from Linux Adictos https://ift.tt/2okQDAV
via IFTTT

Chrome OS 77 liberado, conoce sus cambios y novedades

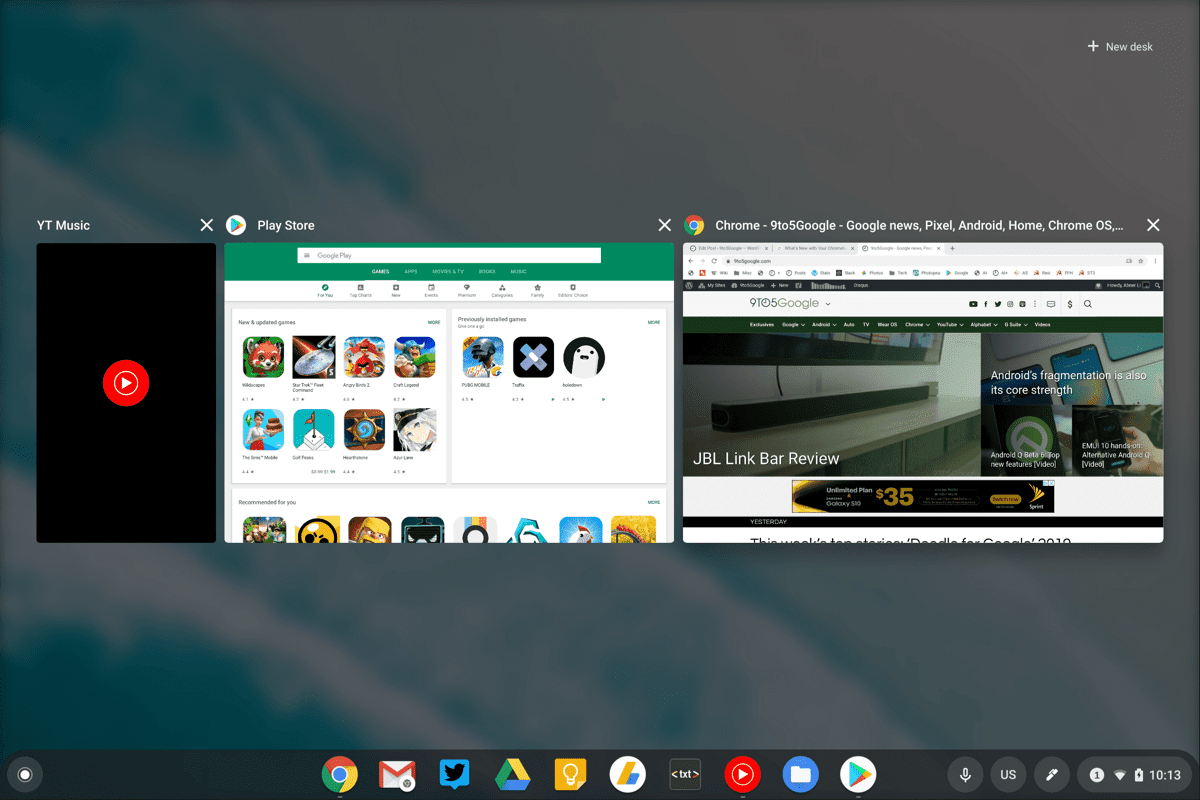
chrome-os-77-virtual-desks-1

Google anuncio mediante una publicación en su blog el lanzamiento de la nueva versión de su sistema operativo Chrome OS 77. Sistema que como muchos de ustedes sabrá esta basado en el kernel de Linux, el administrador del sistema, las herramientas de compilacion de ebuild / portage, componentes abiertos y el navegador web Chrome 77 .

El entorno de usuario de Chrome OS está limitado a un navegador web y en lugar de programas estándar, las aplicaciones web están involucradas, sin embargo, Chrome OS incluye una interfaz completa de múltiples ventanas, un escritorio y una barra de tareas.

Cambios importantes en Chrome OS 77

En esta nueva entrega del sistema, se ha agregado un nuevo indicador de reproducción de sonido por la aplicación o en las pestañas del navegador, que le permite acceder al widget de control de sonido a través de un clic en la esquina inferior derecha de la pantalla

Mientras que para el modo de control parental “Family Link”, que permite limitar el tiempo que los niños trabajan con el dispositivo, ahora en Chrome OS 77 es posible otorgar minutos adicionales para los éxitos y logros, sin cambiar los límites diarios totales.

La función “Automatic Clicks” para personas con actividad motora deteriorada se ha ampliado con la capacidad de desplazar la pantalla, además de las opciones disponibles anteriormente para hacer clic automáticamente con un clic largo del mouse en un enlace, hacer clic derecho, hacer doble clic y arrastrar un elemento cuando se presiona el botón.

Por otra parte se destaca también en Chrome OS 77 que se agregó el soporte para el asistente de voz de Google, para llamar al cual puede decir “Hola Google” o hacer clic en el logotipo del asistente en la barra de tareas.

El Asistente de Google le permite al usuario hacer preguntas en un lenguaje natural, configurar recordatorios, reproducir música, administrar dispositivos inteligentes y resolver otros problemas.

Ademas de esto uno de los cambios que también vale destacar es en la verificación de certificados se ha fortalecido, lo que puede conducir a la terminación de la confianza en algunos certificados incorrectos que fueron aceptados previamente por el antiguo NSS (Network Security Services).

Otra novedad en Chrome OS 77 es la adicion de la función ” Enviar esta página “. El menú “Enviar a sus dispositivos” presenta su lista de dispositivos conectados a Chrome, incluidos Android, iOS y otros equipos de escritorio. También se puede acceder haciendo clic derecho en cualquier enlace o pestaña.

Para las compilaciones basadas ​​en el kernel Linux 4.4+, se ha agregado la capacidad de apagarse automáticamente después de tres días de inactividad en modo de espera.

La interfaz de selección de archivos se ha unificado: para las aplicaciones de Android, ahora se abre el mismo cuadro de diálogo que para Chrome OS.

De los demás cambios que se destacan en esta nueva versión:

  • Soporte de formateo mejorado de unidades externas: al formatear una unidad externa FAT32, exFAT o NTFS, los usuarios ahora podrán elegir un sistema de archivos y etiquetar su unidad.
  • El selector de archivos de Chrome OS ahora es el predeterminado para las aplicaciones de Android: para una experiencia de usuario consistente, las aplicaciones de Android ahora abren el selector de archivos de Chrome OS. Este cambio proporciona una experiencia consistente de selección de archivos en todas las aplicaciones.
  • Soporte de contenido HD protegido contra copia para aplicaciones ARC ++: en las aplicaciones de Android, ahora puede reproducir contenido HDMI 1.4 de alta definición (HD) protegido contra copia. Esta actualización es útil para pantallas conectadas externamente, como televisores.

Este nuevo lanzamiento ya se encuentra disponible para el publico en general, por lo que pueden verificar su Chromebook dirigiéndose al menú de configuración en la parte inferior derecha y haciendo clic en el ícono de ajustes.

Desde allí, seleccionen About Chrome OS y hagan clic en el botón “buscar actualizaciones”. A diferencia de muchas versiones recientes, parece que la mayoría de los dispositivos de última generación ya han recibido la actualización.

from Linux Adictos https://ift.tt/2mJ6wR0
via IFTTT

WARP el servicio VPN de CloudFlare para mejorar el rendimiento y la seguridad del Internet móvil

cloudflare-1.1.1.1-app-with-wrap-VPN

En abril pasado, Cloudflare anunció la integración de una aplicación de VPN de resolución de DNS llamada “Warp”, en versión beta, este ha sido promocionado como una VPN desarrollada por Cloudflare que intenta redirigir su tráfico para hacerlo aún más rápido y también lo encripta en la medida de lo posible para mejorar la seguridad y la privacidad.

Además de proporcionar la privacidad y seguridad de otras VPN móviles, Cloudflare ha diseñado Warp para que esté mejor optimizado para dispositivos móviles. Por ejemplo, utiliza el protocolo WireGuard VPN, que, según Cloudflare, debería reducir el consumo de batería en comparación con una aplicación VPN típica. Cloudflare también afirma que Warp debería reducir el uso de datos al almacenar en caché y comprimir el contenido tanto como sea posible.

Aunque las VPN a menudo se usan para hacer que los sitios web y los servicios a los que se accede a ellos sea desde una ubicación diferente, esta no es una característica que ofrece la aplicación Cloudflare. En cambio, la VPN funciona detrás de escena para aumentar la velocidad y la privacidad.

Técnicamente, WARP es una VPN, pero está diseñado para una audiencia muy diferente a la VPN tradicional. WARP no está diseñado para permitir acceder a contenido geo-restringido, ya que la dirección IP no se ocultará de los sitios web que se visiten.

Por lo que Cloudflare recomienda que si están buscando este tipo de protección de alta seguridad, una VPN o servicio tradicional como Tor es probablemente una mejor opción.

La compañía luego explicó:

“Hoy nos complace anunciar lo que planeamos hace más de dos años: la aplicación 1.1.1.1 con la tecnología de seguridad y rendimiento de Warp. Construimos Warp desde cero para que pueda evolucionar en las duras condiciones de Internet móvil moderno.

Esto comenzó con nuestra adquisición de Neumob en noviembre de 2017. En ese momento, nuestro CTO, John Graham-Cumming, explicó cómo Neumob era parte de nuestro “Plan Maestro Super Secreto”. En ese momento, había argumentado que:

“Al final, el software Neumob es fácilmente escalable para funcionar como una” VPN “para dispositivos móviles que pueden asegurar y acelerar todo el tráfico HTTP desde un dispositivo móvil (incluido el navegación web normal y llamadas a la API de la aplicación).

Honestamente, La mayoría del software VPN es nulo. El uso de una red privada virtual (VPN) es un paso atrás hacia la era de las llamadas erróneas, las ralentizaciones y el software engorroso, que no es necesario. No tiene que ser así.

A pesar de un cronograma que se basó en julio, no fue hasta este mes de septiembre que Warp está disponible para el público en general. Matthew Prince, CEO de Cloudfare, se disculpó por el retraso:

“Hoy, después de esperar más de lo esperado, abrimos WARP y WARP Plus al público en general. Si aún no lo ha escuchado, WARP es una aplicación móvil diseñada para todos los usuarios y que utiliza nuestra red global para proteger todo el tráfico de Internet en su teléfono.

Finalmente Cloudfare advierte que habrá errores pues explica que el error más extendido en este momento es la considerable desaceleración de una conexión de Internet móvil con WARP en comparación con una conexión de Internet móvil sin Warp.

Esto generalmente se debe al tráfico mal dirigido. Por ejemplo, Cloudflare descubrió una red en Turquía a principios de esta semana que se enrutaba a Londres en lugar de a sus instalaciones turcas locales.

La compañía asegura que una vez que es consciente de estos problemas de enrutamiento, generalmente puede resolverlos rápidamente.

Otros errores comunes fueron los portales cautivos: las páginas donde debe ingresar información, por ejemplo, cuando se conecta a un hotel con WiFI.

Cloudflare ha solucionado mucho, pero recuerda que, dado que los usuarios de WARP aún no se han conectado a todos los portales cautivos, es inevitablemente habrá algunos que estén caídos.

Sin embargo, la compañía ha facilitado el informe de errores. Desde la aplicación 1.1.1.1, puede hacer clic en el pequeño ícono de error cerca de la parte superior de la pantalla o simplemente agitar su teléfono con la aplicación abierta e informarlo rápidamente.

Descargar Warp en Android

Descargar Warp en iOS

from Linux Adictos https://ift.tt/2ntsTdk
via IFTTT

Red Hat Ansible Automation Platform: automatización empresarial a tu servicio

Red Hat logo

La compañía Red Hat sigue mejorando sus servicios como proveedor de soluciones open-source para el sector empresarial. Esta vez con Red Hat Ansible Automation Platform. Ahora incorpora capacidades para la colaboración entre equipos, el gobierno y el análisis, que facilitan la creación, el uso compartido y la gestión automatizada en toda la empresa. Una plataforma nombrada “leader” por Forrester Research en el Forrester Wave Infaestructure Automation Platforms de Q3 de 2019.

Red Hat puede acelerar la colaboración entre equipos para mejorar la eficiencia operativa, reducir el riesgo y conseguir una experiencia de usuario consistente a través de todos los entornos de infraestructura y tecnológicos. Red Hat Ansible Automation Platform consta de herramientas potentes como Red Hat Ansible Tower, Red Hat Ansible Engine y Red Hat Network Automation, junto con las nuevas capacidades y funcionalidades.

Éstas capacidades y funcionalidades están basadas en Software-as-a-Service o SaaS, diseñadas para la eficacia de toda la organización. Independientemente de si una organización está empezando su proceso de transformación digital a través de la automatización o si está trabajando para expandir la automatización a través de más casos de uso y dominios.

Mayor rapidez de automatización, gestión de contenidos más segura, capacidad analítica muy potente, building-blocks que permiten acortar los tiempos de la puesta en marcha, mejora la experiencia de usuario, más consistente fomentando una mejor colaboración entre los equipos, facilidad de resolución de los desafíos, etc. Entre las nuevas capacidades se incluye también:

  • Ansible Content Collections: nuevo formato de paquetes que agiliza la gestión, distribución y consumo de contenidos Ansible.
  • Automation Hub: repositorio de contenido certificado a través de Ansible Content Collections.
  • Automation Analytics: para mejorar la eficiencia de la automatización en todos los despliegues de Red Hat Ansible Automation Platform.

Para más información sobre Red Hat y sus soluciones, puedes visitar la página web oficial.

from Linux Adictos https://ift.tt/2mwPDJe
via IFTTT

La nueva versión de Clonezilla 2.6.3-7 llega con Kernel 5.2.9 y sin zfs-fuse

Clonezilla

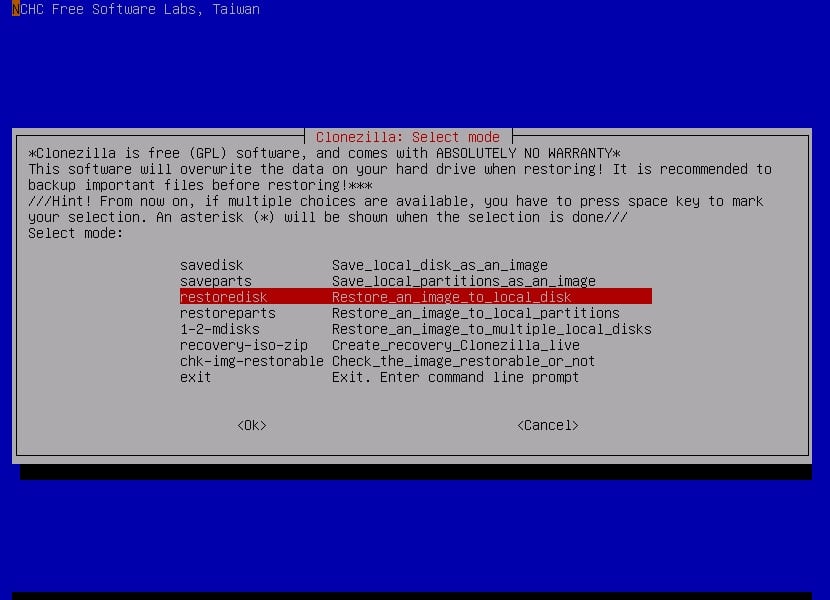
Recientemente se anunció el lanzamiento de la distribución Linux “Clonezilla Live 2.6.3-7” la cual está diseñada para la clonación rápida de discos (solo se copian los bloques utilizados). Las tareas realizadas por la distribución son similares al producto propietario Norton Ghost.

La distribución toma como base a Debian y en su trabajo utiliza el código de proyectos como DRBL, Partition Image, ntfsclone, partclone, udpcast. Puede arrancar desde CD / DVD, USB Flash y en la red (PXE). Sistemas de archivos compatibles: ext2, ext3, ext4, reiserfs, xfs, jfs, FAT, NTFS, HFS + (macOS), UFS, minix y VMFS (VMWare ESX).

Clonezilla es compatible con muchos tipos de sistemas de archivos, por lo que es adecuado para la clonación de sistemas MacOS, Windows, Linux y otros más.

Clonezilla es un software similar a Norton Ghost que, a diferencia de este Clonezilla es totalmente gratuito y de código abierto pues se basa en una serie de proyectos de código abierto, como Partition Image.

Características principales de Clonezilla

  • Los sistemas de archivos soportados son lo siguientes: ext2, ext3, ext4, reiserfs, reiser4, xfs, jfs of GNU/Linux, FAT, NTFS of MS Windows, HFS+ of Mac OS, UFS of FreeBSD, NetBSD, and OpenBSD y VMFS de VMWare ESX.
  • Soporte para multicast, lo que es muy útil a la hora de clonar sistemas en forma masiva.
  • Puede basarse en Partclone (predeterminado), Partimage (opcional), ntfsclone (opcional), o dd para crear la imagen o clonar una partición. Sin embargo, también es posible clonar discos completos y no sólo particiones separadas.
  • Usando drbl-winroll es posible cambiar en forma automática el nombre de servidor, el grupo y el SID del sistema Win clonado.

Hay un modo de clonación masiva en modo de multidifusión, que le permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente.

Novedades de Clonezilla 2.6.3-7

Con la liberación de esta nueva versión la distribución se ha sincronizado con la base de datos del paquete Debian Sid a partir del 3 de septiembre, con lo cual los paquetes de la distribución se han actualizado a sus versiones más recientes incluyendo al Kernel de Linux que se ha actualizado a la versión 5.2, (en la versión anterior de Clonezilla la versión del Kernel incluida era la 4.9).

Otro de los paquetes actualizados que se destacan es Partclone, que llega con la versión 0.3.13 + git0819-2f1830e-drbl1.

En cuanto a los cambios del sistema, el módulo zfs-fuse, que no se ha actualizado durante mucho tiempo, se ha eliminado de la distribución, por lo que para admitir el montaje de ZFS, se puede usar el paquete openzfs, que está presente en versiones alternativas de Clonezilla Live basadas en Ubuntu.

De los demás cambios que se destacan en esta nueva versión de la distribución:

  • Se modificaron los parámetros de BT en drbl-ocs.conf:use gen-torrent-from-ptcl (ezio-ptcl) para crear archivos torrent desde torrent.info, sin usar el flujo de creación. Esto puede ahorrar mucho tiempo cuando la imagen de origen es grande.
  • Se elimino “-t 3 -k 60” de ezio_seeder_opt
  • Se ha agregado un nuevo programa de muestra custom-ocs-3.
  • Mecanismo actualizado para generar un nuevo identificador de máquina para recuperar GNU / Linux.

Descargar Clonezilla Live 2.6.3-7

Si estas interesado en poder descargar la nueva versión de Clonezilla para poder probarla o realizar de manera inmediata tus respaldos.

Basta con que te dirijas a la página web oficial del proyecto y en la sección de descargas encontraremos el enlace para descargar el sistema, o si lo prefieres te dejo el enlace aquí.

El tamaño de la distribución de la imagen ISO es de 266 MB (i686, amd64).

Los requisitos que necesitamos tener de hardware son mínimos. Para ejecutar el sistema requerimos de:

  • Un procesador x86 o x86-64
  • Al menos 196 MB de memoria RAM
  • Dispositivo de arranque, por ejemplo, unidad de CD / DVD, puerto USB, PXE o disco duro.

En cuanto a la cantidad de requisitos para la ejecución de Clonezilla es mínimo, dado que el sistema no cuenta con una interfaz gráfica, por lo que solo está limitada al uso mediante terminal.

from Linux Adictos https://ift.tt/2lK9dBA
via IFTTT

Ya fue liberada la nueva versión de LLVM 9.0 y estas son sus novedades

LLVM

Después de seis meses de desarrollo se presento el lanzamiento de la nueva versión del proyecto LLVM 9.0, el cual es un kit de herramientas compatible con GCC (compiladores, optimizadores y generadores de código), que compila programas en un código de bits intermedio de instrucciones virtuales tipo RISC (una máquina virtual de bajo nivel con un sistema de optimización multinivel).

Está diseñada para optimizar el tiempo de compilación, el tiempo de enlazado, el tiempo de ejecución en cualquier lenguaje de programación que el usuario quiera definir. Implementado originalmente para compilar C y C++, el diseño agnóstico de LLVM con respecto al lenguaje, y el éxito del proyecto han engendrado una amplia variedad de lenguajes, incluyendo Objective-C, Fortran, Ada, Haskell, bytecode de Java, Python, Ruby, ActionScript, GLSL, Clang, Rust, Gambas y otros.

El pseudocódigo generado puede convertirse utilizando el compilador JIT en instrucciones de máquina directamente en el momento de la ejecución del programa.

Principales novedades de LLVM 9.0

Entre las nuevas características de LLVM 9.0 se encuentran el soporte para eliminar la etiqueta de desarrollo experimental de la plataforma RISC-V, el soporte de C++ para OpenCL.

Otra novedad que se destaca es la capacidad de dividir el programa en partes cargadas dinámicamente en LLD y la implementación de la construcción ” asm goto ” utilizada en el código del kernel de Linux.

Además también se destaca que Libc++ llego con soporte para WASI (WebAssembly System Interface), y LLD introdujo soporte inicial para el enlace dinámico de WebAssembly. Se agregó la implementación de la expresión específica de GCC ” asm goto”, que le permite cambiar de un bloque en línea ensamblado a una etiqueta en código C.

Esta característica es necesaria para construir el kernel de Linux en modo” CONFIG_JUMP_LABEL = y “usando Clang en sistemas x86_64. Considerando los cambios agregados en versiones anteriores, El kernel de Linux ahora se puede construir en Clang para la arquitectura x86_64 (anteriormente, solo se admitía para arquitecturas arm, aarch64, ppc32, ppc64le y mips.

Se ha agregado compatibilidad con las instrucciones BTI (Branch Target Indicator) y PAC (Pointer Authentication Code) para la arquitectura AArch64. Soporte significativamente mejorado para las plataformas MIPS, RISC-V y PowerPC.

Además, los proyectos de Android y ChromeOS ya han cambiado a usar Clang para construir el kernel y Google está probando Clang como plataforma de construcción principal núcleos para sus sistemas Linux en funcionamiento.

En el futuro, durante el proceso de compilación del núcleo, será posible utilizar otros componentes LLVM, incluidos LLD, llvm-objcopy, llvm-ar, llvm-nm y llvm-objdump.

Se ha agregado una función de partición experimental al enlazador LLD, que permite dividir un programa en varias partes, cada una de las cuales se coloca en un archivo ELF separado. Esta característica le permite ejecutar la parte principal del programa, que, según sea necesario, cargará los componentes restantes en el proceso (por ejemplo, puede seleccionar el visor de PDF incorporado como un archivo separado, que se descargará solo cuando el usuario abra el archivo PDF).

Por otro lado también se destacan las numerosas mejoras en los backends para las arquitecturas X86, AArch64, ARM, SystemZ, MIPS, AMDGPU y PowerPC.

Por ejemplo, se ha agregado soporte para las instrucciones SVE2 y MTE (Extensiones de etiquetado de memoria) para la arquitectura AArch64, soporte para la arquitectura Armv8.1-M y la arquitectura MVE se han agregado al backend ARM.

Para el caso de AMDGPU se añadió el soporte para la arquitectura GFX10 (Navi), el valor predeterminado se habilita para invocar una función y hacer pasar el combinado activado DPP (Primitives de datos-paralelo).

El depurador LLDB introdujo el resaltado de color de las trazas hacia atrás; se agregó soporte para los bloques DWARF4 debug_types y DWARF5 debug_info;

Las utilidades llvm-objcopy y llvm-strip han agregado soporte para objetos y archivos ejecutables en formato COFF.

El backend para la arquitectura de la arquitectura RISC-V se estabiliza, lo que ya no se posiciona como experimental y se construye por defecto. Soporte completo para la generación de código para las variantes del conjunto de instrucciones RV32I y RV64I con extensiones MAFDC.

Fuente: http://releases.llvm.org/

from Linux Adictos https://ift.tt/2nKSBKr
via IFTTT

Después de siete años, por fin fue liberada la nueva rama del analizador de tráfico Zeek 3.0.0

Siete años después de la formación de la última rama importante, se presentó el lanzamiento de la nueva versión del sistema de detección de intrusos de red y análisis de tráfico Zeek 3.0.0, previamente distribuido bajo el nombre de Bro.

Zeek es una plataforma de análisis de tráfico que se centra principalmente en el seguimiento de eventos de seguridad, pero no se limita a esta aplicación. Se proporcionan módulos para el análisis de varios protocolos de red del nivel de aplicación, teniendo en cuenta el estado de las conexiones y permitiendo la formación de un registro detallado (archivo) de la actividad de la red.

Se propone un lenguaje orientado a temas para escribir escenarios de monitoreo e identificar anomalías, teniendo en cuenta las características específicas de las infraestructuras específicas. El sistema está optimizado para su uso en redes con gran ancho de banda.

Se proporciona una API para la integración con sistemas de información de terceros y el intercambio de datos en tiempo real.

Los paquetes IP capturados con pcap se transfieren a un motor de eventos que los acepta o rechaza. Los paquetes aceptados se reenvían al intérprete de scripts de política.

El motor de eventos analiza el tráfico de red en vivo o grabado o archivos de rastreo para generar eventos neutros. Genera eventos cuando sucede “algo”.

Esto puede ser provocado por el proceso de Zeek, como justo después de la inicialización o justo antes de la finalización del proceso de Zeek, así como por algo que tiene lugar en la red (o el archivo de seguimiento) que se analiza, como Zeek presenciando una solicitud HTTP o un nueva conexión TCP.

Zeek utiliza puertos comunes y detección de protocolos dinámicos (que incluyen firmas y análisis de comportamiento) para adivinar mejor la interpretación de los protocolos de red. Los eventos son neutrales en cuanto a políticas, ya que no son buenos ni malos, sino que simplemente indican al guión que algo sucedió.

Principales novedades de Zeek

En esta nueva entrega de la aplicación se destaca que el analizador para el protocolo NTP se ha reescrito completamente y se ha agregado un nuevo analizador para MQTT.

Con lo cual las funciones de analizador fueron mejoradas para DNS, RDP, SMB y TLS. Para DNS, se proporciona el análisis de registros SPF y para DNSSEC, RRSIG, DNSKEY, DS, NSEC y NSEC3 y se proporciona la asignación de eventos relacionados.

Ademas todas las referencias al nombre “bro” en las rutas de archivos, configuraciones, paquetes, scripts, espacios de nombres y funciones se reemplazan por “zeek” (la compatibilidad con los nombres antiguos se conserva por compatibilidad con versiones anteriores). El gestor de paquetes bro-pkg ha cambiado de nombre a zkg.

De los demás cambios que se destacan en el anuncio de esta nueva versión:

  • Soporte implementado para desencapsular flujos transmitidos dentro de túneles VXLAN
  • Soporte agregado para enlaces con tipo NFLOG
  • Se agregó la capacidad de guardar registros de datos extraídos en la codificación UTF8.
  • Se ha agregado soporte para cierres para funciones anónimas al lenguaje de scripting, se ha agregado el operador de enumeración de tablas en el formato clave-valor (“for (key, value in t)”).
  • Adición de operaciones de división de vectores al estilo Python (“v [2: 4]”)
  • Se ha propuesto una nueva estructura paraglob para emparejar rápidamente máscaras de cadena en grandes conjuntos de datos binarios
  • Soporte agregado para el protocolo SMB 3.x en el analizador SMB y soporte para TLS 1.3.

¿Como instalar Zeek en Linux?

En estos momentos (en los que fue escrito al articulo) el paquete zeek aún no esta dentro de los repositorios de las distribuciones de Linux, a que actualmente aún se encuentra la ultima versión de “Bro”.

Por lo que si quieren instalar esta nueva versión de Zeek 3.0 deberán de descargar su código fuente y realizar la compilación en su equipo.

Para ello lo que deben hacer es abrir una terminal y en ella ejecutar los siguientes comandos:

git clone --recursive https://github.com/zeek/zeek

./configure && make && sudo make install

Y listo con ello ya tendrán instalado este analizador de trafico.

from Linux Adictos https://ift.tt/2n9oKuZ
via IFTTT