Steam Play con Proton 4.11-7 ya está fuera

Steam Play

Valve sigue imparable en su empeño por mejorar cada vez más su cliente Steam para las diferentes plataformas para las que está disponible. Y por supuesto, el mundo gaming dentro de los que usan distros GNU/Linux están esperando estas novedades para poder jugar a más videojuegos y con mayores facilidades. Y eso es lo que ha aportado Steam Play en esta última versión lanzada gracias a los esfuerzos de desarrollo de Valve y CodeWeavers, que como sabes, está también implicada…

Ahora, la nueva versión de Steam Play tendrá Proton 4.11-7, la nueva versión del proyecto Proton que no es más que una implementación mejorada de Wine para que cada vez los usuarios Linux puedan jugar a más videojuegos nativos de Microsoft Windows en su distro sin ningún tipo de esfuerzo, solo ejecutar desde Steam como harían con cualquier otro videojuego y listo.

Ahora, esta nueva versión del cliente aportará mejoras de compatibilidad para más títulos de la lista, corrigiendo algunos bugs molestos de la versión anterior. También se ha mejorado, con una de los mayores pasos adelante, el soporte para gamepads y otros mandos de videojuegos. Así que si te gusta jugar con este tipo de controladores, estás de enhorabuena. Pero esos no han sido los únicos cambios aportados…

Otro de los cambios interesantes es que mejoraron el soporte de los videojuegos Windows construidos con el motor gráfico Unity (que seguramente recordarás porque hemos hablado de él bastante en LxA por su soporte también para las plataformas Linux) que usan el plugin Rewired Unity. Por supuesto, también actualizaron wine-mono a la versión 4.9.3, se ha arreglado algún que otro problemilla con Age of Wonders: Planetfall, Kingdom Come: Deliverance, y otros juegos VR que ya no se detendrán. Y, por supuesto, se ha incluído DXVK actualizado a la versión 1.4.2 y D9VK a la 0.22.

from Linux Adictos https://ift.tt/2q2gfDu
via IFTTT

AsteroidOS, el nuevo sistema operativo para relojes basado en el núcleo de Linux llega a la versión 1.0

AsteroidOS

Hace ya muchos años que los relojes inteligentes están entre nosotros, pero creo que ha habido dos momentos impotentes. El primero fue la llegada del Pebble, un reloj inteligente que entendió perfectamente qué debía hacer un smartwatch: ser el acompañante del smartphone y, entre otras cosas, mostrar las notificaciones. Más tarde llegó el Apple Watch, un reloj inteligente que incluyó muchas aplicaciones interesantes. El siguiente paso será un reloj que sustituya casi por completo a los móviles, pero también será importante que haya opciones como las que ofrecerá AsteroidOS.

Hace ya un par de años que escribimos sobre AsteroidOS por primera vez. En aquel momento, mi compañero Isaac hablaba de un proyecto open source que acababa de llegar a GitHub. Hoy, la noticia es principalmente que el proyecto sigue adelante, y el lanzamiento de la versión 1.0 lo demuestra. Como otros sistemas operativos móviles basados en Linux, como Ubuntu Touch, AsteroidOS se puede instalar en relojes existentes, como algunos de Sony o LG.

AsteroidOS se puede instalar en relojes Android Wear

Entre los dispositivos en los que podemos instalar AsteroidOS tenemos:

  • ASUS Zenwatch 1/2/3.
  • LG G Watch Urbane, Watch R y Watch.
  • Relojes movidos por el chispet MTK6580.
  • Ticwatch E&S
  • Sony Smartwatch 3
  • Más información.

¿Y qué hace AsteroidOS diferente a otros sistemas operativos para smartwatches? En un principio, que está diseñado para ser privado y seguro. El principal problema es que, por lo menos en el momento de escribir estas líneas, no tiene una tienda de aplicaciones en la que podamos encontrar apps populares, pero tampoco es lo que pretenden. Es un sistema operativo que, salvando las distancias y pensando en su función, recuerda un poco al Pebble anteriormente mencionado.

En el siguiente vídeo podéis ver alguna de sus funciones destacadas.

  • Fácil de usar.
  • Controles.
  • Notificaciones.
  • Aplicaciones.
  • Compatible con relojes existentes.
  • De código abierto.

En este otro vídeo podéis ver cómo funcionaba AsteroidOS en sus primeros meses de vida. Yo creo que es una buena alternativa a Android Wear. ¿Cómo lo véis vosotros?

from Linux Adictos https://ift.tt/311EjTG
via IFTTT

OpenTESArena: una re-implementación abierta de The Elder Scrolls: Arena

opentesarena

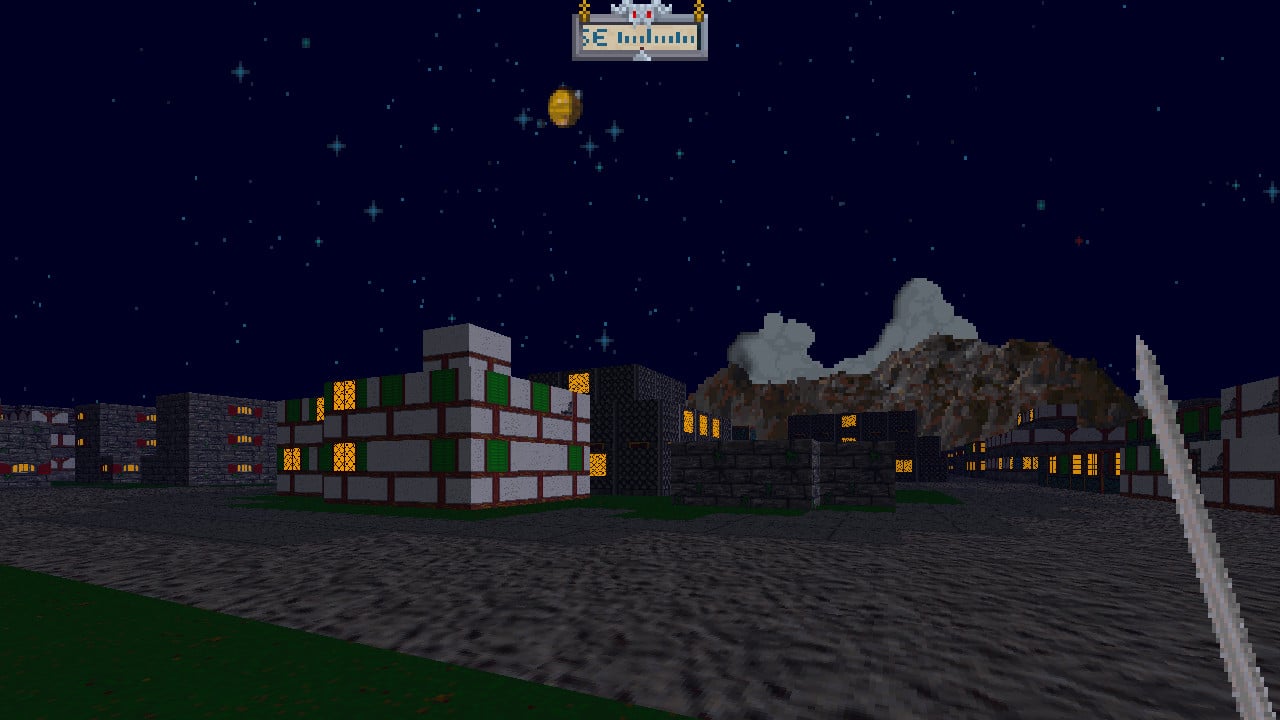
OpenTESArena es una reimplementación de código abierto de The Elder Scrolls: Arena. Está inspirado en proyectos ismilares como OpenXcom y OpenMW. Este divertido motor gráfico tiene nuevo lanzamiento con algunas mejoras. El objetivo de este proyecto es tener una versión limpia y multiplataforma, y parece que está funcionando. Pero todavía hay una gran cantidad de características que faltan por implementar antes de que sea suficientemente jugable para que resulte agradable.

Como he dicho, es de código abierto, así que si te interesa obtenerlo, ver el código fuente, e incluso contribuir en este desarrollo, ya sabes que puedes hacerlo desde GitHub. Allí encontrarás también información y todo lo que necesitas saber del proyecto y su desarrollador.

Para los que no conozcan de qué va The Elder Scrolls: Arena, y por tanto no saben bien lo que se encontrarán con este proyecto, decir que fue un videojuego de rol de 1994 para el sistema operativo MS-DOS de Microsoft. Los amantes de los clásicos lo han venido ejecutando en emuladores en sistemas operativos más modernos, para así saciar su nostalgia y poder echarse unas partiditas a este desarrollo de Bethesda Softworks.

Lo que lo hizo especial en esa época era la libertad que ofrecía este videojuego, nunca vista antes en otros títulos de la época. El jugador podía pasear por todo el imperio haciendo lo que le apeteciera, es decir, como los actuales juegos de universo abierto. Podía desde entrar en las mazmorras, ayudar a ciudadanos, salvar a un viajero, buscar empleo, luchar, etc. Todo un gigantesco escenario digital a tu disposición que ahora también podrás revivir en Linux gracias a OpenTESArena…

from Linux Adictos https://ift.tt/30Yxcvb
via IFTTT

nmap: ejemplos de comandos útiles

nmap logo

Si no has trabajado en temas de seguridad seguramente necesite presentar a nmap, en caso contrario no necesita presentaciones. Para los que no lo conozcan aún, decir que nmap es una herramienta de código abierto muy práctica. Sirve para rastrear puertos, servicios y otro tipo de información de una máquina remota. Fue escrita originalmente por Gordon Lyon, aunque hoy día participe una gran comunidad en su desarrollo.

Gracias a ella se puede testar la seguridad de diversos sistemas informáticos, descubriendo servicios u ordenadores conectados a una red para intentar conseguir información sobre ellos y ver algunas posibles vulnerabilidades o puntos de entrada. Para que eso sea posible, esta herramienta escrita en varios lenguajes de programación enviará una serie de paquetes de red definidos a otros equipos de la red y analizará sus respuestas…

La cantidad de opciones que posee es muy grande. Por tanto, también puede ofrecer gran cantidad de funciones. Incluso se pueden usar los diversos parámetros que le puedes pasar al comando para adaptarse a diferentes tipos de latencia y congestión, evadir ciertas barreras y realizar varios tipos de escaneos que ahora analizaremos.

Ejemplos prácticos de nmap

Nmap es una herramienta muy compleja, y no se explica su uso desde el principio, pero sí que voy a mostrar algunos ejemplos prácticos reales muy interesantes. Para ello, voy a crear varias categorías y en cada una de ellas explicar algunos casos de aplicación. Además, tampoco explico cómo se instala esta herramienta, que no suele venir instalada por efecto en la mayoría de distribuciones GNU/Linux, solo en las destinadas a seguridad como Kali Linux, Parrot OS Security, etc.

Ten paciencia, en ocasiones puede arrojar datos muy rápidamente, en otros casos podría tardar un rato en mostrarlos. Así que no te desesperes, aunque parezca que la herramienta no está haciendo nada, estará analizando. Puedes tomar un café mientras o hacer algo para distraerte… Pero al final, dará sus resultados.

Además, te recomiendo que uses máquinas virtuales o tus propios dispositivos de casa para evitar problemas. Practica con eso y así no tendrás tentaciones de meterte en problemas mayores… Desde LxA no nos hacemos responsables de para qué lo uses.

Si no te simpatiza demasiado trabajar con la línea de comandos, tienes la opción de usar Zenmap, una GUI oficial para este proyecto y así facilitar un poco las cosas…

Barrido de ping

Algunos ejemplos para realizar un barrido de ping con nmap, es decir, un método para establecer el rango de IPs que están asignadas a los hosts. Dicho de otro modo, para descubrir dispositivos en línea dentro de una red o rango. Para ello, tan solo tienes que ejecutar el siguiente comando (ambos son equivalentes):


nmap -sP

nmap -sn

Pero si lo que quieres es descubrir todos los hosts de una red de clase C, puedes modificar el anterior comando y ejeuctarlo de esta otra forma:


nmap -sP 192.168.0.* 

El * es un carácter comodín, es decir, representa cualquier valor. Pero también puedes filtrar o afinar un poco más al usar nombres de hosts (p.e.: server1.ejemplo.com), direcciones IPs concretas, rangos (p.e.: 192.168.1.1-20), una subred (p.e.: 192.168.1.0/24).

Definir puertos en el escáner

Para definir puertos con nmap, puedes usar la bandera -p seguido del número de puerto concreto que quieres analizar o también una lista de puertos separados por comas para hacerlo sobre varios:


nmap -p 80, 21 192.168.0.* 

También puedes especificar rangos, como sucedía con las IPs, para ello, puedes usar el guión para definir el principio y final del escaneo:


nmap -p 21-80 linuxadictos.com

Y se pueden usar rangos de IPs y de puertos a la vez, incluso varios tramos de rangos, la verdad es que las combinaciones son bastante grandes. Usa tu imaginación, pero aquí tienes otro ejemplo de ello:


nmap -p 21-23,1000-2000 192.168.1.1-14 

El anterior comando buscaría solo entre los puertos 21 y 23, 100 hasta 2000 y saltaría el resto de puertos. Con las IPs algo similar, desde la 1 a la 192.168.1.14.

Escáner ARP

Un escáner con el protocolo ARP se puede hacer de forma bastante sencilla. Lo puedes hacer normal o sin ARP como muestro en estos dos ejemplos respectivamente:


nmap -sP -PR 192.168.*.*
nmap -sn --disable-arp-ping 192.168.0.*

Nuevamente vuelvo a repetir, con este tipo de sondeo rápido y fiable por ARP, también puedes jugar con rangos de puertos, rangos de IPs, nombres de dominio, etc. Los puedes ir combinando como te plazca…

Escáner FIN

Es un sondeo más agresivo. Ya sabes que existen tres tipos fundamentales de escaneo, el NULL (-sN), FIN (-sF) y Xmas (-sX). El primero no activa ningún bit, el flag de la cabecera de TCP es 0. En el segundo caso, que es el que nos importa para este ejemplo, se usa el bit FIN. En el último caso, se usan los flags FIN, PSH y URG.

Unos ejemplos con FIN serían:

nmap -sF -T4 192.168.1.4-8 
nmap -sF -T2 192.168.1.6

Por cierto, -T es para especificar templates de Timing. Los nombres son paranoid o 0, sneaky o 1, polite o 2, normal o 3, agressive o 4 e insane o 5. Puedes especificar el que necesites en cada momento, por ejemplo -T4 es el recomendado para una red local. Eso puede ser en función de si quieres evadir ciertos mecanismos de defensa, según el ancho de banda, etc.

Escáner NULL

El siguiente tipo de escáner: NULL. Ejemplos de cómo se haría este tipo de sondeo:

nmap -v -sN -p 8080 server1.ejemplo.com
nmap -sN -T5 192.168.1.4

Como vez en esos ejemplos, también se pueden usar los templates que he comentado antes… No quiero ser repetido, pero ya sabes que puedes ir combinando las opciones y parámetros como quieras, con bastante flexibilidad.

Recuerda que tanto NULL, XMAS y FIN no pueden distinguir entre puertos abiertos y filtrados en muchos escenarios. Para ayudar a nmap a que los pueda distinguir, puedes usar la opción -sV:

nmap -sN -T2 -sV -p 80,21,23 192.168.4.1

Escáner Xmas

El sondeo “Navidad”

nmap -sX -T2 -v2 -p 80 192.168.1.4

En este caso he introducido otra nueva variable, y es -v, que especifica el nivel de detalle que quieres. En este caso es 2, en vez del modo verbose normal que sería con -v. Se puede aplicar a los anteriores comandos también si lo necesitas.

Más ejemplos con nmap

A parte de los anteriores, también puedes usar otras de la enorme cantidad de opciones de las que dispone nmap. Por ejemplo, si quieres descubrir el tipo de sistema operativo en un sondeo, puedes usar la opción -O:

nmap -sV -O -v 192.168.4.1 

Por otro lado, tienes que conocer que nmap puede usar una serie de scripts muy prácticos que pueden extender aún más sus capacidades y encontrar, por ejemplo, vulnerabilidades. Para actualizar la base de scripts de nmap usa:

nmap --script-updatedb 

Para usar estos scripts, puedes hacer lo siguiente:


nmap -f -sS -sV --script auth 192.168.4.4

Observa que he usado auth, pero puedes usar más opciones:

  • auth: ejecuta todos sus scripts disponibles para autenticación
  • default: ejecuta los scripts básicos por defecto de la herramienta
  • discovery: recupera información del target o víctima
  • external: script para utilizar recursos externos
  • intrusive: utiliza scripts que son considerados intrusivos para la víctima o target
  • malware: revisa si hay conexiones abiertas por códigos maliciosos o backdoors (puertas traseras)
  • safe: ejecuta scripts que no son intrusivos
  • vuln: descubre las vulnerabilidades más conocidas
  • all: ejecuta absolutamente todos los scripts con extensión NSE disponibles

También puedes usar script específicos para descubrir una vulnerabilidad concreta. Por ejemplo la SMB ms08-067:


nmap -p 445 --script smb-vuln-ms08-067 192.168.4.*

La cantidad de herramientas disponibles como ves son muy numerosas. Otra opción más, y con esto ya termino, sería realizar una comprobación de si es vulnerable a un ataque de fuerza bruta contra el protocolo SSH:


nmap --script ssh-brute.nse 192.168.41.14

Más información

Para más información, puedes usar el comando man en tu distro y también este otro manual online. Allí encontrarás todo lo que necesitas saber sobre esta compleja herramienta.


man nmap

No obstante, espero que estos ejemplos te sirvan de algo, ya sabes que puedes dejar tus comentarios…

from Linux Adictos https://ift.tt/30YqKEJ
via IFTTT
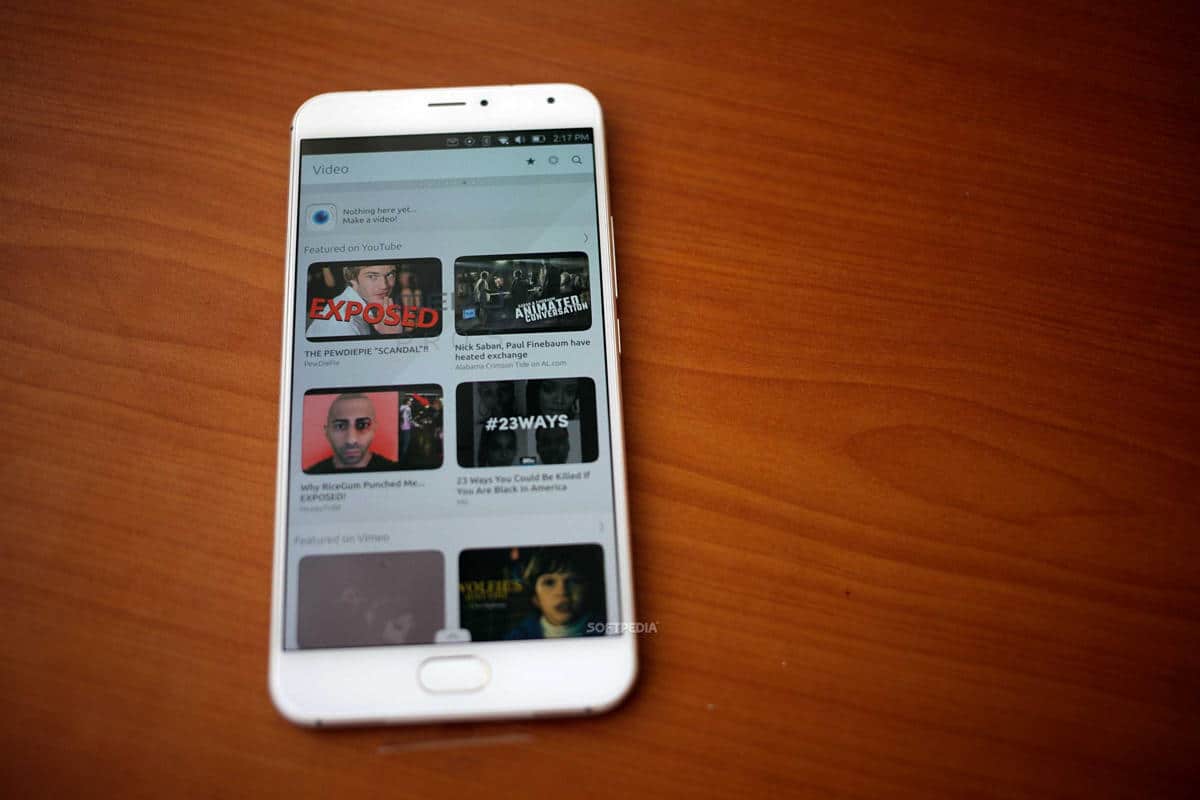
Ubuntu Touch OTA-11 disponible con un teclado mejorado

La comunidad de UBports anuncio ayer la disponibilidad para pruebas públicas de Ubuntu Touch OTA-11, el sistema móvil de Ubuntu para todos los teléfonos con soporte.

Planeado originalmente como una actualización pequeña que solo arreglaría algunos errores y agregaría mejoras simples, Ubuntu Touch OTA-11 trae más que eso para los teléfonos Ubuntu, como un teclado más inteligente y rápido que introduce la plantilla Dvorak, y mejora las plantillas para japonés y polaco, así como una nueva forma de editar textos.

 “Usando esta característica, puedes moverte sobre el texto y deshacer o rehacer acciones, mover un rectángulo de selección y usar los comandos para cortar, copiar y pegar, todo desde el mismo diseño. Solo hace falta presionar la barra espaciadora. Aún estamos inseguros del funcionamiento de esta mejora por lo que podría tener cambios.” Menciona UBports.

Mejoras en el navegador y las notificaciones

El navegador desarrollado en casa, Morph Browser, también recibió algunas mejoras durante el ciclo de desarrollo de la actualización OTA-11, entre las cuales nos encontramos la opción de “Siempre permitir” o “Siempre denegar” cuando un sitio pide acceso a los datos de localización, la habilidad de bloquear el acceso a ciertos sitios y soporte para que diversos sitios lancen aplicaciones usando direcciones similares “tel://” para abrir el teléfono.

Ubuntu Touch OTA-11 también trae mejoras en las notificaciones para todos, sin requerir de una cuenta de Ubuntu One, soporte para más dispositivos potenciados por Android 7.1, arreglos de Wi-Fi y Bluetooth para el Nexus 5 para que ya no consuman tanta batería y CPU, y mejoras en los mensajes MMS.

Puedes probar Ubuntu Touch OTA-11 en tu teléfono ahora mismo siguiendo las instrucciones de UBPorts aquí.

from Linux Adictos https://ift.tt/30YqKod
via IFTTT

Linus Torvalds dijo: nadie, ni siquiera Microsoft, puede tomar el control de Linux por sí mismo

linustorvalds

Microsoft, que una vez vio al Kernel de Linux como cáncer, ahora se ha convertido en uno de sus mayores contribuyentes y continúa dominando la comunidad Linux. Por esto, algunos comenzaron a preocuparse por el hecho de que Microsoft logra controlar totalmente Linux. Pero en la conferencia Linux Plumbers 2019, Linus Torvalds dijo que no y eso nunca sucederá.

Durante el evento, Linus Torvalds y varios otros programadores del Kernel de Linux surgió un cuestionamiento sobre si Microsoft quiere controlar Linux, pero también agregaron que no les preocupa. Según Linus Torvalds, las relaciones no son lo que solían ser entre los desarrolladores de Microsoft y los del núcleo de Linux.

“Todas estas cosas anti-Microsoft fueron a veces una broma divertida, pero en realidad no. Hoy son mucho más amigables. Hablo con ingenieros de Microsoft en varias conferencias, y siento que sí, que han cambiado y que los ingenieros están contentos. Y están realmente felices de trabajar en Linux. Así que rechacé completamente todas las cosas anti-Microsoft “, dijo Torvalds.

La relación entre la comunidad del kernel de Linux y Microsoft no siempre ha sido la mejor, porque en varias ocasiones, Microsoft habría bloqueado el proyecto para evitar su evolución. En 2001, Steve Ballmer, el ex CEO de la firma Redmond incluso había dicho que el núcleo de Linux era como el cáncer.

“La forma en que se escribe la licencia, si utiliza software de código abierto, debe hacer que el resto del software sea de código abierto… Linux es un cáncer de propiedad intelectual que se enfoca en todo lo que toca “, dijo.

Sin embargo, en los últimos años, Microsoft,ha estado muy involucrado en la comunidad de código abierto, principalmente en el Kernel de Linux. Esto le permitió ofrecer otros tipos de software a sus clientes y también integrar, más recientemente, un kernel de Linux a Windows conocido como WSL (Windows Subsystem for Linux). Pero para algunos, la estrategia de Microsoft es extender Linux para finalmente controlarlo.

Torvalds asegura que el principal objetivo de Microsoft con Linux es su plataforma Azure.

Hoy, según algunos comentarios, Linux se usa principalmente en el servicio en la nube de Microsoft, Microsoft Azure Cloud.

En julio, Sasha Levin, un desarrollador de kernel de Linux que trabaja en Microsoft, en una solicitud para unirse a una lista de correo privada dedicada a la seguridad de Linux y entornos de código abierto, señaló que “el uso de Linux en la nube de Microsoft tiene excedió Windows “aunque no proporciona números precisos. La compañía también tiene Azure Sphere OS, un sistema cuyo núcleo está basado en Linux.

¿Tiene Microsoft otras ideas en mente o volverá a cobrar nuevamente para tratar de controlar Linux? A eso, Torvalds respondió que no cree que Microsoft esté en planes de ello.

“No creo que sea verdad. Quiero decir, habrá tensiones. Pero eso es cierto para cualquier empresa que viene con Linux; tienen sus propios objetivos “, dijo Torvalds. Y quieren hacer las cosas a su manera porque tienen una razón para hacerlo. Según él, el objetivo principal de Microsoft con Linux es su plataforma Azure.

“Microsoft tiende a enfocarse en Azure y hacer lo que sea necesario para que Linux funcione bien para ellos”, agregó. Para él, este comportamiento es completamente normal, porque significa que recién están comenzando desde la comunidad.

En los últimos años, Microsoft ha invertido mucho en la comunidad de Linux e incluso ha pedido unirse a la “lista de contactos de seguridad de distribución de Linux” para estar informado de los problemas que aún no son públicos.

También ha optado por confiar en el sistema operativo Android de Linux basado en Linux para regresar al mercado de teléfonos inteligentes, después de haber abandonado en 2017 la muerte de su sistema operativo para teléfono, Windows 10 Mobile. Microsoft ahora parece reservar Windows solo para PC.

Sin embargo, Torvalds y sus asociados no están preocupados de que Linux esté controlado por Microsoft. Es lo contrario. El kernel de Linux ahora está presente en todas las empresas de tecnología del mundo, incluida Microsoft. Esto solo refuerza su potencial.

from Linux Adictos https://ift.tt/315vCIh
via IFTTT

Novedades en Firefox Nightly: la Awesome Bar crece y un nuevo Kiosk Mode

Nueva Awesome Bar en Firefox Nightly

La versión más actualizada del navegador de Mozilla es Firefox 69.0.2, pero también hay disponibles tres posibilidades más: la Beta, la Developer Edition y la Nightly. La Beta es para los que quieren probar las novedades más pronto, mientras que la Nightly aún introduce más funciones, pero puede presentar más fallos y algunas de ellas pueden no llegar a la versión estable. Dos de estas novedades, ya disponibles en Firefox Nightly, están dando mucho que hablar.

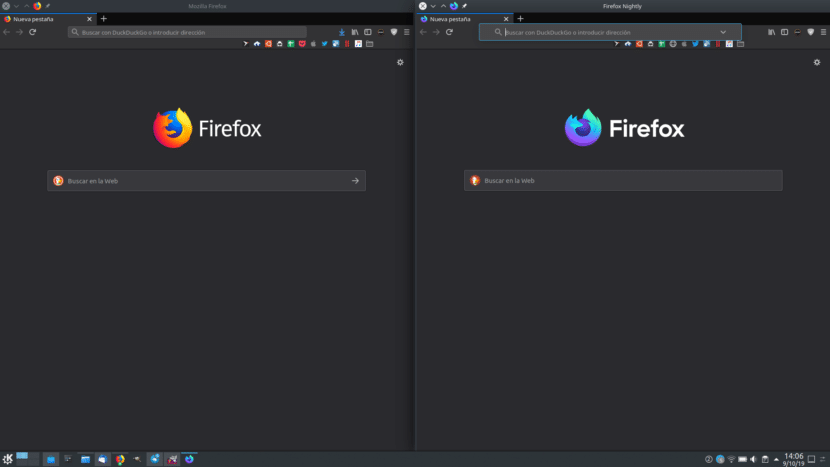
La primera de las funciones simplemente salta a la vista. Se trata de una nueva animación en la Awesome Bar (la barra de direcciones) que hace que aumente su tamaño cuando la tenemos seleccionada. Por otra parte, su tamaño también se reduce: cuando seleccionamos la barra de URL en Firefox 69 y empezamos a escribir, las sugerencias ocupan todo el ancho del navegador, mientras que en Firefox 71, la última versión Nightly, se mantiene en el tamaño ampliado, pero sin llegar a los extremos.

Nuevo Kiosk Mode de Firefox Nightly para iniciar en pantalla completa

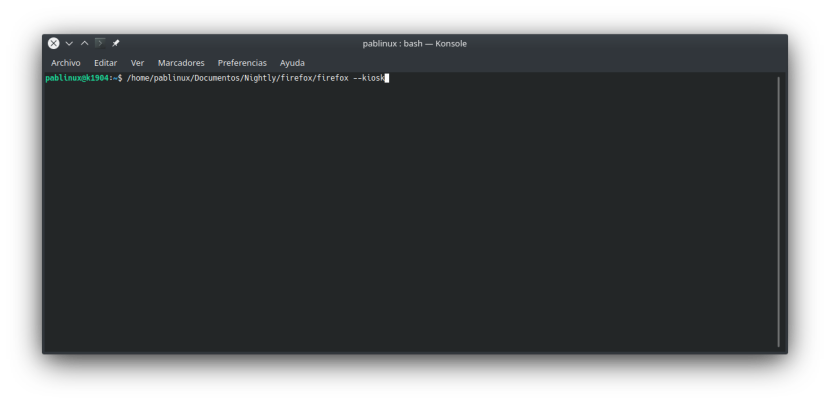
La otra función que está dando que hablar es lo que llaman Kiosk Mode. El “modo quiosco” es básicamente lo mismo que conseguimos al presionar F11, pero con la diferencia de que no aparecerá la barra de direcciones ni nada extra por mucho que movamos el ratón por los bordes de la pantalla. Podemos acceder a él abriendo un terminal y escribiendo lo siguiente:

firefox --kiosk

lanzar Kiosk Mode en FirefoxHay que tener en cuenta que si escribimos el comando anterior y tenemos Firefox <71 instalado, lanzará la versión estable y no veremos lo que pretendíamos; se abrirá una nueva ventana del navegador. Para poder ver la nueva función deberemos escribir toda la ruta antes de “–kiosk”, algo que podemos conseguir de manera más sencilla si arrastramos el archivo “firefox” de los binarios de Firefox Nightly al terminal. La ruta no será necesaria cuando la función se lance oficialmente.

Los interesados, podéis descargar Firefox Nightly desde este enlace.

from Linux Adictos https://ift.tt/314OJlL
via IFTTT

Senadores norteamericanos contra Youtube por ser “una de las herramientas preferidas de la propaganda rusa”

senadores norteamericanos contra Youtube

Senadores norteamericanos contra Youtube. Un reporte acusa al portal de ser un instrumento de la propaganda rusa

Senadores norteamericanos contra Youtube.  Son los integrantes del comité de inteligencia quienes el pasado martes publicaron un informe en el que acusaban al portal de videos de Google de YouTube de ser el “vehículo de propaganda preferido” para el grupo de difusión ruso RT, patrocinado por el Estado.

Senadores norteamericanos contra Youtube. La explicación

El reporte se centró en las campañas de desinformación en Internet llevadas a cabo por la Agencia de Investigación de Internet (IRA), al que algunos calificaban de “una notoria operación” de agentes rusos que funcionaba principalmente bajo el disfraz de cuentas falsas.

Otras plataformas preferidas por los rusos, parecen ser también Facebook, Instagram, y Twitter.

Sin embargo el reporte es un poco contradictorio:

Hay pocas pruebas de que los esfuerzos operativos del IRA dependieran tanto de los productos de Google como de Facebook, Instagram o Twitter para ejecutar los aspectos más visibles de su campaña de guerra de información.

Del informe se desprende que de los productos de Google utilizados, YouTube fue el más popular. La gran mayoría de los videos del IRA se dirigían a los estadounidenses de raza negra, abordando cuestiones como la brutalidad policial desde una perspectiva racial.

YouTube sigue siendo el vehículo de propaganda preferido de la organización de noticias rusa patrocinada por el Estado, RT (anteriormente Russia Today). En febrero de 2019, RT tenía casi 3,3 millones de suscriptores globales en su canal de YouTube

De paso también recibió algunos palos el buscador de Google al que también acusaron de privilegiar el contenido de noticias falsas.

Días después de las elecciones presidenciales de 2016, un relato falsificado en los medios de comunicación de que el presidente electo Donald Trump había ganado por el voto popular se posicionaba mejor que las historias que reflejaban con precisión el resultado de las elecciones en Estados Unidos.

Recordemos que Estados Unidos tiene un sistema de colegio electoral.  Trump logró más representantes. Pero su contrincante, Hillary Clinton fue de hecho la que sacó  más votos en las elecciones.

Hasta ahora, Google no había estado en la mira de los políticos estadounidenses por el tema del espionaje ruso. El grueso de las críticas se lo habían llevado Facebook y Twitter.


from Linux Adictos https://ift.tt/3220wCm
via IFTTT

Sistema operativo Collapse OS. No te quedes sin computadora cuando llegue el apocalipsis

El sistema operativo Collapse OS corre sobre componentes reciclados

El sistema operativo Collapse OS está pensado para correr sobre equipos creados a partir de componentes reciclados

El sistema operativo Collapse OS está pensado para una temible crisis. No la crisis que temen otros de falta de agua o guerra nuclear. La crisis a la que me refiero es la que más nos preocupa a quienes amammos la tecnología. Que por falta de componentes nos quedemos sin computadoras.

¿Cuál es el propósito del sistema operativo Collapse OS?

Collapse OS nace del convencimiento de su autor de que nos espera un futuro espantoso. En sus palabras:

Espero que nuestra cadena de suministro mundial se derrumbe antes de llegar a 2030. Con este colapso, no seremos capaces de producir la mayor parte de nuestra electrónica porque depende de una cadena de suministro muy compleja que no seremos capaces de lograr de nuevo durante décadas (¿nunca?).

El rápido ritmo de progreso que hemos visto desde el advenimiento de la electrónica se ha producido en condiciones muy específicas que no se producirán después del colapso, por lo que no podemos esperar poder poner en marcha la nueva tecnología electrónica tan rápido como lo hicimos sin un buen “kit de inicio” que nos ayude a hacerlo.

También imagina que sucederá cuando se corte la cadena de suministros

La electrónica produce una potencia enorme, una potencia que dará ventajas significativas a las comunidades que logren seguir dominándola. Esto marcará el comienzo de una nueva era en la electrónica del reciclaje: las piezas ya no se podrán fabricar, pero tenemos miles de millones de piezas por ahí. Aquellos que logren crear nuevos diseños a partir de esas piezas con herramientas de baja tecnología serán muy poderosos.

Entre estas piezas recuperadas se encuentran los microcontroladores, que son especialmente potentes pero que necesitan herramientas complejas (a menudo ordenadores) para programarlos. Las computadoras, después de un par de décadas, se averiarán irreparablemente y ya no podremos programar microcontroladores.

¡Oh! Y ahora, ¿quién podrá defenderme?

En este caso no será el Chapulín colorado, sino Virgil Dupras, que es a quién estábamos leyendo.  La solución que Virgil imagina, es la siguiente:

Para evitar este destino, necesitamos tener un sistema que pueda ser diseñado a partir de piezas recuperadas y programar microcontroladores. También necesitamos la generación de ingenieros que nos sigan para poder crear nuevos diseños en lugar de heredar un legado de máquinas que no  se pueden recrear y que apenas pueden mantener.

Aquí es donde entra en juego Collapse OS.

Este sistema operativo de código abierto está pensado para utilizarse en procesadores de 8 bits. Dupras explica el por qué los prefiere a los más potentes y recientes ARM de 32 bits.

¿Por qué ir tan lejos como las máquinas de 8 bits? Hay algunos chips ARM de 32 bits que son compatibles con protoboards.

Primero, porque creo que hay más chips de 8 bits aptos para el reciclaje que de 16 o 32 bits.

Segundo, porque esos chips serán más fáciles de replicar en una fábrica después del colapso. El z80 tiene 9000 transistores. 9000! Comparado con los millones que tenemos en cualquier CPU moderna, ¡eso no es nada! Si los primeros chips que somos capaces de crear después del colapso tienen un bajo número de transistores, también podríamos diseñar un sistema que funcione bien en chips más simples.

Objetivos del proyecto

Los objetivos del proyecto Collapse OS son los siguientes:

Collapse OS estará compuesto por  un kernel compatible con procesadores  z80 y una colección de programas, herramientas y documentación que le permitirá ensamblar un sistema operativo que, una vez completado, será capaz de hacer lo siguiente.

  • Funcionar con máquinas mínimas e improvisadas.
  • Interactuar a través de medios improvisados (serial, teclado, display).
  • Editar archivos de texto.
  • Compilar archivos fuente del ensamblador para una amplia gama de MCUs y CPUs.
  • Leer y escribir desde y hacia una amplia gama de dispositivos de almacenamiento.
  • Replicarse a sí mismo.

En definitiva, el objetivo de este proyecto es ser lo más autónomo posible. Con una copia de este proyecto, una persona capaz y creativa debería ser capaz de construir e instalar Collapse OS sin recursos externos (es decir, Internet) en una máquina de su diseño, construida a partir de piezas recuperadas con herramientas de baja tecnología.

No tengo idea si la crisis se producirá, pero como dice el propio Virgil

…esta idea parece demasiado poderosa para no ponerla en práctica. E incluso si resulta inútil, es muy divertido intentarla.

Si quieres participar del proyecto puedes hacerlo en GitHub. También puedes encontrar aquí más información.

from Linux Adictos https://ift.tt/2OyDzTI
via IFTTT

Google descubrió cientos de Race Conditions en el Kernel de Linux usando KCSAN

Linux Kernel

Los ingenieros de Google que contribuyen al Kernel de Linux han anunciado que han descubierto cientos de “Race Conditions”, en el kernel usando KCSAN. La compañía ha estado trabajando durante mucho tiempo en AddressSanitizer para encontrar errores relacionados con la corrupción de la memoria o en UndefinedBehaviorSanitizer para un comportamiento indefinido en el código.

Esta vez, Google ofrece un nuevo detector “Race Conditions” para el kernel de Linux que se llama KCSAN (Kernel Concurrency Sanitizer). Estas vulnerabilidades críticas no son nuevas. De hecho las “Race Conditions” ocurren cuando dos o más subprocesos en el mismo proceso acceden simultáneamente a la misma ubicación de memoria, donde al menos uno de los accesos es para escribir, y cuando los subprocesos no usan ningún bloqueo exclusivo para controlar su acceso a esta memoria.

Cuando se cumplen estas condiciones, el orden de acceso no es determinista y el cálculo puede dar resultados diferentes de una ejecución a otra dependiendo de este orden.

Las Race Conditions se ven cada vez más como errores de acceso simultáneo y son difíciles de duplicar y diagnosticar en programas paralelos. El kernel de Linux es un sistema de software a gran escala, en el que el paralelismo intensivo de subprocesos y el intercalado de subprocesos no determinista están más sujetos a condiciones competitivas.

Algunas situaciones competitivas pueden ser benignas, pero gran parte de ellas identificadas hasta ahora se consideran errores.

El kernel de Linux proporciona varios mecanismos para evitar y gestionar este tipo de condiciones ya que existen herramientas como Thread Analyzer o KTSAN (Kernel Thread Sanitizer) para detectar errores críticos de ejecución en el Kernel de Linux.

Sin embargo, Google, que también contribuye al Kernel de Linux, propuso recientemente KCSAN, un nuevo detector de Race Conditions para el Kernel, similar a KTSAN.

Según Google, KCSAN se enfoca en descubrir situaciones competitivas en el código del Kernel. Este detector dinámico de golpes críticos es una alternativa al Kernel Thread Sanitizer (KTSAN).

Según la explicación de Google, KCSAN se basa en puntos de monitoreo de muestreo, a diferencia del detector KTSAN, que es un detector de carrera crítico antes del evento. Las prioridades clave en el diseño de KCSAN son la falta de falsos positivos, escalabilidad y simplicidad.

KCSAN utiliza herramientas de compilación para acceder a la memoria. KCSAN es compatible con los compiladores GCC y Clang. Con GCC, requiere la versión 7.3.0 o posterior y con Clang, requiere la versión 7.0.0 o posterior.

En la página GitHub del proyecto, Marco Elver de Google escribió que al usar KCSAN en pruebas el mes pasado, encontraron en solo dos días más de 300 situaciones de competencia únicas en el núcleo. KCSAN proporciona varias opciones de configuración para personalizar su comportamiento.

“Hemos estado usando KCSAN a través de Syzkaller durante varias semanas, y hemos encontrado muchos errores. Inicialmente en septiembre de 2019, identificamos más de 300 situaciones de competencia únicas durante solo dos días “, escribió.

Google dijo que el enfoque general se basa en DataCollider, otro detector dinámico de situaciones competitivas en los módulos del núcleo. Pero a diferencia de DataCollider, KCSAN no utiliza puntos de monitoreo de hardware, sino que se basa en herramientas de compilación.

Los puntos de monitoreo se implementan utilizando una codificación eficiente que almacena el tipo, el tamaño y la dirección de acceso en un archivo largo. Los beneficios de usar puntos de monitoreo flexibles son la portabilidad y una mayor flexibilidad para limitar el acceso que puede activar un punto de monitoreo.

Estos son algunos de los puntos clave que KCSAN hizo por Google:

  • Alto rendimiento: el tiempo de ejecución de KCSAN es mínimo y no requiere bloqueo de estado compartido para cada acceso. El resultado es un rendimiento mucho mejor que KTSAN.
  • Sin memoria adicional: según Google, no se requiere caché. La implementación actual utiliza una pequeña cantidad de largos para codificar la información del punto de monitoreo, lo cual es insignificante
  • Comando de memoria: KCSAN no conoce las reglas de control del modelo de memoria del kernel de Linux (LKMM). Esto puede resultar en carreras críticas perdidas (falsos negativos) en comparación con un detector de carrera antes del evento como KTSAN
  • Precisión: según Google, KCSAN es impreciso porque utiliza una estrategia de muestreo;
  • Requiere anotación: se requiere una anotación mínima fuera del tiempo de ejecución de KCSAN. En el caso de un detector de eventos previo a la condición, cualquier omisión conduce a falsos positivos, lo cual es particularmente importante en el contexto del núcleo que incluye mecanismos de sincronización personalizados.
  • Detección de escrituras dinámicas desde dispositivos: al verificar los valores de datos durante la configuración del punto de observación, también se pueden detectar escrituras dinámicas desde dispositivos.

from Linux Adictos https://ift.tt/33kz8A1
via IFTTT