Ubuntu lanza un parche mayor para arreglar un problema en ‘Sudo’

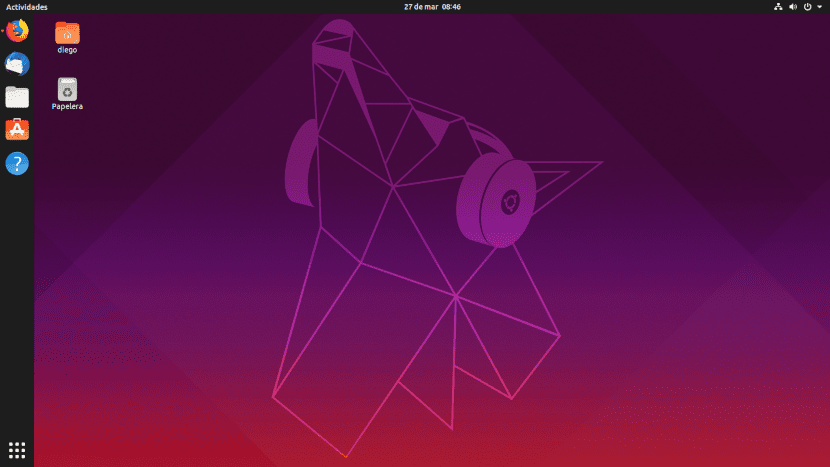
Captura de pantalla de Ubuntu 19.04

Canonical ha lanzado un parche de seguridad urgente para el paquete SUDO siguiendo el descubrimiento de una vulnerabilidad mayor.

Un arreglo critico ha sido lanzado a todas las versiones actuales de Ubuntu; Ubuntu 16.04 LTS, 18.04 LTS, 19.04 y 19.10 (y Ubuntu 14.04 ESR), los usuarios pueden actualizar ejecutando el código sudo apt upgrade.

Pero ¿De qué trata esta vulnerabilidad mayor? Si no has estado al tanto de las redes debes saber que alguien publico la vulnerabilidad en el sitio oficial de CVE (Common Vulnerabilities and Exposures) el 14 de octubre y la noticia se extendió rápidamente.

El exploit, descrito por TheHackerNews menciona un problema en la política de seguridad del paquete Sudo que podría permitir que un usuario o programa malicioso ejecute comandos con permisos root en un sistema incluso cuando la configuración del sudo deshabilita explícitamente este acceso.

Si bien, las vulnerabilidades de seguridad parecen siempre lejanas, está en específico puede suceder en casi cualquier maquina corriendo Linux, por lo que es muy importante actualizar cuanto antes.

Cabe aclarar que el parche de seguridad solo esta creado para arreglar este problema grave y no trae más cambios, por lo que todos los usuarios son urgidos a actualizar.

from Linux Adictos https://ift.tt/2OSn3xG
via IFTTT

Ya fue liberada la nueva versión del entorno de escritorio KDE Plasma 5.17

plasma-5.17

Ya se encuentra disponible la nueva versión de KDE Plasma 5.17, el cual es un shell personalizado construido utilizando una plataforma KDE marcos 5 y bibliotecas Qt 5 usando OpenGL / OpenGL ES para una representación más rápida. KDE Plasma 5.17 llega con diversas novedades añadidas y sobre todo correcciones de errores.

Y es que en esta nueva versión de KDE Plasma 5.17, Kwin (gestor de ventanas) recibió mejoras para el soporte para pantallas de alta densidad de píxeles (HiDPI) y también para el soporte de escalado fraccional para sesiones de escritorio Plasma basadas en Wayland.

Con lo cual esta característica permite elegir el tamaño óptimo de los elementos en pantallas con una alta densidad de píxeles, por ejemplo, puede aumentar los elementos de la interfaz mostrados no 2 veces, sino 1.5.

El tema del Breeze GTK se ha modernizado para mejorar la visualización de la interfaz Chromium / Chrome en el entorno de KDE (por ejemplo, las pestañas activas e inactivas ahora son visualmente diferentes). El esquema de color se aplica a las aplicaciones GTK y GNOME. Al usar Wayland, se hizo posible cambiar el tamaño de los paneles de encabezado GTK en relación con los bordes de la ventana.

El diseño de las barras laterales con la configuración ha cambiado. Por defecto, se detiene la representación del borde de la ventana.

El modo “No molestar”, que pausa la salida de notificaciones, ahora se activa automáticamente cuando se activa la duplicación de pantalla (por ejemplo, cuando se muestran presentaciones);

En lugar de mostrar el número de notificaciones no vistas, el widget del sistema de notificaciones ahora incluye un icono de llamada.

Se ha rediseñado la interfaz de los configuradores de pantalla, el consumo de energía, el protector de pantalla de arranque, los efectos en el escritorio, el bloqueo de pantalla, las pantallas táctiles, las ventanas, la configuración avanzada de SDDM y la activación de acciones al pasar el cursor sobre las esquinas de la pantalla. Páginas reorganizadas en la sección de configuración de diseño.

La configuración para el diseño de la página de inicio de sesión (SDDM) se expande, para lo cual ahora puede especificar su propia fuente, combinación de colores, conjunto de iconos y otras configuraciones.

Mientras que en Discover, se implementaron los indicadores correctos del progreso de las operaciones. Informe mejorado de errores debido a problemas de conectividad de red. Se agregaron íconos en la barra lateral e íconos para aplicaciones instantáneas.

De los demás cambios que se destacan en esta nueva versión:

  • Se agregó la capacidad de limitar el volumen máximo a un valor inferior al 100% en el widget de control de volumen.
  • En las notas adhesivas, por defecto, los elementos de formato de texto se borran al pegar desde el portapapeles.
  • En Kickoff, en la sección de documentos abiertos recientemente, también se proporciona la visualización de documentos abiertos en aplicaciones GNOME / GTK.
  • Se agregó una sección para configurar equipos con interfaz Thunderbolt al configurador.
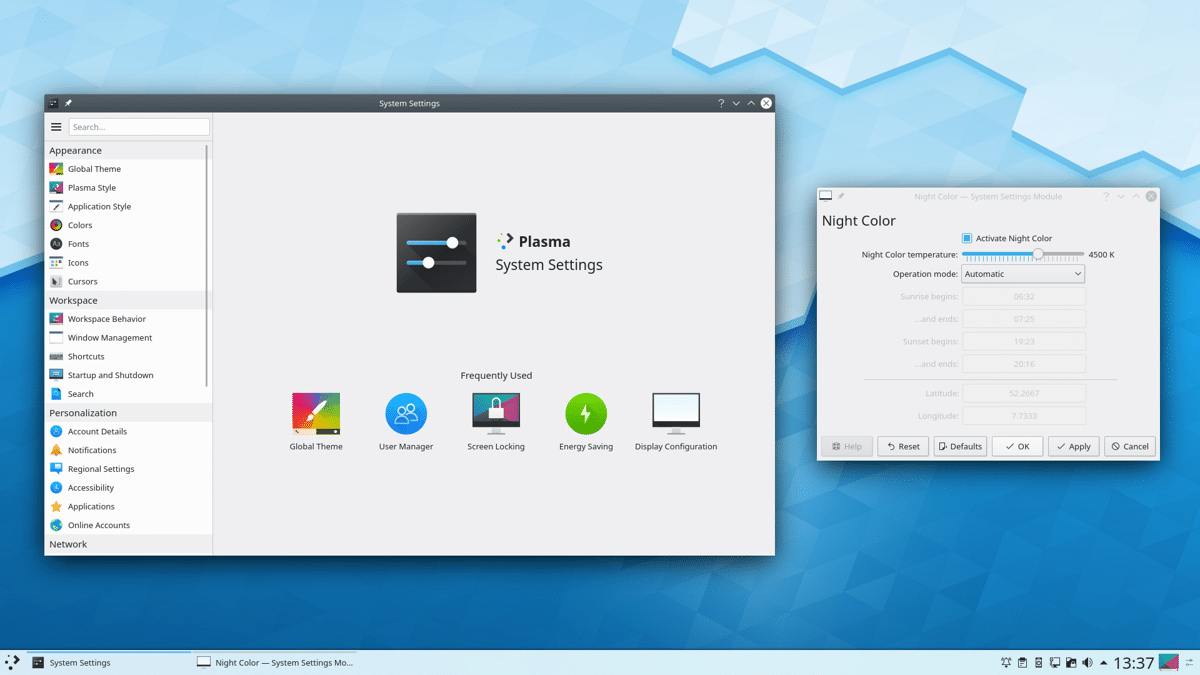
  • Se ha actualizado la interfaz para ajustar la iluminación nocturna, que ahora está disponible cuando se trabaja sobre X11.
  • Se ha agregado un modo de suspensión de dos etapas, en el que el sistema se pone primero en modo de espera, y después de algunas horas en modo de suspensión.
  • Se agregó la capacidad de cambiar el esquema de color para los encabezados en la página de configuración de color.
  • Se agregó la capacidad de asignar una tecla de acceso rápido global para apagar la pantalla.
  • System Monitor agregó soporte para mostrar información detallada sobre cgroup para evaluar los límites de recursos del contenedor. Para cada proceso, se muestran estadísticas sobre el tráfico de red asociado a él. Se agregó la capacidad de ver estadísticas para la GPU NVIDIA.

Si quieres conocer mas al respecto puedes consultar el siguiente enlace.

¿Cómo instalar KDE Plasma en Linux?

Para quienes estén interesados en poder instalar esta nueva versión del entorno, podrán hacerlo ejecutando los siguientes comandos en una terminal.

Es importante mencionar, que esta nueva versión aún no se ha incluido en los repositorios de algunas distribuciones de Linux por lo que deben esperar algunos días más.

Debian, Ubuntu y derivados:

sudo apt-get install plasma-desktop -y

Arch Linux y derivados:

sudo pacman -S plasma

Fedora y derivados:

sudo dnf -y group install "KDE Plasma Workspaces"

OpenSUSE/SUSE:

sudo zypper install -t pattern kde kde_plasma

from Linux Adictos https://ift.tt/31jitv8
via IFTTT

Resurge una vulnerabilidad zero-day que se creía solucionada en Android

zero-day android

Una vulnerabilidad que se ha solucionado en versiones anteriores en Android desde principios del año pasado, ha resurgido, pues recientemente se descubrió que los atacantes estaban explotando activamente una vulnerabilidad “zero-day” en Android que les permite tomar el control total de varios modelos de teléfonos, incluidos 4 modelos Google Pixel, Huawei, dispositivos Xiaomi, Samsung y otros, dijo un miembro del Google Zero Project Research Group.

La vulnerabilidad ha sido calificada como “de alta gravedad” en Android y lo que es peor, el exploit requiere poca o ninguna personalización para rootear completamente los teléfonos vulnerables. Un mensaje del grupo de investigación de Google sugirió que el error, descubierto la semana pasada, fue explotado activamente, ya sea por NSO Group o por uno de sus clientes.

Sin embargo, los representantes del grupo declinaron cualquier responsabilidad por la explotación del error. NSO Group es un desarrollador de exploits y spyware que vende a varias entidades gubernamentales.

En un correo electrónico, los representantes del Grupo NSO escribieron después de la divulgación del exploit:

“NSO no ha vendido y nunca venderá exploits o vulnerabilidades. Esta hazaña no tiene nada que ver con NSO; nuestro trabajo se centra en el desarrollo de productos diseñados para ayudar a las agencias de inteligencia y agencias de aplicación de la ley a salvar vidas “.

El grupo, con sede en Israel y especializado en asistencia técnica a gobiernos para el espionaje de terminales móviles y el desarrollo de “armas digitales”, ha sido ilustrado como tal con el descubrimiento en 2016 y 2017, por investigadores del Citizen Lab de la Universidad de Toronto, un software espía móvil avanzado que desarrolló y bautizó Pegasus.

Google también ha sido diligente y puntual con los parches de seguridad (tan recientemente como el mes pasado, Google lanzó parches de seguridad para teléfonos Google Pixel y para muchos otros teléfonos). Pero todo esto no evitó nuevas vulnerabilidades en Android.

Este exploit es una escalada de privilegios de kernel que utilizan una vulnerabilidad, lo que permite al atacante comprometer completamente un dispositivo vulnerable y rootearlo. Debido a que también se puede acceder al exploit desde el sandbox de Chrome, también se puede entregar a través de la web una vez que se combina con un exploit que apunta a una vulnerabilidad en el código de Chrome que se utiliza para representar el contenido.

Esta vulnerabilidad se creía que fue corregida a principios de 2018 en Linux Kernel LTS versión 4.14 pero sin seguimiento CVE. La solución se incorporó a las versiones 3.18, 4.4 y 4.9 del kernel de Android. Sin embargo, la solución no llegó a las actualizaciones de seguridad de Android que siguieron, dejando varios dispositivos vulnerables a esta falla que ahora se rastrea como CVE-2019-2215.

Maddie Stone, miembro del Proyecto Cero, dijo en un mensaje que “el error es una vulnerabilidad que aumenta los privilegios locales y permite un compromiso completo de un dispositivo vulnerable”.

Es decir, un atacante puede instalar una aplicación maliciosa en los dispositivos afectados y llegar al root sin el conocimiento del usuario, para que pueda tener el control total del dispositivo. Y dado que se puede combinar con otro exploit en el navegador Chrome, el atacante también puede entregar la aplicación maliciosa a través del navegador web, eliminando la necesidad de acceso físico al dispositivo.

La lista “no exhaustiva” de dispositivos que el grupo de investigación de Google ha publicado como dispositivos afectados es:

  • Pixel 1
  • Pixel 1 XL
  • Pixel 2
  • Pixel 2 XL
  • Huawei P20
  • Xiaomi Redmi 5A
  • Xiaomi Redmi Note 5
  • Xiaomi A1
  • Oppo A3
  • Moto Z3
  • Teléfonos LG
  • Samsung S7
  • Samsung S8
  • Samsung S9

El equipo de investigación de Project Zero compartió una prueba de explotación de concepto local para demostrar cómo se puede utilizar este error para obtener una lectura/escritura arbitraria del núcleo durante la ejecución local.

Sin embargo, otro miembro del equipo Zero Project de Google dijo que la vulnerabilidad ya se corregirá en la actualización de seguridad de Android de octubre, que probablemente estará disponible en los próximos días.

from Linux Adictos https://ift.tt/31jfrqw
via IFTTT

Feral Interactive lo vuelve a hacer: Shadow of the Tomb Raider llegará a Linux el 5 de noviembre

Feral Interactive lleva Shadow of the Tomb Raider a Linux

El pasado marzo, Feral Interactive trajo el juego DiRT 4 a Linux. Gracias a la compañía británica, los usuarios que usamos un sistema operativo cuyo kernel desarrolla Linus Torvalds podemos disfrutar de un buen juego de Rallys, pero no era la primera ni será la última vez que hizo algo parecido. De hecho, hace unos instantes ha anunciado que lo volverá a hacer, en esta ocasión con un título relacionado a Lara Croft.

El título elegido en esta ocasión es Shadow of the Tomb Raider, más concretamente la Definitive Edition, un título que hace poco menos de un año que está disponible en otras plataformas como PlayStation, Xbox o Windows. Como todos los Tomb Raider, se trata de un juego acción, misterio y puzzles, pero no penséis que se trata de unir fragmentos para crear imágenes. Los puzzles de este tipo de juegos se traducen en que tenemos que investigar cómo hacer las cosas para poder seguir avanzando en el juego.

Feral Interactive portará el último Tomb Raider a macOS y Linux

En una apasionante aventura de acción llena de misterio y amenaza, Lara Croft debe salvar al mundo de un apocalipsis maya y forjarse en la saqueadora de tumbas en la que está destinada a convertirse. Combinando el juego base, los siete DLC de tumbas de desafío, así como todas las armas, atuendos y habilidades descargables, Shadow of the Tomb Raider Definitive Edition es la mejor manera de experimentar el momento decisivo de Lara.

Además del vídeo anterior, Feral Interactive también ha publicado un enlace en el que podemos ver algunas imágenes reales del título. La Definitive Edition ofrecerá una experiencia más completa, puesto que incluye toda la colección del DLC. El juego estará disponible para Linux y macOS a partir del próximo 5 de noviembre a través de Steam.

from Linux Adictos https://ift.tt/2MeSpwO
via IFTTT

Trident pasa a Linux. Conoce la primera distro nueva del 2020

Trident pasa a Linux

Trident se basará en la distribución independiente Void.

Trident pasa a Linux. Que un seguidor del diablo se una al pingüino podría ser un argumento genial para una secuela de Batman, pero por el momento promete ser una de las mayores novedades del 2020 en materia de código abierto. Y las novedades son bienvenidas teniendo en cuenta que como escribí a principio de año, ya no pasa nada interesante en Linux.

¿De qué estás hablando Diego?

Comencemos por el principio. BSD fue un lenguaje de programación basado en un código fuente de los laboratorios Bell. Su desarrollo estuvo a cargo de la universidad de Bekerley.  Años después, los laboratorios Bell cerraron el acceso a su código. En respuesta a esto, la universidad modificó su propio sistema operativo para hacerlo parecido a Unix.

Sobre la base de BSD aparecieron otros sistemas operativos de código abierto, uno de los cuales es FreeBSD. Con el correr del tiempo, surgió PC-BSD. PC-BSD pretendió ser a FreeBSD lo que Ubuntu o Linux Mint a Debian o Manjaro a Arch Linux. Es decir una versión amigable con abundante uso de instaladores gráficos en comparación con la distribución madre.

Hace poco, los desarrolladores de PC-BSD decidieron dejar de enfocarse en el usuario final y dedicarse por entero a los servidores y a servir de base para la construcción de distribuciones. El proyecto pasó a llamarse TrueOS. Pero, como había gente que seguía queriendo una distribución xBSD amigable, nació el proyecto Trident. Trident (tridente) es la herramienta que tiene el diablo en su mano en las representaciones medievales, y el diablo es la mascota que identifica FreeBSD.

Habiendo explicado todo lo que necesitas saber (o lo único que soy capaz de explicar) continuemos con la historia.

La explicación de por qué Trident se pasa a Linux

Quiero aclarar que existen otras versiones amigables de FreeBSD como GhostBSD. Pero los desarrolladores dle proyecto Trident no consideran que el estar basado en FreeBSD sea una condición necearia para su existencia. En sus propias palabras:

El objetivo del Proyecto Trident es mejorar la usabilidad de un sistema operativo como estación de trabajo gráfica a través de todo tipo de medios: instaladores personalizados, rutinas de configuración automática, utilidades gráficas, y más.

¿Por qué FreeBSD y TrueOS no les sirve? También lo explican en el anuncio:

A lo largo de los años, hemos acumulado múltiples problemas con el sistema operativo FreeBSD. Estos problemas tienen que ver con la compatibilidad del hardware, los estándares de comunicación o la disponibilidad de los paquetes y continúan limitando a los usuarios del Proyecto Trident. Después de muchos años de espera de soluciones, no parece haber ninguna resolución en el horizonte. Para continuar esforzándonos por alcanzar los objetivos del proyecto, hemos tenido que tomar la difícil decisión de cambiar nuestro enfoque y pasar a un sistema operativo que se adapte mejor a lo que el Proyecto Trident está tratando de ofrecer a nuestros usuarios.

Acá es importante establecer algunos puntos.

FreeBSD es un sistema operativo sólido y seguro en servidores. Algunos dicen que en construcción, rendimiento y prestaciones es mucho mejor que Linux. Ahora, si usuaste alguna de las distribuciones amigables, te habrás dado cuenta que en rendimiento son lo que era  Ubuntu en el 2006. Y, con la mayoría de los recursos que no van a Windows y MacOS dirigidos a LInux, no hay mucha esperanza de que esto cambie.

¿Y en cuál distribución Linux se van a basar?

Si pensabas que íbamos a tener otra distro más que son una copia fiel de las principales, pero con otro nombre y fondo de pantalla, te llevarás una grata sorpresa. La distro base será Void Linux. Void Linux fue creada desde cero y no utiliza systemd como medio de inicialización. También tiene un gestor de paquetes propio.

Se espera que con el paso a Linux, Trident logre estas mejoras:

  • Versiones más actuales de las aplicaciones.
  • Mejor soporte a tarjetas gráficas y de sonido.
  • Mejor soporte para WiFi e incorporación de soporte para Bluetooth.

Por razones obvias, la nueva versión no será compatible con las anteriores, por lo que habrá que instalar por defecto.

Lo que no está claro es que si Trident pasa a Linux seguirán utilizando Lumina, el escritorio liviano y configurable creado en su momento para PC-BSD. Supongo que tendremos que esperar a enero del 2020 para saberlo


from Linux Adictos https://ift.tt/33I7MnF
via IFTTT

EndeavourOS sigue avanzando, la versión de octubre llega con Linux 5.3.6

EndeavourOS octubre 2019El tiempo suele ponerlo todo en su sitio. Eso es lo que ha pasado con Antergos, una de las distribuciones basadas en Arch Linux más populares que este verano anunció el fin de su proyecto. No tardó mucho en aparecer un nuevo equipo de desarrolladores que se harían cargo del código pero, como no eran los mismos, decidieron cambiarle el nombre a EndeavourOS, distribución que hoy ha lanzado una nueva versión.

Cuando hablamos de nuevas versiones de un sistema operativo como EndeavourOS, tenemos que tener claro que nos referimos solo a sus imágenes ISO. El modelo de actualizaciones que usa es el mismo que el de Arch Linux, es decir, lo que se conoce como un “Rolling Release” que instalamos una vez y podemos actualizar para siempre. Explicado esto, la versión de octubre de EndeavourOS no es más que una nueva imagen que incluye todas las novedades que ya han lanzado en el sistema operativo.

La versión de octubre de EndeavourOS incluye Firefox 69.0.3

Entre las novedades que incluye la nueva imagen destaca su núcleo o la última versión de Firefox:

  • Linux 5.3.6.
  • Mesa 19.2.1-1.
  • Systemd 243.51-1.
  • Firefox 69.0.3-1.
  • Nuevo lanzador de bienvenida. Ahora nos invita a instalar UFW, LibreOffice, Chromium y el gestor de Bluetooth para Xfce.
  • Han eliminado el paquete xf86-video-nouveau para usar el driver mod-setting del kernel de Linux.
  • Calamares ya no busca actualizaciones porque ralentizaba el proceso de instalación para muchos usuarios. Ahora se ofrece la posibilidad en el menú de bienvenida tras la instalación.
  • Limpieza general.

La nueva imagen ISO está disponible desde este enlace. Tal y como nos explica el equipo de desarrolladores de EndeavourOS, las nuevas imágenes son solo para instalaciones desde cero; los usuarios existentes pueden conseguir todo lo mencionado en este artículo actualizando desde el sistema operativo, algo que, de hecho, permite tener las actualizaciones tan pronto en cuanto están listas.

from Linux Adictos https://ift.tt/2VH0eyq
via IFTTT

Casi 7.000 juegos de MS-DOS disponibles para jugarlos desde tu navegador

Doom entre los miles de juegos disponibles en archive.org

Los emuladores de videojuegos son programas que siempre están entre los más buscados de cualquier tienda de aplicaciones. Para Linux tenemos de todo, como el famoso MAME u otros como VICE con el que podremos emular todo tipo de programas de ordenadores Commodore. Para poder usar la mayoría de emuladores es necesario que instalemos el programa, pero también hay otros que nos permitirán disfrutar de muchos juegos desde nuestro navegador web.

Ha sido en archive.org donde han recopilado miles de juegos de MS-DOS. En realidad, llevan tiempo haciéndolo y ahora mismo ya hay casi 7.000 juegos disponibles, todos ellos accesibles desde un navegador web. Lo que tenemos es básicamente un emulador DOSBOX al que accedemos desde Firefox, Chrome o prácticamente cualquier otro navegador y desde donde podremos jugar casi como si estuviéramos ante un PC de los años ’90.

Juegos de PC clásicos en tu navegador

El principal problema con el que me he encontrado al probar algunos juegos es justamente lo que no me he encontrado: ninguno en español. Por otra parte, todo lo demás es lo mismo que hace más de 20 años: una vez elegido el juego e iniciado, tenemos que esperar a que se “instale”, aunque lo que haremos en realidad es descargar la imagen. Una vez descargada, entraremos al juego, no sin antes elegir nuestra tarjeta de sonido u otra configuración.

Cuando empezamos algún juego, como uno de Larry que he probado, nos damos cuenta de que aún tienen algo que mejorar. Aunque yo no me quejaría de la imagen que ofrecen, sí puedo decir que el sonido no siempre va como se espera. Pero, eh, estamos hablando de un emulador de juegos que ejecutamos en el navegador; ya mejorará.

En la lista de juegos hay muchos a los que merece la pena echarles un vistazo para recordar cómo eran las cosas hace algún tiempo, como Discworld o muchas versiones de PC fútbol, un juego que, si no recuerdo mal, se vendía en los kioscos y su punto más interesante era la gestión de los equipos.

Os dejo que voy a ver si vendo a Ronaldo y me complico un poco la vida.

from Linux Adictos https://ift.tt/2MigZNo
via IFTTT

Cómo reproducir contenido DRM (protegido) en nuestra Raspberry Pi

Contenido DRM en la Raspberry Pi

Hace algunas semanas que tengo la Raspberry Pi 4 y he podido comprobar un par de cosas: por su precio, podemos tener grandes dispositivos, pero está algo limitada. Lo está por otro par, en este caso de motivos: su arquitectura hace que no podamos instalar cualquier aplicación y los sistemas operativos disponibles… solo diré que no son mis preferidos. Pero si nos ponemos a ello, podemos hacer cualquier cosa, como reproducir contenido DRM.

Por lo que he probado, creo que el mejor sistema operativo que podemos usar en la Raspberry es Raspbian, la distro de la compañía de la frambuesa que ofrece mejor soporte para sus pequeñas placas y recientemente se ha actualizado para mejorar el soporte para la cuarta versión. Por otra parte, se trata de un sistema operativo con pocas opciones de personalización y algunos ajustes son diferentes, como el del artículo relacionado de debajo de estas líneas. Reproducir contenido DRM no es un ajuste, sino más bien un truco o consejo cuyos pasos detallamos a continuación.

Contenido DRM en Chromium, así podrás disfrutarlo

  1. Se supone que, si ya tenemos la placa algún tiempo, ya tendremos la Raspberry Pi configurada. Si no, escribimos los comandos habituales (sudo apt update && sudo apt upgrade) y configuramos el vídeo.
  2. A continuación, vamos a instalar las librerías necesarias (widevine). Se trata de unas librerías de Chrome OS que vamos a instalar en Raspbian, pero tranquilos que es sencillo. Vamos a la página del proyecto desde este enlace y descargamos el script (clic derecho sobre “Raw” y “Guardar como”). En el ejemplo de este tutorial lo hemos dejado en la carpeta Descargas.

Descargando los módulos de Chrome OS

  1. En este tercer paso no cometáis tantos fallos como yo, que me confunde usar el teclado/mando que tengo y ya veis lo que puede pasar. Escribimos “cd Downloads” o nos movemos a la ruta donde hayamos descargado el script.
  2. Escribimos el siguiente comando:
sh widevine-flash_armhf.sh

Comando que nos permitirá reproducir contenido DRM

  1. Esperamos unos minutos a que descargue Chrome OS y extraiga las librerías necesarias.
  2. Por último, escribimos el comando que nos aparece al final, en mi caso “sudo tar -C/ -xf widevine-flash-20191014_armf.tgz”. Ojo con esto porque el comando cambia dependiendo de la fecha de descarga del script.
  3. Y bueno, el paso final real es reiniciar el equipo. Si no, recibiremos el mismo error que hemos estado recibiendo cada vez que hemos intentado reproducir contenido DRM en nuestra Raspberry.

Como hemos indicado anteriormente, esto funcionará en Chromium, pero no funciona en otros navegadores como Firefox. Personalmente pienso que no es una tragedia, porque si bien es cierto que yo prefiero la propuesta de Mozilla en ordenadores normales, la versión ESR disponible para la Raspberry es muchísimo más pesada que la de Chromium.

Y ahora sí, a disfrutar de servicios que ofrecen su contenido protegido, como Apple Music o Netflix

from Linux Adictos https://ift.tt/2OMBqE0
via IFTTT

Nobodies: videojuego tipo puzle que llega a Linux

Tras el lanzamiento el pasado 30 de septiembre, el mundo del gaming tiene un nuevo título. El videojuego Nobodies llega a diferentes plataformas, entre ellas también a tu distribución GNU/Linux. Para los que no lo conozcan, decir que es una aventura al estilo Point and Click, muy típica en muchos videojuegos para PC y plataformas móviles. Tiene multitud de rompecabezas que deberás resolver.

Todo ello para encubrir los pasos de agentes gubernamentales que están intentando eliminar a un grupo terrorista. Tu misión es ocultar los cuerpos, destruir pruebas, y no dejar rastro de su presencia. Deberás hacer todo lo que puedas para evitar que horribles experimentos de los años 50 y 60 cayeran en manos de peligrosos terroristas y los usasen para el mal. Todo un gran misterio que te llevará a hacer todo el trabajo sucio para tu gobierno. Sin duda una interesante aventura que algunos aportes nuevos que la diferencian de otras y le pueden dar un toque interesante…

Nobodies está disponible desde Steam y también para plataformas móviles como iOS y Android. Puedes ver toda la información desde el sitio oficial del desarrollador. Pero la verdad es que por lo poco que he podido comprobar de él, el trabajo gráfico parece interesante, y es de esos videojuegos que, aunque no te deja gran libertad, terminan enganchando mucho debido a que te sumergen en la intrigante historia que desearás resolver.

Destacar algunas de sus características, como once asesinatos que deberás tapar, pensando rápido y con ingenio para ocultar las evidencias. Está repleto de acertijos que tienes que resolver en cada misión, desde rompecabezas hasta otro tipo de tareas. Hay múltiples formas de resolver cada desafío, y no solo una como en otros videojuegos del estilo. Y por supuesto, lo que decía antes de su diseño gráfico, que está hecho a mano.

from Linux Adictos https://ift.tt/2MDLBYP
via IFTTT

Adobe si reembolsará a los usuarios en Venezuela

adobe

Hace algunos días compartimos la noticia sobre el caso de Adobe con respecto a sus servicios que comenzaran a ser suspendidos en territorio Venezolano, con lo cual todos los usuarios en Venezuela perderán acceso a todos los productos adquiridos de Adobe a finales de este mes de Octubre.

Esta situación se deriva de un decreto que fue emitido por el gobierno de los Estados Unidos, procedente de la Orden Ejecutiva 13884, cuyo efecto práctico es prohibir casi todas las transacciones y servicios entre empresas, entidades e individuos estadounidenses en Venezuela.

Aun que para algunos la situación no es tan preocupante, la realidad es otra, ya que desde hace algunos años Adobe cambio la forma de ofrecer sus productos a lo que comúnmente se maneja en donde el usuario adquiría una versión de software en especifico con lo cual se proporciona una copia (CD/DVD o descarga digital junto con la clave de activación. Pues Adobe ofrece una modalidad de “suscripción” en la cual básicamente al aplicar dicho decreto, todos aquellos usuarios perderán el acceso y el uso.

Y es que se les informó por correo electrónico el lunes que su cuenta se deshabilitaría a fin de mes debido a las sanciones de los Estados Unidos en su país.

Ante esto muchos usuarios comenzaron a expresar su inconformidad, con lo cual en un principio Adobe dijo que no podría reembolsar a los venezolanos por sus compras, ya que también implicaría transferencias de dinero que violan las sanciones de Estados Unidos.

Pero esa situación ha cambiado para los clientes de Adobe en Venezuela, ya que en un comunicado reciente por parte de Adobe, dio a conocer que eventualmente serán reembolsados.

Adobe ahora dice que los clientes que compraron directamente de Adobe recibirán un reembolso antes de fin de mes.

La compañía agrega que los usuarios venezolanos tendrán acceso a su plataforma Behance que ofrece un servicio en línea gratuito para crear una cartera personal o corporativa en una comunidad creativa, mientras que anteriormente, dijo que la prohibición sería también afectan los servicios gratuitos.

“Para cumplir con este decreto, Adobe deshabilitará todas las cuentas en Venezuela el 28 de octubre de 2019, con la excepción de Behance. Los clientes que compraron sus productos directamente de Adobe recibirán un reembolso antes de fin de mes “, escribió Adobe en su sitio web.

Las sanciones fueron implementadas por la administración Trump en agosto, en un esfuerzo por aislar el “régimen ilegítimo del presidente venezolano Maduro del sistema financiero global y la comunidad internacional”.

Hay un debate sobre si la decisión de Adobe de cortar a los usuarios venezolanos es un exceso de cumplimiento de la orden ejecutiva, ya que está destinada a imponer sanciones a alrededor de 200 empresas corruptas específicas y personas que se relacionan con el gobierno venezolano, no a ciudadanos comunes. En cambio, los más afectados por el movimiento de Adobe terminaron siendo diseñadores venezolanos, que tendrán hasta el 28 de octubre para descargar cualquier contenido en sus cuentas.

Aun que una solución para los que requieren a toda costa de los productos de Adobe es hacer uso de los servicios de alguna VPN o simplemente comenzar a utilizar alternativas, de las cuales existen algunas muy buenas y sobre todo opensource.

Un portavoz de Adobe dijo

“Podemos confirmar que Behance seguirá siendo accesible en Venezuela. Y, a finales de mes, se reembolsará a los clientes que compraron directamente de Adobe. Estamos trabajando con nuestros socios en lo mismo. Lamentamos las dificultades que esto causa a nuestros clientes. Compartiremos más detalles sobre cómo podrían verse afectadas nuestras operaciones y actividades de los clientes, a medida que estén disponibles ”.

Finalmente Juan Guaidó (Lider del Parlamento Venezolano) dio a conocer su posición al respecto y comento que está trabajando para que las empresas estadounidenses no afecten más a Venezuela y sus ciudadanos y que también tratara de evitar más sanciones por parte de los Estados Unidos.

Si quieres conocer mas al respecto del comunicado de Adobe, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/35rM8FD
via IFTTT