La nueva versión de curl 7.66.0 llega con soporte inicial de HTTP/3

cURL-7.66.0

cURL es un proyecto de software consistente en una biblioteca (libcurl) y un intérprete de comandos (curl) orientado a la transferencia de archivos. Soporta los protocolos FTP, FTPS, HTTP, HTTPS, TFTP, SCP, SFTP, Telnet, DICT, FILE y LDAP, entre otros.

cURL soporta certificados HTTPS, HTTP POST, HTTP PUT, subidas FTP, Kerberos, subidas mediante formulario HTTP, proxies, cookies, autenticación mediante usuario y contraseña (Basic, DIgest, NTLM y Negotiate para HTTP y kerberos 4 para FTP), continuación de transferencia de archivos, tunneling de proxy HTTP, IMAP, POP3, LDAP, RTSP, RTMP y otras prestaciones.

El principal propósito y uso para cURL es automatizar transferencias de archivos o secuencias de operaciones no supervisadas. Es por ejemplo, una herramienta válida para simular las acciones de usuarios en un navegador web.

Básicamente se trata de una utilidad para recibir y enviar datos a través de la red, que proporciona la capacidad de formar una solicitud de manera flexible mediante el establecimiento de parámetros como cookie, user_agent, referer y cualquier otro encabezado.

Ademas de que la biblioteca libcurl proporciona una API para usar todas las funciones de curl en programas en lenguajes como C, Perl, PHP, Python.

cURL es de código abierto, software libre distribuido bajo la Licencia MIT.

Sobre la nueva versión de cURL 7.66.0

Recientemente se dio a conocer una nueva versión de cURL la cual llega con la corrección de 77 errores e implementa varias innovaciones de entre las cuales se destaca la adición del soporte inicial para el protocolo HTTP/3, que aún no se ha llevado a una forma totalmente funcional y está deshabilitado de forma predeterminada (por ejemplo, hasta que el controlador de finalización de la conexión esté listo, la paralelización y el procesamiento de solicitudes grandes no funcionan).

Para poder habilitar HTTP 3, se requiere la reconstrucción con los backends quiche o ngtcp2 + nghttp3 . Se propone el uso del parámetro “–http3” y la opción libcurl “CURLOPT_HTTP_VERSION”;

Otro de los cambios importantes para esta nueva versión de cURL es que se agregaron los parámetros “-Z” (“–parallel”) y “–parallel-max”, lo que le permite organizar la carga simultánea de una lista de URL en varias secuencias.

Se agregó la capacidad de establecer un identificador diferente para la autorización en SASL, especificado mediante el parámetro “–sasl-authzid” o la opción CURLOPT_SASL_AUTHZID (el identificador de autenticación se pasa a través de CURLOPT_USERPWD).

Se implementó el procesamiento del encabezado HTTP Retry-After y el código de retorno 429 utilizando el parámetro “–retry” o la opción CURLINFO_RETRY_AFTER.

El encabezado Retry-After determina el retraso antes de enviar solicitudes posteriores en caso de recibir los códigos de respuesta 429 (Demasiadas solicitudes), 503 (Servicio no disponible) o 301 (Movido permanentemente).

De los demás cambios que se destacan en esta nueva versión:

  • Se ha agregado la función curl_multi_poll (), idéntica a curl_multi_wait (), excepto cuando no hay descriptores de archivo para esperar (curl_multi_wait termina inmediatamente, y curl_multi_poll introduce un breve retraso antes de salir para evitar situaciones de carga espuria debido a una llamada cíclica)
  • A partir de esta versión, curl considerará esas respuestas HTTP no válidas de forma predeterminada
  • Vulnerabilidades solucionadas : CVE-2019-5481 : doble bloqueo de memoria libre en FTP-KRB (kerberos sobre FTP); CVE-2019-5482 : desbordamiento de búfer en el controlador TFTP.
  • Se corrigió una regresión que hacía que curl no utilizara las credenciales correctamente de la URL al realizar la autenticación de varias etapas (como HTTP Digest) con un proxy.

¿Como instalar cURL en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de cURL podrán hacerlo descargado el código fuente y realizando la compilación.

Para ello lo primero que vamos a hacer es descarga el ultimo paquete de cURL con ayuda de una terminal, en ella vamos a teclear:

wget https://curl.haxx.se/download/curl-7.66.0.tar.xz

Después, vamos a descomprimir el paquete descargado con:

tar -xzvf curl-7.66.0.tar.xz

Entramos a la carpeta recién creada con:

cd curl-7.66.0

Entramos como root con:

sudo su

Y tecleamos lo siguiente:

./configure --prefix=/usr \
--disable-static \
--enable-threaded-resolver \
--with-ca-path=/etc/ssl/certs &&
make
make install &&
rm -rf docs/examples/.deps &&
find docs \( -name Makefile\* -o -name \*.1 -o -name \*.3 \) -exec rm {} \; &&
install -v -d -m755 /usr/share/doc/curl-7.66.0 &&
cp -v -R docs/* /usr/share/doc/curl-7.66.0

Finalmente podremos comprobar la versión con:

curl --version

from Linux Adictos https://ift.tt/2lm0uW8
via IFTTT

CentOS 8.0 ya disponible, incluye las novedades de Red Hat Enterprise Linux 8.0

CentOS 8.0Hace unos instantes, CentOS Development Team ha tenido el placer de anunciar el lanzamiento de CentOS 8.0. Se trata de la última versión de un sistema basado en Red Hat Enterprise Linux reconstruida para su uso general y llega con muchas de las novedades más destacadas de RHEL 8, la última versión de Red Hat. La principal diferencia entre ambos sistemas operativo es que CentOS es una versión gratuita del sistema operativo en el que se basa.

CentOS 8.0 ha estado en desarrollo durante varios meses y ya está aquí como la única alternativa gratuita de Red Hat, puesto que el proyecto de Scientific Linux fue descontinuado en abril después de 14 años de actividad. El anuncio de la nueva versión no ha llegado solo, o mejor dicho han anunciado dos versiones en una: la CentOS 8.0 que será lo que veníamos conociendo hasta ahora y una nueva opción que han llamado CentOS Stream.

CentOS 8.0 llega junto a la versión CentOS Stream para desarrolladores

Tal y como leemos en la página de descargas de centos.org, ahora tenemos dos maneras de consumir la plataforma CentOS: Centos Linux y CentOS Stream. La primera es una versión “reconstruida” del código fuente gratuito de Red Hat Enterprise Linux, mientras que la segunda es “una distribución intermedia que proporciona un camino despejado para participar en la creación de la próxima versión de RHEL“. Tenéis toda la información sobre CentOS Stream en la wiki del proyecto a la que podemos acceder desde aquí.

No se han detallado todas las diferencias entre ambas versiones, pero sí que mencionan que el kernel será diferente, usando la versión Stream uno más actualizado que una versión normal que usará Linux 4.18. Entre los paquetes que se han actualizado en CentOS 8.0, tenemos los de:


  • abrt
  • anaconda
  • apache-commons-net
  • basesystem
  • cloud-init
  • cockpit
  • compat-glibc
  • dhcp
  • firefox
  • fwupdate
  • grub2
  • httpd
  • initial-setup
  • ipa
  • kabi-yum-plugins
  • kernel
  • kde-settings
  • libreport
  • oscap-anaconda-addon
  • PackageKit
  • pcs
  • plymouth
  • redhat-lsb
  • redhat-rpm-config
  • scap-security-guide
  • shim
  • shim-signed
  • sos
  • subscription-manager
  • system-config-date
  • system-config-kdump
  • thunderbird
  • xulrunner
  • yum

Los interesados en instalar esta versión gratuita de RHEL 8, podéis descargar las nuevas imágenes desde aquí.


from Linux Adictos https://ift.tt/2kVXIXm
via IFTTT

ATOM RPG: nueva actualización con modo Isométrico

Los gamers apasionados de Commandos, quizás les recuerde un poco a éste mítico videojuego en ciertos aspectos. Lo cierto es que ya anunciamos Commandos 2 HD Remaster para GNU/Linux en un artículo previo. Una gran noticia para los aficionados a los videojuegos de este tipo que podrán disfrutarlo sobre la plataforma del pingüino y no solo en Windows como hasta hace poco. Pero si quieres algo más que este título remasterizado, ATOM RPG podría ser lo que estás buscando…

ATOM RPG es un videojuego inspirado en el famoso Fallout y Wasteland, con actualizaciones gratuitas. Concretamente esta última ha incluido el modo Isometric, con una nueva forma de jugar a este título. Además, como sabrás, este título está también disponible para GNU/Linux, por lo que no tendrás que usar Proton de Steam ni nada parecido. Como ya puedes imaginar, se encuentra disponible entre los del catálogo de Steam y también en la tienda online de GOG.

ATOM RPG

Además del modo isométrico, también hay algunas otras mejoras en esta expansión gratis. Por ejemplo, se ha incluido una pausa automática cuando minimizas la ventana del videojuego, lo que resulta muy práctico si quieres ausentarte por un momento. También hay nuevos osnidos que han sido revisados, funciones nuevas, mejoras en los mapas, y un montón de errores que se han resuelto con esta actualización.

Algunas de las novedades son específicas para Linux, como la solución para uno de los errores que había en esta plataforma cuando ejecutabas ATOM RPG y aparecían símbolos aleatorios en las biografías de los personajes. Por otro lado, también le han dado soporte para Gamepad, minimapas mejorados, nuevos lugares de encuentro aleatorio, dos nuevas armas con VSSM y Saiga-A, otras características extra.

Eso es lo que se añade al ya prometedor título base que cuenta con sus fans empedernidos debido a la mezcla que han conseguido los desarrolladores de ATOM RPG de estrategia, supervivencia, rol y acción ambientada en una era postapocalíptica.Todo en una era alternativa de 1986.

from Linux Adictos https://ift.tt/2lqusIh
via IFTTT

How to: reemplazar los espacios de los nombres de archivo por guiones bajos

Shell Linux

En los entornos Unix se trabaja bastante con el intérprete de comandos, de hecho, muchos sistemas no tienen ni un entorno de escritorio instalado. Por tanto, en Linux también se suele trabajar bastante desde el terminal. Cuando se trabaja con nombres de ficheros y directorios a veces es complicado cuando éstos tienen espacios en sus nombres. Sabiendo cómo saltar estos problemillas no habría problema, pero es cierto que es más cómodo cuando no tienen esos espacios…

Si no sabes cómo usar nombres con espacios desde el terminal o si quieres eliminar estos espacios de forma fácil, en este artículo aprenderás todo lo necesario para que la experiencia de usuario sea lo más cómoda cuando trabajes en el día a día en GNU/Linux. A partir de ahora, los espacios de los nombres no supondrán un obstáculo para ti…

Cómo trabajar con espacios

espacios nombres Linux

Trabajar con espacios en nombres es sencillo, así que primero voy a mostrar cómo se pueden usar directorios o ficheros con espacios en sus nombres. Así, todos aquellos que tienen problemas con esto podrán aprender a usarlo y perderán el miedo a toparse con nombres con espacios.

  • Para indicar que existe un espacio en el nombre, puedes usar el slash o barra invertida, es decir, \. Por ejemplo, si el nombre que estás intentando escribir es el que ves en la imagen “RISC-V docs”, puedes escribir “RISC-V\ docs” (sin comillas). De esta forma le estarás indicando a Bash que se trata de un espacio y no que has introducido varios parámetros para ese comando separados por un espacio.
  • También puedes usar las comillas dobles “” para encerrar el nombre con espacios, indicando al shell que no son parámetros separados, sino que es un mismo nombre. Por ejemplo, en el ejemplo anterior con cd, si quisieras ir a dicho directorio con espacios podrías usar:

cd "RISC-V docs"

  • Otro truco es comenzar a escribir las primeras letras del nombre y pulsar la tecla Tabulador (la que hay justo por encima de Bloq Mayúsculas). De esa forma se autocompleta el nombre. Esto no funcionará si existen varios nombres que empiecen igual, por ejemplo, si existe un “RISC-V docs” y un “RISC-V isa” no serviría. Sí que funcionaría en el caso de haber un “RISC-V docs” y “RISC-I docs”, puesto que en cuanto introduzcas el carácter I sabrá el nombre del que se trata…

Ahora bien, esto puede que no te resulte práctico o simplemente no te guste tener que estar haciendo esto cada vez que trabajes con espacios. Por eso, si quieres eliminarlos, puedes leer el siguiente apartado…

Cómo reemplazar los espacios

sustituir espacios por guiones bajos Linux

Es cierto que para los entornos gráficos, los nombres con espacios son más cómodos y agradables para nombrar archivos. Pero no es tan práctico para el terminal. Por eso, si no quieres seguir los pasos del apartado anterior y quieres deshacerte de una vez por todas de los dichosos espacios, puedes seguir estos pasos:

  • Ve al directorio donde se encuentren los nombres con espacios que quieras sustituir por cualquier carácter. En este caso he usado un guión bajo, pero puedes sustituir ese símbolo por cualquier otro, solo tienes que modificar el comando.
  • Una vez dentro del directorio, puedes usar este comando que cambiará todos los espacios de nombres por _. Ten cuidado, porque si hay nombres en los que quieras conservar los espacios debes considerar que esta orden los cambiará todos:

for file in *; do mv "$file" `echo $file | tr ' ' '_'`; done

  • Para ir uno a uno, aunque esto no sea práctico, puedes usar el siguiente comando en los casos en los que solo quieras sustituir los espacios para un solo nombre y no para todos de forma automática:

mv nombre\ con\ espacios nombre_sin_espacios

  • Otra opción es usar un script que puedas invocar cada vez que quieras sustituir los espacios por guiones bajos. Así lo podrás ejecutar en cualquier directorio sin necesidad de escribir la orden cada vez que la necesites. Para eso tienes que usar tu editor de texto favorito y crear un fichero llamado, por ejemplo, spaceskiller.sh, guardar el contenido, darle permisos de ejecución, e introducirlo en una ruta de las que hay en la variable de entorno $PATH (p.e.: /usr/bin) y así solo deberás invocar su nombre, sin necesidad de indicar la ruta donde está el .sh. Vale, una vez dicho esto, el contenido del script sería el siguiente:
<pre>#!/bin/bash

for f in *
do
  new="${f// /_}"
  if [ "$new" != "$f" ]
  then
    if [ -e "$new" ]
    then
      echo no se renombró \""$f"\" porque \""$new"\" ya existe
    else
      echo renombrando "$f" a "$new"
    mv "$f" "$new"
  fi
fi
done</pre>

Si has optado por el script y lo has introducido en alguno de los directorios de $PATH, cada vez que estés dentro de un directorio y quieras sustituir los espacios por guiones bajos (o cualquier otro carácter si lo modificas), solo tendrás que ejecutar:


./spaceskiller.sh

Espero haberte ayudado con este tutorial, puedes dejar tus comentarios con cualquier duda o aportación…

from Linux Adictos https://ift.tt/2mHEOnp
via IFTTT

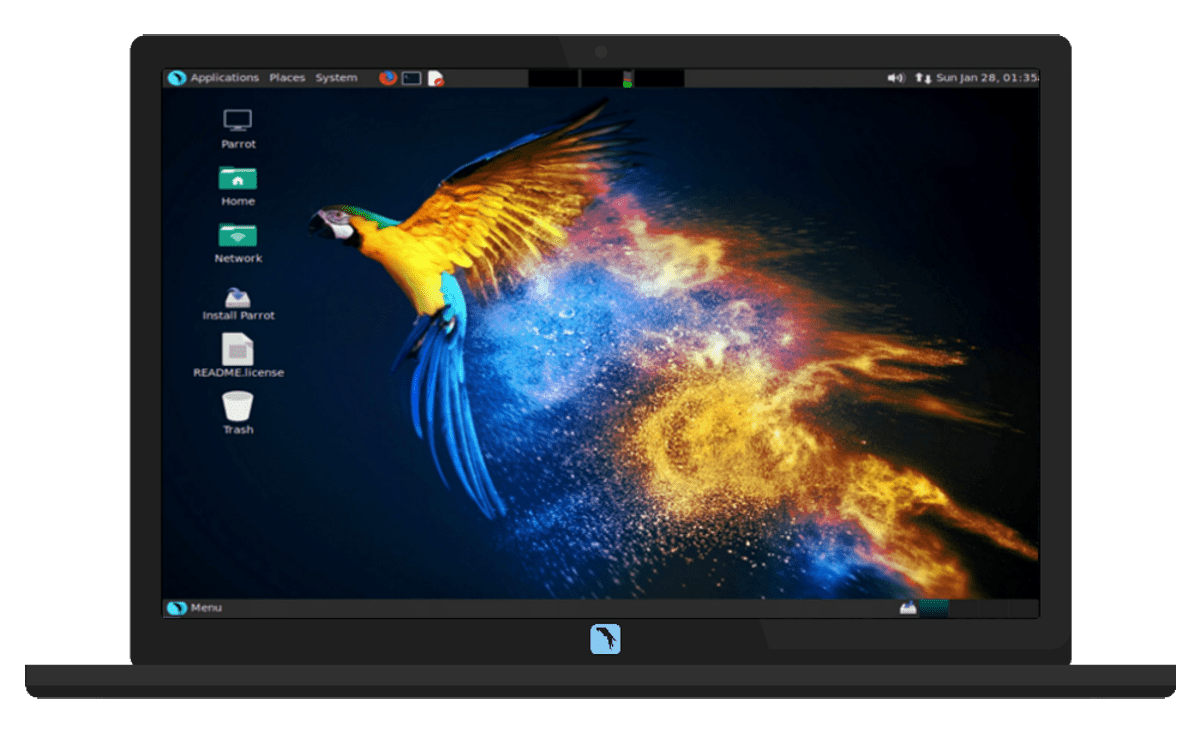
Parrot OS se ha actualizado y llega su nueva versión Parrot 4.7

Parrot OS

Se acaba de anunciar la liberacion de la nueva versión estable de la distribución de seguridad informática Parrot Security OS llegando esta a su versión 4.7 la cual ya esta disponible la nueva imagen para su descarga al publico en general. Esta nueva versión de Parrot Security OS 4.7 llega con nuevas mejoras, correcciones de errores y de seguridad y sobre todo un montón de actualizaciones nuevas de la base del sistema.

Para aquellos lectores que aún no conozcan la distribución les puedo decir que Parrot Security es una distribución de Linux basada en Debian desarrollado por el Frozenbox Team y esta distro tiene un enfoque en la seguridad informática.

Está diseñado para pruebas de penetración, evaluación y análisis de vulnerabilidades, análisis forense de computadoras, navegación web anónima, y practicar criptografía.

Parrot OS está destinado a proporcionar herramientas de prueba para pruebas penetración equipadas con diferentes tipos de herramientas para que el usuario las pruebe en su laboratorio.

Parrot se basa en la rama de pruebas (stretch) de Debian, con un núcleo Linux personalizado. Sigue un modelo de desarrollo de lanzamiento móvil.

El entorno de escritorio que utiliza la distribución de Linux Parrot OS es MATE, y el administrador de pantalla predeterminado es LightDM.

Principales novedades de Parrot 4.7

En este nuevo lanzamiento de Parrot OS 4.7 se destaca que la estructura del menú fue rediseñada con utilidades para pruebas de seguridad. Las utilidades ahora se dividen usando una estructura jerárquica.

También se destaca la adición de un nuevo modo de inicio de aplicaciones opcionalmente incluido en modo de aislamiento del resto del sistema (el aislamiento se realiza a través de firejail y apparmor).

Mientras que para la parte del sistema, podremos encontrar que el entorno de escritorio del sistema que es MATE se ha actualizado a la versión 1.22.

Por la parte del Kernel de Linux, se ha actualizado a la versión 5.2 junto con lo cual se recibieron las mejoras para los siguientes firmwares:

  • firmware-iwlwifi
  • firmware-realtek
  • firmware-ti-connectivity
  • firmware-amd-graphics
  • firmware-myricom
  • firmware-atheros
  • firmware-libertas
  • firmware-netxen
  • firmware-intelwimax
  • firmware-linux-nonfree
  • firmware-brcm80211
  • firmware-qlogic
  • firmware-misc-nonfree
  • firmware-bnx2x
  • firmware-linux
  • firmware-bnx2

En cuanto a los demás componentes del sistema también se añadieron sus versiones actualizadas, incluidos Firefox, radare2, cutter, etc.

En relación con los próximos planes para convertir a Parrot en una distribución general (preparada por Parro Home), que no se limita a las pruebas de seguridad, se decidió cambiar el sitio principal del proyecto de parrotsec.org a parrotlinux.org.

El proyecto también se está preparando para crear una rama LTS, por lo que se ha cambiado el nombre del repositorio actual de “stable” a “rolling” (para los usuarios, la transición es transparente y no requiere cambios manuales).

Finalmente si quieres conocer mas al respecto sobre la liberación de esta nueva versión de Parrot OS 4.7 puedes visitar el siguiente enlace.

Descargar y probar Parrot OS 4.7

Para quienes estén interesados en poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Puedes grabar la imagen con ayuda de Etcher en un USB.

Por otro lado, si ya cuentas con una versión de Parrot OS de la rama 4.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.

Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:

sudo parrot-upgrade

O puedes utilizar estos:

sudo apt update

sudo apt full-upgrade

Este proceso demorara un poco de tiempo dado que tiene que descargar todos los paquetes primero y después los actualizara. Por lo que puedes tomarte un rato de relajación.

Al finalizar el proceso basta con que reinicies tu equipo para que todos los cambios sean guardados y puedes iniciar tu sistema con todos los paquetes actualizados y el nuevo Kernel de Linux de esta versión de Parrot OS 4.7.

Para verificar que ya cuentas con el nuevo Kernel basta con teclear en la terminal:

uname -r

from Linux Adictos https://ift.tt/2mH3SLr
via IFTTT

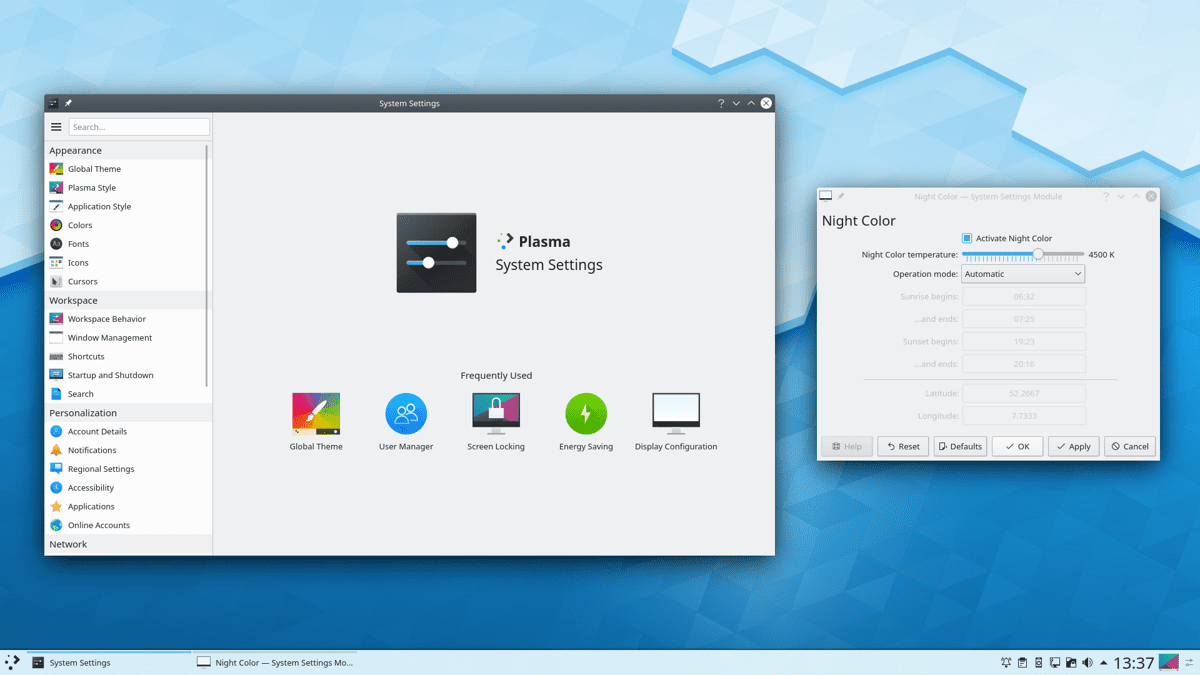
La beta KDE Plasma 5.17 ya esta disponible, conoce sus novedades

plasma-5.17

Ya fue liberada al publico en general la versión beta de KDE Plasma 5.17 con lo cual los usuarios entusiastas podrán realizar las pruebas pertinentes y poder apoyar en la detección de errores. Esta nueva beta de KDE Plasma 5.17 trae diversas mejoras entre las cuales se destacan los cambios para varios componentes del entorno, así como también las mejoras a estos y sobre todo la solución de errores.

Uno de los cambios más destacados es en el gestor de ventanas KWin el cual ha mejorado el soporte para pantallas de alta densidad de píxeles (HiDPI) y ha agregado soporte de escalado fraccional para sesiones de escritorio Plasma basadas en Wayland.

Esta característica permite elegir el tamaño óptimo de los elementos en pantallas con una alta densidad de píxeles, por ejemplo, puede aumentar los elementos de la interfaz mostrados no 2 veces, sino 1.5.

El tema Breeze GTK se ha actualizado para mejorar la visualización de la interfaz Chromium Chrome en el entorno de KDE (por ejemplo, las pestañas activas e inactivas ahora son visualmente diferentes). El esquema de color se aplica a las aplicaciones GTK y GNOME. Al usar Wayland, se hizo posible cambiar el tamaño de los paneles de encabezado GTK en relación con los bordes de la ventana.

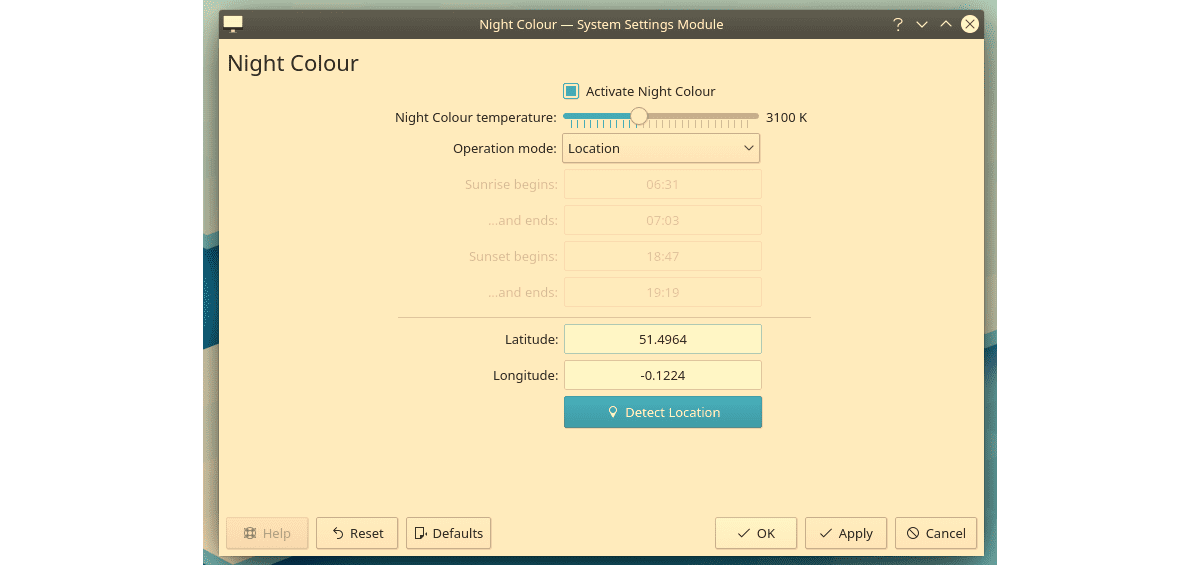
Se ha actualizado la interfaz para ajustar la iluminación nocturna, que ahora está disponible cuando se trabaja sobre X11.

night-color-wee

También en KWin se proporciona el desplazamiento correcto con la rueda del mouse en un entorno basado en Wayland.

Mientras que para X11, se ha agregado la capacidad de usar la tecla Meta como modificador para cambiar ventanas (en lugar de Alt + Tab), asi como también una opción que restringe el uso de la configuración de la pantalla solo a la ubicación actual de la pantalla en configuraciones de monitores múltiples.

En el efecto “Present Windows”, se ha agregado compatibilidad para cerrar ventanas con un clic medio del mouse.

Otro de los cambios para esta beta de Plasma 5.17 es que se modificó la interfaz de los configuradores de pantalla, el consumo de energía, el protector de pantalla de inicio, los efectos en el escritorio, el bloqueo de pantalla, las pantallas táctiles, las ventanas, la configuración avanzada de SDDM y la activación de acciones al pasar el cursor sobre las esquinas de la pantalla.

La configuración para el diseño de la página de inicio de sesión (SDDM) se expande, para lo cual ahora puede especificar su propia fuente, combinación de colores, conjunto de iconos y otras configuraciones.

Se ha agregado un modo de suspensión de dos etapas, en el que el sistema se pone primero en modo de espera y después de algunas horas en modo de suspensión.

Para el caso de Discover se han implementado los indicadores correctos del progreso de las operaciones. Informe mejorado de errores debido a problemas de conectividad de red.

De los demás cambios que se destacan:

  • En la sección de configuración del sistema, se muestra la información básica sobre el sistema
  • Para las personas con discapacidad, se agregó la capacidad de mover el cursor usando el teclado
  • Se agregó la capacidad de cambiar el esquema de color para los encabezados en la página de configuración de color
  • Se agregó la capacidad de asignar una tecla de acceso rápido global para apagar la pantalla.
  • Se agregaron íconos en la barra lateral e íconos para aplicaciones instantáneas.
  • En las notas adhesivas, por defecto, los elementos de formato de texto se borran al pegar desde el portapapeles
  • En Kickoff, en la sección de documentos abiertos recientemente, también se proporciona la visualización de documentos abiertos en aplicaciones Gnome/GTK
  • Se agregó una sección para configurar equipos con interfaz Thunderbolt al configurador

Finalmente para los que estén interesados en probar esta versión beta pueden probar la nueva versión a través de la compilación Live desde el proyecto openSUSE y las compilaciones desde el proyecto de edición KDE Neon Testing.

Los paquetes para varias distribuciones se pueden encontrar en esta página. El lanzamiento se espera para el 15 de octubre.

from Linux Adictos https://ift.tt/2mhCIu9
via IFTTT

¿Te has enterado de que es probable que Ubuntu Cinnamon se convierta en sabor oficial?

Ubuntu CinnamonCreo que en la blogosfera Linux no se está hablando lo suficiente de esto. Cinnamon es un entorno gráfico que se hizo popular en Linux Mint, una de las distribuciones basadas en Ubuntu más famosas, pero ya hace tiempo que está disponible en otros sistemas operativos. La noticia que os tramos hoy es importante porque hablamos de un posible sabor oficial de Ubuntu y porque usa un entorno gráfico que gusta mucho a los “switchers”. Su nombre, Ubuntu Cinnamon.
Ubuntu Cinnamon es un proyecto joven que está dando sus primeros pasos, algo que hicieron recientemente otras distribuciones como Ubuntu MATE o Ubuntu Budgie. Como la segunda de las anteriores, que empezó llamándose Budgie Remix, el próximo componente de la familia de Canonical está usando un nombre provisional que es Ubuntu Cinnamon Remix. Si consiguen cumplir con todos los requisitos que les pide la compañía que dirige Mark Shuttleworth, en un futuro a medio plazo se convertirán en el sabor de Ubuntu oficial número 9.

Ubuntu Cinnamon devolverá a 9 el número de sabores oficiales de Ubuntu

Si en estos momentos estás emocionado pensando que podrás usar un Ubuntu oficial con entorno gráfico Cinnamon, relájate. Una vez entregada la documentación inicial y usado el nombre que le pide Canonical (por un tema legal), ahora tienen trabajo por delante. El más importante será demostrarle a la compañía con sede en el Reino Unido que son capaces de crear y mantener los paquetes necesarios para el sistema operativo que pretenden lanzar. Cuando lo hagan, Canonical moverá ficha y lo presentará como sabor oficial. La fase del desarrollo de Ubuntu Cinnamon (Remix) es tan temprana que en estos momentos ni siquiera hay una imagen de instalación del sistema operativo. De hecho, hasta su web aparece como “en desarrollo”, por lo que lo único que podemos hacer ahora mismo es seguir el proyecto y esperar a que lancen la primera versión de prueba.

Para los más nuevos en llegar al mundo Linux, un sabor oficial está soportado por Canonical, pero son sus desarrollador (los del sabor) quien se encargan de mantener el sistema operativo. Los más veteranos ya saben que se tratará de un Ubuntu por dentro con “Canela” por fuera, lo que incluye el entorno gráfico famoso por parecerse mucho a Windows y facilitar el cambio y aplicaciones/opciones de Cinnamon.

Sus desarrolladores dicen que Ubuntu Cinnamon no vendrá para eliminar de la partida a Linux Mint. Se tratará de un sistema operativo más y su llegada será positiva para el entorno gráfico, lo que también significa que puede ser positivo para Linux Mint. En cualquier caso, les deseamos lo mejor.

from Linux Adictos https://ift.tt/2l6Ite8
via IFTTT

Microsoft Windows 11… ¿con kernel Linux?

Windows Subsystem Linux

Una auténtica locura ¿verdad? El título ya parece una broma, pero lo ha comentado alguien que no suele decir demasiadas estupideces y que conoce bien la industria. De hecho, fue la misma persona que me comunicó que Linus Torvalds volvería tras su cese temporal al mando de Linux en la versión Linux 4.20 y así fue. Justo tras anunciar la versión 4.19 del kernel, Torvalds tomó de nuevo el control de su proyecto. Me estoy refiriendo a Steven J. Vaughan-Nichols, para quienes no lo conozcan…

Y ahora se ha atrevido con algo tan fuerte como esta noticia. ¿Acertará nuevamente? Lo cierto es que sea cierto o no, esta noticia les gustaría a muchos al igual que alarmaría a otros tantos. Pero que el próximo Windows 11 esté basado en el kernel Linux en vez de en el kernel Windows NT de Microsoft, sería una noticia mucho más impactante que la de Richard Stallman dando un discurso en la sede de Microsoft.

Steven se basa en que los numerosos problemas de Windows 10 en el que van a disgusto casi por actualización tienen un problema de base complicado de resolver. Los numerosos releases de Windows 10 han traído desde problemas que evitan que ciertos equipos arranquen, otras actualizaciones que dejan la conexión WiFi inservible, otra que eliminaba archivos sin tu consentimiento de ciertas carpetas, y un largo etc., que no parece cesar.

Ayer al conocer esta noticia bromeaba con un amigo sobre si Linux vendrá a corregir los problemas de Microsoft Windows o si Microsoft llegará para estropear a Linux. Pero fuera de bromas, vamos a lo que ha comentado Steven para hacer esa suposición. Él piensa que ante problemas tan graves como los que tiene Windows 10, quizás sea necesario tomar medidas desesperadas. ¿Esto sería bueno para el mundo Linux? Yo sinceramente lo dudo, y preferiría que todo siga como está, porque podría llevarse por delante a muchos proyectos de distros…

Steven ha jugado con esta idea desde hace muchos años, pero ahora parece que se la está tomando más en serio debido a los últimos acontecimientos. Para los usuarios no habría cambio alguno, el próximo Windows no tendría cambios, excepto que el kernel que lo mueve todo sería Linux y no NT. Eso significaría todo el software nativo funcionando sobre Linux. Pero personalmente veo varios problemas a esto, por un lado que es probable que no haya ese tal Windows 11 debido a la política actual de actualizaciones como un rolling-release de Microsoft.

Por otro lado, que portar todo el software para funcionar sobre Linux sería un esfuerzo brutal. Aunque para eso, dice Steven que ya hay proyectos muy avanzados. Se basa en que WSL (Windows Subsystem Linux) ya está ahí, y también proyectos como Wine y otras implementaciones como la de CrossOver y Valve Proton para Steam. Eso ya cuenta con gran cantidad de llamadas al sistema o syscalls “traducidas” para funcionar sobre Linux.

Actualmente, proyectos como los citados no funcionan del todo finos porque Microsoft tiene el código cerrado de su API y no cuentan con funcionalidad plena. Pero si Microsoft aportase lo que le falta a la maquinaria como Wine, tendría lo necesario para “engrasarla” y que el software nativo funcionase a las mil maravillas. Esto por otro lado podría ser beneficioso colateralmente con GNU/Linux debido a lo que aportaría, pero también destructivo si logra captar la atención de los usuarios que ahora ejecutan alguna distro GNU/Linux.

Sea como sea, esto no es un hecho actualmente. Y aunque Linux sea el más usado en la plataforma de Microsoft Azure, y aunque hayan abierto mucho código, lanzado algunas herramientas para Linux, comprado GitHub, aportado código al kernel Linux, e incluso sean miembros de la Linux Foundation, no estoy seguro si el futuro va por ahí o más bien el futuro está en la nube…

¿Te gustaría ver un Windows X con kernel Linux? No olvides dejar tus comentarios con lo que piensas… Yo vuelvo a repetir que, aunque parezca el éxito de Linux en el sector del escritorio definitivo, podría traer consecuencias graves. ¿Recuerdas el EEE (Embrace, Extend and Extinguish)? ¡Cuidado! Ya comenté algo similar en el artículo sobre el caso exFAT.

from Linux Adictos https://ift.tt/2l2arrp
via IFTTT

Albert Rivera y WhatsApp. Esto es lo que podemos aprender

Albert Rivera y WhatsApp. La lección que nos deja

Lo sucedido a Albert Rivera demuestra que no tenemos que confiar solo en la tecnología.

Lo sucedido con Albert Rivera y WhatsApp vuelve a demostrar dos cosas; los políticos no saben nada sobre tecnología, y los periodistas, tampoco.

Voy a comenzar aclarando que soy argentino y vivo en Argentina. Bastante tengo con la situación política de mi país como para ocuparme de los políticos españoles. El objetivo de este post no es descalificar ni defender al señor Rivera, es educar para que a otras personas no les pase lo mismo.

El cifrado de WhatsApp y el candado de la India

Peter Drucker fue uno de los más importantes especialistas en organizaciones del siglo XX. Uno de mis profesores solía compararlo con otros especialistas con la frase:

Peter Drucker trabajó con las más importantes empresas de todo el mundo, el resto leyó en las bibliotecas de las más importantes universidades del mundo.

Cuenta Drucker que uno de sus primeros trabajos (en la década del 20) fue en una empresa que exportaba a la India. El producto más exitoso era un candado muy simple, un modelo muy fácil de abrir aún sin la llave.

La firma decidió comercializar un modelo mejor, uno que resistiera cualquier intento de apertura no autorizada. Resultó un fracaso.

Cuando fueron a investigar descubrieron que el candado, para los hindúes menos educados era un símbolo mágico. Bastaba con ver el candado en una puerta para que nadie se atreviera a entrar sin autorización.

El nuevo modelo era demasiado caro y demasiado complejo para el sector que compraba el otro modelo. Y también innecesario, ya que la protección que se buscaba era sicológica.

Por supuesto que bastaba con alguien menos supersticioso para que esa ventaja desapareciera.

En este caso estábamos hablando de personas sin educación.  Pero en lo que tiene que ver con la tecnología, hay personas con un buen nivel de formación a las que les pasa. Una confianza ciega e irracional en la tecnología que hace olvidar las precauciones elementales.

Y antes de caerle al señor Rivera, recordemos que dentro de la comunidad linuxera suele repetirse el mantra de que “estoy protegido de ataques informáticos porque uso Linux”

Albert Rivera y WhatsApp. Esto es lo que pasó

Los desarrolladores de WhatsApp quieren que su aplicación se utilice obligatoriamente con un teléfono móvil. Aún las aplicaciones de escritorio necesitan que el móvil les de acceso mediante la lectura de un código QR.

Ahora bien, no necesariamente la aplicación tiene que estar instalada en el móvil. Durante años usé WhatsApp en una tablet Android sin capacidad de teléfono. Solo se necesita un móvil que pueda recibir un sms y una conexión inalámbrica.

El procedimiento para tener acceso a la cuenta de Rivera fue el siguiente:

  • Persona/s desconocidas denunciaron a WhatsApp que el número de móvil que usaba Rivera era usurpado.
  • WhatsApp envió a Rivera un sms con un código de verificación para que validara su condición de propietario.
  • La/s persona/s desconocida/s, haciéndose pasar por WhatsApp, le pidieron que enviara el código de verificación por sms.

Diferencias entre hacking y pishing

Y acá viene a por qué hablaba al principio de la ignorancia del periodismo. Rivera no sufrió un hackeo, fue víctima de pishing.

En pocas palabras:

Hacking: Es la utilización de técnicas informáticas para tener acceso no autorizado a sistemas o información.

Pishing: Es hacerse pasar por una institución o persona para hacer que la víctima brinde voluntariamente información privada.

Aunque ambas prácticas son formas de obtener información, difieren en la elección del método utilizado.  En el pishing se engaña a un usuario con un correo electrónico, una llamada telefónica o, quizás, un mensaje de texto y se lo convence para conseguir que responda “voluntariamente” con información. La forma de obtener información no es más complicada que hacer que un correo electrónico o un sitio web parezca lo suficientemente oficial como para engañar a la víctima.

En un hackeo, la información se extrae de forma involuntaria, lo que obliga al autor a tomar el control de su sistema informático, mediante la fuerza bruta o métodos más sofisticados, para acceder a los datos confidenciales.

En realidad, ambas técnicas suelen combinarse.

Hace años, el gestor de contenidos Joomla, tenía un bug que permitía el acceso a los servidores en los que estaban instalados. Alguien usó la instalación de uno de mis clientes para poner una falsa página de home banking del Bank Of América. A continuación envió mails  a una lista de correos con un enlace de esa página disfrazado como un mail oficial del banco.

Terminé teniendo que dar de baja el dominio porque durante meses los responsables de seguridad del banco monitoreaban continuamente el servidor, comiéndome el ancho de banda.

Ahí aprendí no solo a verificar los enlaces que me llegan por mail, a controlar periódicamente cada uno de los archivos que tengo alojados en mis servidores y a asegurarme por otro medio la identidad de mis interlocutores.

from Linux Adictos https://ift.tt/2m2kQU9
via IFTTT

BeagleBone AI, nueva placa simple con Debian preinstalado

BeagleBoard AI

Cuando hablamos de una placa base, todos pensamos en el componente principal o el corazón de un ordenador. Pero existen otro tipo de placas base, las únicas o simples (SBC), en donde reina una Raspberry Pi que podemos usar para crear todo tipo de dispositivos inteligentes. Las placas de la compañía británica no están solas en este mercado y la semana pasada llegó otro actor a esta escena, una BeagleBone AI especialmente diseñada para la inteligencia artificial.

La diferencia principal, o la más visible, entre la BeagleBone AI y la mayoría de Raspberry Pi es el sistema operativo que traen por defecto. Aunque existe el Raspbian de la propia compañía británica, la mayoría de sus placas (¿o todas?) vienen sin sistema operativo, mientras que la BeagleBone AI incluye como especificación la promesa de no tener que descargar nada por incluir Debian, una de las distribuciones Linux más importantes que existen en las que se basan sistemas operativos como el famoso Ubuntu, instalado por defecto.

Especificaciones técnicas y funciones de la BeagleBone AI

  • Subsistema de microprocesador Dual Arm® Cortex®-A15.
  • 2 C66x floating-point VLIW DSPs
  • 2.5MB de on-chip L3 RAM
  • Dos coprocesadores dual Arm® Cortex®-M4.
  • 4x Embedded Vision Engines (EVEs)
  • 2x dual-core Programmable Real-Time Unit and Industrial Communication SubSystem (PRU-ICSS)
  • Sistema acelerador de gráficos 2D.
  • GPU Dual-core PowerVR® SGX544™ 3D.
  • Subsistema IVA-HD (codificación y decodificación 4K @ 15fps para H.264, 1080p60 para otros.
  • 1GB de RAM y 16GB eMMC flash con interfaz de alta velocidad.
  • USB-C para la energía o super-velocidad del controlador de rol dual.
  • USB-A.
  • Gigabit Ethernet, WiFi 2.4/5GHz y Bluetooth.
  • microHDMI.
  • Experiencia de cero descargas por defecto con Debian GNU/Linux.

Tal y como leemos en beagleboard.org, la BeagleBoard AI llena el vacío que hay entre otras SBC y los ordenadores ya más potentes. Además:

BeagleBone® AI facilita la exploración de cómo se puede usar la inteligencia artificial (IA) en la vida cotidiana a través de los núcleos de procesador de señal digital (DSP) TI C66x y los núcleos de motor de visión integrada (EVE) compatibles con un aprendizaje automático TIDL optimizado

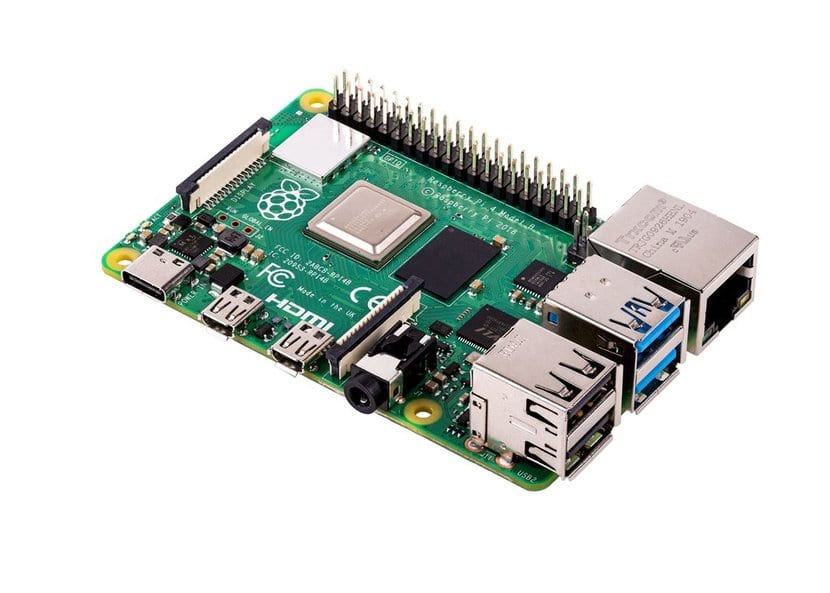
Que es algo más que otras placas simples también se ve reflejado en su precio de 125$ (unos 114€), ya que, por ejemplo, la mencionada Raspberry Pi está por unos 40€ en tiendas online especializadas. En estos momentos, la BeagleBone AI solo está disponible en tiendas Mouser, OKdo, Arrow o Newark, pero pronto debería llegar a otras como Amazon.

Artículo relacionado:
Raspberry Pi 4 Model B: las nuevas características


from Linux Adictos https://ift.tt/353cHRr
via IFTTT