La ley de Internet rusa genera dudas y polémicas entre expertos y organismos de derechos humanos


Nueva ley de Internet rusa genera polémicas

Vladimir Putin, presidente de la Federación Rusa.

La ley de Internet aprobada por Rusia  genera dudas entre expertos y activistas de los derechos humanos.  La norma,  que entró en vigencia el 1 de noviembre, otorga  al gobierno del país el poder de bloquear el acceso a los contenidos tanto desde dentro como desde fuera de Rusia “en caso de emergencia”.

¿A que no sabes quién decide si es o no un caso de emergencia?

La ley de Internet rusa. Entre la inaplicabilidad y las segundas intenciones

La ley fue aprobada formalmente por el presidente Putin en mayo. El jefe de gobierno de la Federación Rusa citó la necesidad de tener la capacidad de desconectar el ciberespacio de Rusia del resto del mundo en caso de una emergencia nacional o una amenaza extranjera, como un ciberataque.

Para poder conseguir este objetivo, la ley establece que todos los proveedore de servicios de Internet locales enruten el tráfico a través de servidores especiales gestionados por el Roskomnadzor, el regulador de telecomunicaciones del país.

Estos servidores actuarían como conmutadores que desconectarían a Rusia de las conexiones externas mientras desvían el tráfico de Internet dentro del propio espacio de Rusia, al estilo de una gran intranet a escala nacional, a la que el gobierno está llamando RuNet.

La decisión del gobierno ruso no tomó por sorpres a nadie. Los funcionarios rusos han estado trabajando en el establecimiento de RuNet desde hace más de media década. Cómo resultado de su trabajo, se logró la aprobación de leyes que obligan a las empresas extranjeras a mantener los datos de los ciudadanos rusos en servidores ubicados dentro del territorio de la Federación Rusa.

Una medida inaplicable

Los expertos en Internet no confían demasiado en la viabilidad del plan de Putin. Los desafíos técnicos de desconectar a un país entero son demasiado complejos para poder superarlos sin paralizar toda la economía rusa. Si no se hacen bien, anca podrían paralizarse.

Por no hablar del transtorno que producíría al sistema global de asignación de nombres de dominios.

Debemos tener en cuenta que estamos hablando de un país con una superficie de 17 098 242 km². Esto es equivalente a la novena parte de la tierra firme del planeta. Y que dentro de esa superficie conviven varios ecosistemas y culturas y muchísimo terreno despoblado. Las posibilidades de saltarse el bloqueo son infinitas.

La vigilancia como objetivo

Los organismos de derechos humanos dicen que la ley nunca fue sobre la soberanía de Internet, sino sobre legalizar y disfrazar la vigilancia masiva sin desencadenar protestas de la población más joven de Rusia, que se ha acostumbrado a la libertad que ofrece la Internet moderna.

Según ellos, el verdadero propósito de la ley es crear una base legal para obligar a los ISP a instalar equipos de inspección de paquetes profundos en sus redes y obligarlos a desviar todo el tráfico de Internet a través de los puntos de concentración estratégicos de Roskomnadzor.

Estos servidores Roskomnadzor son donde las autoridades rusas podrán interceptar y filtrar el tráfico a su discreción y sin supervisión judicial, similar al Gran Cortafuegos de China.

Ellos opinan que la ley de Internet es una actualización del SORM (Sistema para Actividades de Investigación Operativa) de Rusia. La diferencia es que SORM proporciona capacidades de reconocimiento pasivo, permitiendo a las fuerzas de seguridad rusas recuperar metadatos de tráfico de los ISPs. La nueva ley, en cambio, proporciona un enfoque más amplio, incluyendo capacidades activas de modelado de tráfico.

La directora adjunta de Human Right Watch para Europa y Asia Central, Rachel Denber, dijo en una declaración:

Ahora el gobierno puede censurar directamente el contenido o incluso convertir la Internet rusa en un sistema cerrado sin decirle al público lo que está haciendo o por qué. Esto pone en peligro el derecho de la gente en Rusia a la libertad de expresión y la libertad de información en línea

El consenso internacional es que Rusia no hace más que copiar al régimen de Pekín, que también aprobó una ley similar en el 2016. Dicha leoy otorga al gobierno la capacidad de tomar las medidas que considere oportunas en el ciberespacio del país.

Los dos países han cooperado formalmente, con China proporcionando ayuda a Rusia en la implementación de una tecnología similar a la de su “Gran Muralla”.

from Linux Adictos https://ift.tt/2oMpmbd
via IFTTT
Microsoft firmo un acuerdo para unirse al desarrollo de OpenJDK

Microsoft

Hace algunos dias, se dio a conocer por medio de un mensaje enviado a la lista de distribución de la comunidad OpenJDK, en el cual Bruno Borges de la División de Gestión de Productos Java de Microsoft, anunció que Microsoft ha firmado formalmente un acuerdo de colaboración con Oracle “Oracle Contributor Agreement” y ha sido recibido en la comunidad Java.

Con lo cual en una primera etapa, el equipo de desarrollo de Microsoft de Java tienen la intención de limitarse a corregir los errores y realizar trabajos de backport para unirse a la comunidad y adaptarse a las reglas de desarrollo de OpenJDK. El equipo de ingeniería de Java de Microsoft ya afirmo que está comprometido con otros grupos y ramas de Microsoft que usan Java, junto con los socios en el ecosistema de Java, incluidos Oracle, Azul Systems, Red Hat, Pivotal, Intel y SAP.

Por ejemplo, Microsoft ya se dio cuenta de que en la comunidad OpenJDK, la forma preferida de promover la innovación es discutir inicialmente los cambios antes de que se publiquen los parches.

Luego reafirmó el compromiso de Microsoft con Java y que el equipo espera devolver algo a la comunidad de Java. Sin embargo, el equipo no solo irrumpirá con mano dura, sino que comenzará con pequeñas correcciones de errores y cosas por el estilo para que puedan aprender a ser “buenos ciudadanos dentro de la comunidad de OpenJDK”.

Y es que ha pasado ya mucho tiempo desde que Microsoft trabajó de la mano con Oracle para participar en el desarrollo de Java para garantizar que JVM proporcione un rendimiento adecuado en su sistema operativo Windows.

Ya que anteriormente la adopción de Java por parte de Microsoft ha recorrido un largo camino desde la década de 1990, cuando el creador de Java Sun Microsystems demandó a Microsoft por un incumplimiento de contrato.

Sun alegó que Microsoft había distribuido una versión de Java incompatible con la de Sun, lo que arrojó una llave inglesa en la promesa de Sun “Write Once, Run Anywhere” para Java. Microsoft respondió, y la disputa se resolvió a principios de 2001.

Durante los últimos años, Microsoft estuvo lanzando campañas masivas de reclutamiento en donde el principal objetivo era atraer a ex empleados de Oracle para fortalecer sus equipos de desarrollo de herramientas. Esto ha llevado a la estandarización de los kits de desarrollo de Java que permiten a los desarrolladores de Java interactuar con sus servicios en su plataforma Azure Cloud.

Pero apesar de ello esta es la primera vez que el gigante integra OpenJDK dentro de sus tareas para contribuir directamente al desarrollo de Java. Borges, él mismo es un ex desarrollador de Oracle. El presento a Martijn Verburg como el líder del equipo de ingeniería de Java que trabajará junto con otros socios en el ecosistema de Java.

Martijn Verburg también es CEO de jClarity, un contribuyente líder de AdoptOpenJDK adquirido por Microsoft en agosto de este año para mejorar el soporte de Java en Azure. Por lo que presumiblemente se mantendrá fiel a su forma y continuará contribuyendo al mundo Java, solo que ahora con Microsoft dentro de sus filas.

OpenJDK es la versión libre de la plataforma de desarrollo Java bajo concepto de lenguaje orientado a objetos. Es el resultado de esfuerzos constantemente realizados por la empresa denominada Sun Microsystems.

Esta implementación se encuentra catalogada dentro de la licencia GPL de GNU con una excepción de enlaces, por lo que algunos de los componentes de los folders de clases y sitios web de Java se ultiman de los términos de la licencia para poder ser considerados dentro de la versión estipulada como GNU.

Bruno Borges indica que, al principio, Backports mientras continúa estudiando y observando los usos y políticas que se ejecutan en OpenJDK, por ejemplo, discuta en la lista de correo para llegar a un consenso antes de buscar publicar un parche.

Puedes leer el mensaje original en el siguiente enlace.


from Linux Adictos https://ift.tt/2Cd1zE8
via IFTTT

OpenSSH ya cuenta con el soporte inicial de la autentificación de dos factores

A2F OpenSSH

OpenSSH el conjunto de aplicaciones que permiten realizar comunicaciones cifradas a través de una red, usando el protocolo SSH ha agregado un soporte experimental para la autenticación de dos factores a la base de su código, utilizando dispositivos que admiten el protocolo U2F desarrollado por la alianza FIDO.

Para quienes desconocen de U2F, deben saber que, este es un estándar abierto para hacer tokens de seguridad de hardware de bajo costo. Estas son fácilmente la forma más barata para que los usuarios obtengan un par de claves respaldado por hardware y hay una buena gama de fabricantes que los venden, incluidos Yubico, Feitian, Thetis y Kensington.

Las claves respaldadas por hardware ofrecen la ventaja de ser considerablemente más difícil de robar: un atacante generalmente tiene que robar el físico token (o al menos acceso persistente a él) para robar la clave.

Dado que hay varias maneras de hablar con dispositivos U2F, incluido USB, Bluetooth y NFC, no queríamos cargar OpenSSH con un montón de dependencias En cambio, hemos delegado la tarea de comunicarse con el tokens a una pequeña biblioteca de middleware que se carga de manera similar al soporte existente PKCS # 11.

OpenSSH ahora tiene soporte experimental U2F/FIDO, con U2F se agrega como un nuevo tipo de clave sk-ecdsa-sha2-nistp256@openssh.com o “ecdsa-sk” para abreviar (el “sk” significa “clave de seguridad”).

Los procedimientos para interactuar con los tokens se han transferido a una biblioteca intermedia, que se carga por analogía con la biblioteca para el soporte PKCS # 11 y es un enlace sobre la biblioteca libfido2, que proporciona medios para comunicarse con los tokens a través de USB (se admiten los protocolos FIDO U2F / CTAP 1 y FIDO 2.0 / CTAP 2).

La biblioteca intermedia libsk-libfido2 preparada por los desarrolladores de OpenSSH se incluye en el núcleo libfido2, así como el controlador HID para OpenBSD.

Para habilitar U2F, se puede usar una nueva porción de la base de código del repositorio de OpenSSH y la rama HEAD de la biblioteca libfido2, que ya incluye la capa necesaria para OpenSSH. Libfido2 admite el trabajo en OpenBSD, Linux, macOS y Windows.

Hemos escrito un middleware básico para libfido2 de Yubico que es capaz de hablar con cualquier token estándar USB HID U2F o FIDO2. El middleware. La fuente está alojada en el árbol libfido2, por lo que construir eso y OpenSSH HEAD es suficiente para comenzar

La clave pública (id_ecdsa_sk.pub) debe copiarse al servidor en el archivo autorizado_claves. En el lado del servidor, solo se verifica una firma digital y la interacción con los tokens se realiza en el lado del cliente (no es necesario instalar libsk-libfido2 en el servidor, pero el servidor debe admitir el tipo de clave “ecdsa-sk”).

La clave privada generada (id_ecdsa_sk) es esencialmente un descriptor de clave que forma una clave real solo en combinación con una secuencia secreta almacenada en el lado del token U2F.

Si la clave id_ecdsa_sk cae en manos del atacante, para la autenticación, también necesitará acceder al token de hardware, sin el cual la clave privada almacenada en el archivo id_ecdsa_sk es inútil.

Además, de forma predeterminada, cuando se realizan operaciones clave (tanto durante la generación como la autenticación), se requiere una confirmación local de la presencia física del usuario, por ejemplo, se sugiere tocar el sensor en el token, lo que dificulta realizar ataques remotos en sistemas con un token conectado.

En la etapa de inicio de ssh-keygen, también se puede configurar otra contraseña para acceder al archivo con la clave.

La clave U2F se puede agregar a ssh-agent a través de “ssh-add ~ / .ssh / id_ecdsa_sk“, pero ssh-agent debe compilarse con soporte para las teclas ecdsa-sk, la capa libsk-libfido2 debe estar presente y el agente debe ejecutarse en el sistema a qué token está conectado.

Se ha agregado un nuevo tipo de clave ecdsa-sk ya que el formato de clave ecdsa OpenSSH difiere del formato U2F para las firmas digitales ECDSA por la presencia de campos adicionales.

Si quieres conocer más al respecto puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/2WEoVvQ
via IFTTT

OpenSSH ya cuenta con el soporte inicial de la autentificación de dos factores

A2F OpenSSH

OpenSSH el conjunto de aplicaciones que permiten realizar comunicaciones cifradas a través de una red, usando el protocolo SSH ha agregado un soporte experimental para la autenticación de dos factores a la base de su código, utilizando dispositivos que admiten el protocolo U2F desarrollado por la alianza FIDO.

Para quienes desconocen de U2F, deben saber que, este es un estándar abierto para hacer tokens de seguridad de hardware de bajo costo. Estas son fácilmente la forma más barata para que los usuarios obtengan un par de claves respaldado por hardware y hay una buena gama de fabricantes que los venden, incluidos Yubico, Feitian, Thetis y Kensington.

Las claves respaldadas por hardware ofrecen la ventaja de ser considerablemente más difícil de robar: un atacante generalmente tiene que robar el físico token (o al menos acceso persistente a él) para robar la clave.

Dado que hay varias maneras de hablar con dispositivos U2F, incluido USB, Bluetooth y NFC, no queríamos cargar OpenSSH con un montón de dependencias En cambio, hemos delegado la tarea de comunicarse con el tokens a una pequeña biblioteca de middleware que se carga de manera similar al soporte existente PKCS # 11.

OpenSSH ahora tiene soporte experimental U2F/FIDO, con U2F se agrega como un nuevo tipo de clave sk-ecdsa-sha2-nistp256@openssh.com o “ecdsa-sk” para abreviar (el “sk” significa “clave de seguridad”).

Los procedimientos para interactuar con los tokens se han transferido a una biblioteca intermedia, que se carga por analogía con la biblioteca para el soporte PKCS # 11 y es un enlace sobre la biblioteca libfido2, que proporciona medios para comunicarse con los tokens a través de USB (se admiten los protocolos FIDO U2F / CTAP 1 y FIDO 2.0 / CTAP 2).

La biblioteca intermedia libsk-libfido2 preparada por los desarrolladores de OpenSSH se incluye en el núcleo libfido2, así como el controlador HID para OpenBSD.

Para habilitar U2F, se puede usar una nueva porción de la base de código del repositorio de OpenSSH y la rama HEAD de la biblioteca libfido2, que ya incluye la capa necesaria para OpenSSH. Libfido2 admite el trabajo en OpenBSD, Linux, macOS y Windows.

Hemos escrito un middleware básico para libfido2 de Yubico que es capaz de hablar con cualquier token estándar USB HID U2F o FIDO2. El middleware. La fuente está alojada en el árbol libfido2, por lo que construir eso y OpenSSH HEAD es suficiente para comenzar

La clave pública (id_ecdsa_sk.pub) debe copiarse al servidor en el archivo autorizado_claves. En el lado del servidor, solo se verifica una firma digital y la interacción con los tokens se realiza en el lado del cliente (no es necesario instalar libsk-libfido2 en el servidor, pero el servidor debe admitir el tipo de clave “ecdsa-sk”).

La clave privada generada (id_ecdsa_sk) es esencialmente un descriptor de clave que forma una clave real solo en combinación con una secuencia secreta almacenada en el lado del token U2F.

Si la clave id_ecdsa_sk cae en manos del atacante, para la autenticación, también necesitará acceder al token de hardware, sin el cual la clave privada almacenada en el archivo id_ecdsa_sk es inútil.

Además, de forma predeterminada, cuando se realizan operaciones clave (tanto durante la generación como la autenticación), se requiere una confirmación local de la presencia física del usuario, por ejemplo, se sugiere tocar el sensor en el token, lo que dificulta realizar ataques remotos en sistemas con un token conectado.

En la etapa de inicio de ssh-keygen, también se puede configurar otra contraseña para acceder al archivo con la clave.

La clave U2F se puede agregar a ssh-agent a través de “ssh-add ~ / .ssh / id_ecdsa_sk“, pero ssh-agent debe compilarse con soporte para las teclas ecdsa-sk, la capa libsk-libfido2 debe estar presente y el agente debe ejecutarse en el sistema a qué token está conectado.

Se ha agregado un nuevo tipo de clave ecdsa-sk ya que el formato de clave ecdsa OpenSSH difiere del formato U2F para las firmas digitales ECDSA por la presencia de campos adicionales.

Si quieres conocer más al respecto puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/2WEoVvQ
via IFTTT

Google está adquiriendo a Fitbit por $ 2.1B

Cuatro días después de que surgieran los rumores de que Google estaba en conversaciones para adquirir Fitbit Inc., el acuerdo ahora es oficial, lo que posiblemente establezca una batalla real para la era posterior de los dispositivos conectados a los teléfonos inteligentes.

El gigante de las búsquedas dijo hoy que acordó pagar $ 7.35 por acción de Fitbit en una transacción en efectivo por valor de $ 2.1 mil millones. La oferta representa una prima del 70% del precio de cierre del fabricante de relojes inteligentes el viernes, el último día de negociación antes de que las discusiones de compra se hicieran públicas.

Fitbit vende una serie de relojes inteligentes que permiten a los usuarios realizar un seguimiento de sus entrenamientos, la calidad del sueño y la salud. El producto más nuevo de la compañía, el Versa 2, incluye características adicionales que incluyen una integración con el asistente de voz Alexa. Fitbit ha enviado más de 100 millones de dispositivos hasta la fecha y afirma que sus diversos modelos de relojes inteligentes son utilizados por 28 millones de personas en todo el mundo.

Aun así, los $ 7.35 por acción que Google está pagando representan una pequeña fracción del máximo histórico de $ 51.90 que alcanzó la compañía en 2015. El precio de las acciones y la participación de mercado de Fitbit se han visto afectados en los últimos años debido a la intensa competencia de Apple, que lidera el mercado de relojes inteligentes por un amplio margen con su Apple Watch.

La adquisición de Google podría significar más competencia para el fabricante de iPhone. El banco de inversión Cowen & Co escribió en una nota de investigación a los clientes que

“la plataforma Fitbit se puede ampliar con la tecnología de Google bajo una nueva propiedad y que la tecnología Fitbit se puede integrar en los dispositivos Wear OS existentes”. Wear OS es la versión reducida de Android que ofrece el gigante de búsqueda para wearables.

Otra tecnología que podría llegar a los dispositivos Fitbit es el Asistente de Google. Dado que el modelo Versa 2 del fabricante de relojes inteligentes ofrece integración con Alexa, no es difícil imaginar que la subsidiaria de Alphabet Inc. también quiera poner a disposición de los usuarios su propio servicio. Hacerlo ampliaría el alcance del Asistente de Google a millones de dispositivos nuevos.

La fuerte conciencia de marca de Fitbit también tiene valor Cowen señaló que el acuerdo beneficiará a Google al

“proporcionar a la compañía una marca de hardware que tiene un prestigio significativo en el espacio del rastreador de ejercicios, algo que posiblemente ha faltado en la comunidad de Wear OS”.

La adquisición de Nest por parte de Google en 2014 puede proporcionar pistas adicionales sobre los planes del gigante de búsqueda. Después de adquirir Nest, amplió significativamente su línea de productos para el hogar inteligente al agregar cámaras de seguridad conectadas a Internet, una alarma, un timbre inteligente y más.

Google podría capitalizar la marca de Fitbit de manera similar y extender su cartera de productos más allá de los relojes inteligentes a otras categorías de dispositivos portátiles.

Google podría incluso integrar las dos familias de productos entre sí. El Apple Watch permite a los usuarios controlar ciertos bloqueos inteligentes de terceros con una aplicación, una característica que Google ahora puede replicar con los relojes Fitbit y el timbre Nest.

Rick Osterloh, jefe del negocio de hardware de Google, prometió en una publicación de blog que los datos del consumidor recopilados por los dispositivos Fitbit no se utilizarán para la publicación de anuncios.

Y el cofundador y presidente de Fitbit, James Park, buscó que esas preocupaciones descansaran en un correo electrónico a los clientes. “Siempre tendrá el control de sus datos y seremos transparentes sobre los datos que recopilamos y por qué”, escribió.

“Nunca vendemos su información personal, y los datos de salud y bienestar de Fitbit no se utilizarán para los anuncios de Google”.

Google espera cerrar la adquisición en 2020.

Si quieres conoces más al respecto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/34jL5pU
via IFTTT

Llega GIMP 2.10.14 con mejoras y correcciones de errores

Se presento el lanzamiento de la nueva versión del popular editor de gráficos GIMP 2.10.14, que continuó perfeccionando la funcionalidad y aumentando la estabilidad de la rama 2.10. Además de corregir errores en GIMP 2.10.14, se presentan diversas mejoras para el editor.

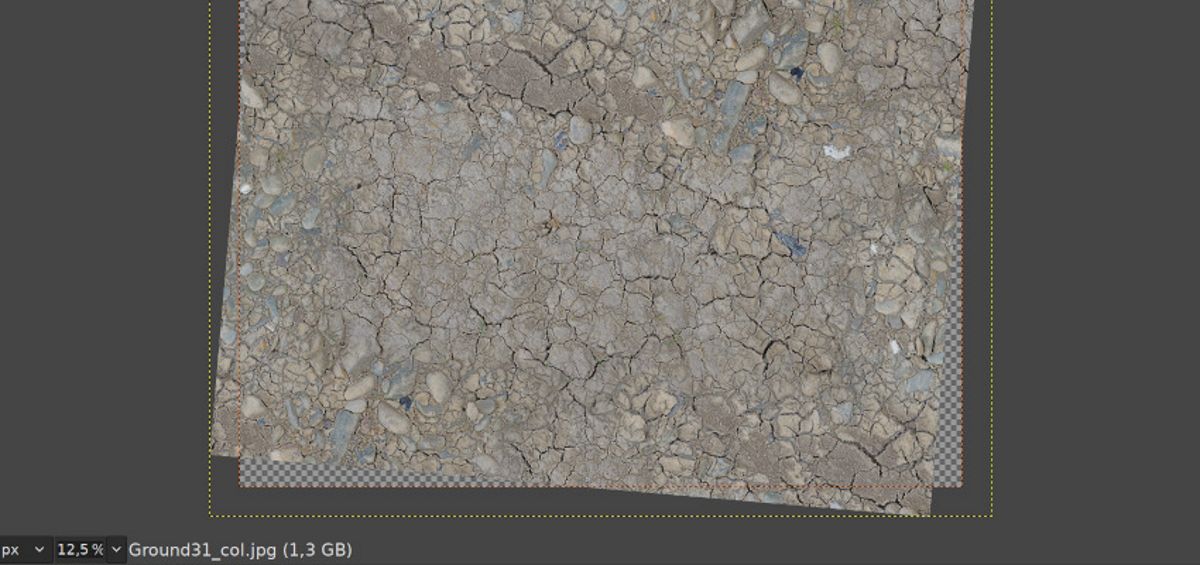
Dentro de estas, podremos encontrar que se agregó la capacidad de ver y editar contenido fuera del lienzo. En el menú “Ver”, se propone un nuevo modo “Mostrar todo”, que cuando se activa, todos los píxeles fuera del lienzo se vuelven visibles. El área fuera del lienzo se percibe como transparente de forma predeterminada, pero en la configuración se puede establecer el color de relleno en un color normal, similar al relleno del lienzo.

También se puede habilitar el marcado de los bordes del lienzo con una línea roja discontinua. Fuera del lienzo, las operaciones que incluyen la determinación del color, la restauración, el relleno y la transformación también están también disponibles.

Por ejemplo, se puede recortar la imagen para capturar un área fuera del lienzo o usar una máscara desde el exterior de la imagen para restaurar la imagen dentro del lienzo. Se espera que el soporte para resaltar áreas fuera del lienzo en uno de los próximos números.

En GIMP 2.10.14 ha aparecido un nuevo modo en las herramientas de transformación, que permite expandir automáticamente el lienzo si el resultado de la transformación no se ajusta a sus bordes actuales.

Por ejemplo, si durante la rotación del área seleccionada, el ángulo va más allá del borde del lienzo actual, entonces el borde del lienzo se desplazará. Para activar el modo, puede seleccionar “Ajustar recorte” en el panel de configuración de la herramienta o mediante el menú “Imagen> Transformar> Rotación arbitraria”.

Los filtros ahora pueden ir más allá de los límites de la capa si el resultado de su aplicación no cabe en la capa original. Por ejemplo, la sombra creada por el filtro Sombra ahora no se recorta en el borde de la capa, sino que aumenta automáticamente el tamaño de la capa. Puede restaurar el comportamiento anterior a través de la configuración “Recorte” en el cuadro de diálogo con parámetros de filtro.

Otra de las novedades que se destacan en GIMP 2.10.14 es el soporte mejorado para formatos HEIF, TIFF y PDF. Para las imágenes HEIF, cuando se construye con libheif 1.4.0+, los perfiles de color ICC son compatibles para cargar y exportar. Al importar imágenes TIFF, ahora puede elegir un método para procesar canales indefinidos. Al exportar PDF, se organiza la exportación de capas de texto dentro de grupos de capas.

Por otra parte tambien se destaca en el anuncio que la carga de archivos XCF corruptos fue mejorada en esta nueva edicion de GIMP 2.10.14. Ya que si se detecta un error en una capa o canal, la carga ahora no se interrumpe inmediatamente, pero se intenta cargar datos de otras capas y canales.

Ademas de que el trabajo de GIMP 2.10.14 se mejoro para la plataforma macOS. Se agregó soporte para macOS 10.15 “Catalina”. La formación de compilaciones nocturnas para Windows se ha agregado al sistema de integración continua.

Entre los planes para el futuro, la intención se observa en los próximos meses para lanzar una versión de prueba de GIMP 2.99.2, que se formará en preparación para la futura versión de GIMP 3, notable por una limpieza significativa de la base del código y la transición a GTK3 +.

¿Cómo instalar GIMP 2.10.14 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de GIMP en sus sistemas, solamente deben de contar con el soporte para poder instalar aplicaciones desde Flatpak.

Basta con ejecutar el siguiente comando para instalar la aplicación en sus sistemas:

flatpak install flathub org.gimp.GIMP

Si ya cuentan con GIMP instalado por este método, pueden realizar la actualización de este ejecutando el siguiente comando:

flatpak update

Al ejecutarlo se les mostrara un listado de las aplicaciones instaladas por Flatpak que cuentan con una actualización, para proceder a ella solo teclean “Y”.

from Linux Adictos https://ift.tt/32cDGaq
via IFTTT

Twitter prohibirá los anuncios políticos de su plataforma a partir del 22 de noviembre

Twitter_bird_logo

Las compañías de redes sociales se han convertido en el blanco de críticas en los últimos años, particularmente cuando dicho contenido involucra a líderes mundiales como el presidente Donald Trump, quien usó el lenguaje del acoso o la violencia en las redes sociales y es que desde hace mucho tiempo se ha sospechado que sus “normas” no se aplican a toda la comunidad ya que generalmente los discursos de los políticos están oficialmente exentos de los estándares de verificación.

Y es que el CEO de Twitter, Jack Dorsey, aparentemente revisó la controversia en torno a las transmisiones políticas actuales de Facebook en su plataforma y decidió que no la quería, por lo que dio a conocer su decisión de detener toda publicidad de política de Twitter a nivel mundial.

El anuncio de Twitter se produce en medio de una reacción violenta contra la publicidad política en la UE, con crecientes preocupaciones sobre el mal uso de las plataformas con fines políticos.

A principios de esta semana, la Comisión llamó la atención sobre varias deficiencias en la moderación de la desinformación y las noticias falsas en los ecosistemas de la plataforma, en las primeras revisiones anuales del código de prácticas contra la desinformación, más sobre eso a continuación.

El presentó esta decisión como una oportunidad para cualquier persona con un mensaje en lugar de una penalización y agregó:

“Un mensaje político está ganando impulso cuando la gente decide seguir una cuenta o retuitearla. Pagar para llegar a una audiencia elimina esta decisión, forzando mensajes políticos altamente optimizados y específicos. Creemos que esta decisión no debe verse comprometida por el dinero “.

En un hilo explicó las razones de la decisión, diciendo que aunque la publicidad en Internet es efectiva para los anunciantes comerciales, conlleva riesgos significativos para la política.

La prohibición se aplica no solo a los candidatos y sus campañas, sino también a los “anuncios” de cualquier grupo, agregó Dorsey, diciendo que

“constituyen una forma de evitar” la prohibición de la publicidad política y constituirían una situación en la que “todos menos los candidatos” podrían pagar para tener su punto de vista sobre un tema promocionado.

En esto último hizo énfasis ya que el se burló de Facebook:

“Por ejemplo, no es creíble para nosotros decir:” Estamos trabajando duro para evitar que las personas jueguen con nuestros sistemas para difundir información engañosa, pero si alguien nos está pagando para apuntar y obligar a la gente a ver su publicidad política … bueno … ¡pueden decir lo que quieran! “

Según él, no se trata de la libertad de expresión aquí: “Se trata de pagar para llegar a una audiencia.

Y pagar para aumentar el alcance del discurso político tiene importantes consecuencias que la infraestructura democrática actual puede no estar lista para manejar. Vale la pena dar un paso atrás para pensarlo mejor “.

Los analistas no esperan que la prohibición, que entrará en vigencia el 22 de noviembre, reduzca significativamente las actividades de Twitter.

Esta posición se opone directamente al líder de las redes sociales Facebook, que exime explícitamente las publicaciones y anuncios de los políticos de los estándares de su comunidad y el proceso de verificación de hechos.

El CEO de Facebook, Mark Zuckerberg, ha mostrado repetidamente la posición de su empresa frente a una ola de críticas de legisladores, candidatos políticos e incluso empleados. En una audiencia en el Congreso la semana pasada.

Aun que por su parte Facebook ha anunciado esfuerzos para combatir la información errónea después de que se informó que la propaganda en la que Rusia se vio involucrada en su plataforma tuvo un impacto en los resultados de las elecciones presidenciales de 2016 en Estados Unidos, ganadas por el ahora presidente Trump.

Facebook, sin embargo, ha decidido no verificar los anuncios distribuidos por los políticos, provocando la ira de los candidatos presidenciales demócratas en 2020, como el ex vicepresidente Joe Biden y la senadora Elizabeth Warren.

Si quieres conocer más al respecto sobre el hilo, puedes consultarlo en el siguiente enlace. 

from Linux Adictos https://ift.tt/2C3WnlW
via IFTTT

Microsoft anuncio que Azure Sphere llegará en febrero de 2020

Azure-sphere

En abril del año pasado, Microsoft anunció un nuevo producto con el nombre de Azure Sphere, una “solución de paquete” que hará que los dispositivos IoT sean más seguros mediante el uso de un nuevo sistema operativo basado en Linux. Ahora Microsoft ha anunciado la fecha de lanzamiento.

Microsoft aprovecho su estancia en el Congreso Mundial de IoT Solutions y anunció el cronograma de lanzamiento del microcontrolador Azure Sphere (MCU), junto once nuevos casos de uso de la industria para su plataforma Azure IoT Central. Se dirigen en particular al comercio minorista, la salud, las instituciones gubernamentales o el sector energético. Según la compañía, la solución estará disponible con su servicio de seguridad en la nube asociado a partir de febrero de 2020.

Quizás algunos de ustedes saben que Microsoft lanzó su primer chip Azure Sphere (MediaTek MT3620) en octubre del año pasado. Llamado Pluton, el sistema presenta un kernel de Linux personalizado y contenedores seguros para aplicaciones.

Con este sistema de arranque seguro, los usuarios de Sphere tienen firmware adicional y protección de hardware.

Con ello Microsoft responde con Azure Sphere a una pregunta importante: en un entorno de dispositivos conectados, ¿cómo se puede mantener la seguridad? Los automóviles, electrodomésticos, cerraduras, juguetes, productos electrónicos de consumo, luces y más funcionan con microcontroladores (MCU) y todos se están conectando cada vez más.

Pluton le da a Azure Sphere un enlace de comunicación seguro al backend de la plataforma en la nube. Además, los usuarios pueden aprovechar la administración del hardware de Wi-Fi para proteger las aplicaciones de IoT.

Azure Sphere es una solución que incluye tres componentes. Uno es un el chip MediaTek MT3620, que ya debería ser ampliamente adoptado por los clientes de Microsoft.

El segundo componente es un servicio en la nube diseñado para proteger los dispositivos Azure Sphere a través de la autenticación basada en certificados y al monitorear la imagen de la amenaza y mejorar continuamente la seguridad con actualizaciones de software.

El tercer componente es Azure Sphere OS, un nuevo sistema operativo basado en un kernel de Linux personalizado para proporcionar dispositivos IoT hasta múltiples capas de seguridad y un entorno de software seguro.

Tres fabricantes de chips ya trabajan de la mano con Microsft uno de ellos, MediaTek que pasó la prueba con su MT3620, mientras que el holandés NXP ha estado trabajando con Microsoft desde junio para mejorar las capacidades y la potencia de su procesador i.MX 8.

“La colaboración de NXP con Microsoft es un paso más en nuestro compromiso continuo de brindar soluciones de seguridad completas a nuestros clientes”, dijo Joe Yu, vicepresidente de la línea de productos de procesadores de aplicaciones de bajo consumo en NXP. “Con este procesador de aplicaciones con certificación Azure Sphere, los clientes pueden crear productos de última generación con la eficiencia energética y las capacidades multifacéticas de la serie i.MX 8 y disfrutar de la tranquilidad de saber que sus productos están protegidos en el campo por el servicio de seguridad Azure Sphere “.

Finalmente, Qualcomm pronto debería ofrecer el primer chip para Azure Sphere, el cual la misma tecnología debería de estar funcionando en lo que Microsoft llama “Módulos Guardian”, que sirven para proporcionar conectividad segura a los equipos industriales existentes.

Además de que también se dieron a conocer tres clientes, entre los “cientos de clientes” con los que Microsoft anuncia planes para implementar Azure Sphere.

  • El primero de ellos es la cadena internacional de cafe “Starbucks”, que utilizara las soluciones de Azure Sphere para conectar el equipo de sus tiendas con los módulos Guardian.
  • El segundo es Gojo Industries, creador de lociones hidroalcohólicas Purell para desinfección de manos. La compañía está actualizando sus dispensadores de loción en centros de salud con Azure Sphere.
  • Finalmente, Leoni es un fabricante de cables alemán que trabaja para varias industrias sensibles y quiere dar inteligencia a sus cables mientras los asegura.

Si quieres conocer más al respecto sobre los detalles de esta nota, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/2qbxiTu
via IFTTT

WSL2 ya cuenta con Memory Reclaim

WSL2

Los desarrolladores de Microsoft han anunciado la expansión de la capa WSL2 (Subsistema de Windows para Linux) en las compilaciones experimentales de Windows Insider (compilación 19013). En estas anuncian que han añadido la compatibilidad para devolver un sistema de memoria (Memory Reclaim), liberado por procesos que se ejecutan en un entorno basado en el kernel de Linux.

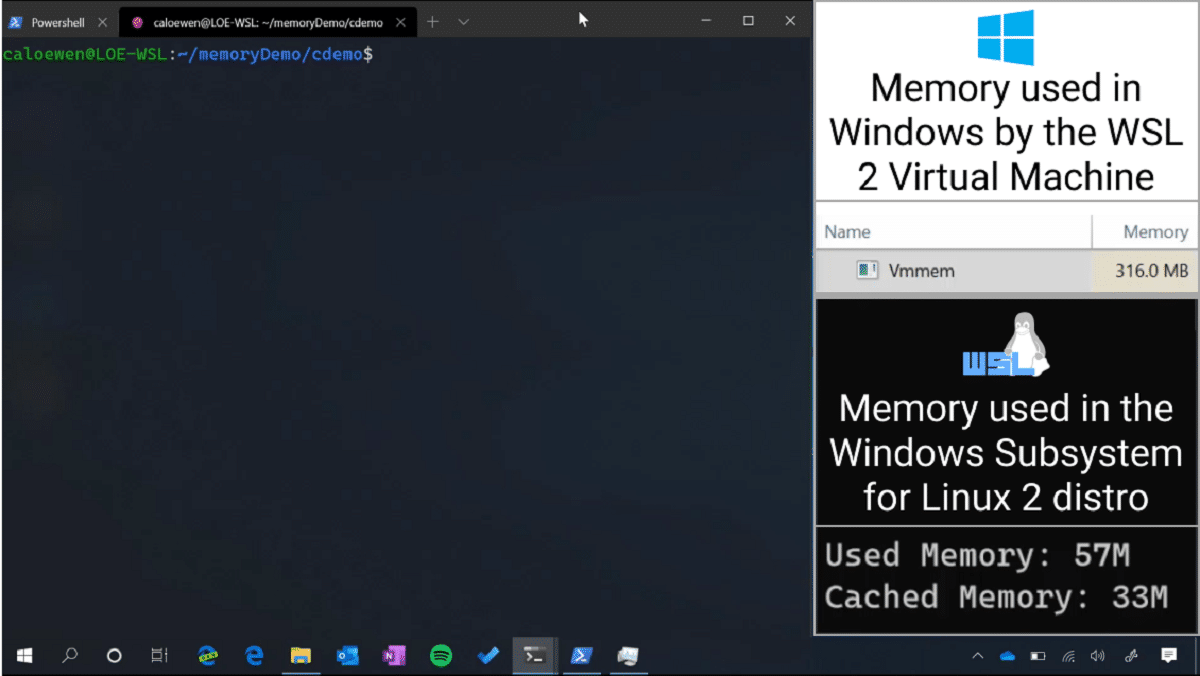
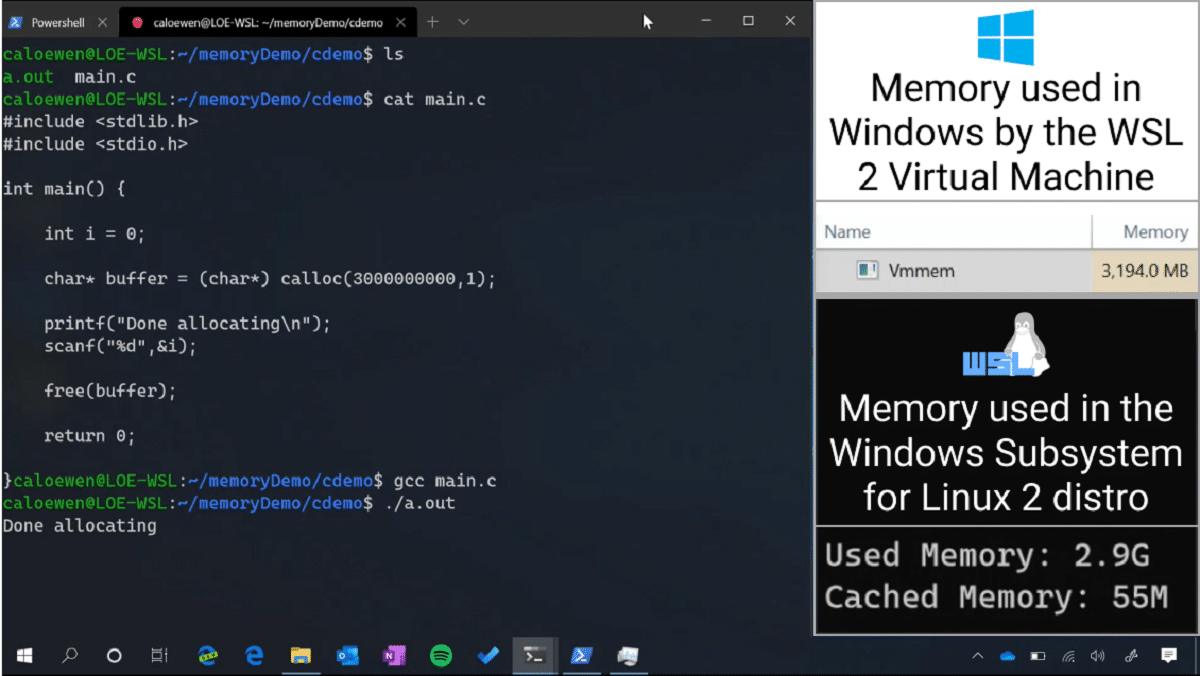
Anteriormente, en el caso de un mayor consumo de memoria por parte de las aplicaciones o el núcleo, la memoria se asignaba a la máquina virtual WSL2, pero después de eso permanecía fija y no volvía al sistema, incluso después de la finalización del proceso de uso intensivo de recursos y la ausencia de una mayor necesidad de memoria asignada.

Ahora con la recuperación de memoria en WSL 2, cuando la memoria en Linux ya no sea necesaria, se puede informar al host donde se liberará y su VM WSL 2 se reducirá en tamaño de memoria.

El mecanismo de recuperación de memoria permite devolver la memoria liberada al sistema operativo principal y reducir automáticamente el tamaño de la memoria de la máquina virtual. En este caso, no solo se devuelve la memoria liberada por los procesos del usuario, sino también la memoria utilizada para el almacenamiento en caché en el kernel de Linux.

Los procesos de usuario no son las únicas cosas que usan memoria en la máquina virtual Linux. El kernel de Linux también utiliza muchos cachés, incluido un caché de página, que almacena el contenido del archivo para mejorar el rendimiento del sistema de archivos. Veamos un ejemplo más del mundo real para ver cómo entra esto en juego.

Por ejemplo, con una alta actividad del disco, aumenta el tamaño de la memoria caché de la página, en la que el contenido de los archivos se asienta durante la operación del FS. Después de ejecutar “echo 1> /proc/sys/vm/drop_caches”, la memoria caché se puede borrar y la memoria vuelve al sistema operativo principal.

La implementación de la recuperación de memoria se basa en un parche propuesto por los ingenieros de Intel para su inclusión en el núcleo principal de Linux para expandir las capacidades del controlador virtio-balloon y el sistema de administración de memoria.

Esta característica está impulsada por un parche del kernel de Linux que permite que pequeños bloques contiguos de memoria sean devueltos a la máquina host cuando ya no se necesitan en el invitado Linux. Actualizamos el kernel de Linux en WSL2 para incluir este parche y modificamos Hyper-V para admitir esta función de informes de página.

El parche especificado está diseñado para usarse en cualquier sistema invitado para devolver páginas de memoria no utilizadas al sistema host, y puede usarse con varios hipervisores. En el caso de WSL2, el parche está adaptado para devolver la memoria al hipervisor Hyper-V.

Es importante recordar que la segunda edición de WSL difiere en la entrega de un núcleo Linux completo en lugar de un emulador sobre la marcha que traduce las llamadas del sistema Linux a las llamadas del sistema Windows.

WSL 2 es una nueva versión de la arquitectura que permite que el subsistema Windows para Linux ejecute los binarios de Linux ELF64 en Windows. Esta nueva versión de WSL 2 usa las características de Hyper-V para crear una máquina virtual liviana con un núcleo mínimo de Linux.

El kernel de Linux entregado en WSL2 se basa en la versión 4.19, que se ejecuta en un entorno de Windows utilizando una máquina virtual ya utilizada en Azure. Las actualizaciones para el kernel de Linux se entregan a través del motor de Windows Update y se prueban en la infraestructura de integración continua de Microsoft.

Los parches específicos de WSL2 utilizados en el núcleo incluyen optimizaciones para reducir el tiempo de inicio del núcleo, reducir el consumo de memoria y dejar el núcleo con el conjunto mínimo requerido de controladores y subsistemas.

Si quieres conocer más detalles al respecto puedes consultarlos en la publicación original. El enlace es este.

from Linux Adictos https://ift.tt/2C0GwoA
via IFTTT

La mejor aplicación Pomodoro se llama Super Productivity y está disponible en formato Snap

La mejor aplicación Pomodoro para Linu

Super Productivity puede utilizarse también desde el navegador.

La mejor aplicación Pomodoro se llama Super Productivity. Debido a que disponible en formato Snap, podemos instalarla fácilmente en cualquier distribución Linux. Aunque está pensada para el uso de programadores, puede ser utilizada por cualquier tipo de usuario interesado en planificar y medir el uso de su tiempo.

¿Por qué digo que es la mejor aplicación Pomodoro para Linux?

No es la primera vez que hablo de aplicaciones de productividad para Linux. En uno de mis primeros artículos incluí miAgilePomodoro como una de mis aplicaciones imprescindibles. Sin embargo, ninguna de las que probé hasta ahora es tan completa como Super Productivity.

Algunas de las cosas que podemoshacer con superproductivity:

  • Planificación, seguimiento y control del uso del tiempo en proyectos.  El resultado puede exportarse fácilmente.
  • Integración con Jira y GitHub para recibir actualizaciones sobre las tareas asignadas y poder planificar nuestro trabajo localmente.
  • Fácil organización de los elementos de un proyecto mediante la utilización de notas, marcadores y archivos adjuntos.
  • Ayuda al establecimiento de hábitos saludables mediante recordatorios sobre cuando hacer descanso. Además, mediante la recopilación de métricas podemos encontrar nuestros momentos más productivos.
  • El programa es gratuito, de código abierto y no requiere registro.
  • Sincronización con Google Drive.

Podemos usarlo tanto desde la web como en el escritorio. En este último caso debemos instalarlo desde la tienda de Microsoft (Windows) o desde la tienda de Snap (Linux).

Acerca del manejo del tiempo y las técnicas de productividad

Antes de adentrarnos en el uso de de Super Productivity es bueno tener una base sobre la que se basa su funcionamiento. En general todas las técnicas de productividad se basan en estos principios:

  • La capacidad de atención de las personas es limitada.
  • Estableciendo breves y frecuentes períodos de descanso se logra más productividad que trabajando sin interrupciones.
  • Las tareas complejas deben subdividirse en tareas más simples.

La más conocida de las técnicas de producitividad es la conocida bajo el nombre de Pomodoro. El funcionamiento de la técnica es el siguiente:

  1. Se trabaja en la tarea elegida durante 25 minutos.
  2. Al terminar el período de 25 minutos se descansa durante 5 minutos.
  3. Se repite el proceso de trabajo y descanso dos veces más.
  4. Se trabaja durante 25 minutos.
  5. Se descansa 15 minutos.

Usando Super Productivity

Para comenzar instalamos el programa en Linux (Distribuciones con soporte para el formato Snap). Lo hacemos con el comando

sudo snap install superproductivity
Este comando instala la versión estable.
Si quieres tener una versión más actual, usa
sudo snap install superproductivity --edge

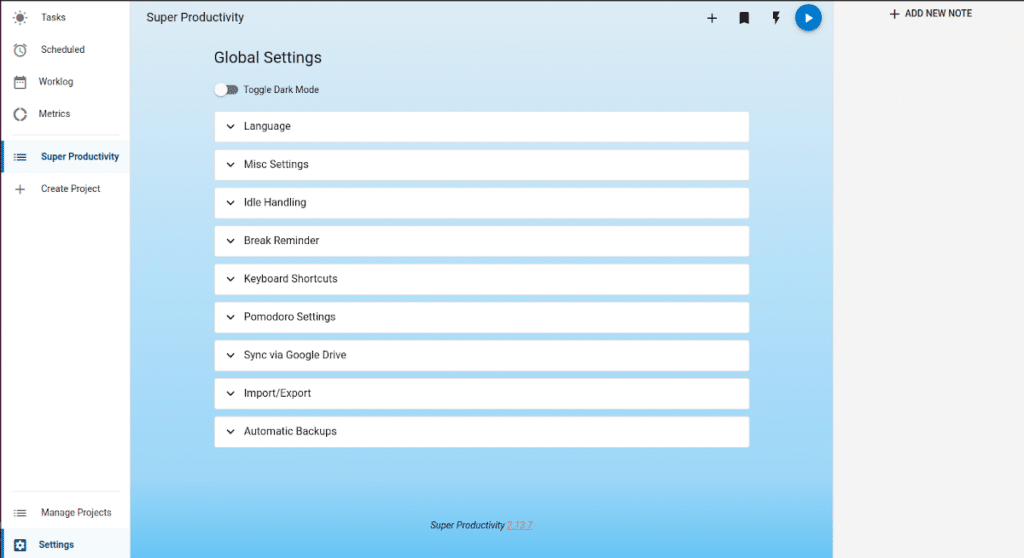
Cuando iniciamos la aplicación,  vemos que la interfaz de usuario está en inglés. Podemos traducirla pulsando en Settings en la parte inferior de la pantalla.

Configuración de Super Productivity

En el panel de configuración de Super Productivity podemos poner la interfaz de usuario en castellano

En la opción Language seleccionamos Spanish y pulsamos en Save.

A partir de ahora tenemos los diferentes parámetros en nuestro idioma.

  • Ajustes varios nos permite gestionar que recordatorios se muestran.
  • Manejo de inactividad le dice al programa que es lo que debe hacer cuano no detecta movimiento del teclado o ratón  luego de cierta cantidad de tiempo.
  • Recordatorio de descanso se ocupa de como debe notificarnos que tenemos que suspender el trabajo.
  • Ajustes de pomodoro nos permite establecer los tiempos de trabajo y descanso, si queremos escuchar un sonido y si la siguiente sesión se inicia en forma automática.

Creando proyectos y tareas con la mejor aplicación Pomodoro para Linux

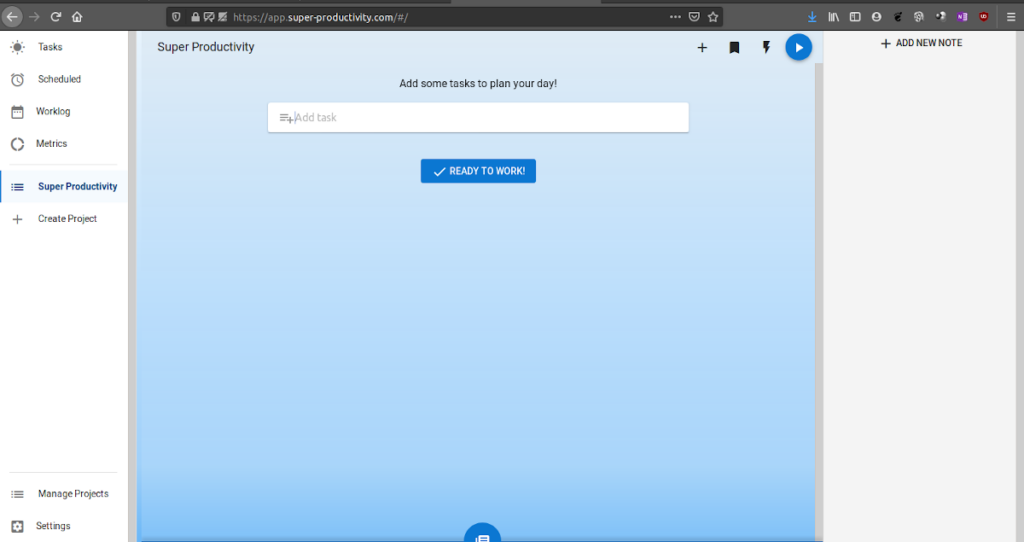
El programa ya nos trae un proyecto creado llamado Super Productivity. Para crear nuestro propio proyecto, tenemos que pulsar en Crear nuevo proyecto.

En el forulario que se abre elegimos un título y un color identificatorio. En caso de desearlo podemos configurar la integracion con Jira o GitHub.

Una vez realizado esto, veremos la ventana del proyecto y podemos empezar a agregar tareas. Para agregar una tarea debemos escribir el título y pulsar Enter.

Para cada tarea disponemos de los siguientes controles:

  • Botón de inicio/pausa de tarea.
  • Botón de tarea completada.
  • Reloj para establecer la duración de la tarea.
  • Información adicional sobre notas y enlaces agregados.
  • Menú para agregar subtareas e información adicional.

Más información


from Linux Adictos https://ift.tt/335Hzz8
via IFTTT