pCloud un excelente servicio de almacenamiento en la nube, con cliente multiplataforma

pcloud

A los días de hoy el utilizar un servicio de almacenamiento en la nube es de lo más común, sobre todo por que existe una gran cantidad de servicios entre los cuales podemos elegir, además de que muchos de los servicios que utilizamos suelen ofrecernos su propio servicio, tal es el caso de los servicios de correo electrónico dígase Microsoft con outlook, Google con Gmail, Yandex con su servicio, solo por mencionar algunos.

Si recordamos hace al menos unos 5-6 años atrás el servicio de almacenamiento en la nube no era tan popular y muchos solían aún almacenar fotos, videos, música, etc. en discos duros o memorias USB/SD.

Pero eso ha cambiado gracias a la nube, aun que esto tiene sus adeptos y quienes se niegan rotundamente a utilizarlo debido al temor de que la información que almacenan pueda perderse de un momento a otro o simplemente por que no quieren poner sus datos en manos de terceros, la cuestión es que el servicio se ha vuelto bastante popular y ha ido evolucionando conforme a la demanda de sus usuarios.

Aquí en este punto juega un papel fundamental el sistema operativo, pues como tal caso, no muchos servicios son compatibles con Linux y he aquí el por que se termina por desechar un servicio por parte de un usuario de Linux.

Por mi parte, en este articulo vengo a recomendar uno, el cual es pCloud y hasta la fecha me ha servido muy bien y sobre todo que he encontrado en el una gran herramienta para la portabilidad de mi información.

Pero antes que nada me gustaría darles una pequeña introducción de lo que es pCloud. Este es un servicio gratuito de almacenamiento en la nube que ofrece 10 GB de espacio, aun que se pueden cumplir las condiciones para aumentarlo a 20 GB sin costo alguno.

Por su parte algo que me agrado bastante de pCloud es que cuenta con clientes tanto para ordenadores de escritorio con soporte para Windows, Linux, así como también para móviles (iOS, Android) además de que la instalación del cliente en Linux es básicamente a través de un archivo AppImage, lo cual solo basta con darle los permisos de ejecución y el cliente se instalara en cualquier distribución de Linux que soporte este tipo de paquetes.

Dentro de sus características que se destacan, podremos encontrar:

  • Hasta 20 GB de almacenamiento gratuito.
  • Sin límites de velocidad
  • No hay límites de tamaño de archivo
  • Obtienes 50 GB de tráfico de enlaces de descarga cada mes
  • Filtra fácilmente todos tus archivos por tipo, como imágenes, audio, video, documentos, etc.
  • Sube carpetas completas a través del sitio web
  • Puede buscar en todos sus archivos desde el sitio web y la aplicación móvil
  • Compartir archivos con usuarios que no son de pCloud
  • Transmite archivos multimedia
  • Agregar archivos desde una URL remota
  • Admite archivos sin conexión
  • Opción para que cualquiera pueda subir archivos a su cuenta a través de una URL compartida
  • Enviar archivos a su cuenta con una dirección de correo electrónico única
  • Poder conectar a su cuenta a través de WebDAV
  • Copia de seguridad de fotos de Facebook e Instagram en pCloud
  • Poder administrar recursos compartidos desde el sitio web, el software de escritorio y la aplicación móvil
  • Carpetas favoritas para acceso rápido
  • Opción para habilitar la carga automática de fotos / videos desde la aplicación móvil

¿Cómo obtener una cuenta gratuita en pCloud Drive?

Antes de pasar al método de instalación del administrador de la aplicación, es necesario que contemos con una cuenta del servicio para poder utilizarlo, esto lo podemos hacer desde el siguiente enlace.

Por solo crear nuestra cuenta obtendremos de manera inmediata 10 GB de almacenamiento gratuito. Desde la web podemos obtener GB extras, de los cuales podemos ganar 4 adicionales por seguir los pasos que nos indican.

¿Cómo instalar pCloud Drive en Linux?

Si quieren instalar este servicio de almacenamiento en la nube, podemos hacerlo siguiendo las instrucciones que compartimos a continuación.

Primero debemos de dirigirnos a la pagina web oficial de pCloud Drive y en su sección de descargas podremos obtener el administrador de la aplicación para Linux. En enlace es este.

Nos ofrecen un archivo en formato AppImage el cual le debemos de asignar permisos de ejecución lo cual podemos hacer con el siguiente comando:

sudo chmod a+x pcloud.AppImage

Hecho esto podemos ejecutar el administrador de pCloud Drive en el sistema dando doble clic sobre el archivo descargado o de igual manera podemos hacerlo desde la terminal ejecutando el siguiente comando:

./pcloud.AppImage

Hecho esto estará abierto el administrador en el sistema.

Abierto el administrador de la aplicación este nos solicitara que accedamos al servicio con nuestras credenciales de acceso.

Y listo con ello ya tendremos activado el disco virtual que nos ofrece el servicio para poder gestionar nuestros archivos en la nube y tener acceso a ellos desde cualquier dispositivo.

from Linux Adictos https://ift.tt/2NO5jmk
via IFTTT
Liberada la versión 1.0 del navegador web Brave y que posiblemente sea el navegador predeterminado en Manjaro

Brave

Después de cuatro años y medio de desarrollo y pruebas, se acaba de presentar la primera versión estable del navegador web Brave, el cual es desarrollado bajo la dirección de Brendan Eich, el creador del lenguaje JavaScript y el ex jefe de Mozilla. El navegador se basa en el motor Chromium y se centra en proteger la privacidad de los usuarios. 

Brave cuenta con diversas características propias y tambien las que un navegador web actual debe tener, pero dentro de sus características que ofrece de privacidad al usuario se destacan por ejemplo el motor incorporado y activado por defecto para cortar anuncios, código para rastrear el movimiento entre sitios, botones para redes sociales, bloques con reproducción automática de video e insertos para minería.

El motor de filtrado está escrito en Rust y utiliza algoritmos tomados de los complementos de uBlock Origin y Ghostery.

Según los desarrolladores, limpiar las páginas mostradas de los anuncios y los bloques de JavaScript de terceros puede acelerar la carga de la página entre 3 y 6 veces.

En las pruebas realizadas por los desarrolladores, Brave en promedio permitió reducir el tiempo de carga de las páginas probadas en 27 segundos en comparación con Chrome y 22 segundos en comparación con Firefox, mientras que el navegador Brave cargó 58% menos datos y gastó 40% y 47% en el procesamiento de páginas menos memoria que Chrome y Firefox.

Para combatir el seguimiento indirecto del usuario en el navegador, se utiliza un bloqueador de fingerprint del navegador.

El complemento HTTPS Everywhere está integrado en la estructura principal, lo que permite usar HTTPS en todos los sitios siempre que sea posible. Hay un modo de navegación privado en el que el tráfico se enruta a través de la red Tor.

El navegador admite el mecanismo de sincronización entre dispositivos Brave Sync, ofrece una variedad de temas oscuros y claros, es compatible con adiciones a Chrome, tiene soporte incorporado para IPFS y WebTorrent.

Una de las partes interesantes de Brave, es que tiene integrado un mecanismo alternativo de financiación. ¿Pero que es esto?

Este mecanismo sirve para aquellos creadores de contenido para que puedan mantener sus recursos. Es decir que, la esencia del esquema propuesto es que el usuario recibe fondos de la exhibición de publicidad, que luego los distribuye en forma de donaciones a los recursos más interesantes desde su punto de vista.

Las donaciones a los creadores de contenido se organizan utilizando el sistema Brave Rewards. Las donaciones pueden emitirse como una suscripción mensual o transferirse en forma de bonos únicos por cierto contenido interesante.

Ademas de que para evitar el fraude, solo los sitios verificados pueden participar en el programa (se admiten más de 300 mil sitios). El widget Brave Rewards se coloca en la página que se muestra cuando se abre una nueva pestaña.

Dado esto, los desarrolladores de distribución de la distribución “Manjaro Linux” han tenido cierto interés en este navegador web, ya que actualmente estan realizando una encuesta sobre la posibilidad de cambiar a Brave como navegador web por defecto.

¿Como instalar Brave en Linux?

Para quienes estén interesados en poder instalar este navegador web en su sistema, podrán hacerlo ejecutando los comandos correspondientes a la distribución de Linux que tengan.

Por ejemplo, para quienes tengan Ubuntu 16.04 o superior o cualquier otro derivado de este, deben teclear lo siguiente:

sudo apt install apt-transport-https curl
curl -s https://brave-browser-apt-release.s3.brave.com/brave-core.asc | sudo apt-key --keyring /etc/apt/trusted.gpg.d/brave-browser-release.gpg add -
source /etc/os-release
echo "deb [arch=amd64] https://brave-browser-apt-release.s3.brave.com/ $UBUNTU_CODENAME main" | sudo tee /etc/apt/sources.list.d/brave-browser-release-${UBUNTU_CODENAME}.list
sudo apt update
sudo apt install brave-browser

Mientras que para el caso de los usuarios de Debian o basados en este:

sudo apt install apt-transport-https curl
curl -s https://brave-browser-apt-release.s3.brave.com/brave-core.asc | sudo apt-key --keyring /etc/apt/trusted.gpg.d/brave-browser-release.gpg add -
echo "deb [arch=amd64] https://brave-browser-apt-release.s3.brave.com/ trusty main" | sudo tee /etc/apt/sources.list.d/brave-browser-release-trusty.list
sudo apt update
sudo apt install brave-browser

Fedora 29 o superior, CentOS/RHEL 8

sudo dnf config-manager --add-repo https://brave-browser-rpm-release.s3.brave.com/x86_64/
sudo rpm --import https://brave-browser-rpm-release.s3.brave.com/brave-core.asc
sudo dnf install brave-browser

OpenSUSE 15

sudo zypper install curl
sudo rpm --import https://brave-browser-rpm-release.s3.brave.com/brave-core.asc
sudo zypper addrepo https://brave-browser-rpm-release.s3.brave.com/x86_64/ brave-browser
sudo zypper install brave-browser

Finalmente para los usuarios de Arch Linux, Manjaro o cualquier otro derivado:

yay -S brave-bin

from Linux Adictos https://ift.tt/2NMkHiV
via IFTTT

Opera 65, ya disponible, quiere ponerse a la altura de Firefox bloqueando trackers

Opera 65

Mozilla es una compañía que se preocupa por la privacidad, no solo de sus usuarios, sino de toda la red. Hace ya algunas versiones que está bloqueando por defecto los trackers, esos pequeños “extras” de las webs que crean un perfil a partir de nuestros hábitos de navegación. Más recientemente, también ha incluido una opción para saber qué ha bloqueado exactamente, y esto es algo que también ha incluido Opera 65, la última versión de uno de los navegadores web más populares.

Tal y como explican en la nota del lanzamiento de Opera 65, hay algunos de estos trackers que sí son positivos para nosotros y nos permiten no tener que configurarlo todo de nuevo cada vez que entramos en una web, pero la mayoría tienen otros planes. La nueva versión de Opera nos dará más control sobre estos invitados: la función de bloqueo que introdujeron en Opera 64 se puede cambiar en el menú de configuración sencillo o desde las preferencias generales. Al activarlo, el icono del escudo aparecerá en la barra de direcciones.

Opera 65 incluye una barra de direcciones rediseñada

Con el lanzamiento de Opera Reborn 3 la primavera pasada, presentamos una interfaz rediseñada con características que incluyen un tema claro y oscuro, lo que te permite ajustar tu navegador a tu estado de ánimo y ayudarte a concentrarte en la navegación. Hoy continuamos con los cambios de diseño del R3 con una nueva versión mejorada de la barra de direcciones.

Al acceder a la barra de direcciones, la página web que estamos usando bajará el brillo, lo que nos permitirá ver mejor lo que estamos buscando. Lo que se muestra también ha cambiado: los títulos de las páginas ahora se muestran primero, luego los hipervínculos, favoritos y elementos de accesos rápidos. Por otra parte, basándose en los comentarios de la comunidad, han cambiado la apariencia de los favoritos.

Opera 65 ya está disponible para Windows, macOS y Linux desde este enlace.

from Linux Adictos https://ift.tt/2XdXs4r
via IFTTT

Manjaro 18.1.3, nueva versión estable del sistema operativo con estas novedades

Manjaro 18.1.3

Hace poco más de dos semanas, Manjaro, que ahora es toda una compañía, lanzó una actualización del sistema operativo que desarrolla, la v18.1.2 para ser más exactos. Hoy ha lanzado otra versión estable, un Manjaro 18.1.3 cuyas imágenes ya se pueden descargar desde su página web de descargas oficial. O para ser fieles a la verdad, se podrán descargar en cuanto actualicen su página web, puesto que ahora mismo aún está disponible la versión que lanzaron hace dos semanas.

Pero el lanzamiento es oficial, tal y como podemos ver en la página de noticias del proyecto. Manjaro 18.1.3 llega con todas las novedades que han incluido en estas dos últimas semanas, entre las que tenemos muchas relacionadas con el software de KDE. A continuación tenéis las novedades más destacadas que hay llegado junto a la última versión estable de una distribución Linux muy querida entre la comunidad de usuarios.

Novedades más destacadas de Manjaro 18.1.3

  • Útimas versiones del kernel que corrigen varios fallos de seguridad en CPUs Intel.
  • Plasma 5.17.3, versión del entorno gráfico disponible desde este martes.
  • KDE Applications 19.08.3, la versión de noviembre de las apps de KDE.
  • KDE Frameworks 5.64.0, versión que se lanzó el pasado domingo día 10 de noviembre.
  • Los navegadores Brave se han actualizado a las series 0.71 y 0.72.
  • Se han actualizado los drivers NVIDIA.
  • Han abandonado Linux 5.2.
  • Thunderbird 68.2.2
  • La actualización de dos semanas de Mesa (19.2.3) incluye parches de seguridad y estabilidad.
  • Actualizaciones de seguridad y de paquetes habituales.

Manjaro Linux es una distribución que usa el tipo de actualizaciones conocido como Rolling Release, lo que significa que, tras una primera instalación, recibiremos actualizaciones para toda la vida. Las nuevas imágenes solo son para nuevas instalaciones; los usuarios existentes ya deberían haber recibido todas estas actualizaciones desde el mismo sistema operativo. Las nuevas imágenes ISO aparecerán pronto en su página web en sabores XFCE, KDE y GNOME.

from Linux Adictos https://ift.tt/2QoTzZn
via IFTTT

Mozilla, Fastly, Intel y Red Hat promueven WebAssembly como plataforma universal

WebAssembly

Mozilla, Fastly, Intel y Red Hat se han unido para desarrollar tecnologías que hacen de WebAssembly una plataforma universal para ejecutar código de forma segura en cualquier infraestructura, sistema operativo y dispositivo. Para el desarrollo conjunto del runtime y compiladores, que permite utilizar WebAssembly no solo en navegadores web, se ha formado la comunidad Bytecode Alliance.

Para crear programas portables entregados en formato WebAssembly que puedan ejecutarse fuera del navegador, se propone utilizar la API WASI (Interfaz del sistema WebAssembly), que proporciona interfaces de programas para la interacción directa con el sistema operativo (API POSIX para trabajar con archivos, sockets, etc.).

Una característica distintiva del modelo de ejecución de aplicaciones que utilizan WASI es el lanzamiento en un entorno de espacio aislado para aislar del sistema principal y el uso de un mecanismo de seguridad basado en la gestión de capacidades, para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.) la aplicación debe tener la autorización correspondiente (solo se proporciona acceso a la funcionalidad declarada).

Uno de los objetivos de la alianza creada es resolver el problema de la difusión de las aplicaciones modulares modernas con una gran cantidad de dependencias. En tales aplicaciones, cada dependencia puede ser una fuente potencial de vulnerabilidades o ataques. Obtener el control de dependencia le permite obtener el control sobre todas las aplicaciones asociadas con él.

Los miembros de Bytecode Alliance tienen la intención de preparar una solución completa para la ejecución segura de aplicaciones WebAssembly que inicialmente no son confiables.

Para la protección, se propone utilizar el concepto de nanoprocesos, en el que cada módulo de dependencia se separa en un módulo WebAssembly aislado por separado, cuya autoridad está configurada para vincularse solo a este módulo (por ejemplo, una biblioteca para procesar cadenas no puede abrir un socket o archivo de red).

A diferencia de la separación de procesos, los manejadores de WebAssembly son livianos y casi no requieren recursos adicionales ademas de que la interacción entre los manejadores no es mucho más lenta que llamar a funciones ordinarias.

Para el desarrollo conjunto, varios proyectos relacionados con WebAssembly, previamente desarrollados por separado por las compañías fundadoras de la alianza, se transfirieron bajo el ala de Bytecode Alliance:

  • Wasmtime: un runtime para ejecutar aplicaciones WebAssembly con extensiones WASI como aplicaciones independientes regulares. Admite el lanzamiento del código de bytes de WebAssembly utilizando una utilidad especial de línea de comandos y el diseño de archivos ejecutables listos para usar (wasmtime está integrado en la aplicación como una biblioteca).
  • Lucet: es un compilador y un runtime para ejecutar programas en formato WebAssembly. Una característica distintiva de Lucet es el uso de una compilación preventiva completa (AOT, por adelantado) en el código de máquina adecuado para la ejecución directa en lugar de JIT. El proyecto fue desarrollado por Fastly y optimizado para consumir recursos mínimos y lanzar rápidamente nuevas instancia.Como parte de un proyecto conjunto, se planea cambiar el compilador Lucet para usar Wasmtime como base.
  • WAMR (WebAssembly Micro Runtime): es otro runtime para ejecutar WebAssembly, desarrollado originalmente por Intel para su uso en dispositivos IoT. WAMR está optimizado para un consumo mínimo de recursos y se puede usar en dispositivos con una pequeña cantidad de RAM. El proyecto incluye un intérprete y una máquina virtual para ejecutar el código de bytes de WebAssembly, una API (un subconjunto de Libc) y herramientas para administrar aplicaciones dinámicamente.
  • Cranelift: es un generador de código que traduce una representación intermedia independiente del hardware en código máquina ejecutable optimizado para plataformas de hardware específicas. Cranelift admite la paralelización de la compilación de funciones para una generación muy rápida de resultados, lo que le permite usarlo para crear compiladores JIT (JIT basado en Cranelift se usa en la máquina virtual Wasmtime).
  • WASI: una implementación independiente de la API WASI (Interfaz de sistema de ensamblaje web) para organizar la interacción con el sistema operativo.
  • cargo-wasi: un módulo para el administrador de paquetes cargo que implementa un comando para compilar código Rust en el código de bytes de WebAssembly utilizando la interfaz WASI para usar WebAssembly fuera del navegador.
  • wat y wasmparser: son analizadores para analizar texto (WAT, WAST) y representaciones binarias del código de bytes de WebAssembly.

from Linux Adictos https://ift.tt/2O9ve6P
via IFTTT

Zombieload 2.0 un nuevo método de ataque que solo afecta a procesadores Intel

Intel-ZombieLoad

Investigadores de la Universidad Tecnológica de Graz (Austria) han revelado información sobre un nuevo método de ataque a través de ZombieLoad 2.0 (CVE-2019-11135), que permite extraer información confidencial de otros procesos, el sistema operativo, máquinas virtuales y enclaves seguros (TEE, Trusted Execution Environment). El problema solo afecta a los procesadores Intel. Los componentes para bloquear el problema fueron propuestos en la actualización de microcódigo de ayer.

El problema pertenece a la clase de MDS (Microarchitectural Data Sampling) y es una versión modernizada del ataque ZombieLoad, lanzado en mayo. ZombieLoad 2.0, así como otros ataques de la clase MDS, se basan en la aplicación de métodos de análisis de terceros a datos en estructuras microarquitectónicas (por ejemplo, en los buffers Line Fill Buffer y Store, en los que los datos utilizados en el proceso se almacenan temporalmente realizar operaciones de carga y almacenamiento).

Esta nueva variante de Zombieload se basa en una fuga que ocurre cuando se implementa el mecanismo TSA Asynchronous Abort (TSA) en la extensión TSX (Transactional Synchronization Extensions), que proporciona medios para trabajar con la memoria transaccional, lo que permite aumentar el rendimiento de las aplicaciones multiproceso debido a la exclusión dinámica operaciones de sincronización innecesarias (se admiten transacciones atómicas, que pueden aceptarse o interrumpirse).

En caso de interrupción, las operaciones realizadas con la región transaccional de la memoria se revierten. La cancelación de una transacción se realiza de forma asíncrona, momento en el que otros subprocesos pueden acceder a la memoria caché, que también se usa en la región de memoria de transacción descartada.

Desde el principio hasta la finalización real de una interrupción de transacción asíncrona, es posible que ocurran situaciones en las que el procesador, durante la ejecución especulativa de una operación, puede leer datos de buffers microarquitectónicos internos y transferirlos a una operación ejecutada especulativamente.

Luego se detectará el conflicto y se descartará la operación especulativa, pero los datos permanecerán en la memoria caché y se pueden extraer utilizando los métodos de restauración de la memoria caché a través de canales de terceros.

El ataque se reduce a abrir transacciones TSX y crear condiciones para su interrupción asincrónica, durante las cuales surgen condiciones de fuga del contenido de los buffers internos especulativamente llenos de datos de las operaciones de lectura de memoria realizadas en el mismo núcleo de la CPU.

La fuga se limita al núcleo físico actual de la CPU (en el que se ejecuta el código del atacante), pero dado que diferentes subprocesos comparten las memorias intermedias de microarquitectura en el modo Hyper-Threading, puede producirse una pérdida de operaciones de memoria realizadas en otros subprocesos de la CPU.

Se han dado a conocer algunos modelos de Intel que en el que ha probado el ataque de ellos se encuentran de la octava, novena y décima generación de procesadores Intel Core y Pentium, Intel Celeron 5000, Intel Xeon E, Intel Xeon W y la segunda generación de procesadores Intel Xeon escalable.

Incluyendo los nuevos procesadores Intel también se basan en la microarquitectura Cascade Lake presentada en abril, que inicialmente no era susceptible a los ataques RIDL y Fallout.

Además de Zombieload 2.0, los investigadores también descubrieron que era posible eludir los métodos de protección previamente propuestos contra los ataques MDS basados ​​en el uso de la instrucción VERW para borrar el contenido de las memorias intermedias de microarquitectura cuando regresan del núcleo al espacio del usuario o cuando transfieren el control al sistema invitado.

Las soluciones para bloquear la vulnerabilidad se incluyen en la base del código del kernel de Linux y se incluyen en las versiones 5.3.11, 4.19.84, 4.14.154, 4.9.201 y 4.4.201. También se han lanzado actualizaciones con kernel y microcódigo para las principales distribuciones (Debian, SUSE/openSUSE, Ubuntu, RHEL, Fedora, FreeBSD). El problema se identificó en abril y la solución fue coordinada por Intel con los desarrolladores de los sistemas operativos.

El método más simple para bloquear Zombieload 2.0 es deshabilitar el soporte de TSX en la CPU. La solución para el kernel de Linux incluye varias opciones de seguridad.

from Linux Adictos https://ift.tt/373rHje
via IFTTT

Volla Phone es el proyecto de un teléfono Android compatible con Ubuntu Phone

Anuncio de Volla Phone

Como cualquier aficionado a la telefonía debe saber, ahora mismo solo hay dos opciones realmente válidas en cuanto a sistemas operativos: Android y iOS. Si esto es así es principalmente por las aplicaciones disponibles, puesto que en la Google Play y el Apple Store encontramos todo lo necesario para smartphones, pero existen más sistemas operativos móviles como Ubuntu Touch. El problema es que Ubuntu Touch no puede usar muchas aplicaciones móviles populares, por lo que la mayoría de fabricantes eligen Android como sistema operativo. Volla Phone también tiene pensado elegir el sistema de Google, pero de una manera diferente.

Pero empecemos por el principio: Volla Phone es ahora mismo un proyecto, una idea. Como muchas otras, está buscando fondos y darse a conocer en Kickstarter, en donde también tienen un vídeo presentación. Si la campaña tiene éxito, el dispositivo aún tardará un año en llegar y las primeras unidades estarán disponibles en octubre de 2020.

Volla Phone: Ubuntu Touch y Android en un teléfono

Explicado lo anterior, Volla Phone es un teléfono que estará basado en Android Open Source Project (AOSP) y que promete mayor seguridad y privacidad en un dispositivo fácil de usar para el día a día. Para los desarrolladores, Jörg Wurzer dice que soportará alternativas como Ubuntu Touch o Nemo Mobile.

Entre las mejores “funciones” que incluirá el Volla Phone tendremos su precio de 300$. Lo que quizá no le haga gracia a algunos usuarios es que no soportará las aplicaciones de Google oficiales ni su tienda de aplicaciones, pero sí podrá instalar la mayoría de aplicaciones Android a través de una App Store totalmente anónima. Por otra parte, el Volla Phone tiene configurado por defecto un VPN y promete no recoger nada de nuestros datos ni seguir nuestros hábitos.

Los teléfonos inteligentes de hoy necesitan nuestro tiempo y atención. Las notificaciones frecuentes nos interrumpen y malgastamos nuestro tiempo con innumerables aplicaciones. Las características y el uso son cada vez más complejos. Nuestro teléfono Volla es una alternativa a todo eso. En lugar de aplicaciones, las personas y el contenido son el foco de su interfaz de usuario. La simplicidad del lápiz y el papel fueron la inspiración y establecieron el estándar para este nuevo teléfono. El teléfono Volla te ayudará a encontrar más tiempo en el día y te permitirá concentrarse en aquellas cosas que son realmente importantes para ti.

Volla Phone se ha marcado como objetivo conseguir 350.000€ para salir adelante. ¿Te interesaría un teléfono como este, por un precio reducido, sencillo de usar y sin Google Play/Apps?

from Linux Adictos https://ift.tt/34WeXsI
via IFTTT

El antivirus Microsoft Defender ATP llegara a Linux el próximo año

MicrosoftDefenderATP

Durante la edición 2019 de la conferencia Ignite, Microsoft dio a conocer que está trabajando para proporcionar soporte de Linux en la plataforma Microsoft Defender ATP (Advanced Threat Protection), que está diseñada para proteger proactivamente, rastrear vulnerabilidades no corregidas y detectar y eliminar actividades maliciosas en el sistema.

La plataforma combina un paquete antivirus, un sistema para detectar intrusiones en la red, un mecanismo para proteger contra la explotación de vulnerabilidades (incluidas las zero-day), herramientas para aislamiento avanzado, herramientas adicionales para administrar aplicaciones y un sistema para detectar actividades potencialmente maliciosas.

Este movimiento se produce después de que Microsoft anunció en marzo de este año, el cambio en la marca del antivirus. Anteriormente era conocido como Windows Defender, pero, Microsoft lo renombró a Microsoft Defender. La compañía también ofreció el software para computadoras Mac empresariales para protección contra malware a través de la consola Microsoft Defender. Con lo que ahora tiene sentido el movimiento por qué las pruebas de Microsoft Defender ATP para macOS ya comenzaron hace unos días.

“Planeamos ofrecer Microsoft Defender ATP para servidores Linux para proporcionar protección adicional para las redes heterogéneas de nuestros clientes”, escribió un ejecutivo de la compañía que agrega que la solución llegará a Linux en 2020.

Windows Defender ATP es una solución con seguridad habilitada que permite a las organizaciones detectar y responder a amenazas informáticas en las redes. La Protección avanzada contra amenazas (ATP) es una característica de Windows Defender que se usa en tres ejes: prevención, investigación, detección posterior.

Windows Defender ha dado sus primeros pasos como spyware en Windows XP. Posteriormente, Microsoft ha dedicado la misma función en Windows Vista y Windows 7. Desde Windows 8, el software actúa como una solución antivirus completa.

La funcionalidad para plataformas que no son de Windows todavía está limitada por el componente EDR ( Endpoint Detection and Response), que es responsable de monitorear el comportamiento y analizar la actividad utilizando métodos de aprendizaje automático para identificar posibles ataques, y también incluye utilidades para estudiar los efectos de los ataques y responder a posibles amenazas.

Por su parte Microsoft argumenta que la herramienta llega en buen momento, pues Linux se convirtió en víctima de amenazas de hackeos en serie, violación de datos y fallas en el servidor. Aun que para muchos pareciera “demasiada benevolencia”, Microsoft no hace los movimientos por que si, ya que muchos de los que ha realizado en cuanto a Linux se refiere, van orientados principalmente para impulsar a su plataforma Azure.

Ademas de Microsoft Defender ATP es lanzado en forma de suscripción mensual para empresas, el cual es el “Microsoft Defender ATP E5”.

En este sentido, no es de extrañar si nos tomamos el tiempo para hacer una retrospectiva. Hasta el último trimestre de 2018, Linux y Windows Server estaban en desacuerdo con Microsoft Azure.

Los dos sistemas operativos compartían por igual las máquinas virtuales que se ejecutan en la plataforma en la nube de Microsoft, pero a veces Linux se hizo cargo y este fue el evento más común. Este estado de cosas se puede ver como el resultado de lo que comenzó al proporcionar a Azure soporte de Linux, para permitir que con el tiempo se admitan varias distribuciones de Linux La plataforma en la nube.

Hoy, los socios de Microsoft están proporcionando imágenes de Linux en Azure Marketplace y la compañía continúa trabajando con diferentes comunidades de Linux para expandir la lista de distribuciones compatibles con su plataforma en la nube. Mientras tanto, si una distribución no está disponible en Azure Marketplace, puede integrarse siguiendo las instrucciones proporcionadas por Microsoft para crear y descargar un disco duro virtual que contenga el sistema operativo Linux.

El lanzamiento de Microsoft Defender ATP para Linux está programado para el próximo año y se mostró una versión preliminar la semana pasada en la conferencia Ignite 2019. El producto final estará disponible al público para 2020.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace. 

from Linux Adictos https://ift.tt/2CyQDkz
via IFTTT

Google presento el proyecto de código abierto “OpenTitan”, para crear chips seguros y confiables

OpenTitan

Hace algunos días Google presentó un nuevo proyecto abierto, el cual tiene como nombre “OpenTitan” y que describe como una plataforma para crear componentes de hardware confiables (RoT, Root of Trust). OpenTitan se basa en tecnologías ya utilizadas en tokens USB criptográficos Google Titan y chips TPM para proporcionar descargas verificadas instaladas en servidores en la infraestructura de Google, así como en dispositivos Chromebook y Pixel.

G + D Mobile Security, Nuvoton Technology y Western Digital ya se han unido a la colaboración en OpenTitan, así como en la Escuela Técnica Superior de Zurich y la Universidad de Cambridge, cuyos investigadores están desarrollando la arquitectura de procesador segura CHERI (Capability Hardware Enhanced RISC Instrucciones) y recientemente recibieron una subvención en 190 millones de euros para adaptar tecnologías relacionadas con procesadores ARM y crear prototipos de la nueva plataforma de hardware Morello.

El objetivo de la nueva coalición es crear diseños de chips confiables para su uso en centros de datos, almacenamiento y periféricos informáticos, que sean abiertos y transparentes, lo que permite a cualquiera inspeccionar el hardware en busca de vulnerabilidades de seguridad y backdoors.

Sobre OpenTitan

A diferencia de las implementaciones existentes de Root of Trust, el nuevo proyecto se está desarrollando de acuerdo con el concepto de “seguridad a través de la transparencia”, lo que implica un proceso de desarrollo completamente abierto y la disponibilidad de código y esquemas.

Root of Trust (RoT) es una fuente en la que siempre se puede confiar dentro de un sistema criptográfico

OpenTitan se puede utilizar como un marco listo, probado y confiable que le permite aumentar la confianza en las soluciones creadas y reducir los costos al desarrollar chips especializados para la seguridad. OpenTitan se desarrollará en una plataforma independiente como un proyecto conjunto, no vinculado a proveedores y fabricantes de chips específicos.

“Cuando Google vio inicialmente la necesidad de la industria de un diseño de referencia de código abierto, sabíamos que requeriría un administrador externo maduro como lowRISC para fomentar un proyecto de código abierto de este tipo para la comunidad” dijo Dominic Rizzo, líder de Google OpenTitan

OpenTitan será supervisado por la organización sin fines de lucro lowRISC, que está desarrollando un microprocesador gratuito basado en la arquitectura RISC-V.

El proyecto OpenTitan cubre el desarrollo de varios componentes lógicos que se demandan en los chips RoT, incluido el microprocesador abierto lowRISC Ibex basado en la arquitectura RISC-V, coprocesadores criptográficos, un generador de números aleatorios de hardware, una jerarquía de almacenamiento de claves y datos en memoria de acceso constante y aleatorio, mecanismos de protección, bloques de entrada E / S, medios de arranque seguro, etc.

OpenTitan se puede usar donde sea necesario para garantizar la integridad de los componentes de hardware y software del sistema, asegurando que los componentes críticos del sistema no hayan sido reemplazados y estén basados en un código verificado y autorizado por el fabricante.

Los chips basados en OpenTitan se pueden usar en placas base de servidor, tarjetas de red, dispositivos de consumo, enrutadores, dispositivos de Internet de las cosas para verificar el firmware (detectar modificaciones de firmware por malware), proporcionar un identificador de sistema criptográficamente único (protección contra falsificación de hardware) y proteger claves criptográficas (aislamiento claves en el caso de que un atacante obtenga acceso físico a los equipos), proporcione servicios relacionados con la seguridad y mantenga un registro aislado una auditoría que no se puede editar ni eliminar.

Los ingenieros de OpenTitan están construyendo actualmente el diseño lógico de un RoT de silicio. Hasta ahora, eso incluye un microprocesador de código abierto (lowRISC Ibex, un diseño basado en RISC-V), coprocesadores criptográficos, un generador de números aleatorios de hardware, una sofisticada jerarquía de claves, jerarquías de memoria para almacenamiento volátil y no volátil, mecanismos de defensa, IO periféricos, arranque seguro y más.

Puedes ver el progreso en GitHub ya que el código relacionado con el proyecto y las especificaciones de hardware se publican en GitHub bajo la licencia Apache 2.0.

from Linux Adictos https://ift.tt/2KbrRep
via IFTTT

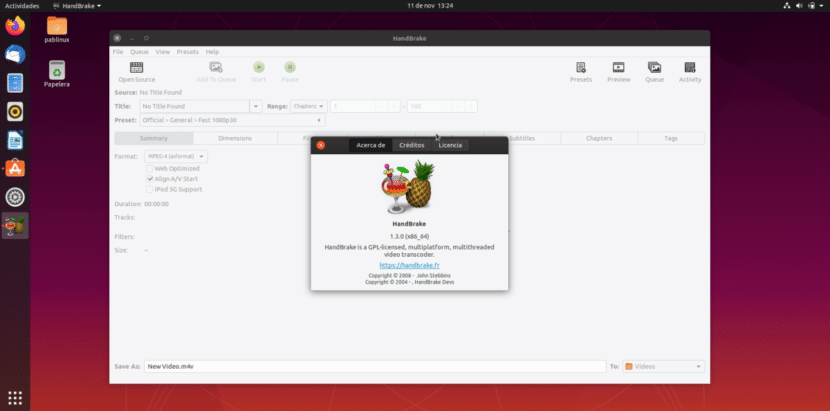
HandBrake 1.3.0 llega con cambios de interfaz y otras novedades interesantes

HandBrake 1.3.0

Entre nuestra comunidad, es bien sabido que el terminal de Linux nos permite realizar todo tipo de tareas. También es bien sabido que todo es más sencillo si usamos una herramienta con GUI (interfaz de usuario), y el programa de conversión de vídeo protagonista de este artículo es un buen ejemplo de ello. Se trata de HandBrake 1.3.0, una nueva versión del famoso conversor multimedia gratuito y de código abierto que podemos usar para no depender del terminal y FFMPEG.

Llegado a este punto tengo que confesar un par de cosas: la primera es que a mi HandBrake nunca me terminó de gustar porque me parecía que su interfaz no era muy ordenada (ni siquiera estoy seguro de cuándo la han mejorado tanto). La segunda es que, después de probarlo para este artículo, he cambiado de opinión. Y es que una de las novedades que han incluido son cambios en la interfaz que hará que todo esté más claro, alguno que también hace que el programa se parezca a otros más famosos y no gratuitos como Kigo Video Converter.

Novedades destacadas de HandBrake 1.3.0

  • UI de cola rediseñada.
  • Nuevo preajuste envolvente Playstation 2160p60 4K.
  • Nuevos Preajustes de Discord y Discord Nitro.
  • Preajuste mejorado de Gmail.
  • Lectura de discos Blu-ray Ultra HD (sin protección contra copia).
  • AV1, soporte de codificación de contenedor WebM.
  • Subtítulos externos importantes de SSA/ASS.
  • Codificación NVIDIA NVENC mejorada.
  • Soporte de codificación AMD VCE en Linux (a través de Vulkan).
  • Soporte de codificación Intel QSV de baja potencia (baja potencia = 1).
  • Se agregó soporte Intel QSV a Flatpak

HandBrake es un programa de código abierto multiplataforma, lo que también significa que está disponible en Windows, macOS, Linux y otros sistemas operativos. Los usuarios de Linux podemos instalarlo de diferentes maneras: instalando la versión Flatpak. La versión Snap aún está sin actualizar (qué novedad…). O añadiendo el repositorio de Ubuntu e instalando el software con estos comandos:

sudo add-apt-repository ppa:stebbins/handbrake-releases
sudo apt-get update

Una vez añadido el repositorio instalaremos la versión GTK (apt install handbrake-gtk) o la CLI (apt install handbrake-cli) dependiendo de nuestras necesidades.

from Linux Adictos https://ift.tt/36UWLl2
via IFTTT