Cómo reproducir contenido DRM (protegido) en nuestra Raspberry Pi

Contenido DRM en la Raspberry Pi

Hace algunas semanas que tengo la Raspberry Pi 4 y he podido comprobar un par de cosas: por su precio, podemos tener grandes dispositivos, pero está algo limitada. Lo está por otro par, en este caso de motivos: su arquitectura hace que no podamos instalar cualquier aplicación y los sistemas operativos disponibles… solo diré que no son mis preferidos. Pero si nos ponemos a ello, podemos hacer cualquier cosa, como reproducir contenido DRM.

Por lo que he probado, creo que el mejor sistema operativo que podemos usar en la Raspberry es Raspbian, la distro de la compañía de la frambuesa que ofrece mejor soporte para sus pequeñas placas y recientemente se ha actualizado para mejorar el soporte para la cuarta versión. Por otra parte, se trata de un sistema operativo con pocas opciones de personalización y algunos ajustes son diferentes, como el del artículo relacionado de debajo de estas líneas. Reproducir contenido DRM no es un ajuste, sino más bien un truco o consejo cuyos pasos detallamos a continuación.

Contenido DRM en Chromium, así podrás disfrutarlo

  1. Se supone que, si ya tenemos la placa algún tiempo, ya tendremos la Raspberry Pi configurada. Si no, escribimos los comandos habituales (sudo apt update && sudo apt upgrade) y configuramos el vídeo.
  2. A continuación, vamos a instalar las librerías necesarias (widevine). Se trata de unas librerías de Chrome OS que vamos a instalar en Raspbian, pero tranquilos que es sencillo. Vamos a la página del proyecto desde este enlace y descargamos el script (clic derecho sobre “Raw” y “Guardar como”). En el ejemplo de este tutorial lo hemos dejado en la carpeta Descargas.

Descargando los módulos de Chrome OS

  1. En este tercer paso no cometáis tantos fallos como yo, que me confunde usar el teclado/mando que tengo y ya veis lo que puede pasar. Escribimos “cd Downloads” o nos movemos a la ruta donde hayamos descargado el script.
  2. Escribimos el siguiente comando:
sh widevine-flash_armhf.sh

Comando que nos permitirá reproducir contenido DRM

  1. Esperamos unos minutos a que descargue Chrome OS y extraiga las librerías necesarias.
  2. Por último, escribimos el comando que nos aparece al final, en mi caso “sudo tar -C/ -xf widevine-flash-20191014_armf.tgz”. Ojo con esto porque el comando cambia dependiendo de la fecha de descarga del script.
  3. Y bueno, el paso final real es reiniciar el equipo. Si no, recibiremos el mismo error que hemos estado recibiendo cada vez que hemos intentado reproducir contenido DRM en nuestra Raspberry.

Como hemos indicado anteriormente, esto funcionará en Chromium, pero no funciona en otros navegadores como Firefox. Personalmente pienso que no es una tragedia, porque si bien es cierto que yo prefiero la propuesta de Mozilla en ordenadores normales, la versión ESR disponible para la Raspberry es muchísimo más pesada que la de Chromium.

Y ahora sí, a disfrutar de servicios que ofrecen su contenido protegido, como Apple Music o Netflix

from Linux Adictos https://ift.tt/2OMBqE0
via IFTTT
Nobodies: videojuego tipo puzle que llega a Linux

Tras el lanzamiento el pasado 30 de septiembre, el mundo del gaming tiene un nuevo título. El videojuego Nobodies llega a diferentes plataformas, entre ellas también a tu distribución GNU/Linux. Para los que no lo conozcan, decir que es una aventura al estilo Point and Click, muy típica en muchos videojuegos para PC y plataformas móviles. Tiene multitud de rompecabezas que deberás resolver.

Todo ello para encubrir los pasos de agentes gubernamentales que están intentando eliminar a un grupo terrorista. Tu misión es ocultar los cuerpos, destruir pruebas, y no dejar rastro de su presencia. Deberás hacer todo lo que puedas para evitar que horribles experimentos de los años 50 y 60 cayeran en manos de peligrosos terroristas y los usasen para el mal. Todo un gran misterio que te llevará a hacer todo el trabajo sucio para tu gobierno. Sin duda una interesante aventura que algunos aportes nuevos que la diferencian de otras y le pueden dar un toque interesante…

Nobodies está disponible desde Steam y también para plataformas móviles como iOS y Android. Puedes ver toda la información desde el sitio oficial del desarrollador. Pero la verdad es que por lo poco que he podido comprobar de él, el trabajo gráfico parece interesante, y es de esos videojuegos que, aunque no te deja gran libertad, terminan enganchando mucho debido a que te sumergen en la intrigante historia que desearás resolver.

Destacar algunas de sus características, como once asesinatos que deberás tapar, pensando rápido y con ingenio para ocultar las evidencias. Está repleto de acertijos que tienes que resolver en cada misión, desde rompecabezas hasta otro tipo de tareas. Hay múltiples formas de resolver cada desafío, y no solo una como en otros videojuegos del estilo. Y por supuesto, lo que decía antes de su diseño gráfico, que está hecho a mano.

from Linux Adictos https://ift.tt/2MDLBYP
via IFTTT

Adobe si reembolsará a los usuarios en Venezuela

adobe

Hace algunos días compartimos la noticia sobre el caso de Adobe con respecto a sus servicios que comenzaran a ser suspendidos en territorio Venezolano, con lo cual todos los usuarios en Venezuela perderán acceso a todos los productos adquiridos de Adobe a finales de este mes de Octubre.

Esta situación se deriva de un decreto que fue emitido por el gobierno de los Estados Unidos, procedente de la Orden Ejecutiva 13884, cuyo efecto práctico es prohibir casi todas las transacciones y servicios entre empresas, entidades e individuos estadounidenses en Venezuela.

Aun que para algunos la situación no es tan preocupante, la realidad es otra, ya que desde hace algunos años Adobe cambio la forma de ofrecer sus productos a lo que comúnmente se maneja en donde el usuario adquiría una versión de software en especifico con lo cual se proporciona una copia (CD/DVD o descarga digital junto con la clave de activación. Pues Adobe ofrece una modalidad de “suscripción” en la cual básicamente al aplicar dicho decreto, todos aquellos usuarios perderán el acceso y el uso.

Y es que se les informó por correo electrónico el lunes que su cuenta se deshabilitaría a fin de mes debido a las sanciones de los Estados Unidos en su país.

Ante esto muchos usuarios comenzaron a expresar su inconformidad, con lo cual en un principio Adobe dijo que no podría reembolsar a los venezolanos por sus compras, ya que también implicaría transferencias de dinero que violan las sanciones de Estados Unidos.

Pero esa situación ha cambiado para los clientes de Adobe en Venezuela, ya que en un comunicado reciente por parte de Adobe, dio a conocer que eventualmente serán reembolsados.

Adobe ahora dice que los clientes que compraron directamente de Adobe recibirán un reembolso antes de fin de mes.

La compañía agrega que los usuarios venezolanos tendrán acceso a su plataforma Behance que ofrece un servicio en línea gratuito para crear una cartera personal o corporativa en una comunidad creativa, mientras que anteriormente, dijo que la prohibición sería también afectan los servicios gratuitos.

“Para cumplir con este decreto, Adobe deshabilitará todas las cuentas en Venezuela el 28 de octubre de 2019, con la excepción de Behance. Los clientes que compraron sus productos directamente de Adobe recibirán un reembolso antes de fin de mes “, escribió Adobe en su sitio web.

Las sanciones fueron implementadas por la administración Trump en agosto, en un esfuerzo por aislar el “régimen ilegítimo del presidente venezolano Maduro del sistema financiero global y la comunidad internacional”.

Hay un debate sobre si la decisión de Adobe de cortar a los usuarios venezolanos es un exceso de cumplimiento de la orden ejecutiva, ya que está destinada a imponer sanciones a alrededor de 200 empresas corruptas específicas y personas que se relacionan con el gobierno venezolano, no a ciudadanos comunes. En cambio, los más afectados por el movimiento de Adobe terminaron siendo diseñadores venezolanos, que tendrán hasta el 28 de octubre para descargar cualquier contenido en sus cuentas.

Aun que una solución para los que requieren a toda costa de los productos de Adobe es hacer uso de los servicios de alguna VPN o simplemente comenzar a utilizar alternativas, de las cuales existen algunas muy buenas y sobre todo opensource.

Un portavoz de Adobe dijo

“Podemos confirmar que Behance seguirá siendo accesible en Venezuela. Y, a finales de mes, se reembolsará a los clientes que compraron directamente de Adobe. Estamos trabajando con nuestros socios en lo mismo. Lamentamos las dificultades que esto causa a nuestros clientes. Compartiremos más detalles sobre cómo podrían verse afectadas nuestras operaciones y actividades de los clientes, a medida que estén disponibles ”.

Finalmente Juan Guaidó (Lider del Parlamento Venezolano) dio a conocer su posición al respecto y comento que está trabajando para que las empresas estadounidenses no afecten más a Venezuela y sus ciudadanos y que también tratara de evitar más sanciones por parte de los Estados Unidos.

Si quieres conocer mas al respecto del comunicado de Adobe, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/35rM8FD
via IFTTT

Llega la nueva versión de OpenSSH 8.1 solucionando una vulnerabilidad

openssh

Después de seis meses de desarrollo se ha presentado el lanzamiento de OpenSSH 8.1, la cual es un conjunto de aplicaciones que permiten realizar comunicaciones cifradas a través de una red, usando el protocolo SSH, como una implementación de servidor y cliente de código abierto para trabajar en SSH 2.0 y SFTP.

Esta nueva versión de OpenSSH 8.1 llega con algunas mejoras, pero uno de los puntos destacados es la solución de la vulnerabilidad que afecta a ssh, sshd, ssh-add y ssh-keygen. El problema está presente en el código de análisis de clave privada con el tipo XMSS y permite al atacante iniciar un desbordamiento. La vulnerabilidad está marcada como explotable, pero no aplicable, ya que el soporte para claves XMSS se refiere a características experimentales que están deshabilitadas por defecto (en la versión portátil, autoconf ni siquiera proporciona una opción para habilitar XMSS).

Principales novedades de OpenSSH 8.1

En esta nueva versión de OpenSSH 8.1 se ha agregado un código a ssh, sshd y ssh-agent que impide la recuperación de la clave privada ubicada en la RAM como resultado de ataques a canales de terceros como Spectre, Meltdown, RowHammer y RAMBleed.

Las claves privadas ahora se cifran cuando se cargan en la memoria y se descifran solo en el momento del uso, el resto del tiempo restante se cifra. Con este enfoque, para recuperar con éxito la clave privada, el atacante debe restaurar primero la clave intermedia de 16Kb generada aleatoriamente para encriptar la clave primaria, lo cual es poco probable con la tasa de error de recuperación que es típica de los ataques modernos.

Otro cambio importante que se destaca es ssh-keygen el cual fue añadido como soporte experimental para un esquema simplificado de creación y verificación de firmas digitales. Las firmas digitales se pueden crear utilizando claves SSH ordinarias almacenadas en el disco o en ssh-agent y verificadas mediante una lista de claves válidas similares a las claves autorizadas.

La información sobre el espacio de nombres está incrustada en la firma digital para evitar confusiones cuando se aplica en varios campos (por ejemplo, para correo electrónico y archivos).

Ssh-keygen está activado de forma predeterminada para usar el algoritmo rsa-sha2-512 al verificar certificados con una firma digital basada en la clave RSA (cuando se trabaja en modo CA).

Dichos certificados son incompatibles con versiones anteriores a OpenSSH 7.2 (para garantizar la compatibilidad, anule el tipo de algoritmo, por ejemplo, llamando “ssh-keygen -t ssh-rsa -s …”).

En ssh, la expresión ProxyCommand admite la expansión de expansión “% n” (el nombre de host especificado en la barra de direcciones).

En las listas de algoritmos de cifrado para ssh y sshd, el símbolo “^” ahora se puede usar para insertar los algoritmos predeterminados. Ssh-keygen proporciona la salida de un comentario adjunto a una clave cuando se recupera una clave pública de una privada.

Ssh-keygen agrega la capacidad de usar el indicador -v al realizar operaciones de búsqueda de claves (por ejemplo, ssh-keygen -vF host), cuya indicación lleva a la visualización de una firma de host clara.

Finalmente otra novedades destacada es la adición de la capacidad de utilizar PKCS8 como formato alternativo para almacenar claves privadas en el disco. De manera predeterminada, el formato PEM continúa utilizándose y PKCS8 puede ser útil para lograr la compatibilidad con aplicaciones de terceros.

¿Como instalar OpenSSH 8.1 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de OpenSSH en sus sistemas, de momento podrán hacerlo descargando el código fuente de este y realizando la compilación en sus equipos.

Esto es debido a que la nueva versión aún no se ha incluido dentro de los repositorios de las principales distribuciones de Linux. Para obtener el código fuente de OpenSSH 8.1, basta con que abramos una terminal y en ella vamos a teclear el siguiente comando:

wget https://cloudflare.cdn.openbsd.org/pub/OpenBSD/OpenSSH/portable/openssh-8.1p1.tar.gz

Hecha la descarga, ahora vamos a descomprimir el paquete con el siguiente comando:

tar -xvf openssh-8.1p1.tar.gz

Entramos al directorio creado:

cd openssh-8.1p1.tar.gz

Y podremos realizar la compilación con los siguientes comandos:

./configure --prefix=/opt --sysconfdir=/etc/ssh
make
make install

from Linux Adictos https://ift.tt/2IMcGYB
via IFTTT

Tor ha eliminado 800 nodos de los 600 que tiene, debido a que estaban obsoletos

Los desarrolladores de la red anónima Tor han advertido de una gran limpieza de sitios que usan software obsoleto, que ya no es compatible. El 8 de octubre, se bloquearon alrededor de 800 nodos obsoletos que funcionan en modo de retransmisión (en total, la red Tor tiene más de 6,000 nodos de este tipo).

El bloqueo se logró colocando en los servidores de directorios una lista negra de nodos problemáticos. Se espera la exclusión de la red de nodos de puente no actualizados (bridge) más adelante. Mientras que para la próxima versión estable de Tor, que está programada para noviembre, contará con una opción que por defecto rechaza las conexiones a nodos que usan versiones de Tor cuyo mantenimiento ha expirado.

En el anuncio comentan que:

Estos nodos ejecutan versiones del software Tor que se remontan a la serie 0.2.4.x, que se lanzó el 10 de diciembre de 2013. Otros relés de última generación están ejecutando nuestro último código en versiones nocturnas y versiones alfa.

Estas versiones de relé representan aproximadamente 5 años de desarrollo de Tor. Hay un total de 85 versiones diferentes de Tor, desde alfa hasta estable, en uso por los relés de hoy.

Mantener estas versiones significa que el Equipo de red tiene la intención de solucionar problemas importantes de estabilidad, vulnerabilidades de seguridad y regresiones de portabilidad. También podemos corregir errores más pequeños que afectan significativamente la experiencia del usuario.

Con ello nos informan que tal cambio permitirá en el futuro mejorar la red, ya que el soporte para las siguientes versiones dejan de ser automáticamente excluido de los nodos de la red que no cambiaron al software más reciente a tiempo.

Por ejemplo, en la actualidad, incluso los nodos con Tor 0.2.4.x, que se lanzó en 2013, todavía se encuentran en la red Tor, a pesar de que el soporte para la rama 0.2.9 LTS todavía está en curso.

Los operadores de sistemas obsoletos fueron notificados del bloqueo planeado en septiembre a través de listas de correo y enviando alertas individuales a las direcciones de contacto especificadas en el campo ContactInfo.

Después de la advertencia, el número de nodos no actualizados disminuyó de 1276 a aproximadamente 800.

Según las estimaciones preliminares, actualmente aproximadamente el 12% del tráfico pasa a través de nodos obsoletos, la mayoría de los cuales está conectado con la transmisión de tránsito; la proporción de tráfico de nodos de salida no actualizados es solo del 1,68% (62 nodos).

Se predice que la retirada de nodos no actualizados de la red afectará levemente el tamaño de la red y conducirá a un ligero hundimiento en los gráficos que reflejan el estado de la red anónima.

La presencia en la red de nodos con software desactualizado afecta negativamente la estabilidad y crea riesgos adicionales de violaciones de seguridad.

Si el administrador no monitorea las actualizaciones de Tor, entonces probablemente descuida la actualización del sistema y otras aplicaciones del servidor, lo que aumenta el riesgo de tomar el control del nodo como resultado de ataques dirigidos.

Esperamos que nuestra próxima versión estable de Tor (alrededor de noviembre de 2019) contenga un cambio de software que rechazará los relés de fin de vida de forma predeterminada . Hasta entonces, rechazaremos alrededor de 800 relés obsoletos utilizando sus huellas digitales.

Los puentes obsoletos aún no serán rechazados; serán rechazados más adelante en 2019, cuando implementemos el cambio de software Tor.

Además, la presencia de nodos con versiones discontinuadas interfiere con la corrección de errores importantes, evita la propagación de nuevas características de protocolo y reduce la eficiencia de la red.

Por ejemplo, los nodos no desarrollados que muestran un error en el procesador HSv3 provocan un aumento de los retrasos durante el paso del tráfico de usuarios a través de ellos y aumentan la carga general en la red debido a que los clientes envían solicitudes repetidas después de fallas en el procesamiento de las conexiones HSv3.

Finalmente si quieres conocer mas al respecto sobre el comunicado por parte de la gente de Tor, puedes hacerlo en el siguiente enlace.

from Linux Adictos https://ift.tt/33rmyPs
via IFTTT

Llega la nueva versión de Arc Menu 33, con nuevo icono, soporte para Gnome 3.34 y mas

arcmenu-browser

La semana pasada fue lanzada la nueva versión del proyecto ArcMenu 33 la cual es una implementación de un menú de aplicación alternativa para Gnome. Para quienes desconocen de Arc Menu deben saber que esta es una extensión de Gnome Shell diseñada para reemplazar el menú estándar que se encuentra en Gnome 3, esta extensión de menú de aplicación tiene algunos beneficios adicionales sobre el menú estándar que se encuentra en Gnome 3.

Dentro de sus características de Arc Menu, además de crear un menú jerárquico de aplicaciones instaladas, se incluyen la funcionalidad de búsqueda, así como el acceso rápido a los archivos en el sistema y también el usuario conectado actualmente junto con acceso rápido al centro de software y la configuración del sistema y otras funciones a las que se puede acceder desde el menú de configuración.

Principales novedades de ArcMenu 33

Dentro de los principales cambios en esta nueva versión de Arc Menu se podrá encontrar la posibilidad de seleccionar diferentes diseños de menú.

Además del estilo básico de ArcMenu se han propuesto en el diseño del estilo diferentes estilos de menús diferentes, entre los cuales se podrán encontrar Brisk, Mint, Whisker, Elementary, Gnome, Redmond y Ubuntu Dash, así como varias opciones para el diseño minimalista.

También se destaca que en esta nueva versión de ArcMenu 33 se proporciona la compatibilidad con la nueva versión de Gnome 3.34, aun que también se admiten las versiones anteriores 3.28, 3.30 y 3.32.

Otra de las novedades que se destacan es que se agregó una interfaz para cambiar los colores de los elementos del menú y la capacidad de crear temas que le permiten cambiar arbitrariamente el estilo del menú.

Por otra parte se destaca la implementación de la capacidad de importar y exportar temas y colores preestablecidos así como la oportunidad de aumentar el tamaño de los íconos en el menú.

Para los que son usuarios de Dash to Panel, con esta nueva versión de Arc Menu se podra arrastrar y soltar aplicaciones de Arc Menu (incluidos los resultados de búsqueda) en Dash to Panel para agregarlas instantáneamente como un iniciador.

Finalmente y no menos importante se presento un nuevo logotipo de proyecto, el cual es el siguiente:

De los demás cambios que se mencionan en el anuncio de esta nueva versión:

  • Soporte agregado para editar parámetros de aplicaciones seleccionadas ancladas
  • Se agregó soporte para mostrar el contenido del catálogo de artículos en los resultados de búsqueda.
  • Se ha realizado un trabajo considerable para optimizar el código. Mayor rendimiento de renderizado con la biblioteca de El Cairo
  • La posibilidad de abrir archivos ubicados dentro de carpetas directamente desde el motor de búsqueda.
  • Más correcciones de backend y actualizaciones de la arquitectura de traducción que permitirán traducciones mejores y más precisas para los diferentes elementos de las extensiones.

Si quieres conocer más al respecto sobre esta nueva versión de Arc Menu puedes consultar el siguiente enlace.

¿Como instalar ArcMenu?

Para quienes estén interesados en poder instalar esta extensión de Gnome en su sistema podrán hacerlo de una manera bastante sencilla, solamente tienen que dirigirse al siguiente enlace en donde podrán realizar la instalación desde su navegador web.

En caso de tener problemas con ello, puedes consultar el siguiente enlace en donde se te explica como integrar tu navegador con Gnome.

O para el caso de quienes prefieran realizar la compilación en su sistema, basta con que abran una terminal y en ella tecleen los siguientes comandos.

Primero vamos a obtener el código fuente de Arc Menu con:

git clone https://gitlab.com/LinxGem33/Arc-Menu.git

Entramos a la carpeta:

cd Arc-Menu

En caso de contar con una versión anterior de Arc Menu, es importante que primero desinstalen esa versión antes de realizar la instalación de la nueva versión, para ello solo tienen que teclear:

make uninstall

Finalmente podremos realizar la instalación con:

make install

Y listo.

Ahora para cargar la extensión es necesario que reinicien Gnome para ello pueden salir de su sesión de usuario o simplemente presionar la siguiente combinación de teclas `Alt+F2` se abrirá un recuadro, aquí solo teclean “r” y dan enter.

from Linux Adictos https://ift.tt/2OHVAis
via IFTTT

Llega Dash to Dock 67, con soporte para Gnome 3.34 y más

Dash To Dock 67

Hace algunos días fue presentado el lanzamiento de la nueva versión del panel Dash to Dock 67, que se realiza como una extensión del Gnome Shell. Permite a los usuarios iniciar y cambiar entre ventanas de aplicaciones y escritorios mucho más rápido.

Esta extensión es particularmente útil para los usuarios de Linux que les gusta personalizar prácticamente todos los aspectos del escritorio. Con él, se puede decidir si se muetran las venanas de las aplicaciones, pasar a través de las ventanas abiertas de la aplicación usando la barra de desplazamiento del mouse, mirar las vistas previas de las ventanas usando los atajos de teclado personalizados, ocultar los favoritos del panel y mostrar el menú del dock en tantos monitores conectados, entre otras opciones de personalización.

Ademas es importante mencionar que basado en Dash to Dock, se construye Ubuntu Dock, que viene como parte de Ubuntu en lugar del shell de Unity.

Ubuntu Dock se distingue principalmente por la configuración predeterminada y la necesidad de usar un nombre diferente para organizar las actualizaciones teniendo en cuenta los detalles de la entrega a través del repositorio principal de Ubuntu y el desarrollo de cambios funcionales se lleva a cabo como parte del proyecto principal Dash to Dock.

Principales novedades de Dash to Dock 67

La nueva versión de Dash to Dock 67 se destaca por la adición del soporte para Gnome Shell 3.34, que requería una modernización significativa de la base del código, con lo cual además el soporte para la versión anterior 3.32 se descontinúa.

La innovación funcional más importante en Dash to Dock 67 fue la compatibilidad con los iconos de la papelera y la capacidad de colocar unidades extraíbles en el panel de iconos. Es posible personalizar la apariencia del indicador de progreso a través de temas de operaciones.

De los demás cambios que se destacan en el anuncio de Dash to Dock 67

  • Soporte de temas: LauncherAPI: use CSS para diseñar el color de la barra de progreso
  • Soporte de temas: no se reseteo el border-radius cuando se reduce el dock
  • Corrección de errores: se corrigió la regresión con la configuración de transparencia de la interfaz de usuario.

¿Como obtener la nueva versión de Dash to Dock 67?

Para quienes estén interesados en poder obtener la nueva versión de Dash to Dock 67 deberán de contar con la ultima versión de Gnome instalada en su sistema (la cual es la versión 3.34), ya que como se menciono anteriormente con la liberación de esta nueva versión el soporte para versiones anteriores de Gnome quedan descontinuadas.

Ahora podrán obtener la extensión dirigiéndose al siguiente enlace. Aquí basta con deslizar el botón que esta a la izquierda para que se instale en su equipo.

Es importante mencionar que si acabas de instalar Gnome 3.34 en tu equipo y quieras instalar esta o alguna otra extensión puedas ver un mensaje de que necesitas realizar una integración del navegador con el entorno de escritorio.

Para ello solamente debes abrir una terminal y en ella vas a teclear alguno de los siguientes comandos, dependiendo la distribución que estés utilizando o en la que este basada/derivada.

Si son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otra distro basada en Arch, deben teclear lo siguiente:

sudo pacman -S chrome-gnome-shell

Mientras que para los que son usuarios de Debian, Deepin, Neptune OS o cualquier otro basado en Debian:

sudo apt-get install chrome-gnome-shell

Mientras que para el caso de Fedora y derivados de esta:

sudo dnf install chrome-gnome-shell

O si no funciona el comando anterior:

sudo dnf copr enable region51/chrome-gnome-shell

sudo dnf install chrome-gnome-shell

Gentoo

emerge -av gnome-extra/chrome-gnome-shell

Si son usuarios de Ubuntu, Linux Mint, Voyager o cualquier otra basada en Ubuntu:

sudo apt-get install chrome-gnome-shell

Finalmente tendrán que instalar una extensión en su navegador web para que puedan instalar las extensiones de Gnome en su sistema desde el sitio web de “Gnome Extensions”.

Para quienes utilizan Chrome/Chromium desde este enlace.

Usuarios de Firefox y navegadores basados en este, el enlace es este.

from Linux Adictos https://ift.tt/35rKYdj
via IFTTT

Crossroads Inn: novedades del proyecto

Ya hablamos de Crossroads Inn en LxA, un simulador de tabernas en un mundo de fantasía, si lo recuerdas. Este videojuego que podrás encontrar en su sitio de Steam, la tienda de Valve. Su fecha de lanzamiento es el 30 de octubre de 2019, por tanto, solo faltan unos días para que puedas descargarlo y disfrutar de él. También lo podrás encontrar en la tienda de videojuegos online GOG, aunque allí aún no hay página para este título (al momento de escribir este artículo).

Si lo prefieres, puedes ver también información sobre Crossroads Inn en su página de Kickstarter, desde donde se dio a conocer y ha estado financiándose mediante crowdfunding durante un tiempo para que llegue ahora a nosotros. Debes saber también, que entre las plataformas para las que llega, también se encuentra Linux, por tanto, no tendrás que usar Steam Play con Proton, Wine, ni nada por el estilo, sino que lo podrás ejecutar de forma nativa en tu distro favorita.

Y una vez dicho eso, vamos a ver algunas de sus características más destacadas:

  • Videojuego en tiempo real de simulación (de tabernas) y RPG, es decir, de rol.
  • Todo sucede en un mundo de fantasía con un interesante trabajo gráfico tras de sí.
  • Se puede jugar en dos modos distintos: campaña con una historia no lineal (12 finales diferentes) y en modo Sandbox.
  • Un rico y detallado sistema de organización, permitiendo crear alianzas, trabajar contra todos, etc.
  • Una buena aventura culinaria diseñada en cooperación con expertos de Nerds’Kitchen. Descubrirás recetas, crearás nuevos platos, servirás variedad de menus, etc.
  • Un complejo sistema de simulación de economía para tu taberna, que te permite crear grupos de consumidores, invitados especiales y únicos, empleados regulares, gestionar los recursos, construir y desarrollar novedades…
  • Banda sonora compuesta por el talentoso Marcin Przybylowicz, con instrumentos folk tradicionales de varias culturas y eras.

from Linux Adictos https://ift.tt/33nT8S1
via IFTTT

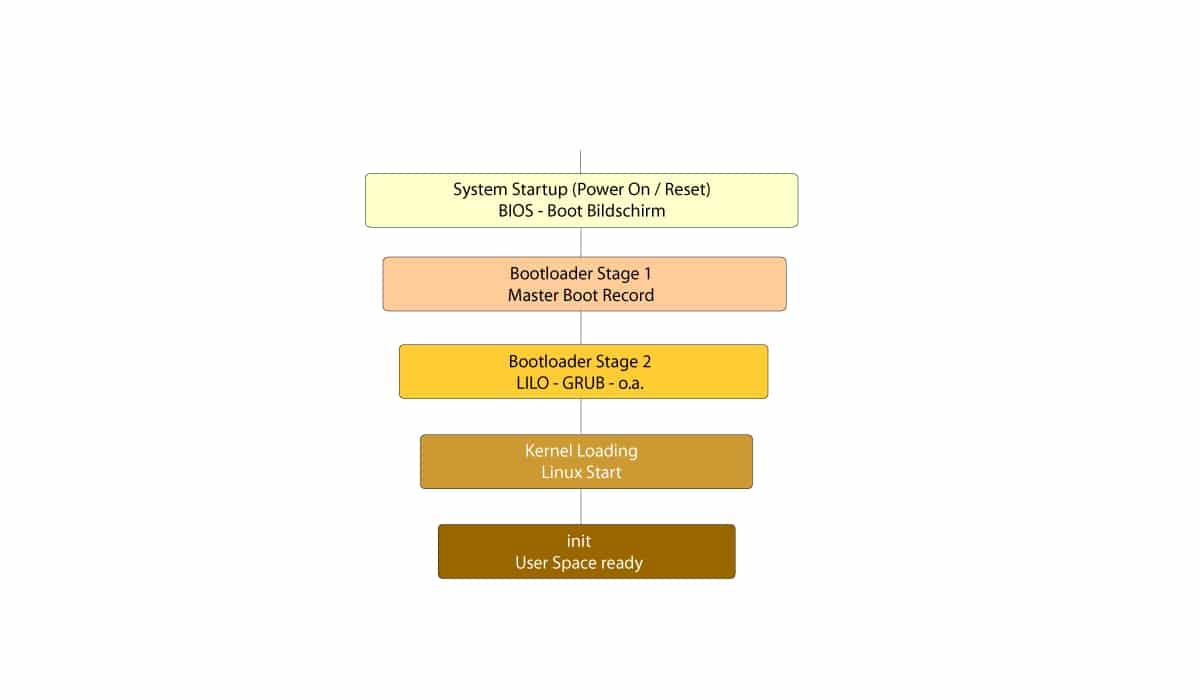
Gestionar servicios en tu distribución GNU/Linux

init Linux esquema

Cuando se trabaja con servicios en una distro, dependiendo del tipo de sistema que estés usando (SysV init, Upstart, systemd,…), podría variar la forma en la que los servicios se pueden parar, poner en marcha, parar, reiniciar, etc. Es un punto donde muchos dudan cómo se hace realmente, y el hecho de que haya varios sistemas diferentes no ayuda a algunos usuarios más inexpertos, que intentan hacerlo con el comando inadecuado.

Por eso, voy a mostrar un sencillo tutorial con el que te quedará más claro cómo puedes trabajar en tu distro, sea cual sea. Para ello, lo primero que debes tener claro es el tipo de demonio que estás usando. Como he dicho, no en todas las distros se usan el mismo tipo de sistema de inicio. De hecho, como sabes, algunas se han opuesto al nuevo systemd y han generado forks o derivados con el antiguo SysV, como es el caso de Devuan respecto a Debian…

¿Cómo saber el sistema que usa mi distro? Pues, puedes saberlo buscando estas rutas, y si las tienes, tendrás ese sistema en tu distro:

  • Para saber si tienes systemd: busca la ruta /usr/lib/systemd
  • Para saber si tienes Upstart: busca esta otra ruta /usr/share/upstart
  • Para saber si tienes SysV init: busca el path /etc/init.d
  • Hay otros, aunque sea algo más raro, en esos casos particulares, puedes hacer algo similar si sospechas que no son los anteriores.

Otra forma de hacerlo incluso más sencilla, porque es la misma para todos, es buscar info en /proc sobre el PID=1, es decir, el primer proceso del que cuelgan el resto y que se corresponde precisamente con este demonio de inicio. Para ello, solo ejecuta el siguiente comando y te devolverá el nombre:


sudo stat /proc/1/exe

Ahora ya sabes qué sistema tienes, por tanto, vamos a los comandos que puedes usar para gestionar servicios:

  • SysV init: /etc/init.d/[nombre_demonio_servicio] [acción]
  • systemd: systemctl [acción] [nombre_demonio_servicio]
  • Upstart: service [nombre_demonio_servicio] [acción]
  • Otros: si usas otro sistema diferente, es mejor que mires el manual. Por ejemplo, algunos casos raros en Linux y otros Unix puede que usen la señal del proceso SIGHUP para restablecer un servicio: kill -HUP $(cat /var/run/[servicio-PID])

Tienes que sustituir [acción] por lo que necesitas hacer. Por ejemplo, si necesitas reiniciar, pues usa reset, si quieres parar usa stop, si quieres poner en marcha usa star, etc. Y sustituye [nombre_demonio_servicio] por el nombre del demonio del servicio que quieres poner en marcha. Por ejemplo:


systemctl reset httpd

Espero que ahora lo tengas más claro.

from Linux Adictos https://ift.tt/317AdcI
via IFTTT

System76 lanza dos ordenadores con Coreboot sustituyendo a su BIOS

Galaga Pro de System76Es probable que muchos de vosotros penséis en un sistema operativo cuando leéis algo sobre System76. La compañía con sede en Colorado crea varios productos, entre lo que está el sistema operativo POP!_OS, pero también fabrica ordenadores como dos nuevos que ya están disponibles para su reserva. Si estos nuevos equipos son noticia digna de ser publicada es porque han hecho un cambio que puede que no guste a todos por igual.

Los ordenadores que desde ayer se pueden reservar son el Galaga Pro y el Darter Pro. Ambos equipos llegan con Coreboot en vez de la BIOS tradicional, un firmware de código abierto diseñado para que sea ligero en su código y para mejorar la seguridad. Por otra parte, también permite que el sistema operativo inicie un 29% más rápido, algo que personalmente creo que es más una especificación para el marketing que algo realmente útil en un sistema operativo que ya inicia rápido por naturaleza.

Coreboot de System76 inicia un 29% más rápido que la BIOS

Lo que también comparten ambos equipos es el sistema operativo, pudiendo elegir entre POP!_OS 19.10, POP!_OS 18.04 y Ubuntu 18.04. El sistema de System76 está basado en Ubuntu, por lo que las tres opciones son distribuciones basadas en el sistema operativo de Canonical. Llama la atención que una de las opciones sea Eoan Ermine, pero no la llama tanto si pensamos que, cuando empiecen a enviarse, Ubuntu 19.10 ya habrá sido lanzado oficialmente.

En cuanto a las especificaciones, ambos comparten la mayoría de ellas, estando disponibles con procesadores i5-i7 de décima generación, con resolución 1920×1080 y posibilidad de ampliar la RAM hasta los 32GB de RAM, pero el Darter tiene algunos puntos más fuertes como una mayor pantalla (14″ el Galaga y 15.6″ el Darter), teclado más luminoso, mayor batería y mejor sistema de audio, pero también pesa un poco más (300gr más).

En cuanto al precio de salida, están por 949$ y 999$, pudiendo llegar hasta los 2.131$ el Darter si le ampliamos la RAM, el disco duro a la opción máxima y elegimos el procesador i7. El principal problema que le veo es que por el momento solo hay opciones de teclado estadounidense o británico.

Sin duda, se trata de unos equipos interesantes, pero que, como es habitual, en el momento de su lanzamiento no merece la pena fuera de países anglosajones. ¿Te interesaría si estuviera/cuando esté disponible con el teclado de tu país?

from Linux Adictos https://ift.tt/35m7jJr
via IFTTT