El antivirus Microsoft Defender ATP llegara a Linux el próximo año

MicrosoftDefenderATP

Durante la edición 2019 de la conferencia Ignite, Microsoft dio a conocer que está trabajando para proporcionar soporte de Linux en la plataforma Microsoft Defender ATP (Advanced Threat Protection), que está diseñada para proteger proactivamente, rastrear vulnerabilidades no corregidas y detectar y eliminar actividades maliciosas en el sistema.

La plataforma combina un paquete antivirus, un sistema para detectar intrusiones en la red, un mecanismo para proteger contra la explotación de vulnerabilidades (incluidas las zero-day), herramientas para aislamiento avanzado, herramientas adicionales para administrar aplicaciones y un sistema para detectar actividades potencialmente maliciosas.

Este movimiento se produce después de que Microsoft anunció en marzo de este año, el cambio en la marca del antivirus. Anteriormente era conocido como Windows Defender, pero, Microsoft lo renombró a Microsoft Defender. La compañía también ofreció el software para computadoras Mac empresariales para protección contra malware a través de la consola Microsoft Defender. Con lo que ahora tiene sentido el movimiento por qué las pruebas de Microsoft Defender ATP para macOS ya comenzaron hace unos días.

“Planeamos ofrecer Microsoft Defender ATP para servidores Linux para proporcionar protección adicional para las redes heterogéneas de nuestros clientes”, escribió un ejecutivo de la compañía que agrega que la solución llegará a Linux en 2020.

Windows Defender ATP es una solución con seguridad habilitada que permite a las organizaciones detectar y responder a amenazas informáticas en las redes. La Protección avanzada contra amenazas (ATP) es una característica de Windows Defender que se usa en tres ejes: prevención, investigación, detección posterior.

Windows Defender ha dado sus primeros pasos como spyware en Windows XP. Posteriormente, Microsoft ha dedicado la misma función en Windows Vista y Windows 7. Desde Windows 8, el software actúa como una solución antivirus completa.

La funcionalidad para plataformas que no son de Windows todavía está limitada por el componente EDR ( Endpoint Detection and Response), que es responsable de monitorear el comportamiento y analizar la actividad utilizando métodos de aprendizaje automático para identificar posibles ataques, y también incluye utilidades para estudiar los efectos de los ataques y responder a posibles amenazas.

Por su parte Microsoft argumenta que la herramienta llega en buen momento, pues Linux se convirtió en víctima de amenazas de hackeos en serie, violación de datos y fallas en el servidor. Aun que para muchos pareciera “demasiada benevolencia”, Microsoft no hace los movimientos por que si, ya que muchos de los que ha realizado en cuanto a Linux se refiere, van orientados principalmente para impulsar a su plataforma Azure.

Ademas de Microsoft Defender ATP es lanzado en forma de suscripción mensual para empresas, el cual es el “Microsoft Defender ATP E5”.

En este sentido, no es de extrañar si nos tomamos el tiempo para hacer una retrospectiva. Hasta el último trimestre de 2018, Linux y Windows Server estaban en desacuerdo con Microsoft Azure.

Los dos sistemas operativos compartían por igual las máquinas virtuales que se ejecutan en la plataforma en la nube de Microsoft, pero a veces Linux se hizo cargo y este fue el evento más común. Este estado de cosas se puede ver como el resultado de lo que comenzó al proporcionar a Azure soporte de Linux, para permitir que con el tiempo se admitan varias distribuciones de Linux La plataforma en la nube.

Hoy, los socios de Microsoft están proporcionando imágenes de Linux en Azure Marketplace y la compañía continúa trabajando con diferentes comunidades de Linux para expandir la lista de distribuciones compatibles con su plataforma en la nube. Mientras tanto, si una distribución no está disponible en Azure Marketplace, puede integrarse siguiendo las instrucciones proporcionadas por Microsoft para crear y descargar un disco duro virtual que contenga el sistema operativo Linux.

El lanzamiento de Microsoft Defender ATP para Linux está programado para el próximo año y se mostró una versión preliminar la semana pasada en la conferencia Ignite 2019. El producto final estará disponible al público para 2020.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace. 

from Linux Adictos https://ift.tt/2CyQDkz
via IFTTT
Google presento el proyecto de código abierto “OpenTitan”, para crear chips seguros y confiables

OpenTitan

Hace algunos días Google presentó un nuevo proyecto abierto, el cual tiene como nombre “OpenTitan” y que describe como una plataforma para crear componentes de hardware confiables (RoT, Root of Trust). OpenTitan se basa en tecnologías ya utilizadas en tokens USB criptográficos Google Titan y chips TPM para proporcionar descargas verificadas instaladas en servidores en la infraestructura de Google, así como en dispositivos Chromebook y Pixel.

G + D Mobile Security, Nuvoton Technology y Western Digital ya se han unido a la colaboración en OpenTitan, así como en la Escuela Técnica Superior de Zurich y la Universidad de Cambridge, cuyos investigadores están desarrollando la arquitectura de procesador segura CHERI (Capability Hardware Enhanced RISC Instrucciones) y recientemente recibieron una subvención en 190 millones de euros para adaptar tecnologías relacionadas con procesadores ARM y crear prototipos de la nueva plataforma de hardware Morello.

El objetivo de la nueva coalición es crear diseños de chips confiables para su uso en centros de datos, almacenamiento y periféricos informáticos, que sean abiertos y transparentes, lo que permite a cualquiera inspeccionar el hardware en busca de vulnerabilidades de seguridad y backdoors.

Sobre OpenTitan

A diferencia de las implementaciones existentes de Root of Trust, el nuevo proyecto se está desarrollando de acuerdo con el concepto de “seguridad a través de la transparencia”, lo que implica un proceso de desarrollo completamente abierto y la disponibilidad de código y esquemas.

Root of Trust (RoT) es una fuente en la que siempre se puede confiar dentro de un sistema criptográfico

OpenTitan se puede utilizar como un marco listo, probado y confiable que le permite aumentar la confianza en las soluciones creadas y reducir los costos al desarrollar chips especializados para la seguridad. OpenTitan se desarrollará en una plataforma independiente como un proyecto conjunto, no vinculado a proveedores y fabricantes de chips específicos.

“Cuando Google vio inicialmente la necesidad de la industria de un diseño de referencia de código abierto, sabíamos que requeriría un administrador externo maduro como lowRISC para fomentar un proyecto de código abierto de este tipo para la comunidad” dijo Dominic Rizzo, líder de Google OpenTitan

OpenTitan será supervisado por la organización sin fines de lucro lowRISC, que está desarrollando un microprocesador gratuito basado en la arquitectura RISC-V.

El proyecto OpenTitan cubre el desarrollo de varios componentes lógicos que se demandan en los chips RoT, incluido el microprocesador abierto lowRISC Ibex basado en la arquitectura RISC-V, coprocesadores criptográficos, un generador de números aleatorios de hardware, una jerarquía de almacenamiento de claves y datos en memoria de acceso constante y aleatorio, mecanismos de protección, bloques de entrada E / S, medios de arranque seguro, etc.

OpenTitan se puede usar donde sea necesario para garantizar la integridad de los componentes de hardware y software del sistema, asegurando que los componentes críticos del sistema no hayan sido reemplazados y estén basados en un código verificado y autorizado por el fabricante.

Los chips basados en OpenTitan se pueden usar en placas base de servidor, tarjetas de red, dispositivos de consumo, enrutadores, dispositivos de Internet de las cosas para verificar el firmware (detectar modificaciones de firmware por malware), proporcionar un identificador de sistema criptográficamente único (protección contra falsificación de hardware) y proteger claves criptográficas (aislamiento claves en el caso de que un atacante obtenga acceso físico a los equipos), proporcione servicios relacionados con la seguridad y mantenga un registro aislado una auditoría que no se puede editar ni eliminar.

Los ingenieros de OpenTitan están construyendo actualmente el diseño lógico de un RoT de silicio. Hasta ahora, eso incluye un microprocesador de código abierto (lowRISC Ibex, un diseño basado en RISC-V), coprocesadores criptográficos, un generador de números aleatorios de hardware, una sofisticada jerarquía de claves, jerarquías de memoria para almacenamiento volátil y no volátil, mecanismos de defensa, IO periféricos, arranque seguro y más.

Puedes ver el progreso en GitHub ya que el código relacionado con el proyecto y las especificaciones de hardware se publican en GitHub bajo la licencia Apache 2.0.

from Linux Adictos https://ift.tt/2KbrRep
via IFTTT

HandBrake 1.3.0 llega con cambios de interfaz y otras novedades interesantes

HandBrake 1.3.0

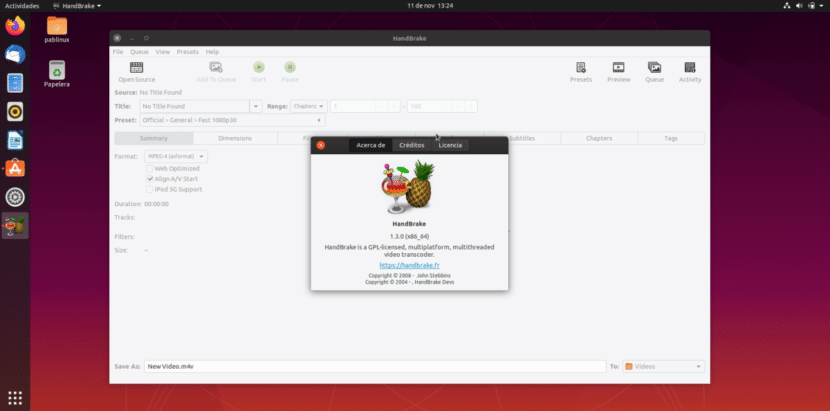
Entre nuestra comunidad, es bien sabido que el terminal de Linux nos permite realizar todo tipo de tareas. También es bien sabido que todo es más sencillo si usamos una herramienta con GUI (interfaz de usuario), y el programa de conversión de vídeo protagonista de este artículo es un buen ejemplo de ello. Se trata de HandBrake 1.3.0, una nueva versión del famoso conversor multimedia gratuito y de código abierto que podemos usar para no depender del terminal y FFMPEG.

Llegado a este punto tengo que confesar un par de cosas: la primera es que a mi HandBrake nunca me terminó de gustar porque me parecía que su interfaz no era muy ordenada (ni siquiera estoy seguro de cuándo la han mejorado tanto). La segunda es que, después de probarlo para este artículo, he cambiado de opinión. Y es que una de las novedades que han incluido son cambios en la interfaz que hará que todo esté más claro, alguno que también hace que el programa se parezca a otros más famosos y no gratuitos como Kigo Video Converter.

Novedades destacadas de HandBrake 1.3.0

  • UI de cola rediseñada.
  • Nuevo preajuste envolvente Playstation 2160p60 4K.
  • Nuevos Preajustes de Discord y Discord Nitro.
  • Preajuste mejorado de Gmail.
  • Lectura de discos Blu-ray Ultra HD (sin protección contra copia).
  • AV1, soporte de codificación de contenedor WebM.
  • Subtítulos externos importantes de SSA/ASS.
  • Codificación NVIDIA NVENC mejorada.
  • Soporte de codificación AMD VCE en Linux (a través de Vulkan).
  • Soporte de codificación Intel QSV de baja potencia (baja potencia = 1).
  • Se agregó soporte Intel QSV a Flatpak

HandBrake es un programa de código abierto multiplataforma, lo que también significa que está disponible en Windows, macOS, Linux y otros sistemas operativos. Los usuarios de Linux podemos instalarlo de diferentes maneras: instalando la versión Flatpak. La versión Snap aún está sin actualizar (qué novedad…). O añadiendo el repositorio de Ubuntu e instalando el software con estos comandos:

sudo add-apt-repository ppa:stebbins/handbrake-releases
sudo apt-get update

Una vez añadido el repositorio instalaremos la versión GTK (apt install handbrake-gtk) o la CLI (apt install handbrake-cli) dependiendo de nuestras necesidades.

from Linux Adictos https://ift.tt/36UWLl2
via IFTTT

Google libero los desarrollos de Cardboard para que sea de código abierto

cardboard

Google fue una de las primeras empresas a invertir en la realidad virtual, pues hace cinco años, Google lanzo Cardboard, la cual es una es una pantalla de cartón que cualquiera puede usar para experimentar la realidad virtual (VR) en un teléfono inteligente. Cardboard se presentó originalmente siendo uno de los primeros kits de realidad virtual.

Ahora la compañía ha anunciado que el proyecto está disponible en código abierto para cualquier persona que quiera profundizar en el tema. Según Google, durante los momentos vitales del proyecto, se enviaron más de 15 millones de unidades de Cardboard, a todo el mundo, pero con el tiempo ese número ha disminuido.

Además de que ya no se está desarrollando activamente el SDK, el proyecto todavía se usa en experiencias educativas y de entretenimiento, Google se dio cuenta el interés en el proyecto continúa, por lo que se decidió transferir el desarrollo a las manos de la comunidad y desarrollar el proyecto juntos.

Sobre Cardboard

El SDK incluye bibliotecas para crear aplicaciones de realidad virtual para Android e iOS, un sistema de representación para generar resultados para ver en cascos de cartón y una biblioteca para emparejar los parámetros del marco del casco con la aplicación utilizando un código QR.

El SDK permite crear aplicaciones para cascos de realidad virtual sobre la base de un teléfono inteligente, formando una imagen estereoscópica dividiendo la pantalla en dos mitades, en las que se forma una imagen para el ojo derecho e izquierdo por separado.

Al formar la salida, se tienen en cuenta parámetros tales como el tipo de lentes involucradas, la distancia desde la pantalla a la lente y la distancia entre las pupilas. El SDK incluye funciones listas para crear entornos virtuales, incluidas herramientas de seguimiento de movimiento, elementos de interfaz de usuario y renderizado estereoscópico con soporte para compensación de distorsión de lente.

La imagen cambia según la posición de la cabeza y el movimiento del usuario, lo que permite no solo mostrar una imagen estéreo estática, por ejemplo, ver películas en 3D, sino también navegar en un espacio virtual como en cascos de realidad virtual especializados (jugar juegos en 3D y ver videos e imágenes en Modo de 360 ​​grados).

Para evaluar el desplazamiento en el espacio, se utilizan la cámara, el giroscopio, el acelerómetro y el magnetómetro presentes en los teléfonos inteligentes. Es probable que la información del proyecto sea utilizada por otros profesionales de la tecnología.

Google Cardboard ya es open source

Los entusiastas interesados ​​tuvieron la oportunidad de desarrollar de manera independiente la funcionalidad Cardboard y agregar soporte para nuevas configuraciones de pantalla de dispositivos móviles. Al mismo tiempo, Google tiene la intención de continuar participando en el desarrollo general y transferir al proyecto nuevas funciones, como componentes para admitir el motor del juego Unity.

Con código abierto y acceso a toda la información necesaria para crear experiencias increíbles, la comunidad puede continuar desarrollando aplicaciones de realidad virtual.

El proyecto de código abierto incluye bibliotecas para que los desarrolladores creen sus aplicaciones de cartón para iOS y Android y procesen experiencias de realidad virtual en pantallas de cartón.

También proporciona API para seguimiento de cabezales, representación de distorsión de lente, manejo de entrada y una biblioteca de códigos QR de Android, para que las aplicaciones puedan emparejar cualquier pantalla de cartón sin depender de la aplicación Cardboard.

Un modelo de código abierto permitirá a la comunidad continuar mejorando Cardboard y expandir sus capacidades, por ejemplo, agregando soporte para nuevas configuraciones de pantalla en teléfonos inteligentes y pantallas de cartón a medida que estén disponibles. Google continuará contribuyendo al proyecto mediante el lanzamiento de nuevas funciones, incluido un paquete de Unity SDK.

El desarrollo dentro de Cardboard sdk requiere Android Studio 3.4.1 y Android NDK para el desarrollo en el sistema operativo móvil de Google. Para iOS, los desarrolladores necesitan Xcode 10.3 o superior.

El SDK de Google VR para desarrollar aplicaciones de realidad virtual y aplicaciones móviles de demostración para Cardboard están abiertos bajo la licencia Apache 2.0.

from Linux Adictos https://ift.tt/2K5zTpn
via IFTTT

OpenIndiana una excelente alternativa gratuita Unix para servidores

openindiana

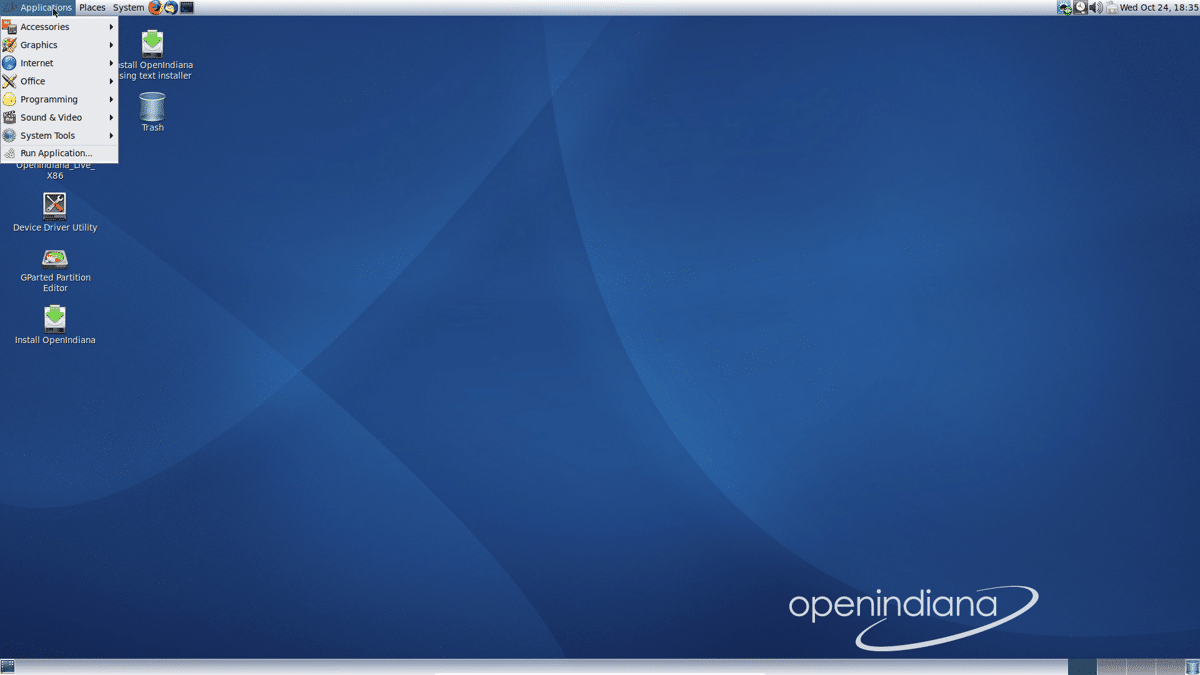
OpenIndiana es un sistema operativo tipo Unix liberado como software libre y de código abierto. Es una bifurcación de OpenSolaris concebida después de la compra de Sun Microsystems por parte de Oracle (cuyo desarrollo fue descontinuado por Oracle) y tiene como objetivo continuar con el desarrollo y la distribución del código base de OpenSolaris.

El proyecto opera bajo el patrocinio de la Illumos Foundation, ya que OpenIndiana ofrece al usuario un entorno de trabajo basado en una nueva porción de la base de código del proyecto Illumos. El desarrollo de las tecnologías OpenSolaris continúa con el proyecto Illumos, que desarrolla el núcleo, la pila de red, los sistemas de archivos, los controladores, así como el conjunto básico de utilidades y bibliotecas del sistema del usuario.

El objetivo declarado del proyecto es convertirse en la distribución de OpenSolaris de facto instalada en servidores de producción donde se requieren soluciones de seguridad y errores de forma gratuita.

Sobre la nueva versión de OpenIndiana 2019.10

Recientemente fue liberada la nueva versión de OpenIndiana 2019.10, en la cual dentro de las principales características que se destacan en el anuncio de esta, se encuentra que la infraestructura de gestión de paquetes IPS (Image Packaging System) se ha convertido a Python 3.

La construcción del kernel illumos se ha cambiado a GCC 7. De forma predeterminada, se actualizó el firmware de cxgbe y el microcódigo de Intel. Mientras que las correcciones y mejoras del proyecto ZFS en Linux se transfirieron a la implementación de ZFS, incluida la capacidad de cifrar datos y metadatos, utilizando UNMAP/TRIM para SSD.

En lugar de Clang 4.0, se agregó Clang 8.0. Se actualizaron los compiladores GCC 7.4 y 8.3, incluido GCC 9.2. También se actualizaron las herramientas de desarrollo: Git 2.23.0, CMake 3.15.1, Rust 1.32.0, Go 1.13.

openindiana.2019

Por la parte del software del servidor, se añadieron las actualizaciones de: MongoDB 4.0, Nginx 1.16.1, Samba 4.11, Node.js 12.13.0, 10.17.0, 8.16.2, BIND 9.14, OpenLDAP 2.4.48, tor 0.4.1.6. Tambien las versiones actualizadas de programas de usuario, incluyendo VirtualBox 6.0.14, FreeType 2.10.1, GTK 3.24.12, LightDM 1.30, Vim 8.1.1721, Nano 4.5, Sudo 1.8.29. Codificador x264.

Paquetes agregados con mpg123, x265 y mpack. Para Bash, tmux y Vim, se propone la barra de estado de Powerline.

Se agregó el servicio x11-init para crear los directorios necesarios con privilegios de root en la etapa previa al lanzamiento de las aplicaciones X11.

Otro de los cambios que se destacan es que la compatibilidad con Hyper-Threading está deshabilitada de forma predeterminada.

Además de que se trabajo en la protección adicional contra vulnerabilidades L1TF y MDS (Microarchitectural Data Sampling). El núcleo se ensambla con protección retpoline.

Muchas mejoras relacionadas con el soporte para el protocolo SMB 3 se han transferido al kernel, incluido el soporte para el cifrado, la capacidad de utilizar canalizaciones con nombre, soporte para ACL, atributos avanzados y bloqueos de archivos.

Los componentes binarios de la utilidad DDU, que proporciona información sobre dispositivos para encontrar controladores adecuados, se reescriben. Base de datos de controladores actualizada. Código DDU portado a Python 3.5.

De los demás cambios que se destacan en el anuncio:

  • Se ha limpiado el núcleo del código antiguo específico de la plataforma SPARC.
  • Se agregó la configuración regional C.UTF-8.
  • Las correcciones de la actualización de agosto de OmniOS CE se han migrado a IPS.
  • Portado continuo de aplicaciones específicas de OpenIndiana desde Python 2.7 a Python 3.
  • Se ha portado un marco de trabajo de FreeBSD para usar controladores de control de congestión TCP enchufables. Soporte agregado para los algoritmos CUBIC y NewReno.
  • Para el cifrado de nuevas contraseñas, el algoritmo SHA512 se usa de manera predeterminada;
  • Crontab agregó soporte para el formato “/ NUM”, por ejemplo, “* / 2 * * * *” para ejecutarse cada dos minutos.
  • Soporte de arranque mejorado en sistemas con UEFI.

Descargar OpenIndiana 2019.10

De esta nueva versión de OpenIndiana 2019.10 se formaron tres tipos de imágenes ISO una de ellas es la edición de servidor con aplicaciones de consola (723 Mb), la otra es una compilación mínima (431 Mb) y la otra es una compilación con el entorno gráfico MATE (1.6 GB).

Para quienes estén interesados en descargar y probar este sistema, pueden obtener las imagenes desde el siguiente enlace.

from Linux Adictos https://ift.tt/2rr6ake
via IFTTT

Reproduce vídeos en el terminal… simplemente porque puedes hacerlo

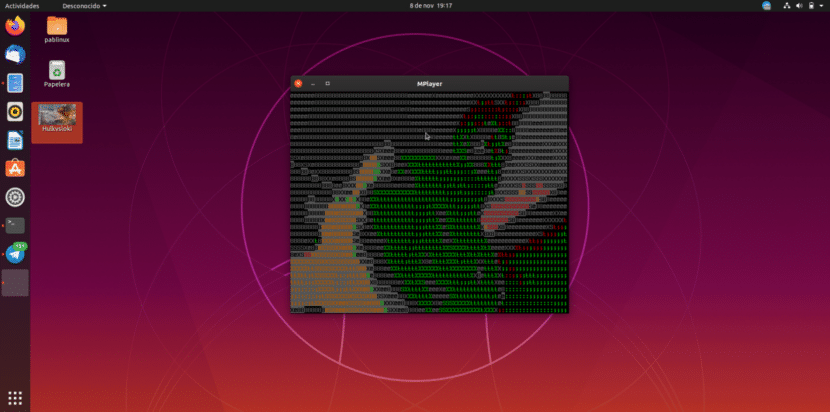
Vídeos en el terminal con mplayer

El terminal de Linux, tan amado por unos y odiado por otros, nos permite hacer todo tipo de tareas. Para la mayoría de ellas existe alguna herramienta con GUI (interfaz de usuario), pero lo que hacemos en el terminal, como convertir vídeos a otros formatos, puede ser más “puro” y ofrecer un mejor rendimiento. Lo que vamos a enseñaros en este artículo no es por rendimiento ni comodidad, sino simplemente porque podemos hacerlo. Se trata de reproducir vídeos en el terminal.

Lógicamente, si estáis pensando en reproducir vídeos en 4K, dejad de leer ya mismo. Si lo que queréis es verlos como curiosidad, adelante. Sobre todo, lo explicado aquí le vendrá mejor a los usuarios de MPlayer, un famoso reproductor de código abierto, porque si ya lo tenemos instalado solo tendremos que ejecutar un comando para ver los vídeos de esta manera tan curiosa. Os explicamos cómo conseguirlo a continuación.

Reproducir vídeos en el terminal con MPlayer

MPlayer está disponible en los repositorios oficiales de muchas distribuciones Linux. Se puede descargar desde este enlace, pero en sistemas como Ubuntu los pasos a seguir serían estos:

  1. Si no lo tenemos instalado, instalamos MPlayer con el siguiente comando.
sudo apt install mplayer
  1. Ahora que ya tenemos todo lo necesario, tenemos que reproducir el vídeo con este comando:
mplayer -vo caca /ruta/al/archivo

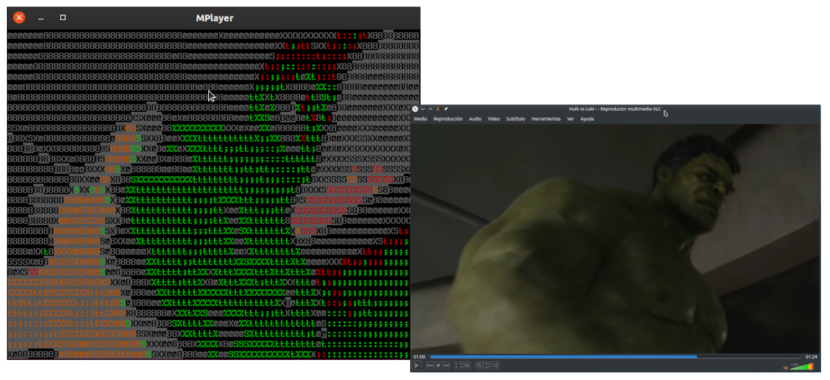
Cuando presionemos intro, el vídeo empezará a reproducirse con audio y todo, pero la imagen será como lo que veis encabezando este artículo y debajo de estas líneas. La reproducción la veremos en una nueva ventana del terminal, mientras que la primera mostrará información de reproducción. Desde la primera ventana también podemos pausar el vídeo con la barra espaciadora o pararlo del todo con el atajo del teclado habitual, que es Ctrl+C. La diferencia entre reproducir un vídeo en un reproductor con GUI y reproducir vídeos en el terminal se puede ver en la siguiente imagen:

Video en el terminal de Vengadores

Igualito, ¿no? Como hemos mencionado, es más una curiosidad que algo realmente útil, pero lo hacemos porque podemos.

from Linux Adictos https://ift.tt/2NWBajF
via IFTTT

La nueva versión de Sailfish 3.2 llega con diversas mejoras a la interfaz de usuario

Sailfish 3.2

Sailfish OS es un sistema operativo móvil que ha tomado relevancia con el paso del tiempo, ya que desde hace algunos meses pues ha estado en la mira por parte de los grandes fabricantes, tal es el caso de Huawei que en su momento tomo en cuenta al sistema como un sustituto para Android, debido al gran problema que enfrenta por el bloqueo por parte de EE.UU.

Para quienes aún desconocen de Sailfish OS deben saber que este utiliza una pila gráfica basada en Wayland y la biblioteca Qt5, el entorno del sistema está construido sobre la base de Mer, que se ha desarrollado como una parte integral de Sailfish desde abril y los paquetes de Nemo.

El shell de usuario, las aplicaciones móviles básicas, los componentes QML para construir la interfaz gráfica de Silica, una capa intermedia para lanzar aplicaciones de Android, un motor de entrada de texto inteligente y un sistema de sincronización de datos son propietarios.

Sobre la nueva versión de Sailfish OS 3.2.

Jolla ha lanzado la nueva versión de su sistema operativo Sailfish OS 3.2, en la cual se destaca el soporte añadido para el teléfono inteligente Sony Xperia 10, que fue el primer dispositivo para el cual Sailfish habilitó de forma predeterminada el cifrado de la sección de datos del usuario y activó las herramientas de restricción de acceso basadas en SELinux.

SELinux actualmente solo se usa para componentes de administración de pantalla y servicios systemd.

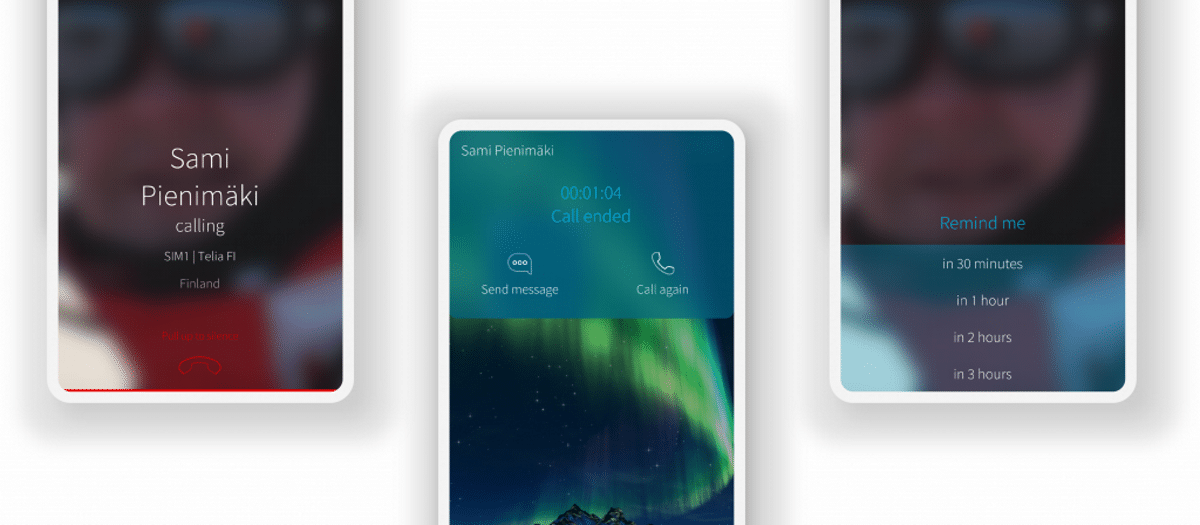
Por su parte los desarrolladores del sistema operativo móvil Aurora (una versión localizada del sistema operativo Sailfish de Rostelecom) realizaron un trabajo para optimizar la interfaz para realizar y recibir llamadas. Para las llamadas entrantes, se ha agregado una pantalla diferente en el caso de que la llamada se realize desde el extranjero.

El procedimiento de notificación de finalización de la llamada se ha rehecho por completo, lo que libera un diálogo de pantalla completa y ahora se implementa como una ventana emergente discreta con botones que le permiten devolver la llamada o enviar un mensaje de texto.

Sailfish 3.2- interfaz de llamadas

Se agregó la capacidad de mostrar un recordatorio sobre la necesidad de realizar una llamada: la configuración de un recordatorio se realiza presionando el nombre del suscriptor en la lista con el historial de llamadas.

Tambien se destaca que la interfaz se ha adaptado para nuevos usuarios: los menús se hacen más visibles y las operaciones para eliminar una nota o una entrada en la libreta de direcciones son más inequívocas;

Aplicación reelaborada con reloj despertador. Ya que en ella se agregó la capacidad de retrasar la alarma durante 5-30 minutos. El temporizador ahora se puede configurar al segundo más cercano, y las lecturas de todos los temporizadores guardados se pueden restablecer a la vez.

De los demás cambios que se destacan en el anuncio: 

  • El navegador resolvió problemas al abrir el sitio de Twitter y estableció soporte para WebGL.
  • La búsqueda en la libreta de direcciones se optimizó en presencia de una gran cantidad de contactos sincronizados con otros dispositivos.
  • La capa de compatibilidad con Android se ha actualizado a la plataforma Android 8.1. Se ha aumentado la fiabilidad del lanzamiento de aplicaciones de Android y se ha aumentado el rendimiento de la búsqueda de contactos en la libreta de direcciones de Android.
  • Los desarrolladores del sistema operativo Aurora también implementaron las siguientes mejoras:
  • Se agregó soporte para el cifrado de la sección de datos.
  • Preparado para aislar varias partes del sistema operativo utilizando SELinux.
  • Soporte agregado para varios tipos de dispositivos Bluetooth de baja energía (BLE).
  • Se agregó el envío de recordatorios de inaccesibilidad a través de Active Sync.
  • Se muestra el tamaño de los directorios en el administrador de archivos (al abrir un cuadro de diálogo con información detallada).
  • El número de opciones de EAP que se ofrecen en la configuración inalámbrica se ha ampliado.
  • El problema con la autenticación usando certificados protegidos por contraseña en OpenVPN ha sido resuelto.
  • Las notificaciones de carga insuficiente de la batería son menos molestas y raras.

Las compilaciones de esta nueva versión están preparadas para los dispositivos Jolla 1, Jolla C, Sony Xperia X, Gemini, Sony Xperia 10, y ya están disponibles en forma de actualización OTA.

from Linux Adictos https://ift.tt/2CmeOmd
via IFTTT

NethServer una excelente opción para la creación de servidores en casa u oficina

NethServer-7

Se acaba de presentar el lanzamiento de la nueva versión de la distribución de Linux NethServer 7.7, la cual es una distribución que se destaca por ofrecer una solución modular para el despliegue rápido de servidores en pequeñas oficinas o empresas medianas. La distribución se basa en la base del paquete CentOS 7.7 y proporciona una interfaz basada en la web para administrar los componentes del servidor disponibles.

Al usuario se le ofrecen módulos listos para poder organizar la operación del servidor de correo (Postfix, Dovecot, Amavis, cliente web ClamAV + Roundcube), sistema de colaboración (SOGo), firewall (Shorewall), servidor web (LAMP), servidor de archivos y controlador de dominio activo Directorio (Samba), proxy de filtrado (Squid, ClamAV y SquidGuard), servidor VPN (OpenVPN, L2TP), almacenamiento en la nube (ownCloud), detección de intrusos y sistemas de prevención.

Lo interesante de NethServer es que el proceso de instalación y la puesta en marcha del servicio requerido se realiza con tan solo un solo clic y no requiere el conocimiento de las características de configuración de cada componente del servidor. El trabajo de administración típico se puede hacer a través de la interfaz web.

De las principales características de esta distribución es que su organización se realiza mediante un sistema modular, lo cual permite añadir nuevas funciones mediante plugins o software adicional según nuestras necesidades.

Principales novedades de NethServer 7.7

En esta nueva edición de NethServer 7.7 se destaca la nueva interfaz de usuario, construida sobre la base de Cockpit y que ofrece un diseño más moderno, ha pasado a la etapa de prueba beta y se incluye en la entrega predeterminada.

nethserver7.7

Los sistemas instalados previamente pueden probar la interfaz instalando el “Server Manager” en el Centro de software. La interfaz proporciona herramientas para administrar cuentas, DNS, DHCP, FQDN, configurar el tiempo, crear copias de seguridad, configurar la red, aplicar el cifrado TLS, administrar el sistema, instalar aplicaciones, administrar el almacenamiento y los certificados SSL.

Tambien se destaca una nueva interfaz para configurar una VPN, que le permite evaluar el tráfico de cada túnel, rastrear el historial de conexión de cada usuario y enviar rápidamente los parámetros de conexión por correo electrónico. A través de la interfaz, también puede definir sus propias rutas, cambiar el protocolo UDP/TCP, activar o desactivar la cuenta.

La interfaz para administrar el firewall ha rediseñado completamente las secciones para definir reglas para bloquear conexiones, reenvío de puertos, reducción de tráfico y reglas vinculantes para una interfaz local o externa

Otro de los cambios destacados en el anuncio, es la nueva interfaz con estadísticas sobre intentos de bloqueo para seleccionar contraseñas para servicios en entornos aislados (usando Fail2Ban).

De los demás cambios que se mencionan en el anuncio:

  • Nuevo panel con estadísticas de trabajo a través de Web Proxy.
  • Un nuevo panel de servidor de archivos que muestra visualmente el estado de los directorios compartidos.
  • Un nuevo método de gestión de respaldo y recuperación que admite múltiples respaldos;
  • Nuevo panel para integración con NextCloud.
  • El módulo de implementación de infraestructura para organizar la colaboración basado en la plataforma WebTop (Web Desktop) se ha actualizado a la versión 5.7.3.
  • Nuevo tablero para monitorear el estado de las fuentes de alimentación ininterrumpida.
  • Informes adicionales del sistema, que incluyen la obtención de datos de registros, DBMS y servicios.
  • Nuevo panel con estadísticas del servidor http Apache.
  • El almacenamiento en la nube de Nextcloud se ha actualizado a la versión 16.0.5, y la plataforma de mensajería entre los desarrolladores de Mattermost está disponible hasta la versión 5.15.

Descargar e instalar NethServer 7.7

Para quienes estén interesados en descargar y probar esta nueva versión de NethServer 7.7, solo deben de dirigirse a su página web oficial y en su sección de descargas encontraras los links para descargar esta distro de Linux.

El enlace es este.

El tamaño de la imagen de instalación es de 1.1 GB. Ademas tambien se proporciona una demostración en línea para familiarizarse con las capacidades de la interfaz de NethServer. Los logros del proyecto se distribuyen bajo licencias gratuitas.

from Linux Adictos https://ift.tt/36M19CP
via IFTTT

Ejecuta macOS Catalina en Linux de forma fácil

macOS Catalina

El nuevo sistema operativo de Apple, macOS Catalina, es el que se usará para los últimos productos de la firma de Cupertino. Se trata de la versión 10.15, y toma el nombre de la isla Santa Catalina del sur de California. Como sabéis es un sistema de código propietario, para plataformas EM64T de Intel y con un kernel híbrido conocido como XNU. Seguramente también sabréis, lo comento para los que no lo sepan, que ese núcleo se basa en Mach y código *BSD, en especial de FreeBSD, por tanto es un Unix.

Hasta aquí la presentación. Pero, si quieres ejecutar macOS Catalina o cualquier otra versión anterior, puedes hacerlo siempre que tengas un Macintosh compatible en tu poder, como los MacBook, iMac, Mac Pro, etc. Si no tienes un producto de Apple, también tienes otras opciones para probarlo (máquinas virtuales, hackintosh). En este artículo nos centraremos en la virtualización para que puedas probar macOS Catalina en tu distro GNU/Linux favorita de forma sencilla.

Existe un proyecto en GitHub muy interesante. Puedes acceder a él desde este enlace y te aporta las herramientas necesarias para configurar una máquina virtual de forma muy rápida de macOS en QEMU usando aceleración KVM. De esta forma, todo será mucho más sencillo y automatizado que hacerlo manualmente para poder correr la MV de macOS por tu cuenta. Además, la novedad es que también puedes tener ya la última versión Catalina. ¡Y NO REQUIERE MAC! Que es lo mejor, ya que conseguir el sistema operativo si no cuentas con un equipo de Apple se antojaba complicado, a no ser que fuese pirata…

Los pasos a seguir para hacerlo son muy sencillos (selecciona el comando que necesites para tu distro):


sudo apt-get install qemu-system qemu-utils python3 python3-pip  #Para Debian/Ubuntu y derivados
sudo pacman -S qemu python python-pip            #Para Arch Linux
sudo zypper in qemu-tools qemu-kvm qemu-x86 qemu-audio-pa python3-pip  #Para SUSE/openSUSE
sudo dnf install qemu qemu-img python3 python3-pip #Para Fedora/CentOS/RHEL

Ahora ya tienes instalada la última versión del emulador QEMU (3.1 o superior), las utilidades necesarias y Python 3, junto con pip. Lo siguiente será descargar los paquetes del proyecto desde el enlace de GitHub que he dejado antes, y dentro hay un script que debes ejecutar de esta forma (si no usas ninguna opción se instala por defecto Catalina, pero puedes especificar la versión de macOS que deseas, elige la que quieras):


./jumpstart.sh --mojave
./jumpstart.sh --high-sierra
./jumpstart.sh --catalina

Por cierto, puedes elegir solo entre estas tres versiones por el momento. Es una pena que no puedas elegir entre todas las existentes, pero al menos están disponibles las últimas, que son las más demandadas. Si necesitas Lion, Maverick, Tiger, o cualquier otra, te tocará hacerlo a mano… Recuerda también que con qemu puedes emular cualquier plataforma, también PPC para ejecutar las versiones de MacOS X pre-x86-64.

Para ejecutar el paso anterior necesitas tener conexión a Internet activa. De hecho, si ya cuentas con una imagen del sistema macOS .img o .dmg (en este caso convierte a .img con dmg2img), puedes saltarte el paso anterior y pasar directamente al siguiente, ya que lo que hace es obtener macOS. Ahora debes crear un disco duro virtual donde correrá macOS en QEMU (puedes sustituir nombre_disco por el nombre que quieras y en vez de 64 GB de espacio, poner el que necesites para tu MV, con unos 20GB tendrías):


qemu-img create -f qcow2 nombre_disco.qcow2 64G

Ahora, entre los archivos descargados de GitHub encontrarás un basic.h, tienes que agregar estas líneas al final de él con un editor:


    -drive id=SystemDisk,if=none,file=nombre_disco.qcow2 \
    -device ide-hd,bus=sata.4,drive=SystemDisk \

Y ejecuta dicho script para iniciar la máquina, particionar, y comenzar la instalación de macOS:


./basic.sh

También podrías hacerlo con Virtual Machine Manager o Virt-Manager en vez de qemu… Y también un headless/cloud-based.

Y ya está, ahora deberías tener tu máquina macOS en la versión elegida disponible para trabajar con ella. Como ves, estas herramientas y scripts aportados por este proyecto te facilitan mucho el trabajo, especialmente porque no necesitas buscar una imagen de macOS, sino que ya te lo aporta.

Gracias a los que han contribuido en este proyecto se puede correr una máquina macOS de la versión que necesites de forma muy sencilla.

from Linux Adictos https://ift.tt/2WWCR4z
via IFTTT