Life is Strange 2 llegará a Linux y macOS este jueves gracias a Feral Interactive

Life is Strange 2 llegará a Linux

Probablemente, mucho usuarios, sobre todo los más jugones, conocerían bien a la compañía Feral Interactive desde hacía mucho tiempo. También es probable que otros muchos la conozcan más por las noticias como la que os traemos hoy: van a portar un juego para que esté disponible para Linux y macOS, algo que ya han hecho varias veces este año con juegos como DiRT 4 o Shadow of The Tomb Raider. En esta ocasión, el juego elegido será Life Is Strange 2.

Así lo ha anunciado hace unas horas en su página web oficial. Como es habitual, lo que han publicado es sencillamente un párrafo explicativo sobre lo que va el juego, la fecha de su llegada a macOS y Linux y un vídeo promocional del título, el que tenéis debajo e estas líneas. Para conocer más detalles, tendremos que esperar a que el lanzamiento sea oficial.

Life is Strange 2 llegará a Linux el 19 de diciembre

El mundo se ha puesto en contra de los hermanos Sean y Daniel y ahora no les queda otra que huir, guardianes de un poderoso secreto. La policía les sigue el rastro y no les será fácil llegar a su destino final, México. El camino es largo y está lleno de desafíos, ¿podrán fiarse de aquellos individuos que se crucen en su camino?

Life Is Strange 2 es una aventura gráfica que se lanzó en septiembre de 2018 para Windows, PlayStation 4 y Xbox one. El jueves 19 de noviembre, más de un año más tarde, también llegará a los sistemas operativos macOS de Apple y el Linux que usarán la mayoría de nuestros lectores. Feral Interactive también fue la compañía encargada de portar la primera parte del juego a estas plataformas.

Hasta que el lanzamiento no sea oficial, no podemos asegurar cuáles serán las especificaciones mínimas para jugar a Life Is Strange 2, pero en Windows son las siguientes:

  • CPU: Intel Core i3-2100 (3.1GHz) or AMD Phenom X4 945 (3.0GHz).
  • RAM: 4 GB.
  • Sistema opeartivo: Windows 7 (64-bits) o superior.
  • Targeta gráfica.: Nvidia GeForce GTX 650 2GB o AMD Radeon HD 7770 2GB.
  • PIXEL SHADER: 5.0
  • VERTEX SHADER: 5.0
  • Espacio: 14 GB
  • RAM de vídeo dedicada: 2GB.
  • En cuanto a lo recomendado, el procesador sería un i5, 6GB de RAM, Windows 10 y 4GB de vídeo.

Cuando el lanzamiento sea oficial, podremos jugar a este título desde la plataforma de videojuegos Steam.

from Linux Adictos https://ift.tt/35xq4ZQ
via IFTTT

Malware en las gasolineras. VISA denuncia un nuevo tipo de ataque informático

Malware en las gasolineras

La empresa de procesamientos de pagos VISA, dice que los comerciantes norteamericanos que operan gasolineras están expuestos a una serie de ataques de grupos de ciberdelincuentes que buscan desplegar malware en las terminales de punto de venta (POS) en sus redes.

Cómo funciona el malware en las gasolineras

En las dos alertas de seguridad publicadas en noviembre y diciembre, respectivamente, VISA dijo que su equipo de seguridad intervino en al menos cinco incidentes de este tipo.

La empresa emisora de tarjetas de crédito, afirmó que los grupos de ciberdelincuencia llevaron a cabo ataques con el propósito principal de obtener acceso a las redes de los vendedores de combustible, con el objeto de instalar malware en las terminales de  puntos de venta.

El malware para puntos de venta funciona escaneando continuamente la memoria RAM de un ordenador en busca de lo que parecen datos de tarjetas de pago no cifrados, que recoge y luego los carga en un servidor remoto.

El equipo de Interrupción del Fraude en el Pago de VISA (PFD) sostiene que los grupos de ciberdelincuencia deben haber encontrado un punto débil en los procedimientos de cobro que se utilizan en las gasolineras.

Aunque muchas de las terminales de punto de venta de algunos comerciantes pueden soportar transacciones con chips, la mayoría de los lectores de tarjetas instalados en los surtidores de gasolina no cuentan con esta capacidad.

Estos lectores de tarjetas de crédito utilizados por la mayoría de las  gasolineras siguen funcionando con tecnología antigua que sólo puede leer los datos de pago de la banda magnética de la tarjeta.

Los datos de estos lectores de tarjetas obsoletos se envían sin cifrar a la red principal de la gasolinera. Allí es donde los delincuentes se han dado cuenta de que pueden interceptarlos.

En noviembre de 2019 VISA comunicó que había registrado violaciones en dos expendedoras de combustible,  Sumadas a las tres alertas que se agregaron en diciembre de este año, sirven para poner de relieve que los delincuentes informáticos encontraron un nuevo objetivo y un nuevo modus operandi.

Por lo que se sabe, los ataques empezaron en el verano del hemisferio norte  y al menos dos de ellos son responsabilidad de un grupo de conocidos ciberdelincuentes llamado FIN8.

De todas formas, no parece tratarse de una brecha de seguridad que resulte muy difícil de cerrar.

VISA dijo que la manera más fácil que tienen las empresas expendedoras de combustibles para proteger a sus clientes es el cifrado de los datos de la tarjeta mientras se transfieren a través de una red o se almacenan en la memoria. La otra opción es cambiar las terminales actuales por otras más modernas que puedan leer los chips de las tarjetas.

No parece haber dudas sobre cuál es la opción preferida para VISA:

Los comerciantes minoristas de combustible deben tomar nota de esta actividad y desplegar dispositivos que soporten el chip siempre que sea posible, ya que esto reducirá significativamente la probabilidad de estos ataques.

Y se trata de algo más que una sugerencia.

Los operadores de surtidores de combustible tienen hasta octubre de 2020 para desplegar lectores de tarjetas compatibles con chip en sus bombas de gasolina. A partir de octubre de 2020, VISA piensa trasladar la responsabilidad por cualquier fraude con tarjetas desde los emisores de tarjetas a los comerciantes. No cabe duda de que es un excelente incentivo para que muchos operadores se decidan a actualizar sus lectores de tarjetas de crédito. Hasta entonces, muchos siguen siendo vulnerables a los ataques.

Mientras tanto, si planeas viajar en automóvil por los Estados Unidos, además de elegir el surtidor de gasolina con plomo o sin plomo, tendrás que optar con el que viene con o sin malware.

Y, debido a que los delincuentes están encontrando constantemente nuevas formas de robar nuestros datos, tampoco está demás revisar con frecuencia nuestros consumos en la web de nuestra tarjeta de crédito. Después de todo, como dijo el gran Andy Grove

Solo los paranoides sobreviven.


from Linux Adictos https://ift.tt/2RXLPhs
via IFTTT

KDE Frameworks 5.65 llega con más de 200 cambios

KDE Frameworks 5.55

El Proyecto KDE lanzo nueva actualización de su suite de software KDE Frameworks, con numero de versión 5.65, trayendo un gran numero de mejoras, novedades y arreglos.

KDE Frameworks 5.65 es una actualización mensual de esta suite de software usada por el famoso entorno grafico KDE Plasma, y llega con 200 cambios entre varios componentes.

Entre las novedades más interesantes de esta actualización podemos mencionar la implementación de un directorio de instalación para unidades systemd, nuevos iconos para Baloo y Búsqueda en Preferencias, notificaciones de nuevos documentos en KConfig, nuevo protocolo para archivos 7z, ruta de configuración de documentos en Android, y nuevo módulo para KQuickCharts.

Pronto en tu distribución favorita

KDE Frameworks 5.65.0 llegará pronto a los repositorios oficiales de tu distribución favorita de Linux, si estas usando el entorno de desarrollo KDE Plasma asegúrate de actualizar lo antes posible. El código fuente de KDE Framework 5.65.0 esta disponible para su descargar si eres un desarrollador y quieres el paquete en tu distribución de Linux.

KDE Frameworks 5.65.0 es compatible con KDE Plasma 5.17, así como Qt 5.12 y Qt 5.13. El próximo lanzamiento, KDE Frameworks 5.66, que llegará el próximo año, llegará para darle soporte a KDE Plasma 5.18 LTS que saldrá el 11 de febrero de 2020.

from Linux Adictos https://ift.tt/2ErhLCW
via IFTTT

La lista de regalos de la Free Software Foundation

La lista de regalos

La lista de regalos de la Free Software Foundation incluye una notebook con componentes de hardware y software libre.

Se acercan las fiestas de fin de año.  Y, como es habitual la Free Software Foundation publica su lista de recomendaciones de productos que cumplen con sus especificaciones. Si fuiste un niño bueno y no usaste productos privativos, esto es lo que puedes encontrarte debajo del arbolito

Esta es la lista de regalos

La página de la lista comienza con una recomendación:

Cuando escoja un regalo este año, le instamos a que piense cuidadosamente sobre la elección que está haciendo. ¿Es ese asistente inteligente lo suficientemente inteligente como para respetar los derechos de su amigo o familiar? ¿Esa tableta realmente tiene en mente lo que más les conviene? ¿O ese brillante aparato tiene un costo mucho más alto que su precio?

Luego nos recuerda:

Cuando permitimos que el software propietario creado por Facebook, Amazon, Apple, Google y un sinnúmero de otras empresas se ocupen de nuestras tareas informáticas básicas, ponemos una enorme cantidad de poder en sus manos, poder que explotan libremente. Sólo mediante el uso de software libre, y de dispositivos que ejecutan software libre, podemos recuperar este poder.

Smartphones

El primero de los productos en realidad lo vas a tener que esperar hasta el año que viene. Se trata del Purism Librem 5, del que mis compañeros hablaron bastante en el blog.

Este teléfono viene con un sistema operativo basado en Linux e interruptores físicos para el micrófono, GPS y conexiones Wi-Fi, De todas maneras se aclara que el microprocesador encargado de las comunicaciones telefónicas contiene software privativo. Se recomienda apagarlo cuando no se hacen llamadas o se envían mensajes.

La segunda opción que la lista de regalos nos ofrece en el apartado smartphones es un Galaxy S3 al que se le cambió el sistema operativo.  En lugar del oficial viene con una variante de Android llamada Replicant. En cuanto la tienda de aplicaciones es F-Droid que incluye solo software libre.

De todas formas, se advierte que el  procesador encargado de las comunicaciones incluye software privativo.

Computadoras

La primera vez que escribí sobre esta lista,me quejé de que consistía en productos fabricados para Windows a los que se les cambiaba el sistema operativo restringiendo su capacidad. Desde ese momento hasta ahora, la cantidad de hardware con Linux desde el origen aumentó considerablemente.

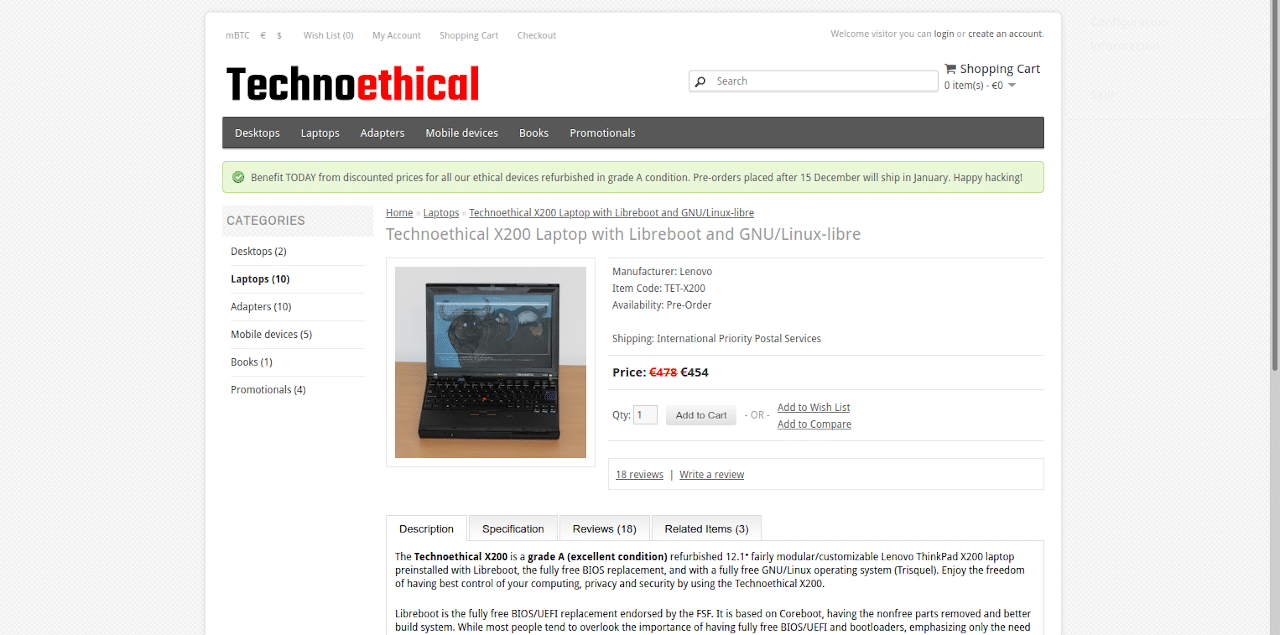
La oferta en materia de notebooks es el X200, un equipo de configuración variable que utiliza Libreboot para el arranque, y la distribución Linux sin componentes privativos Trisquel.

En caso de que estés buscando una computadora de escritorio, puedes darle una mirada a la Vikings D8.  Se la describe como un robusto ordenador de sobremesa que se puede ampliar o reducir según sus necesidades, y que es capaz de hacer de todo, desde la simple navegación web y la reproducción de vídeo hasta tareas más exigentes como la compilación de código.

Las tiendas que la venden te dan la posibilidad de elegir diferentes configuraciones y puedes optar por el ya mencionado Trisquel como sistema operativo o alguna de las otras distribuciones Linux que no incluyen componentes privativos.

Otros dispositivos

  • NeuG USB True Random Number Generator: Se trata de una microcomputadora con conector usb que genera números aleatorios. Su diseño de hardware es completamente libre y sus resultados tienen una entropía mayor que las alternativas de software.
  • Mini Wi-Fi Adapter: Es un mini adaptador Wi-Fi ideal para usar en lugar de componentes de hardware que requieren drivers privativos.
  • Long Range Wi-Fi Adapter: Es más potente que la anterior y puede hacerse aún más potente cambiando la antena. Además la antena puede girar en cualquier dirección
  • VPN Router: Esta diseñado para usar con el router que ya tenemos. Nos provee de una red privada virtual que mejora la privacidad y la seguridad y permite eludir los controles a la red.En la descripción se promete una fácil configuración El sistema operativo es LibreCMC

Además, si no quieres regalar hardware, en la página vas a encontrar muchos enlaces de libros, videos y discos sin DRM.

from Linux Adictos https://ift.tt/2PW4GXC
via IFTTT

Estas son las contraseñas más usadas en el 2019 y 1234 sigue encabezando la lista


passwords 2019

Estamos a tan solo pocos días de acabar el año y las encuestas y estadísticas de lo más usado en el año se están empezando a dar a conocer y una de ellas no se puede pasar por alto, pues las contraseñas más utilizadas durante este 2019 nos deja un tanto preocupados.

Ya que a pesar de muchos de los aportes por parte de los principales navegadores web, así como aplicaciones web, sitios web entre otros en donde recomiendan encarecidamente el uso de contraseñas fuertes y en el caso de los navegadores web suelen ofrecernos un generador de contraseñas, tal parece que estos esfuerzos no han rendido muchos frutos.

La lista de las contraseñas más utilizadas en este 2019 es una compilación por parte de investigadores independientes, si sumáramos otros reportes el resultado no cambiara mucho.

Pues a pesar de las violaciones de datos que involucran contraseñas robadas o hackeadas que aparecen en los titulares, muchos usuarios de Internet aún toman malas decisiones con respecto a sus credenciales de inicio de sesión.

Y es que el administrador de contraseñas NordPass compartió una lista de las 200 contraseñas más utilizadas en 2019 y destacó las que nunca debe usar:

“Investigadores independientes, que pidieron permanecer en el anonimato, compilaron y compartieron con nosotros una lista de las 200 contraseñas más populares que se revelaron durante las violaciones de datos este año. La base de datos es bastante impresionante: 500 millones de contraseñas en total. Y si cree que hay muchas contraseñas filtradas, tenemos malas noticias para usted: esta es solo la punta del iceberg.”

Las contraseñas más populares contienen todas las combinaciones de números obvios y fáciles de adivinar (12345,111111,123321), nombres femeninos populares (Nicole, Jessica, Hannah) y solo cadenas de letras que forman una línea horizontal o vertical a través de un teclado QWERTY (asdfghjkl, qazwsx, 1qaz2wsx, etc.).

Sorprendentemente, la más obvia (“contraseña” o “password”) sigue siendo muy populares pues al redor de 830.846 personas todavía lo usan.

Para tratar de encontrar una razón que pueda indicar por qué esto no ha cambiado (en particular, por qué los usuarios de internet continúan usando “contraseña”, “password” como contraseña entre otras, así como otras que aparecen en la lista año tras año).

La primera razón es que son más fáciles de recordar. Es así de simple: la mayoría de las personas prefieren usar contraseñas débiles en lugar de cansarse de tratar de recordar palabras largas y complejas.

Desafortunadamente, esto también significa que usan lo mismo para todas sus cuentas. Y si una de ellas se encuentra en violación, todas las otras cuentas también se ven comprometidas automáticamente.

Por otro lado, también muchos usuarios argumentan que no tienen nada importante o algo que ocultar por lo que este es otro motivo por el cual no se preocupan por establecer una buena contraseña. Aunque bien dice el dicho uno no valora lo que tiene hasta que lo ve perdido.

NordPass recomienda tomar medidas para proteger mejor sus cuentas antes de que sea demasiado tarde.

Ya que al final de cuentas, el simple hecho de que  contraseña de tu correo electrónico caiga en manos de otros puede muy perjudicar pues prácticamente estas dejando la puerta abierta para que se hagan con el control de tus otras cuentas por ejemplo redes sociales, sitios web o peor aun acceso a tus cuentas bancarias.

Aunque hoy en día muchos sitios web ya cuentan con el soporte para la autenticación de dos factores, muchos usuarios no suelen usar este tipo de seguridad o peor aún si lo usan, en lugar de utilizar la función para enviar el código de autenticación a tu número de teléfono o algun otro medio, suelen pedir que se envié a su mismo correo electrónico.

Finalmente el problema de utilizar contraseñas como “1234” no solo es un problema en la red sino que también es una de las contraseñas más utilizadas como clave bancaria.

Sin más, puedes consultar la lista de las contraseñas más utilizadas en este 2019 en el siguiente enlace. 

from Linux Adictos https://ift.tt/38DaM7Q
via IFTTT

Ubuntu Server 20.04 podría llegar con un instalador mejorado y más rápido

Instalador de Ubuntu Server 20.04

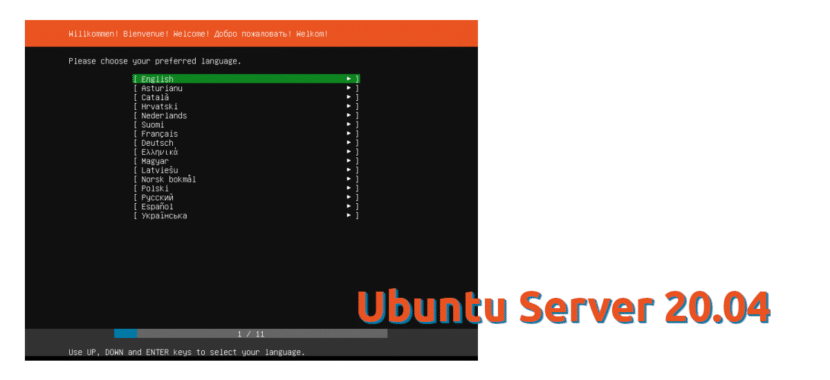
Aunque también tiene otros usos, muchos usuarios instalan Ubuntu Server para usar una versión de Ubuntu sin absolutamente nada de “bloatware”. Tanto es así que, para poder usarlo como un sistema operativo de escritorio, lo primero que aconsejan es instalar un entorno gráfico. También es una buena opción para usar en placas simples como la Raspberry Pi. Pero lo malo es su instalador, un poco confuso para la actualidad. Esto es algo que están planeando cambiar para Ubuntu Server 20.04.

Así lo están debatiendo desde hace casi una semana en los foros de Canonical. Uno de los puntos que quieren mejorar es que la instalación de Ubuntu Server 20.04 sea más rápida que en versiones anteriores. Por otra parte, también quieren que resulte más cómodo, para lo que eliminarán el instalador basado en Debian para sustituirlo por uno propio y más moderno.

El instalador de Ubuntu Server 20.04 dejará de basarse en el de Debian

Con 20.04 LTS, completaremos la transición al instalador del live server y descontinuaremos el instalador clásico del servidor basado en debian-installer (d-i), lo que nos permitirá centrar nuestros esfuerzos de ingeniería en una única base de código. El live server subiquity de próxima generación brinda la cómoda sesión en vivo y la rápida instalación de Ubuntu Desktop para los usuarios del servidor.

La nueva versión del instalador incluye mejoras como:

  • Opción de autoinstalación.
  • Se activará SSH en la sesión del instalador.
  • Nueva opción de instalación resistente guiada.
  • Soporte para tablas de partición vtoc (Tabla de contenido de volumen) utilizadas por dispositivos de almacenamiento de acceso directo (DASD) en la arquitectura s390x (IBM System z).
  • Soporte para RAIR y LVM, lo que incluye soporte para las arquitecturas arm64, ppc64el y s390x.
  • Posibilidad de auto-actualización.
  • Soporte para Netboot.
  • Reporte de errores integrado.
  • Soporte para configurar enlaces de red y VLAN, así como para cambiar a un shell con fines de depuración.

Canonical nos está invitando a probar el nuevo instalador, para lo que debemos descargar una Daily Build de Ubuntu Server 20.04, disponibles desde este enlace. Sin lugar a dudas y como hemos mencionado, esta noticia es interesante para los usuarios de placas simples como la Raspberry Pi, y más después de saber que Canonical mejorará el soporte para las placas de la frambuesa en lanzamientos futuros.

from Linux Adictos https://ift.tt/2S0xeC2
via IFTTT

VM E2, la nueva familia de máquinas virtuales de Google

GoogleCloud

El director de gestión de productos de Google dio a conocer la llegada de VM E2, una gran familia de máquinas virtuales que fue lanzada en un estado beta para Google Compute Engine. E2 es una familia de máquinas virtuales versátiles con capacidades de “gestión dinámica de recursos” que ofrecen un rendimiento confiable con configuraciones flexibles y el mejor costo total de propiedad (TCO) de todas las otras máquinas virtuales en Google Cloud.

Esta nueva familia de máquinas virtuales de propósito general es adecuada para varios tipos de cargas de trabajo. Google dice que, a excepción de las cargas de trabajo más exigentes, debería ser capaz de ofrecer el mismo rendimiento que el tipo de máquina “N1” a un precio más bajo. Según Google, esta familia de máquinas virtuales está desarrollada para administrar eficientemente sus servicios sensibles a la latencia y orientados al usuario.

June Yang dijo en su blog:

“Las máquinas virtuales E2 son ideales para una amplia gama de cargas de trabajo, incluidos servidores web, aplicaciones de misión crítica, pequeñas bases de datos y entornos medianos y de desarrollo. Si tiene cargas de trabajo que funcionan bien en N1, pero no requieren grandes instancias, GPU o SSD locales, considere moverlos a E2 “. Agregó que “para todas las cargas de trabajo, excepto las más exigentes, esperamos que E2 ofrezca un rendimiento similar al N1, a un costo significativamente menor”.

Yang informa además que las funciones dinámicas de administración de recursos aseguran que las máquinas virtuales E2 brinden un rendimiento comparable al de la familia N1 de Google, pero en comparación con un ahorro promedio del 31 por ciento en el costo total de propiedad.

Las nuevas máquinas virtuales también son muy flexibles, ya que tienen 15 configuraciones predefinidas. Estas configuraciones van desde solo 2 CPU virtuales y 2 GB de memoria, hasta 16 CPU y 128 gigabytes de memoria.

Por lo tanto, las máquinas virtuales adquieren un rendimiento duradero a un precio constantemente bajo. Las máquinas virtuales E2 pueden soportar una alta carga de CPU sin precios complejos, a diferencia de las opciones comparables de otros proveedores en el mercado, según Google.

Las máquinas virtuales E2 solo distribuirán los recursos que el usuario necesita o con la capacidad de usar tipos de máquina personalizados. Los tipos de máquina personalizados son ideales para escenarios donde las cargas de trabajo que requieren más potencia de procesamiento o más memoria, pero no requieren todas las actualizaciones proporcionadas por el siguiente nivel de la máquina.

En otras palabras, las vCPU se implementan como subprocesos programados para ejecutarse bajo demanda como cualquier otro subproceso en el host: cuando la vCPU tiene cargas de trabajo, se le asigna una CPU física disponible para ejecutar hasta ‘para ser liberado después de completar la tarea.

Del mismo modo, la RAM virtual se asigna a páginas de host físicas a través de tablas de páginas que se completan cuando se accede a una página física de invitado por primera vez. Esta asignación permanece fija hasta que la máquina virtual indica que la página física del invitado ya no es necesaria.

Una vez que las máquinas virtuales se colocan en un host, su rendimiento se supervisa continuamente, de modo que si aumenta la demanda de máquinas virtuales, la migración en vivo se puede utilizar para transferir de forma transparente carga E2 a otros hosts en el centro de datos.

La carga de trabajo a menudo cambia sin tiempo de espera, gracias a un enfoque predictivo de Google. Según Google, la migración en vivo de máquinas virtuales es una parte comprobada del motor informático y su rendimiento ha mejorado continuamente con el tiempo.

Para lograr los objetivos de rendimiento de las máquinas virtuales E2, Google ha desarrollado un programador de CPU personalizado con mejor latencia y mejor comportamiento de programación conjunta que el programador predeterminado de Linux.

El nuevo planificador produce tiempos de latencia promedio de activación inferiores a un microsegundo con un cambio rápido de contexto, lo que ayuda a mantener una sobrecarga de administración de recursos dinámica insignificante para casi cualquier carga de trabajo.

from Linux Adictos https://ift.tt/38N8W4j
via IFTTT

Vim 8.2 llega con soporte para ventanas emergentes, propiedades en texto y mas

VIM

Vim es un editor de texto multiplataforma extremadamente personalizable inspirado en el software vi, un editor de texto conocido en sistemas UNIX. La principal característica tanto de Vim como de Vi consiste en que disponen de diferentes modos entre los que se alterna para realizar ciertas operaciones, lo que los diferencia de la mayoría de editores comunes, que tienen un solo modo en el que se introducen las órdenes mediante combinaciones de teclas o interfaces gráficas.

Vim dispone de una excelente documentación en formato texto, es muy amplia y fácil de entender. El usuario puede acceder a ella mediante una búsqueda a la descripción de varias funcionalidades que pueden solucionar su problema. A través del resaltado de la sintaxis propia de la ayuda de Vim se resaltan las palabras clave.

De las principales características que se pueden destacar de Vim:

  • Autocompletado de texto
  • Navegación por pestañas
  • Resaltado de sintaxis dependiente del lenguaje de programación o de etiquetas utilizado
  • Comprensión de más de 200 sintaxis diferentes
  • Lenguaje de scripting para programar extensiones
  • Completado de órdenes, palabras y nombres de ficheros
  • Compresión y descompresión de ficheros, que posibilita editar ficheros comprimidos
  • Reconocimiento de formatos de fichero y conversión entre los mismos.
  • Grabación y reproducción de macros
  • Plegado automático y manual de código
  • Interfaz gráfica opcional
  • Altamente configurable y personalizable

La última versión principal de Vim (versión 8.0) se lanzó hace más de tres años, con soporte para funcionalidad asincrónica.

Y ahora acaba de ser lanzada la nueva versión de Vim 8.2, la cual ya está disponible.

Principales novedades de Vim 8.2

En esta versión menor, se han corregido muchos errores, se ha actualizado la documentación, se ha mejorado la cobertura de la prueba, etc. Pero también hay algunas características nuevas y geniales.

Durante la conferencia VimConf 2018, los desarrolladores de extensiones expresaron lo que querían de Vim. Si fue una lista muy larga de características solicitadas que se proporcionó al desarrollador del editor de texto.

Pero de todas ellas, dos características se destacaron de la multitud: ventanas emergentes y propiedades de texto. Después de más de un año de desarrollo, estas características ahora están disponibles en Vim.

La nueva característica principal de Vim 8.2 es la compatibilidad con ventanas emergentes. Se pueden usar para mostrar texto sobre otras ventanas y son muy flexibles: se pueden colocar en relación con el texto, o en una posición absoluta o justo en el medio de la pantalla. El tamaño puede ser fijo o puede ajustarse para adaptarse al texto.

Un valor “zindex” especifica qué ventana emergente debe estar encima de las demás. La ventana emergente también puede reaccionar a la entrada del usuario.

Esto requirió grandes esfuerzos de desarrollo. Si bien podría utilizarse el soporte de ventana existente, las ventanas emergentes son lo suficientemente diferentes como para requerir mucha lógica adicional, especialmente para actualizar la pantalla de manera eficiente y facilitar el uso de los desarrolladores de extensiones.

Por ejemplo, no sé necesita decirle a Vim dónde debería mostrar una ventana emergente. Simplemente basta con proporcionar un punto de referencia y el texto para mostrar y Vim determinará el tamaño y la ubicación donde la ventana es más adecuada.

Junto con ello las propiedades de texto, que son la segunda característica que fue solicitada durante la conferencia, llega como una característica importante en esta versión de Vim 8.2, pues con ella se pueden usar para algo tan simple como resaltar un fragmento de texto o algo tan complicado como usar un analizador sintáctico (pares) externos para localizar elementos de sintaxis y resaltarlos de forma asincrónica. Esto se puede usar en lugar del resaltado de sintaxis basado en patrones.

Otras características nuevas notables también están llegando a Vim 8.2. Estos incluyen un comando const para declarar una variable que no puede cambiar encadenamiento de funciones para llamadas a métodos, mejoras del instalador para Windows y muchos más.

¿Cómo instalar Vim 8.2 en Ubuntu y derivados?

Para quienes estén interesados en instalar esta nueva versión, podrán hacerlo ejecutando alguno de los siguientes comandos acorde a su sistema.

Ubuntu y derivados

sudo add-apt-repository ppa:jonathonf/vim

sudo apt-get update

sudo apt install vim

Arch Linux y derivados

sudo pacman -S vim

Flatpak

flatpak install flathub org.vim.Vim

from Linux Adictos https://ift.tt/2rJtElc
via IFTTT

Ya fue liberada la nueva versión del proyecto D9VK 0.40 y estos son sus cambios mas importantes

D9VK

Se acaba de anunciar el lanzamiento de la nueva versión del proyecto D9VK 0.40, que proporciona una implementación de Direct3D 9, la cual trabaja a través de la traducción de llamadas a la API gráfica de Vulkan. El proyecto se basa en la base de código del proyecto DXVK, que se amplió con soporte para Direct3D 9. En comparación con la implementación de Direct3D 9 basada en WineD3D, D9VK permite un mayor rendimiento, ya que la traducción de Direct3D 9 a través de OpenGL funciona más lentamente que la traducción a través de Vulkan.

D9VK se puede usar para ejecutar aplicaciones y juegos 3D en Linux usando Wine. Admite el lanzamiento de la mayoría de los juegos basados ​​en Direct3D 9 utilizando la versión 2 o 3 del modelo Shader.

Principales novedades de D9VK 0.40

En esta nueva versión se implementó la capacidad de usar más de 4 GB de memoria de video en aplicaciones de 32 bits, lo que resolvió los problemas al iniciar los modos de juego Skyrim y Oblivion.

También se habilita el procesamiento asincrónico de la salida del resultado de representación a la pantalla (etapa de presentación). Para reducir los retrasos en la secuencia de representación principal, el procesamiento de salida se realiza en el hilo de envío de comandos.

Además de que el código para determinar el tiempo interno se transfirió al uso de un temporizador específico de la plataforma, que ayudó a resolver problemas con el comportamiento incorrecto de high_resolution_clock de MinGW.

Los búferes pendientes MANAGED y SYSTEMMEM se descargaron en el escenario antes de que se ejecuta PrepareDraw, lo que resolvió los problemas de rendimiento en Risen y Legend of the Heroes: Trails of the Sky.

Se eliminaron los puntos de sincronización excesiva del flujo de comandos al recuperar los datos solicitados.

Se agregó soporte para D3DTA_CONSTANT, que permitió implementar la representación correcta del efecto de brillo en los juegos SpinTyres y Mudrunner.

En el anuncio, tambien se destaca que se realizaron optimizaciones de rendimiento y se resolvieron los problemas que aparecen al lanzar diferentes juegos.

De los demás cambios que se destacan de esta nueva versión, podremos encontrar:

  • Compatibilidad mejorada con DirectX 9Ex (D3D9Ex). Consideró los detalles del procesamiento de ResetEx y Reset.
  • El código fue limpiado y refactorizado.
  • Se proporciona un mapeo directo de los búferes WRITEONLY, que pueden afectar positivamente el rendimiento y evitar el error en el juego Counter-Strike: Global Offensive, lo que lleva a la grabación continua en el búfer después de que se desbloquea.
  • Implementé el método SetDialogBoxMode, que permite usar cuadros de diálogo en aplicaciones de pantalla completa.
  • Soporte implementado para la mezcla de vértices, incluida la mezcla de vértices indexados requerida para SWVP (SoftWare Vertex Processing).
  • Se modificó el contador de muestra que se muestra en la parte superior de la imagen actual (pantalla de visualización, HUD).
  • Se agregó la opción d3d9.dialogBoxMode, que se puede usar para deshabilitar el trabajo solo en modo de pantalla completa.

Además, se puede observar la intención del desarrollador del proyecto DXVK durante un tiempo para concentrar los esfuerzos solo en corregir errores, ralentizando la expansión de la funcionalidad. Este deseo fue causado por temores sobre una disminución en la calidad de la base del código y complicaciones de mantenimiento en el futuro.

Cada actualización de la rama 1.4.x genera quejas sobre cambios regresivos que no se pueden reproducir, localizar y eliminar.

Estos problemas requieren un análisis de las causas de su aparición, de lo contrario, dejarlos sin corregir mientras continúa desarrollando la funcionalidad solo puede agravar la situación y convertir el proceso de mantenimiento en una pesadilla.

De los planes que el desarrollador de DXVK tiene la intención de implementar antes de cambiar solo al modo de corrección de errores, dicen agregar soporte para algunas extensiones útiles de Vulkan y fusionarse con los desarrollos del proyecto D9VK.

Para quienes estén interesados en conocer más al respecto, podrán encontrar el código asi como los detalles de esta nueva versión los pueden conocer en el siguiente enlace.

from Linux Adictos https://ift.tt/2sqxRKy
via IFTTT

Servicios de Google están bloqueando algunos navegadores web de Linux

Sericios de Google no funcionan en Linux

La mayoría de los usuarios de Apple pueden vivir perfectamente con los servicios de Cupertino, pero el resto tenemos que confiar en otras empresas para gestionar nuestros datos, así como usar la nube. De hecho, entre los usuarios de Apple también hay muchos que prefieren los servicios de Google, lo que deja claro que la compañía del buscador es siempre una de las mejores opciones (para el que no le preocupe la privacidad). El problema, y esto vale para cualquier compañía, es que los servicios pueden dejar de funcionar en cualquier momento.

Eso es lo que está pasando ahora mismo con los servicios de Google si intentamos acceder a ellos con algunos navegadores de Linux. Así se ha reportado en Reddit, donde explican que no pueden acceder a estos servicios desde navegadores de Linux como Konqueror, Falkon (ambos de KDE) o qutebrowser, este último también disponible para Windows y macOS. El problema existe, pero de momento no ha habido ningún comunicado oficial por parte de la compañía que dirige Sundar Pichai.

¿No puedes acceder a los servicios de Google? Usa otro navegador

El mensaje que aparece cuando se intenta acceder desde un navegador por el momento no soportado dice que:

No se pudo iniciar sesión. Es posible que este navegador o aplicación no sea seguro. Intenta usar un navegador diferente. Si ya está utilizando un navegador compatible, puede actualizar su pantalla e intentar iniciar sesión de nuevo.

Aunque no hay ningún comunicado oficial, Google sí tiene una página web en la que podemos ver si nuestro navegador web es compatible, a la que podemos acceder desde aquí. El problema es que los navegadores que no pueden entrar hoy sí podían hacerlo hace unos días, por lo que es probable que la información que buscamos no esté disponible en el enlace anterior.

Lo más extraño de todo es que hay usuarios que dicen que sí pueden entrar a los servicios de Google con el mismo navegador, por lo que nadie sabe qué está pasando. Si no pudieran entrar todos los usuarios de un mismo software, podríamos pensar que es una restricción como la que nos impide entrar a Gmail desde algunos clientes de correo.

Por el momento, los afectados solo tienen una opción: usar otro navegador. A la espera de un comunicado oficial o de una solución, nosotros recomendamos usar Firefox.

from Linux Adictos https://ift.tt/38PHWBs
via IFTTT