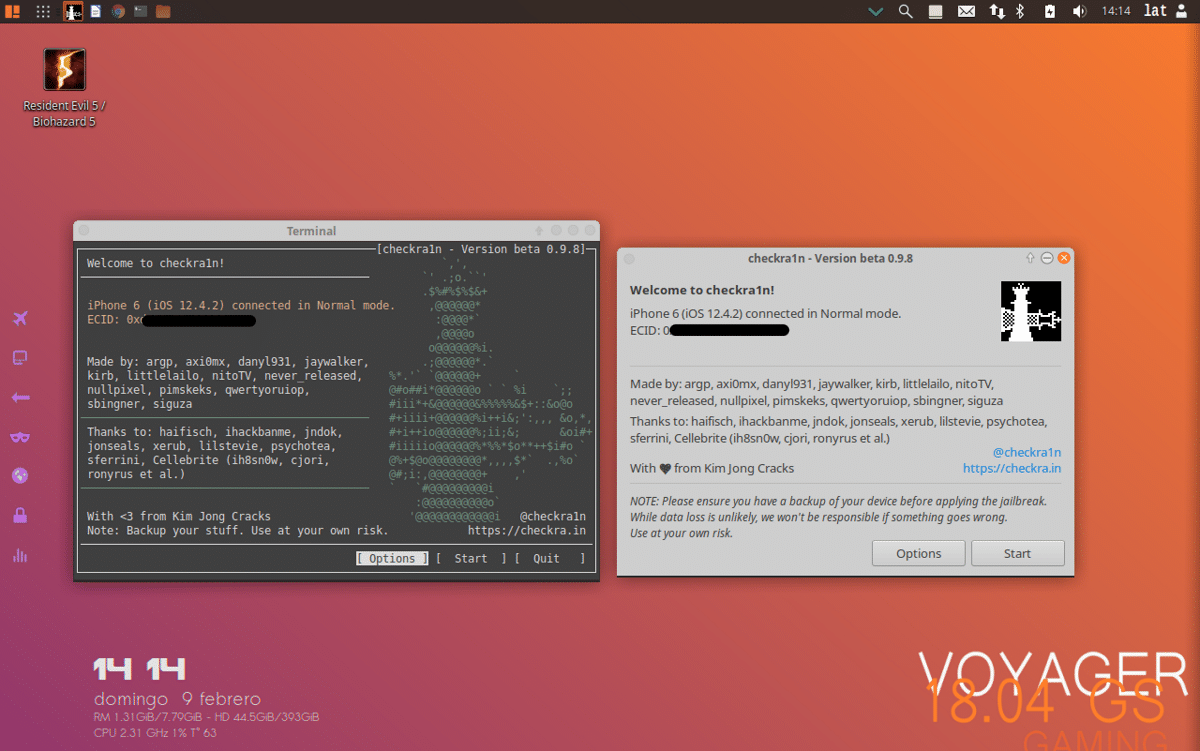
¿Como hacer jailbreak en Linux con Checkra1n?

Jailbreak (una forma de escalado de privilegios) es un proceso que se realiza a dispositivos con iOS para suprimir algunas de las limitaciones impuestas por Apple mediante el uso de núcleos modificados (su equivalente en Android es el root). El jailbreak permite a los usuarios acceder por completo al sistema operativo, permitiendo al usuario descargar aplicaciones, extensiones y temas que no están disponibles a través de la App Store oficial.

Apple ha hecho todo lo posible por bloquear el jailbreak, ya que después de que se anunciaba un nuevo fallo que se aprovechaba para poder realizar el proceso de jailbreak, Apple de manera inmediata trabaja para corregir ese fallo y lanzaba actualizaciones para parchearlo. Por lo que cada vez era más difícil conseguir métodos.

Pero todo esto cambio con checkm8, el cual es un xploit que actuá sobre el bootrom (una memoria de solo lectura) y da acceso a dispositivos iOS que Apple no puede parchear.

Este exploit fue tomado como base para checkra1n (un proyecto comunitario), el cual desde el ultimo trimestre del año pasado dio mucho de que hablar y que hasta el momento en este mes de febrero fue liberada la versión para Linux (ya que anteriormente solo esta disponible para Mac OS).

Con la llega de la versión para Linux, la posibilidad de poder realizar Jailbreak fue extendida de forma exponencial ya que como se menciona anteriormente solo era exclusivo para Mac OS y los que requieran hacer el Jailbreak que no tienen una Mac debían crear una imagen de Mac OS para su dispositivo (con muchas limitaciones y bastantes problemas para su creación)

Aun que tiempo después se lanzo una imagen de instalación de MacOS modificada con Checkra1n aun que también con limitaciones por el hardware.

Pero todo esto cambio con la liberación para Linux ya que se puede hacer directamente desde la instalación o con una versión en vivo del sistema (con ello quienes utilizan Windows y no tienen intención de usar Linux, pueden hacer el proceso).

Proceso

Para poder hacer jailbreak en Linux, basta con tener cualquier distro de Linux, en mi caso estoy utilizando actualmente Voyager Linux (basado en Ubuntu 18.04) ya que deje Arch Linux pues mi disco duro anterior dejo de funcionar y solo tenia a la mano una USB con Voyager para instalar en el nuevo disco.

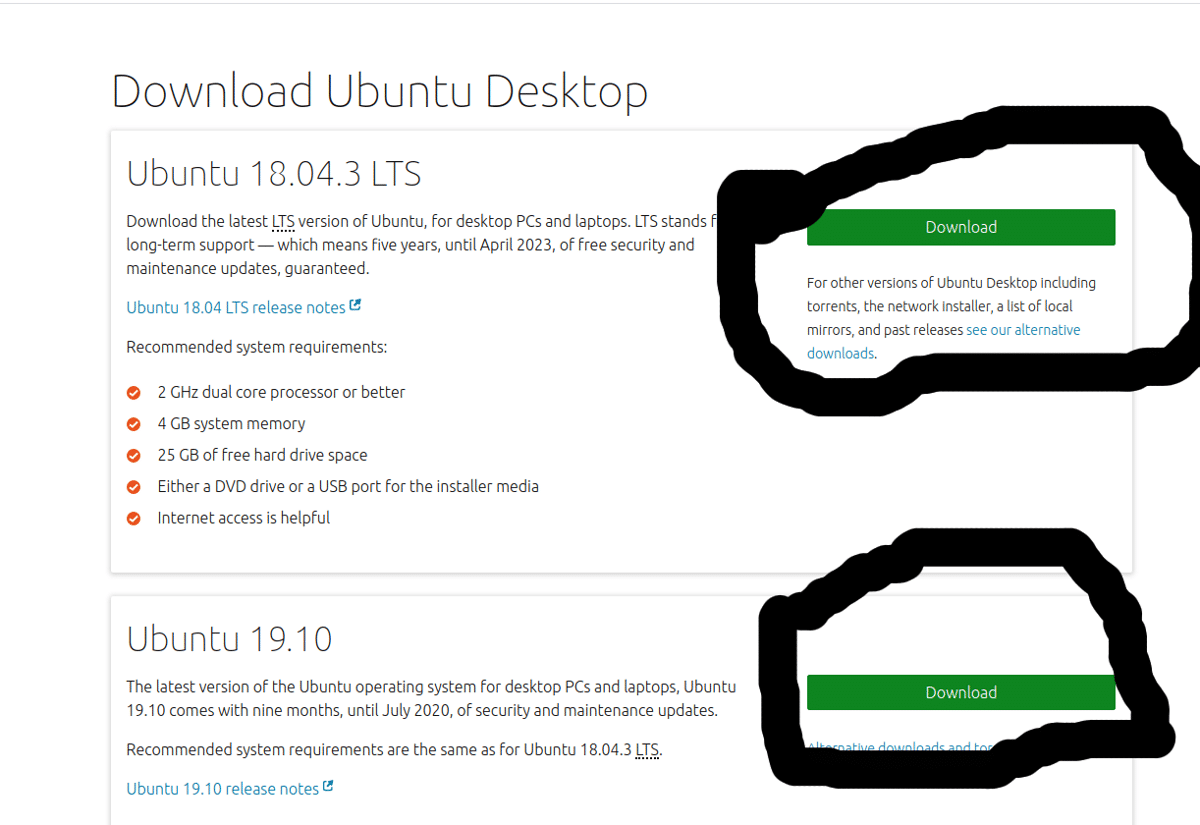
Pasando al proceso, si no cuentas con alguna distro de Linux puedes utilizar cualquiera pero para facilitar las cosas si nunca has usado Linux ve al siguiente enlace, donde descargaras Ubuntu (cualquier versión).
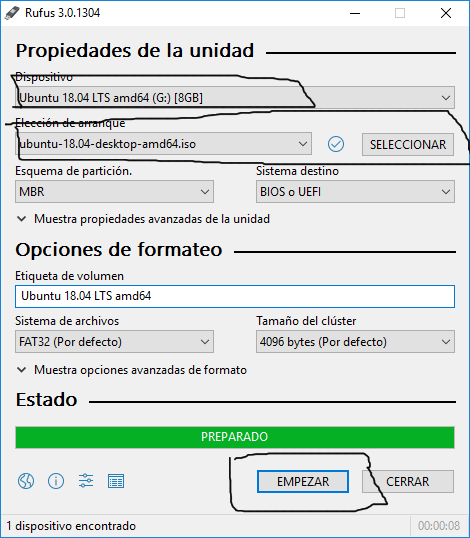
Ahora vas a descargar rufus para que puedas crear el usb booteable con Ubuntu, conectas tu pendrive USB, seleccionas la imagen de Ubuntu ya descargada, tu dispositivo y das en empezar.
Ya con ello debes bootear el dispositivo en tu equipo y modificar las opciones de tu BIOS para arrancar el sistema (si no sabes como hacerlo busca un video en youtube). En la primera pantalla se te preguntara si quieres instalar el sistema o probarlo en vivo, aquí vamos por la segunda opcion.

Ya estando dentro del sistema vamos a descargar el binario de checkra1n o si eres nuevo vas a abrir una terminal, puedes buscar “terminal” en el menú de aplicaciones o abrirla con la combinación de Teclas “ctrl + Alt + T”. En ella vas a añadir el repo de checkra1n con el siguiente comando:

echo “deb https://assets.checkra.in/debian /" | sudo tee -a /etc/apt/sources.list

O lo añades manualmente con:

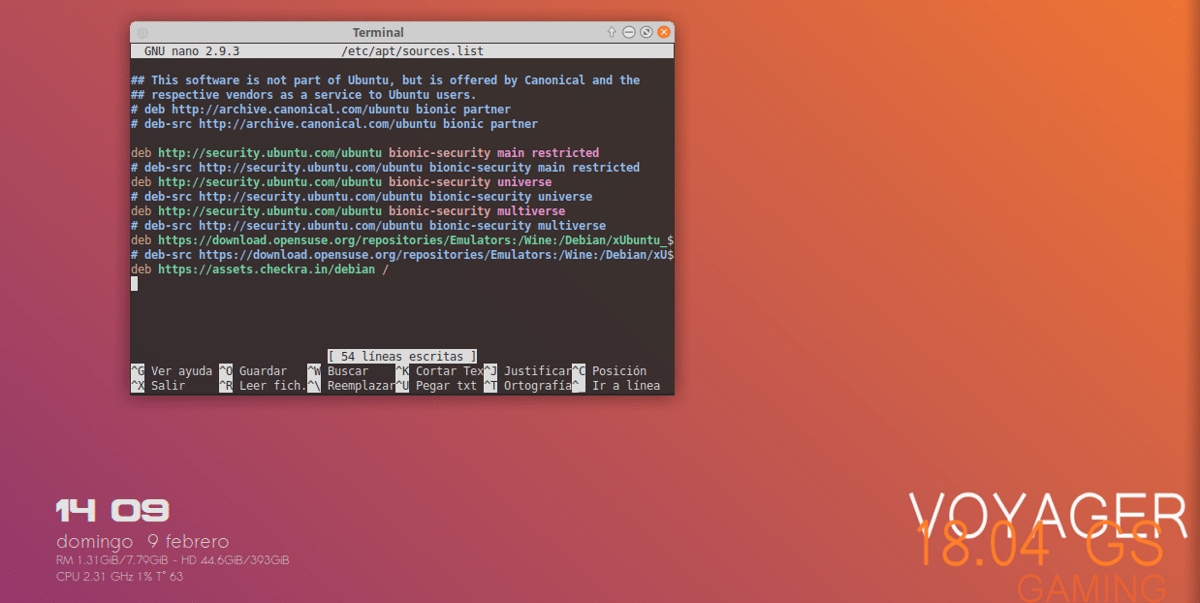
sudo apt edit-sources

Aquí te preguntara con que editor, vas a seleccionar “nano” y te desplazas hasta el final con las teclas de navegación o con el scroll y aquí añades:

deb https://assets.checkra.in/debian /

Guardas los cambios con, Ctrl + O y cierras con Ctrl + X.
Después vamos a descargar y añadir la clave publica del repo:

sudo apt-key adv --fetch-keys https://assets.checkra.in/debian/archive.key

Actualizamos con:

sudo apt update

E instalamos la herramienta con:

sudo apt install checkra1n

En caso de que hayas optado por descargar el binario solo debes darle permisos de ejecución:
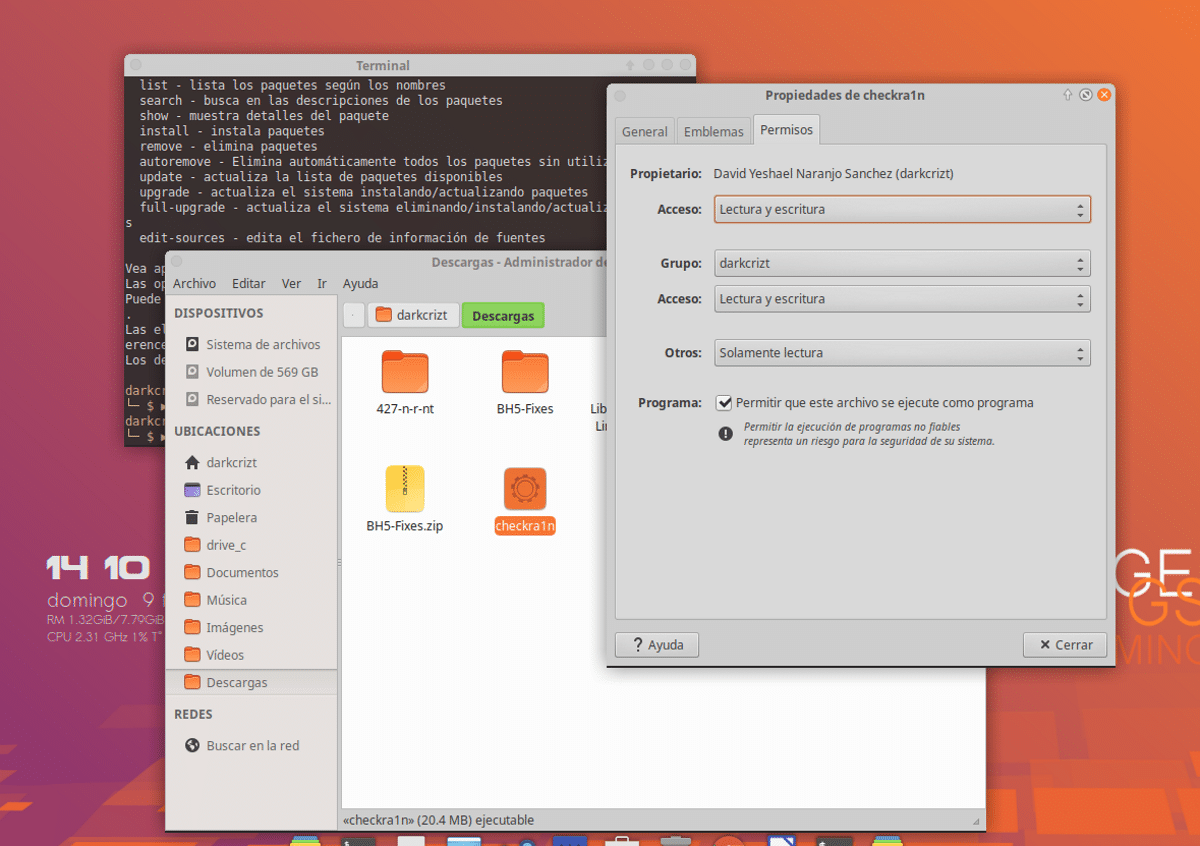
Y procedes a ejecutar la herramienta (si descargaste el binario) con:

sudo ‘/ruta/al/archivo/checkra1n’

O si instalaste desde el repositorio, buscas en el menú de aplicaciones el lanzador. Aquí si usas el binario estas usando una versión CLI (linea de comandos) o desde el repo una versión GUI (versión grafica). De igual forma ambas trabajan igual.

Hecho todo esto, vas a conectar tu dispositivo y la herramienta debe reconocerlo para que comiences con el proceso del jailbreak dando clic en start o en la versión cli te mueves con las teclas de navegación y con la barra de espacio das inicio al proceso.
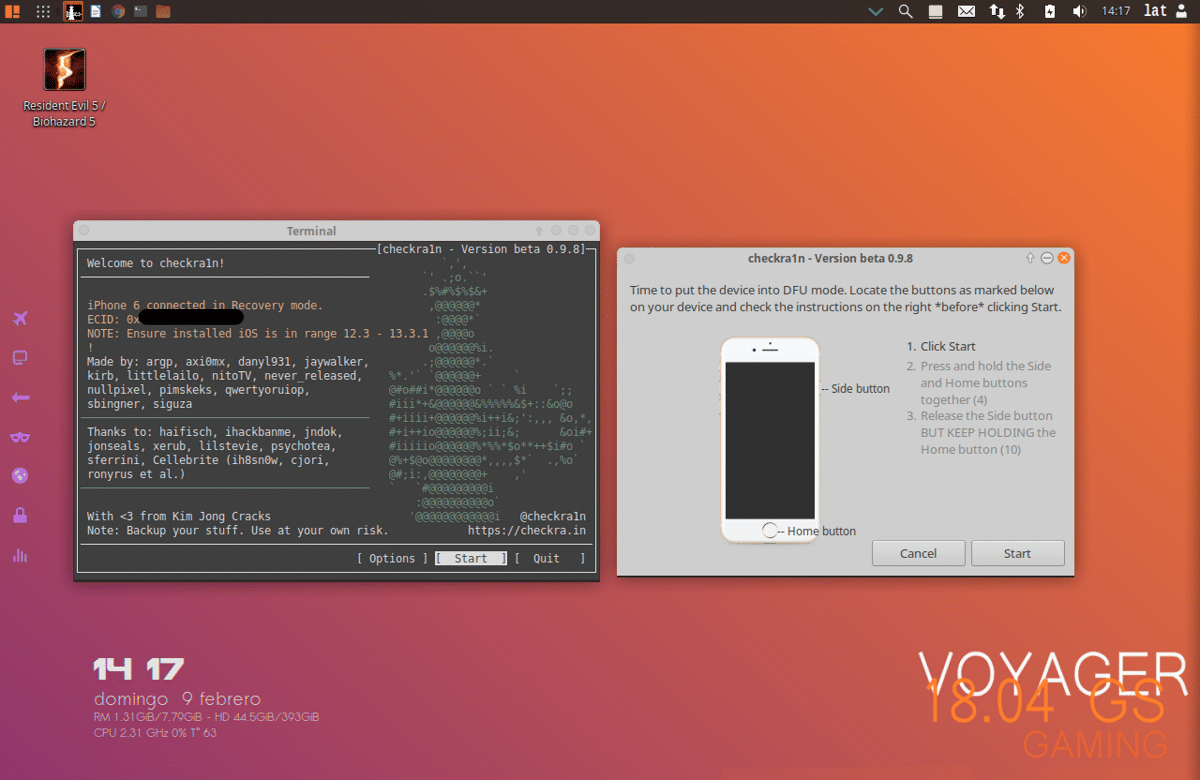
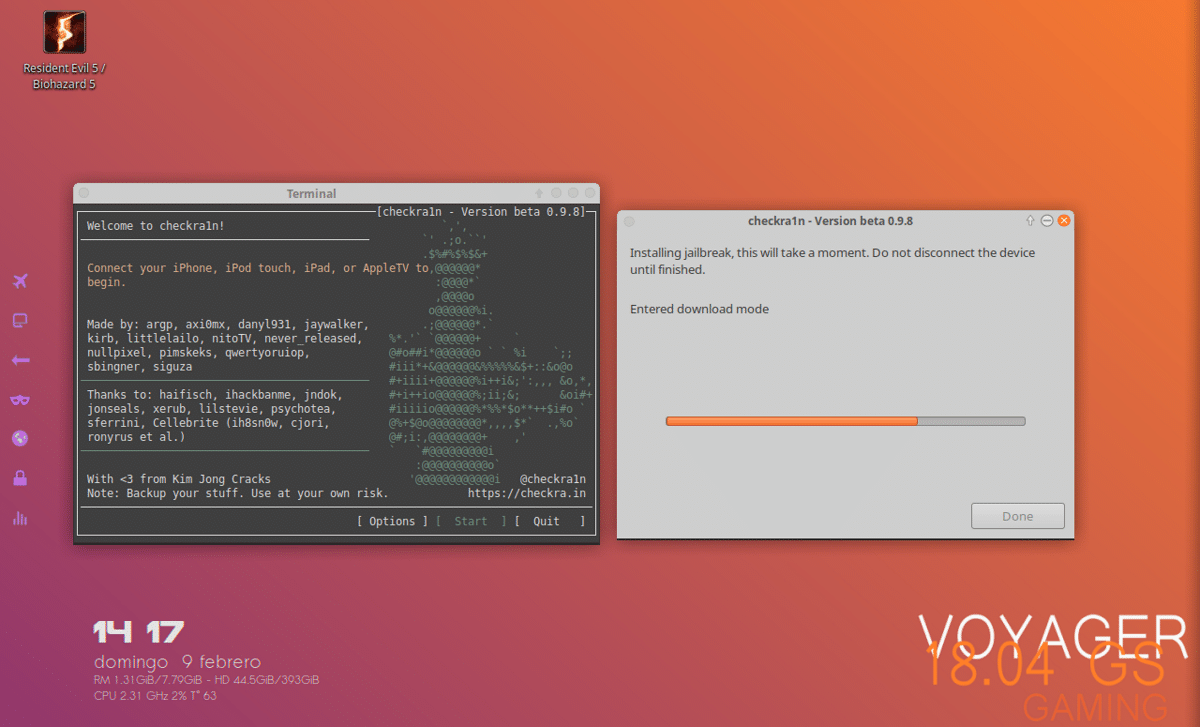
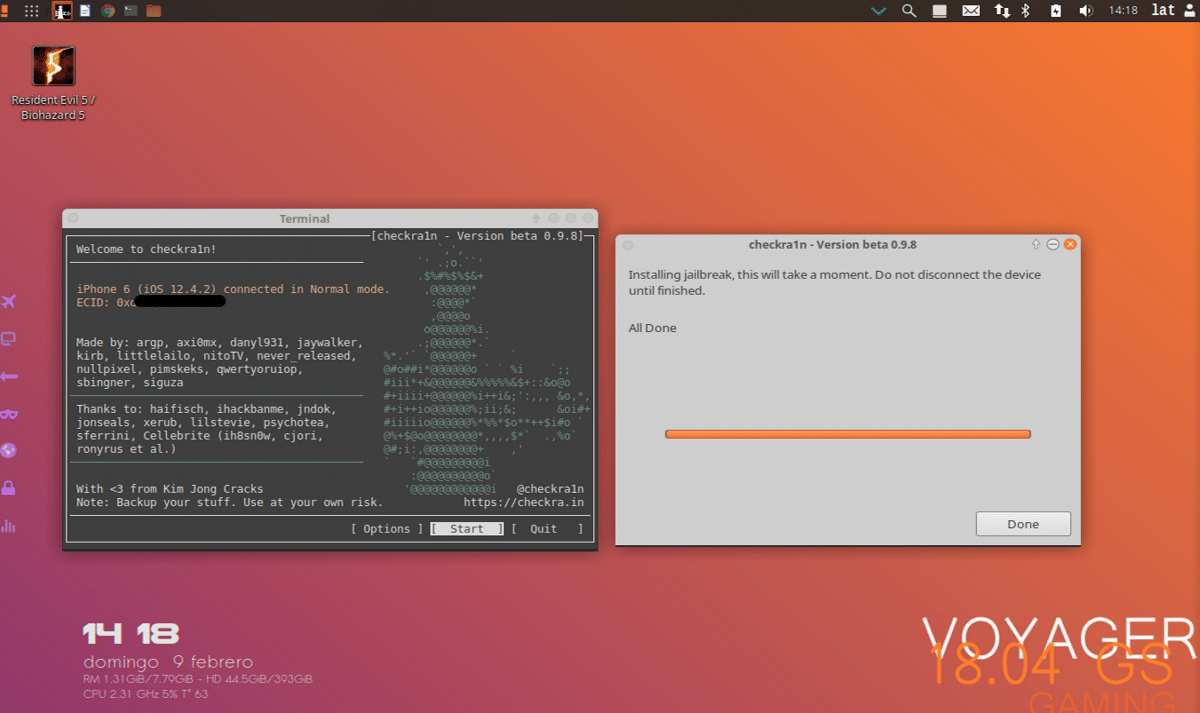
De aquí en adelante la herramienta te guiara para que coloques el dispositivo en modo DFU y listo.
from Linux Adictos https://ift.tt/2Sx10Nu
via IFTTT
Debian 10.3 y 9.12 han llegado solucionando varios fallos de seguridad y bugs

Debian 10.3 y 9.13 ya disponibles

Project Debian ha actualizado durante este fin de semana las últimas versiones de su sistema operativo. Más concretamente, han lanzado Debian 10.3 y Debian 9.12, lo que son dos versiones de mantenimiento en las que se han centrado en corregir fallos de seguridad y pequeños bugs. No se trata de lanzamientos importantes que añaden nuevas funciones, sino de aquellos que mejorarán la experiencia de usuario y serán más seguros que versiones anteriores.

Como en cada nuevo lanzamiento, Debian ha aprovechado la ocasión para actualizar el kernel de sus sistemas operativos. En el caso de “Buster”, el kernel que han incluido es Linux 4.9.0-18, mientras que en el caso de “Stretch” han puesto Linux 4.9.0-12. A continuación tenéis algunas (pocas) de las novedades que han incluido en estas versiones.

Novedades más destacadas de Debian 10.3/9.12

  • ClamAV actualizado.
  • Potencial subflujo de pila en e2fsck.
  • Últimas versiones de Linux 4.19.
  • Actualización del controlador binario de NVIDIA.
  • Correcciones de seguridad para Python 3.7.
  • Paquetes actualizados, como la última versión de Firefox ESR en Debian 9.12.
  • Correcciones de seguridad y rendimiento. Entre las correcciones de seguridad tenemos la del fallo en “Sudo”.

Tenga en cuenta que el lanzamiento puntual no constituye una nueva versión de Debian 10 sino que solo actualiza algunos de los paquetes incluidos. No es necesario tirar a la basura los viejos medios de “Buster”. Después de la instalación, los paquetes se pueden actualizar a las versiones actuales utilizando un espejo Debian actualizado.

Los usuarios existentes recibirán todas las novedades desde la aplicación de actualizaciones del sistema operativo. Los que quieran instalar las nuevas versiones deberán descargarlas desde este enlace. Para más información sobre todas las novedades de estos lanzamientos, podéis acceder a las notas de lanzamiento de Debian 10.3 desde aquí y a la de Debian 9.12 desde aquí. La próxima versión ya será un Debian 11 “Bullseye” que llegará… cuando lo tengan preparado.

from Linux Adictos https://ift.tt/2vhVW7L
via IFTTT

AppCenter quiere convertirse en el centro de software de Linux para que los desarrolladores puedan cobrar

AppCenter para todos

Actualmente, la mayoría de software que hay disponible para Linux es de código abierto. Esto también suele traducirse en que sus desarrolladores no cobran nada por su trabajo, lo que tampoco podemos decir que sea la mayor de las justicias. En parte pensando en esto, elementary OS introdujo su AppCenter, un centro de software propio desde el que los desarrolladores pueden poner un precio a su software (no suelen) o desde donde podemos usar la opción “paga lo que quieras”.

El problema es que AppCenter está solo disponible en un sistema operativo. Eso es lo que Daniel Foré y su equipo quieren cambiar. Lo intentarán como cuando lanzaron su centro de software, por medio de crowfounding en IndieGoGo. La campaña se ha abierto hace unas horas y ya han conseguido la mitad de los 10.000$ que necesitan, por lo que parece seguro que conseguirán su objetivo.

AppCenter para todos

Los objetivos de Foré con esta iniciativa son 4:

  1. Conseguir que los desarrolladores de código abierto moneticen sus aplicaciones en todas las demás distribuciones Linux.
  2. Autorizar a los desarrolladores a entregar sus aplicaciones con tecnología innovadora.
  3. Mejorar la privacidad, seguridad y estabilidad.
  4. Agilizar el proceso de pagos.

Foré y su equipo planean reconstruir el backend de AppCenter desde cero para permitir que los desarrolladores de tecnologías más nuevas lo soliciten, y se están uniendo detrás del formato de empaquetado Flatpak para hacerlo. Ya han colaborado con Flathub y ahora se han marcado como objetivo atraer a los desarrolladores de Endless y GNOME.

Ahora bien. ¿Se puede ser optimista y pensar que AppCenter se convertirá en “el centro de software de Linux” o algo parecido? Difícil. Linus Torvalds se quejó hace meses de que en Linux hay muchos sistemas/paquetes para instalar el software. Sin ir más lejos, Canonical usa los Snaps, pero también existen los Flatpak y no parece fácil que nadie dé su brazo a torcer. Aunque el objetivo real es diferente: simplemente, que podamos instalar AppCenter en cualquier sistema operativo basado en Linux, tal y como ya podemos elegir entre los diferentes centros de software como Software de Ubuntu o Discover (Plasma). Así pues, parece que pronto podremos instalar un nuevo centro de software en nuestra distribución Linux, uno que beneficiará a los desarrolladores.

from Linux Adictos https://ift.tt/2Sw6mbx
via IFTTT

Raspbian se actualiza con nuevo kernel y mejoras en el gestor de archivos, entre otras

Raspbian

El sistema operativo oficial de Raspberry Pi para sus placas simples tiene una nueva versión desde este miércoles. Se trata de Raspbian 2020-02-05, una actualización que introduce novedades interesantes como mejoras en el gestor de archivos, como por ejemplo que Lugares (Places) vuelve a estar disponible. La diferencia es que en vez de estar en una vista separada, ahora es un panel más pequeño situado en la parte superior del navegador de directorios. También han incluido un nuevo icono de “nueva carpeta” en la barra de herramientas y se han modificado otros iconos.

Entre los cambios que se introducen en prácticamente cualquier versión de cualquier sistema operativo, esperamos que introduzcan un nuevo kernel. Y es que, aunque no se suba a una versión mayor, como en este caso, un kernel actualizado incluye los últimos parches de seguridad detectados y corregidos en las últimas semanas, lo que siempre son buenas noticias. El kernel que usa esta nueva versión de Raspbian es Linux 4.19.93.

Novedades más destacadas de Raspbian 2020-02-05

  • Linux 4.19.93.
  • Mejoras en el gestor de archivos.
  • Soporte para Orca.
  • Nuevos juegos Python.
  • Mejoras en el control de volumen.
  • Mejoras en Thonny.
  • Nuevos bloques de Scratch.
  • El parpadeo de la pantalla se puede configurar de manera más sencilla.
  • Paquetes actualizados, entre los que tenemos Chromium 78 y Mesa 19.3.2.
  • Activación de rutinas ARM NEON con Open SSL.
  • Mejorado el soporte multi-monitor.

Los usuarios existentes, podemos actualizar abriendo un terminal y escribiendo estos comandos:

sudo apt update
sudo apt full-upgrade

Para los que quieran instalar el sistema operativo por primera vez, la nueva versión ya está incluida en NOOBS, la herramienta oficial para instalar Raspbian en cualquier Raspberry Pi de la compañía. Tal y como leemos en la guía oficial, disponible en este enlace, instalar Raspbian en una Raspberry Pi es básicamente descargar NOOBS, descomprimir el ZIP, copiar su contenido a la raíz de una tarjeta microSD que previamente habremos formateado, meter la tarjeta en la placa y seguir las instrucciones que aparecen en pantalla.

Si pruebas la nueva versión, no dudes en dejar tus experiencias en los comentarios.

from Linux Adictos https://ift.tt/2S6cM27
via IFTTT

SmartOS: ¿es Unix? ¿es Linux? ¿es un avión? ¿un pájaro? ¿qué es?

SmartOS

Tirando de algo de ironía y humor en el título, hoy os presento a SmartOS, para todos aquellos usuarios que aún no lo conozcan. Quizás otros sí sepan de qué va este proyecto, pero no es suficiente conocido. No se puede catalogar como un Linux, o un Unix al uso, es algo más sofisticado que eso, pero esa dualidad lo hace especialmente interesante para algunos de los objetivos para los que fue diseñado.

Para dejar claro lo que es SmartOS, es un hipervisor SVR4 (System V o SysV), y por tanto ya deja algunas pistas de lo que es y para qué se utiliza. Por supuesto, está basado en UNIX, combinando tecnología del conocido sistema operativo OpenSolaris y también virtualización Linux KVM. Además, es de código abierto y libre. ¿Raro verdad?

Su código fuente, en concreto el de su kernel, ha servido para crear otro proyecto conocido en el mundo *nix, como es Illumos. Ya sabes que Illumos es un sistema operativo derivado de OpenSolaris, y este a su vez es una implementación abierta del sistema Solaris de Sun Microsystems (ahora Oracle).

Pero, aparte de todas esas herencias e influencias, SmartOS también integra otras muchas tecnologías como Crossbow, DTrace, Zonas del propio Solaris, la ya citada KVM de Linux, e incluso el sistema de archivos o FS que ahora es fruto de polémica, como es ZFS. Además, han trabajado para mejorar la escalabilidad de este sistema, algo muy buscado cuando se trata de servidores o entornos de centros de datos.

SmartOS también incluye el sistema de gestión de paquetes pkgsrc de NetBSD, para hacerlo aún más raro. Y ha sido diseñado para entornos basados en la nube. Su diseño le permite correr en la memoria RAM, soportando varios mecanismos de arranque desde red (PXE), desde imágenes ISO, o unidades USB. Eso también permite que las actualizaciones se pueden hacer simplemente reiniciando desde una imagen más reciente del sistema…

Y si todo eso te parece raro o interesante, otras características de SmartOS también te parecerán de lo más genuinas:

  • Cada máquina virtual se almacena localmente en cada nodo y no arranca a través de la red desde algún servidor NAS, como ocurre en otros casos. Eso mantiene la independencia de los nodos de los servidores y reduce el uso de red.
  • Permite su gestión con herramientas de código abierto Joyent SmartDataCenter o SDC, así como Fifo Project.
  • Las Zonas que cité antes también hay que destacarlas. Son contenedores. Uno está basado en Unix y usa pkgsrc con KVM y permite correr otros sistemas operativos usando virtualización por hardware. Incluso se puede usar LX para correr distribuciones GNU/Linux al soportar syscalls o llamadas al sistema del kernel Linux…

Más información – SmartOS

from Linux Adictos https://ift.tt/395BsxA
via IFTTT

elementary OS 5.1.2 ya disponible, con la solución al fallo de Sudo y otras novedades

elementary-os-5-1-2-hera-iso-images-officially-released-529109-2

Hace unas horas, una de las distribuciones basadas en Ubuntu con mejor diseño ha lanzado una nueva actualización menor. Se trata de elementary OS 5.1.2 Hera, lo que es también la primera entrega en llegar tras un proceso de lanzamientos que explican aquí. Una de las novedades más destacadas que llegan junto a esta nueva entrega del sistema operativo “Elemental” es que han corregido un fallo en Sudo que estaba presente desde hacía más de una década.

elementary OS 5.1.2 llega dos meses después de la versión anterior con otras mejoras, como todas las actualizaciones en forma de paquetes que se lanzaron en enero de 2020. Entre los paquetes actualizados tenemos Code 3.2 o el Terminal, que ha subido a la versión 5.1.1. También se han mejorado las Preferencias del sistema y el gestor de archivos. Por otra parte, se han añadido actualizaciones de hardware y de seguridad, como el mencionado fallo en Sudo.

elementary OS 5.1.2 llega con paquetes actualizados

Hace unos meses, compartimos cómo nuestro proceso de lanzamiento ha evolucionado con el tiempo, y el lanzamiento de elementary OS 5.1 Hera marcó la primera vez que construimos el ISO estable para elementary OS a través de nuestra nueva tubería de código abierto. Con el nuevo proceso, se ha vuelto mucho más fácil etiquetar y lanzar compilaciones incrementales del sistema operativo, y en consecuencia hoy hemos lanzado un nuevo giro de la ISO 5.1.

El fallo de Sudo era una vulnerabilidad que permitía a los usuarios obtener acceso root en dispositivos donde pwfeedback estaba habilitado y la versión de Sudo era inferior a la v1.8.26. Es un fallo que han solucionado también esta semana otras distribuciones, como Debian y todos los sabores oficiales de Ubuntu.

elementary OS 5.1.2 también incluye en su ISO el último HWE (habilitación de hardware) de Ubuntu 18.04.3. Los usuarios interesados en hacer una instalación desde cero, pueden descargar la nueva ISO desde este enlace. Los usuarios existentes recibirán todas sus actualizaciones desde el mismo sistema operativo.

from Linux Adictos https://ift.tt/2Uw0lyg
via IFTTT

Windows Virtual Desktop llega a Linux gracias a un cliente desarrollado por IGEL

Windows Virtual Desktop

A mediados de diciembre, Microsoft lanzó Windows Virtual Desktop para todo el mundo, pero los usuarios de Linux sabemos perfectamente lo que significa esto. En ocasiones, significa que han lanzado algo para todos los equipos que ejecuten Windows, en otros casos llega también a macOS y, en el mejor de los escenarios, llega también a dispositivos móviles que usan iOS y Android. Los usuarios de Linux somos tratados de diferente manera, pero nuestra comunidad suele arreglárselas para que podamos usar cualquier software.

Eso es lo que ha hecho IGEL Technology con este software de Microsoft, aunque no por su cuenta exclusivamente: durante el evento IGEL DISRUPT 2020, que tuvo lugar el pasado fin de semana en Nashville, la compañía anunció el lanzamiento y disponibilidad de un cliente de Windows Virtual Desktop que funcionará en sistemas operativos basados en Linux. IGEL hace hincapié en que son la primera compañía en ofrecer un cliente para este software que, entre otras cosas, facilitará que los clientes puedan migrar de Microsoft Workspaces a Azure.

Windows Virtual Desktop en Linux gracias a un cliente de terceros

Cuando Microsoft anunció el lanzamiento de Windows Virtual Desktop, mencionó que habilitaría el soporte para Linux, pero no dio muchos detalles sobre cómo lo haría. Si mencionó que IGEL sería un componente de hardware clave para esto y, tras el anuncio de la compañía alemana, ya se ha despejado la X. El primer sistema operativo en poder usar el escritorio virtual de Windows será IGEL OS, pero pronto debería estar disponible para otras distribuciones.

Microsoft abandonó el soporte para Windows 7 hace un par de semanas (aquí tenéis una lista de alternativas basadas en Linux). Esto hará que algunos dispositivos más antiguos queden obsoletos, pero siempre pueden instalar IGEL OS para convertir cualquier dispositivo (x86 o 64-bit) en un punto final de nube con Windows Virtual Desktop. Y lo más importante, estos dispositivos podrán ejecutar Windows 10 desde la nube Azure.

from Linux Adictos https://ift.tt/381qc5c
via IFTTT

Chrome 80 llega con muchas correcciones de seguridad y estas otras novedades

Chrome 80

Google ha lanzado una nueva versión estable de su navegador web. Se trata de Chrome 80 (más concretamente 80.0.3987.87) y llega con algunas novedades interesantes que detallaremos a continuación. Pero, si hiciéramos caso solo a lo publicado en la web de lanzamientos, pensaríamos que se trata de una versión que ha llegado para corregir fallos de seguridad, porque es lo único que mencionan aquí. En total, las vulnerabilidades corregidas en esta versión son 56, al menos 10 de ellas descubiertas por “investigadores externos” y son de prioridad alta.

En cuanto a cambios, Google ha publicado una entrada en su página web, pero una de aquellas poco organizadas que no es la más fácil y cómoda de leer. Sí publicaron datos más claros cuando lanzaron la última beta de Chrome 80, y a continuación tenéis una lista de las novedades más destacadas que han llegado junto a una versión que llegó a su repositorio oficial antes de que anunciaran su lanzamiento.

Novedades más destacadas de Chrome 80

  • Consume menos recursos gracias a la congelación de pestañas. Este nuevo sistema congelará o hibernará cualquier pestaña que no hayamos consultado pasados cinco minutos, lo que hará que consuma menos recursos, entre lo que tenemos la CPU, la RAM y la batería. No se activará en páginas como Spotify. La novedad también ha llegado a la versión móvil.
  • Grupos de pestañas. La nueva función empezará a llegar en Chrome 80, pero algunos usuarios tendrán que esperar a la v81 del navegador. Esta novedad nos permitirá organizar las pestañas por nombre y color.
  • Notificaciones menos intrusivas. Como Firefox, las notificaciones de que una página quiere enviarnos notificaciones, valga la redundancia, serán mucho menos molestas a partir de esta versión. Eso sí, la versión de Chrome no trabaja como la del navegador de Mozilla; solo funcionará si un usuario rechaza las notificaciones con frecuencia o en páginas que no insisten mucho.
  • Soporte para JavaScript en Gzip vía stream.
  • Mejoras de seguridad en las cookies.
  • Gestión de favicons basados en SVG.
  • Se sigue trabajando en deshacerse del FTP. De hecho, esta versión ha abandonado completamente el soporte.
  • Soporte para WebVR 1.1.

Google Chrome 80 está disponible desde ayer día 4 de febrero. En la mayoría de sistemas operativos basados en Linux, al instalar el navegador también nos añade el repositorio oficial, por lo que actualizar es tan sencillo como instalar los paquetes que aparecen en nuestro sistema de actualizaciones. Para nuevas instalaciones, la nueva versión está disponible desde su página web oficial.

from Linux Adictos https://ift.tt/2u9NEyB
via IFTTT

Ya está en trabajo la compatibilidad de Vulkan con la Raspberry Pi 4

La Raspberry es un ordenador de una sola placa que ha ganado mucha popularidad y que ha servido para el desarrollo de diversos proyectos, que van desde el uso del dispositivo para la implementación de AI, video vigilancia, hasta para la creación de NAS, entre otros. Y aun debido a su gran popularidad, desde hace mucho tiempo la comunidad ha solicitado que el dispositivo tenga compatibilidad con Vulkan, de lo cual hasta apenas fueron escuchadas esas peticiones.

Eben Upton (creador y desarrollador de la Raspberry) realizo un anuncio en el blog de la Raspberry, en el cual dio a conocer el inicio del trabajo en un controlador de video gratuito para el acelerador de gráficos VideoCore VI utilizado en los chips Broadcom. Esta noticia llega justo después del anuncio de que Raspberry Pi 4 es compatible con OpenGL ES 3.1.

El nuevo controlador se basa en la API de gráficos Vulkan y está destinado principalmente a su uso con placas y modelos Raspberry Pi 4 que se lanzarán en el futuro. Igalia lidera el desarrollo del controlador, en colaboración con la Fundación Raspberry Pi.

En el caso de la GPU VideoCore IV suministrada en Raspberry Pi 3, se menciona que no es suficiente para una implementación completa de Vulkan, por lo que la integración del controlador en esta versión de la Raspberry Pi queda descartada por completo.

Vulkan se posiciona como una API de computación y gráficos de nueva generación que proporciona acceso multiplataforma de alta eficiencia a las GPU modernas.

La API de Vulkan ha sido diseñada para acomodar mejor las GPU modernas y abordar los cuellos de botella de rendimiento comunes en OpenGL, proporcionando a los desarrolladores de gráficos nuevos medios para obtener el mejor rendimiento del hardware.

Eben Upton menciona en su publicación de blog que:

La API de Vulkan ha sido diseñada para aprovechar al máximo el hardware moderno de cómputo/gráficos, abordando cuellos de botella comunes en OpenGL.

Hasta ahora, solo se ha preparado el prototipo inicial del controlador, adecuado para realizar demostraciones simples. Está previsto que la primera versión beta, que se puede utilizar para lanzar algunas aplicaciones reales, se publique en la segunda mitad del año en curso.

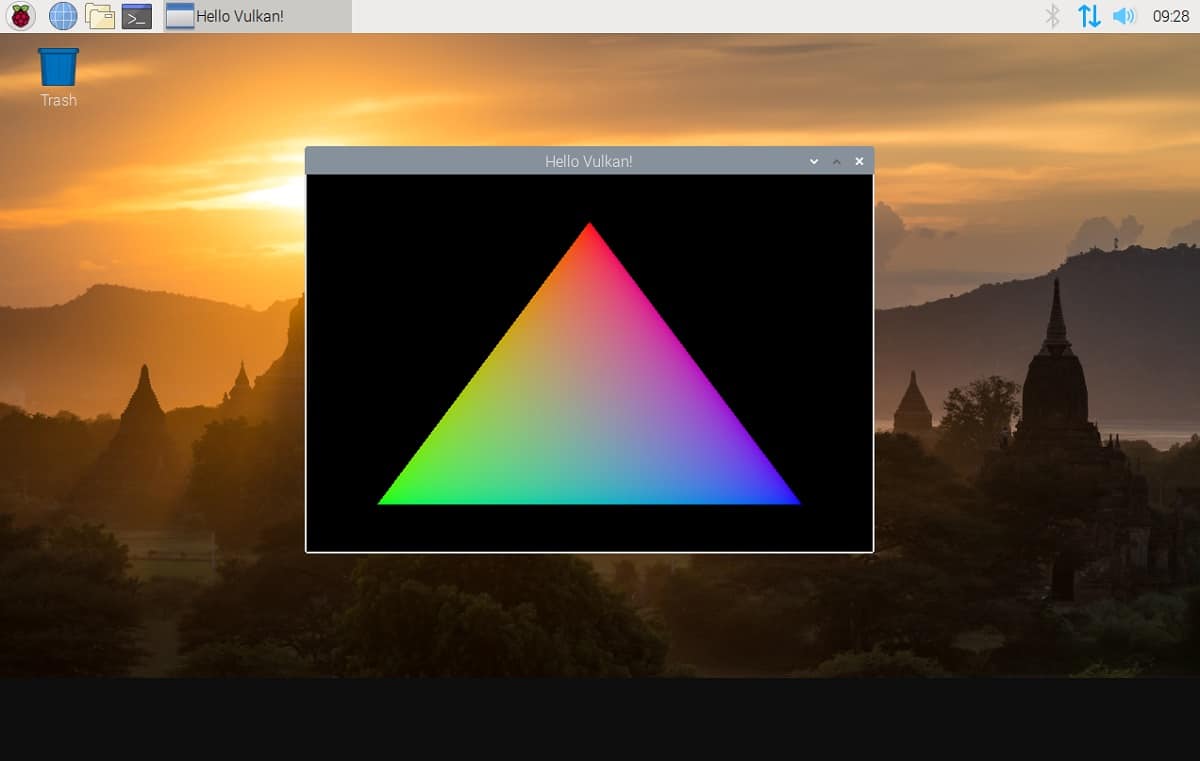
En la publicación realizada por Eben Upton, muestra el trabajo se ha realizado, mostrando un triángulo RGB.

Upton comenta que esta representación del triángulo de la versión Broadcom VideoCore VI Vulkan es evidencia de “triángulo RGB impecable, de un solo mosaico” en el controlador, incluso en esta etapa temprana de desarrollo.

Actualmente no hay acceso al código, pero existe la promesa de que estará disponible más adelante. Aunque se anunció la llegada de Vulkan a la Raspberry Pi, el equipo de desarrollo menciona que esto es solo un trabajo inicial y que queda mucho trabajo por hacer.

Antes de entusiasmarse demasiado, recuerde que esto es solo el comienzo del proceso de desarrollo de Vulkan en Raspberry Pi. Si bien ha habido esfuerzos de la comunidad en la dirección del soporte de Vulkan (originalmente en VideoCore IV) desde 2018, Igalia solo ha estado trabajando en este nuevo controlador durante unas pocas semanas, y todavía tenemos una hoja de ruta de desarrollo muy larga por delante.

Además, Khronos anunció la certificación del controlador v3d Mesa (anteriormente denominado vc5), que se reconoce como totalmente compatible con OpenGL ES 3.1.

El controlador está certificado con el chip Broadcom BCM2711 utilizado en las placas Raspberry Pi 4. La obtención de un certificado le permite declarar oficialmente la compatibilidad con los estándares gráficos y utilizar las marcas comerciales asociadas de Khronos.

Finalmente, la llegada de un controlador de Vulkan oficial para la Raspberry Pi ayudara a mejorar el consumo de energía, el rendimiento y la implementación de múltiples núcleos.

Además de que beneficiara en gran medida al desarrollo en la Raspberry Pi, pues Vulkan proporcionara nuevos medios para obtener el mejor rendimiento del hardware.

Si quieres conocer más al respecto sobre la publicación, puedes consultar los detalles de ello en el siguiente enlace.

from Linux Adictos https://ift.tt/3bfJ8iO
via IFTTT

Coronavirus está afectado a la tecnología, producción y costes

coronavirus

El problema que se está suscitando actualmente por el “Coronavirus” en China, no solo ha generado preocupaciones por la perdida de vidas y que se salga de control el esfuerzo que se está llevando a nivel mundial por detectar oportunamente a los portadores que estuvieron en Wuhan o tuvieron contacto con un infectado.

Si no que también está empezado a generar problemas en el sector industrial y es que como muchos de ustedes sabrán, China es uno de los países que exporta muchos productos a diferentes países, además que también es un país en donde diferentes de las grandes empresas cuentan con sus fábricas de producción, tal es el caso de Apple.

Y es que el temor por el contagio entre el personal de las fábricas ha generado problemas con los envíos debido a que surgen aún preocupaciones por un posible contagio que se pueda generar por recibir productos del país asiático (aun que no se ha comprobado que esto pueda suceder).

Pues desde pequeños distribuidores que se dedican a la venta de productos en populares sitios web, como Alibaba, AliExpress, Chinavasion, DealExtreme, etc. Hasta grandes empresas multinacionales se han visto afectados, pues debido al problema se han generado muchas cancelaciones por parte de clientes e incluso los mismos distribuidores.

Todo esto se ha generado por la falta de personal y el retraso en la reapertura de las fábricas actualmente cerradas, lo que ha comenzado a mostrar una reducción en la producción de piezas electrónicas.

Los informes en línea y la información de analistas de la industria indican que diversas fabricas que se encuentra en el epicentro de la epidemia de coronavirus, están experimentando retrasos en la producción, lo que debería tener un efecto sobre la oferta y el precio de muchos componentes.

Uno de estos productos, son las pantallas LCD, pues al menos cinco fabricas en Wuhan se ha cerrado para evitar la propagación del coronavirus y que como resultado está empezado a generar un aumento en los precios de las pantallas, debido a la reducción de la fabricación y disponibilidad del producto.

Todo esto debería tener un efecto directo en el precio de los paneles LCD y posiblemente también efectos secundarios en la fabricación de computadoras portátiles.

Cabe señalar que hasta el momento Intel y AMD no han hecho mención de los efectos de los coronavirus en sus pronósticos, mientras que por su parte Microsoft lo hizo con un pronóstico mayor de lo habitual para la segunda mitad.

Por otra parte Apple es otra compañía afectada por la epidemia de coronavirus, pues el sábado pasado dio a conocer que cerraría todas sus tiendas oficiales, oficinas corporativas y centros de contacto en China hasta el 9 de febrero.

Ya que el brote de coronavirus fue declarado una emergencia de salud pública mundial por la OMS y lanzó la primera cuarentena obligatoria y obligó a los extranjeros a no regresar de China.

La compañía comenzó cerrando tres tiendas en China a principios de la semana pasada debido a las preocupaciones sobre la propagación del virus.

Apple dijo en un comunicado:

“Como medida de precaución y en base a los últimos consejos de los principales expertos en salud, cerraremos todas nuestras oficinas, tiendas y centros de contacto en China continental hasta el 9 de febrero”. La compañía también dijo que espera reabrir tiendas “lo antes posible”.

Ademas de Apple, se han unido otros minoristas extranjeros, incluidos Starbucks Corp y McDonald’s Corp, para cerrar temporalmente sus tiendas como medida de precaución.

Muchas otras compañías han pedido a sus empleados en China que trabajen desde casa y que detengan los viajes de negocios no esenciales durante la primera semana de febrero.

Finalmente se espera un aumento en diversos productos, ademas de una disminución en la importación y sobre todo que de continuar este problema con la epidemia durante más tiempo, esto tendrá un gran impacto no solo en la escasos sino que tambien muchas empresas podrían comenzar a pensar en una descentralizacion de la producción de sus productos en china.

from Linux Adictos https://ift.tt/3be1zEc
via IFTTT