VRS y CacheOut, dos nuevas vulnerabilidades que afectan a Intel

Recientemente Intel reveló dos nuevas vulnerabilidades en sus propios procesadores, una vez más se refiere a variantes del conocido MDS (Microarquitectural Data Sampling) y se basan en la aplicación de métodos de análisis de terceros a los datos en estructuras de microarquitectura. Los investigadores de la Universidad de Michigan y de la Vrije Universiteit Amsterdam (VUSec) descubrieron las posibilidades de ataque.

De acuerdo con Intel, esto afecta a los procesadores actuales de escritorio y móviles como Amber Lake, Kaby Lake, Coffee Lake y Whiskey Lake, pero también Cascade Lake para servidores.

CacheOut

El primero de ellos tiene como nombre L1D Eviction Sampling o L1DES para abreviar o también se conoce como CacheOut, registrada como “CVE-2020-0549“ esta es la de mayor peligro dado que permite el hundimiento de los bloques de línea de caché forzados a salir del caché de primer nivel (L1D) en el buffer de llenado, que debería estar vacío en esta etapa.

Para determinar los datos que se han asentado en el búfer de relleno, son aplicables los métodos de análisis de terceros previamente propuestos en los ataques MDS y TAA (Transactional Asynchronous Abort).

La esencia de la protección implementada previamente de MDS y TAA resultó que, en algunas condiciones, los datos se vacían especulativamente después de la operación de limpieza, por lo que los métodos MDS y TAA siguen siendo aplicables.

Como resultado, un atacante puede determinar si los datos que se han desplazado del caché de primer nivel durante la ejecución de una aplicación que anteriormente ocupaba el núcleo de la CPU actual o aplicaciones que se ejecutan simultáneamente en otros hilos lógicos (hyperthread) en el mismo núcleo de la CPU (la desactivación de HyperThreading reduce sin eficiencia el ataque).

A diferencia del ataque L1TF, L1DES no permite seleccionar direcciones físicas específicas para la verificación, pero permite supervisar pasivamente la actividad en otras secuencias lógicas asociadas con la carga o el almacenamiento de valores en la memoria.

El equipo de VUSec adaptó el método de ataque RIDL para la vulnerabilidad L1DES y que además está disponible un prototipo de exploit, que también omite el método de protección MDS propuesto por Intel, basado en el uso de la instrucción VERW para borrar el contenido de las memorias intermedias de microarquitectura cuando regresan del kernel al espacio del usuario o cuando transfieren el control al sistema invitado.

Por otra parte, también ZombieLoad ha actualizado su método de ataque con la vulnerabilidad L1DES.

Mientras que los investigadores de la Universidad de Michigan han desarrollado su propio método de ataque CacheOut que permite extraer información confidencial del núcleo del sistema operativo, máquinas virtuales y enclaves seguros SGX. El método se basa en manipulaciones con el TAA para determinar el contenido del búfer de llenado después de la fuga de datos de la caché L1D.

VRS

La segunda vulnerabilidad es Vector Register Sampling (VRS) una variante de RIDL (Rogue In-Flight Data Load), que está relacionada con una fuga en el Store Buffer de los resultados de las operaciones de lectura de los registros vectoriales que se modificaron durante la ejecución de las instrucciones vectoriales (SSE, AVX, AVX-512) en el mismo núcleo de la CPU.

Una fuga ocurre en un conjunto de circunstancias bastante raro y es causada por el hecho de que una operación especulativa realizada, que lleva al reflejo del estado de los registros de vectores en el búfer de almacenamiento, se retrasa y termina después de que se despeja el búfer, y no antes. De manera similar a la vulnerabilidad L1DES, el contenido del búfer de almacenamiento se puede determinar utilizando métodos de ataque MDS y TAA.

Sin embargo, según Intel es poco probable que sea explotable ya que lo cataloga como demasiado complejo para llevar a cabo ataques reales y le asignó un nivel mínimo de peligro, con un puntaje de 2.8 CVSS.

Aunque los investigadores del grupo VUSec han preparado un prototipo de exploit que le permite determinar los valores de los registros vectoriales obtenidos como resultado de los cálculos en otra secuencia lógica del mismo núcleo de CPU.

CacheOut es particularmente relevante para los operadores de la nube, ya que los procesos de ataque pueden leer datos más allá de una máquina virtual.

Finalmente Intel promete lanzar una actualización de firmware con la implementación de mecanismos para bloquear estos problemas.

from Linux Adictos https://ift.tt/2O8aQUx
via IFTTT
Distrowatch: todo lo que necesitas saber sobre esta plataforma

distrowatch logo

Si llevas tiempo en el mundo del software libre, especialmente en el de las distribuciones GNU/Linux (aunque va más allá de eso), seguramente no sea la primera vez que escuchas hablar de Distrowatch. En cambio, si acabas de llegar o estás planeando instalar alguna distro, seguro que es un nombre muy a tener en cuenta, ya que te puede ayudar bastante en las elecciones y a conocer mejor este mundo.

Distrowatch es una página web, como tantas otras. Pero desde su inicio ha estado enfocada a una función muy concreta. Por eso se ha hecho tan famosa. Si quieres conocer todos los detalles de este proyecto y no lo conoces, te invito a seguir leyendo para descubrir todos sus secretos… e incluso si ya lo conocías, puede que te sorprenda conocer algunos detalles que tal vez no sabías.

¿Qué es Distrowatch?

BSD y Tux Linux logo

Distrowatch es un sitio web dedicado a varias cosas fundamentales:

  • Noticias sobre software de código abierto y libre. Lo puedes usar como una fuente para estar al día también.
  • Enlaces con análisis, capturas de pantalla e información de actualizaciones, lanzamientos o desarrollos nuevos.
  • Pero si hay una característica por la que realmente se conoce esta web es por la información de los sistemas operativos o distros que contiene. Ofrece rankings de popularidad de las distros más usadas, con un conjunto de estadísticas sobre estos SSOO para que puedas consultarlo.

Y sí, he escrito sistemas operativos puesto que no solo se centra en las distribuciones GNU/Linux, también encontrarás información sobre otros sistemas operativos como los BSD, Solaris y derivados, e incluso de otros sistemas libres o de código abierto no tan conocidos.

El objetivo de este gran proyecto es facilitar la adopción de este software y sistemas, primero dándolo a conocer. Y en segundo lugar, que los usuarios interesados puedan hacer comparaciones de las distribuciones y sistemas operativos, pudiendo analizar las características que las diferencian de otras y así poder elegir la mejor en cada caso.

Además, la popularidad de Distrowatch ha hecho que colaboren en él numerosas personas, manteniendo el sitio en varios idiomas entre los que se encuentran el inglés, francés, español, alemán, danés, noruego, polaco, chino tradicional, japonés, etc.

Un poco de historia

Distrowatch surgió el 31 de mayo de 2001, un año donde la adopción de GNU/Linux y otros sistemas no es como en la actualidad, pero que ya veía cómo cada vez más usuarios optaban por usarlo. Ten en cuenta que no hacía demasiado tiempo de la creación de Linux (1991), aunque de otros sistemas que encontrarás sí que hacía algo más de tiempo desde su puesta en marcha.

Pretendía ser un solo sitio donde encontrar información muy amplia, y lo ha conseguido. Desde aquella época ha sido mantenido por Ladislay Bodnar. Pero desde entonces ha cambiado mucho. En sus inicios solo contaba con una tabla simple en la que se mostraban las cinco distros Linux más grandes de la época, comparando precio, versiones, fecha de realización, etc. Y poco a poco fue agregando más contenido y funciones.

Con el tiempo también ha ido aumentando más allá de las distros GNU/Linux, con sistemas *BSD y Solaris, así como otros derivados de estos. Eso los ha transformado en la base de datos más importante a la que puede acceder la comunidad para saber sobre proyectos de software libre y código abierto.

El propio Ladislay Bodnar ha comentado que la función de las estadísticas de la página web supuso un antes y un después para el proyecto. Bodnar quería crear una buena base honesta sobre las distros existentes para que los usuarios pudieran consultarla y ayudarles a elegir. Además de incluir enlaces para ir a cada página oficial de cada distro para descargarla.

Tan popular se hicieron sus estadísticas, que muchas otras webs y analistas las usan como guía de referencia sobre la popularidad de las distribuciones. Se basa en la cantidad de visitas que tienen cada una de las entradas en Internet. De esa forma se sabe cuál está siendo tendencia en cada año.

¿Cómo consultarlo?

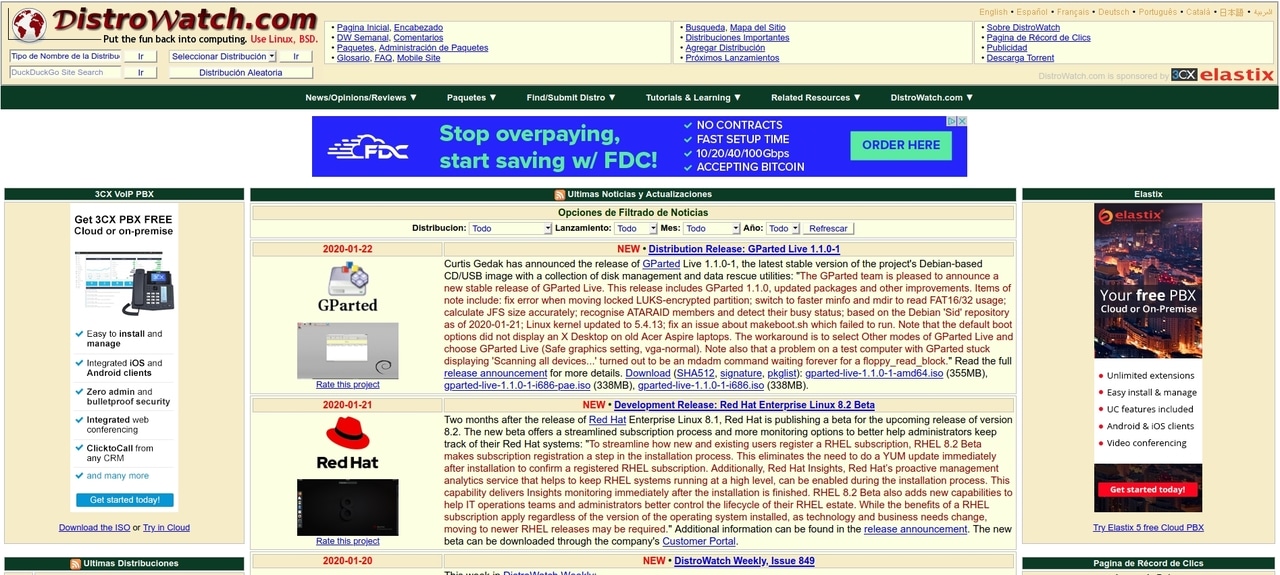
Distrowatch web

Ésta que ves sobre estas líneas es la interfaz web de Distrowatch. Como ves es una web de aspecto bastante primitivo pero sencilla de usar. Como puedes ver, tienes todo lo necesario al alcance de tu mano, por ejemplo:

  • Página principal: tiene varias zonas distinguidas.
    • En la zona central tienes las últimas noticias sobre software libre y código abierto. Puedes filtrar según la fecha o distro, si quieres buscar algo más concreto.
    • A la izquierda puedes encontrar una columna con la lista de las últimas distribuciones que han sido actualizadas y también los últimos paquetes.
    • En la derecha puedes ver la zona de estadísticas sobre distros. Están ordenadas por cantidad de clics, desde la más popular a la de menos popularidad. Tiene un filtro para poder evaluar su popularidad en distintos rangos temporales. Incluso puedes por años de los ya pasados…
  • Zona superior del menú: aquí hay algunos enlaces simples que te conducen a otras zonas de la web Distrowatch. Entre ellos puedes destacar:
    • Zona torrent: para descargar varios sistemas operativos usando este protocolo desde algún cliente como Transmission. Puede ser una buena forma de descargar tus sistemas usando un procedimiento rápido y seguro, como alternativa a las webs oficiales.
    • Glorario: es un mini diccionario muy práctico con algunos de los términos que puedes encontrara lo largo de esta web y que te ayudarán a comprender mejor a lo que se refieren.
    • Próximos lanzamientos: te mostrará cuales serán los próximos lanzamientos, a modo de adelanto de su pagina de noticias principal para saber qué es lo que está por venir…
    • Agregar una distribución nueva: puedes introducir los datos para agregar una nueva distribución desconocida hasta el momento o que hayas desarrollado tú mismo. De ese modo aparecerá en la web entre las otras.
    • Otras: también encontrarás otros aparatados con información sobre el propio Distrowatch, sobre el mapa del sitio para localizar mejor lo que buscas, sobre la publicidad que usan para financiar el proyecto, etc.

A lo largo de su historia ha ido publicando las estadísticas de las distros más populares o visitadas. Puedes leer un historial de las que han ido ocupando los primeros puestos a lo largo de los años desde este enlace.

¡Espero que te haya servido para descubrir algunos detalles desconocidos sobre este viejo conocido!

from Linux Adictos https://ift.tt/3108cVY
via IFTTT

Linux 5.5 llega con mejoras para LivePatch y estas otras novedades

Linux 5.5

Después de una par de semanas dudando de si llegaría antes o después, Linus Torvalds lanzó ayer Linux 5.5. Se trata de la última versión estable del núcleo de Linux y llega con muchas novedades, la mayoría de ellas en forma de soporte mejorado para todo tipo de hardware. En un principio, Torvalds se había planteado lanzar una octava Release Candidate, pero decidió que no era necesario tras una semana muy tranquila y un tamaño del kernel muy reducido.

Linux 5.5 es un lanzamiento importante, o por lo menos más importante que versiones como la v5.4 cuyo cambio más destacado fue un módulo de seguridad muy polémico llamado Lockdown. Muchos aseguran que Lockdown le “quita la gracia a Linux”, mientras que otros opinan que mejorará la seguridad de los sistemas operativos y les gustaría que su distribución lo activara por defecto. A continuación tenéis la lista de novedades más destacadas que llegan junto a Linux 5.5.

Novedades más destacadas de Linux 5.5

  • El LivePatch de Linux 5.5 seguirá el estado del sistema para gestionar mejor los parches. Recordamos que Ubuntu 20.04 Focal Fossa tendrá disponible esta opción por tratarse de una versión LTS.
  • Se añadirá un driver ACPI de System76 para su nuevo Coreboot.
  • Nuevo driver HMEM Intel para manejar hardware como Intel Optane DC Persistent Memory.
  • Soporte principal para las antiguas estaciones de trabajo SGI Octane MIPS.
  • Habilitación continua de gráficos Tiger Lake/Gen12, así como compatibilidad con gráficos Jasper Lake. También hay compatibilidad con 12 colores BPC, actualizaciones HDCP y otros cambios para el controlador Intel.
  • Junto con el otro trabajo de gráficos Intel Gen12, hay algunos fragmentos iniciales sobre las preparaciones Intel Xe Multi-GPU.
  • Soporte para el overclocking AMD OverDrive para las GPU Navi.
  • Soporte para HDCP AMDGPU para su capacidad de protección de contenido.
  • Se ha añadido más código de GPU Arcturus para ese producto Radeon Pro inédito. También AMDGPU corrige la administración de energía, Navi y otros bits gráficos Radeon.
  • Soporte para el Adreno 510 incluido en el driver MSM DRM.
  • Mejorado el ahorro de energía en portátiles híbridos con Intel Graphics y una GPU NVIDIA discreta.
  • Actualizaciones para la herramienta Intel Speed Select.
  • Las temperaturas de las unidades NVMe se informarán a través de HWMON/sysfs.
  • Mejor manejo del cifrado EXT4 porque el cifrado basado en FSCRYPT ahora funciona cuando el tamaño del bloque es más pequeño que el tamaño de página del sistema. También viene con EXT4 una nueva implementación de lectura de E/S directa.
  • Soporte de cifrado en línea FSCRYPT.
  • Soporte del administrador de conexión de software Thunderbolt 3 para beneficiar a los sistemas Apple.
  • El subsistema criptográfico de Linux 5.5 finalmente reemplaza la API de cifrado de bloque asíncrono con el uso de SKCIPHER.
  • Soporte para el audio NVIDIA DP MST.
  • Mejoras en la gestión de energía del Intel Ice Lake.
  • Se ha reintroducido el driver para compartir archivos de VirtualBox, algo que se eliminó en Linux 5.4.
  • Mejoras para los portátiles Huawei.
  • Para las CPU Zen 2, la nueva instrucción RDPRU se anunciará en /proc/cpuinfo.
  • Un nuevo controlador WiFi WFX para el hardware IoT de baja potencia de Silicon Labs.
  • Un nuevo controlador de teclado Logitech.

Ya disponible en kernel.org

Linux 5.5 ya está disponible en The Linux Kernel Archives (kernel.org) y podemos descargar su “tarball” desde este enlace. También podemos instalar la nueva versión usando herramientas con interfaz de usuario como Ukuu.

from Linux Adictos https://ift.tt/37A6YTS
via IFTTT

Avast vende los datos de millones de usuarios a grandes empresas

Avast vende los datos de millnes de usuarios

Hace un tiempo te contamos que una extensión para navegadores desarrollada por la empresa Avast recopilaba datos de los usuarios. Lo que no se sabía era para que lo recopilaban. Ahora está claro

Según una investigación conjunta de Motherboard y PCMag, la empresa detrás del popular programa antivirus está vendiendo datos de navegación web altamente sensibles a muchas de las empresas más grandes del mundo.

Los documentos, de una filial del gigante de los antivirus Avast llamada Jumpshot, muestran que el programa antivirus de Avast instalado en el ordenador de una persona recoge datos y que Jumpshot los reempaqueta en varios productos diferentes que luego se venden a muchas de las mayores empresas del mundo. Algunos clientes pasados, presentes y potenciales incluyen Google, Yelp, Microsoft, McKinsey, Pepsi, Sephora, Home Depot, Condé Nast, Intuit entre otras multinacionales.

Uno de los productos más populares de Jumpshot es “All Clicks Feed”, que puede rastrear el comportamiento del usuario, los clics y el movimiento a través de los sitios web con gran precisión.

Se estima que Avast cuenta con 450 millones de usuarios mientras que los que están a la venta son los de 100 millones de usuarios. Avast explica la diferencia en que solo proporciona a Jumpshot los datos de aquellos usuarios que dieron su autorización. Aunque los investigadores no pudieron comprobarlo.

Avast vende los datos sobre estos hábitos de navegación

Avast recoge los datos de los usuarios que se inscriben y luego se los proporciona a Jumpshot, pero varios usuarios de Avast dijeron que no sabían que Avast vendía datos de navegación, lo que plantea interrogantes sobre si verdaderamente sabían lo que estaban consintiendo.

Según la información a la que tuvieron acceso Motherboard y PCMag, Avast vendió datos que incluyen las búsquedas en Google, las búsquedas de lugares y coordenadas GPS en Google Maps, las personas que visitan las páginas en LinkedIn de las empresas, los vídeos de YouTube visualizados, y las personas que visitan sitios web pornográficos. Es posible determinar a partir de los datos recogidos qué fecha y hora el usuario anónimo visitó YouPorn y PornHub, y en algunos casos qué término de búsqueda introdujo en el sitio pornográfico y qué vídeo específico vio.

Aunque en los datos no se incluyen información personal como los nombres de los usuarios, siguen conteniendo una gran cantidad de datos de navegación específicos, y los expertos dicen que podría ser posible desanonimizar a ciertos usuarios.

Después de que se descubriera que recolectaba información a través de las extensiones del navegador, Avast decidió hacerlo directamente por medio del antivirus. La firma comenzó a pedir a los actuales usuarios de su solución antivirus gratuita que optaran por la recolección de datos,

En la ayuda del producto (esa que casi nadie lee) se explica:

Si se inscriben, ese dispositivo pasa a formar parte del panel de Jumpshot y toda la actividad de Internet basada en el navegador será comunicada a Jumpshot. ¿Qué URLs visitaron estos dispositivos, en qué orden y cuándo?” añade, resumiendo las preguntas que el producto puede ser capaz de responder.

Consultado por Motherboard, desde Home Depot respondieron del uso que hacen de los datos comprados:

A veces utilizamos la información provistas por terceros para ayudar a mejorar nuestra actividad, nuestros productos y nuestros servicios. Exigimos que estos proveedores tengan los derechos apropiados para compartir estas informaciones con nosotros. En este caso, recibimos datos anónimos de la audiencia, que no pueden ser utilizados para identificar a los clientes individuales

Mientras que desde Microsoft negaron mantener actualmente relación con Jumpshot, Yelp explicó que había sido por única vez:

En 2018, como parte de una solicitud de información por parte de las autoridades antimonopolio, se le pidió al equipo de políticas de Yelp que estimara el impacto del comportamiento anticompetitivo de Google en el mercado de búsqueda local.Contratamos a Jumpshot por única vez para generar un informe de datos de tendencias anonimizados y de alto nivel que validara otras estimaciones del desvío de tráfico de Google de la web.

from Linux Adictos https://ift.tt/36ue8rI
via IFTTT

VPN gratis: Análisis de las opciones que te permiten tener una

Una VPN o Virtual Private Network es un servicio que permite desbloquear algunos servicios de Internet que están restringidos según tu zona geográfica, como algunos servicios de vídeo streaming, o ciertas apps que no se pueden descargar desde las tiendas de aplicaciones en algunos países. También da una seguridad extra al cifrar el tráfico de la red, aportando algo más de privacidad y anonimato cuando navegas.

Para más detalles sobre la VPN, puedes leer nuestro artículo sobre los mejores servicios VPN de pago. En él encontrarás todo lo que necesitas saber, desde sus ventajas, hasta cómo puedes elegir la mejor. En este nuevo artículo nos centraremos solo en las que son gratis. Ya que muchos usuarios no suelen hacer un uso intensivo del servicio y prefieren probar con uno gratis…

No confundas VPN con VPS, son dos cosas totalmente diferentes.

Mejores servicios VPN gratis

Si estás pensando en probar las bondades de una VPN pero quiere primero evaluar si sirve para lo que buscas o no, e incluso si la vas a usar de forma muy eventual, entonces es probable que te interese saber cuáles son los servicios VPN gratuitos más recomendables. No obstante, tarde o temprano, si la usas de forma más intensiva, te compensará pagar un servicio, ya que ofrecen mejores prestaciones y no son tan caros.

Hotspot Shield

Con Hotspot Shield puedes tener un servicio gratis. También cuentan con servicio de pago, pero si quieres probar puedes usar el descargable gratuito que tienen en su página web. El problema es que solo está disponible para Windows, no obstante, si usas otros sistemas operativos con el navegador web Firefox, también puedes hacer uso de su complemento para este navegador, aunque se limitará solo al uso de dicho navegador, dejando al descubierto el tráfico desde cualquier otro programa conectado…

Entre sus características más destacables están la de su recuendo de servidores, ya que tiene 2500. Se encuentran alojados en más de 70 países diferentes, y admite un máximo de 5 dispositivos conectados a la vez. Su cifrado es bastante bueno, para aportar una seguridad extra a tus conexiones. En cambio, su velocidad se podría mejorar algo.

Otro detalle a tener muy en cuenta es que al ser gratis, está limitado a un tráfico de solo 500 MB de datos por día, es decir, unos 15 GB por mes. Esto no es una gran cosa, especialmente si lo quieres para usos que consuman bastante ancho de banda, como es el vídeo en streaming o para descargas de gran tamaño.

Hotspot Shield

TunnelBear

TunnelBear es otro de los servicios gratuitos que puedes encontrar para hacerte con una VPN gratis decente. Tiene 1000 servidores en este caso, distribuídos en más de 20 países. Además, el límite de dispositivos conectados desde la misma IP es también de 5, como en el caso anterior.

Lo bueno de TunnelBear es que aporta una facilidad extra, siendo muy sencillo proteger tu identidad. Tiene clientes para dispositivos móviles y también para PC, con soporte para plataformas Microsoft Windows, macOS, Android e iOS. Además, tiene extensiones para los navegadores webs más conocidos, también para Linux, como Firefox, Chrome, y Opera.

El problema es que al ser gratis, tiene limitaciones en el tráfico. Está limitado a solo 500MB por cada mes, que es algo extremadamente corto para la mayoría de usuarios. Si te gusta y quieres desbloquear ese límite, puedes optar por algunas de sus dos tarifas de pago.

Aporta seguridad muy buena. Se ha transformado en un servicio serio, especialmente tras su adquisición por parte del gigante de la seguridad McAfee. Además, recientemente han cambiado su política de recolección de datos de sus clientes. Ahora no almacenan tantos datos como antes, lo que aporta mayor anonimato.

Otro de sus inconvenientes es que no dispone de gran cantidad de opciones y configuraciones, por eso es también sencillo de usar para usuarios sin conocimientos. No obstante, los usuarios más avanzados pueden verse algo atados para hacer lo que realmente quieren.

TunnelBear

Windscribe

Desde su web oficial, puedes comprobar que Windscribe es un servicio que tiene dos opciones de pago, pero también otra totalmente gratis. Puedes elegir entre el gratuito o las suscripciones, según tus necesidades. En cualquier caso, es una VPN decente para ser gratis, con una seguridad muy buena y con una generosa generación de datos basura.

Cuenta con más de 400 servidores sobre los que se sostiene el sistema, localizados en más de 60 países. Lo bueno es que no tiene un límite de dispositivos conectados de forma simultánea. Eso puede ser una ventaja frente a los anteriores si usas gran cantidad de dispositivos en tu casa, como tablets, smartphones, PCs, etc., conectados a la vez.

Se encuentra disponible para macOS, Windows, Linux e iOS, y con extensiones para los navegadors web Firefox, y Chrome. Otras ventajas es su límite tan alto de datos por mes, con hasta 10GB, sin hacer una limitación diaria como hacen otros de los anteriores. Por tanto, puedes usar hasta esa cifra al finalizar el mes, sin importar lo que consumas un día. Además, si agregas un invitado puedes agregar 1GB extra, e incluso conseguir ganar +5GB.

Windscribe

Speedify

Con 200 servidores repartidos por más de 50 países, otro de los servicios con buenas prestaciones y gratuitos es Speedify. Su velociad es buena para ser un servicio gratis, pero solo admite un máximo de un solo dispositivo conectado de forma simultánea.

Se encuentra disponible para macOS, Linux, Windows, iOS y Android, permitiéndote descargar las app cliente para todos esos sistemas. Desde el primer momento notarás su tecnología para acelerar la conexión, con una seguridad bastante sólida y sencillo uso.

Entre sus desventajas está la de no permitir uso de Netflix, y por supuesto el límite de datos por mes al ser un servicio gratis. En el caso de Speedify es de 5GB al mes, que no es gran cosa para muchos usuarios. Por lo demás, merece la pena probarlo…

Speedify

ProtonVPN

De ProtonVPN ya hablé en el artículo de VPNs de pago. Es uno de los mejores servicios a nivel general. Y lo bueno es que te dejan probar esa potencia y seguridad de forma totalmente gratuita.

En su servicio gratis, ProtonVPN permite una conexión simultánea, rapidez buena (media en comparación con las de pago), seguridad de grado militar, con servidores solo en 3 países al ser un servicio limitado, sin límite de datos, sin anuncios y lo mejor de todo, no hay política de registros de datos para los usuarios, por lo que respetará más tu privacidad.

Además, tiene app para Windows, MacOS, Linux, iOS y Android, con su app cliente nativa para esas plataformas y con posibilidad de usar de forma sencilla. Incluso puedes actualizar a una suscripción de pago en caso de que lo quieras.

ProtonVPN

Hide.me

Hide.me es otro de los mejores servicios VPN sin coste. Está pensado especialmente para proteger tu privacidad cuando navegas, con 1400 servidores localizados en 55 países diferentes. Su límite de dispositivos a a vez es de 5. Además, no mostrará advertencias o habrá throttiling de su velocidad, permitiéndote mantener unos márgenes buenos de velocidad en cualquier momento.

En su servicio gratis solo permiten tres localizaciones entre su configuración, con un límite de 2GB por cada mes. No es nada del otro mundo, pero si quieres desbloquear más potencial puedes pagar suscripción para tener un mejor servicio.

Se encuentra disponible de forma nativa para Windows, MacOS, Android e iOS. Cuentan con un soporte técnico 24/7, por si tienes problemas. Si lo quieres para Linux te toca trabajar un poco más, para instalarla como te informan desde su propia web.

Hide.me

SurfEasy

No es un servicio gratis afincado en Canadá, en cambio, SurfEasy tiene un complemento para el navegador Opera de cualquier sistema operativo que soporte este navegador web. Por tanto, es algo limitado, además de ofrecer unas prestaciones que tampoco son de otro mundo. No obstante, puede ser una buena opción para algunos fans de dicho navegador.

Cuenta con 1000 servidores en 25 países, y tiene soporte para 5 dispositivos de forma simultánea. Cuenta con una interfaz muy sencilla de usar, un rendimiento decente, pero su límite es de 500MB al mes.

SurfEasy

PrivateTunnel

Es otra VPN gratuita que puedes encontrar para Windows, Linux y dispositivos móviles. PrivateTunnel te permite usar sus servidores en 9 localizaciones diferentes y un máximo de 3 dispositivos conectados de forma simultánea. Su uso es muy simple debido a su interfaz amigable.

Algunas cosas negativas, además del límite, es que el rendimiento puede ser algo inconsistente en algunos momentos. A pesar de ello, puede ser bueno si has probado todos los anteriores y no te han convencido por cualquier motivo o si usas varios VPNs gratis para eludir el límite que imponen los gratuitos y así cubrir tus necesidades mensuales sin pagar un solo euro…

PrivateTunnel

Ahora ya puedes elegir la mejor VPN gratis o de pago tras estos dos posts explicando todos sus secretos. Espero haberte ayudado, ya sabes que puedes dejar tus comentarios.

from Linux Adictos https://ift.tt/38GAWpy
via IFTTT

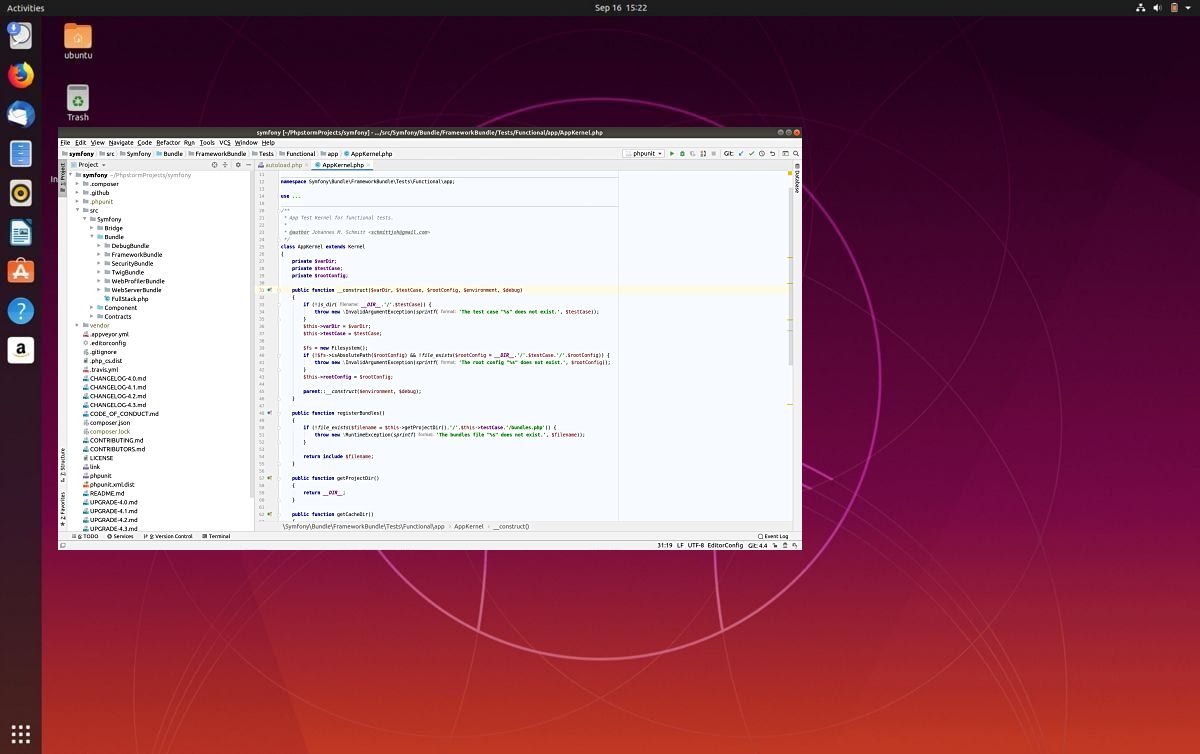
PhpStorm, un excelente IDE para PHP multiplataforma

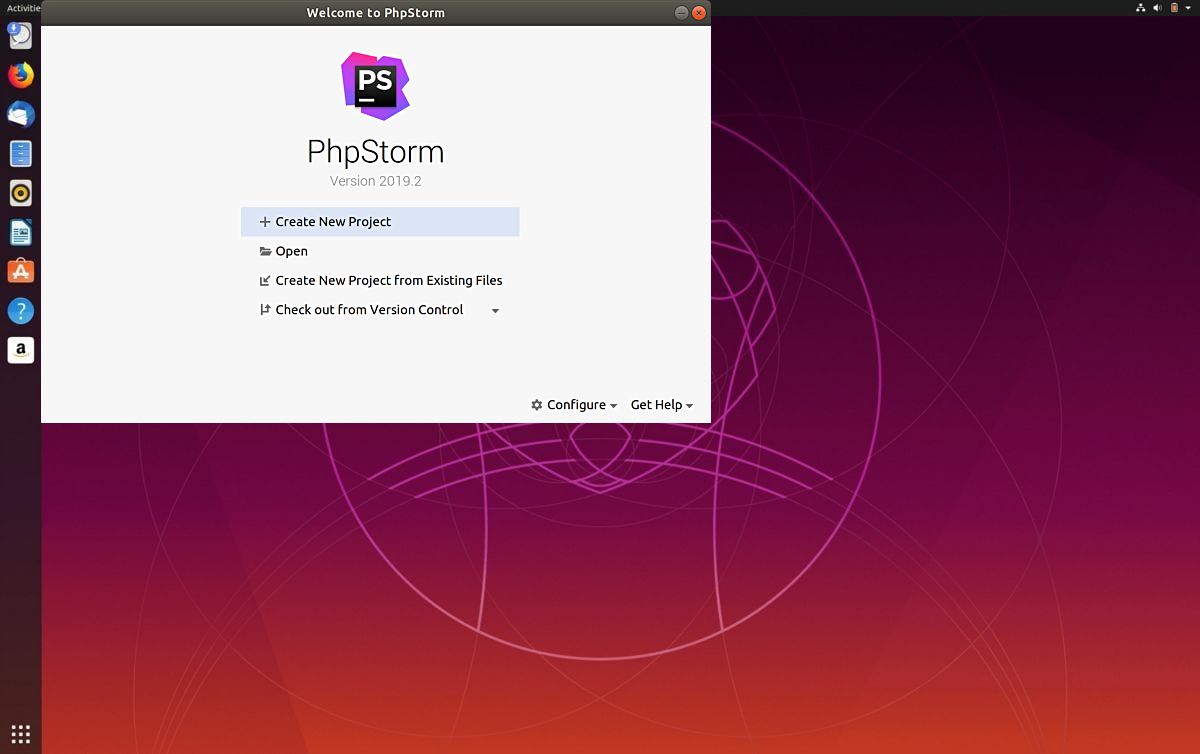
Phpstorm-

PhpStorm es el IDE PHP “Lightning Smart” creado por JetBrains y el cual está disponible para desarrolladores en Linux, MacOS y Windows. Es importante mencionar que esta no es una aplicación gratuita y los usuarios deben comprar una clave de licencia para usarla en todo su potencial.
Aunque JetBrains ofrece una licencia gratuita de un año para estudiantes, profesores, institutos y demás áreas académicas, la cual te permite no solo utilizar este IDE sino también te da acceso a los diferentes productos que ofrece JetBrains.

PhpStorm proporciona un editor para PHP, HTML y JavaScript con análisis de código sobre la marcha, prevención de errores y refactorizaciones automatizadas para código PHP y JavaScript. La finalización del código de PhpStorm es compatible con diferentes versiones de PHP, incluidos generadores, corutinas, la última palabra clave, lista en foreach, espacios de nombres, cierres, rasgos y sintaxis de matriz corta. Además de que incluye un editor SQL completo con resultados de consulta editables.

Sobre PhpStorm

PhpStorm está escrito en Java y los usuarios pueden extender el IDE instalando complementos creados para PhpStorm o escribiendo sus propios complementos. El software también se comunica con fuentes externas como XDebug.

La aplicación es compatible con Linux a través de varias tecnologías. En su sitio web oficial, anuncian que la aplicación se distribuye a través de un paquete Snap, aunque también se distribuye mediante los binarios y también algunas distribuciones de Linux incluyen el paquete en sus repositorios.

PhpStorm proporciona un editor de código enriquecido para PHP con resaltado de sintaxis, configuración de formato de código extendido, verificación de errores sobre la marcha y finalización de código.

Dentro de sus principales características se pueden destacar las siguientes:

  • Compatibilidad con diversas versiones de PHP
  • Función de autocompletado de código, clases, métodos, los nombres de las variables y las palabras clave de PHP, además de los nombres utilizados comúnmente para los campos y las variables según su tipo.
  • Soporte de estilo de codificación (PSR1/PSR2, Drupal, Symfony, Zend).
  • Soporte PHPDoc
  • Detector de código duplicado.
  • PHP Code Sniffer (phpcs)
  • Refactorizaciones (Cambiar nombre, Introducir variable, Introducir constante, Introducir campo, Variable en línea, Mover miembro estático, Extraer interfaz).
  • Edición de plantillas de Smarty y Twig (resaltado de errores de sintaxis, finalización de funciones y atributos de Smarty, inserción automática de llaves emparejadas, comillas y etiquetas de cierre y más).
  • Vista MVC para Symfony y frameworks Yii.
  • Soporte PHAR.

¿Como instalar en Linux?

Primero, si quieres obtener la licencia de un año que se ofrece, solamente debes dirigirte al sitio web oficial de JetBrains y aqui debes crear una cuenta en donde debes proporcionar tu email institucional o enviar tu credencial.

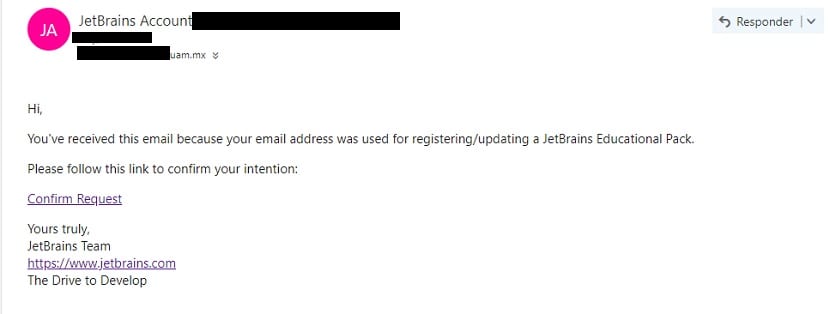
Correo de activación

JetBrains te enviará un correo de confirmación y un enlace donde podrás activar tu licencia la cual podrás utilizara para CLion, AppCode, DataGrip, dotCover, dotMemory, dotTrace, GoLand, IntelliJ IDEA Ultimate, PhpStorm, PyCharm, ReSharper, ReSharper C ++, Jinete, RubyMine y WebStorm.

Hecho esto, recibirás la licencia para poder utilizar alguno de esos productos, de los cuales en este caso nos interesa PhpStorm.

Antes de realizar la instalación de PhpStorm, debo recordate que funciona con Java, por lo que debes contar con el paquete de Java instalado en tu sistema.

Ya conociendo esto, podremos realizar la instalación ya sea descargando el paquete que nos ofrece directamente desde su sitio web oficial, Snap, Flatpak o en el caso de que tu distro tenga el paquete incluido puedes instalarlo desde sus repositorios.

En el caso de los métodos más sencillos, vamos a optar por la instalación del paquete Snap, el cual solamente nos pide que nuestro sistema cuente con el soporte añadido.

En una terminal vamos a teclear cualquiera de los siguientes comandos, ya sea para instalar la versión edge o la versión estable:

sudo snap install phpstorm --classic --edge

sudo snap install phpstorm –classic

Ahora, por otra parte si prefieren el uso de Flatpak, basta con contar con el soporte para instalar este tipo de paquetes.

En una terminal simplemente se tiene que teclear:

flatpak install flathub com.jetbrains.PhpStorm

Finalmente si deseas realizar la instalación con el paquete que te proporcionan desde el sito web, podrás encontrar las instrucciones dentro del paquete.

from Linux Adictos https://ift.tt/30VyQ2e
via IFTTT

Solus 4.1 Fortitude ya disponible, llega con nueva experiencia de escritorio y otras novedades

Solus 4.1

Distribuciones Linux hay muchas, incontables, pero son muchas menos las que no están basadas en otras populares como Ubuntu/Debian, Arch Linux o Fedora, entre otras. Una de esas distribuciones totalmente independientes ha lanzado nueva versión hace unas horas, más concretamente un Solus 4.1 que, según la nota de su lanzamiento, está repleta de novedades. El resumen que nos hacen ellos es que incluyen nuevos escritorios, o nuevas experiencias en los mismos, paquetes actualizados y activación de hardware (HWE).

Lo que vais a encontrar en este artículo es un resumen de la extensa nota del lanzamiento cuyo enlace tenéis encima de estas líneas. Entre las novedades, se incluyen versiones actualizadas de paquetes populares, como Firefox que llega con la v72.0.2, LibreOffice que sube a la v6.3.4.2 y Thunderbird que lo hace a la 68.4.1. A continuación tenéis las novedades más destacadas que incluye Solus 4.1.

Novedades más destacadas de Solus 4.1

Esta versión llega 10 meses después de la anterior con estas novedades:

  • Linux 5.4.12. Como dato, en el momento de escribir estas líneas, el kernel más actualizado está en la v5.4.15.
  • Paquetes actualizados a sus últimas (o casi) versiones. Esto incluye:
    • Firefox 72.0.2.
    • LibreOffice 6.3.4.2.
    • Thunderbird 68.4.1.
    • ffmpeg 4.2.2.
    • gstreamer 1.16.2.
    • libogg 1.3.4.
    • libpng con optimizaciones SSE3.
    • livdpau soporta decodificación VP9, HEVC 444, entre otras.
    • Mejoras en el codificaor x265.
    • systemd 244.
  • Activación de hardware (HWE) y kernel.
  • Soporte para compresión Zstandard (zstd).
  • Soporte para ESync.
  • Mejorado el compilador AOT para perfiles AppArmour.
  • Actualizados NetworkManager y wpa_supplicant.
  • Solus 4.1 llega en 4 entornos gráficos diferentes: Budgie 10.5.1, GNOME 3.34.3, MATE 1.22 y Plasma 5.17.5, el último acompañado por Frameworks 5.66, KDE Applications 19.12.1 y Qt 5.13.2, lo que coincide con sus últimas versiones.

Los usuarios insertados en usar la última versión de esta distribución Linux pueden descargar las nuevas imágenes ISO desde la página web de descargas oficial a la que podéis acceder desde este enlace. Solus usa el modelo de actualizaciones conocido como Rolling Release, lo que significa que los usuarios existentes podrán actualizar a la nueva versión desde el mismo sistema operativo.

from Linux Adictos https://ift.tt/2RrWsZh
via IFTTT

Un dispositivo para paranoicos. Betrusted permitirá mantener más privada tu información privada

Un dispositivo para paranoicos
Un dispositivo para paranoicos llamado Betrusted, promete garantizar que nuestra información siga siendo privada más allá de las soluciones de software y hardware tradicionales. Está siendo desarrollado por Andrew “bunnie” Huang, un ingeniero electrónico estadounidense que actualmente reside en Singapur.

En los últimos años hemos asistido al auge de los llamados “dispositivos inteligentes”, un término que supongo que debe haber sido puesto para contrastar con la inteligencia de sus usuarios al utilizarlos.

Estos aparatos son intrísecamente inseguros. Las fugas de datos pueden ocurrir. Ya han ocurrido de múltiples maneras aprovechando fallas de seguridad y puertas traseras en el software.

La mayoría de nosotros argumentaría que para solucionar eso hay que utilizar dispositivos que incluyan software de código abierto. Pero, esa es solo una ventaja teórica. Es cierto que el código está disponible para ser inspeccionado, siempre y cuando alguien demuestre el suficiente interés para hacerlo. Pero, aunque alguien lo haga y detecte todos los problemas de software ¿Se puede confiar en el hardware?

Si pensabas construir tu casa inteligente usando hardware abierto, el amigo Huang tiene una mala noticia:

El hardware abierto es precisamente tan fiable como el hardware cerrado. Lo que significa que no tengo ninguna razón inherente para confiar en ninguno de los dos. Mientras que el hardware abierto tiene la ventaja de permitir a los usuarios innovar y constituyen una intención de diseño más correcta y transparente que el hardware cerrado, al final del día cualquier hardware de suficiente complejidad no es práctico para verificar, ya sea abierto o cerrado. Incluso si publicamos el conjunto completo de placas para una moderna CPU de mil millones de transistores, este “código fuente” no tiene sentido sin un método práctico para verificar la equivalencia entre el conjunto de placas y el chip en su posesión hasta un nivel casi atómico sin destruir simultáneamente la CPU.

¿Te parece exagerado?

A un programa de codigo abierto se lo puede verificar a medida que se escribe, y luego generar una firma matemática “hash” diseñada para asegurar que el software que se descarga en el sistema de un usuario es idéntico al original. Pero, como dice Huang, no es posible comprobar de la misma manera que el hardware no ha sido comprometido en la fábrica o durante el proceso de distribución. Hay demasiadas formas en las que el hardware podría haber sido modificado de manera difícil de detectar. Y, si no podemos confiar en nuestro hardware, no podemos confiar ni siquiera en el software de código abierto, ya que tenemos que utilizar el hardware – posiblemente comprometido – para comprobar si los hashes del software son correctos.

Betrust, un dispositivo para paranoicos

Huang y su equipo ven a su proyecto como una solución de hardware y software sobre la cuál construir otros proyectos.
En la página web del pryecto se lo describe como:

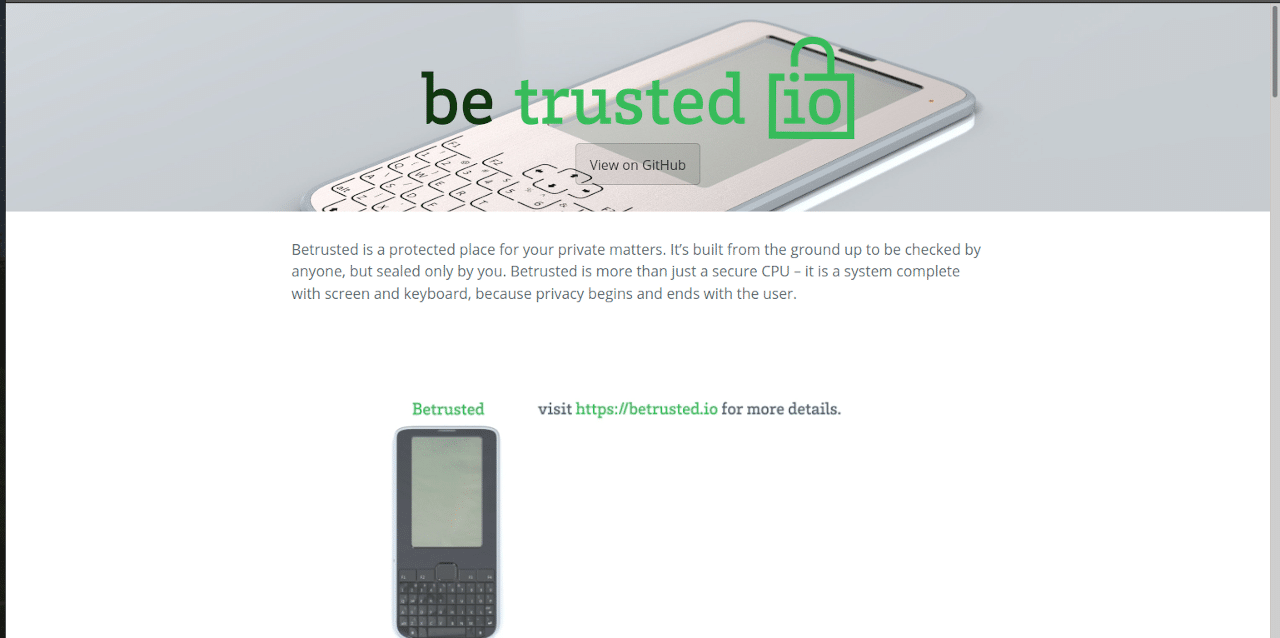
Betrusted es un lugar protegido para sus asuntos privados. Está construido desde cero para ser revisado por cualquiera, pero sellado sólo por usted. Betrusted es más que una CPU segura – es un sistema completo con pantalla y teclado, porque la privacidad comienza y termina con el usuario.

El funcionamiento básico del aparato es el siguiente:
Supongamos que queremos enviar un mensaje privado a otro usuario del dispositivo:

  1. Escribimos y ciframos el mensaje en Betrusted.
  2. Lo enviamos usando nuestro teléfono o conexión WiFi
  3. El usuario lo recibe vía su teléfono o conexión WiFi.
  4. Lo descifra y lee en su Betrusted.

La funcionalidad limitada del dispositivo hace que sea posible construir un hardware con elementos simples. Esto permite que el usuario medio pueda comprobar que no ha sufrido manipulaciones.

Para el procesador principal se utilizará una matriz de puertas programables en campo (FPGA). Se trata de una especie de chip procesador en blanco que está diseñado para ser configurado por el usuario después de su fabricación.

Por el lado del teclado, se utilizará un diseño que permita inspeccionarlo con sólo sostenerlo sobre una luz.En el caso de la pantalla, los circuitos de cristal de los LCD están construidos completamente con transistores lo suficientemente grandes como para ser inspeccionados con una luz brillante y un microscopio USB.

Que quieren que les diga. Entre los gobiernos y su inutilidad para garantizar la vida de la población sin invadir su privacidad, y las empresas y su inutilidad para producir software en condiciones (o ganar dinero vendiendo productos y no los datos de sus clientes) están arruinando lo útil y divertido que tenía la tecnología.

Si tengo que cargar con un dispositivo más para tener mis datos privados ( y revisarlo antes de ponerlo en marcha) lo más probable es que vuelva al papel y el bolígrafo y a al correo tradicional.

from Linux Adictos https://ift.tt/38H3v6h
via IFTTT

La versión de DXVK 1.5.2 ya está disponible y añade diversas correcciones para juegos

DXVK

Se ha dado a conocer la liberación de una nueva versión del proyecto DXVK, la cual es una de las herramientas incluidas en la función Steam Play de Steam. Es una herramienta fantástica que puede convertir las llamadas gráficas de Microsoft DirectX 11 y DirectX 10 a Vulkan, la API de gráficos de código abierto que es compatible con Linux. Para utilizar DXVK, además de Wine y Vulkan, obviamente se necesita una GPU compatible con Vulkan.

Si bien DXVK aun que se usa principalmente en Steam Play, no es el único lugar donde los usuarios de Linux pueden aprovechar esta fantástica tecnología. También aporta la implementación D3D11 basada en Vulkan para Linux y Wine, en lo que respecta al rendimiento y la optimización cuando se ejecutan juegos de Direct3D 11 en Wine puesto que también brindan soporte para Direct3D9.

Principales novedades de DXVK 1.5.2

Con en el lanzamiento de esta nueva versión uno de los cambios más importantes es el soporte descontinuado para controladores más antiguos que no son compatibles con la API de gráficos Vulkan 1.1 AMD/Intel (Mesa) 17.3 y versiones anteriores, así como también NVIDIA 390.xx y versiones anteriores.

Ya que la versión de Vulkan 1.0 fue descontinuada ya que no se había probado en gran medida y no siempre funcionaba correctamente y que además esto permitía una limpieza de código.

También se destaca que los errores recientemente identificados en la implementación de Direct3D 9 se han corregido y se han agregado pequeñas optimizaciones de rendimiento y consumo de memoria.

Se agregó la opción d3d9.forceSwapchainMSAA para forzar la inclusión del método antisolapamiento MSAA (Anti-aliasing de múltiples muestras) para las imágenes procesadas en SwapChain. Y la configuración d3d9.deferredSurfaceCreation está habilitada, lo que le permite deshacerse de los problemas con la visualización de menús en juegos de la serie Atelier que usan Direct3D 11.

Además, se agregaron algunas operaciones con cadenas de conmutación de framebuffer virtual (SwapChain) que faltan en la implementación de Direct3D 9, que resolvieron los problemas con el lanzamiento de aplicaciones como la demostración ATi ToyShop, Atelier Sophie y Dynasty Warriors 7.

También se destaca que se resolvieron los problemas reportados en diferentes juegos con lo cual tienen un mejor rendimiento con Wine + DXVK y Proton.

De los juegos que recibieron mejoras:

  • Dragon Age Origins: se corrigieron algunos errores de validación de Vulkan.
  • Entropia Universe: fue agregada la opción d3d11.invariantPosition para solucionar problemas de Z-fighting en algunos controladores de gráficos
  • Ferentus/Herrcot/Xiones: Se corrigió la representación del cielo, así como una regresión de minimapa
  • Gothic 3: d3d9.supportDFFormat fue deshabilitada para corregir el renderizado de sombras
  • Tales of Vesperia:  se corrigió una racecondition que causaba accidentes frecuentes, que se introdujo en DXVK 1.4.5.
  • TrackMania United Forever: se corrigió la sincronización innecesaria de CPU <> GPU para mejorar el rendimiento
  • Vampire The Masquerade: Bloodlines: problemas de renderizado solucionados con ventanas refractivas
  • Warriors Orochi 4: se corrigió una discrepancia menor en el seguimiento de consultas D3D11 debido a una serie de errores del juego

¿Cómo añadir el soporte de DXVK a Linux?

DXVK requiere de la última versión estable de Wine para ejecutarse. Por lo que, si no cuentas con este instalado. Ahora solo tendremos que descargar el último paquete estable de DXVK, este lo encontramos en el siguiente enlace.

wget https://github.com/doitsujin/dxvk/releases/download/v1.5.2/dxvk-1.5.2.tar.gz

Después de haber realizado la descarga ahora vamos a descomprimir el paquete recién obtenido, esto lo pueden hacer con desde su entorno de escritorio o desde la misma terminal ejecutando en el siguiente comando:

tar -xzvf dxvk-1.5.2.tar.gz

Después accedemos a la carpeta con:

cd dxvk-1.5.2

Y ejecutamos el comando sh para ejecutar el script de instalación:

sudo sh setup-dxvk.sh install
setup-dxvk.sh install --without-dxgi

Cuando se instale DXVK en un prefijo de Wine. La ventaja es que se puede usar Wine vkd3d para juegos D3D12 y DXVK para juegos D3D11.

Además, la nueva secuencia de comandos le permite instalar la dll como enlaces simbólicos, lo que facilita la actualización de DXVK para obtener más prefijos de Wine (puede hacerlo a través del comando –symlink).

Como verán la carpeta de DXVK contiene otras dos dll para 32 y 64 bits estas las vamos a colocar de acuerdo a las siguientes rutas.
En donde “usuario” lo remplazas por el nombre de usuario que utilizas en tu distribución de Linux.

Para 64 bits las colocamos en:

~/.wine/drive_c/windows/system32/

O

/home/”usuario”/.wine/drive_c/windows/system32/

Y para 32 bits en:

~/.wine/drive_c/windows/syswow64

O

/home/”usuario”/.wine/drive_c/windows/system32/

from Linux Adictos https://ift.tt/3aHpCLv
via IFTTT

Evernote lanzará por fin una app oficial para Linux

Evernote en Linux

En sistemas operativos Windows está todo. Ese es el único argumento que yo daría como positivo para defender al sistema de Microsoft: está todo y, además, en muchas opciones diferentes. Los usuarios de Linux, y a veces los de macOS, tenemos que usar lo que encontremos o haya disponible, lo que no siempre es malo, pero también suele significar que no tenemos algunas aplicaciones oficiales. Eso pasa en Linux con la app de Evernote, pero esto podría cambiar pronto.

Así lo ha publicado Ian Small, CEO de Evernote, en una entrada en su blog publicada hace unas horas. Ian insinuó el desarrollo continuo de un cliente de escritorio oficial para SO basado en Linux, mencionando que el equipo está trabajando en la reestructuración y la migración de datos en la nube a gran velocidad. Que vaya a haber versión para Linux no es información oficial, pero lo contrario sería una sorpresa desagradable.

¿Evernote en Linux? Podría ser una realidad en 2020

En diciembre, lanzamos una versión completamente rediseñada de nuestra experiencia web moderna a un pequeño grupo de clientes. Y, según lo planeado, no se dieron cuenta. En el exterior, esta versión es casi indistinguible de lo que muchos de nosotros ya usamos en el día a día. Pero por dentro, su base de código se ha renovado sustancialmente en la parte superior de una nueva biblioteca de códigos que gobierna la comunicación entre el cliente y la nube.

Sin datos más concretos, aún hay varias dudas: no se puede saber si Evernote para Linux llegará como una versión Electron del cliente web rediseñada o una aplicación totalmente nueva y nativa. Probablemente, Small o alguien de su equipo nos den más detalles en un futuro cercano.

Ahora mismo, si queremos usar Evernote en Linux tenemos opciones no oficiales, como entrar desde el navegador o un cliente en un paquete Snap que podemos ver en este enlace. En cuanto al navegador, también existen extensiones, ni la de Firefox ni la de Chrome son opciones oficiales. Una opción oficial mejoraría el soporte y, si crean una app nativa, el funcionamiento sería el mejor que podríamos desear.

from Linux Adictos https://ift.tt/2NZj2GG
via IFTTT