postmarketOS, sistema operativo móvil basado en Linux, podría soportar apps de Android gracias a Anbox

postmarketOS podría soportar apps de Android

Si hay un motivo por el que Android y iOS son los dos sistemas operativos móviles más usados, ese motivo son principalmente las aplicaciones que tienen disponibles. Por el mismo motivo, otros sistemas como Windows Mobile, dejado de lado por los desarrolladores, no consiguieron despegar. Hoy en día hay en el mercado más sistemas operativos móviles, algunos de ellos basados en Linux como postmarketOS, pero poco o nada tienen que hacer si en ellos no podemos usar las apps más famosas como un WhatsApp que ya usamos más de 2.000 millones de usuarios en todo el mundo.

Es cierto que en Linux tenemos muchas aplicaciones. Es un hecho. El problema, además de no poder usar algunas muy populares, es que otras que sí hay disponibles no están diseñadas para teléfonos móviles como sí lo están las apps de Android. Por ese motivo, los desarrolladores de postmarketOS, que usa una versión móvil del entorno gráfico Plasma de KDE, están trabajando en una solución. Esa solución empieza por usar Anbox.

Anbox hará que postmarketOS pueda usar apps de Android en el PinePhone, entre otros

Anbox es una herramienta/emulador que nos permite ejecutar apps de Android en nuestro sistema operativo basado en Linux. Ya hace algún tiempo que está entre nosotros y, a decir verdad, su uso no es el más intuitivo del mundo, pero postmarketOS planea hacerlo todo más fácil y permitirnos usar apps de Android en teléfonos como el PinePhone o el Librem 5.

El soporte para ejecutar apps de Android en postmarketOS aún está dando sus primeros pasos, pero se espera que tarde o temprano sea una realidad, fiable y estable. En mi opinión, esto cambiaría las reglas del juego, puesto que con un teléfono de este tipo podremos usar un sistema operativo libre con todo lo que esto significa, por un precio más bajo y, por otra parte y si así lo decidimos, es decir, dependerá de nosotros si necesitamos y queremos instalar las apps de Android más populares.

¿Cambia esto tu opinión con respecto a los teléfonos que usan un sistema operativo móvil basado en Linux?

from Linux Adictos https://ift.tt/2wIHgzj
via IFTTT

Ya podemos descargar VirtualBox 6.1.4, con la principal novedad del soporte completo para Linux 5.5

VirtualBox 6.1.4

El pasado 12 de diciembre, Oracle lanzó una actualización mayor de su software de emulación de sistemas operativos. Aunque incluyó novedades destacadas, quizá la más importante fue el soporte para Linux 5.4, la que entonces era la última versión del núcleo de Linux. Más tarde, el mes pasado lanzó una actualización que añadió soporte inicial para la v5.5 del núcleo de Linux, pero no ha sido hasta hace unas horas que la compañía famosa por ser la dueña de Java ha lanzado VirtualBox 6.1.4 con soporte completo para Linux 5.5.

La versión anterior, la v6.1.2, empezó a suportar Linux 5.5, pero lo hizo para sistemas anfitriones. VirtualBox 6.1.4 soporta Linux 5.5, tanto en sistema anfitrión como en los emulados. Además, también han introducido algunos cambios, pero ninguna función realmente importante. A continuación tenéis la lista de novedades más destacadas que han llegado junto a VirtualBox 6.1.4.

Novedades más destacadas de VirtualBox 6.1.4

  • Soporte completo para Linux 5.5, lo que incluye sistemas anfitrión, invitado y Guest Additions.
  • Se ha mejorado el soporte para las carpetas compartidas al reparar el montaje en bucle de las imágenes.
  • Posibilidad de informar de que el soporte EFI a través de la tabla DMI e informar de que los discos que no son ATA están listos.
  • Uso reducido de espacio de pila para los controladores INT 10h.
  • Corregido el problema poco habitual de la instrucción ICEBP.
  • Mejoradas las transferencias isochronous a la máquina virtual para el USB xHCI.
  • Se ha recuperado la vieja opción del portapapeles para el comando modifyvm.
  • En Windows, se ha mejorado la compatibilidad de la carpeta compartida con el agregado semántico de POSIX y restaurado la capacidad de ejecutar máquinas virtuales a través del hipervisor Hyper-V a pesar de que puede afectar el rendimiento.
  • El soporte para macOS también se ha mejorado.

VirtualBox 6.1.4 ya está disponible desde la página web del desarrollador, a la que podemos acceder desde este enlace.

from Linux Adictos https://ift.tt/2HJhOf1
via IFTTT

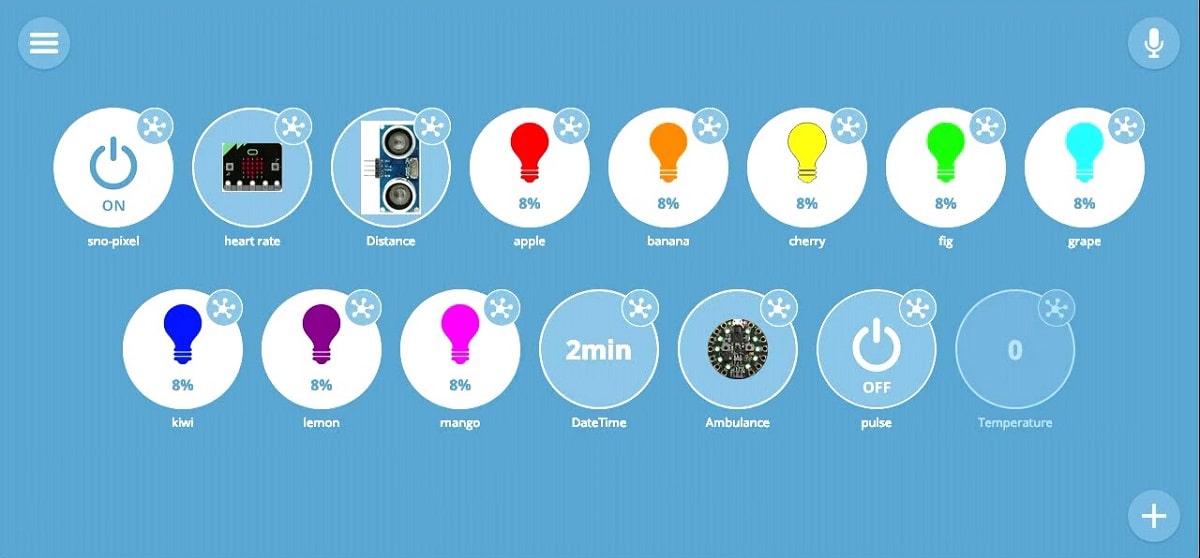
WebThings Gateway 0.11 llega con soporte para más idiomas y más

WebThings Gateway

Los desarrolladores de Mozilla que están a cargo del desarrollo de WebThings Gateway han dado a conocer la liberación de la nueva versión de “WebThings Gateway 0.11” la cual llega con una serie de mejoras enfocadas en la interfaz.

Para aquellos que desconocen de WebThings Gateway deben saber que es una capa universal para organizar el acceso a varias categorías de consumidores y dispositivos de IoT, ocultando las características de cada plataforma y sin requerir el uso de aplicaciones específicas para cada fabricante. El código del proyecto está escrito en JavaScript utilizando la plataforma del servidor Node.js.

WebThings Framework proporciona un conjunto de componentes reemplazables para crear dispositivos IoT que pueden interactuar directamente usando la API de Web Things. Dichos dispositivos se pueden detectar automáticamente mediante pasarelas basadas en WebThings o software de cliente (usando mDNS) para su posterior monitoreo y control a través de la Web.

Ademas de que puede utilizar los protocolos ZigBee y ZWave, WiFi o la conexión directa a través de GPIO para interactuar con las plataformas de IoT. El firmware de Gateway está preparado para varios modelos de Raspberry Pi, también están disponibles paquetes para OpenWrt y Debian.

¿Que hay de nuevo en WebThings Gateway 0.11?

Con el lanzamiento de esta nueva versión, la interfaz de la plataforma recibió mejoras para los usuarios que no son de habla inglesa, pues se agregaron las traducciones para 24 idiomas.

Ademas, los desarrolladores comentan que se ha ampliado soporte de plataformas para las cuales se distribuyen los paquetes de instalación. Además de las imágenes para Raspberry Pi y Docker, se formaron paquetes para Debian 10, Raspbian, Ubuntu 18.04, 19.04, 19.10 y Fedora 30/31 y tambien paquetes para Arch Linux en el repositorio AUR.

Por otro lado se menciona que se ha estabilizado un sistema de registro de eventos que recopila estadísticas sobre el funcionamiento de todos los dispositivos y sensores de IoT en la red doméstica y que permite evaluar su actividad en forma de gráficos visuales.

Por ejemplo, puede averiguar cuántas veces se abrieron y cerraron las puertas durante su ausencia, cómo cambió la temperatura en la casa, cuánta energía consumieron los dispositivos conectados a enchufes inteligentes, cuándo se activó un detector de movimiento, etc. Los gráficos se pueden construir en el contexto de horas, días y semanas y desplazarse en una escala de tiempo;

En cuanto a la funcionalidad experimental del asistente de voz que permite reconocer y ejecutar comandos de voz ha sido declarada insolvente y fue eliminada, con lo que para la próxima versión también se eliminará la API de control de voz. En lugar del asistente de voz incorporado, se propone utilizar complementos con una funcionalidad similar que se puede encontrar en la sección Configuración – Complementos.

De los demás cambios que se destacan en el anuncio de esta nueva versión:

  • Se añadió una opción para deshabilitar la entrega automática de actualizaciones OTA para la compilación para la Raspberry Pi.
  • Para adiciones, se proporciona la capacidad de acceder a la configuración del idioma y la localización.
  • Se agregó la capacidad de acceder a la interfaz web desde otros sistemas en la red local sin cifrado (usando “http://” en lugar de “https://”).
  • Se aumenta la fiabilidad y la estabilidad de la aplicación PWA (Progressive Web App), que permite organizar el trabajo con la aplicación web como un programa independiente.

¿Como obtener WebThings Gateway?

Para quienes estén interesado en WebThings Gateway, pueden obtenerlo de una manera muy sencilla. Simplemente deben descargar el firmware proporcionado a la tarjeta SD de tu Raspberry Pi.

Para grabar la imagen puedes hacer uso de Etcher, la cual es una herramienta multiplataforma.

Así mismo este se encargara de encontrar los dispositivos IoT existentes los cuales te dará la opción de poder configurar los parámetros para el acceso externo y poder añadir los dispositivos más populares la pantalla.

Enlace de descarga.

from Linux Adictos https://ift.tt/37QkxxQ
via IFTTT

Facebook y Sony cancelan su participación en el GDC 2020 por temor de Coronavirus

GDC 2020

La Game Developers Conference (mejor conocida como GDC) es una de las reuniones anuales más importantes para los desarrolladores profesionales de videojuegos. En este evento (que dura aproximadamente una semana) se incluyen exposiciones, eventos para el establecimiento de contactos, ceremonias de premios tales como el Independent Games Festival y el Game Developers Choice Awards y una variedad de tutoriales, conferencias, y mesas redondas con profesionales de la industria sobre temas relacionados con los videojuegos, tales como programación, diseño, audio, producción, administración y artes visuales.

Como tal la GDC es uno de los puntos más importantes para la industria de los videojuegos y en ella muchas compañías aprovechan para anunciar y/o mostrar sus nuevos productos. La GDC 2020 esta programada para celebrarse en San Francisco el 16 de marzo y hasta el momento dos grandes compañías han cancelado su participación en ella, de debido a los temores relacionados con el coronavirus.

Las dos compañías que han anunciado su retiro son Facebook Inc. y Sony Corp. Sobre ello Facebook comento lo siguiente:

“GDC es siempre un punto culminante de nuestra línea de eventos de juegos, sin embargo, la salud de nuestros empleados y de la comunidad de juegos en general es anterior a cualquier otra cosa”, dijo Facebook en una publicación de blog. “Debido a la evolución de las preocupaciones de salud en torno a COVID-19, los equipos AR / VR y Gaming de Facebook no asistirán a GDC este año”.

Ademas de que tambien anunció recientemente que cancelaría su propia Cumbre Global de Marketing anual debido a preocupaciones de coronavirus. Ese evento también tenía lugar en el Moscone Center de San Francisco una semana antes, del 9 al 12 de marzo.

Aunque la pérdida de Oculus del evento es sin duda un golpe menor para los organizadores, la cancelación de Sony es mucho más importante, ya que en esta conferencia Sony tenía programado demostrar su próxima PlayStation 5 en el evento.

Un portavoz de Sony dijo que la compañía estaba priorizando las preocupaciones de seguridad a medida que los países promulgan restricciones de viaje para evitar la propagación del coronavirus.

La compañía había anunciado previamente que no participaría en PAX East, un evento de juegos con sede en Boston que se llevará a cabo del 27 de febrero al 1 de marzo, por temores similares.

“Hemos tomado la difícil decisión de cancelar nuestra participación en Game Developers Conference debido a las crecientes preocupaciones relacionadas con COVID-19”

“Sentimos que esta era la mejor opción ya que la situación relacionada con el virus y las restricciones de viaje globales están cambiando diariamente. Estamos decepcionados de cancelar nuestra participación, pero la salud y la seguridad de nuestra fuerza laboral global es nuestra mayor preocupación “. dijo Sony en un comunicado.

Sin embargo, en medio de estos retiros de alto perfil, los organizadores de GDC dijeron que todavía planean celebrar el evento según lo planeado, con las precauciones adecuadas. Los organizadores de la GDC respondieron a las noticias diciendo en un comunicado lo siguiente:

“creemos que, en base a la estricta cuarentena de los EE. UU. en torno al coronavirus y una gran cantidad de medidas mejoradas en el sitio, podemos ejecutar un evento seguro y exitoso para nuestra comunidad”.

La propagación del virus también ha reclamado una serie de eventos de forma directa. El Mobile World Congress anual de la Asociación GSM en Barcelona se canceló el 12 de febrero después de que docenas de expositores hubieran cancelado sus planes de asistir.

La conferencia anual Accelerate 2020 de Fortinet Inc., también programada para Barcelona, ​​se canceló aproximadamente al mismo tiempo.

Aun que otras compañías están decidiendo si seguir adelante con sus propios eventos. Los eventos potencialmente en riesgo incluyen la Cumbre de analistas de seguridad de Kaspersky y KubeCon de la Fundación Linux, CloudNativeCon y Open Source Summit China.

Si quieres conocer más al respecto, puedes consultar los comunicados que dieron a conocer Facebook en este enlace o el que tambien dio a conocer Sony en este enlace.

from Linux Adictos https://ift.tt/2HI08QS
via IFTTT

Microsoft Defender ATP ya esta disponible para Linux y próximamente para iOS y Android

MicrosoftDefenderATP

Microsoft compartió hoy un montón de cosas antes de la RSAC 2020 que se celebrara la próxima semana en San Francisco. De toda la información que Microsoft compartió, mucha de ella fue relacionada con noticias de seguridad y el mayor anuncio es la disponibilidad general de Microsoft Threat Protection, que utiliza IA para ofrecer una vista correlacionada de las amenazas y la automatización para abordarlas.

También por otra parte, otro anuncio que realizo Microsoft que vale la pena mencionar son las noticias de Microsoft Defender ATP en el cual dio a conocer su versión para Linux y que se acerca la compatibilidad con Android e iOS, así como también Insider Risk Management y Azure Sentinel.

Iniciando con Microsoft Threat Protection (fue lanzado como una vista previa pública en diciembre), este ofrece una solución integrada integrada en el conjunto de seguridad de Microsoft 365. Eso incluye Defender Advanced Threat Protection para puntos finales, Office 365 ATP para correo electrónico y colaboración, Azure ATP para alertas de identidad y Microsoft Cloud App Security para aplicaciones de software como servicio.

A principios de este año, Microsoft compartió que los algoritmos personalizados y los modelos de aprendizaje automático integrados en las soluciones de seguridad de Microsoft que están capacitados en 8 billones de señales de amenaza diarias.

Microsoft Threat Protection utiliza esta IA para ayudar a los equipos de seguridad a priorizar y actuar sobre todas las alertas en las organizaciones, ademas de que busca de forma proactiva las amenazas entre usuarios, correo electrónico, aplicaciones y puntos finales (Windows, macOS y Linux). La solución investiga las amenazas, responde a ellas y restaura automáticamente los activos afectados a un estado seguro sin intervención humana.

Por otra parte, Insider Risk Management se describe como una herramienta de investigación de personal y cumplimiento corporativo que ahora se comercializa en la etapa de GA en todo el mundo. Insider Risk Management está diseñado para rastrear las “actividades de alto riesgo” de los empleados que utilizan inteligencia artificial y tecnologías de aprendizaje automático,

También se encarga de envía alertas y ofrece una vista de tablero, toma medidas en sus informes que pueden depender del uso de otras herramientas de Microsoft 365, como el servicio de eDiscovery avanzado de Microsoft para recopilar datos de casos. El seguimiento del posible robo de datos depende del uso de Microsoft 365 HR Connector. La comprobación de los datos filtrados requiere el servicio Microsoft 365 Data Loss Protection

Por su parte, Microsoft Defender ATP para Linux también estuvo disponible a partir de hoy para revisión pública. Siguiendo los pasos de los usuarios de Apple Inc. que obtuvieron una versión de macOS en marzo, la versión de Linux admite servidores que ejecutan versiones distribuidas de RHEL 7+, CentOS Linux 7+, Ubuntu 16 LTS o superior LTS, SLES 12+, Debian 9+ y Oracle EL 7.

Con ello los administradores que usan el cliente de punto final ATP de Microsoft Defender obtienen acceso a un producto antivirus de línea de comandos que alimentará cualquier amenaza detectada al Centro de seguridad de Microsoft Defender.

Aunque la llegada de una versión de Linux no fue una sorpresa ya que Microsoft la había mencionado en el pasado, el anuncio de las versiones de iOS y Android fue una sorpresa.

En declaraciones el vicepresidente corporativo de Microsoft, Rob Lefferts, dijo que

Las personas pueden terminar permitiendo el malware en sus dispositivos mediante la instalación de aplicaciones que encuentran fuera de Google Play y que los dispositivos móviles también pueden estar sujetos a phishing. Agregó que Defender podría ayudar a las empresas a hacer que los empleados sean menos vulnerables a tales ataques.

No se especificó un cronograma para cuándo Microsoft lanzaría las versiones de iOS y Android, aunque dijo que estaría disponible más adelante este año. Microsoft señaló que

“proporcionaría una vista previa de nuestras inversiones en defensa contra amenazas móviles con el trabajo que estamos haciendo para llevar nuestras soluciones a Android e iOS” en la Conferencia RSA en San Francisco la próxima semana.

Fuente: https://www.microsoft.com/

from Linux Adictos https://ift.tt/2vO1mHU
via IFTTT

Mesa 20.0.0 llega con soporte para Vulkan 1.2, mayor soporte y más

Mesa Drivers

Se acaba de presentar el anuncio del lanzamiento de la nueva versión de la implementación gratuita de OpenGL y Vulkan, “Mesa 20.0.0”. Siendo esta versión la primera versión de la nueva rama 20.x.x y que ademas esta se considera en un estado experimental ya que después sera lanzada la versión estable final del código, que sera lanzado en “Mesa 20.0.1”.

Para quienes desconocen de los controladores Mesa, deben saber que estos son software para Linux de código abierto disponibles para hardware AMD, NVIDIA e Intel. El proyecto de Mesa comenzó como una implementación de código abierto de la especificación OpenGL (un sistema para la representación de gráficos 3D interactivos).

A través de los años, el proyecto creció a implementar más API de gráficos, incluyendo OpenGL ES (versiones 1, 2, 3), OpenCL, OpenMAX, VDPAU, VA API, XvMC y Vulkan. Una variedad de controladores de dispositivos permite a las bibliotecas Mesa ser utilizada en muchos entornos diferentes, desde la emulación de software para completar la aceleración de hardware para las GPU modernas.

Mesa implementa una capa de traducción independiente del fabricante entre un API de gráficos como OpenGL y los controladores de gráficos en el núcleo del sistema operativo.

¿Que hay de nuevo en Mesa 20.0.0?

En esta nueva versión de los controladores Mesa 20.0.0 se proporciona soporte completo de OpenGL 4.6 para GPU Intel i965 y AMD radeonsi, soporte OpenGL 4.5 para GPU AMD (r600) y NVIDIA (nvc0), así como soporte Vulkan 1.2 para tarjetas Intel y AMD.

Los controladores RADV y ANV para las GPU AMD e Intel son compatibles con la API de gráficos Vulkan 1.2, mientras que RADV y ACO proporcionan una compilación de sombreadores geométricos. En RADV y ACO para GPU GFX10 (Navi) soporta el modo Wave32.

Para las GPU Intel basadas en las microarquitecturas Broadwell y Skylake (Gen8 +), el nuevo controlador Iris se usa por defecto, que ha alcanzado la paridad con el controlador i965 en sus capacidades.

El controlador Iris se basa en la arquitectura Gallium3D, que aporta tareas de administración de memoria al controlador DRI en el kernel de Linux y proporciona un rastreador de estado listo para usar con soporte para la reutilización de caché de objetos de salida. Para chips basados ​​en microarquitecturas antiguas, hasta Haswell inclusive, se deja el controlador i965.

RADV (controlador Vulkan para chips AMD) y un back-end para compilar sombreadores “ACO”, desarrollado por Valve como alternativa al compilador de sombreadores LLVM, agregó soporte para las generaciones de GPU GCN 1.0 / GFX6 (Islas del Sur) y GCN 1.1/GFX7.

Los controladores LLVMpipe y RadeonSI se han convertido para usar la representación intermedia sin tipo (IR) de sombreadores NIR, destinados a trabajar en el nivel más bajo, bajo GLSL IR y Mesa IR interna. Rendimiento optimizado de NIR.

De los demás cambios que se mencionan:

  • Se ha agregado soporte para live-cache al controlador RadeonSI, que garantiza la detección de objetos de sombreado compilados duplicados.
  • Los controladores OpenGL y Vulkan para las GPU Intel agregaron soporte para chips Gen11 (Jasper Lake).
  • El controlador V3D (para Raspberry Pi) agregó soporte para sombreadores geométricos correspondientes a OpenGL ES 3.2, y se proporcionó soporte completo para OpenGL ES 3.1.
  • Optimización del rendimiento del controlador Tulip Vulkan para GPU Qualcomm Adreno.

Si quieres conocer más al respecto, puedes consultar el siguiente enlace.

¿Cómo instalar los drivers de video Mesa en Linux?

Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación es relativamente sencilla.

Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.

sudo add-apt-repository ppa:paulo-miguel-dias/mesa -y

Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:

sudo apt update

Y finalmente podemos instalar los drivers con:

sudo apt upgrade

Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:

sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl

Para quienes sean usuarios de Fedora 28 pueden utilizar este repositorio, por lo que deben de habilitar corp con:

sudo dnf copr enable grigorig/mesa-stable

sudo dnf update

Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:

sudo zypper in mesa

from Linux Adictos https://ift.tt/32fmrXW
via IFTTT

Tails 4.3 llega a solucionar algunos errores y proporcionar las actualizaciones de sus componentes

Hace pocos días fue anunciado el lanzamiento de una nueva actualización para la actual rama estable de Tails 4.x, siendo esta la nueva versión Tails 4.3, en la cual se incluyen solo soluciones de errores y actualizaciones de los componentes del sistema. De estos se destaca el nuevo Kernel de Linux 5.4.13, así como también las actualizaciones correspondientes de la red de Tor y su navegador web.

Para aquellos que aún no conocen esta distribución de Linux, les puedo platicar algo, sobre ella. Tails es una distribución de Linux está basada sobre Debian, pero destaca de las otras distribuciones que igual toman a Debian como base ya que lo que la hace especial es que forza todas las conexiones salientes de ella hacia la red de Tor por lo que es una opción excelente para preservar la privacidad.

¿Que hay de nuevo en Tails 4.3?

Con la liberación de esta nueva versión de Tails 4.3 varios de los componentes del sistema fueron actualizados, de los cuales podemos destacar la inclusión del Kernel de Linux 5.4.13 (la versión anterior incluía 5.3), Tor 0.4.2.6 y VirtualBox Guest Additions 6.1.2.

Por la parte de la nueva versión de Thunderbird 68.4.1, en esta se incluyen varias mejoras y sobre todo solución a algunos errores de seguridad críticos. Esta nueva versión tiene una mejor respuesta al configurar una cuenta para un servidor de Microsoft Exchange, pues ahora ofrece IMAP / SMTP si está disponible, mejor detección para cuentas de Office 365.

Y también soluciona un problema relacionado con los archivos adjuntos con uno o más espacios en sus nombres no se pueden abrir en algunas circunstancias.

En cuanto a uno de los elementos mas populares de la distribución que es el navegador Tor, este fue actualizado a la nueva versión Tor Browser 9.0.5, el cual está sincronizado con la base de código Firefox 68.5.0 ESR, que eliminó 11 vulnerabilidades de las cuales 7 problemas recopilados bajo CVE-2020-6800 podrían conducir a la organización de la ejecución de código malicioso.

El complemento NoScript se actualizo a su versión 11.0.13 y fueron solucionados algunos problemas de reproducibilidad de LLVM.

En cuanto a los errores resueltos en la distribución, se menciona que al instalar las actualizaciones, se resolvió el problema con el indicador de progreso y la ventana se cerró accidentalmente al aplicar la actualización.

Ademas de que se destaca la inclusión del paquete incluye un paquete trezor con una implementación de cliente de línea de comandos para billeteras de hardware del mismo nombre que proporcionan almacenamiento de claves de criptomonedas.

Descargar Tails 4.3

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1,1 GB capaz de funcionar en modo en vivo.

Requisitos para instalar Tails en nuestro ordenador

Si quieres instalar este sistema en tu ordenador debes de contar con al menos estos requisitos para poderlo ejecutar sin problemas:

  • Ya sea un lector de DVD interno o externo o la posibilidad de iniciar desde una memoria USB.
  • Tails requiere un procesador compatible con x86-64 de 64 bits: IBM PC compatible y otros, pero no PowerPC ni ARM  por lo que Tails no funciona en la mayoría de las tabletas y teléfonos.
  • 2 GB de RAM para trabajar sin problemas. Se sabe que Tails trabaja con menos memoria, pero es posible que experimente comportamientos o bloqueos extraños.

¿Cómo actualizar a la nueva versión de Tails 4.3?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión. Deben saber que la actualización directa a Tails 4.3 la pueden realizar directamente desde Tails 4.0, 4.1 o 4.2.

Mientras que para los usuarios que siguen en la rama 3.xxx deben pasar primero a la versión 4.0 (aun que lo recomendable seria realizar una instalación en limpio de Tails 4.3). Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/2uY9Mfu
via IFTTT

Multi-Account Containers: nueva extensión incluida por defecto en Firefox 75 y que puedes probar ya

Multi-Account Containers en Firefox 75

Hoy en día es habitual que tengamos varias cuentas para un mismo servicio. En ocasiones, esto se necesario porque tenemos, al menos, una cuenta personal y otra para el trabajo, por lo que tenemos que estar saliendo y entrando de un servicio para poder hacer un uso u otro. Pensando en esto, hace mucho tiempo que existe la extensión para Firefox Multi-Account Containers, una que añadirán por defecto dentro de aproximadamente dos meses.

Pero, ¿qué es Multi-Account Containers? Si hacemos la traducción directa, tenemos que son contenedores para multicuentas. La extensión nos permite crear varios contenedores, pudiendo elegir el nombre, el icono y el color de éste, para poder separar nuestras cuentas, lo que evitará que tengamos que salir de una para poder entrar a la otra. Y, lo que es mejor, Firefox 75 incluirá la función por defecto, aunque de una manera que mejora a la extensión existente.

Multi-Account Containers se incluirá por defecto en Firefox

Actualmente, podemos descargar la extensión desde este enlace. Como extensión que aún no está integrada perfectamente en el navegador, para abrir un nuevo contenedor tenemos que hacer clic y mantener sobre el botón para abrir una pestaña nueva (+). En ese momento, por defecto tenemos los contenedores Personal, Trabajo, Ocio y Compras, pero podemos editar esto desde los ajustes de la extensión. A partir de Firefox 75, podremos abrir una pestaña en un nuevo contenedor de la misma manera o haciendo clic derecho sobre el botón de pestaña nueva.

Tanto Multi-Account Containers como la función que incluirán por defecto en Firefox 75 nos permitirán lo siguiente.

  • Ahorrar tiempo al no tener que cerrar e iniciar sesión para cambiar entre cuentas. Si añadimos una cuenta de Twitter a “Trabajo”, siempre que abramos una nueva pestaña de “Trabajo” entrará en esa cuenta.
  • Poder usar servicios como Twitter Web con las notificaciones Push nativas de Firefox y que éstas lleguen a todas las cuentas. De lo contrario, sólo nos llegarán a la cuenta que tengamos abierta.
  • Que al entrar a un servicio no lo hagamos con la cuenta equivocada, lo que hará que nos muestre sugerencias que no nos interesan (habríamos entrado por trabajo). El mejor ejemplo para entender este punto es YouTube: si entramos con la cuenta del trabajo y vemos vídeos relacionados con nuestro trabajo, si lo hacemos con la cuenta equivocada nos sugerirá cosas que no nos interesan.
  • Si usamos una app de aplicaciones web sólo para poder usar varias cuentas, olvidarnos de ellas. Esto es posible con Firefox.

Disponible a partir de abril

Como ya hemos mencionado, la extensión hace mucho tiempo que está disponible y la función incluida por defecto llegará con Firefox 75, lo que será el 7 de abril. Si queréis probarla ya mismo, podéis probar la extensión en el actual Firefox o instalar Firefox Nightly., versión que ya lo incluye por defecto ¿Eres uno de los que aprovechará la próxima función del navegador de Mozilla?

from Linux Adictos https://ift.tt/2V5AAoI
via IFTTT

Un futuro muy optimista para el código abierto en las empresas

Un futuro muy optimista según Red Hat

A fines del año pasado publiqué un artículo comentando lo buena que había sido el decenio iniciado en el 2010 para el código abierto. Según parece, las cosas no harán más que mejorar.

Red Hat encargó un estudio acerca del uso del software de código abierto en el ámbito empresario. El resultado brinda a los partidarios del mundo open source muchos motivos para ser optimistas.

Para garantizar la exactitud de los resultados se seleccionó a personas que tuvieran influencias en las decisiones de compra dentro de su organización: desarrollo de aplicaciones, infraestructura de aplicaciones, cloud, almacenamiento, middleware, sistema operativo de servidor o virtualización. Otro requisito fue que estuvieran familiarizados con el código abierto empresarial y tuviesen instalado al menos un 1% de Linux en sus organizaciones. La investigación se realizó completamente en el 2019 e incluyo a EEUU, Reino Unido, América Latina (Argentina, Brasil, Chile, Colombia y México) y países de habla inglesa de la zona de Asia/Pacífico (Australia, Nueva Zelanda, Hong Kong y Singapur). Ignoro el motivo de que no se incluyera a otros países de Europa.

Las 950 respuestas se distribuyeron de la siguiente manera

  • 400 en los Estados Unidos.
  • 150 en el Reino Unido.
  • 250 en América Latina.
  • 150 en la zona de Asia Pacífico.

Por qué se espera un futuro muy optimista

La primera cosa interesante que surge de los datos es el declive del uso del software propietario en las empresas. La encuesta del año pasado marcaba que el 55% del software utilizado por las corporaciones lo era. El relevamiento de este año baja el porcentaje a un 42% y se pronostica una pérdida de 10 puntos en los próximos dos años. Con respecto al código abierto, el análisis que para Red Hat realizó el escritor sobre temas de tecnología Gordon Haff, distingue dos vertientes. El código abierto desarrollado por empresas pasará del 36% al 44%. La gran sorpresa fue el lento pero seguro incremento del uso de software de código abierto desarrollado por la comunidad. Creció un 3% en un año hasta el actual 19%. Se espera que alcance al 21% en el 2021

Otro indicador que tuvo un salto importante fue el de los ejecutivos que planean incrementar el uso del software de código abierto empresarial. De un 59% del año pasado a un 77% de este año. Un 22% mantendrá el nivel actual y un 1% piensa disminuirlo.

Obstáculos percibidos para la implementación del código abierto

Consultados sobre los motivos que podrían impedir la adopción de soluciones empresariales de código abierto, los encuestados enumeraron las mismas tres principales barreras este año que el año pasado: seguridad, soporte y compatibilidad.

Haff piensa que se trata de prejuicios arraigados, pero sin justificación. Por ejemplo, la preocupación por la seguridad podría referirse a la creencia de que la disponibilidad del código fuente hace que el software sea más susceptible a los ataques, aunque rara vez es la forma en que se explotan las vulnerabilidades. Sobre el tema del soporte, es posible combinar el código abierto apoyado por la comunidad (y por lo tanto basado en voluntarios) con el código abierto empresarial, que por definición es un software empresarial rigurosamente apoyado.

Otro posible obstáculo es la falta de habilidades internas para su implementación o uso.

Beneficios percibidos de usar software de código abierto empresarial

La principal razón dada para utilizar programas empresariales de código abierto es la calidad (un 33% de las respuestas) La cuestión del costo fue relegada a un segundo lugar con un 30%.

Los otros motivos fueron:

  • Seguridad 29%
  • Estar diseñadas para la nube 28%
  • Poder aprovechar otras tecnologías open source 28%
  • Acceso a las últimas innovaciones 27%

La verdad es que yo no creo en las encuestas. Y mucho menos en encuestas cuyo fin último es la difusión. Aun cuando los resultados sean ciertos, siempre es posible obtener las respuestas deseadas con una selección cuidadosa de los encuestados y las preguntas. Si buscara lo suficiente, podría encontrar encuestas de proveedores de software privativo que dicen exactamente lo contrario a la que estoy reseñando.

De todas formas, es cierto que las tecnologías de código abierto, particularmente las que tienen soporte corporativo están teniendo una fuerte inserción entre los grandes usuarios. Y eso es bueno siempre y cuando los beneficios lleguen a los clientes de las empresas que las utilizan.

En cuanto al uso de las soluciones comunitarias por parte de las empresas no puedo dejar de pensar en Heartbleed.

Se trato de una grave vulnerabilidad en la librería de cifrado OpenSSL. Esta librería era usada incluso por las grandes empresas tecnológicas, ninguna de las cuales colaboraba con dinero o personal en su desarrollo. Un desarrollador voluntario sobrecargado de trabajo cometió un error que pudo dar origen a un gravísimo problema de seguridad.

Espero que las organizaciones que las usen contribuyan al menos con parte de lo que pagarían por una solución comercial para así asegurar su calidad.

from Linux Adictos https://ift.tt/2HzONmb
via IFTTT

Estados Unidos quiere restringir el acceso de semiconductores a Huawei

Huawei-Trump

Tal parece que la tregua que prometía el presidente de los Estados Unidos, Donald Trump, a Huawei se quedo en simples promesas, pues ahora el gobierno de los Estados Unidos está considerando otras medidas dirigidas a Huawei Technologies Co. Ltd, que restringirían el acceso de la compañía a equipos semiconductores de fabricación estadounidense.

Anteriormente aqui en el blog habíamos compartido la noticia sobre el “acuerdo” al que se habia llegado para permitir a Huawei seguir sus operaciones con normalidad. Este acuerdo se realizo el año pasado en el mes de Junio durante la reunión del G20, en Osaka, Japón, Donald Trump y Xi Jinping, en la cual acordaron reanudar las negociaciones comerciales.

Durante la reunión se realizaron se enormes cambios en la situación internacional y en las relaciones entre China y los Estados Unidos, pero un hecho básico permanece sin cambios: China y los Estados Unidos se benefician de la cooperación.

Ahora en noticias más recientes, Reuters informó que los funcionarios del gobierno están considerando hacer cambios a la Regla de Producto Directo Extranjero (Foreign Direct Product Rule), que coloca ciertos productos hechos en el extranjero que se basan en la tecnología de los EE. UU bajo las regulaciones nacionales.

Según los cambios propuestos, que están siendo redactados por el Departamento de Comercio, los fabricantes de chips de EE. UU. Tendrían que obtener una licencia especial para utilizar equipos estadounidenses para producir chips para Huawei.

De momento el Departamento de Comercio de Estados Unidos declinó hacer comentarios sobre la propuesta.

Pero un portavoz de Comercio dijo que los recientes cargos estadounidenses contra Huawei, incluida la conspiración para robar secretos comerciales, “reafirman la necesidad de precaución al considerar las solicitudes de licencias. Estados Unidos sigue teniendo grandes preocupaciones sobre Huawei”.

Para dirigir las ventas globales de chips a Huawei, las autoridades de los Estados Unidos alterarían la reglamentación de productos directos extranjeros, que somete algunos productos fabricados en el extranjero basados ​​en tecnología o software de los Estados Unidos a las regulaciones, como si se trataran de productos fabricados en USA.

Y es que Huawei ha estado en la mira del presidente de los Estados Unidos, Donald Trump, durante ya varios meses, ya que el año pasado fue incluido en una lista negra que impide que la mayoría de las empresas estadounidenses hagan negocios con él.

Ademas de que Estados Unidos también está tratando de persuadir a las naciones aliadas para que excluyan el equipo de Huawei de sus redes 5G de próxima generación con el argumento de que podría usarse para espiar, cosa que Huawei ha negado repetidamente las acusaciones en su contra.

Ahora, Estados Unidos quiere apuntar a las cadenas de suministro que actualmente están fuera de su alcance, dijo Reuters.

El objetivo de los cambios propuestos a la Regla de Productos Extranjeros Directos es frenar el avance tecnológico de China, pero existe el riesgo de que regulaciones más estrictas también puedan interrumpir la cadena de suministro mundial de semiconductores y dañar a las empresas estadounidenses, dijeron fuentes de la industria a Reuters.

El informe agregó que los cambios han estado en discusión durante semanas, pero solo fueron propuestos recientemente y aún no han sido revisados ​​por el presidente Trump.

Segun un analista, dice que la decisión de los Estados Unidos de bloquear el acceso de Huawei a equipos de terceros es lo correcto, suponiendo que sus acusaciones sobre la compañía sean correctas.

“Sin embargo, queda por ver si las acusaciones son materiales”, dijo Mueller, y señaló que Estados Unidos nunca ha ofrecido ninguna prueba real de sus afirmaciones. “Mientras tanto, son malas noticias para Huawei y los proveedores de terceros países. El riesgo es que pronto terminaremos con dos cadenas de suministro de alta tecnología, una para Huawei y otra para el resto del mundo, operando en total aislamiento el uno del otro ”.

Si quieres conocer mas al respecto sobre la nota, puedes consultar la publicacion original en el siguiente enlace.

from Linux Adictos https://ift.tt/2SVl8ZL
via IFTTT