Linux es el “sistema operativo” más vulnerable, pero ¿no hay nada que matizar?

Linux enfermo

En las últimas horas está corriendo como la pólvora cierta información de seguridad publicada por thebestvpn.com: Linux es el “sistema operativo”, entre comillas por tratarse de un núcleo, más vulnerable del mundo. ¿Es esto cierto? ¿Qué significa? ¿Hay algo que matizar? Probablemente sí y, leyendo la información, hay algo que llama mucho la atención: el tiempo que han usado para analizar un sistema operativo y otros, como el Windows de Microsoft. Vamos primero con los datos.

Un análisis del National Institute of Standards and Technology’s National Vulnerability Database ha seguido las vulnerabilidades existentes en sistemas operativos desde 1999 hasta 2019. El peor de todos, el que más vulnerabilidades ha tenido en este tiempo, ha sido Debian, con un total de 3067 vulnerabilidades. Por detrás, Android ha tenido 2563, cerrando el podium el kernel de Linux con un total de 2357 vulnerabilidades. El top 5 lo cerrarían macOS (antes Mac OS X) con 2212 y Ubuntu con 2007 vulnerabilidades.

Linux tiene más vulnerabilidades, pero en más tiempo

Probablemente, muchos os estaréis preguntando “¿Y qué hay de Windows? ¿No se suponía que era más vulnerable?”. Y aquí es donde yo creo que está la injusticia: Windows 7 tuvo 1283 vulnerabilidades y Windows 10 1111, lo que suman 2394. Un simple vistazo nos dirá que 2394 son menos que las 3067 de Debian (más que las 2007 de Ubuntu), pero de Microsoft sólo han recogido dos sistemas operativos lanzados en la última década, y no en veinte años como han hecho con Debian. Probablemente, hayan hecho lo mismo con macOS, por lo que parece que el estudio no es todo lo justo que cabría esperar.

Por otra parte, también tenemos que tener en cuenta que más no siempre es peor. Muchas de las vulnerabilidades encontradas en Linux son fallos de poca gravedad y son solucionados en horas, mientras que muchos de los encontrados en Windows son más graves y pasan más tiempo sin solucionarse. En cualquier caso, una cosa sí está clara: sólo han analizado dos sistemas de Microsoft (no mencionan Windows 8.x) y, aún así, han encontrado más vulnerabilidades que en sistemas como Ubuntu.

Windows 10 y Debian, casi mismo número de vulnerabilidades en 2019

Otro dato curioso es que, analizando sólo 2019, Android habría sido el más vulnerable (414), seguido de Debian (360) y de Windows 10 (357), lo que da a entender que sí, que Debian tiene fallos, pero que son muy pocos menos que el sistema de Microsoft aún teniendo en cuenta que Windows hace tiempo que es un Rolling Release y Debian lanza nuevos sistemas operativos cada año. Para completar la noticia, Firefox y Chrome también aparecen en la lista, con 1873 y 1858 vulnerabilidades respectivamente. No han mencionado el tiempo exacto, pero probablemente hayan analizado los navegadores desde su primera versión.

En cualquier caso, siempre se ha dicho que no hay ningún sistema operativo o software perfecto, por lo que merece la pena tenerlo todo siempre bien actualizado… aunque usemos el “seguro” Windows del que sólo nos cuentan la mitad.

from Linux Adictos https://ift.tt/3aJ1OGp
via IFTTT
Red Hat Summit 2020 cancelado debido a los temores por el coronavirus

Red Hat es la última organización que ha decidido cancelar uno de sus eventos debido a temores del coronavirus, el Red Hat Summit 2020 se llevará a cabo únicamente en línea, sin contar con un evento presencial.

El evento, que tomaría lugar el 28 y 29 de abril, ahora será llevado a cabo en línea y según Red Hat, los asistentes recibirán el mismo contenido, incluyendo keynotes, sesiones de preguntas y respuestas y acceso a expertos en Red Hat.

“Como todos, hemos estado siguiendo la evolución del coronavirus (COVID-19) incluyendo las guías de la OMS, CDC y otras autoridades de salud. El bienestar y la salud de los asistentes del Red Hat Summit es nuestra prioridad y como medida de precaución, hemos decidido reconstruir el Red Hat Summit 2020 como un evento virtual y cancelar el evento físico en San Francisco,” así lo menciona Red Hat.

Aquellos que ya contaban con registro para el evento físico tendrán acceso al evento virtual sin cargo alguno, además de contar con dos opciones adicionales; la obtención de un boleto gratuito para el siguiente año o el cargo de regreso. Se enviarán correos personales a cada asistente para que puedan decidir.

Adicionalmente, todas las reservaciones de hotel que se hicieron a través del sitio web del evento serán canceladas sin cargos, pero las personas que reservaron hoteles usando otros servicios tendrán que cancelar por su cuenta.

Toda la información, incluyendo el como registrarse para el evento en línea, será publicada en un futuro próximo.

from Linux Adictos https://ift.tt/2wF5Wsi
via IFTTT

Lista la nueva versión de Porteus Kiosk 5.0, conoce sus novedades

Hace pocos días se anunció la liberación de la nueva versión de Porteus Kiosk 5.0, la cual es una distribución de Linux basada en Gentoo y diseñada para equipar y revivir viejos equipos de cómputo, convirtiéndolos en puntos independientes, puestos de demostración y terminales de autoservicio.

El ensamblaje básico incluye solo el conjunto mínimo de componentes necesarios para iniciar un navegador web (se admiten Firefox y Chrome), que se recorta en sus capacidades para evitar actividades no deseadas en el sistema (por ejemplo, la configuración no está permitida, la descarga/instalación de la aplicación está bloqueada, solo el acceso está abierto páginas seleccionadas).

Sobre Porteus Kiosk

Esta distribución ofrecen compilaciones especializadas en la nube para trabajar cómodamente con aplicaciones web (Google Apps, Jolicloud, OwnCloud, Dropbox) y ThinClient para trabajar como cliente ligero (Citrix, RDP, NX, VNC y SSH) y servidor para administrar una red de quioscos.

La configuración se lleva a cabo a través de un asistente especial, que se combina con el instalador y le permite preparar una versión personalizada del kit de distribución para colocarla en una unidad flash USB o disco duro.

Por ejemplo, puede establecer una página predeterminada, definir una lista blanca de sitios permitidos, establecer una contraseña para el inicio de sesión de invitados, establecer un tiempo de espera inactivo para finalizar una sesión, cambiar la imagen de fondo, configurar el diseño del navegador, agregar complementos adicionales, habilitar el soporte de red inalámbrica, configurar el cambio de diseño del teclado, etc.

Al cargar, los componentes del sistema se verifican mediante sumas de verificación y la imagen del sistema se monta en modo de solo lectura.

Las actualizaciones se instalan automáticamente utilizando el mecanismo de formación y reemplazo atómico de toda la imagen del sistema.

Es posible una configuración remota centralizada de un grupo de quioscos de Internet típicos con una descarga de configuración a través de la red. Debido a su pequeño tamaño, por defecto, la distribución se carga completamente en la RAM, lo que puede aumentar significativamente la velocidad del trabajo.

¿Qué hay de nuevo en Porteus Kiosk 5.0?

Con la liberación de esta nueva versión, podremos encontrar que se añadió una interfaz para configurar la velocidad del puntero del mouse en el sistema, así como también se añadió capacidad de establecer diferentes intervalos para el cambio secuencial entre pestañas del navegador que se reemplazan entre sí en la pantalla en modo quiosco.

Otra novedad que se destaca es que se agregó soporte para ver imágenes TIFF en Firefox, mediante la conversión del formato TIFF a PDF.

Además de que en Porteus Kiosk 5.0 se proporciona una sincronización diaria del reloj del sistema con un servidor NTP remoto (anteriormente, la sincronización se realizaba solo al reiniciar).

En cuanto al software, se menciona que las versiones de software se sincronizan con el repositorio de Gentoo (20190908), así como también las versiones actualizadas de paquetes, incluido el kernel Linux 5.4.23, Chrome 80.0.3987.122 y Firefox 68.5.0 ESR.

También podremos encontrar que se ha agregado un teclado virtual a la ventana de entrada de contraseña de sesión, lo que le permite iniciar una sesión sin conectar un teclado físico.

De los demás cambios que se destacan de esta nueva versión son:

  • Implementado la capacidad de ajustar el nivel de sonido por separado para cada dispositivo de sonido.
  • El usuario tiene 60 segundos para tomar una decisión antes de cerrar, si se usa el parámetro ‘halt_idle =’
  • El indicador ‘-noxdamage’ se ha agregado al script de inicio x11vnc para protegerlo de bloqueos de VNC.

Descargar Porteus Kiosk 5.0

Finalmente para quienes estén interesados en poder probar esta distribución, podrán obtener la imagen del sistema desde su sitio web oficial en el cual en su sección de descargas se proporcionan los enlaces correspondientes (la imagen de arranque de la distribución ocupa 104 MB).

De igual forma podrán encontrar mayor información  en el sitio sobre la configuración, instalación e incluso información para modificar la imagen del sistema,  en su sección de documentación.

El enlace es este.

from Linux Adictos https://ift.tt/2IxtBNV
via IFTTT

Collide+Probe y Load+Reload: dos técnicas que permiten filtrar datos en procesadores AMD

En un artículo anterior hablamos sobre un fallo que no puede ser solucionado en los procesadores Intel anteriores a los de décima generación y ahora en esta ocasión se dio a conocer un fallo que afecta a los procesadores AMD. Y es que un equipo de investigadores de la Universidad Tecnológica de Graz (Austria), anteriormente conocido por desarrollar métodos de ataque para MDS, NetSpectre, Throwhammer y ZombieLoad.

Ahora trabajaron para realizar una investigación sobre optimizaciones de hardware específicas de AMD y desarrolló dos nuevos métodos para atacar canales de terceros que manipulan fugas de datos durante la predicción de canales caché del primer nivel de procesadores AMD.

Los métodos se pueden usar para reducir la protección ASLR, restaurar claves en implementaciones AES vulnerables y aumentar la eficiencia del ataque Spectre.

En su investigación informan que identificaron problemas en la implementación del mecanismo de predicción de canal (predictor de forma) en la memoria caché de datos de la CPU de primer nivel (L1D), utilizada para predecir qué canal de la memoria caché se refleja una dirección de memoria específica.

La optimización utilizada en los procesadores AMD se basa en la verificación de etiquetas μ. μTag se calcula aplicando una función hash específica a la dirección virtual. Durante la operación, el mecanismo de predicción de canal usa μTag para determinar el canal de caché de la tabla.

Por lo tanto, μTag permite que el procesador se limite a acceder solo a un canal específico, sin enumerar todas las opciones, lo que reduce significativamente el consumo de energía de la CPU.

La vulnerabilidad se manifiesta en procesadores AMD basados ​​en microarquitecturas Bulldozer, Piledriver, Steamroller, Zen (Ryzen, Epic), Zen + y Zen2.

AMD fue notificado del problema el 23 de agosto de 2019, pero aún no ha publicado un informe con información sobre el bloqueo de la vulnerabilidad.

Según los investigadores, el problema puede bloquearse en el nivel de actualización de microcódigo al proporcionar bits MSR para deshabilitar selectivamente el sistema de predicción de canales, de forma similar a como lo hizo Intel para administrar el apagado de los mecanismos de predicción de transición.

Durante la ingeniería inversa de la implementación del sistema de predicción de canales en varias generaciones de procesadores AMD fabricados entre 2011 y 2019, se revelaron dos nuevas técnicas para atacar canales de terceros:

  • Collide+Probe: permite a un atacante rastrear el acceso a la memoria para los procesos que se ejecutan en el mismo núcleo lógico de la CPU.
    La esencia del método es usar direcciones virtuales que causan colisiones hash de la función utilizada para calcular μTag para rastrear el acceso a la memoria. A diferencia de los ataques Flush+Reload y Prime+Probe utilizados en los procesadores Intel, Collide+Probe no utiliza memoria compartida y funciona sin conocer las direcciones físicas.
  • Load+Reload: permite determinar con mucha precisión los rastros de acceso a la memoria en el mismo núcleo físico de la CPU. El método se basa en el hecho de que una celda de memoria física puede ubicarse en la caché L1D solo una vez.
    Es decir el acceso a la misma ubicación de memoria en una dirección virtual diferente forzará a la celda a salir de la caché L1D, lo que le permite rastrear el acceso a la memoria. A pesar de que el ataque depende de la memoria compartida, no restablece las líneas de caché, lo que hace posible llevar a cabo ataques ocultos que no desplazan los datos del caché de último nivel.

Basado en las técnicas Collide+Probe y Load+Reload, los investigadores demostraron varios escenarios de ataque a través de canales de terceros:

Se muestra la posibilidad de utilizar métodos para organizar un canal de comunicación indirecto oculto entre dos procesos, que permite transmitir datos a velocidades de hasta 588 kB por segundo.

Utilizando colisiones en μTag, fue posible reducir la entropía para diferentes variantes de la asignación aleatoria del diseño del espacio de direcciones (ASLR) y evitar la protección ASLR en el núcleo en un sistema Linux completamente actualizado.

Se muestra la posibilidad de un ataque para reducir la entropía ASLR tanto de las aplicaciones de usuario como del uso del código JavaScript ejecutado en el entorno sandbox y el código que se ejecuta en otro entorno invitado.

from Linux Adictos https://ift.tt/3333yHX
via IFTTT

Fue descubierta una nueva vulnerabilidad en procesadores Intel y no puede ser solucionada

intel-bug

Investigadores de Positive Technologies han identificado una nueva vulnerabilidad (CVE-2019-0090) que permite el acceso físico al equipo para extraer la clave raíz de la plataforma (la clave del chipset), que se utiliza como la raíz de la confianza en la autenticación de varios componentes de la plataforma, incluido TPM (firmware del Módulo de plataforma confiable) y UEFI.

La vulnerabilidad es causada por un error en el hardware y en el firmware Intel CSME, que se encuentra en la ROM de arranque, lo cual es bastante grave ya que este error no puede ser solucionado de ninguna manera.

La vulnerabilidad CVE-2019-0090 se refiere al motor de gestión y seguridad convergente (CSME) en la mayoría de las CPU Intel lanzadas en los últimos cinco años, siendo esas iteraciones de décima generación la excepción.

Es un gran problema porque proporciona las verificaciones criptográficas de bajo nivel cuando la placa base arranca, entre otras cosas. Es lo primero que se ejecuta al presionar el interruptor de encendido y la raíz de la confianza para todo lo que sigue.

Debido a la presencia de una ventana durante el reinicio de Intel CSME por ejemplo, al salir del modo de suspensión.

A través de manipulaciones con DMA, se pueden escribir datos en la memoria estática Intel CSME y cambiar las tablas de páginas de memoria Intel CSME ya inicializadas para interceptar la ejecución, extraer la clave de la plataforma y recibir control sobre la generación de claves de cifrado para módulos Intel CSME. Se planea publicar detalles de la explotación de la vulnerabilidad más adelante.

Además de extraer la clave, el error también permite la ejecución de código en el nivel de privilegio cero de Intel CSME (motor de seguridad y capacidad de administración convergentes).

Intel se dio cuenta del problema hace aproximadamente un año y en mayo de 2019 se lanzaron actualizaciones de firmware que, aunque no pueden cambiar el código vulnerable en la ROM, aun que segun informan que “están tratando de bloquear posibles rutas operativas a nivel de módulos Intel CSME individuales”.

De acuerdo con Positive Technologies, la solución solo cierra un vector de explotación. Creen que existen más métodos de ataque y algunos no requieren acceso físico.

“Podría haber muchas formas de explotar esta vulnerabilidad en la ROM, no todas requieren acceso físico, algunas solo acceso relacionado con malware local”.

Según Mark Ermolov, especialista principal de seguridad de SO y hardware en Positive Technologies, debido a su ubicación, la falla es similar al exploit ROM de arranque Checkm8 para dispositivos iOS que se reveló en septiembre y se considera un jailbreak permanente.

Entre las posibles consecuencias de obtener la clave raíz de la plataforma, se menciona la compatibilidad con el firmware del componente Intel CSME, el compromiso de los sistemas de cifrado de medios basados ​​en Intel CSME, así como la posibilidad de falsificar EPID (ID de privacidad mejorada) para pasar su computadora a otra para evitar la protección DRM.

En el caso de que los módulos CSME individuales se vean comprometidos, Intel ha proporcionado la capacidad de regenerar las claves asociadas con ellos utilizando el mecanismo SVN (Número de versión de seguridad).

En caso de acceso a la clave raíz de la plataforma, este mecanismo no es efectivo ya que la clave raíz de la plataforma se usa para generar una clave para el cifrado del Blob de valor de control de integridad (ICVB), cuyo recibo, a su vez, permite falsificar el código de cualquiera de los módulos de firmware Intel CSME.

Este podría ser el mayor problema al que se estaría enfrentando Intel, ya que problemas anteriores como specter o meltdown se han podido mitigar, pero este es un gran problema debido a que el fallo se encuentra en la ROM y como mencionan los investigadores este fallo no puede ser solucionado de ninguna forma.

Y aunque Intel este trabajando para poder “tratar de bloquear” las posibles rutas, hagan lo que hagan es imposible solucionar el fallo.

from Linux Adictos https://ift.tt/2TB1LGX
via IFTTT

Llega systemd 245 con una gran lista de cambios y estos son los más destacados

systemd-245

Los desarrolladores que están a cargo de systemd dieron a conocer la liberación de la nueva versión de systemd 245 la cual llega con una gran lista de cambios la cual incluye algunas novedades bastantes interesantes.

En la nueva versión, se agregan nuevos componentes systemd-homed y systemd-repart, se incluye soporte para perfiles de usuario portátiles en formato JSON, se proporciona la capacidad de definir espacios de nombres en systemd-journald, se agrega soporte para el mecanismo “pidfd”.

¿Qué hay de nuevo en systemd 245?

Uno de los cambios más importantes es la adición del servicio systemd-homed, que proporciona la administración de directorios de inicio portátiles suministrados en forma de un archivo de imagen montado en el que se cifran los datos.

Systemd-homed permite crear entornos autónomos para los datos del usuario que pueden transferirse entre diferentes sistemas sin preocuparse por la sincronización de los identificadores y la privacidad. Las credenciales de usuario están vinculadas al directorio de inicio, no a la configuración del sistema.

Otro cambio importante es la adición del componente complementario systemd-userdb, que traduce las cuentas UNIX/glibc NSS a registros JSON y proporciona una API Varlink unificada para consultar y enumerar registros.

El perfil JSON asociado con el directorio de inicio contiene los parámetros necesarios para que el usuario trabaje, incluida la información de nombre, hash de contraseña, claves de cifrado, cuotas y recursos proporcionados.

Por otra parte también se destaca la nueva utilidad “systemd-repart”, la cual esta diseñada para repartir las tablas de partición de disco en formato GPT.

Con ello la estructura de partición se define en forma declarativa a través de archivos que describen qué particiones deberían existir o no.

En la práctica, systemd-repart puede ser útil para las imágenes del sistema operativo que inicialmente se pueden entregar en una forma mínima y ​​después del primer arranque se expande al tamaño de un dispositivo de bloque existente o se complementa con particiones adicionales.

Además en systemd 245 ahora es posible ejecutar varias instancias de systemd-journald, cada una de las cuales mantiene registros en su propio espacio de nombres. Además del systemd-journald.service principal, el directorio .service ofrece una plantilla para crear instancias adicionales vinculadas a sus espacios de nombres utilizando la directiva “LogNamespace”.

Systemd-udevd y otros componentes de systemd han agregado soporte para el mecanismo para asignar nombres alternativos a las interfaces de red, lo que permite que se usen múltiples nombres simultáneamente para una interfaz.

El nombre puede tener hasta 128 caracteres (anteriormente el nombre de la interfaz de red estaba limitado a 16 caracteres). Por defecto, systemd-udevd ahora asigna a cada interfaz de red todas las variantes de nombre generadas por los esquemas de nombres admitidos.

Este comportamiento se puede cambiar a través de la nueva configuración AlternativeName y AlternativeNamesPolicy en los archivos .link. Systemd-nspawn implementa la generación de nombres alternativos con el nombre del contenedor completo para los enlaces veth creados en el lado del host.

Finalmente y no menos importante, tambien se destaca en el anuncio de systemd 245 que se agregó soporte para el subsistema del kernel de Linux “pidfd” en la API sd-event.h para manejar la situación de reutilización de PID (pidfd se une a un proceso específico y no cambia, mientras que PID puede vincularse a otro proceso después de completar el proceso actual asociado con este PID).

Todos los componentes de systemd, con la excepción de PID 1, se cambian para usar pidfds si el subsistema actual admite este subsistema.

Systemd-logind a través de PolicyKit proporciona control de acceso para la operación de cambio de terminal virtual. De forma predeterminada, los permisos para cambiar el terminal activo se otorgan solo a los usuarios que han iniciado una sesión en el terminal virtual local al menos una vez.

Para simplificar la creación de imágenes initrd con systemd, el controlador PID 1 ahora determina si se usa en initrd, en cuyo caso carga automáticamente initrd.target en lugar de default.target.

Si quieres conocer la lista completa de los cambios y novedades que se entregaron en este nuevo lanzamiento de systemd 245, puedes consultarlos en el siguiente enlace.

from Linux Adictos https://ift.tt/39IOmm1
via IFTTT

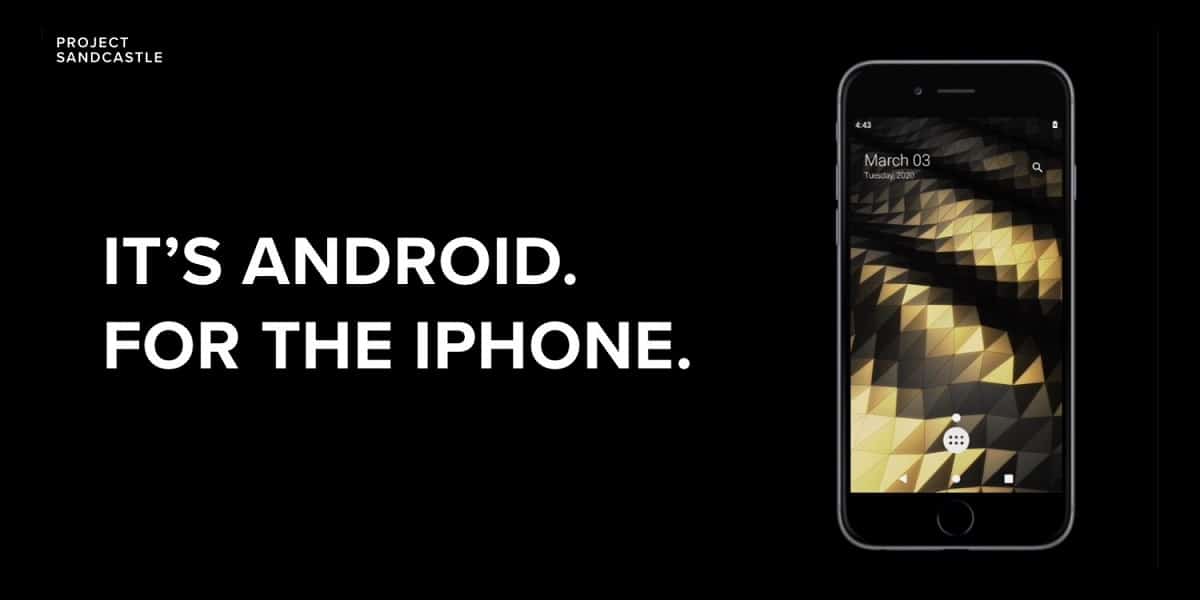
Sandcastle, un proyecto para poder instalar Android y Linux en dispositivos de Apple

android-for-the-iphone

Hace algunas semanas compartir aquí en el blog la noticia sobre la noticia de la llegada de Checkr1an a Linux, con el cual podremos realizar Jailbreak en dispositivos de Apple de una forma muy sencilla. Ahora, se dio a conocer la iniciativa de un proyecto que pretende aprovechar el fallo que utiliza Checkra1n para poder instalar Android o Linux sobre iPhone, iPod e ipad.

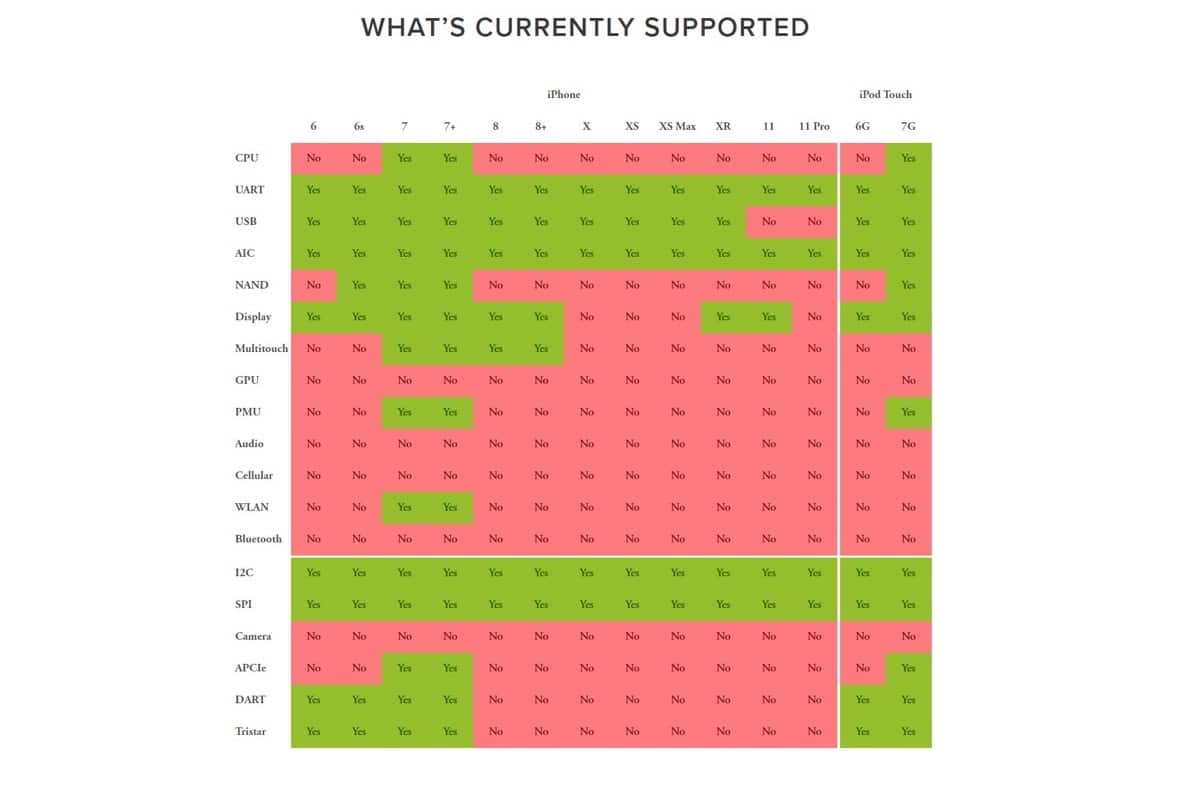
Este proyecto tiene como nombre Sandcastle y fue dado a conocer hace algunos días. Este proyecto apenas va iniciando pero aun así ya cuenta con un avance bastante importante pues ya es posible poder instalar Android sobre algunos dispositivos de Apple, del cual el iPhone 7 es él cuenta con “más estabilidad” en teoría ya que aún tiene bastantes aspectos por pulir.

El proyecto también proporciona soporte limitado para iPod Touch 7G y la transferencia a varios modelos de iPhone 6, 8, X, 11 e iPod Touch 6G está en curso.

Sobre Sandcastle

El desarrollo lo lleva a cabo un equipo que desarrolló el proyecto iPhone Linux hace diez años y ahora trabaja en Corellium, un servicio en la nube con un entorno virtual con iOS para desarrolladores. El año pasado, Apple presentó una demanda contra Corellium por eludir la protección de iOS y el enlace del dispositivo (jailbreak).

El objetivo del desarrollo es proporcionar a los usuarios de iPhone la libertad de elegir una plataforma y deshacerse de las restricciones y ataduras impuestas por Apple en los equipos. Según los desarrolladores del proyecto, el propietario del equipo es el usuario que compró el teléfono, no Apple, por lo que puede instalar cualquier sistema operativo en el dispositivo.

Las compilaciones están en fase de pruebas y como mencionamos, no cubren algunas características, por ejemplo, sonido, cámara, aceleración de GPU, no se admiten llamadas a través de operadores móviles, entre otras cosas.

Por ejemplo, en el iPhone 7 ya se pueden utilizar las siguientes características: Wi-Fi, Bluetooth, salida a la pantalla, multitáctil, administración de energía, I2C, SPI, USB, AIC, NAND Flash, APCIe, DART y el chip de administración de carga Tristar. En comparación con el iPhone 7, Wi-Fi, Bluetooth y multitáctil no están disponibles en Sandcastle en iPod Touch 7G.

Para poder eliminar la protección que une el dispositivo al firmware de Apple, se utiliza checkra1n para poder realizar el jailbreak.

Posteriormente el firmware se descarga directamente desde el dispositivo Flash y se almacena utilizando el sistema de archivos APFS estándar (se crea una nueva partición), lo que permite que Sandcastle coexista con iOS.

El firmware original de iOS se guarda y en cualquier momento el usuario puede reiniciar el dispositivo de su elección en un entorno con iOS o Android.

Para acceder al sistema de archivos APFS, se utiliza un controlador linux-apfs modificado, mejorado con soporte para el montaje paralelo de subsecciones y la capacidad de trabajar con archivos comprimidos.

A pesar de que la implementación APFS utilizada admite el modo de grabación, este modo sigue siendo experimental y de forma predeterminada, las particiones se montan en modo de solo lectura (los datos en el entorno Android no se guardan y se pierden después de un reinicio).

El proyecto utiliza un kernel modificado de Linux para construir un entorno de sistema Linux, ademas de que se usa buildroot.

El entorno de Android se basa en la plataforma Android 10. De forma predeterminada, la pantalla de inicio de OpenLauncher y Signal Messenger están preinstalados.

Para instalar aplicaciones de Android, se propone utilizar la utilidad adb, ademas de que se admiten APK de Java. Los paquetes APK con código ejecutable para ARMv8 requieren reconstrucción (los paquetes para ARMv7 no son compatibles).

Descarga

Finalmente para quienes estén interesados en poder probar esta propuesta, pueden encontrar las instrucciones de instalación de Sandcastle en el siguiente enlace.

Se proporcionan un archivo “README.txt” ubicado dentro de los archivos zip que se ofrecen para descargar. (después de instalar checkra1n, se debe copiar los archivos setup.sh, loadlinux.c y Android.lzma en el equipo y posteriormente ejecutar setup.sh, construir loadlinux y ejecutar “loadlinux Android.lzma dtbpack”).


from Linux Adictos https://ift.tt/2PSsPPO
via IFTTT

Raspberry Pi Imager es la herramienta oficial de Raspberry para instalar imágenes en sus famosas placas

Raspberry Pi Imager

Hasta ahora, la mejor manera de instalar un sistema operativo en una Raspberry Pi era un poco confusa. Había que descargar NOOBS, descomprimir el ZIP, copiarlo en una tarjeta formateada en FAT 32, meter la tarjeta en la placa, iniciarla e instalar un sistema operativo, entre los que la mejor opción es Raspbian. La compañía de la frambuesa ha pensado que no era la mejor manera de hacerlo y esta semana ha lanzado Raspberry Pi Imager.

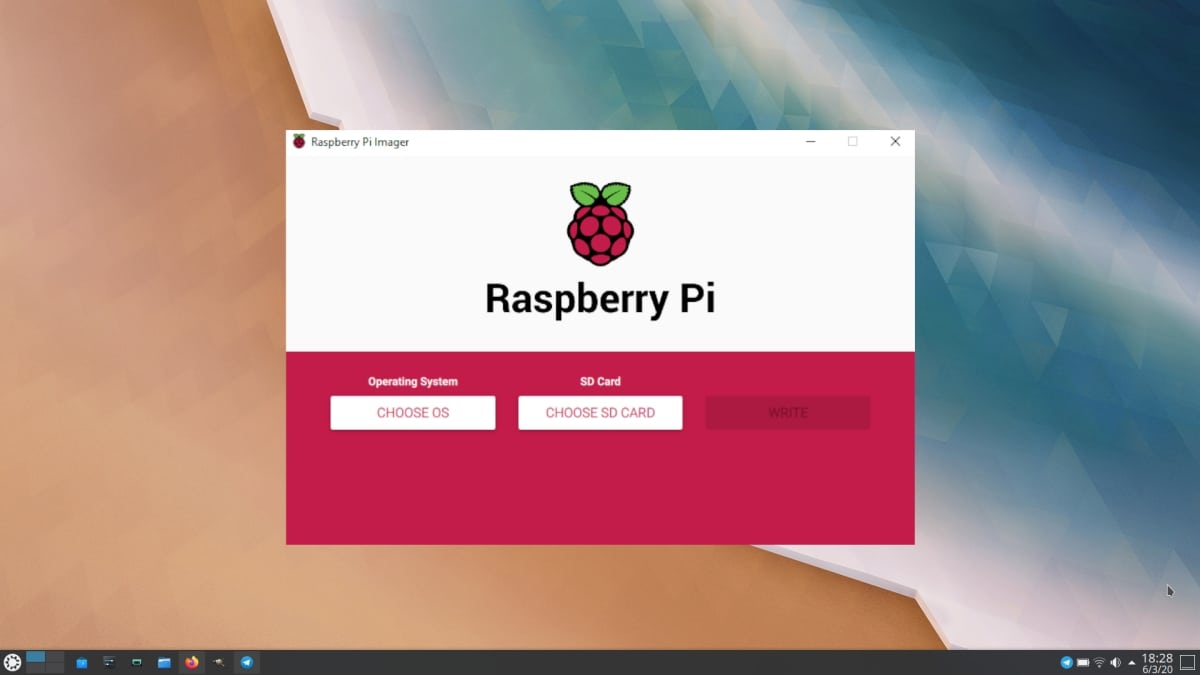
¿Qué es Raspberry Pi Imager? En un principio, si miramos el menú de aplicaciones una vez instalada la herramienta, se llama sólo “Imager” y sirve para instalar imágenes en una tarjeta SD para que luego podamos usarla en nuestra Raspberry Pi. Personalmente, me ha sorprendido enterarme de que Raspberry ha lanzado esta herramienta porque parece que hace lo mismo que otras como Etcher, pero bueno, esta herramienta es oficial y debería funcionar aún mejor.

Raspberry Pi Imager: app oficial de la frambuesa para instalar imágenes en tarjetas SD

Se supone que Imager facilita la instalación de imágenes en tarjetas SD para sus placas, pero personalmente no veo ninguna diferencia a la hora de hacerlo con respecto a Etcher. Una vez instalado e iniciado, Imager tiene tres pasos:

  1. Primero hacemos clic en el botón blanco que pone “CHOOSE OS” para elegir la imagen del sistema operativo. Aquí podemos elegir entre Raspbian, otras opciones que nos ofrece de manera nativa u otra imagen. Yo lo he hecho con Ubuntu MATE 18.04.3.
  2. A continuación, hacemos clic en “CHOOSE SD CARD” para elegir la tarjeta destino.
  3. Por último, hacemos clic en “WRITE” para escribir e instalar el sistema operativo.
  4. Después ya tenemos que introducir la tarjeta en nuestra Raspberry Pi y seguir los pasos habituales.

La aplicación, disponible para Windows, macOS y Linux, más concretamente Ubuntu (y sistemas basados en Debian), está disponible en este enlace. ¿Lo malo? La instalación de un sistema operativo no nativo sigue quedándose en los 4GB de almacenaiento, cuando lo ideal es que Raspberry lanzara una herramienta para poder aprovechar toda una tarjeta SD como lo hace al instalar Raspbian. Quizá en un futuro.

from Linux Adictos https://ift.tt/2TtSbFN
via IFTTT

Google I/O, otro evento mas cancelado por el Coronavirus

Google_IO

El coronavirus (COVID-19), una vez más ha causado la cancelación de otro evento importante para las comunidades de desarrolladores y es que después del Mobile World Congress, la conferencia Facebook F8 y la Game Developper Conference. Ahora el nuevo evento que se ha visto en la necesidad de ser cancelado es la edición 2020 de la conferencia de desarrolladores de Google I/O.

Y es que el gigante de las búsquedas y creador de Android explica que también debe cumplir con las pautas de salud de los CDC (Centros para el Control y la Prevención de Enfermedades) y la OMS para cualquier encuentro físico que pueda propagar la epidemia.

Ya que además los organizadores de todos estos eventos han decidido posponerlos y esperar a instrucciones por parte de la OMS para poder volver a organizarlos con luz verde.

Con ello Google promete encontrar una alternativa a esta reunión anual que debería reunir a casi 5,000 personas en el Anfiteatro Shoreline, en California:

“En las próximas semanas, exploraremos otras formas de desarrollar Google I/O para conectarnos mejor con nuestra comunidad de desarrolladores”, dijo la firma en un comunicado, probablemente aludiendo a una alternativa en línea.

Todos los que hayan reservado un asiento para esta edición 2020 recibirán un reembolso hasta el 13 de marzo y automáticamente tendrán la posibilidad de obtener sus entradas para Google I/O 2021.

Y es que en esta reunión, que debería haber tenido lugar los días 12, 13 y 14 de mayo, se esperaban que se revelaran varias sorpresas al público.

De hecho, también es una oportunidad para que Google revele sus nuevas perspectivas, especialmente con respecto a sus productos y servicios y las próximas actualizaciones que se están preparando.

Esperamos, por ejemplo, el lanzamiento de la nueva gama de teléfonos inteligentes Google Pixel 4A y quizás también un XL. Los desarrolladores probablemente esperaban saber un poco más sobre Android 11, sobre Nearby Share en este caso.

Ciertamente nos preguntamos qué ofrecerá Google nuevamente en términos de inteligencia artificial. Del mismo modo, Google probablemente tendrá algo que decir sobre el futuro de Stadia, y necesariamente sobre Fuchsia.

Además de esto, Google también canceló su cumbre ‘Global News Initiative’, que se celebraría en abril en California. Microsoft, por otro lado, canceló su conferencia ‘IoT in Action’ en Melbourne, Australia, que se celebraría el 9 de marzo.

Además de estos, la conferencia de desarrolladores F8 de Facebook, la conferencia Cisco Live en Melbourne, el evento World Tour de la compañía estadounidense de software basada en la nube Salesforce’s Sydney Tour también se han cancelado. Mientras tanto, Oracle OpenWorld Asia ha sido pospuesto.

La cancelación de Google I/O 2020 puede ser un duro golpe para la empresa que también se vio obligada, hace solo unos días, a abandonar su evento Cloud Next ’20 que debería haber tenido lugar en abril en San Francisco Finalmente, Cloud Next ’20 tendrá lugar como parte de la 14ª edición de Digital First en octubre, en Bélgica.

El problema de salud se está convirtiendo en una de las principales preocupaciones de Google, pues la semana pasada, un empleado de Google dio positivo por coronavirus (Covid-19) en Zurich, Suiza. Mientras tanto, el gigante del comercio electrónico Amazon tenía un empleado en Seattle que también dio positivo por coronavirus.

“La salud y el bienestar de los clientes, socios, empleados de Google Cloud y toda la comunidad es nuestra principal prioridad”. Se recuerda que se han detenido nuevos casos de coronavirus fuera de China, con más de 10.000 casos identificados fuera de la ciudad de Wuhan. Casi todos los sectores de actividad se ven afectados, directa o indirectamente, por las directivas sanitarias que deben observarse en la lucha contra este virus.

Aunque Google I/O está a un par de meses de distancia, la compañía sintió la necesidad de no correr riesgos innecesarios ya que el brote de coronavirus todavía se está extendiendo.

Por lo tanto, ya han anunciado a los asistentes que la conferencia se cancelará y las entradas compradas se reembolsarán a fin de mes.

Fuente: https://events.google.com

from Linux Adictos https://ift.tt/2ItIFvT
via IFTTT

Zorin OS 15.2 llega mejorando la seguridad y compatibilidad de hardware

Zorin OS 15.2

Poco menos de tres meses después de la versión anterior, el equipo que desarrolla una de las distros que más llama la atención a los switchers que vienen desde Windows ha lanzado Zorin OS 15.2. No se trata de una actualización de las más importantes que se recuerdan, pero sí sigue el exitoso camino de la v15 del sistema operativo que, según podemos leer en la nota de su lanzamiento, ha conseguido traer a Linux a más de 900.000 usuarios de Windows y macOS en los últimos 9 meses.

Como en cada nuevo lanzamiento de prácticamente cualquier sistema operativo, el sistema operativo ha aprovechado el nuevo lanzamiento para actualizar su kernel y ahora ha pasado a usar Linux 5.3. Zorin OS está basado en Ubuntu y la versión del núcleo que usará a partir de hoy es la misma que la que lleva usando el sistema desarrollado por Canonical desde octubre de 2019, concretamente coincidiendo con el lanzamiento de Ubuntu 19.10 Eoan Ermine.

Zorin OS 15.2: Linux 5.3, aplicaciones actualizadas y más seguro

Entre las novedades más destacadas de esta versión, tenemos:

  • Linux 5.3.
  • El equipo de desarrolladores dice que en este lanzamiento han querido centrarse en refinar el sistema operativo.
  • Se han añadido mejoras de seguridad, compatibilidad y rendimiento, algunas de ellas relacionadas al nuevo kernel que han incluido.
  • Se ha añadido soporte para nuevo hardware, como las GPU AMD Navi, lo que incluye la Radeon RX 5700, los procesadores de 10ª generación de Intel o los últimos teclados y paneles táctiles de los MacBook y MacBook Pro más nuevos.
  • Además, Zorin OS 15.2 ha incluido nuevas aplicaciones, más concretamente las últimas versiones de software como LibreOffice o GIMP.

Para los usuarios interesados, las nuevas imágenes ISO están disponibles en este enlace. Para el que nunca lo haya probado y quiera saber cómo es trabajar con Zorin por primera vez, recomendamos iniciar una Live Session con software de emulación como GNOME Boxes.

from Linux Adictos https://ift.tt/2TqAzux
via IFTTT