TimescaleDB, una base de datos open source para el almacenamiento de datos de series temporales

Se dio a conocer el lanzamiento de la nueva version de TimescaleDB 1.7, version en la cual se destaca el soporte añadido para PostgreSQL 12, así como también en la modificación de algunas funciones. Para quienes desconocen de TimescaleDB, deben saber que es una base de datos diseñada para almacenar y procesar datos en forma de series de tiempo (segmentos de valores de parámetros a intervalos de tiempo dados, el registro forma el tiempo y un conjunto de valores correspondientes a este tiempo).

Esta forma de almacenamiento es óptima para aplicaciones tales como sistemas de monitoreo, plataformas de negociación, sistemas para recopilar métricas y estados de sensores.

Sobre TimescaleDB

El proyecto TimescaleDB se implementa como una extensión de PostgreSQL y se distribuye bajo la licencia Apache 2.0. Parte del código con funciones avanzadas se entrega bajo una licencia propietaria separada Timescale (TSL), que no permite cambios, prohíbe el uso de código en productos de terceros y no permite el uso gratuito en bases de datos en la nube (base de datos como servicio).

La parte interesante de TimescaleDB, radica en que permite utilizar consultas SQL completas para analizar los datos acumulados, combinando la facilidad de uso inherente a los DBMS relacionales con la escalabilidad y las capacidades inherentes a los sistemas NoSQL especializados.

La estructura de almacenamiento está optimizada para proporcionar una alta tasa de adición de datos. Admite conjuntos de datos de adición de lotes, utilizando índices almacenados en RAM, cargando segmentos históricos retroactivamente, aplicando transacciones.

Una característica clave de TimescaleDB es el soporte para la partición automática (partición) de la matriz de datos. El flujo de datos de entrada se distribuye automáticamente entre las tablas particionadas.

Las secciones se crean en función del tiempo (cada sección almacena datos durante un cierto período de tiempo) o en relación con una clave arbitraria (por ejemplo, identificador del dispositivo, ubicación, etc.). Las tablas particionadas se pueden distribuir entre diferentes unidades para optimizar el rendimiento.

Para las consultas, una base de datos particionada se parece a una tabla grande, llamada hipertable. Una hipertable es una representación virtual de muchas tablas separadas en las que se acumulan datos entrantes.

¿Qué hay de nuevo en TimescaleDB 1.7?

En esta nueva version se destaca el soporte para la integración con PostgreSQL 12 DBMS, mientras que el soporte para PostgreSQL 9.6.xy 10.x ha sido declarado obsoleto, aun que para Timescale 2.0 solo el soporte de PostgreSQL 11+ permanecerá.

Ademas se destaca que se modificó el comportamiento de las consultas con funciones agregadas ejecutadas continuamente (agregación de datos continuamente entrantes en tiempo real).

Dichas consultas ahora combinan vistas materializadas con datos recién llegados que aún no se han materializado (anteriormente, la agregación solo cubría datos ya materializados). El nuevo comportamiento se usa para las agregaciones continuas recién creadas.

Por otra parte, algunas herramientas avanzadas de gestión del ciclo de vida de los datos se han trasladado a la versión comunitaria de la edición comercial, incluida la capacidad de reagrupar datos y procesar políticas para desplazar datos obsoletos (le permiten almacenar solo datos actuales y eliminar, agregar o archivar automáticamente registros obsoletos).

¿Cómo instalar TimescaleDB en Linux?

Para quienes estén interesados en poder instalar TimescaleDB en su sistema, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

En el caso de los que son usuarios de Ubuntu:

sudo echo "deb http://apt.postgresql.org/pub/repos/apt/ $(lsb_release -c -s)-pgdg main" | sudo tee /etc/apt/sources.list.d/pgdg.list
wget --quiet -O - https://www.postgresql.org/media/keys/ACCC4CF8.asc | sudo apt-key add –
sudo add-apt-repository ppa:timescale/timescaledb-ppa
sudo apt-get update
sudo apt install timescaledb-postgresql-11

En el caso de Debian:

sudo sh -c "echo 'deb https://packagecloud.io/timescale/timescaledb/debian/ `lsb_release -c -s` main' > /etc/apt/sources.list.d/timescaledb.list"
wget --quiet -O - https://packagecloud.io/timescale/timescaledb/gpgkey | sudo apt-key add -
sudo apt-get update
sudo apt-get install timescaledb-postgresql-11

RHEL/CentOS:

sudo yum install -y https://download.postgresql.org/pub/repos/yum/11/redhat/rhel-7-x86_64/pgdg-redhat-repo-latest.noarch.rpm
sudo tee /etc/yum.repos.d/timescale_timescaledb.repo <<EOL
[timescale_timescaledb]
name=timescale_timescaledb
baseurl=https://packagecloud.io/timescale/timescaledb/el/7/\$basearch
repo_gpgcheck=1
gpgcheck=0
enabled=1
gpgkey=https://packagecloud.io/timescale/timescaledb/gpgkey
sslverify=1
sslcacert=/etc/pki/tls/certs/ca-bundle.crt
metadata_expire=300
EOL
sudo yum update -y
sudo yum install -y timescaledb-postgresql-11

Ahora vamos a configurar la base de datos con:

sudo timescaledb-tune

Aquí se pueden realizar diversas configuraciones, de las cuales pueden consultar en el siguiente enlace. 

Al finalizar basta con reiniciar el servicio:

sudo service postgresql restart

from Linux Adictos https://ift.tt/3cGjPWZ
via IFTTT
¿Extrañas al escritorio Unity? Esta distribución te lo trae (si pagas)

¿Extrañas al escritorio Unity?

El próximo 23 de abril estarán disponibles las ediciones tradicionales de Ubuntu 20.04 Focal Fossa. Con el correr de los días se irán agregando las  derivadas realizadas por terceros. Pero, si extrañas Unity, puede que te interese esta alternativa. basada en Focal Fossa.

Recordemos que las versiones oficiales de Ubuntu son

  • Ubuntu: Es la versión original con el escritorio GNOME y algunas modificaciones.
  • Kubuntu: Incluye el escritorio y ecosistema de aplicaciones del proyecto KDE.
  • Lubuntu: Edición para los equipos más livianos. Utiliza el escritorio LXQT y el instalador Calamares.
  • Ubuntu Kylin: Distribución dirigida al mercado chino.
  • Ubuntu Mate: Mate es un escritorio liviano. Se trata de un fork de la rama anterior de GNOME.
  • Ubuntu Budgie: Desarrollado por el proyecto Solus, Budgie es un escritorio altamente personalizable y muy agradable visualmente.
  • Xubuntu: Versión con el escritorio XFCE. Se trata de un entorno de escritorio muy configurable a pesar de que consume pocos recursos.
  • Ubuntu Studio: Trae el escritorio Mate y está configurada especialmente para la produccion multimedia.
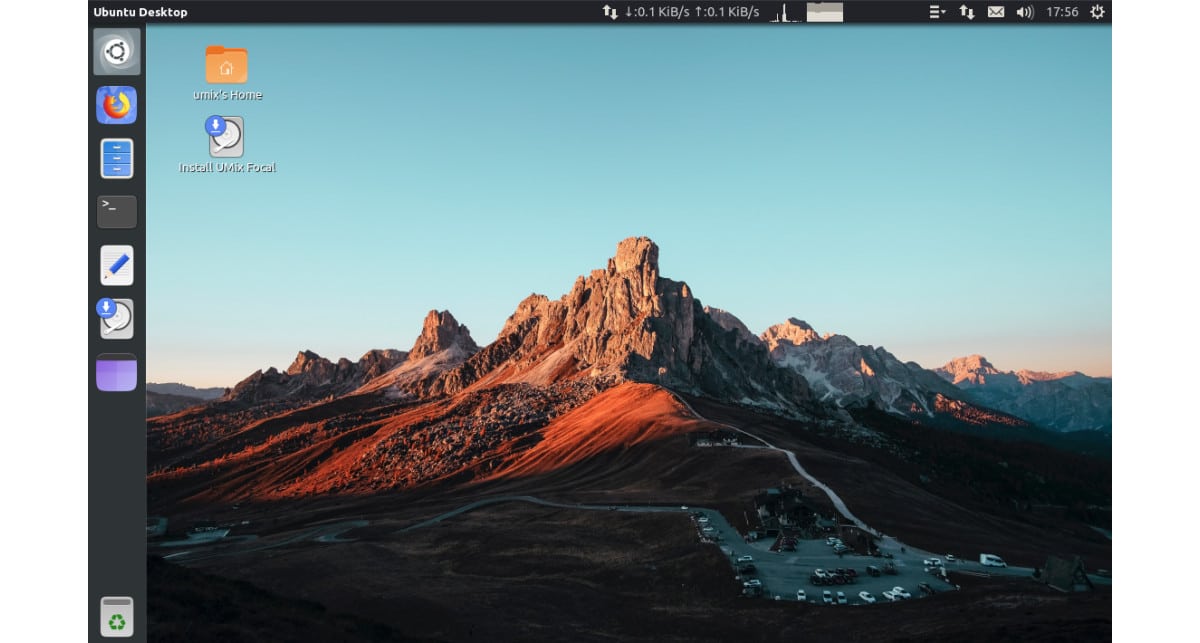
  • Si extrañas a Unity, puedes probar Umix OS

¿Extrañas al escritorio Unity?. Así es Umix OS

Unity fue durante unos años el escritorio de la versión oficial de Ubuntu. Actualmente no se sigue desarrollando por lo que los responsables de Umix tuvieron que hacer algunas modificaciones.

Ellos consideran que Nautilus, el gestor de archivos de GNOME (que también utiliza Unity) fue perdiendo características con cada nuevo lanzamiento. Por ejemplo, la interfaz de usuario se ha vuelto cada vez más minimalista y más adecuada para las tabletas y pantallas táctiles que para los escritorios tradicionales.

En esta versión de Umix se utiliza Caja, el gestor de archivos de Mate. Esto incluye la instalación por defecto de sus extensiones. De Mate se adopta también el asistente de configuración que en este caso reemplaza al original de Unity. Con esto se consiguen funciones adicionales accesibles presionando el botón derecho del ratón o la pestaña de propiedades de archivo.

Con respecto a los fondos de escritorio, no hicieron un diseño propio, sino que optaron por utilizar fotos del sitio Unplash.

Instalación de aplicaciones

Al igual que otras muchas distribuciones, Umix incluye una pantalla de bienvenida que nos ayuda a seleccionar las aplicaciones que queremos instalar. En el menú del costado podemos pulsar sobre los rubros para encontrarlas más fácilmente.

La terminal

El emulador de terminal es sin dudas una de las mejores cosas que tiene Linux. Y Umix OS nos permite acceder fácilmente a ella.

Al pulsar F1 se abre una ventana desplegable de la terminal. Esta terminal siempre está funcionando en segundo plano. Aparece como dijimos cuando se pulsa F1 y se esconde cuando se pasa a otra ventana.

El mensaje que muestra la terminal incluye dos líneas. La primera línea muestra la hora actual, el nombre de usuario, el nombre de host y el directorio actual, la segunda línea muestra el estado del último comando (verde o rojo) y acepta la entrada del usuario.

El intérprete de comandos por defecto es Bash, pero también pueden utilizarse fish y zsh entre otros.

Software incluido

La instalación mínima viene con el navegador Chromium, el reproductor multimedia VLC, Synaptic, GParted y el emulador de terminal Tilix.

La instalación completa trae los siguientes programas

  • LibreOffice: Suite ofimática multiplataforma.
  • Thunderbird: Cliente de correo electrónico y gestor de calendarios.
  • Gimp: Editor de imágenes.
  • Shutter: Programa para hacer capturas de pantallas.
  • Peek: Programa para la creación de GIF animados.
  • Kazam: Programa de grabación del escritorio.
  • Deluge: Cliente para la red torrent.
  • Rhythmbox: Gestión y reproducción de colecciones de música
  • Pidgin: Cliente de mensajería instantánea.
  • Pitivi: Editor de videos.
  • Chese: Programa para manejar la webcam.
  • Shotwell: Manejo de colecciones fotográficas.
  • Simple Scan: Interfaz gráfica para el escaneo de documentos.
  • DejaDup: Herramienta para la creación y restauración de copias de seguridad.
  • Baobab: Utilidad para el análisis de discos
  • Remmina: Manejo de escritorios remotos.
  • Timeshift: Otra herramienta de copias de seguridad.
  • UGet: Un gestor de descargas.
  • SMPlayer: Reproductor multimedia con diferentes temas gráficos.

Un pequeño detalle.

Si quieres tener acceso al enlace de descarga, deberás pasar por caja. Cuesta 15 dólares por Paypal (pago único). Esto te garantiza que recibirás un enlace para cada nueva versión publicada. La justificación que te dan es:

El precio de la suscripción es por el trabajo que supone montar la distribución y asegurarse de que todo funciona correctamente. Si no deseas pagar por ello, puedes descargar la ISO oficial de Ubuntu y personalizarla a tu gusto. Hay muchos tutoriales en línea para hacer esto. Incluso hay disponibles algunas distribuciones basadas en Unity. La compra de una suscripción te ahorra el tiempo y el esfuerzo de crear tu propia distribución.

Gracias, pero no, gracias

from Linux Adictos https://ift.tt/2x1a5HG
via IFTTT

¿Qué pasa con Houseparty?. Las dudas sobre una de las aplicaciones más populares de la cuarentena

¿Qué pasa con Houseparty?

La cuarentena que estamos atravesando a partir de la crisis del Covid-19 ha hecho que mucha gente poco familiarizada con la tecnología se vea obligada a utilizarla. Ancianos que se negaban a operar con cajeros automáticos debieron acostumbrarse a los trámites bancarios vía web y cobros mediante aplicaciones. Comerciantes minoristas tuvieron que adaptarse a vender por Facebook y colegios sin plataformas de educación a distancia recurrieron a Zoom para seguir dando clases.

El tema es que muchas de esas aplicaciones tienen problemas de seguridad y dudosas políticas de privacidad. Quienes operamos diariamente con ellas, en general sabemos cuáles son sus riesgos, como mitigarlos y, en los casos que podemos, nos conseguimos alternativas.

En Linux Adictos ya nos ocupamos bastante de Zoom, ahora le toca el turno a otra de las aplicaciones estrellas de esta cuarentena.

¿Qué pasa con Houseparty?

Es una aplicación que permite acceder a una red social en la que hasta ocho personas pueden reunirse mediante video chat en un salón virtual. Cada usuario tiene acceso a infinitas habitaciones y puede alternar fácilmente entre ellas. Los usuarios reciben una notificación cuando sus amigos abren la aplicación y pueden unirse a los chats con ellos y con los amigos de sus amigos.

Problemas conocidos

Una vez registrado en la aplicación, el usuario ya puede organizar una fiesta en un salón virtual. Sin embargo, a menos que tome la precaución de esta sala, también pueden unirse completos desconocidos. Se han registrados casos de lo conocido como “bombardeo”. Esto consiste en que algunas personas se meten en los salones y muestran imágenes pornográficas o a si mismo sin ropas. Esto puede evitarse ajustando la configuración de privacidad. Pero depende de ti hacer esto es: no es la configuración por defecto.

Otro problema es que cuando un usuario se registra en la aplicación, sus contactos son notificados. Si aceptas sus solicitudes de amistad recibirán una notificación cuando inicie un chat de Houseparty y podrán entrar a menos que lo impidas en las opciones de configuración.

Ray Walsh, de la firma de investigación Pro Privacy, no anda con vueltas. La define como “Una pesadilla de privacidad”

Cualquiera que decida utilizar la aplicación Houseparty para mantenerse en contacto durante la cuarentena debe ser consciente de que la aplicación recoge una cantidad preocupante de información personal.

Esto incluye datos de geolocalización, que podrían, en teoría, ser usados para mapear la ubicación de cada usuario. Una mirada más detenida a la política de privacidad de Houseparty revela que la empresa promete anonimizar y agregar los datos antes de compartirlos con los terceros afiliados y socios con los que trabaja. Sin embargo, una y otra vez, los investigadores han demostrado que los datos previamente anonimizados pueden volver a ser identificados.

A esto se suma que en los dispositivos Android puedes borrar la aplicación, pero si quieres borrar tu cuenta deberás enviar un correo al soporte técnico.

La experta en datos y privacidad Suzanne Vergnolle comentó en Twitter que es probable que la aplicación tampoco cumpla con el Reglamento General de Protección de Datos de la Unión Europea (GDPR).

Vergnolle agregó que la aplicación rastrea en su configuración por defecto a los usuarios y que no hay garantía de que se cumplan las solicitudes de eliminación de datos.

La respuesta de la empresa

Las políticas de privacidad de Houseparty ocupan 12000 palabras, quienes las leyeron aseguran que se comprometen a no compartir el número de teléfono de los usuarios y sus contactos con nadie.

La polémica saltó cuando se difundió la noticia de que datos robados de acceso de usuarios de Houseparty eran utilizados para tratar de ingresar a Netflix y Spotify.

Epic, la empresa propietaria de Houseparty, respondió afirmando que estaba “investigando los indicios de que esas denuncias tuvieron su origen en una campaña pagada por un competidor no identificado.

De acuerdo a PrivacySpy, un sitio dedicado a analizar el respeto a las normas de privacidad, Epic Games tiene una pésima calificación de 2,3 sobre 10 en sus prácticas de privacidad. Algunas de sus fallas incluyen permitir el acceso de terceros a los datos personales y no notificar a los usuarios en caso de violación de datos. La tienda de Epic Games también se enfrentó en 2018 a las normas de la Unión Europea sobre protección de datos personales.

from Linux Adictos https://ift.tt/2wUwE0t
via IFTTT

Con énfasis en la privacidad. Session es un fork de Signal con características interesantes

Con énfasis en la privacidad
Session es un cliente de mensajería con cifrado punto a punto. Es ideal para evitar la transmisión de metadatos con información sensible.

La privacidad comienza con la inscripción. A diferencia de otras opciones no se requiere ingresar el número de teléfono. Bastará con hacer clic en Create Account después de instalarlo para que el programa y genere un ID de sesión aleatorio único.

Cada usuario solo tendrá que compartir su ID de sesión con el contacto que se quiera añadir. También se podrá compartir en formato de código QR.

Session permite los siguientes tipos de conversaciones:

Chats de grupo

Esta opción tiene dos modalidades. El chat cerrado de hasta 10 personas, y el chat abierto sin límite.

Mensajes de voz

Los desarrolladores prometen las mismas características de privacidad.

Intercambio de archivos.

Session puede utilizarse para intercambiar todo tipo de documentos e imágenes.

Con énfasis en la privacidad. Así es el funcionamiento de Session

Las conversaciones en Session se cifran de extremo a extremo, como en la mayoría de las demás aplicaciones de mensajeria privada. Sin embargo, la diferencia es que en Session, las identidades de las personas que se comunican también están protegidas.

Los mensajes se envían a sus destinos a través de una red descentralizada de enrutamiento similar a Tor (con algunas diferencias clave), usando un sistema que sus responsables llaman  peticiones de cebolla (Onion en el original). Las peticiones de cebolla protegen la privacidad del usuario asegurando que ningún servidor individual conozca el origen y destino de un mensaje.

Una red de enrutamiento de cebolla es una red de nodos sobre la que los usuarios pueden enviar mensajes cifrados anónimos. Las redes de enrutamiento de cebolla encriptan los mensajes con múltiples capas de cifrado, y luego los envían a través de una serie de nodos. Cada nodo “desenvuelve” (descifra) una capa de cifrado, lo que significa que ningún nodo individual conoce nunca tanto el destino como el origen del mensaje. Session utiliza el enrutamiento en cebolla para asegurar que un servidor que recibe un mensaje nunca conozca la dirección IP del remitente.

Cuando se genera un mensaje, este se dirige al enjambre (Swarm) del destinatario. Un enjambre es un grupo de Nodos de Servicio encargados de almacenar temporalmente mensajes para que el destinatario los recupere más tarde.

Cada enjambre es una colección de 5 a 7 Nodos de Servicio responsables del almacenamiento de mensajes para un rango predefinido de ID de sesión. Ellos aseguran que los mensajes sean replicados a través de múltiples servidores en la red, de modo que si un Nodo de Servicio se desconecta, no se pierdan. De esta manera, la red descentralizada de Session sea mucho más robusta y tolerante a las fallas.

No se puede decir que Session utilice tecnología peer-to-peer dado que los clientes no actúan como nodos en la red, y no retransmiten o almacenan mensajes de otros clientes. El modelo se acerca más a una arquitectura cliente-servidor, donde la aplicación Session actúa como cliente y el enjambre de Nodos de Servicio actúa como servidor.

La aplicación es apoyada por el Proyecto Loki. Este proyecto está apoyado por una entidad sin fines de lucro que lleva el nombre de Fundación Loki. La fundación proporciona a los usuarios herramientas para interactuar en línea de forma anónima, descentralizada, segura y privada.

La Fundación Loki, como responsable del proyecto, asegura que en caso de recibir intimaciones judiciales, no estaría en condiciones de revelar las identidades de los usuarios simplemente porque no tiene acceso a los datos necesarios para hacerlo. La creación de la cuenta de sesión no utiliza ni requiere direcciones de correo electrónico o números de teléfono. Los ID de sesión (que son claves públicas) se registran, pero no existe un vínculo entre una clave pública y la identidad real de una persona, y debido a la red descentralizada de Session, tampoco hay forma de vincular un ID de sesión a una dirección IP específica.

Lo máximo que la Fundación Loki podría proporcionar, si se ve obligada a hacerlo, sería información tangencial como los registros de acceso al sitio web getsession.org o las estadísticas recogidas por las tiendas de aplicaciones de los dispositivos móviles.

Session está disponible para Windows, LInux, Mac y dispositivos móviles

from Linux Adictos https://ift.tt/3eAg9HW
via IFTTT

Roban cuentas de GitHub mediante ataques de pishing

Roban cuentas de GitHub
2020 no está siendo un buen año en materia de seguridad informática. David les contó el otro día la ventas de las cuentas de Zoom. Y, parece que esta vez le ha tocado el turno a GitHub, el servicio de alojamiento y contrl de versiones de Microsoft. Se reportó que muchos de sus usuarios están siendo las víctimas de una campaña de phishing diseñada específicamente para recoger y robar sus credenciales a través de páginas apócrifas que imitan la página de acceso de GitHub.

Roban cuentas de GitHub. Un auténtico peligro para desarrolladores y usuarios

Inmediatamente después de tomar el control de una cuenta, los atacantes proceden a descargarse sin demora los contenidos de los repositorios privados, poniendo énfasis en los que son propiedad de las cuentas de la organización y otros colaboradores.

Según el Equipo de Respuesta a Incidentes de Seguridad (SIRT) de GitHub, estos son los riesgos

Si el atacante roba con éxito las credenciales de la cuenta de usuario de GitHub, puede crear rápidamente tokens de acceso personal de GitHub o autorizar aplicaciones OAuth en la cuenta para preservar el acceso en caso de que el usuario cambie su contraseña

De acuerdo al SIRT, esta campaña de phishing denominada Sawfish, puede afectar a  todas las cuentas activas de GitHub

La principal herramienta para acceder a las cuentas es el correo electrónico. Los mensajes utilizan diversos engaños para que los destinatarios hagan clic en el enlace malicioso incluido en el texto: algunos dicen que se detectó actividad no autorizada, mientras que otros mencionan cambios en los repositorios o en la configuración de la cuenta del usuario objetivo.

Los usuarios que caen en el engaño y hacen clic para comprobar la actividad de su cuenta son luego redirigidos a una página de inicio de sesión falsa de GitHub que recoge sus credenciales y las envía a los servidores controlados por el atacante.

La página falsa utilizada por los atacantes también conseguirá los códigos de autenticación en dos pasos en tiempo real de las víctimas  si están utilizando una aplicación móvil de contraseña única basada en el tiempo (TOTP).

Para el SIRT hasta el momento las cuentas protegidas por claves de seguridad basadas en hardware no son vulnerables a este ataque

Así funciona el ataque

Por lo que se sabe, las víctimas preferidas de esta campaña de phishing son los usuarios de GitHub actualmente activos que trabajan para empresas tecnológicas de varios países y lo hacen utilizando direcciones de correo electrónico que son conocidas públicamente.

Para enviar los correos electrónicos de phishing se utilizan dominios legítimos, ya sea utilizando servidores de correo electrónico previamente comprometidos o con la ayuda de credenciales de API robadas de proveedores de servicios de correo electrónico masivo legítimos.

Los atacantes también hacen uso de servicios de acortamiento de URLs diseñados para ocultar las URLs de las páginas de destino. Incluso llegan a encadenar múltiples servicios de acortamiento de URLs para dificultar aún más la detección. Adicionalmente se detectó el uso de redireccionamiento basados en PHP desde los sitios comprometidos.

Algunas formas de defenderse del ataque

De acuerdo a las recomendaciones de los responsables de seguridad, es conveniente que si tienes cuenta en GitHub hagas lo siguiente:

  • Cambiar la contraseña
  • Resetear los códigos de recuperación en dos pasos.
  • Revisar los tokens de acceso personal.
  • Cambiar a autenticación mediante hardware o WebAuthn.
  • Utilizar un manejador de contraseñas basado en el navegador. Estos proporcionan un grado de protección contra el pishing ya que se darán cuenta de que no es un enlace visitado previamente.

Y por supuesto, una que nunca falla. Jamás hagas clic en un enlace que te mandan por mail. Escribe la dirección manualmente o tenla en marcadores.
De todas formas es una noticia que sorprende. No estámos hablando de una red social si no de un sitio que de acuerdo a su propia descripción es:

una plataforma de desarrollo colaborativo de software para alojar proyectos utilizando el sistema de control de versiones Git. El código se almacena de forma pública, aunque también se puede hacer de forma privada…

Es decir la gente que crea las aplicaciones que nosotros usamos y por lo tanto quienes tienen que añadirles característica de seguridad

from Linux Adictos https://ift.tt/2VjAWI5
via IFTTT

Fedora 32 se retrasa una semana y Fedora 33 cambiara a systemd-resolved

fedora_infra

Los chicos de Fedora han estado trabajando con todo su entusiasmo y tiempo disponible para poder cumplir con el calendario de lanzamiento de la distribución pero, tal parece que este año sera otro año más en el que la fecha de lanzamiento de la distribución no sera cumplida, ademas de que también se dio a conocer información que para la próxima versión de la distribución que es Fedora 33 (en la cual ya sé esta empezando a trabajar) se realizara un pequeño cambio en el sistema que proporciona la resolución de nombres de red a aplicaciones de “nss-resolve” por “systemd-resolved”.

Para la implementación en Fedora 33, se planea que “systemd-resolved” reemplace a “nss-resolve” para resolver consultas DNS y Glibc se cambiará a nss-resolve desde el proyecto systemd en lugar del módulo NSS incorporado nss-dns.

systemd-resolved sustituirá a nss-resolve en Fedora 33

Este cambio se realiza debido a la decisión que se tomo de manera interna en Fedora que en lugar de optar por deshabilitar “systemd-resolved” (como se ha vendido haciendo desde ya hace tiempo) mejor se habilite.

Los desarrolladores comentan que systemd-resolve realiza funciones tales como mantener la configuración en el archivo resolv.conf basado en datos DHCP y una configuración DNS estática para interfaces de red, admite DNSSEC y LLMNR (Resolución de nombre de multidifusión local de enlace).

Entre las ventajas de cambiar a systemd-resolved está el soporte para DNS sobre TLS, la capacidad de habilitar el almacenamiento en caché local de consultas DNS y el soporte para vincular diferentes procesadores a diferentes interfaces de red (dependiendo de la interfaz de red, se selecciona un servidor DNS para acceder, por ejemplo, consultas DNS para interfaces VPN será enviado a través de VPN). No está planeado usar DNSSEC en Fedora (systemd-resolve se construirá con el DNSSEC = sin bandera).

Systemd-resolve ya se usa de manera predeterminada en Ubuntu a partir de la versión 16.10, pero la integración se realizará de manera diferente en Fedora, ya que para empezar Fedora actúa totalmente diferente a Ubuntu y ademas Ubuntu continúa usando nss-dns tradicionales de glibc, es decir glibc continúa manejando /etc/resolv.conf, mientras que Fedora espera reemplazar nss-dns con nss-resolve de systemd.

Para aquellos que no desean usar systemd-resolve, será posible deshabilitarlo y para ello se debe desactivar el servicio systemd-resolve.service y reiniciar NetworkManager, que creará el /etc/resolv.conf tradicional.

La versión final de Fedora 32 se retrasa una semana

Finalmente otro de los cambios que anunciaron los desarrolladores del proyecto de Fedora fue el aplazamiento del lanzamiento de la versión final de Fedora 32 por una semana debido al incumplimiento de los criterios de calidad.

El lanzamiento de Fedora 32 está previsto para el 28 de abril, en lugar del 21 de abril, como estaba previsto originalmente.

En las compilaciones de prueba finales que obligaron a los desarrolladores a aplazar el lanzamiento final se comentan al menos 3 problemas que se clasifican como bloqueo de la versión que permanecen sin corregir.

Los problemas que bloquean la versión incluyen: problemas con el reconocimiento de particiones LVM en modo de recuperación de fallos, congelación al intentar arrancar en sistemas con GPU NVIDIA Turing en modo “Arranque seguro” y la falta de la versión final del paquete f32-background en un repositorio estable.

Los desarrolladores esperan que estos fallos sean solucionados dentro del tiempo que estipularon para dar por sentada la fecha final (anteriormente mencionada), pero en caso de que no sea asi la fecha sera atrasada mas dias:

Debido a los errores de bloqueador abierto, Fedora 32 Final fue declarado “prohibido”. Nosotros nos reuniremos nuevamente a las 17:00 UTC del jueves 23 de abril para reevaluar, la situacion y dar a conocer el lanzamiento final de Fedora 32.

Si determinamos en ese momento que Fedora 32 está listo, se lanzará en la “fecha de lanzamiento prevista # 1” del 28 de abril.

Finalmente si quieres conocer más al respecto sobre los comunicados emitidos por los chicos de Fedora, puedes consultar los siguientes enlaces que proporcionamos.

Enlace sobre el cambio en Fedora 33.

Enlace sobre el atraso en la liberación de Fedora 32.

from Linux Adictos https://ift.tt/3blqXrp
via IFTTT

KwinFT, un nuevo window manager basado en KWin para Wayland


Roman Gilg, involucrado en el desarrollo de KDE, Wayland, Xwayland y X Server, presentó el proyecto KWinFT (KWin Fast Track), que desarrolla un administrador de ventanas compuesto flexible y fácil de usar para Wayland y X11, basado en la base de código KWin.

Además del administrador de ventanas, el proyecto también desarrolla una biblioteca wrapland con la implementación de enlaces sobre libwayland para Qt/C ++, que continúa el desarrollo de KWayland, pero se libera de la unión a Qt.

Sobre KwinFT

El objetivo del proyecto es reelaborar KWin y KWayland utilizando tecnologías modernas y prácticas de desarrollo que aceleren el desarrollo del proyecto, refactoricen el código, agreguen optimizaciones y simplifiquen la incorporación de innovaciones fundamentales, que son difíciles de integrar en KWin en su forma actual. KWinFT y Wrapland se pueden usar para reemplazar KWin y KWayland de manera transparente, pero no se limitan al marco impuesto a KWin por muchos productos, manteniendo una compatibilidad total con la cual es una prioridad que impide el avance de las innovaciones.

En KWinFT, los desarrolladores tienen las manos libres y pueden experimentar con nuevas características, buscando mantener la estabilidad mediante el uso de técnicas de desarrollo más modernas.

Por ejemplo, para verificar el código KWinFT, está involucrado un sistema de integración continua, que incluye la verificación utilizando diferentes linter, generación automática de ensamblaje y pruebas avanzadas. Con respecto al desarrollo de la funcionalidad, el enfoque principal de KWinFT será proporcionar un soporte completo y de alta calidad para el protocolo Wayland, incluida la reelaboración de las características arquitectónicas de KWin que complican la integración con Wayland.

Entre las innovaciones experimentales ya agregadas a KWinFT, se destacan las siguientes:

  • El proceso de composición se rediseñó, lo que mejoró significativamente la representación del contenido bajo el control de X11 y Wayland. Además, se ha agregado un temporizador para minimizar los retrasos entre la creación y visualización de la imagen.
  • Se implementó una extensión del protocolo “viewporter” de Wayland, que permite al cliente realizar acciones para escalar y recortar los bordes de la superficie en el lado del servidor. En combinación con la próxima versión principal de XWayland, la extensión le permitirá emular un cambio en la resolución de pantalla para juegos más antiguos.
  • Soporte completo para la rotación y el reflejo de salida para sesiones basadas en Wayland.
  • Wrapland proporciona una interfaz de programación de estilo Qt que proporciona acceso a las funciones de libwayland en una forma conveniente para su uso en proyectos C ++. Inicialmente, planearon desarrollar Wrapland como una bifurcación de KWayland, pero debido al estado insatisfactorio del código de KWayland, ahora se considera como un proyecto para el procesamiento completo de KWayland. La diferencia más importante entre Wrapland y KWayland es la eliminación de la unión a Qt y la posibilidad de usarlo por separado sin instalar Qt. En el futuro, Wrapland podrá usarse como una biblioteca universal con una API C ++, eliminando la necesidad de que los desarrolladores usen la API C libwayland.
  • Los paquetes listos para usar están hechos para usuarios de Manjaro Linux. Para habilitar KWinFT, simplemente instale kwinft desde el repositorio, y para volver al KWin normal, instale el paquete kwin. El uso de Wrapland no se limita a KDE, por ejemplo, se ha preparado una implementación de cliente para el protocolo de control de salida utilizado en wlroots, que permite usar KScreen para configurar la salida en servidores compuestos basados ​​en wlroots (Sway, Wayfire).

Mientras tanto, las actualizaciones del proyecto KWin de baja latencia continúan siendo publicadas, que forma la junta editorial del administrador compuesto de KWin con parches para aumentar la capacidad de respuesta de la interfaz y solucionar algunos problemas relacionados con la velocidad de respuesta a las acciones del usuario, como el frenado de entrada.

Finalmente para quienes estén interesados en conocer más al respecto o revisar el código de KwinFT pueden dirigirse al siguiente enlace, donde ademas encontraran información sobre su instalación.

El código se distribuye bajo las licencias GPLv2 y LGPLv2.

from Linux Adictos https://ift.tt/3aoIA8F
via IFTTT

4 meses con Focal Fossa. Esta es mi experiencia usando Ubuntu 20.04

4 meses con Focal Fossa
A los pocos días de sacar una nueva versión, Ubuntu comienza a publicar imágenes de la siguiente. Al principio se diferencian poco de la actual, pero, a algunos ansiosos no nos importa e igual la instalamos porque nos gusta ver la forma en que va evolucionando. Llevo usando Ubuntu 20.04 Focal Fossa desde fin del año pasado como distribución principal (cosa no recomendable a menos que tengas otro sistema operativo de respaldo) y el resultado ha sido muy bueno.

Ten en cuenta que esta es una descripción de mi experiencia personal y no una enumeración de características.

Si mi compatriota Jorge Luis Borges viviera y conociera Linux, seguramente describiría esta nueva versión de Ubuntu adaptando la frase de uno de sus poemas; “Ubuntu encontró su destino gnomicano”. No soy precisamente un fanático de este escritorio, pero hay que reconocer que la integración por etapas encarada por Canonical cuando decidió abandonar Unity, fue una excelente decisión.

Cuatro meses con Focal Fossa. Mis impresiones

El primer cambio se nota durante el inicio del medio de instalación. La pantalla muestra un chequeo de integridad de los archivos que advertirá si no se grabó correctamente. De todas formas, la carga es realmente rápida.

El procedimiento de instalación no varía demasiado. Podemos optar por una instalación mínima o completa. Y si así lo seleccionamos, se instalarán los drivers privativos disponibles.

Hay un detalle con el instalador. Salvo Lubuntu que usa Calamares (el mismo que Manjaro o KDE Neon) el resto de las versiones de Ubuntu vienen con el tradicional Ubiquity. Al menos en mi caso, Ubiquity tarda sus buenos 3 minutos en pasar de la pantalla de selección de tipo de instalación a la de tipo de partición. Todos estos años pensé que la instalación se paraba y que había que montar y desmontar los discos varias veces para que funcionara. Incluso reporté el bug. Sin embargo, en Calamares esa demora no se produce.

Pero, en favor de Ubiquity hay que reconocer que su editor de particiones es mucho mejor.

Cuando inicias por primera vez el sistema operativo, te encuentras con la rediseñada pantalla de bloqueo. Al abrirse el escritorio verás al fosa mirándote de reojo. La clásica aplicación de bienvenida se muestra a continuación. Recuerda que al tratarse de una versión de soporte extendido puedes activar LivePatch, el servicio de instalación de actualizaciones de seguridad que no requiere reinicio.

Hace años que renuncié a entender cuál es el criterio con el que se deciden las características de cada versión de Ubuntu. Una de mis hipótesis incluye a Mark Shuttleworth y la más barata de las botellas de whisky de Dia%. Debo reconocer sin embargo que la decisión de que el Centro de Software de Ubuntu se instale en formato Snap mientras que la calculadora volviera a instalarse como un paquete normal, resultó mejor de lo esperado.

La calculadora tardaba mucho en iniciarse, mientras que el Centro de Software de GNOME era directamente inusable. Su buscador casi nunca funcionaba, mostraba aplicaciones duplicadas o directamente no encontraba lo que se buscaba. Todo cambió completamente.

Al contrario de lo que muchos temíamos, la tienda de aplicaciones se inicia inmediatamente, luego de unos segundos se carga el catálogo de aplicaciones (en el cual se muestran por defecto las versiones snap de los paquetes que la tienen) y, el buscador encuentra.

Puede que lo corrijan, pero esta modificación hace que no puedas utilizar el Centro de Software para ver e instalar paquetes en formato Flatpak.

Si se trata de modificar la apariencia del escritorio, sigue siendo incomprensible que la herramienta de retoques de GNOME no se incluya entre las preinstaladas. De todas formas, en la herramienta de configuración ahora tenemos la posibilidad de optar por el modo tradicional, un modo más claro o uno oscuro desde el panel de control. Si buscas una experiencia GNOME auténtica puedes usar la aplicación Extensiones para hacer desaparecer el lanzador lateral.

Hay algunos detalles a corregir en el tema internacionalización. Como dije antes, se muestran por defecto las versiones de los programas en formato snap. Pero, su descripción no suele estar en español. Por otro lado, los reportes de error automatizados ahora se hacen en el idioma de la instalación. Esto dificulta la revisión por parte de los desarrolladores.

Un tema que tienes que tener en cuenta es que ya no se brinda el soporte a Python 2. Es posible que algunas aplicaciones que instalas manualmente ya no funcionen. O puede que tengas que reemplazar en el comando de lanzamiento python por python3.

En lo personal no me gusta GNOME y desde el 23 me pasaré a Ubuntu Budgie, pero, tengo que reconocer que Ubuntu 20.04 Focal Fossa es la mejor versión de Ubuntu en varios años. Si la dejaste hace tiempo es un buen momento para volver.

Ubuntu 20.04 Focal Fossa estará disponible a partir del 23 de abril en esta página.

from Linux Adictos https://ift.tt/3ewdDm8
via IFTTT

LibreOffice 6.4.3 llega repleto de correcciones de errores

LibreOffice 6.4.3

Hace 4 semanas, The Document Foundation lanzó la v6.4.2 de su suite de ofimática para solucionar más de 90 errores. Ayer 15 de abril, la compañía lanzó la tercera actualización de la misma serie, un LibreOffice 6.4.3 que ha llegado repleto de correcciones de errores. Pero, como versión de punto que es, este nuevo lanzamiento ha aterrizado sin unas nuevas funciones que están reservadas para lanzamientos mayores, como la 6.4 que se lanzó en enero (lista de novedades) o la 6.5 que llegará ya en otoño.

Hay que tener en cuenta que The Document Foundation sigue ofreciendo LibreOffice 6.4.x como la versión para los que queremos todas las novedades. La compañía ofrece dos posibilidades: la que ahora está por la v6.3.5 para equipos de producción, que tiene menos funciones pero también está mucho más probada, y esta v6.4.3, que sí incluye todo lo que han añadido, pero que también tiene más fallos por estar menos probada.

LibreOffice 6.4.3 aún no se recomienda para equipos de producción

LibreOffice 6.4.3 es un lanzamiento que pule las versiones anteriores, lo que significa que mejora la estabilidad y fiabilidad, al mismo tiempo que añade correcciones de compatibilidad. Estas últimas suelen mejorar la compatibilidad con Microsoft Office, la suite de ofimática más usada del planeta por ser la opción más conocida en sistemas operativos Windows. Por lo tanto, aunque no sea un lanzamiento muy emocionante, merece la pena instalarlo tan pronto en cuanto nos sea posible, por lo menos en los equipos que tengan instalada la serie 6.4 del software.

LibreOffice 6.4.3 ya está disponible desde la página web oficial del proyecto, a la que podemos acceder desde este enlace. Los usuarios de Linux la tenemos disponible en paquetes DEB, RPM o en binarios. También está ya la nueva versión en Flathub como versión Flatpak; la versión Snap sigue sin actualizarse. Los que usamos los repositorios oficiales de alguna distribución, aún tendremos que esperar unos días para que aparezca la actualización.

from Linux Adictos https://ift.tt/3cCj2X9
via IFTTT

Miles de cuentas de Zoom son vendidas en la deep web y en foros de hackers

Zoom hacked

Desde la implementación de medidas de contención en escuelas y negocios en países afectados por el coronavirus, el número de usuarios de Zoom ha aumentado dramáticamente, de 10 millones por día en diciembre pasado a 200 millones en marzo 2020.

Pero parece que la plataforma ha sido víctima de diversos ataques realizados por hacerks y han aprovechado las vulnerabilidades de Zoom y es que ademas de las falsas características que ofrecía, Zoom es cada vez más objeto de críticas sobre aspectos de su seguridad y el incumplimiento de la privacidad de sus usuarios.

Y es que con los fallos que se dieron a conocer en días pasados, ahora cientos de miles de cuentas se han vendido en la deep web y foros de hackers y otra información de identificación incluso se distribuye de forma gratuita. Esta información incluye la dirección de correo electrónico de la víctima, la contraseña, el enlace al número de la reunión personal y la clave del anfitrión.

La información fue revelada por la firma de seguridad cibernética Cyble, que compró 530,000 cuentas por poco menos de 1,000 euros.

Las cuentas ofrecidas de forma gratuita en foros de hackers permitirían a los delincuentes usarlas en diversas actividades maliciosas. Estos identificadores podrían recopilarse utilizando la técnica de “credential stuffing”, que consiste en utilizar la información de la cuenta de otros sitios, previamente robados, para conectarse a Zoom.

“Es común que los servicios web que sirven a los consumidores sean el objetivo de este tipo de actividad, que generalmente involucra a delincuentes que prueban una gran cantidad de credenciales ya comprometidas de otras plataformas para ver si los usuarios las tienen reutilizado en otro lugar.

Este tipo de ataque generalmente no afecta a nuestros grandes clientes corporativos que usan sus propios sistemas de inicio de sesión único. Ya hemos contratado a varias compañías de inteligencia para encontrar estos volcados de contraseña y las herramientas utilizadas para crearlos, así como una compañía que ha cerrado miles de sitios web que intentan engañar a los usuarios para que descarguen malware o dejar caer sus credenciales. Seguimos investigando”

Por su parte la compañía (Zoom) ha anunciado nuevas medidas para fortalecer la seguridad de la plataforma, aun que esta implementación de último momento se ha hecho demasiado tarde.

“El equipo de Zoom ha trabajado arduamente para proporcionar funciones adicionales que hagan que sus reuniones y seminarios web de Zoom sean aún más seguros. La versión de este fin de semana incluyó protecciones de contraseña adicionales, una de las mejores opciones para asegurar sus reuniones y seminarios web “

Está es la lista de las nuevas medidas:

  • Requisitos de contraseña: para reuniones y seminarios web, los propietarios y administradores de cuentas ahora pueden configurar los requisitos mínimos de contraseña de reunión para ajustar la longitud mínima y solicitar letras, números y caracteres especiales, o permitir solo contraseñas numéricas.
  • Identificadores de reuniones aleatorias: los ID únicos de reuniones aleatorias para reuniones y seminarios web recién programados serán de 11 dígitos en lugar de 9.
  • Grabaciones en la nube: la protección con contraseña para grabaciones en la nube compartida ahora está habilitada de forma predeterminada para todas las cuentas. Se ha mejorado la complejidad de las contraseñas en sus grabaciones en la nube, mientras que los registros compartidos existentes no se ven afectados.
  • Compartir archivos con terceros: puede volver a utilizar plataformas de terceros, como Box, Dropbox y OneDrive, para compartir archivos en la plataforma Zoom. Se ha deshabilitado temporalmente esta función y será restaurada después de una revisión de seguridad completa del proceso.
  • Vista previa del mensaje de Zoom Chat: los usuarios de Zoom Chat pueden ocultar la vista previa del mensaje para notificaciones de chat en el escritorio. Si esta función está desactivada, simplemente se le notificará que tiene un nuevo mensaje sin ver el contenido del mensaje.

Además, a pesar de que plataformas como Zoom están aumentando las medidas de seguridad, los hackers podrán obtener credenciales si los usuarios usan las mismas combinaciones de contraseñas e identificadores.

from Linux Adictos https://ift.tt/34J2864
via IFTTT