Sailfish OS 3.3 llega con actualizaciones, nuevos servicios, mejoras y más

Los desarrolladores de Jolla dieron a conocer el lanzamiento de la nueva versión del sistema operativo Sailfish “3.3” la cual llega con una gran cantidad de cambios y de los cuales se destaca la actualización de las bibliotecas de sistema, así como también de paquetes y mejoras en los servicios.

Para quienes aún desconocen de Sailfish OS deben saber que este utiliza una pila gráfica basada en Wayland y la biblioteca Qt5, el entorno del sistema está construido sobre la base de Mer, que se ha desarrollado como una parte integral de Sailfish desde abril y los paquetes de Nemo.

El shell de usuario, las aplicaciones móviles básicas, los componentes QML de Silica para construir la GUI de Android, la capa para lanzar aplicaciones de Android, el motor de entrada de texto inteligente y el sistema de sincronización de datos son propietarios, pero su código estaba planeado para abrirse en 2017.

¿Qué hay de nuevo en Sailfish OS 3.3?

En esta nueva version se llevó a cabo una actualización de las herramientas de compilación y las bibliotecas del sistema, de entre las cuales se destaca: GCC de 4.9.4 a la versión 8.3, glibc de 2.28 a 2.30 y glib2 de 2.56 a 2.62, Gstreamer 1.16.1, QEMU 4.2 (utilizado durante el ensamblaje para otras plataformas).

Por la parte de los paquetes del sistema se actualizaron los siguientes: expat, file, e2fsprogs, libgrypt, libsoup, augeas, wpa_supplicant, fribidi, glib2, nss y nspr. En lugar de coreutils, tar y vi, se utilizan análogos del conjunto busybox, lo que permitió reducir el tamaño del sistema en 7,2 MB. La funcionalidad de Statefs ha sido reemplazada al recibir información de estado a través de la API libqofono, Python se ha actualizado a la versión 3.8.1.

El aislamiento de los servicios del sistema a través del modo sandbox en systemd está habilitado. En el futuro, se planea proporcionar un aislamiento del lanzamiento de la aplicación (mientras se realizan experimentos con firejail).

La migración al nuevo GCC fue realizada por los desarrolladores del sistema operativo móvil Aurora (una versión localizada del sistema operativo Sailfish de Rostelecom), quienes también agregaron las siguientes mejoras:

Se implementó un servicio basado en la plataforma Nextcloud y la posibilidad de usarlo para organizar el acceso a fotos (los álbumes de Nextcloud aparecen automáticamente en la aplicación Galería), documentos y notas, así como para colocar copias de seguridad y sincronizar la libreta de direcciones y el planificador de calendario.

De los demás cambios que se mencionan en el anuncio:

  • Para las conexiones inalámbricas, se ha agregado compatibilidad con la autenticación WPA-EAP (TTLS y TLS).
  • Se ha mejorado la autenticación usando cuentas de Exchange (EAS), ha aparecido la autenticación con certificados SSL personales.
  • La pila de ubicaciones de Wi-Fi y estación base (sin GPS) está adaptada para trabajar con otros proveedores.
  • Los botones “Montar” y “desbloquear” se agregan a la configuración “Configuración> Copia de seguridad” para montar o desbloquear tarjetas de memoria.
  • Se corrigieron errores en el planificador de calendario, la cámara, el visor de documentos (se solucionaron problemas al ver CSV y RTF).
  • API MDM implementada para ActiveSync y cuentas.
  • La libreta de direcciones agregó soporte para autocompletar campos y búsqueda.
  • Trabajo mejorado con historial de llamadas e interfaz de marcado.
  • API de gestión de VPN mejorada.
  • Se agregaron iconos con iconos que muestran diversas condiciones climáticas. Iconos actualizados para cuentas de Google.
  • El diseño de los elementos de la interfaz de la aplicación está optimizado para teléfonos inteligentes con pantallas grandes.
  • La capa de compatibilidad con Android se ha actualizado a la plataforma Android 8.1.0_r73.
  • Se han resuelto los problemas para agregar contactos y ver videos en WhatsApp. Para muchos programas, se proporciona soporte para el acceso a la tarjeta SD.

Obtener Sailfish OS 3.3

Esta nueva version de Sailfish OS 3.3 sus compilaciones están preparadas para los dispositivos Jolla 1, Jolla C, Sony Xperia X, Xperia XA2, Gemini, Sony Xperia 10 y ya están disponibles en forma de actualización OTA.

Para ello basta con dirigirse a Configuración – Actualizaciones del sistema operativo Sailfish, aqui deben desplazarse hacia abajo para buscar una actualización (si actualmente tiene una versión antigua del sistema operativo, utilicen el menú “Configuración – Información – Acerca del producto. Con ello la nueva versión debe aparecer para que puedan actualizar a ella. 

from Linux Adictos https://ift.tt/2VXT0I5
via IFTTT
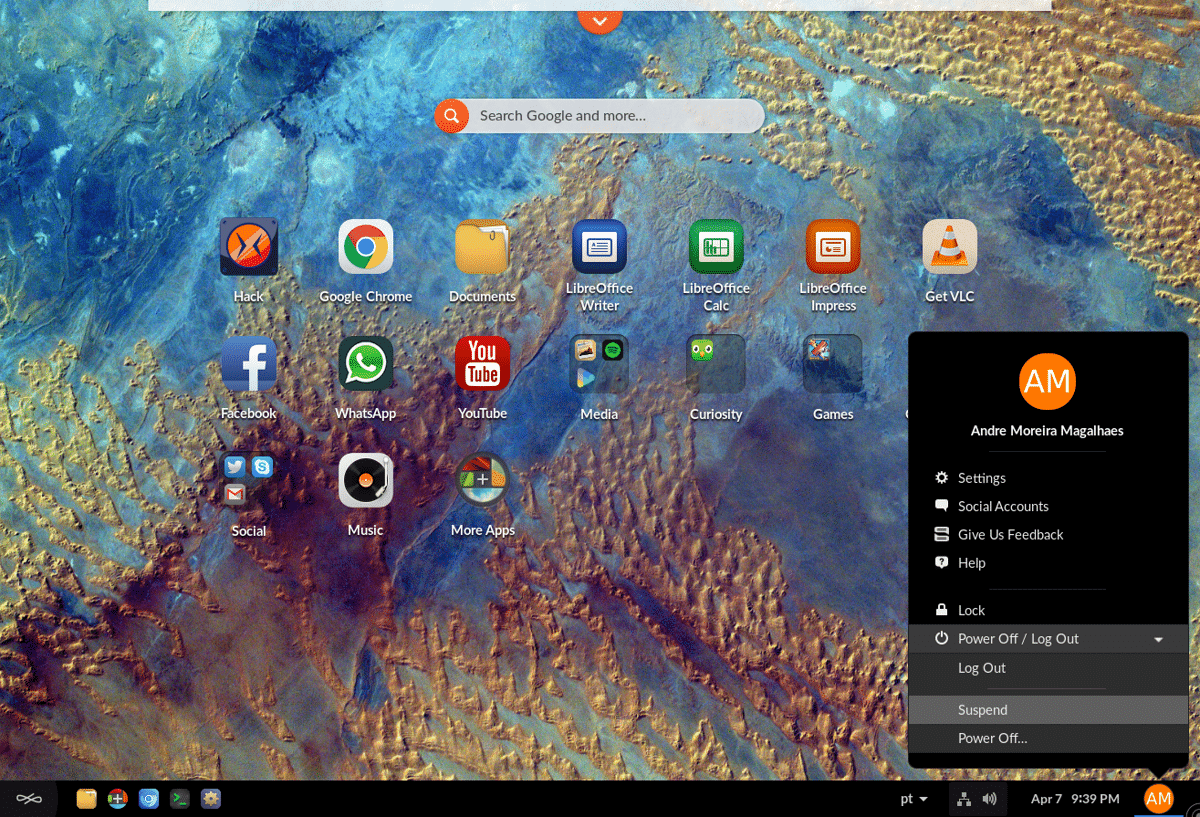
Endless OS 3.8 ya fue liberado y llega con GNOME 3.36, Kernel 5.4 y más

La nueva versión de Endless OS 3.8 ya fue liberada y llega con actualizaciones para el entorno de escritorio, Kernel y ademas llega con nuevas imágenes para su uso en máquinas virtuales.

Para quienes desconocen de esta distribución de Linux, deben saber que está destinada a crear un sistema fácil de usar en el que pueda encontrar rápidamente aplicaciones a su gusto. Las aplicaciones se distribuyen como paquetes independientes en formato Flatpak.

La distribución no utiliza administradores de paquetes tradicionales, en lugar de los cuales se ofrece un sistema base mínimamente actualizable atómicamente que funciona en modo de solo lectura y se forma usando herramientas OSTree (la imagen del sistema se actualiza atómicamente desde un almacenamiento similar a Git). Los desarrolladores de Fedora recientemente han estado tratando de repetir ideas idénticas a Endless OS como parte del proyecto Silverblue para crear una versión atómicamente actualizada de Fedora Workstation.

Endless OS es una de las distribuciones que promueven la innovación entre los sistemas Linux personalizados. El entorno de trabajo en Endless OS se basa en la bifurcación GNOME significativamente rediseñada. Al mismo tiempo, los desarrolladores de Endless participan activamente en el desarrollo de proyectos ascendentes y les transmiten sus experiencias. Por ejemplo, en el lanzamiento de GTK + 3.22, los desarrolladores de Endless prepararon alrededor del 9.8% de todos los cambios  y Endless Mobile, que supervisa el proyecto, está en el tablero de supervisión de la Fundación GNOME, junto con FSF, Debian, Google, Linux Foundation, Red Hat y SUSE.

Principales novedades de Endless OS 3.8

En esta nueva versión del sistema la mayoría de los cambios introducidos son enfocados en la actualización de los diferentes componentes del sistema, como por ejemplo el entorno de escritorio el cual fue actualizado a GNOME 3.36 y con ello muchas de las aplicaciones del entorno también fueron actualizadas a esta nueva versión (mutter, gnome-settings-daemon, nautilus, etc), ademas de que se cambió el diseño del protector de pantalla, se reorganizó el menú del usuario en el que parecía que un botón entraba en modo de suspensión, se introdujo una navegación simplificada en la sección de configuración y otras cosas más.

Ademas, en la etapa de configuración inicial, se agregó la capacidad de habilitar el sistema de control parental, lo que permite restringir el acceso del usuario a ciertas aplicaciones.

También podremos encontrar las nuevas versiones del Kernel de Linux 5.4, el entorno de sistema actualizado a systemd 244, PulseAudio 13, Mesa 19.3.3, controlador NVIDIA 440.64, VirtualBox Guest Utils 6.1.4, GRUB 2.04, Chromium 80.0.3987.163 con nuevas correcciones de seguridad para el navegador web incorporado de Endless, etc.

Otro de los cambios que se introdujo en esta nueva versión de Endless OS 3.8, es la formación de imágenes en formato OVF para su lanzamiento en entornos virtuales con VirtualBox o VMWare Player.

Ahora estamos produciendo imágenes listas para usar que se pueden importar directamente a cualquier software de máquina virtual que admita archivos OVF (por ejemplo, VirtualBox o VMWare Player) y máquinas virtuales de 64 bits . Estas imágenes estarán disponibles para descargar desde la pestaña Probar o instalar en su computadora en la sección Descargas de nuestro sitio web.

Finalmente, también se menciona que se corrigieron varios errores de soporte de hardware para esta versión, mejorando y ampliando la compatibilidad de hardware de Endless OS.

Si quieres conocer más al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace. 

Descargar y probar Endless OS 3.8

Para quienes estén interesados en poder descargar esta nueva versión de la distribución instalarla o probarla en una máquina virtual pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.
El enlace es este.

El tamaño de la imagen iso de la version Lite, es de 2.7 GB con lo que con una USB de 2GB es suficiente.

Mientras que para la imagen ISO de la version Full en español es de 15.04 GB y para ello requerirás una USB de 16GB.

Puedes grabar la imagen con ayuda de Etcher en un USB.

from Linux Adictos https://ift.tt/2VUgBJI
via IFTTT

Parrot 4.9 llega con Kernel 5.5, dice adiós a Python 2 e introduce mejoras al menú

Los desarrolladores de la popular distribución de Linux enfocada al pentest “Parrot OS” han acelerado el paso y ya comenzaron a trabajar a un mayor ritmo, esto después de los diferentes atrasos que han tenido, pero no es por que tengan problemas o algo así, sino que simplemente durante un tiempo se dedicaron a centrar su trabajo en el re diseño total ademas de que trabajaron en una migración ha Docker-compose.

Este atraso se vio reflejado en el lanzamiento de la versión anterior de la distribución (Parrot OS 4.8? pero ahora las cosas ya tomaron su rumbo y el trabajo se ha centrado en la distribución con lo cual ahora fue anunciada la nueva versión “Parrot 4.9 “.

Para aquellos lectores que aún no conozcan la distribución les puedo decir que Parrot Security es una distribución de Linux basada en Debian desarrollado por el Frozenbox Team y esta distro tiene un enfoque en la seguridad informática.

Está diseñado para pruebas de penetración, evaluación y análisis de vulnerabilidades, análisis forense de computadoras, navegación web anónima, y practicar criptografía.

Parrot OS está destinado a proporcionar herramientas de prueba para pruebas penetración equipadas con diferentes tipos de herramientas para que el usuario las pruebe en su laboratorio.

Parrot se basa en la rama de pruebas (stretch) de Debian, con un núcleo Linux personalizado. Sigue un modelo de desarrollo de lanzamiento móvil. El entorno de escritorio que utiliza la distribución de Linux Parrot OS es MATE, y el administrador de pantalla predeterminado es LightDM.

¿Qué hay de nuevo en Parrot 4.9 ?

Parrot 4.9 llega basado en la base del paquete Debian Testing a partir de abril de 2020 y el Kernel de Linux se ha actualizado a la versión 5.5.

Por la parte de los cambios, podremos encontrar que se trabajó para mejorar la estructura del menú y simplificar la navegación a través de las listas de aplicaciones, ya que se arregló el icono que falta en el menú rápido, fueron eliminados los lanzadores duplicados en otras categorías o de paquetes Debian, se arreglaron los íconos para algunas herramientas de seguridad, la ruta de ejecución de airgeddon y se mejoró la actualización de los lanzadores de aplicaciones.

Ademas de que en la versión live, se propone un nuevo instalador basado en el proyecto Calamares (se guarda la entrega de las imágenes de instalación habituales con el instalador clásico de Debian).

Por otro lado, el trabajo para la eliminación y sustitución de paquetes con Python 2 se ha completado (esto debido a que se dejó de dar soporte a la rama 2.x)

Ademas, Anonsurf (modo de operación anónimo) fue significativamente actualizado, ya que se solucionaron los problemas con DNS, comienza como un proceso en segundo plano y se puede activar en el momento del arranque.

Finalmente si quieres conocer más al respecto sobre este nuevo lanzamiento, puedes consultar los detalles en el siguiente enlace. 

Descargar y probar Parrot OS 4.9

Para quienes estén interesados en poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Puedes grabar la imagen con ayuda de Etcher en un USB.

Por otro lado, si ya cuentas con una versión de Parrot OS dé la rama 4.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.

Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:

sudo parrot-upgrade

O puedes utilizar estos:

sudo apt update

sudo apt full-upgrade

Este proceso demorara un poco de tiempo dado que tiene que descargar todos los paquetes primero y después los actualizara. Por lo que puedes tomarte un rato de relajación.

Al finalizar el proceso basta con que reinicies tu equipo para que todos los cambios sean guardados y puedes iniciar tu sistema con todos los paquetes actualizados y el nuevo Kernel de Linux de esta versión de Parrot OS 4.8.

Para verificar que ya cuentas con el nuevo Kernel basta con teclear en la terminal:

uname -r

from Linux Adictos https://ift.tt/35oxSOq
via IFTTT

ICAAN y dominios .org. Una decisión acertada que beneficia a Internet

ICAAN y dominios .orgICAAN y dominios.org
Según su propia definición, la ICAAN es una corporación de beneficio público, sin fines de lucro, con participantes de todo el mundo dedicados a mantener una Internet segura, estable e interoperable.Uno de sus cometidos es la creación y gestión de dominios de Internet. No realiza esta última tarea de manera directa si no que la asigna a diversas entidades estatales y privadas con o sin fines de lucro.

Uno de esos dominios es precisamente, .org que es el que identifica a las páginas web de organizaciones no gubernamentales. La encargada de gestionar estos dominios es una entidad sin fines de lucro llamada Public Interest Registry (PIR).

PIR está basada en el estado nortemericano de Pensivania  tiene a su cargo 7 dominios de nivel suerior incluyendo .org. ong y ngo. El año pasado PIR anunció que su entidad madre, Internet Society (ISOC) cedió todos sus activos a una entidad comercial llamada Ethos Capital. El acuerdo entre Public Internet Registry e ICAAN le da derecho a esta última a dar su aprobación al cambio de manos.

En enero de 2020, la Oficina del Fiscal General del Estado de California (CA-AGO) solicitó información a la ICANN sobre la propuesta de transferencia del PIR de la ISOC a Ethos Capital con el fin de “analizar el impacto en la comunidad sin fines de lucro, incluida la ICANN. ICANN es una corporación de beneficio público sin fines de lucro de California, y la CA-AGO es el organismo gubernamental responsable de este tipo de organizaciones.

A mediados del mes pasado, la Oficina del Fiscal instó a la ICAAN a rechazar la transferencia del registro .org y de la cesión del control sobre PIR. Entre los factores citados por la CA-AGO están:

  • Tamaño de registros del dominio .org.
  • La naturaleza de este dominio en particular.
  • La falta de información sobre ETHOS Capital, su capacidad para pagar el préstamo necesario para la adquisición y sus planes futuros.
  • Qué  es del mejor interés de los habitantes del Estado de California que el registro de los dominios .org sigan en manos de una organinzación sin fines de lucro y que en lo posible siga siendo Pubic Interest Registry.

De hecho, amenazó con tomar medidas para garantizar el último punto.

ICAAN y dominios org. Los motivos de la decisión

Al mismo tiempo, la ICAAN recibió peticiones de al menos 871 organizaciones y 26,975 personas a partir de una campaña organizada por la Electronic Frontier Foundation.

Ayer, 30 de abril, la Junta Directiva de ICANN ordenó al Presidente de la entidad que deniegue el consentimiento a la Solicitud de Cambio de Control del PIR de acuerdo a la Sección 7.5 de los Acuerdos de Registro. De todas formas, PIR podrá presentar un nuevo pedido en caso de que los tribunales de Pensilvania aceptan los cambios de su estatus organizativo.
La junta basó la decisión en que la propuesta de PIR implica:

…una solicitud de aprobación de un cambio fundamental de control sobre uno de los registros más antiguos y grandes, que también incluye un cambio de forma corporativa de una entidad viable sin fines de lucro a una entidad con fines de lucro con una deuda de 360 millones de dólares y mecanismos de participación de la comunidad no especificados.

Se está pidiendo a la ICANN que acepte contratar con una forma de entidad totalmente diferente; en lugar de contratar con la entidad sin fines de lucro con misión que ha operado responsablemente el registro del .ORG durante casi 20 años, con las protecciones para su propia comunidad incorporadas en su misión y condición de entidad sin fines de lucro. Si la ICANN diera su consentimiento, tendría que confiar en que la nueva entidad con fines de lucro propuesta, que ya no tiene las protecciones incorporadas que provienen de la condición de entidad sin fines de lucro, que tiene obligaciones fiduciarias con sus nuevos inversores y está obligada a atender y pagar una deuda de 360 millones de dólares, serviría los mismos beneficios a la comunidad del .ORG.

Según la Electrónic Frontier Foundation, la lucha debe seguir:

Este no es el paso final necesario para proteger el dominio .Org. La ICANN debe abrir ahora un proceso público de ofertas para encontrar un nuevo hogar para el dominio .Org. ICANN ha establecido procesos y criterios que describen cómo llevar a cabo un proceso de reasignación. Esperamos ver un proceso competitivo y estamos ansiosos por apoyar la participación en ese proceso de la comunidad mundial sin fines de lucro.

El dominio .Org, el tercer mayor dominio de primer nivel, necesita un administrador seguro y fiable que pueda demostrar que tiene los intereses del sector público y sin fines de lucro en su núcleo.

Más información

ICAAN
Electronic Frontier Foundatión

from Linux Adictos https://ift.tt/2YneAYj
via IFTTT

LibreOffice 6.3.6 llega como última versión de mantenimiento de la opción más estable

LibreOffice 6.3.6

Hace dos semanas, el 16 de abril, The Document Foundation lanzó la v6.4.3 de su suite de ofimática. Se trató de la versión más actualizada de su software, la que incluye todas las novedades, pero también ofrece una más probada y con más correcciones para equipos de producción. Hace unas horas, la compañía ha lanzado LibreOffice 6.3.6, la que sucede a la v3.6.5 que llegó hace dos meses, para hacer que la opción más estable funcione aún mejor.

Este nuevo lanzamiento se ha centrado en corregir errores, lo que también significa que no incluye nuevas funciones. Además, siempre y cuando no se encuentren con un fallo de seguridad grave que haya que corregir, se trata de la última versión de esta serie, por lo que los usuarios que la estén usando no recibirán más mejoras hasta que actualicen a la serie 6.4 de la suite. Teniendo en cuenta que la versión más actualizada es la v6.4.3 anteriormente mencionada y que The Document Foundation no suele recomendar su software para equipos de producción hasta haber lanzado 5 actualizaciones de mantenimiento, aún habrá que esperar un mes si queremos mantenernos en la versión considerada como “segura”.

De LibreOffice 6.3.6 habrá que pasar a LibreOffice 6.4.5

Mirando hacia el futuro, el próximo gran lanzamiento ya será el de LibreOffice 7, versión que llegará durante este verano. Entre los cambios que introducirá tenemos que abandonará por fin el soporte para Flash Player, algo comprensible si tenemos en cuenta que hasta Adobe se ha olvidado de él. En la versión actual, Flash Player aún se usa para algunos dibujos y presentaciones.

Para los usuarios interesados en descargar LibreOffice 6.3.6, ya está disponible para todos los sistemas soportados desde la página web de descargas de The Documen Foundation, a la que podéis acceder desde este enlace. Lo que tenemos disponible los usuarios de Linux en el enlace anterior son paquetes DEB, RPM y binarios, por si tenemos prisa en probar esta versión, pero pronto deberían actualizar los paquetes de los repositorios de nuestra distribución Linux.

from Linux Adictos https://ift.tt/3bVfKOG
via IFTTT

Pop!_OS 20.04 llega basado en Focal Fossa, nuevos atajos del teclado y otras novedades

Pop!_OS 20.04

Aunque solemos referirnos a Linux como sistemas operativos, todos sabemos que es un núcleo. Basados en él hay cientos de opciones, por lo que es fácil que encontremos una que se ajuste a nuestras necesidades. Ubuntu es una distribución muy popular, pero cada vez son más los usuarios descontentos con su versión principal los que están migrando hacia uno de sus sabores o a distribuciones totalmente diferentes, como Fedora o Manjaro. Si lo que se busca es una basada en Ubuntu, System76 nos ofrece una buena opción que hace unas horas ha lanzado una versión actualizada: Pop!_OS 20.04.

Pop!_OS 20.04 ha llegado justo una semana después que el Focal Fossa en el que se basa. System76, quien también vende hardware, dice que es su lanzamiento más importante hasta la fecha, algo que no sorprende porque es exactamente lo mismo que dice cualquier otro desarrollador, pero sí incluye muchas nuevas funciones, empezando porque es un lanzamiento LTS que estará soportado durante tres años. A continuación tenéis una lista de novedades que han llegado junto a esta versión.

Novedades más destacadas de Pop!_OS 20.04

  • Linux 5.6.
  • GNOME 3.36.1 (enlace a las novedades de GNOME 3.36 aquí).
  • Navegación del teclado mejorada con nuevos atajos.
  • Auto-Tiling, nueva función para organizar las ventanas automáticamente.
  • Los nuevos Workspaces (espacios de trabajo) nos permiten mantener contenido relevante unido y el contenido irrelevante fuera de nuestra vista.
  • Se ha añadido soporte para Flatpak, lo que incluye el repositorio de Flathub.
  • Soporte para Hybrid Graphics, lo que mejorará la autonomía, entre otras cosas.
  • Actualizaciones de firmware automáticas.
  • Actualizaciones del sistema sin conexión.

Si estáis interesados en probar Pop!_OS 20.04, podéis descargar sus imágenes ISO para gráficas Intel/AMD o NVIDIA desde su página web de descargas, a la que podéis acceder desde este enlace. Los usuarios existentes podrán actualizar desde la herramienta de actualizaciones del mismo sistema operativo.

from Linux Adictos https://ift.tt/3aTJObZ
via IFTTT

Realidad virtual y aumentada. Qué es OpenSpace3D

Realidad virtual y aumentada
Cuando cierto político dijo aquello de que la única verdad es la realidad, no imaginaba que varias décadas después podríamos preguntarle a cuál de todas ellas se refería. Sin entrar en discusiones filosóficas y psicológicas, la tecnología nos ofrece dos alternativas más a lo que ven nuestros ojos desnudos; la virtual y la aumentada.


Informes llegados del Celeste Imperio aseguran que a las fiestas de diciembre, el día de inicio de clases y las fiestas patrias, tendremos que agregar otro hito al calendario anual, la fecha de inicio de la cuarentena.

Ojalá que no suceda, pero, si tuvieran razón, contenidos de realidad virtual, aumentada y ambas combinada podrían ser de gran ayuda para sobrellevar las consecuencias psicológicas y económicas del aislamiento.

Por ejemplo, los países que viven del turismo podrían ofrecer experiencias de viajes virtuales o las grandes tiendas de moda exhibir sus productos de una manera más completa. También, podría ser de gran utilidad para la enseñanza a distancia.

Es cierto, que la mayor parte de esta tecnología aún tiene un costo bastante alto para hacerse masiva, pero, el uso de proyectos de código abierto puede contribuir a hacerla más accesible. En este post voy a comentar uno de ellos, OpenSpace3D. Esta herramienta disponible para Windows permite producir contenidos además para otras plataformas como Linux y dispositivos móviles.

Se trata de una plataforma de desarrollo de realidad virtual de código abierto pensada para construir aplicaciones de experiencia de realidad virtual enriquecidas y juegos potenciados por la realidad virtual

Realidad virtual y aumentada. Conceptos básicos

  • La Realidad Virtual consiste en un entorno generado por ordenador en el que se simulan gráficos de movimiento en 3D que parecen ser realistas desde la perspectiva del usuario. Para proyectar este entorno se utiliza un dispositivo del tamaño de un casco con una pantalla colocada delante de los ojos.
  • La realidad aumentada incorpora elementos generados por ordenador al mundo real. Estos pueden ser modelos 3D, texto, vídeo o audio.

Hay quienes hablan también de realidad combinada en la que la realidad virtual se mezcla en tiempo real con el mundo real.

OpenSpace3D

Es una plataforma diseñada para la creación de juegos y aplicaciones de realidad virtual y aumentada. Su propósito declarado es democratizar las aplicaciones 3D en tiempo real y proporcionar una herramienta para todas las mentes creativas, no sólo para los desarrolladores.

Algunas prestaciones

  • Soporte nativo para dispositivos de realidad virtual y detección de movimientos, tanto comerciales como de código abierto. Algunos de ellos son, por ejemplo, Leap Motion para la detección de movimientos de manos, el brazalete Myo para el reconocimiento de gestos, los auriculares Neurosky para concentración y meditación, Emotiv Epoc para monitoreo de señales de EEG, Nonin Oxymeter para medición del ritmo cardíaco, HT1C Vive, Oculus y Vuzix para aplicaciones de realidad virtual o Tobii EyeX para seguimiento de los ojos. Además, podemos utilizar cualquier dispositivo compatible con Arduino y cualquier dispositivo y sistema de seguimiento compatible con VRPN.
  • Trabaja con dos técnicas de realidad aumentada. La detección de marcadores de características permite detectar una imagen en la cámara, mientras que la detección de marcadores de referencia Aruco facilita hacer aplicaciones rápidas con varios marcadores y también utilizarlos como una interfaz tangible.
  • El editor de escenas permite importar modelos 3D en más de 40 formatos, Una vez importados es posible añadir, clonar, mover objetos y definir parámetros como el comportamiento físico o las animaciones. Los resultados pueden exportarse a 3DS MAX, Blender, Maya y Cinema 4D
  • Dispone de una colección de más de 160 funciones preprogramadas que pueden combinarse para crear aplicaciones sin necesidad de codificar.
  • Tiene soporte para contenido multimedia para la creación de entornos inmersivos con texturas espacializadas de contenido de audo y video 3D.
  • Incorpora un navegador lo que permite utilizar HTML5 y librerías Javascript para la creación de escenas e interfaces de usuario.
  • Utiliza el motor de simulación de leyes físicas de Newton Dynamic para recrear las consecuencias de cosas como masa, coeficiente de rebote, aceleración, restricciones y movimientos de vehículos.
  • Permite crear aplicaciones multiusuario y multidispositivo.

Las aplicaciones creadas se pueden utilizar en Windows, LInux, Raspberry Pi, Mac, Android e iOS, aunque no todas las prestaciones estarán disponibles en todas las plataformas.

from Linux Adictos https://ift.tt/2Ss1EfM
via IFTTT

Google ahora va contra los complementos que realizan spam

Los desarrolladores de Google que están a cargo del desarrollo de Chrome han manifestado sus molestias en lo que refiere a la revisión de complementos, ya que desde hace ya vario tiempo notaron un incremento en los tiempos de revisión últimamente y que un gran porcentaje de los complementos que revisan son complementos que realizan spam o enfocados en el robo de datos.

Y es que aun que Google advirtió sobre el endurecimiento de las reglas para publicar complementos en la Chrome Web Store, los desarrolladores de complementos maliciosos no han reducido su actividad y con ello ahora, los desarrolladores de Google cambiaron las reglas.

Ya que ahora realizaron un cambio en sus políticas para combatir las manipulaciones que impiden evaluar la esencia del complemento, como el camuflaje de complementos conocidos, proporcionar información falsa sobre la funcionalidad, crear revisiones falsas o modificar la calificación de estos comprando reseñas.

En respuesta, nuestros sistemas de abuso y equipos de revisión han trabajado arduamente para garantizar que Chrome Web Store esté libre de abuso, ya que muchos de nuestros desarrolladores han notado un aumento en los tiempos de revisión últimamente.

Con este cambio, todos los desarrolladores de complementos tienen hasta el 27 de agosto, los desarrolladores deben traer adiciones para cumplir con los nuevos requisitos, de lo contrario serán eliminados del catálogo.

Sin embargo, el aumento en la adopción de la plataforma de extensión también ha atraído a spammers y estafadores que introducen extensiones de baja calidad y engañosas en un intento de engañar y engañar a nuestros usuarios para que las instalen para obtener un beneficio rápido.

De los cambios introducidos se mencionan los siguientes:

  • Los desarrolladores o sus afiliados tienen prohibido publicar múltiples complementos que brinden una funcionalidad idéntica (complementos duplicados con otros nombres). Como ejemplos de complementos no válidos, se proporciona una extensión con un fondo de pantalla que contiene una descripción diferente, pero establece la misma imagen de fondo que en el otro complemento. O complementos para convertir formatos que se ofrecen con diferentes nombres (por ejemplo, Fahrenheit a Celsius, Celsius a Fahrenheit), pero dirigen al usuario a la misma página para la conversión. Se permite la colocación de versiones de prueba cercanas en funcionalidad, pero la descripción debe indicar claramente que se trata de una versión de prueba y se proporciona un enlace a la versión principal.
  • Los complementos no deben incluir metadatos engañosos, formateados incorrectamente, incoherentes, irrelevantes, excesivos o inapropiados en campos como descripción, nombre del desarrollador, título, capturas de pantalla e imágenes adjuntas. Los desarrolladores deben proporcionar una descripción clara y comprensible. No está permitido mencionar en la descripción de las reseñas de usuarios no archivados o anónimos.
  • Los desarrolladores tienen prohibido tratar de manipular la posición de las extensiones en las listas de Chrome Web Store, incluyendo “inflar” la calificación, crear revisiones ficticias y engañar la cantidad de instalaciones que utilizan esquemas fraudulentos o estimulan artificialmente la actividad del usuario. Por ejemplo, está prohibido ofrecer bonos por instalar complementos.
  • Los complementos cuyo único propósito es instalar o ejecutar otras aplicaciones, temas o páginas web están prohibidos.
  • Se prohíben los complementos que abusan del sistema de notificación por enviar spam, mostrar anuncios, promocionar productos, phishing o mostrar otros mensajes no solicitados que interfieren con el trabajo del usuario. Además, los complementos que envían mensajes en nombre del usuario están prohibidos, sin darle al usuario la capacidad de verificar el contenido y confirmar a los destinatarios (por ejemplo, bloquear complementos que envían invitaciones a la libreta de direcciones del usuario).

Queremos asegurarnos de que la ruta de un usuario que descubre una extensión de Chrome Web Store sea clara e informativa y no esté confusa con imitadores, funcionalidades engañosas o críticas y valoraciones falsas.

Se observa que el catálogo, que tiene más de 200 mil complementos, se ha convertido en el foco de atención de los spammers y estafadores que han comenzado a publicar complementos de baja calidad y engañosos que no realizan acciones útiles, se imponen a los usuarios y se centran solo en llamar la atención sobre ciertos servicios o productos.

from Linux Adictos https://ift.tt/3f4AZzn
via IFTTT

Microsoft libero el código fuente de MsQuic, un protocolo de red usado para HTTP3

Logo de Microsoft

Los desarrolladores de Microsoft anunciaron la liberación del código fuente de la biblioteca MsQuic con la implementación del protocolo de red QUIC. La biblioteca es multiplataforma y puede usarse no solo en Windows, sino también en Linux usando Schannel u OpenSSL para TLS 1.3, ademas de que se continúa trabajando para expandir en el futuro el soporte para otras plataformas.

La biblioteca se basa en el código del controlador msquic.sys proporcionado en el kernel de Windows 10 (Vista previa interna) para garantizar el funcionamiento de los protocolos HTTP y SMB sobre QUIC. La inclusión del código se usa para implementar HTTP / 3 en la pila interna de Windows y en .NET Core.

El desarrollo de la biblioteca MsQuic se realizará íntegramente en GitHub utilizando revisión pública, solicitudes de extracción y problemas de GitHub. Se ha preparado una infraestructura que verifica cada solicitud de confirmación y extracción en un conjunto de más de 4000 pruebas. Después de estabilizar el entorno de desarrollo, se planea aceptar cambios de desarrolladores externos.

Sobre MsQuic

MsQuic se puede usar para crear servidores y clientes, pero actualmente no está disponible toda la funcionalidad definida en la especificación IETF. Por ejemplo, no hay soporte para 0-RTT, migración de clientes, Path MTU Discovery o control de dirección preferida del servidor.

Entre las características implementadas, se destaca la optimización para lograr un rendimiento máximo y demoras mínimas, soporte para I/O asíncrona, RSS (Recibir escalamiento lateral), la capacidad de combinar flujos de entrada y salida UDP. La implementación de MsQuic ha sido probada para compatibilidad con las ramas experimentales de navegador Chrome y Edge.

También se destaca la capacidad de establecer una conexión al instante (0-RTT, en aproximadamente el 75% de los casos, los datos se pueden transmitir inmediatamente después de enviar el paquete de configuración de la conexión) y garantizar retrasos mínimos entre el envío de una solicitud y la recepción de una respuesta (RTT, Tiempo de ida y vuelta).

Ademas, cuenta con herramientas de corrección de errores que minimizan los retrasos debidos a la retransmisión de paquetes perdidos.

El uso de códigos especiales de corrección de errores a nivel de paquete para reducir situaciones que requieren la retransmisión de datos de paquetes perdidos usando la técnica para predecir el ancho de banda en cada dirección para asegurar una intensidad óptima de envío de paquetes, evitando que llegue a un estado de congestión en el que se observa la pérdida de paquetes.

De las demás características clave de QUIC:

  • Alta seguridad, similar a TLS (de hecho, QUIC proporciona la capacidad de usar TLS 1.3 sobre UDP).
  • Control de integridad de flujo que evita la pérdida de paquetes.
  • No usar el mismo número de secuencia al retransmitir un paquete, lo que evita la ambigüedad en la determinación de los paquetes recibidos y elimina los tiempos de espera.
  • La pérdida de un paquete afecta la entrega de solo el flujo asociado con él y no detiene la entrega de datos en flujos paralelos transmitidos a través de la conexión actual.
  • Los límites de los bloques criptográficos están alineados con los límites de los paquetes QUIC, lo que reduce el efecto de la pérdida de paquetes en la decodificación del contenido de los siguientes paquetes.
  • No hay problemas con el bloqueo de la cola TCP.
  • Soporte para identificador de conexión, que reduce el tiempo para establecer una reconexión para clientes móviles.
  • Cuenta con la capacidad de conectar mecanismos avanzados para controlar la congestión de la conexión.
  • Cuenta con un rendimiento notable y ganancias de rendimiento sobre TCP. Para servicios de video como YouTube, QUIC ha demostrado una reducción del 30% en las operaciones de re-almacenamiento en el búfer al mirar videos.

Finalmente para quienes estén interesados en conocer más al respecto sobre MsQuic o quieren echar un ojo al código fuente de este, deben saber que el código está escrito en C, es multiplataforma, de propósito general, está distribuido bajo la licencia MIT y el código liberado está alojado en GitHub.

Fuente: https://techcommunity.microsoft.com

from Linux Adictos https://ift.tt/2Wd0gyJ
via IFTTT