Karmbian = Kali Linux + ARMbian

Karmbian

Karmbian es el nombre que se le ha dado a este nuevo proyecto de distribución basada en Kali Linux y en Armbian. Es decir, por un lado une lo bueno de una distro diseñada para realizar auditorías de seguridad, ethical hacking, o pentesting. Un conocidísimo proyecto fundado y mantenido por Offensive Security Ltd. Y por otro lado usa ese otro proyecto de sistema operativo especialmente diseñado para placas de desarrollo ARM. Dicho de otro modo, Karmbian es una construcción de Kali Linux usando Armbian Tool Chain y BSP (Broad Support Package).

En definitiva, el resultado es Karmbian, una distro para pentesting que puede funcionar sobre dispositivos ARM. Por ejemplo, podrías instalarla en tu SBC Raspberry Pi, o en la ROCK64, Ordoid N2, en portátiles como el PineBook Pro, y un largo etc. Aunque bien es cierto que si has querido usar Kali Linux sobre chips ARM ya era posible debido a las imágenes que existen en la web oficial de Offensive Security.

No obstante, nunca está de más conocer alternativas y más proyectos similares como Karmbian. Además, debes saber que Karmbian cuenta con soporte para la placa Raspberry Pi 4, y todas las soportadas por Armbian, así como estar optimizada para chips Rockchip RK3399.

Este SoC posee 6 núcleos de procesamiento en forma de clusters. Un grupo está compuesto por Cortex.A72 a 2Ghz, y otro cluster de cuatro Cortex-A53 a 1.5Ghz. Además, integra también una GPU Mali-T860mp4 con soporte para OpenGL 3.2, deco H.256 y VP9, color a 10-bit, resoluciones hasta UHD 4K y 60 FPS, y es compatible con Vulkan 1.0, OpenCL 1.2 y enderScript. 

Karmbian tiene una serie de imágenes disponibles para su descarga de forma gratuita desde su sitio en GitHub en su versión Karmbian 2020.08 (actual al momento de escribir este artículo). Aunque por el momento hay solo unos dispositivos ARM soportados de forma oficial, sus desarrolladores prometen ir agregando más de forma progresiva.

from Linux Adictos https://ift.tt/2DifYTS
via IFTTT

OpenSSF: The Linux Foundation se prepara para mejorar la seguridad del software de código abierto

OpenSSF

Hackeos como el de Yahoo! hace años, que lo menciono porque fue el que me hizo entender que había que crear contraseñas seguras y no reutilizarlas, u otros como el más reciente de Twitter son ejemplos a gran escala que demuestran que todo lo que se pueda hacer por la seguridad es poco. Por ese motivo, información como la que os traemos hoy nos alegran: hace unas horas se ha anunciado la creación de OpenSSF, que son las siglas de Open Source Software Foundation.

Lo primero que tenemos que decir de OpenSSF es que es un colectivo y que en él participan compañías como Google, Intel, Microsoft o IBM, pero lo que más interesa o llamará la atención de los lectores de un blog como Linux Adictos es que está respaldado por The Linux Foundation, quien también está detrás de proyectos como este de drones. Y es que el software de código abierto está ganando terreno con el paso del tiempo, hasta el punto de que el 69% de los profesionales creen que este tipo de software es importante o muy importante.

OpenSSF, respaldado por The Linux Foundation y con la participación de Google y Microsoft

La intención o el motivo de la creación de la OpenSSF es unir a diferentes líderes de la industria para mejorar la seguridad del software de código abierto, OSS por sus siglas en inglés (open-source software). Para ello, las compañías que forman parte del colectivo se centrarán en crear iniciativas concretas, racionalizando las mejores prácticas recomendadas, entre otras cosas. Jim Zemlin, director ejecutivo de The Linux Foundation, lo explica así:

Creemos que el código abierto es un bien público y en todas las industrias tenemos la responsabilidad de unirnos para mejorar y respaldar la seguridad del software de código abierto del que todos dependemos. Garantizar la seguridad del código abierto es una de las cosas más importantes que podemos hacer, y nos exige a todos en todo el mundo ayudar en el esfuerzo. OpenSSF proporcionará ese foro para un esfuerzo verdaderamente colaborativo entre industrias.

The Linux Foundation también dice que hay muchos desarrolladores y colaboradores involucrados en el proceso de desarrollo del software de código abierto, por lo que es importante que los responsables de la seguridad de sus usuarios u organizaciones puedan comprender y verificar la seguridad de esta cadena de dependencia. La creación de OpenSSF está diseñada para unir proyectos líderes de seguridad de código abierto con las personas y organizaciones que respaldan estas iniciativas.

Los usuarios de Linux solemos estar tranquilos en cuanto a la seguridad del software que usamos pero, sin lugar a dudas, la llegada de la OpenSSF son buenas noticias.

from Linux Adictos https://ift.tt/2PmTPGr
via IFTTT

Juega a Doom sobre una VM emulada de Windows 95 en Minecraft

Los hacks y modificaciones en juegos y consolas no son algo de ahora y han estado muy presentes ya sea para bien o para mal y es que aun que muchas empresas desarrolladoras de videojuegos o consolas se jacten de que su producto no puede ser hackeado y al final termina por cerrarles la boca en cuestión de días.

Muchos hacks los podríamos considerar como “malos”, ya que principalmente estos van enfocados a que los juegos puedan ser instalados de manera gratuita y con ello pasamos a perjudicar a los desarrolladores o empresas que nos entregan nuevos títulos de nuestros juegos favoritos.

Por otra parte, y dejando lo negativo, también las modificaciones llegan a mejorar ciertos aspectos de los juegos ya sea que se brinde la capacidad de poder integrar skins, paisajes, habilidades, entre otras cosas e incluso muchas empresas y desarrolladores han tomado positivamente estos hacks.

Aunque también los ha habido para desbloquear ciertas restricciones en cuanto a calidad de gráficos, ya que cierto juego de XBOX ONE y PC tenía esta limitación (no recuerdo cual) en donde la version para PC mostrara gráficos más bajos que en la consola a pesar de tener un monstruo de tarjeta grafica y al ver que esto era por que el juego estaba configurado asi, pues no muchos lo tomaron de la mejor manera.

Y bueno para que mencionar esto…

Bien la mención de ello es por que navegando por la red me encontré con una noticia que llamo mi atención y que me pareció muy interesante y sobre todo muy buena para poder compartir con nuestros estimados lectores.

Instalan y ejecutan Doom en una VM sobre Minecraft

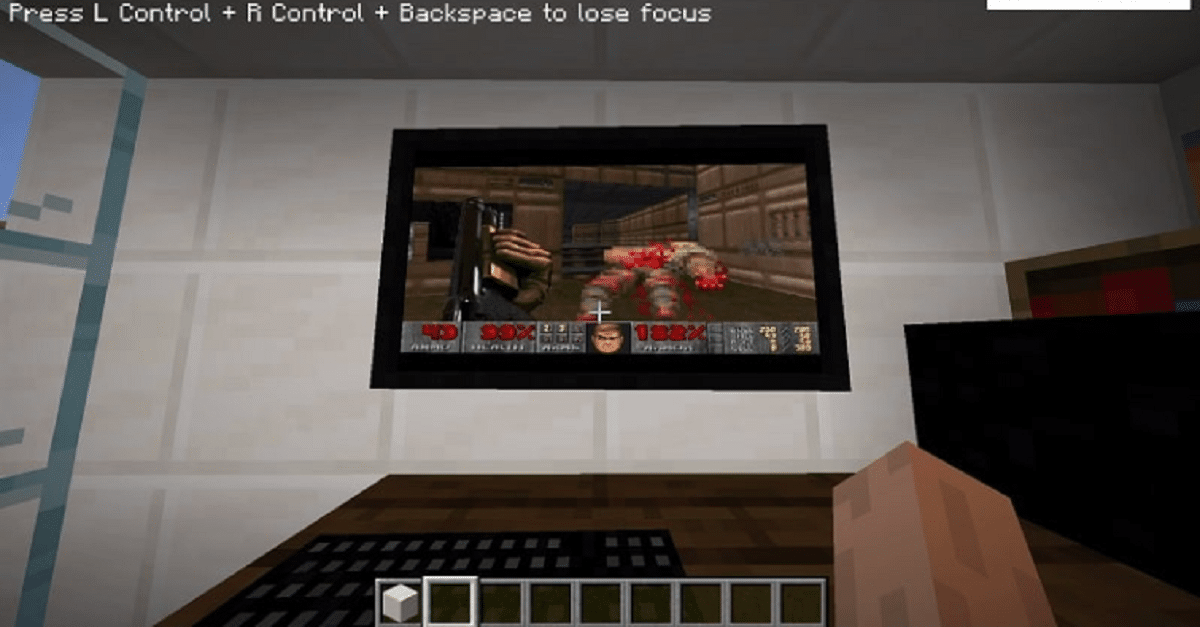
La noticia que encontré es que dieron a conocer un modding para Minecraft, pero este no es cualquiera. Ya que este permite poder ejecutar una VM sobre el juego y posterior a ello el poder instalar Windows 95 (aun que también no dudo que Linux o cualquier otro) y sobre él pudieron instalar y poder correr Doom.

Aun que el hablar de Windows 95 o Doom no pudiera ser relevante, lo que si es interesante es la capacidad de poder realizar esto.

Además de que no es por algo, pero Minecraft ha ganado la reputación de permitir que los jugadores dejen volar su creatividad. Por supuesto, esta es una de las características de los juegos de tipo sandbox, ya que no necesariamente tienen un objetivo predeterminado por el diseñador del juego.

El jugador es libre de cumplir los objetivos definidos por los desarrolladores del juego. juego o en sí mismo utilizando un panel de herramientas para modificar el contenido, a veces de forma permanente.

El objetivo del sandbox es confiar en la creatividad de los jugadores para resolver los problemas sin imponerle un modo operativo.

Por lo tanto, estos juegos tienen una gran capacidad de reproducción, lo que aumenta la vida útil del juego, ya que esto no se limita al contenido inicial planificado por los desarrolladores, sino a la imaginación y la dedicación de toda la comunidad. jugadores

Y Minecraft es uno de esos juegos donde la comunidad de modding es muy activa; trae varios y variados mods que sirven para mejorar la experiencia del juego, proporcionar contenido o simplemente explorar nuevas posibilidades.

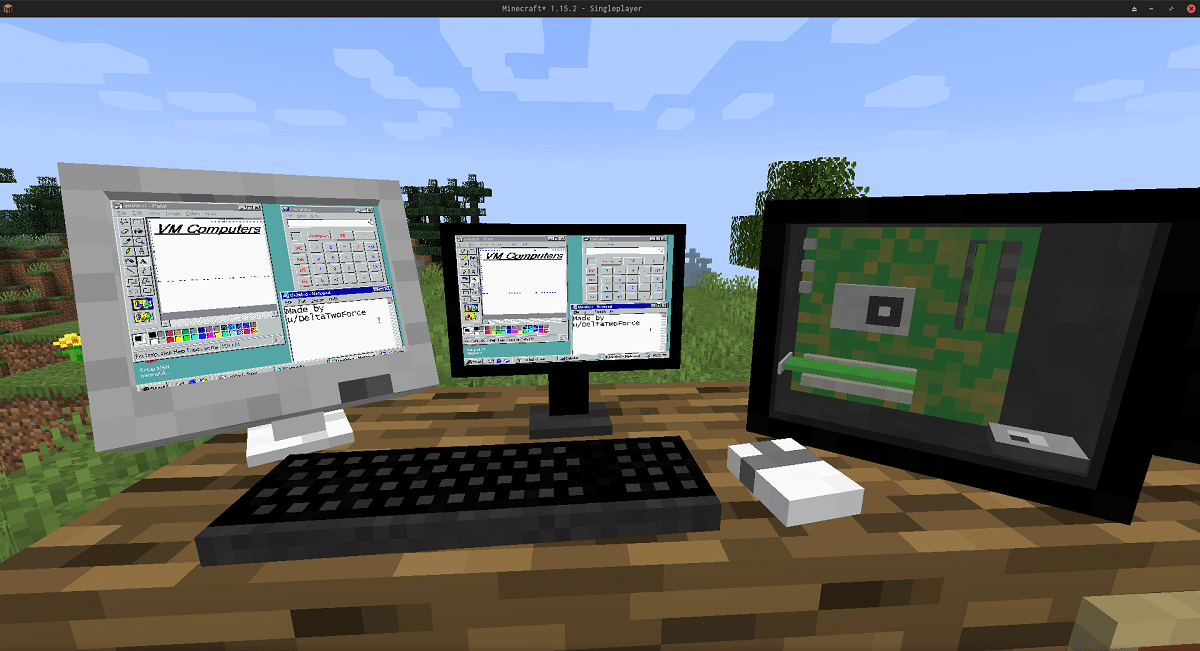
Este es el caso del mod VM Computer, que se basa en Virtual Box, un software de máquina virtual de código abierto que permite la ejecución de sistemas operativos como Windows 95. Con VM Computer, una vez en Minecraft, los jugadores luego puede emular diferentes máquinas virtuales simplemente usando el bloque correspondiente a una caja de PC que usarán para crear discos duros virtuales con el fin de instalar sistemas operativos a partir de archivos ISO.

Naturalmente, la comunidad de Minecraft experimentó con el mod VM Computers y un jugador logró que Doom trabajara en Minecraft; Por lo tanto, es posible iniciar Doom y jugarlo gracias a la máquina virtual de Windows 95 una vez en Minecraft.

Los jugadores definitivamente experimentarán más con este nuevo mod, especialmente una vez que las personas tengan PC que inicien diferentes sistemas operativos en mundos de Minecraft. Incluso puedes jugar Minecraft en una PC en Minecraft.

Finalmente, para los que estén interesados en poder conocer mas al respecto pueden consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/2D6CJdy
via IFTTT

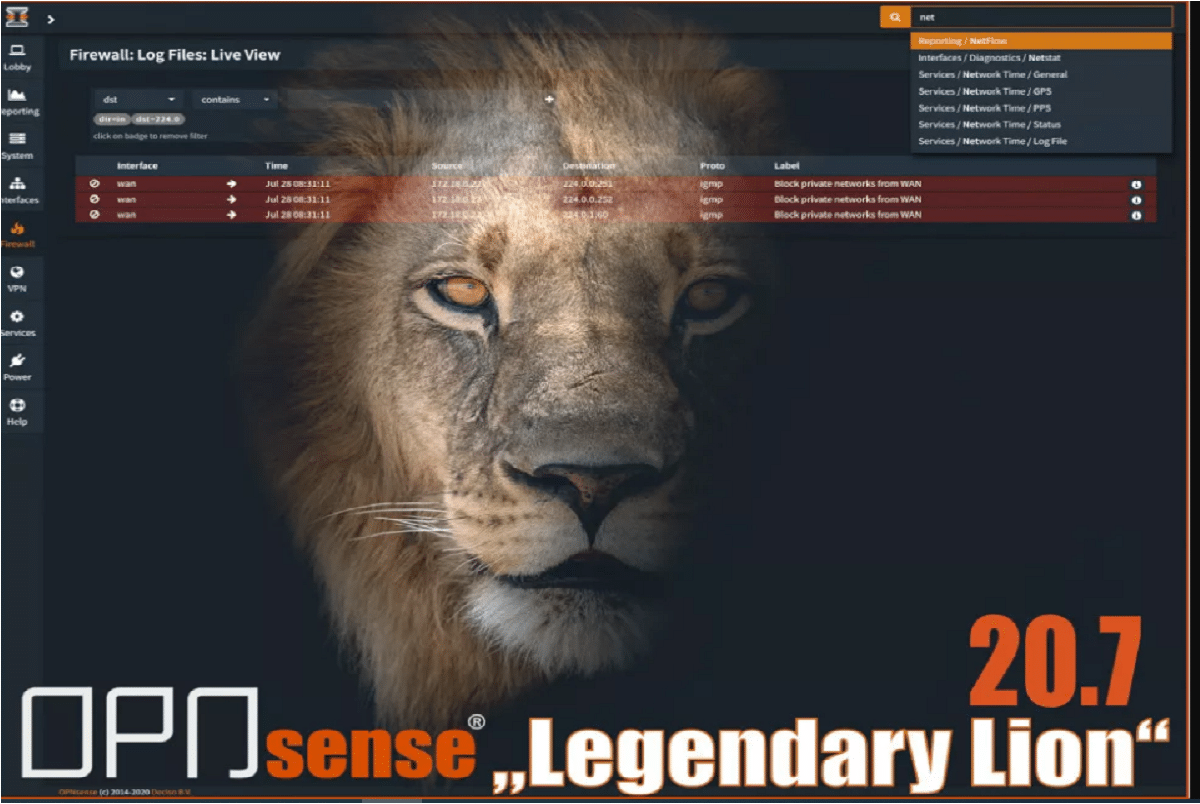
La nueva version de la distribución para la creación de Firewalls OPNsense 20.7 ya esta disponible

Hace pocos días fue dada a conocer la nueva version de la popular distribución de Firewalls OPNsense 20.7 y en la cual la principal novedad que se destaca es la actualización de la implementación del sistema de detección y prevención de intrusiones en la red Suricata 5.

Para quienes desconocen de OPNsense deben saber que esta es una bifurcación del proyecto pfSense, creado con el objetivo de formar una distribución completamente abierta que podría tener funcionalidad a nivel de soluciones comerciales para implementar cortafuegos y puertas de enlace de red.

Sobre OPNsense

A diferencia de pfSense, el proyecto está posicionado como no controlado por una compañía, desarrollado con la participación directa de la comunidad y tiene un proceso de desarrollo completamente transparente.

La distribución base se basa en el código HardenedBSD 12.1, que mantiene una bifurcación sincronizada de FreeBSD, que integra mecanismos y técnicas de protección adicionales para contrarrestar la explotación de vulnerabilidades.

Entre las posibilidades que OPNsense puede distinguir abrir completamente la herramienta de compilación la capacidad de instalar en forma de paquetes en un ordinario FreeBSD, equilibrador de carga, interfaz web para que las organizaciones conecten a los usuarios a la red (portal cautivo).

Además existen mecanismos de conexiones con estado (firewall con estado en base pf) establecer límites de ancho de banda, filtrar el tráfico, crear VPN basada en IPsec, OpenVPN y PPTP, integración con LDAP y RADIUS, soporte para DDNS (DNS dinámico), un sistema de informes visuales y gráficos.

Además, la distribución proporciona herramientas para crear configuraciones tolerantes a fallas basadas en el uso del protocolo CARP y le permite iniciar un nodo adicional además del firewall principal, que se sincronizará automáticamente en el nivel de configuración y se hará cargo de la carga en caso de una falla del nodo primario.

Para el administrador, se ofrece una interfaz moderna y sencilla para configurar el Firewall, creada utilizando el marco web Bootstrap.

El código fuente de los componentes de la distribución, así como las herramientas utilizadas para la construcción, se distribuyen bajo la licencia BSD.

En cuanto a las imágenes del sistema estas se forman como de LiveCD, aun que también se distribuye una imagen del sistema para escribir en unidades Flash.

¿Qué hay de nuevo en OPNsense 20.7?

Esta nueva version llega con pocos cambios, pero aun así es una version importante, ya que la base del sistema en esta nueva version se ha actualizado con HardenedBSD 12.1, una bifurcación de FreeBSD 12.1, que integra mecanismos de seguridad adicionales y técnicas contra la explotación.

Además como se mencionó al inicio la característica mas destacada de la nueva version es la actualización de Suricata a su version 5.

Con esta actualización podremos encontrar nuevos módulos de análisis y registro para los protocolos RDP, SNMP y SIP.

Además de que en el modo de inspección HTTP, todas las situaciones descritas en el conjunto de pruebas Evader de HTTP están completamente cubiertas.

Otra mejora recibida con Zuricata 5 es el que al soporte para el método de autenticación de cliente TLS JA3 se agrega soporte para el método JA3S.

Y también se destaca que se ha rescrito el código para capturar el tráfico utilizando el marco de Netmap y con ello se agregó la capacidad de usar funciones avanzadas de Netmap, como un interruptor virtual VALE.

De los demás cambios que se destacan:

  • Soporte agregado para DHCPv6 Multi-WAN para conectarse a través de múltiples canales.
  • Es posible definir sus propias páginas mostradas en caso de errores de conexión a través de un proxy web.
  • Se agregó un informe con una representación de información en forma de árbol sobre las conexiones de red.
  • API implementada para la gestión de firewall.
  • Opciones mejoradas para filtrar registros sobre la marcha.

Descarga la nueva versión de OPNsense 20.7

Si quieres obtener esta nueva versión solamente debes de dirigirte a su página web oficial y en la sección de descargas podrás obtener el enlace para descargar esta nueva versión.

Las imágenes se prepararon en forma de un LiveCD y una imagen del sistema para escribir en unidades Flash el tamaño de la imagen es de aproximadamente 420MB.

from Linux Adictos https://ift.tt/2Dvnzy6
via IFTTT

Ya fue liberada la nueva versión de Systemd 246 y estas son sus novedades


systemd-245

Después de cinco meses de desarrollo se ha presentado la nueva version de Systemd 246, en la cual la nueva versión incluye soporte para la congelación de la unidad, la capacidad de verificar la imagen del disco mediante firma digital, soporte para la compresión del registro y los volcados de núcleo utilizando el algoritmo ZSTD, entre otras cosas.

Para quienes desconocen de systemd, deben saber que este es un conjunto de daemons de administración de sistema, bibliotecas y herramientas diseñados como una plataforma de administración y configuración central para interactuar con el núcleo del Sistema operativo GNU/Linux.

¿Qué hay de nuevo en Systemd 246?

En esta nueva version se destacan diversos cambios y uno de ellos es el controlador de recursos basado en cgroups v2, con el que se pueden detener procesos y liberar temporalmente algunos recursos para realizar otras tareas. La congelación y descongelación de unidades se controla mediante el nuevo comando «systemctl freeze» o mediante D-Bus.

Otro de los cambios que se destaca es el nuevo soporte añadido para verificar la imagen del disco mediante firma digital. La verificación se realiza utilizando nuevas configuraciones en las unidades de servicio: RootHash y RootHashSignature.

Para las unidades *.mount, se implementa la configuración ReadWriteOnly, que prohíbe montar una partición en modo de solo lectura si no se puede montar para lectura y escritura.

Para las unidades *.socket, se ha agregado la configuración PassPacketInfo, que permite al núcleo agregar metadatos adicionales para cada paquete leído desde el socket.

Para los servicios, la configuración propuesta es CoredumpFilter y TimeoutStartFailureMode/TimeoutStopFailureMode cuando se produce un tiempo de espera al iniciar o detener un servicio).

Además de ello, también se destaca que se agregaron nuevas configuraciones de archivo de unidad: ConditionPathIsEncrypted y AssertPathIsEncrypted para verificar la ubicación de la ruta especificada en un dispositivo de bloque que usa cifrado (dm-crypt / LUKS), ConditionEnvironment y AssertEnvironment para verificar las variables de entorno (por ejemplo, establecido por PAM o al configurar contenedores).

En varios parámetros de línea de comandos y archivos de configuración relacionados con la configuración de claves o certificados, se implementa la capacidad de especificar la ruta a los sockets de Unix (AF_UNIX) para transferir claves y certificados a través de llamadas a los servicios de IPC, cuando no es deseable colocar certificados en almacenamientos de discos sin cifrar.

Además, el servicio systemd-homed recibió agregado la capacidad de desbloquear directorios de inicio utilizando tokens FIDO2 y con el backend de cifrado de partición LUKS agrega soporte para devolver automáticamente bloques de sistema de archivos vacíos al final de la sesión. 

También se agregaron nuevos parámetros de línea de comando del kernel: systemd.hostname para establecer el nombre de host en la etapa inicial de arranque

  • udev.blockdev_read_only para restringir todos los dispositivos de bloque asociados con unidades físicas al modo de solo lectura (puede usar el comando «blockdev –setrw» para cancelar selectivamente)
  • systemd.swap para deshabilitar la activación automática de la partición de intercambio
  • systemd.clock-usec para configurar el reloj del sistema en microsegundos
  • systemd.condition-needs-update y systemd.condition-first-boot para anular las comprobaciones ConditionNeedsUpdate y ConditionFirstBoot.

De los demás cambios que se destacan:

  • En systemd-networkd, en la sección [DHCPv4], se ha agregado la configuración UseGateway para deshabilitar el uso de la información de puerta de enlace obtenida a través de DHCP.
  • En systemd-networkd, en las secciones [DHCPv4] y [DHCPServer], se ha agregado la configuración SendVendorOption para establecer y procesar opciones de proveedores adicionales.
  • Systemd-networkd tiene un nuevo conjunto de opciones EmitPOP3 / POP3, EmitSMTP/SMTP y EmitLPR/LPR en la sección [DHCPServer] para agregar información sobre los servidores POP3, SMTP y LPR.
  • Cambió el nombre de la configuración de BlackList a DenyList (por compatibilidad con versiones anteriores, se conserva el manejo del nombre antiguo).
  • Systemd-networkd ha agregado una gran parte de las configuraciones relacionadas con IPv6 y DHCPv6.
  • Se agregó soporte para la comprobación de SNI en la implementación de DNS sobre TLS.
  • En systemd resuelto, se ha agregado la capacidad de configurar la redirección de nombres DNS de etiqueta única (de un nombre de host).

Finalmente si quieres conocer el registro completo de los cambios y novedades que se entregaron en este nuevo lanzamiento de systemd 246, puedes consultarlos en el siguiente enlace.

from Linux Adictos https://ift.tt/2PmNf2M
via IFTTT

Linux 5.8 lanzado oficialmente después de un desarrollo con muchos altibajos y estas novedades

Linux 5.8

Unos dos meses más tarde que la versión anterior y como es habitual, Linus Torvalds ha lanzado una nueva versión estable del kernel de desarrolla. En esta ocasión, estamos hablando de Linux 5.8, del que su desarrollador principal tuvo dudas de si sería necesario lanzar una octava RC o no. En parte dudaba por el tamaño que estaba teniendo y porque va a introducir muchos cambios. Más que en novedades, que también las hay, esto lo menciono porque se comenta que el 20% del código es nuevo.

Pero también incluye muchas novedades importantes, algo especialmente interesante para los usuarios de Ubuntu porque, si no hay sorpresas, será la versión del kernel que use el Groovy Gorilla que será lanzado a mediados de octubre. En cuanto a otras distribuciones, sobre todo las que usen el modelo de desarrollo conocido como Rolling Release, como Arch Linux, Manjaro o EndeavourOS, Linux 5.8 llegará a su sistema muy pronto, cuando lancen la v5.8.1 y ya se recomiende para su adopción masiva.

Novedades más destacadas de Linux 5.8

Entre las novedades más destacadas de las que llegan junto a Linux 5.8, yo destacaría las siguientes:

  • Soporte de código abierto Qualcomm Adreno 405/640/650.
  • Se ha añadido soporte para AMDGPU TMZ con zonas de memoria confiables para memoria de video encriptada.
  • Soporte para Intel Tiger Lake SAGV y otras actualizaciones de gráficos Gen12.
  • Mejorado el soporte Nouveau para modificadores de formato NVIDIA.
  • El controlador de energía AMD se fusionó para exponer, por fin, los sensores de energía Zen/Zen2 en Linux.
  • Temperatura AMD Ryzen 4000 Renoir y soporte EDAC.
  • Seguridad de 64 bits de ARM reforzado con soporte para la identificación de objetivos de sucursal (BTI) y la pila de llamadas de sombra.
  • Se ha añadido soporte de compresión F2FS LZO-RLE para este sistema de archivos optimizado para flash.
  • Mejoras en el controlador exFAT de Microsoft.
  • Soporte para emular la memoria flash MLC NAND como SLC.
  • Una optimización de rendimiento para Xen 9pfs.
  • El rendimiento SMB3 funciona para E/S grandes.
  • Correcciones para EXT4.
  • Se ha añadido soporte Intel Tiger Lake Thunderbolt, así como soporte ComboPHY para los SoC Gateway de Intel.
  • Soporte para Thunderbolt en sistemas que no son x86.
  • Optimizaciones de SELinux.
  • Una nueva opción initrdmem = que, entre otros casos de uso, se puede utilizar al reemplazar el espacio Intel ME con una imagen initrd en el área flash guardada
  • Tenéis estas novedades y una lista más extensa en nuestro blog hermano Ubunlog.

De momento, sólo instalación manual o con software especial

Linus Torvalds lanzó Linux 5.8 hace unas horas, lo que significa que ya está disponible, pero tenemos que hacer la instalación manual desde su tarball, disponible desde este enlace. Otra opción es usar la herramienta Ukuu, una alternativa con GUI (interfaz de usuario) desde la que podemos ver si hay una nueva versión del kernel, actualizarlo y, si no nos gustan los cambios o experimentamos algún problema, también nos permite hacer el camino de vuelta.

En lo personal, yo no recomendaría actualizar el kernel por nuestra cuenta a no ser que estemos experimentando un fallo de hardware insoportable en nuestro día a día. Yo siempre digo lo mejor es confiar en nuestra distribución y esperar a que sea ella la que nos ofrezca la nueva versión, ya que se habrá asegurado de que funciona lo mejor posible. En el caso de sistemas operativos como Ubuntu, ese momento llegará a mediados de octubre. En el caso de otras distribuciones, dependerá de sus desarrolladores, pero sí se sabe que los que usan el modelo de desarrollo conocido como Rolling Release incluyen las nuevas versiones del kernel mucho antes. Suelen esperarse a la primera actualización de punto, momento en el que Kroah-Hartman, uno de los desarrolladores más importantes del kernel, concretamente quien se encarga de mantenerlo, ya lo recomienda para su adopción masiva.

En cualquier caso, Linux 5.8 ya está disponible y es una versión muy importante que mejorará mucho una v5.7 que llegó, en su mayoría, para pulir las cosas.

from Linux Adictos https://ift.tt/3k36BIe
via IFTTT

Ordenadores en la URSS. Del liderazgo a la imitación

Ordenadores en la URSS

En nuestro post anterior contamos como los científicos soviéticos finalmente se sacaron de encima el control ideológico que impedía el desarrollo de las computadoras en Rusia y de qué manera fueron capaces de convencer al Partido Comunista de que apostara a la informática. Incluso llegaron a anticipar la idea de una red de computadoras interconectadas pero pensada para aplicaciones económicas en lugar de solo militares.

Los científicos rusos tenían una enorme capacidad, lamentablemente, los políticos de su país se negaron a renunciar sus privilegios y los burócratas no estaban dispuestos a hacer las cosas de manera diferente. Siendo justos, no es nada que los políticos y burócratas del resto del mundo no hagan.

Rusia tenía una economía centralmente planificada. Esta planificación estaba en manos de diversos organismos gubernamentales que no querían compartir su información y capacidad de decisión con sus colegas. Es así que cada uno de ellos tenía su propio sistema informático y se oponía a interconectarlo con los demás. Aún en los países comunistas, en aquella época las computadoras eran caras.

Los sistemas informáticos comenzaron a generar una montaña de datos que en muchos casos ya estaban en otra parte y en otros jamás llegaban a quienes lo necesitaban. Para la década del 70 la burocracia a cargo de la economía soviética generaba 4 mil millones de documentos al año. Diez años después, un plan para reducirlos aumentando el uso de tecnología los elevó a 800 mil millones de documentos. Cuenta el cronista que estamos siguiendo, que la autorización para producir un electrodoméstico requería de 60 firmas.

Muchas veces los trámites quedaban demorados en dependencias que actuaban como cuello de botella.

Las computadoras, en lugar de convertirse en la solución se transformaron en parte del problema. No era solo la gran cantidad de información generada, también su inexactitud. Los funcionarios de menor nivel maquillaban los números para hacer creer que habían alcanzado las metas establecidas. A partir de esos datos, los ordenadores producían nueva información que a su vez era complementada con nuevos datos falsos hasta llegar tarde y mal a quienes debían tomar decisiones.

Ordenadores en la URSS. El fin de la innovación

Estos problemas hicieron imposible para los científicos soviéticos mantener la paridad de desarrollo con Occidente. El retraso en obtener piezas de recambio obligó a los usuarios a improvisar sus propias reparaciones y a desarrollar programas en código de máquina para aprovechar mejor el almacenamiento disponible. Esto redujo aún más la compatibilidad entre equipos. La mayor parte de los modelos disponibles eran variaciones de los equipos originales.

La Academia Soviética de Ciencias que había sido el motor del desarrollo informático soviético, no fue capaz de contrapesar la influencia política de los poderosos ministerios y fue relegada a un papel decorativo. La investigación y el desarrollo de hardware se convirtió en la responsabilidad de los institutos de investigación adscritos a los ministerios.

Para reducir la brecha tecnológica el gobierno decidió abandonar el desarrollo de su propia industria y piratear los diseños occidentales.

El primer resultado de esta colaboración involuntaria fue el ES EVM, siglas en ruso para Sistema Unificado de Computadoras Electrónicas

El ES EVM era un mainframe clon del IBM/360 que los rusos pudieron desarrollar gracias a que IBM había publicado una descripción de la arquitectura del sistema.

Según dicen los especialistas, el hardware era en su mayor parte original y diseñado mediante ingeniería inversa. De hecho, parece que la propia IBM demostró interés en el mismo. En cuanto al software, era el de IBM con algunas modificaciones menores.

Los primeros modelos fueron lanzados entre 1979 y 1978. Llegaron a operar a 700 kIPS, tener 1 MB de RAM y registros de 64 bits en coma flotante.

El sistema operativo se llamaba OC EC y sus primeras versiones eran el OS/360 con algunas modificaciones. Con el tiempo los rusos comenzaron a aumentar el contenido propio, aunque el código de IBM siguió presente. Hoy en día, en centros de investigación rusos se le sigue dando soporte y funciona tanto en los equipos ES EVM como en los de IBM.

Además de diversas ciudades rusas,este modelo se fabricó en otros países del bloque oriental como Bulgaria, Hungría, Polonia, Checoslovaquia, Rumania y Alemania oriental. Cuba produjo dispositivos períféricos.

Esta historia continuará…

from Linux Adictos https://ift.tt/2BSf9Ap
via IFTTT

Computadoras en la URSS. De la oscuridad a la popularidad

Computadoras en la URSSEn nuestro artículo anterior habíamos empezado a contar la historia de la informática en la Unión Soviética. Mientras que los científicos y militares tenían en claro que estar en la vanguardia del nuevo campo era fundamental para la seguridad nacional, desde el sector político y disciplinas académicas relacionadas con las Ciencias Sociales se lo despreciaba como fantasías capitalistas.

Para evitar problemas, los investigadores debieron ser cuidadosos con la terminología utilizada omitiendo palabra que remitieran al trabajo de Occidente en el tema. Incluso la frase operaciones lógicas  era arriesgada, porque podía interpretarse como que las máquinas podían pensar. En lugar de memoria, los investigadores usaron el término técnico más neutral almacenamiento. Información se cambió por datos y teoría de la información por el trabalenguas teoría estadística de la transmisión de señales eléctricas con ruido

A pesar de esto, la URSS pudo alcanzar algunos logros importantes

MESM: Siglas en ruso para Máquina Electrónica de Calculo Menor fue la segunda computadora programable de Europa Continental y la primera del mundo en trabajar en paralelo. Usaba aritmética de punto fijo y una palabra de 16 bits más uno para el signo. El formato de la instrucción era de 3 direcciones. Trabajaba con unas 6.000 válvulas electrónicas, de ellas 2.500 eran triodos y 1.500 diodos

MESM se empleó en resolver problemas de física nuclear, construcción y diseño de aviones y cohetes, control estadístico de calidad y cálculo del transporte de energía electrica entre otros usos.

Strela (flecha) una computadora del tamaño de una sala utilizada en aplicaciones militares. Strela contaba con 6.200 válvulas y 60.000 diodos semiconductores. y trabajaba a una velocidad de 2.000 operaciones por segundo. Su aritmética de coma flotante estaba basada en palabras de 43 bits, con mantisa con signo de 35 bits y exponente con signo de 6 bits. La memoria RAM de tubos Williams tenía una capacidad de 2.048 palabras. Contaba con una memoria ROM de semiconductores para programas. La entrada de datos se realizaba a través de tarjetas perforadas o desde cintas magnéticas. El almacenamiento consistía en cinta magnética, tarjeta perforadas o impresora.

BESM: Otra sigla en ruso, en este caso para Máquina Rápida (o Grande) de Computación Electrónica. Esta línea de productos tuvo seis versiones diferentes. La versión original era una computadora binaria con una palabra de 39 bits. Su Unidad Aritmético Lógica trabajaba en paralelo y empleaba una aritmética de punto flotante. La estructura de la palabra era 32 bits para la mantisa, 1 bit para el signo del número, 5 bits para el exponente y 1 bit para el signo del exponente. Contaba con la capacidad de representar números en el rango 9^-9 a 10^10 y la exactitud en los cálculos se acercaba a las9 cifras decimales.

Podía realizar nueve operaciones aritméticas, 8 operaciones de transmisión de códigos, 6 operaciones lógicas y 9 operaciones de gestión.

Al igual de la MESM, de cuyo diseño se derivaba, estaba pensada para propósitos generales y fue parte en campos de investigación como la energía nuclear, el desarrollo aeroespacial y planificación económica.

Computadoras en la URSS. Los políticos deciden apoyarlas

Con la muerte de Stalin y el primer éxito soviético en el campo de armas nucleares, los científicos pudieron sacarse de encima el control ideológico y disciplinas como la cibernética, la genética y las aplicaciones económicas de la matemática se convirtieron en aceptables para el Estado.

A partir de la década del sesenta, el gobierno emitió una serie de resoluciones autorizando la construcción de nuevas fábricas de computadoras, y las publicaciones destinadas al público en general comenzó a promocionar las computadoras como las «máquinas del comunismo».

Mientras que en Occidente la red de computadoras se veía como algo útil para la defensa, los investigadores soviéticos propusieron vincular todas las empresas soviéticas a través de una red informática nacional unificada que procesara la información económica en tiempo real y optimizara toda la economía.

El Kremlin cometió el mismo error que tantos otros gobiernos autoritarios. Si bien apostó a la tecnología de la computación, lo hizo sin cambiar los modelos productivos, la forma de gestión ni las relaciones de poder. De haberlo hecho, el final de la Guerra Fría pudeo ser diferente.

Esta historia continuará.

from Linux Adictos https://ift.tt/2DsUoff
via IFTTT

Computación en la URSS. La historia del otro lado de la Cortina de Hierro

Computación en la URSS

Nuestro repaso sobre la prehistoria de Linux estuvo enfocado en Occidente y particularmente en los Estados Unidos. Eso se debe a que la mayor cantidad de bibliografía disponible es de ese país. Sin embargo, del otro lado de la Cortina de Hierro (Telón de Acero, si lo prefieren) la informática tuvo un desarrollo interesante. Aunque, no haya tenido demasiado impacto en el nacimiento de Linux, el software libre o Internet, sigue siendo la historia de personas cuyo amor por el conocimiento y su pasión por la tecnología las impulsó a dar un salto adelante a pesar de las limitaciones.

Es necesario reconocer que la Unión de las Repúblicas Socialistas Soviéticas (URSS) y los países que estaban bajo su esfera de influencia tuvieron siempre muy buena ciencia básica. Fueron los polacos los primeros en quebrar Enigma (la máquina de cifrado nazi) mientras que los productos ópticos de Alemania Oriental eran demandados por fotógrafos y astrónomos de todo el mundo. Tampoco hay que olvidar que la URSS fue pionera en la investigación espacial.

El problema que siempre tuvieron fue su incapacidad de transformar sus logros científicos en productos de calidad.

Después de terminada la Segunda Guerra Mundial, Estados Unidos y la URSS comenzaron la llamada Guerra Fría. Esto incluía todo tipo de escaramuzas con exclusión del enfrentamiento militar directo. Uno de los campos de batalla era la propaganda.

Cuando en 1950 la revista Time publicó una foto de la computadora electromecánica Mark III y el título «¿Puede el hombre crear un superhombre?” desde la prensa soviética contestaron con una burla al sueño capitalista de reemplazar a los trabajadores con conciencia de clase y a los soldados humanos, que podían elegir no luchar por la burguesía, por robots obedientes.

También ridiculizaron la idea de usar computadoras para procesar información económica y compararon a los empresarios estadounidenses adictos a la información con sus compatriotas hipocondríacos que aman las píldoras recetadas.

La cibernética es la ciencia que estudia los sistemas de comunicación y de regulación automática de los seres vivos y los aplica a sistemas electrónicos y mecánicos que se parecen a ellos. Durante un tiempo, también fue el foco de ataque de algunos académicos rusos. El psicólogo Mikhail Iaroshevskii la definió como

Una pseudo-teoría moderna fabricada por ignorantes filósofos y totalmente hostil al pueblo y a la ciencia

Por lo que podemos entender de la bibliografía consultada, ninguna de las críticas provino de especialistas en el tema. Casi todas se basaron en el artículo de un periodista científico de una revista de interés general que a su vez se inspiró en el artículo de Time. Algo así como que alguien opinara sobre la industria informática soviética a partir de un tweet comentando este artículo.

Siendo justo con los rusos, la prensa generalista occidental fue y sigue siendo absolutamente ignorante en materia de tecnología.

Computación en la URSS. Los dichos y los hechos

Al mismo tiempo que sus periodistas la denostaban, los militares y científicos trabajaban para no quedarse atrás de Occidente.

El propio Sergei Sobolev, matemático jefe del programa de armas nucleares soviético, promovía incansablemente el desarrollo de nuevas computadoras. Así apareció la primera computadora de la Unión Soviética, el MESM, y la primera computadora pequeña, el M-1.

Moscú incluso puso a competir a dos equipos diferentes. Uno estaba auspiciado por la Academia Soviética de Ciencias y el otro por el Ministerio de Fabricación de Maquinarias e instrumentos. El segundo fue el ganador, y se produjeron siete unidades de Strela, una computadora del tamañano de una sala.

Strela fue destinada para aplicaciones militares. Fue clave en el diseño de la bomba de hidrógeno, en las simulaciones de eficiencia de los ataques nucleares, en el diseño del sistema de defensa de misiles y en otros muchos proyectos de la marina y la fuerza aérea.

De todas formas, el proyecto de la Academia Soviética de Ciencias, llamado BESM, tampoco quedó en el olvido. Una versión mejorada se convertiría en la computadora más rápida de Europa.

Aún hoy, 29 años después de la desaparición de la URSS, sigue siendo imposible hacer un análisis desapasionado sin que fanáticos de uno u otro lado salten a la yugular del que intente hacerlo. Una cosa está clara, la historia de la computación soviética en su etapa inicial es la historia de la lucha de científicos contra burócratas. Los historiadores refieren como los investigadores debían interrumpir su trabajo para asistir a sesiones de adoctrinamiento político que incluían críticas a las computadoras.

Ojalá uno pudiera decir que eso se murió con la Unión Soviética. Pero, en países occidentales los que buscan el progreso tecnológico siguen siendo obstaculizados por burócratas y políticos.

En el próximo artículo continuamos con la historia de la computación en el otro lado de la Cortina de Hierro.

from Linux Adictos https://ift.tt/3k1uWOB
via IFTTT
Debian 10.5 llega para corregir las vulnerabilidades de GRUB2 y algunos otros cambios

Debian 10.5

Dos meses y medio después de la anterior actualización de mantenimiento, Project Debian ha lanzado una nueva versión de su sistema operativo. Más concretamente y como mencionan en la nota publicada ayer, Debian 10.5 es un lanzamiento de punto, lo que no es una nueva versión de Buster, sino que incluye actualizaciones para mejorar el software. Entre ellas se incluyen algunas de seguridad, pero también han aprovechado el momento para actualizar todo tipo de paquetes y corregir errores.

Quizá, la novedad más destacada que llega junto a Debian 10.5 Buster es que corrige varias vulnerabilidades encontradas en GRUB2, lo que se conoce como la «BootHole» de GRUB2 UEFI SecureBoot. Este fallo en el sistema de inicio es tan grave que hasta Microsoft publicó una entrada al respecto, ya que afecta a otros equipos que usan SecureBoot y no sólo a los que usan GRUB.

Debian 10.5 ya disponible con corrección de errores y más seguro

Por otra parte, entre las correcciones introducidas en Debian 10.5 tenemos:

  • ClamAV anti-virus actualizado.
  • Un parche de seguridad para file-roller.
  • Uso de claves de firma Debian rotadas para fwupdate y otros paquetes
  • Han arreglando el soporte HTTPS en Jigdo.
  • Soporte actualizado del kernel de Linux 4.19.
  • Varios problemas de scripts entre sitios con PHP Horde.
  • Correcciones varias cuya lista completa tenéis en el enlace de la nota de su lanzamiento.

Los usuarios interesados en realizar la instalación de cero pueden descargar las nuevas imágenes desde el servidor FTP de Debian, al que podéis acceder desde este enlace. Los usuarios existentes deberían recibir estas actualizaciones desde el mismo sistema operativo.

Mientras tanto, el proyecto sigue trabajando también en Debian 11, que tendrá de nombre en clave «Bullseye», pero del que aún no se sabe cuándo llegará en forma de versión estable. Y es que, como sabéis, Debian sólo lanza las novedades cuando sabe que funcionan perfectamente, sin un calendario estricto. Teniendo en cuenta que sacan una versión cada 12-15 meses, pronto deberían anunciar su llegada.

from Linux Adictos https://ift.tt/2EJHvxZ
via IFTTT