Telegram presentó una queja contra Apple ante las autoridades antimonopolio de la UE

Telegram presentó una queja formal antimonopolio ante la Unión Europea sobre las prácticas de la tienda de aplicaciones de Apple la semana pasada. La cual se suma a las de otros grandes desarrolladores de aplicaciones que se unen para luchar contra las reglas de la App Store de Apple.

En la queja Telegram argumenta que Apple debe «permitir que los usuarios tengan la capacidad de descargar software fuera de la App Store».

Y es que el número de quejas antimonopolio contra la App Store ha crecido desde la de Telegram. En esta nueva queja, la sensación general es que el no permitir que los usuarios descarguen aplicaciones de otras fuentes es perjudicial para la competencia.

En junio, Spotify y Rakuten se quejaron ante la UE de que la App Store es un poder de monopolio, ya que los desarrolladores deben aceptar los términos de Apple, incluida esa comisión sobre las compras de la App Store.

En una publicación el martes pasado, el cofundador y CEO de Telegram, Pavel Durov, describió siete razones por las que cree que los usuarios de iPhone deberían estar preocupados por el comportamiento de la compañía.

Estas razones van desde la afirmación de que la tarifa del 30% de Apple para los desarrolladores de aplicaciones aumenta los precios para los usuarios de iPhone.

“La comisión del 30% de Apple hace que todas las aplicaciones y productos digitales sean más caros para usted. Se suma al precio que paga a los desarrolladores por todos los servicios y juegos que compra en su teléfono.

Paga más por cada aplicación, a pesar de que Apple ya le ha cobrado unos cientos de dólares más por su iPhone de lo que costó hacerlo. En resumen, sigues pagando incluso después de pagar”.

Además de que también las políticas de Apple obligan a los desarrolladores a vender datos de usuarios. Otras razones que cita Durov son preocupaciones de censura, dado que Apple controla lo que está permitido y lo que no está en su tienda en línea; también critica los retrasos en las actualizaciones de aplicaciones que se derivan del proceso de revisión de aplicaciones de Apple.

También afirma que la estructura de la App Store es hostil a la privacidad del usuario:

“Las políticas de Apple están presionando a toda la industria para que venda datos de los usuarios en lugar de permitirles adoptar modelos comerciales más amigables con la privacidad, como vender servicios adicionales a sus usuarios».

El lunes anterior, Durov también publicó que ataca una serie de «mitos» que Apple dice estar usando para tratar de justificar la tarifa del 30% por usar su tienda de aplicaciones: como la afirmación de que la comisión de la tienda de aplicaciones administra el negocio.

“Cada trimestre, Apple recibe miles de millones de dólares de aplicaciones de terceros. Mientras tanto, el gasto para alojar y revisar estas aplicaciones es de decenas de millones, no miles de millones de dólares.

Lo sabemos porque en Telegram presentamos y revisamos más contenido público de lo que lo hará la App Store”.

Según otro argumento refutado por el CEO de Telegram, iOS enfrenta una competencia significativa de los desarrolladores, o que los desarrolladores pueden optar por no desarrollar para iOS y solo lanzar aplicaciones para Android.

«Trata de imaginar Telegram o TikTok como aplicaciones exclusivas de Android y rápidamente verás por qué es imposible evitar Apple», escribió. «No se puede excluir a los usuarios de iPhone. En cuanto a los usuarios de iPhone, el costo para los consumidores de cambiar de iPhone a Android es tan alto que puede verse como un bloqueo de monopolio «, escribió, citando un estudio realizado por el Universidad de Yale para apoyar esta afirmación.

El principal argumento de Apple en contra de las quejas de ‘impuestos a las aplicaciones’ sigue siendo la afirmación de que Apple no puede tener el poder de monopolio, dada su relativamente pequeña cuota de mercado para los sistemas operativos móviles (en comparación con Android). Apple también dice que el impuesto de la App Store es justo porque es básicamente el mismo impuesto de todos los demás.

Fuente: https://t.me

from Linux Adictos https://ift.tt/3ielrtU
via IFTTT
ExTiX 20.8: la primera distro con Linux 5.8

ExTiX

Arne Exton, uno de los desarrolladores de Suecia que está detrás de este proyecto, ha lanzado una nueva versión basada en Ubuntu 20.04.1 LTS de su distro ExTiX Linux 20.8. Ésta es una de las primeras en probar el kernel Linux 5.8, uno de los mayores lanzamientos hasta la fecha. Seguramente ya conoces al sueco Exton por distros como Exton Linux, CruxEX, ArchEX, etc.

Casi todas estas distros de Exton están alojadas en el FTP The Swedish Linux Society, aunque también pueden descargarse desde SourceForge.net. Pero independientemente de la fuente, si quieres probar tu equipo con Linux 5.8 para garantizar que todo funciona de forma adecuada, lo mejor es que descargues la imagen ISO de ExTiX 20.8 Live.

Lo único que debes tener en cuenta es que usa el Release Candidate 7 o rc7 de Linux 5.8, por lo que no es la versión final. Por tanto, no deberías usarlo para uso diario o en producción, ya que podría ser algo inestable o generar ciertos problemas.

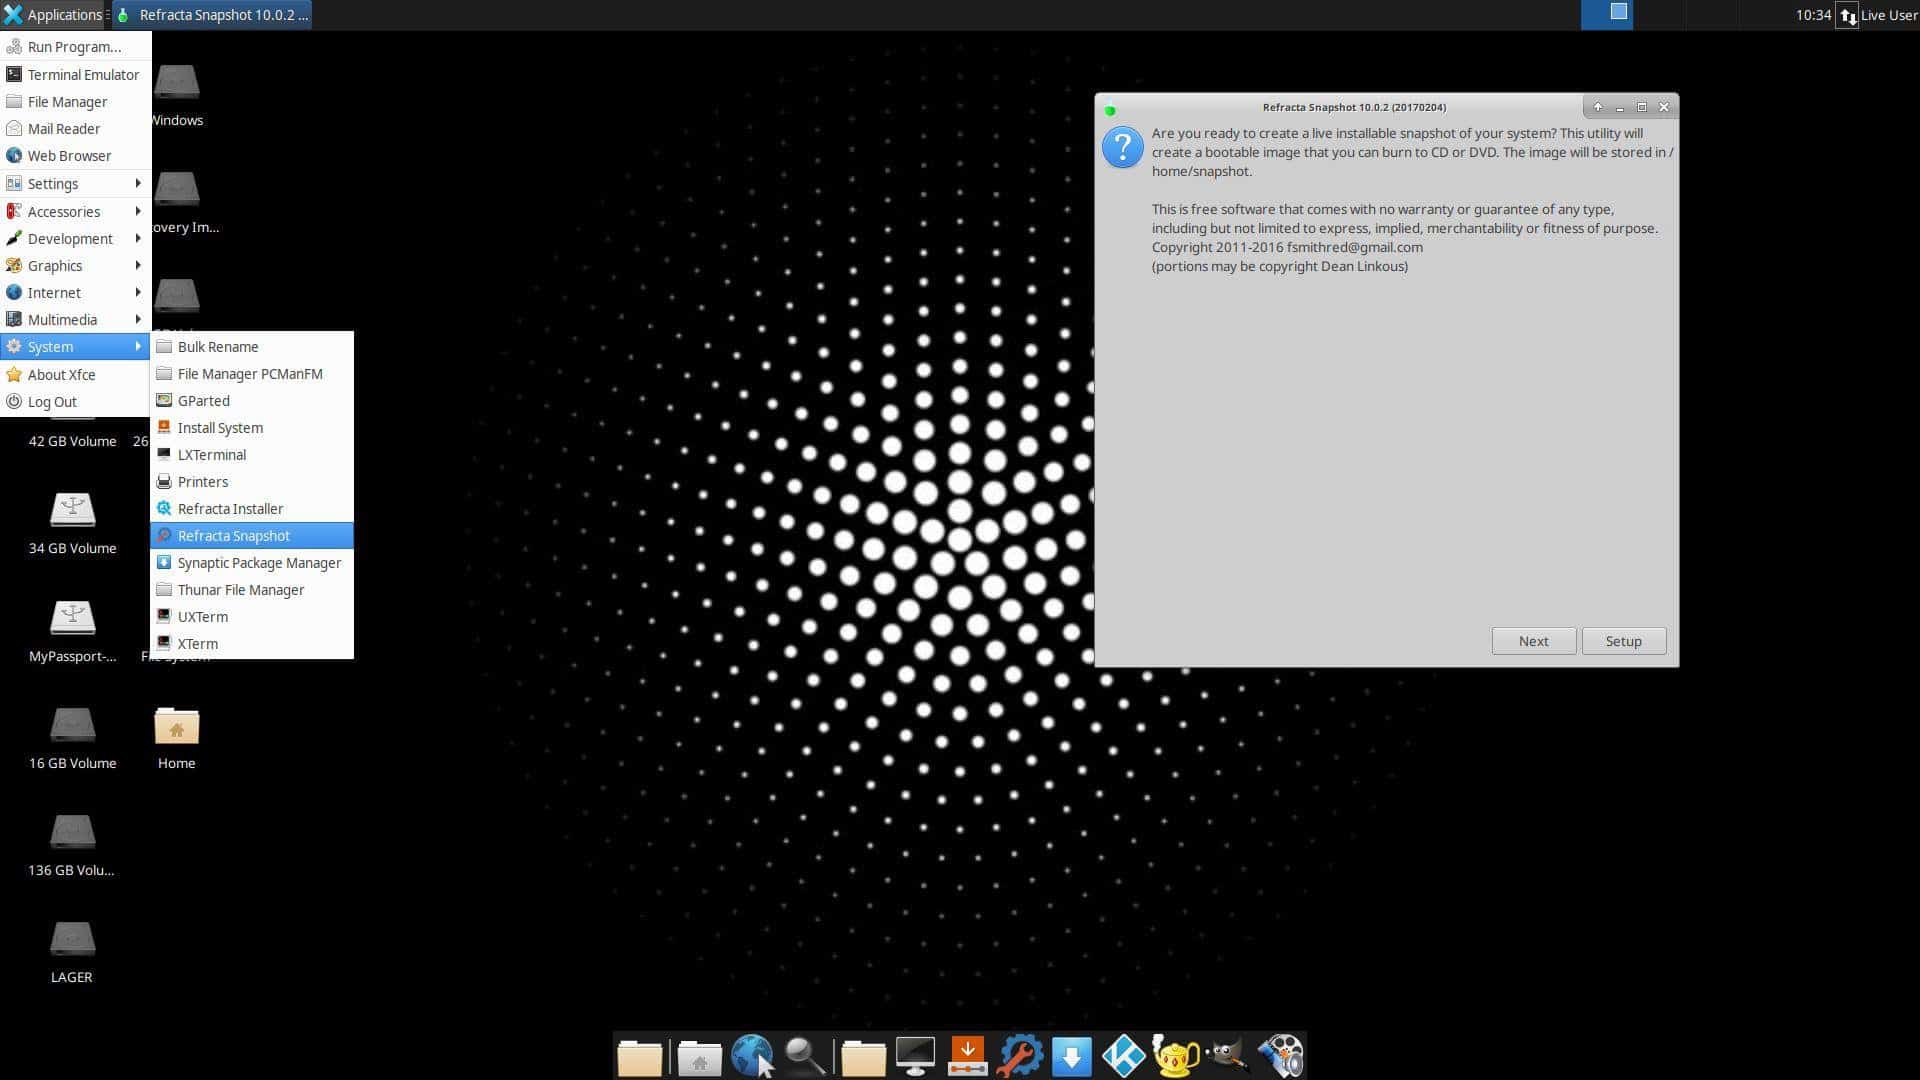
ExTiX 20.8 viene también con los últimos controladores o drivers gráficos NVIDIA 400.100 propietarios preinstalados, así como un entorno de escritorio LXQt 0.14.1 por defecto y solo unas cuantas apps preinstaladas. Por tanto, es una distro bastante limpia y ligera, en la que solo te toparás con Firefox, GIMP, GNU Emacs, Refracta Snapshot, y poco más.

Ya sabes que Refracta Snapshot es una utilidad que se ha convertido en casi una marca de la casa para las distros creadas por Arne Exton. Eso permite crear tu propia distribución Ubuntu-based o live modificado.

No te preocupes por los requisitos de hardware. Como he dicho, es bastante ligera, y solo necesitará unos cuantos recursos para que se pueda ejecutar de forma fluida. Lo que sí es cierto es que no funcionará en antiguos equipos, ya que solo es apta para sistemas con UEFI y de 64-bit.

Descargar ExTiX 20.8

from Linux Adictos https://ift.tt/3gB2YHm
via IFTTT

MOK: ¿qué es eso? Todo lo que necesitas saber

MOK, Linux

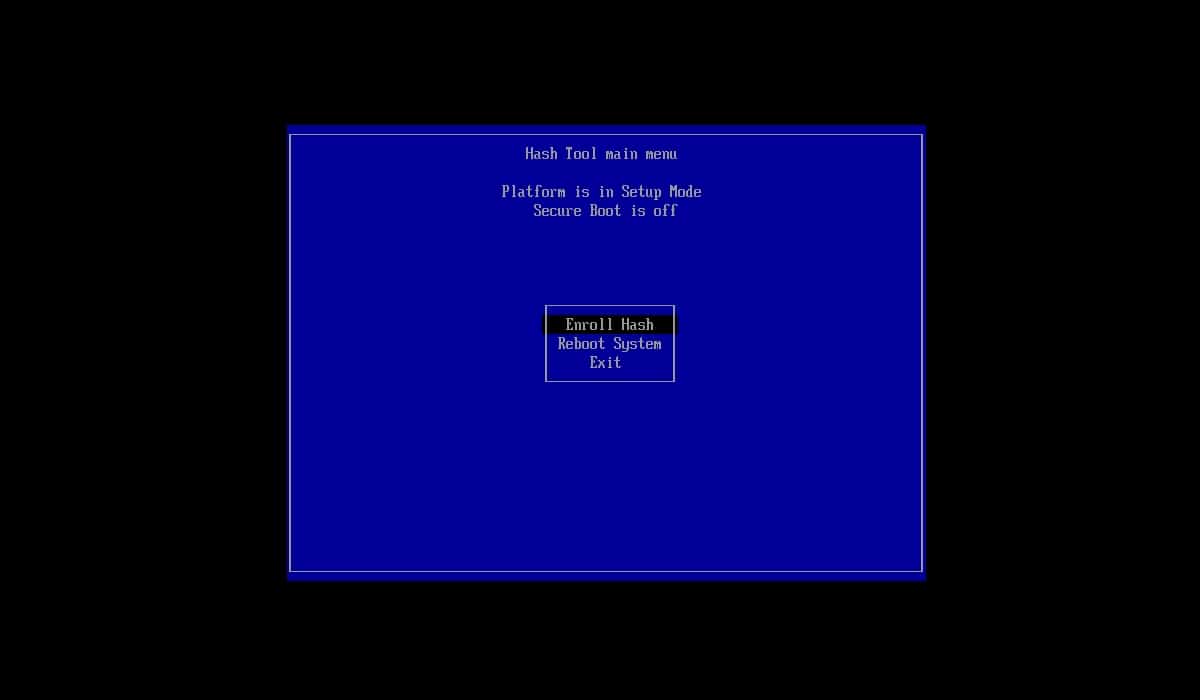
Seguramente alguna vez te haya aparecido la pantalla que ves en esta imagen. Surge tras una actualización de algunos de los controladores del kernel. Cuando éstos se actualizan, tras reiniciar la máquina es probable que te topes con esa pantallas. No debes asustarte, no te debe preocupar, pero sí que deberías conocer qué es eso de MOK y el porqué de que suceda.

Como es una duda bastante frecuente entre algunos usuarios, intentaré aclarar aquí todo lo que deberías saber sobre MOK y este tipo de pantallas que se te muestran en algunas ocasiones…

Lo primero es decir que la clave de propietario de la máquina o MOK (Machine Owner Key) es una forma de asegurar un proceso de arranque. Lo hace al permitir que solo se ejecuten aquellos componentes y controladores que han sido aprobados del sistema operativo. Todo esto viene por la implementación del famoso Secure Boot de los sistemas UEFI.

MOK debe ser implementado por el BIOS/UEFI o algún código de inicio básico de un equipo. De esa forma, solo el código firmado puede ejecutarse para evitar que código malicioso o no autorizado pueda ejecutarse mientras carga el sistema operativo. Una vez que se inicia, el SO puede asumir esta responsabilidad.

Seguramente, cuando has instalado algún módulo o controlador del kernel, seguro que te ha tocado generar claves, usar mokutil, etc., si es así, el motivo es que MOK usa una criptografía con una clave pública. Por ejemplo, seguro que te ha ocurrido para el controlador vboxdrv para VirtualBox. Por eso se puede generar un par de claves por ti mismo para luego firmar los módulos para que se puedan ejecutar.

Eso es toda una ventaja, ya que antes no era así y todo debía pasar por el dichoso sistema de Microsoft. Por eso necesitabas SHIM, una especie de intermediario entre el UEFI y GRUB.

En definitiva, la función de estas firmas es proteger al sistema de ciberatacantes o malware que se pudiera ejecutar durante el arranque del sistema. Si alguno de los componentes del kernel o de los controladores hubieran sido alterados, se detectaría y evitaría que arrancase.

Ahora bien, ¿es realmente necesario en todos los equipos? Lo cierto es que no, siempre que no haya un atacante que pueda tener acceso físico al equipo y pueda obtener privilegios. Es decir, que en la mayoría de los hogares, si alguien ha entrado en tu casa y ha accedido a tu equipo, creo que lo que menos les preocupa es si han modificado o no el código de arranque… Pero puede ser bueno en sistemas expuestos a más gente, organizaciones donde hay mayor cantidad de personal con acceso, etc.

from Linux Adictos https://ift.tt/3i9Uwz9
via IFTTT

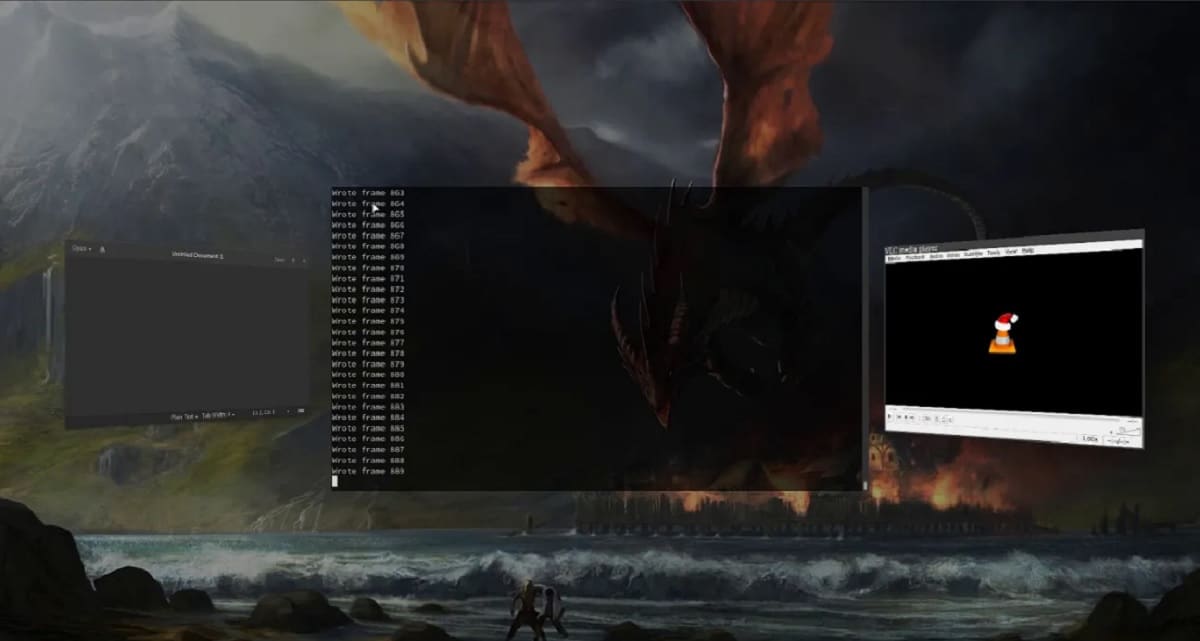
Wayfire 0.5: el compositor Wayland inspirado en Compiz llega con mejoras de animación y mas

Se acaba de dar a conocer el lanzamiento de la nueva version del servidor compuesto Wayfire 0.5, en la cual se han mejorado las animaciones así como también se ha mejorado considerablemente la capacidad de respuesta de la interfaz, además de que también en esta nueva version se presentan algunos complementos nuevos.

Para quienes desconocen de Wayfire, deben saber que este es un compositor que utiliza Wayland.

Para aquellos de ustedes que no están familiarizados con Wayland, un compositor de Wayland es similar a los gestores de ventanas en el mundo X11. Básicamente ese software se encarga de coordinar todos los dispositivos de entrada y salida y gestiona todas las aplicaciones abiertas.

Lo interesante de Wayfire, es que admite la extensión a través de complementos y proporciona un sistema de personalización flexible.

El código del proyecto está escrito en C ++ y distribuido bajo la licencia MIT. La base es la biblioteca wlroots, desarrollada por los desarrolladores del entorno de usuario de Sway y que proporciona funciones básicas para organizar el trabajo de un administrador compuesto basado en Wayland. Como panel, puede usar wf-shell o LavaLauncher.

Principales novedades de Wayfire 0.5

En esta nueva version de Wayfire se destaca el esfuerzo realizado por mejorar la latencia usando la misma estrategia que Weston. Aun que esto depende mucho del hardware, los complementos habilitados, la carga del sistema, etc.

Los valores más bajos significan que Wayfire dejará más tiempo para que los clientes se actualicen, por lo que se espera una latencia más baja. Por otro lado, sin embargo, los valores muy bajos (por ejemplo, 1 ms) pueden significar que Wayfire en sí no tendrá suficiente tiempo para volver a dibujar y luego saltará un cuadro, aumentando la latencia. 

Otra de las mejoras implementadas en esta nueva version es el soporte para la colocación de elementos siempre encima de otro contenido y junto con lo cual también la animación fue mejorada y esto es visible cuando se ejecuta el complemento vswitch, que se encarga de cambiar entre escritorios. En dispositivos con pantallas táctiles, se implementa la capacidad de cambiar los escritorios con gestos.

Además, se agregó el soporte para el protocolo de selección de Wayland, que se requiere para implementar el pegado con el botón central del portapapeles, la implementación del protocolo se realiza principalmente por, wlroots por lo que Wayfire necesita solo un par de líneas para que funcione.

También se agregó el soporte para la administración de energía de salida del protocolo Wayland, que permite cambiar los dispositivos de salida al modo de ahorro de energía.

En cuanto a los nuevos complementos que recibió el conjunto wayfire-plugins-extra podremos encontrar por ejemplo complementos para:

  • annotate: Un complemento para dibujar líneas y formas en la pantalla como una superposición.
  • background-view: permite ejecutar programas regulares como fondo.
  • force-fullscreen: escala una vista para que se convierta en pantalla completa, especialmente útil para los juegos de Xwayland que no admiten el cambio de tamaño.
  • mag: presenta una vista ampliada de una parte de la salida como una ventana separada.
  • water: dibuja un efecto de ondas de agua en su escritorio, muy similar al plugin de agua original compiz.
  • workspace-names: muestra los nombres de los espacios de trabajo al cambiar con los diversos complementos, como en OpenBox.
  • bench, showrepaint: muestra la velocidad de fotogramas real y las regiones repintadas de la pantalla.

¿Cómo instalar Wayfire?

Para quienes estén interesados en poder instalar este compositor, pueden hacerlo siguiendo las instrucciones que compartimos a continuación.

La manera más sencilla de instalar Wayfire es utilizando su script de instalación que puede ser utilizado de manera general en Linux.

Para ello vamos a abrir una terminal en el sistema y tecleamos en ella:

git clone https://github.com/WayfireWM/wf-install

cd wf-install

./install.sh --prefix /opt/wayfire --stream 0.4.0

Alternativamente para aquellos que son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otro derivado de Arch Linux. La instalación la pueden realizar directamente desde los repos de Arch:

sudo pacman -S wayfire

En el caso de Fedora también se puede instalar desde sus repositorios con:

sudo dnf install wayfire

Si quieres conocer más al respecto puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/2PtvwGJ
via IFTTT

LibreOffice 7.0 ya disponible, con novedades y sin la polémica etiqueta

LibreOffice 7.0 banner

Después de un tiempo confuso y algo polémico por una etiqueta, The Document Foundation ha tenido el placer de anunciar el lanzamiento de LibreOffice 7.0. Se trata de un nuevo lanzamiento mayor, que si bien es cierto que incluye novedades destacadas, también lo es que es más que probable que haya llegado con algunos fallos nuevos que irán corrigiendo en versiones futuras. De hecho, y como es habitual, la compañía sigue ofreciendo la v6.4.5 como versión para equipos de producción.

Entre las novedades más destacadas de las que llegan junto a LibreOffice 7.0 tenemos que el código de Cairo se ha sustituido por la biblioteca Skia de Google, lo que también ha hecho que ahora tengamos la posibilitad de usar la aceleración por GPU con Vulkan. A continuación tenéis la lista de novedades más destacadas que han llegado junto a la última versión de la suite de ofimática libre más popular.

Novedades más destacadas de LibreOffice 7.0

  • Soporte para ODF 1.3, el formato nativo de LibreOffice.
  • Motor gráfico Skia y aceleración GPU Vulkan.
  • Compatibilidad mejorada con documentos DOCX, XLSX, PPTX.
  • Nuevo tema de iconos que está activado por defecto en macOS y se llama Sukapura.
  • Nuevas galerías de formas con flechas, diagramas, iconos y más cosas.
  • Efectos de brillo y bordes suaves para objetos.
  • Writter:
    • Navigator es más fácil de usar, con más menús contextuales.
    • El texto semitransparente ahora es compatible.
    • Los marcadores ahora se pueden mostrar en línea en el texto.
    • Numeración acolchada en listas, por consistencia.
    • Mejor manejo de comillas y apóstrofes.
  • Calc:
    • Nuevas funciones para la generación de números aleatorios no volátiles.
    • Atajo de teclado agregado para autosum.
  • Impress y Draw:
    • El texto semitransparente también está soportado aquí.
    • los Subscripts ahora vuelven al 8% por defecto.
    • Los PDFs más grandes de 500cm ahora se pueden generar.

Ya disponible desde la página del desarrollador

LibreOffice 7.0 ya está disponible para todos los sistemas soportados desde la página de descargas del desarrollador, a la que podemos acceder desde este enlace. Los usuarios de Linux lo tenemos disponible en paquetes DEB, RPM y en binarios, y pronto se actualizarán las versiones Snap y Flatpak. Los que estemos usando las versiones que nos ofrecen nuestras distribuciones aún tendremos que esperar algunos días (o semanas) para que los nuevos paquetes aparezcan como actualización.

from Linux Adictos https://ift.tt/3i7idbm
via IFTTT

Linux frena en seco su auge en agosto. ¿Ha tocado techo?

La cuota de mercado de Linux sube

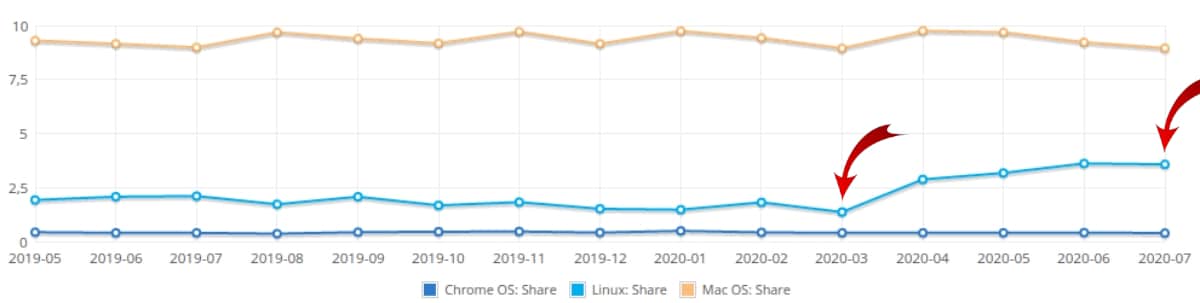
El mes pasado, muchos usuarios de Linux sonreímos al leer que su cuota de mercado estaba subiendo. Y lo bueno no era que había subido un mes, sino que había subido en abril y había seguido subiendo en mayo, junio y julio. Pues bien: si estabas pensando que el momento de Linux había llegado, algo que por otra parte lleva años anunciándose, la noticia de este mes bajará un poco tu entusiasmo.

Y es que en junio, la cuota de mercado de los sistemas basados en Linux llegó hasta el 3.61%, lo que no es mucho pero sí lo es si lo comparamos con el 2.10% de cuota de mercado que abarcaba un año antes. Además, NetMarketShare no incluye Chrome OS en la lista de sistemas basados en Linux, lo que le impide añadir aproximadamente un 0.5% a su cuota de mercado. Pero, yendo al grano, la noticia de este mes es que la cuota de mercado de los sistemas que usan el kernel que desarrolla Linus Torvalds ha bajado al 3.57%.

El uso de Linux baja un 0.04% en un mes

Cuota de mercado Linux en agosto 2020

En cualquier caso, no estamos hablando de una caída muy importante. En total, sólo hemos bajado un 0.04%, lo que es muy poco. Lo mejor para hacernos una idea de cómo ha ido la tendencia es echar un vistazo a la imagen anterior: en marzo, justo antes de los peores momentos de la pandemia, la cuota de mercado se situaba en el 1.36%, llegando a su punto más alto tres meses después con el mencionado 3.61%.

Con todas estos números, lo que sí podemos asegurar es que la historia está interesante. Lo que queda por ver en los próximos meses es si, por el motivo que sea, Linux sigue subiendo su cuota de mercado, se mantiene cerca del 3.5% o, ahora que la gente está volviendo a sus puestos de trabajo, volvemos a bajar del 2%.

from Linux Adictos https://ift.tt/31kO1CT
via IFTTT

Vivaldi 3.2 llega mejorando mucho su Pop-out y con todas estas novedades

Vivaldi 3.2

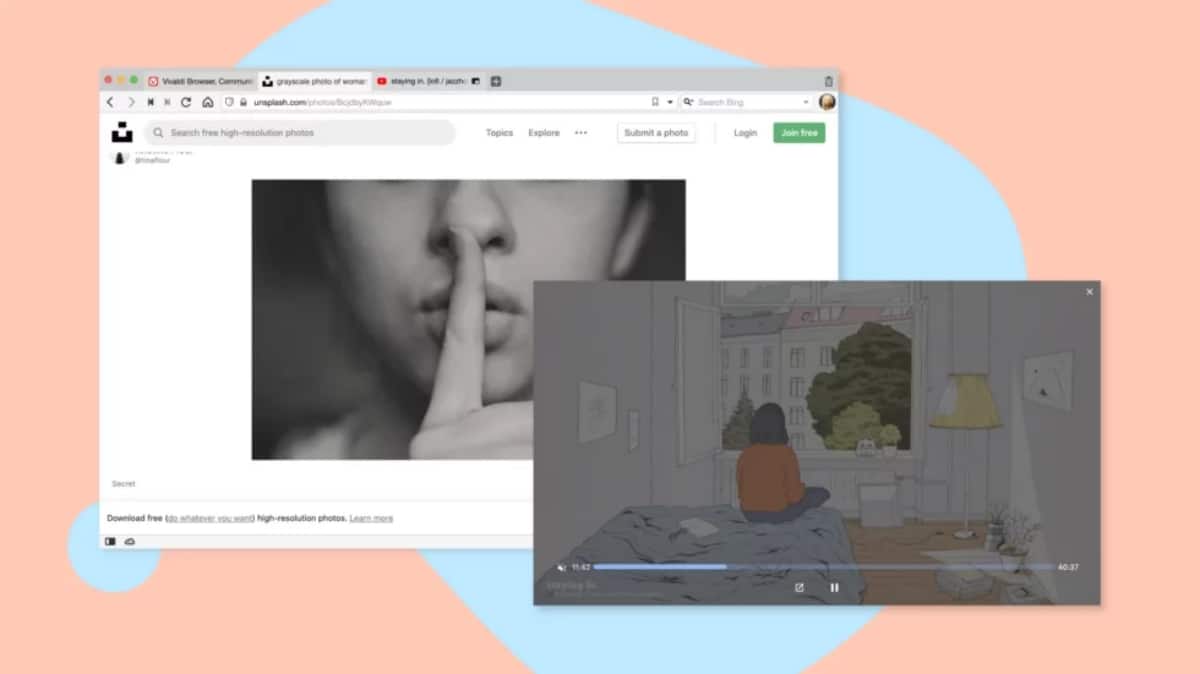
Como cada mes aproximadamente y tras la v3.1, Vivaldi Technologies ha lanzado una nueva actualización de su navegador, concretamente Vivaldi 3.2. Como en la versión anterior, algunos de los cambios introducidos esta vez han llegado para mejorar su Pop-out, que no es más que su sistema PiP (Picture-in-Picture o ventana flotante para los vídeos) al que han querido llamar de otra manera para, bueno, desmarcarse un poco del resto. Aunque lo cierto es que es un cambio de nombre que personalmente no me gusta.

Vivaldi 3.2 nos permite controlar mejor el Pop-out, con un botón sencillo en el centro del vídeo para separar la ventana, un nuevo botón para silenciar o des-silenciar el audio y controles de reproducción, lo que incluye una barra deslizable para adelantar o retrasar el vídeo. Por otra parte, también podemos controlar el sonido de las pestañas y con comandos rápidos. A continuación tenéis una lista con otras novedades que han llegado junto a Vivaldi 3.2.

Novedades más destacadas de Vivaldi 3.2

  • Mejoras en Pop-out, como el nuevo botón de silenciar el audio.
  • Opción para cambiar la posición del botón para cerrar una pestaña.
  • En macOS, ahora se pueden usar diferentes perfiles de instalación y directorios para instantáneas y finales.
  • En la barra de direcciones, se ha solucionado un problema con las búsquedas POST, otro que no recordaba el tamaño personalizado y la palabra clave debería ser cifrada por porcentaje en la petición.
  • Los favoritos tienen ahora siempre el mismo nombre por defecto en las carpetas y se ha solucionado el duplicado incluido.
  • Activación de la actualización automática.
  • Mejoras en la gestión de las extensiones.
  • Mejoras en el gestor de notas.
  • La sincronización se ha mejorado en esta versión.
  • Mejoras en la interfaz de usuario, lo que incluye curvas más suaves.
  • Tenéis la lista de cambios completa en la nota de su lanzamiento, disponible en este enlace (en inglés).

Vivaldi 3.2 ya está disponible para todos los sistemas soportados desde la página de descargas oficial del proyecto, a la que podéis acceder desde aquí. Para los usuarios existentes, la nueva versión estará esperando en el sistema de actualizaciones habitual.

from Linux Adictos https://ift.tt/33zpEEp
via IFTTT

Proponen bloquear los controladores que proporcionan acceso a llamadas GPL al kernel de Linux

Logo Kernel Linux, Tux

Christoph Hellwig, un destacado desarrollador de kernel de Linux que alguna vez fue miembro del comité de dirección técnica de la Fundación Linux y demandó en un litigio de GPL contra VMware.

Ha propuesto reforzar las protecciones contra la vinculación de controladores propietarios a componentes de kernel de Linux exportados solo para módulos licenciados bajo la GPL.

Para evitar la restricción de exportar símbolos GPL, los fabricantes de controladores propietarios usan un módulo de capa, cuyo código es de código abierto y se distribuye bajo la licencia GPLv2, pero las funciones se reducen a transmitir el acceso del controlador propietario a las API de kernel necesarias, cuyo uso está prohibido directamente desde el código propietario.

Para bloquear tal maniobra, Christoph Helwig preparó parches para el kernel de Linux que aseguran la herencia de las banderas asociadas con la exportación de símbolos GPL.

Hemos tenido un error en nuestra resolución de módulos _GPL desde el primer día,
es decir, un módulo puede reclamar tener licencia GPL y usar exportaciones _GPL, mientras que también depende de símbolos de módulos que no son GPL. Esto se usa como una elusión de las exportaciones _GPL mediante el uso de un pequeño módulo de calce que utiliza las exportaciones _GPL y la otra funcionalidad.

La propuesta se reduce a heredar el indicador TAINT_PROPRIETARY_MODULE en todos los módulos que importan símbolos de módulos con este indicador.

Por lo tanto, si un módulo de capa intermedia GPL intenta importar símbolos de un módulo que no es GPL, el módulo GPL heredará la etiqueta TAINT_PROPRIETARY_MODULE y no podrá acceder a los componentes del núcleo disponibles solo para módulos con licencia GPL, incluso si el módulo importó previamente símbolos de «gplonly «.

El parche de Hellwig ahora está tratando de hacer esto difícil. Los módulos que importan símbolos propietarios están marcados como propietarios y no tienen acceso a los símbolos GPL. 

El cambio se propuso en respuesta a una serie de parches publicados por un ingeniero de Facebook con la implementación de un nuevo subsistema netgpu, que permite el intercambio directo de datos (copia cero DMA) entre la tarjeta de red y la GPU, mientras realiza el procesamiento del protocolo por parte de la CPU.

Esto evitaría el método originalmente planeado por Jonathan Lemon para sus parches y haría que el desarrollo de las capas intermedias para omitir el símbolo GPL sea mucho más difícil, incluso si todavía hay una pequeña brecha, como lo indica.

En la discusión que actualmente están tendiendo diversos desarrolladores del Kernel de Linux también se sugirió el bloqueo inverso: si un módulo importa símbolos EXPORT_SYMBOL_GPL, los símbolos exportados por ese módulo no deben importarse por módulos que no reclamen explícitamente la compatibilidad GPL.

Aquellos sin un módulo importa símbolos EXPORT_SYMBOL_GPL, todos sus símbolos exportados deben tratarse como EXPORT_SYMBOL_GPL.

Christoph Helwig escribió que está 100% de acuerdo con esta propuesta, pero Linus Torvalds no se perderá ese cambio, ya que hará que la mayoría de los subsistemas del núcleo no estén disponibles para los controladores propietarios, debido al hecho de que al desarrollar controladores, los símbolos base se exportan bajo GPL

Los desarrolladores no estaban satisfechos con la disponibilidad de la implementación solo para los controladores NVIDIA patentados a través de la capa GPL proporcionada por estos controladores.

En respuesta a las críticas, el autor del parche indicó que el subsistema no está vinculado a NVIDIA y su soporte se puede proporcionar, entre otras cosas, para interfaces de software para GPU AMD e Intel.

Como resultado, la promoción de netgpu en el núcleo se consideró imposible hasta la disponibilidad de soporte de trabajo basado en controladores gratuitos como AMDGPU, Intel i915 o Nouveau.

Hay que recordar que en el pasado, la comunidad del kernel de Linux ha implementado una variedad de cambios que, a sabiendas o como efecto secundario, han dificultado el desarrollo de módulos propietarios o no compatibles con licencias.

Finalmente si quieres conocer mas al respecto, puedes consultar los detalles dirigiéndote al siguiente enlace.

Fuente: https://lkml.org/

from Linux Adictos https://ift.tt/3guGIPc
via IFTTT

Meow: un ataque que destruye datos en DB desprotegidas de Elasticsearch y MongoDB

Meow es un ataque que continúa ganando impulso y es que desde hace ya varios días se han dado a conocer diversas noticias en el que diversos ataques desconocidos destruyen datos en instalaciones desprotegidas de acceso público de Elasticsearch y MongoDB.

Además de que también se registraron casos aislados de limpieza (aproximadamente el 3% de todas las víctimas en total) para bases de datos desprotegidas basadas en Apache Cassandra, CouchDB, Redis, Hadoop y Apache ZooKeeper.

Sobre Meow

El ataque se lleva a cabo a través de un bot que enumera los puertos de red DBMS típicos. El estudio del ataque en un servidor honeypot falso ha demostrado que la conexión del bot se realiza a través de ProtonVPN.

La causa de los problemas es la apertura del acceso público a la base de datos sin la configuración de autenticación adecuada.

Por error o descuido, el controlador de solicitud se adjunta no a la dirección interna 127.0.0.1 (localhost), sino a todas las interfaces de red, incluida la externa. En MongoDB, este comportamiento se ve facilitado por la configuración de muestra que se ofrece de forma predeterminada, y en Elasticsearch antes de la versión 6.8, la versión gratuita no era compatible con el control de acceso.

La historia con el proveedor de VPN «UFO» es indicativa, en la que se reveló una base de datos Elasticsearch de 894 GB disponible públicamente.

El proveedor se posicionó como preocupado por la privacidad del usuario y no guardando registros. Contrariamente a lo dicho, había registros en la base de datos emergente que incluían información sobre las direcciones IP, el enlace de la sesión al tiempo, las etiquetas de ubicación del usuario, información sobre el sistema operativo y el dispositivo del usuario, y listas de dominios para insertar anuncios en el tráfico HTTP desprotegido.

Además, la base de datos contenía contraseñas de acceso de texto sin cifrar y claves de sesión, lo que permitió descifrar las sesiones interceptadas.

El proveedor de VPN «UFO» fue informado del problema el 1 de julio, pero el mensaje permaneció sin respuesta durante dos semanas y se envió otra solicitud al proveedor de alojamiento el 14 de julio, después de lo cual la base de datos estuvo protegida el 15 de julio.

La compañía respondió a la notificación de moviendo la base de datos a otra ubicación, pero una vez más no pudo asegurarla adecuadamente. No mucho después, el ataque de Meow la aniquiló.

Ya que el 20 de julio, esta base de datos volvió a aparecer en el dominio público en una IP diferente. En cuestión de horas, se eliminaron casi todos los datos de la base de datos. El análisis de esta eliminación mostró que estaba asociado con un ataque masivo llamado Meow por el nombre de los índices que quedan en la base de datos después de la eliminación.

«Una vez que los datos expuestos fueron asegurados, volvieron a aparecer por segunda vez el 20 de julio en una dirección IP diferente: todos los registros fueron destruidos por otro ataque del robot ‘Meow’», tuiteó Diachenko a principios de esta semana. .

Victor Gevers, presidente de la fundación sin fines de lucro GDI, también fue testigo del nuevo ataque. Afirma que el actor también está atacando las bases de datos expuestas de MongoDB. El investigador observó el jueves que quien está detrás del ataque aparentemente apunta a cualquier base de datos que no sea segura y accesible en Internet.

Una búsqueda a través del servicio Shodan mostró que varios cientos de servidores más también se habían convertido en víctimas de la eliminación. Ahora el número de bases de datos remotas se acerca a 4000 de las cuales más del 97% de estas son bases de datos Elasticsearch y MongoDB.

Según LeakIX, un proyecto que indexa servicios abiertos, Apache ZooKeeper también fue blanco del ataque. Otro ataque menos malicioso también etiquetó 616 archivos ElasticSearch, MongoDB y Cassandra con la cadena «university_cybersec_experiment». 

Los investigadores sugirieron que en estos ataques, los atacantes parecen demostrar a los mantenedores de bases de datos que los archivos son vulnerables a la visualización o eliminación.

from Linux Adictos https://ift.tt/2DjinxE
via IFTTT

Opensource a la yugoslava. La historia de la Galaksija

Opensource a la yugoslava

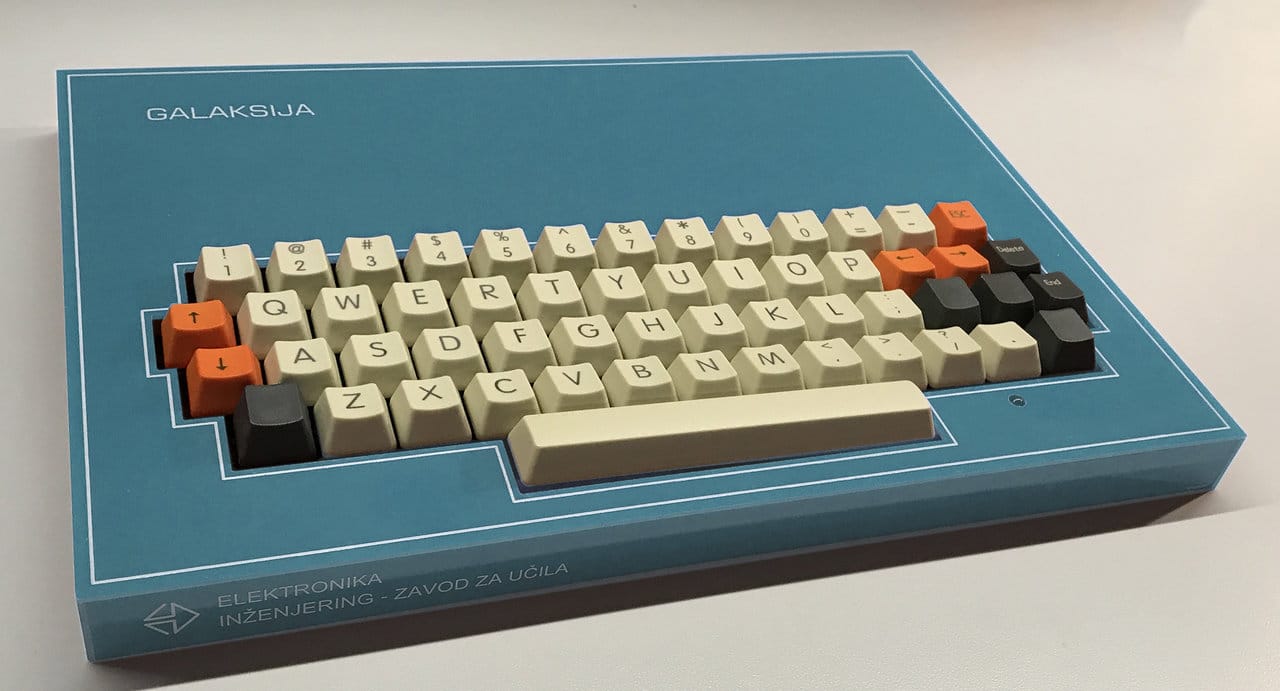
En nuestro repaso sobre la computación tras la cortina de Hierro, vamos a hacer un pequeño desvió para contar como los aficionados a la tecnología se las arreglaban en Yugoslavia. En particular nos vamos a referir a un equipo, el Galaksija, que no solo podría ser considerado algo así como un tío abuelo de dispositivos de hardware abierto como la Raspberry Pi, además dio origen a un movimiento que recuerda mucho al de las comunidades de código abierto.

Aunque se consideraba un país socialista, Yugoslavia se las arregló para permanecer independiente de Moscú, bajo el fuerte liderazgo de su presidente vitalicio Josip Broz Tito.

Este país, que ya no existe, estaba conformado por seis repúblicas socialistas; Bosnia y Herzegovina, Croacia, Eslovenia, Macedonia, Montenegro y Serbia.

Junto con India, Egipto, Ghana, e Indonesia, Yugoslavia fundó el Movimiento de los No Alineados, un acuerdo de naciones en desarrollo que aspiraban a mantener su neutralidad durante la Guerra Fría.

Con la amenaza permanente de que su vecino soviético decidiera disciplinar al hermano socialista díscolo, y sin poder recurrir a Washington sin resignar su apuesta por el socialismo, Tito debió encontrar una forma de impulsar la industria local de armamentos y de diversos productos de consumo masivo. Esto requería una capacidad de control que solo podría conseguirse con las computadoras.

El Dr. Rajko Tomović , especialista en robótica, junto con equipos de matemáticos e ingenieros mecánicos comenzó el desarrollo de la industria informática yugoslava. Para los años 80 existían varios modelos de computadoras de producción local que no estaban al alcance del yugoslavo medio, y algunos más importados, aunque esto tampoco era fácil.

Como resultado, el uso de computadoras que en Occidente se destinaban al uso doméstico, en Yugoslavia solo podían hallarse en oficinas gubernamentales, grandes empresas y universidades.

Un joven ingeniero e inventor, Voja Antonić, tuvo acceso al manual de un nuevo chip desarrollado por la RCA. Al leerlo se le ocurrió la idea de construir una computadora cuyos gráficos de 64×48 bloques fueran generados en su totalidad utilizando el microprocesador Zilog Z80A, muy barato y disponible en tiendas de electrónica en toda Yugoslavia.

Opensource a la yugoslava

Dado que el diseño de Antonić simplificaba la construcción y reducía el precio, hizo posible que los usuarios sin conocimientos técnicos pudieran montar el ordenador por si mismos.

Antonić buscaba un lugar para publicar los diagramas de su invento y logró que un amigo común lo conectara con Galaksija, una revista de divulgación científica.

La revista editó un número especial llamado Computadoras en su casa y estaba dedicada en su mayor parte a la computadora de Antonić: incluyendo los diagramas, instrucciones completas para el montaje del circuito y lugares donde conseguir los materiales.

La publicación tuvo una tirada de 120.000 ejemplares y al menos 8.000 lectores aseguraron haber construido su propia Galaksija

El microordenador de Antonić contenía 4K bytes de memoria , y solo podía mostrar tres mensajes de error de una palabra: ¿QUÉ?» Para errores de sintaxis, un ¿CÓMO? si si no se reconocía la instrucción, y LO SIENTO si superaba la capacidad de memoria.

Al igual que otros modelos de la época, Galaksija utilizaba al casete como medio de almacenamiento. Pero, para impedir protecciones anticopia y facilitar la modificación y distribución de los programas, Antonić impidió en su diseño que los programas arrancaran automáticamente. El usuario tenía que escribir un comando para iniciar la ejecución. Esto hacía que el contenido de una cinta pudiera ser editado o duplicado.

A continuación, entro en escena Zoran Modli, un popular locutor de la época. Desde la revista le propusieron tener en el programa un segmento donde transmitir programas por la radio para que los oyentes pudieran grabarlos y luego cargarlos en su computadora. Fue un éxito instantáneo.

Los oyentes comenzaron a escribir programas y enviarlos por correo a la estación. Esos programas incluían contenido de tipo diverso como revistas, invitaciones para fiestas, guías de estudio y juegos. En muchos casos eran mejoras de programas creados por otros oyentes.

Con la muerte de Tito, Yugoslavia entró en un período de incertidumbre política y económica que terminaría con la desaparición del país. Las restricciones se eliminaron y los productos occidentales relegaron a este equipo al arcón de los recuerdos.

from Linux Adictos https://ift.tt/30ucQx8
via IFTTT