GNOME 40 mostrará la fecha de creación de archivos en Nautilus

GNOME 40

GNOME es uno de los entornos gráficos más usados de los existentes en Linux. Como usuario de KDE/Plasma, y gustándome otros como Deepin o Budgie, no tengo claro si el motivo está relacionado a que es lo que viene por defecto en las ediciones principales de sistemas populares como Fedora y Ubuntu, pero el hecho es que se usa mucho. Con la llegada de GNOME 40, el escritorio dará algunos saltos de calidad, como los explicados aquí la semana pasada.

Por lo que parece, el cambio de número va a ser más que un cambio de nombre. Después de GNOME 3.38, la siguiente versión debería ser GNOME 3.40, pero decidieron dar el salto para no confundirlo con GTK 4.0. Las novedades serán muchas, y una de ellas será una que la comunidad lleva pidiendo desde hace mucho: Nautilus mostrará la fecha de creación de los archivos desde el mismo gestor.

GNOME 40 llegará durante el mes de marzo

Aunque parezca mentira, esto es algo que la comunidad lleva pidiendo desde hace unos diez años. En un principio era imposible porque el kernel no lo permitía, pero desde Linux 4.13 sí es posible. KDE, y esto me hace sonreír porque uso su escritorio, introdujo la novedad hace un par de años, y GNOME lo hará dentro de un par de meses.

files40.alpha

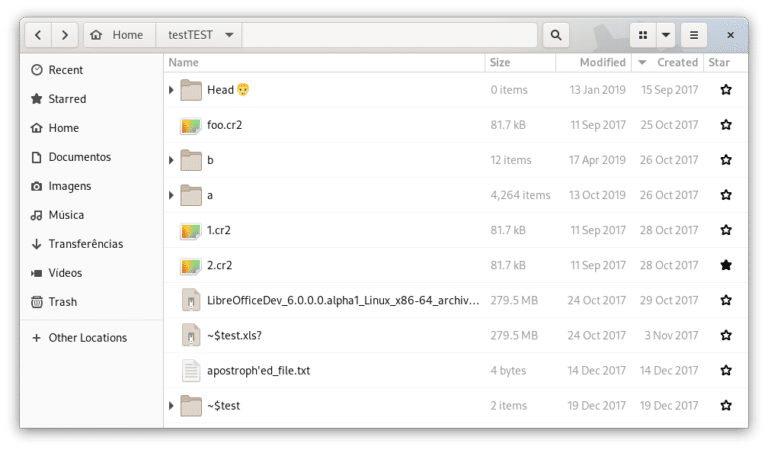
Como podemos ver en la imagen anterior, publicada en esta entrada del blog del proyecto, en la vista «lista» de Nautilus aparece el tamaño del archivo, cuándo fue modificado y cuándo fue creado. La información también aparecerá cuando hagamos clic derecho en un archivo y elijamos la opción para ver las propiedades del mismo, por lo que no estamos obligados a elegir la vista «lista» para poder aprovechar la nueva función.

GNOME 40 llegará en marzo de este año y será el escritorio que incluirán Ubuntu 21.04 y Fedora 34, entre otros.

from Linux Adictos https://ift.tt/3stGoXJ
via IFTTT

Mozilla VPN llega a Linux y macOS, pero habrá que tener un poco más de paciencia

Mozilla VPN

Aunque personalmente los usaré una o dos veces al año, hay diferentes motivos para usar una red privada virtual. El mejor ejemplo lo aprendimos con Netflix, cuando no se podía acceder a él desde un país que no fuera Estados Unidos. Aunque (creo) siempre hubo contenido en castellano, si queríamos entrar a Netflix teníamos que hacerlo con un VPN. Servicios VPN hay muchos, y desde hace menos de un año hay una opción más: Mozilla VPN.

El servicio VPN de Mozilla ha estado disponible en Windows, Android y iOS desde julio del año pasado, pero, para variar, los usuarios de Linux fuimos aparcados (gracias, Mozilla). Desde ayer, cualquier lector de Linux Adictos ya puede usar Mozilla VPN, porque también ha llegado a Linux, lo que usamos la mayoría de nosotros, y macOS, el sistema operativo de escritorio de Apple. El principal problema es que su uso no será instantáneo.

Mozilla VPN nos meterá en una lista de espera

Si entráis al enlace de la página oficial de Mozilla VPN, la vista se os irá al banner con el texto «Join the Waitlist», es decir, que hay lista de espera. Para inscribirnos hay que hacer clic aquí, añadir una cuenta de correo, indicar el país desde el que nos conectamos y las plataformas en las que estamos interesados. Una vez nos unimos a la lista de espera, tenemos que esperar a que la compañía del zorro nos contacte por e-mail y nos indique los siguientes pasos a seguir.

Mozilla VPN ofrece lo siguiente:

  • Cifrado a nivel de dispositivo.
  • Más de 280 servidores en más de 30 países.
  • Sin límite de ancho de banda.
  • No guarda nuestra actividad de red.
  • Podremos conectar hasta 5 dispositivos.
  • 4.99$/mes.

Por lo que se comenta, Mozilla VPN es uno de los más rápidos de los que hay disponibles para Linux. Esto puede hacernos decantarnos por esta opción, ya que el precio, aunque está dentro de la media, no es el más económico que podemos encontrar. Y en cuanto a la seguridad, la propuesta de Mozilla usa WireGuard para cifrar la actividad de red y ocultar las direcciones IP.

Mozilla VPN es uno de los nuevos servicios que la compañía del zorro ha creado para conseguir beneficios, y se suma a otros como Lockwise, Firefox Private Network (actualmente en fase beta y no disponible en España) o Firefox Relay que ofrece gratuitamente. Si no recuerdo mal, Firefox Send era la otra herramienta que ofrecía una modalidad de pago, pero cerraron el servicio porque descubrieron que había estado usándose para enviar contenido ilegal.

from Linux Adictos https://ift.tt/38F677z
via IFTTT

Stripe se suma a la lista de plataformas tecnológicas que han decidido suspender sus servicios a Donald Trump

Hace pocos dias compartimos aquí en el blog la noticia sobre la decisión que habían tomado algunas redes sociales después de los violentos hechos  del Capitolio y a la cual Stripe se suma pues ya no procesará los pagos de la campaña del presidente Trump, que ha seguido recaudando fondos. Y es que es la empresa fintech quien gestiona los pagos con tarjeta para millones de empresas en línea y plataformas de comercio electrónico, incluido el sitio web de la campaña de Donald Trump.

Con este movimiento Stripe ha cortado una importante fuente lucrativa de ingresos para sus operaciones políticas y ha decidido prohibir la cuenta de campaña del presidente por violar su política contra el fomento de la violencia. Esto significa que el sitio web de la campaña del presidente ya no tendrá acceso a los servicios del procesador de pagos, lo que evitará que la campaña de Trump reciba donaciones.

Stripe requiere que los usuarios den su consentimiento para no aceptar pagos por actividades de «alto riesgo», incluso para cualquier empresa u organización que «involucre, aliente, promueva o celebre la violencia ilegal o el daño físico a personas o mercancías”, según su política de uso.

La empresa ha desactivado previamente cuentas como resultado de actos violentos. Después de que un hombre armado mató a 11 personas en un ataque a una sinagoga de Pittsburgh en 2018, Stripe cerró Gab.com (la plataforma de redes sociales de derecha en la que el presunto tirador publicó mensajes antisemitas).

La campaña de Trump recibió más de $ 1.8 millones en Stripe en el ciclo electoral de 2020, según los registros de la Comisión Federal de Elecciones.

La campaña y la operación política de Trump el mes pasado informó recaudar más de 207 millones de dólares entre el día de las elecciones y principios de diciembre, mientras inundaba a sus partidarios con correos electrónicos y mensajes de texto pidiendo donaciones para ayudar impugnar los resultados de las elecciones.

Por lo tanto, la campaña de Trump ha lanzado una campaña de recaudación de fondos para poder afrontar la multitud de demandas presentadas por el presidente contra los estados del país. Casi todas las demandas fueron desestimadas, pero el esfuerzo recaudó cientos de millones de dólares para el Partido Republicano.

No obstante, una parte cada vez mayor del dinero se destinó a un comité de acción política de liderazgo que Trump creó para ayudar a financiar sus actividades posteriores a la Casa Blanca.

La medida de Stripe sigue a una medida similar de varias otras empresas que cortaron los lazos con Trump o los legisladores republicanos involucrados en desafiar el recuento de los resultados electorales.

Citigroup (C), Marriott (MAR), Commerce Bank y BlueCross BlueShield se encuentran entre las empresas más grandes que han anunciado que suspenderán sus contribuciones al PAC a los legisladores que intentaron revertir los resultados electorales.

Las empresas de tecnología que manejan la mayoría de las transacciones financieras en línea han decidido bloquear al presidente.

Shopify y PayPal fueron los primeros en tomar medidas contra los extremistas entre los partidarios del presidente Trump que participaron en el motín.

PayPal desactivó las cuentas de ciertos grupos de partidarios de Trump que utilizaron fintech de transferencia de dinero para coordinar pagos para asegurar las acciones de los alborotadores en Capitol Hill.

La compañía ha estado tomando medidas activamente contra los activistas de extrema derecha durante algún tiempo. Después de las protestas de Charlottesville y los disturbios que siguieron en 2017, la compañía prohibió una serie de organizaciones de extrema derecha. Por el momento,

El jueves pasado, Shopify anunció que eliminaría los escaparates de la campaña de Trump y la marca personal de Trump.

Se trata de un cambio de política de la compañía, que hace años dijo que no moderaría su plataforma, pero en los últimos años ha recortado algunas tiendas controvertidas, como algunas tiendas de derecha en 2018.

Finalmente si quieres conocer más al respecto, puedes consultar la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/2XzcLWx
via IFTTT

Consiguen instalar Ubuntu en un iPhone 7 con jailbreak, y parece que funciona bien

Ubuntu en iPhone 7

En la actualidad existen teléfonos y tablets diseñados para funcionar especialmente con Linux. Los más populares son los de PINE64, y los sistemas más usados son (el limitado) Ubuntu Touch, Mobian y Arch Linux, al que se le suma también Manjaro, pero los últimos se están centrando mucho más en los teléfonos. Usar un Linux poco limitado en un móvil está muy bien, pero ¿no sería más interesante poder ejecutar un sistema de escritorio? Pues parece que es posible, y hasta un iPhone 7 puede hacerlo.

Así lo ha demostrado un usuario llamado newhacker1746 en Reddit, quien probablemente se llame Daniel Rodríguez si hacemos caso al nombre que aparece en los vídeo de YouTube. Pero si estáis penando que es algo sencillo al alcance de cualquiera, olvidaos. De hecho, Rodríguez se decidió a dar el paso porque su iPhone 7 ya no funcionaba a causa de un problema en su memoria de almacenamiento. Fue entonces cuando se decidió a probar otro sistema operativo, y el elegido fue Ubuntu 20.04.

Ubuntu 20.04 en iPhone 7: posible, pero sólo para expertos

Lo primero que hay que tener en cuenta es que el iPhone 7, y me imagino que su versión Plus también es compatible (no lo menciona), tiene que tener hecho el jailbreak con checkra1n. A partir de ahí, los pasos están detallados en este enlace de Reddit. En cuanto al funcionamiento una vez instalado, podéis verlo en el siguiente vídeo:

En lo personal, del vídeo anterior me ha sorprendido el buen rendimiento. Y es que yo tengo una PineTab y la versión Touch de Ubuntu va muy despacio, tanto que me tiene muy decepcionado. Para más inri, ahora mismo no se pueden usar apps de repositorios oficiales, como Firefox, por lo que el sistema también es limitado. No es eso lo que vemos en el vídeo anterior.

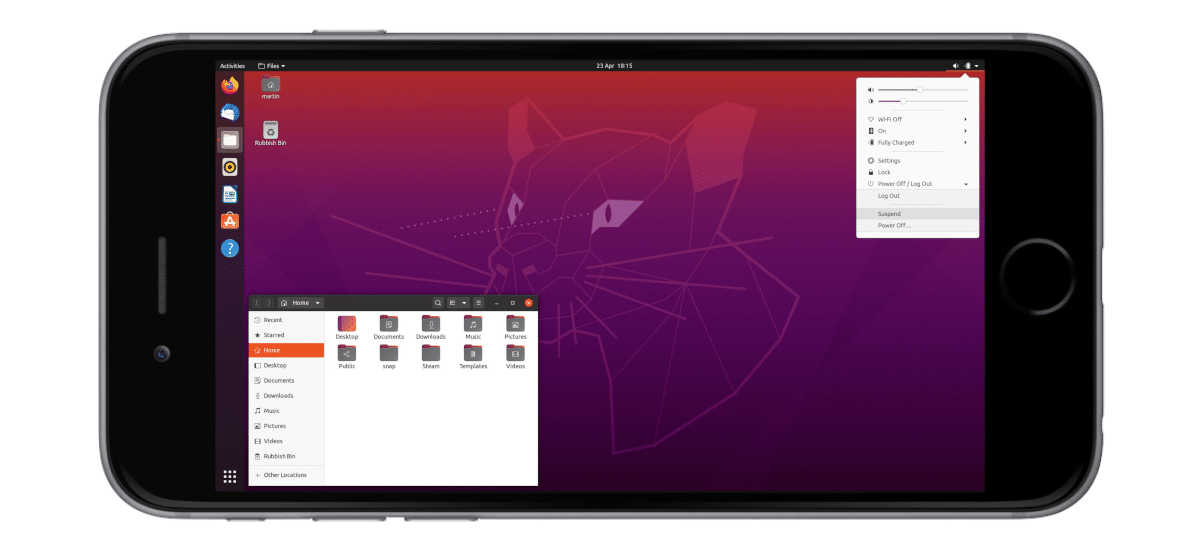
Tras 1:30 minutos, Daniel entra al escritorio de Ubuntu. Se le ve «pelearse» un poco con las ventanas, pero eso es porque, por lo menos en los vídeos publicados, la interfaz es siempre en vertical (la imagen de cabecera es un montaje para que quede bien y encaje en el diseño del blog). Aún así, podemos navegar con Firefox, y los vídeos se ven mejor que en la PineTab y la fluidez también parece mejor, podemos entrar al lanzador de aplicaciones y queda perfectamente, podemos subir y bajar el brillo y LibreOffice llena toda la pantalla, algo que sé que les costó trabajo conseguir a los desarrolladores de Mobian/Arch Linux con interfaz Phosh.

Esto alimenta mis esperanzas

Como he comentado, yo tengo una PineTab desde septiembre. Sé perfectamente que tengo una edición para Early Adopters y que no todo iba a ser perfecto, pero creo que, en la actualidad, hay que hacer demasiado trabajo para disfrutar de una experiencia mediocre. Pero lo cierto es que los progresos van llegando y, en mi cabeza, veo un futuro en el que Linux en móviles y tablets sí será una opción, y una buena.

Ver que se ha instalado Ubuntu 20.04 en un dispositivo como un iPhone 7 me hace pensar que todo es posible, y me mantiene en mi idea de que, si los desarrolladores no se dan por vencidos, Linux tiene mucho que decir también en dispositivos móviles. ¿Os imagináis usar Ubuntu Desktop en un teléfono y aplicaciones de Android, como WhatsApp, gracias a Anbox? Yo sí, y sueño con ello, aunque Mark Shuttleworth se diera por vencido en su día.

from Linux Adictos https://ift.tt/3i4sKVS
via IFTTT

Los mejores tutoriales para hacerse un experto de GIMP

GIMP

GIMP es un programa de edición bastante interesante. Aunque muchos lo atacan y defienden a Adobe Photoshop, otros muchos lo ven como una gran alternativa. Ciertamente no quiero fomentar este tipo de debates, cada uno puede pensar lo que quiera, para eso está la libertad de cada cual.

Pero si eres de los que le gusta este programa y le gustaría aprender más sobre GIMP, entonces te va a gustar este artículo. En él podrás ver algunos de los mejores recursos para poder aprender a hacer cosas en este software libre, sacándole todo el partido posible y así poder realizar tus futuros trabajos amateurs o profesionales…

Recuerda que GIMP tiene una enorme cantidad de herramientas para sacarle partido editando imágenes, retocando fotografías, manipulando algunos diseños gráficos, etc. Para comenzar a ello, te aconsejo estos tutoriales:

  • Cómo aprender a usar GIMP en solo 26 min: si eres de los que tiene poco tiempo, aquí tienes un vídeo tutorial para iniciarte. Evidentemente no esperes hacerte experto como esto, pero sí que puede ser una gran opción para empezar a usarlo.
  • Curso completo de GIMP: si buscas algo más calmado y completo, entonces deberías conocer este otro recurso compuesto por varios vídeos de Youtube.
  • Curso avanzado de GIMP: si los anteriores no son suficientes y quieres formarte usando recursos algo más avanzados de este fantástico programa, entonces deberías echarle un vistazo a este otro curso de 26 tutoriales.
  • Trucos para usar GIMP: es otra de las alternativas que tienes a tu alcance de forma gratuita, sin tener que comprar ningún curso de pago ni nada por el estilo. En este caso es un tutorial compuesto por 6 vídeos no demasiado largos con los que aprender.

Y por supuesto, ya sabes que lo puedes descargar e instalar GIMP en tu distribución usando tu gestor de paquetes, desde la tienda de apps de tu distro, o también hacerte con la última versión disponible desde la página web oficial.

from Linux Adictos https://ift.tt/2Lt61qF
via IFTTT

¿Donde quedaron los principios que defendíamos? (Opinión)

¿Dónde quedaron los principios

Pablinux, David Naranjo y yo no nos conocemos. Tenemos distintas edades, vivimos en distintos países y, salvo el uso de Linux, probablemente no tengamos demasiado en común.

Sin ponernos de acuerdo, los tres decidimos escribir sobre temas relacionados con la decisión de las redes sociales de banear a Donald Trump y algunos de sus partidarios.David optó por explicar los acontecimientos sin agregar comentarios. Pablinux hizo una renuente recomendación de una herramienta para evitar la censura y yo salí con los tapones de punta contra la creciente politización de la Fundación Mozilla.

Salvo un tirón de orejas de un lector que lo acusa de imprecisión histórica, David no generó mayores controversias. La peor parte la llevó Pablinux. Varios lectores le reclamaron por no aclarar el origen ideológico del creador y uno afirmó que el problema era como se iba a utilizar.

A mi no me fue tan mal. (Al menos no me acusaron de estar mal de la cabeza como en Menéame) Me trataron de misógino, machista y simpatizante de Vox (Mi biografía dice claramente que vivo en Argentina) Otro lector afirmó que la censura es una cuestión de grados.

Más cosas sobre mí de las que querían saber

A diferencia de muchos de nuestros lectores, yo viví en una dictadura. La que gobernó Argentina entre 1976 y 1983.  No tengo ningún conocido que haya sido desaparecido, pero, entre los recuerdos de mi primera niñez está el de mi madre sacando libros de la biblioteca y dándoselos a mi padre para que los queme mientras nos advertía a mi hermano y a mi de no decir nada.

Año después vino la  Guerra de Malvinas cuando pasamos de escuchar en todos los medios que íbamos ganando a la noticia de la rendición.

En 1984 Buenos Aires celebró la primera Feria Internacional del Libro en democracia. La foto de todos los diarios fue el catálogo electrónico donde se mostraba en que lugares comprar los libros de Marx.

Ah, a los censores no solo les molestaban los libros y películas. En una provincia se prohibió la enseñanza de la Matemática Moderna. Parece que la Teoría de Conjuntos era subversiva.

Todos esos años de libros que no se leyeron, opiniones que no se debatieron y cosas que no se aprendieron son en gran parte culpables de la actual decadencia de la dirigencia argentina y como consecuencia la del país. Así que disculpen si no me convence lo de la censura buena y censura mala.

¿Donde quedaron los principios que defendíamos?

Dejando de lado mi (Lo reconozco) nada impresionante autobiografía. El baneo a Trump y la eliminación de la competencia que intentó darle cabida genera precedentes peligrosos.

¿Qué pasa si Biden no le devuelve a Amazon el contrato con el Pentágono que le quitó Trump? ¿Y si los accionistas de Twitter cansados de no obtener ganancias se lo venden a Murdoch el dueño de Fox News  y empieza el baneo en sentido contrario?

Sobre el tema que nos ocupa se expidió la Electronic Frontier Foundation. Que como todo el mundo sabe tiene una estatua ecuestre de Santiago Abascal en su sede central.

Como la mayoría de las personas en los Estados Unidos y en todo el mundo, la EFF está conmocionada y disgustada por el violento ataque del miércoles al Capitolio de los Estados Unidos. Apoyamos a todos los que trabajan para defender la Constitución y el estado de derecho, y estamos agradecidos por el servicio de los políticos, el personal y otros trabajadores que soportaron muchas horas de encierro y se reunieron para cumplir con sus deberes constitucionales.

La decisión de Twitter, Facebook, Instagram, Snapchat y otros de suspender y/o bloquear las comunicaciones del Presidente Trump a través de sus plataformas es un simple ejercicio de sus derechos, bajo la Primera Enmienda y la Sección 230, de comisariar sus sitios. Apoyamos esos derechos. Sin embargo, siempre nos preocupa cuando las plataformas asumen el papel de censores, por lo que seguimos pidiéndoles que apliquen un marco de derechos humanos a esas decisiones. También observamos que esas mismas plataformas han optado, durante años, por privilegiar a algunos oradores -en particular los funcionarios gubernamentales- sobre otros, no sólo en los Estados Unidos, sino también en otros países. Una plataforma no debería aplicar un conjunto de reglas a la mayoría de sus usuarios, y luego aplicar un conjunto de reglas más permisivas a los políticos y líderes mundiales que ya son inmensamente poderosos. Por el contrario, deberían ser precisamente tan juiciosos a la hora de eliminar el contenido de los usuarios ordinarios como lo han sido hasta la fecha con respecto a los jefes de Estado. De cara al futuro, pedimos una vez más a las plataformas que sean más transparentes y coherentes en la forma en que aplican sus normas, y pedimos a los responsables políticos que encuentren la forma de fomentar la competencia para que los usuarios dispongan de numerosas opciones editoriales y políticas entre las que elegir.

Ese es el espíritu con el cuál sugiero alternativas y me opongo a la censura. Las 4 libertades originales del Software libre en ningún momento establecen restricciones ideológicas.  Un programa es una herramienta que al igual que un martillo no es buena ni mala. Son quienes la usan los que lo determinan.

Termino con otra cita. Un poema de Martin Niemöller muy popular en la época de la vuelta a la democracia de Argentina.

Primero vinieron a buscar a los comunistas y no dije nada porque yo no era comunista.
Luego vinieron por los judíos y no dije nada porque yo no era judío.
Después vinieron por los sindicalistas y no dije nada porque yo no era sindicalista.
Más tarde vinieron por los católicos y no dije nada porque yo era protestante.
Al final vinieron por mí pero, para entonces, ya no quedaba nadie que dijera nada.

from Linux Adictos https://ift.tt/3oLOyYQ
via IFTTT

Cosas sorprendentes hechas con el programa Blender

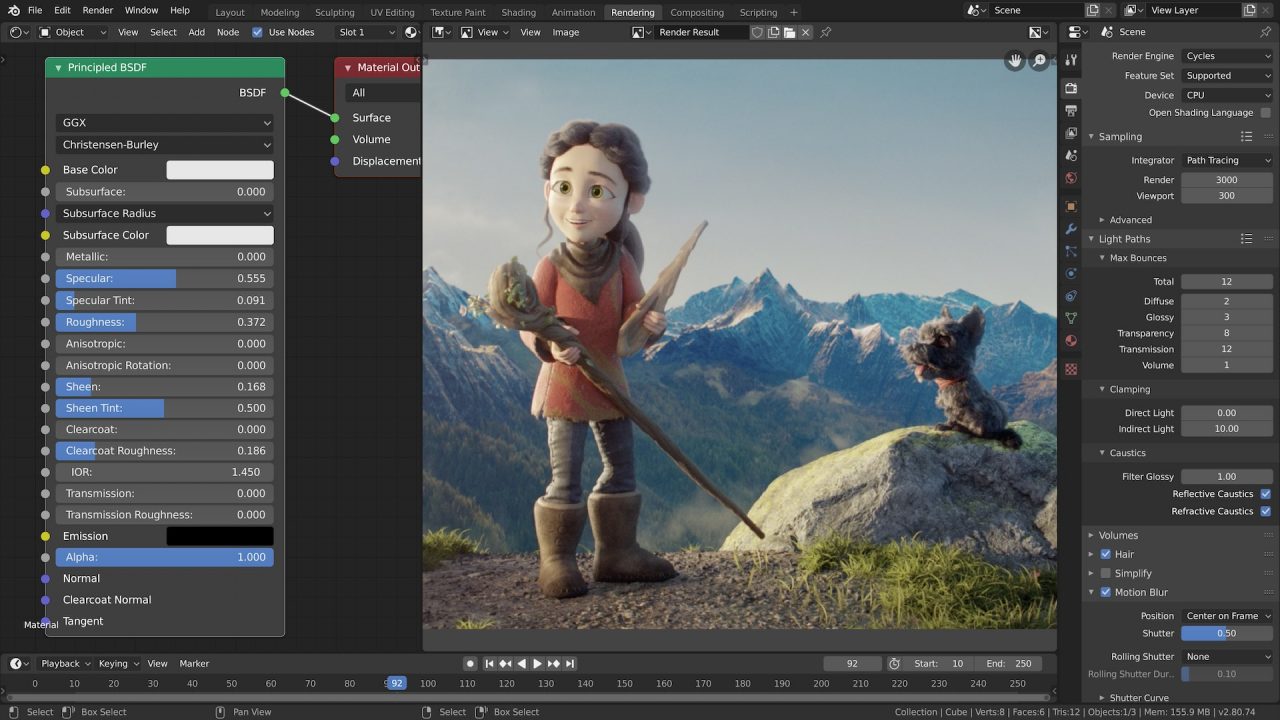
Blender animación 3D render, simulación, VFX

Blender es otro de los mejores proyectos de código abierto y libres que existen. Una potentísima herramienta para los diseñadores que tiene poco que envidiar a otros muchos programas de pago. Con ésta herramienta se han creado incluso algunas películas, y otras animaciones 3D bastante conocidas.

No es una herramienta demasiado simple, pero con un poco de dedicación y esfuerzo se puede llegar a comprender y dominar para aportar tus futuras creaciones al mundo de la animación. Y para que veas que puede ser realmente profesional, aquí te dejo una lista con algunos conocidos trabajos que se hicieron con Blender…

  • Vídeo de promoción del BMW 3: Mike Pan modeló y renderizó este vídeo de BMW para crear este concepto de anuncio usando Blender 2.5. Y no, el coche que ves no es real…
  • Kajimba: en Sídney, Red Cartel (Promotion Studios) también usó Blender para crear esta animación para un proyecto de película de comedia para adultos.
  • Evolution: este trabajo realizado en Blender ganó el premio al mejor diseño de 2009 Suzanne Awards. Su creador es Alex Glawion, el que ahora tiene dicho galardón.
  • Bounce To Space: esta otra creación usando Blender también fue nominada a ese mismo premio. En este caso el artista fue Pablo Vázquez.
  • Overheated: David Ward también usó Blender para esta otra creación tan graciosa basada en Cars de Pixar.
  • Project London: Benny’s Fuel and Repair: además de algunas nominaciones y ganadores más de los premios Suzanne Awards, también tenemos otras muchas obras interesantes como esta otra usando efectos VFX.
  • Taste Lab: ganando el premio Suzanne Awards al mejor corto de animación de 2010, tienes este otro trabajo de humor creado por Chris Burton.
  • Dead Cyborg: es un título de videojuego, en este caso que usa Blender Engine para los gráficos que ves.
  • Next Gen: una animación de Tangent Animation y Netflix que también empleó Blender.
  • Agent 327: un trabajo también muy especial que se aprecia grandes detalles y que está basado en trabajos como Misión Imposible, James Bond, Bourne, Los increíbles, etc.
  • Spring: es una película abierta creada con Blender y que te permite ver lo que esta herramienta puede hacer.

¿Aún sigues pensando que las herramientas de código abierto y libres no sirven para nada? Pues te vas a llevar una gran decepción si piensas eso, como se la han llevado los de SolarWinds… (aprovecho para meter la pullita)

from Linux Adictos https://ift.tt/3qaN76Q
via IFTTT

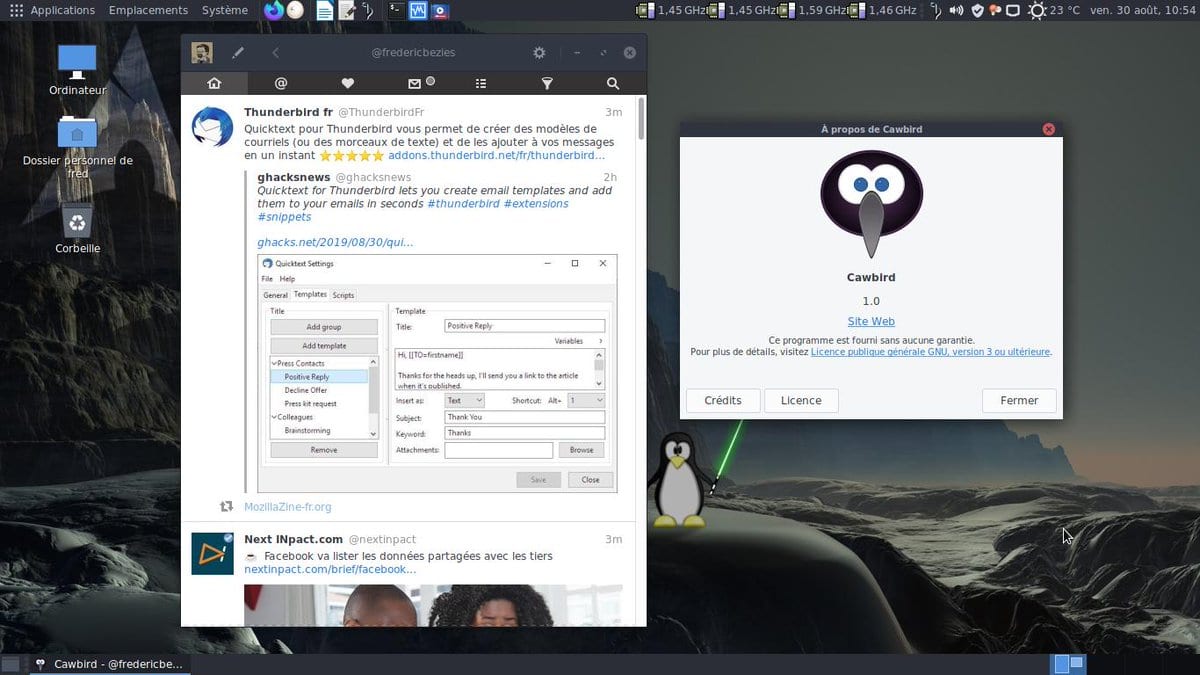
Cawbird, el cliente GTK open source para Twitter llega a su version 1.3.1

Hace varios dias se dio a conocer la liberación de la versión correctiva de Cawbird 1.3.1 que soluciona algunos problemas en el comportamiento de bloqueo, además de incluir algunas mejoras y correcciones de carga de medios y dispositivos móviles.

Para quienes desconocen de Cawbird, deben de saber que este es un cliente de Twitter moderno y ligero para el escritorio GNOME 3. Cuenta con vista previa de imágenes y videos en línea, creación de listas y favoritos, filtrado de tweets y búsqueda de texto completo. Cawbird puede administrar varias cuentas de Twitter.

Cawbird es una bifurcación de Corebird, que dejó de ser compatible después de que Twitter deshabilitó la API de transmisión. Cawbird trabaja con las nuevas API e incluye algunas correcciones y modificaciones que históricamente se han parcheado en la compilación Corebird personalizada de IBBoard en su cuenta personal Open Build Service.

Aun que se debe tomar en cuenta que debido a cambios en la API de Twitter, Cawbird tiene las siguientes limitaciones:

  • Cawbird se actualizará cada dos minutos
  • Cawbird no recibe notificación de lo siguiente, que se actualizará al reiniciar:
  • Seguir dejar de seguir
  • Bloquear/Desbloquear
  • Silenciar/Activar silencio
  • Eliminación de DM
  • Algunos cambios en la lista

¿Qué hay de nuevo en Cawbird 1.3.1?

De las mejoras que se introdujeron en esta nueva versión correctiva de Cawbird 1.3.1 podremos encontrar que se mejoró la capacidad de ocultar todos los tweets en la vista de perfil al bloquear o silenciar a un usuario.

Además de que se corrigió el desbloqueo y la activación del sonido al borrar el caché local de usuarios bloqueados o silenciados y en la carga de las listas de bloqueo también se realizaron correcciones antes de descargar la línea de tiempo o menciones para garantizar que se oculten los tweets bloqueados o silenciados al inicio.

También se realizaron correcciones al combinar la configuración de notificaciones y tweets para permitir un diálogo de configuración más estrecho para dispositivos móviles.

De los demás cambios que se destacan en la nueva versión:

  • Relleno de lotes progresivamente más grandes de tweets para perfiles en caso de que Desactivar RTs se ocultan demasiados tweets para que la vista no se desplace
  • Se proporciona un mensaje de información sobre herramientas que explique por qué falló la carga de un medio (por ejemplo, Twitter no es compatible con el códec de video).
  • Desbloquear / activar sonido ahora dice «desbloquear» o «activar sonido» en el botón en lugar de siempre decir «Desbloquear»
  • Corrección en las verificaciones del tamaño de los medios para que los videos no fallen porque son más grandes que el límite de imágenes
  • Lista de cuentas de usuario más estrecha para ventanas estrechas para evitar el desbordamiento y el botón de «perfil» recortado.

Finalmente, si estás interesado en conocer más al respecto sobre esta nueva versión de Cawbird, puedes consultar los detalles en el siguiente enlace.

¿Como instalar Cawbird en Linux?

Para los que estén interesados en poder instalar este cliente de Twitter en su sistema, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

Es importante mencionar que Cawbird se encuentra dentro de los repositorios de las principales distribuciones de Linux, además de que también cuenta con paquetes comunitarios en Flatpak y Snap, lo cual facilita aún más su instalación.

Por ejemplo, para los que estén interesados en realizar la instalación del paquete Flaptak solamente tienen que ejecutar el siguiente comando:

flatpak install --user https://flathub.org/repo/appstream/uk.co.ibboard.cawbird.flatpakref

En cuanto a los que prefieren el uso de Snap, pueden instalar Cawbird desde una terminal tecleando lo siguiente:

sudo snap install cawbird

Ahora en cuanto a los paquetes para las diferentes distribuciones de Linux, podemos realizar la instalacion en Ubuntu y cualquier derivado de este tecleando lo siguiente en una terminal:

echo 'deb http://download.opensuse.org/repositories/home:/IBBoard:/cawbird/xUbuntu_20.04/ /' | sudo tee /etc/apt/sources.list.d/home:IBBoard:cawbird.list
curl -fsSL https://download.opensuse.org/repositories/home:IBBoard:cawbird/xUbuntu_20.04/Release.key | gpg --dearmor | sudo tee /etc/apt/trusted.gpg.d/home_IBBoard_cawbird.gpg > /dev/null
sudo apt update
sudo apt install cawbird

En cuanto a los que son usuarios de Fedora y derivados:

sudo dnf config-manager--add-repo https://download.opensuse.org/repositories/home:IBBoard:cawbird/Fedora_30/home:IBBoard:cawbird.repo
sudo dnf install cawbird

Mientras que para los que son usuarios de Arch Linux, Manjaro o cualquier otro derivado de Arch Linux:

sudo pacman -Syu cawbird

Finalmente para los que son usuarios de opensuse:

sudo zypper addrepo https://download.opensuse.org/repositories/home:IBBoard:cawbird/openSUSE_Leap_15.1/home:IBBoard:cawbird.repo
sudo zypper refresh
sudo zypper install cawbird

from Linux Adictos https://ift.tt/38vZYKR
via IFTTT

Dieron a conocer un método para clonar claves de tokens en chips NXP

Investigadores de seguridad de NinjaLab han desarrollado un nuevo ataque de canal lateral (CVE-2021-3011) para clonar claves ECDSA almacenadas en tokens USB basados ​​en chips NXP.

El ataque se demostró para los tokens de autenticación de dos factores de Google Titan basados ​​en el chip NXP A700X, pero teóricamente se aplica a los tokens criptográficos Yubico y Feitian que usan el mismo chip.

El método propuesto permite a un atacante recrear las claves ECDSA almacenadas en el token basándose en los datos obtenidos a través del análisis de la señal electromagnética emitida por el token durante la generación de firmas digitales.

Los investigadores han demostrado que la señal electromagnética se correlaciona con la información de clave efímera de ECDSA, que es suficiente para recuperar la clave secreta mediante técnicas de aprendizaje automático.

En particular, la naturaleza del cambio de señal permite extraer información sobre bits individuales durante la multiplicación por un escalar en operaciones con una curva elíptica.

Para ECDSA, definir incluso unos pocos bits con información sobre el vector de inicialización (nonce) es suficiente para realizar un ataque y recuperar secuencialmente toda la clave privada. Para recuperar la clave secreta en el token de Google Titan, es suficiente analizar unas 6.000 operaciones de firma digital basadas en la clave ECDSA utilizada para la autenticación de dos factores FIDO U2F al conectarse a una cuenta de Google.

Para encontrar debilidades en la implementación del algoritmo ECDSA en chips NXP ECDSA, se utilizó una plataforma abierta para la creación de tarjetas inteligentes NXP J3D081 (JavaCard), que es muy similar a los chips NXP A700X y utiliza una biblioteca criptográfica idéntica, pero al mismo tiempo brinda más oportunidades para estudiar el funcionamiento del motor ECDSA. Para recuperar la clave de JavaCard, fue suficiente analizar unas 4000 operaciones.

Para llevar a cabo un ataque, se debe tener acceso físico al token, es decir el token debe estar disponible para que el atacante lo investigue durante mucho tiempo. Además, el chip está blindado con una pantalla de aluminio, por lo que la carcasa debe ser desmontada, lo que dificulta ocultar los rastros del ataque, por ejemplo, los tokens de Google Titan están sellados en plástico y no se pueden desmontar sin rastros visibles (como opción, se propone imprimir en una impresora 3D de la nueva carcasa).

Se necesitan aproximadamente 6 horas para recuperar la clave de una cuenta FIDO U2F y se requieren aproximadamente 4 horas más para desmontar y ensamblar el token.

El ataque también requiere equipos bastante costosos, que cuestan alrededor de 10 mil euros, habilidades en ingeniería inversa de microcircuitos y software especial que no se distribuye públicamente (la posibilidad del ataque está confirmada por Google y NXP).

Durante el ataque, se utilizó el complejo de medición Langer ICR HH 500-6 utilizado para probar microcircuitos para la compatibilidad electromagnética, el amplificador Langer BT 706, el micromanipulador Thorlabs PT3/M con una resolución de 10 μm y el osciloscopio de cuatro canales PicoScope 6404D.

Como método implementado en el lado del servidor para la protección parcial contra el uso de tokens clonados para la autenticación de dos factores, se propone utilizar el mecanismo contador descrito en la especificación FIDO U2F.

El estándar FIDO U2F implica inicialmente la presencia de un solo conjunto de claves, lo que se debe al hecho de que el protocolo admite solo dos operaciones básicas: registro y autenticación.

En la etapa de registro, se genera un nuevo par de claves, la clave privada se almacena en un token y la clave pública se transmite al servidor.

La operación de autenticación del lado del token crea una firma digital ECDSA para los datos transmitidos por el servidor, que luego se pueden verificar en el servidor utilizando la clave pública. La clave privada siempre permanece en el token y no se puede copiar, por lo que si es necesario vincular un nuevo token, se crea un nuevo par de claves y la clave anterior se coloca en la lista de claves revocadas.

Fuente: https://ninjalab.io

from Linux Adictos https://ift.tt/3osmzNQ
via IFTTT

Dissenter, el navegador de Gab basado en Brave que pretende luchar contra la censura

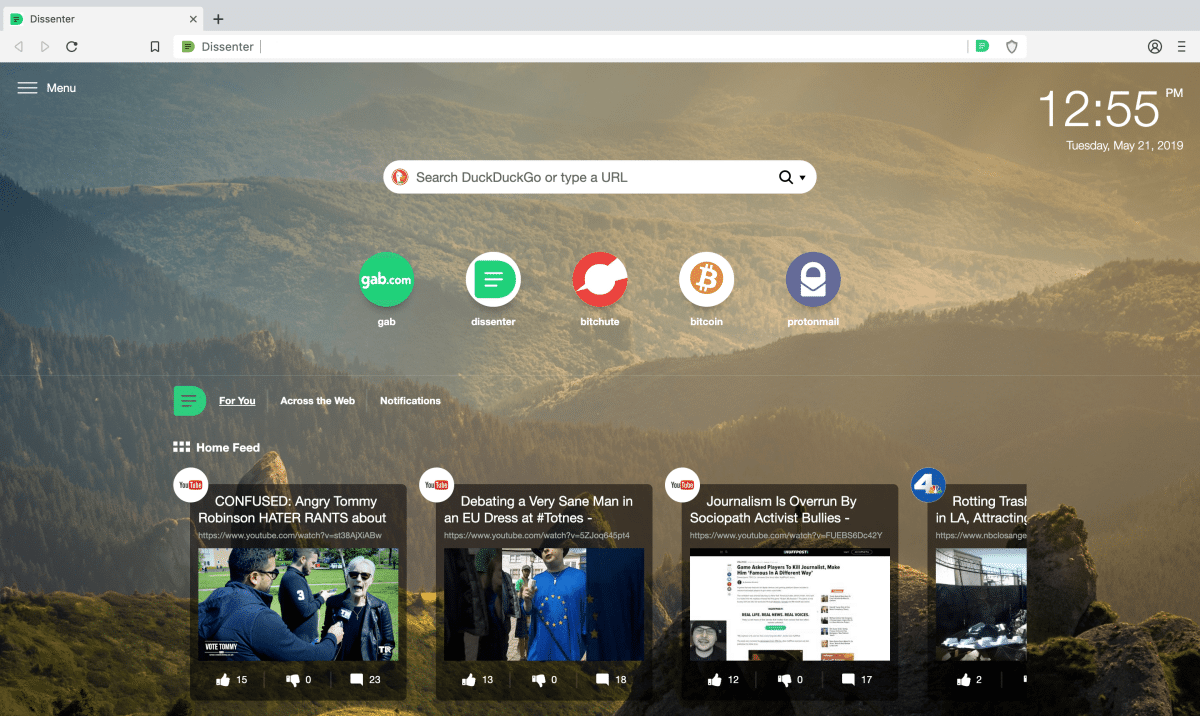
Dissenter

Siendo sincero, he estado un rato pensando si publicar este artículo o no. Pero, ¿por qué va a ser algo malo? Siempre se ha dicho: en internet podemos encontrar lo mejor y lo peor, desde información que nos salve la vida hasta contenido ilegal del peor que nos podamos imaginar, pero no podemos negar que se puede censurar mucho, y entre ello las opiniones e información de mucha gente. Por ese motivo nació Dissenter, y aquí os vamos a hablar un poco de él.

¿Qué es Dissenter? Para entenderlo, tenemos que echar una mirada atrás en el tiempo, y siguiendo con la sinceridad, tengo que decir que yo lo he hecho fijándome en este artículo que yo voy a intentar resumir un poco. Dissenter empezó como una extensión para navegadores, como Firefox y Chrome. La traducción es «disidente», y disidir, según la RAE, es «Separarse de la común doctrina, creencia o conducta». En un principio, la extensión servía para comentar cualquier contenido, ofreciera la opción o no, y eso podía ser un problema si los usuarios eran un poco, digamos, brutos.

Tras la eliminación de la extensión nación el navegador Dissenter

Gab es una red social muy parecida a Twitter. En vez de Tweets, compartimos Toots, el primero es el sonido que hace un pájaro (pío) en el segundo sería el que hace un elefante. Su filosofía es que no exista la censura, y todos podemos imaginar lo bueno y lo malo que tiene esto, pero así es y esa es su razón de ser. Hace unos años, tanto Google, como Apple y otras grandes tecnológicas los dejaron «colgados», por lo que tuvieron que dar un paso al frente y conseguir sus propios servidores.

Con la lección bien aprendida, y con la extensión eliminada de las tiendas, los dueños de Gab decidieron lanzar su propio navegador, y ésto también fue un problema. Resulta que está basado en Brave, en sus políticas de privacidad e intentando dejar de lado a las grandes tecnológicas, pero al CEO de Brave no le hizo ninguna gracia que se creara un navegador a partir del suyo, diciendo que «Dissenter es sólo una extensión». Pero Brendan Eich no puede hacer nada al respecto, ya que su navegador usa código abierto y también es de código abierto.

Las grandes tecnológicas quieren control total. ¿Es la única y mejor opción?

Sorprende un poco un dato: todos los problemas de Gab vienen por un atentado. En resumidas cuentas, Gab colaboró con el FBI, pero no les hizo gracia que el terrorista usara su plataforma para organizarse. Una impresión personal e intransferible: ¿no es mejor que exista una red social sin censura que colabore con el FBI que otras censuradas que no se conocen y, por lo tanto, no se pueden controlar? Porque lo que se publica en Gab es público, por lo que, creo, el problema no es el terrorismo, sino el control y la censura. Es mi opinión. Para el que esté pensando «¿y los privados?», pues decir que no atacan a Signal, por ejemplo, como están atacando a Gab, por algo será. ¿Miedo a que cierta información se difunda públicamente? No sé.

Por ese motivo, sus dueños decidieron ya no sólo usar sus propios servidores, sino también crear su navegador web y otros servicios como Gab TV, una especie de YouTube en el que, en teoría, tampoco hay censura, insisto, con lo bueno y lo malo que esto puede tener.

Y qué ofrece el navegador en sí

Como hemos mencionado, Dissenter es una especie de Brave, con bloqueador de publicidad, control de cookies, controles de fingerprinting y, bueno, es que para casi todo es un Brave. También tiene instalada por defecto la extensión, por lo que yo resumiría diciendo que Dissenter Browser es un navegador basado en Chromium, concretamente, y mucho, en Brave, con la extensión para comentar cualquier cosa que de otra manera no se puede usar y que ha sido creado para asegurarse de que nadie le pone palos en la rueda, ni ahora ni el el futuro.

¿Es esto suficiente para usar un navegador? Yo ahí ya no entro, pero al final me he decidido a escribir este artículo porque hasta Mozilla ha publicado un comunicado básicamente asegurando que hay que tomar medidas más drásticas, por lo que no podemos estar 100% seguros de que de un momento a otro intenten dar algún paso que no nos guste.

Cómo instalar Dissenter

Dissenter está disponible para Linux, macOS y Windows desde su página web de descargas. Los usuarios de Linux lo tenemos disponible en paquetes RPM y DEB, y también podemos conseguir su código desde GitHub. Si usas un sistema operativo basado en Arch Linux, está en AUR.

from Linux Adictos https://ift.tt/3qaIYQ3
via IFTTT