Caves & Cliffs Part I: ya está fuera para el videojuego Minecraft

Caves & Cliffs de Minecraft

El día que muchos estaban esperando ha llegado. Tras conocer el desarrollo de Caves & Cliffs y que se iba a dividir en dos, ahora ya ha llegado el momento en el que tienes la Parte I disponible para Minecraft. Y llega con multitud de mejoras y cargada de nuevo contenido y posibilidades.

Se trata, probablemente, de una de las mayores actualizaciones gratuitas del videojuego sueco desde su lanzamiento. Trae nuevos MOBs, incluidos Axolotls, Goat y Glow Squid, así como toneladas de nuevos bloques de construcción para construir nuevas cosas y mantenerte entretenido durante muchas horas. Y, por supuesto, este videojuego ya sabes que está disponible también para Linux (Java).

En cuanto a las novedades de Caves & Cliffs de Minecraft:

  • Axolotls: los ajolotes son criaturas anfibias de diferentes colores que se producen en las aguas subterráneas. No se podrán domesticar, pero se pueden alimentar con cubos de peces. Pueden sobrevivir en tierra firme durante unos minutos, tras eso comenzarán a secarse y sufrir daños hasta que se rehidratan y vuelven a recuperarse (pueden hacerse los muertos un tiempo).
  • Goat: las cabras también llegan a Minecraft. Estos animales pueden embestir a los jugadores, saltar, comer trigo, dar leche, etc. Eso sí, evitarán caminar por la nieve en polvo.
  • Glow Squid: los calamares luminosos son criaturas acuáticas que se reproducen en las profundidades. Al morir, soltará tinta resplandeciente.

En cuanto a los nuevos bloques, se pueden encontrar materiales como la tinta brillante, cobre, nieve en polvo, liquen brillante, geodas de amatista, cúmulos de amatista, bloques de amatista en racimo, vidrio tintado, pararrayos, catalejo, etc.

En Caves & Cliffs Part II vendrán más novedades antes de que termine 2021. Contará con nuevos biomas, nuevas cuevas, montañas y mucho más. Los fanáticos de Minecraft estarán encantados.

Para instalar esta expansión, abre el lanzador de tu Minecraft, asegúrate de que el lanzador está actualizado a la última versión. Luego ve a Instalaciones, lap estaña junto a la de Juego. Allí podrás realizar la nueva instalación.

Descargar Minecraft para Linux (versión Java) – Sitio Oficial

from Linux Adictos https://ift.tt/3zjP9qI
via IFTTT
NixOS 21.05 llega con GNOME 40, actualizaciones y mas

Hace pocos dias se dio a conocer el lanzamiento de la nueva versión de la distribución de Linux «NixOS 21.05» en la cual se han realizado una gran cantidad de actualizaciones de los paquetes del sistema y de los cuales se destacan las de los entornos de escritorio, asi como tambien se destaca la inclusión de servicios y otros cambios más.

Para quienes desconocen de esta distribución de Linux, deben saber que esta basada en el administrador de paquetes Nix y que proporciona una serie de desarrollos patentados que simplifican la configuración y el mantenimiento del sistema.

Por ejemplo, NixOS usa un solo archivo de configuración del sistema (configuration.nix), brinda la capacidad de revertir rápidamente las actualizaciones, admite el cambio entre diferentes estados del sistema, admite la instalación de paquetes individuales por parte de usuarios individuales (el paquete se coloca en el directorio de inicio), es posible instalar simultáneamente varias versiones del mismo programa, se proporcionan compilaciones reproducibles.

Cuando se usa Nix, los paquetes se instalan en un árbol o subdirectorio de directorios /nix/store separado en el directorio del usuario. El administrador de paquetes GNU Guix adopta un enfoque similar, que se basa en el trabajo de Nix.

Las dependencias se pueden determinar entre paquetes, mientras que el escaneo de identificadores hash en el directorio de paquetes instalados se utiliza para encontrar la presencia de dependencias ya instaladas.

Es posible descargar paquetes binarios listos para usar desde el repositorio (cuando se instalan actualizaciones de paquetes binarios, solo se descargan los cambios delta) o compilar desde el código fuente con todas las dependencias.

Principales novedades de NixOS 21.05

En esta nueva versión de NixOS 21.05 se agregaron 12985 paquetes, se eliminaron 14109 paquetes y se actualizaron 16768 paquetes.

De estos, podremos encontrar que se destacan las versiones actualizadas de los diferentes componentes de la distribución, incluidos gcc 10.3.0, glibc 2.32, mesa 21.0.1. El kernel básico de Linux se ha actualizado de la versión 5.4 a la 5.10, y el kernel 5.12 que se ofrece como una opción, aun que se menciona que se debe tomar en cuenta que actualmente no se admite oficialmente para su uso con el sistema de archivos zfs. Si se usa zfs, se debe usar una versión de kernel diferente (ya sea el kernel LTS o rastrear una específica).

Por la parte de los entornos de escritorio, podremos encontrar que se han actualizado a KDE 5.21.3 + KDE Applications 20.12.3, Cinnamon a la versión 4.8.1 y el entorno de escritorio GNOME se actualizó a 40. Con este último se debe tener en consideración que no hay retrocompatibilidad, por lo que si se quiere actualizar el sistema desde una versión anterior se debe tomar en cuenta esto.

Además de que se agregaron nuevos servicios con GNURadio 3.8, Keycloak Authentication Server y Discourse Discussion Platform.

Otro cambio importante que se menciona, son las optimizaciones de Python que se deshabilitaron nuevamente. Las compilaciones con optimizaciones habilitadas no son reproducibles, aun que las optimizaciones ahora se pueden habilitar con una opción.

De los demás cambios que se destacan:

  • La configuración services.openssh.authorizedKeysFiles ahora también afecta las teclas que security.pam.enableSSHAgentAuth se utilizarán.
  • PowerDNS se ha actualizado de 4.2.xa 4.3.x.
  • xfsprogs se actualizó de 4.19 a 5.11. Ahora habilita la compatibilidad con reflink de forma predeterminada en la creación del sistema de archivos.
  • Se agregó soporte para reflinks con un estado experimental al kernel 4.9 y se consideró estable en el kernel 4.16.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión de NixOS 21.05, puedes consultar los detalles, así como también la documentación y detalles de la distribución en el siguiente enlace.

Descargar NixOS 21.05

Para aquellos que estén interesados en poder descargar esta distribución de Linux para instalarla o probarla bajo una máquina virtual, pueden dirigirse al sitio oficial de este y en su sección de descargas obtener la imagen.

La imagen de instalación completa con KDE es de 1,4 GB, GNOME es de 1,8 GB y la imagen abreviada de la consola es de 660 MB. De igual forma en el sitio encontraras documentación que te ayudara en el proceso de instalación. El enlace es este.

from Linux Adictos https://ift.tt/3pLRC8L
via IFTTT

Ya fue liberada la segunda versión beta de Android 12

Hace pocas semanas Google dio a conocer la primera versión beta de lo que será la próxima versión de Android 12 y ahora ya ha comenzado las pruebas de la segunda versión beta en la cual se han añadido algunos cambios importantes relacionados con mejoras de privacidad, notificaciones y más.

De los cambios más importantes que se introdujeron en la primera beta es el nuevo diseño que implementa el concepto «Material You», que se aplicará automáticamente a todas las plataformas y elementos de la interfaz, y no requerirá ningún cambio por parte de los desarrolladores de aplicaciones.

Asi como tambien una optimización significativa del rendimiento del sistema con la cual la carga en la CPU de los servicios principales del sistema disminuyó en un 22%, lo que a su vez llevó a un aumento en la vida útil de la batería en un 15%. Al reducir la contención de bloqueo, reducir la latencia y optimizar la E/S, se mejora el rendimiento de las transiciones de una aplicación a otra y se acorta el tiempo de inicio de la aplicación.

Y tambien mejoras en el rendimiento de las consultas de la base de datos mediante el uso de optimizaciones en línea en la operación CursorWindow. Para pequeñas cantidades de datos, CursorWindow es un 36% más rápido y para conjuntos con más de 1000 filas, la aceleración puede ser hasta 49 veces.

Hoy lanzamos la segunda versión Beta de Android 12 para que la pruebes. Beta 2 agrega nuevas características de privacidad como el Panel de Privacidad y continúa nuestro trabajo de refinar la versión.

De extremo a extremo, hay mucho para los desarrolladores en Android 12, desde la interfaz de usuario rediseñada y los widgets de aplicaciones, hasta hápticos ricos, calidad de imagen y video mejorada, características de privacidad como ubicación aproximada y mucho más. 

De los cambios más importantes que se presentan en esta segunda versión beta se menciona que la interfaz del Panel de privacidad se ha implementado con una descripción general de todas las configuraciones de permisos, lo que permite comprender a qué datos tiene acceso un usuario de la aplicación. La interfaz también incluye una línea de tiempo que visualiza el historial de acceso de las aplicaciones al micrófono, la cámara y los datos de ubicación. Para cada aplicación, puede ver los detalles y las razones para acceder a datos confidenciales.

Se agregaron indicadores de actividad del micrófono y la cámara al panel, que aparecen cuando la aplicación está accediendo a la cámara o al micrófono. Al hacer clic en los indicadores, aparece un cuadro de diálogo con la configuración, que le permite determinar qué aplicación está funcionando con la cámara o el micrófono y, si es necesario, revocar los permisos, además se agregaron interruptores al bloque emergente de configuraciones rápidas con los que se pueden apagar por la fuerza el micrófono y la cámara. Después de apagarlo, los intentos de acceder a la cámara y al micrófono generarán una notificación y una transferencia de datos vacía a la aplicación.

Otro cambio importante es la una nueva notificación que se muestra en la parte inferior de la pantalla cada vez que la aplicación intenta leer el contenido del portapapeles mediante una llamada a la función getPrimaryClip(). Si el contenido del portapapeles se copia en la misma aplicación en la que se agregó, no se muestra ninguna notificación.

Además se ha modernizado la interfaz para gestionar las conexiones de red en el bloque de ajustes rápidos, el panel y el configurador del sistema. Se ha agregado un nuevo panel de Internet que le permite cambiar rápidamente entre diferentes proveedores y diagnosticar problemas. En la lista de nuevas funciones agregadas anteriormente se pueden encontrar revisiones de la primera versión beta y problemas previos al estudio del desarrollador de Android 12 (vista previa del desarrollador).

Finalmente si estás interesado en conocer más al respecto sobre esta segunda versión beta de Android 12, puedes consultar los detalles en el siguiente enlace.

Se espera el lanzamiento de Android 12 en el tercer trimestre de 2021 y las compilaciones de firmware preparadas están disponibles para los dispositivos Pixel 3/3 XL, Pixel 3a/3a XL, Pixel 4/4 XL, Pixel 4a/4a 5G y Pixel 5, así como para algunos dispositivos ASUS, OnePlus, Oppo, Realme, Sharp, TCL, Transsion , Vivo, Xiaomi y ZTE.

from Linux Adictos https://ift.tt/3pFued7
via IFTTT

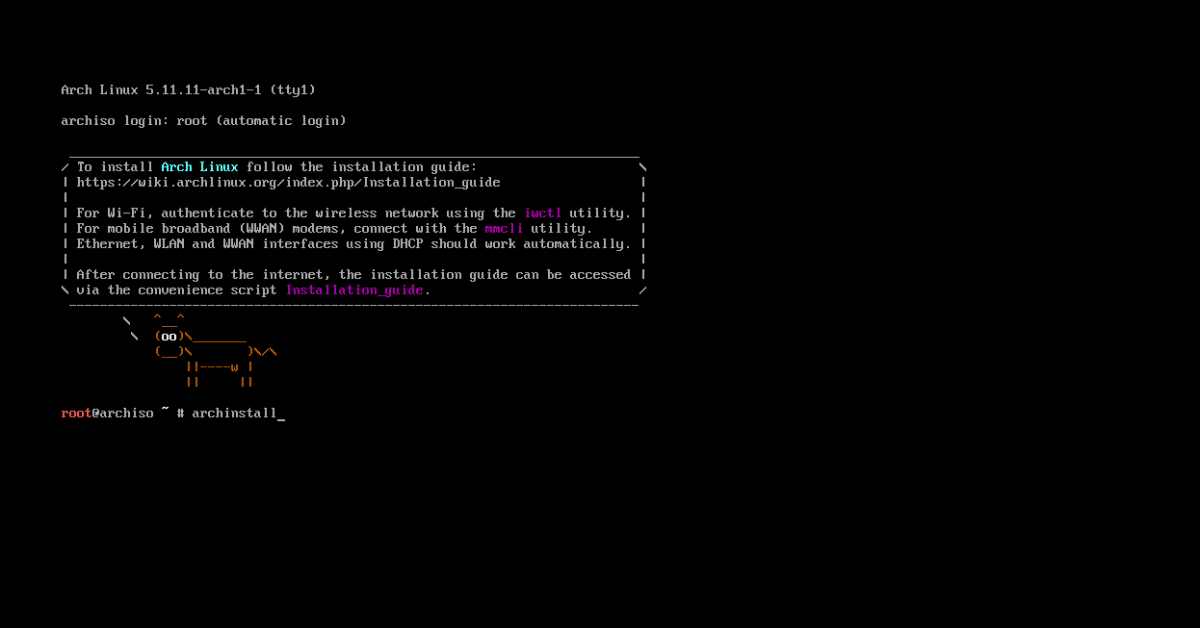
Archinstall 2.2.0 llega con mas perfiles, capacidad de cambiar parámetros del Kernel y mas

Archinstall en Arch Linux

Los desarrolladores de Arch Linux dieron a conocer hace poco la liberación de la nueva versión del instalador Archinstall 2.2.0, el cual es utilizado en las imágenes iso de instalación que se pueden utilizar en lugar de instalar manualmente la distribución.

Para quienes aún desconocen de la integración del instalador Archinstall, deben saber que este instalador opera en modo consola y se ofrece como una opción para automatizar la instalación. Por defecto, como antes, se ofrece el modo manual, que implica el uso de una guía de instalación paso a paso.

El instalador ofrece dos modos: guiado y automatizado:

  • En el modo interactivo, al usuario se le hacen preguntas secuencialmente que cubren la configuración básica y los pasos del manual de instalación.
  • En el modo automático, es posible utilizar scripts para crear las típicas plantillas de instalación automatizada. Este modo es adecuado para crear sus propios ensamblados diseñados para una instalación automatizada con un conjunto típico de configuraciones y paquetes instalados, por ejemplo, para una instalación rápida de Arch Linux en entornos virtuales.

Con Archinstall, puede crear perfiles de instalación específicos, por ejemplo, el perfil de «escritorio» para seleccionar un escritorio (KDE, GNOME, Awesome) e instalar los paquetes necesarios para que funcione, o los perfiles de «servidor web» y «base de datos» para seleccionar e instalar contenido web, servidores y DBMS. También puede utilizar perfiles para instalaciones de red y despliegue automático del sistema en un grupo de servidores.

Principales novedades de Archinstall 2.2.0

En esta nueva versión que se presenta de Archinstall 2.2.0 los cambios más importantes son relacionados con los perfiles de instalación, ya que ahora ya se cuenta con perfiles de instalación para crear servidores y para instalar entornos personalizados DeePin, Enlightenment y Sway, además de que se agregaron perfiles de instalación de aplicaciones Cockpit, docker, apache httpd, lighttpd, mariadb, nginx, postgresql, sshd y tomcat.

Otro cambio importante es el soporte añadido para tener a GRUB como cargador de arranque secundario (que por cierto hablando de él, hace poco recibió una nueva actualización y puedes consultar los detalles de él en este enlace.)

Además ya tambien es posible poder seleccionar en los formularios de selección varios elementos a la vez y tambien se agregó la capacidad de seleccionar la versión del kernel de Linux que se instalará y cambiar los parámetros del kernel (esta última es una muy buena característica para quienes les gusta tener un kernel más personalizado).

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó soporte para cargar configuraciones desde archivos JSON.
  • En el modo interactivo, se ha agregado un modo avanzado (–advanced), que permite establecer valores de parámetros arbitrarios.
  • Proporcionó la capacidad de activar NTP al elegir una zona horaria.
  • Selección de distribución de teclado mejorada.
  • Se agregó soporte para trabajar en los modos EFI y BIOS.

En cuanto a los problemas conocidos que aún no se han resuelto se menciona que:

  • La partición todavía tiene problemas con ciertos diseños. Solución alternativa: la creación manual de particiones y la selección de usar /mnt tal cual o «Reutilizar particiones»(después de que se haya creado un sistema de archivos válido en las particiones creadas manualmente) resolverá la mayoría de los problemas.
    El arranque dual con Windows funciona, pero hay un problema con Windows al crear una partición /boot  muy pequeña que causa problemas.

Si quieres conocer más al respecto puedes consultar los detalles en el siguiente enlace.

Finalmente, tambien vale la pena mencionar que los desarrolladores de Arch Linux han advertido a los usuarios que a partir de la actualización del paquete libxcrypt 4.4.21 en la distribución, al especificar nuevas contraseñas, se prohibirá el uso de esquemas de hash de contraseñas vulnerables, como MD5 y SHA1.

Para las cuentas que ya usan hash MD5 y SHA1 para verificar contraseñas, se mostrará una advertencia al intentar iniciar sesión, solicitándole que actualice la contraseña. Para aquellos que usan el administrador de pantalla, una vez deben cambiar a la consola de texto (CTRL + ALT + F3) e iniciar sesión en su cuenta.

from Linux Adictos https://ift.tt/3v9QjS3
via IFTTT

GRUB 2.11 será el sucesor de 2.06 y llegará en un año

GRUB 2.11

Justamente ayer comentaba que no me gusta leer mucho la palabra GRUB por los malos recuerdos que tengo al dar mis primeros pasos en Linux, aunque está claro que no hay motivo por el que temerla. La información de ayer nos hablaba de la v2.06 del gestor de arranque, que llegó con un año de retraso pero con correcciones en BootHole, entre otras, y hoy vuelve a ser noticia, pero por un motivo muy diferente. En lo que parece una sorpresa, o no si tenemos en cuenta que con GNOME 40 ha sido peor, la próxima versión será GRUB 2.11, y no 2.07 como habría cabido esperar.

El motivo que dio el proyecto GNOME para dar el salto de 3.38 a 40 fue que GTK iba a usar el 4 en su última versión, por lo que prefirieron no dar pie a confusiones y llamaron a la última versión de su escritorio (Shell y apps) GNOME 40. Ahora, los desarrolladores del gestor de arranque han decidido hacer algo similar, pero en este caso para evitar los ceros a la izquierda de la parte decimal.

GRUB 2.11 llegará en 2022

Omitir las versiones entre 2.07 y 2.10 para evitar los ceros a la izquierda en el número de versión menor. De esta manera, el análisis de la versión en los scripts debería ser más fácil.

Ya se ha confirmado que se ha abierto/descongelado el árbol para recibir nuevo código. Ahora tienen que examinar todos los parches que se han ido recopilando en los últimos meses para decidir qué fusionar. Se espera que la próxima versión de GRUB salga en la primera mitad de 2022.

Entre las novedades que se están debatiendo y se espera que incluya GRUB 2.11 tenemos el soporte de Argon2 para LUKS2, el soporte de OSProber para LUKS2, y otras mejoras relacionadas con (U)EFI. Teniendo en cuenta que aún queda un año para el lanzamiento de la versión estable, aún puede haber cambios importantes dignos de mención, momento en el que LxA publicará toda la información relacionada como es habitual.

from Linux Adictos https://ift.tt/356UKT4
via IFTTT

LibreOffice 7.1.4 corrige alrededor de 80 fallos, el 20% para mejorar la compatibilidad con MS Office

LibreOffice 7.1.4

Aunque en medios como LxA hablamos muchas veces de un software que sirve como alternativa de otro, las alternativas no suelen ser perfectas. Eso es algo que se demuestra en todos y cada uno de los lanzamientos de la suite de ofimática libre más popular, ya que uno de los cambios que menciona siempre The Document Foundation es que se han introducido cambios para mejorar la compatibilidad con MS Office. Eso es algo que también han hecho hoy en la nota del lanzamiento de LibreOffice 7.1.4.

En total, TDF dice que han introducido alrededor de 80 correcciones en esta última versión de la comunidad de LO. La quinta parte, lo que coincidiría con unos 16, se han centrado en corregir la compatibilidad con los formatos DOCX, XLSX, PPTX y los viejos DOC. Una vez mas, han aprovechado el lanzamiento para recomendar a las empresas que den el salto a la versión Enterprise, con la que recibirán soporte mejorado y funciones bajo demanda.

LibreOffice 7.1.4 aún no se recomienda para equipos de producción

Una vez más, tenemos que recordar que LibreOffice 7.1.4 es la versión más actualizada de la suite, lo que significa que cuenta con las últimas mejoras, pero también con más fallos. Por lo tanto, The Document Foundation sigue recomendando LibreOffice 7.0.6 para equipos de producción.

Por otra parte, hoy nos han hablado de un protocolo de migración para soportar el traslado de empresas de suites propietarias a LibreOffice:

The Document Foundation ha desarrollado un Protocolo de Migración para ayudar a las empresas a pasar de las suites ofimáticas propietarias a LibreOffice, que se basa en el despliegue de una versión LTS de la familia LibreOffice Enterprise, además de la consultoría y la formación de migración a cargo de profesionales certificados que ofrecen a los CIO y a los directores de TI soluciones de valor añadido en línea con las ofertas propietarias. 

LibreOffice 7.1.4 ya se puede descargar en cualquier sistema soportado desde la página de descargas del proyecto. Desde allí, los usuarios de Linux descargaremos paquetes DEB y RPM, pero pronto aparecerá también en Flathub.

from Linux Adictos https://ift.tt/3zfewtz
via IFTTT

Krita 4.4.5 llega saltándose una versión como última actualización correctiva antes del próximo gran lanzamiento

Krita 4.4.5

Hace poco más de dos meses que nos entregaron la v4.4.3 de este software creado por y para dibujantes. Atendiendo a la numeración, cualquiera habría esperado que la siguiente actualización fuera la v4.4.4, a no ser que estuviera siguiendo el proyecto y supiera que no existe tal versión. De hecho, sí, existe, pero en realidad no es más que una v4.4.3 que subieron a la tienda de Epic. Por lo tanto, KDE ha lanzado hoy Krita 4.4.5.

Tal y como leemos en la nota de este lanzamiento, se trata de una última actualización para corregir errores antes de Krita 5.0, y mucha de la culpa de que la hayan lanzado la tiene un bug molesto que había en la versión de macOS. El proyecto KDE ya esta trabajando en la siguiente actualización mayor, pero aún podría demorar un tiempo y no querían dejar en la estacada a los dueños de un ordenador de Apple.

Novedades más destacadas de Krita 4.4.5

Para conocer todas las novedades, merece la pena leer la nota del lanzamiento. En total, se han introducido 76 correcciones, entre lo que se destaca:

  • Soporte para OpenGL ES para ARM en Linux.
  • Corregido un bloqueo que ocurría en la ventana emergente de la paleta al usar la escala al 125%.
  • Corregido un bloqueo con la herramienta de cortar.
  • Eliminado el formato JPG de la lista de formatos de imagen soportados para el portapapeles.
  • Corregido el generador de vista rápida.
  • Corregido un bloqueo que ocurría al importar un perfil ICC roto.
  • Mejorada la herramienta de transformación para usar un pivot.
  • Corregida una corrupción de datos al presionar Ctrl+Z mientras la acción de cortar estaba activa.
  • Corregido el zoom de la paleta en la herramienta de relleno.
  • Mejorado el soporte para GCC 11.
  • Muchas correcciones más.

Krita 4.4.5 ya está disponible para todos los sistemas soportados desde la página de descargas del proyecto. Desde allí, los usuarios de Linux podemos descargar su AppImage, pero también nos facilitan un repositorio para Ubuntu y Gento. En las próximas horas también subirán la nueva versión a Flathub.

from Linux Adictos https://ift.tt/3ixpPaM
via IFTTT

AMD FidelityFX Super Resolution es de código abierto

AMD FidelityFX Super Resolution

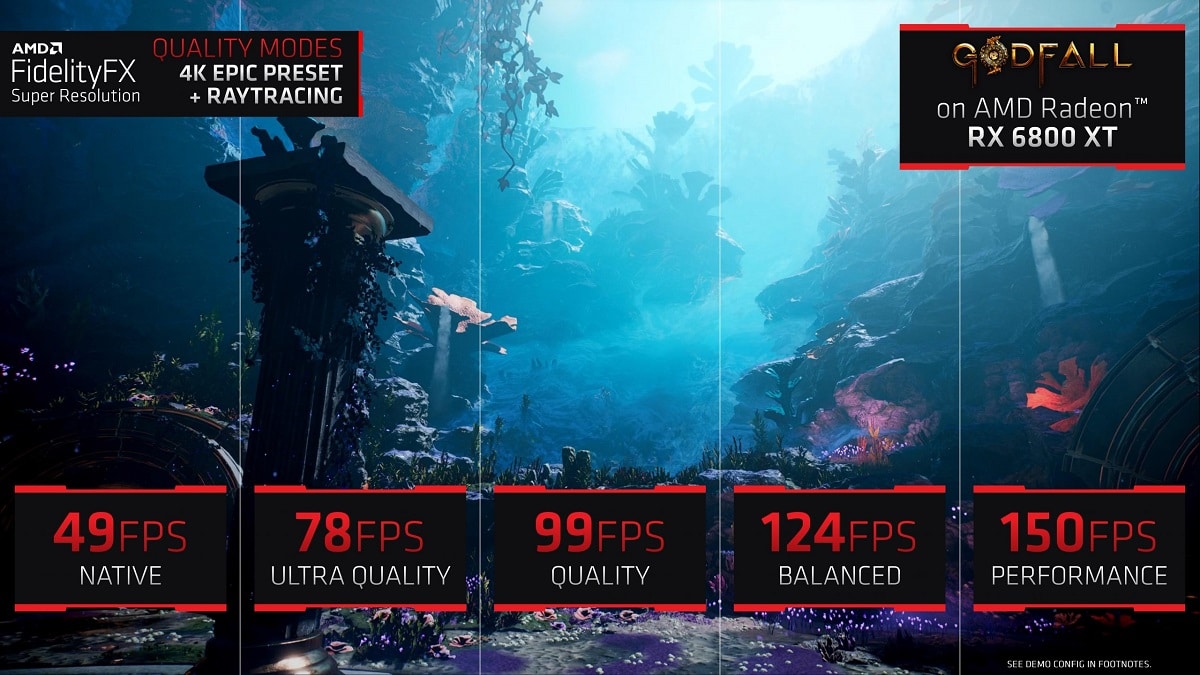
Uno de los anuncios más esperados en el Computex 2021 fue el de AMD y sus novedades en cuanto a GPUs. La compañía presentó la tecnología FSR (FidelityFX Super Resolution). Con ella pretende competir con la NVIDIA DLSS, pero lo positivo de la de AMD es que es de código abierto, por lo que la comunidad podrá intervenir en su desarrollo, mejoras y portabilidad.

AMD ya lleva tiempo apostando por los proyectos de código abierto, ya que sabe que es una garantía. Sin ir más lejos gracias a que esta compañía abrió el código de la API Mantle actualmente tenemos la poderosa Vulkan. De lo contrario, aún se estaría dependiendo únicamente de OpenGL.

AMD ha mostrado con mucho orgullo FidelityFX Super Resolution para mejorar las prestaciones de sus futuras tarjetas gráficas Radeon. Y, gracias a que se trata de un proyecto de código abierto, la compatibilidad no será un problema mayúsculo, ya que la comunidad se encargará de llevarla a donde se requiera.

Además, lo positivo es que AMD FidelityFX Super Resolution también podrá funcionar en las tarjetas gráficas de NVIDIA, por lo que no excluye a éstas. Solo depende de la compañía verde de optimizar su hardware para FSR (algo que casi seguro no ocurrirá). Ellos están apostado por DLSS (Deep Learning Super Sampling), una tecnología diferente a FSR, pero que el resultado es el mismo, es decir, obtener mayor resolución sin penalizar en la velocidad (FPS).

Además, en el caso de NVIDIA, como es habitual en esta firma, se trata de un código propietario. La compañía de gráficos tiene el control total de ella, y trabaja junto con los socios para implementarla en los videojuegos. Algo poco positivo para el gaming en Linux y para la adaptación de esta otra tecnología, ya que la apertura de este tipo de proyectos trae nuevas esperanzas.

from Linux Adictos https://ift.tt/3xcECvm
via IFTTT

ALPACA, un nuevo tipo de ataque Man in the middle en HTTPS

Hace poco se dio a conocer la noticia por parte de un grupo de investigadores de varias universidades de Alemania, los cuales ha desarrollado un nuevo método de ataque MITM contra HTTPS, que permite extraer cookies con ID de sesión y otros datos sensibles, así como ejecutar código JavaScript arbitrario en el contexto de otro sitio.

El ataque se llama ALPACA y se puede aplicar a servidores TLS que implementan diferentes protocolos de capa de aplicación (HTTPS, SFTP, SMTP, IMAP, POP3), pero usan certificados TLS comunes.

La esencia del ataque es que si hay control sobre una puerta de enlace de red o un punto de acceso inalámbrico, un atacante puede redirigir el tráfico a un puerto de red diferente y hacer arreglos para establecer una conexión no con un servidor HTTP, sino con un servidor FTP o de correo que admite el cifrado TLS.

Dado que el protocolo TLS es universal y no está vinculado a los protocolos de nivel de aplicación, el establecimiento de una conexión encriptada para todos los servicios es idéntico y un error al enviar una solicitud al servicio incorrecto se puede detectar solo después del establecimiento de una sesión encriptada durante el procesamiento. de los comandos de la solicitud enviada.

En consecuencia, si, por ejemplo, redirige la conexión de un usuario, inicialmente dirigida a HTTPS, a un servidor de correo que utiliza un certificado común con el servidor HTTPS, la conexión TLS se establecerá correctamente, pero el servidor de correo no podrá procesar los comandos HTTP transmitidos y devolverá una respuesta con un código de error. Esta respuesta será procesada por el navegador como una respuesta del sitio solicitado, transmitida dentro de un canal de comunicación cifrado correctamente establecido.

Se proponen tres opciones de ataque:

  1. «Upload» para recuperar la Cookie con parámetros de autenticación: El método es aplicable si el servidor FTP cubierto por el certificado TLS le permite descargar y recuperar sus datos. En esta variante del ataque, un atacante puede lograr la preservación de partes de la solicitud HTTP original del usuario, como el contenido del encabezado de la Cookie, por ejemplo, si el servidor FTP interpreta la solicitud como un archivo a guardar o lo registra por completo. solicitudes entrantes. Para un ataque exitoso, un atacante necesita recuperar de alguna manera el contenido almacenado. El ataque es aplicable a Proftpd, Microsoft IIS, vsftpd, filezilla y serv-u.
  2. «Download» para secuencias de comandos entre sitios (XSS): El método implica que un atacante, como resultado de algunas manipulaciones independientes, puede colocar datos en un servicio utilizando un certificado TLS común, que luego se puede emitir en respuesta a una solicitud del usuario. El ataque es aplicable a los servidores FTP, servidores IMAP y servidores POP3 antes mencionados (courier, cyrus, kerio-connect y zimbra).
  3. Reflection para ejecutar JavaScript en el contexto de otro sitio: El método se basa en devolver una parte de la solicitud al cliente, que contiene el código JavaScript enviado por el atacante. El ataque es aplicable a los servidores FTP antes mencionados, los servidores IMAP cyrus, kerio-connect y zimbra, así como al servidor SMTP sendmail.

Por ejemplo, cuando un usuario abre una página controlada por un atacante, se puede iniciar una solicitud de un recurso desde un sitio en el que el usuario tiene una cuenta activa desde esta página. En un ataque MITM, esta solicitud al sitio web se puede redirigir a un servidor de correo que comparte un certificado TLS.

Dado que el servidor de correo no finaliza la sesión después del primer error, los encabezados de servicio y los comandos se procesarán como comandos desconocidos.

El servidor de correo no analiza los detalles del protocolo HTTP y para ello los encabezados de servicio y el bloque de datos de la solicitud POST se procesan de la misma manera, por lo tanto, en el cuerpo de la solicitud POST, puede especificar una línea con el comando al servidor de correo.

Fuente: https://alpaca-attack.com/

from Linux Adictos https://ift.tt/3zfzPeB
via IFTTT

Clonezilla Live 2.7.2 ya fue liberada y estas son sus novedades

Hace pocos dias fue anunciada la liberación de la nueva versión de Clonezilla Live 2.7.2 que llega con la actualización de la base del sistema Debian asi como tambien del Kernel de Linux, además de que se implementan algunos cambios en el menú de inicio y sobre todo la corrección de errores.

Para quienes desconocen de esta distribución, deben saber que se basa en Debian GNU/Linux y en su trabajo utiliza el código de proyectos como DRBL, Partition Image, ntfsclone, partclone, udpcast.

Es arrancable desde CD/DVD, USB Flash y red (PXE). LVM2 y FS soportados ext2, ext3, ext4, reiserfs, reiser4, xfs, jfs, btrfs, f2fs, nilfs2, FAT12, FAT16, FAT32, NTFS, HFS +, UFS, minix, VMFS3 y VMFS5 (VMWare ESX).

En Clonezilla existe un modo de clonación masiva a través de la red, que incluye la transmisión de tráfico en modo multidifusión, que permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente, además de que es posible tanto clonar de un disco a otro como crear copias de seguridad guardando una imagen de disco en un archivo. Es posible la clonación a nivel de discos completos o particiones individuales.

Principales novedades de Clonezilla Live 2.7.2

Esta nueva versión de Clonezilla Live 2.7.2 se ha sincronizado con la base de datos del paquete Debian Sid al 30 de mayo, mientras que el kernel de Linux se ha actualizado a la versión 5.10.40 (en lugar de 5.9.1) y el administrador de systemd a la versión 248 en la cual se incluye el soporte para imágenes para expandir directorios del sistema, la utilidad systemd-cryptenroll, asi como también la capacidad de desbloquear LUKS2 usando chips TPM2 y tokens FIDO2.

De los cambios que se han realizado, podremos encontrar que se ha agregado un nuevo elemento «VGA con fuente grande y a RAM» al menú de inicio, que usa nomodeset en lugar de KMS cuando interactúa con el subsistema de gráficos, en caso de que jfbterm no funcione en algunas tarjetas gráficas. El elemento «KMS con fuente grande y a RAM» se ha movido al submenú.

Además, se ha mejorado el manejo de los encabezados de las secciones encriptadas de Veracrypt, además de que se agregaron los controladores ocs-save-veracrypt-vh y ocs-restore-veracrypt-vh.

Tambien se menciona que en el modo en vivo, la transición a los modos de suspensión y espera está deshabilitada y que se llama al controlador ocs-park-disk antes de reiniciar y apagar.

De los demás cambios que se destacan de esta nueva versión Clonezilla Live 2.7.2:

  • Se agregó la opción «–force» a la utilidad vgcfgrestore para forzar la recuperación de metadatos.
  • Se agregó el parámetro de arranque echo_ocs_repository, cuando se establece en «no», la salida de la solicitud para montar el repositorio está oculta.
  • Se agregó la opción «-sspt» («–skip-save-part-table») a ocs-sr y drbl-ocs para guardar y restaurar un disco completo sin manipulaciones separadas con particiones de disco.
  • Incluye el paquete jq (sed analógico para datos JSON).
  • Se añadió la opción -sspt, –skip-save-part-table para ocs-sr y drbl-ocs, esto permite guardar y restaurar un disco completo sin ninguna partición por dd.
  • ocs-sr se cambió -sspt como -scpt y se agregó una opción para forzar la elección del nombre del disco en el modo saveparts en el modo experto.

Finalmente si quieres conocer más al respecto sobre este lanzamiento, puedes consultar los detalles del anuncio en el siguiente enlace.

Descargar Clonezilla Live 2.7.2

Si estás interesado en poder descargar la nueva versión de Clonezilla para poder probarla o realizar de manera inmediata tus respaldos. Basta con que te dirijas a la página web oficial del proyecto y en la sección de descargas encontraremos el enlace para descargar el sistema, o si lo prefieres te dejo el enlace aquí.

El tamaño de la distribución de la imagen ISO es de 308  MB (i686, amd64).

En cuanto a la cantidad de requisitos para la ejecución de Clonezilla es mínimo, dado que el sistema no cuenta con una interfaz gráfica, por lo que solo está limitada al uso mediante terminal.

from Linux Adictos https://ift.tt/3g5MtoJ
via IFTTT