CUPS 2.4: novedades en la nueva versión del sistema de impresión

CUPS

CUPS 2.4.0 ya está aquí. El famoso sistema de impresión para sistemas Unix sigue en desarrollo. Actualmente en manos de OpenPrinting (arropado por la Linux Foundation), ya que hasta 2007 lo había estado desarrollando Apple. Sí, la empresa de la manzana desarrollando un proyecto de código abierto que también se usa en Linux, aunque parezca extraño.

CUPS son las siglas de Common UNIX Printing System, como ya sabrás, y es una solución multiplataforma para la gestión de la impresión bajo licencia Apache 2.0. Gracias a este proyecto se pueden administrar trabajos de impresión, programarlos, eliminarlos de la cola de impresión, usar impresoras locales y en red, etc. Además, proporciona servicios para la mayoría de impresoras de trama y PostScript.

Michael Sweet fue el desarrollador principal de CUPS en Apple, pero dejó esta compañía, donde también se cesó también cesó su desarrollo. Parece que la compañía de Cupertino está interesada en seguir usando CUPS 2.3 y no desarrollarlo más para sus sistemas macOS. Ahora Michael sigue involucrado, pero dentro de OpenPrinting y con su propio repositorio bifurcado del de Apple, y el resultado de su trabajo y el de otros muchos desarrolladores se ha plasmado en CUPS 2.4.0.

Las novedades de CUPS 2.4.0 más destacables son:

  • Mejoras de compatibilidad con AirPrint y Mopria.
  • Soporte básico para el cliente OAuth 2.0 para usar recursos remotos por HTTPS.
  • Solución para el problema de la autenticación con Kerberos que había en la interfaz web.
  • El comando ipptool informará correctamente cuando no se puede encontrar un fichero de prueba.
  • El backend USB se ejecuta como root.
  • Se ha eliminado el soporte para algunos sistemas obsoletos para aligerar el código.
  • Y muchas correcciones de actualizaciones, así como actualizaciones de las traducciones para varios idiomas.

A partir de ahora, los desarrolladores se centrarán en CUPS 3.0, donde se esperan cambios muy importantes, como el rediseño de la interfaz, e incluso una subdivisión del proyecto. En cuanto a la fecha, se tiene previsto que este proyecto llegue a finales de 2023…

from Linux Adictos https://ift.tt/3oh49lJ
via IFTTT

Cómo saber si una canción tiene Copyright en Linux

copyright

Cuando te encuentras una canción, o cualquier otro sonido, en plataformas de streaming como YouTube, Twitch, etc., siempre es interesante conocer si ese audio está protegido con derechos de autor o copyright o si es de dominio público y puedes usarlo libremente. Esto es aún más importante si te dedicas a subir vídeos a estas plataformas y no quieres que te los eliminen por violar los derechos.

Para poder hacer esto, es muy sencillo si sigues los pasos de este tutorial. Además, también conocerás los tipos de derechos que puede tener una canción y qué te permitiría hacer cada uno de ellos…

Tipos de derechos que afectan a las canciones: no todo es Copyright
Dominio público, copyright

Cuando se habla contenidos creados por un autor o autores, éste contenido se puede publicar de múltiples maneras. El autor puede optar por:

  • Libre de derechos: son canciones o sonidos que carecen de derechos, por lo que cualquiera puede usarlas para lo que necesite, sin tener que pagar regalías, o infringir ninguna ley. Suelen ser muy populares en webs donde hay galerías con recursos de este tipo pensados para que cualquiera las pueda usar en sus presentaciones, vídeos, etc. Esto incluye publicarlas bajo dominio libre también, e incluso monetizarlas sin restricciones y de forma legal. Eso sí, que sea libre de derechos no siempre es sinónimo de gratis, ocurre algo similar al software libre o de código abierto, una cosa es que puedas acceder a su código y otra muy diferente que el desarrollador no pueda cobrar por su trabajo…
  • De dominio público: puede ser confuso, y quizás parecido al anterior. Sin embargo, estas obras son aquellas que tuvieron derechos de autor en su momento, pero que dicho autor no ha renovado el copyright de su obra o hace tiempo que murió y han caducado. En España, la Ley de Propiedad Intelectual establece que los derechos sobre una obra finalizan tras 70 años de la muerte del autor. A partir de ese momento la música pasa a ser de dominio público, por lo que cualquiera podría usarla libremente. No obstante, cuidado porque podría haber versiones de estas obras que fueron creadas posteriormente a la original y sí que estarán protegidas. Esto es así porque en la música existe el derecho de autor sobre la composición musical o letra de la canción, y también existe el derecho de grabación de sonido…
  • Canciones Creative Commons: estas licencias CC pueden ser modificadas por el autor, permitiendo a otros que la usen de diferente forma. Es decir, se pueden usar de forma gratuita, pero con algunas condiciones. Para identificar cuáles son esas condiciones, puedes fijarte en el gráfico que suele acompañar a estas obras y los códigos de letras:
    • BY: reconocimiento, permite cualquier tipo de explotación de la obra, incluso comercial, crear obras derivadas, distribuirla, etc. La única condición para que esos usos sean legales es citar al autor de la original.
    • BY-NC: no comercial, similar a al anterior, pero no permite el uso o crear obras derivadas para fines comerciales. Por ejemplo, podrías usarlo en un vídeo sin fines de lucro, es decir, no monetizado y citando al autor en los créditos.
    • BY-NC-SA: esta otra introduce otro concepto, siendo igual que la anterior, pero es más restrictiva. Es decir, en este caso, las obras derivadas también se tendrían que licenciar con las mismas condiciones que la obra original. Esto sería similar a lo que ocurre con una licencia GPL de software y una licencia BSD, es decir, restrictivas vs permisivas.
    • BY-NC-ND: en este caso se debe reconocer la autoría de la obra (BY), no permite uso comercial (NC) y además no se permiten crear obras derivadas (ND).
    • BY-SA: como ves, es cuestión de ir combinando las iniciales. En este caso se debe citar al autor y se debe compartir en igualdad en caso de que se haga una obra derivada.
    • BY-ND: esta licencia permite el uso comercial de la obra siempre que se reconozca al autor original, pero evita que se puedan hacer transformaciones o derivadas.
  • Copyright: si la canción está protegida con ©, es el autor el que tiene todos los derechos reservados. Él es el único que puede explotar la obra, aunque existen acuerdos para ceder ciertas licencias pagando royalties o regalías. Los demás, no podrán usarla ni para trabajos no comerciales, ni siquiera para vídeos caseros, y mucho menos para monetizar. A no ser que tenga derechos cedidos por el autor, por ejemplo, si has pagado para hacer una versión, si pagas para poderla emitir en algún medio (radio, TV, Internet), etc. Y recuerda, el hecho de haber pagado por una canción o un disco no te convierte en poseedor de los derechos, solo puedes escucharlo tú mismo y nada más. El resto de cosas se consideran piratería (hacer copias, distribuirlo, etc.). Incluso si reproduces las canciones de tu Spotify Premium, de Youtube, o de un CD que has comprado, en tu local comercial o un vehículo donde transportes pasajeros. Eso también está perseguido…

Cómo saber si una canción tiene Copyright
Copyright Youtube

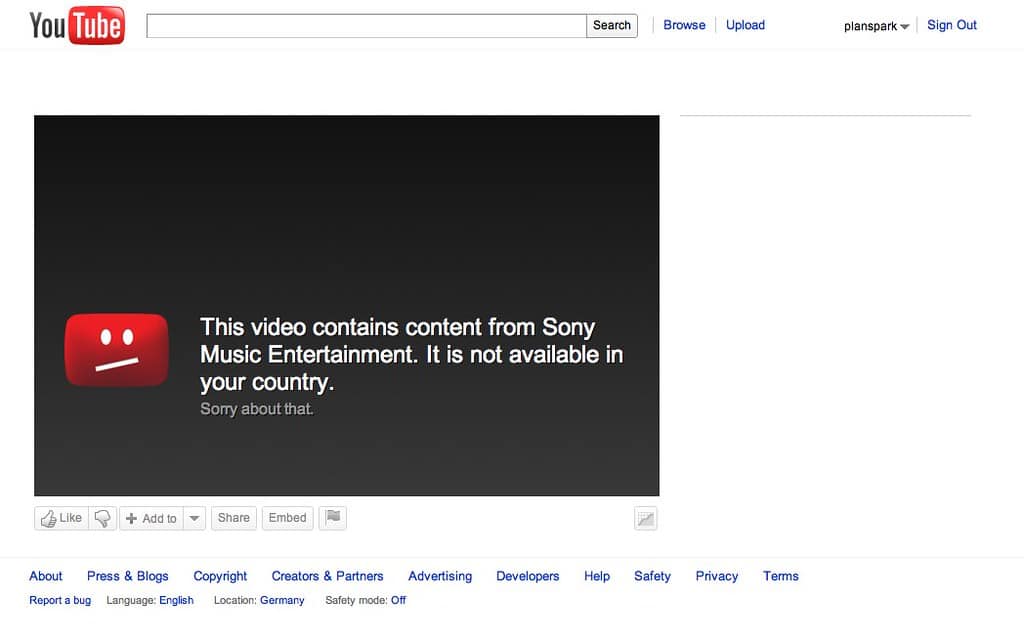
Cuando la canción está subida a alguna plataforma popular de streaming, como puede ser YouTube, etc., existen formas sencillas de cómo saber si una canción tiene copyright. Eso te evitará problemas a la hora de usarla, o de que te retiren el vídeo, e incluso que incurras en un delito.

Por lo general, si no se trata de un tema clásico muy antiguo, y es una canción bastante actual de un artista conocido, al 100% tendrá copyright, por lo que no podrás usarlo en ningún caso. El problema viene con aquellos sonidos de autores desconocidos o canciones menos populares donde no se sabe si tienen copyright o si están bajo otra licencia. Para esos casos, sigue los siguientes tutoriales:

Cómo saber si una canción tiene copyright en YouTube

Si quieres comprobar si un vídeo o canción tiene derechos de autor o no, YouTube tiene medios para saberlo, especialmente tras la entrada en vigor de la Ley de Copyright Europea y la DMCA norteamericana. La plataforma ahora tiene la potestad de poder retirar cualquier contenido ilegítimo sin previo aviso, y sin la intervención del autor, aunque también admite reclamaciones.

YouTube identificará las piezas de audio que tengan copyright en un vídeo de la plataforma y las presenta en YouTube Studio. Para ello, sigue estos pasos:

  1. Entra en Youtube Studio.
  2. En el menú de la izquierda pulsa Contenido.
  3. Luego, en la pestaña Subidas, busca Restricciones.
  4. Puedes ver ahí si tiene algún tipo de restricción.
  5. Si pasas el cursor por encima de las restricciones listadas, te dará más información sobre lo que significa.

También puedes usar webs como Eproves.com donde introduces el nombre de la canción y escanea si tiene derechos o no. Así de simple…

¿Y en Twitch cómo se hace?

Si estás en Twitch, es probable que también te topes con canciones que tienen copyright. El funcionamiento y las reglas de protección de derechos son muy similares a las de YouTube. Solo existe una diferencia, y es que el que haya subido contenido protegido sin consentimiento del autor, podrá recibir tres strikes. Al tercer strike o aviso se eliminará la cuenta de dicho usuario.

En este caso, solo las canciones bajo Soundtrack by Twitch que hayas encontrado de dominio público, con CC que te permita usarlas, o sin copyright podrás usar.

Cómo saber si una canción tiene copyright en Instagram

En las redes sociales como Instagram también se suben muchas canciones a los stories para usar como fondos en los vídeos. Por supuesto, esta plataforma también tiene restringido el uso de canciones con copyright. Si usas una canción con derechos, se te avisará. Y si no la eliminas tras el aviso, será eliminada de forma automática, se silencia el vídeo, o se bloqueará.

Solo podrás usar canciones libres de derechos o bajo licencias CC…

Cómo funciona el sistema de Copyright de Spotify

La plataforma de streaming musical sueca, Spotify, también tiene su propio sistema para proteger los derechos de autor. Permite subir canciones a la plataforma, pero no podrás incumplir su política. Estar pagando una suscripción Premium de la plataforma no te da derecho para usar sus canciones como quieras, solo para reproducirlas para uso propio.

Recursos para conseguir audio sin copyright

Para poder trabajar tranquilo de que las canciones están libres de copyright y las puedes usar para tus trabajos sin problema, también tienes varios recursos, como los catálogos o bibliotecas de música libres de derechos. Estos bancos contienen gran cantidad de canciones y sonidos que puedes descargar y usar:

Eso sí, siempre revisa el tipo de licencia que tiene, ya que como he citado antes, si es CC, no todas permiten el uso comercial…

from Linux Adictos https://ift.tt/3ogWx2A
via IFTTT

Minecraft: Caves and Cliffs Parte II llega a Linux

Minecraft Caves and Cliffs II

Caves & Cliffs Parte I ya llegó, ahora le toca el turno a Caves & Cliffs Parte II. Es decir, más contenido para tu Minecraft. Con este nuevo paquete de contenido verás cambios muy relevantes en los mapas de los mundos, haciendo que la exploración de estos sea mucho más interesante. La podrás encontrar en tu Minecraft Launcher en el apartado de Novedades para la versión Java en Linux.

Gracias a esta ampliación tendrás nuevas pistas de música para las partidas, 7 nuevos biomas para explorar, como Lush Caves y Dripstone Caves, un indicador de guardado automático para el jugador, nueva distribución de minerales con enormes ventas de material, límites de construcción de +64 bloques hacia arriba y hacia abajo para aumentar el tamaño de las construcciones, actualización a Java 17, y mucho más.

Todo un universo pixelado de diversión para seguir disfrutando de este juego infinito. Por algo Minecraft es tan popular, y es que jamás te aburres en él. Siempre hay algo que hacer o que explorar. Además, aunque ahora esté en manos de Microsoft, hay que recordar que los desarrolladores suecos Mojang Studios fueron los que trajeron uno de los grandes títulos de la historia del videojuego a Linux, cuando decidieron crear la versión Java multiplataforma.

Desde ese momento, no han parado de salir nuevas versiones mejoradas, nuevos mods, multitud de actualizaciones como Minecraft: Caves & Cliffs Parte 2, etc. Todo para que este juego jamás pase de moda y siga sorprendiendo cada día a sus usuarios. Algo que no consiguen otros títulos en los que te pasas las pantallas y ya puedes darlos por finiquitados. Y si aún no sabes todo lo que puede aportarte Minecraft, puedes comenzar a jugar y descargarlo por muy poco en este enlace:

Web oficial de Minecraft

O también puedes buscar ofertas en la versión Java en webs como:

Insta-gaming

from Linux Adictos https://ift.tt/31tknze
via IFTTT

Cómo ver vídeos de YouTube en VLC para Linux

YouTube en VLC para Linux

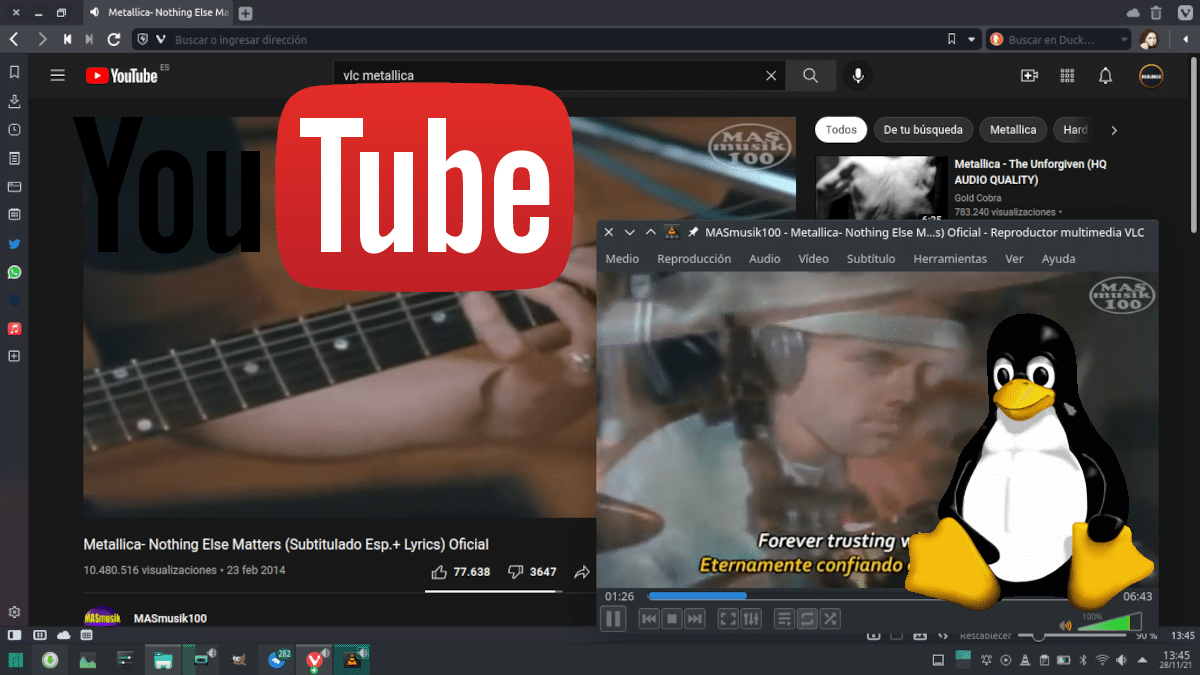
VLC es un reproductor multimedia de código abierto muy potente. Con él podemos reproducir de todo, y si no es con la versión oficial, también existen forks del mismo que ofrecen otras opciones. VLC tiene una función nativa que nos permite reproducir vídeos de YouTube sin complicarnos la vida, pero no todos funcionan; algunos muestran un error en bucle y tenemos que darle al botón de STOP si queremos poder hacer algo.

Aunque he leído más soluciones para Windows y macOS, lo cierto es que es un problema que puede afectar a cualquier sistema operativo. Lógicamente, en un blog llamado Linux Adictos nos vamos a centrar en cómo ver vídeos de YouTube en Linux, incluidos aquellos que en un principio nos dan error. El tutorial es muy sencillo, y pronto podréis ver cualquier vídeo sin tener que quedarnos en la página de YouTube, que a veces se hace pesada en equipos de bajos recursos.

Vídeos de YouTube en Linux con VLC: lo oficial

Lo oficial que no siempre funciona es lo más sencillo:

  1. Copiamos la URL del vídeo que queremos ver en VLC.
  2. En el reproductor de VideoLan, vamos a Medio/Abrir ubicación de red…
  3. Allí pegamos la URL y le damos a reproducir. El vídeo empezará a los pocos segundos.

También oficial, podemos arrastrar la URL del vídeo desde el navegador a una ventana de VLC, o presionar Ctrl+V si la tenemos copiada en el portapapeles. Si funciona, pues ya lo tendríamos.

El parche: actualizar youtube.luac

Para evitar problemas que nos impidan ver vídeos de YouTube o cualquier otra plataforma, lo primero que tenemos que intentar es usar la última versión de VLC. Allí tienen los últimos archivos que soportan servicios como YouTube o Vimeo, pero Google parece ser más rápido y «cierra la puerta» tan pronto en cuanto puede. Lo bueno es que la comunidad también es rápida y existe un archivo que, al sustituirlo por el que trae por defecto VLC, nos permitirá ver cualquier vídeo de YouTube en el reproductor multimedia. Los pasos a seguir serían estos:

  1. Vamos a este enlace.
  2. Copiamos todo el código en un archivo de texto que tenemos que guardar con el nombre de youtube.luac.
  3. Ahora, el archivo que hemos creado tenemos que sustituirlo por el que había por defecto, por lo que tenemos que ponerlo en /usr/lib/vlc/lua/playlists. En esa ruta veremos que hay un youtube.luac que tenemos que eliminar y meter el que nosotros hemos creado. Necesitaremos permisos de administrador, y lo más general y funciona en cualquier distribución Linux, use el gestor de archivos que use, es hacerlo vía terminal. Para mí, lo más sencillo es ir a esa ruta, abrir un teminal, escribir «sudo rm» (sin las comillas), arrastrar al terminal el youtube.luac original y darle a intro. Esto lo eliminará. Para meter el nuevo, tenemos que poner «sudo mv» (sin las comillas), arrastrar el archivo creado al terminal y luego poner la ruta /usr/lib/vlc/lua/playlists/.
  4. A partir de aquí, los pasos a seguir son los mismos que en el método oficial.

Sencillo, pero no perfecto

Y eso sería todo. Aún es probable que haya algún vídeo que no se pueda ver, pero esto ya sería por estar restringido. La calidad no es la mejor, eso también hay que tenerlo en cuenta, porque Google espera que nos suscribamos o, si no, que lo veamos desde su propia web.

VLC 4.0 se espera para este año y, si no han solucionado este problema, siempre podemos usar lo explicado aquí.

from Linux Adictos https://ift.tt/3of65uG
via IFTTT

Vivaldi 5.0 llega con nuevas opciones de personalización, paneles y mejoras en la traducción

Vivaldi 5.0

Cómo deben ser las actualizaciones de este navegador para que el anuncio de Vivaldi 5.0 me sepa a poco. Y es que hoy, este navegador creado para usuarios exigentes ha llegado a la quinta versión mayor, y teniendo en cuenta que en la 4.0 se añadieron las opciones de calendario, correo y feeds RSS, que la nota de este lanzamiento empiece hablando de temas no parece gran cosa. Más importantes parecen los cambios relacionados a los paneles.

Pero vayamos por orden. Vivaldi 5.0 destaca antes que nada las nuevas opciones de personalización, más concretamente las relacionadas con los temas. Ahora son más personalizables, y además se pueden compartir. Así, si creamos algo interesante lo puede usar cualquiera, o si no encontramos nada que nos guste entre lo que el navegador trae por defecto, siempre podemos encontrar algo que haya creado una persona cuyos gustos se parezcan a los nuestros (aquí).

Novedades más destacadas de Vivaldi 5.0

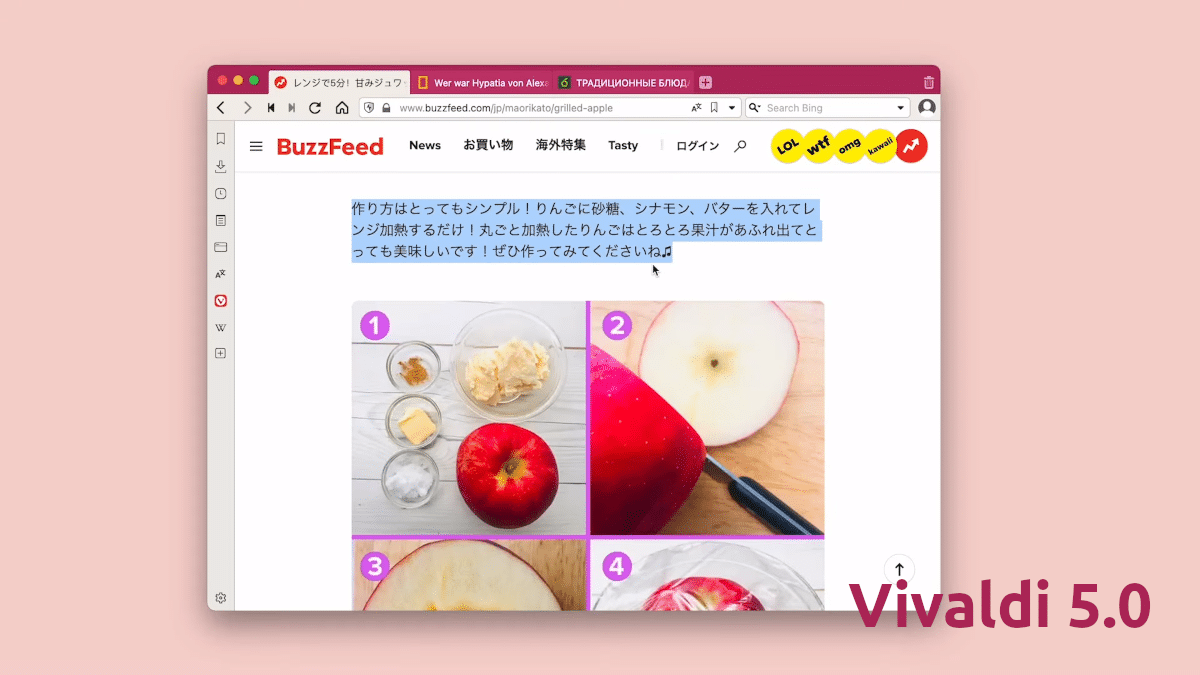
Además de las nuevas opciones en los temas, en Vivaldi 5.0 se introducirá un nuevo panel de traducción con traducciones automáticas, y este es, quizá, el principal motivo por el que este lanzamiento no me sepa tan bien como algunos anteriores. Vivaldi confía sus traducciones a Lingvanex, lo que las hace más privadas, pero no son tan buenas como las de DeepL. Yo ya tengo el acceso directo de DeepL en un panel, por lo que las cosas cambiarán poco para mí, aunque está claro que la integración del traductor nativo es mejor.

También relacionado con los paneles, Vivaldi 5.0 introduce una nueva manera de ver las descargas. Hasta ahora, para ver las descargas teníamos que acceder al panel, pero en la quinta versión del navegador podremos verlas también en un icono que aparece arriba a la derecha, como en Firefox. Era algo que pedía la comunidad y Vivaldi ha respondido.

Vivaldi 5.0 ya está disponible para todos los sistemas soportados desde su página web oficial. Las distribuciones Linux que añaden el repositorio oficial tras la instalación del paquete ya tienen la nueva versión esperando en el centro de software.

from Linux Adictos https://ift.tt/31mmg0D
via IFTTT

El tamaño no importa. Se trata de los objetivos y la voluntad de alcanzarlos

El tamaño no importa

En nuestro blog hermano Ubuntulog, mi compañero Pablinux plantea una cuestión muy interesante. El posible peligro de utilizar proyectos pequeños. Su artículo se basa en dos ejemplos específicos. El primero es  Glimpse, un fork de El Gimp cuyo único objetivo visible fue cambiarle de nombre, aunque después, tal vez por miedo al ridículo se propusieron agregarle otras funcionalidades. El segundo es una versión no oficial de Ubuntu con el escritorio Deepin que nunca sacó la edición 21.10


Voy a citar textual la opinión de Pablinux para fundamentar la mía, pero de todas formas los invito a leer el artículo.

En ningún momento quiero decir que no haya que apoyar al desarrollador independiente o equipos pequeños. Este artículo no es un ataque hacia ellos; sólo pretende que apostemos sobre seguro o que nos guardemos un as en la manga. Por ejemplo, podemos usar Mousai para averiguar qué canción está sonando y, si no funciona, usar SongRec que es un cliente no oficial de Shazam. Aunque el problema es evidente: podríamos quedarnos sin saber qué estaba sonando, por lo que a lo mejor merece la pena usar el segundo primero.

Por qué el tamaño no importa

Mi primera observación es que la variable a tener en cuenta no es el tamaño. Lo que hay que considerar para evaluar la viabilidad de un proyecto son los objetivos y el compromiso de los desarrolladores.

Veamos algunos ejemplos

Apache OpenOffice

Como bloguero seguí cubriendo los lanzamientos de OpenOffice durante mucho tiempo después que gran parte de su comunidad se separó para crear LibreOffice primero y The Document Foundation después. OpenOffice no puede calificarse de proyecto chico ya que tiene atrás a la Fundación Apache y la Fundación se hizo cargo por pedido de IBM. El año pasado dejé de hacerlo cuando comprobé que las notas de lanzamiento no solo no alcanzaban para cubrir el mínimo de trescientas cincuenta palabras que exige Linux Adictos. No me daban ni para los doscientos cuarenta caracteres de un tweet.

Seguramente alguno de ustedes se sentirá tentado de recordarme que, existiendo LibreOffice, es muy difícil encontrar donde innovar. Sin embargo, OnlyOffice, WPS Office, Calligra Office, Abiword y Gnumeric se siguen desarrollando e incorporando novedades interesantes.

Ahora veamos el ejemplo contrario.

LinuxMint

Probé LinuxMint cuando recién salió. Recuerdo haberme quejado en algún foro que no era más que Ubuntu con otro fondo de pantalla. Fue con la decisión de Canonical de pasarse de GNOME a Unity y de GNOME de discontinuar la rama 2 y pasarse a la infumable rama 3 que encontró su lugar en el mundo. Desarrolló su propio entorno de escritorio (Cinnamon) y creó aplicaciones para ampliarle funcionalidades.

No cabe dudas que LinuxMint es un proyecto chico. De hecho, su líder Clement Lefebvre se ha quejado en el pasado de cansancio por el trabajo que lleva sacar adelante cada nueva versión de la distribución.

Por supuesto que no es fácil llevar adelante un proyecto de software libre. Sobre todo, cuando no vives de ello. En mi caso yo me despedí de mi blog personal por 15 días para pasarlo de WordPress a Jekyll. Eso fue en enero. Recién lo pude retomar en forma parcial en noviembre.  El trabajo, una madre con demencia, la crisis económica argentina, una vieja computadora rota y una nueva computadora a la que el armador insistió en ponerle una fuente de poder menor a lo adecuado, conspiraron en mi contra (o a favor de los lectores) Y, un blog es mucho menos complicado que el más simple de los proyectos de software libre.

Eso nos lleva al compromiso. Puede que un proyecto no se actualice muy seguido, pero, los desarrolladores siguen dando muestras de interés corrigiendo bugs, respondiendo consultas o anunciando ideas.

Mi segunda disidencia con el artículo de Pablinux tiene que ver con que el peligro de la discontinuidad de servicios no sucede solo con los proyectos chicos.  De eso pueden dar fe los que desarrollaron aplicaciones de pago para el Centro de Software que Ubuntu creó para Unity o los que compraron un teléfono con Ubuntu Phone. Por no hablar de la cantidad de servicios discontinuados por Google.

from Linux Adictos https://ift.tt/3piaD2R
via IFTTT

Robando criptodivisas usando SIM. Nada es seguro en esta vida.

Usando criptodivisas usando SIM

Basta darse una vuelta por las redes sociales para comprender que las criptodivisas se han convertido en una religión. Con el mismo apasionamiento con el que los participantes del Concilio de Nicea discutían a favor o en contra de determinados aspectos doctrinarios, pueden leerse argumentos de por qué el Bitcoin o similares son inmunes a ciclos económicos, acciones gubernamentales, prácticas especulativas e intentos delictivos.

Pero, los malhechores siempre se las arreglan para hacer de las suyas

Robando criptodivisas usando SIM. Una práctica muy común.

Garrett Endicott, de 22 años, nativo del estado estadounidense de Missouri, fue identificado como el sexto (Y último) miembro de una banda de delincuentes informáticos conocida como The Community. Endicott, se declaró culpable de los cargos de fraude electrónico y robo de identidad agravado tras lo cual recibió una sentencia a 10 meses de prisión y se le ordenó pagar una cantidad total de $ 121,549.37 en restitución de lo robado.

De acuerdo al Departamento de Justicia, la banda se dedicaba al intercambio de SIM, también llamado secuestro de SIM. Consiste en un esquema de robo de identidad en el que partes malintencionadas persuaden a los operadores de telefonía para que transfieran los servicios celulares de sus víctimas a tarjetas SIM controladas por los delincuentes. En algunos casos participan empleados de las compañías sobornados, mientras que en otros los malhechores se ponen en contacto con el servicio de atención al cliente del proveedor haciéndose pasar por la víctima.

Al obtener el control de los números de teléfono, los delincuentes pueden utilizarlo como punto de partida para secuestrar los diferentes servicios en línea con los que opera la víctima, como el correo electrónico, el almacenamiento en la nube y las cuentas de intercambio de criptomonedas. De esta forma pueden neutralizar medidas de seguridad como contraseñas y códigos de verificación únicos que se envían a través de mensajes SMS como parte del proceso de autenticación de dos factores (2FA),

De acuerdo a la información del Departamento de justicia, los integrantes de la banda utilizaron esta modalidad principalmente en contra de víctimas de los estados de California, Missouri, Michigan, Utah, Texas, Nueva York e Illinois. Aunque también extendieron sus actividades al resto del país. Lo sustraído a las víctimas oscilaba entre los dos mil y los cinco millones de dólares.

Los otros miembros de la banda, con edades entre los veintidós y veintiocho años, fueros condenados a penas de entre dos y cuatro años de prisión.

La Fiscal Federal Interina Saima Mohsin que ejerce en el Distrito Este de Michigan, explicó:

L.as acciones de estos acusados ​​resultaron en la pérdida de millones de dólares para las víctimas, algunas de las cuales perdieron todos sus ahorros para la jubilación.  Este caso debe servir como un recordatorio para todos nosotros de proteger nuestra información personal y financiera de aquellos que buscan robarla.

No es el primera noticia de una banda que opera de la misma forma. A principios de este año, la Europol coordinó una investigación en la que participaron las policías del Reino Unido, EE. UU., Bélgica, Malta y Canadá. En este caso el blanco era famosos e influencers de Internet y lo robado sumó un total de más de cien millones en criptodivisas. Un año antes la propia Europol lideró una operación para desmantelar dos grupos delictivos de intercambio de SIM que robaron 3,5 millones de euros (3,9 millones de dólares) al orquestar una ola de más de 100 ataques dirigidos a víctimas en Austria, vaciando sus cuentas bancarias a través de sus números de teléfono.

Desde la Europol recomiendan que los usuarios mantengan actualizado el software de su dispositivo, limiten el intercambio de datos en línea y habiliten la autenticación en dos pasos a través de aplicaciones en lugar de recibir un código de autenticación enviado por SMS. En lo posible, no asociar el número de teléfono a nuestras cuentas en línea.

Alguien me dijo alguna vez que el componente que más falla en un sistema informático es el ubicado entre el teclado y el respaldo de la silla. Es evidente que por más segura que sea una tecnología, mientras haya un ser humano en el medio, los delincuentes van a encontrar alguna vulnerabilidad.

from Linux Adictos https://ift.tt/3rsuwag
via IFTTT

Presentan un perro robot con Ubuntu como sistema operativo.

Presentan un perro robot

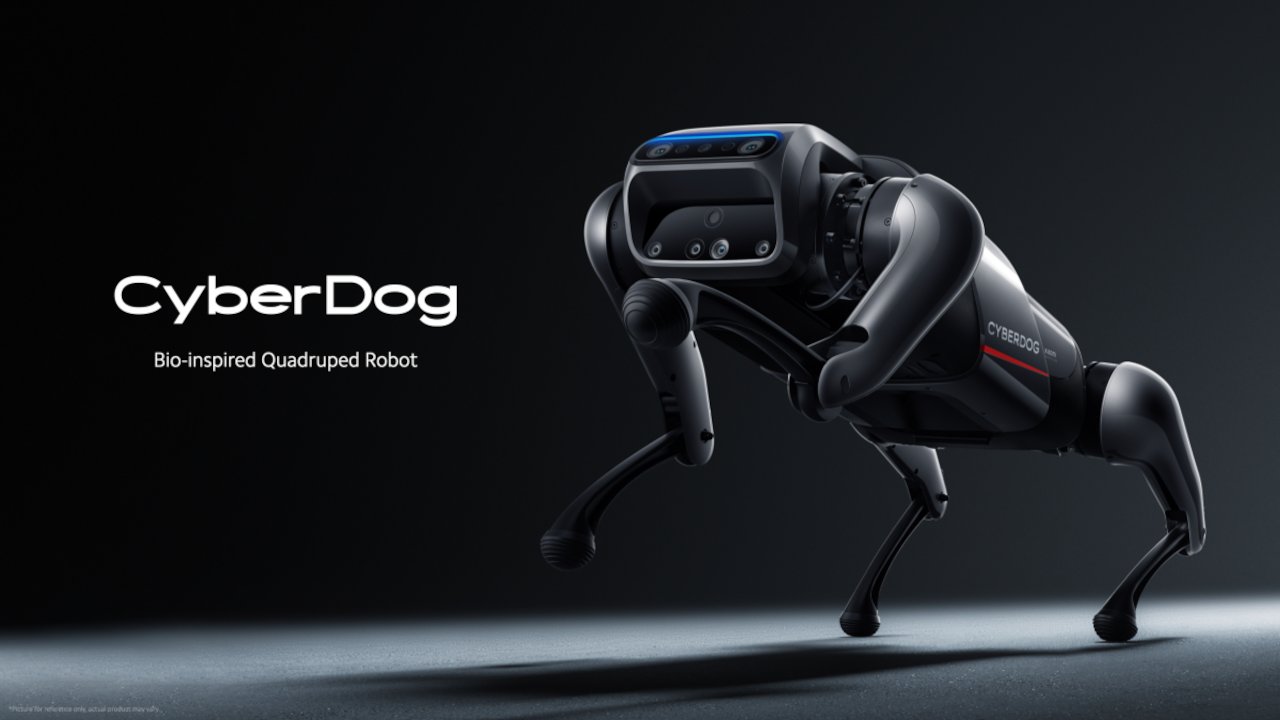
Si siempre quisiste tener un perro, pero las alergias, la falta de espacio o el tiempo que lleva tratarlo como se merece te detuvieron, puedes optar por otra alternativa.  Se trata de un robot de código abierto cuya construcción recuerda a la del mejor amigo del hombre. El producto acaba de ser lanzado por el gigante chino Xiaomi y lleva el poco original nombre de CyberDog.

A decir verdad, no se trata de un juguete (Y, antes de que los fantasmas de todos mis perros pasados empiecen a acosarme declaro que ni siquiera se acerca a ser una alternativa real).  CyberDog está pensado para fomentar el mejoramiento del entorno de desarrollo de robots y promoverá el crecimiento de la industria robótica.

Huang Changjiang, de Xiaomi definió al proyecto como:

CyberDog es el compañero tecnológico de los desarrolladores del futuro. Está equipado con servomotores de alto rendimiento fabricados internamente, alta capacidad informática, con inteligencia artificial incorporada para el sistema de detección visual y el sistema de interacción de voz, admitiendo además una variedad de gestos de movimiento biónico.

¿Por qué presentan un perro robot de código abierto?

El proyecto CyberDog forma parte de un proyecto mayor dedicado a la construcción de plataformas de desarrollo de robots de cuatro patas. Al optar por el enfoque de código abierto, Xiaomi tiene como objetivo construir una comunidad y aprovechar la contribución de los miembros para su mantenimiento y expansión. La meta es contar con la contribución y el mantenimiento de la comunidad. El resultado buscado es construir un rico ecosistema de aplicaciones y compatibilidad con tecnologías utilizadas en el campo de la robótica.

Precio

Para asegurarse la adopción de sus productos, desde Xiaomi decidieron comercializarlo a un precio base de 1540 dólares. Esto es bastante menor que el de su competidor más cercano llamado Spot. Desarrollado por Boston Dynamics, Spot se consigue por un precio base de 74000 dólares. Sin dudas que si eres un instituto de investigación con fondos limitados o una nueva empresa tecnológica, preferirás a CyberDog.

No hay que pensar que la diferencia de precio implique una pérdida de calidad o prestaciones. Los servomotores de alto rendimiento internos de CyberDog proporcionan un par máximo de 32 Nm, 220 rpm y una velocidad de 3,2 m / s, lo que garantiza el alto par y alta velocidad del robot y una respuesta ágil. El potente soporte de rendimiento permite a CyberDog realizar varios movimientos complejos con facilidad, como volteretas hacia atrás y otros movimientos difíciles.

CyberDog es capaz de reacciones interactivas que los perros reales realizan de forma intuitiva, así como de hacer análisis y tener percepción ambiental. Por medio de sus 11 sensores de alta precisión que están siempre en espera, puede detectar cualquier cambio menor en el entorno. Gracias a su sistema de detección visual de súper percepción incorporado, CyberDog es capaz de funciones de reconocimiento autónomo, mapeo SLAM y navegación y evitación de obstáculos.

Mediante el uso de tecnologías de reconocimiento facial CyberDog es capaz de comportamientos similares a las de una mascota, como seguir al propietario en un espacio abierto, crear un mapa de navegación a través de algoritmos y planificar la ruta óptima al siguiente punto objetivo automáticamente.

El rol de Ubuntu.

El sistema operativo de CyberDog es Ubuntu 18.04. La elección de la distribución Linux de Canonical no solo se debe a que sea un sistema operativo de código abierto. Además, tiene soporte completo para ROS 2.

El Sistema Operativo de Robot (ROS) es un conjunto de bibliotecas de software y herramientas para crear aplicaciones de robots. Desde controladores hasta algoritmos de última generación y con potentes herramientas de desarrollo, ROS tiene lo necesario para iniciar proyectos de robótica utilizando tecnologías de código abierto.

Por el momento solo se fabricaron 1000 unidades de CyberDog.

SI te estás preguntando cuál es la utilidad de este tipo de proyectos, los robots de cuatro patas se usan para la exploración de minas, apoyo a los socorristas en desastres naturales, inspecciones industriales, industria de la construcción y otras actividades que se realizan en locaciones dde acceso complicado.

from Linux Adictos https://ift.tt/3xJG1v9
via IFTTT

Cámara para Raspberry Pi supera una meta de financiamiento

Cámara para la Raspberry Pi

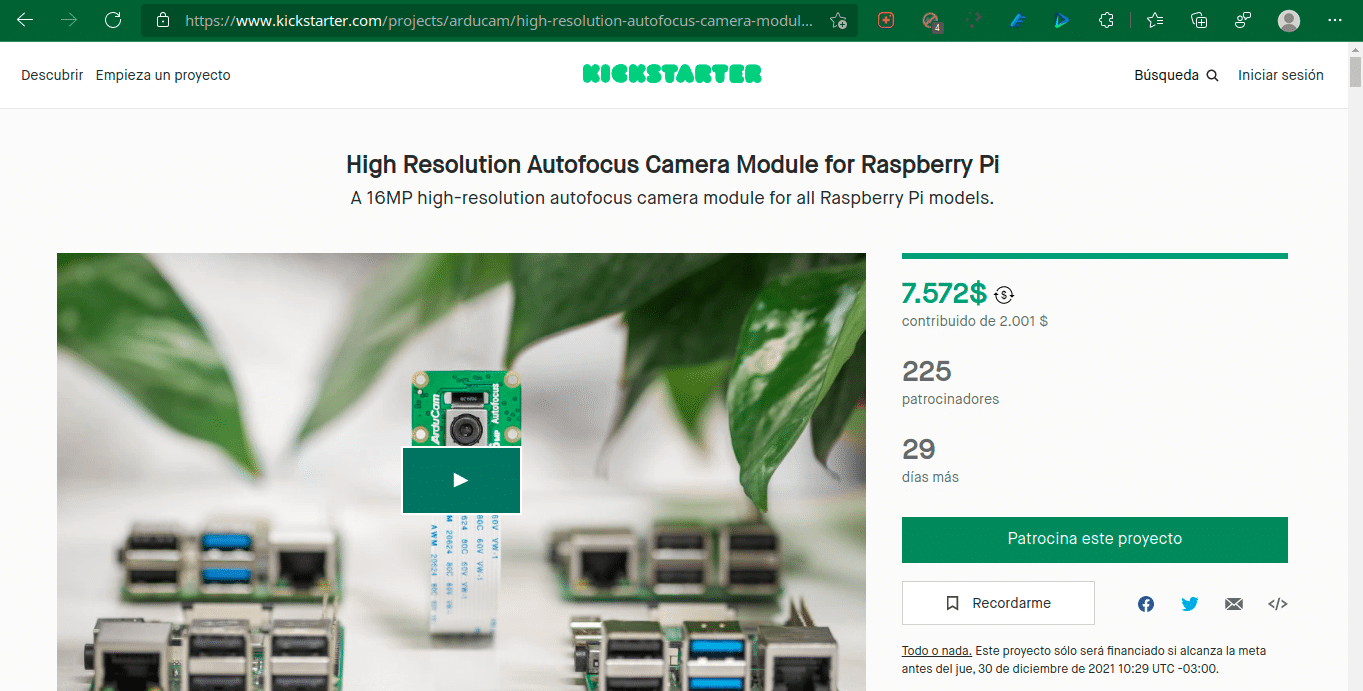
ArduCam lanzó una campaña de financiamiento colectivo para producir una cámara de 16MP con enfoque automático para placas Raspberry Pi. La nueva cámara ofrece una resolución un 40% más alta que la cámara Raspberry Pi HQ de 12MP, logrando mantener el tamaño compacto de la cámara Raspberry Pi Camera V2 de 8MP.

El nuevo producto llegará al público general a un costo de 25 dólares.

La nueva cámara para Raspberry Pi. Características y rendimiento

La cámara contará con un sensor Sony IMX519 de 16MP y funcionará con cualquier placa Raspberry Pi que disponga de una interfaz MIPI CSI. Los fabricantes sostienen que, con los algoritmos de ajuste de cámara proporcionados por la Fundación Raspberry Pi, el módulo de la cámara supera la calidad de la cámara Raspberry Pi HQ. en todos los aspectos, incluidos la nitidez, la saturación, la exposición y más. Como punto en contra no tiene soportes para lentes intercambiables.

Las especificaciones

  • Sensor: sensor Sony IMX519 con resolución de 4656 x 3496 píxeles.
  • Resolución fija: 16 MP.
  • Modos de video: 1080p30, 720p60.
  • Tamaño óptico – Tipo 1 / 2.53 ″
  • Relación focal – 1,75.
  • Distancia focal – 4,28 mm.
  • Enfoque automático: Con un rango de 10 cm a infinito.
  • FoV: ángulo de visión de 80 °
  • Tiempo de exposición de hasta 200 segundos.

Para tener una referencia, la Raspberry Pi Camera V2 oficial tiene enfoque fijo, mientras que la cámara HQ tiene enfoque ajustable manualmente.

Aunque la cámara de enfoque automático ArduCam de 16MP se entrega con una carcasa de plástico, también puede usarse  con otras carcasas de cámara Raspberry Pi. Con respecto a los drivers, es compatible con los controladores V4L2 y la biblioteca libcamera (ambos de código abierto) lo que significa que su comportamiento será similar al de las cámaras oficiales de Raspberry Pi

El precio

Como dije más arriba, el precio de 25 dólares será el precio de venta al público. Para comparar con otras opci9ones, es el mismo que el de la Raspberry Pi Camera v2 y la mitad del precio de la cámara HQ.  Sin embargo, si decides participar de la campaña de financiamiento colectivo, podrás obtener un 40% de descuento obteniendo la cámara de enfoque automático de 16MP, el gabinete y un cable Flex de 15 cm por un total de 16 dólares. Por 31 dólares tendrás acceso a un adaptador para HDMI y, si necesitas dos cámaras podrás obtenerlas por un total de 31 dólares.

Otras ofertas incluyen la cámara y un soporte para movimiento horizontal y vertical a 43 dólares,

Los descuentos por volumen son los siguientes

  • Por 4 cámaras pagas 61 dólares.
  • Por 8 cámaras pagas 120 dólares.
  • Por 12 cámaras pagas 150 dólares.

Hasta el momento la campaña superó su primera meta de 5000 dólares. Está a 3000 dólares y 29 días de su siguiente meta que es sacar una versión para las computadoras de placa única Nvidia Jetson Nano/NX.

Si llegan a los 15000 agregarán un kit de extensión a 15 metros y en cuanto alcancen los 20000 una versión NoIR (Acá solicito la ayuda de los lectores porque no tengo idea que es eso y Google no colabora).

La meta máxima (30000 dólares) es producir una cámara que combine 4 lentes.

¿Qué son las Raspberry Pi?

Las Raspberry Pi forman parte de una serie de ordenadores de placa única de bajo costo desarrollados en el Reino Unido por la Raspberry Pi Foundation. Esta entidad tiene entre sus objetivos:

Poner el poder de la informática y la creación digital en manos de personas de todo el mundo. Hacemos esto para que más personas puedan aprovechar el poder de la informática y las tecnologías digitales para trabajar, para resolver problemas que les importan y para expresarse de manera creativa.

Por su costo accesible, las Raspberry Pi se convirtieron en las preferidas para la realización de proyectos de hardware de código abierto tanto por aficionados como con fines educativos y de investigación. Hay que decir que se trata de una de las más exitosas iniciativas de hardware de código abierto.

Ojalá que esta campaña logre superar alguna de sus metas y, si compras una de estas cámaras nos gustará saber de tu experiencia con ella.

from Linux Adictos https://ift.tt/3odQBHD
via IFTTT

¿Qué opinará Bill Gates del desastre ecológico de Windows 11?

¿Qué opinara Bill Gates

Bill Gates, el cofundador de Microsoft, dedicó el tiempo de su retiro a la filantropía y a salvar el planeta. Es conocida su lucha contra los problemas gastrointestinales de las vacas y otras, según él, causas del cambio climático. Sin embargo, no parece preocupado por otros contaminantes igualmente graves.  Es por eso que me hago la pregunta del título

¿Qué opinará Bill Gates sobre las consecuencias ecológicas de las decisiones de Microsoft?

Comencemos haciendo un poco de historia

A principios de octubre de este año, Microsoft lanzó la nueva versión de su sistema operativo conocida como Windows 11. Tres días antes yo cité algunas estadísticas según las cuales las arbitrarias exigencias de hardware eran imposibles de cumplir para el 52 % de los equipos de 30 millones relevados.

Estas exigencias incluyen 4 GB de memoria y 64 GB de almacenamiento. Además, se necesita tener habilitado el arranque seguro UEFI y el Módulo de Plataforma confiable (TPM 2.0) y contar con una tarjeta gráfica compatible con DirectX 12 o posterior, con un controlador WDDM 2.0.

El desastre ecológico que viene

Windows 10 termina su vida útil en el 2025 (Estoy escribiendo esto en el último mes del 2021) ¿Que va a pasar con todos esos equipos que no podrán correr Windows 10 pero cuyos propietarios necesitan seguir ejecutando productos y servicios de Microsoft?

A falta de Bill Gates, quien se hizo la pregunta fue Susan Bradley que escribe sobre Microsoft para  Computerworld.  Analizando su propia situación descubrió que:

En mi propia red de computadoras domésticas (dos computadoras de escritorio, dos computadoras portátiles y un dispositivo Surface), solo Surface puede admitir Windows 11. El resto no tiene un Módulo de plataforma confiable (TPM 2.0) calificado o usa un procesador que no cumple Requisitos de Microsoft. Mi oficina no es mucho mejor: de aproximadamente 20 computadoras, solo dos pueden actualizarse a Windows 11.

Windows 11 agravará un problema ya de por si complicado. De acuerdo al sitio de estadísticas World Counts:

  • Cada año se generan 40 millones de toneladas de residuos electrónicos. Es el equivalente a botar 800 notebooks pr segundo.
  • El promedio de reemplazo de teléfonos celulares por usuario es de un año y medio.
  • Solo se reciclan el 12,5% de los residuos electrónicos mientras que el 85% se quema liberando toxinas al aire. La exposición al plomo,
  • Anualmente se producen 300 millones de computadoras y 1000 millones de teléfonos celulares. A alguien hay que vendérselos.
  • Los desechos electrónicos contienen cientos de sustancias tóxicas. Esto incluye mercurio, plomo, arsénico, cadmio, selenio, cromo y retardadores de llama. La exposición al plomo, por dar un ejemplo, puede dañar el sistema nervioso central y los riñones, además de afectar el desarrollo mental de los niños.

Por si no tuviéramos suficiente con el mercado corporativo, Microsoft apuesta al mercado educativo. Hace poco anunció Windows 11 SE, una versión de Windows 11 específicamente para ese sector, pensada para competir con los Chromebooks. De acuerdo a la empresa:

Windows 11 SE es un nuevo sistema operativo basado en la nube [que] ofrece la potencia y la confiabilidad de Windows 11 con un diseño simplificado y herramientas de administración modernas que están optimizadas para dispositivos de bajo costo en entornos educativos, especialmente en los primeros grados.

Sin embargo, entre los requisitos mantiene la exigencia del módulo TPM 2.0. Y, ya sabemos cómo los administradores escolares aman usar el dinero de los contribuyentes para cumplir las exigencias de Microsoft.

Y por si fuera poco…

Lo que sigue no puede considerarse como un riesgo ecológico, salvo que proteger a la especie humana de su propia estupidez pueda considerarse de esa manera.

Susan advierte sobre la enorme cantidad de dispositivos electrónicos de almacenamiento que son desechados sin un borrado efectivo o cifrado que impida la recuperación de los datos. Recuerdo haber escuchado que en un estado de EE.UU delincuentes compraron equipos desechados por los tribunales y encontraron las bases de datos de testigos protegidos.

El otro punto es la restricción a la libertad de los usuarios que impone Windows 11. Es lo que n juez argentino en los 80 lo denominó adecuadamente «Vasallaje tecnológico». Mi compañero Darkcrizt resumió muy bien la posición de la Free Software Foundation sobre el tema.

from Linux Adictos https://ift.tt/3ruu4bo
via IFTTT