Elon Musk renuncia a comprar Twitter

Elon Musk, el jefe de Tesla y SpaceX, puso fin este viernes al acuerdo para comprar Twitter por 44.000 millones de dólares.

En una carta publicada por la SEC, sus abogados aseguran que Twitter no ha respetado los compromisos asumidos en el acuerdo, en particular al no proporcionar toda la información solicitada sobre el número de cuentas no auténticas y spam.

A través de Bret Taylor, presidente de la junta directiva de la plataforma de microblogging, Twitter dice que está «comprometido a completar la transacción en el precio y los términos acordados» y planea emprender acciones legales para hacer cumplir el acuerdo de fusión. “Estamos convencidos de que prevaleceremos en el Tribunal de Cancillería de Delaware”, martilla Twitter.

Musk sacudió el mundo de las redes sociales a principios de este año con su intento sin precedentes de privatizar la empresa, argumentando que podría hacer crecer Twitter y hacerlo más abierto y, en su opinión, políticamente neutral. Dijo que permitiría que el expresidente Donald Trump volviera a la plataforma y argumentó que las prácticas de moderación de contenido de Twitter violan la libertad de expresión. Musk renunció a su derecho a observar más de cerca las finanzas de la empresa cuando firmó el acuerdo.

Pero poco después, surgieron dudas sobre si llegaría hasta el final. Una liquidación mundial de acciones tecnológicas redujo profundamente su patrimonio neto personal, que había aprovechado para asegurar los compromisos del préstamo que necesitaba para comprar Twitter.

El entusiasmo de Musk por seguir adelante con el acuerdo ha estado en duda desde al menos mayo, cuando dijo que el acuerdo estaba «en suspenso» hasta que pudiera verificar si la afirmación de Twitter de que menos del 5% de las cuentas son bots o spam era correcta. Acusó a Twitter de retener información, mientras que la compañía dijo que estaba actuando de buena fe y brindando todo lo que requerían los términos del acuerdo.

A principios de junio, Elon Musk advirtió que podría retractarse de su oferta de $44 mil millones para adquirir Twitter si la red social no proporcionaba cuentas no deseadas y datos falsos. En una carta a Twitter, el multimillonario reiteró su solicitud de detalles de las cuentas del bot y dijo que se reservaba todos los derechos para rescindir la fusión ya que la empresa estaba en un «claro incumplimiento material» de sus obligaciones al no proporcionarle la información:

“El Sr. Musk no está de acuerdo con las caracterizaciones de la carta de Twitter del 1 de junio. Twitter, en efecto, se ha negado a proporcionar la información que Musk ha solicitado repetidamente desde el 9 de mayo de 2022 para ayudarlo en su evaluación de spam y cuentas falsas en la plataforma de la empresa. La última oferta de Twitter de simplemente proporcionar detalles adicionales sobre las propias metodologías de prueba de la empresa, ya sea a través de documentos escritos o explicaciones verbales, equivale a negar las solicitudes de datos de Musk. El esfuerzo de Twitter por caracterizarlo de otra manera es solo un intento de ofuscar y confundir el problema. El Sr. Musk ha dejado en claro que no cree que las metodologías de prueba laxas de la compañía sean adecuadas. por lo tanto, tuvo que realizar su propio análisis. Los datos que solicitó son necesarios para ello.

Después de un enfrentamiento de una semana, la junta de Twitter decidió cumplir con las solicitudes de datos internos de Elon Musk al ofrecer acceso a su manguera contra incendios completa.

Por su cuenta Musk menciona que Twitter no ha proporcionado la información solicitada durante casi dos meses, a pesar de sus repetidas y detalladas aclaraciones destinadas a simplificar la identificación, recopilación y divulgación de la información más relevante buscada.

Aunque Twitter proporcionó cierta información, esa información está acompañada de cadenas artificiales, limitaciones de uso u otras características de formato, lo que hizo que parte de la información fuera de poca utilidad para Musk y sus asesores.

Por ejemplo, cuando Twitter finalmente brindó acceso a las ocho «*API*» para desarrolladores que primero solicitó explícitamente el Musk en la carta del 25 de mayo, esas API contenían un límite de velocidad más bajo que el que Twitter brinda a sus clientes corporativos más grandes.

Además, estas API contenían un «límite» artificial en la cantidad de solicitudes que Musk y su equipo pueden ejecutar independientemente del límite de velocidad, un problema que inicialmente impidió que Musk y sus asesores realizaran análisis de datos dentro de un plazo razonable.

Musk planteó este problema tan pronto como se dio cuenta, en el primer párrafo de la carta del 29 de junio:

“Nuestros expertos en datos nos acaban de informar que Twitter ha puesto un límite artificial en la cantidad de investigaciones que nuestros expertos puede hacer con estos datos”

Lo que ahora impide que Musk y su equipo realicen su análisis. Ese límite solo se eliminó el 6 de julio, después de que Musk pidiera que se elimine por segunda vez.

Con base en la negativa antes mencionada de proporcionar la información solicitada por Musk desde el 9 de mayo de 2022, Twitter incumple las Secciones 6.4 y 6.11 del Acuerdo de Fusión.

A pesar de la especulación pública sobre este punto, Musk no renunció a su derecho a revisar los datos y la información de Twitter simplemente porque optó por no investigar dichos datos e información antes de celebrar el acuerdo de fusión con Twitter.

De hecho, negoció los derechos de acceso e información como parte del acuerdo de fusión precisamente para poder revisar los datos y el material de información del negocio de Twitter antes de financiar y cerrar el trato.

Al poner fin a su compromiso de compra de Twitter, el empresario se expone a importantes procesos judiciales. Ambas partes se han comprometido a pagar indemnizaciones por despido de hasta mil millones de dólares en determinadas circunstancias.

from Linux Adictos https://ift.tt/DG7vlXU
via IFTTT
La edición KDE de Manjaro se quedará un tiempo en Plasma 5.24 sin razón aparente

Manjaro se queda un tiempo en Plasma 5.24

«Aparente». Sin razón aparente. Plasma 5.25 llegó a mediados de junio, y cualquiera que esté en una distribución con modelo de desarrollo Rolling Release espera tener lo último muy pronto. Pero Manjaro tiene otra filosofía. Aunque a algunos no les gusta escucharlo, hay gente que dice que es una distribución «semi-Rolling Release», es decir, Rolling Release, pero no mucho. Lo cierto es que la rama 100% Rolling Release es la Unstable, mientras que la Testing prepara las cosas para la Stable.

El mejor ejemplo de esto lo tuvimos cuando llegaron GNOME 40 y GTK4. Canonical no incluyó GNOME 40 cuando le tocaba, y lo hizo para mejorar la estabilidad y fiabilidad. Manjaro hizo un poco lo mismo: se mantuvo semanas (o meses) en GNOME 3.38, y no subió a la v40 hasta que estuvieron seguros de que todo iba decentemente. Plasma 5.25 no es un salto tan grande como el de GNOME 40, por lo que sorprende un poco que aún no haya llegado ni siquiera a la rama Testing.

Manjaro 22 dará el salto a Plasma 5.25

En el foro de Manjaro no todos están contentos. Tal y como podemos leer en este hilo, se pregunta con un emoji de enfado: «¿Aún sin actualizaciones de KDE 5.25?«. La respuesta de los desarrolladores no calma los ánimos: primero se dice que mañana 11 de julio llegará Plasma 5.24.6 a la edición KDE, mientras que 5.25.3 llegará a la rama Unstable.

Hay usuarios que se han pasado a la rama Unstable para poder usar la última versión de Plasma, y es lo que se recomienda, ya que, según el proyecto, Manjaro se quedará meses en 5.24:

También dentro del equipo de lanzamiento y los mantenedores de la ISO de KDE discutimos esto cuando la 5.25 esté lista para nosotros. Será parte de la versión 22.0 de Manjaro, que puede salir en varios meses. Hasta entonces, mantendremos la 5.24, ya que la enviamos con la versión Ruah. Aquellos que realmente quieren lo último y lo mejor siempre pueden cambiar a Unstable o incluso involucrarse en el desarrollo de Manjaro.

La explicación anterior no ayuda a que los más ansiosos queden tranquilos. No dicen que Plasma 5.25 sea inestable ni nada parecido; se limitan a decir que 5.25 será parte de la v22.0 de Manjaro, como si la estuvieran reteniendo para usarlo de titular llegado el momento. Con ese motivo, hay usuarios que dicen que se están durmiendo, que en «varios meses» ya estará disponible Plasma 5.26… y también hay gente que asegura que Plasma 5.25 no está todo lo bien que debería.

Así pues, para los que prefieran la rama estable y evitar sorpresas, paciencia. No se sabe si es por el titular o porque hay problemas, pero el equipo de desarrolladores de la edición KDE de Manjaro ha decidido retrasar las cosas. Para el que quiera lo último antes, recomiendan la versión Unstable.

from Linux Adictos https://ift.tt/oKx7zOm
via IFTTT

Debian 11.4 llega con 160 parches repartidos entre seguridad y de todo un poco

Debian 11.4

En sábado, como siempre, y algo más de tres meses después de la versión anterior, Project Debian lanzó ayer Debian 11.4. Se trata de la cuarta actualización de punto de Bullseye, la v11 que llegó en agosto de 2021 con Linux 5.10 como kernel y escritorios como GNOME 3.38 y Plasma 5.20. Además, se actualizaron los paquetes principales, lo que le permiten, por ejemplo, tener versiones más actualizadas de software como GIMP, pero siempre un poco por detrás del resto para asegurar su fiabilidad.

El proyecto recuerda que no estamos ante una versión totalmente nueva, sino ante eso, una actualización de punto, por lo que no es necesario hacer cambios importantes ni reinstalar. Lo que incluyen estas nuevas imágenes ISO son paquetes actualizados, y también parches de seguridad, entre los que Debian 11.4 ha añadido 79 parches. En cuanto a otro tipo de correcciones, se han arreglado 81 problemas.

Debian 11.4 llega con 160 parches

El proyecto Debian se complace en anunciar la cuarta actualización de su distribución estable Debian 11 (nombre en clave bullseye). Esta versión puntual añade principalmente correcciones para problemas de seguridad, junto con algunos ajustes para problemas graves. Los avisos de seguridad ya han sido publicados por separado y están referenciados cuando están disponibles.

Tenga en cuenta que la versión puntual no constituye una nueva versión de Debian 11, sino que sólo actualiza algunos de los paquetes incluidos. No es necesario tirar los soportes antiguos de «Bullseye». Después de la instalación, los paquetes pueden actualizarse a las versiones actuales usando una réplica actualizada de Debian.

Debian 11.4 ha sido anunciado hace unas horas, y ya se pueden descargar las nuevas imágenes, para el que quiera instalar de cero, o actualizar desde el mismo sistema operativo para las instalaciones existentes. Las diferentes imágenes de instalación están disponibles en este enlace. La próxima versión ya será la quinta actualización de punto, y se calcula que llegará sobre noviembre.

from Linux Adictos https://ift.tt/HqXpoM7
via IFTTT

Debian 11.4 llega con 160 parches repartidos entre seguridad y de todo un poco

Debian 11.4

En sábado, como siempre, y algo más de tres meses después de la versión anterior, Project Debian lanzó ayer Debian 11.4. Se trata de la cuarta actualización de punto de Bullseye, la v11 que llegó en agosto de 2021 con Linux 5.10 como kernel y escritorios como GNOME 3.38 y Plasma 5.20. Además, se actualizaron los paquetes principales, lo que le permiten, por ejemplo, tener versiones más actualizadas de software como GIMP, pero siempre un poco por detrás del resto para asegurar su fiabilidad.

El proyecto recuerda que no estamos ante una versión totalmente nueva, sino ante eso, una actualización de punto, por lo que no es necesario hacer cambios importantes ni reinstalar. Lo que incluyen estas nuevas imágenes ISO son paquetes actualizados, y también parches de seguridad, entre los que Debian 11.4 ha añadido 79 parches. En cuanto a otro tipo de correcciones, se han arreglado 81 problemas.

Debian 11.4 llega con 160 parches

El proyecto Debian se complace en anunciar la cuarta actualización de su distribución estable Debian 11 (nombre en clave bullseye). Esta versión puntual añade principalmente correcciones para problemas de seguridad, junto con algunos ajustes para problemas graves. Los avisos de seguridad ya han sido publicados por separado y están referenciados cuando están disponibles.

Tenga en cuenta que la versión puntual no constituye una nueva versión de Debian 11, sino que sólo actualiza algunos de los paquetes incluidos. No es necesario tirar los soportes antiguos de «Bullseye». Después de la instalación, los paquetes pueden actualizarse a las versiones actuales usando una réplica actualizada de Debian.

Debian 11.4 ha sido anunciado hace unas horas, y ya se pueden descargar las nuevas imágenes, para el que quiera instalar de cero, o actualizar desde el mismo sistema operativo para las instalaciones existentes. Las diferentes imágenes de instalación están disponibles en este enlace. La próxima versión ya será la quinta actualización de punto, y se calcula que llegará sobre noviembre.

from Linux Adictos https://ift.tt/HqXpoM7
via IFTTT

Firefox en Ubuntu se abre ahora un 50% más rápido

Ubuntu, Firefox y el snap

Ya hace tiempo que Canonical está tomando decisiones poco menos que polémicas. La Snap Store es una de ellas, una tienda que da preferencia a los paquetes snap y ni siquiera es compatible con los flatpak. El último movimiento que no ha dejado indiferente a nadie ha sido ofrecer Firefox sólo como snap en Ubuntu 22.04. Pueden gustarnos más o menos, pero el problema más llamativo es lo que tardan las aplicaciones al abrirse en frío.

He llegado a ver como Firefox llega a tardar medio minuto en abrirse por primera vez, esto en un equipo de bajos recursos. El navegador es una de las aplicaciones que más se usa en cualquier ordenador, y Canonical lo sabe, por lo que lleva tiempo intentando acelerar el arranque de Firefox, y parece que lo ha conseguido: en estos momentos, el primer arranque de Firefox se ha reducido un 50%.

Ubuntu 22.04 sólo ofrece Firefox como snap

Gran parte del mérito lo tiene Mozilla, quien ha introducido un cambio en el que sólo copia un idioma a la vez al iniciar en vez de intentar copiar todos los idiomas. El idioma copiado depende de lo que tengamos configurado en el sistema. Y es que ese es el problema de los paquetes snap: inician tarde porque re-configuran algunos parámetros, pero la segunda vez ya se abren más rápido.

Además, se han cambiado los temas GNOME y GTK por LZO y XZ. Canonical ya lo hizo para el snap de Firefox, aunque en estos momentos sigue basándose en el tema GNOME y GTK. Esto puede hacer que el diseño no quede tan consistente, pero puede merecer la pena.

Toda la información sobre esta mejora está disponible en este enlace del blog de Canonical. Es el artículo número 3 al respecto, lo que deja claro que están trabajando en serio para evitar que Firefox como snap tarde tanto en abrirse.

from Linux Adictos https://ift.tt/KsyCYmz
via IFTTT

nDPI 4.4 llega con mejoras de soporte para protocolos y mas

Los desarrolladores del proyecto ntop (que desarrollan herramientas para capturar y analizar el tráfico) dieron a conocer hace poco la liberación de la nueva versión de nDPI 4.4, la cual es un superconjunto de mantenimiento continuo de la popular biblioteca OpenDP.

nDPI se caracteriza por ser utilizado tanto por ntop como por nProbe para agregar la detección de protocolos en la capa de aplicación, independientemente del puerto que se esté utilizando. Esto significa que es posible detectar protocolos conocidos en puertos no estándar.

El proyecto permite determinar los protocolos de nivel de aplicación utilizados en el tráfico mediante el análisis de la naturaleza de la actividad de la red sin vincularse a los puertos de la red (puede determinar los protocolos conocidos cuyos controladores aceptan conexiones en puertos de red no estándar, por ejemplo, si se envía http no desde el puerto 80, o, por el contrario, cuando intentan camuflar otra actividad de red como http ejecutándose en el puerto 80).

Las diferencias con OpenDPI se reducen a compatibilidad con protocolos adicionales, portabilidad para la plataforma Windows, optimización del rendimiento, adaptación para su uso en aplicaciones para monitorear el tráfico en tiempo real (se han eliminado algunas características específicas que ralentizaban el motor), capacidades de construcción en el formulario de un módulo del kernel de Linux y soporte para definir subprotocolos.

Principales novedades de nDPI 4.4

En esta nueva versión que se presenta se destaca que se agregaron metadatos con información sobre el motivo de llamar al controlador para una amenaza en particular.

Otro cambio importante es en la implementación integrada de gcrypt que está habilitada de manera predeterminada (se sugiere la opción –with-libgcrypt para usar la implementación del sistema).

Ademas de ello tambien se destaca que se ha ampliado la gama de amenazas de red detectadas y problemas asociados con el riesgo de compromiso (riesgo de flujo) y que tambien se agregó soporte para nuevos tipos de amenazas: NDPI_PUNYCODE_IDN, NDPI_ERROR_CODE_DETECTED, NDPI_HTTP_CRAWLER_BOT y NDPI_ANONYMOUS_SUBSCRIBER.

Se agregó la función ndpi_check_flow_risk_exceptions() para habilitar los controladores de amenazas de red, asi como tambien se han agregado dos nuevos niveles de privacidad: NDPI_CONFIDENCE_DPI_PARTIAL y NDPI_CONFIDENCE_DPI_PARTIAL_CACHE.

Tambien se destaca que se han actualizado los enlaces para el lenguaje Python, se reemplazó la implementación interna de hashmap con uthash, asi como tambien que se realiza la división en protocolos de red (por ejemplo, TLS) y protocolos de aplicación (por ejemplo, servicios de Google) y se añadió la plantilla para definir el uso del servicio WARP de Cloudflare.

Por otra parte, tambien se destaca que se añadió la detección de protocolos para:

  • UltraSurf
  • i3D
  • RiotGames
  • TSAN
  • TunnelBear VPN
  • collectd
  • PIM (Protocol Indipendent Multicast)
  • Pragmatic General Multicast (PGM)
  • RSH
  • GoTo products (mainly GoToMeeting)
  • Dazn
  • MPEG-DASH
  • Agora Software Defined Real-time Network (SD-RTN)
  • Toca Boca
  • VXLAN
  • MDNS/LLMNR

De los demás cambios que se destacan para esta nueva versión:

  • Correcciones para algunas familias de clasificación de protocolos.
  • Puertos de protocolo predeterminados fijos para protocolos de correo electrónico
  • Varias correcciones de memoria y desbordamiento
  • Varios riesgos deshabilitados para protocolos específicos (por ejemplo, deshabilitar ALPN faltante para CiscoVPN)
  • Arreglar la desencapsulación de TZSP
  • Actualizar listas de ASN/IP
  • Perfilado de código mejorado
  • Use Doxygen para generar la documentación de la API
  • Se agregaron CDN de Edgecast y Cachefly.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Como instalar nDPI en Linux?

Para quienes estén interesados en poder instalar esta herramienta en su sistema, pueden hacerlo siguiendo las instrucciones que compartimos a continuación.

Para poder instalar la herramienta, debemos descargar el código fuente y compilarlo, pero antes de ello si son usuarios de Debian, Ubuntu o algún derivado de estos, primero debemos instalar lo siguiente:

sudo apt-get install build-essential git gettext flex bison libtool autoconf automake pkg-config libpcap-dev libjson-c-dev libnuma-dev libpcre2-dev libmaxminddb-dev librrd-dev

En el caso de los que son usuarios de Arch Linux:

sudo pacman -S gcc git gettext flex bison libtool autoconf automake pkg-config libpcap json-c numactl pcre2 libmaxminddb rrdtool

Ahora, para poder realizar la compilación debemos de descargar el código fuente, el cual puedes obtener tecleando:

git clone https://github.com/ntop/nDPI.git

cd nDPI

Y procedemos a comprilar la herramienta tecleando:

./autogen.sh
make

Si estás interesado en poder conocer más al respecto sobre el uso de la herramienta, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/uiHfpdk
via IFTTT

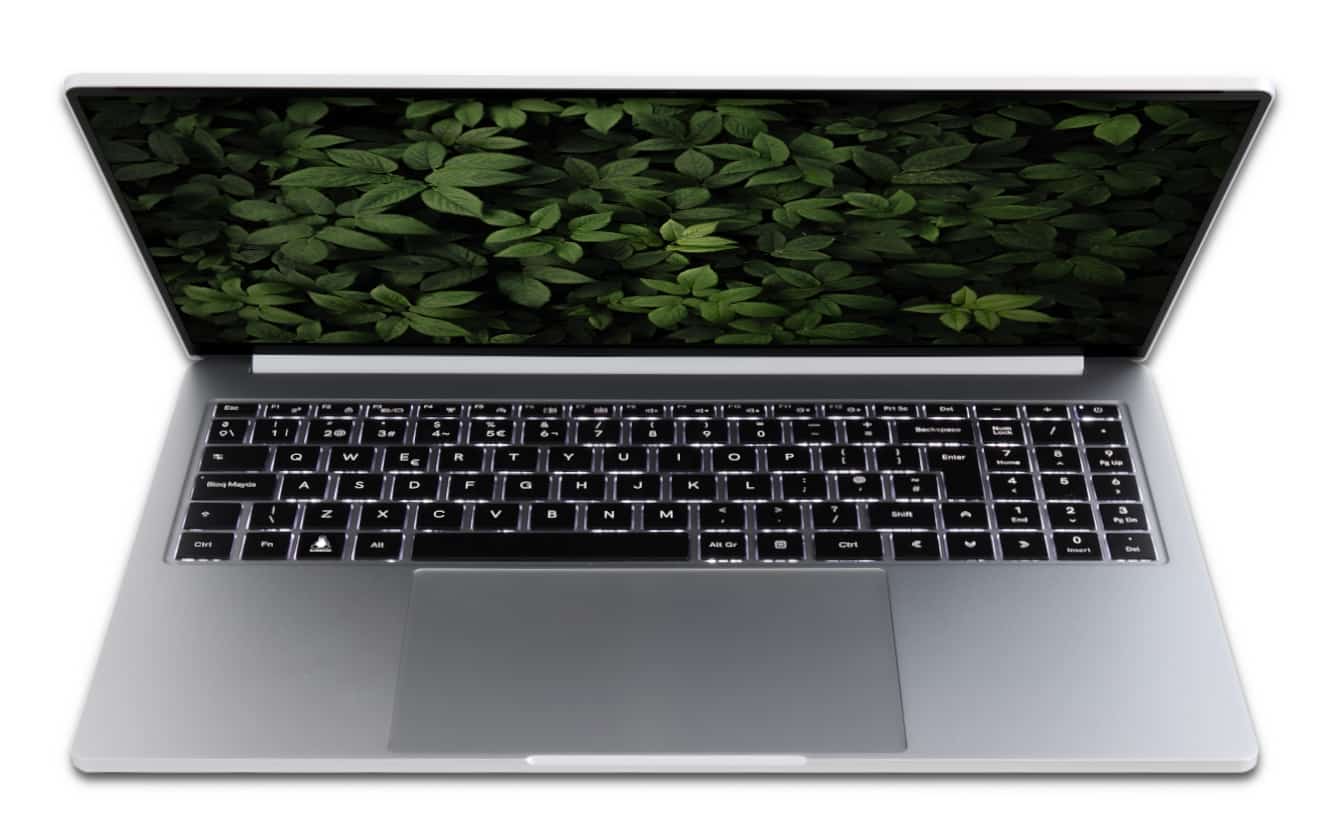
Slimbook Executive: renovado para ser único

slimbook executive


Hace unos días dimos la noticia sobre la renovada serie ProX, poco después de la actualización de CPU de la gama Essential y de la nueva caja presentada para el Kymera. Ahora, la firma española ha querido «retocar» su Slimbook Executive para que sea aún más exclusivo. Un modelo de gama alta y ultraligero que evoluciona para adaptarse a las nuevas demandas, con algunas sorpresas que guarda en su interior. Por algo acaparó todas las miradas en los eventos C1b3rWall y en OpenEXPO Europe en esta última edición…

La finura, elegancia y atractivo de este portátil Slimbook Executive guarda un hardware muy potente en su interior, con unas prestaciones realmente poderosas que no habrás visto en otros portátiles con Linux. Aquí podrás ver algunas de los puntos más destacados que hacen al portátil único. ¿Quieres conocerlas? Te invito a seguir leyendo…

  • Pantalla de 14 pulgadas de gran calidad por su resolución y densidad de píxeles. Concretamente es una pantalla HiDPI de 2880×1800 px.
  • CPU Intel Core i7-12700H con 10 núcleos y 20 threads simultáneos.
  • Batería con el máximo legal permitido por leyes europeas para un portátil, con sus 99Wh.

Además, esto no es lo único. También se ha renovado la serie Executive de Slimbook con otro portátil de 16″, para los que necesitan algo más de espacio visual:

  • Pantalla de 16 pulgadas de 16:10, resolución 2560×1600 px, 400 nits, y sRGB cover 100%.
  • CPU Intel Core i7-12700H de 10 núcleos y 20 threads simultáneos.
  • Tarjeta gráfica dedicada con Ray Tracing, como es la NVIDIA GeForce RTX 3050 Ti.
  • Y todo compactado en tan solo 1.5 kg de peso.

Además, los dos modelos de Slimbook poseen puerto Thunderbolt 4, algo que no tienen demasiados portátiles. Además también tienen USB-C para la carga, teclado retroiluminado, touchpad multigesto, y todo lo que puedas esperar de un portátil. Eso sin olvidar que puedes elegir tu distro favorita para que de vida a este equipo, o las configuraciones de hardware que admite.

Más información – Sitio oficial

from Linux Adictos https://ift.tt/Kg1BwJA
via IFTTT

Software Freedom Conservancy dejará de depender de GitHub

Hace poco la Software Freedom Conservancy, dio a conocer mediante un anuncio que dejará de depender de GitHub para albergar proyectos de código abierto, con lo cual expresa así su disconformidad con los líderes de proyectos que utilizan el código abierto para lograr soluciones de software cuyo código fuente cierran.

Un ejemplo de ello es copilot, la inteligencia artificial comercial de GitHub, que está en el centro de esta decisión, de la que Software Freedom Conservancy explica los motivos.

En su comunicado comparte:

Aquellos que olvidan la historia a menudo la repiten sin darse cuenta. Algunos de nosotros recordamos que hace veintiún años, el sitio de alojamiento de código más popular, un sitio completamente gratuito y de código abierto (FOSS) llamado SourceForge, convirtió todo su código en propietario y nunca más lo abrió a la comunidad. Los principales proyectos libres y de código abierto abandonaron poco a poco SourceForge porque ahora era un sistema propietario, contrario al espíritu de apertura que caracteriza a la comunidad. Las comunidades de software libre aprendieron que era un error permitir que una compañía de software propietario con fines de lucro se convirtiera en el sitio dominante de desarrollo colaborativo gratuito. SourceForge se derrumbó lentamente después de la caída de DotCom, y hoy, SourceForge es más un cebo de enlace publicitario que alojamiento de código. Aprendimos una valiosa lección que fue demasiado fácil de olvidar, especialmente cuando las empresas manipulan las comunidades de Software Libre para sus propios fines. Ahora debemos volver a aprender la lección de SourceForge con GitHub de Microsoft.

Durante los últimos diez años, GitHub ha llegado a dominar el desarrollo de software libre. Logró esto creando una interfaz de usuario y agregando funciones de interacción social a la tecnología Git existente. (Por su parte, Git fue diseñado específicamente para que el desarrollo de software se distribuya sin un sitio centralizado). En la ironía central, GitHub tuvo éxito donde SourceForge fracasó: nos convencieron de promover e incluso ayudar a construir un sistema propietario que aproveche el software libre. GitHub aprovecha estos productos patentados (a veces de clientes que lo usan para actividades problemáticas). Específicamente, GitHub beneficia principalmente a aquellos que desean usar las herramientas de GitHub para desarrollar software patentado internamente. Sin embargo, GitHub emerge una y otra vez como un buen actor, porque destaca su generosidad en la prestación de servicios a tantas empresas de FOSS. Pero hemos aprendido de las muchas ofertas gratuitas de Big Tech: si no eres el cliente, eres el producto. La metodología de desarrollo Libre es el producto de GitHub, que han personalizado y reempaquetado con nuestra ayuda activa (aunque a menudo involuntaria).

Los desarrolladores de software libre han sido la proverbial rana en agua hirviendo durante demasiado tiempo. El comportamiento de GitHub empeoró progresivamente y excusamos, ignoramos o aceptamos la disonancia cognitiva. Nosotros en Software Freedom Conservancy hemos sido parte del problema nosotros mismos; hasta hace poco, incluso nosotros nos habíamos vuelto demasiado cómodos, complacientes y cómplices en GitHub.

Dejar GitHub requerirá trabajo, sacrificio y puede llevar mucho tiempo, incluso para nosotros: en Software Freedom Conservancy, históricamente hemos alojado nuestros repositorios principales de Git, pero hemos usado GitHub como un espejo. Instamos a nuestros proyectos miembros y miembros de la comunidad a evitar GitHub (y todos los marcos y servicios de desarrollo de software propietario), pero eso no fue suficiente. Hoy adoptamos una postura más firme.

Con ello la Software Freedom Conservancy anuncia que finaliza el uso de GitHub y a la vez tambien anuncia un plan a largo plazo para ayudar a que los proyectos gratuitos migren fuera de GitHub.

Tambien vale la pena mencionar que como tal la Software Freedom Conservancy no requiere a los proyectos de miembros existentes migren en este momento, pero lo que si se hará a partir de este momento es que ya no se aceptaran nuevos proyectos de miembros que no tengan un plan a largo plazo para migrar fuera de GitHub.

Finalmente menciona que hay tantas buenas razones para renunciar a GitHub y compartió una lista de las principales en su sitio Give Up On GitHub.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/ZtTrWB9
via IFTTT

webOS Open Source Edition 2.17 llega con mejoras para pantallas táctiles, sonido y mas

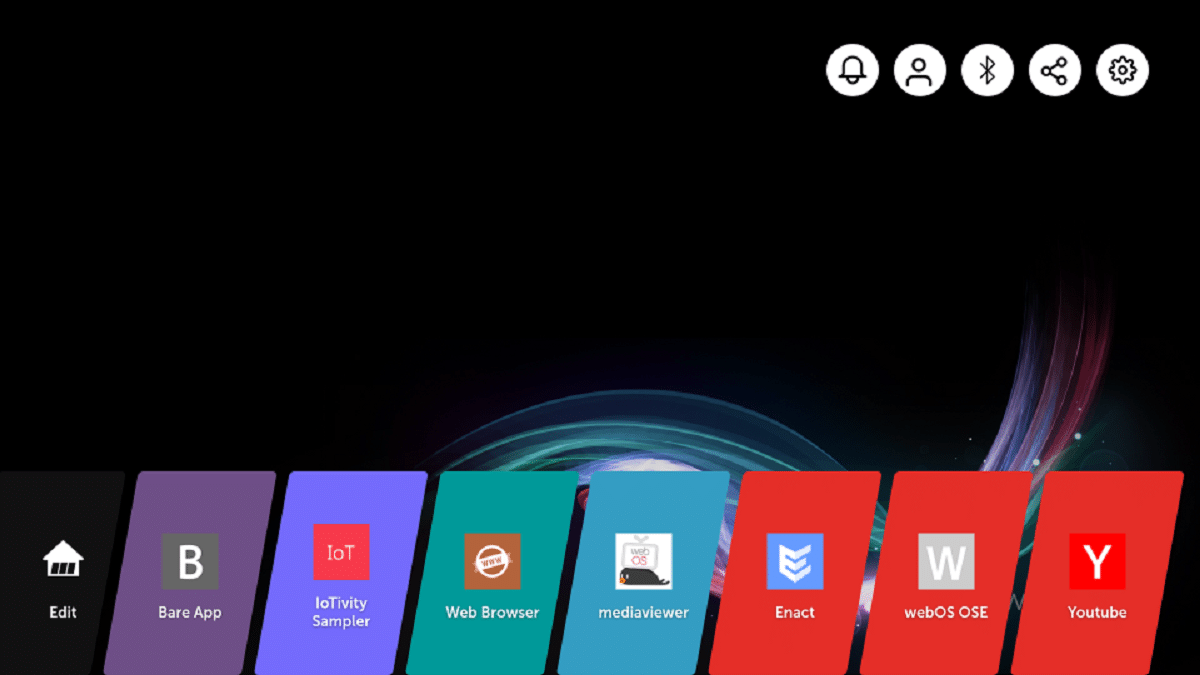
Se ha publicado el lanzamiento de la nueva versión de la plataforma abierta «webOS Open Source Edition 2.17», que se puede utilizar en varios dispositivos portátiles, tableros y sistemas de información y entretenimiento para automóviles.

Y en esta nueva versión que se presenta de la plataforma se destaca una actualización que mejora los tiempos de respuesta en pantallas táctiles, asi como tambien la actualización del servidor de sonido a una versión más reciente, entre otras cosas más.

Para quienes desconocen aún de webOS Open Source Edition (o tambien conocido como webOS OSE), deben saber que la plataforma webOS fue desarrollada originalmente por Palm en 2008. En 2013, la plataforma fue comprada de Hewlett-Packard by LG y ahora se usa en más de 70 millones de televisores y dispositivos de consumo LG. En 2018, se fundó el proyecto webOS Open Source Edition, a través del cual LG intentó volver al modelo de desarrollo abierto, atraer a otros participantes y ampliar la gama de dispositivos compatibles con webOS.

El entorno del sistema webOS se construye utilizando el kit de herramientas OpenEmbedded y los paquetes básicos, así como un sistema de construcción y un conjunto de metadatos del proyecto Yocto.

Los componentes clave de webOS son el administrador de sistemas y aplicaciones (SAM, System and Application Manager), que es responsable de ejecutar aplicaciones y servicios, y Luna Surface Manager (LSM), que forma la interfaz de usuario. Los componentes están escritos utilizando el marco Qt y el motor del navegador Chromium.

Principales novedades de webOS Open Source Edition 2.17

En esta nueva versión que se presenta, se destaca que se ha introducido una actualización adaptativa para mejorar la latencia de entrada táctil. Al aplicar esta actualización, webOS puede lograr una mejor capacidad de respuesta de entrada táctil.

Otro de los cambios que se destaca de esta nueva versión, es que el servidor de sonido PulseAudio se ha actualizado a la versión 15.0 (anteriormente se usaba la versión 9.0), con lo cual se mejora la capacidad de audio y mejora la experiencia del desarrollador.

Ademas de ello, en esta nueva versión de webOS OSE, tambien se destaca que se ha incorporado Edge AI Framework Libraries a la plataforma. De las principales características del marco de IA que se destacan que el marco de inferencia de aprendizaje profundo está basado en TensorflowLite acelerado por hardware agregado, ademas de que se agregó la biblioteca Arm Compute, ArmNN y OpenCV para DNN y tambien se agregó la biblioteca Edge AI Vision v1.0 (detección de rostros, detección de poses, soporte de segmentación de objetos).

De los demás cambios que se destacan de esta nueva versión:

  • Se corrigió el retraso de la lista de aplicaciones en el lanzador.
  • Solucionado el problema de reinicio de la aplicación Home
  • Se solucionó el problema de que la página Hora y fecha no se muestra
  • Se solucionó el problema de carga de la zona horaria
  • Actualizado para manejar el teclado virtual (VKB) Introduzca la tecla en el cuadro de entrada
  • Se agregó 802.1Q en la configuración del kernel para admitir vlan para el emulador OSE
  • Se agregó event-device-creator al emulador OSE
  • Eliminada la capa meta-python2
  • Se eliminó la canalización de recopilación de datos.
  • Se actualizó el paquete docker-moby y sus paquetes dependientes
  • En algunas ocasiones, la pantalla de configuración se cierra bruscamente.
  • Los Favicons no se muestran en algunos sitios web.
  • Se agregó compatibilidad con la actualización adaptativa heredada para el emulador.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión liberada, puedes consultar los detalles en el siguiente enlace.

¿Cómo obtener webOS Open Source Edition 2.17?

Para quienes estén interesados en poder utilizar o probar webOS Open Source Edition es necesario generar la imagen del sistema para su dispositivo, para ello pueden consultar los pasos a seguir desde el siguiente enlace. 

Cabe mencionar que como plataforma de hardware de referencia se consideran las placas Raspberry Pi 4. La plataforma se desarrolla en un repositorio público bajo la licencia Apache 2.0, y el desarrollo es supervisado por la comunidad, siguiendo un modelo de gestión de desarrollo colaborativo.

from Linux Adictos https://ift.tt/YyEJb5h
via IFTTT

Unbreakable Enterprise Kernel 7 ya fue liberado y estas son sus novedades

Oracle dio a conocer hace poco la nueva versión estable de su Kernel de Linux, «Unbreakable Enterprise Kernel 7 (UEK R7)«, posicionado para su uso en la distribución Oracle Linux como una alternativa al paquete de kernel Red Hat Enterprise Linux estándar.

Para quienes desconocen de Unbreakable Enterprise Kernel, deben saber que este es un Kernel que Oracle Linux ofrece y esta nueva versión está basada en el núcleo Linux 5.15 y optimizado para trabajar con software industrial y equipos Oracle.

Principales novedades de Unbreakable Enterprise Kernel 7

En esta nueva versión que se presenta, se destaca el soporte mejorado para la arquitectura Aarch64. El tamaño de página de memoria predeterminado en los sistemas ARM de 64 bits se ha reducido de 64 KB a 4 KB, lo que se adapta mejor a los tamaños de memoria y las cargas de trabajo típicas de los sistemas ARM.

Tambien se destaca que se ampliaron las capacidades del sistema de archivos Btrfs, pues se agregó una implementación asíncrona de la operación DISCARD a Btrfs para marcar los bloques liberados que ya no se pueden almacenar físicamente. La implementación asíncrona le permite no esperar a que la unidad complete el DESCARTE y realizar esta operación en segundo plano.

Mientras que en XFS se implementa soporte para operaciones DAX para el acceso directo al sistema de archivos, sin pasar por el caché de la página para evitar el doble almacenamiento en caché, ademas de que se han realizado cambios para abordar los problemas de desbordamiento de time_t de 32 bits en 2038, incluidas las nuevas opciones de montaje bigtime e inobtcount.
Se han realizado mejoras en el sistema de archivos OCFS2 (Oracle Cluster File System).

Tambien podremos encontrar que se agregó el sistema de archivos ZoneFS para simplificar el trabajo de bajo nivel con dispositivos de almacenamiento por zonas. El almacenamiento zonificado se refiere a unidades de disco duro o SSD NVMe donde el espacio de almacenamiento se divide en zonas, que constituyen grupos de bloques o sectores, a los que solo se permite la adición secuencial de datos con la actualización de todo el grupo de bloques. ZoneFS asocia cada zona en la unidad con un archivo separado que se puede usar para almacenar datos en modo sin procesar sin manipulación a nivel de sector y bloque, es decir, permite que las aplicaciones utilicen la API de archivos en lugar de acceder directamente al dispositivo de bloques mediante ioctl.

Ademas, se destacan las capacidades extendidas del subsistema eBPF, pues se ha implementado el mecanismo CO-RE (Compilar una vez – Ejecutar en todas partes), que resuelve el problema de la portabilidad de los programas eBPF compilados y le permite compilar el código de los programas eBPF solo una vez y usar un cargador universal especial que adapta el programa cargado al núcleo actual y los tipos BTF (formato de tipo BPF).

Se ha agregado el mecanismo BPF Trampoline, que le permite reducir casi por completo los costos generales al transmitir llamadas entre los programas central y BPF. Proporcionó la capacidad de acceder directamente a la funcionalidad principal de los programas BPF y suspender el controlador.

Tambien se continuó con la entrega del sistema de depuración dinámica DTrace 2.0, que se cambió para usar el subsistema del kernel eBPF. DTrace 2.0 se ejecuta sobre eBPF, de forma similar a como las herramientas de seguimiento existentes de Linux se ejecutan sobre eBPF.

Para cgroups, se implementa un controlador de memoria slab, que se destaca por mover la contabilidad slab del nivel de las páginas de memoria al nivel de los objetos del kernel, lo que hace posible compartir páginas slab en diferentes cgroups, en lugar de dedicar cachés slab separados para cada uno. cgrupo. El enfoque propuesto hace posible aumentar la eficiencia del uso de slab, reducir el tamaño de la memoria utilizada para slab en un 30-45 %, reducir significativamente el consumo total de memoria del kernel y reducir la fragmentación de la memoria.

Se proporciona la entrega de datos de depuración en formato CTF (formato de tipo compacto), que proporciona un almacenamiento compacto de información sobre tipos C, relaciones entre funciones y símbolos de depuración.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente

Ademas el código fuente del kernel, incluido un desglose en parches individuales, está disponible en el repositorio público de Oracle Git.

from Linux Adictos https://ift.tt/dl2OBix
via IFTTT