Servicios de videoconferencia con aplicaciones nativas para Linux

Aplicaciones de video onferencia

En este post vamos a hacer un repaso de algunos de los servicios de videoconferencia con aplicaciones nativas para Linux Aunque esta modalidad de reunión está lejos de tener el auge que logró durante la pandemia, todavía se sigue usando en algunos ámbitos.

Vamos a dejar afuera por el momento a las soluciones de código abierto que nos permiten crear nuestro propio sistema de videoconferencias y concentrarnos en servicios freemium que son más populares.

Para que sirven las aplicaciones de video conferencia

De alguna manera me las arreglé para evitar las videoconferencias durante la pandemia, pero al igual que le pasó al protagonista de «La muerte en Samarkanda» mi destino me terminó alcanzando. En mi caso bajo la forma de un curso tan mal organizado que utiliza dos plataformas distintas según el profesor y día de la semana.

Las videoconferencias se hicieron populares a fines de los años ochenta para facilitar la comunicación multilateral entre personas alejadas geográficamente. Al principio estas debían trasladarse a las instalaciones de las empresas proveedoras del servicio ya que se requería de instalaciones para transmisión y recepción vía satélite, pero gracias a Internet, los algoritmos de compresión multimedia y el aumento de capacidad de los ordenadores y teléfonos móviles ahora está al alcance de casi todos.

En realidad, la primera solución comercial se presentó en 1965, pero estuvo 15 años en el mercado sin despertar demasiado interés.

Con respecto al público en general, estos prefirieron herramientas basadas en escritura como ICQ, MSN Messenger, Yahoo Messenger o programas de telefonía sobre Internet como Skype. Aún hoy, la popular WhatsApp se usa fundamentalmente para el intercambio de mensajes de voz o texto en forma asincrónica aunque tiene capacidad para reuniones grupales en tiempo real.

Servicios de videoconferencia con aplicaciones nativas para Linux

Zoom

No fue la primera en aparecer, pero logró tanta popularidad durante la pandemia que su nombre ya es casi un sinónimo de videoconferencia. Apareció por primera vez en setiembre del 2012 como beta y en enero del 2013 en versión definitiva. Al principio solo permitía reuniones de hasta 15 personas pero en la actualidad admite grupos de 1000. El servicio cuenta con una tienda de aplicaciones desarrolladas por terceros que aumentan su funcionalidad.  Hace unos años surgieron cuestionamientos sobre su políticas de seguridad.

La aplicación oficial se puede instalar en forma de paquete Flatpak con el comando:
flatpak install flathub us.zoom.Zoom

También puedes descargar el paquete para tu distribución Linux desde esta página e instalarlo ya sea en forma manual o usando el gestor de paquetes.

Los comandos son:

sudo dpkg -i nombre del paquete.deb para Debian y derivados

y

sudo rpm -i nombre del paquete.rpm para Fedora, RHEL, SUSE y Oracle.

En el caso de los derivados de Debian es posible que tengas que ejecutar el comando:

sudo apt --fix-broken install</code

WebEX

Aunque menos conocido que Zoom, este producto de Cisco dirigido al mercado corporativo de alguna manera es su antecesor ya que Zoom fue fundado por algunos ex ejecutivos e ingenieros del proyecto. Su origen hay que rastrearlo a 1995 cuando surgió como una herramienta para reuniones online y seminarios web. Originalmente se ofreció bajo la modalidad de suscripción como herramienta de colaboración en forma remota.

En la actualidad ofrece la posibilidad de llamadas individuales, reuniones, mensajería instantánea, encuestas e integración com herramientas de productividad como Google Drive y Microsoft Office.

La instalación tiene una pequeñísima complicación.

  1. Vamos a esta página.
  2. Bajamos unos segundos hasta que la web detecte que usamos Linux y cambia los botones verdes.
  3. Si no cambia vamos a Other operating system y buscamos Linux.

Hay dos opciones de instalación: Ubuntu y Red Hat.

En Ubuntu instalamos con:

sudo dpkg -i webex.deb

Y en Red Hat con:

sudo dnf localinstall Webex.rpm
¿Conviene instalar las aplicaciones? En mi experiencia,, es mejor usar el navegador se ocupa menos espacio en disco, no hay que preocuparse por las actualizaciones, se consumen menos recursos y suelen tener más fucnionalidades. Pero, sobre gustos no hay nada escrito.

from Linux Adictos https://ift.tt/RthDjpf
via IFTTT
LibreOffice 7.5.2, ya disponible la segunda actualización de punto con casi 100 correcciones

LibreOffice 7.5.2

Tras la primera versión de esta serie que introdujo nuevas funciones, y la segunda, primera de punto, que empezó a corregir errores, The Document Foundation ha lanzado hoy LibreOffice 7.5.2. Los cambios visibles, es decir, las esas nuevas funciones llegan cuando cambia el primer decimal, y LO 7.5 introdujo, por ejemplo, mejoras en el tema oscuro, que ahora permite poner la hoja oscura con texto blanco, entre otras cosas, como nuevos iconos que quedan mejor también en Linux.

LibreOffice 7.5.2 ha corregido 96 bugs, recogidos en las RC1 y RC2. En la primera «candidata» es en la que se añaden más parches, y con la segunda se le da la forma final que es la que ya tenemos disponible. En la nota del lanzamiento, The Document Foundation habla sobre todo de lo nuevo que introdujeron con la v7.5.0 de su suite de ofimática, para luego hablar tímidamente de la v7.5.2 para decir que ya está disponible y recordarnos los requisitos mínimos.

LibreOffice 7.5.2 sigue soportando a Windows 7

Sorprende que ya en 2023 haya software que siga soportando Windows 7, pero la última versión de LibreOffice lo hace. Me parece curioso, porque recientemente he pasado una app de Python compilada con PyInstaller y me dijo que no podía ejecutarla en Win7, probablemente por la falta de este soporte. En los requisitos mínimos se menciona Windows 7 SP1, macOS 10.14 y se enlaza a la versión para móviles. De Linux no se dice nada, en parte porque funciona en prácticamente todas las distros.

LibreOffice 7.5.2 ya se puede descargar desde su página web oficial. Esta es la versión más nueva, la de su rama «fresh», y sigue sin recomendarse para equipos de producción. Si se busca mayor estabilidad, la compañía también ofrece LibreOffice 7.4.6, a lo que algunos se refieren como la versión «LTS». En Linux, a esta versión se le conoce como «still», algo así como «refrenada». 7.5 no será recomendada para equipos de producción hasta que se lancen, como mínimo, tres actualizaciones de punto más.

from Linux Adictos https://ift.tt/O2wesx9
via IFTTT

Cuanto daño ha hecho Skynet: una carta abierta pide que se paren los experimentos con IA a gran escala por ChatGPT 4

Parar a ChatGPT 4

Sí, cuánto daño ha hecho Skynet. No creo que hablar de una obra que publicó su primer episodio hace casi 40 años (1984) sea hacer spoiler, pero hace cuatro décadas no había inteligencia artificial más allá de pequeños programas que aprendían un poco y dejar volar la imaginación. Así se concibió la figura de Skynet, un programa que aprendía por sí mismo y mejoró y mejoró hasta tomar conciencia de sí mismo, «asustarse» al saber que iba a ser apagado y terminar con la humanidad como se conocía lanzando misiles entre EEUU y Rusia. Lo más avanzado que existe ahora, por lo menos que se sepa, es ChatGPT 4, y sus mejoras han llegado a asustar o, por lo menos, molestar.

Pero bajemos a un punto más realista. La preocupación de los firmantes de la carta abierta, entre los que está Elon Musk, tienen otras preocupaciones, o una sin una forma completa. El miedo que tienen es a lo desconocido, uno de los miedos más comunes, y es que OpenAI y otras fundaciones, programas y proyectos están mejorando sus inteligencias artificiales como si fuera una carrera por ver quién llega más lejos y cuándo, y esto puede dar resultados dispares.

ChatGPT 4 en el punto de mira

Con la versión < 4 del chatbot de OpenAI, las cosas parecían más «graciosas» o «cuquis», usad la palabra que prefiráis. Se le preguntan cosas y responde; se le pide que corrija una sección de código y lo hace; le pides el significado de una letra de una canción o una película y te lo explica; pero ChatGPT 4 ha ido más allá. Sus respuestas han mejorado mucho, e incluso puede generar contenido que podría llegar a ser falso.

Porque esta es una de las preocupaciones que se mencionan: imaginemos que yo escribo un artículo bien detallado de por qué el hombre nunca ha llegado a la luna. Ese artículo tiene muchas visitas y se comparte por doquier, aunque en algunos casos sea para criticarlo. Más tarde, le preguntamos a ChatGPT qué pasó en aquel momento, que nos escriba un artículo sobre ese acontecimiento, nos escribe algo basado en lo que yo he escrito y, como no tiene la capacidad de detectar fake news, nos escribe algo falso. Esto, o con algún ejemplo mejor, podría inundar las redes.

6 meses de pausa para estudiar el control

Lo que se pide es que «Todos los laboratorios de IA pausen por al menos 6 meses el entrenamiento de sistemas de IA más potentes que ChatGPT-4. Esta pausa debería ser pública y verificable, e incluir todos los actores clave. Si la pausa no puede ser promulgada rápidamente, los gobiernos deberían dar un paso adelante e instituir una moratoria«.

Todos los laboratorios y expertos independientes deben usar este tiempo para implementar un grupo de protocolos de seguridad, lo que traducido podría tomarse como otra manera de decir que hay que escribir unas leyes similares a las famosas leyes de la robótica.

¿No es lo mismo para los gobiernos?

Lo que personalmente me llama la atención es un punto en el que dice que, en paralelo, los desarrolladores de IA deben trabajar con los creadores de políticas para acelerar el desarrollo inteligencia artificial para sistemas de gobierno. Es decir, ayudar a los gobiernos con su propia inteligencia artificial para poder, en pocas palabras, controlar a las inteligencias artificiales. Haz lo que digo, no lo que hago.

Que la carta la haya firmado Elon Musk no me sorprende. Se ha sabido que co-fundó OpenAI, y parece que, tras abandonar la compañía, su éxito le está doliendo. Por los demás, sí, es cierto que las inteligencias artificiales, por muy inteligentes que sean, en la toma de decisiones se dice que no son mejores que un niño/a de 7 años, y que le puede costar diferenciar información veraz de la falsa, por lo que el punto de las fake news sí es una posibilidad y hay que tomar medidas. Por todo lo demás, creo que mientras no se les dé los códigos de lanzamientos de misiles la cosa no pinta tan mal. Espero no equivocarme.

from Linux Adictos https://ift.tt/sywTSpx
via IFTTT

aCropalypse,un fallo en los dispositivos Pixel que permite restaurar capturas de pantalla

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Se dio a conocer información sobre una vulnerabilidad (ya catalogada bajo CVE-2023-21036) identificada en la aplicación Markup utilizada en los smartphones Google Pixel para recortar y editar capturas de pantalla, que permite la restauración parcial de información recortada o editada.

Los ingenieros Simon Aarons y David Buchanan, quienes encontraron el error y produjeron una herramienta de recuperación de prueba de concepto, respectivamente, lo llamaron Cropalypse y señalaron que «este error es malo» para las personas preocupadas por su privacidad. 

Eso significa que si alguien se apodera de su imagen recortada, puede intentar recuperar la parte que aparentemente falta. Si la imagen fue redactada con garabatos sobre ciertas áreas, esas áreas pueden ser visibles en la imagen restaurada. Esto no es bueno para la privacidad.

El problema se manifiesta cuando se editan imágenes PNG en Markup y es causado por el hecho de que cuando se escribe una nueva imagen modificada, los datos se superponen en el archivo anterior sin truncamiento, es decir, el archivo final obtenido después de la edición incluye la cola del archivo fuente, en el que permanecen los datos comprimidos antiguos.

El problema se califica como una vulnerabilidad, ya que un usuario puede publicar una imagen editada después de eliminar datos confidenciales, pero en realidad estos datos permanecen en el archivo, aunque no son visibles durante la visualización normal. Para restaurar los datos restantes, se lanzó el servicio web acropalypse.app y se publicó un script Python de ejemplo.

La vulnerabilidad se ha estado manifestando desde que se lanzó la serie de teléfonos inteligentes Google Pixel 3 en 2018 al usar firmware basado en Android 10 y versiones más recientes. El problema se solucionó en la actualización de firmware de Android de marzo para los teléfonos inteligentes Pixel.

«El resultado final es que el archivo de imagen se abre sin el indicador [truncado], de modo que cuando se escribe la imagen recortada, la imagen original no se trunca», dijo Buchanan. «Si el nuevo archivo de imagen es más pequeño, el final del original queda atrás».

Se descubrió que los fragmentos del archivo que se suponía que iban a ser truncados eran recuperables como imágenes después de hacer un poco de ingeniería inversa de la metodología de la biblioteca de compresión zlib, que Buchahan dice que pudo hacer «después de unas horas de jugar». El resultado final es una prueba de concepto que cualquiera que tenga un dispositivo Pixel afectado puede probar por sí mismo.

Se cree que el problema se debe a un cambio en el comportamiento no documentado del método ParcelFileDescriptor.parseMode() , en el que, antes del lanzamiento de la plataforma Android 10, el indicador «w» (escribir) provocó que el archivo se truncara al intentar escribir en un archivo ya existente, pero desde el lanzamiento de Android 10, el comportamiento cambió y para el truncamiento se requirió especificar explícitamente el indicador «wt» (escribir, truncar) y cuándo el indicador «w» era especificado, la cola ya no se eliminó después de volver a escribir.

En resumen, la falla «aCropalypse» permitió a alguien tomar una captura de pantalla PNG recortada en Markup y deshacer al menos algunas de las ediciones en la imagen. Es fácil imaginar escenarios en los que un mal actor podría abusar de esa capacidad. Por ejemplo, si el propietario de un Pixel usó Markup para redactar una imagen que incluía información confidencial sobre sí mismo, alguien podría explotar la falla para revelar esa información.

Cabe mencionar que Google ha parcheado aCropalypse en sus actualizaciones de seguridad de Pixel de marzo (justo antes de que se dieran a conocer los detalles de la vulnerabilidad):

Todo está muy bien en el futuro: ahora puede recortar, redactar y compartir sin temor a que se puedan recuperar sus imágenes futuras, pero no hay capturas de pantalla que no se compartan que sean vulnerables al exploit que ya pasó, subió a Discord, etc. 

Finalmente si estás interesado en poder conocer más al respecto sobre la vulnerabilidad, puedes consultar la publicacion original en el siguiente enlace.

from Linux Adictos https://ift.tt/CiwdyKD
via IFTTT

Aplicaciones para tomar notas en Linux

Aplicaciones para tomar notas en Linux

En los años ochenta la revista Selecciones del Reader’s Digest bromeaba sobre un anciano que aseguraba usar el ordenador para almacenar sus notas. El chiste era que el uso era servir de superficie para pegar notas autoadhesivas. Si prefieres  usar la parte de adentro del ordenador te comentamos algunas aplicaciones para tomar notas en Linux. Varias de ellas también son multiplataforma.

Estoy haciendo un curso online por la plataforma Zoom. Para mi sorpresa tengo dos clases de compañeros: los que toman notas con papel y bolígrafo y los que usan el procesador de textos. En el medio hay un montón de aplicaciones más adecuadas para la tarea.

Aplicaciones para tomar notas en Linux

Una pregunta que algunos pueden hacerse es ¿Por qué está mal tomar notas a mano o en el procesador de textos?

No se trata de que esté bien o mal. Incluso hay expertos que dicen que a efectos de la memorización son mejores las notas manuscritas. Corrijo mi afirmación anterior, no esta mal siempre que sea una elección consciente y no por desconocimiento o por falta de voluntad de aprender el uso de una aplicación específica.

Las notas se diferencian del texto más elaborado en su duración, en el tiempo en que se dedica a escribirlas y en su propósito. Sirven para hacernos recordar algo como un mensaje, una idea o los puntos importantes de una conferencia.  En general su naturaleza es transitoria y no están pensadas para ser compartidas.

Esto hace que las aplicaciones de tomas de nota no dispongan de tantas opciones de formateo, diagramación o formatos de guardado de archivos como los procesadores de textos. Como contrapartida su uso es más fácil de aprender.

Formatos de texto para tomar notas

Antes de empezar a enumerar los tipos de aplicaciones y sugerir algunos títulos debemos explicar que es Markdown. Para esto comencemos definiendo qué es un lenguaje de marcado.

Los lenguajes de marcado consisten en un conjunto de símbolos que se utilizan para establecer la estructura, formato y apariencia de un documento. Esto permite separar la presentación del documento de su contenido.

Por ejemplo, para separar los títulos de este post del resto del texto los pongo entre los símbolos <h> y <h>. Si quiero poner un texto en negrita lo ubico entre los símbolos <b> y </b>

Uno de los lenguajes de marcado más usado es Markdown que permite aplicar a texto plano formatos como títulos, negrita, énfasis y agruparlo en listas numeradas o viñetas.  Además se puede convertir fácilmente a otros lenguajes de marcado. Una vez que te aprendes los símbolos (y donde están las teclas de mayor y menor) se escribe mucho más rápido que si tienes que andar buscando las opciones de formateo en el menú.

En las aplicaciones para tomar notas en Linux podemos encontrar tanto las que admiten solo texto plano como Markdown. El texto plano es aquel donde los únicos formatos y estructura son los que puedes darle con las teclas Enter, bloqueo de mayúsculas y la barra espaciadora.

Clasificación de las aplicaciones de notas para Linux

  • Notas manuscritas: Pensadas para utilizar con una tableta gráfica, también admiten el uso del teclado y el ratón. Brindan una experiencia parecida al lápiz y al papel con la ventaja de que se puede usar con documentos en pdf. Algunos títulos disponibles son Xournal++, Scrivano o Butterfly.
  • Notas adhesivas: No tienen un programa con interfaz centralizada sino que son pequeñas ventanas de texto que se añaden al escritorio. Algunas opciones son Xpad (Está en los repositorios) y GloboNote
  • Notas simples: Estas aplicaciones permiten escribir textos sencillos  y en algunos casos aplicarles formato usando Markdown. Entre muchos títulos podemos optar por Joplin o Simplenote.
  • Notas jerárquicas: Las notas se almacenan de manera tal que están interrelacionadas entre sí. Es posible poner enlaces internos entre ellas. Una opción muy interesante es CherryTree que admite el uso de imágenes, tablas, enlaces internos y listas de viñetas y numeradas.

from Linux Adictos https://ift.tt/sopOgWB
via IFTTT

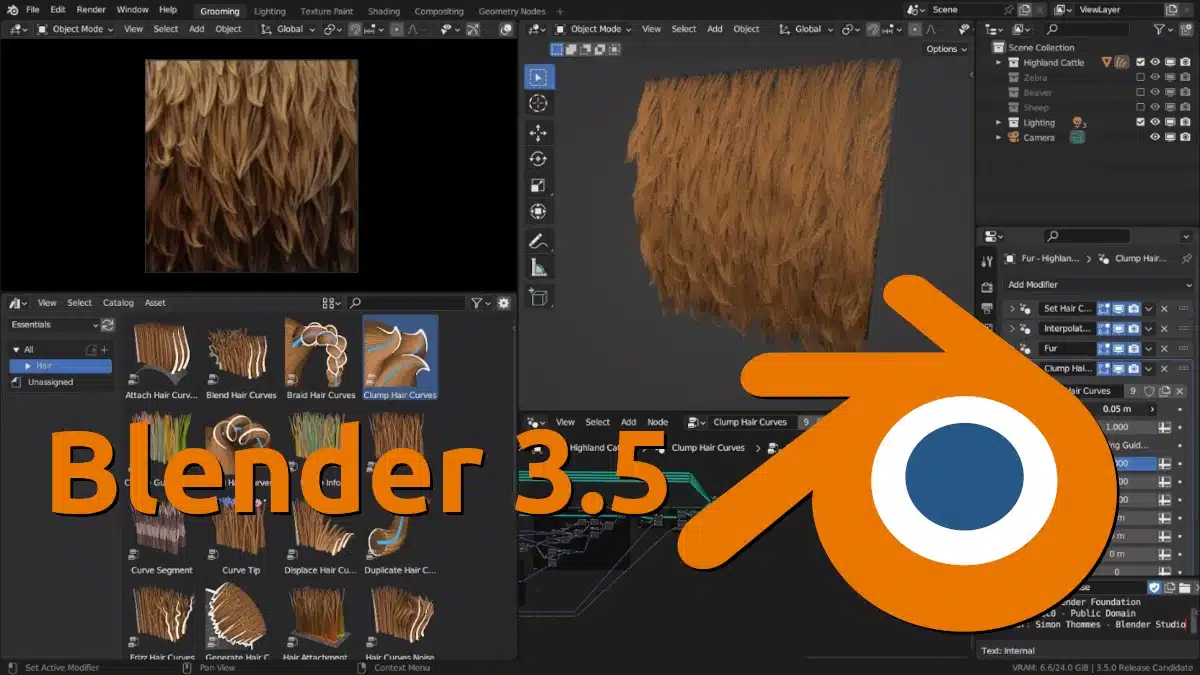
Blender 3.5 llega con muchas mejoras de peluquería como su novedad más destacada

Blender 3.5

Lo sé. Sé perfectamente que este famoso programa no tiene nada que ver con la peluquería. ¿O sí? En realidad no, pero sí que tiene que ver con todo lo que se pueda agregar a una imagen, y más si es en 3D. Esta tarde, Blender Foundation ha anunciado el lanzamiento de Blender 3.5, y gran parte del protagonismo se la han llevado las mejoras que permitirán hacer que el tratamiento y el movimiento de los cabellos se vea más realistas.

Aunque el proyecto ha lanzado Blender 3.5 y pronto tiene que llegar Blender 3.6, también se están preparando para el lanzamiento de la v4.0, programada para finales de este 2023. En cuanto a la lista de novedades de la versión que ha llegado hoy, y como siempre, es bastante extensa, pero si resumimos la de la peluquería en una, la lista encoge. A continuación tenéis lo más destacado que ha llegado junto a esta versión.

Novedades más destacadas de Blender 3.5

  • Muchas mejoras relacionadas a los peinados, y para verlas con más detalle recomendamos ver el artículo original cuyo enlace tenéis encima de estas líneas.
  • Nuevo nodo Image Info.
  • Nuevo nodo Image input.
  • Nuevo nodo Blur Attribute.
  • El nodo Store Named Attribute ahora puede almacenar atributos vectoriales 2D.
  • Nuevo tipo de extensión espejo para Textura de Imagen.
  • Se ha cambiado el nombre de los nodos de utilidad de campo.
  • Interfaz de usuario de modificadores mejorada.
  • Nuevo operador Mover a Nodos.
  • Arrastrar y soltar activos de grupo de nodos en la ventana gráfica.
  • Nuevo nodo Interpolar Curvas.
  • Recortar curvas ahora tiene entrada de selección.
  • Cambios de procedimiento más rápidos.
  • Mantenga pulsada la tecla Alt para desactivar la fijación automática de nodos.
  • Nuevo nodo Edges to Face Groups.
  • Salida de mapa UV en nodos primitivos de malla.
  • Dividir aristas es ahora 2 veces más rápido.
  • Visualización más rápida de muchas instancias de geometrías.
  • Menú contextual mejorado en el Editor de Nodos.
  • Copiar y Pegar nodos en la posición del ratón.
  • Reorganizado el menú Añadir Nodos de Geometría.
  • Mantenga pulsada la tecla Alt para intercambiar enlaces de nodos mientras los conecta.
  • Simulación de tela un 25% más rápida mediante autocolisión

Blender 3.5, que sucede a la v3.4 que llegó con soporte oficial para Wayland, entre otras cosas, ya se puede descargar desde su página web oficial para todos los sistemas soportados. Desde allí, los usuarios de Linux podemos descargar el tarball, y en los próximos días empezará a llegar a los repositorios oficiales de la mayoría de distribuciones Linux y Flathub. Para los que prefieran el paquete snap, ya está disponible en Snapcraft.

from Linux Adictos https://ift.tt/SruoJqZ
via IFTTT

Scrcpy, una excelente aplicación para duplicar la pantalla Android en tu PC

Scrcpy

Scrcpy es una aplicación de duplicación de pantalla gratuita y de código abierto que permite el control de un dispositivo Android desde una computadora de escritorio con Windows, macOS o Linux.

Si lo que buscas es poder controlar tu dispositivo Android desde tu ordenador o simplemente poder duplicar la pantalla de tu móvil en tu ordenador, la aplicacion de la que hablaremos el día de hoy puede que sea de tu interés.

Y es que hace poco se dio a conocer el lanzamiento de la nueva versión de la aplicación Scrcpy 2.0, que permite reflejar el contenido de la pantalla de un teléfono inteligente en un entorno de usuario estacionario con la capacidad de controlar el dispositivo, trabajar de forma remota en aplicaciones móviles usando el teclado y el mouse, ver videos y audio.

Sobre Scrcpy

Scrcpy es una herramienta gratuita de duplicación de pantalla de Android de código abierto que permite a los usuarios controlar Android en PC y Mac (a través de USB y de forma inalámbrica), sin siquiera instalar ninguna aplicación.

La herramienta es compatible con Windows 10, macOS y Linux. La característica más importante de Scrcpy es su baja tasa de latencia de 35 y 70 ms, lo que hace que su rendimiento esté a la par con Vysor, una de las aplicaciones más populares para duplicar Android.

La conexión del teléfono inteligente se puede realizar a través de USB o TCP/IP. Se inicia una aplicación de servidor en el teléfono inteligente, que interactúa con un sistema externo a través de un túnel organizado mediante la utilidad adb.

Pero a diferencia del modelo freemium de Vysor, Scrcpy es completamente gratuito e incluye todas las funciones necesarias, como compartir archivos, cambiar la resolución, grabar pantalla, hacer clic en capturas de pantalla y mucho más. Dado que Scrcpy no implica la instalación de una aplicación, también es una de las aplicaciones espejo más seguras para Android.

No se requiere acceso root al dispositivo. La aplicación del servidor genera un flujo de video (a elegir entre H.264, H.265 o AV1) con el contenido de la pantalla del teléfono inteligente y el cliente decodifica y muestra el video. Los eventos de entrada de teclado y mouse se transmiten al servidor y se sustituyen en el sistema de entrada de Android.

Características clave:

  • Alto rendimiento (30~120fps).
  • Compatibilidad con resoluciones de pantalla de 1920 × 1080 y superiores.
  • Baja latencia (35~70ms).
  • Alta velocidad de inicio (alrededor de un segundo antes de que se muestren las primeras imágenes de la pantalla).
  • Emisión de sonido.
  • Posibilidad de grabar sonido y video.
  • Admite la duplicación cuando la pantalla del teléfono inteligente está apagada/bloqueada.
  • Portapapeles con la capacidad de copiar y pegar información entre una computadora y un teléfono inteligente.
  • Calidad de transmisión de pantalla personalizable.
  • Compatibilidad con el uso de un teléfono inteligente Android como cámara web (V4L2).
  • Simulación de un teclado y un mouse conectados físicamente.
  • Modo OTG.

De los cambios que se realizaron en la nueva versión, se destacan los siguientes:

  • Se agregó la capacidad de reenviar sonido (funciona en teléfonos inteligentes con Android 11 y Android 12).
  • Se agregó compatibilidad con los códecs de video H.265 y AV1.
  • Se agregaron las opciones «–list-displays» y «–list-encoders».
  • Habilitada la opción «–turn-screen-off» para trabajar en todas las pantallas.
  • Herramientas de plataforma actualizadas 34.0.1 (adb), FFmpeg 6.0 y SDL 2.26.4 para la versión de Windows.

Descargar y obtener Scrcpy

Para los interesados en poder obtener los programas cliente para la gestión de smartphones, deben saber que están preparados para Linux, Windows y macOS. El código del proyecto está escrito en lenguaje C (aplicación móvil en Java) y se distribuye bajo la licencia Apache 2.0.

Por la parte de los requisitos para el dispositivo Android, se mencinona que se requiere al menos API 21 (Android 5.0), el reenvío de audio es compatible con API 30 (Android 11) y tener habilitada la depuración de USB en su(s) dispositivo(s).

En algunos dispositivos, también se debe habilitar una opción adicional USB debugging (Security Settings) (este es un elemento diferente de USB debugging) para controlarlo con un teclado y un mouse. Es necesario reiniciar el dispositivo una vez que se establece esta opción.

Scrcpy está empaquetado en varias distribuciones y administradores de paquetes y se pueden instalar desde los repositorios de estas.

Por ejemplo para los que son usuarios de Debian/Ubuntu, basta con abrir una terminal y en ella teclear el siguiente comando:

sudo apt install scrcpy

Mientras que para Arch Linux, Manjaro, Arco Linux o cualquier otra distro basada en Arch, el comando de instalación es el siguiente:

sudo pacman -S scrcpy

Para el caso de Fedora y derivados de este, primero debemos habilitar un repositorio para poder instalar el paquete:

sudo dnf copr enable zeno/scrcpy && dnf install scrcpy

En el caso de Gentoo:

emerge scrcpy

Finalmente, para cualquier distribucion de linux con soporte para Snap, basta con teclear:

snap install scrcpy


from Linux Adictos https://ift.tt/yWa7FB4
via IFTTT

Los 30 años de Red Hat

Red Hat cumple 30 años

Linux lleva mucho tiempo entre nosotros y el software libre bastante más, por lo que no es extraño que haya proyectos que tengan un par de décadas a sus espaldas. Sin embargo, los 30 años de Red Hat son una muestra del poder de código abierto.

Antes de ser adquirida por IBM, Red Hat fue la primera compañía independiente basada en software libre en obtener capitalización y ganancias record.  Novell ya no existe, Oracle no empezó con software libre y Canonical fue fundada por un millonario, por lo tanto podemos decir que es la única que se hizo desde abajo

Los 30 años de Red Hat

Hace 30 años, dos años después de que Linus Torvalds publicaba la primera versión del núcleo Linux y Richard Stallman la segunda de la licencia GPL, un pequeño empresario conoció en una conferencia de tecnología a un joven que había creado su propia distribución de Linux y la distribuía en cd’s por correo desde su casa de Carolina del Norte.

Todo comenzó cuando Bob Young, que vendía piezas de computadora por correo desde su casa en Connecticut, compró varias copias de la distribución y las agregó a su catálogo. Se vendieron como pan caliente.

El nombre surgió porque Marc Ewing, el creador de la distribución, usaba siempre una gorra roja que perteneció a su abuelo. Cada vez que alguien necesitaba ayuda en el laboratorio de computación de su universidad lo mandaban a hablar con «el de la gorra roja». La gorra no era el sombrero fedora del actual logotipo sino una de Lacrosse, un deporte de origen nativo muy popular en ciertas regiones de Estados Unidos.

Sin embargo, el primer logo no fue ninguno de los dos sino un sombrero de copa sobre las palabras Red Hat. Francamente, me di cuenta que es un sombrero de copa por la descripción. Para mi es una flecha apuntando hacia abajo.  Posteriormente lo cambiaron por la silueta negra de un hombre caminando con un maletín. La única nota de color es un sombrero rojo. Lo creo un ingeniero de la empresa modificando un clip art.

En 1996 se registra el primer logo y hace su aparición el sombrero fedora rojo en la cabeza del «Hombre sombra». Este superhéroe, con aspecto de espía o detective privado, intenta reflejar la filosofía de la empresa. Recordemos que eran los noventa en los que Microsoft comenzaba su reinado y el modelo de licencias privativas de software era la regla. El hombre sombra venía a desafiar los cimientos de la industria con productos basados en la colaboración de la comunidad y en la libre distribución de la información.

En 1999 Red Hat logra su primer éxito económico con una oferta pública de acciones en la que consiguió una capitalización de cinco mil millones de dólares un día después de su debut.

En el año 2001 cambió el modelo de negocios. En lugar de vender el software en caja, loe empezó a distribuir bajo la forma de suscripción y dirigido exclusivamente al mercado corporativo. La distribución cambió su nombre a Red Hat Enterprise Linux.

En el año 2012 Red Hat se convirtió en la primera empresa basada en tecnologías de código abierto que logró superar los mil millones de dólares de ingresos. Cuatro años después pasó la barrera de los dos mil millones de dólares de ingresos. En el 2018 el sombrero se convirtió en el protagonista indiscutible del logo.

En los que muchos temíamos fuera su final, IBM consumó la adquisición de una empresa de software más importante de la historia comprando Red Hat en treinta y cuatro mil millones de dólares.  Afortunadamente la empresa continuó manteniendo su independencia más allá de algunas decisiones polémicas como forzar a CentOS a convertirse en un banco de pruebas o usar su poder en diversas comunidades detrás de proyectos de código abierto  para imponer sus tecnologías por sobre los desarrollos de sus competidores.

Alguien dijo que las cosas son como son y no como debieran ser. Hoy el mundo Linux está dominado por las corporaciones y Red Hat tuvo mucho que ver en eso. Puede que sea parte de una gran empresa, pero sigue siendo una empresa que se hizo desde abajo y que, aunque al menos a mi no me gusta la forma en que lo hace, dedica sus considerables recursos a sostener varios proyectos de código abierto.

from Linux Adictos https://ift.tt/Cxk4c8H
via IFTTT

Ubuntu Cinnamon se confirma como sabor oficial. Primera entrega, la beta de Lunar Lobster

Ubuntu Cinnamon es sabor oficial

Como ya adelantamos a finales de enero, más concretamente lo hizo mi compañero Diego, Ubuntu Cinnamon ya es oficialmente un sabor oficial de Ubuntu, valga la redundancia. Hace dos meses ya le habían dado la bienvenida, pero semi-internamente. En aquel momento, ni el líder del proyecto ni ninguno de sus colaboradores dijo nada por ningún medio, y se han esperado hasta esta semana para dar la noticia, lo que tiene su sentido.

El líder de Ubuntu Unity lo hizo poco más o menos igual. Si mi memoria no me falla, Sudra sí dijo algo en cuanto se enteró, pero el comunicado oficial lo dio justo cuando faltaban días para lanzar la beta de la familia Kinetic Kudu. Lunar Lobster llegará el 20 de abril, y en unos días, de hecho ya están subiendo imágenes y haciendo las pruebas pertinentes, ya se podrá probar la beta de Ubuntu 23.04, momento en el que Ubuntu Cinnamon, ahora ya al 100%, será un sabor oficial. La diferencia entre ese momento y el comunicado de su llegada, como hace dos meses con el mensaje menos público, es que su beta ya aparecerá en el cdimage de Ubuntu.

Ubuntu Cinnamon llevaba 4 años como «Remix»

Hace ya casi 4 años desde que Ubuntu Cinnamon Remix empezó a dar sus primeros pasos. Recuerdo que después del verano de 2019 encontré algo en Twitter sobre Ubuntu Cinnamon, y me di un paseo por todo su Timeline para enterarme bien de todo. Era eso, un nuevo «Remix», la coletilla que llevan todas las distribuciones basadas en Ubuntu que quieren llegar a formar parte del equipo oficial. Lo recuerdo bien, porque además pasó algo que no me gustó nada: aquel post fue copiado, traducido y pegado en un medio brasileño (un saludo si me leen), y Joshua Peisach les felicitó y agradeció la difusión a ellos. Luego se me acusó a mí de plagio, porque un retardo en la publicación en redes hacía parecer que mi artículo había sido el que plagiaba.

No está mal basarse/inspirarse en la información de otros, pero el copia/pega, si no es de fuentes oficiales, es de hacérselo mirar. Una cosa es enterarse de una noticia por otro medio e ir a la fuente oficial, y la otra es hacer tuyo el contenido creado por otro sin citar fuentes.

Pero eso es parte del pasado, y ahí debe quedar. El presente es que Ubuntu Cinnamon ha conseguido formar parte del equipo oficial. Fue el primero en aparecer de una lista, digamos, mediana en la que también estuvo Ubuntu Unity y están Ubuntu Web, UbuntuEd (los tres anteriores del mismo desarrollador), UbuntuDDE y Ubuntu Sway, no sé si me dejo alguno. Además, se espera una resurrección, la de Edubuntu que podría volver de la mano del líder del proyecto de Ubuntu Studio y su mujer, quien sería la líder oficial, o por lo menos en los despachos.

¿Competencia para Linux Mint?

Sobre el sabor en sí, hay que saber que la relación entre Ubuntu Cinnamon, Ubuntu y Cinnamon será parecida a la de Kubuntu, Ubuntu y KDE neon. KDE neon tiene base Ubuntu, pero el escritorio lo crea KDE y lo sube antes al sistema operativo que más controla. Kubuntu también es de KDE, pero está bajo el paraguas de Canonical, y no actualiza Plasma hasta que cambian de versión, a no ser que se añada su repositorio Backports. De una manera similar, Ubuntu Cinnamon es ahora parte de Ubuntu, pero no ha llegado para competir directamente con Linux Mint, también de base Ubuntu. El sabor principal del linux «menta» es el Cinnamon, y tiene toda la preferencia. Además, Linux Mint no está obligado a hacer nada de lo que diga Canonical, y de hecho deshace muchos de los cambios polémicos que la compañía de Mark Shuttleworth obliga a introducir.

En cuanto a plazos, Ubuntu sale en abril y octubre, y Linux Mint sobre junio y diciembre. Las nuevas versiones de Mint incluyen una nueva versión de Cinnamon, mientras que las del sabor oficial de Canonical llega con un Cinamon que fue lanzado de 4 a 5 meses antes.

En lo personal, y aunque le doy la bienvenida a Ubuntu Cinnamon, creo que yo no lo usaré nunca. Si uso Ubuntu, me decanto por la edición principal (GNOME) o Kubuntu, y si quiero Cinnamon + Ubuntu, Linux Mint me atrae más. Ahora bien, si Canonical ha decidido aceptar un nuevo componente en la familia es porque cumple con sus requisitos de calidad, lo que es otra manera de decir que Ubuntu Cinnamon tiene a una gran compañía detrás. Como siempre se dice en estos casos, al final la decisión es nuestra.

from Linux Adictos https://ift.tt/4ObiFxP
via IFTTT

PiEEG, un dispositivo con una RPi que permite una persona conecte su cerebro a una computadora

PIEEG

PiEEG es un dispositivo para un lector asequible pero preciso de bioseñales cerebrales

Ildar Rakhmatulin, un investigador del Imperial College en el Reino Unido, ha desarrollado un dispositivo que convierte una Raspberry Pi en una interfaz cerebro-computadora

Este dispositivo llamado PiEEG, es un módulo adicional que se conecta a la Raspberry Pi. Al igual que otros dispositivos de electroencefalografía (EEG), electromiografía (EMG) y electrocardiografía (ECG), PiEEG sería capaz de medir las señales eléctricas del cerebro y más allá de interpretar las recibidas.

Según Rakhmatulin, este proyecto se inició porque notó que el interés por la neurociencia aumentaba con los años. Al principio, Rakhmatulin inventó una pequeña interfaz cerebro-computadora portátil. De acuerdo con la descripción hecha por el investigador, este equipo compacto de EEG que tenía una forma circular y un radio de solo 25 mm permitía un uso diario cómodo de día y de noche.

Los datos recopilados por el dispositivo debían enviarse a un servidor personal mediante el protocolo TCP-IP, lo que permitía el funcionamiento inalámbrico y un rango de movimiento decente para el usuario. Este primer modelo también tenía una capacidad de supresión de ruido incorporada para mejorar la precisión de las grabaciones con un ruido de entrada máximo de menos de 0,35 μV.

Después del diseño, el costo total de este primer modelo fue de alrededor de $350 por 24 electrodos. Pero la escasez de chips que se produjo entre 2020 y 2021 aumentó considerablemente el costo del dispositivo. Para no abandonar su proyecto, el investigador decidió lanzar una segunda versión de su interfaz cerebro-computadora, pero esta vez basada en una Raspberry Pi lo que permitió un funcionamiento inalámbrico y un rango de movimiento decente para el usuario.

La elección de Raspberry Pi se hizo porque, según Rakhmatulin, es la computadora de placa única más popular del mercado y la forma más fácil de comenzar a dar los primeros pasos en neurociencia. Para esta segunda iteración, el investigador explica que el escudo se puede obtener usando Raspberry Pi 3 o 4, que cuesta menos de $100. Por lo tanto, es económico y fácil de mantener.

Combinado con el complemento, PiEEG costará entre $ 250 y $ 350 con las siguientes características:

  • Compatible con Raspberry Pi 3 o 4
  • 8 canales para conectar electrodos húmedos o secos
  • Transferencia de datos a través del protocolo SPI con una frecuencia de 250 SPS a 16 kSPS y una resolución de 24 bits por canal
  • Ganancia de señal programable: 1, 2, 4, 6, 8, 12, 24
  • Capacidad para medir la impedancia
  • Relación de rechazo de modo común de CMRR: 120
  • Ruido interno: 0,4 μV
  • Ruido externo: 0,8 μV
  • Relación señal/ruido (SNR): 130 dB
  • LED para indicación de alimentación e indicación de conexión ADS1299
  • 3 pines libres para conectar objetos externos (tierra y canal Raspberry Pi)
  • Los 33 pines de Raspberry Pi GPIO se pueden usar para varias tareas, como conectar dispositivos externos
  • Fácil programación con el software de código abierto suministrado para leer y procesar datos en Python, C y C++

Para aquellos que deseen obtenerlo, recientemente se ha lanzado una campaña de crowdfunding. La versión de 4 canales del PiEEG cuesta $250 y la versión de 8 canales cuesta $350.

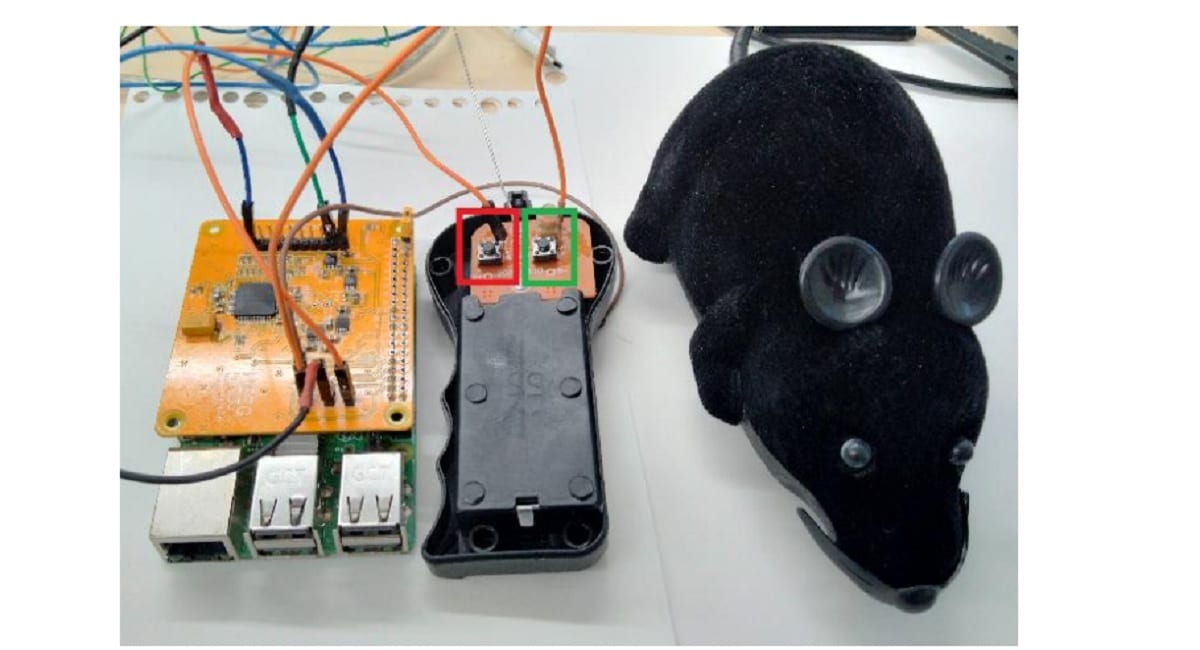
Rakhmatulin y sus colaboradores también publicaron un artículo que demuestra su funcionalidad: pudieron controlar un ratón de juguete parpadeando.

«Pero el potencial es mucho mayor y el dispositivo se puede usar en muchas industrias diferentes, según los deseos y las capacidades del usuario», escribió.

De hecho, informa Rakhmatulin, las señales PiEEG se pueden usar, por ejemplo, para el control inteligente del hogar, juegos, robótica, entrada de teclado virtual o incluso experimentos de polígrafo de bricolaje. El dispositivo «también puede ser utilizado por entusiastas del aprendizaje automático para crear proyectos para controlar robots y miembros mecánicos con poder de pensamiento, control del sueño, control de la meditación o como detector de movimiento, mentiras y muchos más», señala Rakhmatulin.

La buena noticia con este tipo de proyectos de bajo costo es que podrían aprender más sobre el cerebro en los próximos 10 años de lo que hemos aprendido en los últimos 50. Sin embargo, el problema ahora sería encontrar personas que acepten que cualquiera puede conectarse a su cerebro. Pero además, no se pueden excluir las dificultades materiales. De hecho, se informa que los electrodos se desgastan rápidamente con el tiempo, lo que podría aumentar el costo de usar el dispositivo. Además, es necesario encontrar una manera de mantener estos electrodos en su lugar durante un largo período, lo que no es fácil durante los experimentos.

Pero ya con la capacidad de leer señales cerebrales de forma económica y realizar tareas a partir de esas señales, está resurgiendo el polémico debate sobre mantener la memoria humana en un dispositivo de almacenamiento.

Fuente: https://arxiv.org

from Linux Adictos https://ift.tt/CYTtPBb
via IFTTT