Ubuntu 23.10 ya disponible. Novedades y descargas de todas las versiones oficiales

Ubuntu 23.10 Mantic Minotaur

El 12 de octubre ha sido el día en el que ha llegado Ubuntu 23.10 Mantic Minotaur. Aunque se conoce como «Ubuntu» a la versión principal con escritorio GNOME, en realidad es el sistema operativo base de todos los sabores oficiales. Dicho de otro modo, todos son Ubuntu, pero con su propia interfaz y personalización. Por lo tanto hay muchos componentes compartidos entre todas las ediciones, como el kernel o el tiempo durante el cual estarán soportados.

Mantic Minotaur llega con Linux 6.5 con ya algunas actualizaciones de mantenimiento, y todos estarán soportados durante 9 meses, hasta julio de 2024. El tiempo de soporte sólo es diferente en los lanzamientos LTS, ya que la edición principal (GNOME) está soportada durante 5 años, pero los sabores pueden estarlo 5 o sólo 3. Explicado esto, vamos primero con las novedades compartidas por todos los sabores oficiales, que recordamos que ahora ascienden a 11.

NOTA: hubo un problema con algunas ISO y no estarán disponibles hasta que lo solucionen. Publicaremos un breve artículo en breve informando sobre esto.

Novedades de Ubuntu 23.10

Generales

Entre lo general tenemos software como:

  • Nuevos fondos de pantalla, en algún caso generados por AI.
  • LibreOffice 7.6.2
  • Thunderbird 115.2.3
  • Firefox 117-118.
  • Mesa 23.2.
  • GCC 13.2.0
  • binutils 2.41
  • glibc 2.38
  • GNU Debugger 14.0.50.
  • Python 3.11.6

Edición principal, GNOME 45 y soporte para ZFS

Ubuntu 23.10
Ubuntu 23.10 usa GNOME 45 como novedad más destacada. Relacionado con el escritorio o partes de él, ahora hay un ajuste para la retroiluminación que aparece en portátiles y sólo si la tienen. Más sobre el escritorio o interfaz, ahora incluye una extensión que permite gestionar el apilado de ventanas.

Tilin Windows

Firefox está en su versión Wayland por defecto, lo que puede mejorar incluso la calidad de lo que muestra. En el instalador está seleccionada por defecto la opción mínima, por lo que mucho cuidado aquellos que prefieran la completa con software como LibreOffice, Thunderbird o el calendario. En el mismo instalador ha vuelto la opción de usar ZFS y TPM experimental.

Como nuevas aplicaciones, el centro de aplicaciones, también conocido como App Center, ya está disponible, incluso con soporte para paquetes de Debian. Lo que pasa es que aún tienen que traducir algunas partes al español. Y también hay una para actualizar el firmware. Ambas están basadas en Flutter y en formato snap.

Por último, el fondo de pantalla es dinámico y cambiará del morado habitual a uno como el de la captura de cabecera si usamos el modo oscuro. Si lo queréis como siempre ha sido, podéis hacer lo que se explica en este breve tutorial.

Kubuntu se mantiene en Plasma 5.27 porque no hay nada más nuevo

Kubuntu 23.10

Kubuntu 23.10 se queda en Plasma 5.27, la versión lanzada en febrero de este 2023, pero es que KDE no ha lanzado ninguna nueva versión más. Es la última de la serie 5, y la siguiente mayor será ya Plasma 6. Pero no es el mismo Plasma que lanzaron entonces, ya que lo que incluye Mantic Minotaur es concretamente Plasma 5.27.8, y con ocho versiones de mantenimiento ya es mucho más estable. Y más que lo será.

Entre el resto de novedades, usa KDE Frameworks 110, KDE Gear 23.08.1 y Qt 5.15.10.

Lubuntu sube a LXQt 1.3.0

Lubuntu 23.10

Lubuntu 23.10 ha subido el escritorio a LXQt 1.3.0, disponible desde abril, pero no llegó a tiempo para 23.04. La versión de Qt usada esta vez es 5.15.10, y entre sus paquetes actualizados encontramos Featherpad 1.3.5.

Xubuntu mejora el soporte de hardware y estabilidad en el mismo Xfce

xubuntu-23-10

Xubuntu 23.10 se ha centrado en la estabilidad, la gestión de la memoria y el soporte de hardware. Usa Xfce 4.18 y componentes de GNOME 45 y MATE 1.26. En esta versión se ha mejorado mucho la integración y estabilidad con el protector de pantalla.

Ubuntu Budgie mejora la imagen para la Raspberry Pi

Ubuntu Budgie 23.10 lanzado

Ubuntu Budgie 23.10 ha subido la versión de su escritorio al 10.8 que salió durante este agosto. Aparte de eso, han mejorado la imagen para la Raspberry Pi y se han actualizado los temas a las últimas versiones. Todos ellos están disponibles también en 23.04 y alguno que otro ha llegado a 22.04.

En la pantalla de bienvenida, Welcome ha sido movido a core22, se han realizado ajustes en el tamaño de la captura de pantalla de Dropbox y en el mensaje al instalar Flatpaks, la instalación de Nemo Dropbox ha sido ajustada para ser más fluida y el nuevo cambio de imagen de Fluent está disponible.

Ubuntu MATE tienen nuevo fondo generado por AI

Ubuntu Mate 23.10

Ubuntu MATE 23.10 usa MATE 1.26.2. Es el proyecto que lidera Martin Wimpress quien se encarga de este escritorio que pretende ser el viejo GNOME 2 adaptado a los nuevos tiempos, por lo que, aunque parezca que sólo tiene una novedad, en realidad son muchas que han diseñado para sí mismos, y también para el que quiera instalarlas en su distribución.

Otra novedad es que han vuelto a hacer lo que hicieron en 23.04 y hay otro fondo de pantalla generado por AI.

Ubuntu Unity se queda en 7.7, pero deja una promesa interesante

Ubuntu Unity 23.10

Ubuntu Unity 23.10 parece una versión de transición. Se han centrado en preparar un futuro en el que darán el salto a UnityX y empezarán a usar Wayland, y también en implementar el soporte para CUPS 2.0.

Pero si hay algo que de verdad llama la atención de este Ubuntu Unity 23.10 es algo que aún no han lanzado, pero está en camino: una ISO con escritorio Lomiri, que es el que usa Ubuntu Touch. No la han lanzado aún porque hay bugs que tienen que corregir, pero podremos probarla en unos días.

Ubuntu Cinnamon ya usa el mismo escritorio que Linux Mint

Fondo de Ubuntu Cinnamon 23.10

Ubuntu Cinnamon 23.10 usa Cinnamon 5.8.4, que es lo que hay disponible desde junio, pero con ya 4 actualizaciones de mantenimiento. Aparte de eso, se puede destacar que ahora soporta gestos con Touchegg.

Ubuntu Studio actualiza su software para creadores de contenido

Ubuntu Studio 23.10

Ubuntu Studio 23.10 usa los mismos Plasma 5.27.8, KDE Frameworks 5.110, KDE Gear 23.08.1 y Qt 5.15.10 que Kubuntu 23.10, pero su punto distintivo son las aplicaciones multimedia. Este Mantic Minotaur incluye:

  • Audio:
    • PipeWire pasa a ser el servidor de audio por defecto.
    • Carla 2.5.7.
    • lsp-plugins1.2.11.
    • Audacity 3.3.3.
    • Ardour 7.5.0
    • Patchance 1.1.0
  • Gráficos:
    • digiKam 8.1.0.
    • Darktable 4.4.2.
    • Krita 5.1.5.
    • GIMP 2.10.34.
  • Vídeo:
    • OBS Studio 29.1.3.1.
    • Blender 3.6.2.
    • Kdenlive 23.08.1.
    • Freeshow 0.9.7.
    • Q Light Controller Plus 4.12.7.
  • Otro software incluye Scribus 1.5.8, Inkscake 1.1.2 y MyPaint 2.0.1.

Edubuntu añade nuevas aplicaciones a su sistema para la educación

Edubuntu 23.10 se ha construido sobre Ubuntu 23.10 y usa GNOME 45 con todas sus novedades. Además, en esta versión han añadido las aplicaciones Creador de discos de inicio, Videos de GNOME, GNOME Music, Copias de seguridad, Basic256, Gestor de extensiones, OpenBoard, Mnemosyne y Convertall.

Ubuntu Kylin se renueva por dentro

Ubuntu Kylin 23.10

Ubuntu Kylin 23.10 es un lanzamiento discreto que se ha centrado sobre todo en actualizar componentes internos y la estabilidad. Usa el escritorio UKUI 3.1.

Hay donde elegir. ¿Con cuál te quedas?

.boton {color: white; background-color: grey; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/zn4cYg0
via IFTTT
Qt 6.6 ya fue liberado y estas son sus novedades

qt-6

En la sexta versión de la serie Qt 6, presentamos muchas funciones nuevas para los desarrolladores de gráficos e interfaz de usuario y el backend de la aplicación

En esta nueva versión que se presenta de QT 6.6, se destaca que se ha añadido «Qt Graphs» el cual es un módulo experimental cuyo objetivo es proporcionar un módulo de propósito general para visualizar grandes colecciones de datos que cambian rápidamente y generar varios tipos de gráficos.  El módulo aún está en desarrollo y actualmente se enfoca en reproducir la funcionalidad de Qt DataVisualization sobre Qt Quick 3D y usar el nuevo motor de renderizado que admite varias API 3D.

Otra de las novedades que se destaca de esta nueva versión, es el módulo QT Multimedia en el cual se ha agregado una clase QWindowCapture para capturar el contenido de ventanas individuales. QWindowCapture proporciona una lista de ventanas disponibles para capturar y se puede usar en aplicaciones para compartir ventanas. La captura de ventanas y pantalla es compatible con el backend de FFmpeg en todas las plataformas, excepto en los sistemas que utilizan el protocolo Wayland.

Ademas de ello, en QT Quick se ha agregado soporte para modos de selección en el tipo QML TableView, se ha proporcionado la capacidad de cambiar la propiedad rootIndex y se ha ampliado el control sobre el diseño de las barras de desplazamiento en el tipo QML Flickable.

Qt Graphs

Con Qt Graphs, las aplicaciones pueden visualizar grandes cantidades de datos que cambian rápidamente

En el módulo QT Quick, se proporciona soporte experimental para el diseño de interfaz adaptable, pues ahora para cambiar dinámicamente el diseño de la interfaz según el tamaño de la ventana y colocar elementos automáticamente teniendo en cuenta la estructura del diseño actual, se propone la clase LayoutItemProxy  y el módulo Qt Quick Layouts brinda la capacidad de usar tamaños de celda uniformes para diseños con elementos organizados.

También en QT Quick, ahora se implementa una nueva API para la configuración avanzada del diseño en fuentes OpenType. Con QT 6.6, ahora es posible utilizar el módulo Qt Quick Shapes para dibujar líneas y curvas de alta calidad utilizando un sombreador de fragmentos.

Se ha trabajado para documentar el motor de renderizado RHI, así como para estabilizar la API de bajo nivel asociada a él. El nivel de compatibilidad con versiones anteriores de RHI ahora seguirá la API Qt Platform Abstraction, lo que permitirá que RHI se use directamente para desarrollar código multiplataforma de bajo nivel que funcione con todas las pilas de gráficos y API de gráficos populares.

QT TextToSpeech ahora tiene la capacidad de generar datos PCM para un procesamiento posterior de voz sintetizada, ademas de que en este nuevo lanzamiento se proporcionaron configuraciones adicionales para la segmentación de texto, se agregó una API para buscar las voces requeridas y se agregó una API para determinar las funciones del motor disponibles.

Por otra parte, se destaca el soporte para Android 13, junto con el cual se ha mejorado también el soporte para la arquitectura ARM en plataformas Windows y Linux. Junto con los mantenedores del proyecto Debian, los paquetes con Qt 6 para Debian 11 y Debian 12 se colocan en los repositorios estándar de la distribución, y los paquetes con componentes comerciales de Qt 6.6 para Debian se colocan en los repositorios de Qt Company.

Se han mejorado las herramientas de desarrollo para WebAssembly, pues en la nueva versión simplifica la depuración de aplicaciones WebAssembly y mejora el mantenimiento de esta plataforma gracias al soporte para enlaces dinámicos (las aplicaciones WebAssembly ahora pueden suministrarse con bibliotecas y complementos Qt compartidos).

De los demás cambios que se destacan:

  • Se ha agregado una API al módulo Qt WebEngine para acceder a la configuración de privacidad y seguridad, que permite deshabilitar ciertas funciones del motor del navegador.
  • Se han agregado propiedades a la clase QMediaRecorder para controlar la calidad, resolución y tasa de bits del video.
  • Se ha agregado al módulo Qt Quick 3D soporte para la creación procesal de texturas y geometría basada en una malla poligonal de QML.
  • El conjunto de módulos «Qt para Python», que proporciona herramientas para crear aplicaciones gráficas en Python usando Qt, ha agregado soporte para operaciones asincrónicas usando asyncio.
  • Se ha asegurado la compatibilidad de Qt para Python con dispositivos basados ​​en la arquitectura AArch64.
  • Se ha actualizado la pila Boot2Qt, que se puede utilizar para crear sistemas móviles de arranque con un entorno basado en Qt y QML.
  • Se ha agregado al módulo Qt Sql un complemento compatible con Mimer SQL DBMS y se han ampliado las configuraciones de conexión en el controlador para MySQL y MariaDB DBMS.
  • El módulo Qt PDF proporciona clases para acceder a enlaces, miniaturas de páginas y páginas seleccionadas.

Si deseas conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener Qt 6.6

Para los interesados en la nueva rama de Qt 6.6 deben saber que se brinda soporte para Windows, macOS, plataformas Linux, iOS, Android, webOS, WebAssembly, INTEGRITY y QNX. La nueva versión la pueden obtener en el siguiente enlace.

from Linux Adictos https://ift.tt/WcfYzj6
via IFTTT

Fueron detectadas 3 vulnerabilidades en los controladores GPU de ARM 

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

La semana pasada, ARM dio a conocer información sobre tres vulnerabilidades en sus controladores de GPU utilizados en los sistemas Android, ChromeOS y Linux y como tal las vulnerabilidades permiten que un usuario local sin privilegios ejecute su código con derechos del kernel.

Por su parte Google, también abordo parte de los problemas de seguridad en Android y menciona los atacantes ya han estado explotando una de las vulnerabilidades (CVE-2023-4211) en exploits funcionales para llevar a cabo ataques dirigidos del tipo Zero Day. Por ejemplo, la vulnerabilidad se puede utilizar en aplicaciones maliciosas distribuidas a través de fuentes dudosas para obtener acceso completo al sistema e instalar componentes que espíen al usuario.

Sobre las vulnerabilidades encontradas y de la cual ya se menciono, es la CVE-2023-4211, la vulnerabilidad surge al realizar una operación incorrecta de la memoria de la GPU, la cual podría dar como resultado el acceso a la memoria del sistema ya liberada, que podría usarse mientras se ejecutan otras tareas en el kernel. Los modelos de GPU vulnerables se utilizan en los teléfonos inteligentes Google Pixel 7, Samsung S20 y S21, Motorola Edge 40, OnePlus Nord 2, Asus ROG Phone 6, Redmi Note 11, 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro , Reno 8 Pro y algunos dispositivos con chips Mediatek.

La evaluación de la gravedad se basa en el efecto que la explotación de la vulnerabilidad podría tener en un dispositivo afectado, suponiendo que las mitigaciones de la plataforma y el servicio estén desactivadas para fines de desarrollo o si se omiten con éxito.

Por la parte de la solución de la vulnerabilidad, se menciona que esta fue distribuida en la actualización del controlador r43p0 para las GPU de Mali basadas en microarquitecturas Bifrost y Valhall, así como para las GPU ARM de quinta generación. No se ha publicado ninguna actualización de controladores para las GPU de la familia Midgard. La solución también se ofrece como parte de las actualizaciones de septiembre para todas las ramas con soporte actual de Chrome OS y en la actualización de Android de octubre.

Otra de las vulnerabilidades que se dio a conocer es CVE-2023-33200 y la cual surge en las operaciones incorrectas de la GPU pueden provocar una condición de carrera y acceso a la memoria que ya ha sido liberada por el controlador. La vulnerabilidad se solucionó en las actualizaciones de controladores r44p1 y r45p0 para las GPU Mali basadas en microarquitecturas Bifrost y Valhall, así como para las GPU ARM de quinta generación.

La última de las vulnerabilidades mencionadas es CVE-2023-34970 y la cual surge en las operaciones incorrectas de la GPU pueden provocar un desbordamiento del búfer y un acceso a la memoria fuera de los límites. La vulnerabilidad se solucionó en las actualizaciones de controladores r44p1 y r45p0 para las GPU de Mali basadas en la microarquitectura Valhall y las GPU ARM de quinta generación.

Por último y no menos importante, como ya se mencionan arriba, Google también dio a conocer información sobre varias vulnerabilidades y en su informe de octubre y en la cual mencionó 53 vulnerabilidades, de las cuales a 5 vulnerabilidades se les asignó un nivel de peligro crítico y al resto se les asignó un nivel de peligro alto. Los problemas críticos le permiten lanzar un ataque remoto para ejecutar su código en el sistema.

Por la parte de los problemas marcados como peligrosos, se mencionan que estos permiten que el código se ejecute en el contexto de un proceso privilegiado mediante la manipulación de aplicaciones locales. Se identificaron tres problemas críticos (CVE-2023-24855, CVE-2023-28540 y CVE-2023-33028) en componentes propietarios de Qualcomm y dos (CVE-2023-40129, CVE-2023-4863) en el sistema (en libwebp y pila Bluetooth ).

En total, se identificaron 5 vulnerabilidades en componentes ARM, MediaTek, Unisoc y Qualcomm y de ellas cabe mencionar que los atacantes ya utilizan dos vulnerabilidades (una en las GPU ARM y otra en libwebp ) en sus exploits zero day.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/PlRFB8p
via IFTTT

auto-cpufreq, una excelente herramienta de optimización de potencia y velocidad de CPU

auto-cpufreq

La herramienta monitorea su CPU e imprime métricas en el terminal, como el uso de la CPU y la frecuencia y temperatura de cada núcleo de la CPU

Después de poco más de cuatro años desde el lanzamiento inicial de auto-cpufreq, se ha dado a conocer la nueva versión de «auto-cpufreq 2.0» diseñada para optimizar automáticamente la velocidad de la CPU y el consumo de energía en el sistema.

Para quienes desconocen de auto-cpufreq, deben saber que esta es una herramienta de optimización de potencia y velocidad de CPU para portátiles Linux y cuyo principal objetivo es «mejorar la duración de la batería sin hacer concesiones».

Su desarrollador dice que auto-cpufreq nació porque no puedes configurar automáticamente el regulador de la CPU, ya que solo puedes configurarlo en rendimiento o ahorro de energía, pero no puedes cambiar entre estos automáticamente, dependiendo del estado de la batería, de la carga del CPU o la temperatura

Cabe mencionar que existen otras herramientas que permiten hacerlo, pero como se menciona el usuario no puede hacerlo de forma automática, por ejemplo para solucionar estos problemas se pueden mitigar mediante el uso de herramientas como Indicator-cpufreq o cpufreq , pero aún requieren una acción manual por parte del usuario.

El uso de herramientas como TLP puede ayudar en esta situación a prolongar la vida útil de la batería (que es algo que solía hacer durante muchos años), pero también puede conllevar sus propios problemas, como perder el turbo.

Sobre auto-cpufreq

Como ya se menciono la utilidad monitorea el estado del equipo y según la situación y las opciones seleccionadas, activa dinámicamente los modos de ahorro de energía o alto rendimiento. Admite trabajo en dispositivos con procesadores Intel, AMD y ARM.

Auto-cpufreq se puede utilizar para extender automáticamente la duración de la batería de las computadoras portátiles sin reducir permanentemente ninguna función. A diferencia de la utilidad TLP, auto-cpufreq no solo le permite configurar modos de ahorro de energía cuando el dispositivo funciona de forma autónoma, sino que también habilita temporalmente el modo de alto rendimiento (turbo boost) cuando se detecta un aumento en la carga del sistema.

Entre sus principales características que se destacan, se mencionan las siguientes:

  • Supervisión
  • Información básica sobre el sistema.
  • Frecuencia de CPU (total y para cada núcleo).
  • Carga de CPU (total y para cada núcleo).
  • Temperatura de la CPU (total y para cada núcleo).
  • Estado de carga de la batería.
  • Carga del sistema.
  • Regulación de la frecuencia de la CPU y los modos de consumo de energía en función de:
  • Bateria cargada.
  • Carga de CPU.
  • Temperaturas de la CPU teniendo en cuenta la carga (para evitar el sobrecalentamiento).
  • Cargas del sistema.
  • Optimización automática del rendimiento de la CPU y el consumo de energía.

Nueva versión auto-cpufreq 2.0

Por la parte de los cambios de la nueva rama, se destaca por ejemplo la implementación de una interfaz gráfica basada en la biblioteca GTK(además de la interfaz de línea de comandos disponible anteriormente), también se agregó soporte para el administrador de paquetes Nix y la distribución NixOS

Otro de los cambios que se destaca es que se agregaron instrucciones para systemd-boot, asi como una ruta opcional en –update y que se añadieron algunas dependencias que faltaban.

Por otra parte, ahora sysinfo comprueba si hay sensores adicionales y ya no utiliza de forma predeterminada el primer sensor y se realizo una corrección en auto-cpufreq –update para distribuciones basadas en Arch para instalaciones que no sean AUR.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Como instalar auto-cpufreq en Linux?

Para los interesados en poder instalar auto-cpufreq en su distribucion, deben saber que pueden hacerlo de manera general (en cualquier distribucion) abriendo una terminal y tecleando en ella los siguientes comandos:

git clone https://github.com/AdnanHodzic/auto-cpufreq.git
cd auto-cpufreq && sudo ./auto-cpufreq-installer

Si te gusta utilizar paquetes Snap, debes saber que también se encuentra la utilidad en este tipo de paquetes y para instalarla basta con teclear:

sudo snap install auto-cpufreq

De igual forma para usuarios de Arch Linux y derivados se ofrece el paquete desde los repositorios de AUR, aunque se menciona que es bastante probable que los paquetes en el repositorio puedan causar problemas (debido a problemas con el mantenedor). Para los que desean instalarlo de esta forma, a pesar de los posibles problemas, pueden hacerlo tecleando:

yay -S auto-cpufreq

Finalmente, puedes configurar la utilidad siguiendo las instrucciones que se detallan en este enlace.

from Linux Adictos https://ift.tt/0CcZMiB
via IFTTT

Google continua con su trabajo de trasladar Android a Rust 

Rust-Android

Google ya trabaja en la migración de diferentes componentes de Android a Rust

Desde hace ya varios meses, hemos compartido aquí en el blog algunas de las noticias más destacadas sobre el apoyo y aceptación que ha tenido Rust en los diferentes proyectos y desarrollos, de los cuales muchos de ellos son pesos pesados, dígase Linux, Windows e incluso Android.

A pesar de tener una gran aceptación por parte de los grandes, el cambio hacia Rust no es fácil, ya que incluso para poder ser aceptado como segundo lenguaje de programación en el Kernel de Linux, tuvo que pasar por bastantes cosas para que Linus Torvalds diera el visto bueno.

Para el caso de Google, esto no ha sido una excepción y desde hace ya varios meses, Google ha introducido Rust en muchos de sus proyectos y Android es uno de ellos y en el cual se ha llevado una etapa de migración bastante controlada, pues como parte de sus esfuerzos para fortalecer la seguridad de los componentes de software críticos de la plataforma, ahora Google dio a conocer que ha finalizado con el trabajo de la migración del fimware «Android Virtualization Framework’s protected VM (pVM)» a Rust.

Este firmware es utilizado para organizar el funcionamiento de las máquinas virtuales lanzadas por el hipervisor pVM desde Android. Anteriormente, el firmware se escribía en C y se implementaba sobre el gestor de arranque U-Boot, en cuyo código se encontraron previamente vulnerabilidades causadas por problemas con la memoria.

El hipervisor pVM toma el control en una etapa temprana del arranque y proporciona un aislamiento completo de la memoria de la máquina virtual del entorno del host, evitando el acceso desde el sistema host a las máquinas virtuales protegidas que procesan datos confidenciales. El firmware pvmfm (Firmware de máquina virtual protegida) toma el control inmediatamente después de iniciar la máquina virtual, verifica el entorno generado y decide abortar el inicio si se detectan problemas de integridad o genera un certificado de inicio para el sistema invitado si se confirma la cadena de confianza.

La reescritura de Rust hace que sea más fácil y seguro cumplir con la » regla de dos » de Google para mantener seguros los componentes del sistema Android. De acuerdo con esta regla, cualquier código agregado debe cumplir no más de dos de tres condiciones: trabajar con datos de entrada no validados, usar un lenguaje de programación no seguro (C/C++) y ejecutarse con privilegios elevados. Esta regla implica que el código para procesar datos externos debe reducirse a privilegios mínimos (aislado) o escribirse en un lenguaje de programación seguro. Según las estadísticas de Google, aproximadamente el 70% de todas las vulnerabilidades peligrosas identificadas en Android se deben a errores al trabajar con la memoria.

Entre las dificultades que surgen en el proceso de desarrollo de componentes de bajo nivel como controladores en el lenguaje Rust, se menciona la necesidad de trabajar con punteros en modo inseguro, ya que Rust se crea pensando en el uso de la memoria asignada en el lenguaje Rust.

Entre las desventajas, también cabe destacar la necesidad de una sintaxis mejorada para acceder a campos de estructura e índices de matriz a través de punteros simples sin crear referencias, así como limitaciones en la creación de enlaces seguros sobre operaciones inseguras que pueden causar un comportamiento indefinido y no pueden ser verificadas por el compilador.

Cabe mencionar que el nuevo firmware reescrito en Rust se incluye en Android 14 y las bibliotecas universales creadas durante el proceso de desarrollo del firmware se empaquetan como paquetes y se transfieren a la comunidad de Rust. El tamaño del código resultante en comparación con la versión anterior del firmware pVM que ocupaba 220 kB, el nuevo código ocupa 460 kB, pero se agregaron nuevas funciones a la versión reescrita, gracias a las cuales fue posible deshacerse de algunos otros componentes utilizados durante el arranque.

Como resultado, el tamaño total de todos los componentes antiguos y nuevos del maletero resultó ser comparable. Cabe señalar que cuando el tamaño es más importante que el rendimiento, se pueden lograr resultados comparables a los del lenguaje C habilitando modos de optimización de tamaño adicionales en el compilador, descartando dependencias innecesarias y sin utilizar formateadores de cadenas.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/LH8pafR
via IFTTT

Ya disponible la versión de Raspberry Pi OS basada en Debian 12 y con soporte para la Raspberry Pi 5

Raspberry Pi OS basado en Debian 12

Nos lo habían prometido y ya está aquí. La Raspberry Pi 5 está a la vuelta de la esquina, y no podía llegar sin un buen traje de gala. Ese traje será el Raspberry Pi OS basado en el Debian 12 que llegó en junio, y esa es la novedad más destacada de todo lo que incluye la actualización. Es en la base en donde residen componentes como la versión de Python, PipeWire, redes y todo lo que hace que un sistema operativo se mueva con software más moderno.

El kernel que usa este Raspberry Pi OS es el mismo que el de la versión anterior, ya que el hecho de que esta distribución para placas de la frambuesa esté basada en Debian no obliga a que tengan que usar todo igual que su antecesor, y si no que se lo digan a su hijo favorito. En definitiva, el kernel es Linux 6.1, y a continuación tenéis una lista con lo más destacado que ha llegado con este Bookworm para las Pi.

Novedades más destacadas de Raspberry Pi OS «Bookworm»

  • Basado en Debian 12.
  • Linux 6.1, soportado hasta diciembre de 2026. Cambia raspberrypi-kernel por el basado en Debian linux-image-rpi.
  • Ahora usa Wayfire Wayland como gestor de ventanas, pero sólo para las RPi4 y RPi5. En versiones anteriores sigue usando Openbox.
  • LXpanel ha sido modificado por wf-panel-pi, este cambio motivado por el del punto anterior. Otros componentes han seguido el mismo camino o similar, con actualizaciones o cambios en su totalidad para mejorar el soporte y la consistencia con Wayland.
  • PipeWire se usa ahora por defecto.
  • El gestor de redes pasa a ser NetworkManager.
  • El navegador por defecto pasa a ser Firefox, dejando atrás al Chromium que había usado siempre.

32bits como versión principal

No circulaban rumores ni nadie esperaba otra cosa, pero hay que mencionar que la imagen de 32bits sigue siendo la opción principal. Hay una de 64bits, pero como opción.

¿Es esto importante? No. Y sí. Ofreciendo como opción principal la imagen de 32bits se asegura que el soporte con todo lo existente es bueno, pero no se «presiona» para un avance. Sin esa presión, los desarrolladores no actualizarán su software para los 64bits y no se podrá usar en esa versión.

Las Raspberry Pi 4/5/400 tienen una opción con 8GB de RAM. Si alguien quiere aprovechar toda esa memoria tiene que usar la imagen de los 64bit,s y si los terceros desarrolladores no están por la labor habrá menos compatibilidad.

Descarga Raspberry Pi OS

Las imágenes de Raspberry Pi OS están todas en la página de descargas del proyecto. Si se usa Imager, se pueden descargar e instalar desde el software oficial de la compañía.

from Linux Adictos https://ift.tt/mTCeBjP
via IFTTT

Rocky Linux lanzo un repositorio con paquetes de herramientas de seguridad y protección 

rocky linux

Rocky Linux es una distribución cuyo objetivo es crear una compilación libre de RHEL que pueda ocupar el lugar del clásico CentOS

Hace poco los desarrolladores de la distribución «Rocky Linux», dieron a conocer mediante una publicación de blog, anunciaron la creación de un nuevo grupo SIG (Special Interest Group) Security, con la finalidad de mantener los paquetes relacionados con la provisión de protección avanzada y el suministro de herramientas de seguridad adicionales.

Para quienes desconocen de Rocky Linux, deben saber que esta es una «nueva distribución de Linux» (relativamente) desarrollada por Rocky Enterprise Software Foundation y cuyo objetivo es crear una versión gratuita de RHEL capaz de reemplazar al clásico CentOS, para ser una distribución «downstream», lanzada completamente para ser compatible con código binario usando el código de fuente del sistema operativo de Red Hat Enterprise Linux.

Nuevo repositorio SIG en Rocky Linux

Sobre el nuevo repositorio creado en Rocky Linux, se menciona que se tiene la intención de que en el «Security Special Interest Group» también se publicaran las versiones alternativas de los paquetes ya existentes que están diseñados para incluir varios mecanismos para mejorar la seguridad o abordar vulnerabilidades que aún no están parcheadas en RHEL y CentOS Stream.

Como tal el repositorio no será exclusivo para la distribucion, sino que todos los desarrollos se publicarán en un repositorio independiente, que también podrá utilizarse en otras distribuciones compatibles con Red Hat Enterprise Linux.

En la publicación de blog, los desarrolladores de Rocky Linux mencionan que la misión del Security SIG es:

  • Desarrollar y mantener varios paquetes relacionados con la seguridad que no se encuentran en EL (Enterprise Linux)upstream.
  • Identificar, desarrollar y mantener cambios de refuerzo de seguridad en relación con los paquetes EL upstream.
  • Incluir/portar correcciones de seguridad adicionales que aún no se encuentran en los paquetes ELupstream.
  • Contribuir a las respectivas fases iniciales cuando sea práctico.

Por la parte del contenido del repositorio, se menciona que los siguientes paquetes se ofrecen actualmente en el repositorio, un paquete OpenSSH que incluye sshd con menos bibliotecas compartidas, sobre este paquete, se menciona que solo está compilado para la rama RHEL 9, asi como también paquetes relacionados: pam_ssh_agent_auth, libnsl, nscd, nss_db, nss_hesiod.

Ademas de ello, también se ofrece el módulo del kernel LKRG (Linux Kernel Runtime Guard) que está diseñado para detectar y bloquear tanto ataques y violaciones de la integridad de las estructuras del kernel (por ejemplo, el módulo puede proteger contra cambios no autorizados en el kernel en ejecución e intentos de cambiar los permisos de los procesos del usuario, sobre este paquete, está compilado para las ramas RHEL 8 y RHEL 9.

Otro de los paquetes incluidos dentro del repositorio, es «passwdqc» el cual sirve para monitorear la complejidad de contraseñas y frases de contraseña, incluido el módulo pam_passwdqc, los programas pwqcheck, pwqfilter y pwqgen, y la biblioteca libpasswdqc. El paquete está compilado para las ramas RHEL 8 y RHEL 9.

También en el repositorio se encuentra, Glibc que incluye mejoras de seguridad desarrolladas por el proyecto Owl y aplicadas a ALT Linux. El paquete también incluye correcciones para bloquear dos vulnerabilidades: una vulnerabilidad en ld.so (CVE-2023-4911), que permite a un usuario local elevar sus privilegios en el sistema especificando datos con formato especial en la variable de entorno GLIBC_TUNABLES, y una vulnerabilidad (CVE-2023-4527) en la función getaddrinfo, lo que puede provocar una fuga o un bloqueo de la pila. El paquete está compilado para la rama RHEL 9.

Solar Designer, colaborador de Security SIG, menciono lo siguiente en X (antes twitter):

Recientemente me uní al proyecto Rocky Linux y pusimos en marcha el repositorio de seguridad, que actualmente ofrece algunos paquetes adicionales y de anulación (más pronto), incluido glibc con seguridad reforzada para distribuciones EL9 (pronto EL8) con una mitigación efectiva contra CVE-2023-4911

En cuanto a los interesados en poder añadir el repositorio en Rocky Linux o en su distribución compatible con RHEL, pueden hacerlo abriendo una terminal y en ella tecleando el comando

dnf install rocky-release-security

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/eUt2PmT
via IFTTT

Ya fue liberada la primera version de Incus, el fork de LXD

Incus

Incus es un administrador de máquinas virtuales y contenedores de sistemas moderno, seguro y potente.

Hace poco se presento el lanzamiento de la primera versión del proyecto Incus, del cual ya hablamos aquí en el blog y que para no entrar en muchos detalles les puedo decir aquí brevemente que es una bifurcación del sistema de gestión de contenedores LXD, creado por el antiguo equipo de desarrollo que una vez creó LXD.

Sobre el lanzamiento de la primera versión de Incus, cabe mencionar que sigue a la actualización LXD 5.18 lanzada recientemente y se centra principalmente en cambiar el nombre y reorganizar el código base, así como en eliminar funciones obsoletas. Al mismo tiempo, la nueva versión también incluye cambios específicos de Incus en la interfaz de línea de comandos y API, que no pudieron incluirse en LXD debido a requisitos de compatibilidad con versiones anteriores.

¿Qué novedades presenta la primera versión de Incus?

En este primer lanzamiento del proyecto, aparte de lo que ya se menciono arriba sobre los cambios internos relacionados con el nombre y demás, en el dispositivo /dev/lxd ha sido reemplazado por /dev/incus, las referencias a lxd en el código han sido reemplazadas por incus.Las funciones obsoletas de *Container se eliminaron de la API, que fueron reemplazadas por funciones de *Instance después de la implementación de la administración de máquinas virtuales.

Esta primera versión de Incus se destaca que se ha realizado una transición al motor SQL integrado Cowsql, que es compatible con SQLite, admite la replicación de datos, la recuperación automática de fallas y proporciona tolerancia a fallas al distribuir controladores en múltiples nodos.

Ademas de ello se han realizado cambios en los comandos internos, pues se ha agregado a la interfaz de línea de comandos para administrar snapshots los siguientes comandos para la ejecución de operaciones: incus snapshot create, incus snapshot delete, incus snapshot list, incus snapshot rename e incus snapshot restore.

Otro de los cambios que se destaca, es que se agregó la utilidad lxd-to-incus para la migración de LXD a Incus (se admite la conversión automática de archivos de configuración a partir de LXD 4.0 a 5.18). La migración de clústeres aún no es compatible.

También se destaca que el tipo de elementos de configuración del servidor se ha cambiado de, asi como tambien que se eliminó el método de autenticación obsoleto core.trust_password que reemplaza la autenticación basada en token.

De los demás cambios que se destacan:

  • Los puntos de acceso API obsoletos /1.0/containers y /1.0/virtual-machines se eliminaron y se reemplazaron por /1.0/instances.
  • La versión 1.20 se declara como la versión mínima admitida del idioma Go.
  • Dentro de las máquinas virtuales de Incus, el proveedor ahora está configurado en Linux Containers y el producto está configurado en Incus.
  • El dispositivo virtio-serial utilizado para la comunicación limitada con Incus antes de establecer acceso completo al agente a través de vsock ahora es org.linuxcontainers.incus.
    Algunas funciones nativas de Ubuntu o que dependen de software obsoleto o no compatible han sido descontinuadas:
  • Se eliminó la compatibilidad con los enlaces Fan de Ubuntu (bridge.mode, fan.overlay_subnet, fan.underlay_subnet, fan.type), que dependen de los parches del kernel utilizados solo en Ubuntu.
  • Se eliminó el FS shiftfs, compatible solo con paquetes con el kernel de Ubuntu; un FS virtual para asignar puntos de montaje a espacios de nombres de usuario.
  • Se eliminó la compatibilidad con el sistema de autenticación Candid específico de Canonical.
  • Se eliminó el soporte para la implementación propietaria del mecanismo de autenticación RBAC (Control de acceso basado en roles) creado por Canonical basado en Macaroons y Candid.
  • Componentes eliminados para la integración con MAAS (Metal-as-a-Service), un conjunto de herramientas para implementar rápidamente configuraciones de Ubuntu.
  • Se eliminó el concepto de acceder al servidor utilizando una contraseña confiable (core.trust_password).

En el futuro, los desarrolladores planean transferir mejoras y correcciones útiles desde el código base LXD, y también desarrollarán sus innovaciones originales, que Canonical podrá trasladar a LXD si lo desea. El proyecto Incus también planea abordar algunos errores conceptuales cometidos durante el desarrollo de LXD que anteriormente no podían corregirse sin romper la compatibilidad con versiones anteriores.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/nW9p7um
via IFTTT

Ardour 8.0 llega con soporte para Launchpad Pro, agrupación de regiones y mas

Ardour DAW open source

Ardour es un software libre de grabación multipista de audio y MIDI a disco duro. Es multiplataforma: actualmente se puede instalar en sistemas operativos GNU/Linux, OS X, ​ FreeBSD​ y Windows

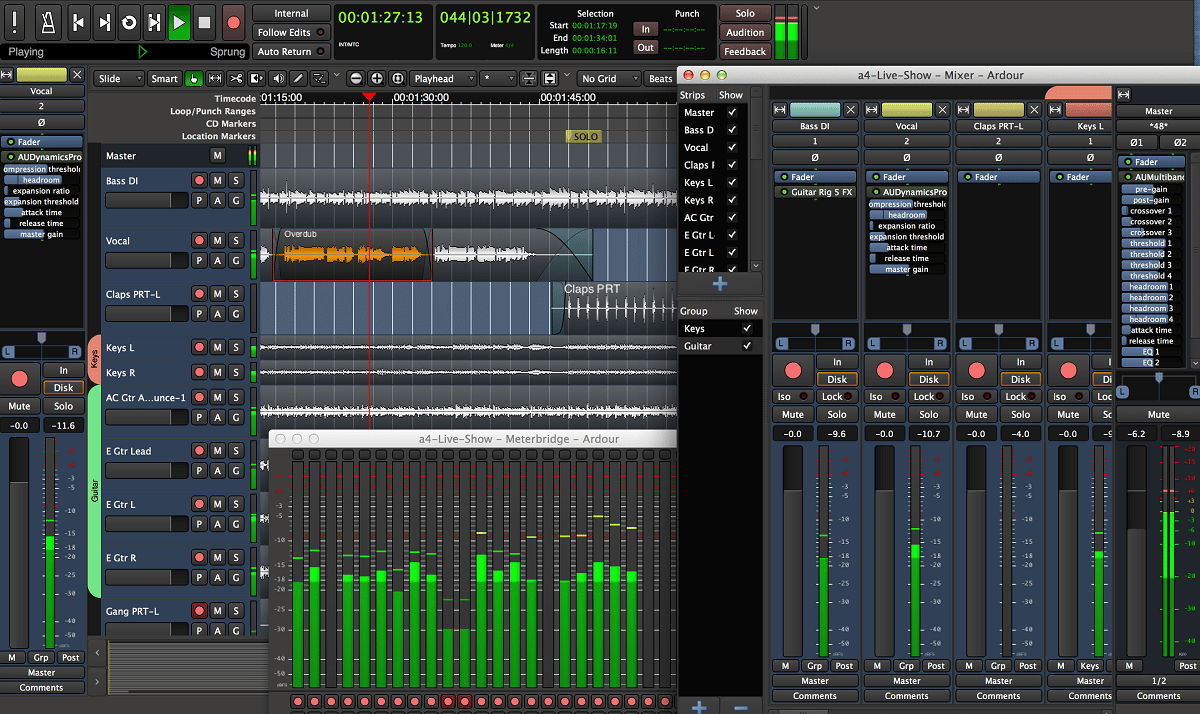
Se dio a conocer el lanzamiento de la nueva versión de Ardour 8.0 y en esta nueva versión que se presenta, una de las novedades que se destaca y que posiblemente sea una de las más importantes (por parte de los usuarios) es el soporte para Quick Groups, ya que durante mucho tiempo, Ardor ha tenido grupos de pistas y bus que podían configurarse para compartir funciones y en Ardor 8.0, se rediseño este comportamiento fundamental de muchos controles para que ahora se puedan aplicar la mayoría de los controles relacionados con la mezcla a todas las pistas y buses seleccionados.

Otro de los cambios que se destaca de la nueva versión, es que se agregó una interfaz tradicional para editar la fuerza de las pulsaciones de teclas en un instrumento MIDI (MIDI Velocity, datos de sensores de velocidad de teclas), que afecta el volumen del sonido producido. La interfaz se llama «Lollipops» porque las franjas verticales con una bola en el extremo que se utilizan para el ajuste se parecen a las piruletas.

Ademas de ello, Ardour 8.0 presenta «MIDI Track Piano Roll», el cual presenta todas las notas en forma de un conjunto de teclas de piano y en la que las notas se muestran a la derecha de cada tecla, los números de octava siempre están visibles, la escala flexible está disponible en el «desplazamiento» + modo “zoom”. El estándar MIDNAM se utiliza para nombrar parámetros relacionados con MIDI, ademas de que se proporciona la posibilidad de grabar MIDI utilizando la interfaz de piano.

Se agregó un control deslizante y una barra lateral para organizar la composición reorganizando o copiando secciones. Se admite la edición de tres puntos, en la que el rango seleccionado (inicio – final) se puede mover o copiar a una posición correspondiente a un momento específico.

También se destaca que se agregó el soporte para poder de usar el Novation Launchpad Pro Grid Controller para controlar Ardour, como cambiar clips y marcadores, ajustar niveles de ganancia, panorámica (mezcla) y cambiar niveles de envío. Además del modo «Sesión» (que está controlado por la DAW), hay otros 3 modos para usar: «Note», «Chord» y «Sequencer». El LP Pro tiene su propia grabadora/secuenciador MIDI bastante sofisticada, y el modo Chord se puede utilizar para crear progresiones de una manera fácil de interpretar.

De los demás cambios que se destacan:

  • Se agregó la capacidad de agrupar regiones seleccionadas para su posterior edición, movimiento o recorte conjunto.
  • Se agregó la capacidad de dibujar líneas de automatización a mano usando un mouse o panel táctil, en lugar de automatizar usando puntos de control establecidos por separado.
  • Se han ampliado las posibilidades de automatizar la construcción de un mapa de tempo en una cuadrícula, en condiciones de procesar interpretaciones humanas en las que el tempo no es constante y de vez en cuando se acelera o ralentiza un poco, dando a la música un encanto especial. Al editar, ahora puede arrastrar la cuadrícula de acuerdo con el tempo general y ajustar las líneas de oído para que la cuadrícula coincida exactamente con el tempo del intérprete.
  • Se han propuesto tres nuevos complementos MIDI para generar melodías rítmicas utilizando arpegiadores (convertir acordes en arpegios), diseñados para agregarse a la pista MIDI antes del complemento de instrumento.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Ardour en Linux?

Dentro de los repositorios de las distribuciones podemos encontrar el paquete de la aplicación con el detalle de que posiblemente no sea la versión más actual y además de que esta es solamente una versión de prueba.

Dicho esto, si quieres probar la aplicación te dejo los comandos de instalación.

Para poder instalar Ardour en Debian, Ubuntu y derivados:

sudo apt install ardour

Si estás utilizando Arch Linux o algún derivado, puedes instalar la aplicación con este comando:

sudo pacman -S ardour

Para el caso de Fedora, CentOS y derivados podemos instalar con:

sudo dnf install ardour

Para el caso openSUSE:

sudo zypper install ardour

Y ya con esto tendrás instalada la aplicación en tu sistema.

¿Cómo compilar Ardour en Linux?

Para comenzar el proceso de construcción, primero deberán instalar las numerosas dependencias del programa. Ardour es una gran suite de edición de audio y utiliza una gran cantidad de códecs y otras herramientas. Para instalar las dependencias, deberán dirigirse al sitio web oficial, leer la documentación y conocer cuáles son.

Hecho lo anterior procedemos a obtener el código fuente, abrimos una terminal y ejecutamos:

git clone git: //git.ardour.org/ardour/ardour.git

cd ardour

A continuación, deberán ejecutar el script «waf».

Primero necesitaremos ejecutarlo para escanear el sistema para crear nuevos archivos de configuración (makefiles, etc.).

Al ejecutar el script waf también los ayudará a determinar si tienen todas las dependencias correctas instaladas.

La secuencia de comandos se negará a configurar sin estos archivos, por lo que, si tiene problemas para encontrarlos, primeramente ejecutaremos este comando:

./waf configure

Con esto verificará que las dependencias estén instaladas y todo está listo para funcionar. Para iniciar el proceso de construcción, ejecuten waf:

./waf

El paquete de edición de audio de Ardour es muy grande y llevará bastante tiempo compilarlo. Por lo que en este momento pueden aprovechar para hacer otras cosas.

Hecha la compilación, ahora cambiaremos de directorio y lo hacemos con:

cd gtk2_ardour

Inicien Ardour con «ardev».

./ardev

En este momento ya tenemos la posibilidad de poder instalar la aplicación, solamente debemos de ejecutar:

./waf install

Y listo ya con ello podrán comenzar a disfrutar de este estupendo editor de audio profesional.

from Linux Adictos https://ift.tt/ewFSU7M
via IFTTT

Debian 12.2 introduce casi 200 mejoras entre corrección de bugs y parches de seguridad, y llega junto a Bullseye 11.8

Debian 12.2

Project Debian lanza una versión estable de su sistema operativo cada dos años. La última es Bookworm, y llegó en junio con Linux 6.1 y GNOME 43 en su edición principal. Durante los cinco años que está soportada cada versión, lo que hacen es, por una parte, actualizar los paquetes para instalaciones existentes, y, por otra, lanzar nuevas imágenes ISO que contienen todo eso y están destinadas a nuevas instalaciones. La última llegó ayer sábado, y es Debian 12.2.

También han puesto a disponibilidad de cualquier interesado Debian 11.8, lo que es la versión de 2021 con ya ocho actualizaciones de mantenimiento. En la nueva imagen de Debian 12 se han introducido todas las actualizaciones que ha habido en Debian desde el 12.1 que nos entregaron a finales de junio, y entre ellas hay 177 parches para corregir errores y 52 de seguridad. Esto se suma a nuevas versiones de algunos paquetes, no todos, ya que Debian tiene una filosofía conservadora y no suele usar las versiones más recientes de ningún software. Priorizan estabilidad.

Debian 12.2 no es una «nueva versión»

Tal y como explica el proyecto, algo que hacen siempre y nosotros repetimos, hay que tener en cuenta que esto es un lanzamiento de punto y no es una nueva versión de Debian 12, sino que son actualizaciones para algunos paquetes. Por lo tanto no es necesario cargarse nada y reinstalar de cero pensando en que así se solucionarán problemas que puedan surgir al subir de una versión a otra: «Tenga en cuenta que esta publicación puntual no constituye una nueva versión de Debian 12, sino que sólo actualiza algunos de los paquetes incluidos. No hay necesidad de tirar los viejos medios de «Bookworm». Tras la instalación, los paquetes pueden actualizarse a las versiones actuales usando una réplica actualizada de Debian«.

Las nuevas imágenes se pueden descargar desde uno de los servidores que hay en este enlace o en este otro si se busca una imagen Live.

from Linux Adictos https://ift.tt/ra5foZl
via IFTTT