Declaración de los desarrolladores de Debian sobre la Ley de Resiliencia Cibernética

Logo de Debian

Logo de Debian

Hace pocos días se dieron a conocer los resultados de la votación general de los desarrolladores del proyecto Debian, en la que han emitido su posición respecto al proyecto de Ley de Resiliencia Cibernética (CRA) propuesto en la Unión Europea.

Ley de Resiliencia Cibernética tiene como objetivo establecer requisitos adicionales para los fabricantes de software, con el objetivo de mejorar la seguridad y la gestión de vulnerabilidades a lo largo del ciclo de vida del producto. Sin embargo, la comunidad de Debian expreso sus preocupaciones sobre el impacto potencial en el ecosistema de desarrollo de software de código abierto.

¿Que es Ley de Resiliencia Cibernética?

La Ley de Resiliencia Cibernética (CRA) es una legislación propuesta por la Comisión Europea que tiene como objetivo aumentar la ciberseguridad de los productos y servicios digitales en la Unión Europea.

La CRA establece una serie de requisitos para los fabricantes y proveedores de productos y servicios digitales, que deben cumplirse a lo largo de todo el ciclo de vida del producto o servicio y en caso de incumplimiento de los requisitos, está previsto introducir multas que pueden alcanzar los 15 millones de euros o el 2,5% de la facturación anual de la empresa.

Una vez que la legislación sea aprobada, se requerirá que los fabricantes faciliten la distribución de parches para abordar vulnerabilidades en sus productos. Además, deberán llevar a cabo evaluaciones de riesgos de seguridad antes de lanzar nuevos productos al mercado y realizar pruebas de seguridad. En particular, se implementarán auditorías externas obligatorias para sistemas críticos. Además, se espera que los fabricantes eliminen cualquier vulnerabilidad a lo largo de todo el ciclo de vida del producto y comuniquen incidentes de seguridad en un plazo máximo de 24 horas tras su descubrimiento a la agencia de ciberseguridad de la Unión Europea (ENISA).

Cabe mencionar que el impacto principal de la legislación recaerá en los productores de software comercial, pero existe la preocupación en la comunidad respecto a su posible efecto negativo en el ecosistema de desarrollo de software de código abierto.

Principales puntos de preocupación

Responsabilidad legal para Debian

El proyecto de ley introduce responsabilidad legal por el incumplimiento de los requisitos de seguridad, lo que va en contra de la responsabilidad social de Debian de distribuir software para cualquier propósito y sin restricciones. Al no rastrear la procedencia del código y distribuir software para cualquier propósito sin restricciones, Debian se enfrenta a riesgos legales al aplicar los requisitos establecidos en la CRA.

Posible retiro de código abierto

La CRA podría llevar a proyectos upstream a dejar de proporcionar su código por temor a sanciones. Esto también podría dificultar que la comunidad de código abierto comparta código, ya que los desarrolladores deberán considerar las implicaciones legales.

Impacto en el desarrollo de código abierto

La comunidad teme que la CRA pueda limitar el avance de proyectos de código abierto y obstaculizar el desarrollo internacional de software de código abierto. Las empresas que utilizan o contribuyen a proyectos de código abierto podrían ser responsables de problemas de seguridad, incluso si el código fue creado en otros países.

Riesgos legales para proyectos independientes

Proyectos independientes que incorporan código de fabricantes comerciales pueden enfrentar consecuencias legales inciertas ya que la responsabilidad legal introducida por la CRA podría afectar la transferencia de código entre proyectos comerciales y no comerciales.

Naturaleza cuestionable de los requisitos de informes

Los desarrolladores expresan dudas sobre la exigencia de informar problemas de seguridad a la Agencia Europea de Seguridad de las Redes y de la Información (ENISA) dentro de las 24 horas. Acumular información sobre vulnerabilidades no parcheadas en un solo lugar podría plantear riesgos significativos en caso de fuga de información.

Demandas y Propuestas

Exclusión del desarrollo de código abierto

Los desarrolladores de Debian piden que el desarrollo de código abierto se elimine por completo de la CRA y que la ley solo se aplique a productos finales.

Exención para comerciantes individuales y pequeñas empresas

Se propone que los requisitos de la CRA no se apliquen a comerciantes individuales y pequeñas empresas, ya que podrían no cumplir con todos los requisitos y podrían verse obligados a cerrar.

Reevaluación de los requisitos de informes

Los desarrolladores de Debian hacen un llamado a una reevaluación de la necesidad y naturaleza de los requisitos de informes de la CRA, considerando los posibles riesgos de seguridad asociados.

La declaración de los desarrolladores de Debian destaca la importancia de preservar la naturaleza abierta y colaborativa del desarrollo de software de código abierto en medio de las preocupaciones planteadas por la CRA propuesta.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consular los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/FyDwSM3
via IFTTT

¿El mejor software es el que más hace o el que llega más lejos?

El mejor software depende de su uso

Andaba yo probando editores Markdown, viendo de qué era capaz cada uno, de qué no, y una pregunta empezó a rondar por mi cabeza: ¿es siempre el mejor software el que más hace o el que llega más lejos? Un programa puede ser muy potente, pero si nos limita de algún modo, bueno, como decían en un anuncio, aunque no es exactamente lo mismo, la potencia sin control no sirve de nada.

Aquí en Linux Adictos, en donde la mayoría de lectores y editores usamos Linux, la primera pregunta que nos podemos hacer tras empezar a pensar en esto es si es mejor Linux o Windows. El sistema de Microsoft llega más lejos -como se demuestra con los juegos- mientras que con Linux podemos hacer más, algo que quedaría demostrado justamente en que no nos dejan jugar a algunos títulos porque es más fácil hacer trampas. Lo sé, no es el mejor ejemplo, pero creo que se entiende.

El mejor software depende de qué vamos a hacer con él

Eso del mejor software es algo que no tiene una única respuesta. Al final, yo digo que lo mejor en el apartado que sea es lo que mejor se adapta a nuestras necesidades, y para mí es mejor Linux porque cumple con mis expectativas. Todo me resulta más sencillo, el rendimiento es mejor y es lo que elijo usar.

Pero, ¿pensaría igual si todo mi trabajo guardara una relación estrecha con Windows? Creo que no. Si tuviera que desarrollar para Windows, por ejemplo, y usar programas privativos que sólo están para el sistema de Microsoft, probablemente terminaría rindiéndome a la evidencia. Pero es que un sistema operativo es un montón de software que por lo general usamos sólo para nosotros.

Para entender a qué me refiero con lo anterior, podemos explicarlo con WhatsApp o Telegram. WhatsApp es peor, pero, por lo menos en países como España, es la aplicación de mensajería más usada. ¿Para qué quiero yo todas las funciones de Telegram si no puedo usarlas con nadie? WhatsApp llega más lejos, por lo que, si me permite comunicarme con más gente, es mejor app de mensajería que Telegram.

La compatibilidad es algo a tener en cuenta

Volvamos al Markdown. Entre los editores que probé había algunos que sobresalían, pero eso no es siempre bueno. «¿Cómo?» se estará preguntando más de uno, y la respuesta la tenemos en la compatibilidad. El mejor ejemplo es Visual Studio Code, que además de lo que puede hacer por defecto puede instalar extensiones. El editor/visor Markdown de Visual Studio Code puede, con estas extensiones, crear diagramas UML e incluso mostrar gráficas, lo que le hace ser el mejor editor o uno de los mejores. El problema es que eso ya no es un editor Markdown, es algo más.

Y si lo que queremos es crear documentos .md, ese «mejor editor» no lo es tanto. Si yo creo un documento con diagramas UML y gráficas y lo comparto, quien recibe el documento debe ser capaz de visualizarlo, y su su visor no es compatible no verá parte del contenido.

Uso personal vs. uso compartido

Cuando era pequeño, yo quería una consola, y mi hermano mayor me dijo que iba a comprarme «la mejor». Yo le dije que quería una «peor» porque era la que tenían mis amigos y tendría más juegos, y al final aceptó a regañadientes. Después de eso tuve decenas de juegos disponibles, y su hubiera tenido «la mejor», en una semana habría terminado con todos y tendría que haberme gastado mucho más dinero. Un dato: eran de cartuchos, por si alguien está pensando en modificaciones y esas cosas.

Más recientemente elegí PlayStation porque ya conocía a un grupo de jugadores con los que podía pasar tiempo jugando al Call of Duty. Y siendo malo era un componente valioso del equipo, puesto que ellos se centraban en la acción y yo en ganar la «demolición. No sé por qué, pero veo relación: no sería tan malo si estando limitado hacía lo que se esperaba de mí.

Lo mismo cuando nos rendimos a WhatsApp o si alguien decide quedarse en Windows. Al final lo mejor es lo que mejor podemos usar. Lo contrario puede ser el típico coche de lujo que tenemos en el garaje. Si no lo vamos a usar…

Por suerte, Linux es de ese tipo de software del que podemos hacer un uso personal.

from Linux Adictos https://ift.tt/m9I6naj
via IFTTT

MSI Claw A1M se suma a la competencia de la Steam Deck prometiendo potencia y autonomía en Windows 11

MSI Claw A1M

Vaya pistoletazo de salida dio Valve con su Steam Deck. Cuando fue presentada parecía una consola, pero pronto nos dimos cuenta de que en verdad era un ordenador de mano vestido de consola. Más tarde, tanto como más de un año después, dos de los principales fabricantes de equipos para juegos hicieron todo lo posible para no perder ese tren, y tanto las Lenovo Legion Go como la Asus Rog Ally se pusieron a la venta con más potencia sacrificando la autonomía. Eso es algo que, en teoría, no le pasa a la MSI Claw A1M recién presentada.

Claro está, de momento no hay revisiones de la misma y no se puede confirmar nada, pero de lo que sí podemos leer en su página web oficial es que tiene una batería de 53Whr que aguanta un «50% más que la media». ¿En cuántas horas se traduce eso? Ya lo veremos. De momento es lo que dice en sus especificaciones técnicas que detallamos en la siguiente tabla.

Especificaciones técnicas de la MSI Claw A1M

Claw A1M
Componente Detalles
CPU Hasta Intel Core Ultra 7 (Series1)
Sistema operativo Windows 11
Pantalla FHD tactil de 7″
1920×1080
120Hz
IPS
Audio 2 altavoces de 2W
Conectividad Intel Killer BE Wi-Fi 7
Bluetooth 5.4
Gráfica Intel Arc
Memoria 16GB LPDDR5-6400
Puerto Jack 1 de entrada y salida de audio
Puertos I/O 1x Type-C (USB/DP/Thunderbolt) con carga PD
1 ranura Micro SD
Controles Botones ABXY RGB
Sticks L y R RGB
D-pad
Gatillos análogicos L y R Hall Effect
bumpers L y R
Botón de vista
Botón de menú
Boton M de centro MSI
Clave OSD
2 botones asignables (macros)
HD háptico
Seguridad Lector de huellas dactilares
Batería 53Whr de 6 celdas
2 horas al máximo rendimiento
Adaptador 65w PD de cargar rápida
Peso 675gr
Dimensiones 294x117x21.2 mm
Color Negro

El precio se comenta que estará por los 699$ de entrada. Tiene los mismos 16GB de RAM que el resto de ordenadores de este tipo, pero hay información, como el almacenamiento y otros detalles, que están por confirmar.

Analicemos lo anterior

Sobre el papel, mucho de lo que ofrece la MSI Claw A1M ya está disponible en los ordenadores de mano más populares, pero hay algunas cosas en las que esta de MSI destaca. Por ejemplo, el lector de huellas, que sí está presente en la Rog Ally, aunque con ciertos problemas, no están presentes en la Legion Go ni la Steam Deck. Potente es, pero habrá que ver como se comporta, del mismo modo que habrá que comprobar la calidad de la pantalla que no es OLED aunque su resolución sea de 1920×1080.

Otro punto que habrá que poner a prueba será el de la duración de la batería. Si Valve no ha sacado una Steam Deck 2 y sacó la versión OLED fue porque introduciendo pequeñas mejoras, como las de la APU, una batería más grande y la pantalla OLED que consume sólo energía en los píxeles en uso -los negros no consumen-, la autonomía no sólo se ha mantenido, sino que ha aumentado. Y el rendimiento también se nota, no de una manera brutal, pero está ahí.

Aún hay más sobre la MSI Claw A1M

Lo que no vemos en la tabla son algunos detalles que sí están en la página de presentación y promocional de la MSI Claw A1M:

  • Tiene un sistema Cooler Boost HyperFlow que promete mantener el dispositivo más fresco y jugar más tiempo.
  • Cuenta con el MSI Center M, diseñado para ordenadores de mano y para realizar ciertos ajustes a una pulsación de distancia. Recuerdan un poco a los de la Steam Deck, y permitirán cambiar ajustes rápidamente para mejorar en algo la experiencia de juego. O justo lo contrario, ya que se pueden realizar cambios para que el juego se vea peor, pero se alargue la autonomía.
  • La pantalla puede con hasta 120Hz.
  • Cuenta con MSI App Player que ofrece juegos disponibles en Windows y Android.

¿Y Linux?

Como las Rog Ally y Legion Go, no suelen dar detalles sobre el soporte con otros sistemas operativos diferentes al que viene preinstalado. Es probable que se pueda instalar Linux, como ChimeraOS, pero es una decisión que debe tomar cada uno. Yo, por mucho que me guste Linux y lo meta en cualquier PC que me compre, no sé si le cambiaría el sistema operativo a un aparato como este, o por lo menos no hasta que se confirmara que se puede con inicio dual o desde una unidad externa.

De momento, otro handheld ha llegado a la ciudad, y a la espera de confirmar algunos detalles, pinta bien. Si la autonomía poniéndole ciertos límites a la potencia está a la altura de la Steam Deck llegará el momento de decir aquello de «Valve, toma nota». De lo contrario estaremos ante un aparato que nos obligará a abrazar paredes.

table {border-collapse: collapse;margin:auto}td,th {border:1px solid black;padding: 5px;}thead {background-color: grey;color: white;}thead td, tr td:first-child {font-weight: bolder;}tbody td:not(:first-child), thead {text-align: center;}tbody tr:nth-child(even) {background-color: #eee;} caption{padding: 15px; color:purple; background-color:black; font-weigth:bolder; font-size: 1.5rem; border-radius: 3px 3px 0 0; transition: .5s}caption:hover{color:red}

from Linux Adictos https://ift.tt/q2PfNci
via IFTTT

Alpine 3.19: lo que debes saber antes de instalarlo

Alpine Linux

Alpine Linux es una distribución Linux basada en musl y BusyBox, que tiene como objetivo ser ligera y segura por defecto sin dejar de ser útil para tareas de propósito general

Hace algunos días compartimos aquí en el blog la noticia del lanzamiento de la nueva versión de Alpine Linux 3.19 la cual es una distribucion que se ha ganado reconocimiento en la comunidad Linux por su enfoque minimalista y rendimiento eficiente.

Alpine Linux se adhiere a la filosofía de «pequeño, simple y seguro», por lo que es una distribucion que es particularmente atractiva para usuarios de Raspberry Pi, ya que es un sistema operativo ligero y potente.

Y es que entre las características principales de esta distribucion podemos destacar:

  1. Orientación a la Seguridad: Alpine Linux se diseñó pensando en la seguridad ya que es una distribucion que solo cuenta con los componentes necesarios, lo que se traduce a que elimina todos aquellos componentes innecesarios para ser una opción sólida.
  2. Ligero y minimalista: Alpine Linux está diseñado para ser liviano, lo que lo hace ideal para sistemas con recursos limitados. Consume un espacio mínimo en disco y tiene bajos requisitos de memoria
  3. Sistema de Inicio BusyBox: Alpine Linux utiliza BusyBox como su sistema de inicio, que proporciona un conjunto de utilidades de Unix en una única ejecutable.
  4. Implementación simple de Init: utiliza OpenRC como su sistema init, proporcionando una implementación simple y eficiente del proceso de inicialización del sistema con lo mínimo necesario para el arranque inicial

Si estás interesado en poder migrar de Alpine 3.18 a Alpine 3.19 sin perder datos ni configuraciones o instalar desde cero esta distribucion, es importante que conozcas algunos de los cambios realizados en el último lanzamiento.

Alpine Linux 3.19 se destaca la actualización del kernel de Linux a la versión 6.6 LTS junto con la cual se añade la compatibilidad con Raspberry Pi 5, asi como también la consolidación de kernels, pues los kernels linux-rpi4y linux-rpi2han sido reemplazados por uno solo «linux-rpi».

Actualización del esquema de enrutamiento Yggdrasil, el software de red, a la versión 0.5, presentando un nuevo esquema de enrutamiento que puede requerir ajustes por compatibilidad.

El directorio de paquetes de Python ahora está marcado como administrado externamente, lo que afecta las instalaciones de pip en los directorios del sistema administrados por apk. Se recomienda a los usuarios que consideren alternativas como pipx.

Además de ello, también podremos encontrar las actualizaciones de los entornos de escritorio GNOME 45, LXQt 1.4 y para el entorno de escritorio KDE se incluyen los paquetes de KDE Gear 23.08 junto con KDE Frameworks 5.112.

¿Como actualizar Alpine Linux?

Ya conociendo un poco sobre los detalles de Alpine Linux 3.19, debes saber que el proceso de actualización desde una versión anterior es sumamente sencillo y para evitar tener que reinstalar todo el sistema y sobre todo que pierdas tu información y configuraciones, debes saber que puedes hacerlo de la siguiente manera.

Lo primero de ello y como siempre solemos recomendar ante cualquier actualización/instalación, es que respaldes tu información personal o aquella que tú consideres importante, ya que aunque el procedimiento es sencillo, la recomendación es siempre respaldar y no lamentar ante cualquier imprevisto.

Bien dicho lo anterior, para actualizar desde una versión anterior (en este caso de migrar de Alpine 3.18 a Alpine 3.19) debemos de ejecutar los siguientes comandos:

apk update
apk upgrade

apk add --upgrade apk-tools

apk upgrade --available

Hecho esto debemos de verificar y editar (si es necesario) el archivo /etc/apk/repositories, para cambiar el número de versión manualmente. Por ejemplo, Alpine 3.18 a 3.19.

vi /etc/apk/repositories

O de igual manera podemos usar un script de configuración que básicamente hará lo mismo y nos pedirá que solo cambiemos el número de versión presionando e. Este script lo podemos ejecutar con:

setup-apkrepos

Hecho esto nuevamente procedemos a teclear:

apk update

Y ahora podremos realizar una actualización completa del sistema con:

apk upgrade --available && sync

Al finalizar, es importante actualizar el gestor de arranque instalado antes de reiniciar y en caso de no hacerlo, lo más probable es que el sistema no arranque, para ello basta con ejecutar el siguiente comando:

update-grub

O para el caso de sistemas BIOS (x86 o x86_64)

grub-install --boot-directory=/boot --target=i386-pc $disk

Al finalizar basta con ejecutar:

reboot

¿Como actualizar Alpine Linux en una Raspberry Pi?

Ahora para el caso de los usuarios de Raspberry, el proceso puede ser un poco diferente, por lo que de manera personal te puedo recomendar que te apoyes en la Wiki de Alpine para el proceso. Puedes consultar los detalles en el siguiente enlace.

Si eres un aventurero o prefieres ahorrarte un poco de tiempo, déjame decirte que puedes utilizar un script para poder actualizar Alpine en tu Raspberry, este script se llama «alpine-os-updater».

Cabe mencionar que este script no es oficial, por lo que debes saber que es un recurso creado por un usuario y que tiene como finalidad:

  1. Actualizar una instalación existente de Alpine Linux desde una versión anterior a la última versión. Esto realizará la actualización en el lugar y preservará la inclusión del repositorio comunitario de la versión anterior para apk. Es necesario reiniciar como parte de la actualización y se ejecutará un script para completar la transición de la configuración del repositorio de apk y corregir las instalaciones de paquetes que deben actualizarse automáticamente en el primer inicio.
  2. Dado que la disponibilidad de los paquetes puede cambiar de una versión a otra, se realizará una verificación de todos los paquetes instalados existentes para comprobar si están disponibles en el repositorio para la nueva versión. En caso de que algún paquete no se pueda migrar a la nueva versión, se mostrará un mensaje para confirmar que desea continuar antes de realizar cambios en el sistema. Si se acepta, o si no se encuentran problemas, el script continuará con la instalación.
  3. Como parte de este instalador, todos los paquetes se actualizarán a la última versión disponible en la versión actual del sistema operativo para intentar garantizar que su sistema pueda iniciarse con redes y SSH después de la actualización. De forma predeterminada, este instalador utilizará la última versión estable.

Para poder utilizar alpine-os-updater, basta con abrir una terminal y teclear en ella:

wget --no-cache -qO- https://raw.githubusercontent.com/XtendedGreg/alpine-os-updater/main/upgrade.sh | ash

Al ejecutar el script, este realizará las siguientes acciones:

  • Se reiniciará automáticamente y ejecutará algunas acciones de limpieza después del reinicio para asegurarse de que los repositorios apk apunten a la última versión y que los paquetes estén actualizados e instalados para coincidir.
  • Una vez que se complete la instalación, aparecerá un archivo de registro en la raíz del medio de arranque.
  • La lista de repositorios de APK anterior se moverá /etc/apk/repositories.bak para que pueda mover manualmente cualquier repositorio personalizado.

Finalmente si estás interesado en poder conocer más al respecto sobre este script, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/H5YVSbT
via IFTTT

labwc 0.7 llega implementado mejoras, correcciones de errores y mas

labwc

Labwc es un compositor de apilamiento de ventanas basado en wlroots para wayland, inspirado en openbox

La nueva versión de labwc 0.7 ya fue liberada y aunque llega con una cantidad significativa de adiciones y correcciones, los desarrolladores mencionan que este lanzamiento se ha centrado en migrar labwc a wlroots 0.17 y ordenar las regresiones

Para quienes desconocen de labwc, deben saber que se usa como base la biblioteca wlroots, desarrollada por los desarrolladores del entorno de usuario de Sway y que proporciona funciones básicas para organizar el trabajo del administrador compuesto basado en Wayland.

Principales novedades de labwc 0.7

Tal y como se menciona al inicio, esta nueva versión se destaca por la transición a la nueva rama de la biblioteca wlroots 0.17, lo que mejora su código de renderizado Vulkan, xwayland-shell-v1 para mejorar la confiabilidad de XWayland, asi como también que agrega soporte para nuevos protocolos Wayland y otras mejoras.

Otro de los aspectos destacados de labwc 0.7 es el soporte para el protocolo wayland cursor-shape-v1, el cual permite personalizar la apariencia del cursor mediante la transmisión de una serie de imágenes del cursor.

Además de ello, también podremos encontrar el soporte para el protocolo de escala fraccional Wayland. Este protocolo permite al administrador compuesto transmitir valores de escala de superficie no enteros, lo que posibilita al cliente especificar un tamaño más preciso de buffers para objetos wp_viewport, en comparación con la información de escala redondeada.

De los demás cambios que se destacan:

  • Ahora, se admite la visualización de íconos en los encabezados de las ventanas.
  • Mejoras en la interfaz para cambiar entre ventanas: esto permite poder desplazarse hacia atrás presionando la flecha hacia la izquierda o hacia arriba.
  • Configuración para miniaturas en la interfaz para cambiar entre escritorios virtuales: se introdujo la configuración osd.workspace-switcher.boxes.{width,height} para determinar el tamaño de las miniaturas.
  • Nuevas Acciones y Opciones:
    Se añadieron las acciones VirtualOutputAdd y VirtualOutputRemove para agregar y eliminar dispositivos de salida virtuales.
    Se implementó la acción ResizeTo para cambiar el tamaño de manera específica.
    Se agregó la acción ToggleOmnipresent y la opción «Siempre en el espacio de trabajo visible» para colocar siempre el contenido en el escritorio activo.
  • Propiedad _NET_WORKAREA para aplicaciones que utilizan XWayland: lo que permite comprender el tamaño del área libre en la pantalla no ocupada por paneles. Esto se utiliza, por ejemplo, en Qt al calcular el tamaño de los menús emergentes.
  • Se solucionó el problema con las superficies XWayland completamente fuera de la pantalla que no generaban eventos de confirmación y, por lo tanto, evitaban que se movieran en la pantalla.
  • Se corrigió la desreferencia del puntero nulo de xwayland.c que causaba un bloqueo con CLions.
  • Se evita anular la geometría maximizada/pantalla completa/en mosaico de XWayland para solucionar un problema por el cual algunas vistas de XWayland (ejemplo: terminal xfce4) no terminan con exactamente la geometría correcta cuando están en mosaico.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar LABWC en Linux?

Para quienes estén interesados en poder instalar este compositor en su sistema, deben seguir las instrucciones que compartimos a continuación.

La distribucion que cuenta con el método de instalación más sencillo es Fedora y es que para instalar labwc, basta con abrir una terminal y en ella vamos a teclear:

sudo dnf install labwc

Los que son usuarios de Arch Linux, Manjaro o cualquier otra distribución derivada de Arch Linux, deben abrir una terminal y en ella van a teclear el siguiente comando para descargar las dependencias necesarias:

sudo pacman -S meson wlroots cairo pango libxml2 glib2

Después de ello, van a obtener el código fuente de LABWC ejecutando el siguiente comando en la terminal:

git clone https://github.com/johanmalm/labwc
cd labwc
meson build
ninja -C build

Ahora, para quienes son usuarios de Debian, UBuntu o cualquier otra distribución basada en cualquira de estas dos, deben teclear lo siguiente en la terminal:

git clone https://github.com/johanmalm/labwc
cd labwc
meson build
ninja -C build

Para aquellos que estén interesados en conocer más al respecto sobre LABWC pueden visitar el sitio del proyecto en GitHub.

from Linux Adictos https://ift.tt/uNsVBCP
via IFTTT

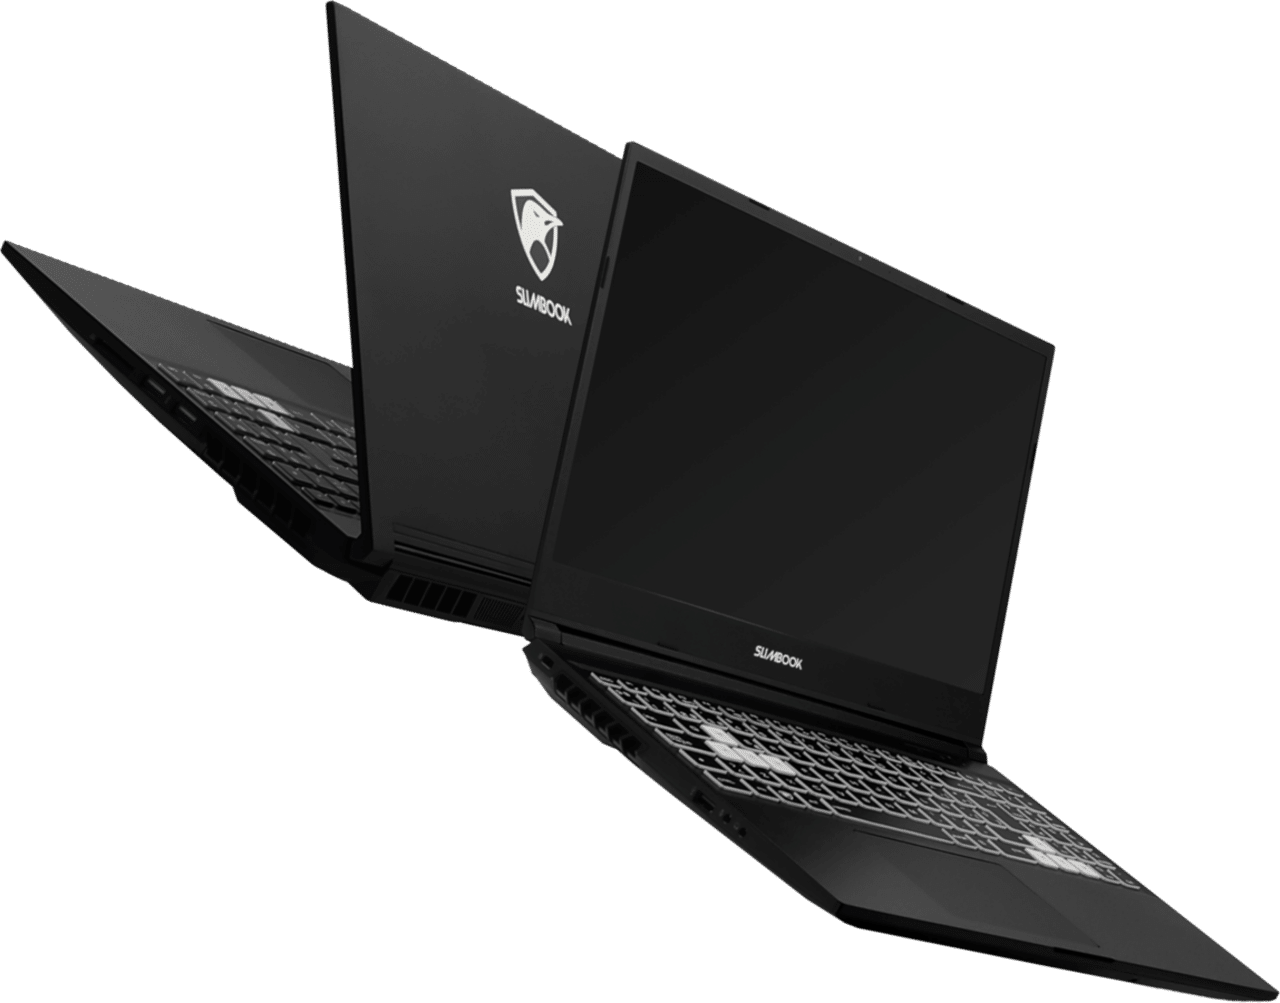
Slimbook empieza 2024 muy fuerte con varias novedades linuxeras

Comienza el nuevo año, 2024, y muchos se proponen nuevos retos, como Slimbook, que se ha propuesto sorprendernos a todos con novedades muy interesantes. Entre ellas una web renovada en la que podrás acceder a los nuevos portátiles Executive, a los nuevos Elemental, o a los nuevos HERO, así como el nuevo sobremesa Kymera ETX.

Todo pensado para darle un revulsivo a los apasionados linuxeros que podrán contar con nuevos «juguetes» este año… ¿Quieres conocer las novedades más en detalle?

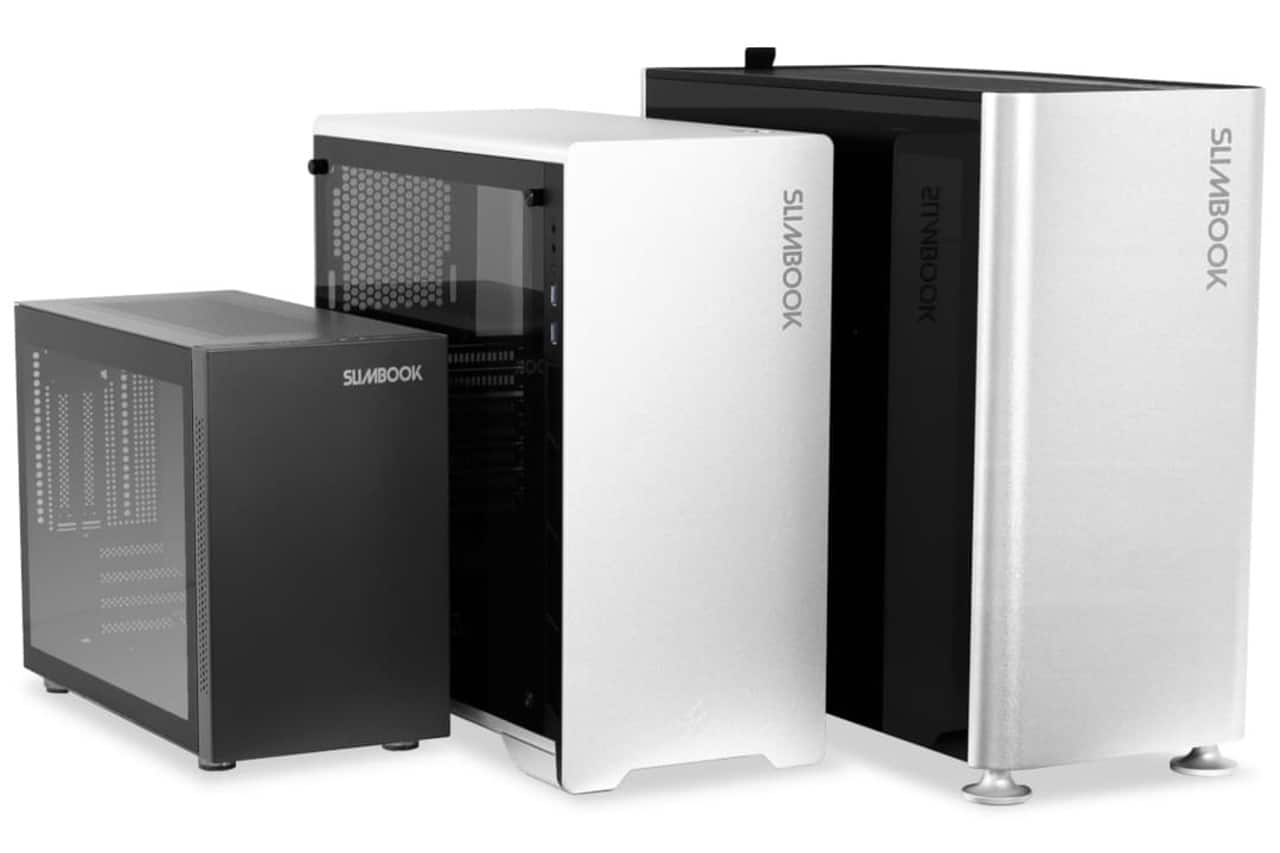
Kymera ETX

Slimbook Kymera ETX

Como sabrás si sigues a la marca española, el KYMERA es el sobremesa que ofrece Slimbook. Concretamente estaba disponible en dos formatos, el mATX y el ATX. Sin embargo, la novedad ahora es que han agregado un modelo ETX. Gracias a este nuevo KYMERA ETX podrás conseguir mayores posibilidades y flexibilidad a la hora de configurar tu equipo.

Además de esa esencia y versatilidad presente en mATX y ATX, el KYMERA ETX también te permitirá configurar un equipo con los últimos procesadores de Intel y AMD, además de iGPUs o tarjetas gráficas dedicadas como las Intel ARC, NVIDIA GeForce RTX y las AMD Radeon RX.

Eso sin olvidar que tendrás la posibilidad de instalar unidades de almacenamiento SSD M.2 NVMe y también discos duros HDD SATA3 con los que podrás llegar a configuraciones de hasta más de 100 TB, para que no te falte el espacio. Y, por supuesto, para llenar esas unidades con miles de descargas a la velocidad del rayo, también es compatible con tarjetas de red de 10Gb y WiFi 6

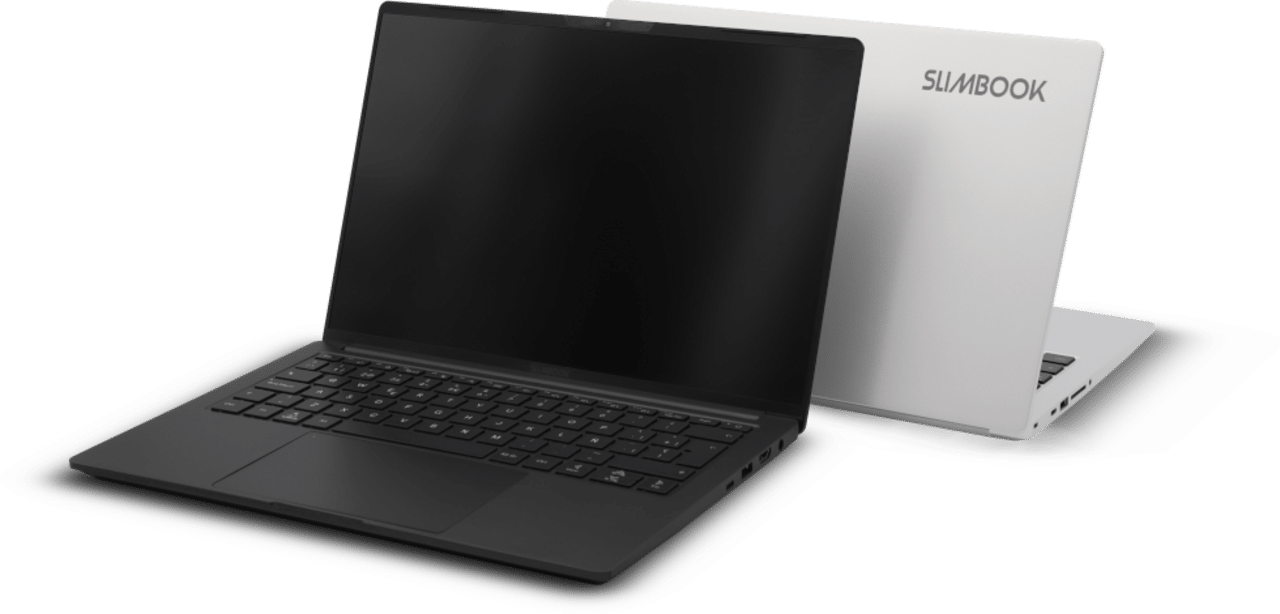
Nuevo Executive

Executive

El portátil Executive de Slimbook ya lo conocías de antes, pero debes saber que se ha renovado para adaptarse a las nuevas necesidades. No obstante, sigue manteniendo todo aquello que destacaba en el Executive de generación anterior, como el diseño, chasis de magnesio y aluminio, gran autonomía, pantallas HiDPI de 2.5K y 2.8K con sRGB 100% y frecuencia de refresco de 90 Hz, touchpad de gran tamaño, etc. Además podrás elegir el color negro o gris.

Pero, la novedad aquí está en su interior, ya que el hardware se ha renovado. Por ejemplo, ahora podrás instalar memorias RAM DDR5 hasta 5200 Mhz en lugar de la DDR4 3200 Mhz. En cuanto al procesador, tienes a tu alcance el Intel Core i7-13700H con 6 núcleos P y 8 núcleos E, con 20 threads, 24 MB de caché y una frecuencia de reloj en modo Turbo de hasta 5 Ghz.

En cuanto al apartado gráfico, tiene iGPU Intel Iris Xe G7 o la tarjeta gráfica dedicada NVIDIA GeForce RTX 4060 de 8 GB

Nuevo HERO

Slimbook HERO

Seguramente recuerdes el portátil gaming TITAN de Slimbook que fue retirado. Como muchos se preguntaban cuándo llegaría el nuevo TITAN o el reemplazo, la empresa valenciana ha querido dar respuesta a estos usuarios que quedaron «huérfanos» tras la retirada del equipo gaming. Y no es un TITAN de nueva generación, sino que se llama HERO. Un héroe que llega para salvar a todos los que quieran mayor potencia para jugar, desarrollar, crear, trabajar con IA y diseñar.

En su interior esconde potentes procesadores Intel Raptor Lake de 13ª Gen, además de una buena tarjeta gráfica dedicada como es la NVIDIA GeForce RTX 4060 con 8 GB de memoria VRAM tipo GDDR6.  Y para mantener esta potencia a una temperatura controlada, incluye un sistema de refrigeración con 6 heatpipes, y doble ventilador dinámico.

Por otro lado, podrás configurarlo con hasta 64 GB de memoria RAM DDR5 5200 MHz y unidades de almacenamiento SSD NVMe M.2 de hasta 4 TB. Así mismo, cuentas con una pantalla 15.6″ con resolución WQHD (2560x1440px), frecuencia de refresco de 165 Hz, gama cromática 100% en sRGB, chasis de aleación de aluminio y ABS, iluminación RGB, y mucho más…

from Linux Adictos https://ift.tt/VYbU6B5
via IFTTT

KIOXIA dono a la Fundación Linux un SDK de Software Enabled Flash

SEF

Logo del proyecto SEF

Hace ya algunos días la Fundación Linux dio a conocer el primer lanzamiento de una plataforma abierta destinada al almacenamiento Flash impulsado por software, denominada SEF (Software Enabled Flash). El SDK asociado es una contribución generosa por parte de KIOXIA, una empresa de almacenamiento que se separó de Toshiba hace varios años.

Se destaca que el proyecto Software-Enabled Flash marca un hito transformador para los desarrolladores que buscan un acceso excepcional al potencial creativo de las aplicaciones de almacenamiento flash.

Sobre Software-Enabled Flash

Software-Enabled Flash está constituido por un conjunto de herramientas que comprende una serie de parches para el kernel de Linux, un controlador de bloque diseñado para dispositivos SEF (Software Enabled Flash), utilidades destinadas a la administración mediante línea de comandos, controladores SEF paravirtualizados para QEMU, una biblioteca que proporciona una API para el desarrollo de aplicaciones, parches para nvme-cli y FIO que incorporan soporte para SEF.

El hardware donado incluye el SDK del proyecto SEF, que ofrece a los desarrolladores de almacenamiento de centros de datos acceso a código de muestra y la capacidad de aprovechar todo el potencial del control de medios flash. Esto abarca reducción de WAF, control de latencia, soporte para múltiples protocolos como ZNS y FDP, o Block, y promete capacidades futuras a través de este enfoque de flash dinámico y programable definido por software.

Además, el SDK cuenta con una implementación de referencia de la capa de software FTL (Flash Translation Layer), encargada de traducir los comandos de dispositivos de bloque en accesos al chip de memoria Flash real. Esta capa se encarga también de la recolección de basura y la distribución de datos entre las celdas de memoria. La FTL implementa soporte para la ubicación flexible de datos (FDP – Flexible Data Placement), la zonificación (ZNS – Zoned Namespace) y cumple con la especificación NVMe.

Se menciona que en el caso del almacenamiento Flash convencional para sistemas externos, la unidad se percibe como una caja negra donde una porción de la memoria se destina a operaciones de limpieza, mientras que los indicadores de rendimiento tienden a ser inconsistentes, y se experimentan retrasos impredecibles debido a la actividad del controlador interno, como durante la recolección de basura.

«Estamos muy contentos de alcanzar este hito y lanzar el kit de desarrollo de software para el proyecto Software-Enabled Flash», dijo Eric Ries, vicepresidente senior de la División de Estrategia de Memoria y Almacenamiento de KIOXIA America, Inc. «Este lanzamiento ahora abre el camino hacia usos nuevos e innovadores de flash para aplicaciones de almacenamiento que aprovechan la creatividad y la inventiva de los usuarios, desarrolladores y las comunidades de código abierto».

A diferencia de las unidades flash convencionales, donde la distribución de datos, el aislamiento de bloques defectuosos y la recolección de basura son manejados por el firmware del controlador interno, las unidades con soporte SEF permiten transferir la lógica del trabajo de bajo nivel con el chip de memoria Flash al software y al sistema operativo.

SEF posibilita el control directo de la ubicación física de los datos, la modificación de algoritmos de distribución de carga, la gestión de prioridades y la calidad de servicio (QoS), la eliminación de una capa adicional de traducción de bloques, la utilización completa de la memoria disponible, el logro de un funcionamiento predecible de la unidad y la división de la unidad en dispositivos virtuales aislados en las operaciones de entrada/salida (E/S) con diferentes prioridades de procesamiento. El enfoque propuesto por SEF contribuye a la reducción de costos generales y al aumento de la eficiencia en la interacción con la unidad, adaptando la lógica de recolección de basura, la reserva de memoria y la asignación de bloques para satisfacer las necesidades actuales.

Por ejemplo, SEF permite normalizar el rendimiento al utilizar una variedad de unidades adquiridas en diferentes momentos con características distintas. En el caso de unidades que son principalmente de solo lectura, SEF puede emplear algoritmos de asignación de bloques más simples y reducir la cantidad de memoria reservada para propósitos generales.

Finalmente cabe mencionar que el SDK de SEF está escrito en C y es distribuido bajo la licencia BSD junto con la API y las especificaciones de comando. Puedes consultar el código de SEF en GitHub.

Fuente: https://www.linuxfoundation.org

from Linux Adictos https://ift.tt/gvBAdws
via IFTTT

Los bots de Telegram hacen de todo, pero muchos son poco más que un troyano cuya sorpresa es el spam

Bots de Telegram y el Spam

Hace ahora algo más de tres años escribimos un artículo sobre los mejores bots de Telegram. Estos «robots» que viven en la única app de mensajería que le hace sombra a WhatsApp, o eso pretenden, pueden ayudarnos a mucho, como por ejemplo, enterarnos de cuándo van a empezar unos entrenamientos o carrera de F1 o descargar vídeos de YouTube. Las posibilidades son tantas que alguno puede pensar en crearse una especie de «super app» dentro de Telegram, pero hay que tomar medidas para evitar algunas molestias.

Los bots de Telegram son software, y como cualquier programa, su creación puede requerir más o menos tiempo. Si no se consigue dejarlo en la nube, hay que tener un equipo local para que el bot pueda estar funcionando. Lo que hace la comunidad Linux y de código abierto en general no es lo más normal, y muchos desarrolladores quieren conseguir dinero, mucho y pronto. Lógico. Lo malo es cuando se elige la vía del spam para conseguirlo.

Útiles siempre, molestos a veces

Yo, que en su día probé muchos, ya sólo mantengo unos pocos bots y prácticamente no les doy uso. Dos de ellos son para stickers, uno para el propio Telegram y otro para pasarlos a WhatsApp. También mantengo ese de las notificaciones de F1 porque la app oficial me parece demasiado y el bot es perfecto, pero poco más. El motivo, además del spam, es que, si hay aplicación, la app suele ser mejor.

El tema de los mensajes de spam no es tan grave como el de los años dorados del correo basura, pero existe. Los desarrolladores pueden enviar, manual o automáticamente, un mensaje promocional que poco o nada tiene que ver con el bot en sí, y eso es molesto: salta una notificación, te llama la atención, la abres y lo que ves es publicidad, y puede que en un idioma que no entiendas. No es la publicidad que hay en un borde de la pantalla en algunas apps móviles; esta te notifica y todo aprovechando que viven en una aplicación de mensajería.

Cómo evitar mensajes de spam de los bots de Telegram

Pero hay una manera de evitarlo: si un bot no nos interesa por el motivo que sea, tenemos que eliminar la conversación y elegir la opción de bloquear también al bot. En un principio uno puede pensar que es un poco drástico bloquear a «alguien», pero esa función existe por un motivo, y ese motivo es justamente evitar el spam.

Eliminar y bloquear bots de Telegram

También se puede parar un bot sin eliminar la conversación, para lo que tendremos que entrar en la configuración de la misma. Supongamos que hay uno que sí nos interesa, como puede ser el que nos informa del estado de los envíos de nuestros pedidos on-line, pero su desarrollador -no sé si es el caso; es sólo un ejemplo- ha decidido enviar publicidad cada dos por tres y nos resulta molesto. No queremos dejar de usar el bot, pero tampoco sufrir las notificaciones. Entramos en la configuración de esa conversación y ejecutamos la opción de «Bloquear».

telegram, parar un bot

En la versión de escritorio, la opción es «Detener y bloquear el bot», mientras que en la del móvil es sólo bloquear. De esta manera tendremos la conversación a la vista y podremos reiniciar el bot sólo cuando nos interese. En el caso del ejemplo, cuando tengamos un envío pendiente lo activaríamos, y al recibir el paquete lo bloquearíamos.

Silenciar a los bots, la solución salomónica

A medio camino, algo que también apoyaría a los desarrolladores, tendríamos la opción de silenciar al bot. De hecho, la gran mayoría de veces puede estar en silencio y seguir haciendo su trabajo. Por ejemplo, si queremos que nos notifique cuándo van a hacer una carrera de F1 o en las novedades de nuestro envío, quizá sí sea necesario recibir las notificaciones, pero ¿para qué queremos tenerlas activas en un bot que lo que hace es transcribir voz a texto?

Tomemos la decisión que tomemos, es bueno educarse con los bots de Telegram como nos educamos en su día con los correos basura. Dónde pongamos el límite, si es que lo ponemos, es otra decisión que tenemos que tomar.

from Linux Adictos https://ift.tt/xjTHq6s
via IFTTT

Después de dos años, Log4Shell sigue siendo un problema, pues muchos proyectos aún son vulnerables

log4j

Log4Shell es uno de los que aparecerán en las filtraciones de datos durante la próxima década

Este último mes del año 2023 marco el segundo aniversario del descubrimiento de la vulnerabilidad Log4j/Log4Shell, la cual es una vulnerabilidad que al día de hoy continua afectado a muchos proyectos y supone un riesgo de seguridad.

Y es que Log4j sigue siendo un blanco principal para los ciberataques, según el informe anual «Year in Review» de Cloudflare y también los resultados de un estudio sobre la relevancia de las vulnerabilidades críticas en la biblioteca Java Log4j que dieron a conocer investigadores de seguridad de Veracode.

Los investigadores de Veracode mencionan que después de estudiar 38.278 aplicaciones utilizadas por 3.866 organizaciones, descubrieron que dos de cada cinco aplicaciones aún utilizan versiones vulnerables de la biblioteca Apache Log4j, dos años después de que se hiciera pública una vulnerabilidad crítica.

El informe destaca que cerca de un tercio de las aplicaciones ejecutan Log4j2 1.2.x (que alcanzó el final de su vida útil en agosto de 2015 y ya no recibe actualizaciones de parches) lo que representa un 38%. La razón principal para continuar usando código heredado es la integración de bibliotecas antiguas en proyectos o la laboriosidad de migrar de ramas no compatibles a nuevas ramas que son compatibles con versiones anteriores. Además, un 2.8% de las aplicaciones aún utilizan versiones vulnerables a la conocida vulnerabilidad Log4Shell.

Además de ello, se menciona que existen tres categorías principales de aplicaciones que aún utilizan versiones vulnerables de Log4j, según el informe de Veracode:

  1. Vulnerabilidad Log4Shell (CVE-2021-44228):
    El 2.8% de las aplicaciones persisten a seguir utilizando versiones de Log4j desde la 2.0-beta9 hasta la 2.15.0, las cuales contienen la vulnerabilidad conocida.
  2. Vulnerabilidad de Ejecución Remota de Código (RCE) (CVE-2021-44832):
    Un 3.8% de las aplicaciones emplean la versión Log4j2 2.17.0, que aborda la vulnerabilidad Log4Shell, pero no resuelve la vulnerabilidad de ejecución remota de código (RCE) identificada como CVE-2021-44832.
  3. Rama Log4j2 1.2.x (Soporte Finalizado en 2015):
    Un 32% de las aplicaciones aún utilizan la rama Log4j2 1.2.x, cuyo soporte finalizó en 2015. Esta rama se ha visto afectada por vulnerabilidades críticas, como CVE-2022-23307, CVE-2022-23305 y CVE-2022-23302, identificadas en 2022, siete años después de finalizado el mantenimiento.

Estos datos resaltan la diversidad de situaciones en las que las aplicaciones continúan utilizando versiones desactualizadas y vulnerables de Log4j, lo que genera una gran preocupación por parte de los investigadores.

Y es que un dato preocupante es que el 3.8% de las aplicaciones utilizan Log4j2 2.17.0, que fue parcheado contra Log4Shell, pero contiene CVE-2021-44832, otra vulnerabilidad de ejecución remota de código de alta gravedad.

El informe subraya que, a pesar de los esfuerzos realizados en los últimos años para mejorar las prácticas de seguridad en el desarrollo de software y el uso de código abierto, queda trabajo por hacer.

Chris Eng, director de investigación de Veracode, destaca que:

Los desarrolladores tienen una responsabilidad crucial y que hay margen de mejora en cuanto a la seguridad del software de código abierto.

Aunque muchos desarrolladores inicialmente respondieron adecuadamente a la crisis de Log4j instalando la versión 2.17.0, el informe sugiere que algunos volvieron a patrones anteriores al no aplicar parches más allá del lanzamiento de 2.17.1.

La Apache Software Foundation (ASF) ha estado activamente notificando a los proyectos downstream sobre la urgencia de actualizar, pero los hallazgos del informe indican que aún hay aplicaciones que no han implementado las correcciones necesarias.

El informe de Veracode se basó en datos de escaneos de software de más de 38,000 aplicaciones durante un período de 90 días, entre el 15 de agosto y el 15 de noviembre. Las aplicaciones ejecutaban versiones de Log4j desde la 1.1 hasta la 3.0.0 alfa 1 en 3,866 organizaciones diferentes.

Nuestra investigación también encontró que una vez que los desarrolladores son alertados sobre una biblioteca vulnerable a través de un análisis, las solucionan relativamente rápido: el 50 por ciento de las vulnerabilidades se solucionan en 89 días en general, en 65 días para las vulnerabilidades de gravedad alta y en 107 días para las vulnerabilidades de gravedad media.

Estos resultados concuerdan con las advertencias previas, como el informe de la Junta Federal de Revisión de Seguridad Cibernética de 2022, que indicó que la crisis de Log4j tomaría años en resolverse por completo.

Finalmente si estás interesado en poder conocer más al respecto, te invito a que visites el artículo original del blog de veracode. El enlace es este.

from Linux Adictos https://ift.tt/Bvswj95
via IFTTT

elementary OS 8 ya tiene casi preparado su nuevo dock. Novedades de los últimos dos meses

elementary OS 8

No hubo artículo en diciembre, y no han explicado los motivos. Hace unos meses consultaron a la comunidad si preferían artículos mensuales o sólo cuando hubiera algo interesante que contar, y es lo que han podido hacer esta vez. Danielle Foré, líder en solitario de elementary OS tras la salida de Cassidy James Blaede, ha publicado hoy una entrada en su blog en el que nos hablan de unas pocas novedades de OS 7 y unas pocas de OS 8.

elementary OS 7 incluye ahora la última versión de GNOME Web (Epiphany), con su nueva vista general de pestañas. Además, han modificado algunos iconos para cosas como el icono de descargas animado en la barra superior y los de acceso al hardware y han corregido un problema que podría causar que la ventana de favoritos se viera demasiado fina. En un principio, el navegador empezó siendo algo simple con pocas funciones, pero esto de las pestañas y otras novedades del pasado como el soporte para extensiones le hacen ser una alternativa a tener en cuenta.

Otras novedades de elementary OS 7 y OS 8

Durante los últimos 60 días ha llegado una nueva versión del gestor de ventanas de elementary, o mejor dicho de Pantheon que es su escritorio, que corrige 10 de los problemas reportados, entre los que se incluyen varios relacionados con los espacios de trabajos y el uso de varios monitores. También se han lanzado nuevas versiones de los ajustes de redes y el indicador de redes para recuperar el soporte para las VPNs de Wireguard o el cifrado sin cables de Opportunistic.

Todas estas novedades están ya disponibles, y se pueden añadir a las instalaciones existentes abriendo la aplicación de actualizaciones e instalando todos los paquetes que haya esperando parar formar parte del sistema operativo.

Ya mirando al futuro, hay varias novedades que llegarán junto a elementary OS 8. Como ya adelantaron en noviembre, harán todo lo posible por que GTK 4 se quede con la mayoría de la interfaz, y hay varios apartados que ya usan esas librerías. Por ejemplo, el diálogo de autenticación y los ajustes del sistema. De todos los paneles que estaban en espera sólo queda uno por subir.

Mejoras en el dock

El dock es esa parte que a muchos nos gusta y desde donde lanzamos nuestras aplicaciones favoritas. Durante noviembre y diciembre se ha subido el trabajo para mejorar mucho el arrastrar y soltar para que soporte tanto reordenar apps dentro del dock como arrastrarlas desde el menú de aplicaciones. Por otra parte, ahora ya soporta globos y barras de progreso, acciones rápidas en el menú contextual y es posible añadir y eliminar apps del dock desde el menú contextual del menú de aplicaciones. Son novedades que ya se pueden esperar en OS 7, pero el nuevo dock está mejorando de una manera en la que funciona con Wayland y está construido completamente con GTK4.

Entre el resto de novedades, Foré dice:

«Aunque estamos llevando a cabo grandes proyectos para adoptar la última tecnología, tampoco estamos descuidando las correcciones de errores y las peticiones de funciones. Las notificaciones aparecen ahora a la izquierda para los idiomas RTL, y las confirmaciones de cambio de sonido ya no aparecerán sobre el indicador de sonido si está abierto. También hemos añadido compatibilidad con los gestos de deslizamiento horizontal para cambiar de ventana y una opción para desactivar los hotcorners en los espacios de trabajo con aplicaciones a pantalla completa. Todavía se están redactando algunos cambios de mayor envergadura, como la compatibilidad con el portal de capturas de pantalla y algunos cambios de diseño en la vista multitarea que aportan más color. Además, los estilos de paneles opacos han recibido algo de atención y ahora tienen una sombra suave.»

elementary OS 8 y todas sus novedades están disponibles en el acceso previo del proyecto, al que se puede acceder por una cuota de 10$/mes. La nueva versión llegará durante este año, pero no tienen fecha programada.

from Linux Adictos https://ift.tt/vmRTD4l
via IFTTT