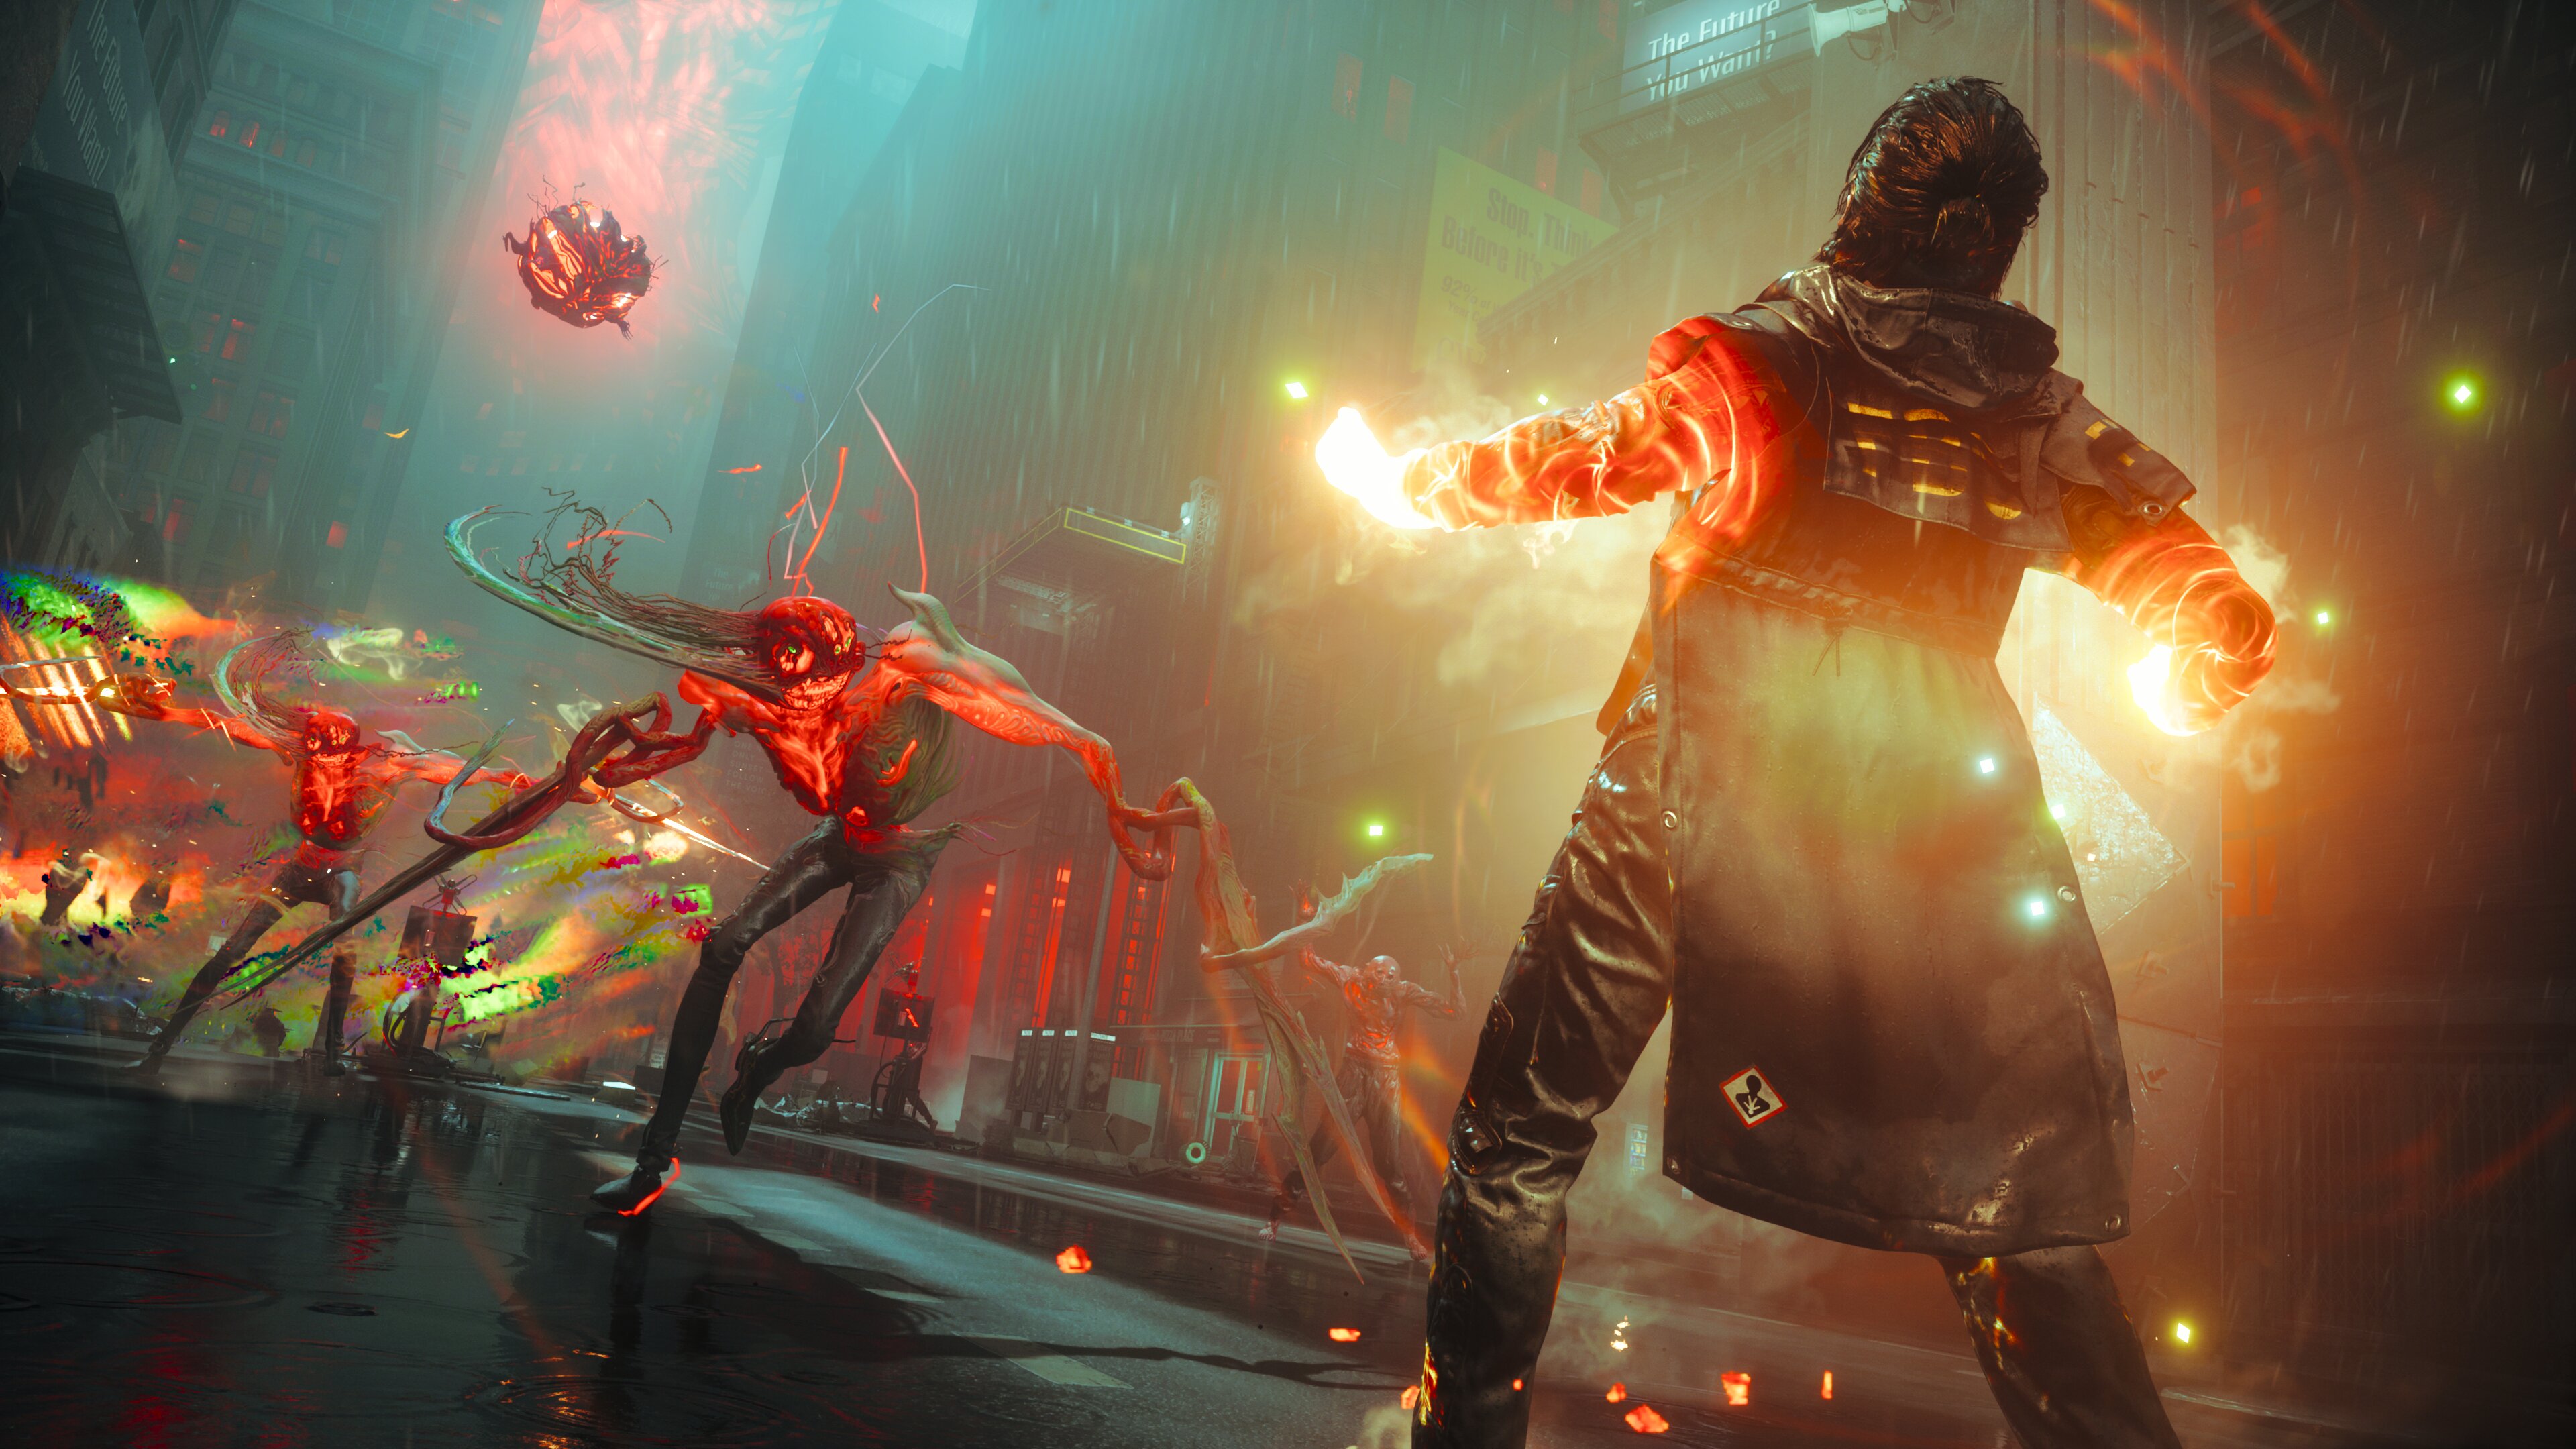
There are few games as eagerly anticipated as Control Resonant, Remedy Entertainment’s upcoming action-adventure RPG. After all, we’ve endured a long wait since 2019’s Control introduced us to the Lynchian world of the red-hued Hiss and the Federal Bureau of Control.
The good news is that the wait is nearly over — because Resonant arrives in less than two months. And the really good news is that it looks great; so great, in fact, that we gave it one of our Best of Summer Games Fest awards.
So, what will the sequel bring to the table to stand out from its predecessor in a notable way? After playing a lengthy two-hour preview of Control Resonant recently, I had a chance to speak with the lead gameplay designer, Sergey Mohov, and put that question to him, among others.
Melee masterpiece
(Image credit: Remedy Entertainment)
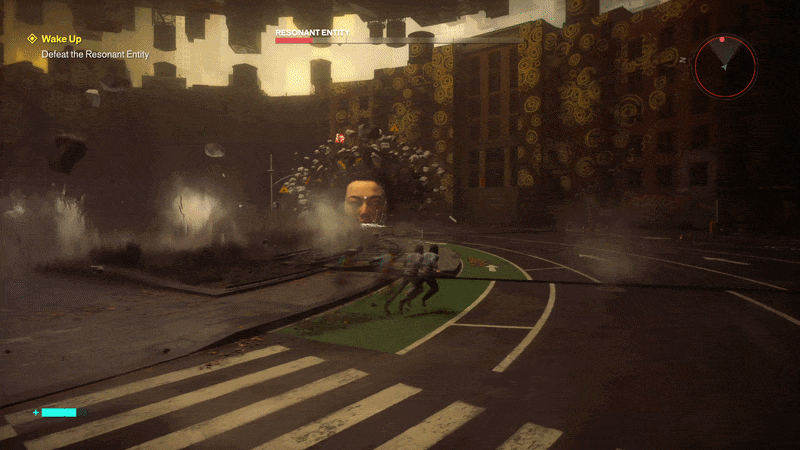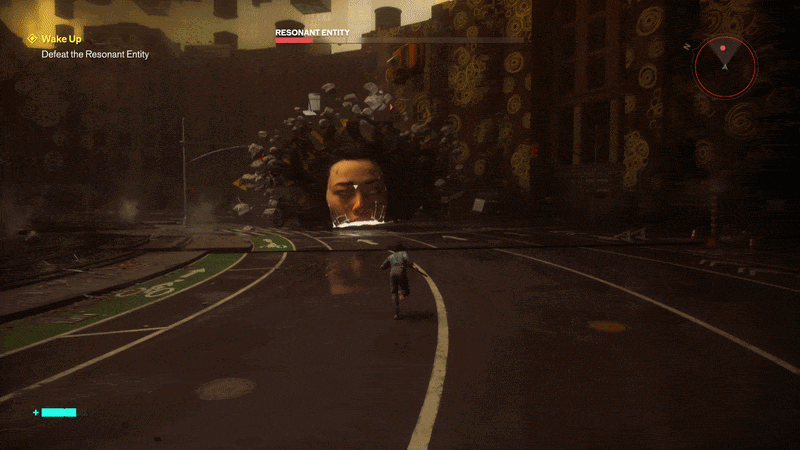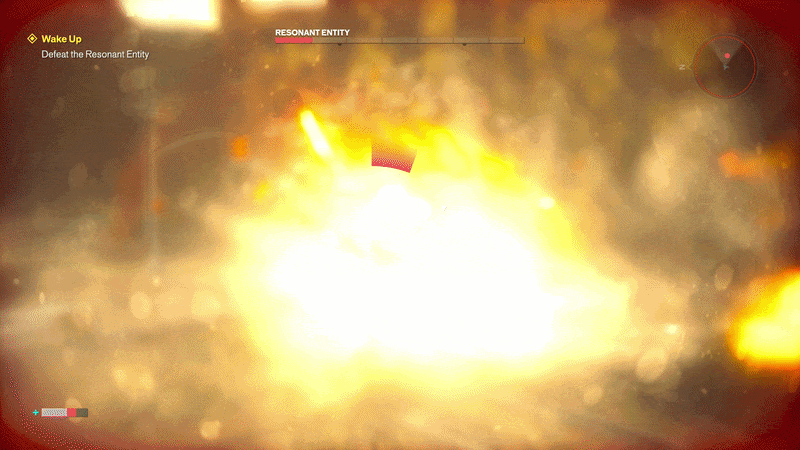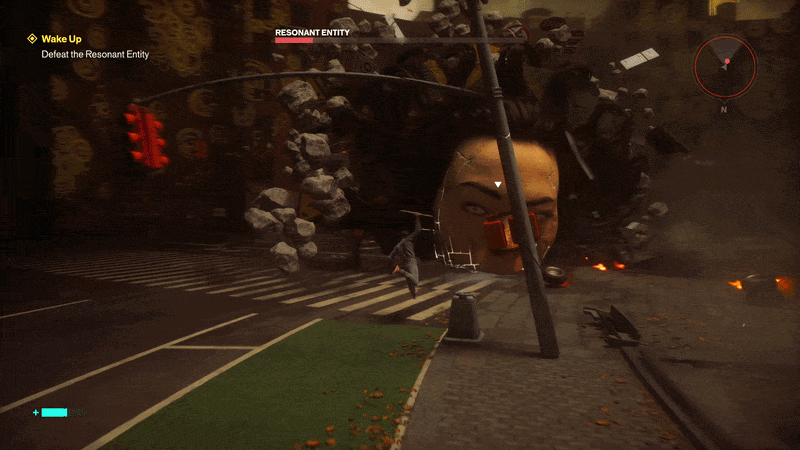
Unsurprisingly, combat is the centerpiece in Resonant, just as it was in the original. In that game, you played as Jesse Faden, equipped with a trusty shapeshifting handgun and tasked with finding her brother, Dylan — who is now the main character in Resonant.
You could unlock several different ammo types that would essentially act as different gun types: shotgun, automatic machine gun, grenade launcher, and so on. Those were joined by various powers, some of which allowed players to levitate or hurl objects at enemies.
In Resonant, Remedy seeks to double down on that combat-heavy gamplay, but specifically with melee, using a shapeshifting weapon, the Aberrant, and other supernatural abilities. The result reminds me of the best hack-and-slash games, such as Capcom’s Devil May Cry 5.
Despite my hack-and-slash comparisons, though, Resonant‘s combat was developed mostly with its predecessor in mind, and that’s what both the preview build and Mohov’s answers make clear right away.
“We actually have a pretty long and eclectic list of references, and they’re not all video games,” Mohov says. “If I had to name one game that this game [Resonant] is trying to be like, it would be the original Control. That’s our number one reference for everything.
“With our creative director, we started figuring out what makes Control, Control? That was a big question, because we wanted to make a sequel that is spiritually and experientially similar to the first game, so it still feels like a Control game. But we also wanted to have more of this melee-focused, in-your-face, aggressive gameplay at the same time.”
(Image credit: Remedy Entertainment)
While Resonant‘s structure and identity draw primarily from Control, Mohov stresses that the Remedy team also wasn’t shy about incorporating elements from other games as well.
“We use references for the individual parts of the experience. I’m a big fan of DMC 2 and DMC 3, and PlatinumGames’ titles. It’s really hard to name one single reference, but I think if you play the game more, you’ll notice that there are things that have been done in other games, but I don’t think you can directly say Resonant is ‘exactly like this other thing.’
“We learn lessons from all of these other projects to see what works and what doesn’t, but I think you probably haven’t played anything that is exactly like this.”
Admittedly, the first Control was a game that I couldn’t stick with throughout its runtime, mostly due to its somewhat convoluted storyline and combat being limited to Jesse Faden’s shapeshifting gun.
(Image credit: Remedy Entertainment)
Mohov confirms that the “core experience” in Resonant should be around “30 hours”, while the completionist experience is expected to be within the “50 hours” ballpark.
That means it’ll be longer than the first game, but with the impressive RPG elements on display, and with numerous weapon and skill types to choose from, it’s an even more appealing experience than before — and one that doesn’t require a full playthrough of the first entry.
“I don’t think you have to play the first Control game to play Resonant,” says Mohov, “but if you do, it will enrich your experience, especially narratively. We put in a Control recap, right at the top of the main menu, though, so you don’t need to [play it].”
Walking away from my two-hour playtest and conversation with Mohov, I’m more convinced than ever that Remedy’s step into a full melee-focused Control experience is going to pay off, and I can’t wait to get my hands on it when it launches on September 24, on PS5, Xbox Series X, Xbox Series S, and PC.
No es un secreto que la tecnología de IA avanza a un ritmo que la regulación aún no puede contener. Y aunque algunos ejecutivos admiten esa velocidad, parece que cualquier cosa que amenace el progreso de la IA debe evitarse, temiendo al ‘otro’ siempre presente y peligroso.
La última entrega de esa prudencia extrema llega con el proyecto “Pacing the Frontier”. Miles de empleados de compañías de IA de vanguardia vuelven a pedir una pausa en el desarrollo de la tecnología de IA.
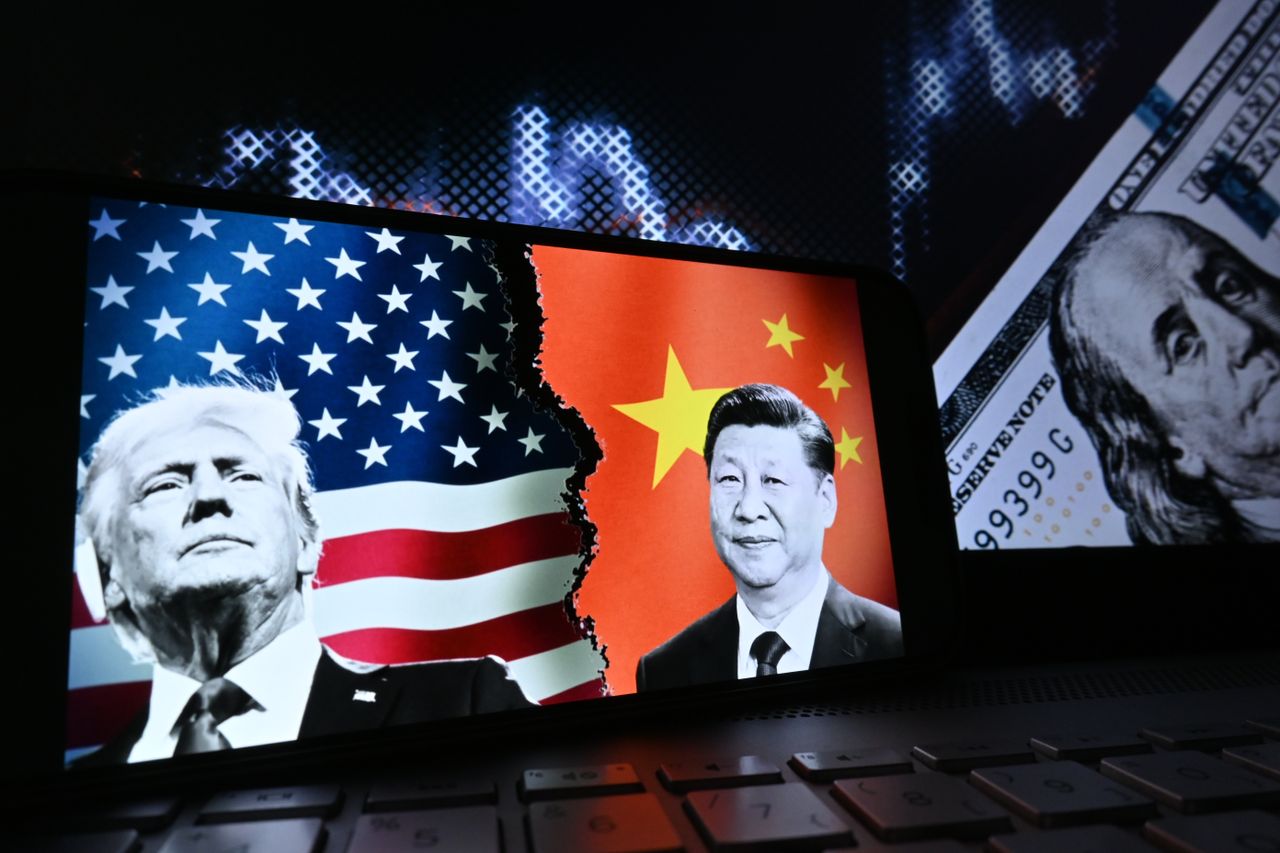
Resulta demasiado predecible que froma principal para justificar la continuidad del desarrollo sea la idea de una supuesta amenaza de China, que podría usar IA avanzada en la guerra, la policía o para espionaje, como si esos riesgos no existieran ya en otros lugares del mundo, o incluso en casa.
Con China distilando modelos de IA estadounidenses para producir rivales a menor coste, se revela una hipocresía que parece convertir en tema de derechos de propiedad intelectual aquello que, en muchos casos, surge de la simple acumulación de datos públicos para entrenar modelos. ¿Derechos para unos y no para otros? Esa es la pregunta que subyace.
Respeta mis derechos
Los derechos que citan las empresas de IA son, de hecho, los mismos que han visto cuestionados cuando se ha entrenado a partir de datos públicos para crear modelos, un debate que todavía está abierto. Las compañías pueden presentar ese enorme corpus de datos como un secreto comercial para impedir que creadores humanos accedan a los datos de entrenamiento y prueben si su contenido ha sido utilizado sin permiso. Derechos para mí, pero no para otros.
Lo curioso es que el ciudadano medio estadounidense tiene más afinidad con la persona china que con una empresa de IA. ¿Puede una empresa de IA disfrutar de la cocina, de la escritura, de una tarde de café o de una cerveza? ¿Puede preocuparse por que, si no genera ingresos, todo se venga abajo? Probablemente sí, en algún nivel.
De este modo, el lazo entre identidad nacional y una entidad corporativa se convierte en la motivación para acelerar la máquina, siempre que quienes apoyan la carrera sean los nuestros, los “buenos”.
Cuidado con los ‘malos’
La idea del ‘otro’ externo, del enemigo, es una herramienta de propaganda poderosa, pero sólo funciona en vacío. Si se puede dialogar con quienes se dice que son enemigos y descubres que no son tan differentes de ti, el mito del ‘otro’ se evapora. Las redes y la web son una doble cara en este sentido, tema para otro momento.
Si las empresas chinas pueden producir un producto rival que no agote tu presupuesto mensualmente en cuestión de días, que así sea. Si te preocupa que China tenga tus datos, ¿no te preocupa quién los está recopilando ahora mismo? Si te preocupa que China despliegue IA en el ámbito militar, policial o de vigilancia, ¿no te preocupa que eso ya esté ocurriendo más cerca de casa?
La afirmación de que usar modelos chinos es peligroso porque pueden robar secretos de negocio es débil, especialmente al considerar advertencias como las de Satya Nadella sobre que las compañías estadounidenses ya están haciendo exactamente eso y vendiéndolo a la competencia.
La próxima vez que una empresa de IA se queje de robo de propiedad intelectual, recuerda que es parte de la rueda giratoria de la innovación. Y si te advierten sobre las políticas de recopilación de datos de un modelo extranjero, revisa también las políticas de la tecnología más cercana a casa. Te sorprendería cuánto ya saben sobre ti.
¿Confía en que las actualizaciones de su software VPN lo mantienen protegido? ¿Cree que descargar la última versión lo protege de la mayoría de las amenazas conocidas?
Podría sorprenderle saber que existen posibles vulnerabilidades invisibles en su VPN de última generación. Esto se debe a que más de la mitad de los VPNs para Windows analizados incluyen código de OpenVPN que no se actualiza desde hace más de un año, lo que podría dejarle expuesto a una amplia gama de amenazas de seguridad y rendimiento.
OpenVPN es un protocolo que determina cómo se encripta y enruta la información entre el dispositivo del usuario y un servidor VPN. Gracias a su estatus de código abierto, se convirtió en el estándar de facto de la industria, sirviendo como base para muchos servicios VPN comerciales.
Sin embargo, dado que OpenVPN se desarrolla como un proyecto independiente de código abierto, los proveedores de VPN a menudo actualizan sus aplicaciones mientras dejan sin cambios el componente OpenVPN integrado. Nuevas interfaces, correcciones de errores y características importantes pueden llegar con regularidad, pero el código responsable de la conexión VPN fundamental puede estar sumamente desactualizado.
Cracking the kernel
Este julio, auditaron 32 clientes VPN para Windows, desde empresas multinacionales consolidadas hasta apps más pequeñas, antiguas y gratuitas, para revisar la versión de OpenVPN incluida en su versión más reciente.
Los resultados fueron impactantes. Un masivo 56% (18 de 32) utiliza una versión de OpenVPN anterior a un año; 41% (14) emplea configuraciones con más de dos años de antigüedad; 22% (7) confía en código con más de cuatro años; y un inquietante 12.5% (4) utiliza código con al menos cinco años de antigüedad.
No todos los proveedores son iguales. Probablemente, muchos de los mejores VPN —incluidos NordVPN, Windscribe y Proton VPN— emplean versiones de OpenVPN tan recientes como abril de 2026. En el extremo opuesto, Turbo VPN y VyprVPN siguen usando OpenVPN 2.4.7 de abril de 2019.
Podría parecer lógico que las empresas con mayores recursos inviertan más en mantener actualizada la base de código de la app. Sin embargo, usar versiones significativamente más antiguas de OpenVPN genera preocupaciones de privacidad y seguridad, independientemente de la escala de la empresa.
Marijus Briedis, CTO de NordVPN, comenta a TechRadar: “Como cualquier proyecto, OpenVPN parchea vulnerabilidades, fortalece su código y mejora el rendimiento; una versión con años de retraso podría perder componentes de seguridad que las versiones actuales ofrecen”.
Jason Xu, desarrollador senior de apps en Windscribe, sostiene que vulnerabilidades previamente divulgadas podrían ser aún más graves, precisamente porque ya están documentadas. “Un atacante ni siquiera necesita encontrar un fallo nuevo; puede leer el registro de cambios”, señala.
OpenVPN publica regularmente CVEs (Vulnerabilidades y Exposiciones Comunes): seis vulnerabilidades en 2025, seis en 2024, una en 2023 y una en 2022. Esto significa que los proveedores con versiones más antiguas probablemente no adoptaron las correcciones de las versiones upstream que las contienen.
Por supuesto, los riesgos tienen matices. Ejecutar una versión antigua no significa necesariamente que una aplicación sea vulnerable a cada fallo recién descubierto. Por ejemplo, si una compilación anterior no incluye una función que luego causó una vulnerabilidad, podría no estar afectada.
La seguridad puede mantenerse mediante otros medios, como parches reintroducidos, correcciones del proveedor, mitigaciones de configuración y/o eliminación de funciones vulnerables. Sin embargo, el verdadero problema es cuando ninguno de esos mecanismos está implementado o no se sabe si lo están.
Los problemas pueden ser amplios y numerosos. Dependencias desactualizadas, como usar una versión antigua de OpenSSL, son solo algunos de los posibles problemas.
También existe un costo de mantenimiento más amplio. Según el Dr. Peter Membrey, Chief Research Officer de ExpressVPN, las versiones antiguas pueden volverse cada vez más difíciles de integrar con sistemas operativos y bibliotecas criptográficas modernos. “Estar varios años rezagado puede indicar una acumulación de deuda de seguridad, compatibilidad y operación”, afirma.
En última instancia, “cuanto más rezagada esté la versión, más difícil se vuelve cada actualización”, agrega Xu. “Esa es la trampa. Nadie decide estar cinco años atrás; simplemente siguen diciendo ‘siguiente trimestre’”.
Una cuestión de pila tecnológica
Adoptar una nueva versión de OpenVPN implica un cambio fundamental que requiere pruebas de compatibilidad entre plataformas, comprobaciones de regresión, implementaciones escalonadas y validación de que nada falla en la pila de software, un proceso que a menudo lleva meses completar.
Por ello, los proveedores de VPN dicen que no están obligados a adoptar cada versión upstream. NortonVPN, que está en proceso de migrar a la versión más reciente de OpenVPN en este momento, explica que cada actualización debe evaluarse y probarse cuidadosamente para garantizar beneficios claros sin introducir problemas de estabilidad, rendimiento o compatibilidad para los clientes.
De hecho, Karolis Kaciulis, Ingeniero Principal de Sistemas en Surfshark, coincide en que un retraso de seis a 18 meses puede ser razonable siempre que se aborden con prontitud las vulnerabilidades críticas.
Algunos proveedores que llevan más de dos años sin actualizar OpenVPN han citado motivos específicos para justificar el retraso. StrongVPN, por ejemplo, indica que el desarrollo de su protocolo interno propietario ha pospuesto la actualización a OpenVPN 2.7. Mientras tanto, ClearVPN afirma garantizar la seguridad aplicando sus propios parches de seguridad.
Por último, PureVPN sostiene que se mantiene con OpenVPN 2.6.12 porque ha desarrollado tecnologías personalizadas basadas en esa versión y porque OpenVPN 2.7 elimina el soporte para el controlador Wintun.
Entonces, ¿qué se puede hacer? ¿Es momento de desconfiar de cualquiera que no use la versión más reciente de OpenVPN?
No necesariamente. Muchos proveedores ahora utilizan protocolos más nuevos como WireGuard por defecto, que normalmente se benefician de un mantenimiento más activo.
De hecho, varios proveedores están en proceso de eliminar gradualmente el soporte de OpenVPN a favor de protocolos más rápidos y ágiles. Proton VPN es uno de los que mantiene una de las compilaciones más recientes de OpenVPN en su app de Windows. Sin embargo, un portavoz señaló que con el tiempo “empezarán a eliminar gradualmente el soporte de OpenVPN en nuestras apps” manteniendo el protocolo en servidores para routers y dispositivos antiguos.
El portavoz también indicó que el protocolo es “lento y pesado” en comparación con los protocolos Stealth y WireGuard de Proton VPN, aunque OpenVPN sigue siendo “robustamente seguro”.
Así que, ya sea que esté utilizando una app con la configuración más reciente de OpenVPN o no, podría valer la pena cambiar de protocolo de todos modos.
Pero si realmente quiere saberlo, puede auditar su VPN revisando la configuración del cliente, los registros de diagnóstico o las notas de la versión oficiales para confirmar qué versión de OpenVPN está utilizando su proveedor y cuándo fue la última actualización.
Una señal de alerta clave es que dependencias de protocolo que tengan más de 12 a 18 meses sin una razón de seguridad o compatibilidad documentada podrían indicar que se han retrasado actualizaciones críticas.
Si aún tiene dudas, siempre puede ponerse en contacto con el equipo de soporte de su proveedor de VPN para obtener información más transparente sobre los plazos de actualizaciones de protocolo y parches de seguridad.
En última instancia, el riesgo para su seguridad puede ser limitado. Sin embargo, en el mundo de las VPNs, donde la atención al detalle en seguridad es la moneda de los proveedores, podría preguntarse: “¿Por qué no simplemente apoyar la opción más reciente y segura?”
Aunque los vectores de ataque y los entornos de amenaza han evolucionado desde la llegada de Internet, una constante persiste: los humanos usan software y el software tiene parámetros predefinidos. Esa distinción es precisamente la que explica por qué la ingeniería social sigue siendo tan eficaz: los ciberdelincuentes aprovechan debilidades predecibles del comportamiento humano, obteniendo acceso a cuentas y a información sensible.
Por primera vez, esa premisa de larga data se invierte. En un mundo cada vez más autónomo, los agentes de IA pueden actuar en nombre de las personas, creando una nueva clase de vectores de ataque que apuntan a la autonomía de las máquinas en lugar de a las debilidades humanas.
La frontera entre software y usuario se está volviendo realmente, pero realmente borrosa
El propósito de un agente no es limitarse a recuperar información o esperar la aprobación de un humano: sus responsabilidades pueden incluir interpretar objetivos, desarrollar planes, elegir herramientas, acceder a datos de forma autónoma y realizar acciones. En resumen, la IA agente conecta software y usuario.
Esto no hace obsoletos todos los fundamentos que conocemos sobre seguridad de software y SaaS, pero sí significa que muchas de las suposiciones que sustentan los controles actuales ya no son suficientes. Los humanos seguirán utilizando software convencional, pero junto con flujos de trabajo basados en agentes, lo que deja a las organizaciones a cargo de la seguridad de ambos entornos.
Afortunadamente, los fundamentos permanecen: mínimo privilegio, autenticación fuerte y separación de funciones seguirán siendo centrales en la próxima ola de ciberseguridad. Lo que cambiará, sin embargo, es cómo se aplicarán esos principios a los agentes, que no se comportan ni como software ni como usuarios humanos.
Los agentes de IA necesitan identidades propias
El primer requisito es dejar de tratar a los agentes como funciones ocultas dentro de las aplicaciones o como software por derecho propio. Un agente empresarial debería tener una identidad de primer nivel, al igual que cualquier colega humano.
Esto implica que los agentes de IA deben contar con identidades únicas, propietarios con nombres (superiores jerárquicos), propósitos claramente definidos y permisos específicos. Pero también deben contar con ciclos de vida propios, similares al software, como fechas de creación, puntos de revisión y fechas de expiración.
“Las fechas de expiración o la recertificación periódica son importantes porque, de lo contrario, los agentes pueden convertirse en rutas de acceso persistentes difíciles de gobernar que las identidades humanas,” explicó Vinay Patel, Director de Seguridad de Zendesk, en una entrevista exclusiva.
En última instancia, este es el tipo de controles que ya existen para usuarios humanos, porque las organizaciones ya entienden los riesgos del acceso no gestionado, por ejemplo ante cambios de rol o salidas de la empresa.
Si no se trata a los IA agentes como usuarios con identidad propia, las compañías corren el riesgo de acumular agentes abandonados, credenciales almacenadas y rutas de acceso a datos cuyo propósito comercial original podría haber desaparecido, una consecuencia impensable para los humanos, y que debería tratarse con la misma severidad para los agentes de IA.
La automatización con supervisión humana es el futuro
Es importante destacar que los agentes de IA no ocupan un único espacio: pueden actuar de forma autónoma, ser comisionados tarea por tarea por un usuario humano, o funcionar en un punto intermedio. Patel afirmó que un “rastro de auditoría debe conservar ambas identidades: el humano que inició o autorizó la acción y el agente que la ejecutó”.
Para agentes completamente autónomos, un registro que remita a su “propietario, propósito y política aprobada” sigue siendo igualmente importante.
Pero, por supuesto, todo se reduce a una visibilidad impecable y una gestión eficaz. “Las compañías necesitan inventario y descubrimiento de todos los lugares donde pueden crearse o integrarse agentes, incluidas plataformas SaaS, herramientas de automatización internas, entornos de desarrollo y integraciones de terceros”, añadió Patel.
Las organizaciones deben vigilar no solo qué agentes están desplegados, sino si sus permisos y comportamientos siguen alineados con sus propósitos comerciales originales.
Investigaciones recientes de NIST destacan prioridades similares, incluidas evidencias verificables de acciones de los agentes, intención, fuentes de datos y resultados generados. Pero, mientras NIST desarrolla pautas sobre adopción, visibilidad, control y responsabilidad, los agentes ya se están desplegando, a menudo sin salvaguardas adecuadas.
La IAM tradicional no alcanza
Un artículo separado de Cloud Security Alliance concluyó que “los protocolos tradicionales de gestión de identidades y accesos (IAM), diseñados para aplicaciones estáticas y usuarios humanos, no pueden seguir el ritmo”.
Los investigadores sostienen que las credenciales y permisos deberían ser específicos de la tarea, de corta duración y fácilmente revocables, a diferencia de las identidades humanas, que suelen durar todo el contrato laboral.
La CSA también recomienda aplicar principios de zero-trust tratando la posibilidad de compromiso de un agente como una posibilidad verosímil. Al exigir mínimo privilegio, aislar sistemas y verificar el acceso de forma continua, las organizaciones pueden limitar las consecuencias de un ataque o una configuración errónea mientras se adaptan a este nuevo entorno de seguridad.
La responsabilidad comienza antes de la implementación
Patel afirma que “la responsabilidad no debe recaer en una sola parte por defecto”. Es tanto responsabilidad de los adoptantes como de legisladores e incluso de los usuarios finales.
Claves para entender vulnerabilidades y riesgos potenciales es identificar dónde ocurrió la falla: “la instrucción del usuario, la gobernanza del propietario del agente, el diseño del desarrollador, los controles del proveedor de la plataforma o el modelo de implementación de la empresa”.
Por encima de todo, el director de seguridad de Zendesk sostiene que “la responsabilidad debe definirse antes de la implementación, no reconstruirse después de un incidente”.
En el corto plazo, este trabajo podría frenar la adopción de IA mientras las empresas abordan controles que podrían haberse pasado por alto durante las fases de prueba informal. El riesgo aparece cuando un piloto exitoso progresa a producción sin detenerse a definir propiedad, permisos y otras políticas.
Antes de escalar despliegues de agentes, las organizaciones deben pausar y asegurar las bases adecuadas. La gobernanza se vuelve mucho más difícil de incorporar una vez que un agente ya está integrado.
Preparándose para la fuerza laboral autónoma
La pregunta ya no es cómo, o incluso si, los agentes de IA formarán parte de la empresa: es cómo pueden establecer los controles necesarios antes de que sean más comunes que los trabajadores humanos.
Las inversiones de seguridad más valiosas hoy se centran en la visibilidad, el control, la responsabilidad y la gobernanza, sin olvidar las inversiones que los equipos de TI realizan en fundamentos de datos e interoperabilidad.
Pero afortunadamente, nada de esto exige que una empresa abandone los principios de seguridad que ha desarrollado durante décadas. Todo lo que se necesita es que los líderes amplíen y redefinan estos principios para el mundo basado en agentes.
La empresa del futuro combinará el entorno humano-software que ya conocemos con una nueva capa de agentes de extremo a extremo: ninguno de los dos eliminará al otro. Las compañías que se preparen para este nuevo modelo híbrido obtendrán los mayores retornos.
Light spoilers follow for Spider-Man: Brand New Day. Spider-Man: Brand New Day was meant to signal a fresh era for Tom Holland’s Peter Parker. With 2021’s Spider-Man: No Way Home effectively clearing the narrative slate and stripping away his safety net, this latest chapter had a golden opportunity to chart a bold, unburdened new course for a character whose cinematic journey now enters its 24th year. And yet, tripped up by familiar Marvel Cinematic Universe (MCU) shortcomings and weighed down by my own sky-high expectations, Brand New Day yields a final product that is undeniably fun, but ultimately falls short of greatness.
Web of lies
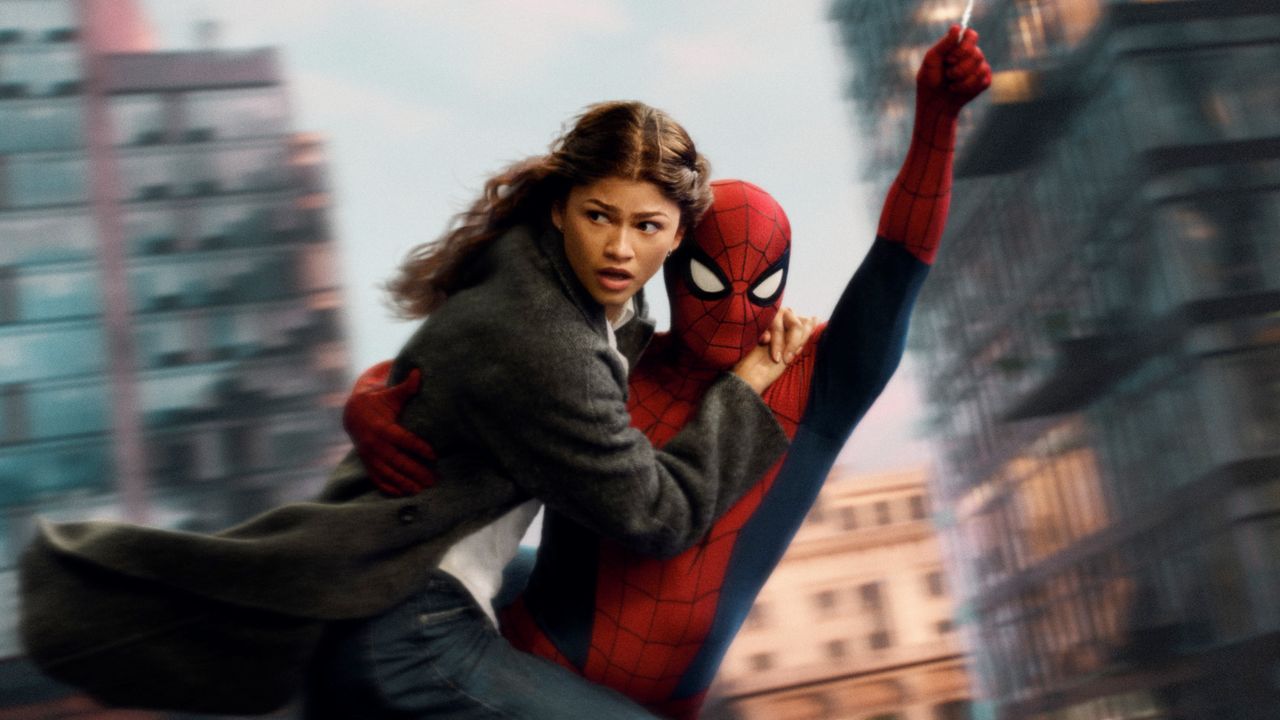
Four years have passed in-universe since No Way Home, whose ending saw Doctor Strange cast a multiverse-saving spell to make everyone, including Parker’s girlfriend M.J. (Zendaya) and best friend Ned (Jacob Batalon), forget that he was Spider-Man. Since then, our friendly neighborhood hero has fully committed to cleaning up the streets of New York City. While that mission has been incredibly successful, it’s come at a cost — that being said, the webslinger is practically shedding his civilian identity and becoming a social recluse.
That long-term, self-imposed isolation has seemingly dire consequences for Spider-Man, whose world is not only upended after he sees M.J. with a new man, but also by a sudden metamorphosis — one that super-charges his arachnid-like abilities — that he struggles to control. Throw in the emergence of a powerful and invisible new threat that only Spidey can apparently stop, and the Marvel icon must turn detective, determine if this new superpowered being is as bad as he’s been led to believe, and once again realize that with great power comes great responsibility.
That infamous slogan is one that Holland and director Destin Daniel Cretton hung their proverbial hats on throughout development. The pair have spoken at length about making a Spider-Man movie unlike anything we’ve seen before, and that’s especially true from an action spectacle standpoint. Whether it’s the fights that Spidey’s involved in — the Hulk and The Hand battles deserve special mention for being intense and imaginative — or simply giving us a first-person view of him swinging through his hometown, Spider-Man 4 is the webslinger at his acrobatic, wily, and inventive best. Full credit to Cretton, stunt co-ordinator and second unit director Peng Zhang, and his team for delivering some of the best action in a Spider-Man film to date.
Brand New Day isn’t as adept at depicting loneliness and other mental health issues, mind you. Indeed, for all of the talk that Brand New Day puts Peter Parker in a mental and emotional echo chamber, that’s not entirely accurate. Sure, Parker spends much of the first two acts lying to himself about why he has to maintain his lone wolf status, a storytelling quirk that allows Holland to further tap into Parker’s guilt complex and the volitional burden of responsibility he carries. Even so, he still interacts — and characteristically quips — with everyone who appears in the Marvel Phase 6 flick, and, while it would be a puzzlingly dialog-light film for a usually extroverted character if he didn’t, I was disappointed that Spider-Man 4 didn’t examine Parker’s hermit lifestyle more thoroughly throughout its 142-minute runtime.
Lost souls
That might sound silly for a shared universe like the MCU and for a film franchise that’s seen the wallcrawler mingle with other Marvel characters. Still, the fact that he shares the screen with individuals who haven’t operated in his orbit before is a positive, especially when, the Avengers movies aside, Marvel appears determined to keep its heroes apart despite their situational proximity. It’s an ingredient characterized best by Spider-Man’s quarrelsome, sibling-like dynamic with Jon Bernthal’s Frank Castle, aka The Punisher. Ordinarily, Bernthal’s foul-mouthed, unhinged anti-hero would have no place in a family-friendly MCU flick. However, his inclusion in Brand New Day allows Bernthal and Holland’s incredibly natural chemistry to shine, and it’s no coincidence that sequences involving the pair are some of the funniest and most memorable that Spider-Man 4 has to offer.
Test yourself with our Tom Holland Spider-Man movie quiz! Think of yourself as a Tom Holland Spidey super-fan? See if you have what it takes to be crowned by the best of the best by tackling our extremely tough Tom Holland Spider-Man movie quiz!
The film’s self-contained, ‘pick-up-and-read’ comic book vibe further extends to Spider-Man: Brand New Day’s full cast of characters. Returning favorites like Mark Ruffalo’s Bruce Banner/The Hulk alongside newcomers in Tramell Tillman’s Bill Metzger and Liza Colón-Zayas’ Jean DeWolff add to its narrative flavor. However, its overstuffed roster leaves a slight aftertaste as few of them get the necessary development or screentime they require.
Among the supporting cast, Sink gets the most substantial character arc. Brand New Day waits until the 70-minute mark to finally confirm who she’s playing, but it compensates for the inevitable reveal by soon putting the Stranger Things alumnus at the heart of its tale, albeit with mixed results. On the upside, Spider-Man 4 thoughtfully draws parallels between Holland and Sink’s characters. Driven by opposing worldviews rooted in personal tragedy, their dichotomous dynamic fuels the second act, and I’ll readily admit I was completely engrossed by their superhuman tango. The problem that Brand New Day runs into is that, by placing Sink at its narrative center, it quickly succumbs to the classic MCU pitfall: setting up future storylines instead of concentrating on its actual protagonist. Indeed, by act three, Spidey becomes something of a passenger in his own film, and it isn’t until its admittedly poignant climax that the focus shifts back to the wallcrawler. That’s no slight on the talented Sink’s performance, but, not for the first time, it’s hard to watch another Spider-Man solo movie and not think that the titular hero has, at times, been overshadowed in his own story.
My verdict
From a recency bias viewpoint, it would be easy — and arguably lazy — to label Brand New Day as the best Spider-Man movie of all-time. In some ways, you can argue that’s true. This is the most relatable Peter Parker has ever felt in a live-action capacity; it ditches the weary multiversal shenanigans in favor of returning to the character’s classic street-level roots, and is Holland’s most mature outing yet as the legendary webslinger. That said, while its ending strikes an optimistic note for an all-but-confirmed fifth solo film, Brand New Day is an ironic title for a movie that — much like its protagonist for large parts of this flick — refuses to move on from the past. Its sentimental attachment to legacy characters like Ned and M.J., paired with obstructive MCU world-building, reveals a franchise that hesitates to be as progressive as it could and should be. It’s an endlessly entertaining, ground-level Spider-Man story — it just can’t quite bring itself to let that brand new day truly dawn.
Spider-Man: Brand New Day is out now in the UK, and hits theaters in the US and other regions on Friday, July 31.
En 2026, todo parece costar más, y los creadores de sitios web no son la excepción. En los últimos cinco años, herramientas como Wix, Squarespace y Shopify han evolucionado de simples herramientas de construcción y hosting a plataformas completas para lanzar y hacer crecer negocios. Con tanta innovación llegan también costos que deben ser asumidos por los usuarios. Este fenómeno no es una sorpresa, pero en un periodo en el que cada gasto parece mermar el presupuesto, los aumentos significativos pueden resultar difíciles de digerir. Este artículo explora un caso particular: el incremento de precios de Squarespace y lo que ello significa para emprendedores, autónomos y pequeñas agencias que dependen de estas herramientas para operar sus negocios en línea.
Squarespace y su alza de precios: lo que sabemos
Numerosos usuarios han reportado aumentos de suscripciones entre 2021 y 2026, con ejemplos de incrementos que superarían el 60% en algunos casos. Sobre el papel, estos cambios buscan reflejar mayores costos operativos y la incorporación de capacidades que antes estaban restringidas a planes superiores o a servicios externos. En campañas de comunicación, Squarespace ha señalado que continúa invirtiendo en la plataforma para ayudar a los clientes a construir y hacer crecer sus negocios. Sin embargo, para muchos usuarios, la promesa de “más valor” no siempre se traduce en una experiencia más sostenible o predecible desde el punto de vista presupuestario.
¿Es razonable comparar Squarespace con Wix y Shopify?
Al analizar la estructura de precios, se observa que Squarespace ha aumentado el precio de tres de sus planes entre 2025 y 2026 en un rango aproximado del 18% al 25% por plan, mientras que Wix ha aumentado solo un plan en ese periodo (aproximadamente 8%), y Shopify no ha realizado aumentos. Aun así, al comparar de forma general, las suscripciones de Squarespace siguen situándose en una banda comparable a la de sus competidores para ciertas prestaciones, con diferencias de valor y herramientas que deben considerarse en cada caso.
Lo que dicen las plataformas
Un representante de Squarespace afirmó: “Entendemos que el costo es un factor importante para los propietarios de pequeños negocios, y no tomamos cambios de precios a la ligera. Recientemente añadimos a todos los planes capacidades que antes estaban disponibles solo en planes más altos o a través de servicios de terceros, y seguimos invirtiendo en nuestra plataforma para ayudar a nuestros clientes.” Aunque razonable, este tipo de comunicación a menudo se percibe como insuficiente para quienes ya sienten que pagan más por herramientas que no siempre usan en su totalidad.
Qué hacer frente a los aumentos
Para muchos usuarios, la pregunta clave es qué hacer cuando el costo de mantener un sitio web se eleva cada año sin un incremento claro en el valor percibido. Algunas alternativas incluyen:
– Reevaluar necesidades: identificar qué herramientas y funciones son realmente necesarias para su negocio y ajustar la suscripción en consecuencia.
– Migrar a opciones de hosting con constructores integrados: existen proveedores que ofrecen constructores de sitios dentro de planes de hosting a precios más predecibles.
– Construir o mantener un sitio por cuenta propia: codificar un sitio o emplear herramientas de IA para generar código, y luego gestionar el hosting de forma independiente, puede reducir costos a largo plazo si se dispone de la capacidad técnica adecuada.
– Mezclar soluciones: usar una combinación de herramientas para cubrir funciones específicas (p. ej., CMS, CRM, pagos) puede permitir un mayor control de costos y evitar la dependencia de una única plataforma.
Caso personal y lecciones aprendidas
Yo también he enfrentado este dilema. En 2025, migré mi sitio personal desde Wix a Hostinger para ahorrar alrededor de 168 dólares al año. El proceso requirió reconstruir el sitio desde cero, pero el resultado fue una reducción de costos sostenida, lo que demuestra que, a veces, el costo de migrar compensa el ahorro a largo plazo. La experiencia subraya una lección clave: comprender qué se necesita realmente de una plataforma antes de suscribirse y evitar pagar por características que no se utilizan.
El equilibrio entre valor y costo
Las plataformas como Squarespace ofrecen un conjunto amplio de herramientas para profesionales y pequeñas empresas, desde hosting seguro hasta integraciones y soluciones de facturación. Este nivel de servicio suele justificar, en parte, el incremento de precios. Sin embargo, cuando el aumento de costos supera de forma notable la inflación y la comunicación sobre el valor adicional es insuficiente, la experiencia del usuario se ve afectada y la migración se convierte en una opción atractiva.
Conclusión: ¿están evitando el usuario o empujándolo a evolucionar?
Los aumentos de precios deben ir acompañados de una comunicación clara y de mejoras tangibles en el producto. En un mercado cada vez más competitivo, la transparencia y la previsibilidad de costos son tan importantes como la innovación. Para muchos clientes, la decisión no es si pagar más, sino si el valor recibido justifica ese costo y si existen alternativas más consistentes a lo largo del tiempo.
Nota final: mirando al futuro
Como industria, es razonable esperar que los proveedores continúen invirtiendo en herramientas y experiencias que ayuden a las pequeñas empresas a crecer. Sin embargo, también es razonable exigir claridad sobre el impacto de estas inversiones en el precio final y flexibilidad para adaptarse a las necesidades reales de los usuarios. En última instancia, el objetivo debe ser un ecosistema donde las herramientas sirvan para impulsar el negocio, no para convertir la presencia en línea en una carga financiera perpetua.
Denominamos al Ryzen 9 9950X3D como el mejor procesador del mercado cuando probamos la CPU insignia de AMD, elogiando su “rendimiento general fantástico” y resultados casi perfectos en juegos. Ahora, ha alcanzado un mínimo histórico en Amazon.
El AMD Ryzen 9 9950X3D baja a $569 (antes $699) cuando marcas la casilla del cupón en la página. Es el precio más bajo que he visto en cualquier minorista, superando el mínimo previo de $574 en abril.
Para creadores o jugadores que estén montando o actualizando un sistema AM5 y que busquen el procesador de escritorio más rápido en general, $569 es un precio realmente excelente. Aprovecha mientras el cupón siga activo.
La mejor oferta de hoy para AMD Ryzen 9 9950X3D
A 16-core, 32-thread Zen 5 desktop processor with AMD’s 3D V-Cache technology, 128MB of combined cache, and boost clocks up to 5.7GHz.
No olvides marcar la casilla del cupón para obtener el ahorro completo.Ver oferta
El 9950X3D es el procesador insignia de consumo de AMD, construido alrededor de dos chiplets de 8 núcleos en la arquitectura Zen 5, con la tecnología 3D V-Cache apilada en uno de ellos para potenciar el rendimiento en juegos sin perder la potencia multicore necesaria para trabajos de productividad. En nuestra revisión completa, descubrimos que ofrecía un rendimiento de juego prácticamente perfecto junto con un consumo de energía razonable, lo que facilita su refrigeración para una generación de chips de este nivel de rendimiento.
Tom’s Hardware, sitio hermano, evaluó el 9950X3D exhaustivamente y encontró que funcionó aproximadamente un 37% más rápido que el buque insignia de Intel, el Core 9 285K, en promedio en juegos a 1080p, y alrededor de un 26% por delante del antiguo Core i9-14900K. Incluso igualó al Ryzen 7 9800X3D, considerado durante mucho tiempo el chip dominante en juegos, en la mayoría de sus pruebas —impresionante considerando que el 9950X3D trae el doble de núcleos.
Donde el 9950X3D supera al 9800X3D es en trabajo multihilo. Con el doble de núcleos y un tope de TDP de 170W, tiene margen real para edición de video, renderizado 3D y otras cargas de trabajo que pueden distribuirse en 16 núcleos y 32 hilos — convirtiéndolo en un auténtico todoterreno, no solo para juegos.
Esta oferta vale la pena actuar rápido si has estado vigilando el precio. El 9950X3D se ha mantenido cerca de su precio de lanzamiento de $699.99 durante la mayor parte de su vida, bajando a un mínimo anterior de alrededor de $574 a principios de año. A $569, es el más barato que ha estado en un gran minorista de EE. UU., y las ofertas basadas en cupones como esta tienden a desaparecer sin previo aviso.
Una cosa importante a saber antes de comprar: solo 8 de los 16 núcleos están en el chiplet con V-Cache, y Windows no siempre asigna los juegos a los núcleos correctos automáticamente. El software de chipset de AMD ayuda a gestionarlo, pero es un paso extra en comparación con un chip de juego más simple con 8 núcleos.
Si lo que buscas es rendimiento puro por dólar en juegos, el Ryzen 7 9800X3D sigue siendo una buena opción, pero para quien también quiere potencia de múltiples núcleos para productividad o creación de contenido, el 9950X3D es la opción más sólida en este rango de precio.
Sumando a las presiones existentes que enfrentan los centros de datos en relación con el suministro de energía y las conexiones a la red, la escasez de tierras y la disponibilidad de chips, muchos hyperscalers se están topando cada vez más con la oposición local a las propuestas de proyectos.
En una audiencia ante el Congreso a principios de este año, la representante estadounidense Alexandria Ocasio-Cortez presentó dos frascos de agua turbia, extraída de viviendas en Morgan County, Georgia, cerca de uno de los campus de datos de Meta.
Aunque Meta ha disputado cualquier vínculo entre sus obras de construcción y las fuentes de agua privadas de los residentes, las tensiones se vuelven más difíciles de ignorar a medida que la infraestructura física de lo digital continúa expandiéndose.
Estamos creando nuestra propia paradoja de centros de datos
La demanda empresarial de cómputo en la nube y el consumo masivo por parte de consumidores y empresas de inteligencia artificial han llevado, en última instancia, a un incremento de la demanda de centros de datos físicos. Sin embargo, se están percibiendo ahora como infraestructuras físicas similares a aeropuertos y plantas de energía: infraestructuras utilizadas por casi todos los ciudadanos, pero proyectos de los que nadie quiere vivir cerca.
Y es esta paradoja la que muchos están afrontando en este momento: en este caso, residentes con una cuenta de Facebook difícilmente pueden oponerse a la necesidad de infraestructura física de Meta, y la misma lógica se aplica a usuarios de plataformas de streaming, sitios de comercio electrónico, almacenamiento en la nube, chatbots de IA y mucho más.
Aunque Mehdi Paryavi, fundador y CEO de la International Data Center Authority (IDCA), considera que esta hipocresía digital podría justificar ciertas acciones de los hyperscalers, está claro que los proveedores de servicios y las empresas de infraestructura no están valorando lo suficiente la comunicación y el compromiso con el público.
Con los hyperscalers planificando expansiones de centros de datos con años de antelación y los fabricantes de chips enfrentando importantes retrasos, ya no se trata de si necesitamos capacidad adicional, sino de dónde debe residir ese cómputo y cómo se consulta y se involucra a las comunidades.
¿Deberían renombrarse los centros de datos como fábricas de datos, dado que procesan datos a gran escala?
Los centros de datos están cómodos con su nombre actual. Vienen en diferentes tamaños y tipos y cumplen propósitos diversos.
Algunos producen datos y hospedan IA como fábricas de IA; otros importan y alojan datos desde la nube y aplicaciones empresariales; algunos sirven como intercambios de internet y refugios de telecomunicaciones; y otros simplemente residen en tu escritorio como memorias USB y PCs que almacenan datos con menos comodidades.
Los centros de datos son más holísticos y abarcadores que las fábricas de datos, mientras que esta última puede ser más fácil de entender para el público en general. Lo que distingue a unos centros de otros no es su tamaño, sino el tipo de datos que alojan o procesan.
Dependiendo del caso de uso, un centro de datos de una pequeña empresa que maneja información muy sensible podría ser más crítico para la misión que un gran centro de datos de IA que fabrica datos a gran escala.
Se menciona que si tienes una cuenta de Facebook, no puedes quejarte de los centros de datos. ¿Crees que eso se aplica a todos los hyperscalers y grandes servicios en la nube? ¿Hay alguna posibilidad de revertir y qué se puede hacer para educar a los usuarios?
Nuestra cuenta de Facebook, el carrito de Amazon, Gmail, iMessage o WhatsApp, Netflix, la banca en línea, Google Maps, YouTube, ChatGPT, dejarán de existir sin los centros de datos.
Somos la razón por la que se construyen y amplían los centros de datos. Nuestro consumo y demanda de velocidades más altas y mejor calidad de servicio en la utilización de IA y servicios en la nube, así como las comodidades tecnológicas que recibimos de forma constante, atraen a los centros de datos a nuestras comunidades.
Hablando de consumidores, respecto a la cuestión de la hipocresía digital al describir la relación entre usuario y proveedor de servicios: ¿podrías desarrollarlo más?
Cuando protestas contra la expansión de centros de datos, pero publicas tu protesta en redes sociales que se habilitan principalmente gracias a esos centros, cuando te opones al desarrollo de centros de datos mientras ofrecen algunos de los últimos empleos estables para el futuro previsible, cuando retrocedes ante la industria de centros de datos y, al llegar a casa, usas ChatGPT para tus necesidades diarias, Google para búsquedas, Amazon para tus compras y Netflix para tu entretenimiento, estás creando una paradoja entre tú como usuario final y el beneficio final de lo que los proveedores ofrecen.
La relación cordial entre propietarios de centros de datos y comunidades locales ha dado paso a algo más confrontacional. ¿Qué pueden hacer Meta y otros para resolver la creciente desconfianza pública?
En primer lugar, lo que hacen empresas como Meta, como objetivo último de sus compañías, y lo que hacen los centros de datos son dos conversaciones distintas. Los proveedores deben trazar una línea clara entre ambas. Si tienes preocupaciones sobre la moralidad de Facebook, la evolución de la IA y el futuro de la tecnología, tu problema no debería dirigirse hacia los centros de datos.
Económica y prácticamente, los centros de datos deben construirse para mantener la economía en funcionamiento y para que fluyan e-Gob, e-Salud, e-Educación y desarrollos climáticamente responsables que son resultados de la transformación digital.
En segundo lugar, si los centros de datos estresan la red o generan escasez de agua en ciertas áreas, todos los dedos deben señalar a los responsables de políticas públicas que no han invertido lo suficiente en nuestra infraestructura antigua y frágil.
En tercer lugar, desde la perspectiva de los propietarios y operadores de centros de datos, deben destinar una franja de sus ingresos a crear conciencia, dedicar tiempo a las comunidades e invertir en la educación del público local al que pretenden servir y/o que habitan junto a ellos.
Por último, la comunicación es clave. En cualquier lugar donde una empresa haya iniciado conversaciones con la comunidad local e invertido en fomentar el diálogo, el camino hacia el éxito estaba a la vista, y las líneas defensivas contra los centros de datos no se formaron por parte del público.
¿Cuál es la mayor idea errónea, en tu opinión, sobre el uso de agua de los centros de datos? ¿Qué se puede hacer para aclararlo?
La mayor idea errónea es que los centros de datos modernos no usan mucha agua. Pero, lamentablemente, nuestras sociedades se mueven por suposiciones hechas por quienes no están plenamente al tanto de los requisitos reales de los centros de datos o por quienes no se toman el tiempo para sustentar sus afirmaciones, siempre que puedan provocar emociones y empujar de vuelta la narrativa hacia otra agenda.
En realidad, los centros de datos a nivel mundial utilizan aproximadamente 0,1% del agua disponible para uso humano. Los centros modernos, diseñados para IA y aplicaciones en la nube, emplean enfriamiento de circuito cerrado que no requiere agua operativa. Un vistazo al Global Water Stress Index de IDCA, proveniente de su Informe de Centros de Datos de 2026, aporta claridad.
En una visión más amplia, los centros de datos son esenciales para desarrollar economías modernas. Estados Unidos, por ejemplo, tiene la mayor huella de centros de datos en el mundo y una economía global que duplica el promedio mundial en la reducción de emisiones de gases de efecto invernadero.
Vale notar que la economía global produce 317 toneladas métricas de CO2 por cada millón de USD de PIB nominal, mientras que EE. UU. produce 156. Sin embargo, cuando se manejan números grandes, como “millones de galones de agua por día”, es fácil perder el contexto completo.
Los grandes nuevos centros de IA, como se sabe, tienen procesos de enfriamiento de circuito cerrado que no requieren agua operativa. Pero siempre existen desafíos de ingeniería. Por ejemplo, un nuevo centro de datos puede consumir electricidad proporcionada por energía nuclear, que no emite gases de efecto invernadero. Pero la energía nuclear en sí misma consume grandes cantidades de agua.
Por ello, en IDCA enfatizamos que comunidades, estados, regiones y naciones deben involucrar a la mayor cantidad de personas posible para analizar estas cuestiones en su complejidad.
¿Qué tan realista sería construir centros de datos en áreas controladas específicas para proteger a vecindarios vulnerables del impacto frontal de tener un gran centro de datos junto a ellos?
Esta es una pregunta importante. En IDCA creemos en una planificación maestra del futuro.
El futuro que es viable y beneficioso para naciones de todo el mundo es aquel en el que países y estados planifican para centros digitales altamente concentrados que alberguen cargas de IA y nube.
Los beneficios de planificar y futuro-proteger estos hubs son diversos: en primer lugar, se sitúas los centros de datos en entornos más adecuados; en segundo, se crea sinergia y economías de escala en estos hubs; en tercer lugar, se reduce el costo de cómputo al asegurar que todas las comodidades necesarias estén disponibles de forma centralizada; en cuarto, se logra cercanía a comunidades que dan la bienvenida o se crean comunidades propias, como Loudoun County que ha construido una economía basada en centros de datos.
Los beneficios pueden ser enormes, incluyendo aspectos de seguridad nacional, ya que asegurar unos pocos centros digitales es más fácil que coordinar miles de ubicaciones aleatorias durante momentos de tensión y conflicto, tema crítico en nuestra industria hoy en día.
Al día de hoy, casi siempre existen consideraciones de zonificación, por lo que un supuesto “centro de datos gigantesco” no se construiría justo “al lado” de comunidades residenciales. Incluso cuando la zonificación no es rigurosa, los desarrolladores de centros de datos prefieren adquirir suficiente terreno para crear adecuadas separaciones que mitiguen el ruido y asegurar disponibilidad de energía suficiente.
La realidad es que hoy en día los grandes centros de datos ya se están construyendo en “áreas específicas y controladas”, como indica la pregunta.
En la búsqueda de los accesorios adecuados para una oficina en casa, la prioridad no es solo el rendimiento, sino también la comodidad. Como muchos, uso el ratón y el teclado de forma intensiva, combinados con un portátil y un monitor externo, lo que exige una configuración ergonómica y agradable para largas jornadas. Recientemente, Logitech presentó una pareja de dispositivos diseñada específicamente para promover la comodidad, lo que lo convierte en una opción atractiva para aquellos que buscan mejorar su experiencia diaria de trabajo.
La línea Signature Comfort Plus de Logitech incluye un teclado y un ratón con amortiguación integrada, diseñada para incrementar la comodidad y mejorar la experiencia de uso. El conjunto MK880 (teclado) y M850L (ratón) se ofrece en una paquete combinado, y tras semanas de uso puedo compartir mis impresiones sobre su desempeño y valor.
Experiencia de uso: facilidad de clic y comodidad continua
Para quienes trabajamos con una combinación de teclado y ratón, una de las claves está en la distribución de la palma y la superficie de apoyo. En el caso del M850L, la novedad es la amortiguación situada en medio de la parte superior, justo debajo de la rueda de desplazamiento, a la que la compañía se refiere como la “almohadilla de la palma”. Este diseño busca disminuir problemas de RSI y fatiga en la mano. A nivel práctico, la presencia de la amortiguación ayuda a relajar la tensión, especialmente en la base de la mano, donde la ergonomía se vuelve crucial durante jornadas prolongadas.
El ratón M850L destaca por su forma más compacta y esculpada, con agarres laterales integrados para mejorar la comodidad y la usabilidad. En cuanto a rendimiento, se comporta de forma rápida y sensible, con conectividad excelente y un diseño ligero y fácilmente transportable, ideal para viajes de trabajo. Cuenta con cuatro botones programables y se conecta vía Bluetooth, sin necesidad de dongle.
Sin embargo, el precio de 49,99 € por sí solo (y 99,99 € en el pack con el teclado MK880) puede hacer que algunos evaluadores opinen que la amortiguación adicional está a un nivel de coste elevado. A la luz de esta experiencia, una posible mejora futura podría ser una mayor cubierta de amortiguación para un confort adicional a lo largo de la jornada.
Diseño y experiencia de tecleo: estilo y ergonomía en la práctica
La experiencia con el MK880, el teclado de la gama Signature Comfort Plus, transmite una sensación de refinamiento y comodidad. Logitech ha mantenido la opción de un reposamuños integrado que ya se ha convertido en un sello distintivo de la marca, pero con una ejecución más sobria y enfocada en la ergonomía. El teclado presenta una elevación en un punto medio que favorece una postura de tecleo más natural, mientras que las teclas, aunque más superficiales que en la línea Wave Keys, ofrecen una experiencia de escritura más silenciosa sin sacrificar el tacto.
El reposamuñecas integrado es más que un añadido cosmético: está diseñado para que las muñecas descansen de manera suave, reduciendo la fatiga durante largas sesiones de escritura. Este detalle, junto con el perfil general ligero y con buen agarre, hace del MK880 una opción atractiva para usuarios que buscan comodidad diaria sin renunciar a un rendimiento sólido y a una conectividad Bluetooth estable, eliminando la necesidad de dongle.
Conclusión: ¿vale la pena invertir en la línea Signature Comfort Plus?
En conjunto, el MK880 y el M850L representan una propuesta bien alineada para usuarios que priorizan la comodidad en su configuración de oficina en casa. El conjunto ofrece una experiencia de uso cómoda, con una construcción ligera, rendimiento fiable y conectividad robusta. Aunque el precio puede parecer elevado para algunos, la inversión se ve justificada por la mejora en la experiencia de tecleo y en la ergonomía diaria a largo plazo. Si buscas una solución que combine estilo, confort y rendimiento práctico para tu entorno de trabajo, la pareja MK880 y M850L se posiciona como una opción destacada en su segmento.
En un panorama donde se destacan las amenazas cibernéticas sofisticadas y las vulnerabilidades de día cero, muchas organizaciones siguen subestimando un peligro más inmediato: los riesgos que ya conocen y no han corregido. La evidencia reciente pinta un retrato sobrio de la seguridad empresarial actual. De más de 800,000 activos de TI analizados, una de cada tres carece de al menos un control de seguridad crítico. Casi una de cada cinco usa software ya obsoleto y el 17% opera fuera de las herramientas tradicionales de gestión de vulnerabilidades.
En otras palabras, la superficie de ataque moderna no solo se expande; se fragmenta, se vuelve menos visible y es más difícil de controlar.
Vulnerabilidades basadas en lo básico
Uno de los desarrollos más preocupantes es lo poco que los atacantes necesitan innovar. Cada una de las 10 vulnerabilidades más explotadas en casos recientes ya había sido parcheada por los proveedores, a menudo meses antes. Al mismo tiempo, el 65% de los incidentes involucró abusos de servicios de acceso remoto como VPNs, RDP y herramientas de gestión remota. Estos no son puntos débiles obscuros; son componentes fundamentales de entornos modernos de TI.
La conclusión es clara: los atacantes no están superando tecnológicamente a los defensores. Aprovechan huecos de ejecución. Las organizaciones han aprendido a identificar vulnerabilidades, pero son menos eficaces a la hora de priorizarlas y remediarlas, y la brecha entre saber, priorizar y corregir es donde se acumula el riesgo. Esa brecha es, ahora, el lugar donde comienzan la mayoría de las brechas.
El problema de la visibilidad
En el centro de la cuestión está un desafío más fundamental: la visibilidad. Los entornos de TI empresariales se han transformado en ecosistemas distribuidos que abarcan infraestructuras on-premise, servicios en la nube, aplicaciones SaaS, endpoints remotos e integraciones de terceros.
Cada capa suele ser gestionada por distintas herramientas, cada una con su propio inventario. Ninguna ofrece una vista completa, y el resultado es predecible. Los activos quedan fuera de los ciclos de parcheo. Los dispositivos no están cubiertos por protección de endpoints. Sistemas enteros quedan sin escaneo. El 17% de los activos no está cubierto por herramientas de gestión de vulnerabilidades, lo que los vuelve prácticamente invisibles desde la perspectiva de seguridad.
No es simplemente un fallo técnico. Crea una debilidad estructural que muchos líderes de seguridad ya reconocen: las organizaciones no pueden asegurar lo que no pueden ver.
Para las empresas del Reino Unido, este desafío tiene consecuencias cada vez más relevantes. Marcos regulatorios como el Reglamento NIS2 y la futura Ley de Ciberseguridad y Resiliencia del Reino Unido están dando más énfasis en controles demostrables sobre activos y riesgos. Inventarios inexactos y datos fragmentados dificultan cada vez más la demostración de cumplimiento.
Sistemas heredados: el riesgo que no quiere irse
La persistencia de tecnología heredada agrava el problema de visibilidad. El 19% de los activos de TI ejecutan software o hardware obsoleto, lo que ya no recibe actualizaciones de seguridad.
Estos sistemas son particularmente desafiantes. En sectores como salud, manufactura y servicios financieros, suelen estar incrustados en procesos críticos y no pueden reemplazarse fácilmente. Sin embargo, permanecen expuestos a vulnerabilidades conocidas.
El problema no es solo su existencia, sino su opacidad. No es inusual que las organizaciones crean haber desmantelado sistemas heredados, para descubrir más tarde que siguen activos. Esto genera un punto ciego persistente en la superficie de ataque que los atacantes aprovechan con rapidez.
Una brecha creciente entre percepción y realidad
Quizás lo más preocupante es cuánto las organizaciones desconocen su propio estado de seguridad. Muchos dependen de un único sistema de registro —por ejemplo, una herramienta de gestión de configuraciones— como su fuente de verdad. Sin embargo, estos sistemas suelen ser incompletos.
En un ejemplo, una empresa creía tener cobertura total de protección de endpoints basada en informes internos. Análisis independientes revelaron que una parte de sus dispositivos no estaba incluido en el sistema. Esta desconexión entre percepción y realidad genera una falsa sensación de seguridad, cada vez más insostenible ante una mayor escrutinio regulatorio y gobernanza a nivel de junta directiva.
A lo largo del Reino Unido y la Unión Europea, marcos como el Acta de Resiliencia Operativa Digital en servicios financieros y NIS2 en general están elevando las expectativas. Las organizaciones ya no son evaluadas solo por si existen controles, sino por si son eficaces, verificables y aplicados de forma consistente.
De la gestión de vulnerabilidades a la gestión de exposición
En este contexto, se observa un cambio más amplio en la forma en que las organizaciones abordan la ciberseguridad. La gestión tradicional de vulnerabilidades, centrada en identificar y calificar fallas, ya no es suficiente. El reto no es la falta de datos, sino la claridad sobre qué importa realmente.
La gestión de exposición, por el contrario, adopta una visión más holística. Combina descubrimiento continuo de activos con datos de múltiples fuentes, aplicando contexto de negocio y de amenazas para priorizar el riesgo. Crucialmente, también se enfoca en la verificación: asegurar que las acciones de remediación se completen realmente.
Este cambio ya ofrece resultados medibles. Las organizaciones que adoptan prácticas más maduras de gestión de exposición observan reducciones de más del 40% en categorías de riesgo clave, como controles ausentes y activos obsoletos.
Una nueva línea base para la resiliencia cibernética
Las implicaciones para las organizaciones en el Reino Unido son claras. La ciberseguridad ya no se trata solo de defenderse de lo desconocido. Se trata de gestionar lo conocido —de forma sistemática, continua y a escala.
Esto es especialmente relevante a medida que el riesgo cibernético se vincula cada vez más a cumplimiento regulatorio, requisitos de aseguramiento y gobernanza a nivel de junta. Demostrar control sobre la superficie de ataque —probar qué existe, cómo está protegido y si se han reducido los riesgos— se está convirtiendo en una expectativa básica.
Los atacantes pueden lograr control a nivel de dominio en minutos una vez dentro de un entorno. En ese contexto, los retrasos en la remediación o las brechas de visibilidad no son solo problemas operativos: son riesgos comerciales críticos.
Las organizaciones que tendrán éxito son aquellas que cierren la brecha entre insight y acción. Las que vayan más allá de las suposiciones y desarrollen una comprensión clara y verificable de su exposición. En el panorama de amenazas actual, el mayor riesgo no es lo que las organizaciones aún no saben, sino lo que ya saben y no han corregido.
Este análisis se enmarca en las perspectivas de TechRadar Pro Perspectives, un canal para presentar mentes brillantes de la industria tecnológica actual.