NeMo Switchyard: optimización de costos y transparencia en el enrutamiento de modelos de IA


Nvidia ha lanzado NeMo Switchyard, un enrutador de modelos de código abierto que se sitúa entre una aplicación y un conjunto de modelos de lenguaje y decide, por solicitud o por turno, cuál modelo debería encargarse de una tarea concreta. El objetivo es maximizar la eficiencia eligiendo el modelo adecuado para cada tarea: empujar modelos de nivel frontier a realizar tareas simples que modelos más pequeños o más baratos podrían gestionar no solo resulta ineficiente, sino también costoso para clientes empresariales.

Este movimiento llega en un momento en que las empresas ya lidian con costos crecientes que pueden dispararse rápidamente a medida que adoptan IA. La solución de Nvidia se inscribe en una tendencia de ahorro de costos que ya está bien asentada en el sector, con actores como RouteLLM, LiteLLM y OpenRouter, además de iniciativas internas en OpenAI y AT&T.

Un enrutador de código abierto como Switchyard comparte similitudes con sus pares: funciona como un proxy que utiliza un algoritmo de enrutamiento para decidir a qué modelo enviar las consultas, al tiempo que entrega una respuesta en el formato requerido por la aplicación o el usuario que llama. Acepta solicitudes de OpenAI, Anthropic y API de Respuestas, traduce entre ellas y documenta el modelo seleccionado, la racionalidad de la decisión, el uso de tokens y la latencia de cada llamada, dando transparencia y permitiendo ajustar su enfoque con el tiempo.

Esta estrategia tiene sentido en un mundo donde el cómputo de IA de nivel frontier es limitado y donde los LLMs continúan creciendo en tamaño y demanda. Un ejemplo citado por Nvidia es Nemotron Parse, un modelo de mil millones de parámetros diseñado para extraer estructuras de PDFs.

Sin embargo, la viabilidad de este enfoque no es absoluta. Pruebas como la de LangChain sobre Nemotron 3.5 Lightning detectaron que su modelo evaluador, el que determina si la tarea aún está en curso tras cada turno, puede consumir hasta el 21,2% del costo total, situándose como el segundo mayor gasto después de Claude Opus 4.8. Ejecutar un evaluador más optimizado podría generar mayores ahorros o menos sobrecostes, pero podría obstaculizar casos donde se necesita un modelo de IA más básico; además, el evaluador incrementa costos al leer o verificar la salida en cada turno.

Otra preocupación es la variabilidad de costos: aunque en pruebas el enrutamiento reduce el gasto medio frente a correr solo Opus 4.8, la distribución de costos se ensancha, variando entre aproximadamente $2.16 y $3.61, una oscilación del 67% motivada por cuándo se escaló a un modelo más grande o más capaz. Esta trade-off dificulta la predicción de costos: el enrutamiento reduce el gasto medio, pero ensancha la distribución.

LangChain advierte además que Switchyard no es adecuado para cargas de trabajo cortas o con alta sensibilidad a la latencia; estiman que añade aproximadamente 700 ms de latencia debido a la necesidad del evaluador de leer toda la salida.

La visión de Nvidia es clara: empujar una solución empaquetada y de código abierto que ofrece un conjunto amplio de integraciones en un espacio relativamente fragmentado. Enviar el trabajo de inferencia a modelos más pequeños de código abierto impulsa la inferencia hacia el hardware propio que Nvidia vende a las empresas.

Al mismo tiempo, la inferencia más barata por tarea históricamente ha significado más inferencia, no menos, lo que podría favorecer a una empresa que comercializa aceleradores para atraer a las empresas, muchas de las cuales aún se muestran reacias a invertir directamente en el hardware que impulsa todo.

En conjunto, NeMo Switchyard representa una propuesta atractiva para clientes que buscan optimizar costos y mejorar la trazabilidad de decisiones en entornos de IA, al tiempo que abre un debate sobre el equilibrio entre costo, latencia y precisión frente a modelos de diferentes tamaños y capacidades.

from Latest from TechRadar https://ift.tt/qLI0ABS
via IFTTT IA
La responsabilidad corporativa ante las cadenas de suministro geopolíticas: el caso de Ubiquiti y la red de drones en Ucrania


En un proceso que examina los límites de la responsabilidad empresarial en contextos geopolíticos complejos, civiles ucranianos y familias de víctimas han presentado una demanda en la Corte Federal de Nueva York contra Ubiquiti Inc. Esta acción legal plantea una cuestión central: ¿qué papel juegan los componentes de redes de largo alcance en la cadena de mando de operaciones militares que afectan a civiles, y hasta qué punto una compañía puede o debe ejercer control sobre el uso final de sus productos?\n\nLa denuncia sostiene que el equipo de puentes inalámbros de largo alcance, fabricado por la empresa, ha sido la columna vertebral de la red de comunicaciones detrás de la campaña de drones de Rusia contra Ucrania, especialmente en zonas ocupadas y en el frente. A la fecha, Ubiquiti no ha presentado una respuesta pública ni ha sido imputada por autoridad estadounidense o europea en relación con sanciones o controles de exportación vinculados a Ucrania.\n\nEl caso abre un debate sobre la responsabilidad de las empresas estadounidenses de tecnología de red respecto a las rutas de reexportación y a los posibles usos finales de sus productos en conflictos armados. En particular, la demanda sugiere que herramientas de red, diseñadas para conectar ubicaciones distantes, podrían haber quedado fuera de los controles o de la geocapa de vigilancia necesarios para evitar su desvío hacia usos no autorizados. Los demandantes argumentan que Ubiquiti podría haber intervenido–por ejemplo, mediante geobloqueos, la terminación de distribuidores vinculados a rutas de elusión de sanciones o la incorporación de una función de desactivación remota en su firmware–pero que no adoptó tales medidas.\n\nEl portavoz de los demandantes, Scott Gilmore, socio de DiCello Levitt y representante principal, afirmó que el caso trata sobre la responsabilidad corporativa frente a crímenes contra la humanidad. En paralelo, la documentación de la empresa matriz sugiere que, si bien no tiene visibilidad total sobre la ubicación o la magnitud de las compras realizadas por operadores de red y proveedores de servicios a través de sus distribuidores, la cuestión permanece abierta en el debate regulatorio y judicial.\n\nLa situación recuerda precedentes en los que actores estatales y corporativos se han visto obligados a responder ante cambios en el control de tecnología crítica. Un paralelismo informativo se ha observado cuando otras plataformas tecnológicas han sido llamadas a reforzar sus procesos de registro y verificación ante autoridades gubernamentales para restringir usos no autorizados de terminales o equipos que, indirectamente, facilitan operaciones en zonas de conflicto.\n\nA partir de este caso, podría contemplarse una modificación sustancial en la forma en que se gestionan las disputas sobre responsabilidad de la cadena de suministro en escenarios donde un producto de red fabricado para uso civil termina siendo instrumental en operaciones militares. En un entorno geopolítico dinámico, con un intenso escrutinio sobre exportaciones y sanciones, las empresas tecnológicas podrían verse presionadas a reforzar controles de distribución y capacidades de desactivación remota para evitar usos indebidos, incluso cuando no exista una venta directa a entidades sancionadas.\n\nEste análisis no pretende señalar culpabilidades definitivas, sino iluminar las complejidades de la gobernanza corporativa en la intersección entre tecnología de comunicaciones y conflictos armados. A medida que el litigio avanza, los stakeholders observarán de cerca cómo los principios de responsabilidad, cumplimiento y ética corporativa se aplican a proveedores de infraestructura de red que operan en mercados globales y en contextos de alta tensión internacional.

from Latest from TechRadar https://ift.tt/f8XO0Wc
via IFTTT IA

Dovbush T40: alcance estratégico y capacidades autónomas que redefinen la seguridad regional


La defensa contemporánea se encuentra en un punto de inflexión impulsado por sistemas unmanned avanzados diseñados, fabricados y puestos en producción en los propios países. En este marco, el Dovbush T40 emerge como un hito para Ucrania: un sistema de aeronave no tripulada de alcance estratégico desarrollado íntegramente por un fabricante nacional, con una autonomía de más de 24 horas y una capacidad de recorrido superior a los 2,000 kilómetros. Este dúo de alcance y resistencia abre la posibilidad teórica de operaciones profundas dentro de territorio adversario, incluyendo rutas hacia zonas tan distantes como el Ural y el oeste de Siberia.

El T40 representa una evolución clara respecto a su predecesor, el Dovbush T20, y a otros sistemas de Kotyhoroshko, que ya habían estado activos desde 2022. Las autoridades gubernamentales señalan que las plataformas anteriores demostraron efectividad en diversos escenarios operativos. El T20 nació orientado a reconocimiento de rango medio, ajuste de fuego en tiempo real y golpes de precisión contra objetivos cercanos; las lecciones extraídas de ese programa han permitido convertir esas capacidades en un sistema de mayor alcance y potencia de impacto para el T40.

La configuración versátil del T40 le permite alternar entre funciones de sistema de ataque y plataforma de liberación de munición, lo que le otorga flexibilidad para misiones tanto de reconocimiento profundo como de corrección de fuego y ataques precisos contra infraestructuras, equipos y personal alejados de la línea del frente. Los responsables del programa destacan la resistencia a la guerra electrónica y un equipamiento tecnológico avanzado a bordo. Este despliegue llega en un momento en el que Ucrania busca ampliar su capacidad de ataque de largo alcance utilizando tecnologías y producción domésticas, reduciendo la dependencia de suministros extranjeros.

Informes de medios rusos han indicado un incremento en el uso de misiles de crucero Flamingo de fabricación nacional contra objetivos en territorio ruso. La introducción del T40, acompañada de un aumento en la actividad de estos misiles, sugiere una estrategia de autosuficiencia y alcance que podría redefinir la movilidad y la presión estratégica en la región. Aún no se han divulgado cronogramas de producción, ni el número de unidades planificadas para desplegue, ni la capacidad de carga útil exacta, ni la forma en que se han probado las capacidades de guerra electrónica en condiciones de combate real.

Las afirmaciones sobre rendimiento, especialmente en lo que respecta a la resistencia a la guerra electrónica y la visibilidad radar, deben tratarse con cautela hasta disponer de evaluaciones independientes basadas en informes verificados de combate. Si las cifras de alcance son precisas, estaríamos ante un logro técnico significativo para un sistema construido íntegramente en Ucrania. Como ocurre con muchos anuncios oficiales durante periodos de conflicto, la comunicación tiende a enfatizar capacidades y límites que no siempre se detallan, por lo que la evaluación definitiva requerirá tiempo y confirmación externa.

Para una lectura contextual y análisis adicional, se han establecido referencias en medios especializados y comunicados oficiales que, junto con evaluaciones independientes, permitirán entender mejor el rendimiento real del T40 en escenarios de combate.

Fuente destacada: United24media.

Nota metodológica: este artículo se centra en presentar un inventario de capacidades anunciadas y el contexto estratégico sin emitir juicios definitivos sobre la operatividad en combate, dada la necesidad de verificación independiente a medida que surgen informes de campo.

from Latest from TechRadar https://ift.tt/dZgn5Ra
via IFTTT IA

Prescience y límites: de Her a las realidades de la IA en la era de las deepfakes


En la era de la inteligencia artificial contemporánea, ciertas obras de ficción han logrado anticipar, con claridad y responsabilidad, la compleja relación entre humanos y máquinas. Este ensayo explora esa línea entre narrativa y realidad, tomando como eje central reflexiones extraídas de filmes y series que han marcado el diálogo público sobre IA: Her, Ex Machina y Black Mirror, entre otras piezas relevantes del siglo XXI.

Prescience (Presciencia)
La película Her, con la interpretación de Joaquin Phoenix y la voz de Scarlett Johansson, ofreció una aproximación madura y sin concesiones sobre cómo podrían coexistir humanos y agentes artificiales en el futuro cercano. Más allá de su estética y su intimidad emocional, la película invita a cuestionar qué significa establecer vínculos afectivos, qué límites deben existir y qué horizontes éticos se abren cuando la tecnología se convierte en compañera cotidiana. En este sentido, Her funciona como un laboratorio de ideas sobre las implicaciones psicológicas y sociales de las IA que aprenden, sienten y se adaptan al usuario.

El eco en la actualidad
Diez años después de su estreno, la irrupción de herramientas como los modelos de lenguaje y otras IA transformadoras ha intensificado la conversación sobre autenticidad, propiedad de la voz y derechos de imagen. Casos de alto perfil han mostrado cuán frágiles pueden ser los límites entre lo que es creado, lo que parece auténtico y lo que podría ser manipulado para fines comerciales o de otro orden. Un ejemplo relevante es el uso de voces sintéticas para campañas de productos; si bien puede abrir nuevas posibilidades creativas, también plantea desafíos legales y éticos respecto a la representación de una persona real sin consentimiento explícito. Este fenómeno recuerda la necesidad de marcos normativos robustos que protejan a actores, intérpretes y artistas, así como a los usuarios, de abusos que socaven la confianza básica en la experiencia mediática.

Lecciones para el ecosistema tecnológico y creativo
– Transparencia: cuando se emplean voces o rasgos de identidad de personas reales, la transparencia sobre el origen y el uso de esa representación debe ser fundamental. El consentimiento informado y las cláusulas claras deben acompañar cualquier utilización comercial.
– Consentimiento y derechos: las licencias para voces, likeness y performances deben ser gestionadas con acuerdos explícitos y duraderos, que contemplen posibles futuros usos y reversiones si cambian las circunstancias.
– Responsabilidad de las empresas: las compañías que desarrollan IA deben asumir la responsabilidad de evitar usos abusivos que desdibujen la linealidad entre lo humano y lo artificial, especialmente cuando se trata de la voz, la imagen o la identidad de personas reales.
– Educación y alfabetización mediática: los usuarios deben recibir herramientas para discernir entre contenido generado por IA y contenido humano, fortaleciendo la capacidad crítica ante deepfakes y otras tecnologías de manipulación.

La conversación entre humanidad y máquina continúa siendo una conversación sobre ética, creatividad y derechos. Si bien la tecnología promete avances que pueden enriquecer la experiencia humana, la historia nos recuerda la necesidad de marcos reguladores, prácticas empresariales responsables y una cultura de consentimiento que proteja la dignidad y la sustancia de las personas involucradas en cualquier forma de representación tecnológica. En este sentido, la ficción no es simplemente entretenimiento: funciona como un espejo que observa las decisiones que tomaríamos cuando el progreso tecnológico desafía nuestros límites morales.

Nota final sobre el contexto de la industria: la interacción entre IA y creatividad es un terreno dinámico, donde conceptos como originalidad, autoría y autenticidad se redefinen continuamente. La responsabilidad recae tanto en quienes desarrollan tecnologías como en quienes las consumen: comprender los riesgos, exigir claridad y defender los derechos fundamentales es imprescindible para construir un futuro en el que la innovación y la humanidad no estén en conflicto, sino en conversación.

from Latest from TechRadar https://ift.tt/OWeqk2F
via IFTTT IA

Entrenamiento avanzado de Fuerzas Armadas ante amenazas de drones: gestión de amenazas sUAS con armamento ligero


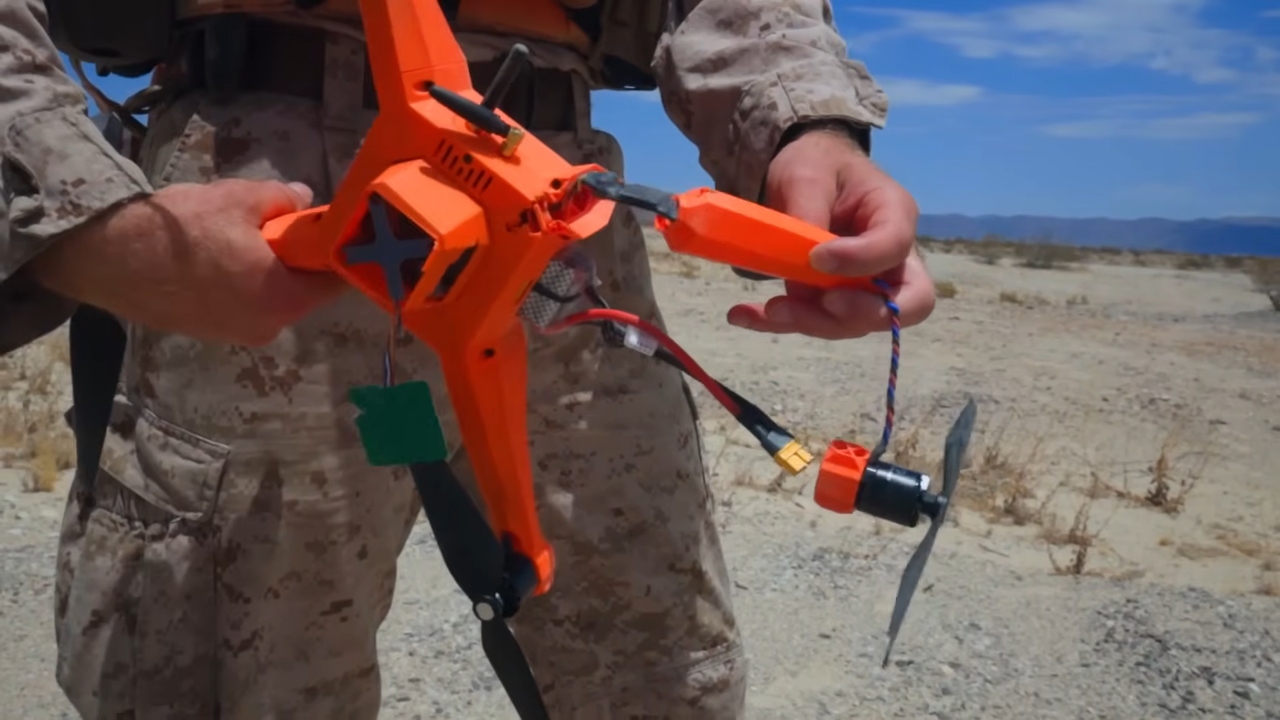
En un entorno de simulación progresiva y con el objetivo de aumentar la confianza operativa, unidades de la Marina de los Estados Unidos han llevado a cabo ejercicios centrados en la respuesta ante ataques con drones mediante el uso de armamento ligero. El enfoque, que forma parte de un programa de entrenamiento de C-sUAS (counter-small Unmanned Aerial Systems), busca dotar a los marines de las habilidades necesarias para detectar y neutralizar drones de tamaño consumidor que podrían emplearse para reconocimiento o para entregar cargas dañinas.

El ejercicio, de tres días, se llevó a cabo en Twentynine Palms, California, e involucró a operativos de la 1ª y la 2ª Divisiones de Marina. Se evaluó la capacidad de usar armas de uso común —incluyendo rifles automáticos, escopetas y lanzagranadas— para anular amenazas drones simuladas cuando no había disponibilidad de contramedidas electrónicas avanzadas. Drones de prácticas procedentes de grupos como el Tactical Training and Exercise Control Group (TTECG), la 7ª Regimiento de Marine y la 3ª Brigada de Reconocimiento Blindado Ligero formaron parte del escenario de entrenamiento.

Las armas empleadas incluyeron rifles M27 de 5.56 mm, escopetas M1014 y lanzagranadas M32A1 y M320, equipadas con munición de 40 mm antipersonal. Los drones simulados volaban a velocidades superiores a 90 mph y llevaban acercamientos de ataque a tan solo 20 metros de las tropas, lo que exigía una respuesta precisa y eficaz. Aunque existían contramedidas electrónicas disponibles, el componente dinámico de estas pruebas se centró en la capacidad de neutralizar la amenaza con armamento ligero, frente a pilotos de drones bien entrenados y con objetivos realistas.

Según varias autoridades militares presentes, la simulación buscaba reflejar un escenario de batalla real: la necesidad de decidir con rapidez y aptitud, sin depender exclusivamente de contramedidas electrónicas. El capitán Faith Richardson, comandante de pelotón con TTECG, destacó la calidad de los pilotos de drones y la importancia de ofrecer a los participantes una experiencia verosímil de amenaza. Sus palabras resaltan que la amenaza de sUAS ha evolucionado por ser más accesible y económica, lo que incrementa su presencia en el campo de batalla moderno.

El proyecto enfatiza la construcción de confianza en la capacidad para detectar y derrotar sUAS, complementándose con ejercicios urbanos y evaluaciones en tiempo real sobre detección y neutralización. El sargento de marina Kevin Jares, instructor del TTECG, afirmó que la proliferación de sUAS en conflictos contemporáneos requiere soluciones que permitan a las escuadras defenderse con sus armas orgánicas ante un entorno de combate cada vez más complejo.

Los organizadores señalan que la evaluación resultó positiva, y que los resultados obtenidos se integrarán en futuras simulaciones y ejercicios de nivel de servicio, incorporando sesiones teóricas y prácticas sobre respuestas tácticas ante sUAS y C-sUAS. Este enfoque refleja una tendencia continua a adaptar la formación de las fuerzas terrestres para responder a amenazas cada vez más diversas y tecnológicamente sofisticadas, manteniendo la preparación y la resolución necesarias en escenarios de alto riesgo.

from Latest from TechRadar https://ift.tt/ZDFQasB
via IFTTT IA

Un SIM malicioso y el riesgo persistente en dispositivos IoT: cuando el hardware de máquina a máquina abre la puerta a comandos no deseados


Un equipo de investigadores ha revelado una vulnerabilidad alarmante: un comando estandarizado de SIM se expone en nueve de 26 dispositivos probados y se utilizó para lograr la ejecución de código en un cargador de vehículos eléctricos comercial. La exposición se concentra principalmente en hardware de máquina a máquina, afectando a seis de ocho módulos celulares, pero solo a tres de 18 teléfonos, sin incluir iPhone ni Pixel.

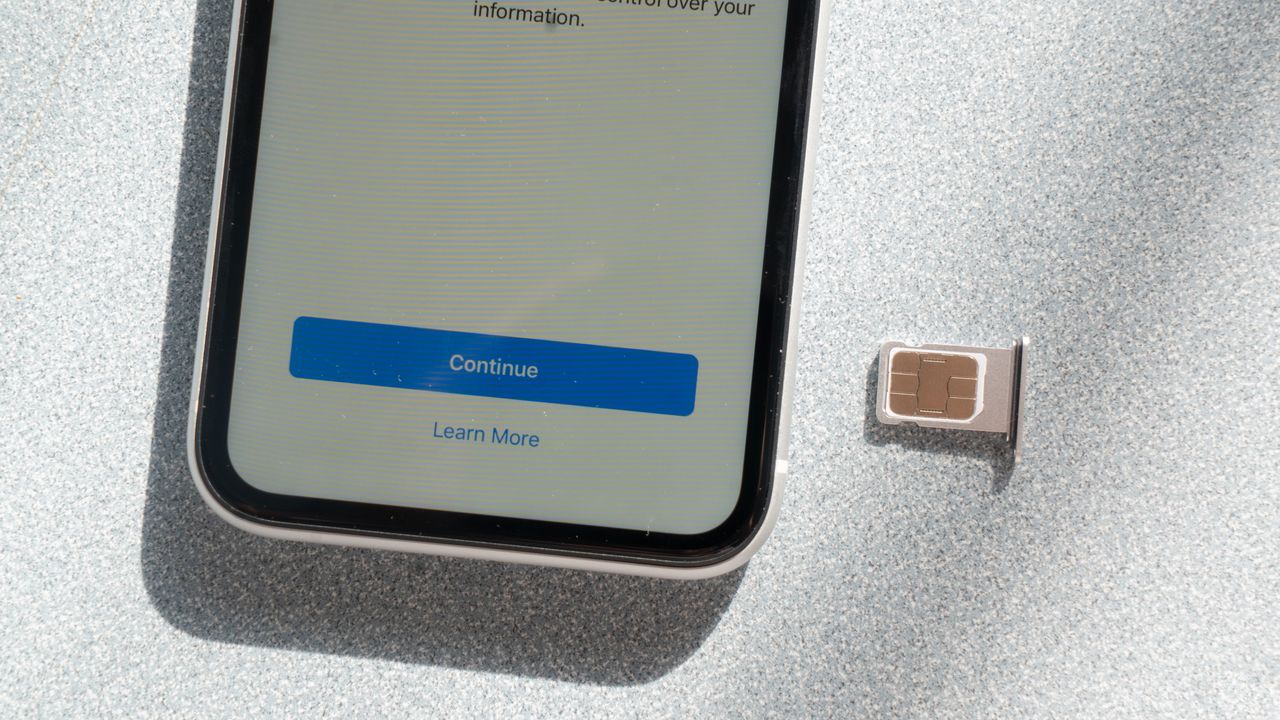
Un SIM malicioso puede indicar al dispositivo en el que se encuentra que ejecute comandos a elección del atacante, y en los módulos celulares integrados en cargadores de vehículos eléctricos, routers industriales y unidades telemáticas de automóviles, básicamente permite tomar el control total del dispositivo.

Investigadores de la Universidad de Birmingham y de la firma de seguridad alemana Fuzzware demostraron esto ante un cargador EV comercial de Autel, logrando ejecución de código impulsada enteramente por comandos emitidos por la SIM.

¿Una sola SIM maliciosa para gobernarlas a todas?

El trabajo se centra en una característica estandarizada llamada Proactive SIM, que por definición no es maliciosa: es una norma dentro de la especificación celular que permite a una SIM enviar comandos a un dispositivo, en lugar de limitarse a identificar al usuario en una red.

El problema se concentra en un comando específico dentro de ese conjunto: RUN AT, que solicita al módem ejecutar un comando AT, el lenguaje de control de módems que data de 1981 con extensiones posteriores de cada fabricante. Esta extensión de soporte en esencia otorga a una SIM su propio console general en dispositivos que carecen de salvaguardas para prevenir este tipo de ataque.

Tomasz Piotr Lisowski y el Dr. Marius Muench de Birmingham, junto con Kristian Covic de Fuzzware, construyeron una toolkit llamado CATana para averiguar qué podría hacer una tarjeta hostil con esa consola.

El equipo probó 26 dispositivos, 18 teléfonos y ocho módulos celulares, y encontró que la interfaz AT de la SIM estaba expuesta en nueve de ellos. La exposición se concentra principalmente en hardware de máquina a máquina: seis de los ocho módulos aceptaron el comando, frente a solo tres de los 18 teléfonos: el Oppo Find X5, el Oppo Reno 14 F 5G y el Asus Zenfone 9. Esto lo aleja de ser un exploit puramente tipo Simjacker, pero sigue siendo una vulnerabilidad que debe tomarse en serio.

Todos los nueve dispositivos que aceptaron el comando ejecutan un chip o módem Qualcomm, aunque otros cinco que también lo incorporan no eran vulnerables. Los investigadores compartieron los resultados con Google, Oppo, Quectel, Semtech y Qualcomm en marzo de 2026, y con la GSMA en mayo. Qualcomm ha implementado un perfil endurecido que desactiva la interfaz por defecto, y los investigadores señalan que ese ajuste estará presente por defecto en futuros dispositivos.

Sin embargo, el vector de ataque es limitado: para aprovecharlo, el atacante debe ya controlar la SIM. Conocer el número de contacto de la víctima no es suficiente; se requiere acceso físico de la tarjeta SIM en la ranura. La explotación es real y preocupante, pero tiene utilidad limitada en comparación con un vector remoto en smartphones.

El aspecto IoT es más inquietante: equipos sin supervisión con una ranura SIM accesible pueden ser potencialmente vulnerables, y los cambios físicos de SIM podrían ser más fáciles de realizar que, por ejemplo, afectar el teléfono personal de alguien. La tarjeta básicamente habla con lo que equivale a una computadora Linux, un amplio “lugar de ataque” para tarjetas SIM hostiles.

Por ahora, la ironía es que, mientras que los smartphones modernos han eliminado gran parte de este vector de ataque, el mundo machine-to-machine aún no lo ha hecho, y el equipo más expuesto actualmente es también el menos probable que reciba una actualización de firmware.

from Latest from TechRadar https://ift.tt/YJR0AUz
via IFTTT IA

Equipaje con estilo y confort: mi repaso a las mochilas North Face en oferta


Después de una juventud de cargar mis pertenencias en bolsos, me he convertido en un defensor de las backpacks. Hoy siento pasión por una mochila bien diseñada: cómoda de llevar, bien construida y con compartimentos que mantienen todo organizado. Y, por supuesto, que luzca bien. Con esa premisa, he ido acumulando modelos para cada ocasión, y mi atención se ha vuelto hacia la oferta de The North Face en Amazon en este momento.

Los descuentos son amplios y abarcan una gran variedad de opciones para uso diario, en muchos colores. Casi todos incluyen una funda acolchada para portátil en la espalda, junto con bolsillos útiles para agua, bolígrafos, cuadernos, llaves y teléfonos. Sorprende que cuenten con la aprobación de la American Chiropractic Association, gracias a sus diseños ergonómicos. Parece una elección ideal tanto para estudiantes que se acercan a la universidad como para profesionales que se desplazan a diario.

A continuación, comparto una selección de las mejores ofertas, empezando por las opciones unisex y avanzando hacia las propuestas para mujeres con un marco más compacto.

Pack it up

Mujeres: opciones destacadas

from Latest from TechRadar https://ift.tt/un7jqwb
via IFTTT IA

La sorprendente vulnerabilidad de las redes Wi-Fi: identificación de personas sin cámaras ni consentimiento


Las redes Wi‑Fi de uso cotidiano podrían, según un estudio reciente, ser reutilizadas para identificar a individuos sin necesidad de cámaras, sensores, ni su conocimiento o consentimiento. Investigadores del KASTEL, el Instituto de Seguridad de la Información y Fiabilidad de KIT, evaluaron este enfoque con 197 voluntarios en condiciones controladas, logrando una precisión de identificación prácticamente del 100%, independientemente del ángulo de visión o de la forma de caminar de la persona.

Un método que no requiere hardware adicional

La técnica se apoya en la información de retroalimentación de beamforming, un tipo de señal que los dispositivos conectados envían de vuelta a un router. Esta información se transmite sin cifrado, lo que significa que cualquiera dentro del alcance de la red podría interceptarla y leerla. Analizando estas señales de radio a lo largo del tiempo, el sistema supuestamente construye imágenes de las personas desde múltiples puntos de vista dentro de un espacio.

Métodos previos de sensorización inalámbrica a menudo requerían equipos especializados, como sensores LIDAR o mediciones detalladas de la información del estado del canal de una red. En contraste, los investigadores dicen que un dispositivo Wi‑Fi estándar y sin modificaciones es suficiente para llevar a cabo este nuevo proceso de identificación.

“Observando la propagación de las ondas de radio, podemos crear una imagen del entorno y de las personas presentes”, afirmó Thorsten Strufe, profesor en KASTEL. “Esto funciona de forma similar a una cámara normal; la diferencia es que, en nuestro caso, las ondas de radio, en lugar de la luz, se utilizan para el reconocimiento.”

Una ventaja y sus implicaciones: no hace falta que el usuario lleve dispositivos

La técnica no requiere que la persona lleve un teléfono, un reloj inteligente u otro dispositivo habilitado para Wi‑Fi. Además, apagar el propio dispositivo no impediría la identificación, ya que podrían utilizarse otros dispositivos activos cercanos.

Preocupa la privacidad: el alcance va más allá de la vigilancia convencional

Los investigadores señalan que las redes inalámbricas ampliamente extendidas podrían generar preocupaciones de privacidad porque operan en hogares, oficinas, restaurantes, cafeterías y otros entornos públicos. Como señala Felix Morsbach, agencias de inteligencia y cibercriminales ya cuentan con métodos más simples, como comprometer sistemas de CCTV o timbres de video conectados. “Las redes inalámbricas omnipresentes podrían convertirse en una infraestructura de vigilancia casi completa con una propiedad preocupante: son invisibles y no generan sospechas”, comenta.

Comparadas con opciones de vigilancia existentes, como grabaciones de CCTV o timbres de video conectados, las señales inalámbricas no dejan rastro visible. El profesor Strufe advierte que esta invisibilidad podría hacer que la tecnología resulte particularmente atractiva en ciertos sistemas políticos autoritarios alrededor del mundo. “La tecnología es poderosa, pero al mismo tiempo conlleva riesgos para nuestros derechos fundamentales, especialmente para la privacidad.”

Routers comunes podrían habilitar reconocimiento sin conocimiento durante movimientos rutinarios, lo que podría ser peligroso en manos inadecuadas. Por ello, la implementación generalizada podría dificultar distinguir encuentros individuales de la actividad inalámbrica ordinaria.

Los investigadores sostienen que se deben incorporar salvaguardas de privacidad en la tecnología Wi‑Fi antes de que esas capacidades se exploten de forma amplia y fácil. En concreto, proponen protecciones que estén incorporadas en el próximo estándar IEEE 802.11bf, actualmente en desarrollo. Fuente: ScienceDaily.

Lecturas y referencias

– Ciencia y tecnología: ScienceDaily (enlace de referencia proporcionado en el estudio).

Nota: este análisis subraya la necesidad de considerar salvaguardas de privacidad en el diseño y la implementación de tecnologías de redes inalámbricas para evitar usos no autorizados o intrusivos.

from Latest from TechRadar https://ift.tt/wh5UQJD
via IFTTT IA

Apple: oportunidades de ahorro tras subidas de precios y el auge de las ofertas en iPad Air M4 y más


En junio, Apple se vio obligado a subir los precios de sus líneas MacBook y iPad debido al incremento de costos de RAM y componentes. Desde entonces, los descuentos han sido escasos, por lo que la oferta de hoy en el iPad Air de 11 pulgadas M4 llega como una sorpresa bienvenida.

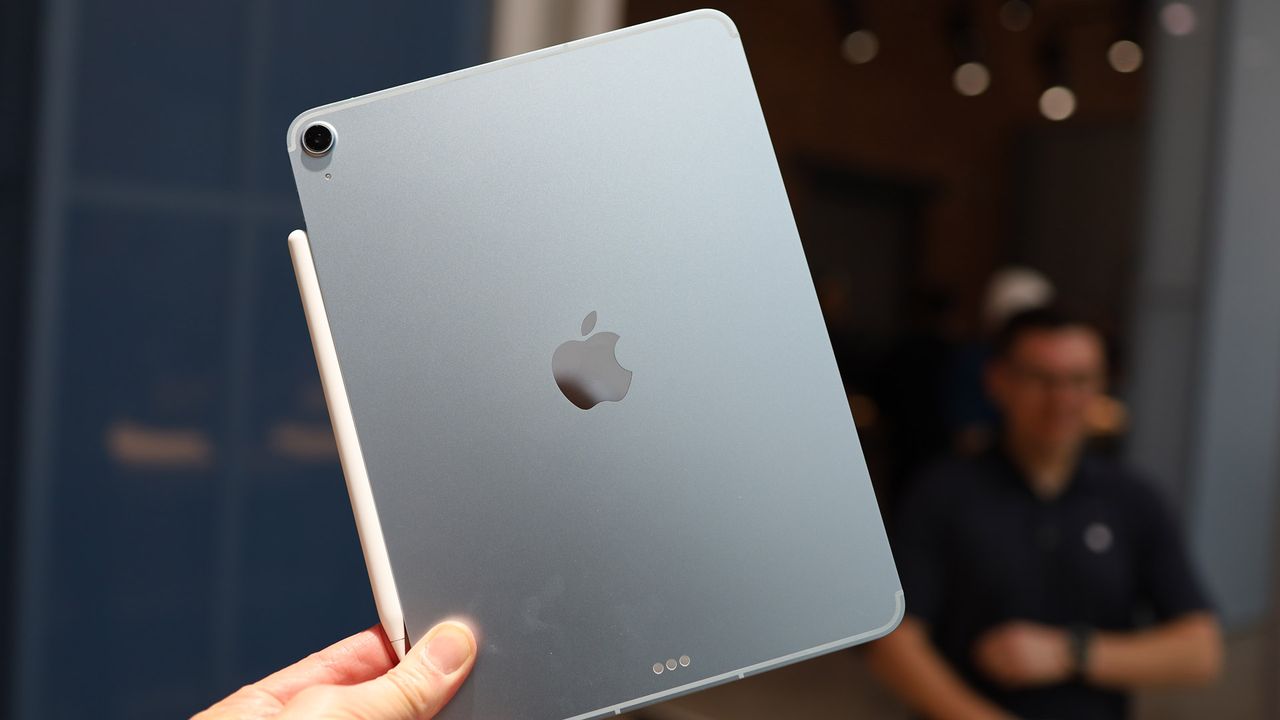
La tienda ofrece el iPad Air M4 de 2026 en descuento a 649 dólares (precio original 749 dólares), el menor precio visto desde el aumento de precios de Apple. Aunque antes hemos visto el modelo caer a 519,99 dólares, el precio base ahora es de 749 dólares, lo que representa un incremento significativo respecto al precio inicial de 599 dólares.

• Explora más ofertas diarias en Amazon.

En nuestra revisión del iPad Air M4, destacamos que se trata de la tableta que más conviene para la mayoría, gracias a su rendimiento y valor. Lanzado en marzo, integra un procesador M4 que Apple afirma ser un 30% más rápido que su predecesor, aportando un rendimiento similar al de un portátil y potenciando Apple Intelligence. Además, la tableta cuenta con una pantalla LED de 11 pulgadas, compatibilidad con Wi‑Fi 7, conectividad LTE o 5G y ahora incluye 12 GB de RAM. También dispone de cámaras de 12 MP en la parte frontal y trasera, Touch ID y una autonomía que se mantiene durante todo el día.

Guardar $100 en el iPad Air M4 de Apple

El iPad Air M4 de 2026 ya está en oferta en Amazon a 649 dólares, el precio más bajo desde los aumentos de precios de julio. Las especificaciones clave incluyen un rendimiento tipo portátil gracias al procesador M4, 12 GB de RAM, compatibilidad con Bluetooth 6 y conectividad Wi‑Fi 7.

Ver oferta

Tomen en cuenta que este descuento es el más bajo que hemos visto desde los incrementos de precios de julio. A continuación, algunas de las mejores ofertas actuales de Apple en Amazon, con descuentos destacados en AirPods, Apple Watch y MacBook Neo.

Más ofertas destacadas de Apple en Amazon

• AirPods 4: a 99 dólares, el precio más bajo de este año y 30 dólares por debajo del mínimo histórico. Diseñados para mayor comodidad durante todo el día, con el chip H2 que permite audio espacial personalizado y aislamiento de voz, estuche rediseñado con 30 horas de batería y carga inalámbrica mediante USB‑C.

Leer nuestra revisión completa de los AirPods 4. Ver oferta en Amazon.

• AirPods 4 con cancelación de ruido: 148,99 dólares. Ofrecen un diseño nuevo, controles útiles y el chip H2 para audio espacial y aislamiento de voz. Revisados en profundidad en TechRadar.

• Apple Watch Series 11: 299 dólares. A solo 20 dólares del precio mínimo histórico, este reloj ultrafino presenta una pantalla LTPO3 OLED envolvente, inteligencia integrada y batería mejorada para un uso promedio de 24 horas.

Leer nuestra revisión completa del Apple Watch Series 11. Ver oferta en Amazon.

• iPad 11 pulgadas (A16, 2025): 399,99 dólares. El modelo base de iPad más reciente ofrece un chip A16 para un rendimiento más ágil y el doble de almacenamiento (128 GB). Su pantalla de 11 pulgadas y cámaras de 12 MP en selfie y trasera hacen de este iPad la mejor opción para usuarios que buscan entretenimiento y productividad casual.

Leer nuestra revisión del iPad 11 pulgadas (A16, 2025). Ver oferta en Amazon.

• MacBook Neo: 689 dólares. Disponible en todos los colores con un pequeño descuento de 10 dólares. Este modelo ofrece una relación precio‑rendimiento excepcional para un equipo con chip A18 Pro, 8 GB de RAM y 256 GB de almacenamiento.

Leer nuestra revisión del MacBook Neo. Ver oferta en Amazon.

from Latest from TechRadar https://ift.tt/OPEkNls
via IFTTT IA

Moratoria y Consulta Previa: El Cherokee Nation frente a los Centros de Datos a Gran Escala


El Cherokee Nation ha establecido una moratoria sobre la instalación de nuevos centros de datos en tierras tribales, tras una encuesta que revela preocupaciones significativas de la ciudadanía. Este movimiento busca equilibrar el desarrollo tecnológico con la protección de recursos naturales, calidad de vida y patrimonio cultural de las comunidades.

La encuesta, coordinada por un grupo de trabajo liderado por el Jefe Principal Chuck Hoskin Jr., mostró que el 64% de los 1,593 encuestados se opone a la construcción de campus de centros de datos hiperescalados dentro de las tierras de la Nación Cherokee, que abarcan aproximadamente 6,963 millas cuadradas en 14 condados de Oklahoma. Los resultados destacan preocupaciones relacionadas con el consumo de agua, la calidad del aire, el ruido y la protección de recursos culturales.

Requisitos de consulta previa para centros de datos fuera de tierras tribales

El informe también indica que los centros de datos que buscan aprobación para construirse en tierras no tribales dentro de la reserva deberán someterse a una consulta previa con el Cherokee Nation, y no recibirán apoyo a menos que dicha consulta ocurra de forma temprana.

«Nuestra responsabilidad principal es proteger a nuestros ciudadanos y comunidades tribales de estas amenazas, por lo que no apoyaremos ningún centro de datos hiperescalado en nuestra reserva sin una consulta adecuada», afirmó Hoskin.

Si bien no existen reglas estatales en Oklahoma que exijan el registro de centros de datos, el número de proyectos planificados y operativos no es conocido con precisión. Las estimaciones varían: CleanView sitúa el total en 41 sitios, mientras que el US Data Center Map sugiere que podrían ser hasta 51.

Lo que sí se sabe es que cada proyecto hiperescalar dentro del estado se encuentra en tierras no tribales. El campus Pryor de Google ha estado en operación desde 2011 y está en proceso de expansión como parte de una inversión de 2 mil millones de dólares en los campus de Stillwater y Pryor.

Los ciudadanos del Cherokee Nation comparten preocupaciones similares a las de otros estadounidenses, donde temores como la sustitución de empleo, daños ambientales y aumento de las facturas de energía figuran entre las razones para oponerse a los centros de datos impulsados por IA.

Otros pueblos, como la Nación Seminole y la tribu Kickapoo, ya han aprobado prohibiciones propias sobre proyectos de centros de datos dentro de su territorio.

Fuente: Tom’s Hardware y reportes regionales sobre políticas de datos y tierras tribales.

from Latest from TechRadar https://ift.tt/yeogQMm
via IFTTT IA