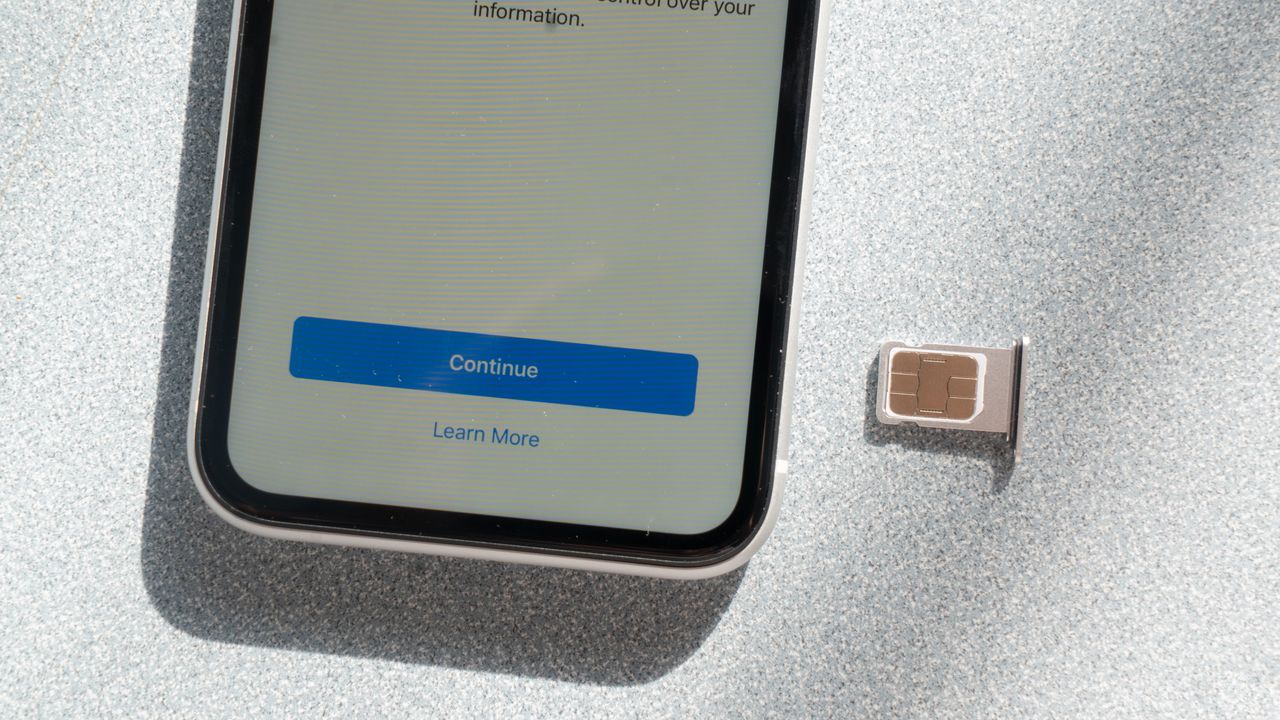
Un equipo de investigadores ha revelado una vulnerabilidad alarmante: un comando estandarizado de SIM se expone en nueve de 26 dispositivos probados y se utilizó para lograr la ejecución de código en un cargador de vehículos eléctricos comercial. La exposición se concentra principalmente en hardware de máquina a máquina, afectando a seis de ocho módulos celulares, pero solo a tres de 18 teléfonos, sin incluir iPhone ni Pixel.
Un SIM malicioso puede indicar al dispositivo en el que se encuentra que ejecute comandos a elección del atacante, y en los módulos celulares integrados en cargadores de vehículos eléctricos, routers industriales y unidades telemáticas de automóviles, básicamente permite tomar el control total del dispositivo.
Investigadores de la Universidad de Birmingham y de la firma de seguridad alemana Fuzzware demostraron esto ante un cargador EV comercial de Autel, logrando ejecución de código impulsada enteramente por comandos emitidos por la SIM.
¿Una sola SIM maliciosa para gobernarlas a todas?
El trabajo se centra en una característica estandarizada llamada Proactive SIM, que por definición no es maliciosa: es una norma dentro de la especificación celular que permite a una SIM enviar comandos a un dispositivo, en lugar de limitarse a identificar al usuario en una red.
El problema se concentra en un comando específico dentro de ese conjunto: RUN AT, que solicita al módem ejecutar un comando AT, el lenguaje de control de módems que data de 1981 con extensiones posteriores de cada fabricante. Esta extensión de soporte en esencia otorga a una SIM su propio console general en dispositivos que carecen de salvaguardas para prevenir este tipo de ataque.
Tomasz Piotr Lisowski y el Dr. Marius Muench de Birmingham, junto con Kristian Covic de Fuzzware, construyeron una toolkit llamado CATana para averiguar qué podría hacer una tarjeta hostil con esa consola.
El equipo probó 26 dispositivos, 18 teléfonos y ocho módulos celulares, y encontró que la interfaz AT de la SIM estaba expuesta en nueve de ellos. La exposición se concentra principalmente en hardware de máquina a máquina: seis de los ocho módulos aceptaron el comando, frente a solo tres de los 18 teléfonos: el Oppo Find X5, el Oppo Reno 14 F 5G y el Asus Zenfone 9. Esto lo aleja de ser un exploit puramente tipo Simjacker, pero sigue siendo una vulnerabilidad que debe tomarse en serio.
Todos los nueve dispositivos que aceptaron el comando ejecutan un chip o módem Qualcomm, aunque otros cinco que también lo incorporan no eran vulnerables. Los investigadores compartieron los resultados con Google, Oppo, Quectel, Semtech y Qualcomm en marzo de 2026, y con la GSMA en mayo. Qualcomm ha implementado un perfil endurecido que desactiva la interfaz por defecto, y los investigadores señalan que ese ajuste estará presente por defecto en futuros dispositivos.
Sin embargo, el vector de ataque es limitado: para aprovecharlo, el atacante debe ya controlar la SIM. Conocer el número de contacto de la víctima no es suficiente; se requiere acceso físico de la tarjeta SIM en la ranura. La explotación es real y preocupante, pero tiene utilidad limitada en comparación con un vector remoto en smartphones.
El aspecto IoT es más inquietante: equipos sin supervisión con una ranura SIM accesible pueden ser potencialmente vulnerables, y los cambios físicos de SIM podrían ser más fáciles de realizar que, por ejemplo, afectar el teléfono personal de alguien. La tarjeta básicamente habla con lo que equivale a una computadora Linux, un amplio “lugar de ataque” para tarjetas SIM hostiles.
Por ahora, la ironía es que, mientras que los smartphones modernos han eliminado gran parte de este vector de ataque, el mundo machine-to-machine aún no lo ha hecho, y el equipo más expuesto actualmente es también el menos probable que reciba una actualización de firmware.
from Latest from TechRadar https://ift.tt/YJR0AUz
via IFTTT IA
 Pacosite's Blog
