La convergencia entre redes y seguridad: hacia una era de redes adaptativas e impulsadas por IA


En un mundo donde las fronteras entre redes y seguridad se superponen cada vez más, el rol de los ingenieros de redes también evoluciona. Los equipos de TI están en primera línea de la ciberseguridad de una organización, monitoreando el tráfico, a los usuarios y a los dispositivos para detectar incidencias y amenazas de forma temprana y actuar antes de que se agraven.

Cuando las arquitecturas de red y seguridad están integradas de manera eficiente, la complejidad disminuye, el rendimiento mejora, la seguridad se fortalece y la latencia se reduce; y, en conjunto, las operaciones diarias se vuelven más simples.

Con una mayor visibilidad y una automatización impulsada por IA, las organizaciones pueden detectar y contener amenazas aún más rápido, mejorar la supervisión de usuarios, dispositivos y aplicaciones, y construir una plataforma más ágil para la transformación digital, incluyendo la adopción de la nube, la modernización de sucursales y el trabajo híbrido.

Quizá la evolución más significativa es que el antiguo ciclo de trabajo “ detectar, diagnosticar, corregir ” para un ingeniero de redes está siendo reemplazado por un modelo más proactivo. Con la ayuda de la IA, las redes pueden aprender del comportamiento pasado, señalar signos de alerta temprana y activar acciones preventivas automáticamente.

La recompensa es una infraestructura más resiliente, una postura de seguridad más sólida y equipos de TI que dedican menos tiempo a apagar incendios y más tiempo a impulsar el negocio.

De hardware-first a experiencias inteligentes y definidas por software

Las redes corporativas heredadas eran estáticas y complejas. Cada organización tenía una mezcla complicada de hardware, unida a través de múltiples herramientas de gestión que generalmente no se comunicaban bien entre sí.

Diagnosticar un problema de red significaba pasar por un proceso de eliminación para aislar el sistema fallido, y luego coordinarse con varios proveedores para resolverlo, lo cual solía ser un proceso largo y propenso a errores.

La virtualización y la automatización han mejorado mucho ese proceso, ayudando a las empresas distribuidas actuales a lograr velocidad, escalabilidad y seguridad en entornos de nube híbrida, centros de datos globales y fuerza laboral remota. Sin embargo, la IA está acelerando rápidamente ese proceso y abriendo nuevas avenidas para esta transformación continua.

El análisis impulsado por IA proporciona visibilidad y contexto que las herramientas de red tradicionales nunca pudieron ofrecer. Esto permite a los equipos de TI ver patrones como flujos de tráfico, comportamiento de usuarios y métricas de rendimiento en sistemas aislados, todo en tiempo real. Con esta profundidad de visión continua, las redes pueden ajustarse dinámicamente en lugar de depender de configuraciones estáticas y manuales.

Estas capacidades reflejan el paso de una infraestructura estática a sistemas inteligentes que pueden adaptarse continuamente a las necesidades del negocio.

La conectividad adaptativa como norma

La secuencia tradicional de respuesta ante incidentes está bien conocida: detección, diagnóstico, escalamiento y remediación. Incluso con automatización, el proceso sigue dependiendo de una intervención humana significativa tras el incidente.

La IA en redes puede predecir posibles interrupciones antes de que ocurran al analizar de forma continua los datos telemétricos de la red. Ya sea un dispositivo que falla, un cambio inesperado en la latencia o un factor ambiental como eventos climáticos, la visibilidad proporcionada por IA ofrece una vista integral de entornos de red complejos y con múltiples proveedores.

Y una vez identificado un posible problema, una plataforma de gestión de red impulsada por IA puede recomendar automáticamente cambios de configuración para abordarlo. Si las approches anteriores eran reactivas, la gestión adaptativa de redes es preventiva: la IA permite a los equipos de TI no solo responder con mayor rapidez, sino evitar problemas en primer lugar.

Qué significa esto para los ingenieros de redes

Con la gestión de red potenciada por IA, los equipos de TI ya no dedican su tiempo a perseguir alertas o a revisar logs de forma manual. En su lugar, interpretan los insights y validan las recomendaciones producidas por los sistemas de IA.

Esta alianza entre experiencia humana y IA marca el inicio de la “era de la red adaptativa”. La IA identifica patrones, predice necesidades y emite recomendaciones, mientras que los equipos de TI permanecen en control, con más contexto y previsión que nunca.

Los casos de negocio y los beneficios prácticos de una pila de gestión de red impulsada por IA se agrupan en varias áreas clave:

Resiliencia: la analítica predictiva detecta problemas temprano, permitiendo la remediación antes de que los usuarios experimenten interrupciones.

Eficiencia: diagnósticos de rutina, informes y actualizaciones de configuración se automatizan, liberando al personal de TI para enfocarse en prioridades más estratégicas.

Ahorro de costos: en industrias como minorista, finanzas y manufactura, cada minuto de inactividad implica pérdida de ingresos. Reducir las interrupciones y mantener la disponibilidad impacta directamente en el resultado.

Seguridad: al monitorear continuamente patrones y anomalías, la IA refuerza la defensa de la red y puede ayudar a detectar señales tempranas de compromiso que los sistemas tradicionales podrían pasar por alto.

Más ampliamente, las herramientas de IA traerán un nivel de velocidad, fiabilidad y seguridad que transformará la experiencia de redes. Entornos de red complejos serán más fáciles de gestionar, la toma de decisiones será más rápida y fundamentada, y el proceso en su conjunto será más suave y confiable.

Por supuesto, convertir promesas en realidad requiere algo más que desplegar nuevas herramientas. La IA es tan buena como los datos de los que aprende. Las empresas deben garantizar que sus canales de datos sean accesibles y limpios, y los equipos de TI deben entender cómo la IA llega a sus recomendaciones, manteniendo prácticas de gobernanza con supervisión humana. Datos de alta calidad y confianza son clave, especialmente cuando la automatización afecta el tráfico en vivo y la postura de seguridad.

Construyendo redes alrededor de las personas

Las organizaciones están reconociendo cada vez más el valor de redes que pueden adaptarse y recuperarse de incidencias con intervención mínima. A medida que la IA se integra más en las operaciones de los proveedores de servicios, las herramientas que reciben las empresas se rediseñarán para ajustarse a las necesidades diarias de las personas que las utilizan.

A largo plazo, esto apunta hacia un modelo de operaciones más centrado en el usuario, donde los tableros de control personalizan lo que muestran y llevan a la superficie las ideas correctas para cada grupo, desde administradores hasta directivos y responsables de toma de decisiones.

El enfoque más eficaz combinará el juicio humano con el análisis y las recomendaciones impulsadas por IA.

Hemos destacado las mejores herramientas de gestión de TI.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más destacadas de la industria tecnológica hoy.

Las opiniones expresadas aquí son propias del autor y no necesariamente las de TechRadar Pro o Future plc. Si le interesa contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/K4G6xSs
via IFTTT IA
Bridging Physical and Digital Security: Embedding Resilience in Modern Access Systems


En el mundo de la seguridad, los criminales ya no dependen únicamente de ganzúas o palancas para vulnerar edificios. Hoy, los atacantes pueden causar tanto daño e interrupciones mediante enlaces de phishing, malware y exploits sofisticados que apuntan a productos, sistemas y redes.

La realidad es que el desafío de seguridad de hoy no es solo físico ni solo cibernético: es ambos. Mantenerse un paso por delante de los delincuentes es una ocupación de tiempo completo. Para quienes se dedican a investigar y desarrollar los últimos productos, a veces es necesario recurrir a tácticas poco convencionales, como someter a pruebas a un equipo profesional de cerrajeros para evaluar la seguridad y la resiliencia de nuevos productos.

Aunque las cerraduras modernas siguen fundamentándose en la ingeniería mecánica, son más avanzadas de lo que parecen. Las mejoras en diseño, materiales y fabricación las hacen más fuertes, más confiables y más difíciles de manipular. Pero hay más en las cerraduras que simplemente seguridad.

Algunos sistemas pueden incluso usar el movimiento de giro de una llave para generar una pequeña cantidad de energía eléctrica, que alimenta funciones adicionales sin necesidad de cableado ni baterías. Esto significa que no son solo cerraduras independientes, sino que pueden integrarse como parte de sistemas de acceso digital más amplios.

Utilizadas ampliamente en edificios como oficinas, hoteles, hospitales y otras infraestructuras críticas, estas soluciones de acceso digital modernas también pueden conectarse a plataformas en la nube para gestionar quién puede entrar a edificios y áreas restringidas.

Conectando la seguridad física y digital

Sin embargo, los sistemas digitales tienen sus propios riesgos de seguridad, lo que obliga a los equipos de seguridad a anticipar y defenderse contra una amplia gama de amenazas – desde intentos de vulnerar plataformas de acceso hasta ataques de phishing – así como otras tácticas que buscan explotar el comportamiento humano.

Esto explica por qué algunos profesionales de seguridad deben adoptar una mentalidad de hacker para mantener los sistemas seguros. Y eso implica probar, sondear y fortalecer continuamente los sistemas para identificar vulnerabilidades.

Pero lo que está ficando cada vez más claro es que los sistemas de seguridad física y digital ya no pueden ser tratados como entidades separadas.

Muchas soluciones de seguridad actuales combinan tecnología mecánica y digital, lo que significa que la resiliencia —la capacidad de mantener seguros datos y operaciones— depende de entender cómo se mueven los riesgos a través de sistemas, personas y entornos.

Incorporando la resiliencia en el diseño

Eso implica diseñar y probar continuamente productos frente a amenazas reales existentes, al tiempo que se anticipa lo que podría venir. Esto incluye integrar la seguridad en cada etapa del desarrollo, especialmente a medida que la tecnología evoluciona.

Por ejemplo, se han logrado avances significativos en la autenticación biométrica, como reconocimiento facial y escaneo de huellas dactilares. Del mismo modo, los smartphones se utilizan cada vez más para asegurar credenciales en sistemas de control de acceso móviles.

También se está trabajando para usar inteligencia artificial (IA) para analizar datos en tiempo real, identificar horarios de entrada inusuales, detectar múltiples intentos fallidos de autenticación o señalar otras anomalías que podrían indicar un acceso no autorizado.

Utilizar herramientas de IA de forma positiva es crucial, ya que también es fuente de desafíos impredecibles. Por ejemplo, existen cadenas de amenazas autónomas impulsadas por IA que pueden descubrir y explotar vulnerabilidades de manera unilateral, pasando de reconocimiento a exfiltración en tiempos récord sin supervisión humana.

La amenaza de los ciberdelincuentes se ha vuelto más compleja debido a la creciente interconectividad de productos y servicios digitales. En muchos sentidos, un mundo en el que todo hardware y software está conectado es eficiente y conveniente.

Pero también es un mundo en el que, si actores malintencionados consiguen acceso a un único elemento, podrían comprometer toda la red.

La importancia de la regulación y el cumplimiento

La Unión Europea (UE) ya aborda este tema con iniciativas como la Directiva NIS2, que se refiere a la ciberseguridad de redes y sistemas de información y amplía significativamente el alcance y las obligaciones de cumplimiento.

Adopta también un enfoque de seguridad integral, que protege no solo redes y sistemas digitales, sino también los entornos físicos en los que operan.

De igual modo, la Regulación de Resiliencia Cibernética (CRA) de la UE busca asegurar que los productos digitales sean seguros frente a amenazas cibernéticas. Su objetivo es garantizar que los dispositivos conectados y el software se diseñen, actualicen y mantengan con la seguridad en mente, ayudando a proteger a los usuarios en un mundo cada vez más conectado.

Al introducir requisitos y normas más claros, la CRA ayudará a consumidores y organizaciones a identificar productos con características de seguridad robustas y configurarlos de forma más segura desde el inicio.

En ambos casos, no solo corresponde a los proveedores cumplir o superar estas reglas, sino también mantener informados a clientes, la industria y otros actores sobre los avances. Además de los desafíos habituales de phishing y malware, la rápida expansión de la IA ha añadido una dimensión nueva e impredecible para mantener a raya a los delincuentes en línea. La seguridad —tanto física como cibernética— nunca ha sido tan crítica como hoy.

Hemos presentado el mejor software de protección de endpoints.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/MuSq0h4
via IFTTT IA

macOS 27 Golden Gate: cinco mejoras poco discutidas que merecen tu atención


Apple presentó macOS 27, conocido internamente como Golden Gate, con promesas de evolución más que de revolución. Más allá de las novedades que generan titulares, hay varias mejoras discretas pero potentes que pueden cambiar la forma en que trabajas y aprovechas tu Mac a diario. A continuación, cinco inclusiones menos comentadas que valen la pena conocer y dominar.

Visual Intelligence en macOS 27

Hasta ahora, Visual Intelligence estaba vinculado a iOS. Con macOS 27, esta capacidad llega al Mac de forma práctica: dibuja una selección en la pantalla, pregunta a Siri AI sobre la imagen y obtén respuestas en tiempo real. Si seleccionas un evento, puedes agregarlo al calendario; para festivales o agendas con múltiples actos, puedes convertir cada entrada en un evento independiente con información relevante como la banda y la sala. Esta funcionalidad transforma a Siri en un asistente más poderoso, más flexible y contextual.

Automatización de contraseñas con Passwords

La seguridad de contraseñas es crítica y, a menudo, la responsabilidad recae en el usuario para actualizar manualmente cada login. macOS 27 introduce una forma más inteligente y menos dolorosa de actuar: con un único clic en Passwords, la app puede revisar y actualizar contraseñas débiles o comprometidas automáticamente en sitios afectados. Aunque la idea se presentó en WWDC, su impacto potencial es enorme: reduces la fricción de mantener tus cuentas seguras sin sacrificar comodidad ni control.

Natural language en Calendar

Crear eventos con un lenguaje natural ha sido un rumor recurrente en el mundo de las apps de productividad. macOS 27 abre esa posibilidad en Calendar: escribe algo como “Noche de película con Marta mañana a las 20:00 en casa” y Calendar extraerá detalles como participantes, hora y lugar. Los campos relevantes aparecen en gris para que puedas ajustarlos rápidamente. Aunque pueda parecer una mejora menor frente a otras funciones, este refinamiento reduce la fricción de planificar y coordinar, acelerando tu flujo de trabajo diario.

Redimensionamiento de iPhone Mirroring

iPhone Mirroring permitía ver un espejo de tu iPhone en la pantalla del Mac, pero limitaba el tamaño de esa ventana. Con macOS 27 puedes arrastrar y ajustar las dimensiones de la ventana del iPhone reflejado, adaptando la experiencia a pantallas más amplias. Si ya habías probado la función pero te incomodaba el tamaño fijo, esta mejora ofrece una experiencia mucho más cómoda para escribir, navegar o interactuar con apps del iPhone desde el Mac.

Mejor compatibilidad con monitores ultra anchos

Antes de macOS 27, trabajar con monitores ultra anchos era todo menos perfecto: resoluciones y configuraciones no nativamente soportadas generaban desajustes y, al desconectar y volver a conectar, macOS olvidaba tus preferencias. Con Golden Gate, ahora es posible usar pantallas ultrapanorámicas de hasta 5K y 120 Hz, con macOS recordando tus ajustes para que no tengas que reajustar cada vez. Esto representa una mejora práctica para usuarios que dependen de setups de alta gama y flujos de trabajo que requieren consistencia visual.

Conclusión

Estas mejoras, aunque pueden pasar desapercibidas frente a las grandes novedades, tienen un impacto directo en la usabilidad y la seguridad diaria de macOS 27. Visual Intelligence potencia la interacción con la información, Passwords facilita el mantenimiento de contraseñas seguras, el lenguaje natural en Calendar simplifica la planificación, iPhone Mirroring se vuelve más cómodo y el soporte para monitores ultra anchos reduce fricción en setups avanzados. Si buscas sacar el máximo provecho a tu Mac en el día a día, vale la pena explorarlas a fondo tras la actualización.

from Latest from TechRadar https://ift.tt/eUVMXio
via IFTTT IA

Privacidad, vigilancia y tecnología vestible: hacia una regulación que acompañe la innovación


La novela de George Orwell, 1984, imagina una distopía en la que nothing remains unseen y captura las consecuencias psicológicas de vivir bajo una observación constante. En ese marco, las pantallas telescrine omnipresentes hacían que la privacidad nunca estuviera completamente segura y que la posibilidad de ser observado fuera suficiente para modelar el comportamiento.

El advenimiento de las gafas inteligentes invierte la pesadilla orwelliana: los observados se convierten en observadores.

El Gran Hermano ya no se limita a grandes telescreens; puede moverse entre nosotros en forma de objetos portátiles de uso diario.

A medida que cámaras, micrófonos y herramientas de IA migran hacia dispositivos prácticamente indistinguibles de unas gafas comunes, las fronteras entre observación y participación, entre observador y observado, se vuelven cada vez más difíciles de distinguir.

Las implicaciones van más allá de las preguntas sobre innovación tecnológica; llegan al corazón de debates contemporáneos sobre privacidad, autonomía y la adecuación de la normativa de protección de datos en el Reino Unido en una era en la que la vigilancia se oculta a plena vista.

Cuando la transparencia se vuelve opaca

Las herramientas de vigilancia de Orwell suelen ser evidentes. Gran Hermano aparece en las telescreen, los micrófonos ocultos están por doquier y hasta los colegas actúan como extensiones de la vigilancia del Estado.

Así como la población de Oceanía consintió la vigilancia constante a cambio de una falsa sensación de seguridad y protección, nosotros también hemos consentido ser observados por nuestro propio bien. Hasta ahora, fuera del ámbito de la inteligencia, los instrumentos de vigilancia (CCTV, cámaras corporales y cámaras de teléfonos inteligentes) eran visibles para sus objetivos.

Sin embargo, esa transparencia se está volviendo rápidamente opaca. Los dispositivos modernos pueden contener cámaras, micrófonos, capacidades de seguimiento de ubicación y asistentes impulsados por IA dentro de marcos prácticamente indistinguibles de unas gafas ordinarias. Es probable que las iteraciones futuras de estos dispositivos sean aun más pequeños y discretos. Esto es importante porque la transparencia ha sido durante mucho tiempo uno de los pilares de la normativa de protección de datos del Reino Unido.

En el marco del UK GDPR, las organizaciones que procesan datos personales deben ser transparentes sobre qué información recopilan y por qué. Las personas, en principio, deben entender cuándo se está procesando su información y qué derechos tienen respecto a ese procesamiento.

La naturaleza de la tecnología vestible es ser indetectable; ¿cómo puede una persona consentir que sus datos sean procesados? Si un dispositivo está recopilando información de su entorno de forma continua, ¿quién es exactamente responsable de informar a todos los afectados?

Estas preguntas se vuelven cada vez más complejas a medida que las gafas inteligentes se desplazan de dispositivos de consumo a entornos profesionales.

Privacidad frente a productividad: el dilema en el lugar de trabajo

Los empleadores están naturalmente atraídos por la tecnología vestible. Las gafas inteligentes pueden brindar instrucciones inmediatas a los trabajadores de almacén, permitir a los ingenieros acceder a manuales técnicos mientras trabajan en sus proyectos y permitir a expertos remotos ver exactamente lo que percibe un técnico de campo. Los beneficios de productividad son potencialmente significativos.

Sin embargo, la misma tecnología puede generar volúmenes sin precedentes de datos de los empleados. Un dispositivo puede grabar conversaciones, rastrear ubicaciones, monitorizar tiempos de realización de tareas e incluso capturar información sobre dónde dirige la atención un trabajador. Las herramientas analíticas de IA pueden interpretar y analizar estos datos para crear perfiles de comportamiento de los empleados. En otras palabras, los datos recopilados para un propósito pueden resultar atractivos para otro.

Esto plantea preguntas difíciles bajo la normativa laboral y de protección de datos del Reino Unido. Los empleadores deben garantizar que el monitoreo de empleados sea necesario, proporcionado y justificado. La Oficina del Comisionado de Información (ICO) ha subrayado repetidamente que el monitoreo en el lugar de trabajo no debe ser excesivo ni intrusivo, y sin embargo la línea entre apoyo operativo y vigilancia de empleados se está difuminando.

Los empleadores deberán afrontar las Ramificaciones jurídicas de cómo se desarrolla la tecnología, más allá de lo que la tecnología puede hacer.

Privacidad en el sector público

Las tensiones similares emergen en el sector público. Los proveedores de salud exploran tecnologías vestibles para apoyar la toma de decisiones clínicas, mejorar la formación y facilitar consultas remotas. Los servicios de emergencia pueden beneficiarse del acceso inmediato a información mientras se mantiene el enfoque en la situación que hay delante. Estos son argumentos convincentes para dotar a los profesionales de la salud de tecnologías vestibles.

Sin embargo, los servicios públicos manejan con frecuencia categorías de información personal extremadamente sensibles. Pacientes, usuarios y miembros del público pueden tener poco conocimiento de que se usan dispositivos vestibles a su alrededor y, menos aún, de cómo se almacenan, procesan o comparten los datos resultantes.

Para las autoridades públicas, las preocupaciones de privacidad no son solo riesgos reputacionales. Acogen obligaciones legales bajo la normativa de protección de datos y, potencialmente, protecciones del Convenio Europeo de Derechos Humanos, incluido el derecho al respeto de la vida privada.

Las instituciones educativas enfrentan presiones para proteger la integridad académica a medida que las gafas inteligentes asequibles y otros software vestible con IA dificultan la detección de trampas en tiempo real. Algunas instituciones están invirtiendo en sistemas diseñados para combatir el fraude, como inhibidores de señales Bluetooth, dispositivos que pueden escanear frecuencias activas emitidas por gafas inteligentes y software avanzado de supervisión de exámenes en línea que utiliza IA para señalar movimientos oculares sospechosos.

Aunque estas medidas pueden ayudar a disuadir el fraude, también plantean preguntas sobre privacidad, protección de datos y equidad procesal. Si las escuelas y universidades pueden abordar las amenazas a la integridad de sus protocolos de evaluación de una manera legal, necesaria y proporcionada sigue siendo un tema a resolver, pero es seguro que a medida que la tecnología vestible se vuelve más sofisticada, las organizaciones deberán demostrar que existen salvaguardas adecuadas.

¿La privacidad se convertirá en cosa del pasado?

Las cámaras, sensores y sistemas de IA se están integrando cada vez más en objetos comunes que las personas llevan, usan e interactúan a diario. El desafío para los legisladores del Reino Unido es, por tanto, mucho más amplio que la regulación de una única categoría de producto.

Se trata de determinar cómo aplicar principios existentes de transparencia, equidad y responsabilidad en un mundo donde la recopilación de datos se vuelve constante, ambiental y cada vez más difícil de detectar. Las gafas inteligentes pueden ser la tecnología disruptiva de hoy, pero pueden generar una abundancia de “wearables” inteligentes, desde joyería hasta prendas de vestir.

Lo que permanece constante es la pregunta subyacente: ¿la normativa de privacidad puede mantenerse al ritmo de las tecnologías diseñadas para hacer la observación sin esfuerzo y, cada vez, invisible?

La respuesta no solo definirá cómo se utilizan estos dispositivos en escuelas, lugares de trabajo y servicios públicos, sino también cuánta autoridad conservan los individuos sobre su información personal en los años venideros.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar las ideas de las mentes más brillantes de la industria tecnológica de hoy.

Las opiniones expresadas aquí corresponden al autor y no necesariamente a TechRadarPro o Future plc. Si está interesado en contribuir, consulte más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/ox3XlaG
via IFTTT IA

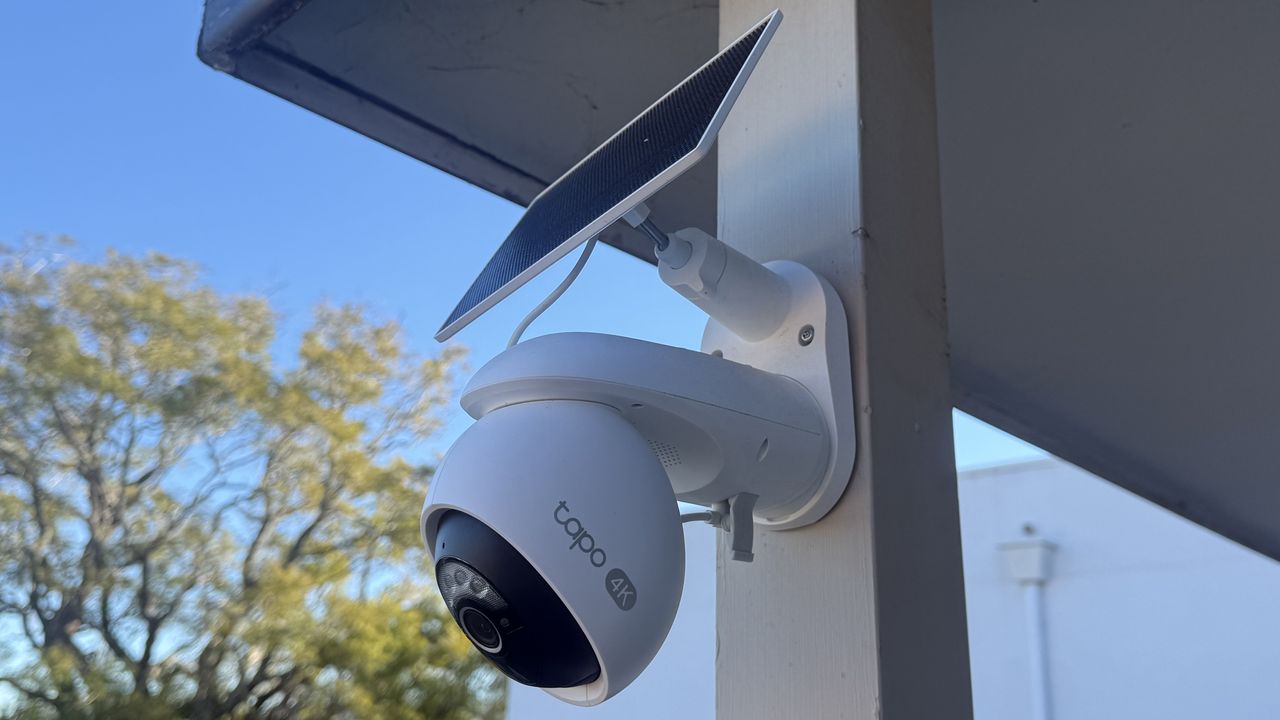
TP-Link Tapo C660 Kit: revisión de un kit 4K con energía solar y visión global


El TP-Link Tapo C660 Kit es una cámara de seguridad exterior 4K repleta de funciones que aporta ventajas propias de modelos más caros, como la carga solar, cobertura panorámica y tilt, visión nocturna en color y almacenamiento local en microSD. Esta combinación de características convierte al kit en una opción atractiva para quienes buscan ampliar la seguridad del hogar sin depender necesariamente de suscripción en todos los casos.

Ventajas destacadas
– Almacenamiento local: la posibilidad de registrar en una microSD de hasta 512 GB permite reproducir video sin suscripción. Aunque la opción de Tapocare añade almacenamiento en la nube y notificaciones mejoradas, la experiencia básica ya cubre la necesidad de acceso a las grabaciones desde la app.
– Visualización 4K y visión nocturna: con una cámara de 8 MP y resolución 4K, los clips son nítidos y detallados, incluso a distancias mayores. En condiciones de poca luz, el modo de iluminación integrado proporciona color adicional, complementado por una opción de visión nocturna por infrarrojos.
– Energía solar y autonomía: la batería se mantiene bien con la generación solar, incluso durante días nublados, y la opción de 24/7 Capture para vigilancia continua es una función de nicho para usos específicos.
– Integración de software: la app Tapo es intuitiva y facilita la gestión de dispositivos dentro de un ecosistema Tapo. Para quienes ya utilizan Alexa, la integración es completa; Google Home tiene compatibilidad limitada y HomeKit no está soportado nativamente.

Diseño e instalación
– Estética sobria en blanco y negro con clasificación IP65 que protege contra polvo y chorros de agua de baja presión desde cualquier dirección. El diseño es robusto y la presencia del panel solar es notable pero proporcionada al conjunto.
– Instalación: el proceso es directo. Tras fijar la base, se coloca la cámara y se conecta el panel solar al puerto USB-C. Es recomendable montar a una altura entre 2.5 y 3 m (8-10 pies) para aprovechar el alcance del pan-tilt sin sacrificar la visibilidad global.
– Consideraciones de ubicación: evitar puntos con árboles moviéndose o tráfico para minimizar notificaciones. La app permite definir zonas de detección para reducir alertas no deseadas, aunque la detección se ajusta en función del movimiento de la cámara.

Software y compatibilidad del ecosistema
– La app Tapo es intuitiva, con tarjetas para cámaras, robots y automatizaciones, y permite ajustar dos vías de audio, activar el spotlight y programar posiciones de visión mediante Viewpoints. Patrol Mode ofrece un recorrido entre posiciones predefinidas, con advertencias sobre el desgaste potencial del motor.
– Compatibilidad de hogar inteligente: Alexa ofrece soporte completo para reproducción y comandos de voz; Google Home es más limitado (control por voz y streaming a dispositivos compatibles). Apple HomeKit no está soportado de forma nativa, aunque Siri puede integrarse mediante atajos de iOS dentro de la app.
– Almacenamiento local vs. nube: la microSD proporciona una ruta de grabación sin coste de suscripción; Tapocare añade opciones extra como 30 días de almacenamiento cifrado y notificaciones enriquecidas, útil para usuarios con múltiples cámaras.

Rendimiento y rendimiento en condiciones reales
– Calidad de imagen: con 4K a 15–20 fps, ofrece imágenes nítidas con detalle suficiente para identificar objetos y matrículas desde distancia. El rango dinámico ayuda a evitar sobreexposición en luz brillante y sombras profundas.
– Seguimiento y reproducción: el seguimiento de movimiento es rápido y la cámara puede seguir a una persona, un vehículo o un atleta cuando se identifica actividad rápida; tras el movimiento, la cámara vuelve a su posición original automáticamente.
– Visión nocturna y audio: la apertura f/1.6 y la iluminación integrada mejoran la visibilidad nocturna, y el micrófono capta audio claro para conversaciones a distancia.
– Energía y autonomía: la entrada solar mantiene la batería en niveles altos en la mayoría de las condiciones. En pruebas, sin panel activo, la cámara ha funcionado varias semanas con una sola carga; el modo 24/7 puede requerir gestión adicional.

Precio, disponibilidad y valor
– Precio de referencia: 169.99 USD / 179.99 GBP / AU$299 para un único equipo; hay packs de 2, 3 y 4 cámaras y opciones para armar conjuntos según necesidad.
– Tapocare: planes desde 3.49 USD/2.99 GBP/AU$3.99 por mes para una cámara, con incrementos según el número de dispositivos. Puede justificar la suscripción para usuarios que buscan almacenamiento en la nube y notificaciones avanzadas para múltiples cámaras.
– Alternativa sin panel solar: la Tapo C560WS se vende por alrededor de 99.99 USD / 109.99 GBP / AU$199, con menos características avanzadas que el kit C660 completo.

¿Para quién es adecuado? Verdict
– Compra recomendada si necesitas cubrir grandes áreas con una sola unidad o un par de cámaras, valorando el alcance de 105º y la rotación de 360º.
– Ideal si priorizas almacenamiento local sin dependencia de la nube y quieres evitar pagar por suscripciones para grabaciones básicas.
– Considera Tapocare si ya tienes una configuración de seguridad extendida o prevés añadir más cámaras y valorar almacenamiento en la nube y notificaciones enriquecidas.
– Evita si dependes de una integración más profunda con Apple HomeKit o si no recibes suficiente luz solar para optimizar la carga solar.

Cómo lo evalué
– Realicé la instalación en una terraza para observar el rendimiento en grabación, detección de movimiento y autonomía de la batería con panel solar. Probé la integración con dispositivos Google y Amazon, así como la experiencia en la app Tapo para configurar Viewpoints, detección por zonas y notificaciones.
– Primera revisión publicada julio de 2026.

from Latest from TechRadar https://ift.tt/hrTVvqo
via IFTTT IA

Guía completa para ver el atletismo de los Commonwealth Games 2026 en Glasgow: opciones gratuitas y herramientas para ver desde cualquier lugar


Las Commonwealth Games de 2026 llegan a Glasgow con un programa de atletismo y para atletismo paralímpico de seis días que promete acción de primer nivel. Artistas destacados como Josh Kerr, Shericka Jackson y Andre De Grasse encabezan una plantilla de élite que viajará desde todas las esquinas del mundo para competir por las medallas. Este artículo ofrece una visión profesional sobre cómo seguir la competición online, incluyendo opciones gratuitas y soluciones para ver desde fuera de la región de transmisión habitual.

Fechas y cobertura
– Duración: lunes 27 de julio al sábado 1 de agosto de 2026.
– Transmisiones gratuitas disponibles en varios países: Australia (7Plus), Canadá (CBC Gem), Nueva Zelanda (ThreeNow, some eventos gratuitos) y Reino Unido (Channel 5 para resúmenes diarios). En otros mercados, el uso de una VPN puede permitir acceso a servicios de tu país de origen.

Cómo ver las pruebas en línea
– Opciones gratuitas por país: Australia – 7Plus; Canadá – CBC Gem; Nueva Zelanda – ThreeNow (algunas pruebas gratuitas); Reino Unido – Channel 5 para resúmenes diarios.
– Opción para ver desde el exterior: NordVPN o servicio similar para simular una conexión desde tu país de suscripción y poder acceder a los streams gratuitos o a tu servicio local.
– En Estados Unidos, beIN SPORTS ofrece cobertura a través de beIN SPORTS CONNECT y su canal principal para atletismo en vivo. Suscripción desde 5,99 USD al mes o 59,99 USD al año.

Guía rápida para usar una VPN y ver desde cualquier lugar
1) Instala la VPN de tu preferencia (NordVPN recomendado por su fiabilidad y cobertura).
2) Elige un servidor en el país desde el que quieres obtener acceso a tu servicio de streaming habitual (p. ej., servidor australiano para 7Plus o canadiense para CBC Gem).
3) Abre tu servicio de streaming y disfruta del evento en directo.

Notas de seguridad y cumplimiento
– Se recomienda usar herramientas de VPN de forma responsable y conforme a los términos de uso de cada servicio de streaming.
– Este artículo no apoya usos ilegales ni la piratería; su objetivo es informar sobre opciones legales y seguras para disfrutar del evento.

Cobertura por regiones: opciones detalladas
– Australia: 7Plus (acceso a Glasgow 2026 para pruebas de atletismo y para atletismo paralímpico).
– Canadá: CBC Gem ofrece cobertura gratuita y en su plataforma de streaming para más alcance de eventos.
– Reino Unido e Irlanda: TNT Sports y HBO Max para la cobertura en vivo; Channel 5 ofrece resúmenes diarios gratuitos.
– Estados Unidos: beIN SPORTS Connect para cobertura internacional de los juegos; NordVPN para acceso desde fuera.
– Nueva Zelanda: ThreeNow ofrece algunos eventos de forma gratuita.

Resumen de la programación clave de atletismo (ejemplos de días y horarios, BST)
– Día 1 (lunes 27 julio): sesiones de mañana y tarde con pruebas como 400m vallas, salto de longitud, 100m y pruebas de salto y lanzamiento. Sesiones vespertinas incluyen finales y pruebas de pista.
– Días siguientes: calendario similar con pruebas de decatlón, heptatlón, pruebas de campo (lanzamientos, saltos) y finales de diversas pruebas de velocidad y resistencia.

Previa de los Commonwealth Games Athletics 2026
El programa promete un elenco de competidores de alto nivel: Kerr, Jackson y De Grasse entre las figuras destacadas. También se esperan duelos clave en pruebas como el 4×100 y el salto de longitud, así como duelos entre campeones olímpicos y mundiales en pruebas de campo.

Preguntas frecuentes
– ¿Puedo ver los Juegos de atletismo gratis? Sí, en varios países habrá opciones gratuitas. Si no estás en el país de emisión, una VPN puede ayudarte a acceder a estas transmisiones legales desde el extranjero.
– ¿Qué necesito para ver desde mi móvil? La mayoría de servicios de streaming permiten apps móviles o transmisión por navegador móvil; verifica compatibilidad con TNT Sports, Channel 5, 7Plus, CBC Gem y beIN SPORTS Connect, según tu región.
– ¿Qué seguridad ofrece usar una VPN? Proporciona acceso a contenidos geobloqueados y añade capa de seguridad a la navegación. Elige proveedores reconocidos y revisados.

Recomendación final
Para disfrutar sin interrupciones de al menos la acción principal de la pista y las pruebas de campo, se recomienda priorizar las plataformas oficiales disponibles en tu región (7Plus en Australia, CBC Gem en Canadá, Channel 5 para resúmenes en el Reino Unido, beIN SPORTS en EE. UU. y TNT/HBO Max para el Reino Unido e Irlanda). Si te encuentras fuera de tu país, evalúa el uso de NordVPN u otra VPN confiable para mantener acceso y seguridad.

Conserva este resumen para planificar tus sesiones de clasificación, finales y resúmenes durante la semana de Glasgow 2026, y mantente atento a las actualizaciones de programación conforme se acerque cada sesión.

from Latest from TechRadar https://ift.tt/UwJp5WN
via IFTTT IA

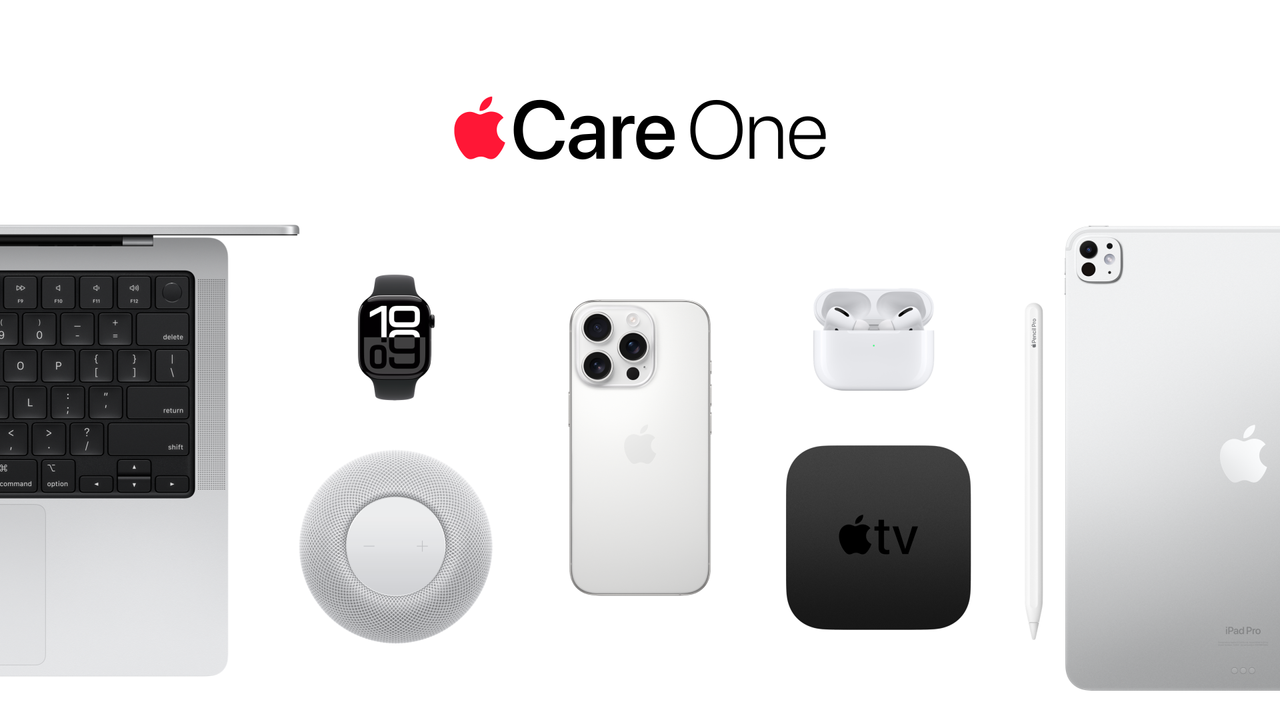
AppleCare One llega al Reino Unido: más cobertura, más dispositivos y cambios clave


AppleCare, el servicio de garantía ampliada de Apple, se expande con un nuevo paquete llamado AppleCare One que llega al Reino Unido el 4 de agosto de 2026. Este plan podría reducir los costos de asegurar varios productos Apple y, a diferencia de las ofertas anteriores, permite cubrir dispositivos antiguos además de las compras recientes.

Qué ofrece AppleCare One
– Suscripción continua en lugar de una garantía de término fijo. Si actualizas tu iPhone y entregas el anterior, AppleCare One seguirá cubriendo tu nuevo teléfono.
– Cobertura para dispositivos de hasta cuatro años (un año para AirPods), siempre que estén en buen estado. En algunos casos podría requerirse una visita a la Apple Store para verificar el estado de un dispositivo más antiguo antes de añadirlo al plan.
– Ampliación de la cobertura Theft and Loss para incluir Apple Watch e iPad, además del iPhone, con hasta dos incidencias de robo o pérdida por año. Esta cobertura puede adquirirse como parte de AppleCare One o como un plan independiente para un solo dispositivo.
– Disponibilidad para dispositivos más antiguos: AppleCare One permite cubrir dispositivos que no sean sólo compras recientes, siempre que cumplan con los requisitos de elegibilidad.
– Condiciones de elegibilidad por cuenta: el plan es para dispositivos vinculados a la misma cuenta de Apple; no se pueden cubrir dispositivos de cuentas familiares distintas, incluso si forman parte de un grupo de Family Sharing.

Precio y ahorro potencial
– AppleCare One tiene un coste de £16.99 al mes para cubrir tres dispositivos. Cada dispositivo adicional se puede añadir por £4.99 al mes.
– En términos de ahorro, depende de los productos que ya tengas. En algunos casos, la suscripción puede resultar en un ahorro significativo en comparación con suscripciones individuales de AppleCare+. Por ejemplo, para una combinación de iPhone, Apple Watch y iPad Pro, el ahorro podría ser de varias libras al mes frente a las tarifas separadas.
– Un ejemplo práctico: si actualmente cubres un iPhone Air, un Apple Watch Ultra 3 y un iPad Pro de 13 pulgadas con AppleCare+ y Theft and Loss por separado, tendrías un coste mensual mayor que con AppleCare One, siempre que todos los dispositivos sean elegibles y estén en la misma cuenta.

Notas importantes
– El periodo de 60 días desde la compra para contratar AppleCare+ permanece como referencia para la cobertura individual, pero AppleCare One funciona como un plan de suscripción continua para múltiples dispositivos.
– Para algunos dispositivos antiguos, puede ser necesario confirmar que están en buen estado visitando una Apple Store antes de agregarlos al plan.
– La cobertura Theft and Loss está diseñada para ofrecer mayor tranquilidad, ampliándose a Apple Watch e iPad.
– AppleCare One se lanza el 4 de agosto de 2026 en el Reino Unido.

¿Vale la pena? Consideraciones personales
Si tienes tres o más dispositivos Apple y todos están en la misma cuenta, AppleCare One puede representar un ahorro notable y simplificar la gestión de garantías. Sin embargo, hay que tener en cuenta que se trata de una suscripción: si en el futuro hay cambios de dispositivos o si las tarifas suben, la continuidad de costos podría variar. Si tienes dispositivos que no entran en la cobertura por edad o modelo, podría ser necesario evaluar otros planes o coberturas específicas.

Conclusión
AppleCare One propone una forma más flexible y, en muchos casos, más económica de asegurar varios dispositivos Apple, con la ventaja adicional de incluir dispositivos antiguos y ampliar la cobertura de robo o pérdida. Su lanzamiento en el Reino Unido está previsto para el 4 de agosto de 2026, y la decisión de suscribirse dependerá del inventario de dispositivos que desees cubrir y de la estructura de tarifas de tu cuenta de Apple.

from Latest from TechRadar https://ift.tt/gu6aE3P
via IFTTT IA

Vulnerabilidad Bluetooth en sistemas de seguridad automotriz: un llamado a la acción para fabricantes y consumidores


Una vulnerabilidad ha salido a la luz en los sistemas de seguridad automotriz KARR y SWDS, fabricados por Acrisure, que permite el control remoto a través de Bluetooth. Estos dispositivos, instalados por los concesionarios de California como soluciones antirrobo y de rastreo, pueden exponer a millones de vehículos a un riesgo significativo. Investigadores de la Universidad de California en San Diego identificaron que unos 2.2 millones de automóviles adquiridos desde concesionarios del sur de California desde 2017 podrían estar en peligro, y que la base de datos públicamente accesible contiene información sobre todos los vehículos equipados con este sistema.

Cómo funciona el control por Bluetooth en estos coches:
– Los vehículos afectados han mostrado el etiquetado “KARR-SWDS” en la ventanilla del conductor y el dispositivo antirrobo está montado bajo el tablero.
– Una aplicación móvil se conecta al sistema KARR a través de Bluetooth y ofrece funciones como bloquear/desbloquear puertas, activar la bocina y las luces; también puede impedir que el coche arranque, aunque esto último depende de si ya está en funcionamiento.
– El problema radica en la implementación: todas las unidades utilizan la misma clave de seguridad. Una vez comprometida, el atacante podría controlar numerosos vehículos equipados con el mismo equipo.

Implicaciones y retos:
– Cambiar la clave segura no es una opción viable para los usuarios, y desactivar el Bluetooth tampoco es una solución factible en muchos casos.
– Lo más preocupante es que, incluso si el comprador no paga por una suscripción para la app o para el sistema KARR, el hardware sigue estando presente y ofrece acceso a puertas, encendido, bocina y faros.
– Desmontar o retirar estos dispositivos no es una tarea sencilla: requiere abrir el tablero y manipular cables que están profundamente integrados con los sistemas del coche y su encendido. Este nivel de intervención implica un costo alto y una complejidad técnica considerable.

Reflexiones de los investigadores:
– Yibo Wei, candidato a doctorado en ciencias de la computación y coautor del informe, señaló que “para obtener acceso a un vehículo, en lugar de romper una ventana, los ladrones podrían conectarse remotamente vía Bluetooth al dispositivo dentro del coche y hacer que se desbloqueen las puertas”.

La respuesta de la industria y las medidas en curso:
– KARR ha comunicado a medios que solo los vehículos instalados con ciertos componentes relacionados con Bluetooth están afectados y ha emitido una actualización de firmware para abordar la vulnerabilidad. En paralelo, la revisión y fortalecimiento de las claves de seguridad se presentan como un paso fundamental para evitar que un fallo de implementación comprometa miles de unidades.

Qué deben considerar los consumidores y fabricantes:
– Evaluar la seguridad de las integraciones de hardware instalado por terceros en los vehículos modernos, especialmente aquellas que dependen de una conectividad inalámbrica para funciones críticas.
– Asegurar la rotación de claves y la adopción de prácticas de desarrollo seguro para evitar el uso de una única clave global entre múltiples dispositivos.
– Implementar mecanismos de autenticación y autorización sólidos, así como herramientas de parcheo que permitan actualizaciones de seguridad sin depender de configuraciones complicadas por el usuario final.
– Facilitar la retirada de componentes de forma segura y rentable, para casos en los que un dispositivo represente un riesgo sustancial para la seguridad.

Conclusión:
La presencia de dispositivos de seguridad con vulnerabilidades de acceso remoto en una base masiva de vehículos subraya la necesidad de una mayor transparencia, pruebas de penetración y respuestas rápidas ante fallas de seguridad en sistemas instalados de fábrica o por concesionarios. Los usuarios deben estar atentos a las actualizaciones de firmware y a las recomendaciones oficiales de los fabricantes, mientras que la industria debe priorizar soluciones de seguridad que minimicen riesgos sin comprometer la funcionalidad ni la experiencia del conductor.

from Latest from TechRadar https://ift.tt/fzPN6h0
via IFTTT IA

MRV y Extensión de Misión: Robótica Avanzada para Satélites y sus Implicaciones


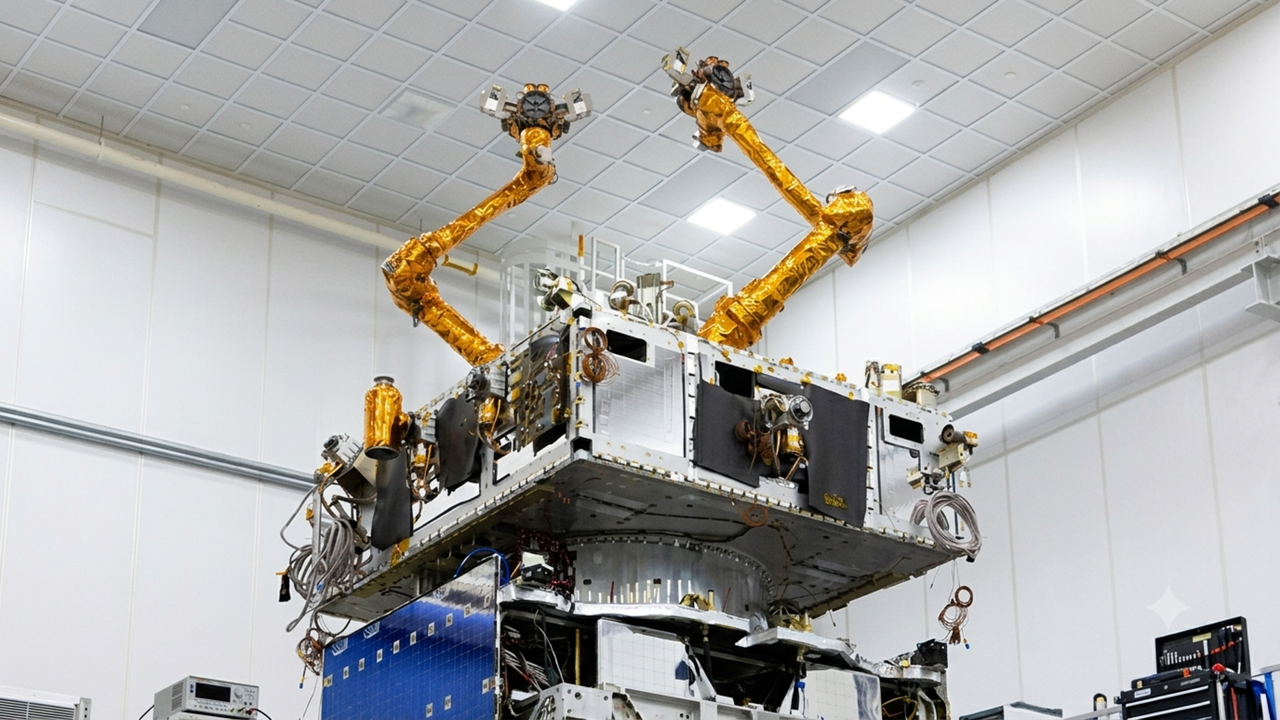
Northrop Grumman ha presentado su primer Mission Robotic Vehicle (MRV), una plataforma dotada de dos brazos robóticos diseñados para inspeccionar, reparar, repostar y relocalizar satélites que ya operan en órbita. Este desarrollo se acompaña de tres Mission Extension Pods (MEPs), que pueden extender la vida operativa de un satélite hasta en ocho años tras su instalación. Aunque se lanzó inicialmente como una plataforma de servicios comerciales, la capacidad de operar en proximidad de otros satélites ha suscitado preguntas sobre posibles aplicaciones militares y de defensa, así como sobre los límites éticos y estratégicos de estas tecnologías.

El MRV, que viajó a bordo de un cohete Falcon 9 de SpaceX desde Cabo Cañaveral, lleva MEPs destinados a satélites comerciales operados por Optus (Australia) y SES (Luxemburgo). Northrop Grumman describe que la nave puede inspeccionar satélites, instalar módulos de extensión de vida, remolcar naves entre posiciones orbitales y colaborar en la eliminación de desechos espaciales ya circulando alrededor de la Tierra. Todo ello depende de dos brazos robóticos que permiten maniobrar de forma extremadamente cercana a otros satélites sin recurrir al contacto físico directo.

El sistema de brazos robóticos fue desarrollado a través del programa Robotic Servicing of Geosynchronous Satellites (RSGS), liderado por DARPA junto con la Naval Research Laboratory de Estados Unidos. Dado que estas capacidades permiten movimientos precisos alrededor de naves, futuras versiones podrían desactivar satélites hostiles si así lo solicitan los gobiernos. La directora ejecutiva de Northrop Grumman, Kathy Warden, afirmó que corresponde al gobierno de Estados Unidos decidir cómo podría cumplir ciertos objetivos de misión y que la empresa busca ofrecer opciones tecnológicas a sus clientes para que determinen políticas de despliegue y uso de dicha tecnología.

Funcionarios de la Fuerza Espacial de Estados Unidos han subrayado que potencias rivales ya cuentan con satélites capaces de acercarse e interactuar con otras naves en órbita, lo que exige una mayor atención ante tecnologías que pueden operar cerca de satélites militares y civiles de alto valor. El propio Space Delta 9 de la Space Force elabora tácticas para misiones defensivas y ofensivas en órbita, ante la evolución continua de estas amenazas. También se contempla la construcción de redes espaciales defensivas más amplias a través de la arquitectura proposed Golden Dome de defensa de misiles, un concepto que, según la Oficina de Presupuesto del Congreso, podría requerir miles de interceptores espaciales si se lleva adelante.

Por ahora, el MRV se presenta como una herramienta de uso comercial. No obstante, el paralelismo entre capacidades de manipulación y navegación cercanas a satélites y posibles usos en seguridad y defensa plantea interrogantes sobre el equilibrio entre innovación tecnológica y control estratégico. En este contexto, la interacción entre herramientas autónomas, inteligencia artificial y sistemas robóticos podría definir cómo se aplicarán tecnologías parecidas en escenarios de seguridad nacional en el futuro. Para comprender el alcance y las limitaciones de estas herramientas, es crucial seguir analizando tanto sus avances técnicos como las políticas que las gobiernan, en un marco de responsabilidad, transparencia y supervisión internacional.

from Latest from TechRadar https://ift.tt/GRT76B0
via IFTTT IA

Quordle today: insights, hints y respuestas para el juego#1645


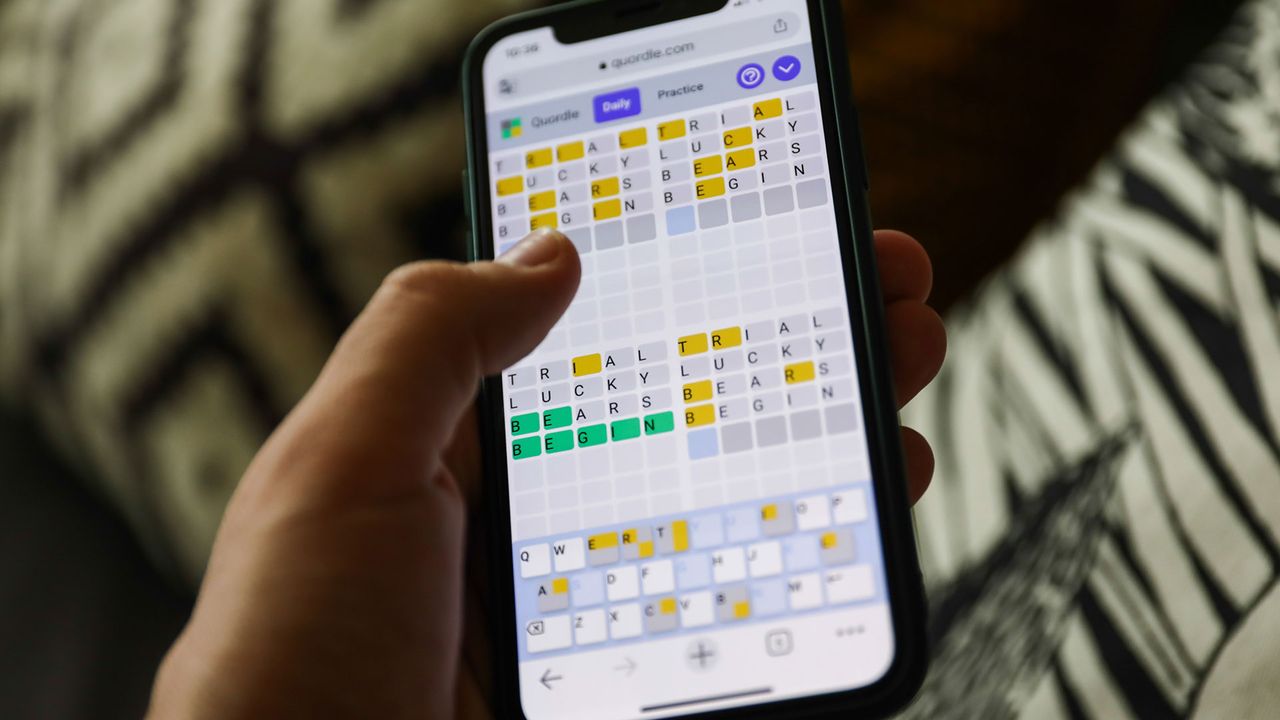
Quordle se mantiene como una de las alternativas más duraderas a Wordle, desafiando a los jugadores con cada juego diario. Este artículo ofrece un resumen profesional sobre el estado actual de Quordle, junto con pistas y las respuestas del juego número 1645, así como un vistazo a la secuencia diaria y a las respuestas de los últimos 20 juegos para contexto.

Quordle hoy (juego #1645) — resumen estratégico
– Enfrentamiento con varias palabras simultáneas eleva la complejidad: la clave está en equilibrar las suposiciones para cada una de las cuatro palabras en juego.
– Una aproximación deliberada puede superar a escoger la opción “gettable” inmediata; las decisiones estratégicas pueden marcar la diferencia entre completar el rompecabezas con menos intentos y descubrir letras cruciales a tiempo.

Pistas y respuestas de Quordle hojeadas
– Pista #1 — Vocales: hay 4 vocales diferentes presentes en las respuestas de hoy.
– Pista #2 — Letras repetidas: una de las respuestas contiene letras repetidas.
– Pista #3 — Letras poco comunes: no aparecen las letras Q, Z, X ni J entre las respuestas de hoy.
– Pista #4 — Letras iniciales: ninguna de las respuestas comienza con la misma letra.
– Pista #5 — Letras iniciales de las respuestas de hoy: las respuestas empiezan con T, F, G y W.

Advertencia de spoilers
– Si solo quieres conocer las respuestas, continúa desplazándote hasta el final de este artículo. Si prefieres conservar la sorpresa, evita avanzar demasiado.

Las respuestas de Quordle hoy (juego #1645)
– TAFFY
– FIGHT
– GUILD
– WAGER

Reflexión: este encuentro destaca la naturaleza estratégica de Quordle, donde a veces es mejor reservar una opción que parezca menos obvia para descubrir letras clave en intentos posteriores. En mi experiencia, la paciencia y la visualización de posibles finales compartidos entre palabras pueden marcar la diferencia en el resultado final.

Sección adicional: la secuencia diaria de Quordle (juego #1645)
– Daily Sequence hoy: CREED, ROGUE, POOCH, GRIPE

Revisión de las respuestas de los últimos 20 juegos de Quordle
– 1644 (Domingo, 26 de julio): STOMP, LIMIT, FUNKY, STEAD
– 1643 (Sábado, 25 de julio): SALON, SHEEN, BURST, GOURD
– 1642 (Viernes, 24 de julio): DOLLY, EDIFY, LAGER, PRANK
– 1641 (Jueves, 23 de julio): LADEN, EVICT, WOVEN, SHIRE
– 1640 (Miércoles, 22 de julio): COYLY, SINGE, AWASH, AWOKE
– 1639 (Martes, 21 de julio): TRUSS, AXIAL, SWINE, THING
– 1638 (Lunes, 20 de julio): ICING, SLICK, GAILY, RISEN
– 1637 (Domingo, 19 de julio): SPURT, ACRID, THRUM, BLEEP
– 1636 (Sábado, 18 de julio): KNAVE, TIGHT, BLEAT, CHAOS
– 1635 (Viernes, 17 de julio): CUMIN, PALER, GRASS, INBOX
– 1634 (Jueves, 16 de julio): IGLOO, PLAIT, YEAST, AROMA
– 1633 (Miércoles, 15 de julio): PROXY, BRICK, BROTH, SURGE
– 1632 (Martes, 14 de julio): EBONY, AVOID, RODEO, CUTIE
– 1631 (Lunes, 13 de julio): VOICE, BISON, BURNT, BUILT
– 1630 (Domingo, 12 de julio): STAIN, BINGO, LARVA, DICEY
– 1629 (Sábado, 11 de julio): WORTH, PRONG, DINGO, DRUID
– 1628 (Viernes, 10 de julio): GREET, STEAK, DUSKY, HAUTE
– 1627 (Jueves, 9 de julio): CRUMP, PHONE, SHINY, STONY
– 1626 (Miércoles, 8 de julio): GHOST, TREND, EXALT, ALONG
– 1625 (Martes, 7 de julio): ARRAY, SUITE, KIOSK, BOULE

Conclusión
Quordle continúa siendo un desafío significativo para los amantes de los acertijos de palabras, con estrategias que evolucionan a medida que se publican nuevos juegos. Mantente atento a las actualizaciones diarias y a las recopilaciones semanales para afinar tus métodos y mejorar tu rendimiento en este juego de cuatro palabras por turno.

from Latest from TechRadar https://ift.tt/rF8DTki
via IFTTT IA