Samsung y la promesa de la innovación: salud, IA y una mirada al futuro de los Wearables y plegables


En la conversación reciente sobre el rumbo de Samsung, una sesión de Reddit AMA con Annika Bizon, VP de Producto y Marketing para Mobile Experience en Samsung Electronics UK & Ireland, dejó claro que la compañía está evaluando el equilibrio entre hardware, software e inteligencia artificial. A medida que el mercado recibe la inédita línea de plegables y wearables, las respuestas destacan una visión centrada en el usuario y en necesidades reales, como la salud y la personalización de la experiencia.

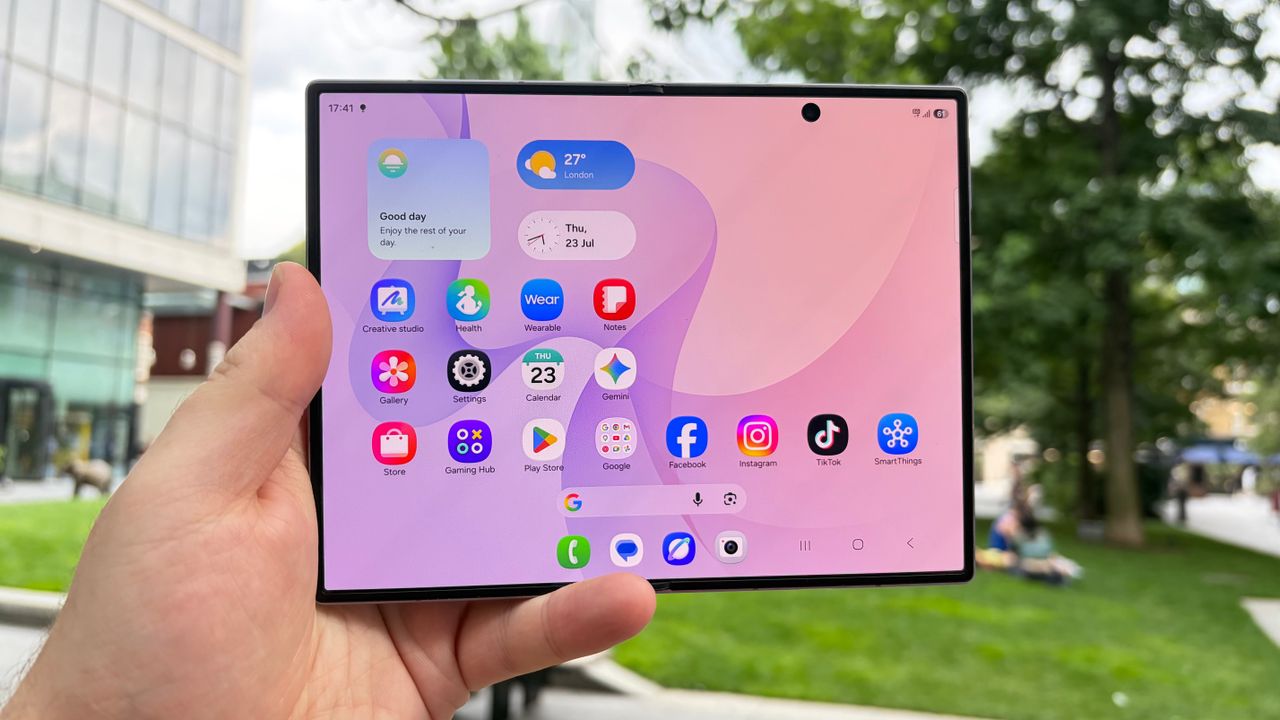
Tras el lanzamiento de la Galaxy Z Fold 8, Z Fold 8 Ultra y Z Flip 8, Bizon compartió en Reddit su lectura sobre la innovación: la clave está en cómo la IA permite repensar lo que los teléfonos y wearables pueden hacer por cada persona. No se trata solo de hardware, sino de una experiencia que evoluciona a partir de un mayor entendimiento de las necesidades del usuario.

Un punto destacado fue la atención a la salud como área de innovación futura. Bizon señaló que la tecnología ya está acompañando a las personas de formas más preventivas y personalizadas, gracias a sensores mejorados y funciones enfocadas en el bienestar. En particular, la Galaxy Watch Ultra 2 y la nueva generación de sensores en el Galaxy Watch 9 abren la puerta a mediciones como la temperatura de la piel y la monitorización nocturna, con alertas que apuntan a cambios significativos para anticipar posibles enfermedades.

Además, características como Vitals, latency de sueño y alertas de nutrición demuestran una visión de salud integrada en la vida diaria, que va más allá de métricas genéricas para convertirse en recomendaciones personalizadas para cada usuario. Este enfoque, según Bizon, representa la dirección hacia la que evolucionan los dispositivos móviles: más personal, más contextual y, sobre todo, más útil.

En el ámbito de la IA, el AMA dejó claro que la tecnología que entiende lo que necesitas será central. Aunque algunas respuestas en la conversación subrayaron la resistencia a la IA, la postura de Samsung es de oferta personalizable: si la IA no es de uso obligatorio, los usuarios pueden desactivarla a través de opciones de consentimiento y configuración. La invitación, sin embargo, es experimentar con pequeñas funciones que ahorren tiempo y mejoren la experiencia.

La respuesta de Bizon a las críticas no evita los debates éticos, pero propone un enfoque pragmático: empezar con una función pequeña y observar su impacto. Si resulta útil, se expande; si no, se mantiene la elección de desactivarla. Este enfoque de opt-in y personalización podría marcar el ritmo de la adopción de IA en dispositivos móviles en los próximos años.

Más allá de la IA, la conversación también apuntó a la innovación en forma de producto. El énfasis en pantallas más grandes y versátiles en la línea plegable responde a una demanda de explorar más profundamente el contenido y la productividad. En paralelo, la promesa de tecnología que “comprende lo que necesitas” abre la puerta a avances en interfaces, sensores y experiencias que se adaptan dinámicamente al usuario.

Mirando hacia el futuro, la expectativa es que Samsung continúe su patrón de experimentación basado en lo que los usuarios dicen que quieren. La próxima serie Galaxy S27 podría ofrecer indicios tempranos de si esa promesa de innovación sostenida se traduce en nuevas etapas de hardware y software que realmente cambien la forma en que interactuamos con nuestros dispositivos a diario.

Un enfoque claro en la salud
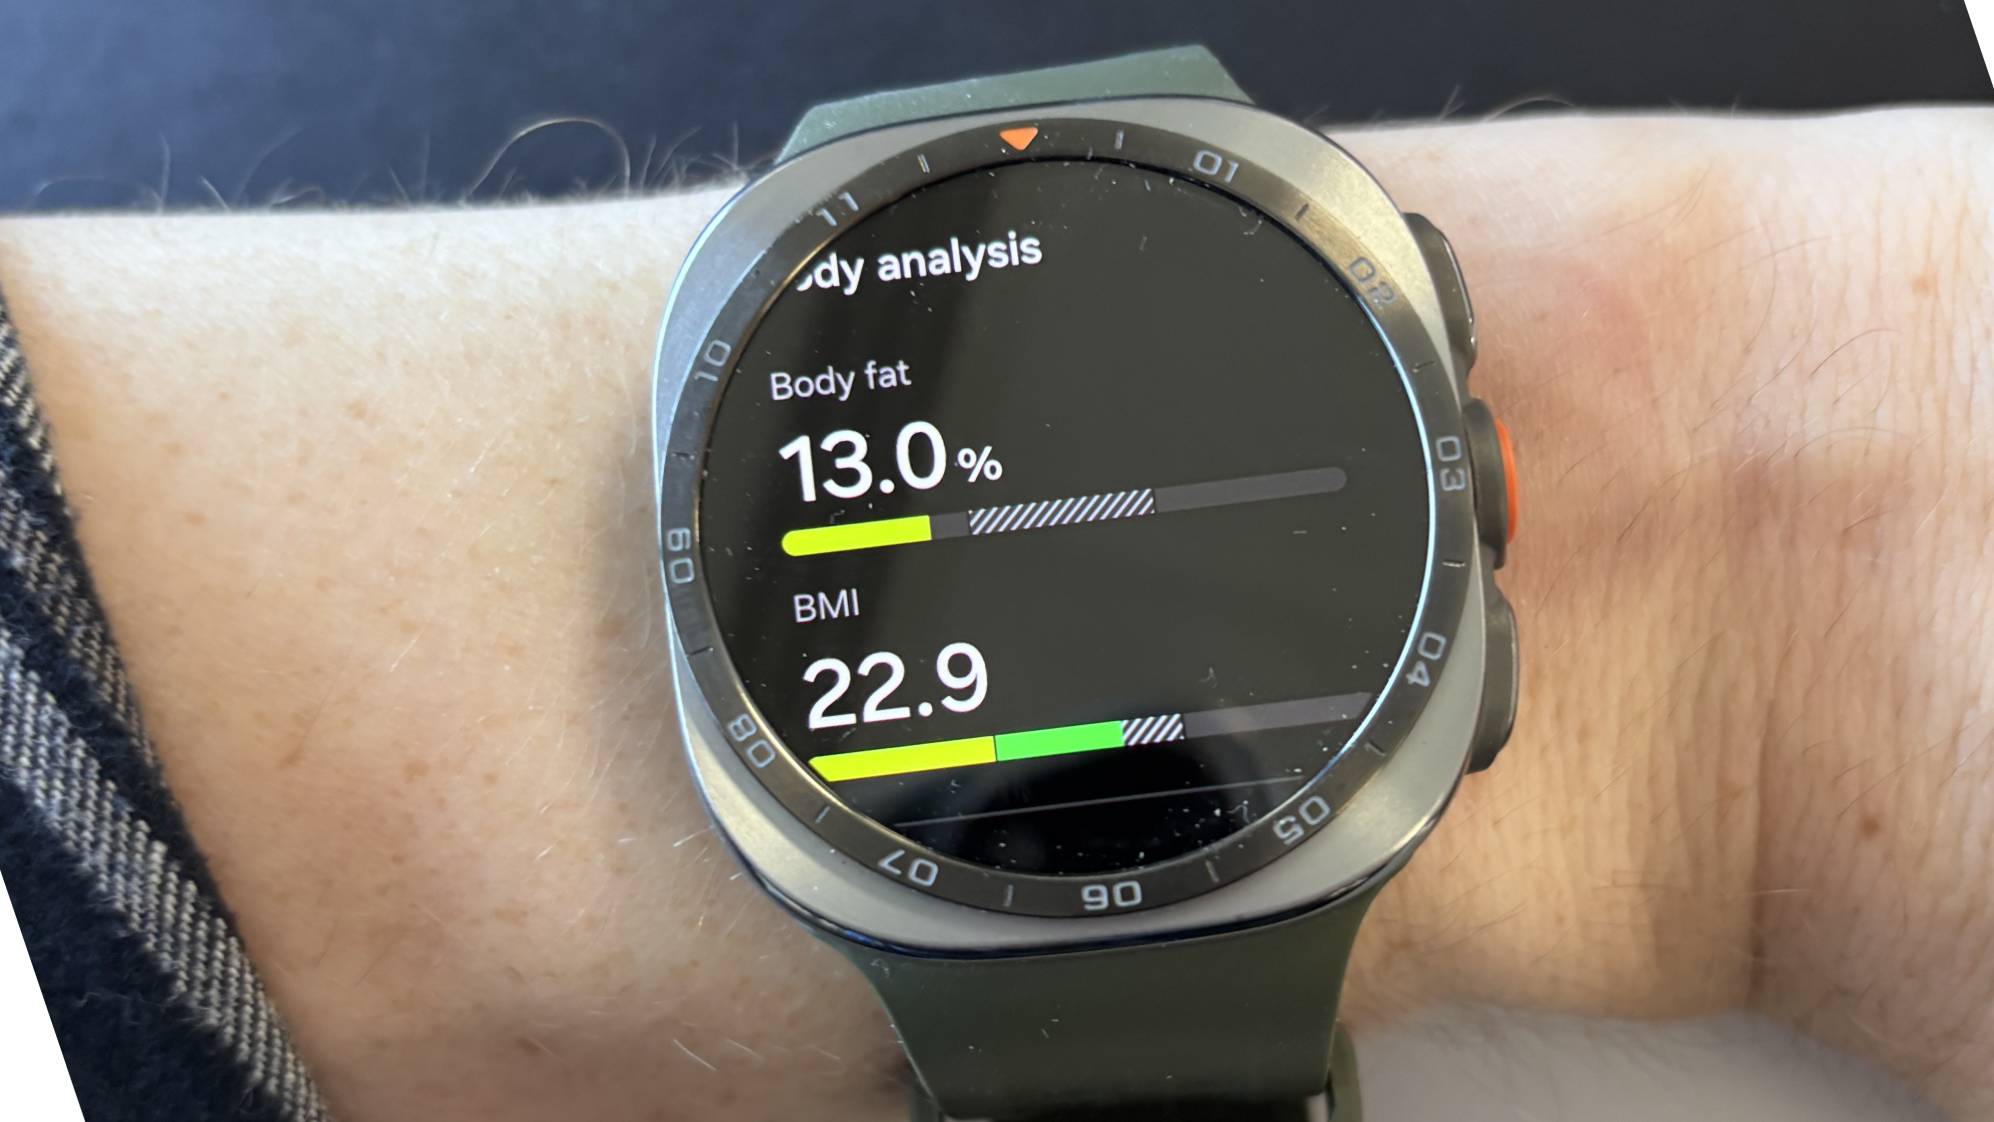
Samsung Galaxy Watch Ultra 2

The Samsung Galaxy Watch Ultra 2 (Image credit: Future)

La conversación sugiere que la salud no es solo una función más, sino un eje estratégico para el desarrollo de dispositivos. Con sensores mejorados y algoritmos que transforman datos en recomendaciones prácticas, Samsung busca convertir la tecnología en un compañero de vida que ayuda a prevenir y gestionar retos de salud, desde patrones del sueño hasta la hidratación y la condición física.

Este rumbo, si se mantiene, podría redefinir la manera en que la gente piensa sobre sus dispositivos. No se trata solamente de tener sensores más precisos, sino de convertir esa información en acciones simples y útiles en la vida cotidiana.

En definitiva, el AMA de Annika Bizon ofrece una radiografía de un Samsung que quiere ir más allá de las innovaciones puntuales: busca una experiencia más humana, donde la salud y la comprensión de las necesidades del usuario sean motores centrales de diseño y desarrollo. Si se mantiene esa trayectoria, veremos un año próximo lleno de dispositivos que no solo hacen lo que prometen, sino que entienden mejor lo que cada persona realmente necesita.

from Latest from TechRadar https://ift.tt/IJDl1jA
via IFTTT IA
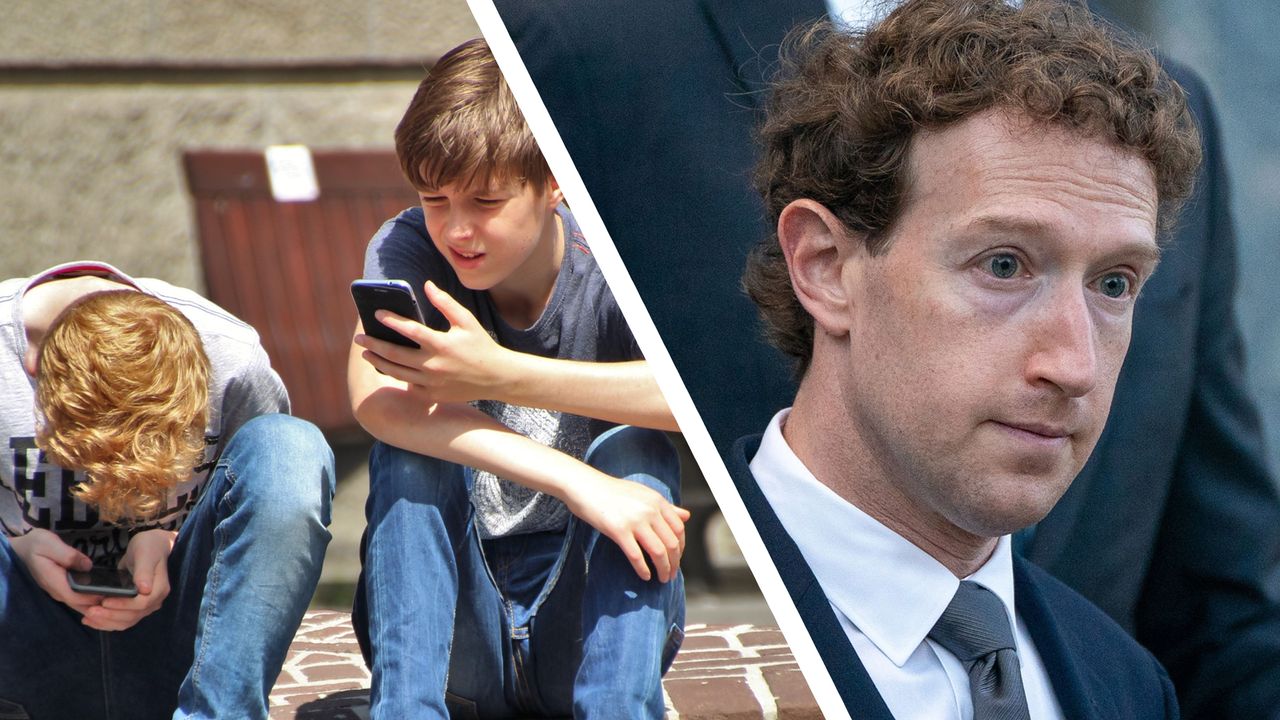
Nueva sentencia contra Meta en Nuevo México: un precedente sobre la seguridad de los menores en redes sociales


Meta ha recibido una multa significativa en Nuevo México, con una cantidad de 567 millones de dólares, y el juez la ha calificado como una responsabilidad que afecta no solo a los usuarios, sino a comunidades enteras que incluyen escuelas, hospitales y servicios de seguridad. Este fallo se suma a una serie de medidas que buscan mitigar los daños potenciales de las plataformas Instagram y Facebook en menores de edad.

El tribunal sostuvo que las aplicaciones de Meta pueden generar una carga social y daño para las familias y las instituciones afectadas, describiendo la situación con una analogía contundente: el daño se asemeja a la contaminación provocada por fábricas. En este marco, la sentencia ordena medidas que buscan proteger la salud mental y el bienestar de los jóvenes. Entre las medidas destacan la eliminación de cuentas y datos de usuarios menores de 13 años, y la restricción de notificaciones para menores de 18 años en ciertos horarios. Además, se propone que los nuevos perfiles de adolescentes sean privados por defecto.

La mayor parte de la penalidad, 420 millones de dólares, está destinada a apoyar servicios de salud mental comunitarios y familiares para los jóvenes de Nuevo México. El resto se destinará a programas de detección, prevención y derivación de casos. Es relevante señalar que estas decisiones se deben complementar con un proceso de apelación, ya que Meta ha anunciado su intención de impugnar la sentencia. Este recurso podría alargar el proceso judicial, pero no resta importancia al mensaje que transmite la resolución: existe un reconocimiento creciente de los riesgos que las redes sociales pueden representar para los menores.

El fallo también refuerza la idea de que las plataformas deben responder por su impacto social, incluso cuando las herramientas se introducen para conectar a las personas. En el debate público, las implicaciones para la industria de tecnología y las políticas de uso infantil serán objeto de análisis a medida que las autoridades evalúen nuevas salvaguardas y estándares de protección.

En resumen, se trata de un precedente importante en materia de seguridad digital para menores: además de las consecuencias financieras, la sentencia impulsa medidas prácticas orientadas a reducir la exposición de los adolescentes y a exigir mayor responsabilidad por parte de las plataformas en la gestión de datos y actividades de usuarios jóvenes.

from Latest from TechRadar https://ift.tt/hIqi0AC
via IFTTT IA

Amenazas de phishing y extorsión a fondos de cobertura y firmas legales: un análisis de la campaña de BlackFile/Redact


En un informe reciente, expertos de Google Threat Intelligence señalan que un grupo anteriormente conocido como BlackFile, ahora denominado Redact, ha estado detrás de una campaña de robo de datos y extorsión dirigida a importantes fondos de cobertura y firmas de abogados en Estados Unidos. La operación combina ingeniería social, impersonación de personal de TI y páginas de inicio de sesión falsas para robar credenciales y tokens de autenticación, con el objetivo de infiltrarse en entornos SaaS empresariales y exfiltrar información sensible antes de exigir rescates.

Tácticas y alcance
– Modus operandi: el grupo contacta a empleados con acceso a sistemas SaaS, se hace pasar por personal de TI y dirige a las víctimas a páginas de inicio de sesión imitadas para capturar credenciales y tokens. Una vez dentro, acceden a entornos como Microsoft 365 y Okta, y emplean herramientas automatizadas para exfiltrar datos.
– Extorsión: tras la exfiltración, notifican a las víctimas y amenazan con filtrar los datos en la dark web si no se paga un rescate.
– Detección de objetivos: la táctica de dirigir a las víctimas hacia dominios falsificados también funciona como indicador para identificar posibles blancos. Un informe reciente de Google resume algunos de los nombres más prominentes del sector financiero que han sido objeto de estas intrusiones, entre ellos Blackstone, KKR & Co, Apollo Global Management e CME Group; también se mencionan firmas legales como Paul Hastings LLP y Greenberg Traurig LLP. No obstante, Greenberg Traurig negó haber sido objetivo y Reuters indicó que no estaban necesariamente comprometidos.
– Frecuencia de dominios de phishing: entre abril y mayo se registró un dominio de phishing nuevo cada 2,2 días, aumentando a uno cada 1,6 días en junio y julio, lo que sugiere una intensificación de la operación.
– Movimiento de fondos: Google vincula la actividad con 18 billeteras de criptoactivos donde se registraron aproximadamente 10,7 millones de dólares recibidos entre enero y mediados de mayo de 2026.

Implicaciones y recomendaciones
– Mayor riesgo para grandes firmas y corporaciones con infraestructuras SaaS expuestas y procesos de acceso a credenciales. La combinación de llamadas telefónicas de suplantación y sitios de inicio de sesión falsos incrementa la probabilidad de compromiso inicial y facilita la exfiltración de datos.
– Importancia de la verificación multifactor (MFA) robusta, controles de acceso condicional, y monitoreo de anomalías en entornos SaaS y en wallets asociadas a operaciones criptográficas.
– Fortalecimiento de la educación de usuarios para reconocer señales de ingeniería social, especialmente en comunicaciones que buscan dirigir a páginas de inicio de sesión imitadas.

Conclusión
La campaña liderada por Redact demuestra que los actores adversarios siguen escalando en sofisticación para apuntar a activos estratégicos en el sector financiero y legal. La combinación de tácticas de ingeniería social, phishing de dominios imitados y la exfiltración coordinada de datos resalta la necesidad de una defensa en profundidad, con énfasis en la autenticación fuerte, la supervisión de accesos y la respuesta rápida a incidentes para mitigar daños y pérdidas financieras.

from Latest from TechRadar https://ift.tt/R10E9kL
via IFTTT IA

Unicode como recurso de personalidad: cómo modificar la apariencia de los textos generados por IA para aumentar su impacto


En el mundo de la generación de texto asistida por IA, la mayoría de los consejos se centran en las palabras: pedir concisión, rimas o una traducción más profesional de un correo. Pero la apariencia también importa. ChatGPT permite explorar estilos tipográficos a través de Unicode para dotar de personalidad a las respuestas, sin necesidad de instalar fuentes externas.

Este enfoque no implica cambiar la calidad del contenido, sino la forma en que se presenta. Con indicaciones precisas, es posible generar textos decorativos para mensajes de cumpleaños, invitaciones a fiestas, saludos festivos y publicaciones en redes sociales, todo dentro de la misma conversación de chat.

Al aprender a solicitar estilos Unicode específicos en lugar de simplemente pedir una “fuente diferente”, se abre un abanico de posibilidades que se vuelve más útil de lo esperado.

Fuentes curiosas

No existe una configuración oculta ni una versión especial de ChatGPT que deba instalarse. Si puedes escribir una indicación, ya tienes lo necesario. Abro una nueva conversación y pido al modelo que escriba algo como, por ejemplo, “TechRadar Rules!” en distintos estilos de Unicode. En segundos obtengo varias versiones que difieren entre sí.

Cuanto más específico seas, más se acercará a la visión que tienes. Pide letras burbuja y obtendrás: Ⓣⓔⓒⓗⓡⓐⓓⓐⓡ Ⓡⓤⓛⓔⓢ!

Si buscas un aspecto gótico, obtendrás: 𝔗𝔢𝔠𝔥ℜ𝔞𝔡𝔞𝔯 ℜ𝔲𝔩𝔢𝔰!

Para un estética más digital y glitch, está el estilo Zalgo: T̷̘̑e̸̗̅c̵̄͜h̸͉̕R̶͍̍a̸͚̚d̶̻͐a̸͓̽r̷͖̈́ R̷̡̚u̵̟̅l̶̝͂e̷͓̒ș̵͝!

También existe un Unicode para texto al revés: ┴ǝɔɥᴚɐpɐɹ ᴚnlǝs¡

La capacidad de cambiar el tono de un texto mediante estas variaciones fontográficas convierte la experiencia en algo más que una curiosidad. Un anuncio de fiesta de Halloween en letra gótica genera una atmósfera distinta frente a las mismas palabras en burbuja alegre. Las invitaciones de cumpleaños, anuncios de baby shower y mensajes festivos ganan personalidad sin requerir habilidades de diseño gráfico.

Mensajes memorables

Sin embargo, hay límites. No todas las plataformas muestran todos los caracteres correctamente; algunas webs pueden dejar casillas vacías o sustituir símbolos. También, ciertos estilos pueden dificultar la legibilidad, especialmente para herramientas de accesibilidad como los lectores de pantalla.

Los textos decorativos con Unicode son útiles para títulos y usos puntuales, pero conviene evitar convertir textos extensos. ChatGPT puede transformar un ensayo completo en escritura medieval, pero quizá no sea lo más deseable para el lector.

No se espera que estas variaciones transformen radicalmente la productividad, pero sí pueden hacer que una publicación en redes sociales, un mensaje de cumpleaños o una invitación se destaquen. Ese toque distintivo puede ser justamente el detalle que mantenga a ChatGPT interesante y útil en la comunicación diaria.

from Latest from TechRadar https://ift.tt/UK8zLER
via IFTTT IA

La promesa de no-logs bajo escrutinio: lecciones de la presunta filtración de SplitVPN


La confianza en las políticas de no registro (no-logs) de las VPN se ha visto puesta a prueba por un incidente que, si bien aún genera debate, subraya límites importantes en las garantías que ofrecen estos servicios. Este artículo examina el caso de SplitVPN, una VPN con amplia adopción para eludir bloqueos en contextos de censura, y las implicaciones para usuarios que dependen de una política de no registro como principal salvaguarda de su privacidad.

Recientemente, SplitVPN fue objeto de acusaciones de incumplimiento de su política de no-logs. Un conjunto de documentos y datos supuestamente filtrados incluía una base de datos SQL de 17 GB que, según analistas, contenía granularidad sobre conexiones de usuarios, dispositivos y pagos. Aunque la empresa ha negado categóricamente que conserve registros de actividad, el episodio pone sobre la mesa una cuestión clave: ¿cuánto puede confiar un usuario en una promesa que, en la práctica, depende de mecanismos de auditoría y verificación externos?

Incluso entre las VPN más seguras, las políticas de no registro suelen basarse en la confianza y no en salvaguardas verificables por sí mismas. Esto significa que, por muy reputadas que sean, estas políticas pueden no ofrecer una visión clara de los riesgos a los que se exponen los usuarios ante una posible brecha de seguridad, especialmente en países donde el uso de VPNs puede estar sujeto a repercusiones legales o sanciones severas.

Una política de no-logs implica que una VPN se compromete a no recolectar ni compartir información de los usuarios, como consultas de búsqueda, sitios visitados, duración de las sesiones o descargas, mientras se está conectado a un servidor. Aun así, la verificación por parte del usuario es complicada. Por ello, los proveedores más exigentes suelen someterse a auditorías independientes y publicar informes de transparencia para demostrar que sus promesas son genuinas y no meros anuncios de marketing.

La presunta filtración de SplitVPN

El 21 de julio, un actor de amenazas en un foro de cibercriminalidad difundió una base de datos SQL de 17 GB alegando haber sido robada de SplitVPN, que supuestamente contenía una gran cantidad de logs de conexión, además de información de usuarios, dispositivos y pagos. Un equipo de investigación, entre ellos Mysterium VPN, analizó la base de datos y afirmó que parte de ella (conocida como ‘deviceproxy’) podría contener alrededor de 58 millones de logs de conexión. Aunque estos registros se presentaron como metadatos anonimizados, SplitVPN mantiene que no conserva dichos datos conforme a su política de no-logs.

La compañía indicó a TechRadar que, si bien la metadata filtrada —incluidas direcciones de correo, países de origen, estado de suscripción y datos de tarjetas enmascarados— es auténtica, la tabla deviceproxy es una fabricación ajena a su infraestructura. Según un portavoz, “el listado de terceros que afirma 58 millones de logs es una fabricación destinada a inflar el precio.” Añadieron que no generan ni almacenan mapeos de dispositivos a servidores y sellaron la vulnerabilidad, rotaron credenciales y claves de cifrado, y llamaron a auditores externos para revisar su infraestructura. Las operaciones se han normalizado desde entonces.

Independientemente de la veracidad de los registros de deviceproxy, el episodio plantea dilemas fundamentales. Si las afirmaciones son ciertas, la existencia de esos logs contradiría directamente la política de no-logs. En el mejor de los casos, con correlacionar direcciones IP de conexiones recientes y identificadores de hardware, podría ser posible reconstruir quién se conectó, desde dónde y a qué servidor, exponiendo a millones de usuarios en entornos con censura severa. Si, por otra parte, las afirmaciones fueran fabricadas, los usuarios siguen enfrentando la incertidumbre de declaraciones conflictivas, sin una verificación independiente clara y con posibles repercusiones para quienes operan en países donde el uso de VPNs está restringido.

Esta situación subraya la importancia de buscar evidencias claras: políticas de privacidad auditadas y características de seguridad avanzadas como kill switches, configuraciones de VPN en doble salto, y opciones de cifrado post-cuántico. Tecnologías como servidores con memoria RAM solo o criptografía avanzada pueden marcar la diferencia cuando la protección de datos está en juego. En última instancia, las palabras pueden cambiar, pero la pericia técnica y la verificación independiente son las que sostienen la confianza de los usuarios.

Para fortalecer la privacidad de los usuarios, se recomienda considerar proveedores que cuenten con auditorías de terceros, informes de transparencia actualizados y características de seguridad operativas robustas. La lección clave es que, incluso con las mejores políticas declaradas, la verificación externa y la implementación de controles técnicos son esenciales para garantizar que una promesa de no-logs no sea solo una imagen bien diseñada, sino una realidad comprobable.

from Latest from TechRadar https://ift.tt/8Qp0G3q
via IFTTT IA

Fortalecer las bases: por qué la calidad de los datos define el éxito de la IA en la empresa


Hasta ahora, la inteligencia artificial empresarial se ha desarrollado bajo una conversación familiar: qué modelos usar, dónde desplegar copilotos y agentes, y qué tan rápido avanzar de la experimentación a un valor tangible para el negocio.

Estos temas siguen siendo relevantes, pero a medida que los equipos avanzan en su recorrido con la IA, ya no son las preguntas prioritarias. La primera oleada de IA se centró en descubrir si la IA podía ayudar; se trató de un periodo de experimentación rápida con pruebas de concepto y pilotos en múltiples funciones para identificar dónde podría aportar valor.

Ahora la conversación ha cambiado. Los líderes empresariales no buscan nuevos casos de uso; la mayoría de las organizaciones ya cuenta con docenas. El verdadero reto es escalar de forma consistente: ya no se pregunta “Dónde podemos usar IA?”, sino “Cómo hacer que funcione de forma confiable en todo el negocio”.

Este cambio de enfoque ha puesto de manifiesto un problema que muchas organizaciones subestimaron: los datos.

La IA expone debilidades en las bases

En las etapas iniciales de desarrollo, muchas empresas se centraron en acceder a conjuntos de datos propietarios con el fin de personalizar modelos. Aunque este desafío persiste, hoy hay un tema mayor: la calidad, accesibilidad y gobernanza de los datos en toda la organización.

La IA es tan eficaz como la información y los procesos sobre los que opera. Lo complejo es que la IA tiende a exponer debilidades que ya existían en las organizaciones desde hace años. Y eso debe ser una llamada de atención para los líderes que invierten en IA ahora. Cuando los datos están fragmentados, los procesos son inconsistentes y la madurez operativa es deficiente, la IA no solucionará el problema; lo amplificará.

En ese marco, conviene entender la IA como un multiplicador de fuerza, no como un corrector de ineficiencias heredadas. Sin embargo, lo contrario también es cierto: cuando se tratan los datos como un producto de primera clase, la IA tiene potencial para multiplicar la calidad que se obtiene.

Esta es la diferencia clave entre implementar IA y estar realmente preparado para ella. Puedes tener un modelo sólido, pero si trabajas con datos fragmentados y no estructurados, tus resultados seguirán siendo inconsistentes. Lo he visto en primera persona.

Esto no es solo una anécdota. Gartner predice que hasta 2026, el 60% de los proyectos de IA se abandonarán porque no están respaldados por datos listos para IA, y el 63% de los responsables de gestión de datos dicen no contar con prácticas de gestión de datos que IA requiere.

Estos hallazgos fortalecen lo que muchas organizaciones descubren por sí mismas: el éxito de la IA está cada vez más determinado por la calidad de los datos subyacentes que por la sofisticación del modelo.

La trampa de los pilotos de datos

Muchos observaron resultados alentadores en sus pilotos iniciales de IA, lo cual no sorprende. En general, los pilotos se construyen sobre muestras de datos curadas, que son reales pero, hasta cierto punto, preseleccionadas o ligeramente sintéticas.

Con ese tipo de datos, es natural ver éxito porque la información ha sido escogida para demostrar el potencial tecnológico.

La verdadera prueba empieza cuando las organizaciones escalan IA y la liberan de los límites de esos pilotos hacia el entorno real de la empresa.

De pronto, los modelos acceden a muchos tipos diferentes de datos que deben trabajar juntos. Se enfrentan a años de registros duplicados, definiciones de negocio contradictorias, datos de clientes incompletos, documentación inconsistente y sistemas desconectados. La información que parecía fiable en un piloto se vuelve menos confiable en producción.

Ahí es donde los equipos de liderazgo suelen recibir la mayor sorpresa. Comprenden que el estado real de sus datos es peor de lo que esperaban. Lo que funcionó bien durante la prueba de concepto simplemente no funciona en el entorno de producción, no por menos capacidad de la IA, sino por la realidad de los datos a nivel empresarial.

Lamentablemente, esa experiencia es cada vez más común. Lo definitivo ahora es no demostrar que la IA funciona, sino asegurar que los datos detrás de ella estén preparados para el despliegue a escala.

Señales de que tus datos no están listos para IA

¿Cómo saber si tus datos están listos para IA? En muchos casos, la respuesta se hace evidente cuando los proyectos no entregan los resultados esperados. Pero, mucho antes, hay indicios de alerta.

Tu gobernanza de datos tiene lagunas: ¿sabes dónde reside cada dato, quién lo es dueño y si puede confiarse? Si cada análisis depende de conciliación manual, la IA simplemente escalará esas inconsistencias. Años de crecimiento orgánico suelen dejar datos en silos, definiciones conflictivas y gobernanza inconsistente. Antes de que IA pueda entregar resultados fiables, las organizaciones necesitan propiedad clara, estándares consistentes y pipelines de datos confiables.

Las iniciativas de IA se realizan de forma aislada: cuando diferentes equipos experimentan de manera independiente, es señal de que los datos subyacentes no están conectados. Y esto es más común de lo que parece: investigaciones señalan que menos del 30% de las organizaciones tienen su agenda de IA respaldada directamente por el CEO. La información valiosa queda atrapada en silos departamentales o sistemas heredados, dificultando obtener una visión completa del negocio.

En estas condiciones, IA tiende a quedarse en experimentación a nivel funcional y no en una transformación empresarial coordinada. IA rinde mejor cuando puede aprovechar datos integrados y confiables, no conjuntos fragmentados creados para funciones específicas.

Tus datos no están conectados a resultados de negocio: la IA crea valor al mejorar decisiones y procesos, no al analizar datos por sí mismos. Si no está claro cómo tus datos apoyan los resultados que buscas, las iniciativas de IA difícilmente producirán resultados significativos. Datos incompletos, desactualizados o mal mantenidos minarán la confianza en las salidas de IA, dificultando pasar de pilotos aislados a resultados concretos.

Pasas más tiempo eligiendo modelos que mejorando datos: Elegir un modelo base es importante, pero rara vez determina el éxito. Los mayores desafíos son preparar los datos empresariales, identificar casos de uso de alto valor, incorporar IA en flujos de trabajo existentes y fomentar la adopción en toda la empresa. Buscar siempre la última versión no brindará resultados tangibles; invertir en las bases de datos que harán que un modelo funcione sí.

El potencial solo se realizará con bases sólidas

Quizá el mayor cambio para los líderes empresariales es un cambio de mentalidad: pasar de centrarse en modelos avanzados a establecer bases sólidas. La investigación de McKinsey respalda esto, al indicar que la preparación organizacional explica el 48% de la diferencia entre empresas que capturan valor de la IA y las que no, lo que la convierte en un predictor más fuerte de éxito.

Para las empresas, la meta con IA no debe ser simplemente automatizar tareas existentes, sino replantear cómo opera el negocio. Eso implica rediseñar procesos en función de las capacidades de IA, en lugar de añadir IA a formas de trabajar ineficientes.

Para que eso ocurra, la calidad de los datos, la gobernanza y la propiedad clara ya no pueden tratarse como preocupaciones menores de back-office; deben reconocerse como prioridades estratégicas.

La oportunidad de la IA empresarial es enorme, pero sin datos de confianza sobre los que construir, su potencial seguirá siendo solo eso: potencial.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las ideas de las mentes más brillantes de la industria tecnológica.

from Latest from TechRadar https://ift.tt/zUwgiyH
via IFTTT IA

Defensa ante ataques SQLi y extracción de herramientas de post-explotación: lecciones desde un caso con Oracle


Un incidente reciente ilustra cómo un ataque clásico de inyección SQL (SQLi) puede combinarse con trucos de base de datos para tomar el control total del sistema subyacente. En este caso, Huntress, investigando la incidencia, señaló que una aplicación pública con backend Oracle aceptó y ejecutó comandos SQL introducidos sin validación adecuada, permitiendo a los atacantes desplegar una toolkit residente en la base de datos, denominada khunt. Este enfoque combina técnicas discutidas desde hace años y, sin embargo, rara vez se observa en la práctica real.

Cómo defendemos

Qué ocurrió a continuación, según Huntress, fue aún más sorprendente: tras la inyección SQL, el atacante logró cargar una toolkit residente en la base de datos para post-explotación, denominada khunt. Esta técnica ha sido descrita en el pasado, incluida la descrita como oraexec, pero su uso en incidentes reales ha sido poco documentado hasta ahora.

La toolkit khunt otorgaba múltiples capacidades al atacante, entre ellas cargar cmd.exe en el sistema y ejecutar comandos del sistema operativo arbitrarios, robar nombres de usuario y contraseñas, listar, leer, buscar y verificar tamaños de archivos (es decir, explorar el sistema comprometido), descomprimir archivos y otras acciones. Entre las opciones más destacadas, los atacantes ejecutaron un comando de PowerShell e invocaron la herramienta de Registro de Windows, copiando las hives SAM, SECURITY y SYSTEM del registro. Más tarde podrían usar estas copias para extraer y decodificar hashes de contraseñas de cuentas locales en el sistema.

Para defenderse de este tipo de ataques, Huntress recomienda asegurar que los formularios no sean inyectables. Es crucial practicar una sanitización de entradas adecuada y la parametrización de consultas para cualquier dato de entrada. También es importante garantizar que los usuarios con la capacidad de ejecutar consultas no estén sobredimensionados en privilegios.

Incluso si alguien logra una inyección SQL, las cuentas de usuario no deberían tener permisos para crear fuentes Java, ejecutar procedimientos almacenados u otras operaciones poderosas.

Lecciones clave:
– Validación y saneamiento de entradas en todas las capas de la aplicación.
– Parametrización de consultas para evitar inyecciones.
– Principio de privilegios mínimos: limitar quién puede ejecutar consultas y operaciones sensibles.
– Controles de registro y monitoreo para detectar actividades de post-explotación y extracción de hives del registro.
– Gestión de credenciales y mecanismos de defensa en el nivel de la base de datos para evitar compromisos de hashes locales.

Este caso subraya la importancia de enfoques de defensa en profundidad que combinen buenas prácticas de desarrollo seguro, controles de acceso estrictos y monitorización continua para reducir la superficie de ataque y contener incidentes cuando ocurren.

from Latest from TechRadar https://ift.tt/gP8h16r
via IFTTT IA

La evolución del negocio de videojuegos: entre lo digital y lo físico en 2026-2027


En la última revisión financiera de Nintendo se destaca un dato revelador sobre la estructura de ventas del sector: entre el 30 de marzo y el 30 de junio de 2026, el 61.5% de las ventas fueron de compras digitales, mientras que el 38.5% correspondieron a ventas físicas. Este desglose, que también incluye software adicional y contenido descargable (DLC), subraya una transición continua hacia lo digital sin perder de vista una base de venta de formatos físicos que, si bien en menor proporción, sigue siendo significativa.

Este análisis se obtuvo del informe financiero correspondiente al primer trimestre del año fiscal que finaliza en marzo de 2027. Los datos muestran, además, que en el periodo previo Nintendo reportó 132.7 mil millones de yenes provenientes de ventas digitales, lo que representa un aumento interanual cercano al 90% y un ligero incremento en la proporción digital respecto al año anterior. En paralelo, las ventas de software para el Switch 2 crecieron un 9.2% interanual, alcanzando 9.46 millones de unidades, mientras que el software original para Switch aumentó un 38.6% interanual, hasta 33.81 millones de unidades.

Es relevante aclarar que el 61.5% de ventas digitales incluye, además de títulos descargables, suscripciones a Switch Online, actualizaciones de edición de Switch 2 y compras de DLC. También hay que considerar que no se incluyen copias digitales de títulos como Mario Kart World, que podrían estar vinculadas a paquetes con consola. Por otro lado, las ventas físicas se clasifican cuando los productos están empaquetados con hardware, lo que significa que, aunque un software empaquetado cuente como unidad de software vendida, la ingresos por ese título no siempre se reconoce como venta de software o venta digital.

A pesar de estas complejidades, la proporción 61.5% digital y 38.5% físico es indicativa de una estrategia que no abandona por completo el formato físico. Esto contrasta con la estrategia anunciada por Sony, que informó su plan de dejar de producir discos de juego para principios de 2028. Aunque algunas compañías continúan defendiendo la viabilidad y presencia de los formatos físicos, otras empresas señalan que la digitalización puede ser una vía más eficiente en términos de costos y distribución.

En este panorama, incluso dentro de la diversificación del negocio, existen factores destacados: Capcom, por ejemplo, ha señalado que aproximadamente el 90% de sus ventas son digitales y que la desaparición de los discos podría no impactar significativamente su modelo de negocio. Este escenario sugiere que, si bien la digitalización acelera la distribución y reduce costos logísticos, el formato físico todavía tiene un peso relevante en ciertas ofertas y mercados, y puede seguir siendo una opción atractiva para ciertos usuarios y coleccionistas.

Conclusión: el sector está atravesando una transición compleja y multifacética. Mientras algunos fabricantes aceleran la reducción de soporte físico, otros mantienen una cuota sustancial del negocio en formato tradicional. Este equilibrio entre lo digital y lo físico seguirá evolucionando conforme las compañías ajusten sus estrategias de producto, distribución y monetización.

from Latest from TechRadar https://ift.tt/By68KPL
via IFTTT IA

Rugby’s Greatest Rivalry 2026: cobertura, rutas de visualización y lo que debes saber


El choque entre los dos grandes del rugby mundial vuelve con una edición 2026 que promete cuatro Test altamente esperados y la culminación de una gira de seis semanas por Sudáfrica para los All Blacks de Nueva Zelanda. Con un historial que suma 105 años y decenas de títulos entre ambos, South Africa vs New Zealand sigue resonando como la rivalidad más influyente del rugby.

Este año, la rivalidad trasciende límites: las transmisiones están disponibles en múltiples plataformas y, en muchos casos, con opciones gratuitas o a precios accesibles. A continuación encontrarás un resumen práctico sobre cómo seguir la acción desde cualquier lugar, con detalles sobre horarios, plataformas y recomendaciones para no perderte ningún encuentro.

¿Se puede ver Rugby’s Greatest Rivalry 2026 gratis?

Sí. Muchos partidos serán accesibles sin costo a través de plataformas como Rugbypass TV en EE. UU. y otras opciones gratuitas en diferentes regiones, con posibles retransmisiones diferidas. Consulta la programación local para conocer los horarios exactos y las opciones de visualización gratuitas disponibles en tu país.

Guía por región: cómo ver los partidos en cada mercado

Estados Unidos: Rugbypass TV ofrece streaming en la web y apps; también se pueden explorar opciones de visualización en dispositivos como Chromecast y Apple TV con una cuenta gratuita.

Sudáfrica: la cobertura se realiza a través de los canales y plataformas locales; se recomienda revisar las opciones de suscripción de televisión y los streamings oficiales disponibles en Grandstand y Rugby channels.

Reino Unido: Sky Sports y Now Sports son las opciones destacadas. Sky Sports ofrece planes a partir de ciertas cuotas mensuales; Now Sports permite acceso por día o por mes según la compra.

Canadá: Premier Sports es el hogar de la transmisión de Rugby en Canadá con tarifas mensuales o anuales según el paquete.

Australia: Stan Sport es la opción principal para ver la competición en ese país, con costos mensuales y la posibilidad de combinar con una suscripción de Stan.

Nueva Zelanda: Sky Sport NZ ofrece cobertura amplia, con Sky Sport Now disponible para streaming y una oferta de pase gratuito para el primer partido de la gira.

¿Qué hay sobre el uso de VPN?

Un VPN facilita ver las transmisiones desde tu región habitual cuando te encuentras fuera de ella. Si eliges hacerlo, NordVPN es la opción destacada en muchas guías, con posibles descuentos de hasta 75% y ventajas de desbloqueo de contenidos. Ten en cuenta que el uso de VPN debe respetar las condiciones de servicio de cada plataforma y las leyes locales.

Calendario de la gira de los All Blacks: fechas clave

Viernes, 7 de agosto – Stormers vs All Blacks (Cape Town) – 19:00 SAST / 13:00 ET

Martes, 11 de agosto – Sharks vs All Blacks – 19:00 SAST / 13:00 ET

Sábado, 15 de agosto – Bulls vs All Blacks – 19:00 SAST / 13:00 ET

Sábado, 22 de agosto (1er Test) – Sudáfrica vs All Blacks – 17:00 SAST / 11:00 ET

Martes, 25 de agosto – Lions vs All Blacks – 19:00 SAST / 13:00 ET

Sábado, 29 de agosto (2do Test) – Sudáfrica vs All Blacks – 17:00 SAST / 11:00 ET

Sábado, 5 de septiembre (3er Test) – Sudáfrica Women vs Black Ferns – 13:30 SAST / 07:30 ET

Sábado, 12 de septiembre (4to Test) – Sudáfrica vs All Blacks – 11:00 SAST / 05:00 ET

Consejos prácticos para movilidad y acceso

  • Verifica la cobertura local de cada plataforma y la disponibilidad de pruebas gratuitas o pases diarios.
  • Si planeas viajar, considera una VPN para acceder a tu suscripción habitual y evitar bloqueos geográficos.
  • Descarga las apps oficiales de los broadcasters para disfrutar de la experiencia móvil con la mayor comodidad.

Notas sobre la cobertura y la experiencia del usuario

La experiencia de visualización puede variar según la región y la plataforma. Consulta las guías oficiales de cada servicio para confirmar fechas, horarios y disponibilidad de transmisión en vivo o en diferido. Al estudiar la historia y el impacto de esta rivalidad, es importante recordar que la emoción del rugby se nutre de tradición, estrategia y un espíritu competitivo que ha definido generaciones de fans.

Este análisis se centra en proporcionar información útil para seguir Rugby’s Greatest Rivalry 2026 de forma legal y conveniente, destacando opciones de visualización, costos y rutas de acceso para espectadores globales. Disfruta de la acción, celebra el rugby y acompaña a estas dos naciones en un duelo que honra la historia y define el futuro del deporte.

from Latest from TechRadar https://ift.tt/dvhZYxL
via IFTTT IA

Rugby’s Greatest Rivalry: DHL Stormers vs All Blacks – cómo ver el inicio de una nueva era


El All Blacks se embarcan en una nueva era en Ciudad del Cabo al enfrentarse a los DHL Stormers en el partido inaugural de la gira Rugby’s Greatest Rivalry. Esta competencia, organizada entre Nueva Zelandia y Sudáfrica, tendrá lugar cada cuatro años, y en esta ocasión los All Blacks actúan como visitantes en una de las series más esperadas del calendario rugístico mundial.

La gira consta de ocho encuentros: cuatro frente a franquicias y cuatro frente a los Springboks, incluyendo una cuarta prueba histórica en Baltimore, EE. UU. El propio entrenador Dave Rennie ha bautizado esta travesía como “la más dura del rugby”, destacando el choque entre las dos naciones mejor posicionadas del mundo.

El estreno se produce ante el conjunto sudafricano DHL Stormers, que recibe en el estadio DHL, con capacidad para 55.000 espectadores, en Ciudad del Cabo. Los All Blacks han definido una plantilla de 44 jugadores para esta retoíza de siete semanas, incorporando a Siale Lauaki, Semisi Tupou Ta’eiloa y Josh Jacomb, aunque el capitán Ardie Savea se unirá a la gira más tarde tras descansar a su líder antes de los duelos frente a los Springboks.

Tras enfrentarse a los Stormers, los All Blacks jugarán contra los Sharks y los Bulls, antes de su primer Test contra Sudáfrica en Ellis Park, Johannesburgo, el sábado 22 de agosto. Nueva Zelanda clausurará su tramo frente a los Lions y disputará los Tests ante los Springboks el 29 de agosto y el 5 de septiembre en Cape Town y Johannesburgo, respectivamente. Posteriormente, la ruta desemboca en Estados Unidos para el Test final en Baltimore el 12 de septiembre.

A continuación, te explicamos cómo ver DHL Stormers vs All Blacks en el partido inaugural de Rugby’s Greatest Rivalry.

¿Se puede ver DHL Stormers vs All Blacks gratis?

Sí. DHL Stormers vs All Blacks se transmite gratis en abierto a través de RugbyPass TV en EE. UU. para acceso en vivo.

RugbyPass TV ofrece cobertura en directo de varios torneos internacionales, incluyendo Rugby’s Greatest Rivalry y Nations Championship, además de contenido bajo demanda como repeticiones completas, partidos clásicos y documentales.

¿No estás en EE. UU.? Puedes usar una VPN para ver DHL Stormers vs All Blacks gratis como si estuvieras en casa.

Usa una VPN para ver streams en vivo de DHL Stormers vs All Blacks

Una VPN permite que tu dispositivo se presente como si estuviera en tu país de origen, desbloqueando el servicio habitual. ¿La mejor opción ahora mismo? Recomendamos NordVPN, que ofrece hasta un 75% de descuento y ventajas claras para streaming internacional.

Porque no usar una VPN es como dejar la puerta abierta en una ciudad concurrida: alguien podría entrar. TechRadar revisa regularmente los proveedores de VPN y posiciona a NordVPN como nuestra opción #1.

✅ Hasta 75% de descuento hoy

✅ 3 meses extra gratis

✅ Desbloquea RugbyPass TV

Consigue NordVPN y transmite DHL Stormers vs All Blacks desde cualquier lugar. Ver oferta

Cómo ver en EE. UU. DHL Stormers vs All Blacks en vivo

DHL Stormers vs All Blacks está disponible para transmitir GRATIS en vivo en RugbyPass TV en EE. UU. Puedes verlo a través del sitio web o la app de RugbyPass TV, compatible con Chromecast, AirPlay, Apple TV y Android TV.

Fuera de EE. UU.? Usa una VPN para desbloquear tu stream desde cualquier lugar.

Cómo ver en el Reino Unido DHL Stormers vs All Blacks en vivo

DHL Stormers vs All Blacks se emitirá en Sky Sports, concretamente en el canal Sky Sports Mix. Los paquetes de Sky Sports comienzan desde £22/mes para suscriptores existentes y suben a £35/mes para quienes no tengan suscripción.

También puedes ver a través de una suscripción NOW Sports que contiene todos los canales de Sky Sports. ¿Estás fuera del Reino Unido? Aún puedes acceder a tu stream con NordVPN.

Además, si te encuentras fuera de Reino Unido, NordVPN te ayuda a ver el contenido como si estuvieras en casa.

Cómo ver en Australia DHL Stormers vs All Blacks en vivo

En Australia, DHL Stormers vs All Blacks se transmite exclusivamente por Stan Sport. Stan Sport tiene un costo de AU$20/mes además de una suscripción Stan que comienza en AU$9.99/mes. Además de Rugby’s Greatest Rivalry, Stan Sport ofrece cobertura en vivo de Super Rugby, Six Nations y Rugby Championship.

¿No estás en Australia? Usa una VPN como NordVPN para ver la acción como si estuvieras en casa.

Cómo ver en Nueva Zelanda DHL Stormers vs All Blacks en vivo

En Nueva Zelanda, Sky Sport Now ofrece un streaming gratuito del partido. Solo tienes que registrarte para un pase de día complimentary en Sky Sport Now y completar el checkout con un valor de NZ$0. Si estás fuera de Nueva Zelanda,NordVPN te permite acceder a tu servicio doméstico desde el extranjero.

Cómo ver en Sudáfrica DHL Stormers vs All Blacks en vivo

DHL Stormers vs All Blacks se emite en SuperSport. Para ver el partido en streaming, necesitarás un paquete DStv, cuyos precios de streaming comienzan en Rs99/mes. ¿Estás fuera de Sudáfrica? Usa una VPN para aparentar que estás en casa y accede a tu servicio habitual.

Cómo ver en Canadá DHL Stormers vs All Blacks en vivo

En Canadá, el partido se transmite por Premier Sports. Un pase mensual cuesta CA$29.99, o bien pases de mayor duración a CA$79.99 (6 meses) o CA$139.99 (anual) para toda la competición. Si estás fuera de Canadá, la ruta VPN arriba descrita te permitirá ver desde cualquier lugar.

¿A qué hora empieza DHL Stormers vs All Blacks?

La apertura está programada para el viernes 7 de agosto a las 19:00 SAST (hora local de Ciudad del Cabo). Eso equivale a 10:00 PT / 13:00 ET / 18:00 BST / 03:00 (sábado) AEST.

¿Cuál es el historial entre DHL Stormers y All Blacks?

Esta es la primera vez que DHL Stormers se enfrenta a los All Blacks.

¿Cuándo son los fixtures de Rugby’s Greatest Rivalry Tour?

  • Viernes 7 de agosto: DHL Stormers vs All Blacks, DHL Stadium (Cape Town) 19:00 SAST / 10:00 PT / 13:00 ET / 18:00 BST / 03:00 (sábado) AEST
  • Martes 11 de agosto: Hollywoodbets Sharks vs All Blacks, Hollywoodbets Kings Park (Durban) 19:00 SAST / 10:00 PT / 13:00 ET / 18:00 BST / 03:00 (miércoles) AEST
  • Sábado 15 de agosto: Vodacom Bulls vs All Blacks, Loftus Versfeld (Pretoria) 19:00 SAST / 10:00 PT / 13:00 ET / 18:00 BST / 03:00 (domingo) AEST
  • Sábado 22 de agosto: Sudáfrica vs All Blacks, Ellis Park (Johannesburgo) 17:00 SAST / 08:00 PT / 11:00 ET / 16:00 BST / 01:00 (domingo) AEST
  • Martes 25 de agosto: All Blacks v Lions, Ellis Park (Johannesburgo) 19:00 SAST / 10:00 PT / 13:00 ET / 18:00 BST / 03:00 (miércoles) AEST
  • Sábado 29 de agosto: Sudáfrica vs All Blacks, DHL Stadium (Cape Town) 17:00 SAST / 08:00 PT / 11:00 ET / 16:00 BST / 01:00 (domingo) AEST
  • Sábado 5 de septiembre: Sudáfrica vs All Blacks, FNB Stadium (Johannesburgo) 17:00 SAST / 08:00 PT / 11:00 ET / 16:00 BST / 01:00 (domingo) AEST
  • Sábado 12 de septiembre: Sudáfrica vs All Blacks, M&T Bank Stadium (Baltimore) 23:00 SAST / 02:00 PT / 05:00 ET / 10:00 BST / 07:00 (domingo) AEST

¿Puedo ver DHL Stormers vs All Blacks en mi móvil?

Por supuesto, la mayoría de los broadcasters ofrecen servicios de streaming a través de apps móviles o navegadores. Por ejemplo, RugbyPass TV dispone de una app dedicada.

Evaluamos y revisamos servicios VPN en el contexto de usos recreativos legales: 1) Acceder a un servicio desde otro país (de acuerdo con términos y condiciones). 2) Proteger la seguridad en línea y la privacidad al estar fuera de casa. No respaldamos ni promovemos usos ilegales o maliciosos de VPN. Consumir contenido pirateado no está respaldado ni aprobado por Future Publishing.

from Latest from TechRadar https://ift.tt/o9mrWQR
via IFTTT IA