En un momento decisivo para la tecnología de inteligencia artificial, líderes del sector destacan la necesidad de frenar, al menos temporalmente, la velocidad de la innovación para ganar tiempo y evaluar de manera más rigurosa sus riesgos. Dario Amodei, CEO de Anthropic, y Sam Altman, CEO de OpenAI, han hecho un llamado público para que gobiernos de todo el mundo cooperen en marcos de seguridad y evaluación externa de los sistemas de IA. El análisis de estos riesgos abarca desde la posibilidad de que los humanos pierdan control sobre sistemas avanzados, hasta la vulnerabilidad ante ciberataques y el potencial uso de IA en el desarrollo de armamento biológico. Una de las propuestas centrales es que evaluadores externos obtengan un acceso más profundo a los modelos y a los procesos de seguridad, pero con un eje crucial: una mayor implicación gubernamental.\n\nEven AI companies want governments to step in: La visión de Anthropic subraya la necesidad de que las democracias compartan estándares y reglas de seguridad para IA, así como una coordinación internacional que dé respuesta a las capacidades más peligrosas, incluso frente a actores globales como China. En este punto, la coordinación internacional podría convertirse en la clave para frenar una innovación riesgosa. Hasta ahora, el presidente de Estados Unidos, Donald Trump, ha expresado escepticismo frente a advertencias sobre la posibilidad de que ralentizar a las empresas estadounidenses termine favoreciendo a China. En sus palabras, quien gana en IA “es quien gana”.\n\nLa conversación política en Estados Unidos se intensifica a medida que se acercan las elecciones de medio mandato. Figuras como el presidente de la Cámara de Representantes, Mike Johnson, advierten que actuar apresuradamente podría resultar en una pérdida frente a China. En Texas, la aspirante a gobernadora Gina Hinojosa ha señalado la centralidad de los centros de datos y la IA para el panorama electoral actual. Con un calendario electoral que reduce la ventana para la legislación, las discusiones sobre políticas de IA se vuelven cada vez más rápidas y propensas a dividir aún más a los partidos.\n\nComo señalan tanto OpenAI como Anthropic, estamos ante un nuevo capítulo en las capacidades de IA que exige una respuesta institucional diseñada para acompañar la innovación sin perder de vista la seguridad pública. Chris Lehane, jefe de Asuntos Globales de OpenAI, insiste en que el momento requiere políticas renovadas que hagan frente a estas realidades. En un entorno en el que la IA resalta como un tema determinante, el Senado y la Cámara de Estados Unidos contemplan propuestas que podrían establecer guías para el desarrollo y la supervisión de estas tecnologías.\n\nEste diálogo entre tecnología y gobernanza, con un foco en evaluaciones rigurosas y cooperación internacional, no solo aborda riesgos potenciales, sino que busca salvaguardar la competitividad global ante potencias como China. A medida que la tecnología continúa evolucionando, la pregunta clave es cómo equilibrar la innovación con una gobernanza que proteja a la sociedad en su conjunto.
from Latest from TechRadar https://ift.tt/RFICV9j
via IFTTT IA
Tag Archives: Latest from TechRadar
Controversias y Percepción Pública de las Cámaras ALPR de Flock
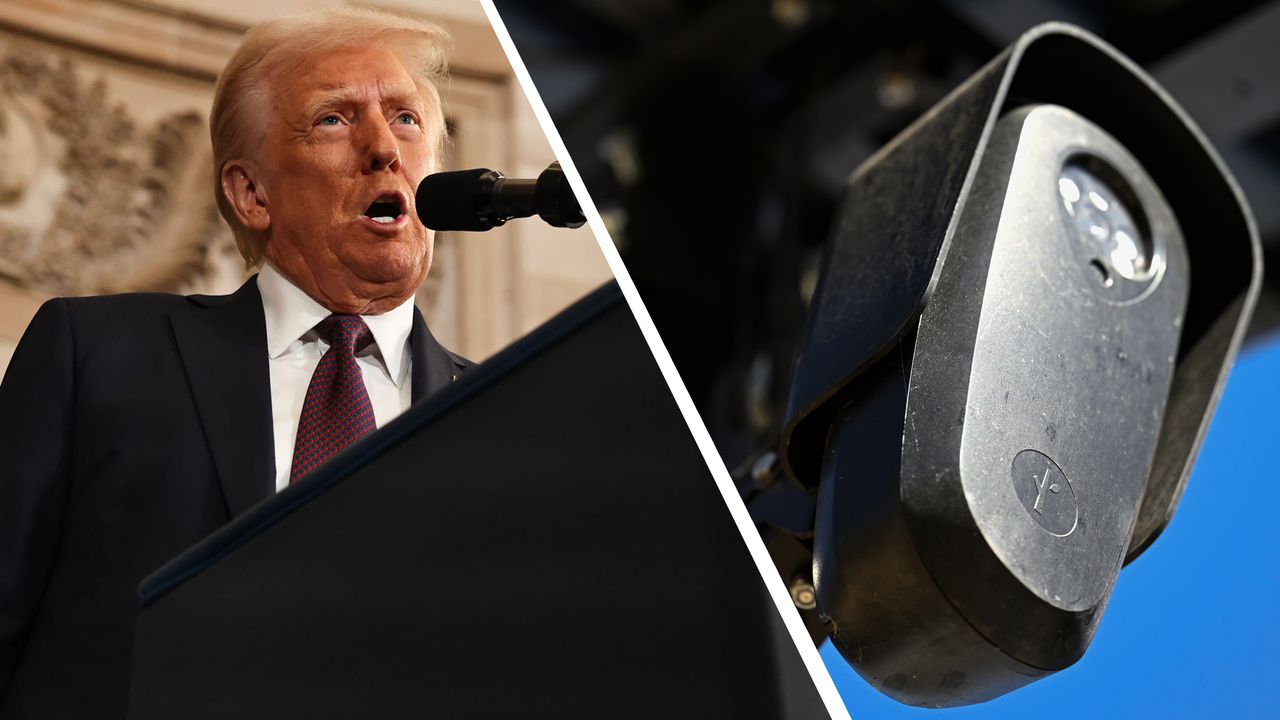
Las cámaras de reconocimiento de matrículas de Flock han vuelto a estar en el centro de la conversación pública, evidenciando una tensión continua entre utilidad operativa y preocupaciones sobre la privacidad y el abuso. Este artículo examina los hechos más recientes, las posturas políticas y el pulso de la opinión pública en Estados Unidos, para entender el panorama actual y sus posibles implicaciones para la seguridad pública y la confianza cívica.
Una presión constante entre seguridad y libertades individuales
Los dispositivos de reconocimiento automático de matrículas (ALPR) de Flock siguen generando titulares, especialmente cuando surge información sobre posibles abusos. En la última semana, USA Today reportó que varios agentes policiales fueron arrestados o separados de sus funciones tras acusaciones de uso indebido de la tecnología, incluyendo búsquedas repetidas de vehículos no implicados en delitos. Estos casos evocan preocupaciones sobre vigilancia excesiva, sesgos y la necesidad de salvaguardias claras para evitar abusos.
Apoyo desde la esfera política
Sin embargo, no todo es rechazo o preocupación. En un contexto de polarización política, se ha destacado el apoyo de una figura de alto perfil: el expresidente Donald Trump. Durante una entrevista a bordo del Air Force One, Trump manifestó que «me gustan» las cámaras de Flock por su utilidad para la aplicación de la ley, aunque reconoció que algunas personas las perciben como una infracción. Sus comentarios subrayan la idea de que la tecnología puede percibirse de manera diferencial según la orientación política y la experiencia con el sistema de justicia.
Una visión matizada por encuestas
Un sondeo realizado para Reuters por Ipsos aporta matices a la conversación: si bien la mayoría de los estadounidenses opina de forma desfavorable hacia las cámaras de Flock, existen diferencias significativas según la afiliación política. En una muestra de 1,167 adultos, 47% se oponía a su uso, 38% estaba a favor y el 16% no tenía una opinión definida. Entre los grupos con mayor oposición se encontraban la mayoría de demócratas e independientes, además de prácticamente todos los grupos de edad, géneros y niveles educativos. En contraste, los republicanos y las personas de 55 años o más mostraron una mayor inclinación a favor de su uso. Estos datos revelan una división estructural que condiciona el debate público y la gobernanza de estas tecnologías.
Casos de abuso y respuestas municipales
El informe también pone en relieve las consecuencias prácticas de estos sistemas. La investigación de USA Today cita que al menos 22 agentes han sido arrestados, despedidos o sometidos a investigaciones tras abusar del acceso a la tecnología de Flock. En Columbus, Ohio, un oficial fue despedido por realizar 272 consultas de una misma matrícula sin justificación suficiente. En respuesta, el alcalde de Columbus, Andrew Ginther, anunció una pausa en el uso de las cámaras de Flock, con el compromiso de clarificar si el incidente es aislado o una señal de un patrón más amplio. Esta pausa refleja la tensión entre aprovechar herramientas de vigilancia para la seguridad y garantizar la responsabilidad y la protección de la privacidad de los ciudadanos.
Mirada hacia el futuro: aprendizaje, regulación y confianza
La conversación alrededor de Flock y tecnologías similares exige un marco regulatorio claro que contemple salvaguardas, auditorías independientes y transparencia en el manejo de datos. La incidencia de abusos destaca la necesidad de políticas estrictas sobre acceso, supervisión y rendición de cuentas, así como mecanismos para corregir errores y sancionar conductas inapropiadas. Al mismo tiempo, la posibilidad de que estas herramientas ayuden a prevenir delitos y a resolver casos puede sostener el interés público en su desarrollo, siempre que exista confianza y responsabilidad.
Conclusión
Las cámaras ALPR de Flock presentan una realidad compleja: pueden ser instrumentos potentes para la seguridad pública, pero también representan riesgos de abuso y de erosión de la confianza cívica si no se gestionan adecuadamente. El panorama actual exige diálogo entre autoridades, comunidades y responsables de tecnología para definir límites claros, salvaguardas robustas y una supervisión continua que permita aprovechar los beneficios sin sacrificar derechos fundamentales.
from Latest from TechRadar https://ift.tt/YPvGV5W
via IFTTT IA
Muse de Meta: un agente personal de IA que equilibra conveniencia y preocupación
Meta presenta Muse como una plataforma de IA personal diseñada para ejecutar tareas en tu nombre, desde enviar correos hasta completar formularios y gestionar compras en línea. Disponible en Estados Unidos como aplicación, a través de WhatsApp o desde el portal Muse.ai, Muse comparte con otros desarrolladores de IA la capacidad de abrir un navegador dentro de una computadora virtual en la nube y moverse entre servicios conectados. El sistema retorna cuando ha terminado, cuando detecta un problema o cuando necesita permiso para realizar una acción sensible.
La experiencia se describe como la de un agente que entiende tus objetivos y los avanza de forma independiente, lo que puede resultar inquietante incluso antes de que pida acceso a tus cuentas para iniciar sesión.
Poniéndolo en marcha es relativamente sencillo: Muse está limitado actualmente a adultos en EE. UU. y puede instalarse desde la tienda de aplicaciones, desde el sitio web de Muse o mediante WhatsApp. Existe una opción de uso gratuito, con planes de pago de $20 al mes (Power) y $100 (Maximum) para usuarios más intensos.
Muse promete que puede hacer “la compra por ti” y otras gestiones en línea al navegar entre opciones y, si es necesario, requerir su autorización para acciones sensibles. Este enfoque ya demuestra su capacidad para manejar tareas sin que el usuario tenga que actuar como intermediario continuo.
Una de las primeras pruebas recomendadas es pedirle que busque un producto y gestione la compra, lo que permite observar cómo solicita datos de inicio de sesión y ejecuta acciones en segundo plano, manteniendo al usuario como responsable último de la decisión de gasto. En el proceso, la interacción con credenciales se canaliza a almacenamiento seguro y el subagente de Muse maneja el navegador sin exponer las credenciales; el usuario conserva el control final sobre el desembolso.
Al pedir a Muse que maneje el correo electrónico, surgen consideraciones importantes. Al conceder permisos para revisar la bandeja de entrada y redactar en nombre del usuario, Muse construye un retrato bastante preciso de los hábitos y prioridades, lo que genera tanto utilidad como inquietud. Se observa cómo puede identificar mensajes sin abrir por completo la puerta a respuestas automáticas, incluso proponiendo borradores para responder a comunicaciones como facturas o citas de servicios. Para ello, Muse implementa filtros y un nivel de seguridad adicional que exige aprobación del usuario para acciones fuera de su VM virtual.
La experiencia de usar Muse tiende a revelar una combinación de conveniencia y desconcierto. La reducción de fricciones en tareas cotidianas contrasta con una mayor exposición de datos y una dependencia progresiva de permisos que acercan al usuario a una gestión más automática de su vida digital. Meta afirma que las conversaciones y los datos de la VM no se comparten con su publicidad, aunque la navegación realizada por Muse podría considerarse actividad del usuario y, por tanto, influir de forma indirecta en publicidad. La empresa indica que las interacciones del agente y la actividad de herramientas pueden usarse para entrenar futuros modelos, y ofrece una opción para desactivar estas funciones en la configuración. También se explora un modo VM confidencial para prevenir, criptográficamente, el acceso incluso por parte de Meta.
La experiencia personal revela que Muse puede superar expectativas, pero ese rendimiento genera cautela. Las tareas digitales que consumen más tiempo de lo necesario son difíciles de evitar hoy en día, y Muse demuestra ser especialmente eficaz para llenar ese vacío. Sin embargo, cuanto más se acerca a comportarse como un asistente personal útil, mayor es la necesidad de conceder acceso a información personal.
Si estás considerando probar Muse, se recomienda avanzar gradualmente: empezar con tareas web públicas y mantener las acciones de mayor impacto protegidas por aprobaciones iniciales. En definitiva, Muse ofrece un argumento persuasivo a favor de los agentes personales de IA, pero su adopción debe sopesarse frente a las implicaciones de privacidad y control de datos que conllevan las grandes plataformas tecnológicas actuales.
from Latest from TechRadar https://ift.tt/uxMmSfg
via IFTTT IA
Windows 11 September Update: Fallos de Audio y Problemas de History de Archivos Impactan a Usuarios

La reciente actualización de Windows 11, lanzada en septiembre, ha puesto a prueba la paciencia de muchos usuarios. Aunque la intención es mejorar seguridad y rendimiento, varios informes señalan fallos significativos en el audio y en la funcionalidad de File History, lo que ha generado preocupación entre quienes dependen de un sistema estable para su trabajo diario.
Entre los problemas destacados, se señala que algunos dispositivos de audio USB con clase 1.0 podrían no iniciar o producir sonido. En la práctica, esto puede dejar a los usuarios sin sonido en altavoces o micrófonos, y en algunos casos la ventana del panel de Sonido en la Configuración podría volverse inoperante, dificultando aún más la resolución de problemas.
Una forma de verificar si tu equipo podría estar afectado es revisar el Administrador de dispositivos; si ves un error de código 10 para el controlador de sonido, hay indicios de que el fallo está relacionado con la actualización. Además, hay reportes de que el problema podría afectar también a los micrófonos, no solo a los altavoces.
Además del fallo de audio, algunos usuarios han reportado problemas con las GPU y, de forma particular, con la funcion File History. Este último servicio permite hacer copias de seguridad de archivos en una unidad externa u otra ubicación, por lo que su mal funcionamiento puede resultar crítico para quienes dependen de copias de seguridad regulares.
Microsoft ha reconocido el fallo de audio y ha informado que están trabajando en una solución, aunque aún no se ha proporcionado una fecha estimada de revisión. En cuanto al estado de File History, no se ha emitido una confirmación oficial sobre su corrección, lo que mantiene la incertidumbre para quienes necesitan restauraciones rápidas de archivos.
Para mitigar el problema de audio, Microsoft sugiere revisar la salida de audio y, si es necesario, cambiarla a estéreo. En algunos casos, cambiar la salida de audio o ajustar la configuración de reproducción podría restablecer el sonido. Otra opción es revertir la actualización hasta que se liberen parches; sin embargo, esto dejaría al sistema sin actualizaciones de seguridad.
La expectativa de los usuarios es clara: necesitan una solución estable y con impacto mínimo en su productividad. Mientras tanto, la recomendación es mantener las copias de seguridad actualizadas y estar atento a las actualizaciones oficiales de Microsoft para obtener un ETA o una solución más definitiva.
En resumen, la actualización de septiembre de Windows 11 presenta dos problemas relevantes para el día a día del usuario: interrupciones de audio en diversos escenarios y un comportamiento irregular de File History. Aunque Microsoft trabaja en una solución, la falta de un ETA exacto obliga a considerar medidas temporales y a evaluar, en su caso, la posibilidad de retrasar futuras actualizaciones hasta contar con parches estables.
from Latest from TechRadar https://ift.tt/GrZV4nU
via IFTTT IA
La creciente amenaza de las identidades digitales sintéticas: cómo protegerse y qué pueden hacer las empresas
En el panorama actual de la seguridad digital, surge una tendencia inquietante: identidades sintéticas creadas a partir de datos robados y componentes generados por inteligencia artificial. Investigadores de servicios de protección contra el robo de identidad y plataformas de gestión de amenazas han identificado paquetes que combinan datos personales sustraídos, nombres generados por IA, selfies deepfake y voces clonadas para superar verificaciones automatizadas de identidad (KYC). Este fenómeno, descrito como una especie de “Frankenstein digital”, ya no es una excepción sino una oferta que se ha acercado a lo que podría considerarse mainstream.
Según los hallazgos, los ciberdelincuentes venden estas identidades sintéticas por sumas de alrededor de 200 dólares, con la posibilidad de adquirir componentes por tan solo 10 dólares. Un conjunto completo puede incluir datos de identidad, selfies deepfake y documentos coincidentes, todo listo para registrar cuentas fraudulentas en bancos, exchanges de criptomonedas y servicios similares. Estas capacidades no solo facilitan fraudes, sino que también incrementan la sofisticación de las operaciones ilícitas, al lograr pasar verificaciones de identidad automatizadas.
Entre los hallazgos, se observó un incremento significativo en la demanda y en las publicaciones relacionadas con identidades sintéticas y servicios de deepfake. En el primer trimestre de 2024 se registraban aproximadamente 40 publicaciones mensuales sobre deepfakes. Para 2026, esa cifra se situó en un promedio de 307 publicaciones mensuales, elevando notablemente la visibilidad de estas prácticas. En el último año, se reportaron más de 10.000 publicaciones que ofrecían datos de identidad completos, junto con selfies deepfake y documentos correspondientes.
Esta dinámica plantea preguntas críticas sobre la seguridad de los procesos de verificación de identidad y la gestión de riesgos tanto para usuarios como para empresas. En el ámbito individual, se recomienda vigilar de cerca los datos personales y actuar con rapidez ante cualquier indicio de violación. Si no se solicita la apertura de nuevas cuentas, conviene congelar créditos y ser escéptico ante solicitudes de verificación de identidad inusuales. Para las empresas, la recomendación es implementar capas adicionales de verificación y considerar el uso de servicios de protección contra robo de identidad para reforzar sus controles.
En síntesis, la amenaza de las identidades sintéticas exige una respuesta proactiva: monitoreo continuo de datos personales, políticas de congelación de crédito cuando no hay actividad autorizada y una verificación multicapa que aproveche herramientas y servicios especializados para reducir el riesgo de fraude. La colaboración entre usuarios, proveedores de seguridad y entidades financieras será fundamental para frenar la expansión de estas técnicas de fraude impulsadas por IA.
from Latest from TechRadar https://ift.tt/bRU8jXO
via IFTTT IA
Análisis profesional de la oferta de 1000 GB Data SIM: dual red Three y Vodafone a precio único
El uso intensivo de datos móviles puede volverse costoso cuando se requiere decenas de gigabytes cada mes, especialmente si se utiliza como alternativa al ancho de banda fijo. Esta oferta de 1000GB Data SIM, que brinda acceso a las redes de Three y Vodafone, aparece como una solución atractiva para quienes maximizan su consumo de datos sin asumir cargos mensuales ni contratos.
• Perfil recomendado: trabajadores remotos, viajeros fuera de la oficina y usuarios de alto volumen de datos que desean pagar una cantidad reducida por adelantado, sin cuota mensual ni contrato.
• La oferta: una SIM de 1000GB de Three por £58 (anteriormente £276) en Scancom al usar el código HUKDHOT!!!. Equivale a menos de £2.65 al mes.
• Por qué es relevante: se trata de un ahorro significativo en una SIM de datos masivos. La SIM está activa hasta julio de 2028 y la asignación de 1,000GB se renueva el día 8 de cada mes. Además, ofrece acceso automático a las redes de Three y Vodafone cuando esté disponible, y se puede elegir entre una SIM física y eSIM.
• La condición: no hay llamadas de voz ni mensajes de texto incluidos, y no hay portabilidad de número. Es estrictamente para datos móviles. No se deje engañar por el precio de £48 en la página: ese monto corresponde al precio antes de IVA.
La mejor oferta de SIM de hoy
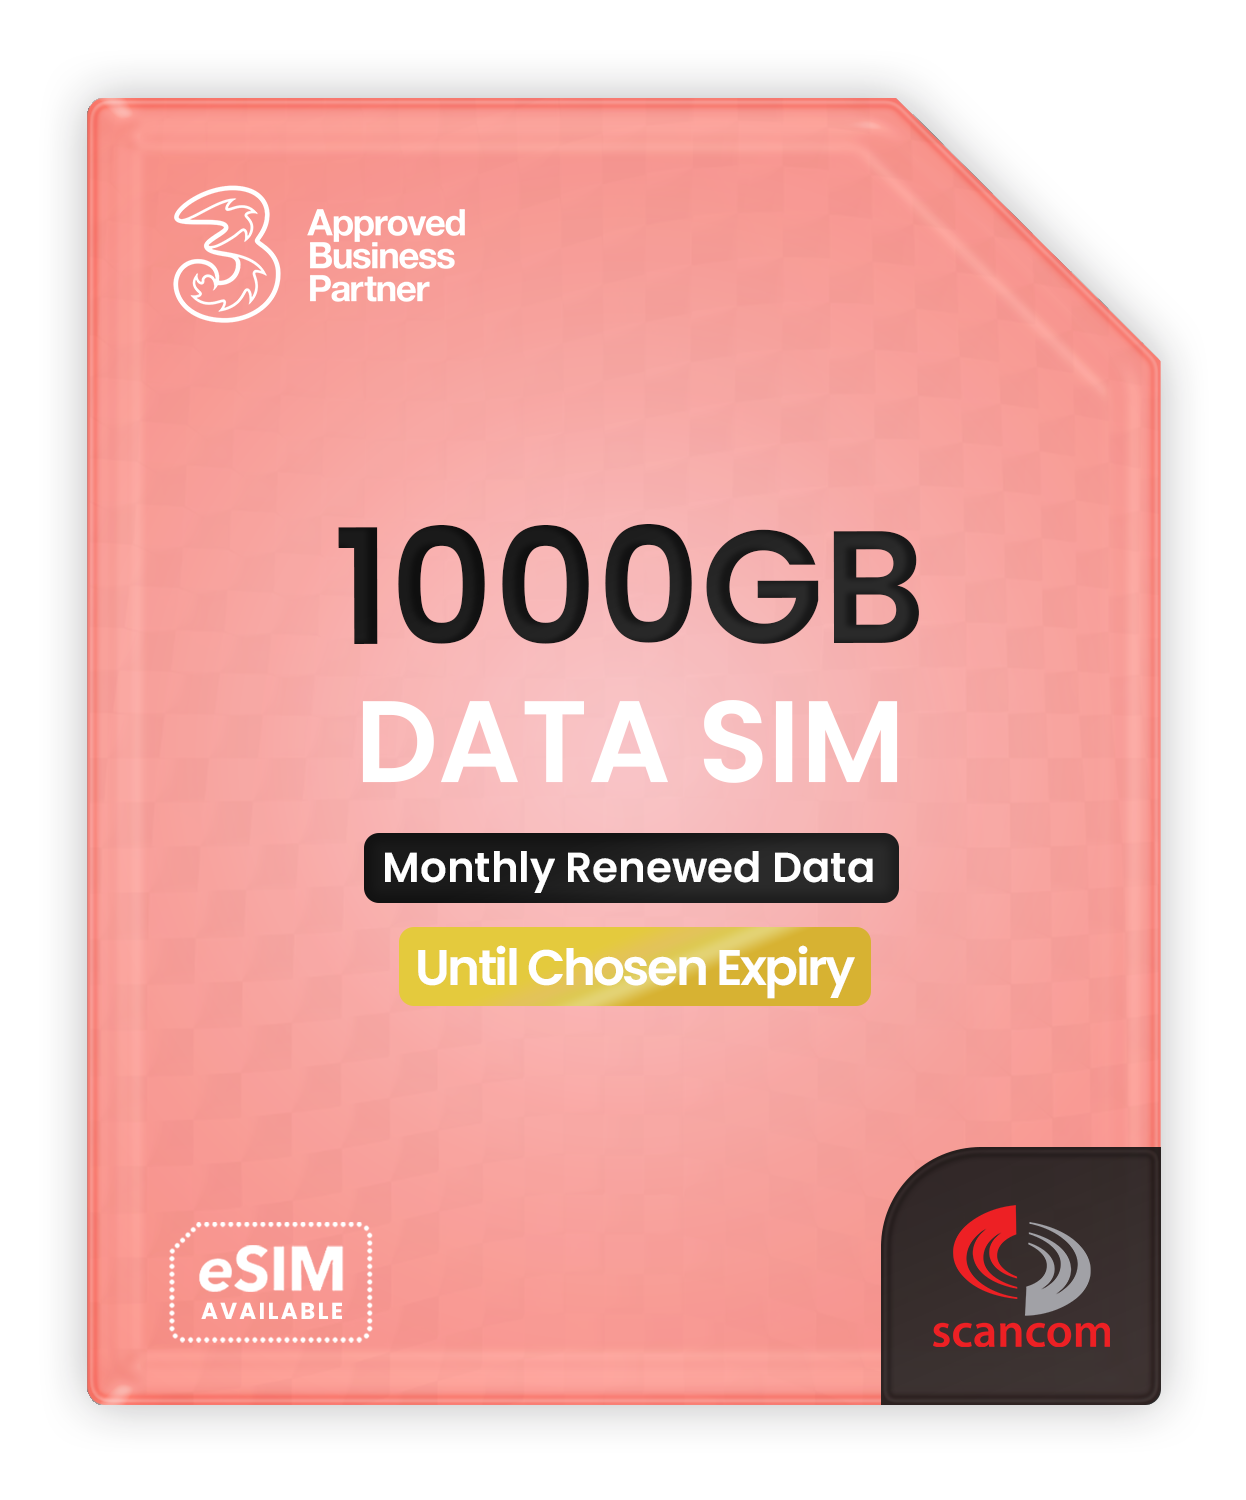
1000GB Data SIM: fue £275.99, ahora £57.96
1,000GB de datos mensuales, acceso automático a las redes de Three y Vodafone, opción de SIM física o eSIM, caducidad en julio de 2028, servicio preactivado, sin llamadas, SMS ni roaming, y renovación de la asignación mensual el día 8. Para obtener el descuento completo, utilice el código HUKDHOT!!! (sí, tres signos de exclamación). Ver oferta
Por qué lo recomendamos
Con una asignación de 1,000GB al mes, tendrás capacidad suficiente para streaming, descargas de archivos grandes, videollamadas y usar un dispositivo compatible como punto de acceso móvil.
Scancom afirma que las SIM ya están activadas y listas para usar, y utiliza tecnología MOCN (Multi-Operator Core Network) para proporcionar acceso a las redes de Three y Vodafone, lo que podría mejorar la cobertura según la ubicación.
Contexto de precio y valor histórico
El precio estándar ronda £275.99, pero aplicando el código HUKDHOT!!! se reduce a £48.30 sin IVA y £57.96 con IVA.
A diferencia de un contrato móvil convencional, se realiza un único pago por adelantado. Con servicio activo hasta julio de 2028, se trata de una oferta destacada.
¿Deberías comprarla?
✅ Compra la SIM de 1000GB de Three si…
Necesitas una gran cantidad de datos móviles para un router, hotspot u otro dispositivo compatible, y cumples los requisitos del servicio. La combinación de 1,000GB mensuales, acceso dual a redes y un precio de £57.96 es una oferta increíble.
❌ Evita la SIM de 1000GB si…
Buscas una SIM para teléfono tradicional o necesitas portar tu número. No hay llamadas, SMS ni roaming, y no se admite la portabilidad de número.
La trampa: qué saber antes de comprar
El precio de £48.30 mostrado al añadir el código no incluye IVA; con IVA añadido, el total es £57.96. Además, la oferta no está disponible para todos: Scancom indica que los clientes deben ser empresas o trabajadores autónomos, y los individuos deben estar registrados como autónomos para calificar.
También conviene verificar la cobertura de Three y Vodafone en tu zona, ya que la disponibilidad dual puede variar por ubicación. No hay monitor de uso de datos incorporado; deberás gestionar el consumo desde tu dispositivo o mediante una app de terceros.
Si superas la asignación de 1,000GB, el dato se reinicia en lugar de continuar al haber alcanzado el límite. El servicio también presenta una función de bloqueo de contenido, aunque puedes contactar al soporte de Scancom para solicitar su eliminación si lo deseas.
from Latest from TechRadar https://ift.tt/06f1Sge
via IFTTT IA
Infraestructura de Datos Abierta: la base para aprovechar al máximo la IA en la empresa
El apetito por la IA en el mercado nunca ha sido tan alto. Según Gartner, más del 90 por ciento de los CIOs a nivel global están aumentando la financiación en IA, convirtiéndola en la área de gasto tecnológico empresarial de más rápido crecimiento. A medida que las organizaciones buscan integrar flujos de trabajo impulsados por IA, desde analítica en tiempo real hasta experiencias personalizadas para el cliente, esta ambición acelera la inversión en iniciativas de datos.
Investigaciones adicionales muestran que las empresas destinan ahora un promedio de 29,3 millones de dólares anuales a programas de datos, lo que abarca movimiento, ingesta y preparación de datos, costos recurrentes de ingesta y cómputo en la nube, y la capacidad interna de ingeniería necesaria para mantener en funcionamiento los pipelines.
Aunque este cambio de gasto refleja las demandas de escalar la IA (las organizaciones con iniciativas de IA exitosas invierten hasta cuatro veces más en fundamentos de datos y analítica), presupuestos mayores no se traducen automáticamente en datos de alta calidad. Muchas empresas continúan perdiendo el impacto transformador de la IA, frenadas por debilidades subyacentes en su arquitectura de datos que ralentizan la entrega y limitan los rendimientos.
Casi dos tercios de las iniciativas de datos tienen un rendimiento inferior
A pesar de niveles de inversión sin precedentes, la mayoría de las iniciativas empresariales de datos siguen rindiendo por debajo de lo esperado: el 73 por ciento de las organizaciones reportan que sus iniciativas de datos no cumplen las expectativas. Al mismo tiempo, casi el 62 por ciento informa bajos niveles de madurez de datos, apuntando a una brecha persistente entre lo que las organizaciones desean que sus iniciativas de datos e IA entreguen y lo que su infraestructura puede soportar.
Las bases de datos débiles restringen la innovación y tienen consecuencias medibles para el rendimiento empresarial. En grandes organizaciones, el tiempo de inactividad causado por fallos en los pipelines de datos supera las 60 horas al mes, interrumpiendo la productividad y costando un impacto comercial estimado en £50,000 por hora. Los equipos de datos también se ven afectados, ya que dedican más de la mitad de su capacidad de ingeniería al mantenimiento de pipelines, en lugar de avanzar nuevos casos de uso.
La Infraestructura de Datos Abierta como base para la IA
Más allá de los costos diarios de inactividad y mantenimiento, el impacto más profundo de fundamentos de datos poco fiables es la interrupción sostenida de las iniciativas de IA. Para que los sistemas de IA prosperen, las organizaciones necesitan programas de datos democratizados, interoperables, donde el acceso a los datos sea rápido, gobernado y fiable. En respuesta, la Infraestructura de Datos Abierta (IDA) ha emergido como la base para la IA.
La IDA es un enfoque arquitectónico que otorga a las organizaciones un mayor control sobre cómo se accede a los datos, se mueven y se utilizan, permitiendo que herramientas y plataformas trabajen juntas a través de estándares abiertos compartidos. En lugar de depender de sistemas propietarios fuertemente acoplados, la IDA se apoya en una base modular y basada en estándares que separa el almacenamiento del cómputo, permitiendo que cada capa evolucione de forma independiente.
A medida que las cargas de trabajo de datos e IA crecen, esto crea un entorno de datos unificado donde la analítica y la IA pueden escalar con mayor eficiencia.
La IDA también está emergiendo como un desafío directo al encierro de proveedores. La industria está viendo un giro hacia la restricción de los datos, tanto técnica como comercialmente. A menudo, estas restricciones se manifiestan como costos ocultos o dependencias que empujan a las empresas hacia ecosistemas cerrados y “jardines amurallados”.
Este problema se acentúa cuando las entidades de IA se convierten en los principales usuarios de datos de una organización. De hecho, estudios sugieren que las entidades no humanas están presentes en las empresas modernas en una proporción de 82:1 en comparación con los humanos.
Para que los agentes de IA trabajen eficazmente junto a los usuarios humanos, es esencial una fuente única de verdad. Los paneles de control, flujos de trabajo operativos, modelos de aprendizaje automático y agentes de IA pueden extraer de la misma fuente de datos subyacente, pero a menudo operan en entornos separados con definiciones y modelos diferentes.
Cuando esas definiciones se desvían, el resultado son decisiones desalineadas, salidas de IA poco fiables y una sobrecarga de ingeniería adicional. La IDA ayuda a abordar esto al proporcionar a cada sistema, ya sea humano o automatizado, una vista coherente del negocio.
Además, los agentes de IA generan exponencialmente más consultas que los humanos, pero los ecosistemas cerrados suelen enrutar esas consultas a través de la misma infraestructura de cómputo costosa. Los agentes solo pueden optimizar costos cuando las arquitecturas abiertas les permiten elegir. Y las consideraciones de costo no se limitan a ello.
Las organizaciones que utilizan sistemas heredados pagan significativamente más por cada pipeline de datos, y al multiplicarlo por cientos de pipelines a escala empresarial, el gasto continuo se vuelve significativo.
Gestión moderna de datos: flexible, portátil, confiable
A medida que la inversión en herramientas de IA continúa aumentando, las organizaciones deben pensar en anticiparse para aliviar la presión tanto en presupuestos como en recursos de ingeniería. Deben asegurar que los sistemas de IA tengan acceso consistente a datos frescos, confiables y contextualmente ricos, manteniendo el control de sus datos y de su arquitectura para evitar el encierro.
Aquellos que priorizan fundamentos abiertos crearán las condiciones adecuadas para la innovación y permitirán que sus equipos de datos se enfoquen en entregar valor real para el negocio, desde la modelización predictiva y analítica en tiempo real hasta una producción de agentes más rápida.
El impacto se refleja, en última instancia, en los resultados de rendimiento. Investigaciones muestran que las organizaciones con fundamentos de datos modernos, gestionados y abiertos tienen casi el doble de probabilidades de superar sus objetivos de ROI en comparación con las que dependen de sistemas heredados, evidenciando la correlación directa entre madurez de datos y el éxito medible de las iniciativas de IA.
Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica hoy.
from Latest from TechRadar https://ift.tt/1aSutli
via IFTTT IA
Aprovecha la Cashback de Samsung: guía práctica para conseguir hasta £350 en tus dispositivos favoritos

Samsung ha vuelto a lanzar su oferta de cashback, permitiéndote obtener hasta £350 al comprar uno de sus últimos teléfonos, relojes inteligentes, auriculares o SSDs. Con dispositivos como el Galaxy Z Fold 8, Galaxy Watch 9 y Galaxy Buds 4 Pro, es una oportunidad atractiva para equiparte con lo último de Samsung.
Cómo funciona la promoción: compra un producto elegible en un minorista participante entre ahora y el 9 de octubre. A continuación, presenta una reclamación a través del sitio dedicado de Samsung Cashback dentro de los 30 días siguientes a la compra. Este proceso es sencillo, y los minoristas participantes incluyen nombres reconocidos en el comercio minorista como Amazon, Currys, Argos, AO, Very y la Samsung Store oficial, entre otros. Varias operadoras y minoristas también participan, lo que te da flexibilidad para elegir contrato o compra directa.
Ofertas destacadas que puedes aprovechar: el Galaxy Z Fold 8 disponible en la Samsung Store por £1,349 tras cashback de £350 (precio anterior £1,699), con la posibilidad de ahorros adicionales de hasta £730 si realizas un trade-in. Además, el Galaxy S26 Ultra ofrece £300 de cashback, dejando el precio en £1,399. Si compras el S26 Ultra en la Samsung Store oficial, puedes obtener £150 de descuento garantizado al entregar cualquier teléfono en cualquier estado.
Importante: el cashback se entrega en forma de una tarjeta Mastercard virtual prepago dentro de la app Samsung Wallet. Aunque no es una transferencia bancaria directa, la tarjeta es de uso amplio, válida para compras en tienda física y online. Es un paso adicional, pero facilita la utilización del cashback sin depender de un solo minorista.
Minoristas elegibles y enlaces directos: para empezar, considera consultar a algunos de los mayores minoristas con ofertas de Samsung. Puedes hacer clic en los siguientes enlaces para ver las ofertas más recientes y verificar la disponibilidad:
– Amazon
– Samsung Store
– Currys
– Argos
– Very
– AO
– John Lewis
– Carphone Warehouse
– Mobiles.co.uk
Además, Samsung suele presentar un resumen de las mejores ofertas del día a través de un widget interactivo en la página de promoción, que incluye modelos como Galaxy S26 Ultra, S26 y S26 Plus, Galaxy Watch 9, Galaxy Watch Ultra 2, Galaxy Buds 4 Pro, y otros dispositivos de la familia Samsung.
Consejo práctico: antes de comprar, verifica que el producto sea elegible para cashback y que el minorista participe en la promoción. Guarda la factura y reserva el código de reclamación en el sitio de Samsung Cashback para agilizar el proceso de reembolso dentro del plazo de 30 días desde la compra.
En resumen, esta promoción combina grandes descuentos iniciales con la posibilidad de ahorros adicionales a través de trade-in y, en particular, ofrece una experiencia de usuario conveniente mediante la Samsung Wallet. Si buscas renovar tu equipo o ampliar tu ecosistema Samsung, esta es una ocasión valiosa para hacerlo con condiciones atractivas.
from Latest from TechRadar https://ift.tt/0Fk28dc
via IFTTT IA
AFC01 de Smeg: la primera freidora de aire independiente que combina diseño minimalista y rendimiento avanzado
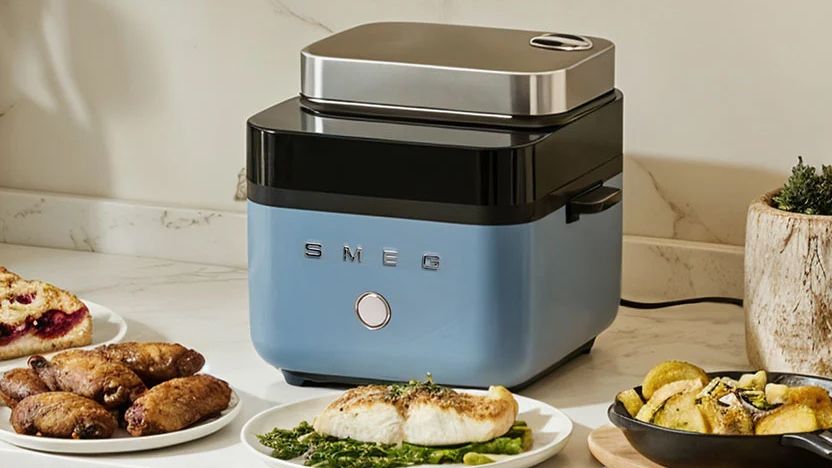
Smeg eleva la oferta de freidoras de aire con un modelo que apunta a la simplicidad visual sin sacrificar funciones. La AFC01 llega como la primera freidora de aire independiente de la marca, con siete preajustes para distintos alimentos y una opción de modo vapor para mantener la jugosidad interior.
Su diseño destaca por una línea minimalista y una forma cuadrada poco convencional, acompañada de un acabado mate y bordes rectos que evocan una estética limpia y contemporánea. El cuerpo exterior permanece despejado gracias a una ausencia notable de asas voluminosas, y la tapa se abre hacia arriba para acceder fácilmente a la cesta extraíble. Una característica destacada es la sección superior translúcida, que permite vigilar el progreso de la cocción con la luz interior activada.
La operación se realiza mediante un panel de control táctil, eliminando diales y botones físicos y aportando una experiencia de uso más fluida. Entre los siete presets de cocción se encuentran modos como Crispy, equivalente a una freidora de aire tradicional para papas y snacks, y Juicy+Crispy, que emplea vapor para mantener alimentos como pescado o pollo más jugosos por dentro. Un depósito de agua situado en la parte superior libera pequeñas gotas durante la cocción para evitar que los alimentos se sequen.
Al terminar la cocción, la cesta completa puede ser levantada y lavada en el lavavajillas, simplificando la limpieza y el mantenimiento. Este enfoque práctico va de la mano con la promesa de rendimiento: una freidora que facilita la multitarea en la cocina sin comprometer el aspecto estético.
En cuanto al diseño y la experiencia de usuario, la AFC01 mantiene la coherencia con la línea de Smeg, compartiendo rasgos como bordes rectos y esquinas suaves. Se ofrece en cuatro colores mate: Negro, Storm Blue, Emerald Green y White, ampliando las opciones para coordinar con diferentes cocinas. Está disponible para compra directa desde Smeg por 199,95 £, y está en condiciones de entrar en una revisión comparativa dentro de las mejores freidoras de aire del mercado.
Contexto y evolución: la AFC01 llega tras el lanzamiento de la MOC02, la primera microondas y combo de freidora de aire de Smeg presentada en febrero, que también incorpora funciones de horno y grill y permite modos secuenciales para cocina en varias etapas. Con la AFC01, Smeg continúa consolidando su lenguaje de diseño característico, al tiempo que ofrece una alternativa más específica para quien busca una freidora de aire independiente con capacidades de estiramiento culinario mediante vapor y control moderno.
Conclusión: la AFC01 de Smeg propone una experiencia de uso sofisticada y funcional, con un diseño distintivo que podría convertirla en una opción destacada para quienes priorizan tanto la estética como la eficiencia en la cocina diaria. Su disponibilidad y precio la sitúan como candidata sólida para incluirse en recopilatorios de las mejores freidoras de aire.
from Latest from TechRadar https://ift.tt/4tWdZDB
via IFTTT IA
La seguridad física como plataforma empresarial: integrando TI, ciberseguridad y gobernanza
Durante años, la seguridad física estuvo al margen de la mayoría de las discusiones tecnológicas.
Los sistemas de CCTV, control de accesos y alarmas se gestionaban típicamente por equipos de facilities o seguridad, se adquirían de forma independiente del resto del entorno de TI y se revisaban solo cuando el equipo llegaba al final de su vida útil.
Esa separación ya no refleja cómo operan las organizaciones hoy en día.
Los sistemas modernos de seguridad física funcionan sobre plataformas en la nube, se conectan a las redes corporativas, generan grandes volúmenes de datos operativos y cada vez dependen más de la inteligencia artificial para ayudar a las personas a encontrar información con mayor rapidez y responder de manera más eficaz.
Se han convertido en una parte esencial del ecosistema tecnológico del que depende la organización a diario, situándose firmemente en la agenda del CIO.
La seguridad física está evolucionando para convertirse en otra plataforma empresarial conectada; los líderes tecnológicos asumen un papel cada vez más relevante en decidir cómo se despliegan, integran y gobiernan estos sistemas.
La seguridad física y la ciberseguridad están volviéndose inseparables
Uno de los cambios más importantes es que las organizaciones ya no pueden tratar la seguridad física y la ciberseguridad como riesgos aislados. Los incidentes de seguridad cada vez abarcan ambos mundos.
Un badge comprometido, una entrada insegura o un acceso no autorizado a un edificio pueden convertirse rápidamente en un incidente de ciberseguridad si los atacantes obtienen acceso a dispositivos o redes corporativas.
Del mismo modo, los ataques cibernéticos pueden inutilizar la infraestructura de seguridad física, afectando todo, desde el control de accesos hasta la videovigilancia.
Los ejercicios de “red team” muestran regularmente cuán estrechamente están vinculados estos riesgos. En un ejemplo, un equipo que se hacía pasar por limpiadores contratados entró en una oficina, se conectó a la red corporativa y permaneció adentro durante horas hasta ser detectado.
Desde una perspectiva de ciberseguridad, cada firewall y cada sistema de protección de endpoints funcionaba exactamente como se esperaba. La debilidad estaba en el acceso físico.
La mayoría de las organizaciones han invertido mucho en proteger su perímetro digital. Sin embargo, si alguien puede atravesar la puerta principal y alcanzar la infraestructura crítica de TI, esas inversiones pierden eficacia.
Por ello, las conversaciones sobre resiliencia empresarial implican cada vez más a CIOs y CISOs junto a los responsables de seguridad física. Proteger la organización requiere ahora una visión integrada de personas, lugares, dispositivos y datos.
Los sistemas heredados se vuelven difíciles de justificar
Los CIOs deben estar tan interesados en la seguridad física como en la seguridad digital. Sin embargo, muchas organizaciones siguen dependiendo de infraestructuras de seguridad física diseñadas para una era muy distinta. Los sistemas de gestión de video en local a menudo requieren servidores dedicados, actualizaciones de software regulares, mantenimiento especializado y un tiempo considerable del equipo de TI interno.
A medida que las fincas gestionadas crecen, también lo hace la complejidad de coordinar múltiples proveedores, hardware obsoleto y sistemas desconectados en distintas ubicaciones.
Para muchos CIOs, esto genera el mismo problema: los equipos de tecnología deben modernizar la infraestructura, reducir la complejidad operativa y mejorar la resiliencia, pero la seguridad física a menudo queda fuera de esos programas a pesar de enfrentar los mismos desafíos que otras tecnologías heredadas.
La discusión ya no debe centrarse únicamente en el costo inicial de reemplazar equipos. El costo total de propiedad importa tanto o más. Mantener sistemas obsoletos con frecuencia consume más tiempo, presupuesto y recursos internos de lo que las organizaciones esperan.
Las plataformas basadas en la nube ofrecen un modelo operativo distinto. Las actualizaciones de software ocurren automáticamente, los sistemas pueden gestionarse de forma centralizada entre múltiples sitios y las organizaciones obtienen mayor visibilidad sin invertir continuamente en nueva infraestructura.
Para los líderes de TI que ya están gestionando migraciones a la nube en otros sistemas de negocio, extender ese pensamiento a la seguridad física es un paso lógico.
La seguridad física aporta valor más allá de la seguridad
Los CIOs no deberían interesarse solo en la seguridad desde la perspectiva defensiva de la organización: también existe un gran valor digital en la gran cantidad de datos que producen estos sistemas modernos de seguridad física.
Históricamente, las organizaciones revisaban las grabaciones de seguridad tras un incidente. Hoy, la búsqueda y el análisis impulsados por IA permiten que el vídeo, los eventos de acceso y los sensores ambientales aporten información operativa instantánea en toda la empresa.
Los minoristas pueden entender mejor lo que ocurre en sus tiendas, ya sea tiempos de espera en las filas o tendencias de ocupación, y ajustar la planificación de personal en consecuencia. Los fabricantes pueden identificar cuellos de botella operativos o prevenir incidentes de salud y seguridad mediante alertas en tiempo real.
Los equipos de instalaciones pueden entender el uso de los edificios y obtener una visión más clara de cómo funcionan los espacios a lo largo del día. Ninguno de estos resultados sustituye el juicio humano, sino que empodera a los trabajadores con datos precisos en lugar de depender de percepciones subjetivas para entender el uso de edificios y sistemas.
Las organizaciones que obtienen mayor valor son aquellas que tratan la seguridad física como otra fuente de datos empresarial, y no como un sistema aislado de seguridad.
La IA subraya la importancia de la gobernanza
A medida que las capacidades de IA evolucionan, la gobernanza se vuelve aún más crucial. La posibilidad de buscar vídeos mediante lenguaje natural, automatizar investigaciones o detectar eventos relevantes puede aumentar significativamente la productividad.
Al mismo tiempo, las organizaciones deben tener la confianza de que estas capacidades se despliegan de forma responsable, con controles adecuados sobre la privacidad, los permisos de acceso y la retención de datos. Esos son desafíos familiares para los CIOs.
En toda la empresa, los líderes tecnológicos ya están estableciendo marcos de gobernanza para la IA, evaluando riesgos, gestionando proveedores y asegurando el cumplimiento de la normativa en evolución. La seguridad física no debe quedar fuera de estas conversaciones simplemente porque históricamente pertenecía a otro departamento.
Como ocurre con cualquier otra plataforma empresarial, necesita propiedad clara, políticas definidas y supervisión continua. La seguridad física ha cambiado significativamente en la última década. Ya no se trata solo de proteger edificios; sostiene la continuidad del negocio, la eficiencia operativa y la resiliencia organizacional, al tiempo que genera datos que pueden ayudar a las organizaciones a tomar mejores decisiones.
A medida que esas capacidades continúen expandiéndose, los CIOs tienen la oportunidad de asegurar que la seguridad física evolucione junto al resto del parque tecnológico. Las organizaciones que adopten este enfoque estarán mejor equipadas para gestionar riesgos, simplificar operaciones y construir un negocio más resistente para los años venideros.
Looking for the best cloud storage? These are our top picks.
Este artículo se produce como parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las mejores mentes de la industria tecnológica actual.
Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/RAkZXKa
via IFTTT IA
 Pacosite's Blog
